A partir de 30 de julho de 2026, os atacantes começaram a explorar uma vulnerabilidade de cinco anos no firmware das carteiras de hardware Coldcard, desenvolvidas pela empresa Coinkite, para subtrair sistematicamente bitcoins dos dispositivos que se revelaram vulneráveis.
O problema tem origem em uma versão do firmware publicada em março de 2021. Devido a um erro no processo de compilação do software, a geração de frases-semente em alguns casos não era feita por meio do gerador de números aleatórios por hardware, como os desenvolvedores haviam previsto, mas por um gerador de números pseudoaleatórios por software muito mais fraco.
A análise da blockchain mostra que a maior parte dos fundos subtraídos se acumula por ora em um número reduzido de endereços controlados pelos atacantes, enquanto a movimentação posterior dos ativos permanece mínima. Ao mesmo tempo, as diferenças na forma de compor as transações durante as diversas ondas de ataques permitem supor que por trás dos roubos podem estar vários participantes independentes.
Assim, este incidente tornou-se o terceiro maior hackeamento da indústria de criptomoedas em 2026, e o dano total de todos os ataques conhecidos desde o início do ano ultrapassou 1.2 bilhão de dólares.
Como em muitos outros casos de comprometimento de criptoativos em larga escala, a verdadeira magnitude do ocorrido provavelmente será conhecida aos poucos. Os fundos subtraídos continuam a se deslocar pela blockchain, e muitos proprietários de carteiras descobrem o roubo apenas meses ou até anos depois. Por isso, as estimativas atuais devem ser consideradas preliminares. Pela mesma razão, e devido aos indícios da participação de vários atacantes, os especialistas ainda não associam o ataque a nenhum grupo de hackers específico.
Quatro ondas de ataques: 1,816 BTC de 5,200 endereços
Em 30 de julho de 2026, os atacantes começaram a retirar em massa bitcoins das carteiras protegidas por dispositivos de hardware Coldcard.
Mais tarde ficou claro que aquilo era apenas a primeira etapa da operação. Nos quatro dias seguintes, ocorreram outras três ondas de roubos em larga escala. Até hoje, sabe-se da subtração de aproximadamente 1,816 BTC, no valor de cerca de $116M, de mais de 5,200 endereços. Durante a preparação da investigação, a quarta onda de transações ainda estava na fila para confirmação (mempool).
A causa da vulnerabilidade: o firmware da Coldcard de 2021 e os 40 bits
O ataque foi possível devido a um erro no firmware das carteiras de hardware Coldcard. A versão do firmware 4.0.1, lançada em março de 2021, continha um erro de software que fazia com que alguns dispositivos criassem frases-semente com uma aleatoriedade consideravelmente menor do que a prevista pelos desenvolvedores. Como resultado, as chaves privadas criadas nesses dispositivos revelaram-se vulneráveis à força bruta completa.
Uma atualização do firmware resolve o problema apenas para as novas carteiras criadas após a instalação da versão corrigida do software. No entanto, as carteiras já existentes, cujas frases-semente foram geradas com o firmware vulnerável, continuam em risco.
Por isso, os usuários que criaram carteiras nas versões afetadas da Coldcard precisam gerar uma nova frase-semente e transferir por completo seus fundos para uma nova carteira.
O que aconteceu com os fundos roubados: Wasabi e Tornado Cash
A maior parte dos fundos subtraídos continua concentrada em um número reduzido de endereços controlados pelos atacantes. Por ora, as tentativas de ocultar a origem dos bitcoins roubados foram mínimas. Foram registrados apenas uma transferência de 64.9 BTC por meio de uma carteira Wasabi e um envio de 200 ETH ao serviço Tornado Cash em 4 de agosto de 2026.
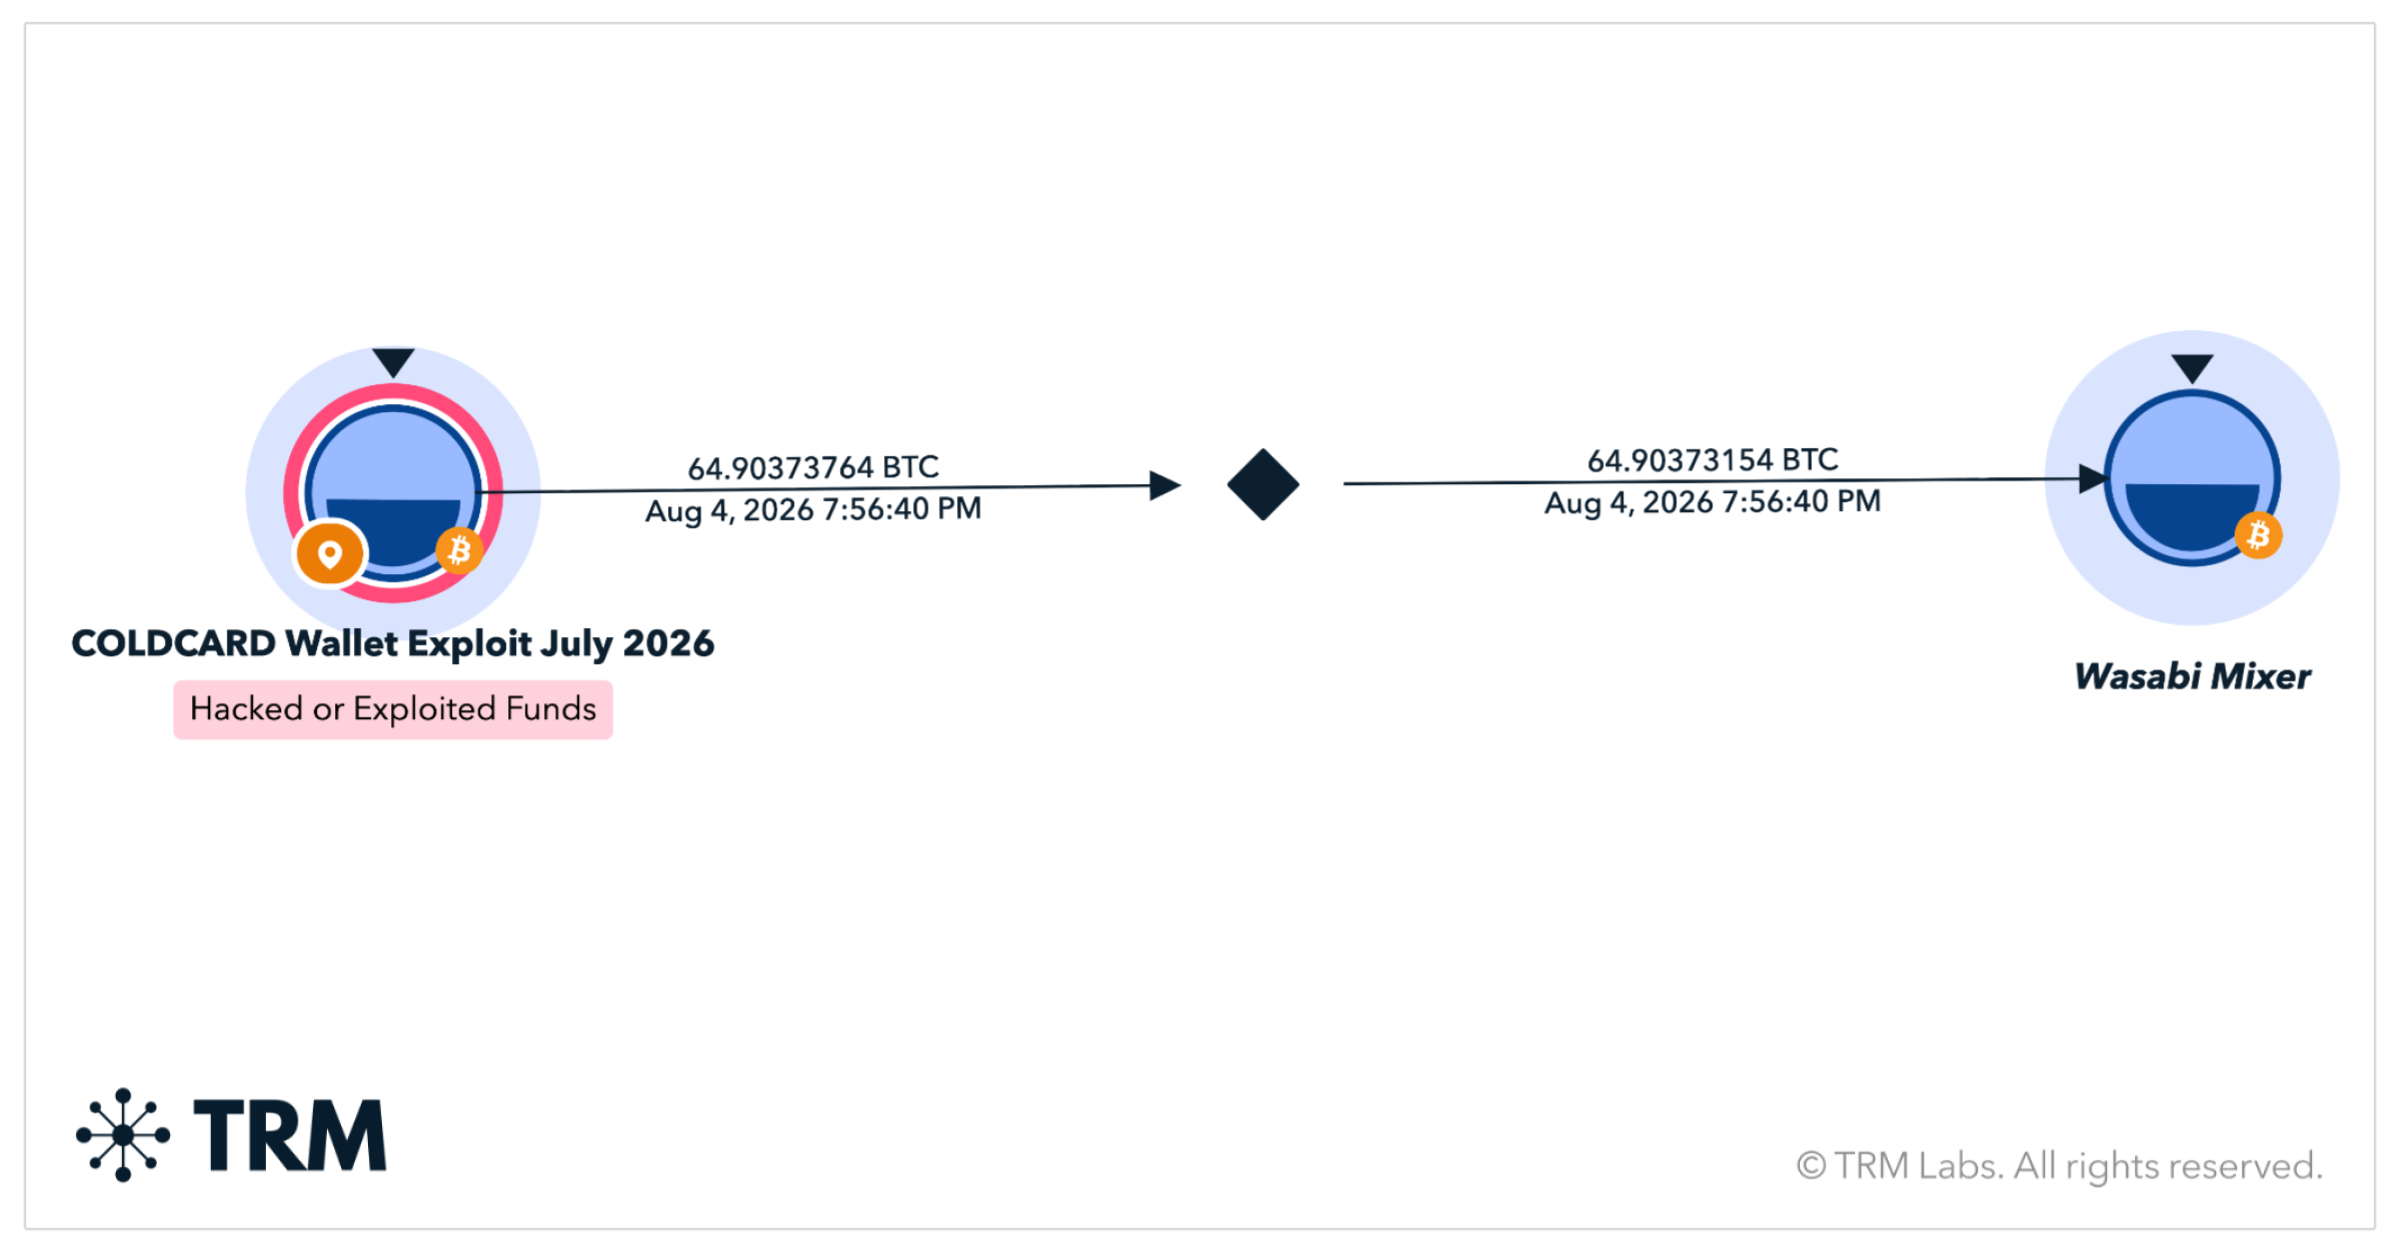
Se os fundos saíam dos endereços iniciais, em geral isso se limitava a uma única transferência adicional para outro endereço, para consolidação. Ainda não se observam esquemas mais complexos para ocultar o rastro - transferências em várias etapas, fracionamento de valores ou mistura de moedas. Isso pode indicar que o atacante (ou o grupo de atacantes) ainda não decidiu como sacar de forma mais segura uma quantia tão grande, que atrairá a atenção inevitavelmente, não importa para onde seja enviada.
Esse comportamento difere notavelmente das ações dos grupos de hackers profissionais especializados em roubos de criptomoedas. Por exemplo, os conhecidos operadores norte-coreanos costumam começar a lavar ativamente os fundos roubados já nas primeiras horas ou dias após o ataque, usando um grande número de endereços intermediários e diversos serviços para embaralhar a cadeia de transações.
Uma dessas mensagens continha uma oferta para ajudar a lavar os fundos roubados em troca de uma comissão de 7%. Não se pode descartar que o autor da mensagem fosse ele próprio um golpista que tentava enganar os hackers, mas o simples fato de surgirem tais ofertas mostra a rapidez com que os representantes do mercado clandestino tentam aproveitar os roubos de criptomoedas de grande repercussão, anunciando seus serviços diretamente pela blockchain.
O que o incidente significa para a autocustódia de criptomoedas
2026 já se destacou por vários dos maiores hackeamentos de protocolos DeFi, ataques a exchanges de criptomoedas centralizadas e, agora, somou-se um dos maiores comprometimentos de carteiras de hardware.
Este caso mostra claramente que a autocustódia de criptomoedas não elimina os riscos por completo: apenas transfere a responsabilidade pela segurança para o proprietário dos ativos. Mesmo a carteira de hardware mais confiável torna-se vulnerável se o erro foi cometido já na etapa de geração da chave privada. Por isso, tão importantes quanto a própria proteção de hardware do dispositivo são a qualidade do firmware e o mecanismo de geração de números aleatórios.
Nem mesmo o código aberto e as inúmeras auditorias independentes podem garantir uma segurança absoluta. O firmware dos dispositivos e os algoritmos de geração de dados aleatórios exigem verificação e controle constantes. Um nível de proteção adicional podem ser as carteiras multiassinatura (multisig), que usam vários dispositivos de hardware independentes de diferentes fabricantes e diferentes fontes de geração de números aleatórios. Essa abordagem reduz consideravelmente a dependência de uma implementação específica e torna um ataque bem-sucedido muito mais difícil.
Para proteger os fundos, recomenda-se criar uma nova carteira na versão atualizada do dispositivo, verificar o fingerprint da nova carteira e de um dos endereços de recebimento e, em seguida, fazer primeiro uma pequena transferência de teste. Somente após confirmar que os fundos chegaram corretamente à nova carteira convém transferir o saldo restante.
