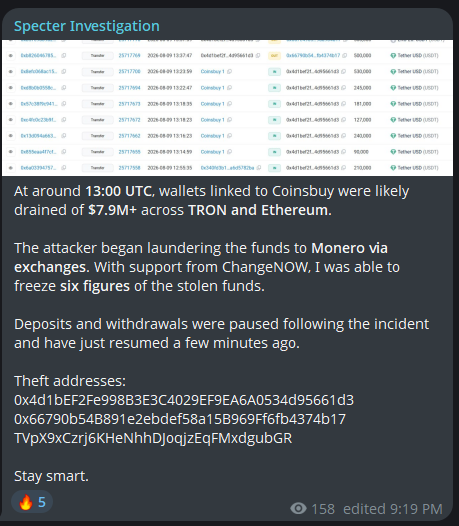
A exchange de criptomoedas Coinsbuy perdeu cerca de $8.07M em um ataque em duas redes ao mesmo tempo - TRON e Ethereum. O primeiro a relatar a retirada de fundos foi o serviço Specter, que estimou o dano em $7.9M. Uma contagem detalhada das transações mostrou uma soma maior - $8,073,992.
A Coinsbuy ainda não emitiu um comunicado oficial, mas já 12 horas após o roubo a empresa recarregou os endereços afetados com aproximadamente $3.93M. A precisão da devolução foi de até 0.05% de cada uma das somas perdidas.
Como ocorreu o hackeamento da Coinsbuy
O ataque se desenrolou em 9 de agosto de 2026 e durou cerca de uma hora. A primeira a entrar em ação foi a rede TRON: às 12:43:09, o hacker fez uma transferência de teste de 5 USDT a partir da carteira quente principal da Coinsbuy. Dois minutos depois começaram as somas reais.
Por volta das 13:44, na carteira coletora haviam-se acumulado 6,037,005 USDT retirados de oito endereços da Coinsbuy. A maior retirada única foi de 3,492,005 USDT.
Em paralelo, das 12:54 às 13:24, ocorria um ataque na Ethereum. De três carteiras da empresa saíram 1,889,000 USDT e 77 ETH. O hacker passou as stablecoins obtidas pelo agregador 1inch e obteve na saída 981.1 ETH em uma carteira criada naquela mesma hora.
O vínculo entre as duas linhas do ataque foi confirmado on-chain. Às 14:09:18, a coletora na TRON enviou 100,000 USDT à exchange cross-chain Bridgers. Após 14 e 23 minutos respectivamente, o contrato de pagamento da Bridgers emitiu 5.111 ETH e 46.027 ETH - para a mesma carteira que comprava ETH por meio da 1inch. O saldo total coincide com uma precisão de 0.16% (é o gás).
Para onde foi o dinheiro roubado da Coinsbuy
Outros 150 ETH ($288K) passaram pela ChangeNOW, onde foi informada a congelação de uma soma de seis dígitos. Ao mesmo tempo, 282.2 ETH ($542K) permanecem intactos em cinco endereços desde as 15:51 de 9 de agosto - até a manhã do dia seguinte, o dinheiro não havia se movido.
O vetor do ataque não foi estabelecido. A análise on-chain também não revelou nenhuma coincidência de endereços com o hacker que em 24 de julho atacou o serviço Triple-A - ali houve um modus operandi de lavagem diferente.
