Quando os investigadores começaram a rastrear os $387M roubados da Bitget, ficou claro que os invasores por trás do ataque agiriam rapidamente. Por isso, os investigadores usaram IA especializada para construir ferramentas automatizadas específicas, de modo que a velocidade da análise pudesse acompanhar a velocidade com que os fundos se movimentavam.
O maior roubo cripto do ano: o que aconteceu com a Bitget e quem pode estar por trás do ataque28 de set. de 2026Leia mais
Trabalhando ininterruptamente, a equipe de investigação manteve contato com a Bitget e com as autoridades, repassando os resultados mais recentes do rastreamento. O trabalho foi acelerado com a construção de ferramentas de automação específicas que eliminaram boa parte do rastreamento manual de transações complexas em várias blockchains e da correspondência de atividades em cada etapa.
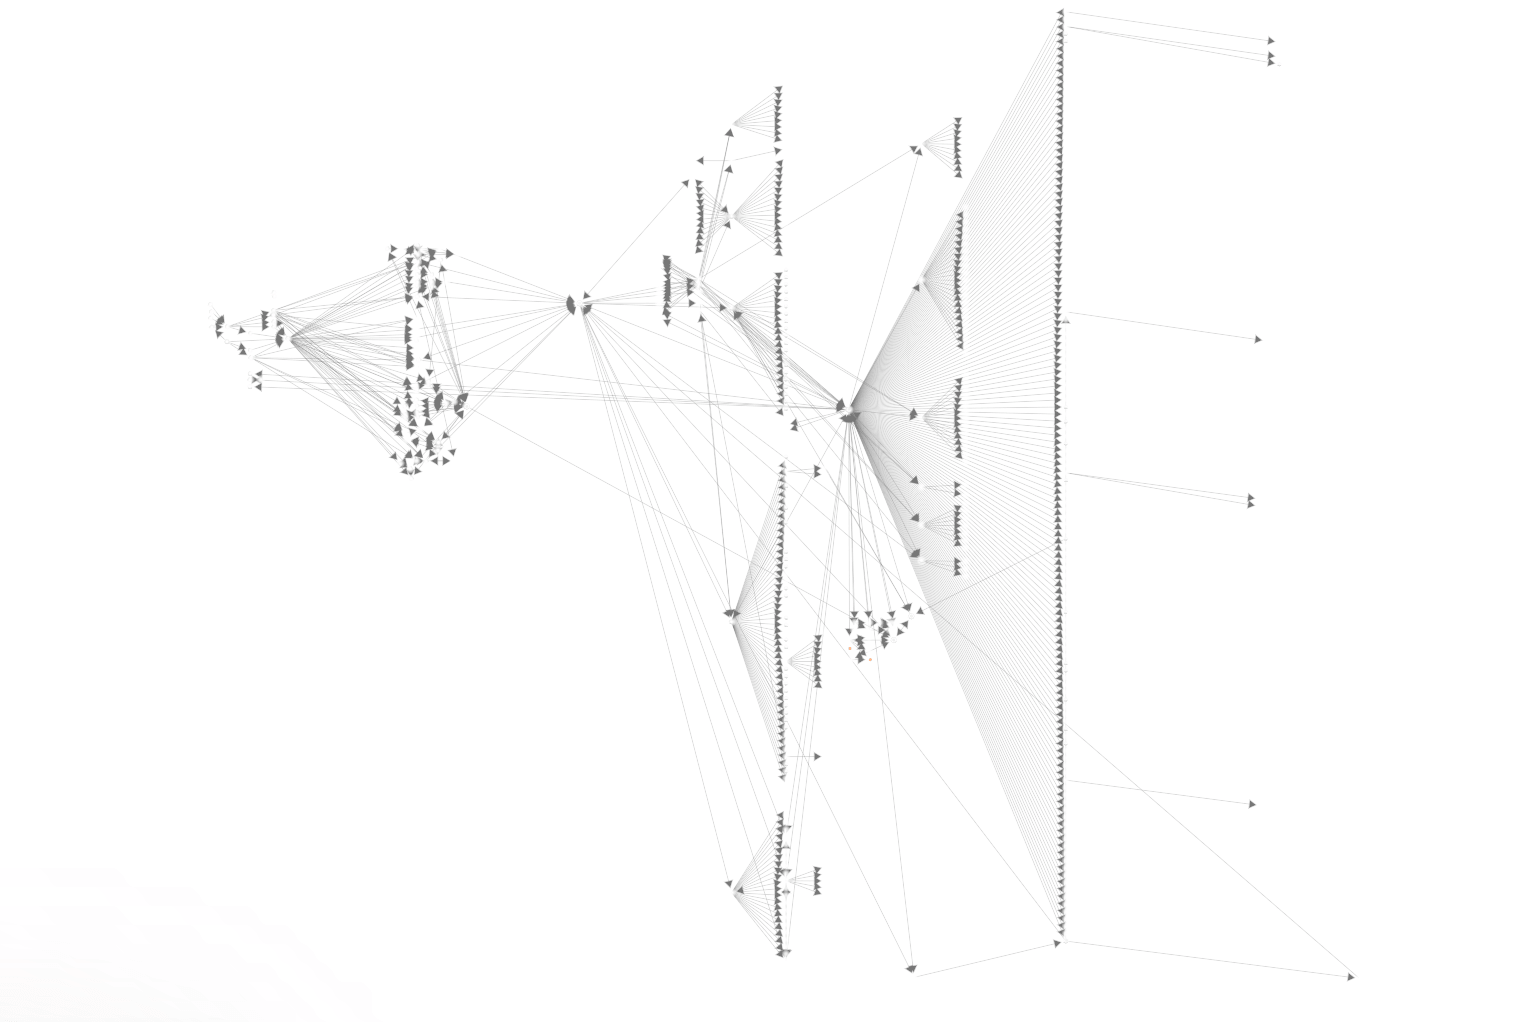
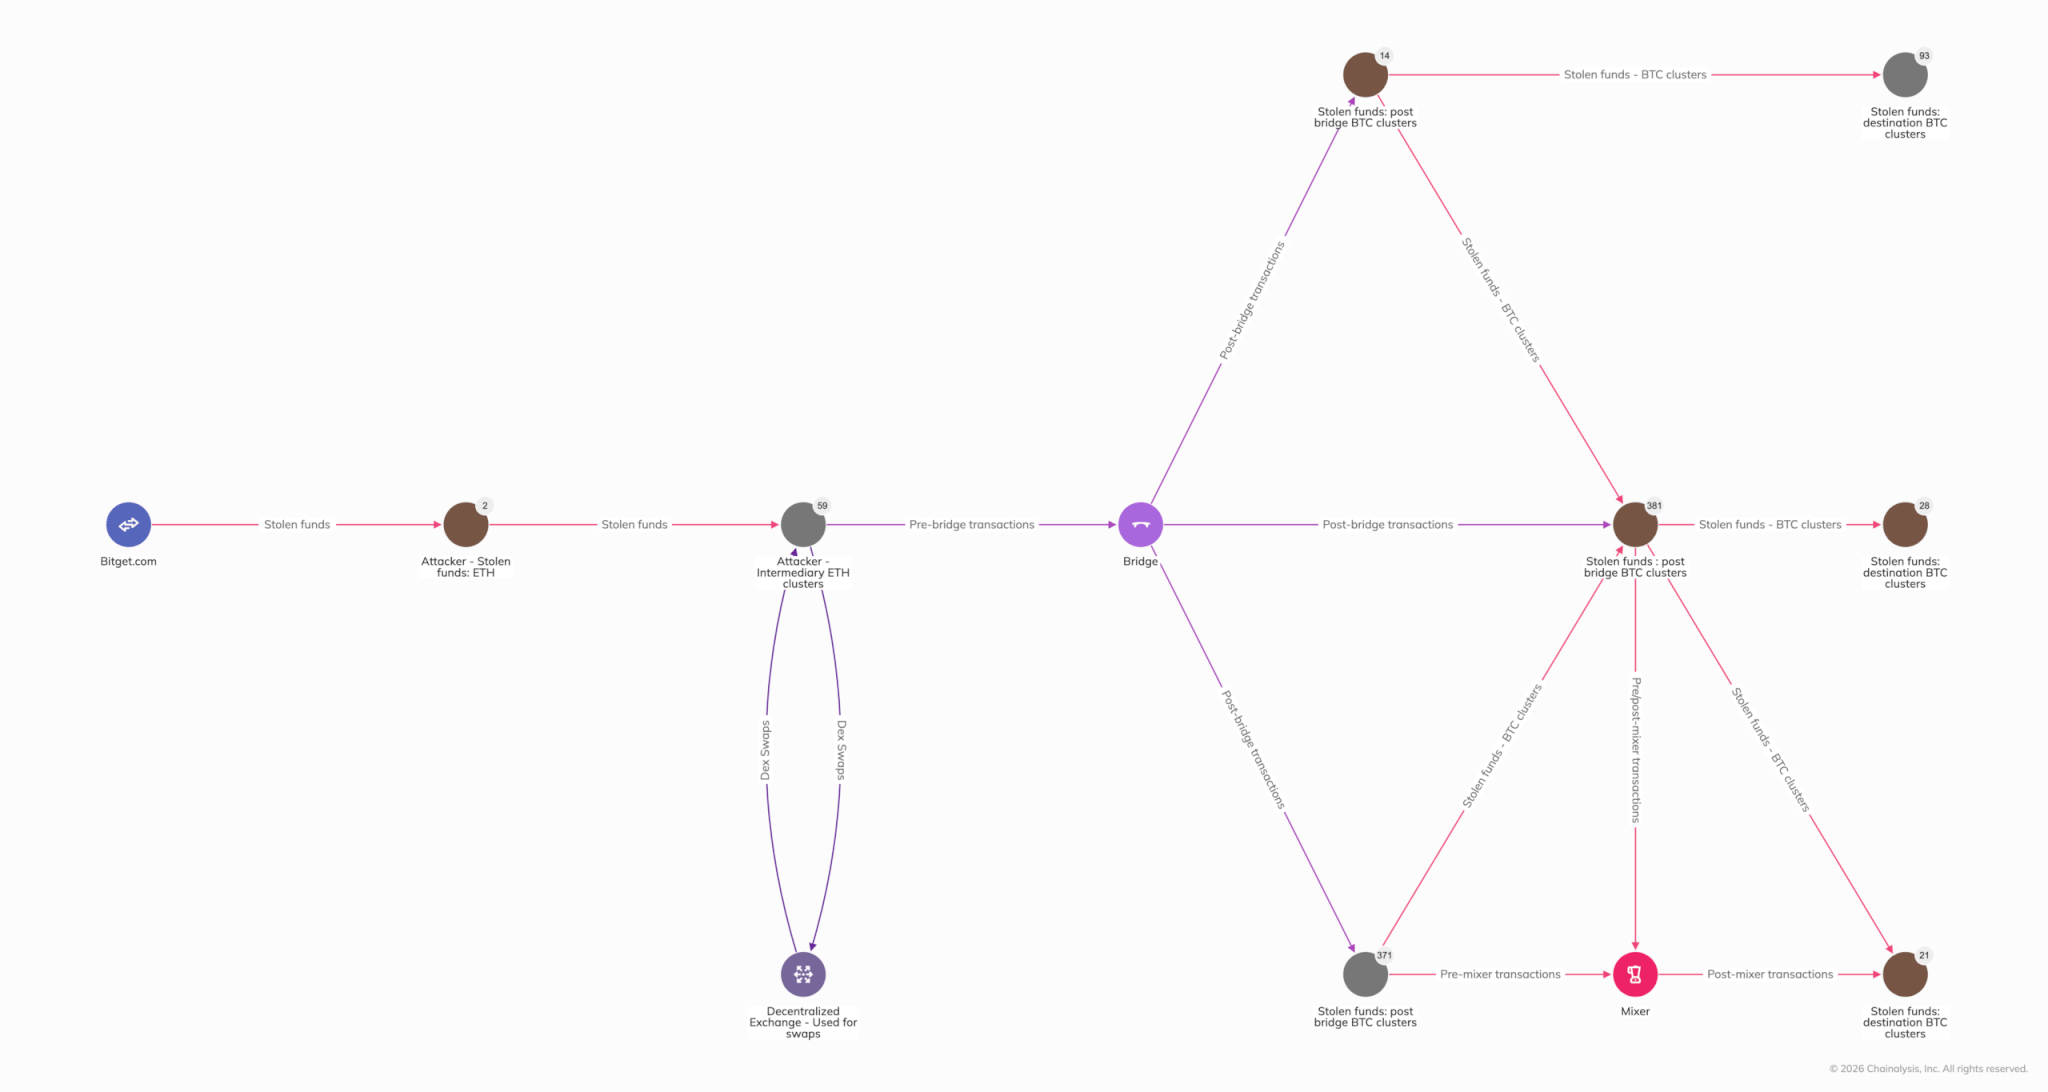
Como mostra o gráfico abaixo, embora exiba apenas parte das transferências, centenas de transações foram feitas após o início do ataque. Os fundos se moveram entre diferentes redes, por exemplo, de Ethereum para Bitcoin.
Não se tratou simplesmente de usar a IA como uma ferramenta auxiliar para construir gráficos de fluxo de fundos. A plataforma agêntica permitiu que os especialistas consultassem diversas fontes de dados e construíssem rapidamente soluções específicas, adaptadas às tarefas particulares da investigação.
A capacidade de detectar e compreender rapidamente atividades ilícitas está se tornando cada vez mais importante, à medida que grupos norte-coreanos e outros grupos cibercriminosos usam automação sofisticada para movimentar e ocultar fundos roubados. Os investigadores precisam acompanhar o ritmo desses métodos enquanto aplicam julgamento profissional e expertise para interpretar atividades complexas on-chain.
É por isso que a velocidade está se tornando uma parte crítica de uma investigação. Minutos após a detecção dos fundos roubados, as rotulagens correspondentes apareceram no sistema de informações, fornecendo às equipes de compliance e às autoridades os dados necessários para agir.
Reconstruindo a rota dos fundos roubados
Depois disso, os investigadores identificaram vários mecanismos de lavagem diferentes usados pelos invasores, incluindo protocolos de liquidez e mensageria entre blockchains, além de trocas instantâneas. Também foram encontradas ligações com serviços usados para lavagem de dinheiro.
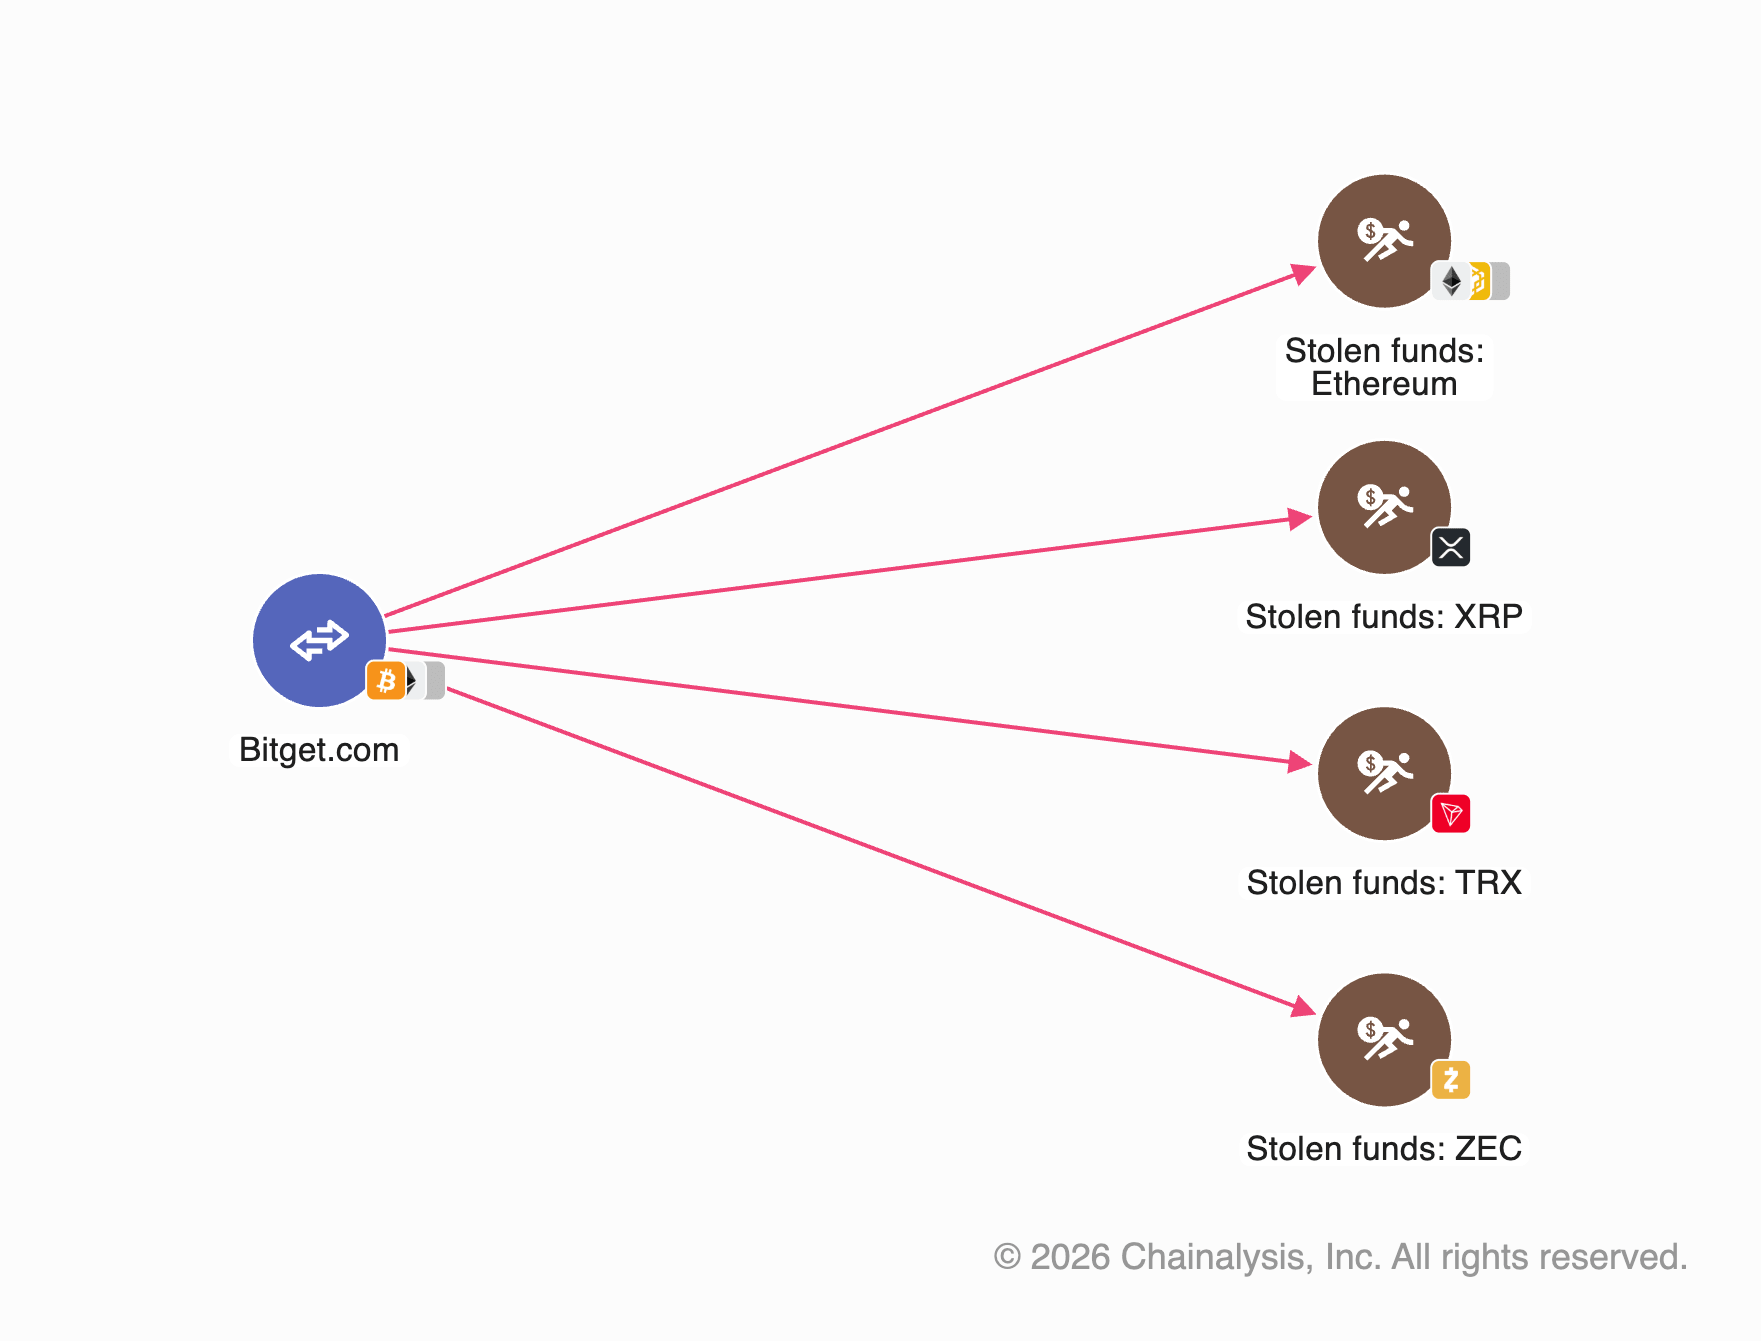
A capacidade de reconstruir a movimentação dos fundos ao longo de diferentes rotas mostrou-se especialmente importante na investigação do XRP roubado. Em vez de enviar o XRP diretamente para uma exchange de criptomoedas, os invasores o passaram por um protocolo de liquidez entre blockchains e receberam Bitcoin na outra ponta da rota.
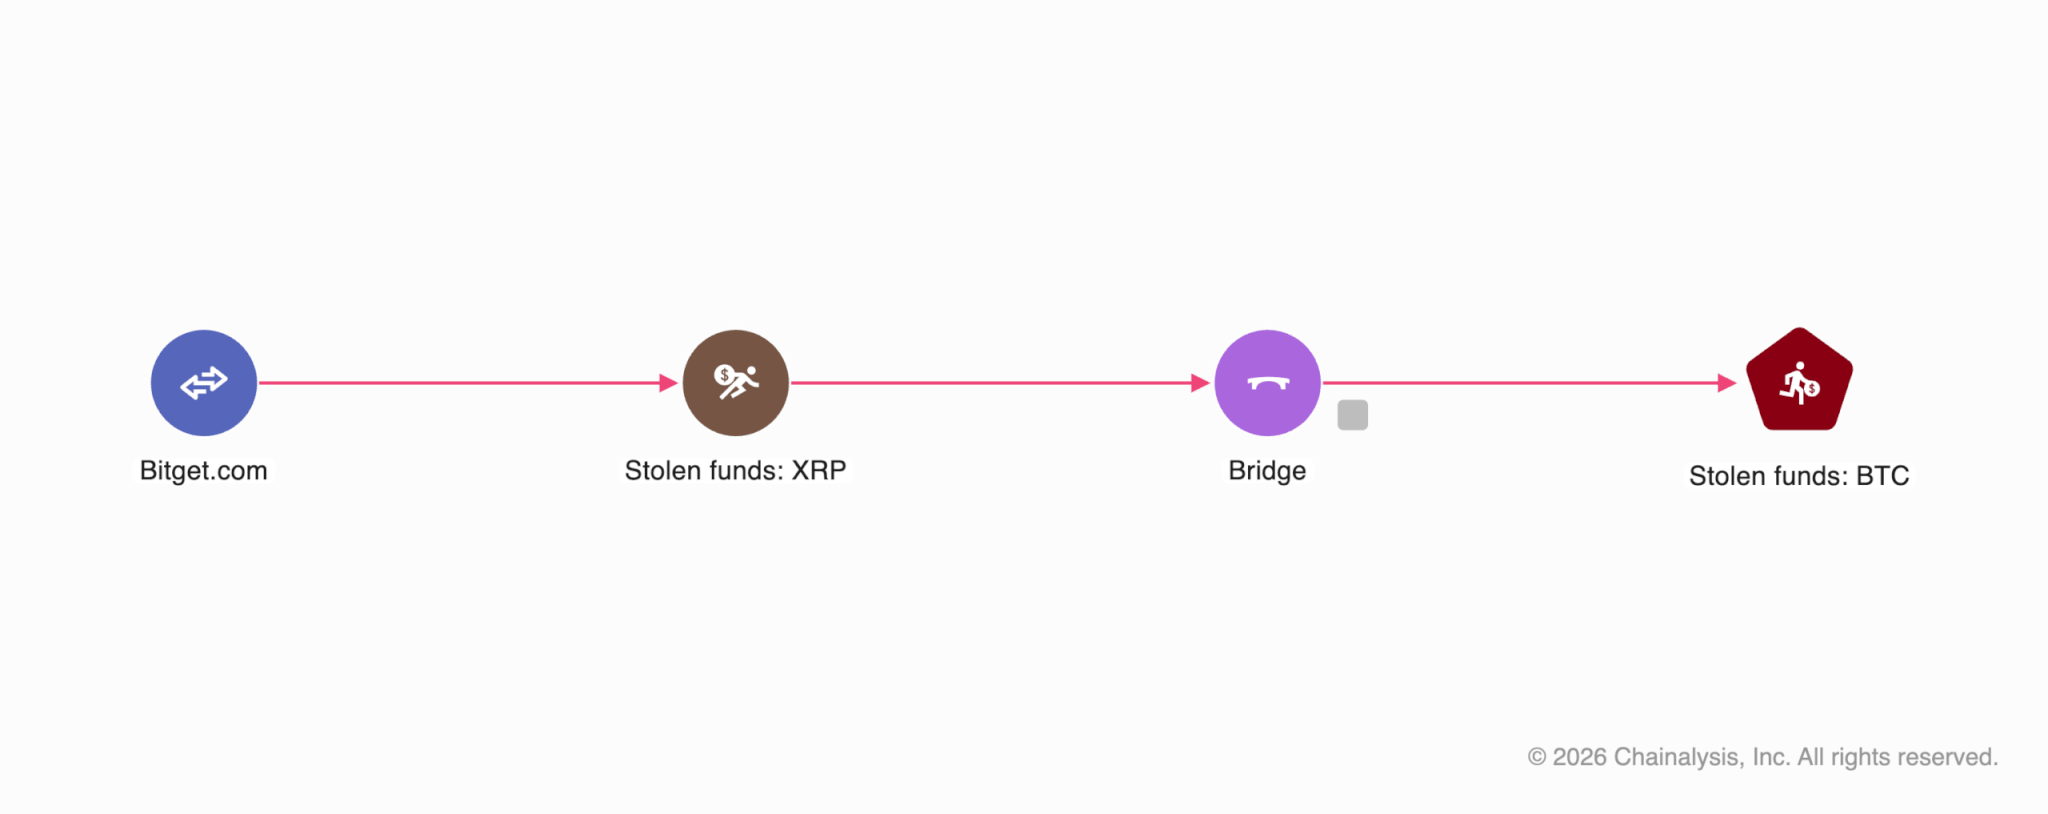
Os investigadores correlacionaram os depósitos com os respectivos pagamentos, conectando dados de diferentes blockchains e continuando a seguir a cadeia de transferências.
Ao longo de cerca de um dia e meio, dezenas de milhões de dólares passaram por esse mecanismo. Os investigadores rastrearam esses fundos até seus destinos finais e depois continuaram seguindo-os por meio de transações subsequentes, incluindo operações em várias blockchains, até que os fundos chegassem a endereços de Bitcoin controlados pelo invasor, que agora estão sob monitoramento. Esse rastreamento foi possível graças à automação construída sobre mais de uma década de dados acumulados sobre relações entre blockchains, o que permite vincular operações em diferentes protocolos que, de outra forma, pareceriam completamente sem relação.
A visualização abaixo mostra, de forma condensada, parte das transferências realizadas após o ataque, além do uso de diversos serviços, incluindo pontes entre blockchains, misturadores e exchanges descentralizadas.
Falar sobre a integração
Visitar o site