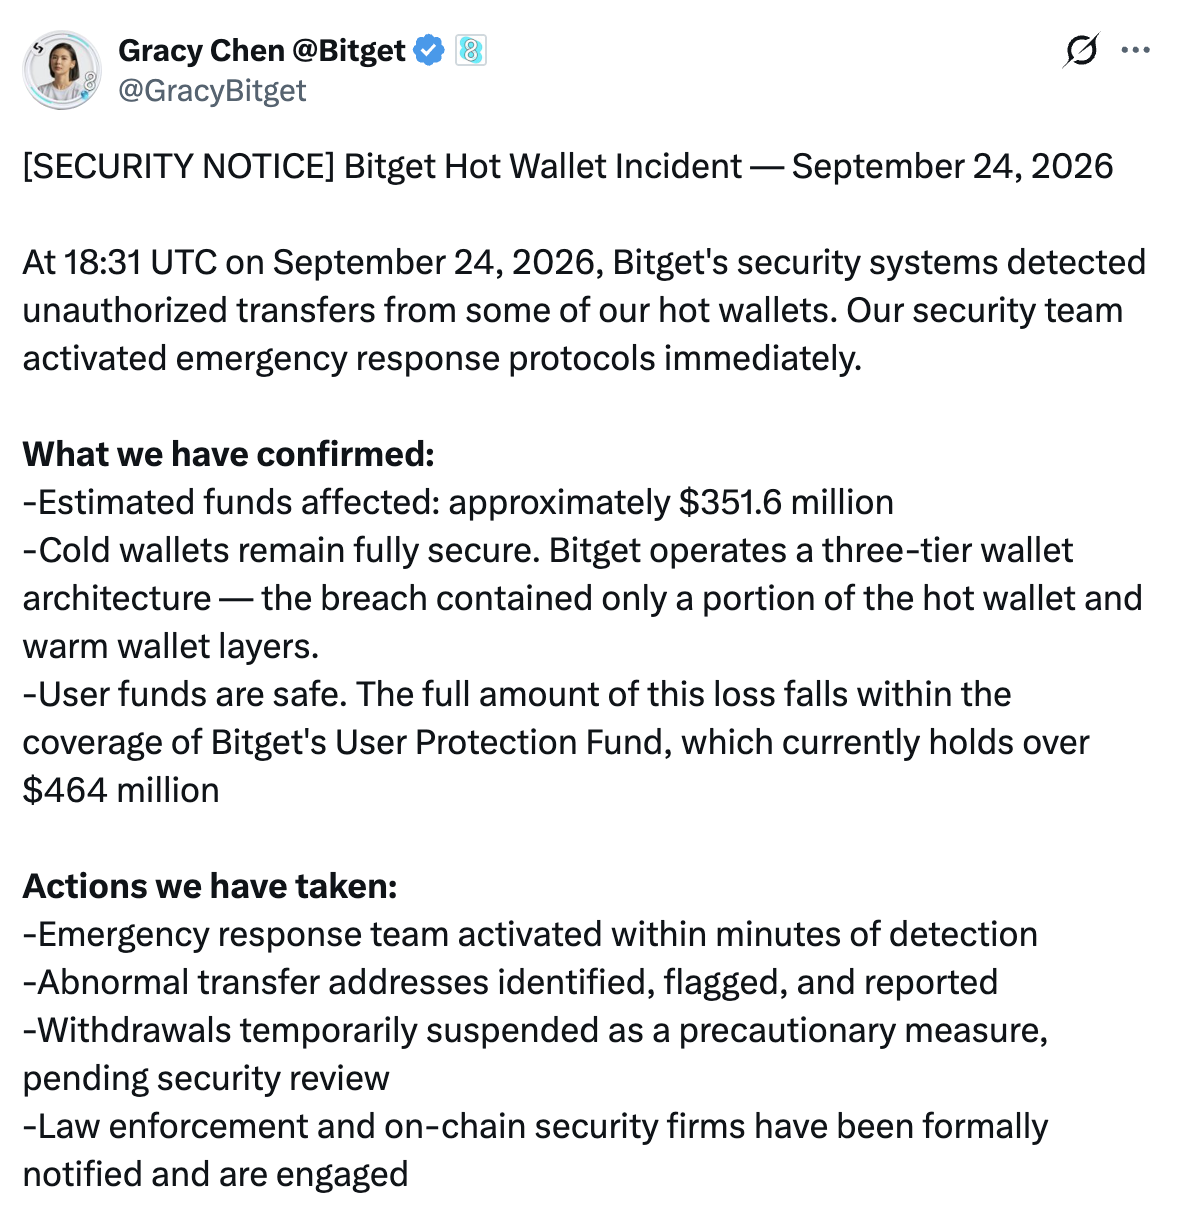
A criptobolsa Bitget confirmou transferências não autorizadas de cerca de $351.6M de parte de suas carteiras quentes e mornas em 24 de setembro de 2026, às 18:31 UTC. O comunicado oficial da CEO da Bitget, Gracy Chen, apareceu no X várias horas após o incidente.
O comprometimento das chaves privadas foi descartado - os hackers seguiram outro caminho.
Como se desenrolou o ataque à Bitget
A equipe de segurança da Bitget detectou transferências anormais às 18:31 UTC de 24 de setembro de 2026 e ativou os protocolos de resposta de emergência. Endereços anormais foram sinalizados, os saques foram suspensos e as forças da lei e as empresas de segurança on-chain foram acionadas.
Segundo Chen, os atacantes não falsificaram solicitações de saque dos usuários e não obtiveram chaves privadas das carteiras frias, mornas e quentes - apenas exploraram uma vulnerabilidade no sistema interno. A Bitget opera com uma arquitetura de carteiras de três níveis, e a violação afetou apenas parte das camadas quente e morna.
Os depósitos e a negociação continuam funcionando normalmente. Os saques estão temporariamente suspensos até a conclusão da revisão de segurança. A empresa ainda não está pronta para dar um prazo exato de restabelecimento.
A trilha norte-coreana e o vínculo com a Lazarus Group
Em uma transmissão ao vivo no X várias horas após o incidente, Chen afirmou que a investigação preliminar aponta para um grupo norte-coreano.
Identificamos alguns endereços IP que coincidem com as escolhas de VPN de um determinado grupo da RPDC, - disse Chen, acrescentando que o padrão se assemelha muito a ataques norte-coreanos anteriores.
Chen também não acredita que o incidente tenha sido um trabalho interno.
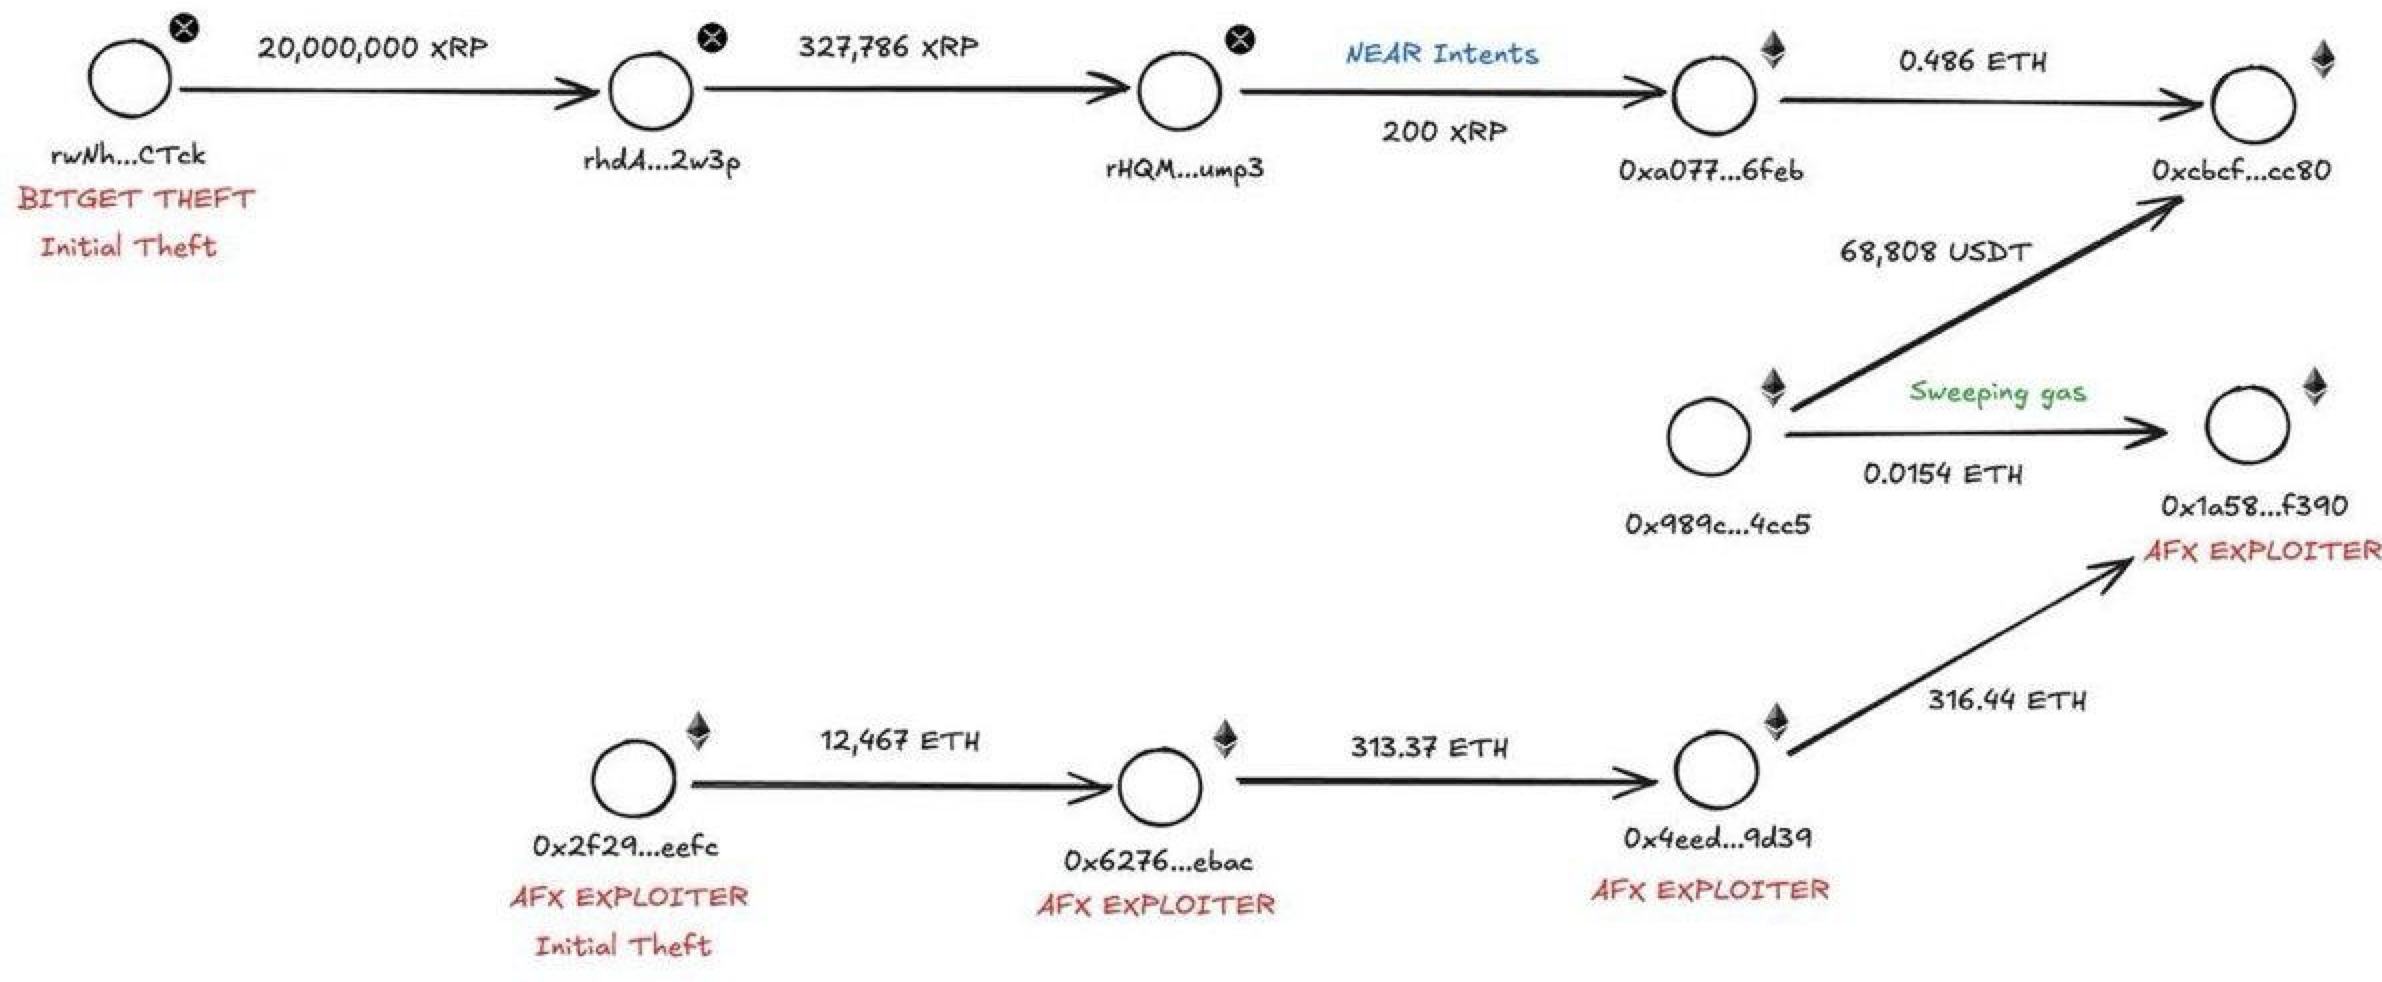
O investigador on-chain Specter vinculou de forma independente o roubo à Lazarus Group. Segundo ele, parte dos XRP roubados da Bitget foram transferidos por uma ponte e estão conectados ao AFX Exploiter - uma carteira responsável pelo hackeamento do serviço AFX em julho de 2026. A AFX perdeu na época $24M, e em seu postmortem a empresa apontou para o TraderTraitor - um subgrupo ligado à Coreia do Norte.
A reação da bolsa e a resposta de um investigador conhecido
A Bitget disse que toda a perda é coberta pelo User Protection Fund da bolsa, que atualmente detém mais de $464M. Os fundos dos usuários são lastreados 1:1 - isso pode ser verificado por meio de proof-of-reserves e dados de Merkle Tree.
Chen lembrou separadamente o colapso da FTX e disse que não acredita que as grandes bolsas de hoje misturem os fundos dos clientes. Além do fundo de proteção, a Bitget também detém mais de 1 bilhão de dólares em ativos próprios, separados dos fundos dos clientes.
Ao mesmo tempo, o conhecido investigador on-chain ZachXBT recusou publicamente monitorar esse hackeamento. Ele escreveu que havia parado de perder tempo com empresas do setor que não apoiam seu trabalho - por meio de doações, contratos de clientes ou assinaturas de longo prazo em seu canal.
