Os criminosos recorrem cada vez mais à inteligência artificial. Um estudo sobre a adoção da IA na atividade criminosa em 2026 mostrou que o uso de IA por criminosos cresceu 40% ano a ano, e que os golpistas estão entre os líderes desse processo. A fraude é uma das áreas em que o uso da IA já atingiu um estágio maduro e está presente em praticamente todas as etapas do ataque.
Um dos vetores de ataque identificados são os vídeos do YouTube com bots de IA falsos para negociar criptomoedas e com tutoriais de programação. Os vídeos prometem ensinar o espectador a criar com o Claude um bot de arbitragem de criptomoedas e, em seguida, conduzem-no passo a passo por todo o processo: criar uma carteira, copiar o código, implantar o contrato inteligente e abastecê-lo com criptomoedas.
A própria vítima escolhe o tutorial, segue as instruções e confirma cada transação por conta própria. O prometido bot de arbitragem é, na verdade, um código malicioso. Qualquer pessoa que siga um tutorial desses até o fim implanta e abastece um contrato inteligente projetado para enviar suas criptomoedas aos operadores do esquema.
Em um dos casos foram identificados nove tutoriais do YouTube praticamente idênticos, apresentados como obra de autores diferentes, mas com indícios de produção comum. Entre fevereiro e agosto de 2026 eles atingiram pelo menos 224 vítimas. Esse é apenas um exemplo coordenado de como a IA pode ser usada como isca para extrair recursos das vítimas.
Por que esse esquema contorna a proteção tradicional das carteiras cripto?
É justamente essa combinação que torna a campanha difícil de detectar pelos meios tradicionais de proteção. Os avisos de segurança das carteiras, as listas de bloqueio de sites de phishing e a análise das assinaturas de permissões foram concebidos para identificar sites maliciosos ou permissões suspeitas. Aqui, porém, a vítima implanta por conta própria o código que lhe foi mostrado, envia recursos para um contrato de sua propriedade e confirma cada etapa pela própria carteira. O código malicioso surge no processo apenas por causa do compilador falso, que implanta um bytecode diferente do código-fonte mostrado à vítima.
Os tutoriais são produzidos em larga escala
Os nove tutoriais apareceram em canais diferentes do YouTube, e cada um foi apresentado como obra de um autor independente. No entanto, os vídeos apresentam indícios de produção comum.
Os roteiros são praticamente idênticos, as instruções na tela seguem a mesma sequência e em vários vídeos é mostrado o mesmo lucro declarado até a casa decimal, incluindo a promessa de obter 1 ETH a cada 20 horas.
Para criar a aparência de autores diferentes, os vídeos usam apresentadores e vozes gerados por IA. Em alguns clipes um apresentador virtual se dirige diretamente ao espectador; em outros, uma voz gerada por IA acompanha uma gravação de tela. Em muitos casos, as URLs exibidas na tela estão deliberadamente ocultas, e os espectadores são convidados a seguir os links da descrição do vídeo. Isso permite reutilizar a mesma gravação em canais diferentes, mudando apenas o endereço final.
Nas seções de comentários há avaliações fabricadas afirmando que o bot realmente funciona.
Em setembro de 2026, os nove vídeos continuam no YouTube e acumularam 310,474 visualizações desde a publicação do mais antigo deles, em abril de 2026. Anteriormente também foram encontradas versões desses vídeos criadas pelo mesmo modelo. Esses clipes foram posteriormente removidos do YouTube, o que indica que a atividade não se limita aos nove vídeos incluídos nesta análise.
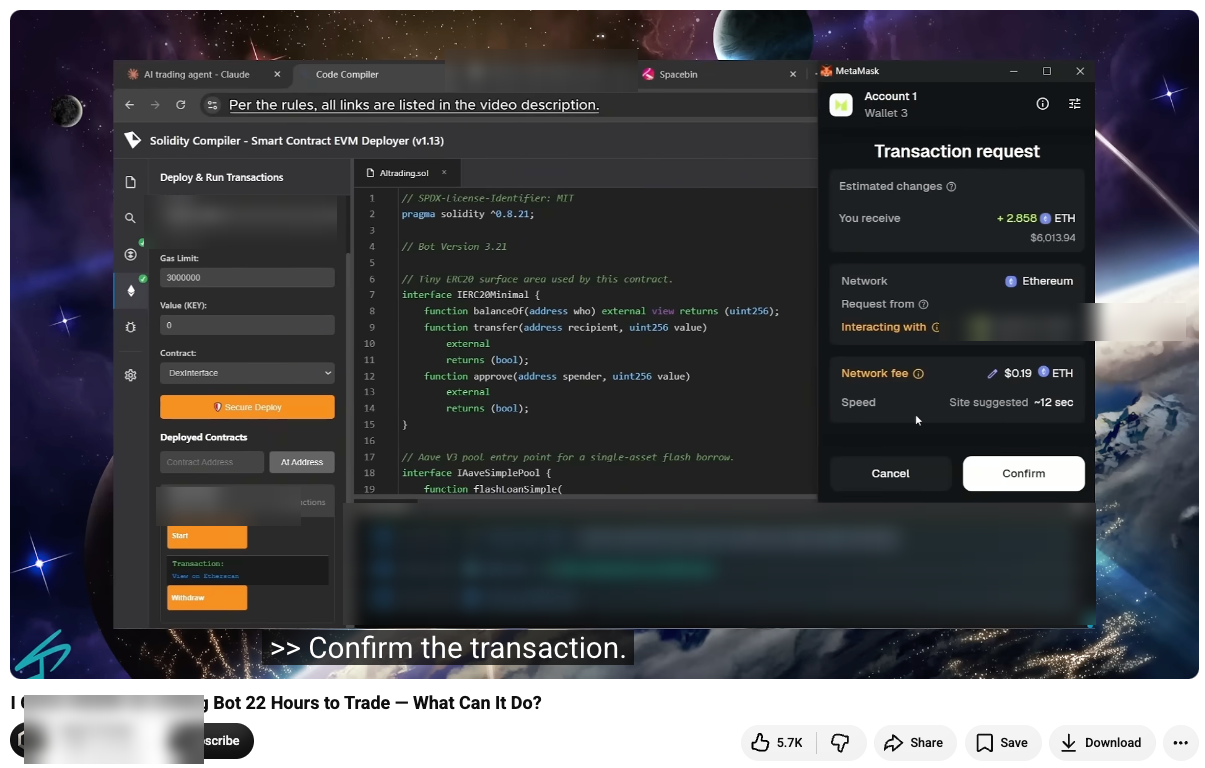
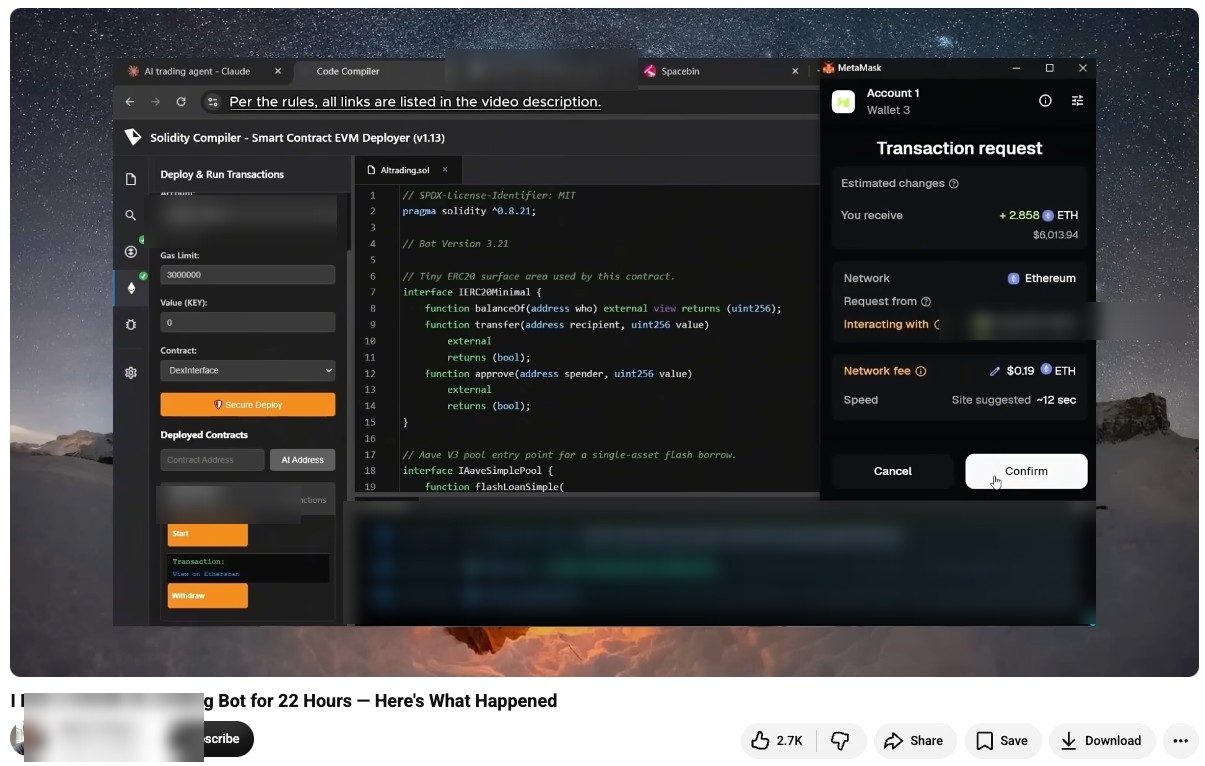
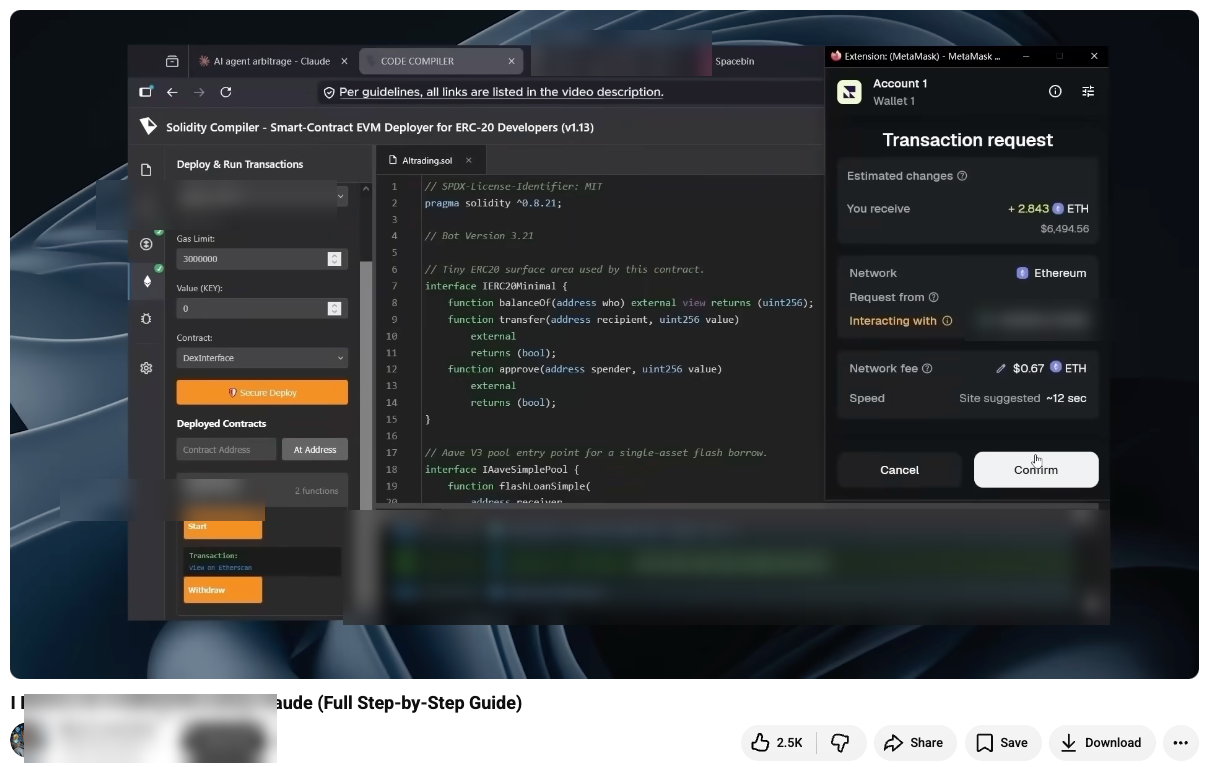
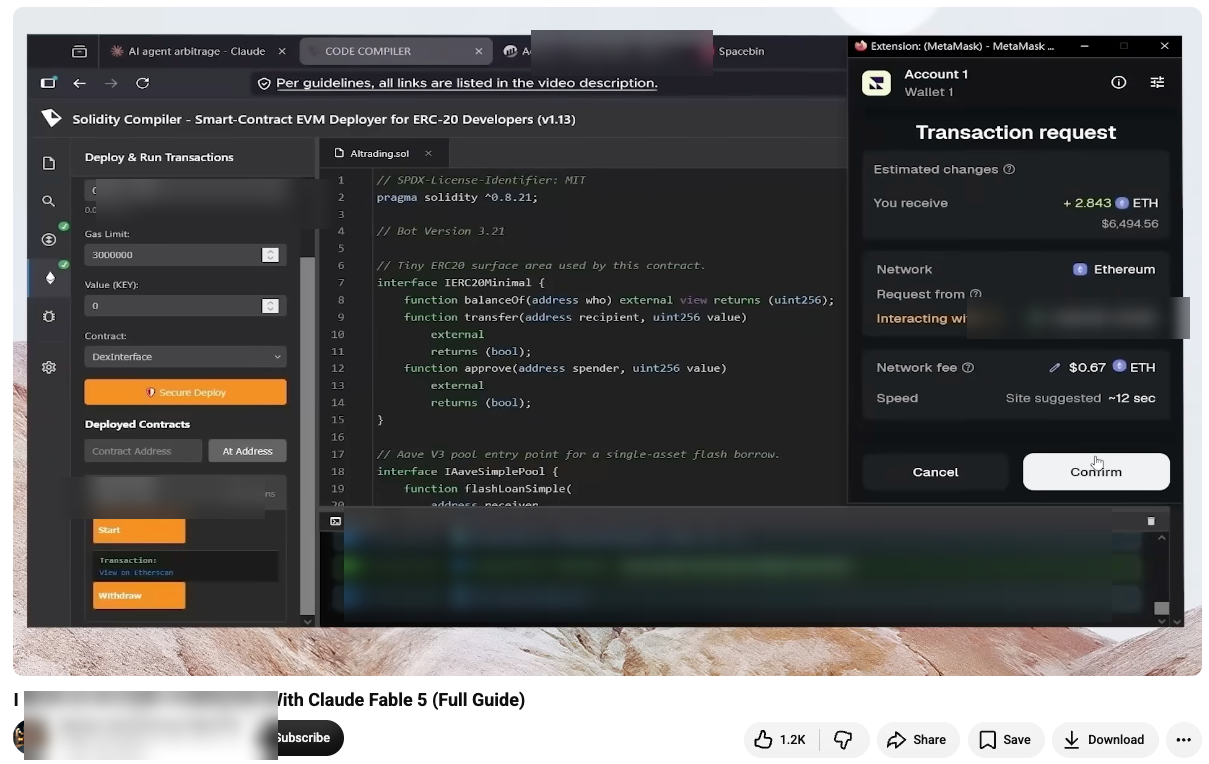
O formato de tutorial confere à fraude uma aparência de legitimidade. O espectador vê o apresentador percorrer todo o processo em tempo real, o código aparece na tela e o terminal mostra cada etapa. Ao mesmo tempo, esse formato é fácil de escalar: o mesmo roteiro e a mesma gravação de tela podem ser reembalados e distribuídos em inúmeros canais praticamente sem custos adicionais.
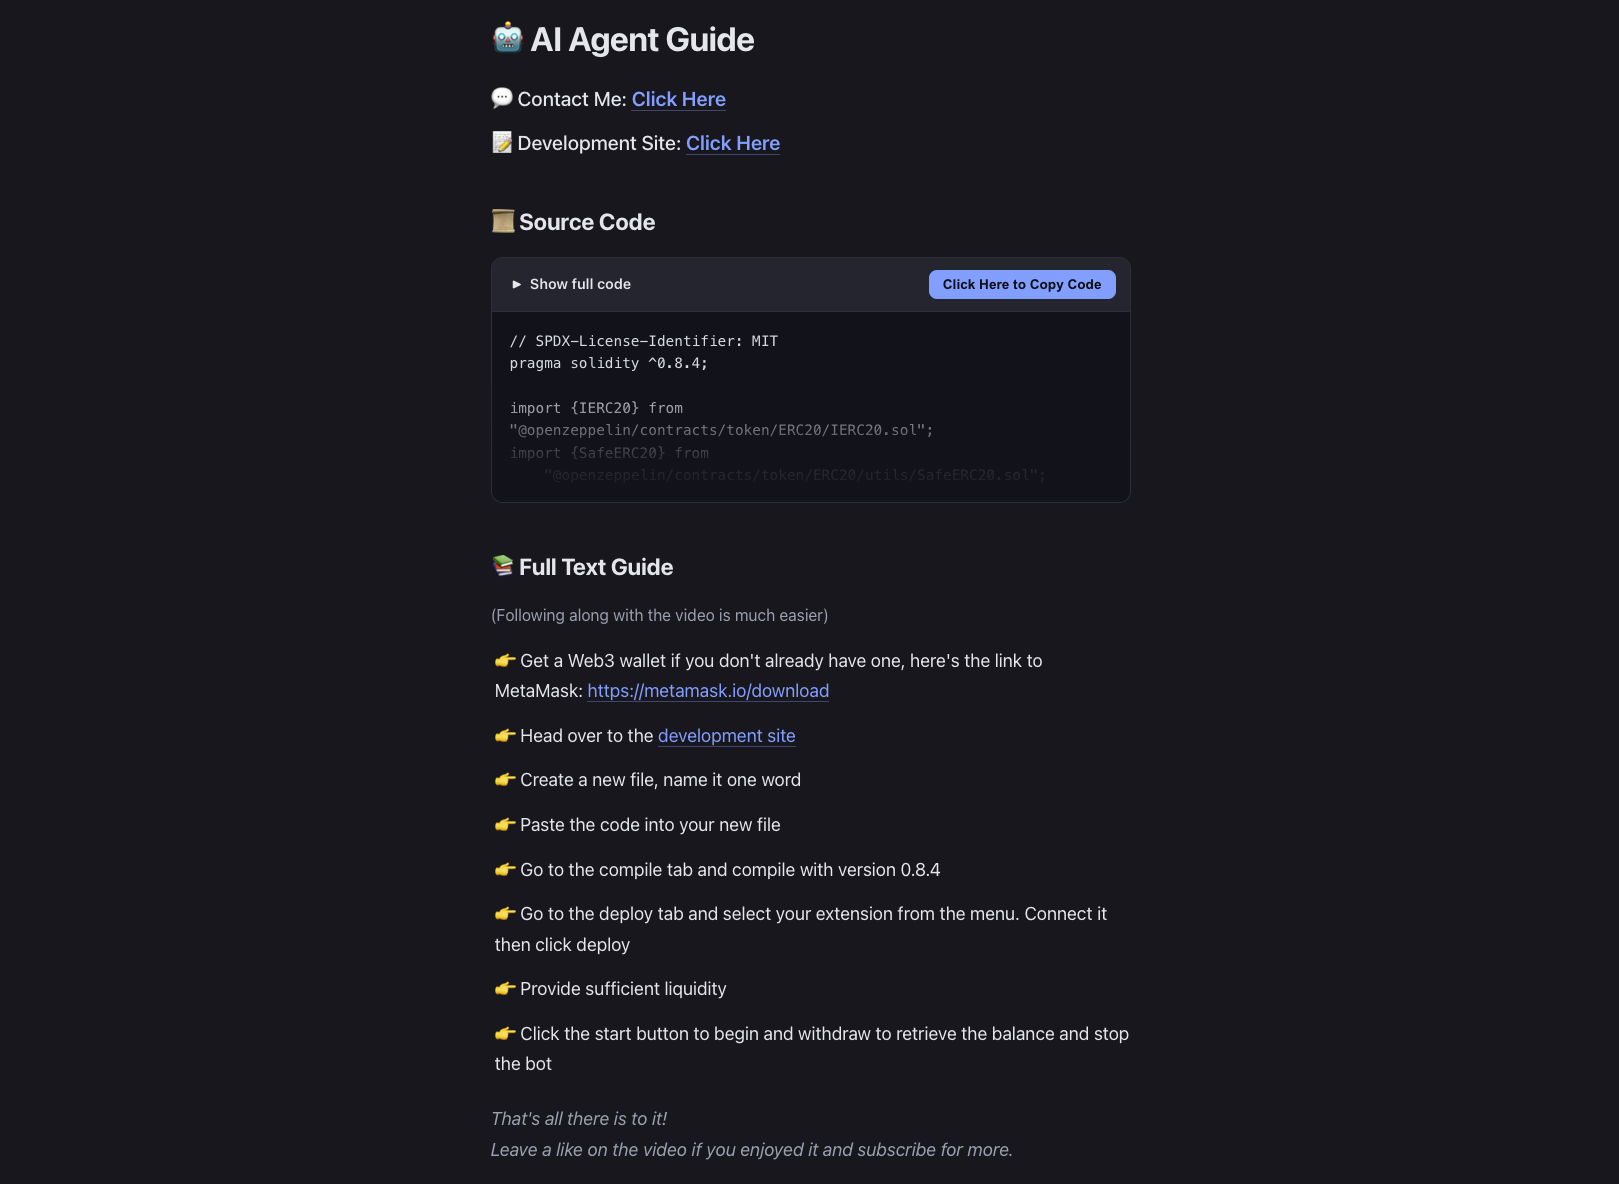
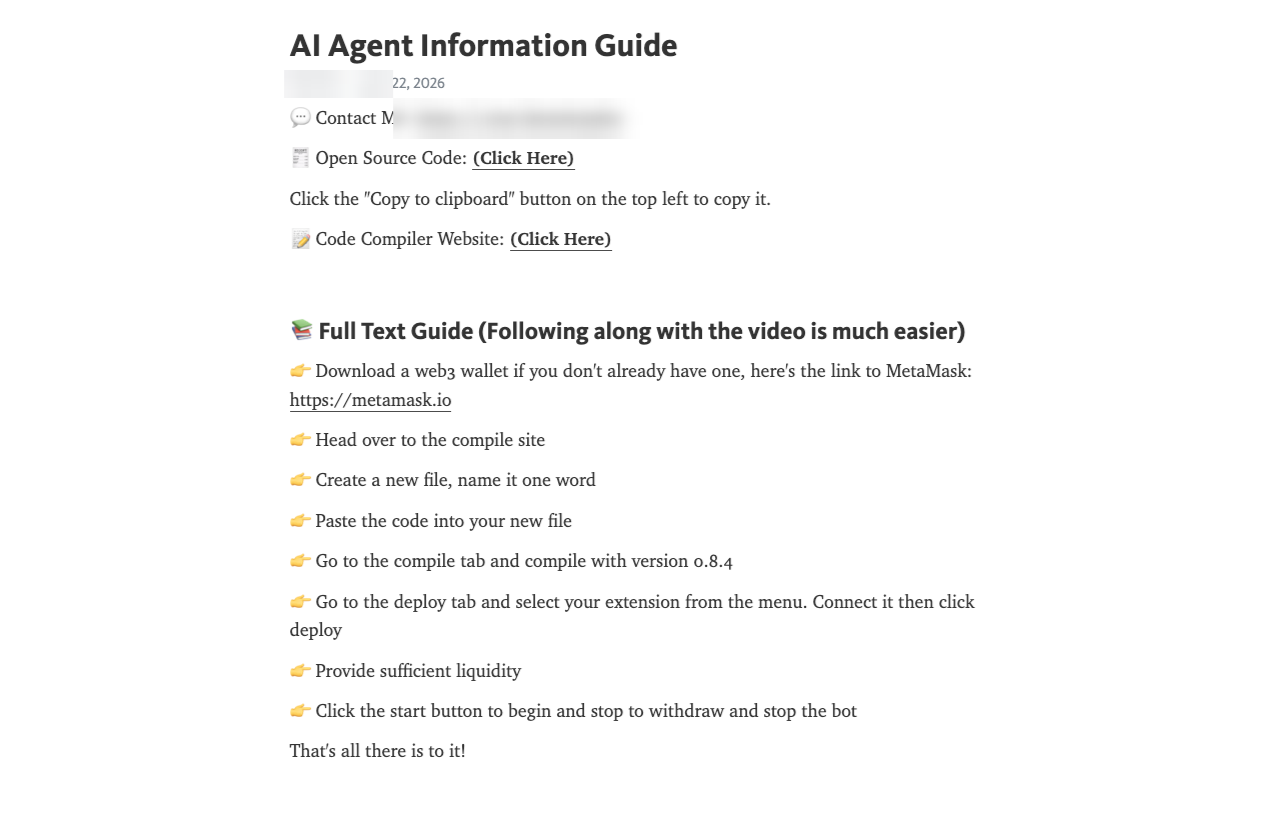
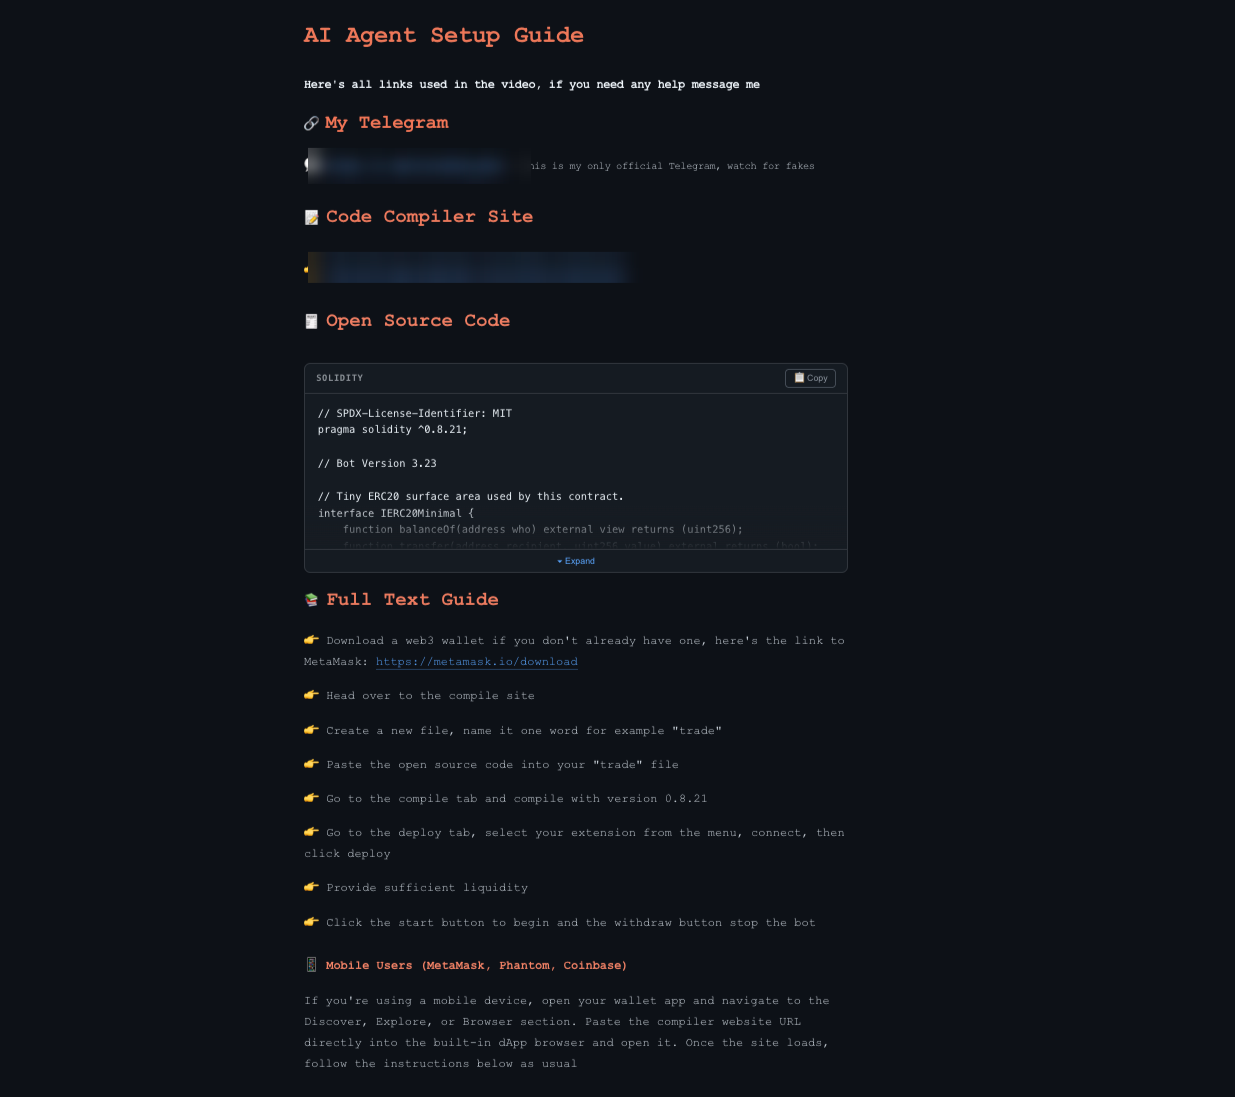
As instruções escritas para as quais apontam os links das descrições demonstram o mesmo nível de coordenação. Apesar de estarem hospedadas em plataformas distintas - Telegraph, Amazon S3 e Google Cloud Storage - e de diferirem no design e nos links, as instruções seguem a mesma ordem e terminam com o mesmo passo: abastecer o bot com liquidez suficiente e apertar Start.
Como os golpistas exploram a confiança na IA
O Claude ocupa lugar de destaque nos títulos, nas descrições e nos roteiros desses tutoriais. Em um dos vídeos, promete-se ao espectador mostrar como criar com o Claude um «bot de negociação de criptomoedas totalmente autônomo do zero», e o autor ressalta separadamente que não é necessária experiência prévia.
Essa abordagem parece verossímil, porque os assistentes de IA para programação realmente ajudam os usuários a escrever e implantar software, incluindo aplicativos de negociação, e são cada vez mais usados para executar processos técnicos reais do início ao fim. Os criadores do esquema recorrem a esse conceito familiar ao público para que o prometido bot de arbitragem pareça acessível mesmo a espectadores com conhecimento técnico limitado.
Essa abordagem não se limita ao Claude. Já em 2025 foram encontradas versões anteriores do mesmo esquema fraudulento que usavam o ChatGPT como isca, mas aplicavam o mesmo mecanismo básico. A mudança para o Claude em 2026 mostra que os operadores podem trocar a marca de IA em alta praticamente sem alterar a mecânica da fraude.
Uma troca oculta implanta o contrato malicioso
As instruções que as vítimas recebem permanecem legítimas quase até o fim. O usuário utiliza uma carteira real, implanta um contrato que ele mesmo controla e assina as transações por conta própria. Nem mesmo o código-fonte mostrado na tela contém algo malicioso.
Por isso o próprio ambiente de desenvolvimento passa a fazer parte da decisão de segurança. Os usuários devem implantar contratos inteligentes apenas por meio de ferramentas que escolham por conta própria e possam verificar, e não por links vindos de tutoriais, instruções ou canais de suporte. Um compilador malicioso é capaz de implantar bytecode que não tem nenhuma relação com o código-fonte exibido na tela e, ainda assim, a transação resultante parecerá legitimamente enviada da própria carteira do usuário.
Um tutorial de aparência profissional, uma marca de IA conhecida, uma seção de comentários ativa ou um código-fonte compreensível não provam, por si só, que o contrato inteligente finalmente implantado na blockchain corresponde ao código que foi mostrado ao usuário.
274 ETH roubados de 224 vítimas
Foram identificados 234 contratos inteligentes implantados e abastecidos pelas próprias vítimas, cujos recursos acabaram chegando a seis endereços controlados pelos operadores do esquema. O rastreamento desses contratos até as carteiras a partir das quais foram financiados permitiu estabelecer 224 carteiras de vítimas. Esse padrão corresponde à mecânica mostrada nos tutoriais fraudulentos: as vítimas implantam o contrato por conta própria e o abastecem a partir da sua própria carteira.
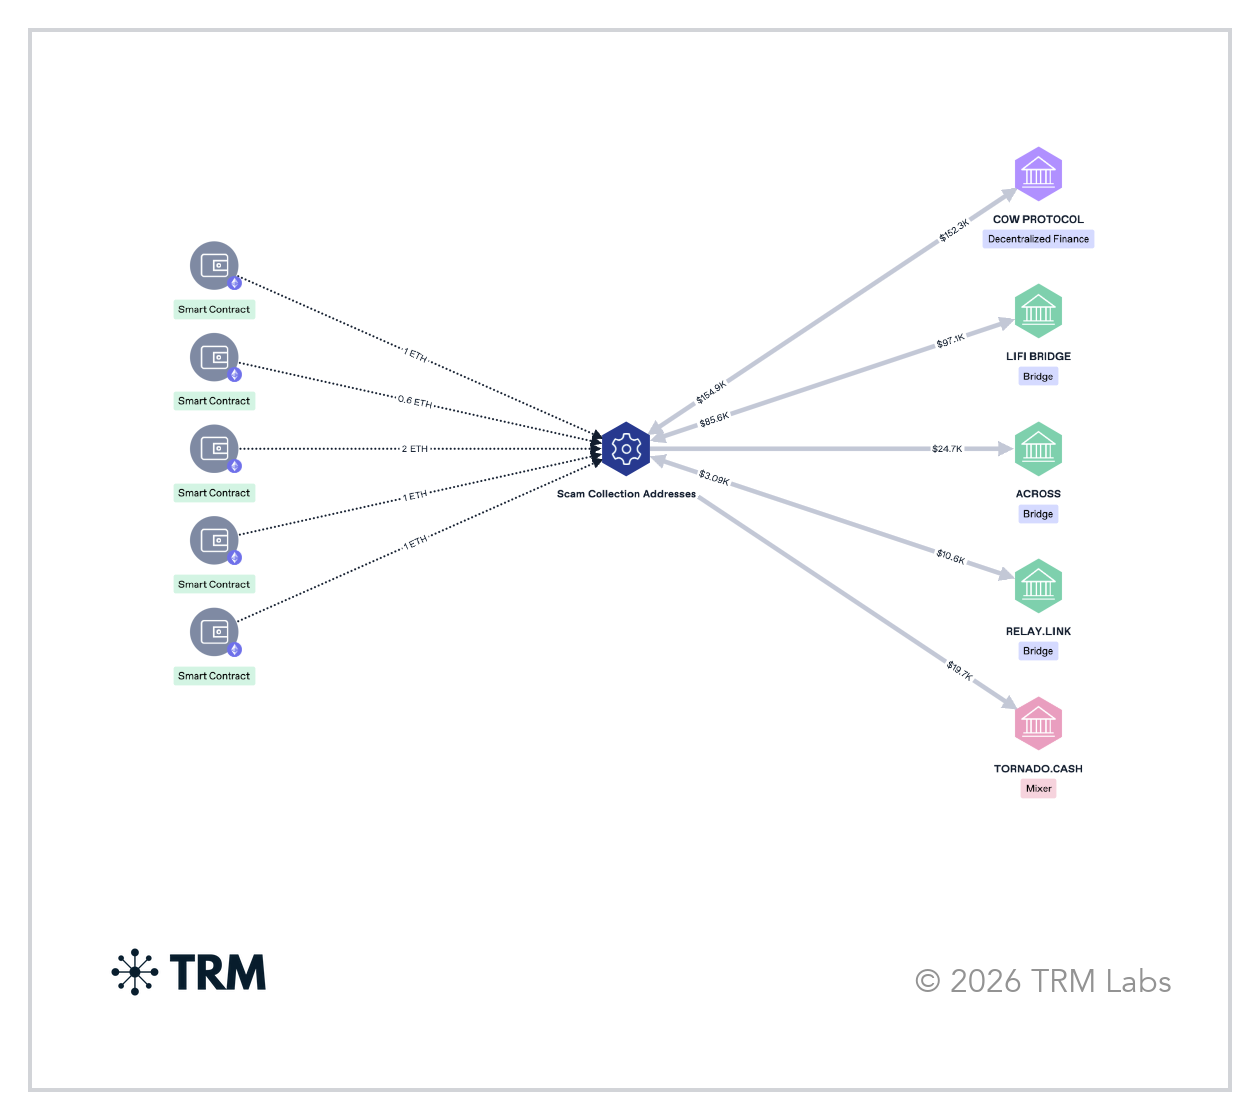
Depois disso, os recursos roubados circularam exclusivamente por infraestrutura descentralizada. Parte do ETH foi trocada por Dai em serviços financeiros descentralizados e serviços de troca dentro de uma mesma rede blockchain, enquanto outros recursos se deslocaram entre redes por meio de várias pontes, sendo que uma das rotas passou por um misturador. Parte dos recursos permanece nos endereços receptores iniciais ou em carteiras recém-criadas. Não foram encontradas exchanges centralizadas de criptomoedas no movimento de saída dos recursos.
Misturadores de cripto: como são construídos e o que significa seu rastro no histórico de uma carteira3 de set. de 2026Leia mais
Como não implantar um contrato malicioso
A maioria dos passos desses tutoriais é legítima em si mesma. A vítima usa uma carteira real, implanta um contrato que está sob seu controle e assina as transações por conta própria. Nem mesmo o código-fonte mostrado na tela contém elementos maliciosos. O comprometimento ocorre quando a vítima segue as instruções até o compilador controlado pelos operadores do esquema, que substitui o código que o usuário acredita que vai implantar por bytecode malicioso.
Isso significa que o próprio ambiente de desenvolvimento se torna um elemento importante da segurança.
