Em 5 de outubro de 2026, o investigador blockchain ZachXBT publicou uma thread de 12 posts descrevendo como, na primavera de 2025, ele se passou por cliente para se infiltrar em um grupo chinês que, segundo sua estimativa, já lavou mais de 1 bilhões de dólares para o Lazarus Group da Coreia do Norte. Ele negociou com um dos operadores do grupo, conhecido como Jimmy Green, investiu $349,700 de seu próprio dinheiro e cruzou as conversas com dados on-chain: o endereço de Jimmy recebeu gas de uma carteira na lista negra da Bybit, e o próprio Jimmy lhe contou de antemão para onde o dinheiro roubado se moveria. As informações que ele reuniu ajudaram a congelar parte dos fundos. A seguir, o que de fato aconteceu, o que está confirmado on-chain e o que permanece apenas nas palavras do próprio lavador, e como essa história se conecta à Huione, à Poloniex e ao recente hack da Bitget.
Em 21 de fevereiro de 2025, cerca de 1.5 bilhões de dólares em ether foram drenados da exchange Bybit. Cinco dias depois, o FBI vinculou oficialmente o ataque à Coreia do Norte e chamou a atividade de TraderTraitor, o nome que a agência usa para uma das vertentes do Lazarus Group. No mesmo comunicado, o FBI alertou que os hackers estavam convertendo rapidamente os ativos roubados em bitcoin e outros ativos, espalhando-os por milhares de endereços e que provavelmente os converteriam em moeda fiduciária.
O THORChain, um protocolo para trocas entre blockchains sem intermediários, desempenhou um papel fundamental nisso. Após o hack da Bybit, processou volumes recordes: no dia seguinte ao ataque, o volume diário de trocas ultrapassou meio bilhão de dólares, e os operadores do protocolo se recusaram a bloquear transações ligadas à Bybit.
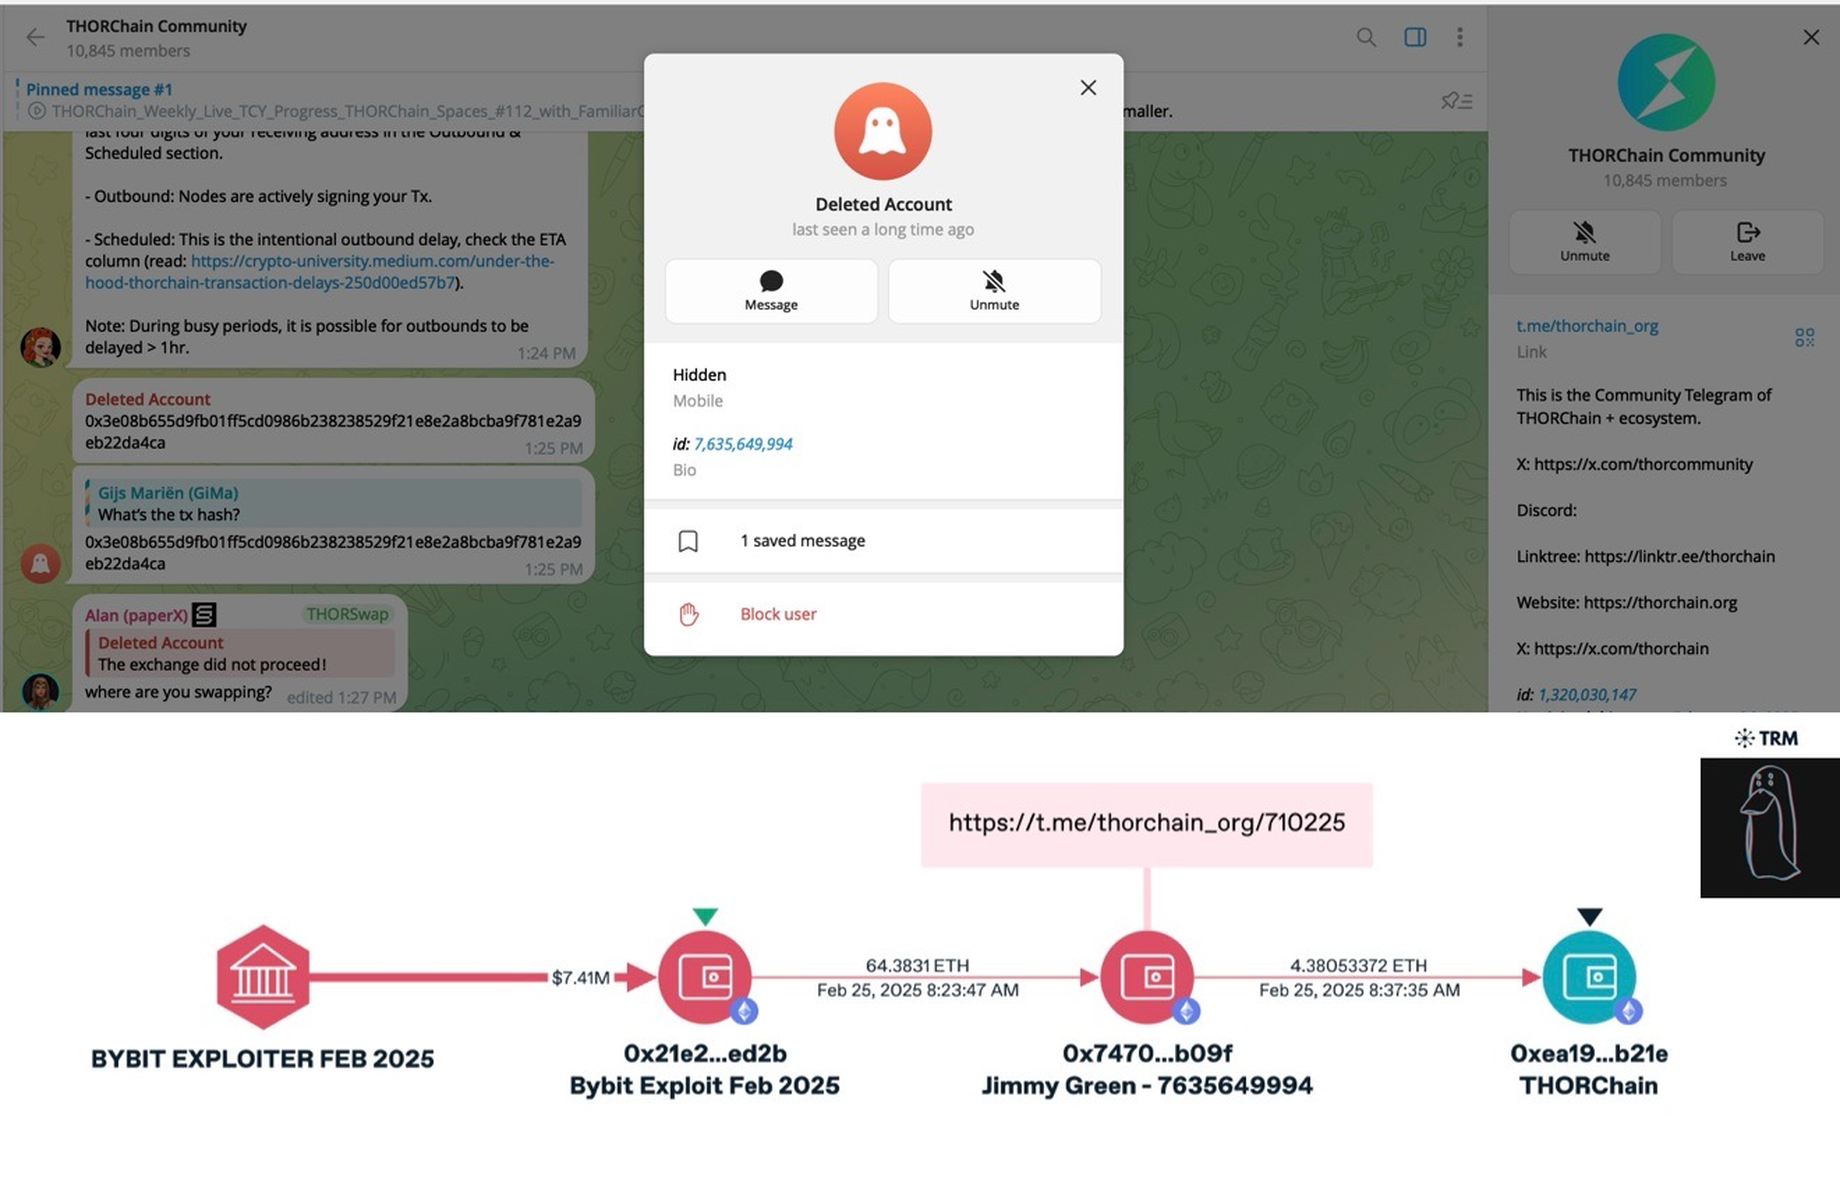
Mas trocar por meio de um protocolo é apenas o primeiro passo. Transformar centenas de milhões em dinheiro que possa de fato ser gasto exige pessoas: aquelas que recebem moedas «sujas», devolvem moedas «limpas» e encontram compradores. ZachXBT notou que, pouco depois do hack, mais de 15 contas apareceram nos grupos públicos de Telegram e Discord de serviços como o THORChain, reclamando de pedidos travados diretamente ligados aos fundos roubados. Uma dessas contas, na comunidade do THORChain no Telegram, colou um hash de transação e reclamou que a troca não havia sido concluída. A conta foi apagada mais tarde, mas seu ID permaneceu visível: 7635649994. É o ID de Jimmy Green, o protagonista desta história.
O mesmo cenário se repetiu em setembro de 2026. Após o hack de $387.5 milhões da Bitget, ZachXBT mostrou como intermediários chineses que lavam dinheiro para os supostos invasores norte-coreanos abriam chamados de suporte com serviços e pediam à equipe que verificasse trocas de XRP para BTC «travadas». Ele também ligou um deles, usando o apelido lolo, à lavagem de dinheiro após o hack de $292 milhões da Kelp DAO. A thread sobre Jimmy Green segue a mesma linha: é um olhar de dentro sobre uma rede que serve a hackers norte-coreanos.
O maior roubo cripto do ano: o que aconteceu com a Bitget e quem pode estar por trás do ataque28 de set. de 2026Leia mais
Quem é Jimmy Green e o que ele oferecia
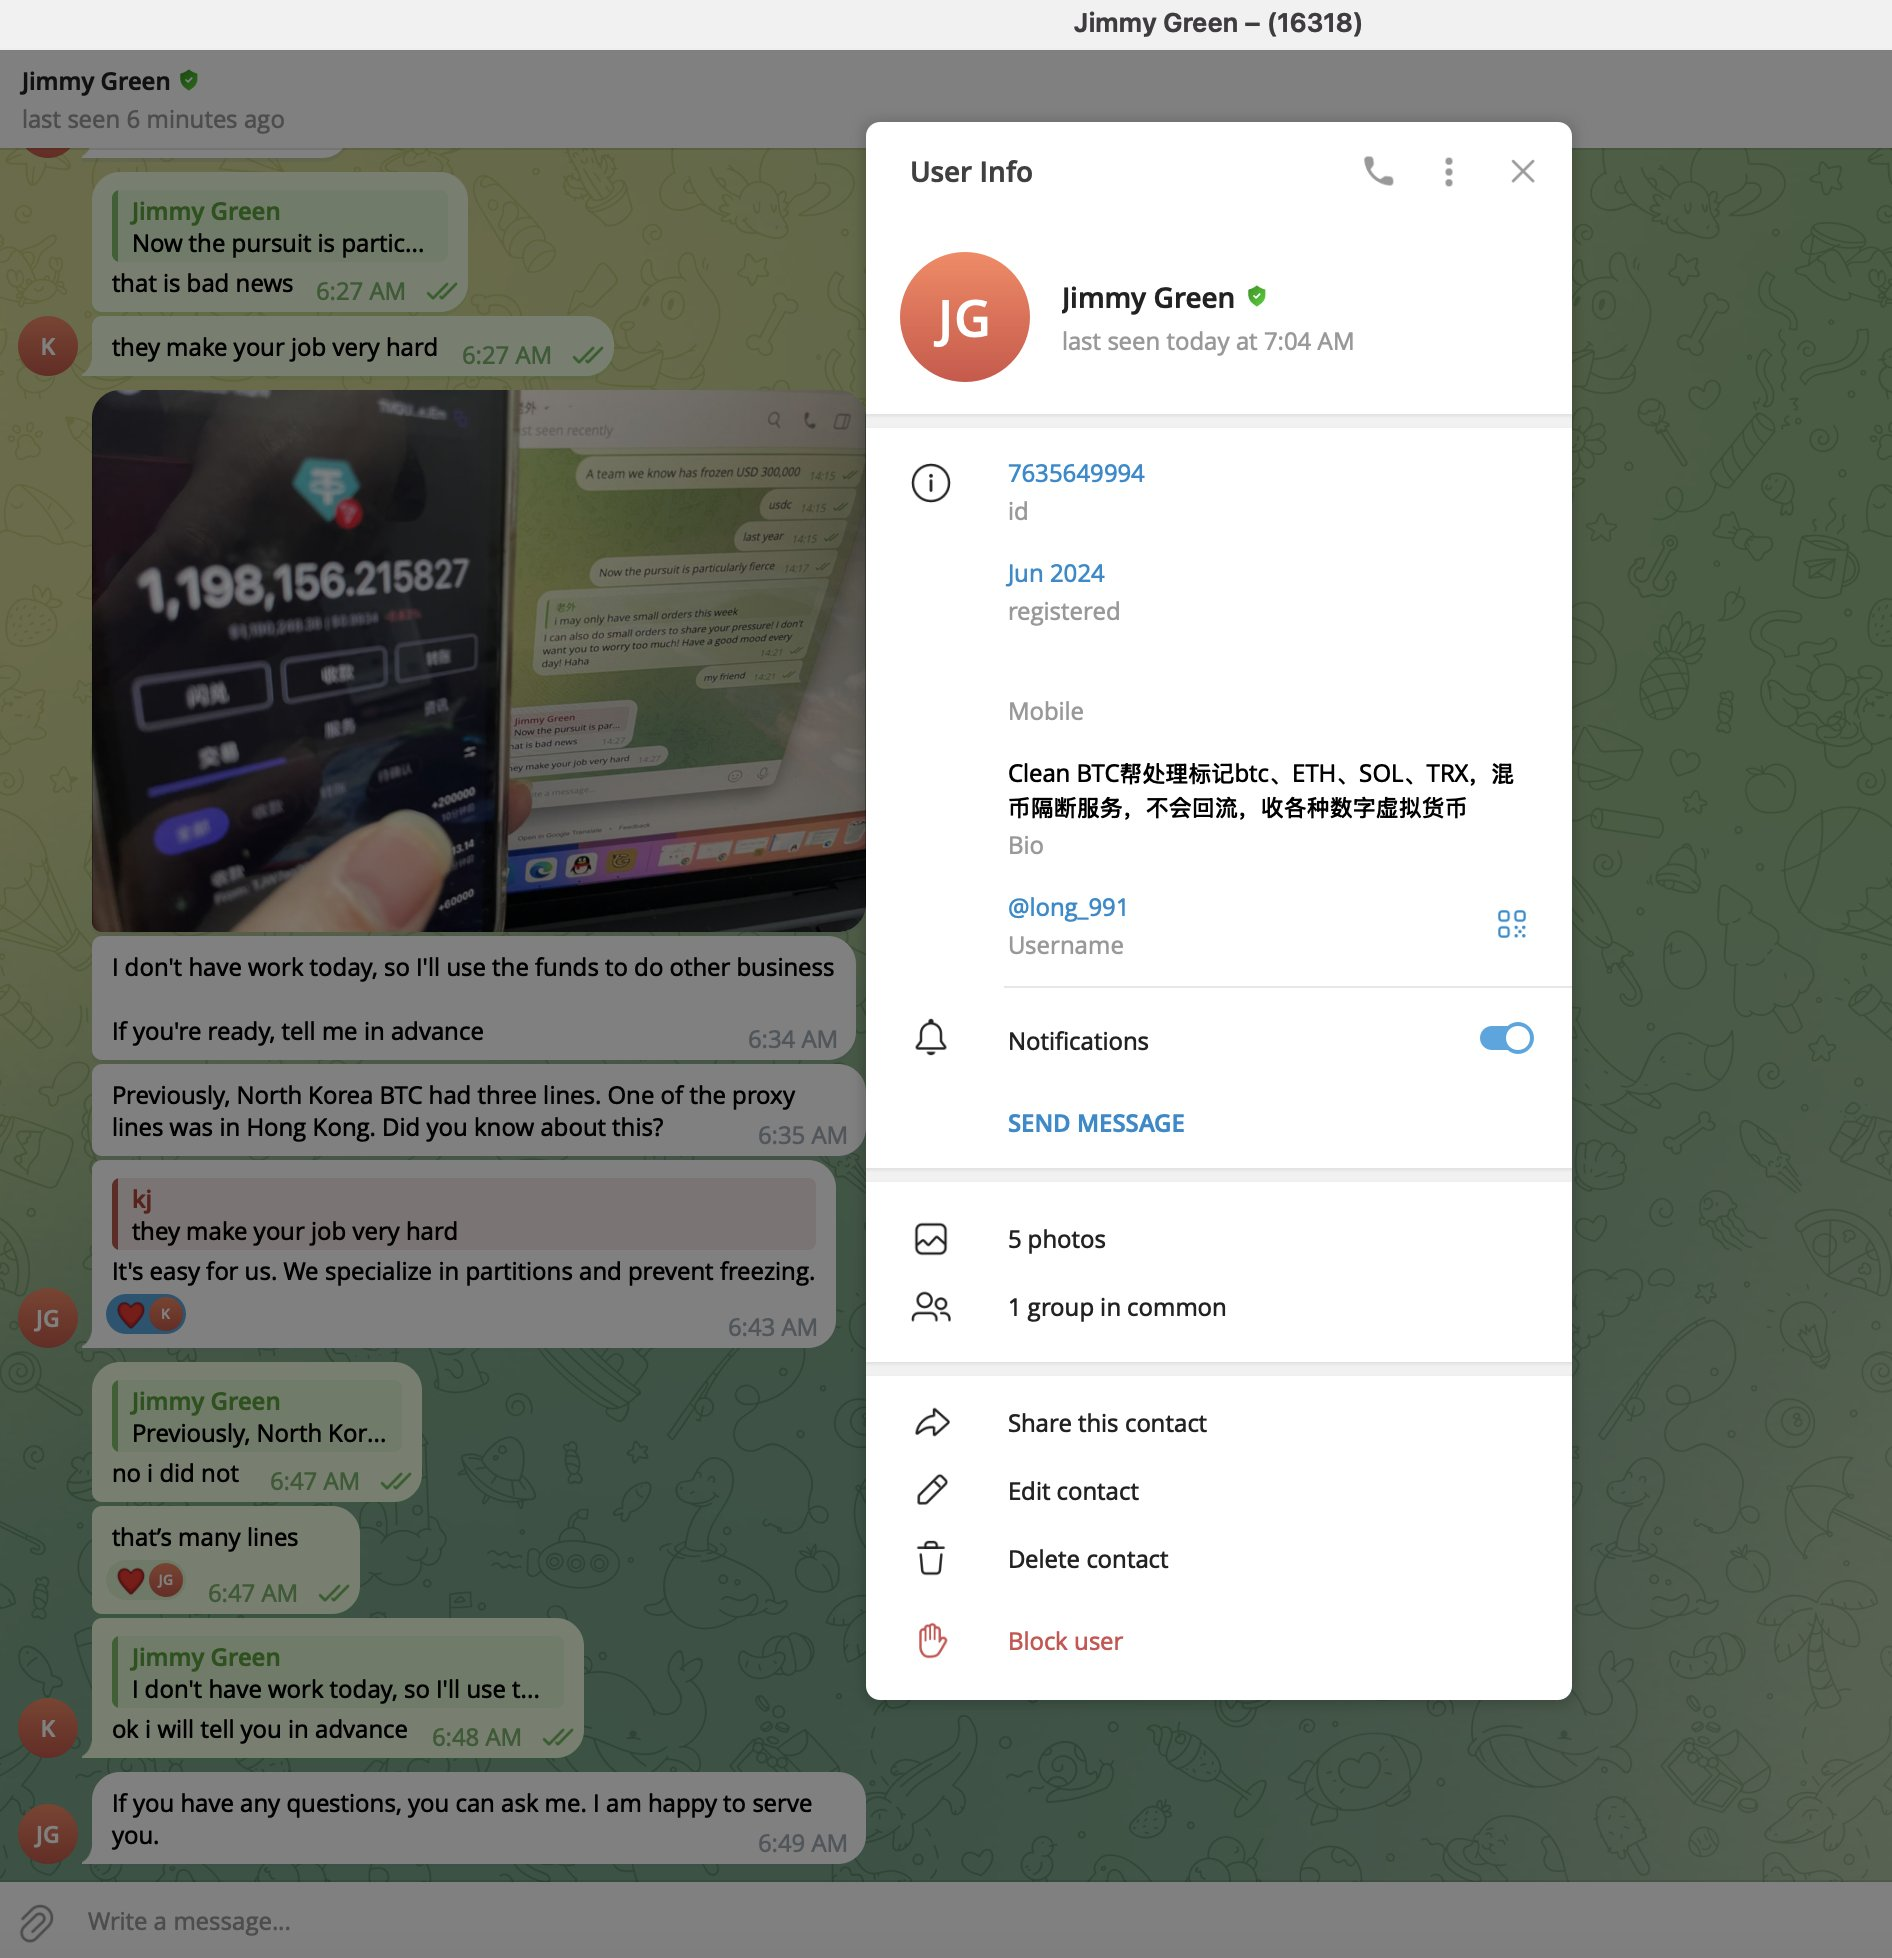
ZachXBT começou a conversar com as contas que reclamavam de pedidos envolvendo fundos da Bybit. Uma delas se chamava Jimmy Green: nome de usuário no Telegram long_991, ID 7635649994, conta registrada em junho de 2024.
Jimmy anuncia abertamente seu serviço na bio do seu perfil. Traduzido do chinês, o texto é aproximadamente o seguinte: BTC limpo, ajudamos a processar BTC, ETH, SOL e TRX marcados, serviço de mistura de moedas e quebra de vínculos, sem retorno, aceitamos todos os tipos de moedas digitais. «Sem retorno» aqui é uma promessa de que o dinheiro não voltará ao remetente após um congelamento ou reversão.
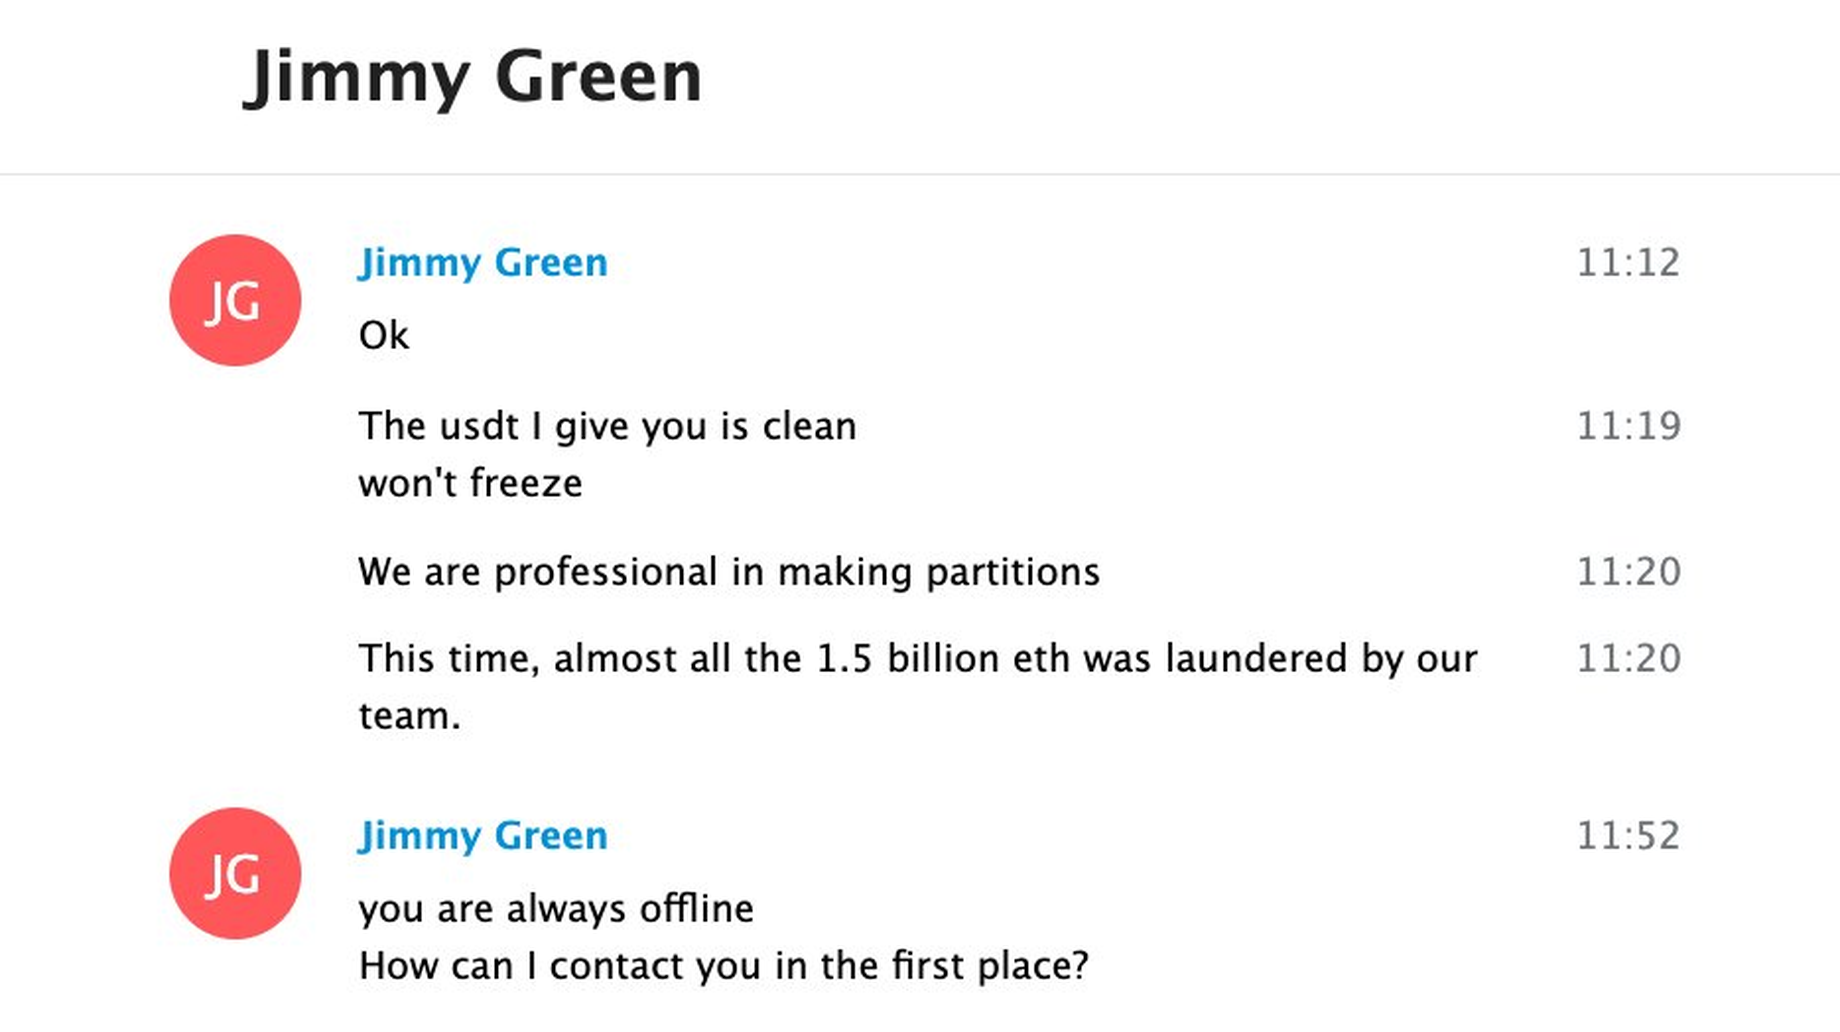
O mesmo chat mostra Jimmy enviando uma foto de um telefone com um saldo de cerca de 1.2 milhões de USDT, com seu próprio chat ao fundo, com um contato salvo como 老外, «estrangeiro». Aparentemente, é assim que ele chama seus clientes. Na mesma conversa, Jimmy escreve que o bitcoin norte-coreano costumava ter três «linhas», uma delas passando por Hong Kong, e quando ZachXBT comenta sobre como deve ser difícil o trabalho deles, ele responde: «Para nós é fácil. Somos especializados em partições e evitamos congelamentos».
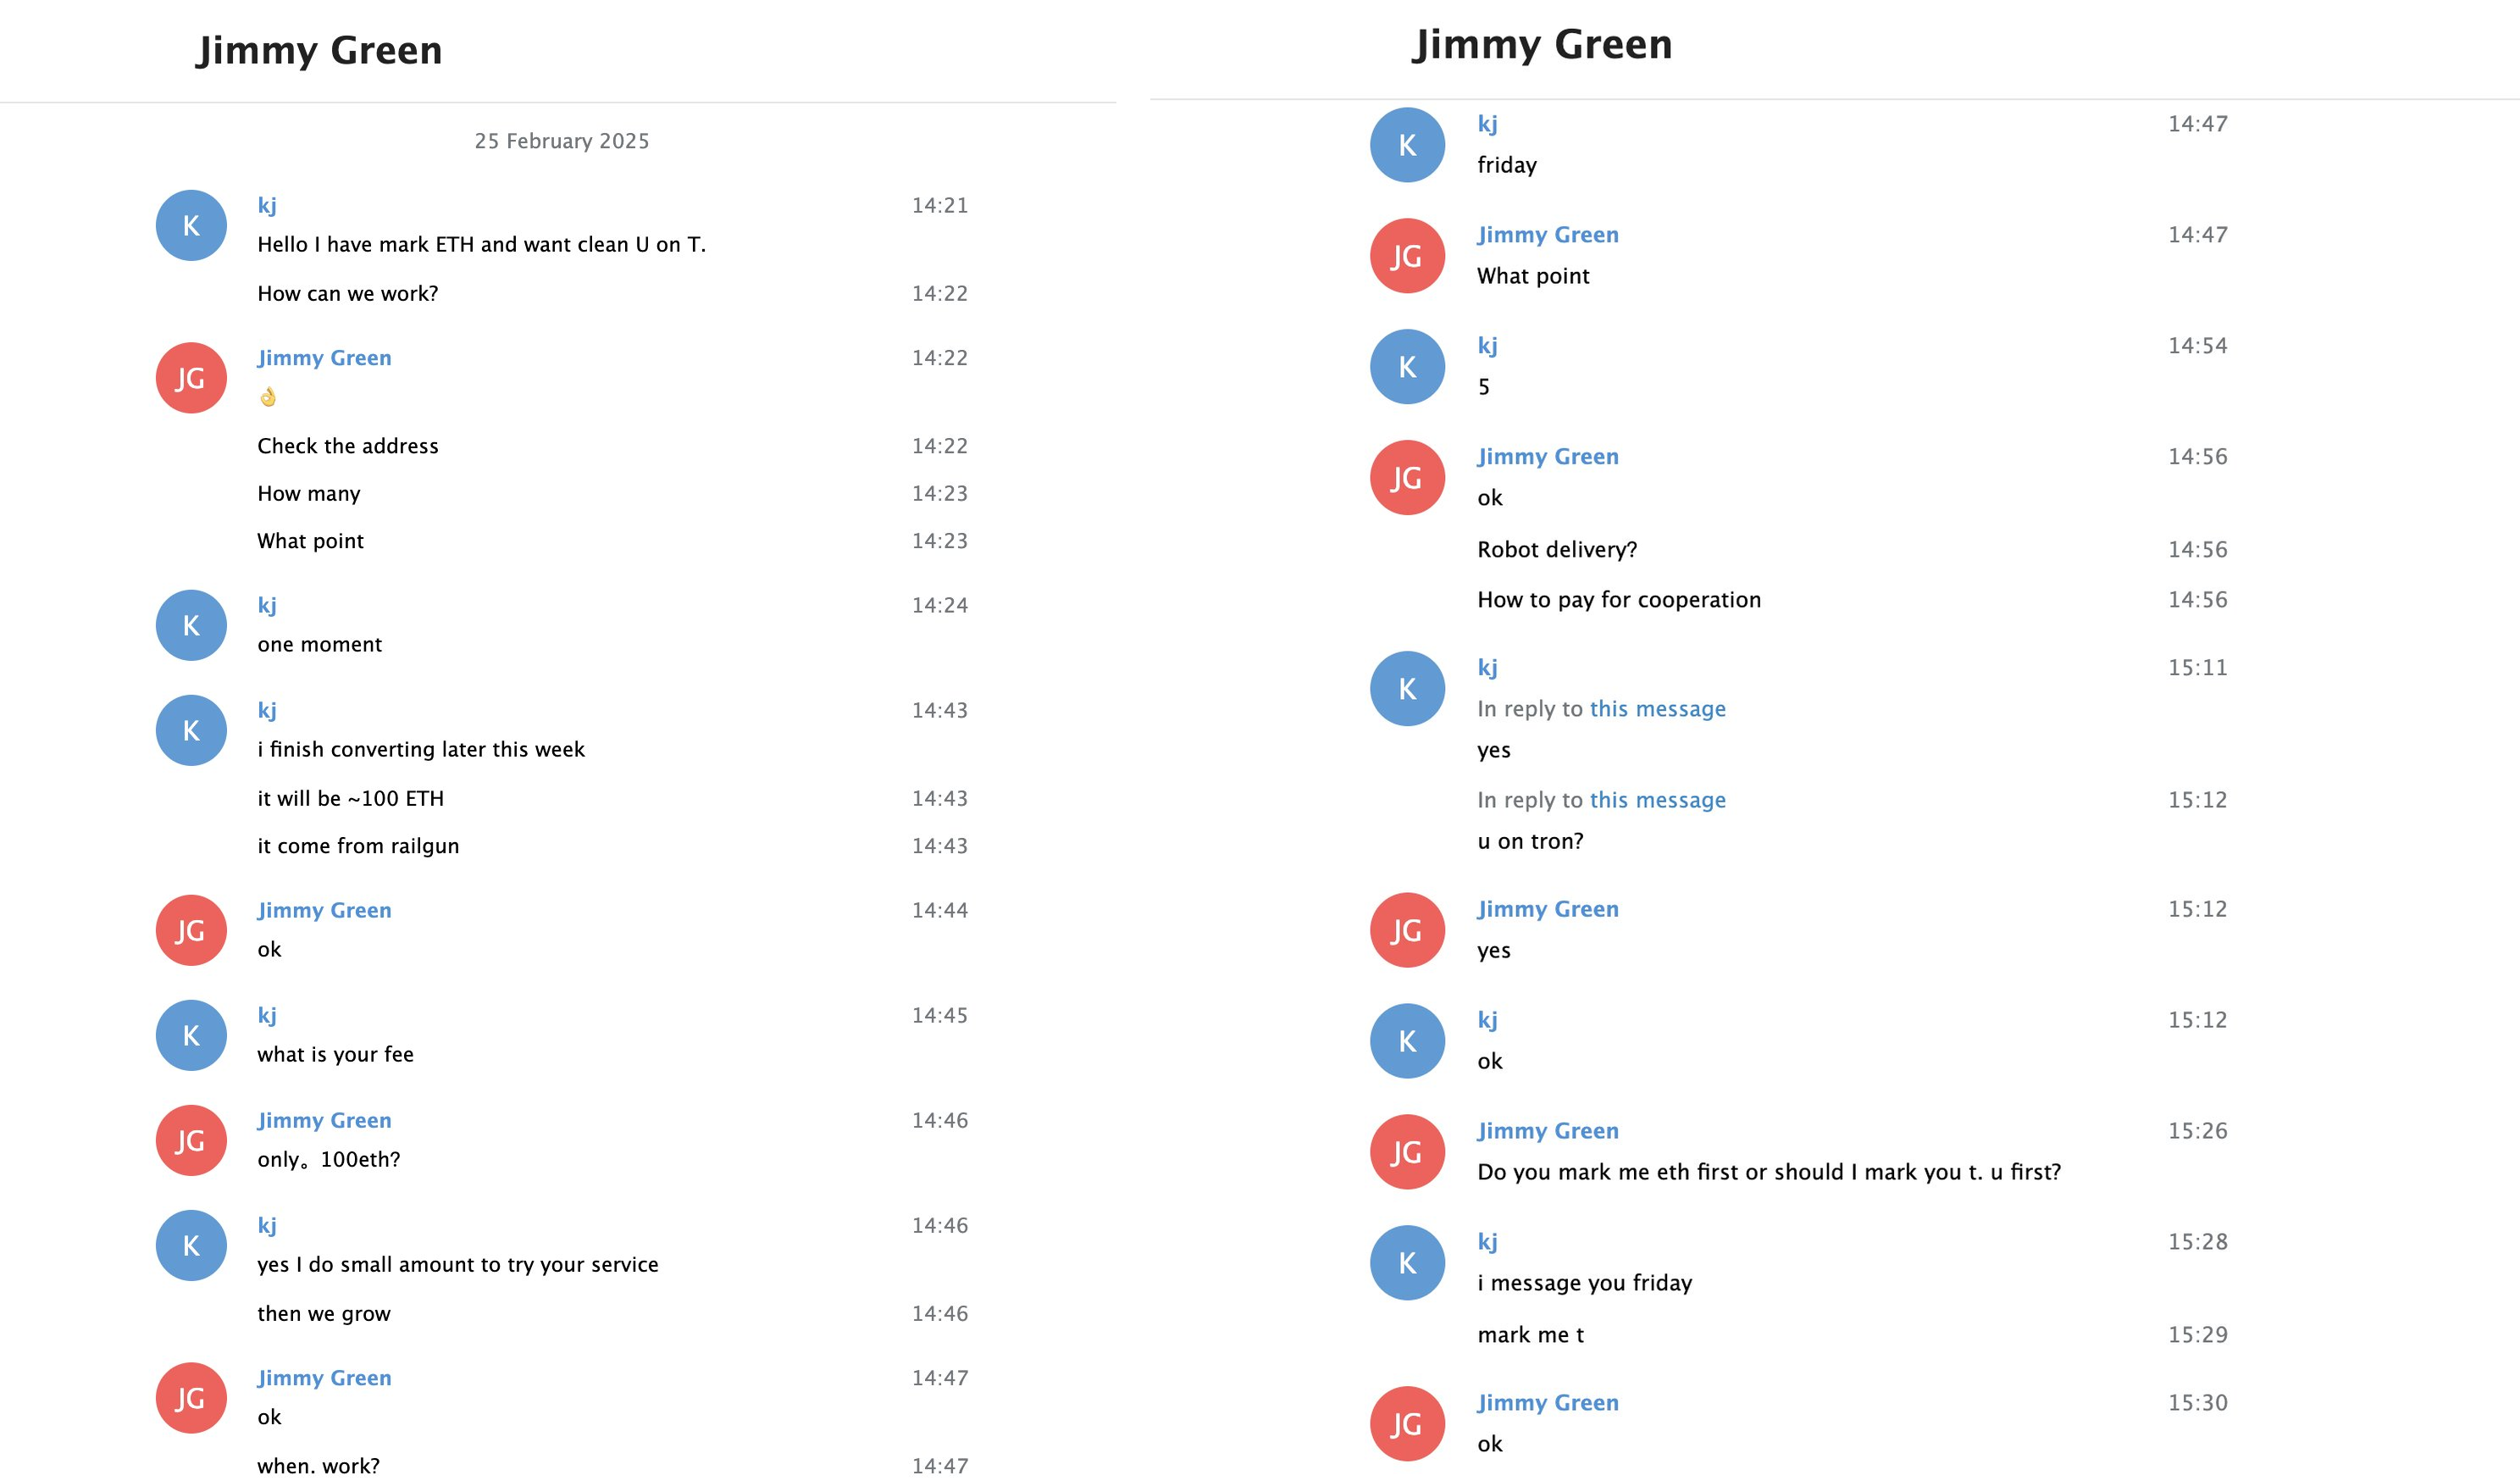
A primeira conversa aconteceu em 25 de fevereiro de 2025, quatro dias após o hack. ZachXBT se apresentou como cliente sob o nome de usuário kj e escreveu que tinha ETH marcado e queria U limpo em T. Jimmy pediu para ele verificar o endereço e perguntou sobre o volume e a taxa. ZachXBT respondeu que teria cerca de 100 ETH até o fim da semana e que as moedas vinham do Railgun, um protocolo para transações privadas. Jimmy estabeleceu suas condições: o trabalho começa a partir de 100 ETH, a taxa é de 5%, e a «entrega por robô», um pagamento automático, está disponível.
No mesmo dia, de acordo com o gráfico de ZachXBT, um endereço do cluster da Bybit enviou 64.38 ETH para a carteira 0x7470…b09f, que ele identificou como pertencente a Jimmy Green, e 4.38 ETH saiu dali para o THORChain. Essa é exatamente a swap que Jimmy estava tentando «forçar» através do suporte no chat do THORChain.
Um negócio de $349,700 e gas de uma carteira da Bybit
Em 6 de março de 2025, ZachXBT abasteceu um novo endereço de Ethereum com 349,700 USDC, seu capital de trabalho para negociar com Jimmy. Ele publicou o endereço na thread: 0x073256b50d66a7eb005f2a504d0a4fb6ea62a276.
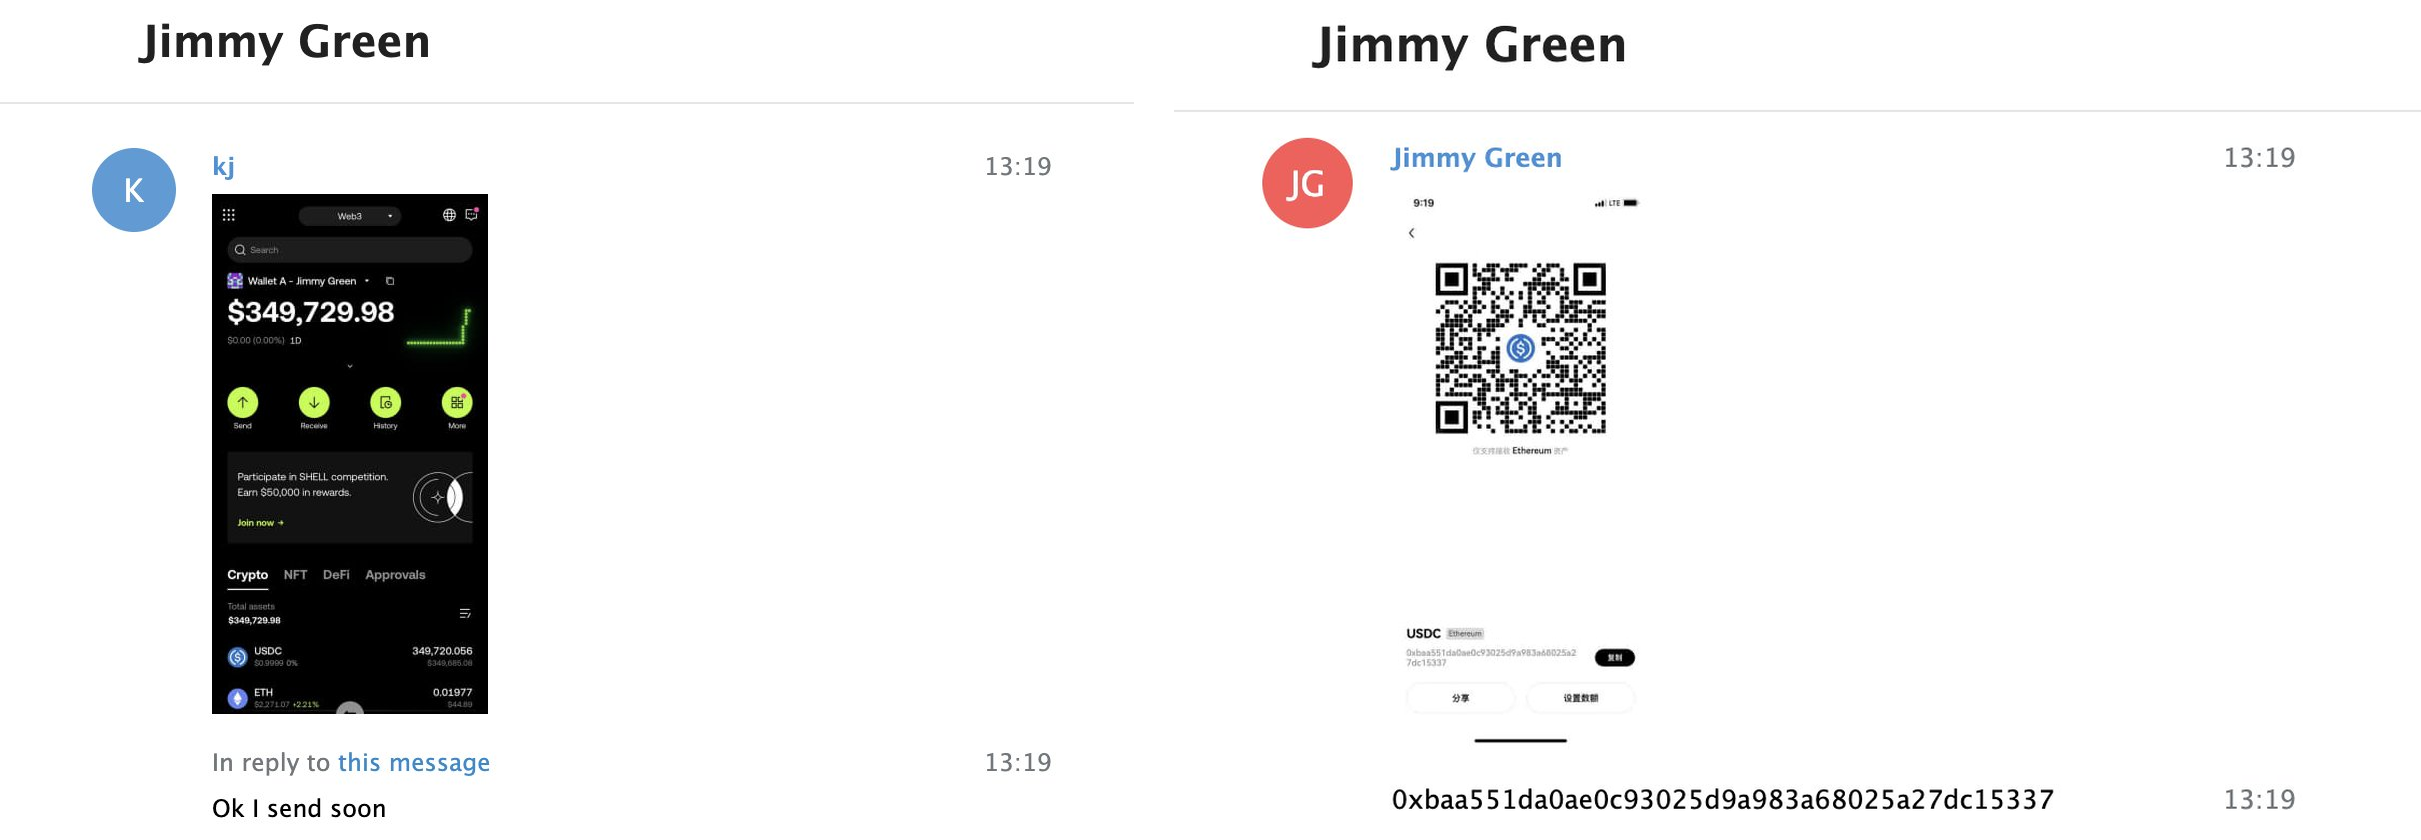
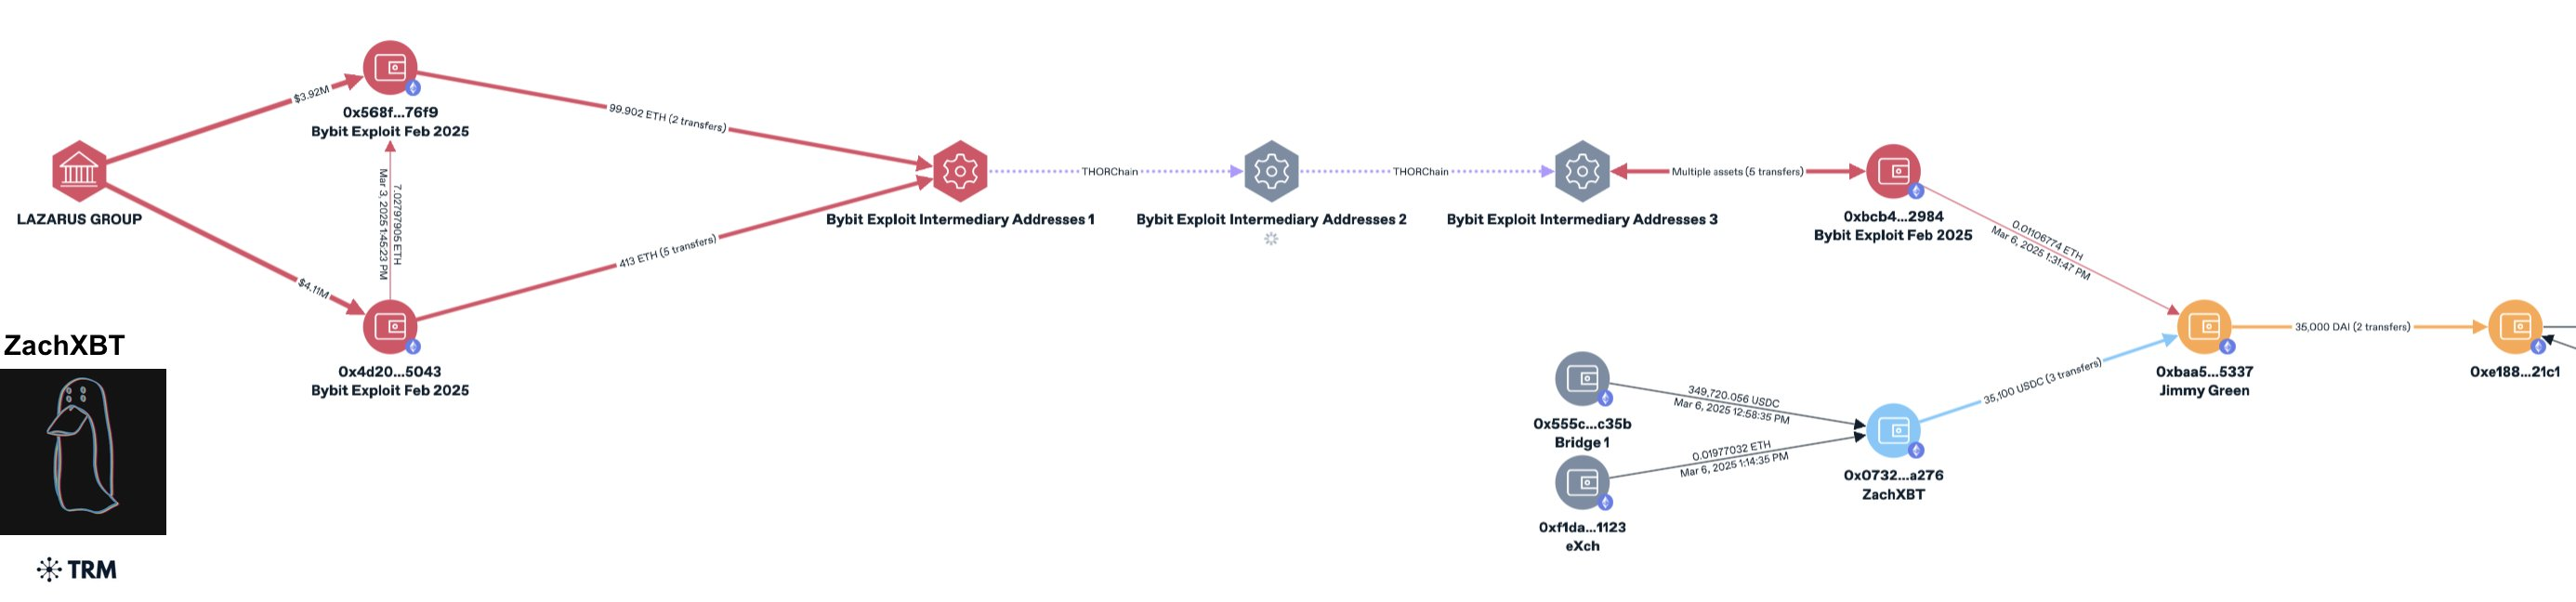
Jimmy forneceu um endereço para receber o USDC e deveria enviar USDT na TRON em troca. Foi aí que ZachXBT encontrou sua primeira prova on-chain: o gas do endereço 0xbaa5 de Jimmy veio da carteira 0xbcb4, que é diretamente rastreável aos fundos do hack da Bybit e está identificada no site público de lista negra do exploit da Bybit. Em termos simples, a carteira que Jimmy usava para receber o dinheiro dos clientes pagava suas taxas com dinheiro roubado da Bybit.
O gráfico também mostra a movimentação dos próprios fundos de ZachXBT: 35,100 USDC foram para o endereço de Jimmy em três transferências, e Jimmy enviou 35,000 DAI adiante.
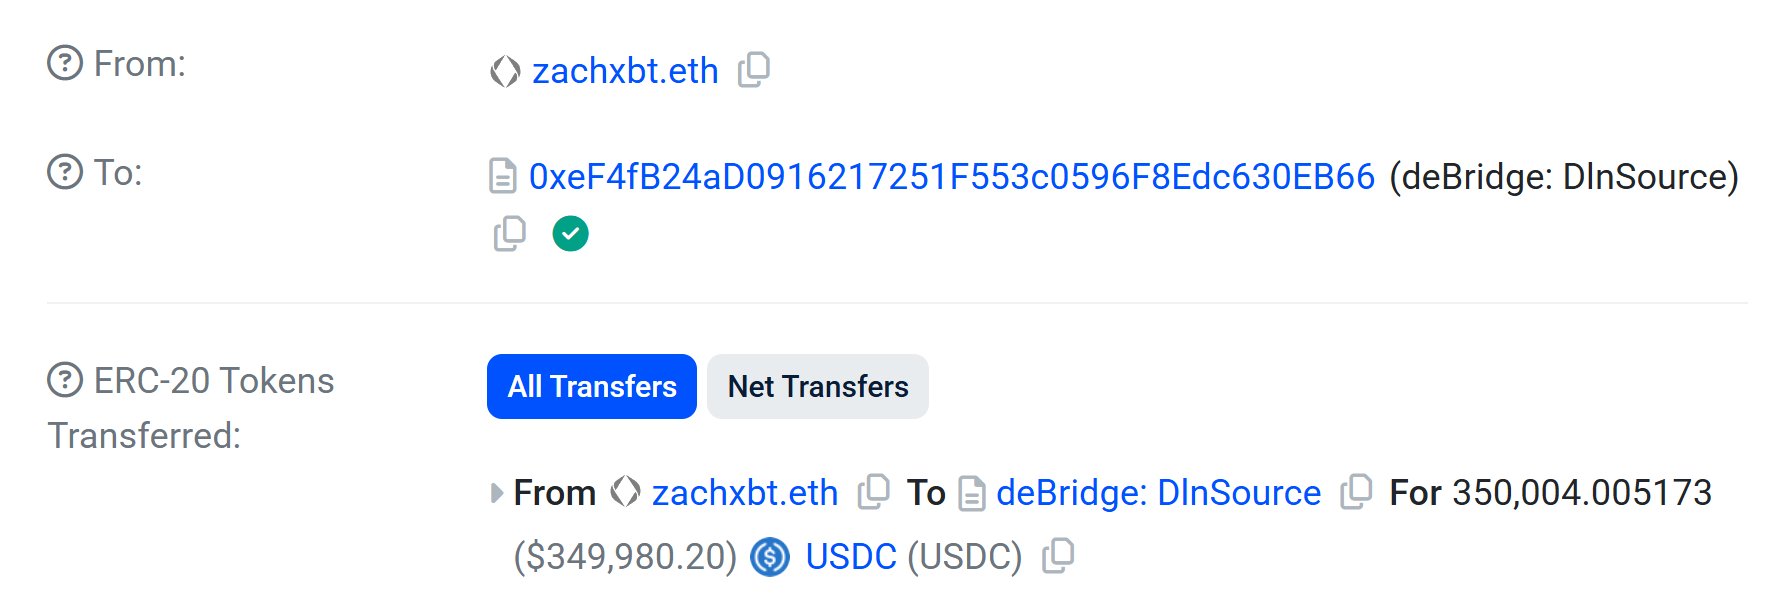
Depois que a thread foi publicada, usuários do X notaram um detalhe que poderia ter arruinado toda a operação. ZachXBT abasteceu o novo endereço através da ponte deBridge, e o dinheiro enviado para a ponte veio de sua carteira pública com o nome ENS zachxbt.eth: o Etherscan mostra 350,004 USDC saindo dela para o contrato DlnSource da deBridge. Isso foi apontado pelo usuário r4nk0X. Em outras palavras, se Jimmy ou seu «chefe» tivessem verificado de onde vinha o dinheiro do cliente, teriam visto o nome do investigador mais conhecido do setor. O usuário brincou que as organizações criminosas logo começarão a fazer seu próprio AML.
Endereços de Jimmy Green publicados por ZachXBT:
Para construir confiança, ZachXBT completou mais algumas negociações com Jimmy. O lavador também era cauteloso. Em uma mensagem, ele escreve:
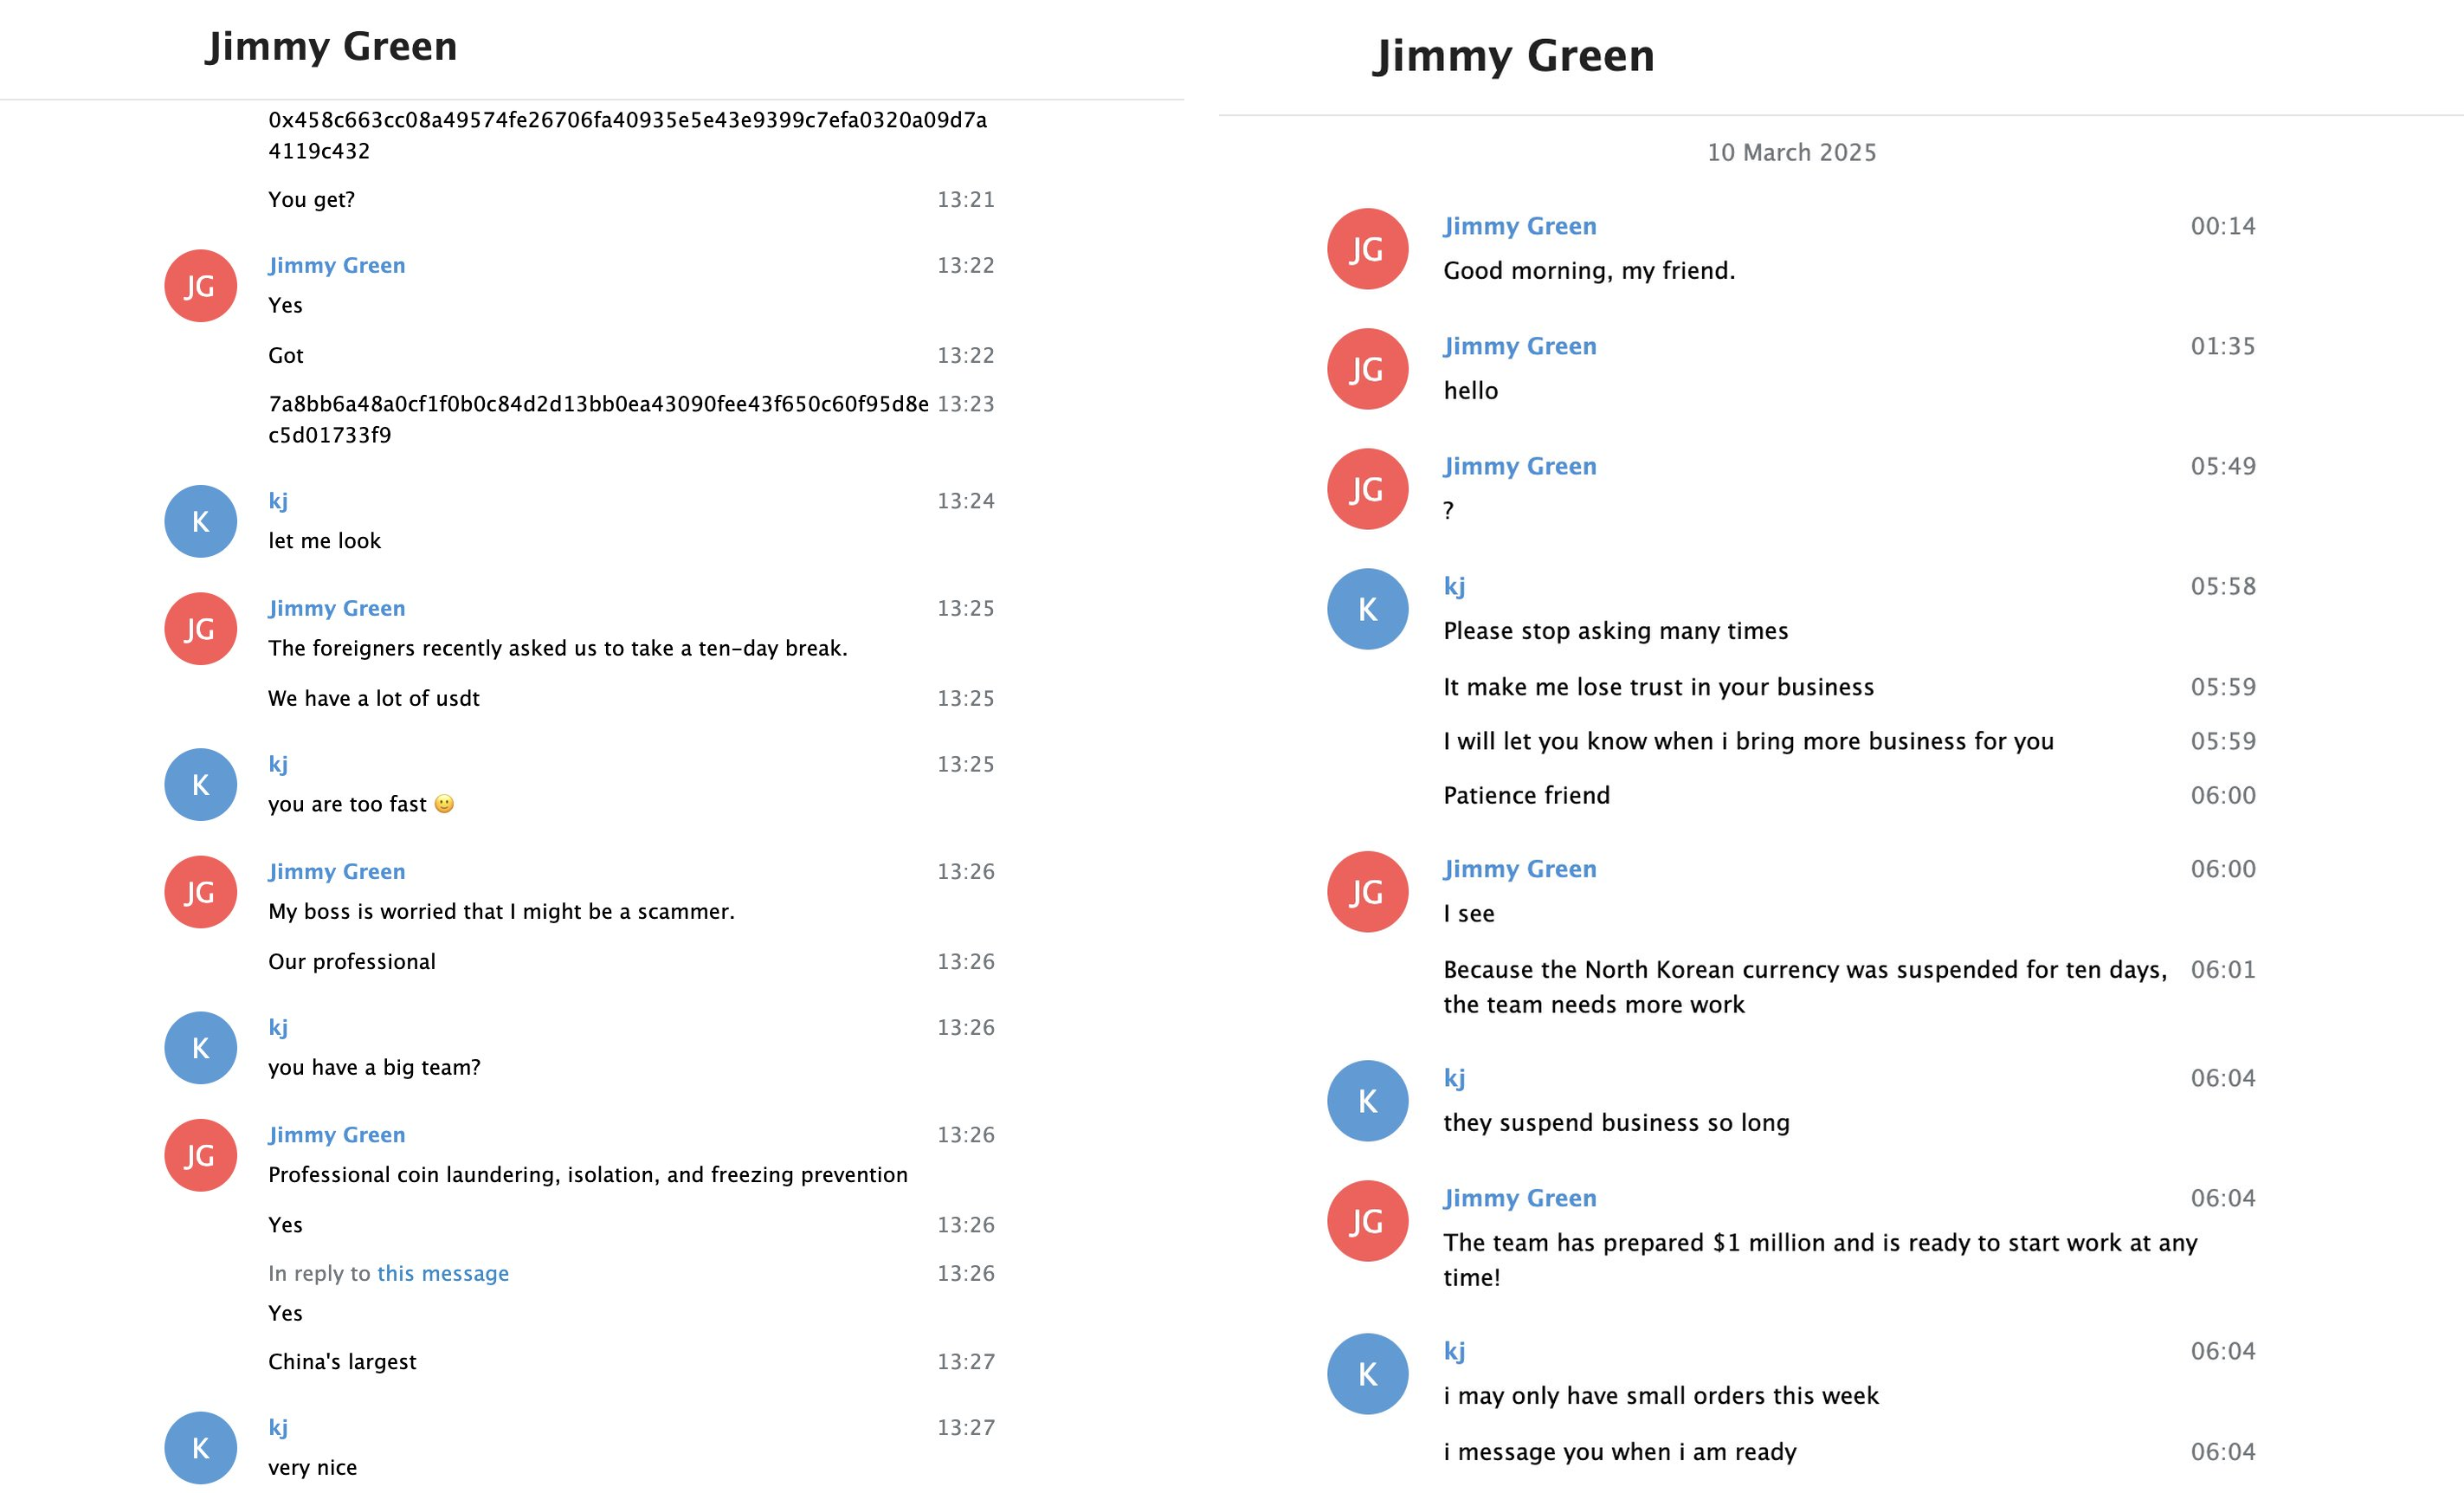
«Meu chefe está preocupado que eu possa ser um golpista», escreveu Jimmy Green no chat publicado por ZachXBT.
Ao ser perguntado se tinha uma grande equipe, Jimmy respondeu que faz «lavagem profissional de moedas, isolamento e prevenção de congelamento» e chamou seu grupo de o maior da China.
Em 10 de março, Jimmy pressionava ZachXBT por novas negociações: «a moeda norte-coreana» tinha sido suspensa por dez dias, a equipe precisava de trabalho e já havia preparado $1 milhões.
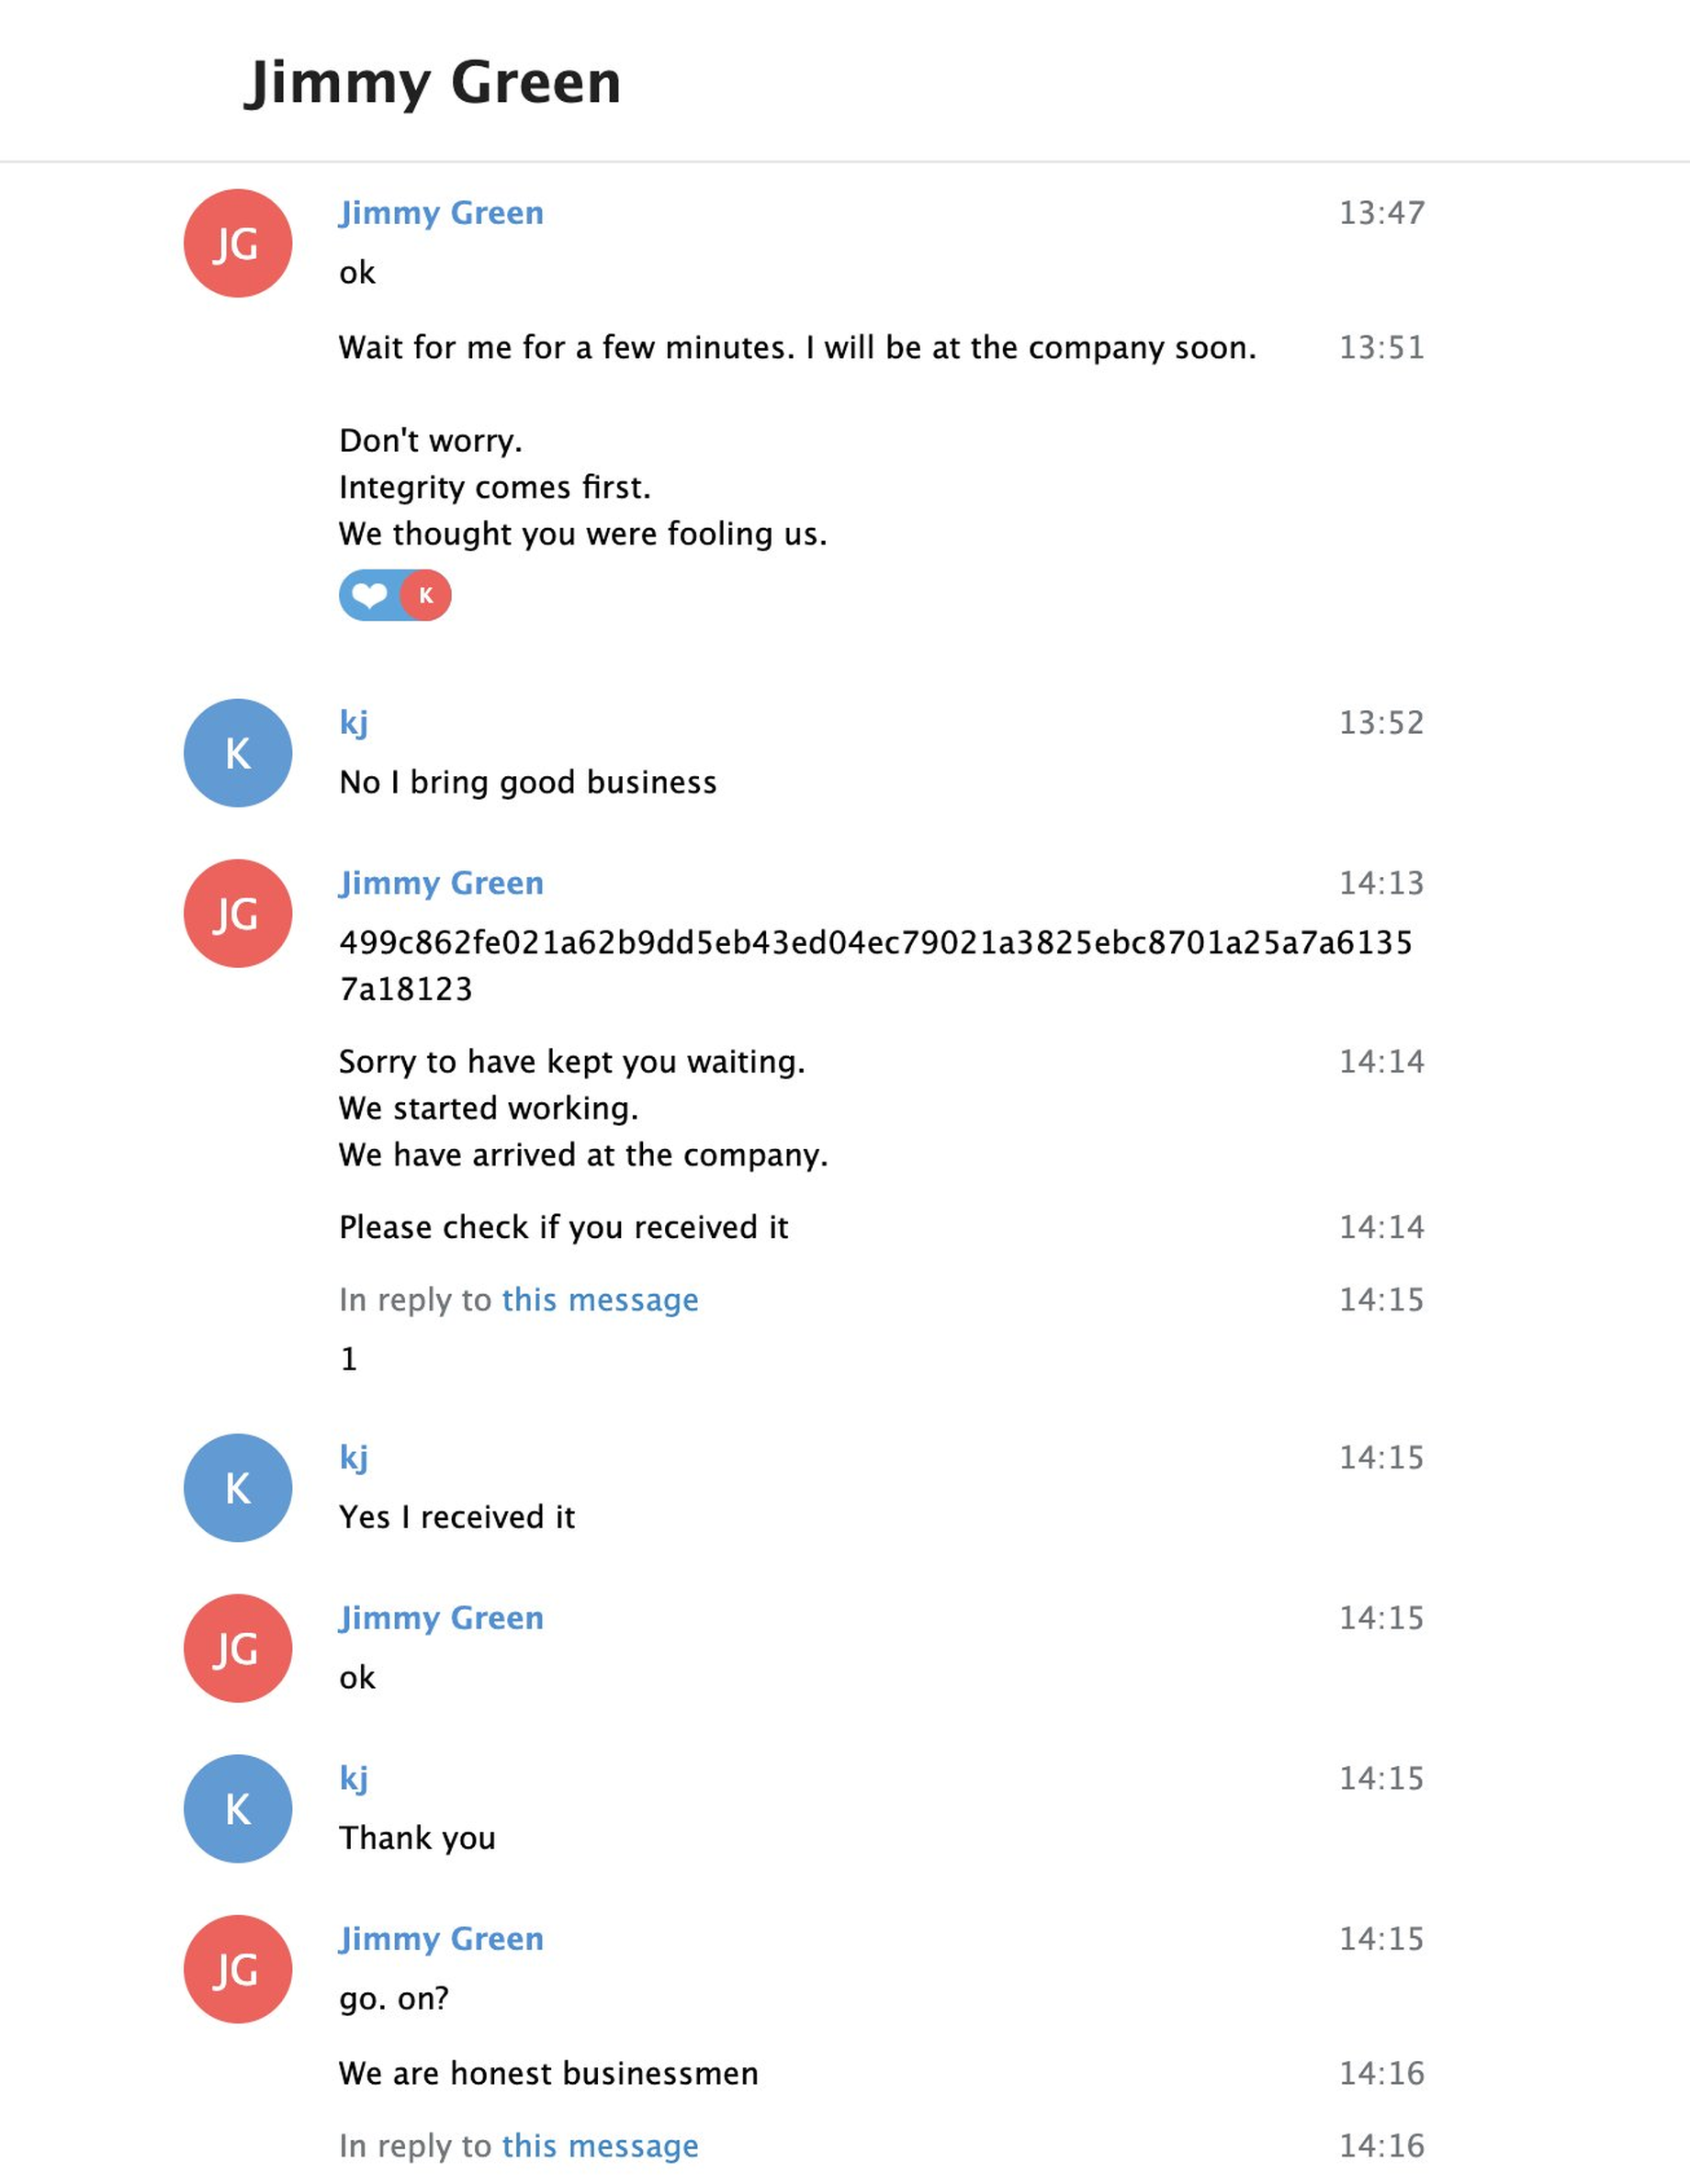
Depois de uma das negociações, Jimmy admitiu que sua equipe havia suspeitado que ZachXBT estava tentando enganá-los, e imediatamente o tranquilizou: «A integridade vem em primeiro lugar», «Somos empresários honestos».
O que Jimmy revelou sobre seu trabalho
Uma vez estabelecida a confiança, Jimmy começou a falar mais abertamente. As conversas somam um quadro bastante detalhado de como esse tipo de serviço funciona.
O cliente é a Coreia do Norte, e ninguém esconde isso. Jimmy chama seus clientes de «estrangeiros» ou simplesmente de Coreia do Norte. Em uma mensagem, ele explica uma pausa no trabalho dizendo que os «estrangeiros» pediram uma folga de dez dias; em outra, que «a moeda norte-coreana» foi suspensa por dez dias. Nas conversas, Jimmy e ZachXBT frequentemente brincam sobre Kim Jong-un: «Kim Jong-un pediu para parar o trabalho. As moedas que devolveram estavam sujas demais. Estão sendo investigadas». Em outra mensagem, Jimmy escreve que está lavando bitcoins da Coreia do Norte naquele dia e que Kim Jong-un «só liberou» 50 BTC, dos quais sua equipe recebeu 30. Se for para acreditar nele, o mesmo fluxo de dinheiro norte-coreano é compartilhado entre vários grupos, o que corresponde à sua história sobre as três «linhas».
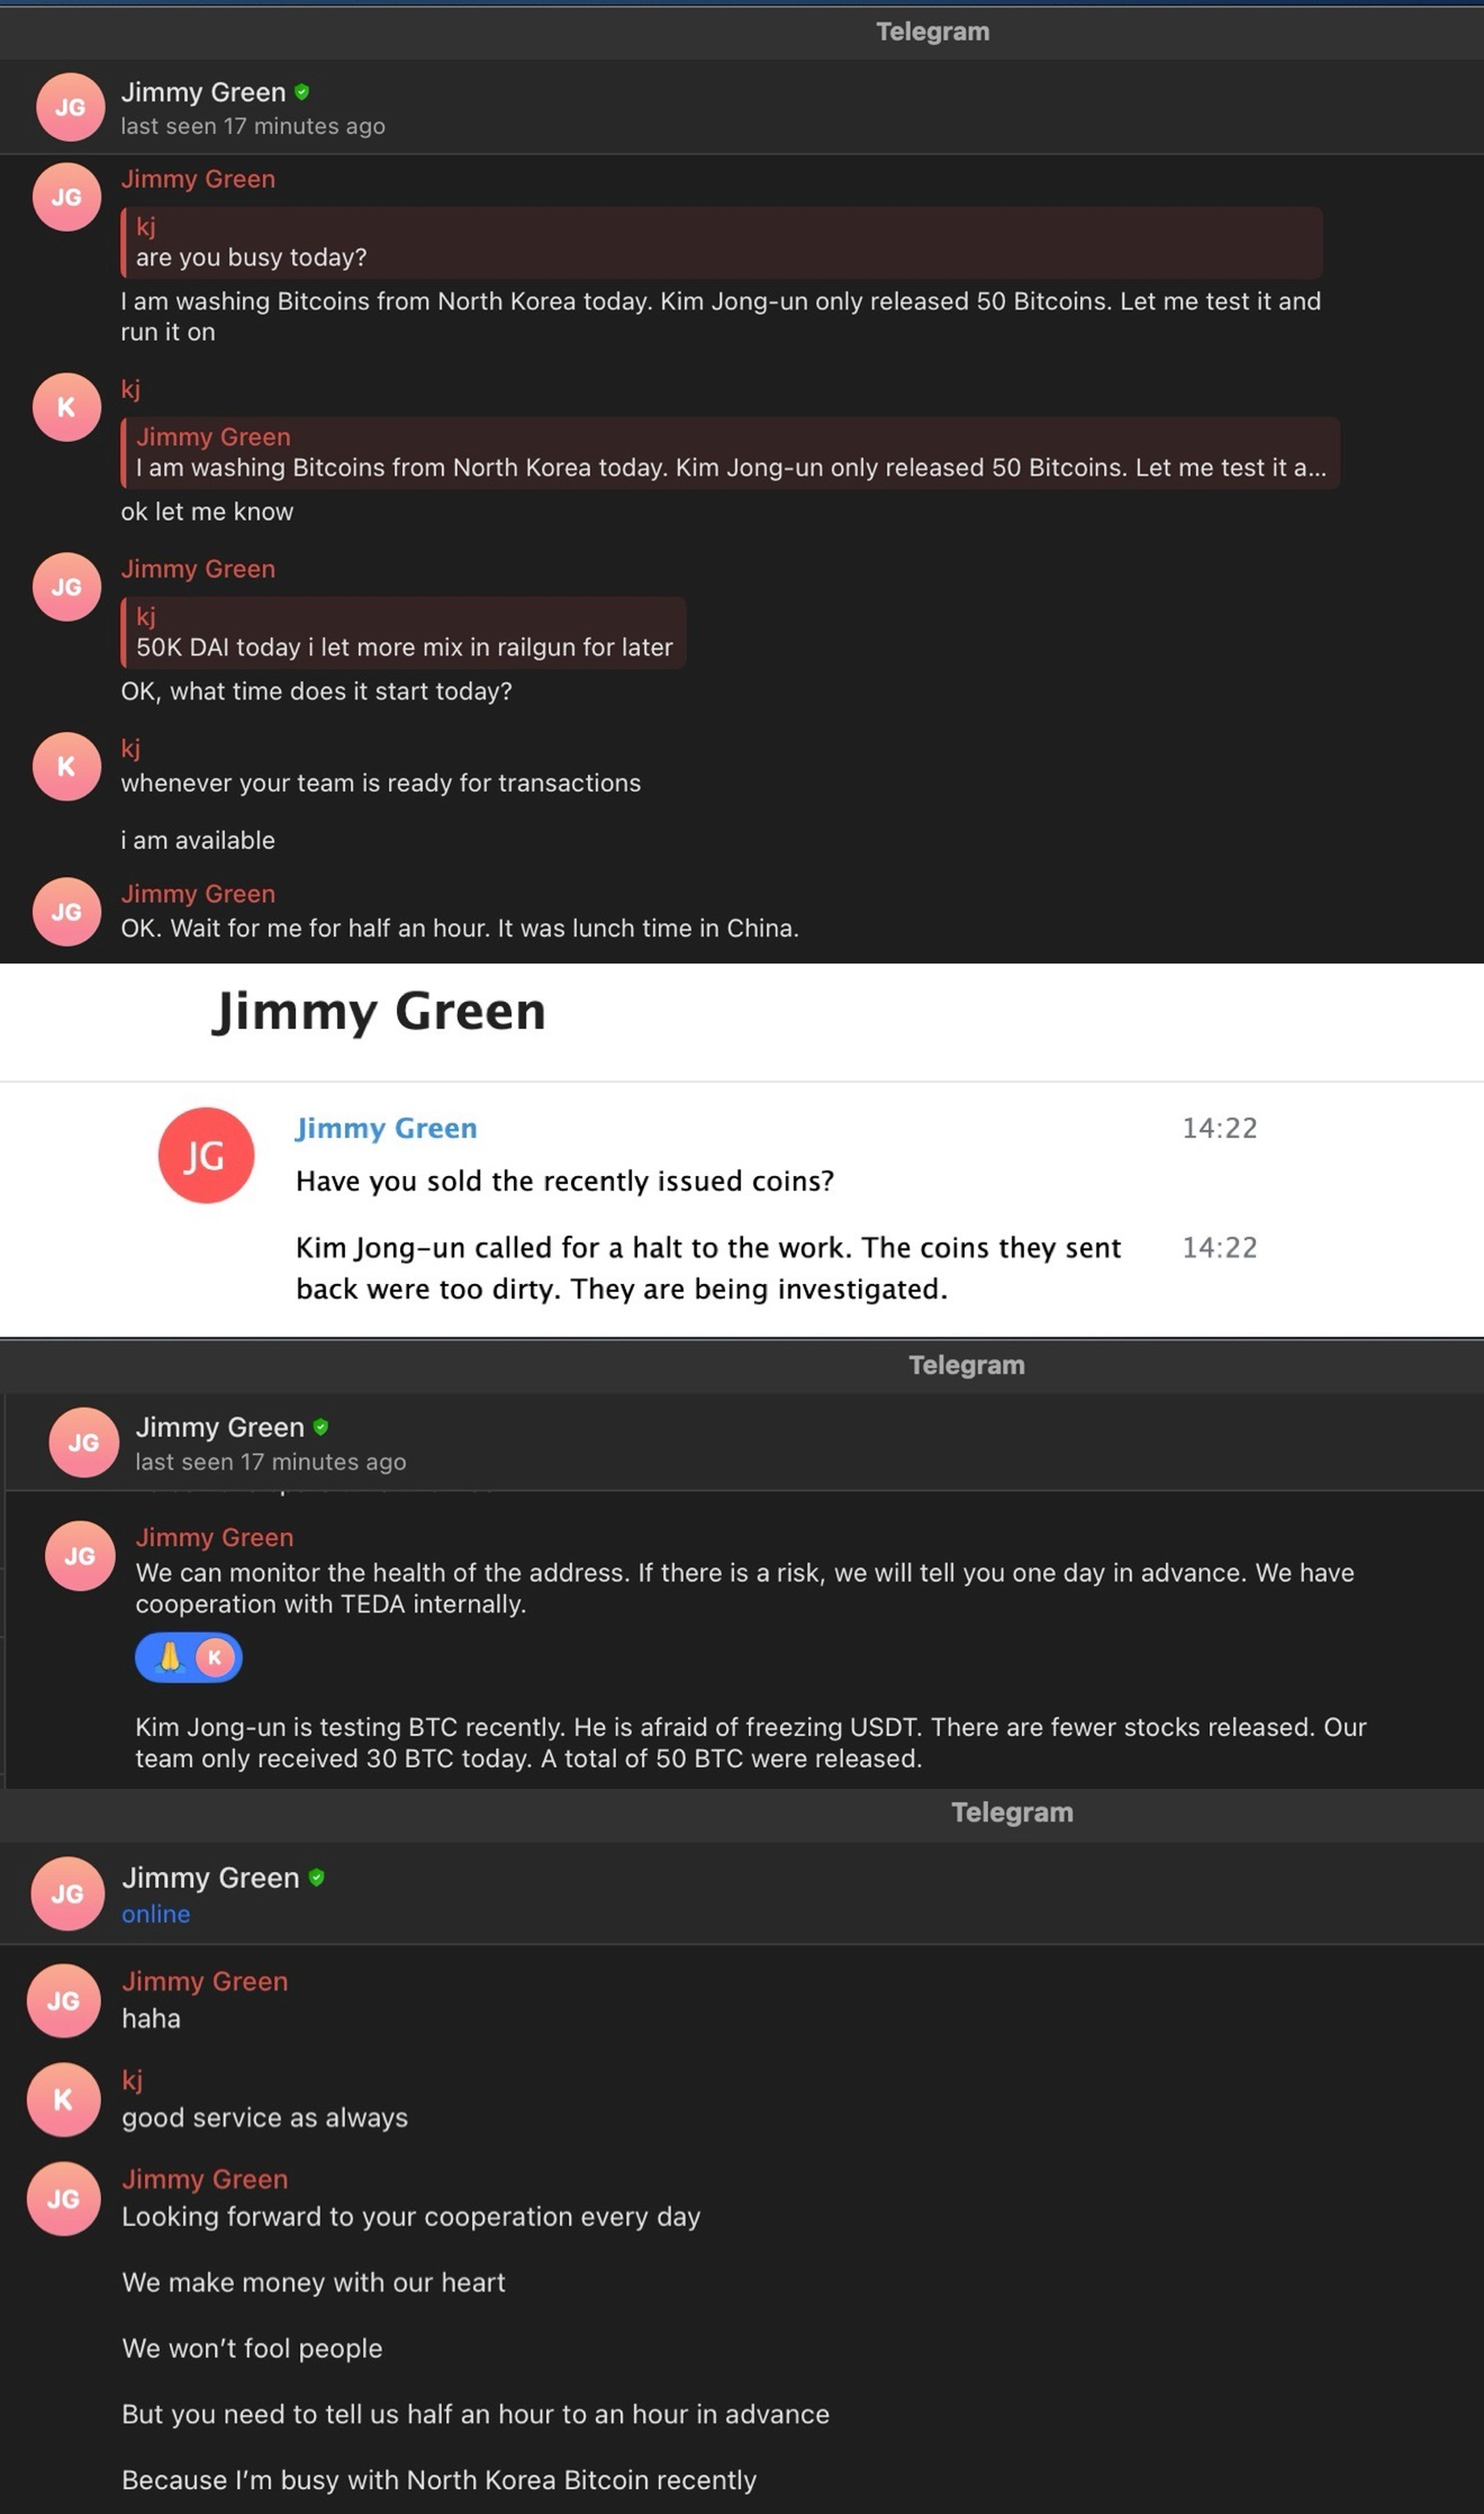
Proteção contra congelamento como produto principal. Jimmy afirmou que sua equipe monitora a «saúde» dos endereços e avisará um cliente com um dia de antecedência se surgir um risco. Na mesma mensagem, afirmou ter «cooperação interna com a TEDA». Isso provavelmente se refere à Tether: na gíria cripto chinesa, o USDT é chamado de 泰达币, «moeda Taida». Não há confirmação disso, e deve ser tratado como propaganda do serviço, e não como fato. Mas a própria formulação mostra o que os clientes desses serviços mais temem: ter seu USDT congelado pelo emissor.
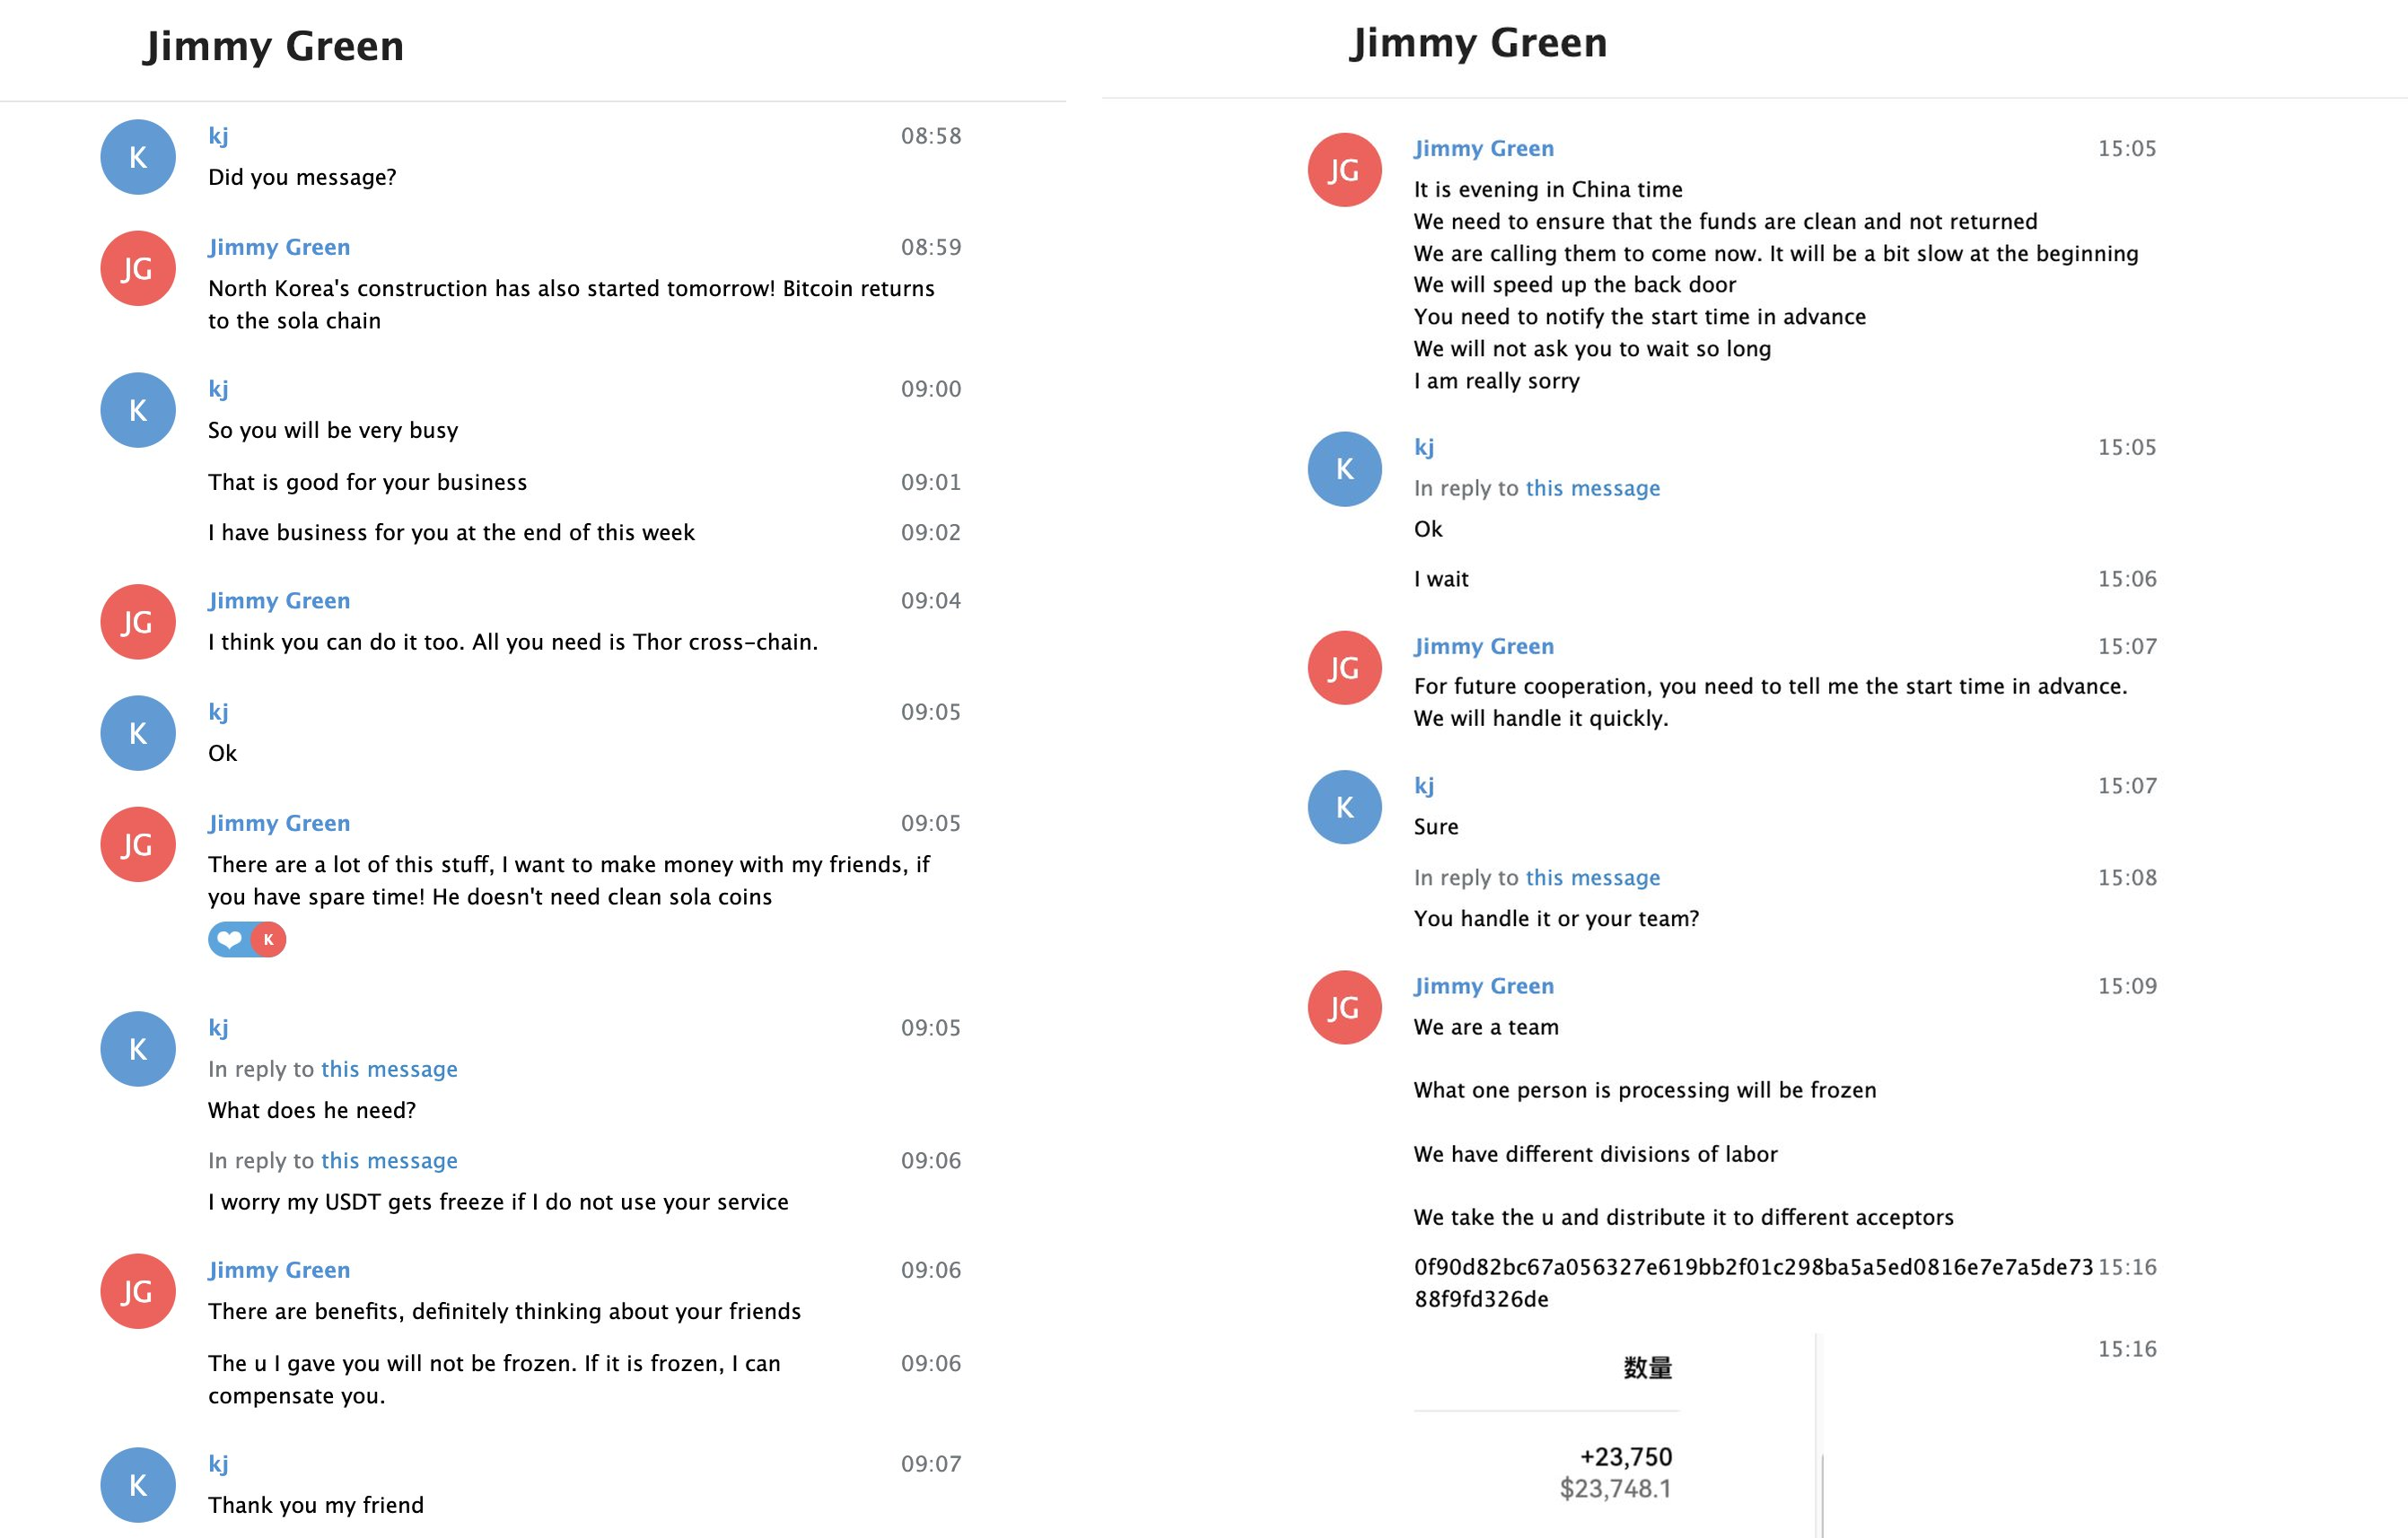
Uma garantia em caso de congelamento. Quando ZachXBT escreveu que estava preocupado com o congelamento de seu USDT, Jimmy prometeu que as moedas que ele fornecesse não seriam congeladas e que, se fossem, ele compensaria a perda.
Divisão de trabalho. Jimmy descreveu o grupo como uma equipe em que cada um tem seu próprio papel. Segundo ele, se os fundos que uma pessoa está processando forem congelados, o resto da cadeia continua funcionando. Ele também escreveu que a equipe pega o USDT e o distribui entre diferentes «aceitadores». Na mesma troca de mensagens, ele avisa que no dia seguinte começa «a construção da Coreia do Norte» e que o bitcoin vai para Solana, e sugere que o próprio ZachXBT assuma esse trabalho: «Tudo que você precisa é do Thor cross-chain».
Esse último ponto importa não só para investigadores. Os aceitadores vendem USDT no mercado de balcão (OTC) e no P2P, então moedas com essa origem mais cedo ou mais tarde acabam com vendedores e compradores comuns.
De onde vem a criptomoeda suja e como ela chega a pessoas comuns22 de set. de 2026Leia mais
Como ZachXBT verificou as palavras de Jimmy on-chain
O verdadeiro valor do tópico não está nas conversas em si, mas no fato de que a maior parte do que Jimmy disse pôde ser verificada em dados on-chain.
Uma rota prevista. Uma vez, Jimmy escreveu que os fundos iriam para Solana no dia seguinte. No dia seguinte, foram mesmo. Jimmy também disse que sua equipe havia lavado a maior parte dos 1.5 bilhões de dólares da Bybit. ZachXBT escreve que isso é consistente com os padrões que observou, mas ele mesmo não quantificou essa parcela.
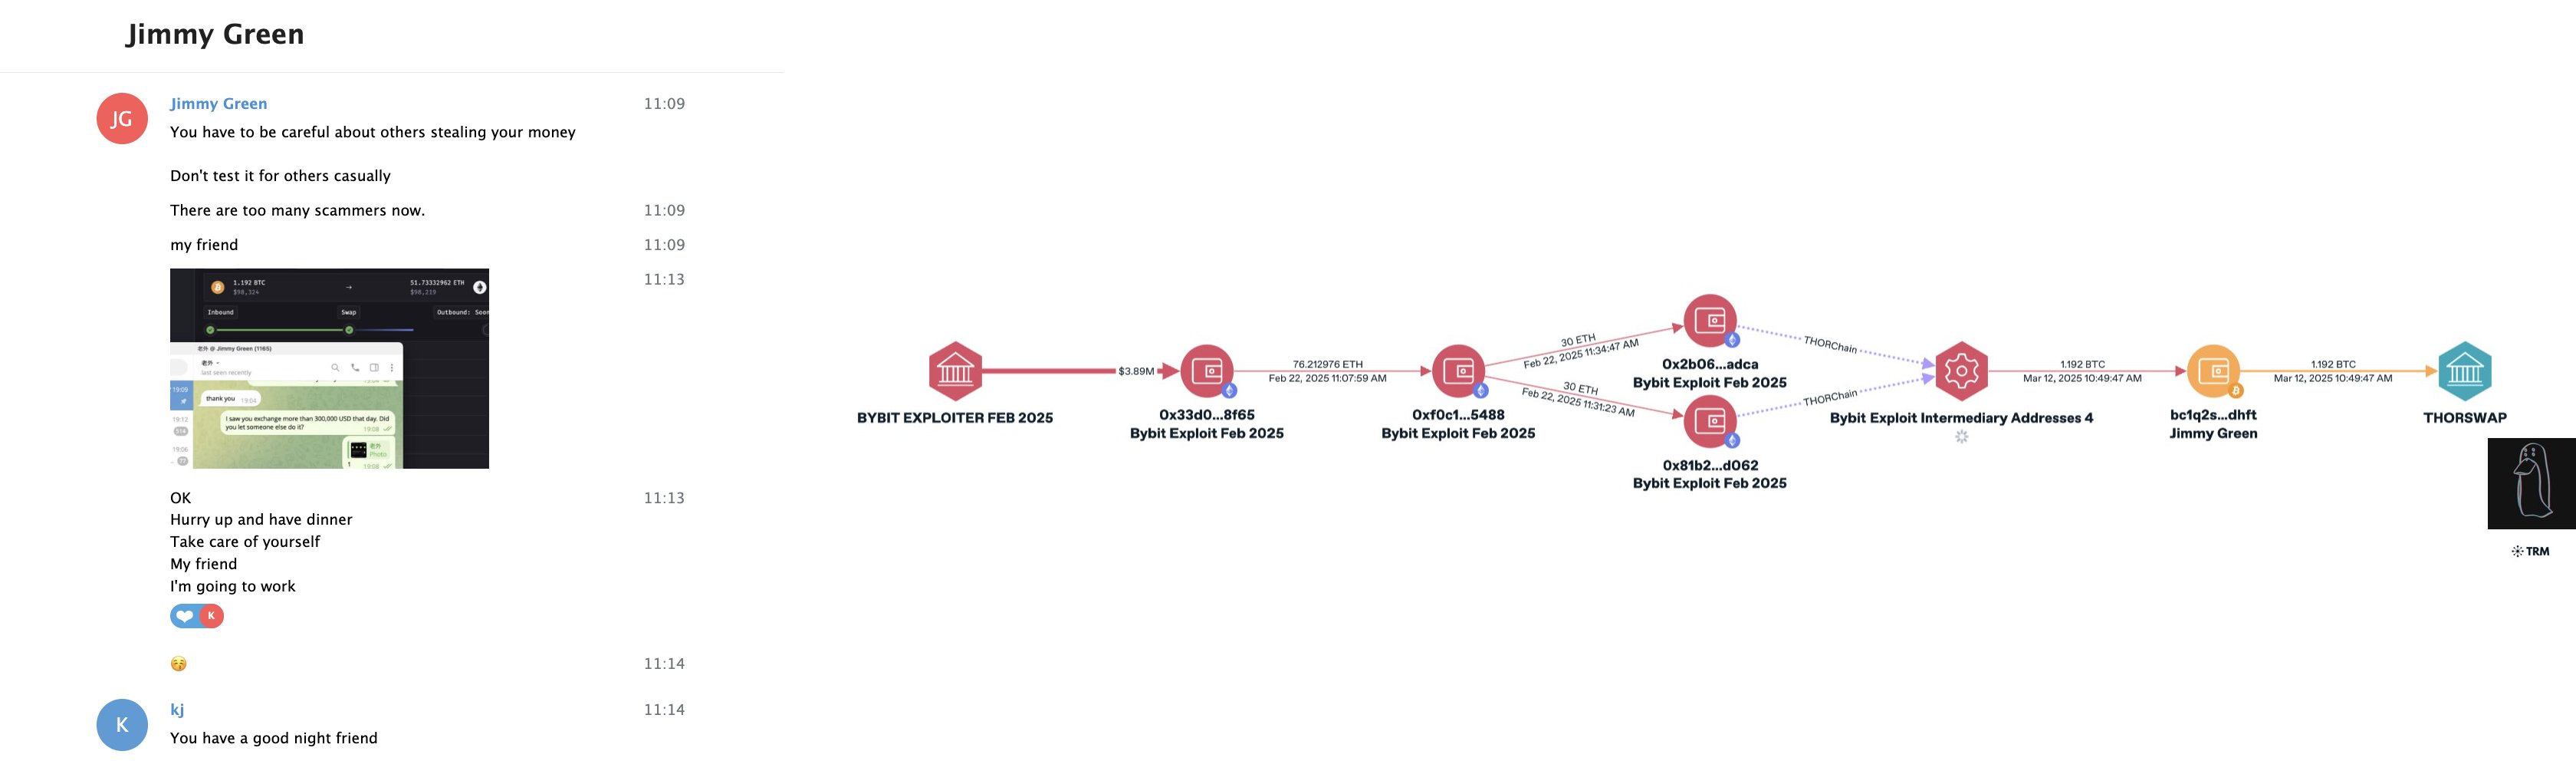
Uma captura de tela que coincidiu com a THORChain. Em 12 de março de 2025, Jimmy enviou uma captura de tela de si mesmo fazendo a ponte dos fundos. ZachXBT comparou os valores e o horário com o explorador da THORChain e encontrou uma ordem criada poucos minutos após a mensagem. Em seu gráfico, o caminho é assim: o endereço do explorador da Bybit → vários endereços intermediários do Bybit Exploit → o endereço de bitcoin bc1q2s…dhft, identificado como Jimmy Green → THORSwap. Hash da transação: 81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1.
A imagem que Jimmy enviou mostra uma troca de 1.192 BTC por 51.73 ETH, e o gráfico mostra os mesmos 1.192 BTC chegando ao endereço de Jimmy a partir de fundos da Bybit e saindo para a THORSwap em 12 de março às 10:49.
Um cluster de $12 milhões e um congelamento de Tether. Jimmy compartilhou três endereços de Solana e acrescentou: «à noite, eu fazia sola e voltava para trx».
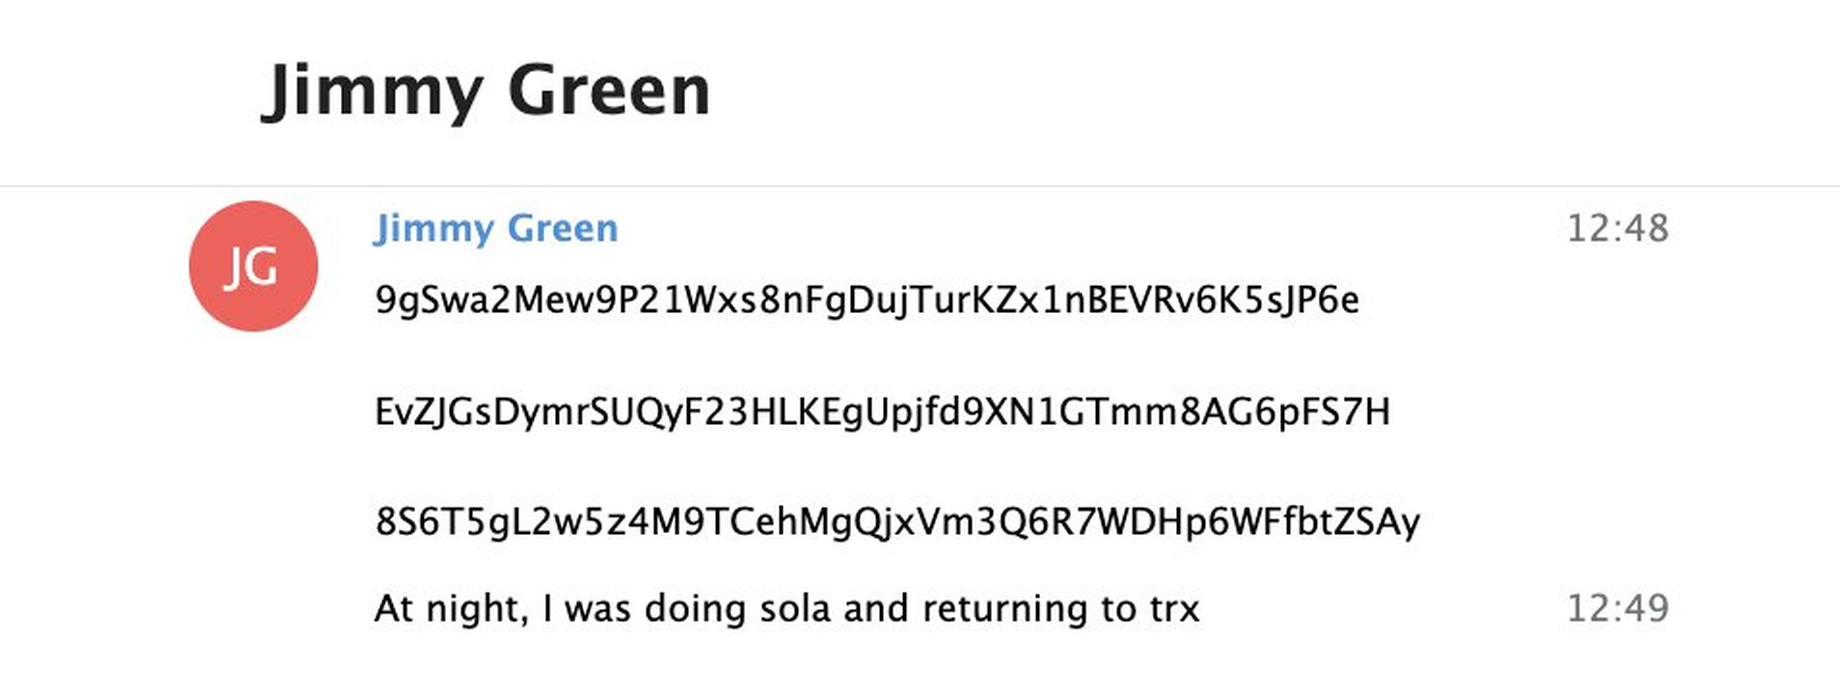
Esses endereços levaram ZachXBT a um cluster de carteiras pelas quais mais de $12 milhões em fundos da Bybit estavam sendo trocados em tempo real ao longo da rota BTC → ETH → SOL → TRON. A Tether posteriormente congelou 442,000 USDT ligados a esse cluster no endereço 0x652d7f9edaaa8891be2de74ea568d70af823d89e. O gráfico de ZachXBT mostra um valor diferente ao lado desse congelamento, 456,000 USDT em março de 2025, enquanto o texto da thread diz 442,000.
Um novo método: lavagem através de pools de liquidez com tokens ilíquidos
No mesmo cluster, ZachXBT identificou um método que chama de novo: lavagem através de pools de liquidez da Uniswap usando tokens ilíquidos. Na thread ele descreve isso em uma única frase, mas o gráfico do cluster mostra como era na prática.
Primeiro, os fundos da Bybit passaram pelo misturador Tornado Cash. O dinheiro então entrou em cerca de uma dúzia de pools onde tokens pouco conhecidos com nomes como FIZZ, BUTTER, ZIPPY, SQUEE ou GOLLUM eram negociados contra USDT. Para um dos tokens, o gráfico também marca o endereço que o criou. A partir dos pools, o USDT se espalhou por endereços de depósito de exchanges - o gráfico mostra OKX, BigONE, Gate, CoinEx e HTX - e os fundos então se moveram para Solana, passaram por uma troca na Bitget Wallet e foram consolidados em endereços na TRON. Um congelamento da Tether também é marcado ao lado de um dos pools.
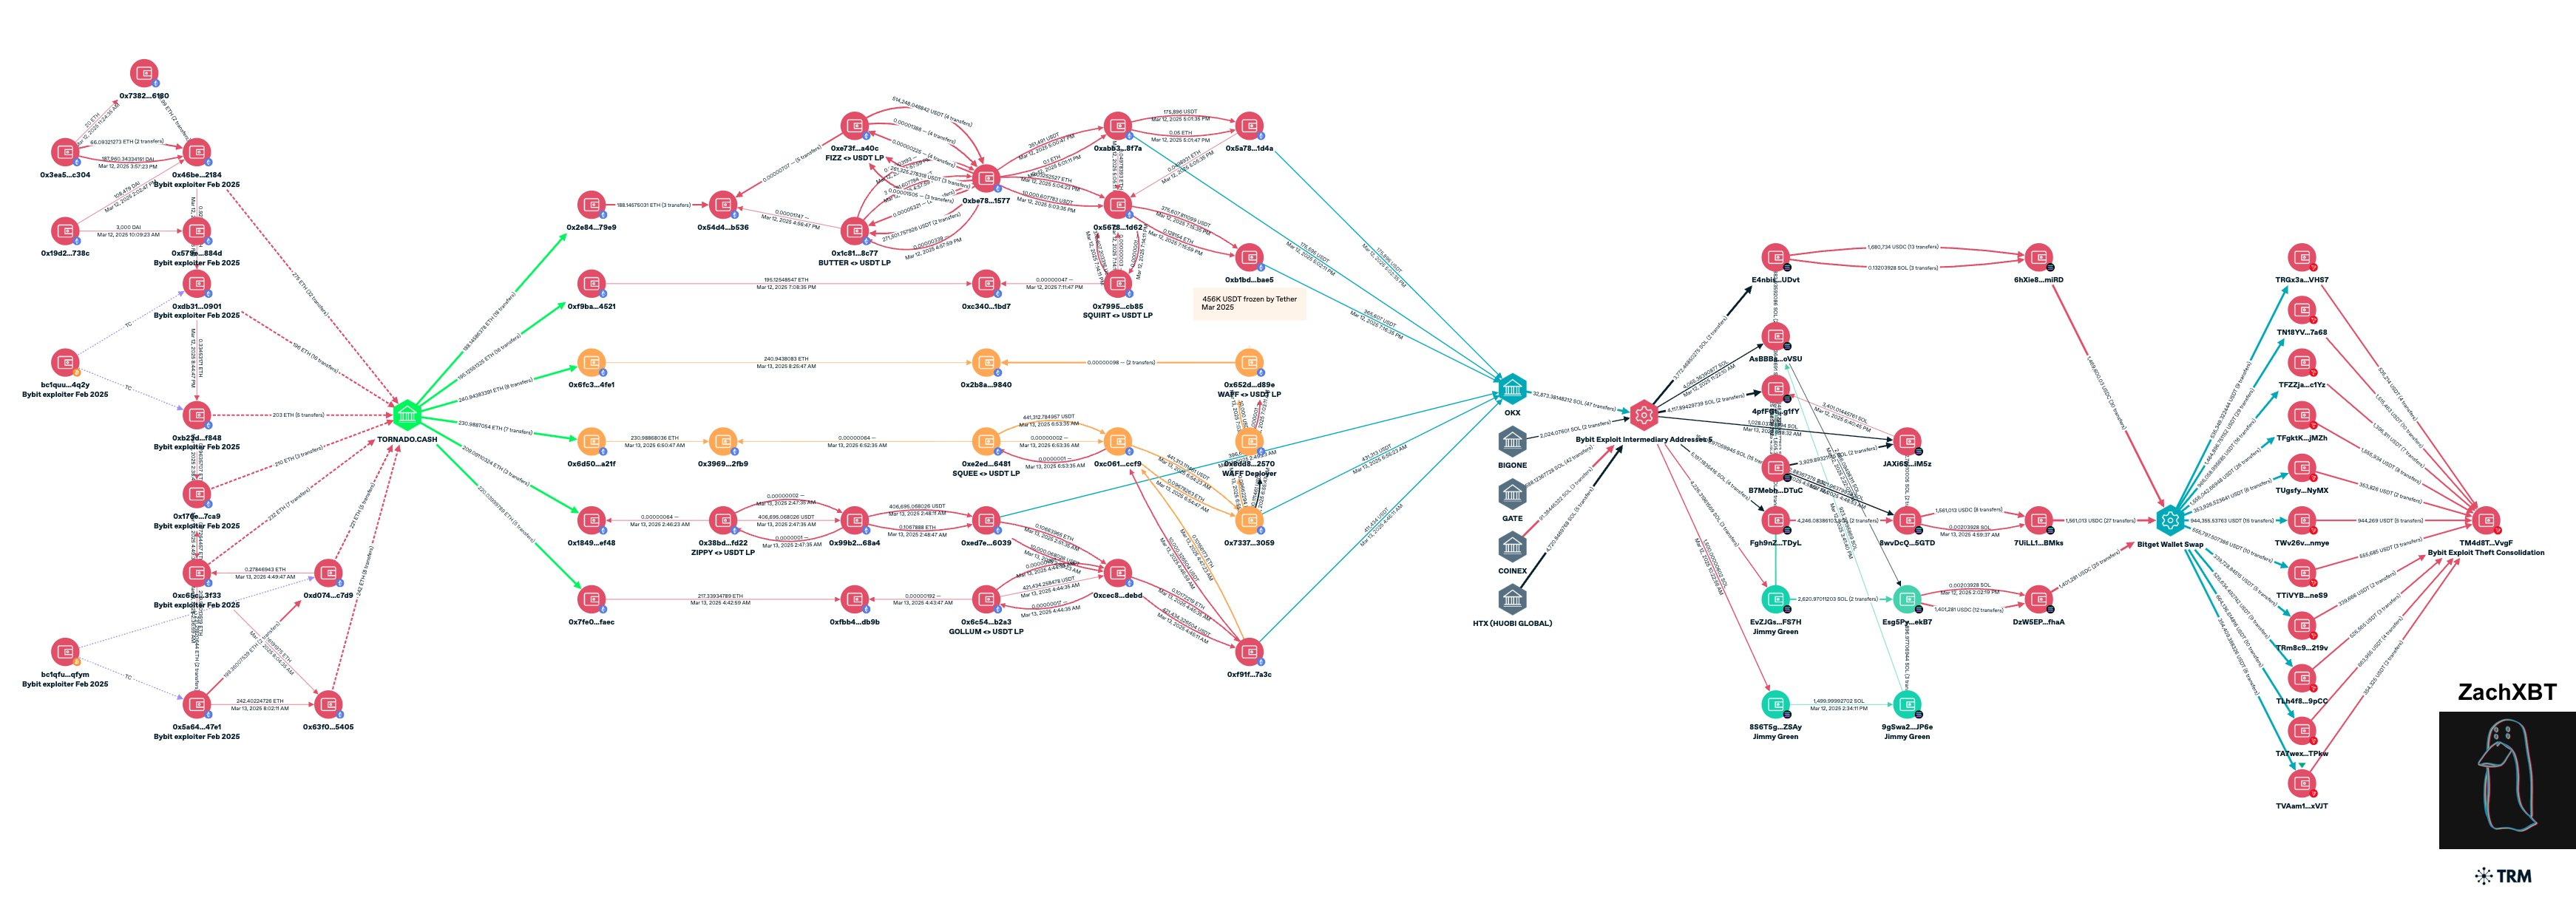
ZachXBT não explica a mecânica em detalhes, então o que se segue é o princípio geral desse tipo de esquema, e não a descrição de transações específicas. Um token ilíquido não tem mercado além do pool controlado pelo próprio lavador. Ele cria um token, monta um pool emparelhado com USDT e executa uma série de trocas e operações de liquidez através dele. No final, o dinheiro roubado parece renda do pool ou receita da venda do token. Ninguém verifica o preço de um token desses, então quase qualquer quantia pode ser empurrada pelo pool. Para a análise, isso se parece com atividade de liquidez comum, e o vínculo com a origem se torna indireto.
Para as exchanges, o que importa é a última parte da rota: o USDT que passou por esses pools chegou aos endereços de depósito de grandes plataformas.
Misturadores de criptomoedas: como funcionam e o que o rastro deles no histórico de uma carteira significa3 de set. de 2026Leia mais
Poloniex e Huione: vestígios de outros casos
Jimmy falou sobre mais do que a Bybit, e ZachXBT verificou essas histórias também.
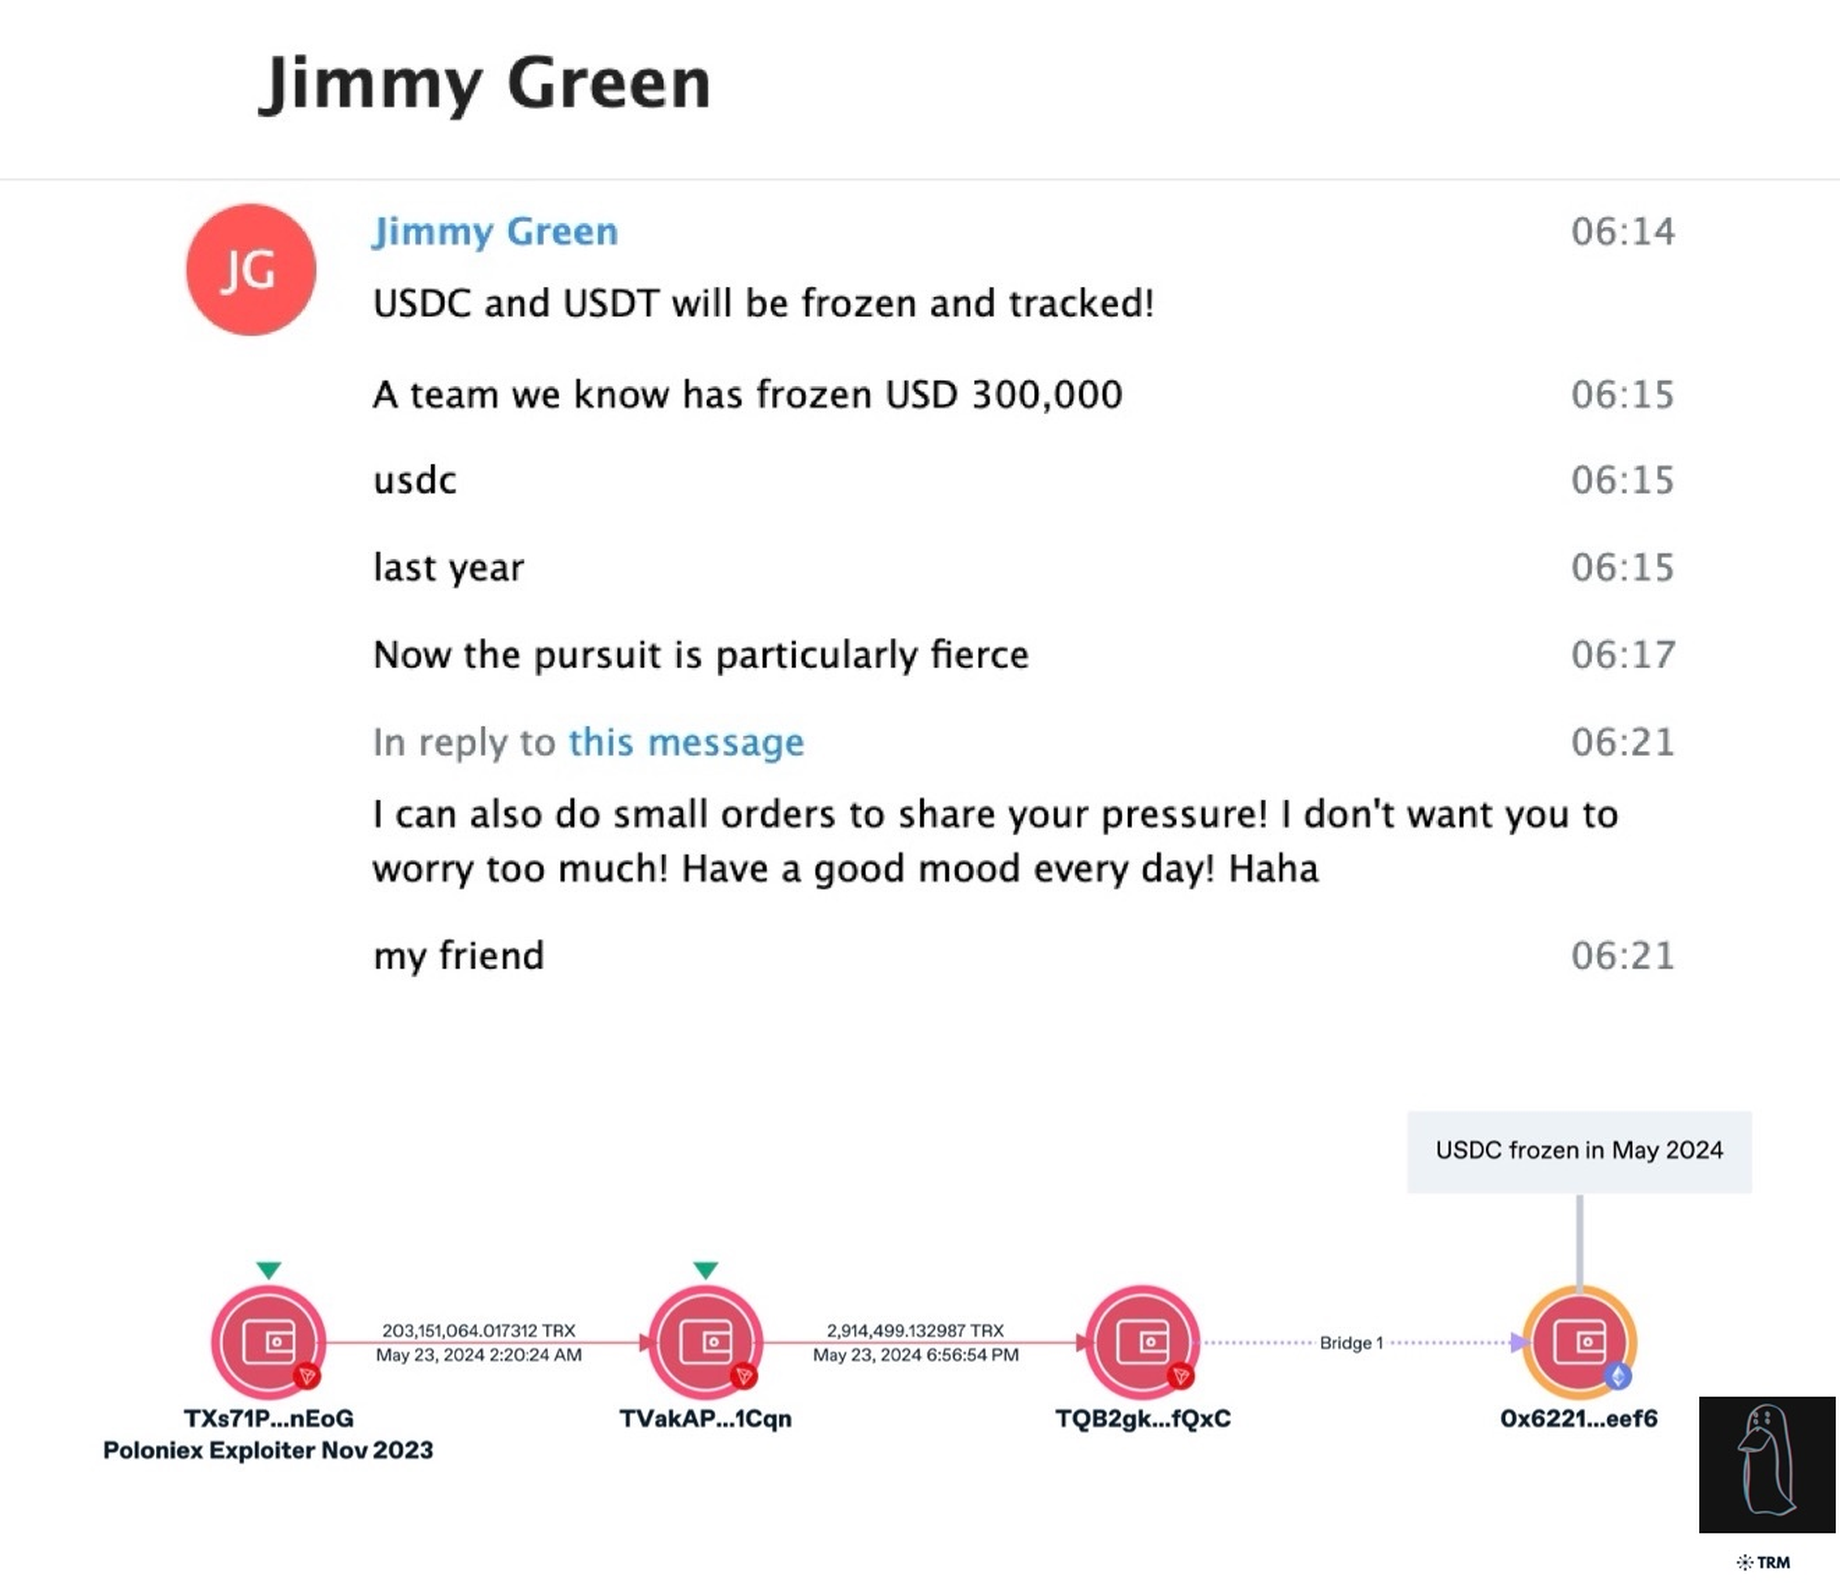
Poloniex. Jimmy mencionou que uma equipe que ele conhecia teve cerca de $300,000 em USDC congelados no ano anterior. ZachXBT encontrou esse congelamento on-chain: tratava-se, na verdade, de 332,000 USDC do hack da exchange Poloniex, congelados em maio de 2024. O próprio hack ocorreu em novembro de 2023, quando cerca de $126 milhões foram roubados de carteiras quentes, e também é atribuído ao Lazarus Group. No gráfico de ZachXBT, o dinheiro se moveu do endereço do explorador da Poloniex através de vários endereços na TRON e de uma ponte até o endereço onde o USDC foi congelado. O próprio Jimmy comentou: «USDC e USDT serão congelados e rastreados! Agora a perseguição está especialmente feroz».
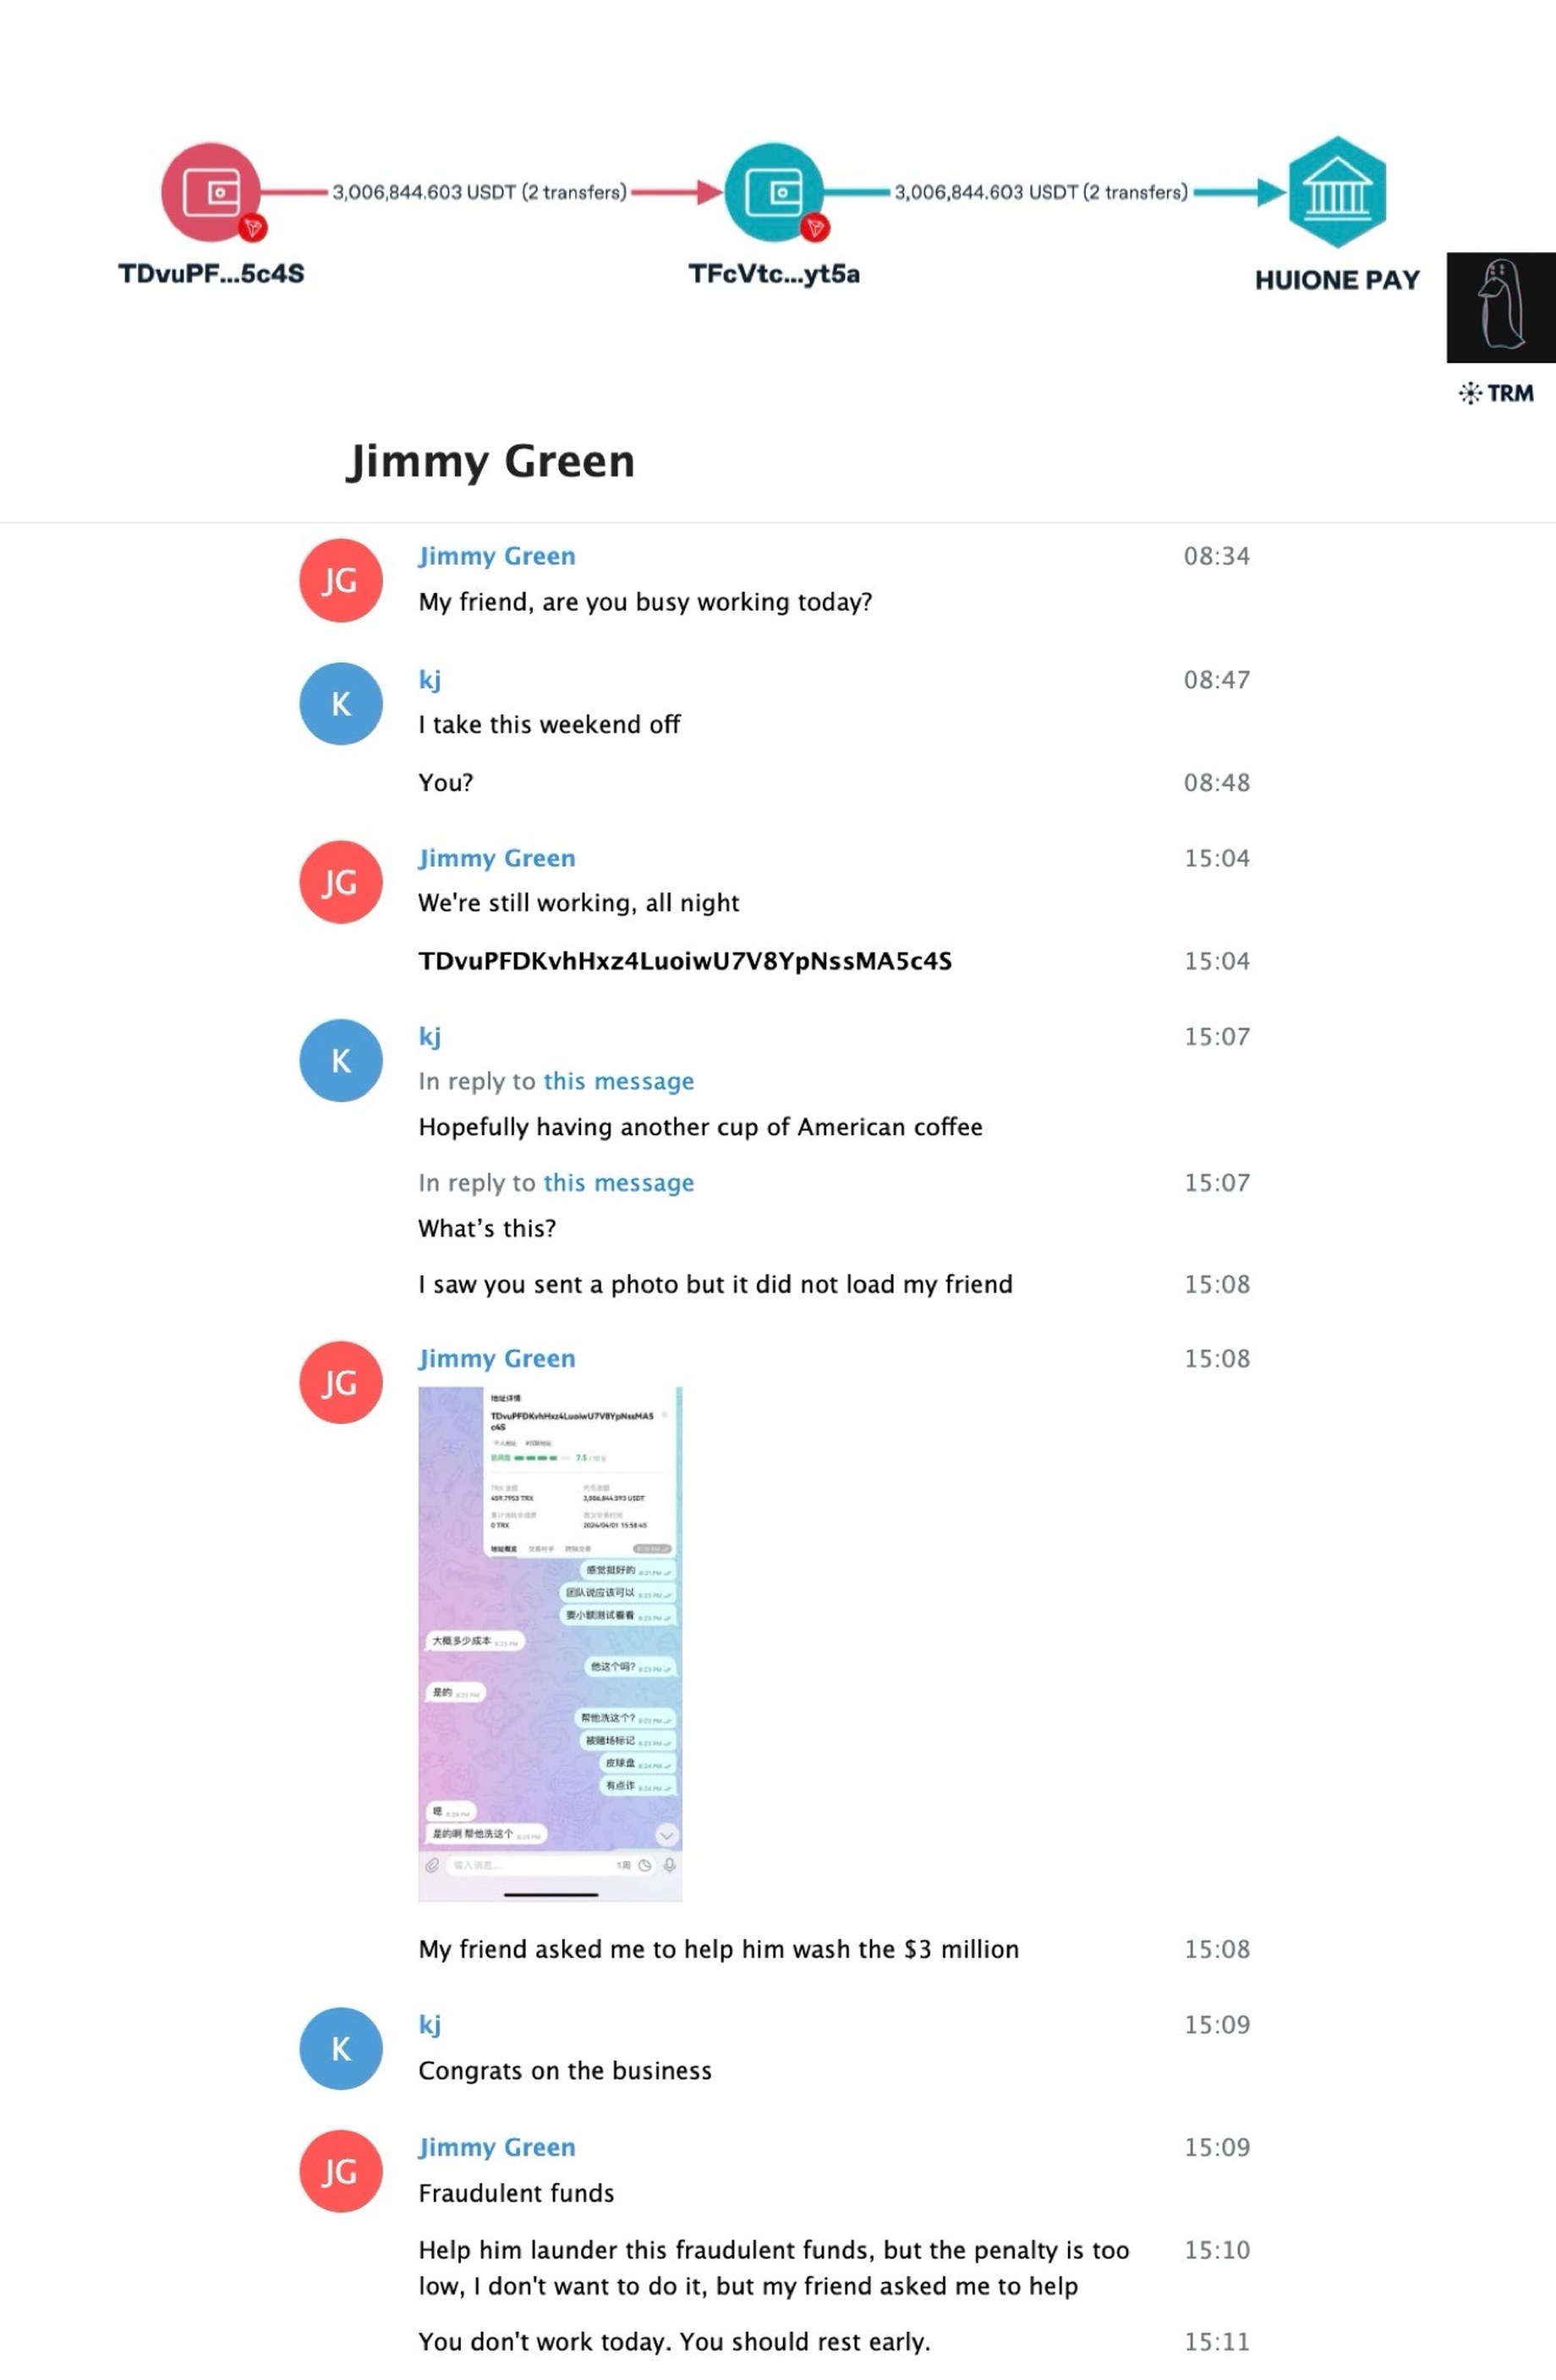
Huione Guarantee. Jimmy também mencionou ter lavado $3 milhões em receitas de fraude para outro cliente. Ele enviou o endereço TDvuPFDKvhHxz4LuoiwU7V8YpNssMA5c4S e reclamou que «a penalidade é baixa demais», aparentemente se referindo à sua comissão, mas disse que um amigo havia pedido ajuda. ZachXBT rastreou o dinheiro até uma carteira quente da Huione Guarantee: em seu gráfico, 3,006,844 USDT passam em duas transferências por um endereço intermediário até uma carteira rotulada como Huione Pay. Segundo a Elliptic, esse é o maior mercado paralelo conhecido no Telegram, onde serviços para golpistas, dados roubados e lavagem eram vendidos. Posteriormente, ele mudou de marca para Haowang Guarantee. A FinCEN designou o Huione Group como uma preocupação primária de lavagem de dinheiro e proibiu instituições financeiras dos EUA de negociar com ele, e em abril de 2026 o ex-presidente do Huione Group, Li Xiong, foi extraditado do Camboja para a China sob acusações de lavagem de dinheiro.
Esse vínculo mostra que o grupo de Jimmy não trabalhava apenas para hackers norte-coreanos. O dinheiro das vítimas de fraude passava pela mesma infraestrutura.
Mahjong, caça e «porcos abatidos»: conversa fiada entre negociações
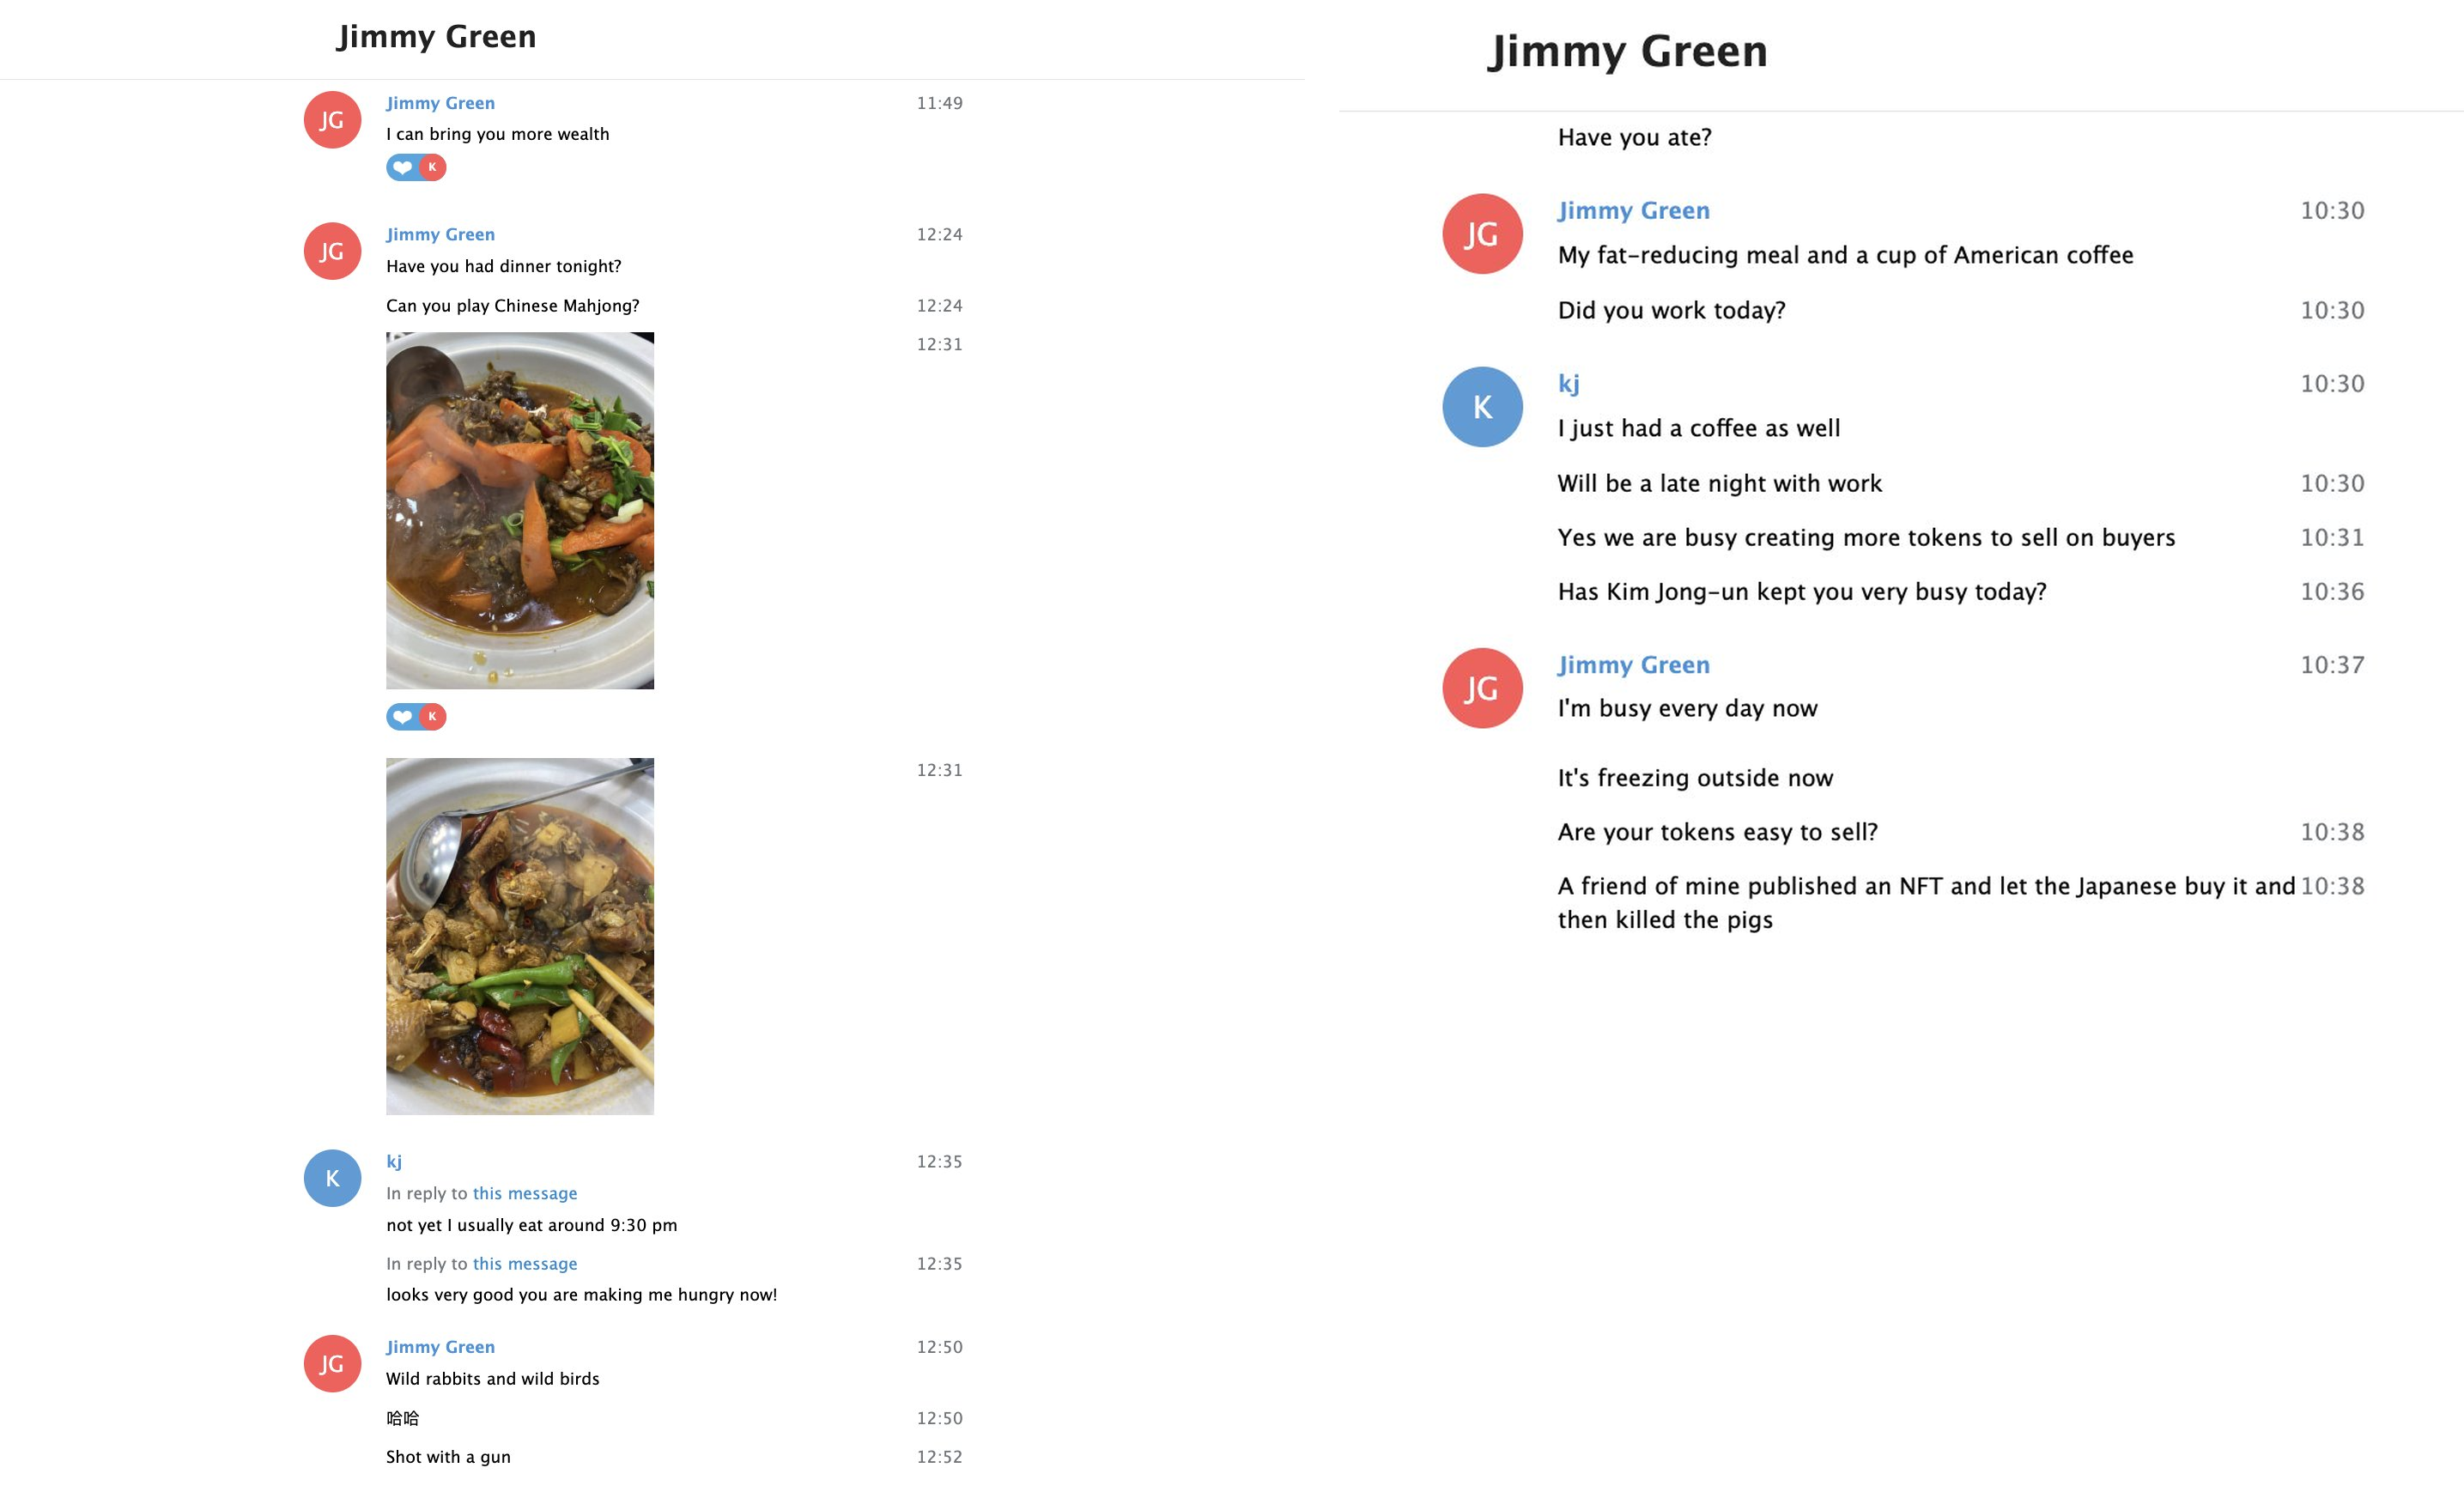
Entre as discussões sobre lavagem de dinheiro para a Coreia do Norte, Jimmy falava muito sobre sua vida: mahjong chinês, coelhos selvagens e pássaros selvagens «abatidos com arma de fogo», comida, sua «refeição para emagrecer» e café americano, vida familiar e férias na Disney. ZachXBT atribui o inglês estranho de Jimmy ao uso de um tradutor.
Nessas conversas, ZachXBT manteve sua fachada: escreveu que sua equipe estava «ocupada criando mais tokens para vender a compradores», se passando por alguém por trás de tokens golpe. Em resposta, Jimmy contou sobre um amigo que «publicou um NFT, deixou os japoneses comprarem e depois abateu os porcos». Essa é uma tradução quase literal da gíria chinesa 杀猪盘, «pig butchering», nome de um esquema de fraude conhecido.
Operadores OTC chineses: não é o primeiro caso desse tipo
Já se sabe há muito tempo que hackers norte-coreanos fazem o cash out por meio de intermediários chineses. O que há de novo nessa história é o detalhe interno.
Jimmy descreve seu grupo como atuando em Hong Kong e na China continental, exatamente onde os operadores anteriormente sancionados trabalhavam. O esquema é o mesmo: hackers roubam, protocolos como THORChain trocam ativos entre redes, e grupos OTC chineses os convertem em stablecoins e, depois, por meio de aceitadores, em moeda fiduciária.
O que está confirmado e o que ainda é apenas a palavra do lavador de dinheiro
Em investigações como essa, é importante separar os dados verificáveis das afirmações das pessoas envolvidas.
| Afirmação | Fonte | Status |
|---|---|---|
| O endereço de Jimmy recebeu gas de uma carteira ligada ao hack da Bybit | blockchain, lista negra pública da Bybit | confirmado on-chain |
| A captura de tela de Jimmy corresponde a uma ordem do THORChain | Explorador do THORChain, hash da transação | confirmado on-chain |
| Os endereços de Jimmy na Solana levam a um cluster com mais de $12M em fundos da Bybit | blockchain | confirmado on-chain |
| A Tether congelou 442,000 USDT desse cluster (456,000 no gráfico) | blockchain, endereço de congelamento | confirmado on-chain, valores divergem |
| Congelamento de 332,000 USDC do hack da Poloniex | blockchain | confirmado on-chain |
| $3M em recursos de fraude foram para a Huione Guarantee | blockchain, gráfico de ZachXBT | confirmado on-chain segundo ZachXBT |
| O grupo lavou mais de 1 bilhões de dólares em diversos hacks | Estimativa de ZachXBT | não confirmado oficialmente |
| A equipe de Jimmy lavou a maior parte dos 1.5 bilhões de dólares da Bybit | Palavras de Jimmy | ZachXBT diz que isso é consistente com os padrões, mas não quantificou |
| «Cooperação interna» com a Tether e monitoramento de endereços | Palavras de Jimmy | sem confirmação |
Não há acusações oficiais contra Jimmy Green ou seu grupo até o momento da publicação. ZachXBT escreve que compartilhou imediatamente suas descobertas com investigadores de confiança do setor privado e com as agências de aplicação da lei responsáveis pelo caso. Ele não pôde publicá-las antes devido à sensibilidade da investigação.
Quanto a investigação custou
ZachXBT investiu $349,700 do próprio dinheiro e perdeu uma taxa de 5% em cada ordem, sem garantia de que Jimmy não desapareceria com os fundos. Ele descreve o risco pessoal de lidar com esse tipo de grupo como desconhecido. Segundo seu relato, desde 2022 ele já ajudou a congelar mais de 75 milhões de dólares relacionados a incidentes ligados à Coreia do Norte. Ele financia seu trabalho por meio de doações e bolsas de fundações.
O que isso significa para exchanges, mesas OTC e usuários comuns
Essa é uma história sobre hackers norte-coreanos, mas as consequências afetam todo o mercado.
Primeiro, as moedas desses esquemas não ficam dentro da economia paralela. Os aceitadores revendem o USDT, e ele pode acabar na carteira de um vendedor P2P comum, de um comerciante ou de uma mesa OTC. Se o emissor congelar um endereço por onde esses fundos passaram, ou se uma exchange identificar o vínculo com a origem, os problemas recaem sobre o último detentor.
Segundo, serviços como o grupo de Jimmy se anunciam abertamente no Telegram.
Em terceiro lugar, verificar o endereço da contraparte também funciona contra esses esquemas. O endereço 0xbaa5, para o qual Jimmy pediu que o dinheiro fosse enviado, estava ligado a uma carteira na lista negra da Bybit por meio de gas, ou seja, por meio de uma única transação. Isso é visível antes de você enviar ou aceitar qualquer coisa.
Você pode verificar um endereço no KYTme: um relatório mostra as pontuações de três provedores - Crystal Intelligence, BitOK e VALEGA Chain Analytics.
Verificar um endereço
Visitar o site