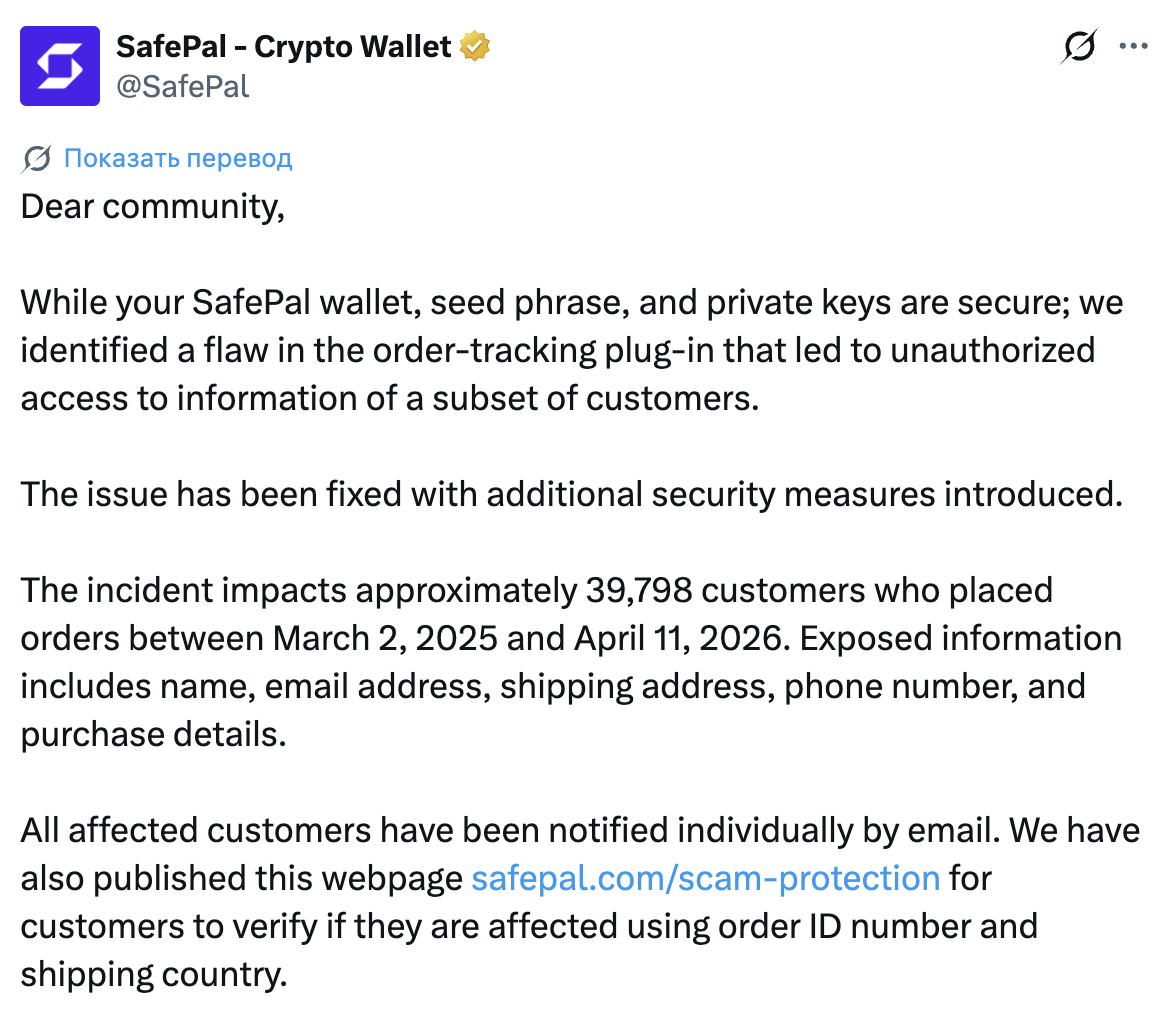
A fabricante de wallets cripto SafePal revelou um vazamento dos dados pessoais de 39,798 clientes. A causa foi uma vulnerabilidade de autorização no plugin de rastreamento de pedidos, por meio do qual terceiros podiam acessar dados alheios.
A empresa esclareceu que os criptoativos, as frases-semente, as chaves privadas e as senhas das wallets dos usuários não foram afetados. A vulnerabilidade foi corrigida e foram introduzidas medidas de segurança adicionais.
Quais dados da SafePal ficaram acessíveis publicamente
O vazamento afetou os clientes que fizeram pedidos de 2 de março de 2025 a 11 de abril de 2026. Nas mãos de terceiros caíram nomes, endereços de e-mail, endereços físicos de entrega, números de telefone e detalhes das compras.
A vulnerabilidade de autorização no plugin funcionava com um cenário simples: o sistema de rastreamento de encomendas permitia que um cliente visse o pedido e o endereço de entrega de outro se inserisse o número de pedido alheio. Não foi necessária uma invasão completa da infraestrutura.
Ao mesmo tempo, os dados bancários, os números dos cartões de pagamento e os documentos de identidade estatais não fizeram parte do incidente. O principal risco para os afetados são os ataques de phishing direcionados: os invasores agora conhecem o endereço e o telefone de um proprietário real de uma wallet de hardware.
A SafePal avisou separadamente: os usuários que no passado já entregaram uma frase-semente ou uma chave privada por meio de um e-mail, uma ligação ou uma mensagem em papel de phishing devem considerar sua wallet comprometida e transferir os ativos para uma nova.
Como a SafePal está respondendo ao vazamento
A empresa enviou notificações por e-mail a todos os 39,798 afetados. Para verificar se um usuário específico foi incluído no vazamento, abriu em seu site uma ferramenta de verificação por número de pedido e país de entrega.
A SafePal recorreu a um terceiro independente para auditar as correções e revisar o sistema de processamento de pedidos. A empresa também reduziu o prazo de retenção dos dados pessoais dos clientes no sistema de processamento de pedidos para 90 dias a partir do momento da coleta.
Separadamente, a SafePal removeu mais de 30 sites fraudulentos e links de phishing vinculados a esse vazamento.
