Em 24 de setembro de 2026, os atacantes drenaram cerca de $351,6M das carteiras quentes da exchange de criptomoedas Bitget em várias blockchains simultaneamente: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BNB Chain e Base. A Bitget detetou as transferências não autorizadas às 18:31 UTC, suspendeu os levantamentos e afirmou que a perda está coberta pelo seu Protection Fund. Tal como estão as coisas, este é o maior roubo de criptomoedas de 2026 em valor.
Como o ataque foi executado
As exchanges de criptomoedas utilizam carteiras quentes para processar levantamentos, enquanto a maior parte dos ativos dos clientes é mantida em carteiras frias. As transferências dessas carteiras ainda requerem confirmação antes de a transação ser assinada. A diretora executiva da Bitget, Gracy Chen, afirmou que o atacante obteve acesso a um sistema interno ligado à infraestrutura de carteiras, substituiu os dados da transação e desencadeou o processo de autorização. A Bitget mantém que as suas chaves privadas não foram comprometidas e que as suas carteiras frias não foram afetadas.
Sob certos aspetos, esta falha assemelha-se ao roubo da Bybit de fevereiro de 2025: em ambos os casos, o atacante manipulou a informação vista pelas pessoas ou sistemas responsáveis por confirmar a transferência. No caso da Bybit, isto levou os signatários a aprovar uma transferência de uma carteira fria. No caso da Bitget, segundo o comunicado da exchange, os dados substituídos fizeram com que o sistema de proteção confirmasse transferências de carteiras quentes.
Em poucas horas, os fundos roubados foram distribuídos por carteiras em quantias redondas
Na Ethereum, uma parte significativa dos fundos roubados passou pelo endereço 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee, que também recebeu fundos através de Arbitrum, Avalanche, Base, BNB Chain e Optimism. Outra carteira, 0xa6dd3f218b65e32ccc37be30f74884133c655545, distribuiu os seus fundos por carteiras recém-criadas ao longo de cerca de duas horas na noite de 24 de setembro. A maioria delas recebeu cerca de 10.000 ETH. Em conjunto com as carteiras financiadas diretamente a partir do primeiro endereço, oito carteiras receberam a maior parte do ETH roubado. Na manhã de 25 de setembro, nenhuma delas tinha movimentado os fundos mais além.
O mesmo aconteceu com o XRP. Os fundos retirados da Bitget passaram por pequenas carteiras intermédias e depois chegaram a contas separadas, onde foram mantidos em grandes quantias redondas de 20M XRP. A maior parte deste XRP também permanecia intacto na manhã de 25 de setembro.
Parte dos fundos roubados já começou a mover-se em direção ao bitcoin. Os fundos na BNB Chain e na Ethereum foram trocados através da THORChain e distribuídos por endereços de bitcoin ao longo das chamadas peel chains - sequências de transferências em que parte dos fundos é separada do montante principal. Na TRON, o TRX roubado foi trocado por USDT através da SunSwap, depois movido para a Ethereum via USDT0 e entrou na mesma rota através da THORChain. Montantes menores passaram pela Across, Bridgers, Chainflip e FixedFloat.
Os endereços dos atacantes foram sinalizados e classificados como ligados ao ataque de setembro de 2026 à Bitget. Estas etiquetas alargaram-se da Ethereum a outras redes, incluindo o XRP Ledger e o Bitcoin, e abrangem carteiras intermédias mais adiante na cadeia de movimentação.
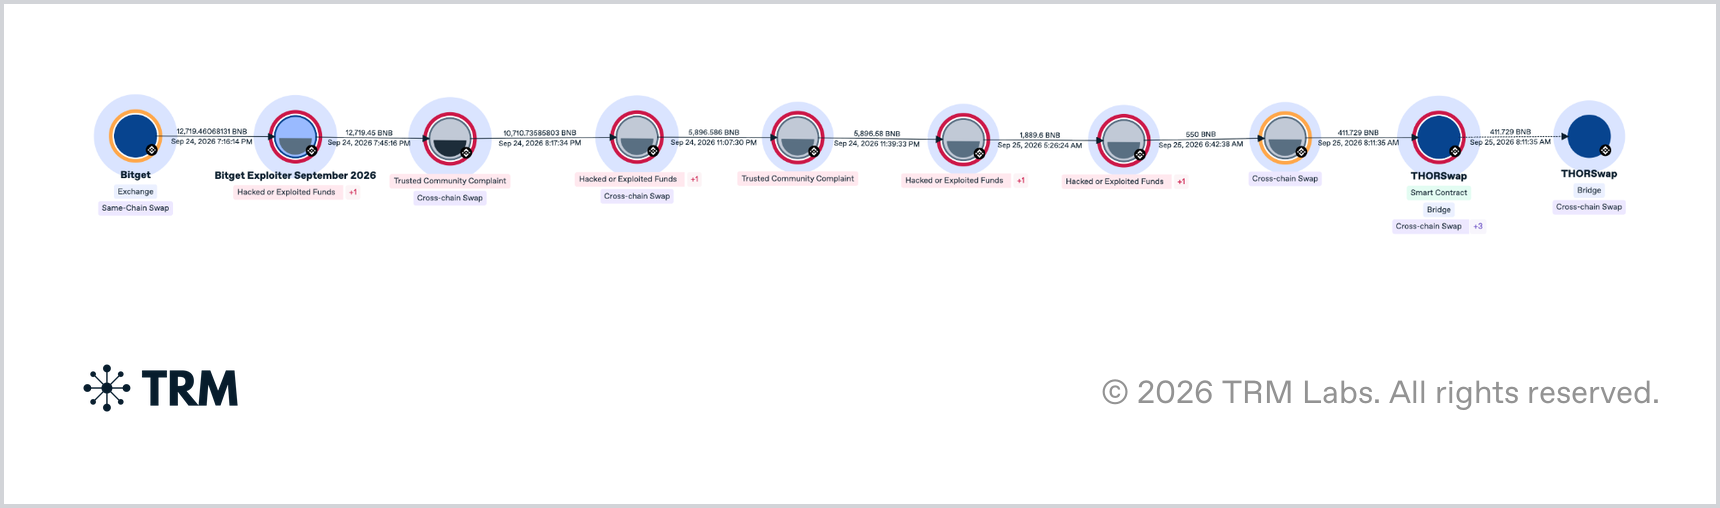
Abaixo apresenta-se uma das rotas seguidas pelos fundos após o ataque: da carteira quente da Bitget na BNB Chain através da THORChain. Cerca de $9,8M em BNB saíram da Bitget na noite de 24 de setembro e passaram por várias carteiras de atacantes e endereços intermédios antes de serem divididos em quantias menores. Ao longo das cerca de 13 horas seguintes, porções individuais dos fundos chegaram à THORChain em transferências de algumas centenas de milhares de dólares cada e foram convertidas em bitcoin.
Em que se baseia a suposição de envolvimento norte-coreano?
A diretora executiva da Bitget, Gracy Chen, afirmou que o envolvimento norte-coreano é «altamente provável», citando endereços IP que a investigação preliminar da exchange associou a serviços VPN ligados a um grupo de hackers norte-coreano. Tal como no roubo da Bybit de fevereiro de 2025, que o FBI associou à Coreia do Norte, o atacante manipulou a informação usada para confirmar a transferência, em vez de roubar chaves privadas.
O rastreio dos fundos roubados on-chain revelou várias sobreposições com carteiras usadas para branquear dinheiro após ataques norte-coreanos anteriores, incluindo os ataques à Bybit e à AFX Bridge. Pelo menos, estas ligações on-chain mostram que o branqueamento se baseia na mesma infraestrutura que o grupo TraderTraitor utilizou noutros ataques recentes. Esta rede de branqueamento não tinha sido previamente associada a roubos por outros grupos de hackers, pelo que as sobreposições encontradas apontam para o TraderTraitor. Poderá surgir nos próximos dias uma evidência técnica mais conclusiva desta ligação.
A forma como os fundos foram branqueados após o ataque à Bitget corresponde ao padrão dos roubos norte-coreanos recentes. Em poucas horas, o dinheiro foi distribuído por novas carteiras em grandes quantias redondas, após o que a maior parte simplesmente permaneceu parada. A parte que já começou a mover-se passou por serviços de swap, incluindo a THORChain, e foi convertida em ETH e BTC. Ainda assim, tais serviços e métodos estão disponíveis não só para grupos norte-coreanos.
Para que devem as equipas de compliance se preparar?
Os fundos que ainda não se moveram continuam a ser a principal questão. Na manhã de 25 de setembro, a maior parte do ETH e do XRP roubados ainda estava nas carteiras descritas acima. Após o roubo à Bybit, uma parcela significativa do bitcoin convertido também permaneceu quase imóvel durante muito tempo antes de a próxima fase de branqueamento começar, através de mixers e de redes de balcão (OTC). Após o ataque à Drift, parte dos fundos também ficou intocada em novas carteiras.
Mixers de criptomoedas: como funcionam e o que o seu rasto no histórico de uma carteira significa3 de set. de 2026Leia mais
Quando os fundos da Bitget começarem finalmente a mover-se, a rota já utilizada pode sugerir onde é mais provável que surjam. Os fundos que passam por pontes cross-chain, serviços de swap entre redes e peel chains de Bitcoin costumam chegar às exchanges após várias etapas intermédias, em vez de diretamente a partir de um endereço ligado ao ataque. É por isso que um depósito destes só pode ser associado ao roubo original através do rastreio do movimento de fundos através de várias carteiras e diferentes blockchains.
