À partir du 30 juillet 2026, les attaquants ont commencé à exploiter une vulnérabilité vieille de cinq ans dans le firmware des portefeuilles matériels Coldcard, développés par la société Coinkite, afin de dérober systématiquement des bitcoins sur les appareils qui se sont révélés vulnérables.
Le problème trouve son origine dans une version du firmware publiée en mars 2021. En raison d'une erreur dans le processus de compilation du logiciel, la génération des phrases de récupération ne se faisait, dans certains cas, pas au moyen du générateur matériel de nombres aléatoires, comme les développeurs l'avaient prévu, mais via un générateur logiciel de nombres pseudo-aléatoires bien plus faible.
L'analyse de la blockchain montre que la majeure partie des fonds dérobés s'accumule pour l'instant sur un petit nombre d'adresses contrôlées par les attaquants, tandis que le mouvement ultérieur des actifs reste minime. Dans le même temps, les différences dans la manière de composer les transactions au cours des différentes vagues d'attaques laissent supposer que plusieurs participants distincts pourraient être derrière les vols.
Ainsi, cet incident est devenu le troisième plus grand hack de l'industrie des cryptomonnaies en 2026, et le préjudice total de toutes les attaques connues depuis le début de l'année a dépassé 1.2 milliard de dollars.
Comme dans de nombreux autres cas de compromission de cryptoactifs à grande échelle, l'ampleur réelle de l'événement ne sera très probablement connue que progressivement. Les fonds dérobés continuent de circuler sur la blockchain, et de nombreux propriétaires de portefeuilles ne découvrent le vol que des mois, voire des années plus tard. C'est pourquoi les estimations actuelles doivent être considérées comme préliminaires. Pour la même raison, et en raison des signes de la participation de plusieurs attaquants, les spécialistes ne lient pas encore l'attaque à un groupe de pirates précis.
Quatre vagues d'attaques: 1,816 BTC sur 5,200 adresses
Le 30 juillet 2026, les attaquants ont commencé à retirer massivement des bitcoins des portefeuilles protégés par des appareils matériels Coldcard.
Il est apparu plus tard que ce n'était que la première étape de l'opération. Au cours des quatre jours suivants, trois autres vagues de vols à grande échelle ont eu lieu. À ce jour, on sait qu'environ 1,816 BTC d'une valeur d'environ $116M ont été dérobés sur plus de 5,200 adresses. Pendant la préparation de l'étude, la quatrième vague de transactions était encore en file d'attente pour confirmation (mempool).
La cause de la vulnérabilité: le firmware de Coldcard de 2021 et les 40 bits
L'attaque a été rendue possible par un bug dans le firmware des portefeuilles matériels Coldcard. La version 4.0.1 du firmware, publiée en mars 2021, contenait un bug logiciel qui faisait que certains appareils créaient des phrases de récupération avec un aléa nettement plus faible que ce que les développeurs avaient prévu. En conséquence, les clés privées créées sur ces appareils se sont révélées vulnérables à la force brute complète.
Une mise à jour du firmware ne résout le problème que pour les nouveaux portefeuilles créés après l'installation de la version corrigée du logiciel. Cependant, les portefeuilles déjà existants, dont les phrases de récupération ont été générées avec le firmware vulnérable, restent menacés.
C'est pourquoi les utilisateurs ayant créé des portefeuilles sur les versions affectées de Coldcard doivent générer une nouvelle phrase de récupération et transférer intégralement leurs fonds vers un nouveau portefeuille.
Ce qu'il est advenu des fonds dérobés: Wasabi et Tornado Cash
La majeure partie des fonds dérobés reste concentrée sur un petit nombre d'adresses contrôlées par les attaquants. Pour l'instant, les tentatives de dissimuler l'origine des bitcoins volés ont été minimes. Seuls un transfert de 64.9 BTC via un portefeuille Wasabi et un envoi de 200 ETH vers le service Tornado Cash le 4 août 2026 ont été enregistrés.
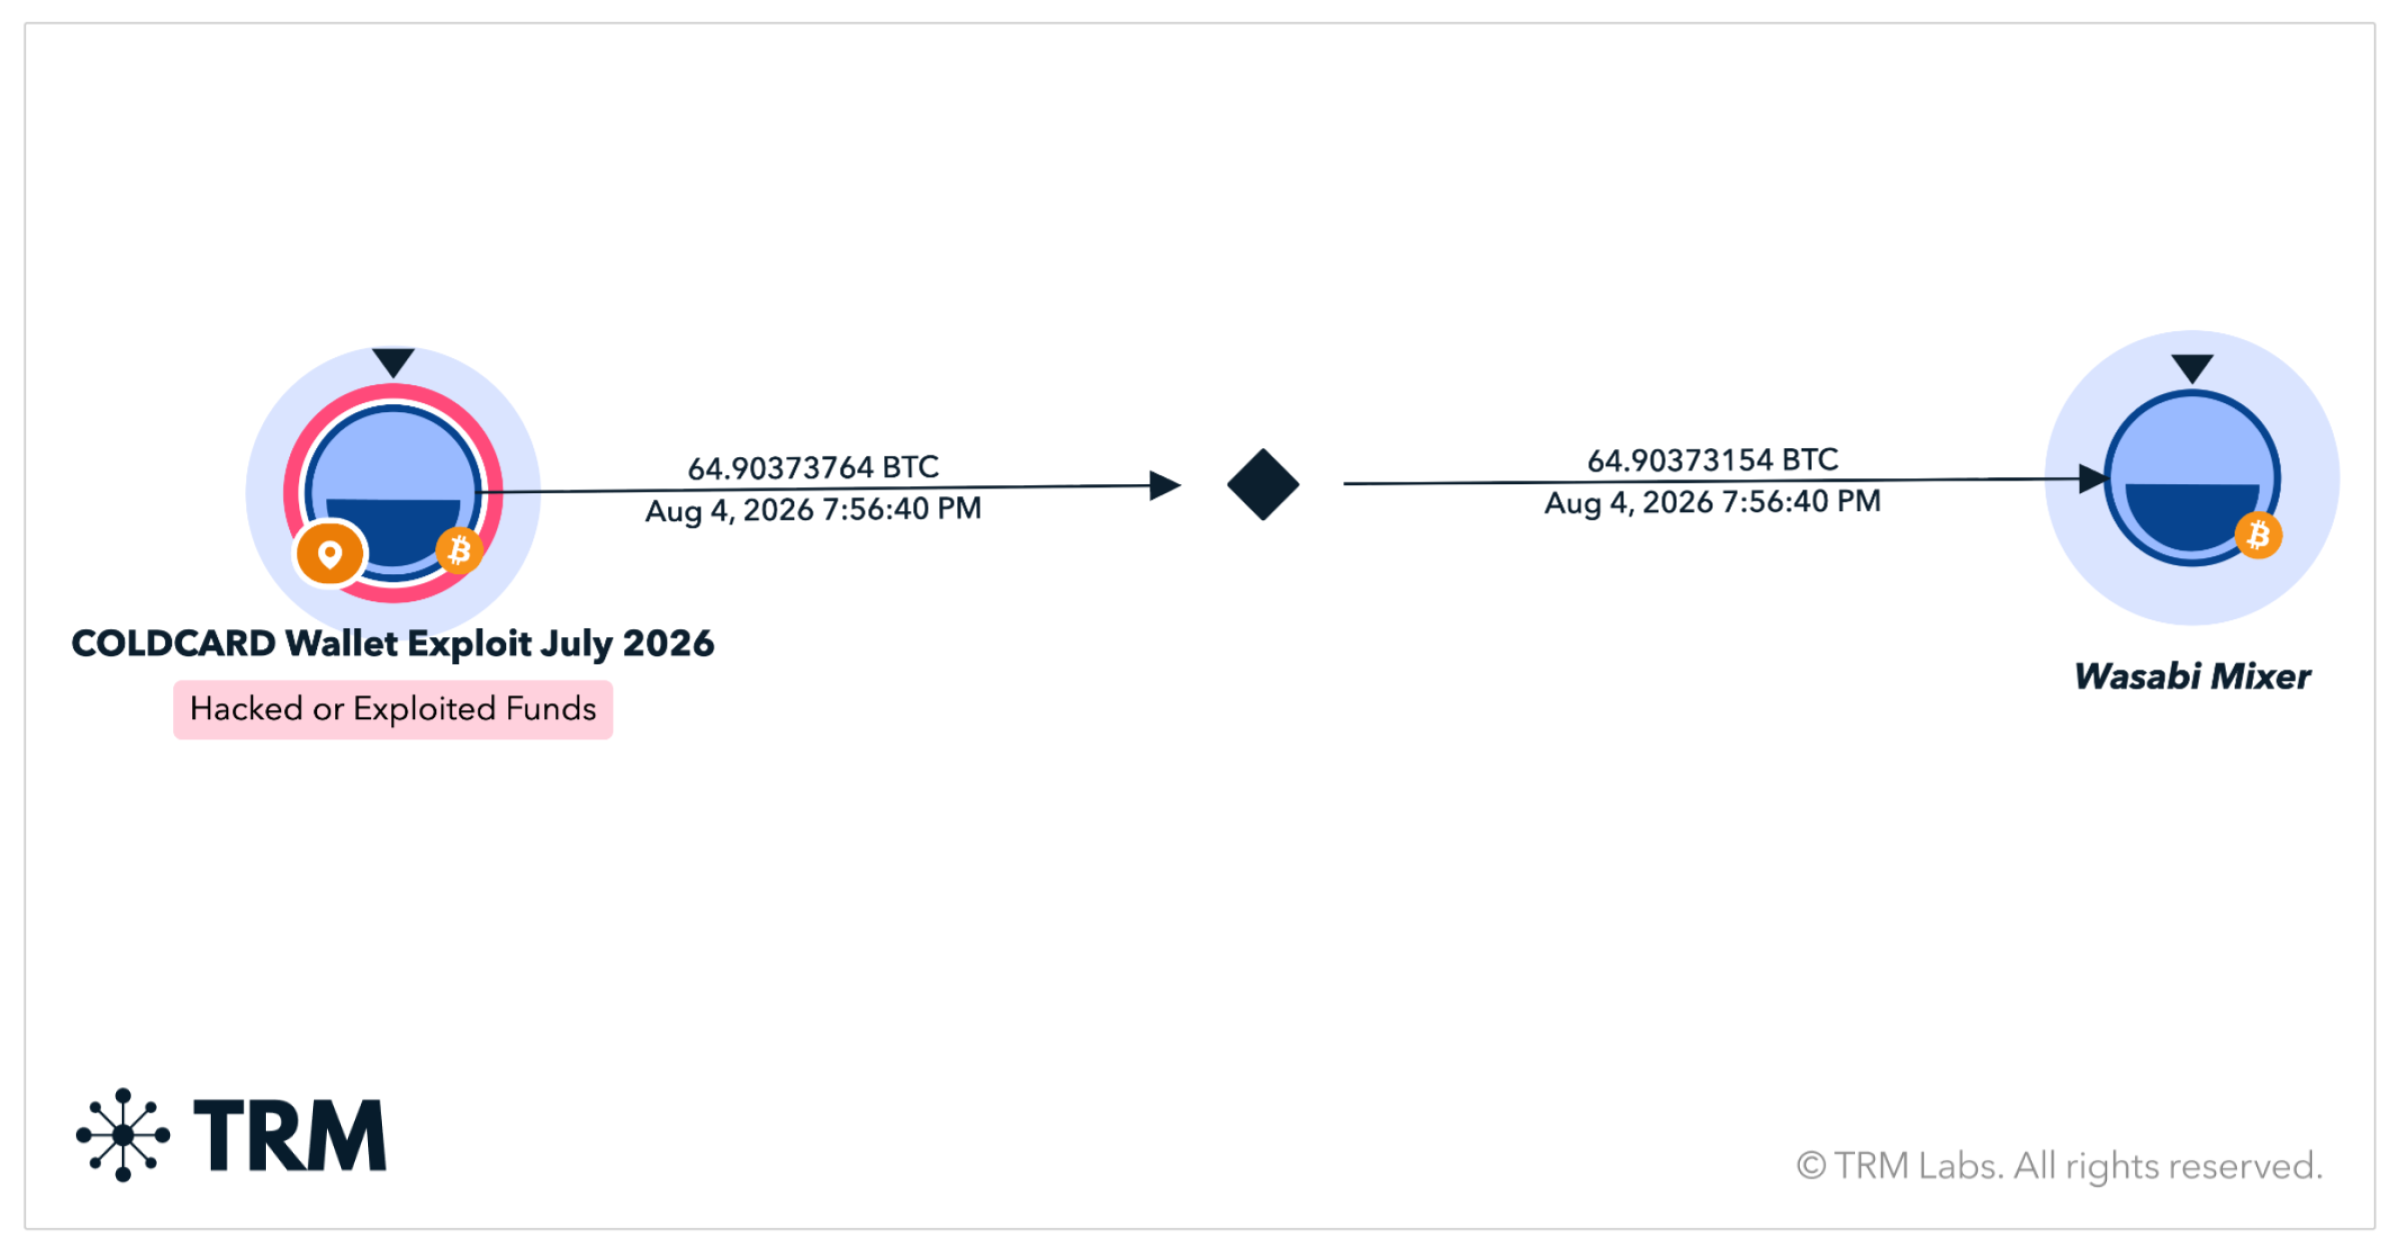
Lorsque les fonds quittaient les adresses initiales, cela se limitait généralement à un seul transfert supplémentaire vers une autre adresse à des fins de consolidation. Des schémas plus complexes pour dissimuler la trace - transferts en plusieurs étapes, fractionnement des montants ou mélange de pièces - ne sont pas encore observés. Cela peut indiquer que l'attaquant (ou le groupe d'attaquants) n'a pas encore décidé comment retirer plus sûrement une somme aussi importante, qui attirera inévitablement l'attention quel que soit l'endroit où elle sera envoyée.
Un tel comportement diffère nettement des actions des groupes de pirates professionnels spécialisés dans les vols de cryptomonnaies. Par exemple, les opérateurs nord-coréens bien connus commencent généralement à blanchir activement les fonds volés dès les premières heures ou les premiers jours après l'attaque, en utilisant un grand nombre d'adresses intermédiaires et divers services pour brouiller la chaîne de transactions.
L'un de ces messages contenait une offre d'aide au blanchiment des fonds volés moyennant une commission de 7%. On ne peut exclure que l'auteur du message ait été lui-même un escroc cherchant à tromper les pirates, mais l'apparition même de telles offres montre à quelle vitesse les représentants du marché clandestin tentent de tirer parti des vols de cryptomonnaies très médiatisés, en faisant la publicité de leurs services directement via la blockchain.
Ce que l'incident signifie pour l'autoconservation des cryptomonnaies
2026 s'est déjà distinguée par plusieurs des plus grands hacks de protocoles DeFi, des attaques contre des échanges de cryptomonnaies centralisés, et voilà que s'y ajoute l'une des plus grandes compromissions de portefeuilles matériels.
Ce cas montre clairement que l'autoconservation des cryptomonnaies n'élimine pas totalement les risques: elle ne fait que transférer la responsabilité de la sécurité au propriétaire des actifs. Même le portefeuille matériel le plus fiable devient vulnérable si l'erreur a été commise dès l'étape de génération de la clé privée. C'est pourquoi la qualité du firmware et le mécanisme de génération de nombres aléatoires sont tout aussi importants que la protection matérielle de l'appareil elle-même.
Même un code source ouvert et de nombreux audits indépendants ne peuvent garantir une sécurité absolue. Le firmware des appareils et les algorithmes de génération de données aléatoires exigent une vérification et un contrôle constants. Un niveau de protection supplémentaire peut être constitué par les portefeuilles multisignature (multisig), qui utilisent plusieurs appareils matériels indépendants de différents fabricants et différentes sources de génération de nombres aléatoires. Cette approche réduit considérablement la dépendance à une implémentation particulière et rend une attaque réussie bien plus difficile.
Pour protéger les fonds, il est recommandé de créer un nouveau portefeuille sur la version mise à jour de l'appareil, de vérifier le fingerprint du nouveau portefeuille et de l'une des adresses de réception, puis d'effectuer d'abord un petit transfert de test. Ce n'est qu'après avoir confirmé que les fonds sont bien arrivés sur le nouveau portefeuille qu'il convient de transférer le solde restant.
