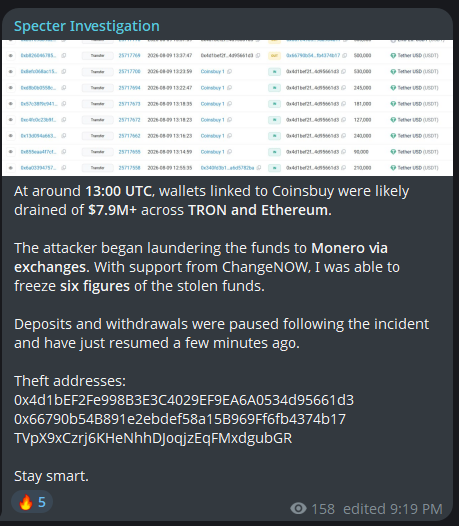
L'exchange de cryptomonnaies Coinsbuy a perdu environ $8.07M dans une attaque menée sur deux réseaux à la fois - TRON et Ethereum. Le premier à avoir signalé le retrait des fonds a été le service Specter, qui a estimé le préjudice à $7.9M. Un décompte détaillé des transactions a montré une somme plus élevée - $8,073,992.
Coinsbuy n'a pas encore publié de communiqué officiel, mais dès 12 heures après le vol, l'entreprise a rechargé les adresses affectées d'environ $3.93M. La précision du remboursement était de l'ordre de 0.05% de chacune des sommes perdues.
Comment s'est déroulé le hack de Coinsbuy
L'attaque s'est déroulée le 9 août 2026 et a duré environ une heure. Le réseau TRON est entré en action en premier: à 12:43:09, le pirate a effectué un transfert test de 5 USDT depuis le principal hot wallet de Coinsbuy. Deux minutes plus tard, les sommes réelles ont commencé.
À 13:44, le portefeuille collecteur avait accumulé 6,037,005 USDT retirés de huit adresses de Coinsbuy. Le plus gros retrait unique s'élevait à 3,492,005 USDT.
En parallèle, de 12:54 à 13:24, une attaque était en cours sur Ethereum. 1,889,000 USDT et 77 ETH sont sortis de trois portefeuilles de l'entreprise. Le pirate a fait passer les stablecoins obtenus par l'agrégateur 1inch et a obtenu en sortie 981.1 ETH sur un portefeuille créé au cours de la même heure.
Le lien entre les deux fils de l'attaque a été confirmé on-chain. À 14:09:18, le collecteur sur TRON a envoyé 100,000 USDT à l'exchange cross-chain Bridgers. Au bout de 14 et 23 minutes respectivement, le contrat de paiement de Bridgers a émis 5.111 ETH et 46.027 ETH - vers le même portefeuille qui achetait de l'ETH via 1inch. Le solde total concorde à 0.16% près (c'est le gas).
Où est allé l'argent volé à Coinsbuy
150 ETH supplémentaires ($288K) sont passés par ChangeNOW, qui a fait état du gel d'une somme à six chiffres. Dans le même temps, 282.2 ETH ($542K) restent intacts sur cinq adresses depuis 15:51 le 9 août - au matin du lendemain, l'argent n'avait pas bougé.
Le vecteur de l'attaque n'a pas été établi. L'analyse on-chain n'a pas non plus révélé de recoupement d'adresses avec le pirate qui a attaqué le service Triple-A le 24 juillet - celui-là avait une autre signature de blanchiment.
