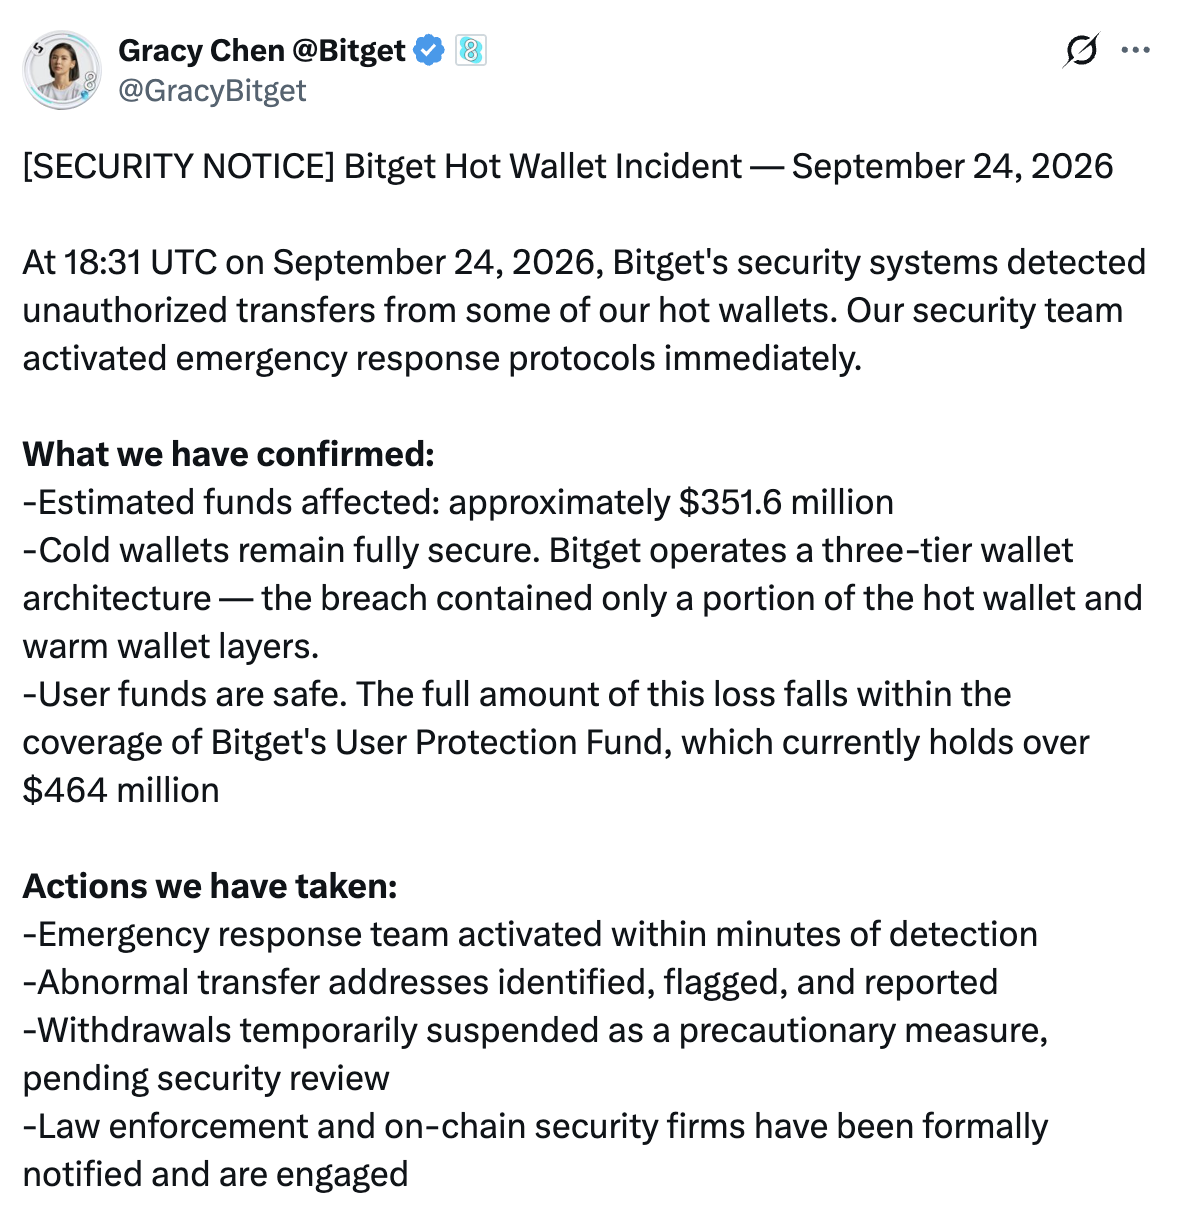
La cryptobourse Bitget a confirmé des transferts non autorisés d'environ $351.6M depuis une partie de ses portefeuilles chauds et tièdes le 24 septembre 2026 à 18h31 UTC. La déclaration officielle de la PDG de Bitget, Gracy Chen, est apparue sur X plusieurs heures après l'incident.
La compromission des clés privées a été exclue - les pirates ont pris un autre chemin.
Comment s'est déroulée l'attaque contre Bitget
L'équipe de sécurité de Bitget a détecté des transferts anormaux à 18h31 UTC le 24 septembre 2026 et a activé les protocoles d'intervention d'urgence. Les adresses anormales ont été signalées, les retraits suspendus, les forces de l'ordre et des firmes de sécurité on-chain ont été impliquées.
Selon Chen, les attaquants n'ont pas falsifié de demandes de retrait des utilisateurs et n'ont pas obtenu les clés privées des portefeuilles froids, tièdes et chauds - ils n'ont fait qu'exploiter une vulnérabilité dans le système interne. Bitget fonctionne avec une architecture de portefeuilles à trois niveaux, et la brèche n'a touché qu'une partie des couches chaude et tiède.
Les dépôts et le trading continuent de fonctionner normalement. Les retraits sont temporairement suspendus en attendant la fin de l'examen de sécurité. L'entreprise n'est pas encore prête à donner un délai exact de restauration.
La piste nord-coréenne et le lien avec Lazarus Group
Lors d'une diffusion en direct sur X plusieurs heures après l'incident, Chen a déclaré qu'une enquête préliminaire pointe vers un groupe nord-coréen.
Nous avons identifié quelques adresses IP qui correspondent aux choix de VPN d'un certain groupe de la RPDC, - a déclaré Chen, ajoutant que le modèle ressemble beaucoup aux attaques nord-coréennes précédentes.
Chen ne croit pas non plus que l'incident soit un travail interne.
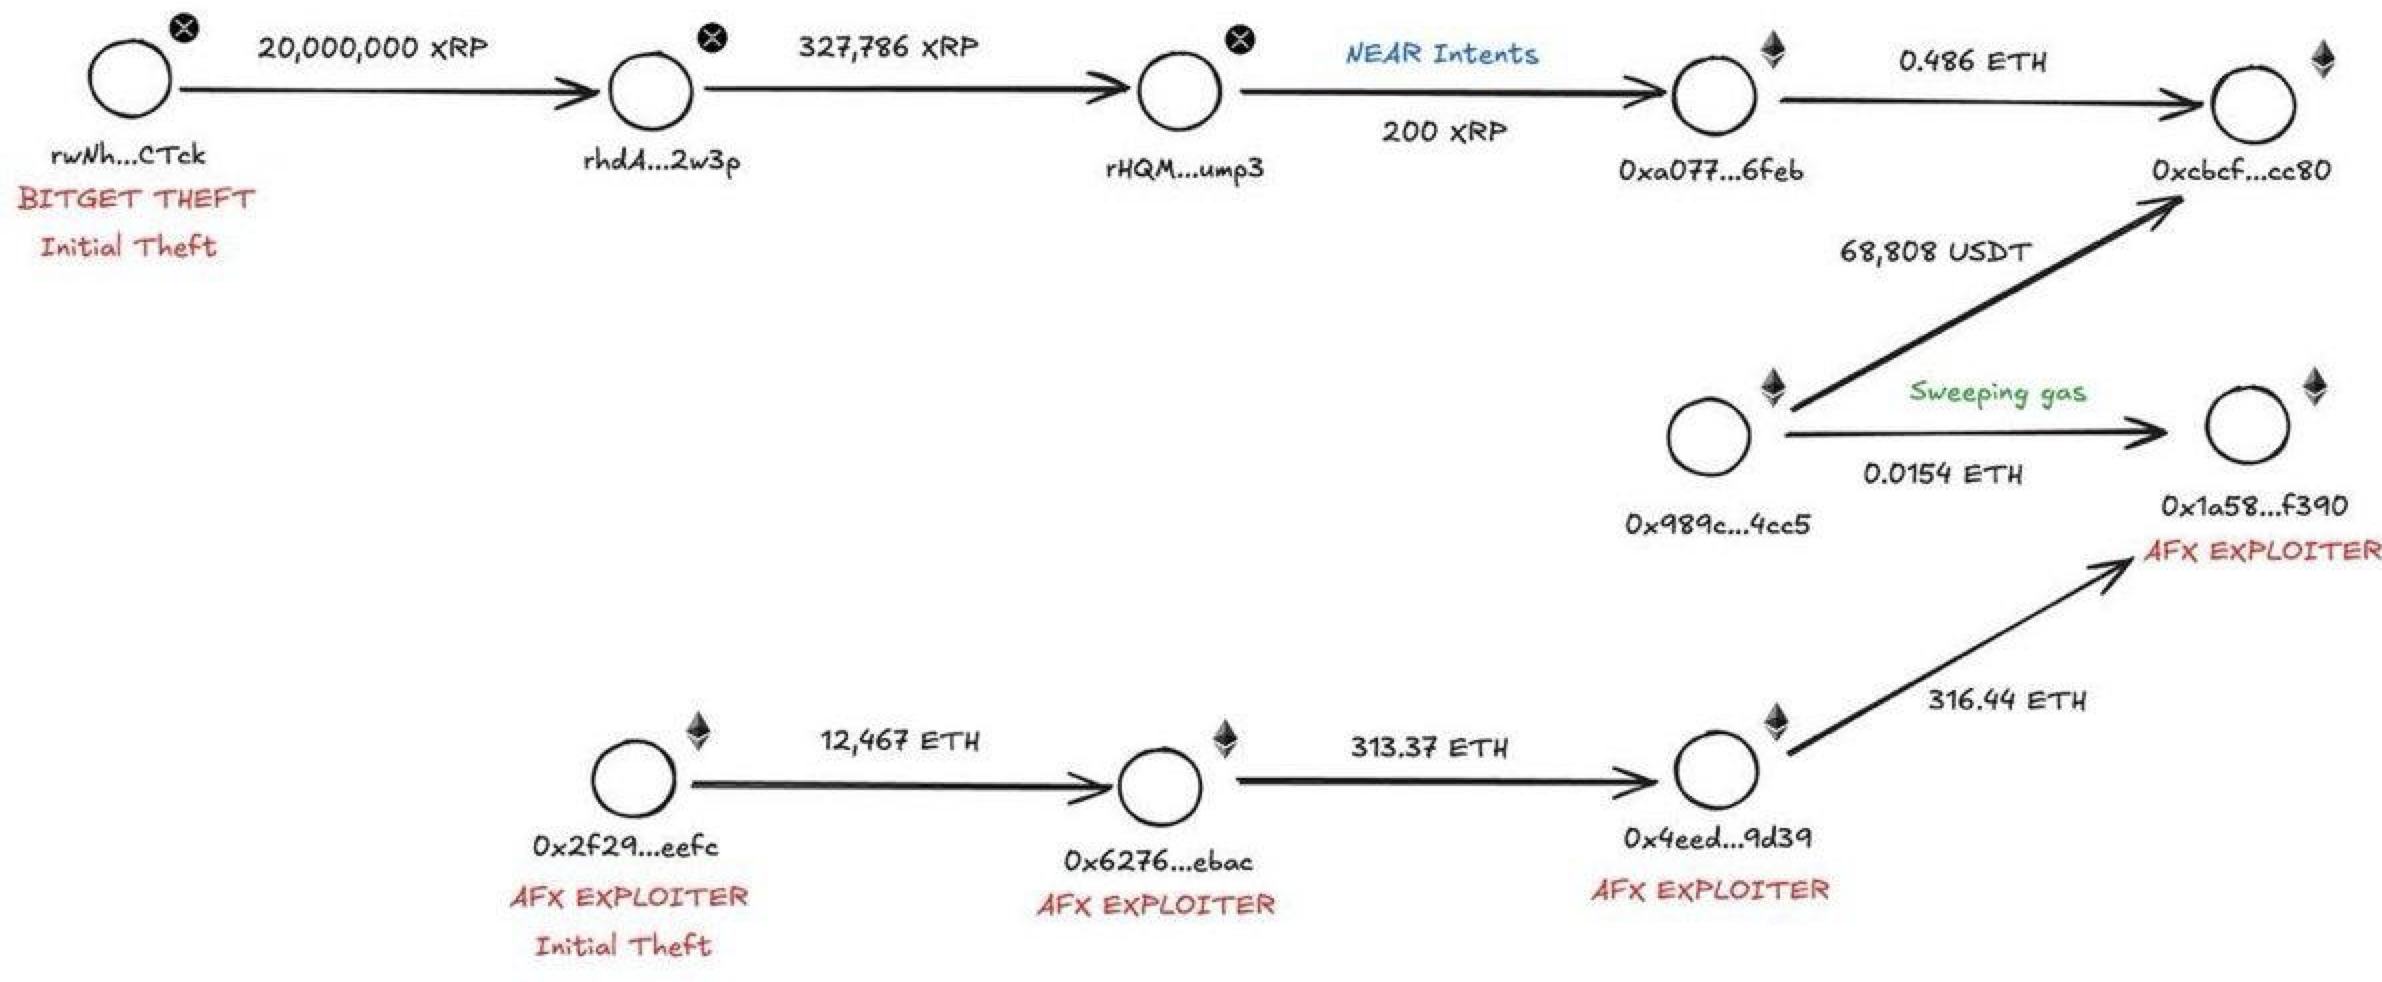
L'enquêteur on-chain Specter a lié de manière indépendante le vol au groupe Lazarus. Selon lui, une partie des XRP volés à Bitget a été transférée par un pont et est connectée à l'AFX Exploiter - un portefeuille responsable du piratage du service AFX en juillet 2026. AFX a alors perdu $24M, et dans son post-mortem l'entreprise a pointé vers TraderTraitor - un sous-groupe lié à la Corée du Nord.
La réaction de la bourse et la réponse d'un enquêteur bien connu
Bitget a déclaré que la totalité de la perte est couverte par le User Protection Fund de la bourse, qui détient actuellement plus de $464M. Les fonds des utilisateurs sont couverts à 1:1 - cela peut être vérifié via proof-of-reserves et les données Merkle Tree.
Chen a séparément rappelé l'effondrement de FTX et a déclaré qu'elle ne croit pas que les grandes bourses aujourd'hui mélangent les fonds des clients. Outre le fonds de protection, Bitget détient également plus de 1 milliard de dollars en actifs propres, séparés des fonds des clients.
Parallèlement, l'enquêteur on-chain bien connu ZachXBT a publiquement refusé de surveiller ce piratage. Il a écrit qu'il avait cessé de perdre du temps avec les entreprises du secteur qui ne soutiennent pas son travail - via des dons, des contrats clients ou un abonnement à long terme à sa chaîne.
