Le 5 2026, l'enquêteur blockchain ZachXBT a publié un fil de 12 messages décrivant comment, au printemps 2025, il s'est fait passer pour un client afin d'infiltrer un groupe chinois qui, selon ses estimations, a blanchi plus de 1 milliards de dollars pour le Lazarus Group nord-coréen. Il a traité avec l'un de ses opérateurs, connu sous le nom de Jimmy Green, a investi $349,700 de ses propres fonds et a confronté les échanges de messages aux données on-chain: l'adresse de Jimmy a reçu du gas d'un portefeuille figurant sur la liste noire de Bybit, et Jimmy lui-même lui a indiqué à l'avance où l'argent volé allait se déplacer. Les renseignements qu'il a recueillis ont permis de geler une partie des fonds. Voici ce qui s'est exactement passé, ce qui est confirmé on-chain et ce qui reste les propres mots du blanchisseur, ainsi que le lien entre cette histoire et Huione, Poloniex et le récent piratage de Bitget.
Le 21 2025, environ 1.5 milliards de dollars d'ether ont été siphonnés de la plateforme d'échange Bybit. Cinq jours plus tard, le FBI a officiellement relié l'attaque à la Corée du Nord et a qualifié l'activité de TraderTraitor, le nom donné par le bureau à l'une des branches du Lazarus Group. Dans la même déclaration, le FBI a averti que les hackers convertissaient rapidement les actifs volés en bitcoin et en d'autres actifs, les répartissant sur des milliers d'adresses, et qu'ils allaient très probablement les convertir en monnaie fiduciaire.
THORChain, un protocole d'échange entre blockchains sans intermédiaires, a joué un rôle clé dans cette affaire. Après le piratage de Bybit, il a traité des volumes record: le lendemain de l'attaque, le volume d'échange quotidien a dépassé un demi-milliard de dollars, et les opérateurs du protocole ont refusé de bloquer les transactions liées à Bybit.
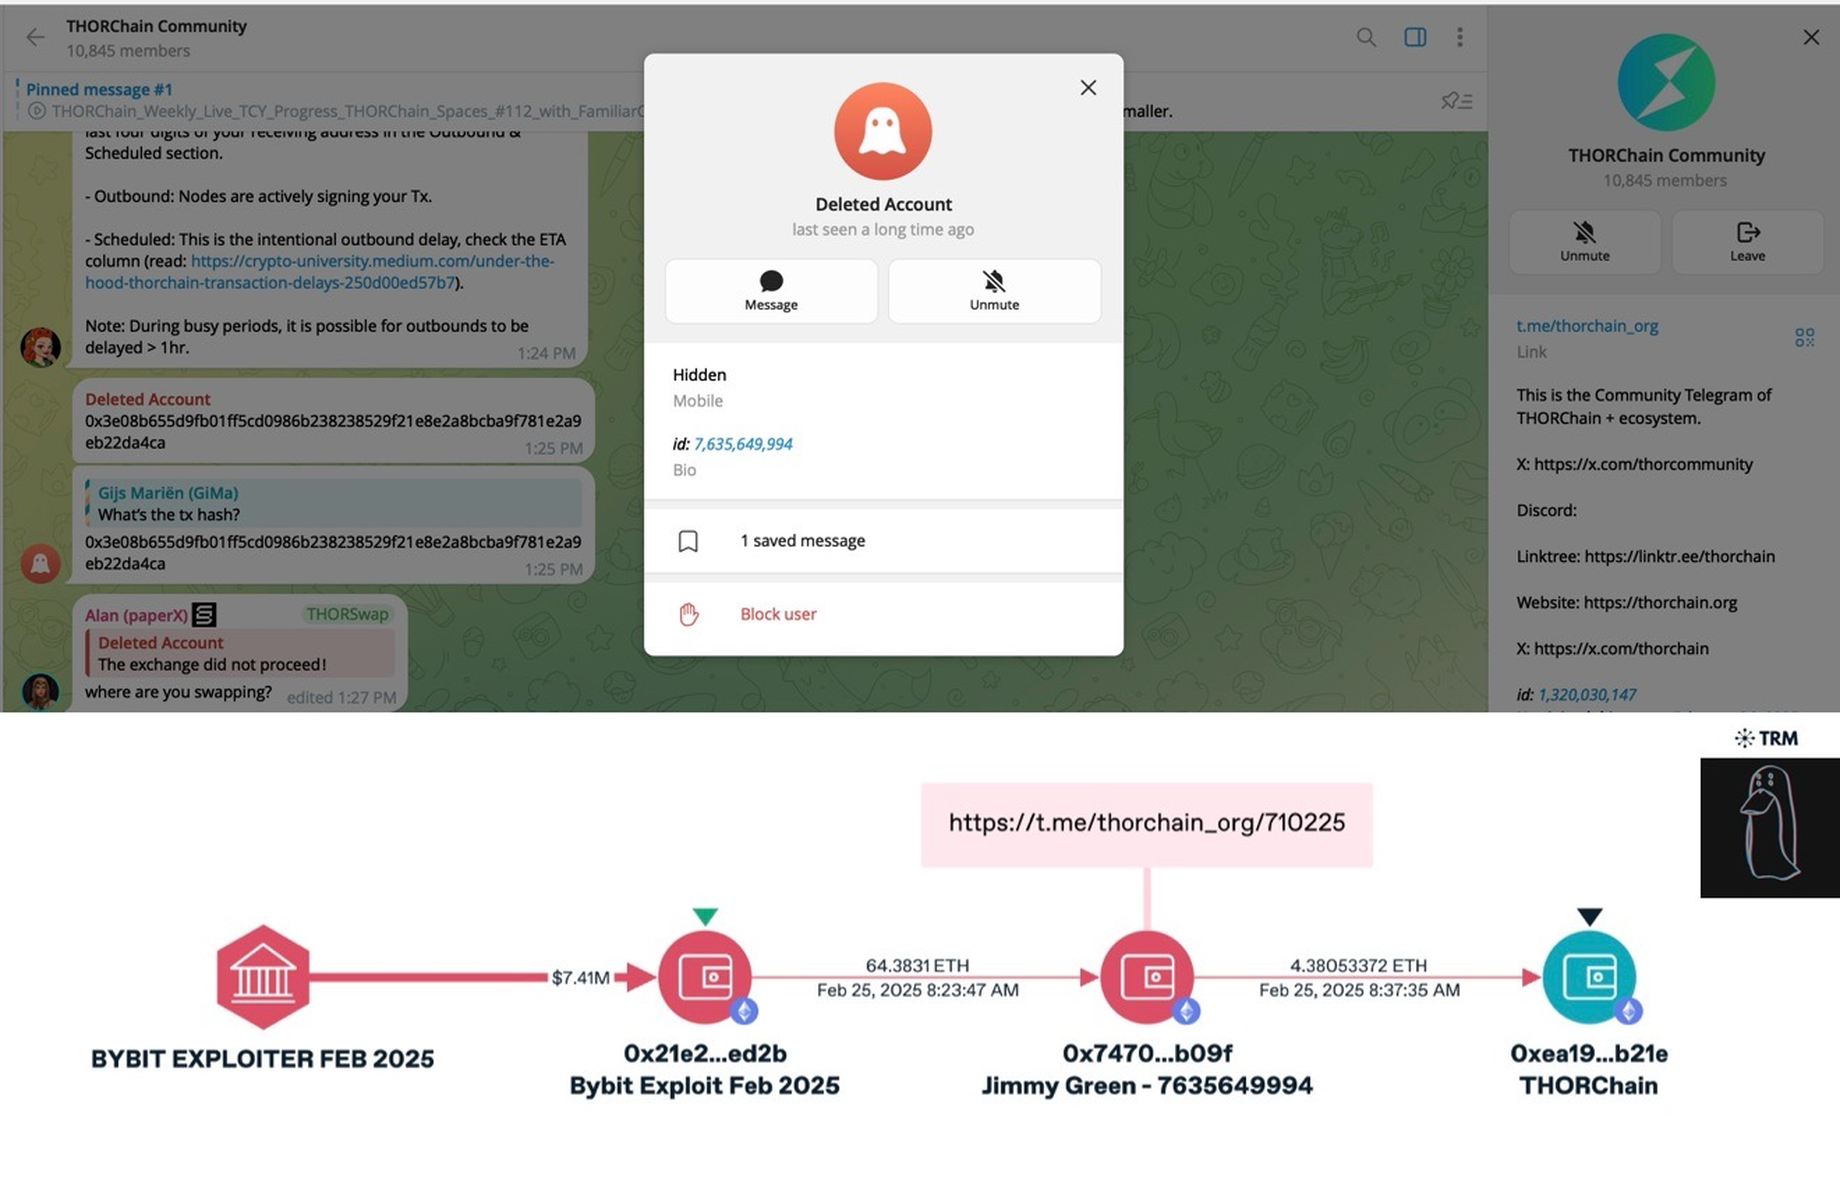
Mais échanger via un protocole n'est que la première étape. Transformer des centaines de millions en argent réellement utilisable nécessite des personnes: celles qui reçoivent les pièces «sales», renvoient des pièces «propres» et trouvent des acheteurs. ZachXBT a remarqué que, peu après le piratage, plus de 15 comptes sont apparus dans les groupes publics Telegram et Discord de services tels que THORChain, se plaignant d'ordres bloqués directement liés aux fonds volés. L'un de ces comptes, dans la communauté THORChain sur Telegram, a collé un hash de transaction en se plaignant que l'échange n'avait pas abouti. Le compte a ensuite été supprimé, mais son ID est resté visible: 7635649994. Il s'agit de l'ID de Jimmy Green, le sujet de cette histoire.
Le même scénario s'est répété en septembre 2026. Après le piratage de 387.5 millions de dollars de Bitget, ZachXBT a montré comment des intermédiaires chinois blanchissant de l'argent pour les attaquants présumés nord-coréens ouvraient des tickets de support auprès des services et demandaient au personnel de vérifier des échanges XRP vers BTC «bloqués». Il a également relié l'un d'eux, utilisant le pseudonyme lolo, au blanchiment survenu après le piratage de 292 millions de dollars de Kelp DAO. Le fil consacré à Jimmy Green s'inscrit dans la même logique: c'est un regard de l'intérieur sur un réseau au service des hackers nord-coréens.
Le plus grand vol crypto de l'année: ce qui est arrivé à Bitget et qui pourrait être derrière l'attaque28 sept. 2026En savoir plus
Qui est Jimmy Green et ce qu'il proposait
ZachXBT a commencé à contacter les comptes qui se plaignaient d'ordres impliquant des fonds de Bybit. L'un d'eux s'appelait Jimmy Green: nom d'utilisateur Telegram long_991, ID 7635649994, compte enregistré en juin 2024.
Jimmy fait ouvertement la publicité de son service dans la bio de son profil. Traduit du chinois, cela donne approximativement ceci: BTC propre, nous aidons à traiter du BTC, ETH, SOL et TRX marqués, service de mixage de pièces et de rupture de liens, pas de retour de fonds, nous acceptons tous types de monnaies numériques. «Pas de retour de fonds» est ici une promesse que l'argent ne reviendra pas à l'expéditeur après un gel ou une annulation.
Le même chat montre Jimmy envoyant une photo d'un téléphone affichant un solde d'environ 1.2 millions d'USDT, avec son propre chat en arrière-plan avec un contact enregistré sous le nom 老外, «étranger». C'est apparemment ainsi qu'il appelle ses clients. Dans le même échange, Jimmy écrit que le bitcoin nord-coréen avait autrefois trois «lignes», dont l'une passait par Hong Kong, et quand ZachXBT dit à quel point leur travail doit être difficile, il répond: «C'est facile pour nous. Nous sommes spécialisés dans les partitions et empêchons le gel».
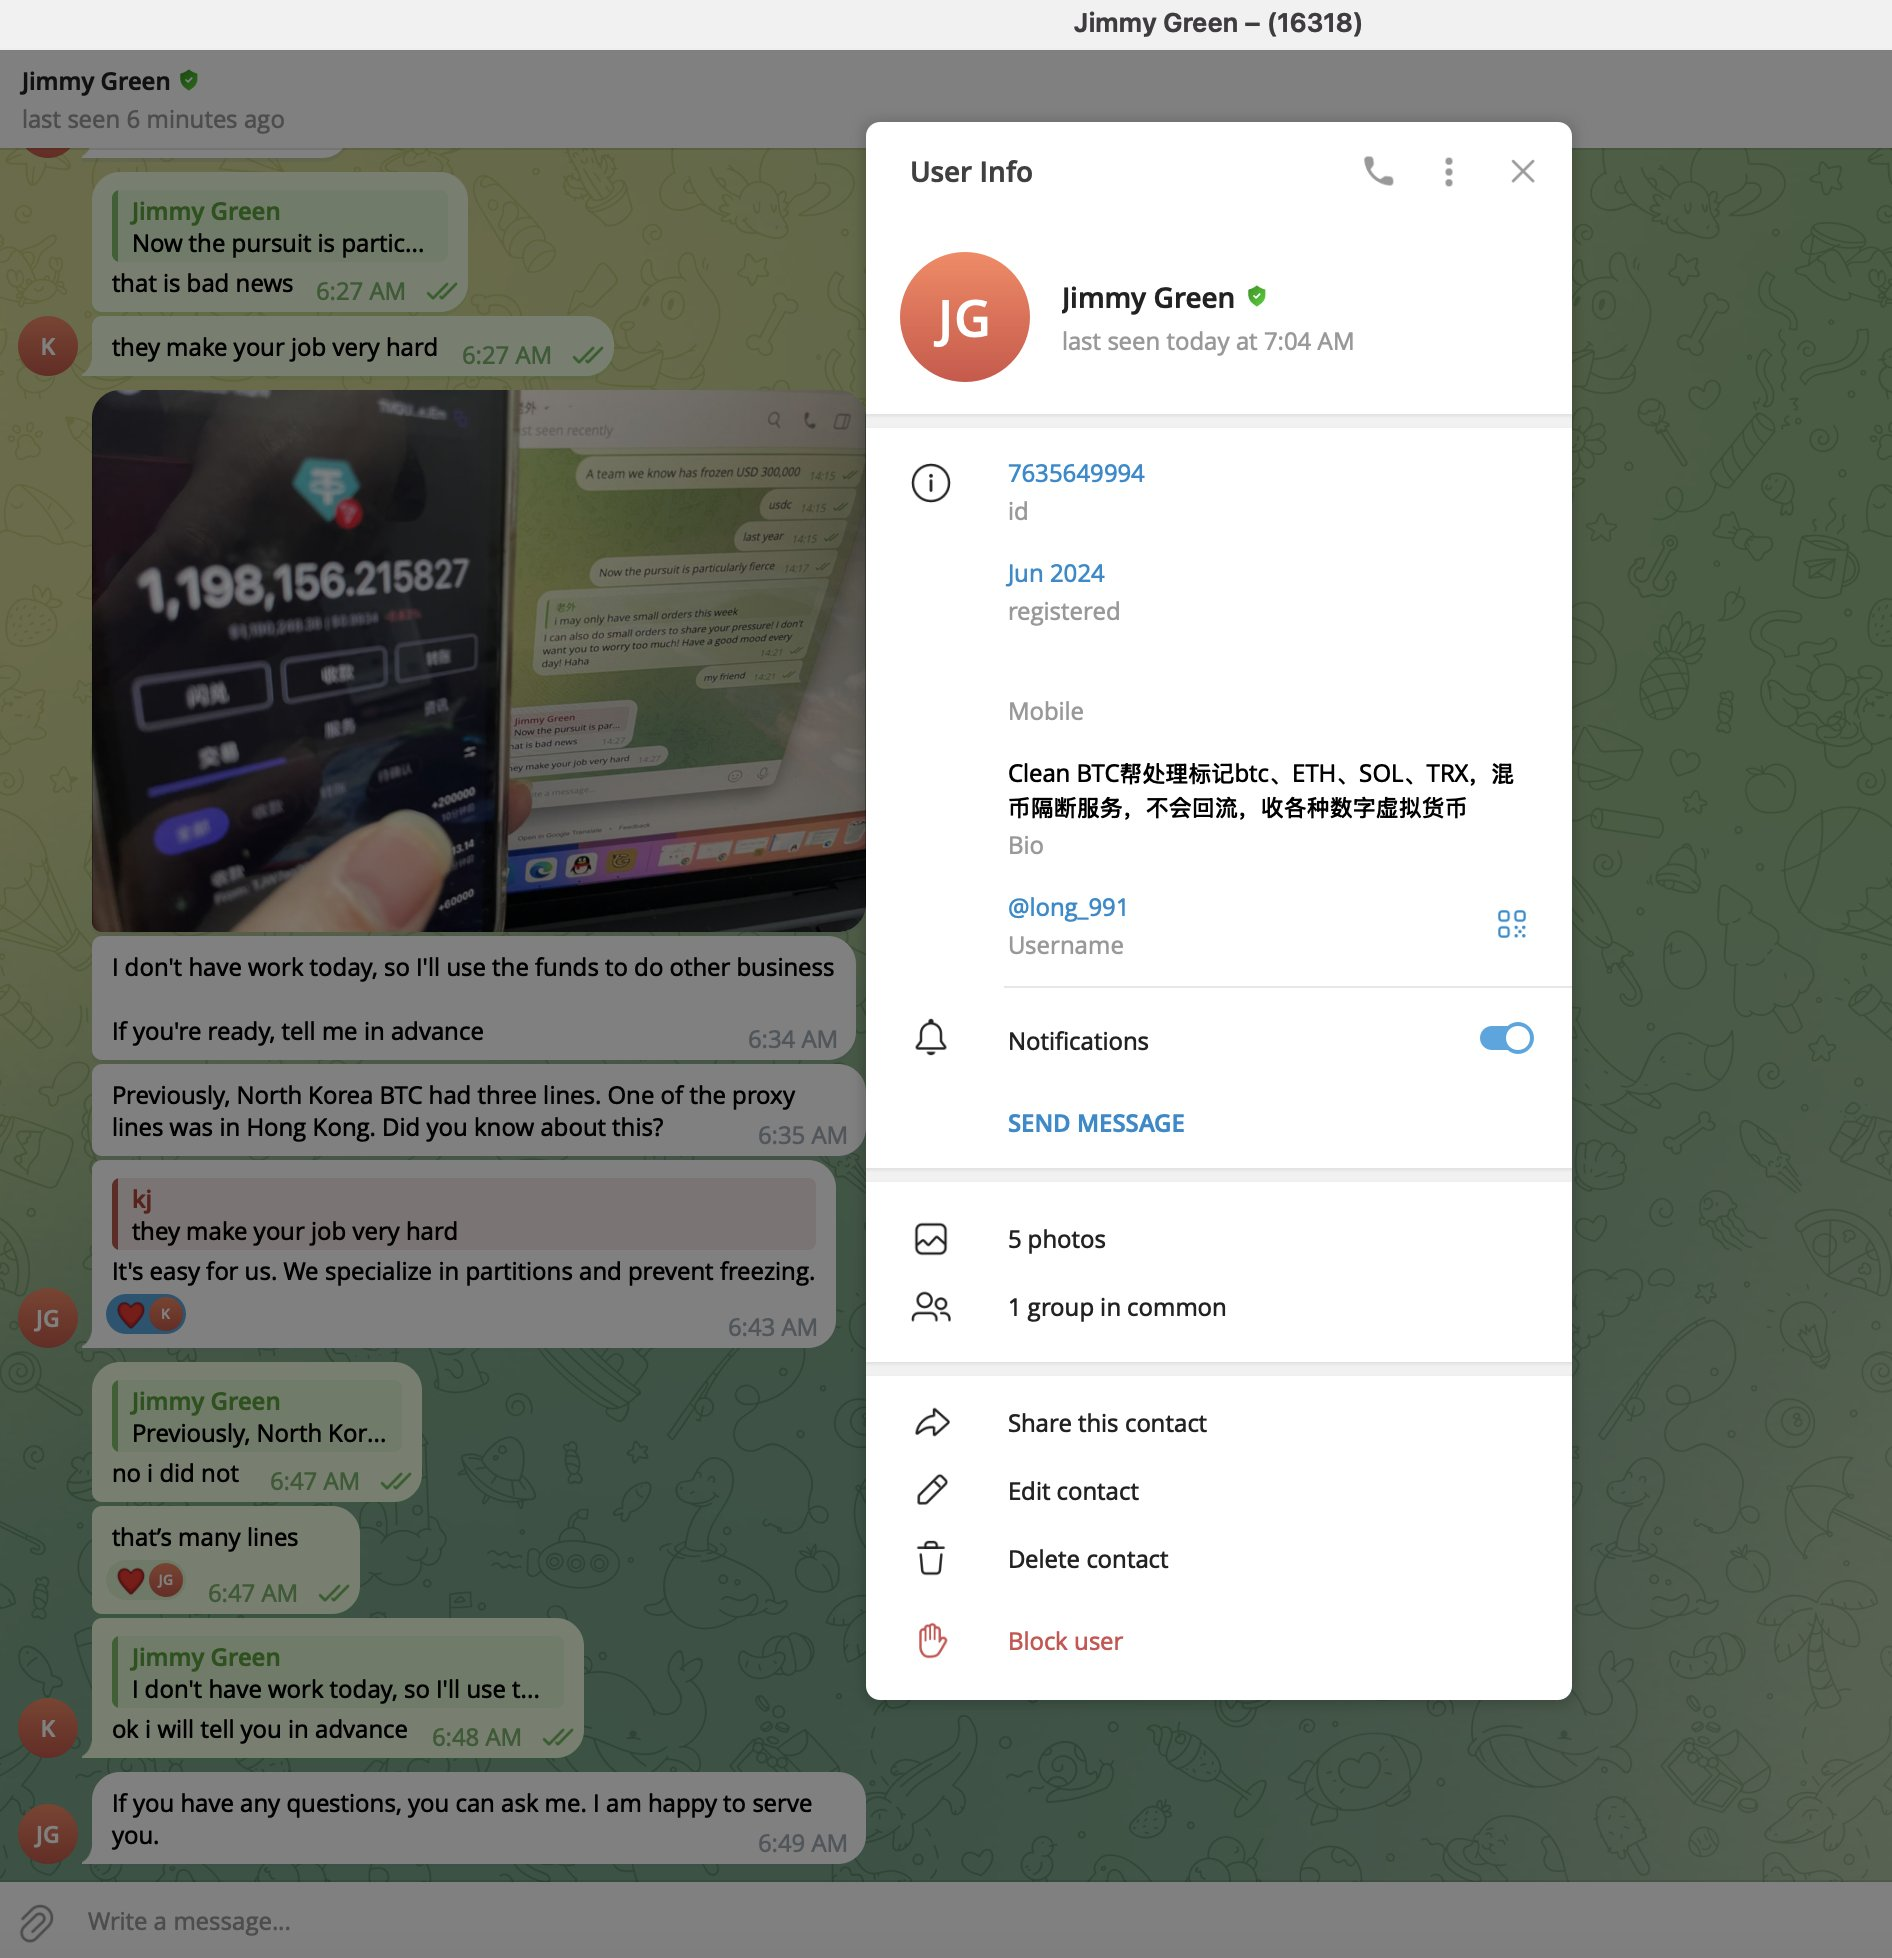
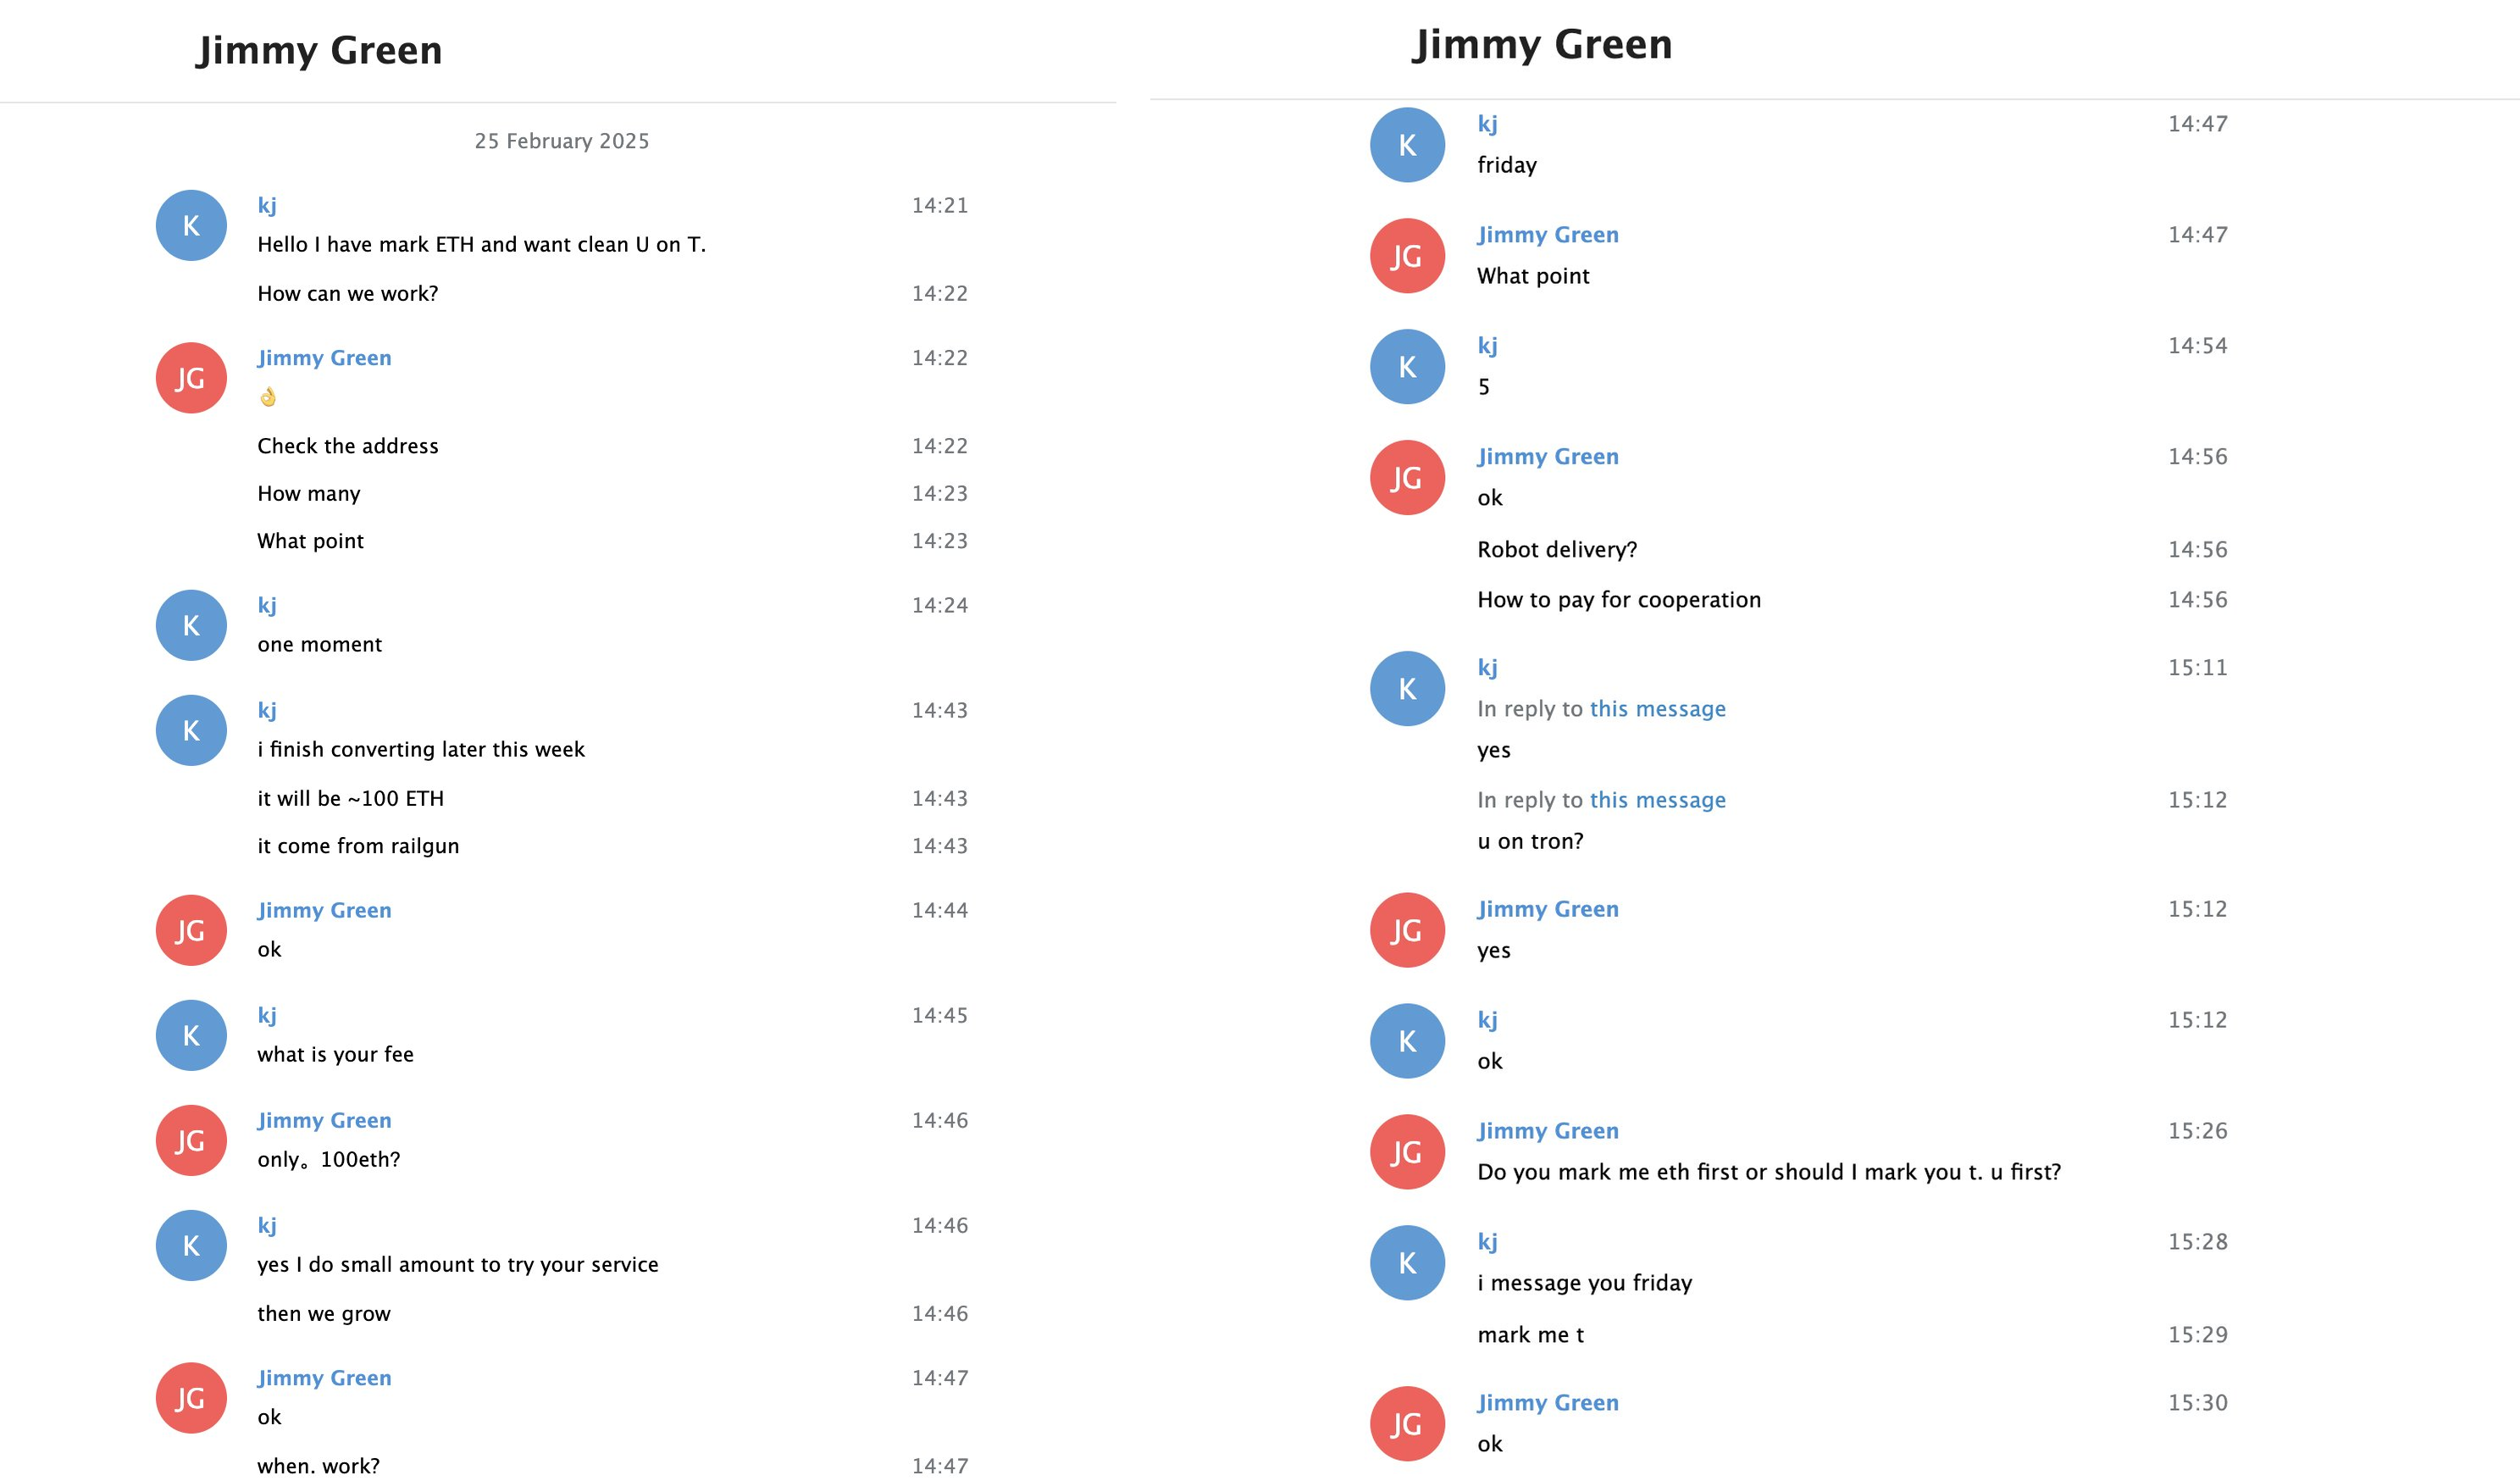
La première conversation a eu lieu le 25 février 2025, quatre jours après le piratage. ZachXBT s'est présenté comme un client sous le pseudonyme kj et a écrit qu'il avait de l'ETH marqué et voulait de l'U propre sur T. Jimmy lui a demandé de vérifier l'adresse et s'est renseigné sur le volume et les frais. ZachXBT a répondu qu'il aurait environ 100 ETH d'ici la fin de la semaine et que les pièces provenaient de Railgun, un protocole pour les transactions privées. Jimmy a fixé ses conditions: le travail commence à partir de 100 ETH, les frais sont de 5%, et une «livraison robot», un paiement automatique, est disponible.
Le même jour, selon le graphique de ZachXBT, une adresse du cluster Bybit a envoyé 64.38 ETH au portefeuille 0x7470…b09f, qu'il a étiqueté comme appartenant à Jimmy Green, et 4.38 ETH sont partis de là vers THORChain. C'est précisément ce swap que Jimmy essayait de «faire passer» via le support dans le chat de THORChain.
Un accord de $349,700 et du gas provenant d'un portefeuille Bybit
Le 6 mars 2025, ZachXBT a alimenté une nouvelle adresse Ethereum avec 349,700 USDC, son capital de travail pour trader avec Jimmy. Il a publié l'adresse dans le fil: 0x073256b50d66a7eb005f2a504d0a4fb6ea62a276.
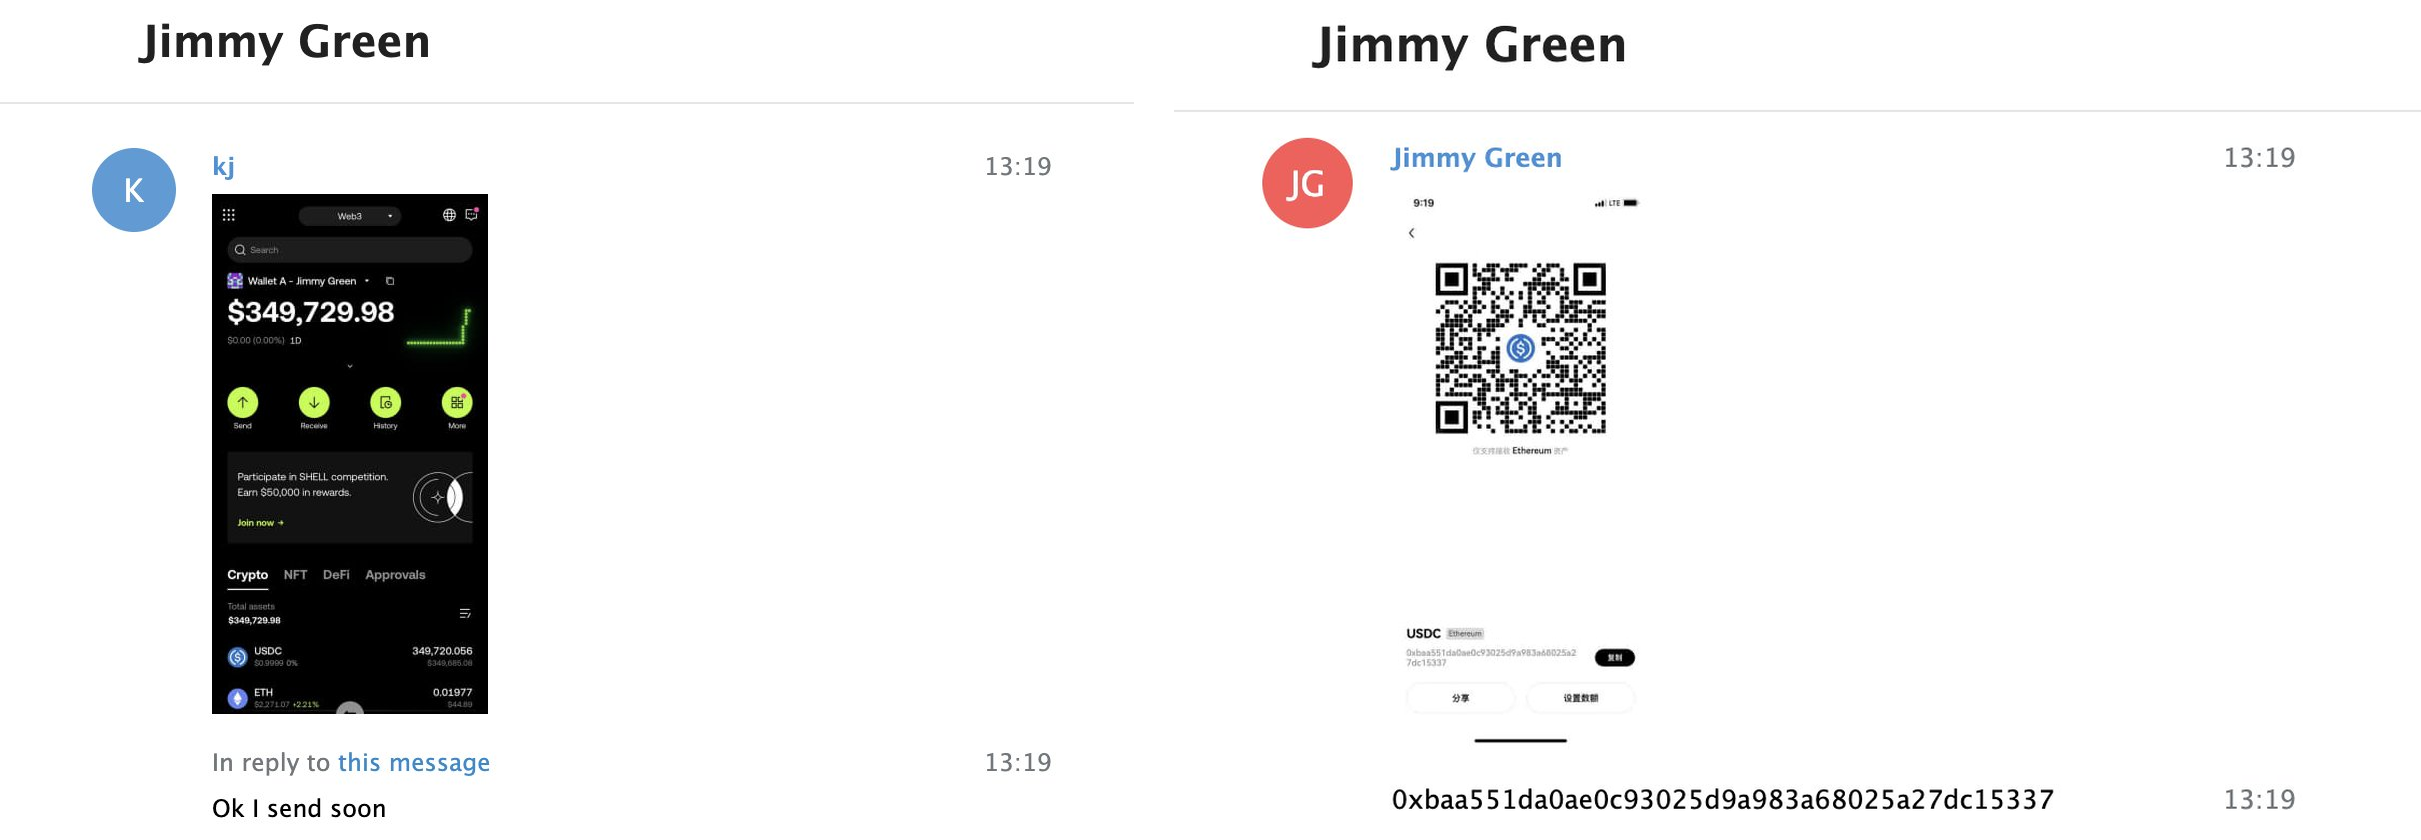
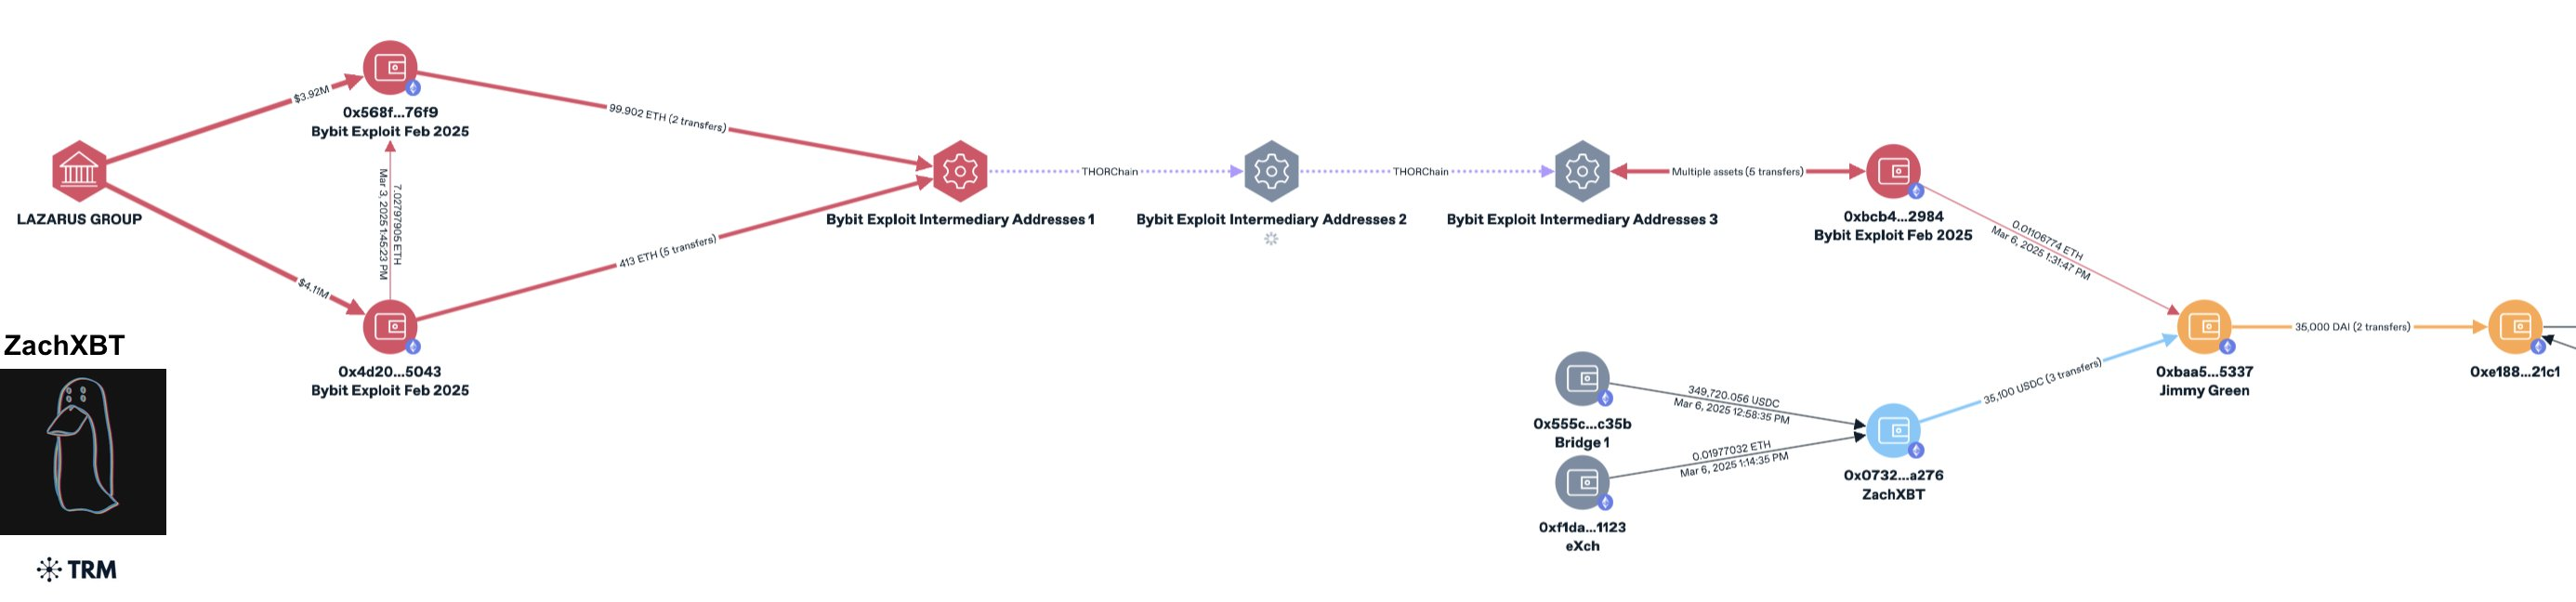
Jimmy a fourni une adresse pour recevoir les USDC et devait envoyer de l'USDT sur TRON en retour. C'est là que ZachXBT a trouvé sa première preuve on-chain: le gas de l'adresse de Jimmy 0xbaa5 provenait du portefeuille 0xbcb4, qui est directement traçable aux fonds du piratage de Bybit et est étiqueté sur le site public de liste noire de l'exploit Bybit. En d'autres termes, le portefeuille que Jimmy utilisait pour recevoir l'argent d'un client payait ses frais avec de l'argent volé à Bybit.
Le graphique montre également les propres fonds de ZachXBT en mouvement: 35,100 USDC sont allés à l'adresse de Jimmy en trois transferts, et Jimmy a envoyé 35,000 DAI plus loin.
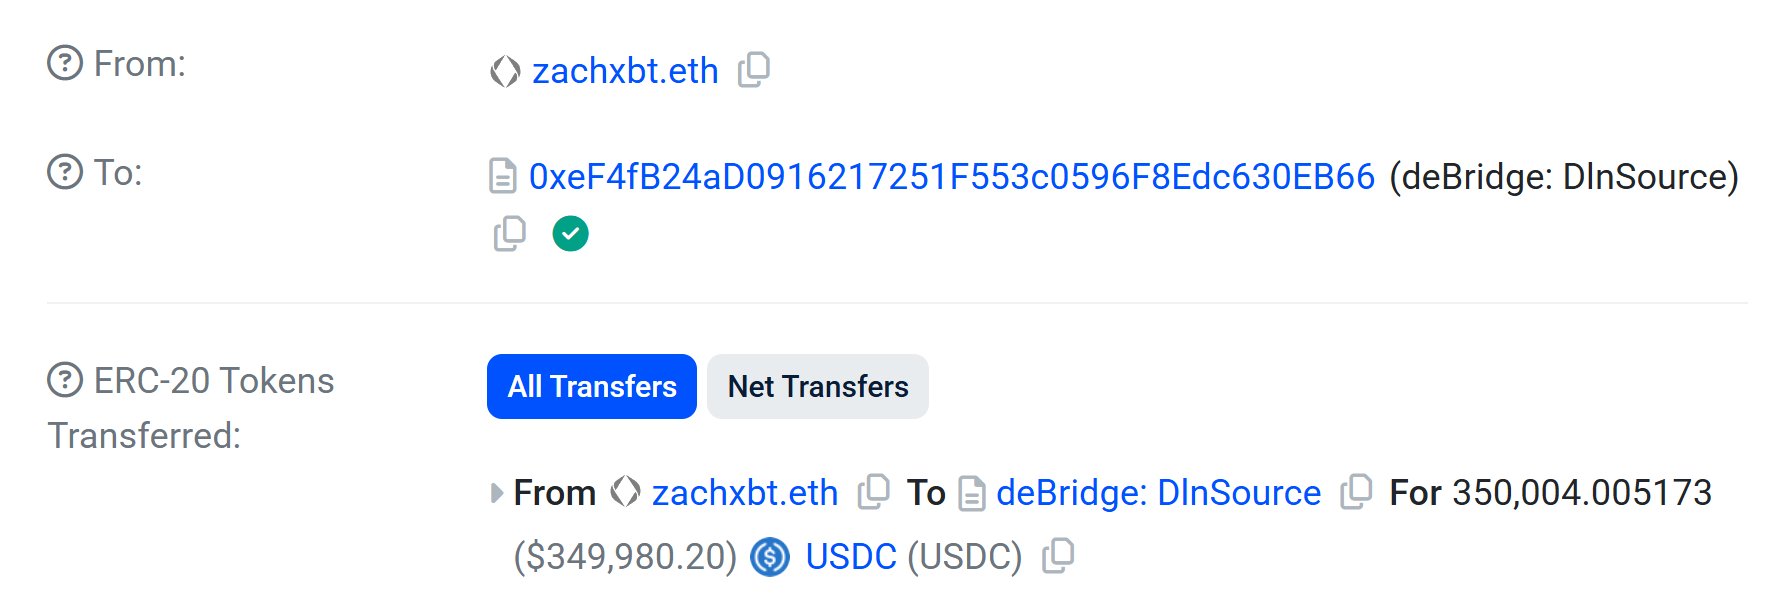
Après la publication du fil, des utilisateurs sur X ont remarqué un détail qui aurait pu faire capoter toute l'opération. ZachXBT a alimenté la nouvelle adresse via le pont deBridge, et l'argent envoyé dans le pont provenait de son portefeuille public portant le nom ENS zachxbt.eth: Etherscan montre 350,004 USDC quittant celui-ci pour le contrat DlnSource de deBridge. Cela a été souligné par l'utilisateur r4nk0X. Autrement dit, si Jimmy ou son «patron» avaient vérifié d'où venait l'argent du client, ils auraient vu le nom de l'enquêteur le plus connu du secteur. L'utilisateur a plaisanté en disant que les organisations criminelles allaient bientôt commencer à faire leur propre AML.
Adresses de Jimmy Green publiées par ZachXBT:
Pour établir la confiance, ZachXBT a effectué plusieurs autres transactions avec Jimmy. Le blanchisseur était prudent lui aussi. Dans un message, il écrit:
Mon patron craint que je sois un escroc, - a écrit Jimmy Green dans le chat publié par ZachXBT.
Interrogé sur l'importance de son équipe, Jimmy a répondu qu'il pratiquait le «blanchiment professionnel de coins, l'isolation et la prévention du gel», et a qualifié son groupe de plus important en Chine.
Le 10 mars, Jimmy pressait ZachXBT pour de nouvelles transactions: «la monnaie nord-coréenne» avait été suspendue pendant dix jours, l'équipe avait besoin de travail et avait déjà préparé 1 million de dollars.
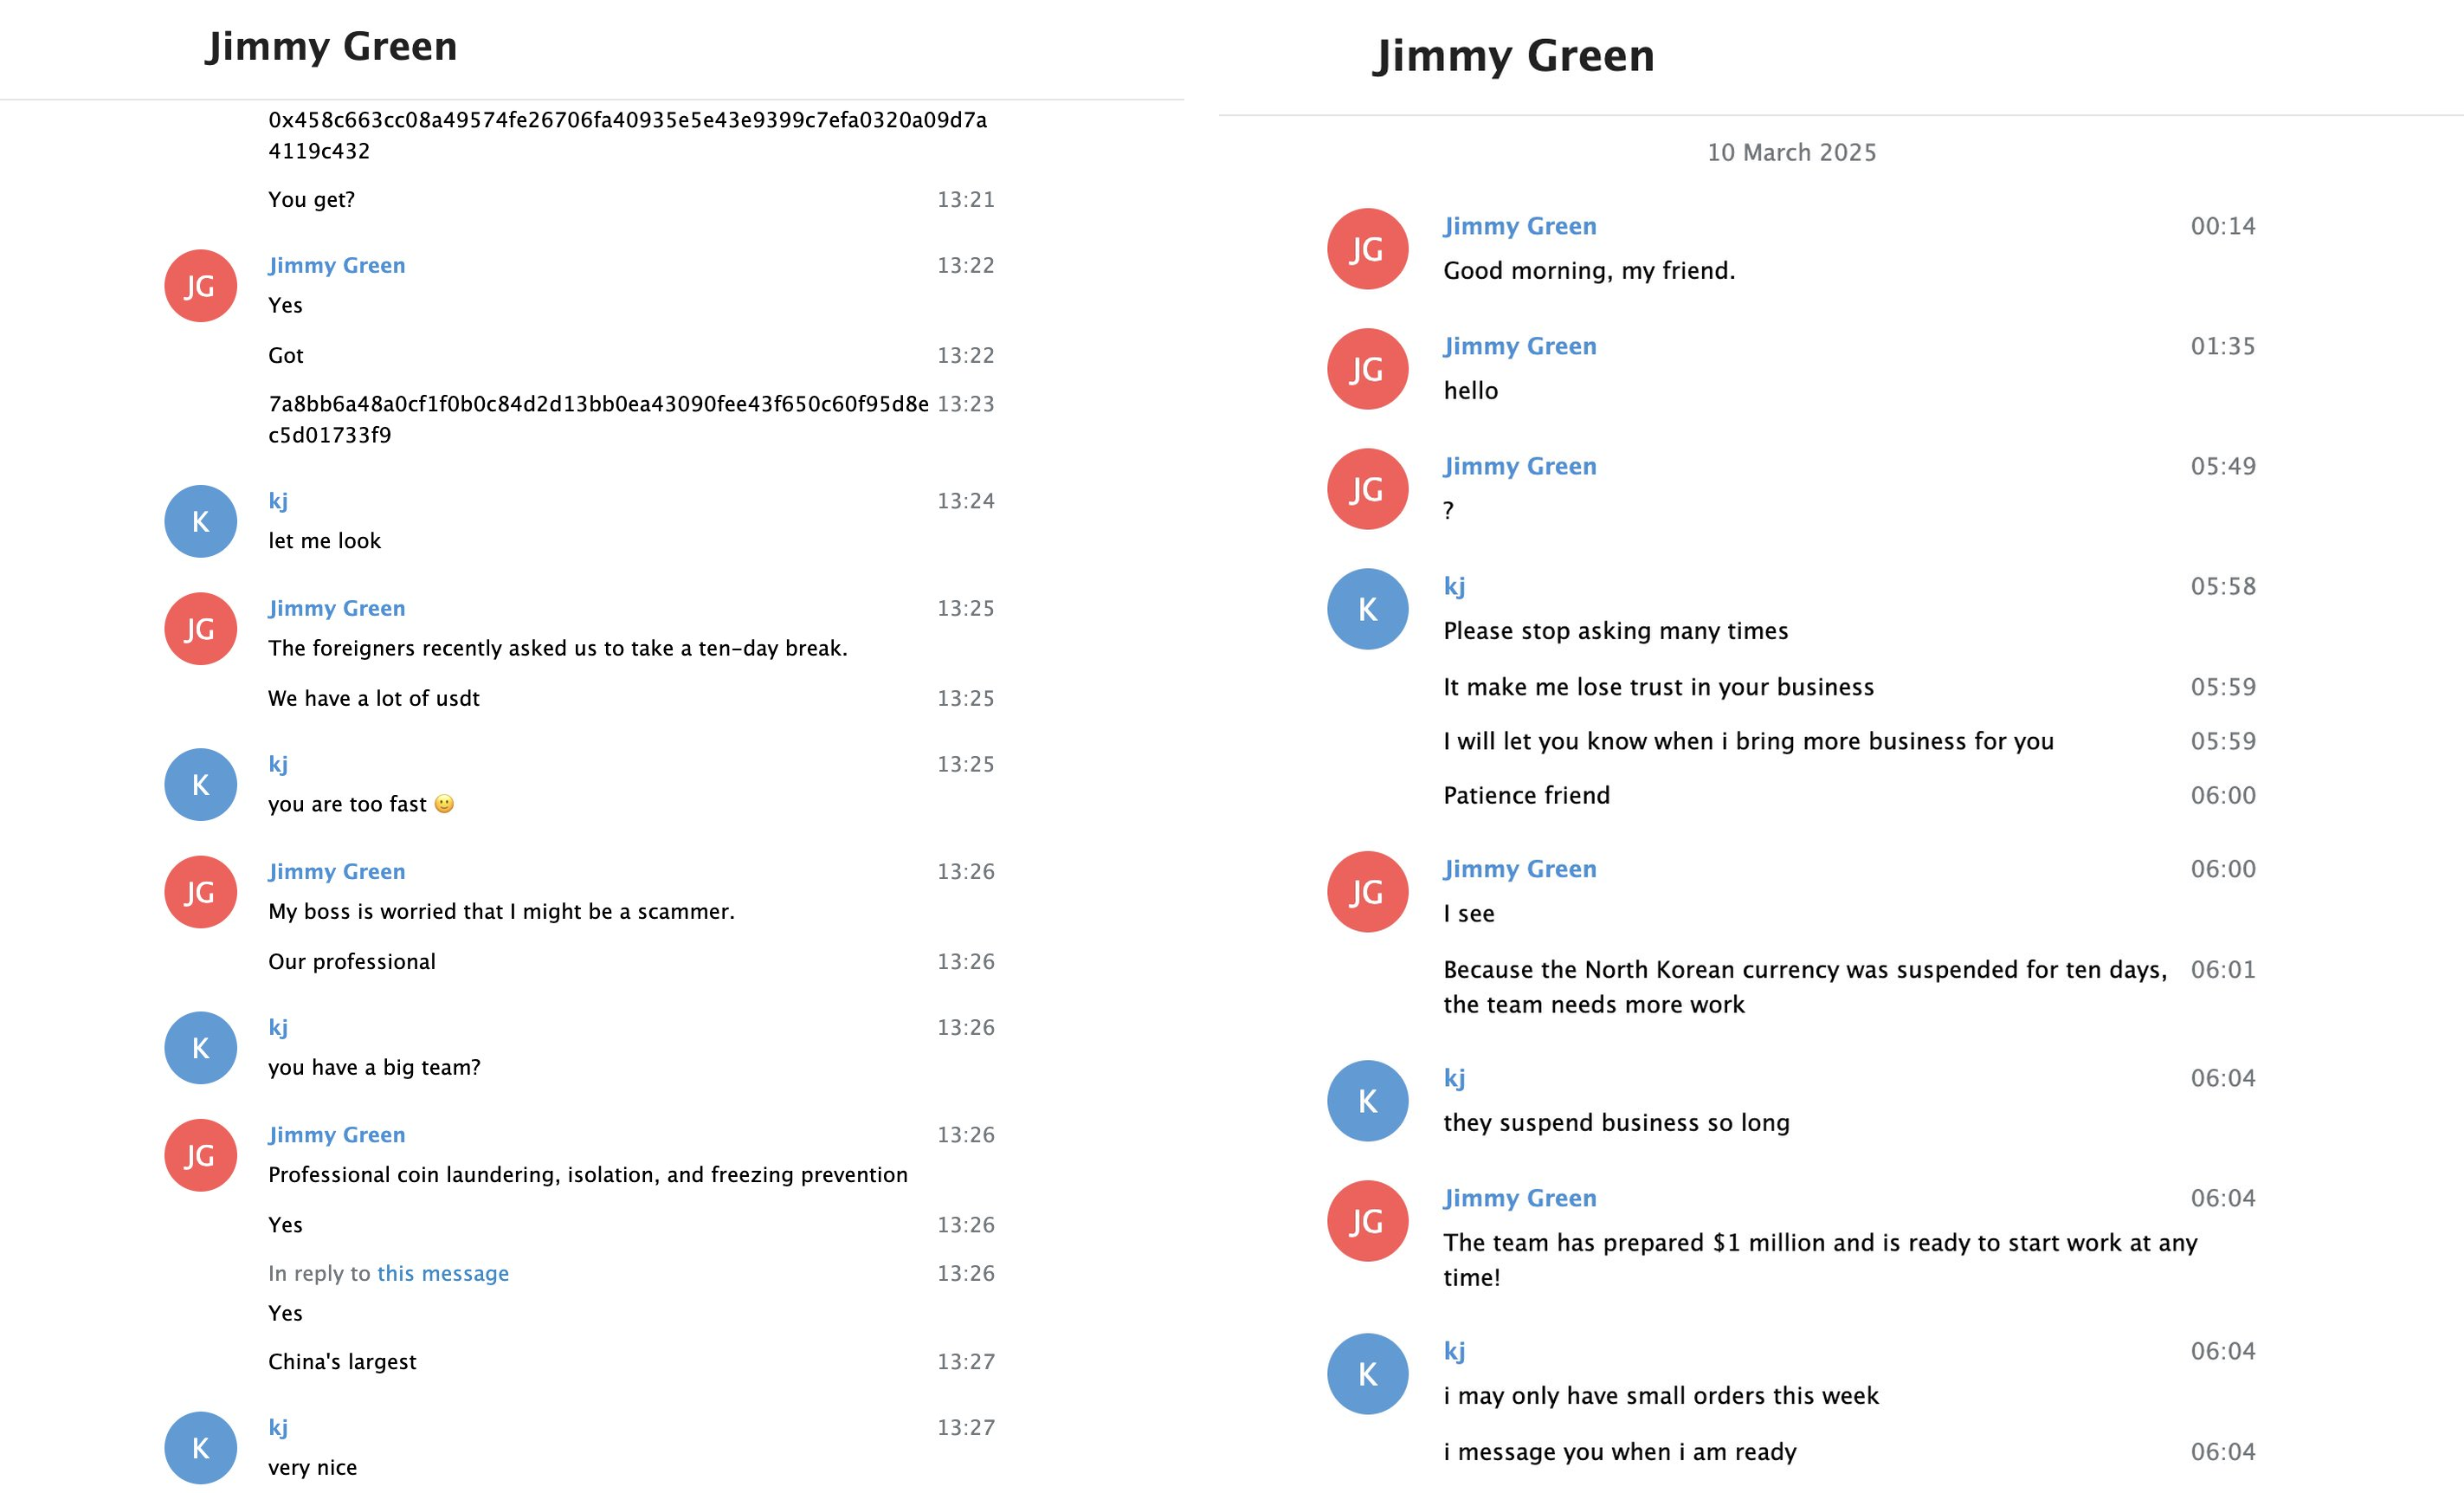
Après l'une des transactions, Jimmy a admis que son équipe avait soupçonné ZachXBT de vouloir les tromper, puis l'a immédiatement rassuré: «l'intégrité passe avant tout», «nous sommes des hommes d'affaires honnêtes».
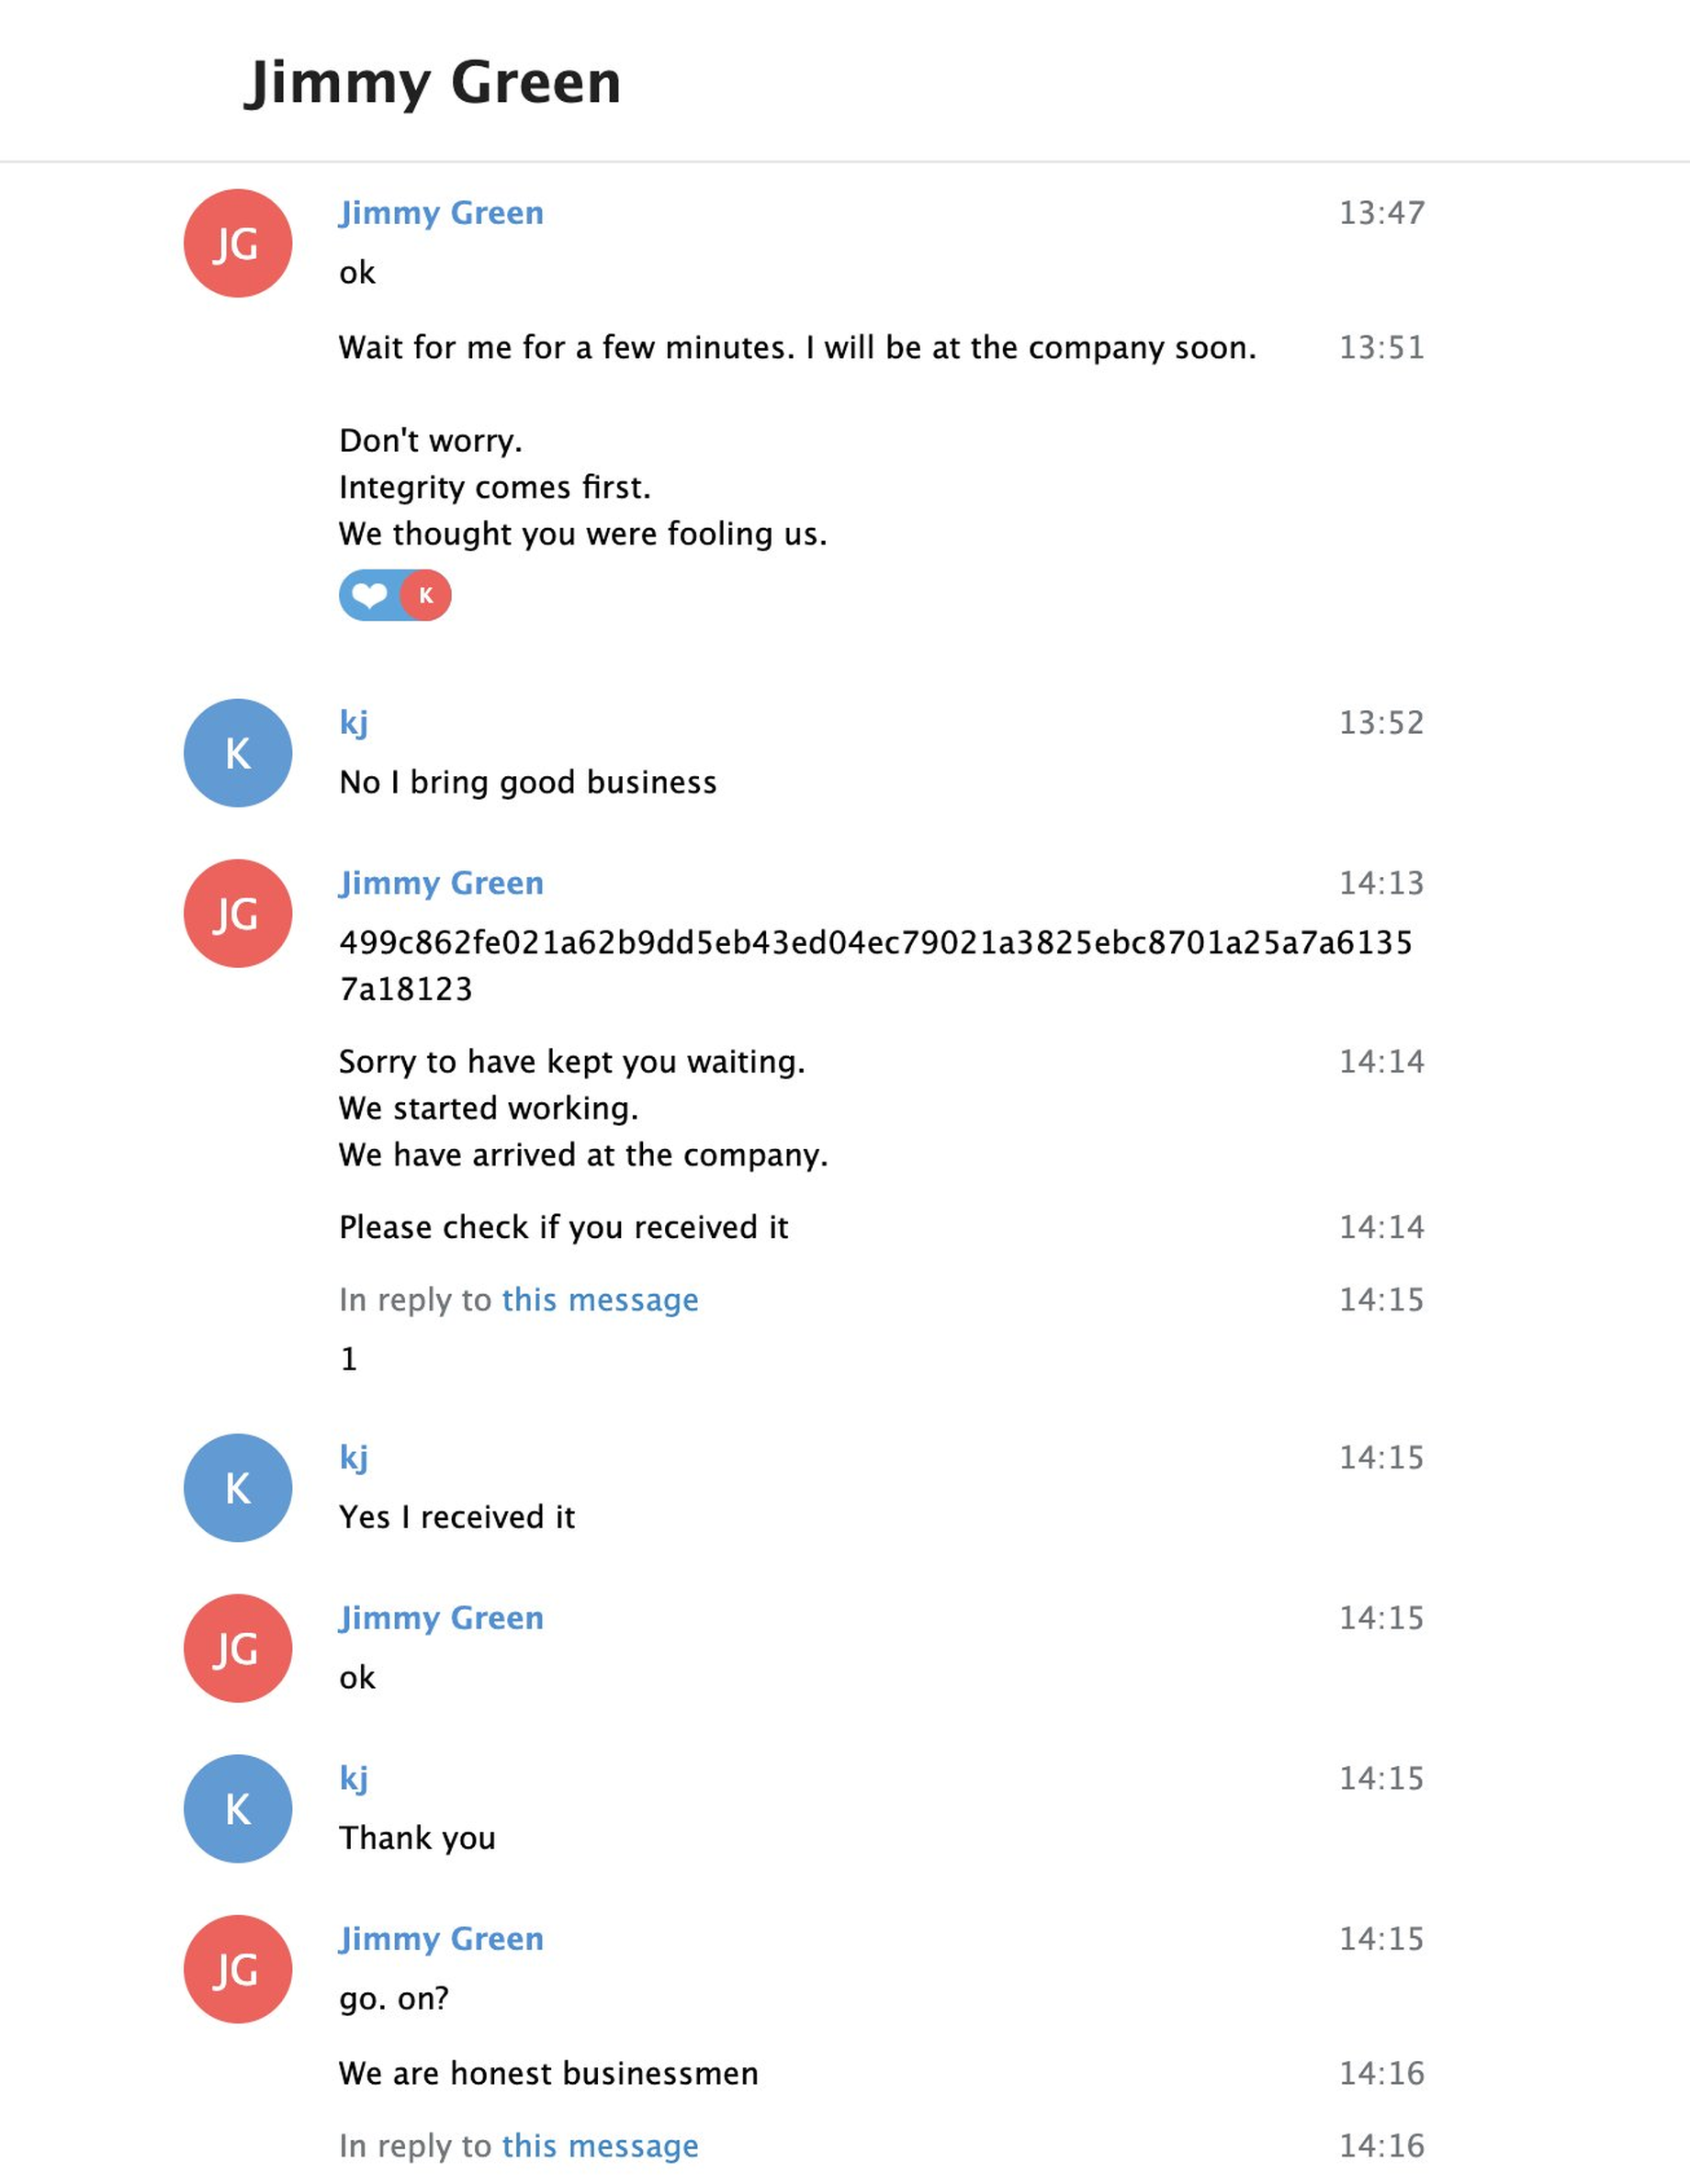
Ce que Jimmy a révélé sur son travail
Une fois la confiance établie, Jimmy a commencé à parler plus ouvertement. Les échanges dressent un tableau assez détaillé du fonctionnement d'un tel service.
Le client, c'est la Corée du Nord, et personne ne le cache. Jimmy appelle ses clients soit des «étrangers», soit simplement la Corée du Nord. Dans un message, il explique une pause de travail en disant que les «étrangers» leur avaient demandé de prendre dix jours de repos; dans un autre, que «la monnaie nord-coréenne» avait été suspendue pendant dix jours. Dans les échanges, Jimmy et ZachXBT plaisantent régulièrement sur Kim Jong-un: «Kim Jong-un a appelé à l'arrêt du travail. Les coins qu'ils ont renvoyés étaient trop sales. Ils font l'objet d'une enquête». Dans un autre message, Jimmy écrit qu'il blanchit des bitcoins en provenance de Corée du Nord ce jour-là et que Kim Jong-un «n'a libéré que» 50 BTC, dont son équipe a reçu 30. Si l'on en croit ses dires, le même flux d'argent nord-coréen est partagé entre plusieurs groupes, ce qui correspond à son récit sur les trois «lignes».
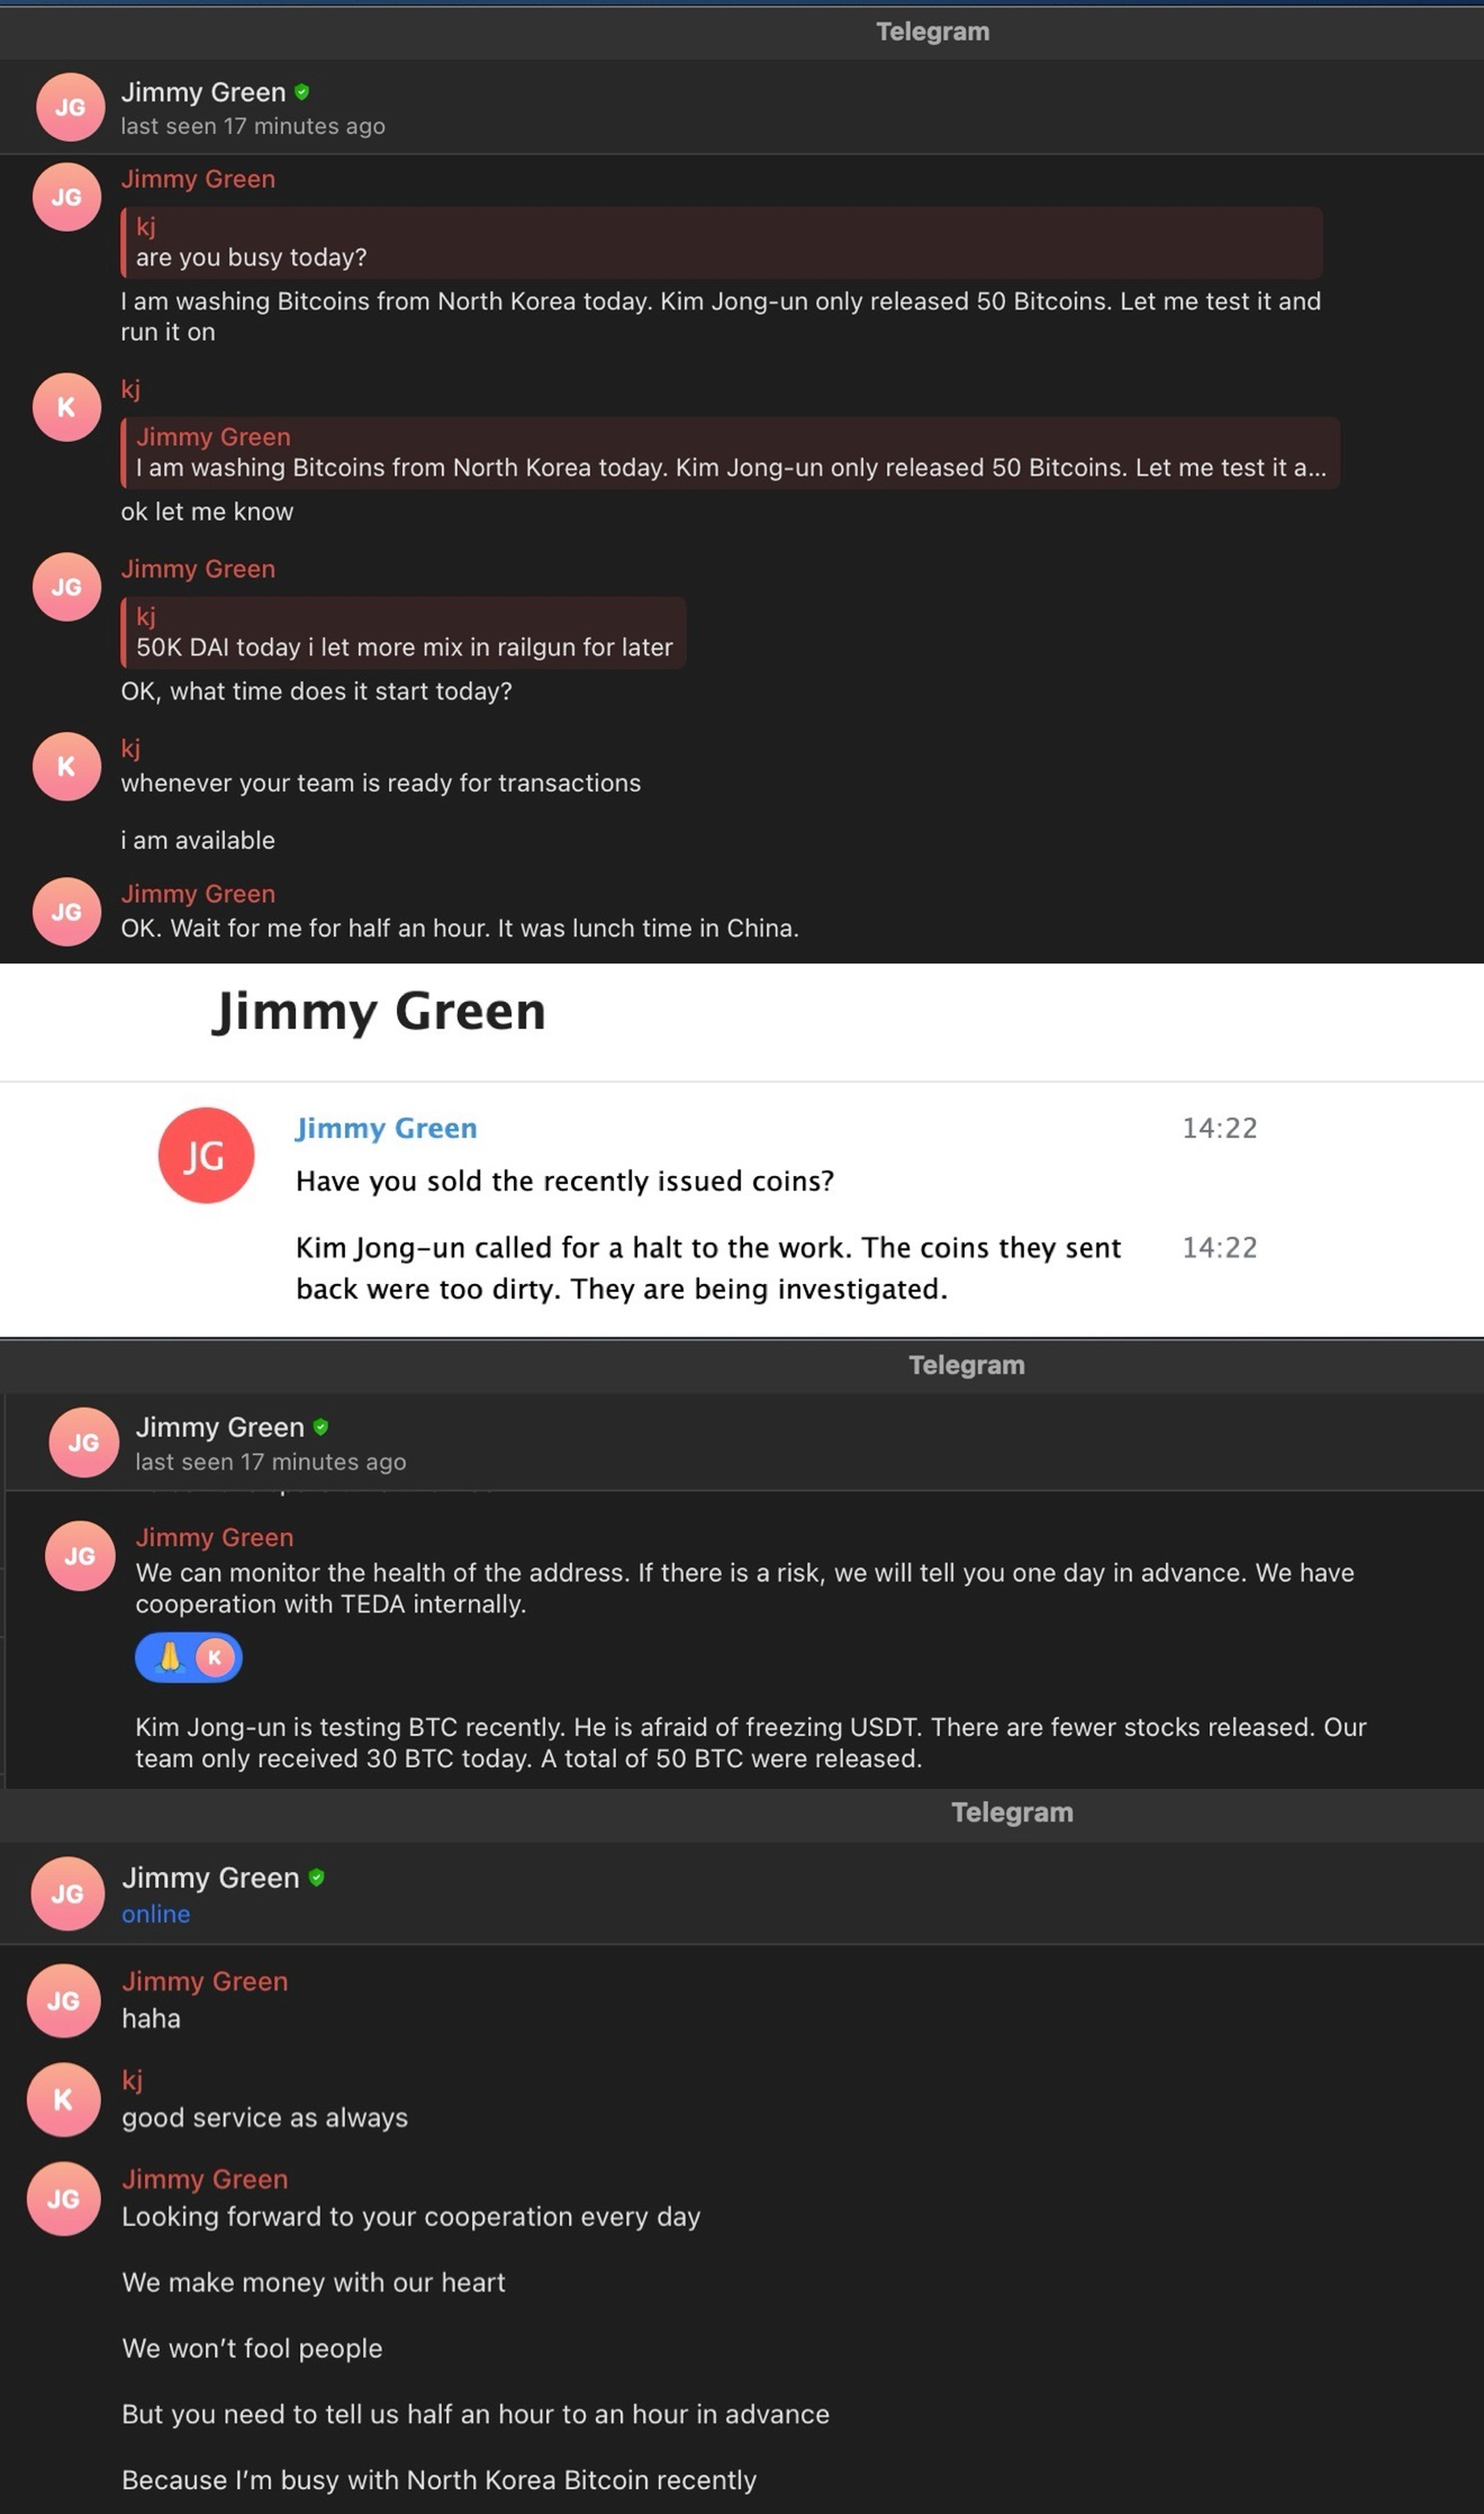
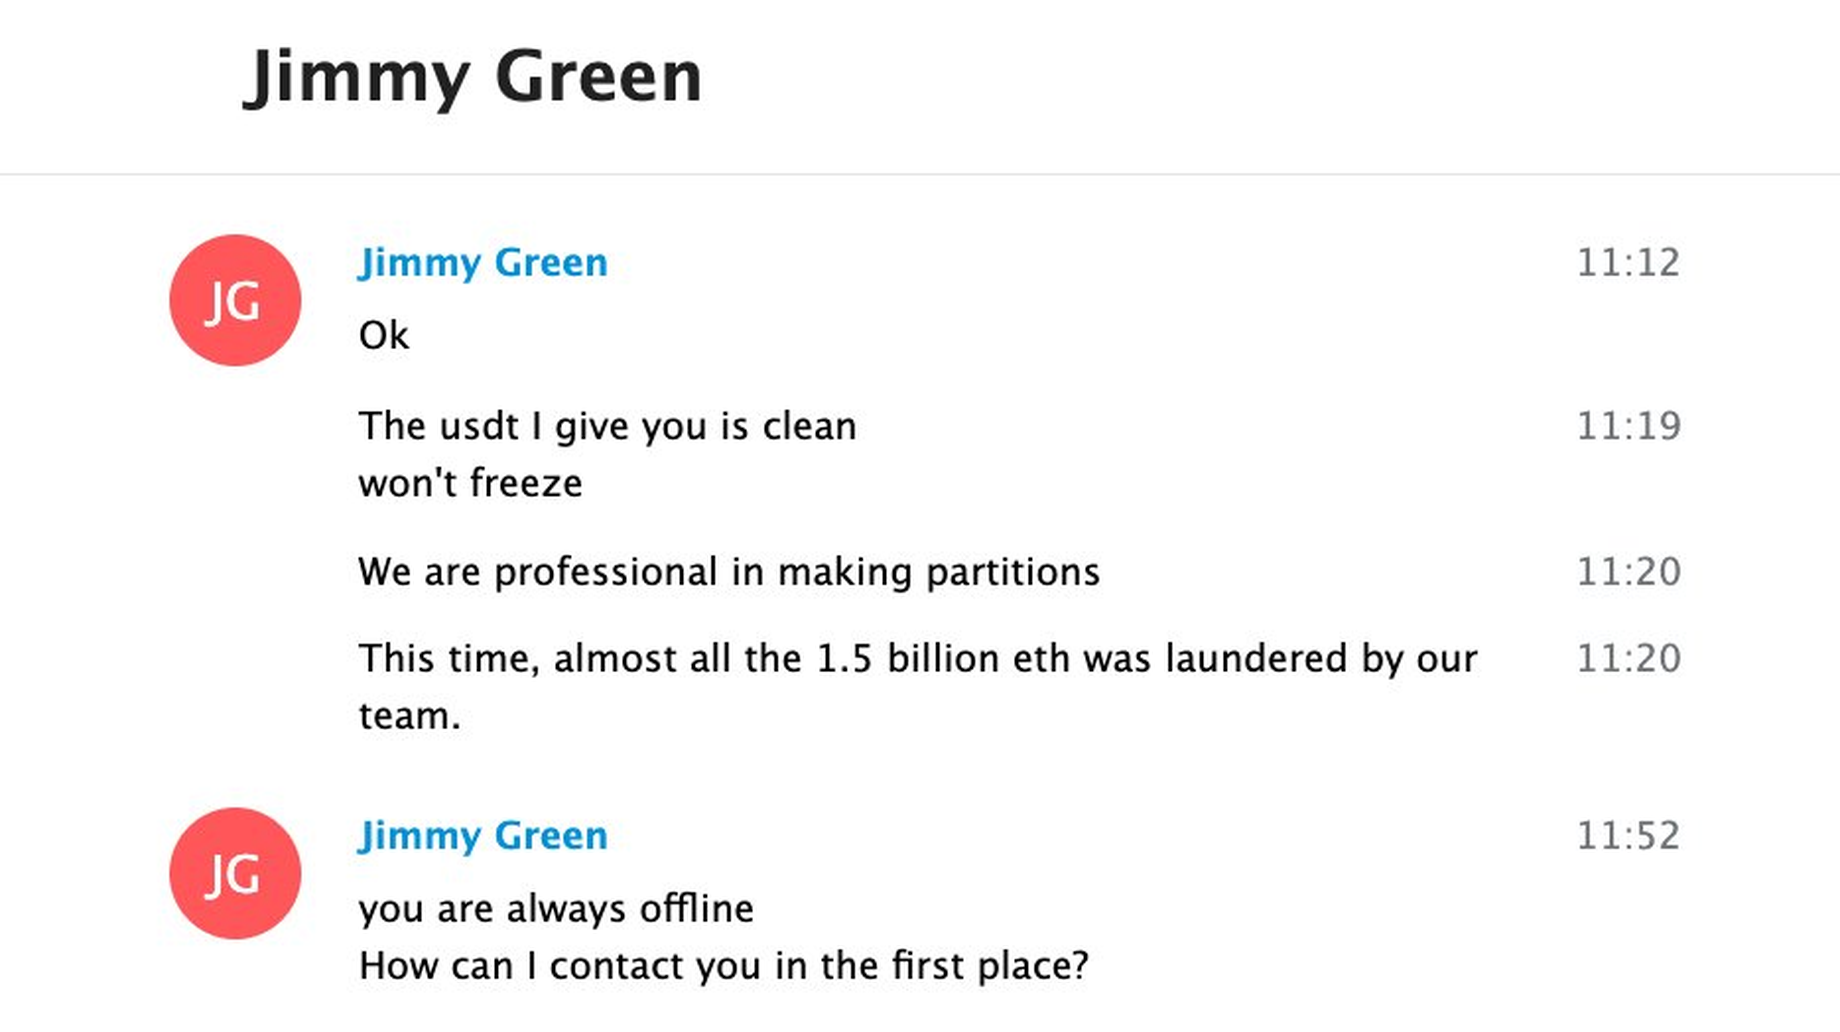
La protection contre le gel comme produit principal. Jimmy affirmait que son équipe surveille la «santé» des adresses et avertit un client un jour à l'avance en cas de risque. Dans le même message, il prétendait avoir une «coopération interne avec TEDA». Il s'agit probablement de Tether: dans l'argot crypto chinois, l'USDT est appelé 泰达币, «pièce Taida». Rien ne confirme cette affirmation, qu'il faut considérer davantage comme une promesse commerciale que comme un fait. Mais la formulation elle-même montre ce que les clients de ce type de service craignent le plus: voir leurs USDT gelés par l'émetteur.
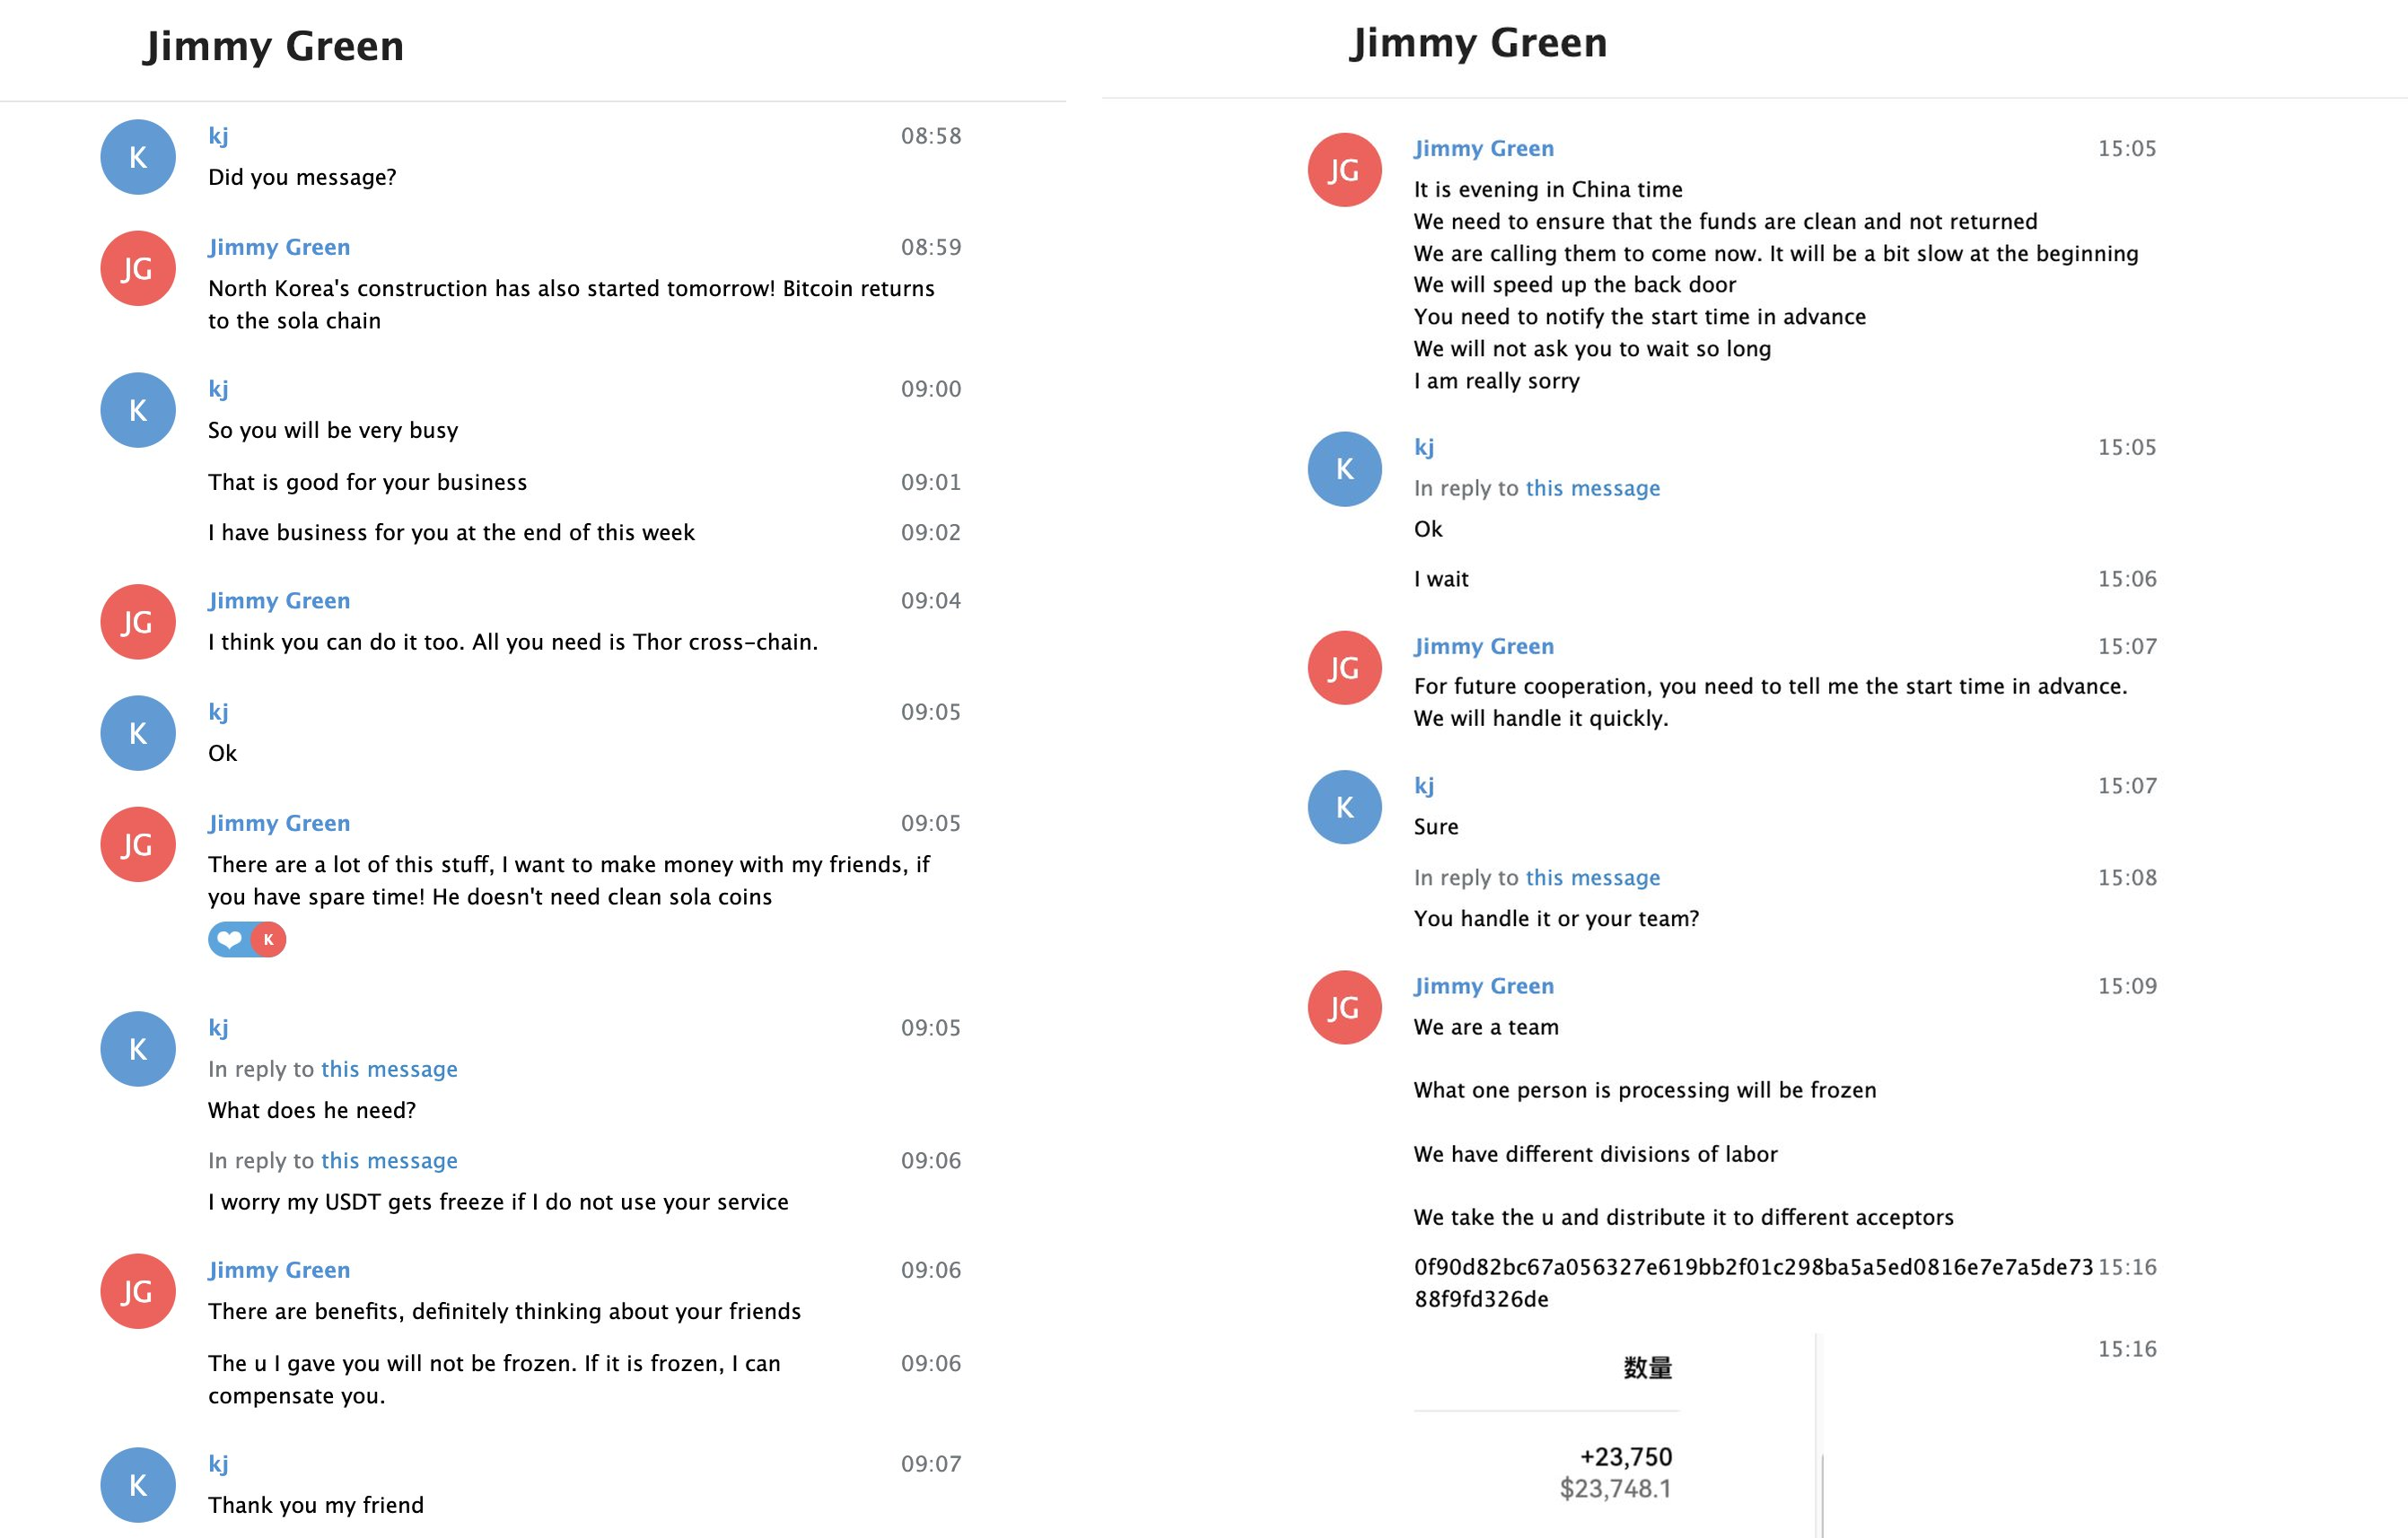
Une garantie en cas de gel. Lorsque ZachXBT a écrit qu'il craignait que ses USDT soient gelés, Jimmy a promis que les coins qu'il fournissait ne seraient pas gelés, et que si c'était le cas, il compenserait la perte.
La répartition du travail. Jimmy a décrit le groupe comme une équipe où chacun a son propre rôle. Selon lui, si les fonds traités par une personne sont gelés, le reste de la chaîne continue de fonctionner. Il a aussi écrit que l'équipe prend les USDT et les répartit entre différents «acceptants» (acceptors). Dans le même échange, il prévient que le lendemain, «la construction de la Corée du Nord» commence et que le bitcoin ira vers Solana, et suggère à ZachXBT de se charger lui-même de ce travail: «Il te suffit de Thor cross-chain».
Ce dernier point importe non seulement pour les enquêteurs. Les acceptants vendent des USDT de gré à gré (OTC) et sur le marché P2P, de sorte que les coins ayant cette origine finissent tôt ou tard entre les mains de vendeurs et d'acheteurs ordinaires.
D'où vient la crypto sale et comment elle arrive jusqu'aux gens ordinaires22 sept. 2026En savoir plus
Comment ZachXBT a vérifié les propos de Jimmy on-chain
La véritable valeur de ce fil ne réside pas dans les échanges eux-mêmes, mais dans le fait que la plupart des propos de Jimmy ont pu être vérifiés à partir des données on-chain.
Un itinéraire prédit. Un jour, Jimmy a écrit que les fonds iraient vers Solana le lendemain. Le lendemain, c'est bien ce qui s'est passé. Jimmy a également affirmé que son équipe avait blanchi la majeure partie des 1.5 milliards de dollars provenant de Bybit. ZachXBT écrit que cela correspond aux schémas qu'il a observés, mais il n'a pas lui-même chiffré cette part.
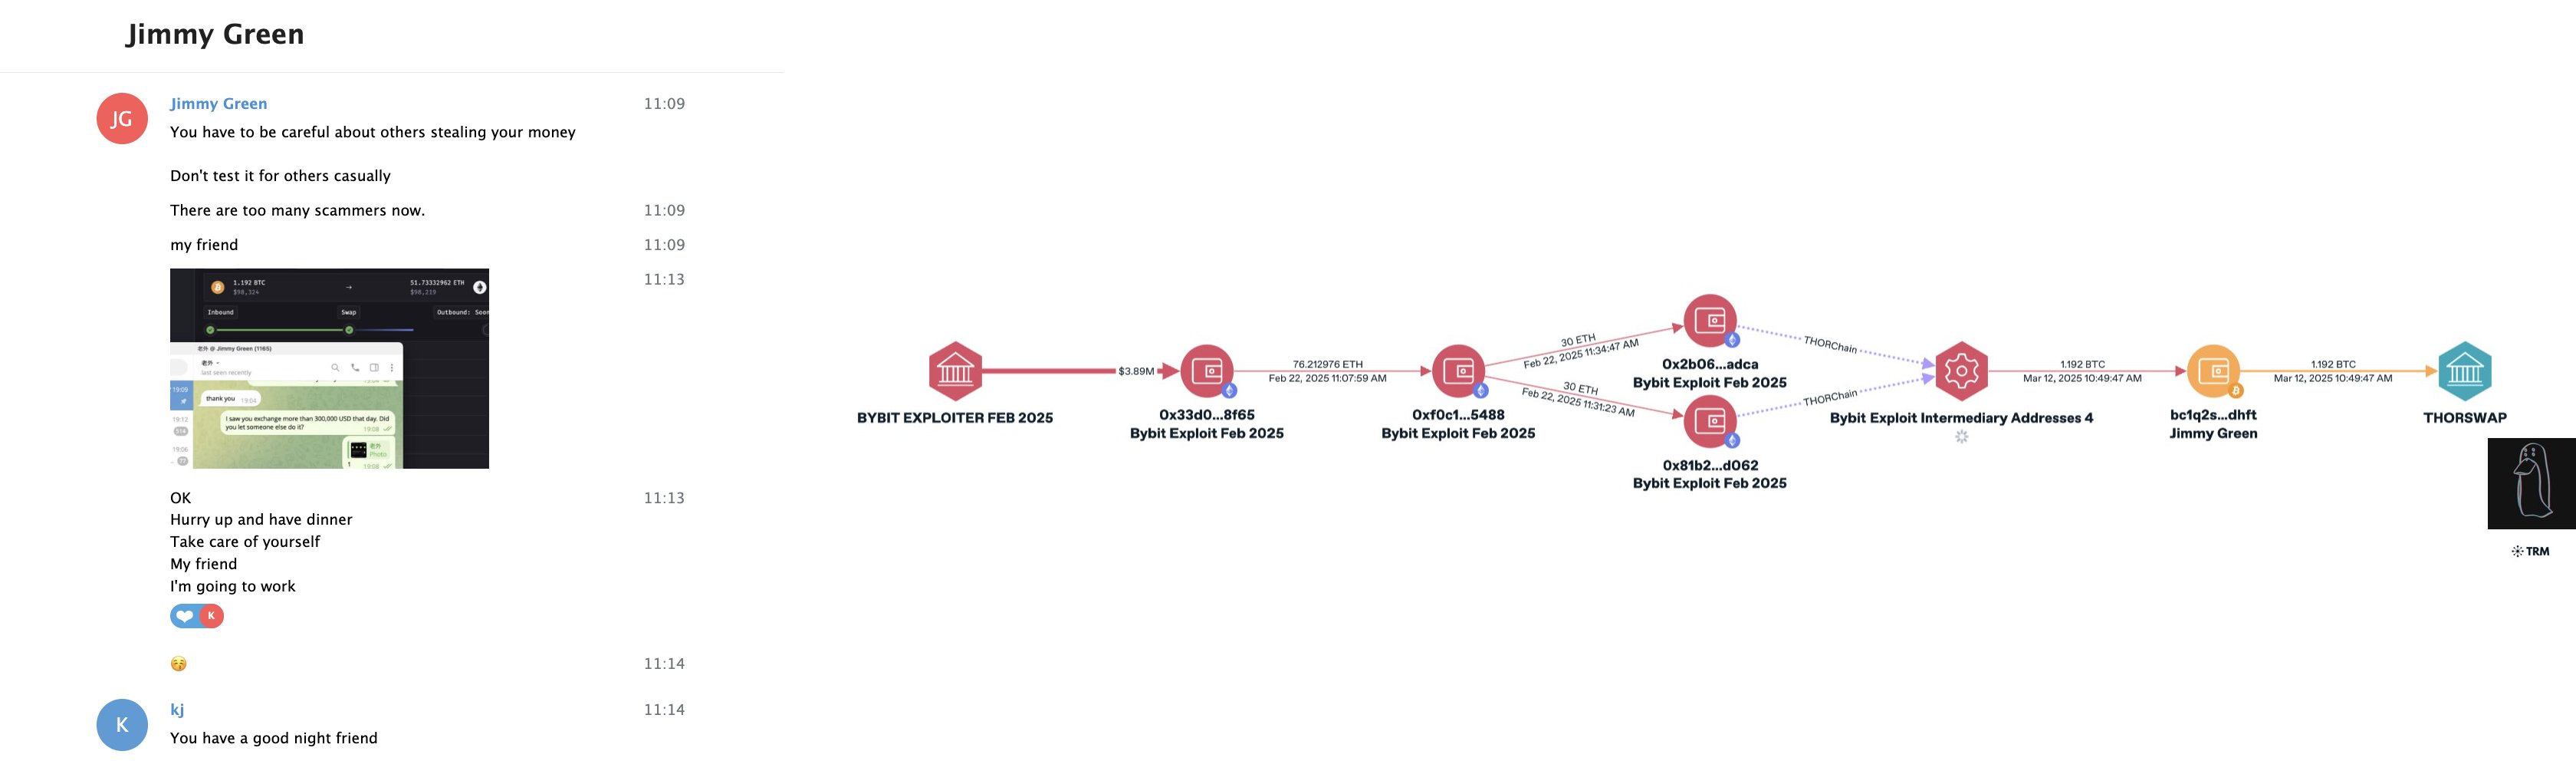
Une capture d'écran correspondant à THORChain. Le 12 mars 2025, Jimmy a envoyé une capture d'écran de lui en train de transférer des fonds via un pont. ZachXBT a comparé les montants et les horaires avec l'explorateur THORChain et a trouvé un ordre créé quelques minutes après le message. Sur son graphique, le trajet se présente ainsi: l'adresse de l'exploiteur de Bybit → plusieurs adresses intermédiaires Bybit Exploit → l'adresse bitcoin bc1q2s…dhft, identifiée comme Jimmy Green → THORSwap. Hash de la transaction: 81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1.
L'image que Jimmy a envoyée montre un échange de 1.192 BTC contre 51.73 ETH, et le graphique montre les mêmes 1.192 BTC arrivant à l'adresse de Jimmy depuis les fonds de Bybit et repartant vers THORSwap le 12 mars à 10:49.
Un cluster de 12 millions de dollars et un gel par Tether. Jimmy a partagé trois adresses Solana et a ajouté: «La nuit, je faisais du sola et je revenais au trx».
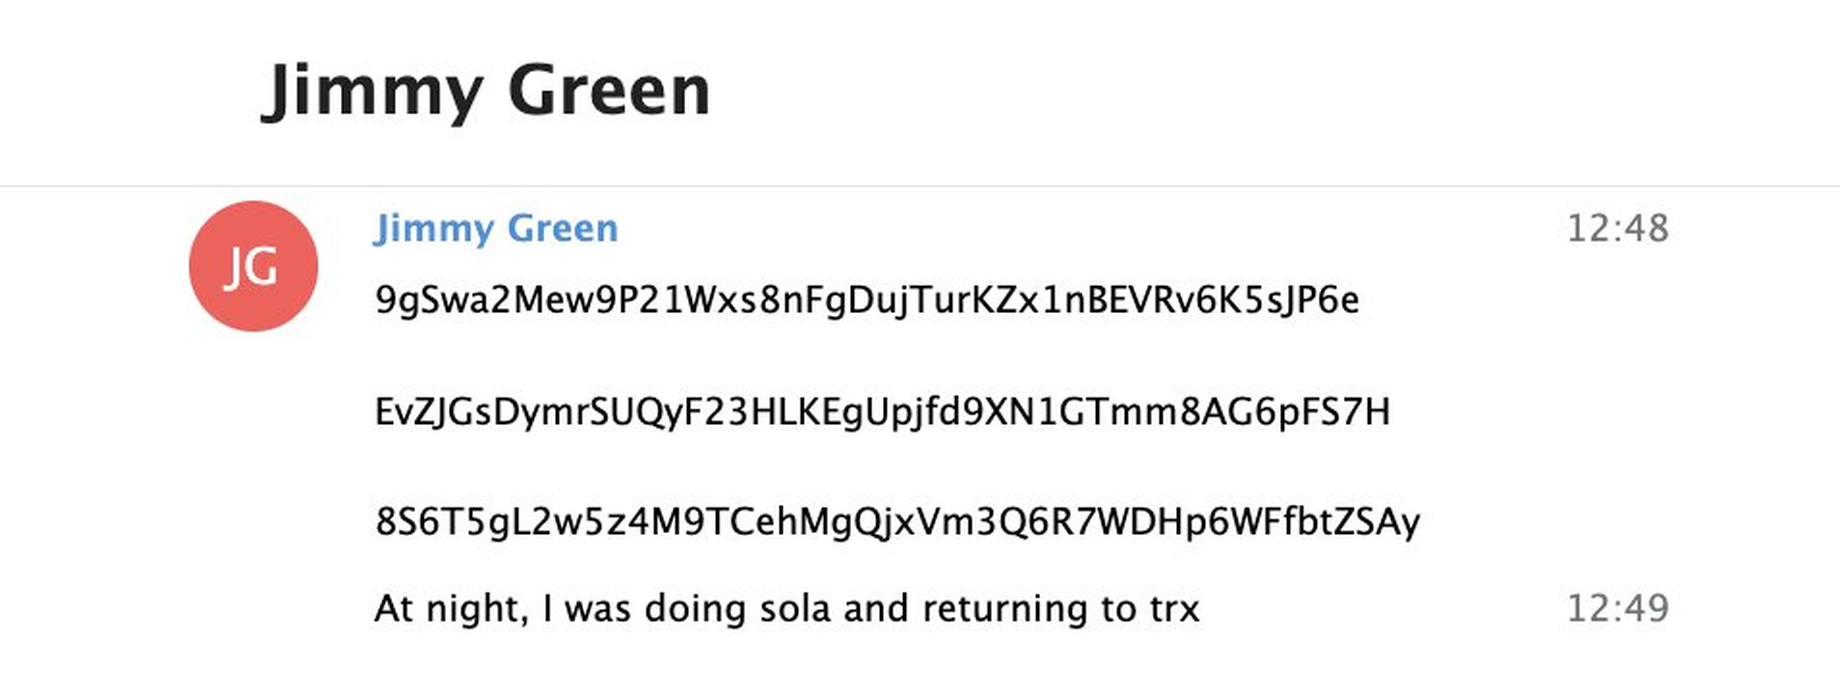
Ces adresses ont mené ZachXBT à un cluster de portefeuilles à travers lequel plus de 12 millions de dollars de fonds de Bybit étaient échangés en temps réel selon le parcours BTC → ETH → SOL → TRON. Tether a ensuite gelé 442,000 USDT liés à ce cluster à l'adresse 0x652d7f9edaaa8891be2de74ea568d70af823d89e. Le graphique de ZachXBT indique un chiffre différent à côté de ce gel, 456,000 USDT en mars 2025, alors que le texte du fil indique 442,000.
Une nouvelle méthode: le blanchiment via des pools de liquidité avec des tokens illiquides
Dans le même cluster, ZachXBT a repéré une méthode qu'il qualifie de nouvelle: le blanchiment via des pools de liquidité Uniswap utilisant des tokens illiquides. Dans le fil, il la décrit en une seule phrase, mais le graphique du cluster montre à quoi cela ressemblait.
Premièrement, les fonds de Bybit sont passés par le mixeur Tornado Cash. L'argent est ensuite entré dans une dizaine de pools où des tokens peu connus portant des noms comme FIZZ, BUTTER, ZIPPY, SQUEE ou GOLLUM s'échangeaient contre de l'USDT. Pour l'un des tokens, le graphique indique également l'adresse qui l'a créé. Depuis les pools, l'USDT s'est dispersé vers des adresses de dépôt de plateformes d'échange - le graphique montre OKX, BigONE, Gate, CoinEx et HTX - puis les fonds sont passés sur Solana, ont transité par un échange dans Bitget Wallet et ont été consolidés sur des adresses TRON. Un gel par Tether est également indiqué à côté de l'un des pools.
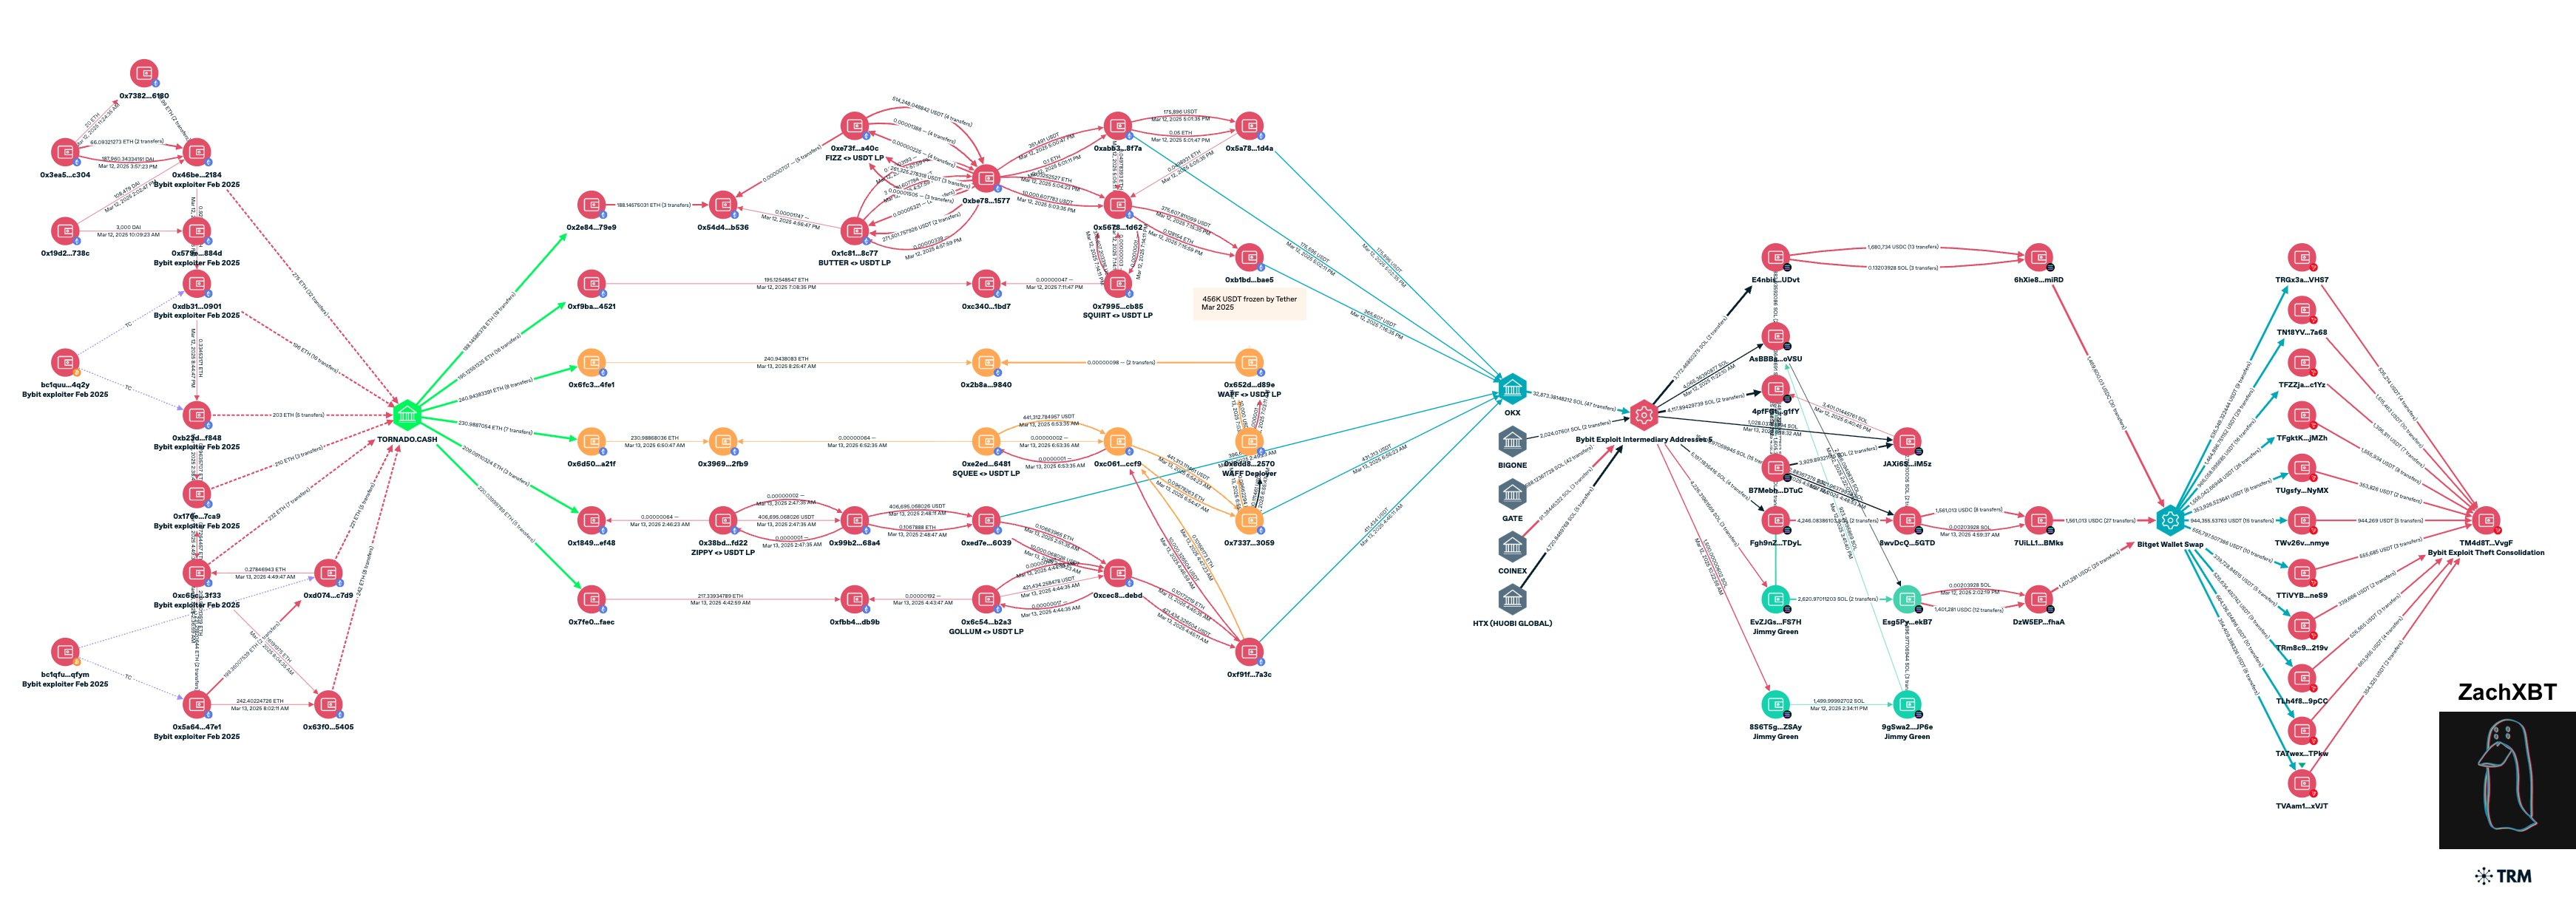
ZachXBT n'explique pas le mécanisme en détail, donc ce qui suit est le principe général de tels schémas plutôt qu'une description de transactions spécifiques. Un token illiquide n'a pas d'autre marché que le pool contrôlé par le blanchisseur lui-même. Il crée un token, met en place un pool associé à l'USDT et y effectue une série d'échanges et d'opérations de liquidité. À la fin, l'argent volé ressemble à des revenus de pool ou au produit de la vente du token. Personne ne vérifie le prix d'un tel token, de sorte que presque n'importe quel montant peut être passé à travers le pool. Pour les analyses, cela ressemble à une activité de liquidité ordinaire, et le lien avec la source devient indirect.
Pour les plateformes d'échange, c'est la dernière partie du parcours qui compte: l'USDT ayant transité par de tels pools est arrivé aux adresses de dépôt des grandes plateformes.
Les mixeurs crypto: comment ils fonctionnent et ce que signifie leur trace dans l'historique d'un portefeuille3 sept. 2026En savoir plus
Poloniex et Huione: traces d'autres affaires
Jimmy a parlé de plus que Bybit, et ZachXBT a également vérifié ces histoires.
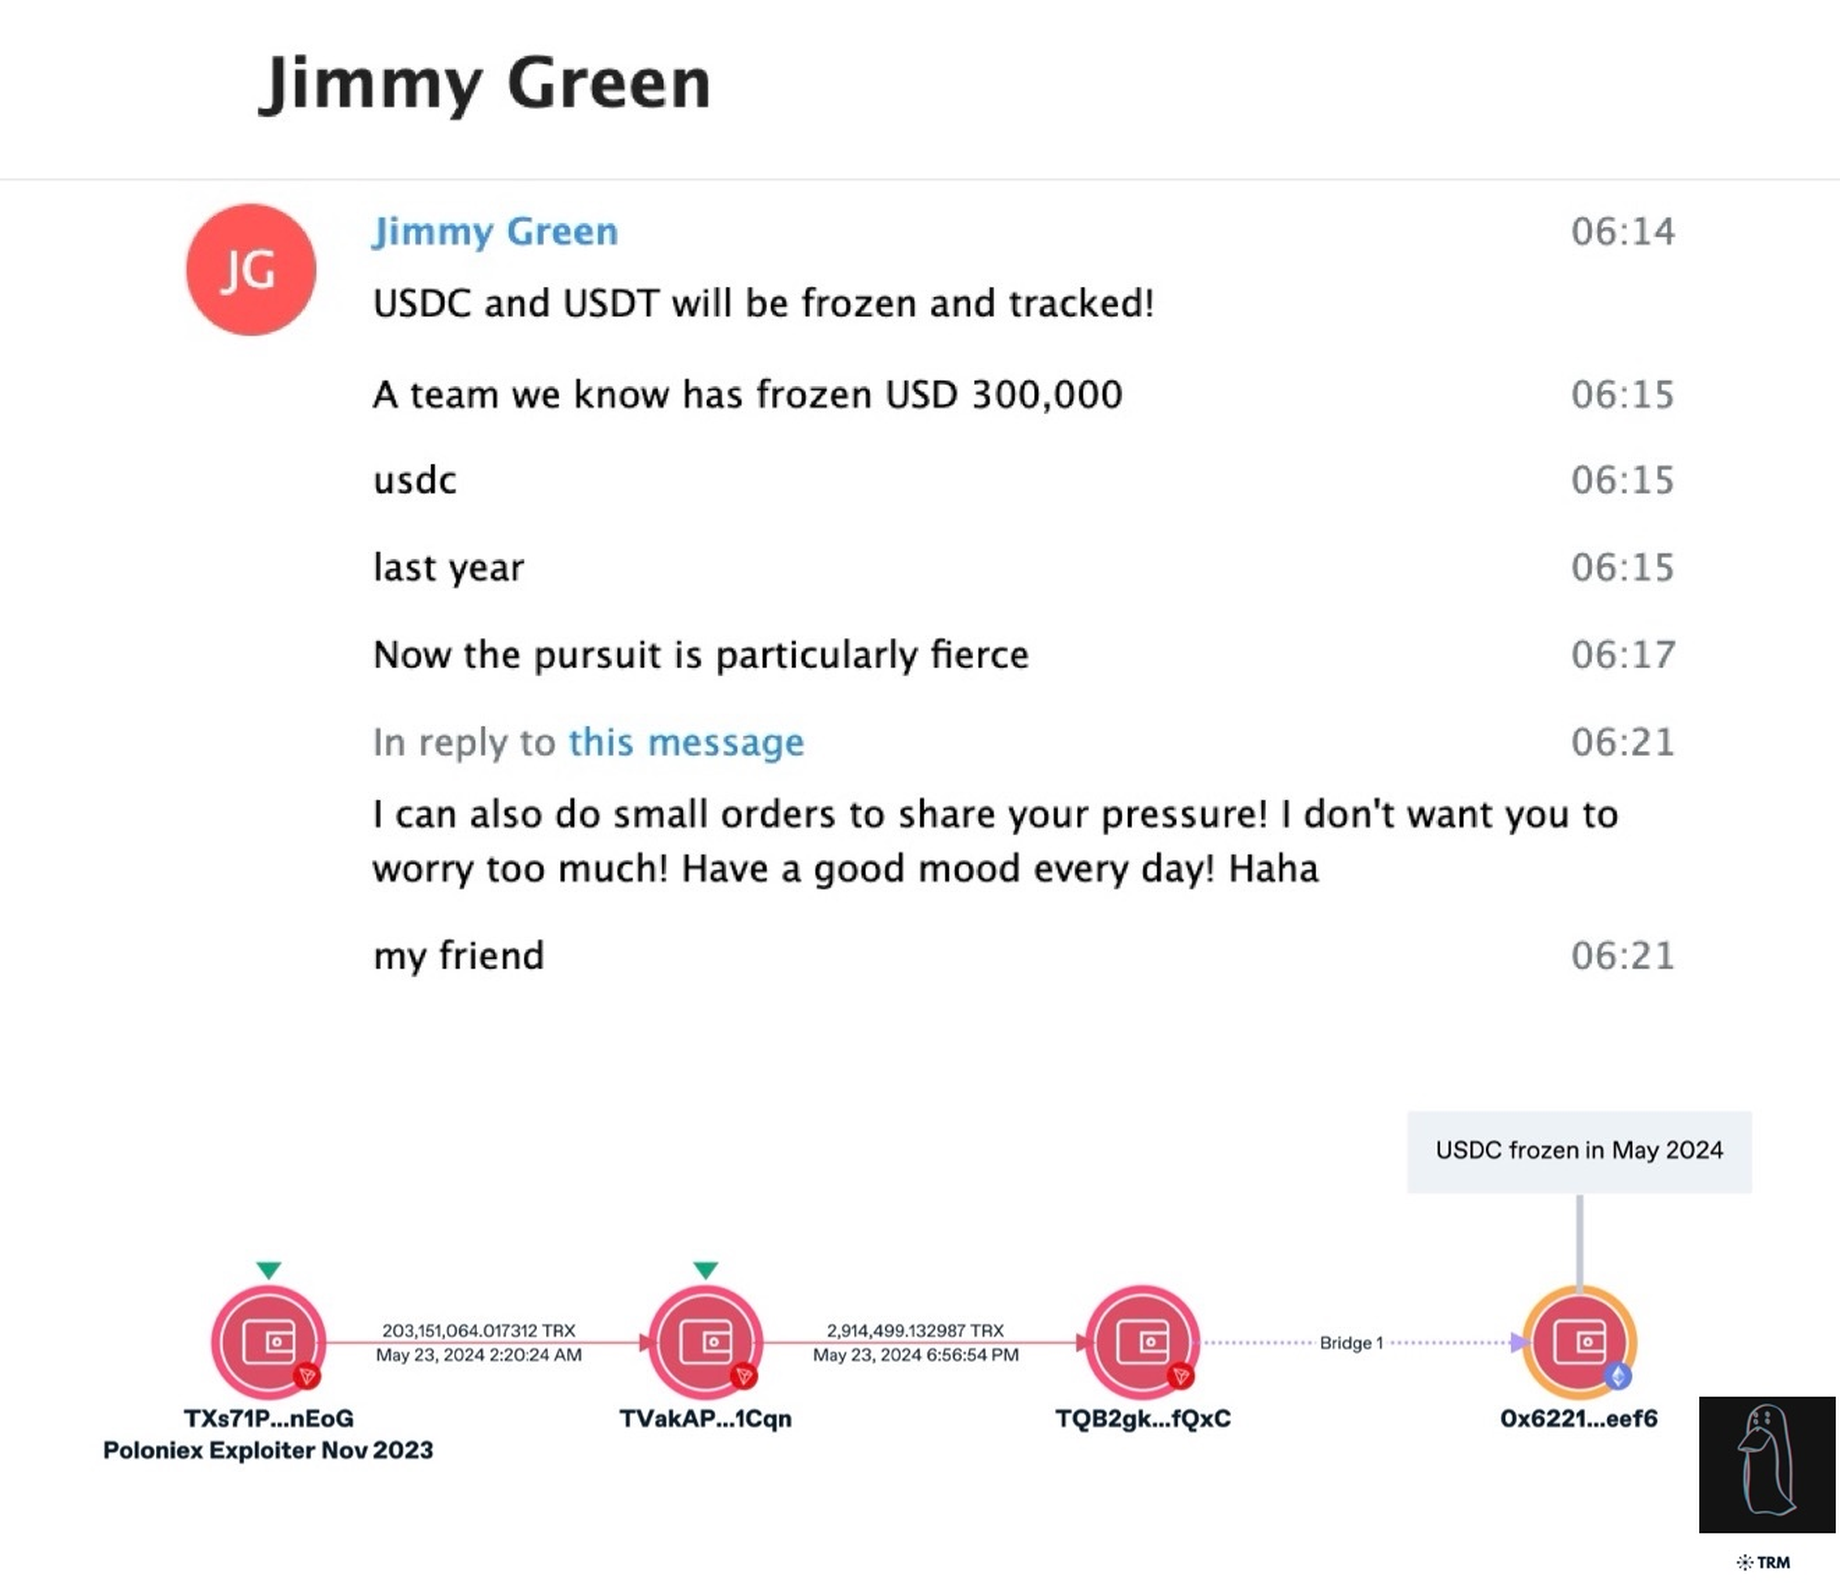
Poloniex. Jimmy a mentionné qu'une équipe qu'il connaissait avait environ $300,000 en USDC gelés l'année précédente. ZachXBT a retrouvé ce gel on-chain: il s'agissait en fait de 332,000 USDC provenant du piratage de la plateforme d'échange Poloniex, gelés en mai 2024. Le piratage lui-même a eu lieu en novembre 2023, lorsqu'environ 126 millions de dollars ont été volés depuis des portefeuilles chauds, et il est également attribué à Lazarus Group. Sur le graphique de ZachXBT, l'argent est passé de l'adresse de l'exploiteur de Poloniex à travers plusieurs adresses TRON et un pont jusqu'à l'adresse où l'USDC a été gelé. Jimmy lui-même a commenté: «L'USDC et l'USDT seront gelés et tracés! Maintenant la traque est particulièrement féroce».
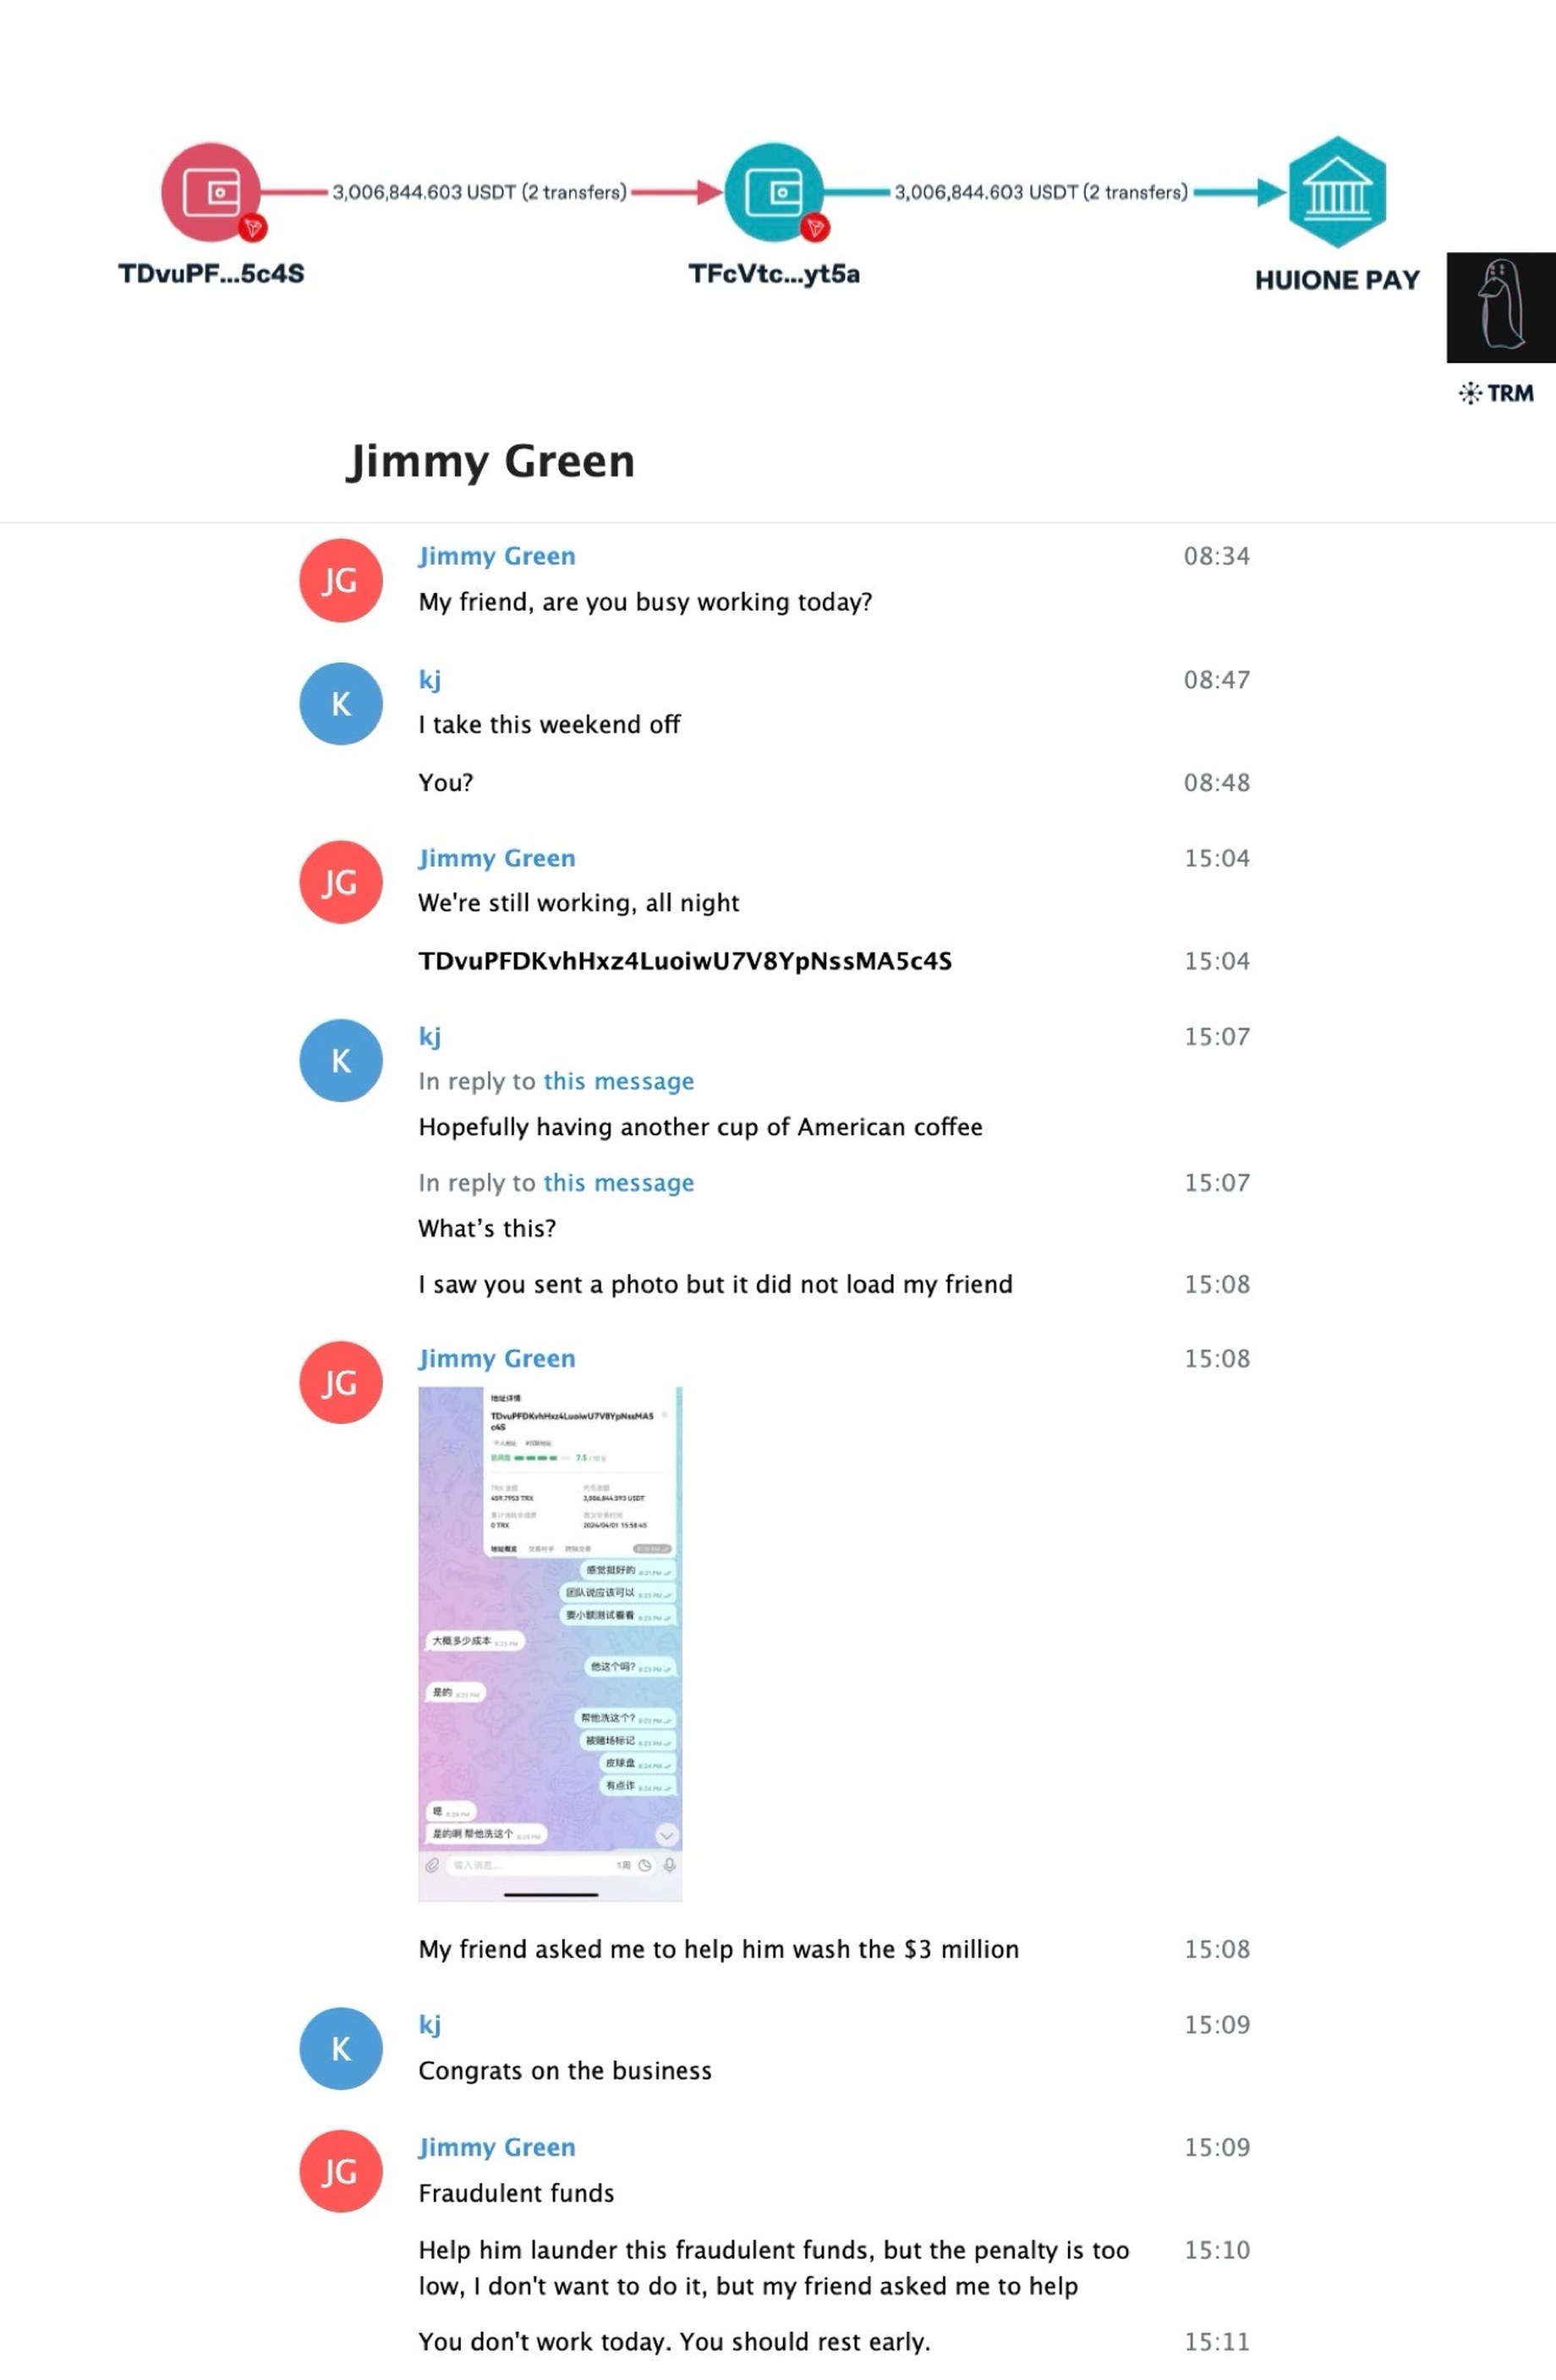
Huione Guarantee. Jimmy a aussi mentionné avoir blanchi 3 millions de dollars de produits de fraude pour un autre client. Il a envoyé l'adresse TDvuPFDKvhHxz4LuoiwU7V8YpNssMA5c4S et s'est plaint que «la pénalité est trop faible», faisant apparemment référence à ses honoraires, mais a dit qu'un ami lui avait demandé de l'aide. ZachXBT a retracé l'argent jusqu'à un portefeuille chaud de Huione Guarantee: sur son graphique, 3,006,844 USDT transite en deux transferts via une adresse intermédiaire vers un portefeuille étiqueté Huione Pay. Selon Elliptic, il s'agit de la plus grande place de marché de l'ombre connue sur Telegram, où étaient vendus des services pour escrocs, des données volées et des services de blanchiment. Elle a ensuite été rebaptisée Haowang Guarantee. FinCEN a désigné Huione Group comme une préoccupation majeure en matière de blanchiment d'argent et a interdit aux institutions financières américaines de traiter avec elle, et en avril 2026, l'ancien président de Huione Group, Li Xiong, a été extradé du Cambodge vers la Chine pour blanchiment d'argent.
Ce lien montre que le groupe de Jimmy ne travaillait pas uniquement pour des hackers nord-coréens. L'argent des victimes de fraude est passé par la même infrastructure.
Mahjong, chasse et «cochons tués»: petites discussions entre transactions
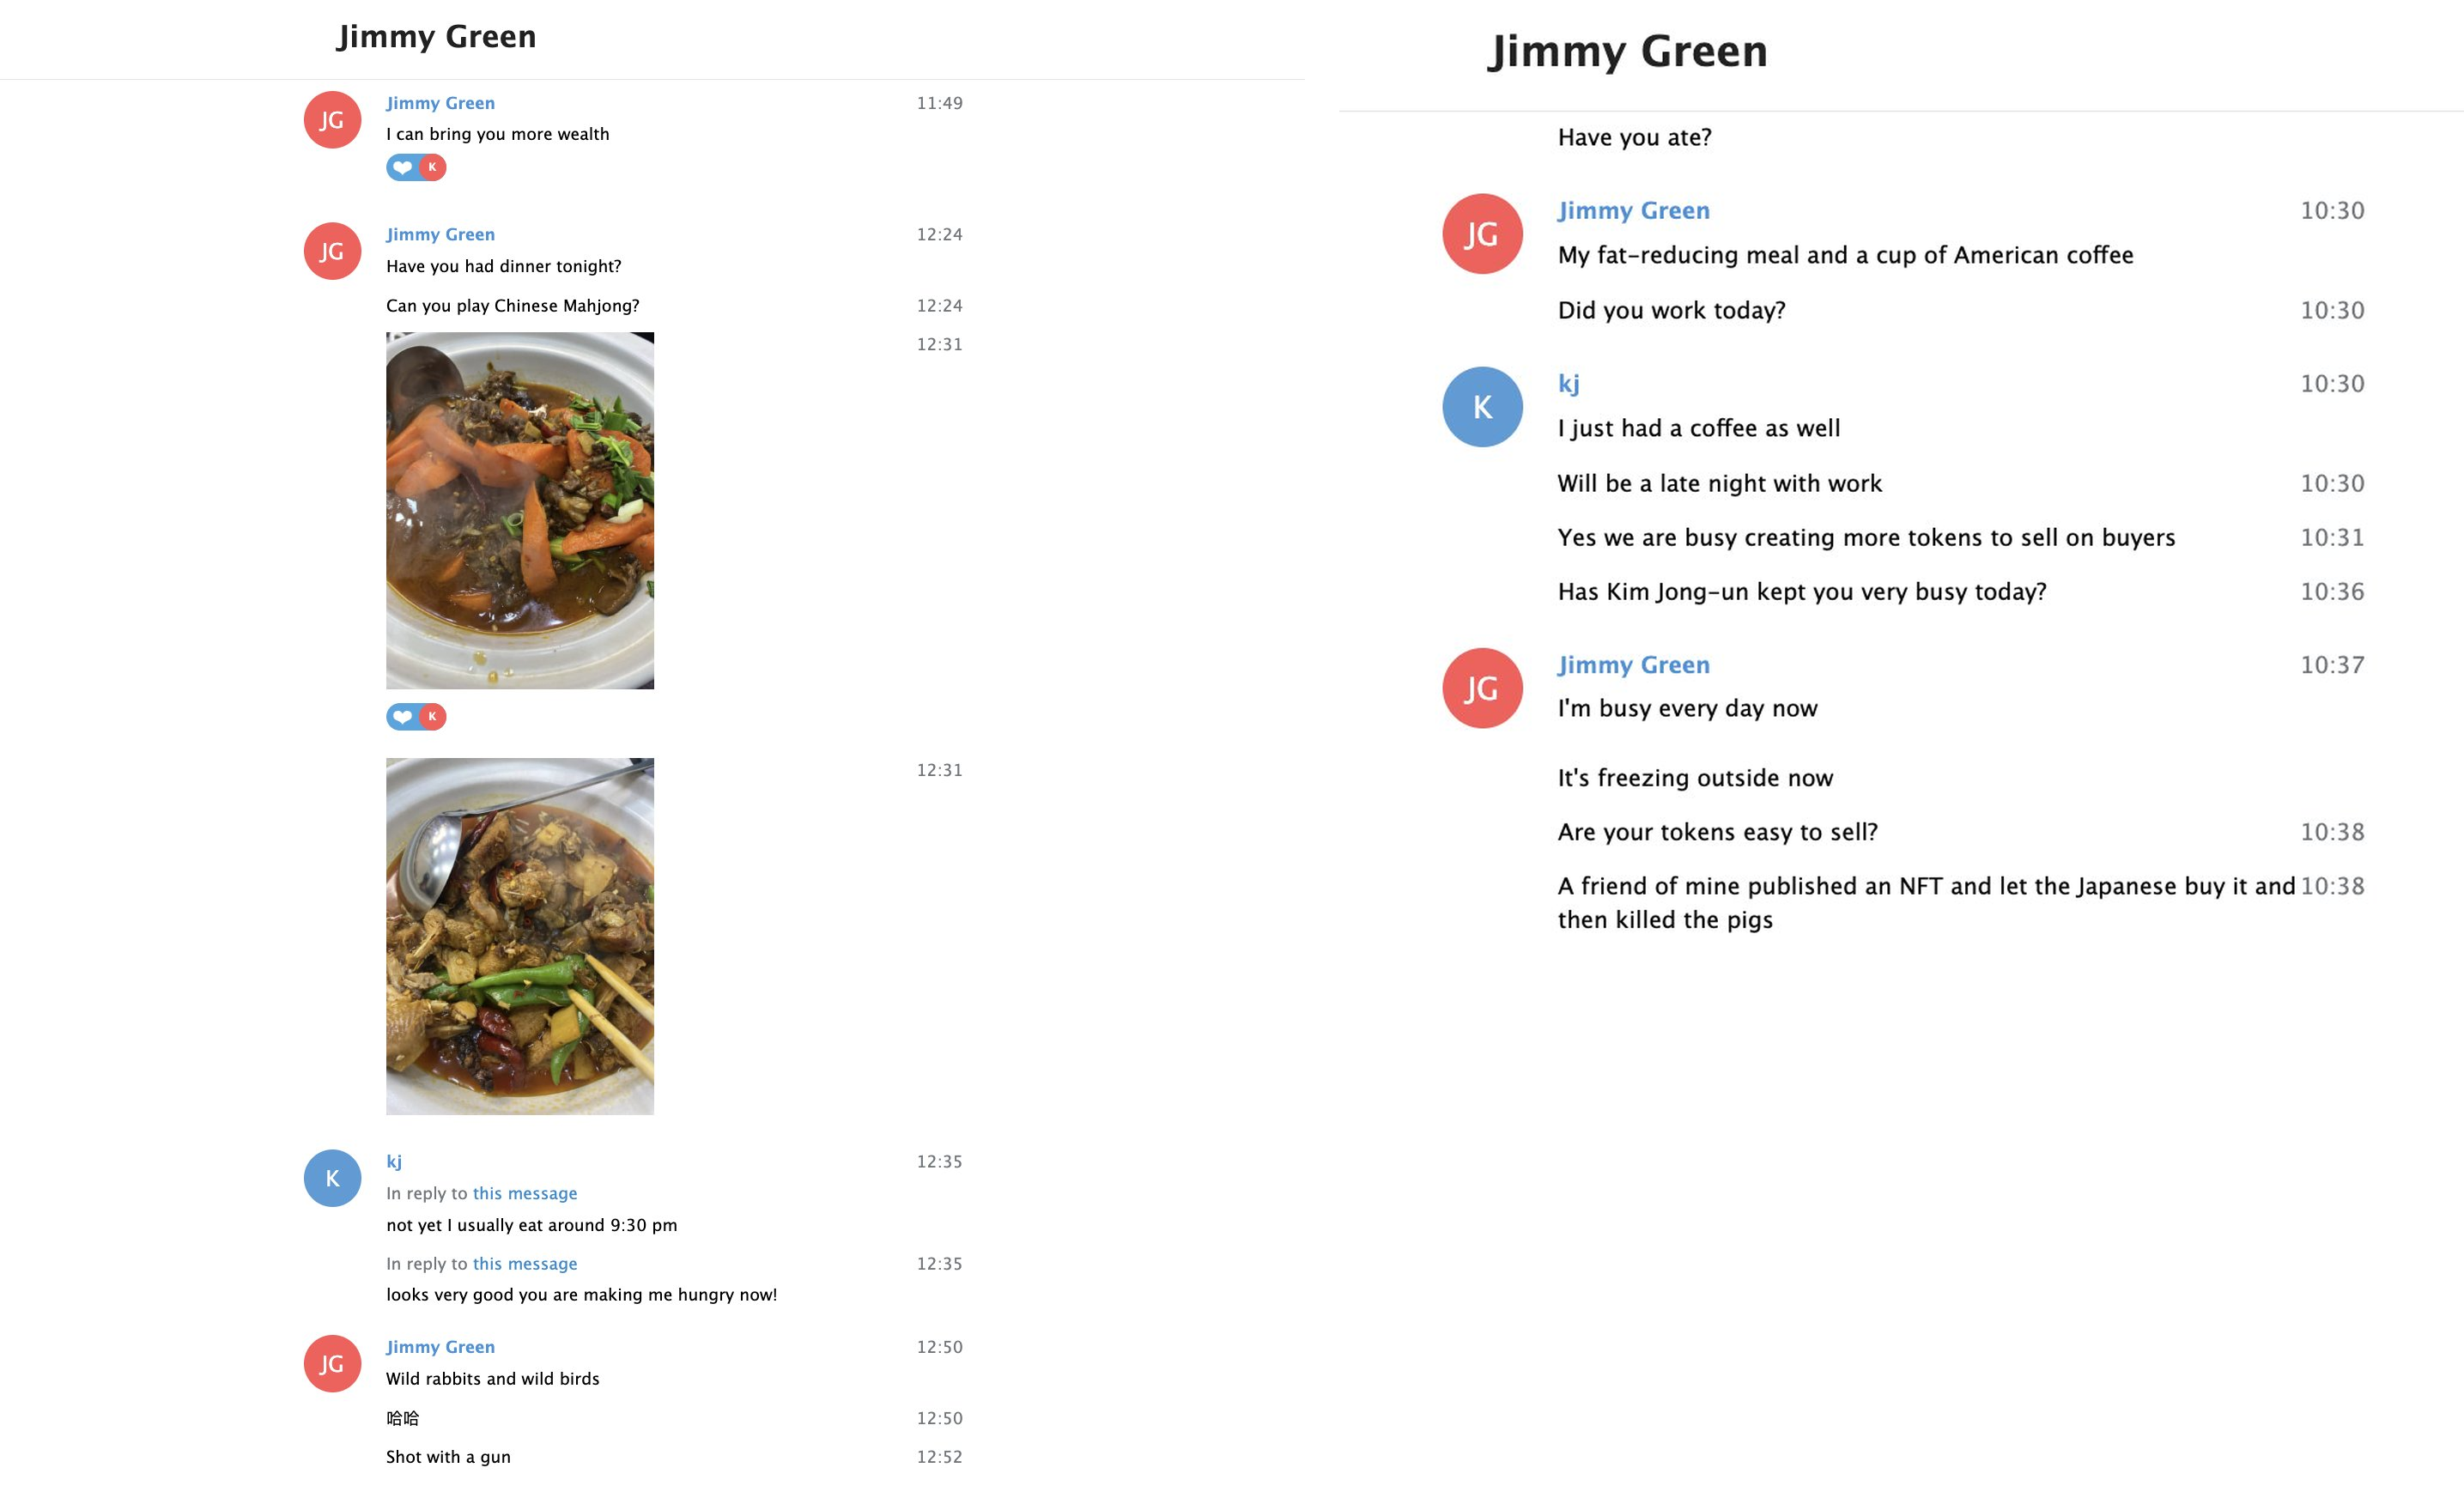
Entre deux discussions sur le blanchiment pour la Corée du Nord, Jimmy a beaucoup parlé de sa vie: le mahjong chinois, les lapins sauvages et les oiseaux sauvages «tirés au fusil», la nourriture, son «repas minceur» et le café américain, la vie de famille et les vacances à Disney. ZachXBT attribue l'anglais maladroit de Jimmy à l'utilisation d'un traducteur.
Dans ces conversations, ZachXBT a maintenu sa couverture: il a écrit que son équipe était «occupée à créer plus de tokens à vendre aux acheteurs», se faisant passer pour quelqu'un derrière des tokens frauduleux. En réponse, Jimmy lui a parlé d'un ami qui «a publié un NFT et a laissé les Japonais l'acheter puis a tué les cochons». Il s'agit d'une traduction presque littérale de l'argot chinois 杀猪盘, «pig butchering», le nom d'un schéma de fraude bien connu.
Traders OTC chinois: pas le premier cas de ce genre
On sait depuis longtemps que les pirates nord-coréens encaissent leurs fonds via des intermédiaires chinois. Ce qui est nouveau dans cette histoire, ce sont les détails internes.
Jimmy décrit son groupe comme opérant à Hong Kong et en Chine continentale, exactement là où travaillaient les traders précédemment sanctionnés. Le schéma est le même: les pirates volent, des protocoles comme THORChain échangent les actifs entre réseaux, et des groupes OTC chinois les transforment en stablecoins, puis, via des accepteurs, en monnaie fiduciaire.
Ce qui est confirmé et ce qui n'est encore que la parole du blanchisseur
Dans ce type d'enquête, il est important de séparer les données vérifiables des affirmations des personnes impliquées.
| Affirmation | Source | Statut |
|---|---|---|
| L'adresse de Jimmy a reçu du gas d'un portefeuille lié au piratage de Bybit | la blockchain, liste noire publique de Bybit | confirmé on-chain |
| La capture d'écran de Jimmy correspond à un ordre THORChain | Explorateur THORChain, hash de transaction | confirmé on-chain |
| Les adresses Solana de Jimmy mènent à un cluster contenant plus de $12M en fonds Bybit | la blockchain | confirmé on-chain |
| Tether a gelé 442,000 USDT provenant de ce cluster (456,000 sur le graphique) | la blockchain, adresse de gel | confirmé on-chain, les montants diffèrent |
| Gel de 332,000 USDC provenant du piratage de Poloniex | la blockchain | confirmé on-chain |
| $3M de produits de fraude sont allés à Huione Guarantee | la blockchain, graphique de ZachXBT | confirmé on-chain selon ZachXBT |
| Le groupe a blanchi plus de 1 milliards de dollars à travers plusieurs piratages | Estimation de ZachXBT | non confirmé officiellement |
| L'équipe de Jimmy a blanchi la majeure partie des 1.5 milliards de dollars provenant de Bybit | Paroles de Jimmy | ZachXBT dit que cela correspond aux schémas observés, mais ne l'a pas quantifié |
| «Coopération interne» avec Tether et surveillance des adresses | Paroles de Jimmy | aucune confirmation |
Il n'y a aucune accusation officielle contre Jimmy Green ou son groupe à la date de publication. ZachXBT écrit qu'il a immédiatement partagé ses découvertes avec des enquêteurs de confiance du secteur privé et avec les forces de l'ordre chargées de l'affaire. Il n'a pas pu les publier plus tôt en raison de la sensibilité de l'enquête.
Ce que l'enquête a coûté
ZachXBT a investi $349,700 de son propre argent et a perdu des frais de 5% sur chaque ordre, sans aucune garantie que Jimmy ne disparaîtrait pas avec les fonds. Il décrit le risque personnel lié au fait de traiter avec un tel groupe comme inconnu. Selon lui, depuis 2022 il a aidé à geler plus de 75 millions de dollars en lien avec des incidents liés à la Corée du Nord. Il finance son travail grâce à des subventions de fondations et à des dons.
Ce que cela signifie pour les plateformes d'échange, les bureaux OTC et les utilisateurs ordinaires
Il s'agit d'une histoire sur des pirates nord-coréens, mais les conséquences affectent l'ensemble du marché.
D'abord, les pièces issues de tels schémas ne restent pas à l'intérieur de l'économie souterraine. Les accepteurs revendent l'USDT, qui peut finir dans le portefeuille d'un simple vendeur P2P, d'un commerçant ou d'un bureau OTC. Si l'émetteur gèle une adresse par laquelle ces fonds sont passés, ou si une plateforme d'échange constate le lien avec la source, les problèmes retombent sur le dernier détenteur.
Ensuite, des services comme le groupe de Jimmy se font ouvertement de la publicité sur Telegram.
Troisièmement, vérifier l'adresse d'une contrepartie fonctionne également contre ce type de schémas. L'adresse 0xbaa5, à laquelle Jimmy a demandé d'envoyer l'argent, était liée à un portefeuille figurant sur la liste noire de Bybit via du gas, c'est-à-dire via une seule transaction. Cela est visible avant même d'envoyer ou d'accepter quoi que ce soit.
Vous pouvez vérifier une adresse sur KYTme: un seul rapport affiche les scores de trois fournisseurs - Crystal Intelligence, BitOK et VALEGA Chain Analytics.
Vérifier une adresse
Visiter le site