Le fabricant de wallets crypto SafePal a révélé une fuite des données personnelles de 39,798 clients. La cause était une vulnérabilité d'autorisation dans le plugin de suivi des commandes, par lequel des tiers pouvaient accéder aux données d'autrui.
L'entreprise a précisé que les cryptoactifs, les phrases seed, les clés privées et les mots de passe des wallets des utilisateurs n'ont pas été touchés. La vulnérabilité a été corrigée et des mesures de sécurité supplémentaires ont été mises en place.
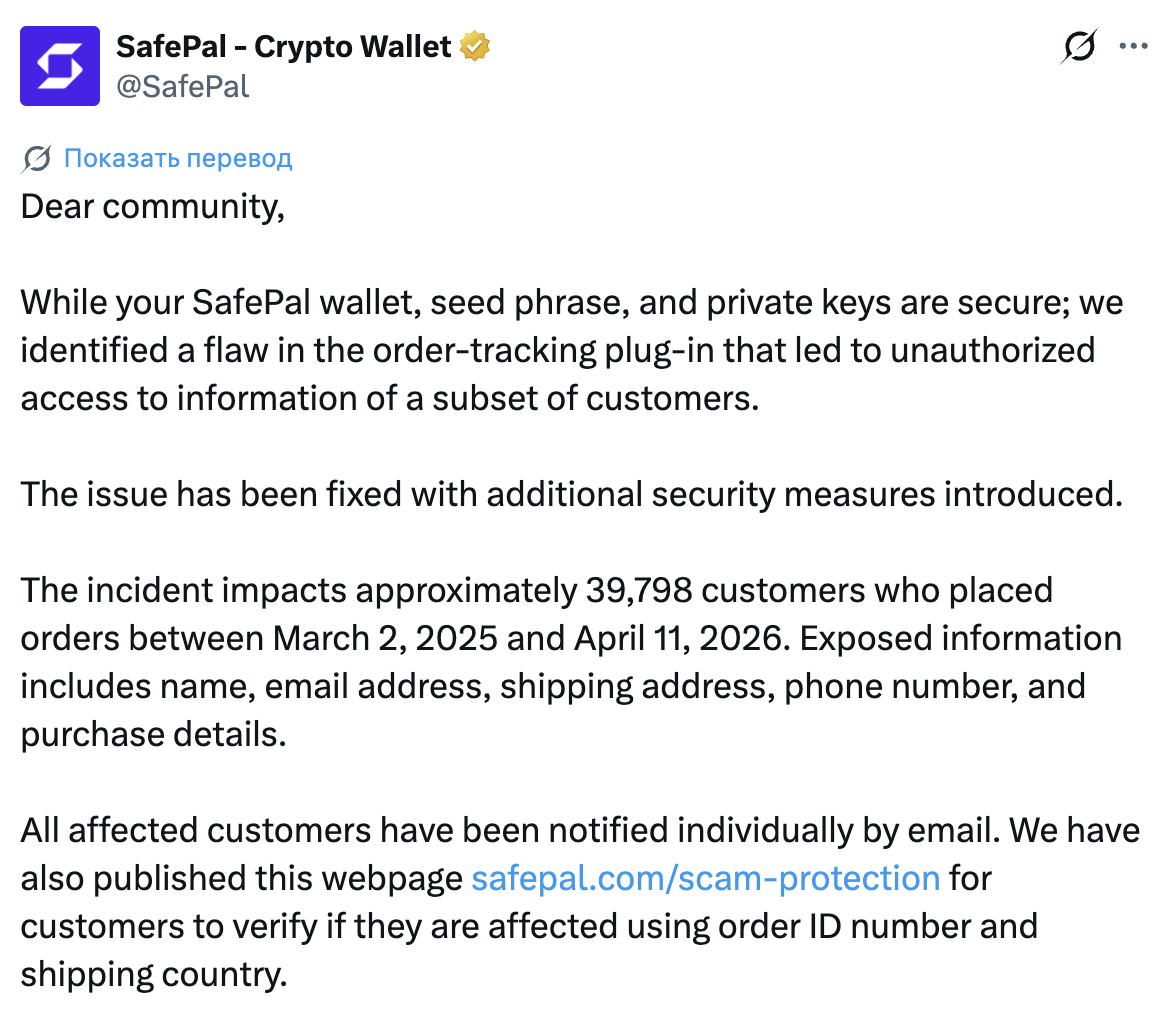
Quelles données de SafePal sont devenues accessibles publiquement
La fuite a touché les clients ayant passé des commandes du 2 mars 2025 au 11 avril 2026. Des noms, des adresses e-mail, des adresses physiques de livraison, des numéros de téléphone et des détails d'achats sont tombés entre les mains de tiers.
La vulnérabilité d'autorisation dans le plugin fonctionnait selon un scénario simple: le système de suivi des colis permettait à un client de voir la commande et l'adresse de livraison d'un autre s'il saisissait le numéro de commande d'autrui. Aucune intrusion complète dans l'infrastructure n'a été nécessaire.
Dans le même temps, les données bancaires, les numéros de cartes de paiement et les pièces d'identité officielles n'ont pas fait partie de l'incident. Le principal risque pour les personnes touchées, ce sont les attaques de phishing ciblées: les attaquants connaissent désormais l'adresse et le téléphone d'un véritable propriétaire de wallet matériel.
Comment SafePal réagit à la fuite
L'entreprise a envoyé des notifications par e-mail aux 39,798 personnes touchées. Pour vérifier si un utilisateur donné a été concerné par la fuite, elle a ouvert sur son site un outil de vérification par numéro de commande et pays de livraison.
SafePal a fait appel à un tiers indépendant pour auditer les correctifs et vérifier le système de traitement des commandes. L'entreprise a également réduit la durée de conservation des données personnelles des clients dans le système de traitement des commandes à 90 jours à compter du moment de la collecte.
Par ailleurs, SafePal a supprimé plus de 30 sites frauduleux et liens de phishing liés à cette fuite.
