Le 24 septembre 2026, des attaquants ont siphonné environ 351,6 M$ des hot wallets de la plateforme d'échange crypto Bitget sur plusieurs blockchains à la fois : Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BNB Chain et Base. Bitget a détecté les transferts non autorisés à 18h31 UTC, a suspendu les retraits et a déclaré que la perte est couverte par son Protection Fund. En l'état, il s'agit du plus grand vol de crypto de 2026 en valeur.
Comment l'attaque a été menée
Les plateformes d'échange crypto utilisent des hot wallets pour traiter les retraits, tandis que l'essentiel des actifs des clients est conservé dans des cold wallets. Les transferts depuis ces wallets nécessitent tout de même une confirmation avant la signature de la transaction. Gracy Chen, directrice générale de Bitget, a déclaré que l'attaquant a eu accès à un système interne connecté à l'infrastructure des wallets, a substitué les données de transaction et a déclenché le processus d'autorisation. Bitget maintient que ses clés privées n'ont pas été compromises et que ses cold wallets n'ont pas été affectés.
À certains égards, cette défaillance rappelle le vol de Bybit de février 2025 : dans les deux cas, l'attaquant a manipulé les informations vues par les personnes ou systèmes chargés de confirmer le transfert. Chez Bybit, cela a conduit les signataires à approuver un transfert depuis un cold wallet. Chez Bitget, selon la déclaration de la plateforme, les données substituées ont fait en sorte que le système de protection confirme des transferts depuis des hot wallets.
En quelques heures, les fonds volés ont été répartis sur des wallets en montants ronds
Sur Ethereum, une part importante des fonds volés est passée par l'adresse 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee, qui a également reçu des fonds via Arbitrum, Avalanche, Base, BNB Chain et Optimism. Un autre wallet, 0xa6dd3f218b65e32ccc37be30f74884133c655545, a réparti ses fonds sur des wallets nouvellement créés sur environ deux heures dans la soirée du 24 septembre. La plupart d'entre eux ont reçu environ 10 000 ETH. Avec les wallets financés directement depuis la première adresse, huit wallets ont reçu l'essentiel des ETH volés. Au matin du 25 septembre, aucun d'entre eux n'avait renvoyé les fonds plus loin.
Un scénario similaire s'est produit avec le XRP. Les fonds retirés de Bitget sont passés par de petits wallets intermédiaires puis sont arrivés sur des comptes distincts, où ils ont été conservés en montants ronds importants de 20 M XRP. La plupart de ces XRP étaient également encore en place au matin du 25 septembre.
Une partie des fonds volés a déjà commencé à se diriger vers le bitcoin. Les fonds sur BNB Chain et Ethereum ont été échangés via THORChain et répartis sur des adresses bitcoin selon des «peel chains» - des séquences de transferts dans lesquelles une partie des fonds est séparée du montant principal. Sur TRON, les TRX volés ont été échangés contre des USDT via SunSwap, puis transférés vers Ethereum via USDT0 et sont entrés dans le même circuit via THORChain. Des montants plus faibles sont passés par Across, Bridgers, Chainflip et FixedFloat.
Les adresses des attaquants ont été signalées et classées comme liées à l'attaque de septembre 2026 contre Bitget. Ces étiquettes se sont étendues d'Ethereum à d'autres réseaux, notamment XRP Ledger et Bitcoin, et couvrent des wallets intermédiaires plus loin dans la chaîne de mouvement.
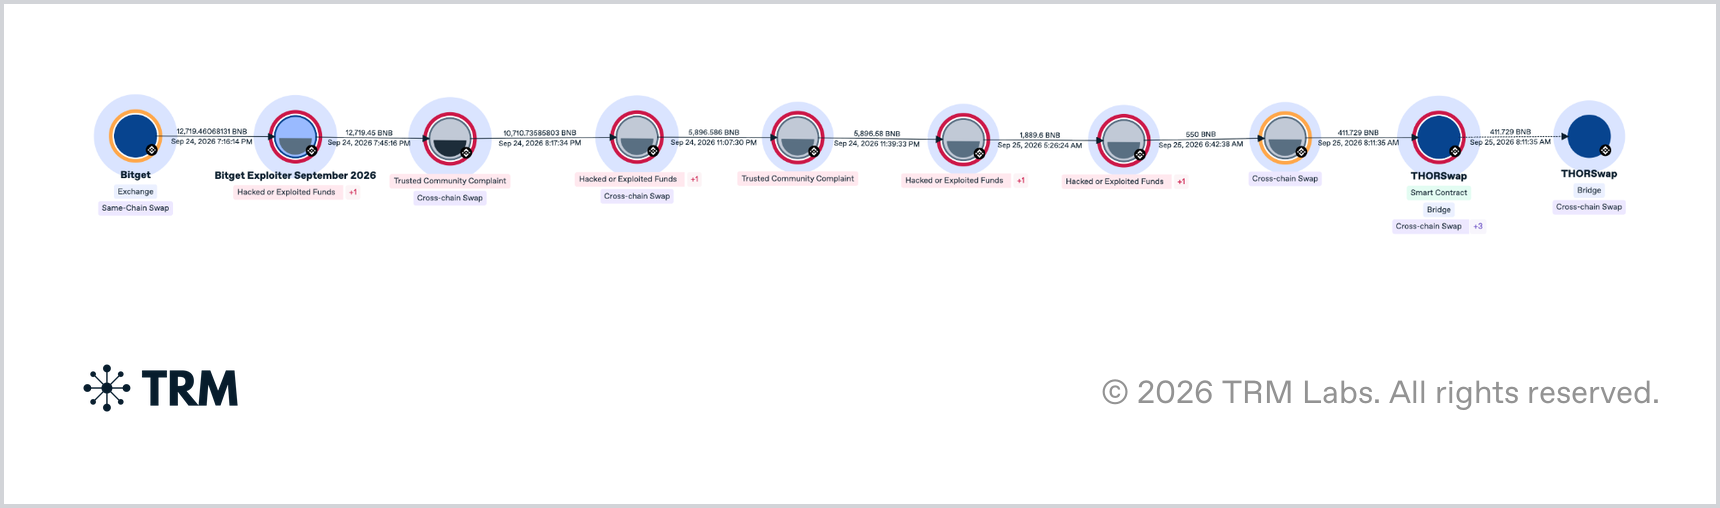
Voici l'un des trajets empruntés par les fonds après l'attaque : depuis le hot wallet de Bitget sur BNB Chain via THORChain. Environ 9,8 M$ en BNB ont quitté Bitget dans la soirée du 24 septembre et sont passés par plusieurs wallets d'attaquants et adresses intermédiaires avant d'être divisés en montants plus petits. Sur les 13 heures suivantes environ, des portions individuelles des fonds ont atteint THORChain par transferts de quelques centaines de milliers de dollars chacun et ont été converties en bitcoin.
Sur quoi repose l'hypothèse d'une implication nord-coréenne ?
Gracy Chen, directrice générale de Bitget, a déclaré qu'une implication nord-coréenne est «hautement probable», citant des adresses IP que l'enquête préliminaire de la plateforme a reliées à des services VPN associés à un groupe de hackers nord-coréen. Comme lors du vol de Bybit de février 2025, que le FBI a attribué à la Corée du Nord, l'attaquant a manipulé les informations utilisées pour confirmer le transfert plutôt que de voler des clés privées.
Le traçage on-chain des fonds volés a révélé plusieurs recoupements avec des wallets utilisés pour blanchir de l'argent après de précédentes attaques nord-coréennes, notamment les attaques contre Bybit et AFX Bridge. Au minimum, ces liens on-chain montrent que le blanchiment repose sur la même infrastructure que celle utilisée par le groupe TraderTraitor lors d'autres attaques récentes. Ce réseau de blanchiment n'a pas été associé auparavant à des vols menés par d'autres groupes de hackers, si bien que les recoupements trouvés pointent vers TraderTraitor. Des preuves techniques plus concluantes de ce lien pourraient émerger dans les prochains jours.
La manière dont les fonds ont été blanchis après l'attaque de Bitget correspond au schéma des récents vols nord-coréens. En quelques heures, l'argent a été réparti sur de nouveaux wallets en grands montants ronds, après quoi la majeure partie est simplement restée en place. La portion qui a déjà commencé à bouger est passée par des services d'échange, notamment THORChain, et a été convertie en ETH et BTC. Cela dit, de tels services et méthodes ne sont pas réservés aux seuls groupes nord-coréens.
À quoi les équipes de conformité doivent-elles se préparer ?
Les fonds qui n'ont pas encore bougé restent la principale question. Au matin du 25 septembre, la majeure partie des ETH et XRP volés se trouvait toujours dans les portefeuilles décrits ci-dessus. Après le vol de Bybit, une part importante du bitcoin converti est également restée presque immobile pendant longtemps avant que la prochaine étape de blanchiment ne commence, via des mixeurs et des réseaux de gré à gré (OTC). Après l'attaque contre Drift, une partie des fonds est de même restée intouchée dans de nouveaux portefeuilles.
Mixeurs de cryptomonnaies : comment ils fonctionnent et ce que leur trace dans l'historique d'un portefeuille signifie3 sept. 2026En savoir plus
Lorsque les fonds de Bitget commenceront à bouger, l'itinéraire déjà utilisé pourra suggérer où ils sont le plus susceptibles de réapparaître. Les fonds qui passent par des ponts inter-chaînes, des services d'échange inter-réseaux et des peel chains Bitcoin atteignent généralement les exchanges après plusieurs sauts intermédiaires, plutôt que directement depuis une adresse liée à l'attaque. C'est pourquoi un tel dépôt ne peut être relié au vol d'origine qu'en traçant le mouvement des fonds à travers plusieurs portefeuilles et différentes blockchains.
