Verificar carteira Ethereum: checagem AML

Cole um endereço Ethereum ou o hash de uma transação e receba a pontuação de risco de três provedores em segundos. Veja se os ETH estão ligados a hacks, golpes, mixers ou sanções antes de aceitá-los.

Resposta curta: cole o endereço Ethereum ou o TXID na verificação. Se os ETH vierem de um hack, um drainer ou um endereço sancionado, a exchange pode segurar seu depósito. Verifique antes: leva segundos.

Primeira verificação grátis · depois a partir de $0.30 · sem conectar a carteira

  • 3 provedores de screening
  • 11 blockchains
  • Resultado em segundos

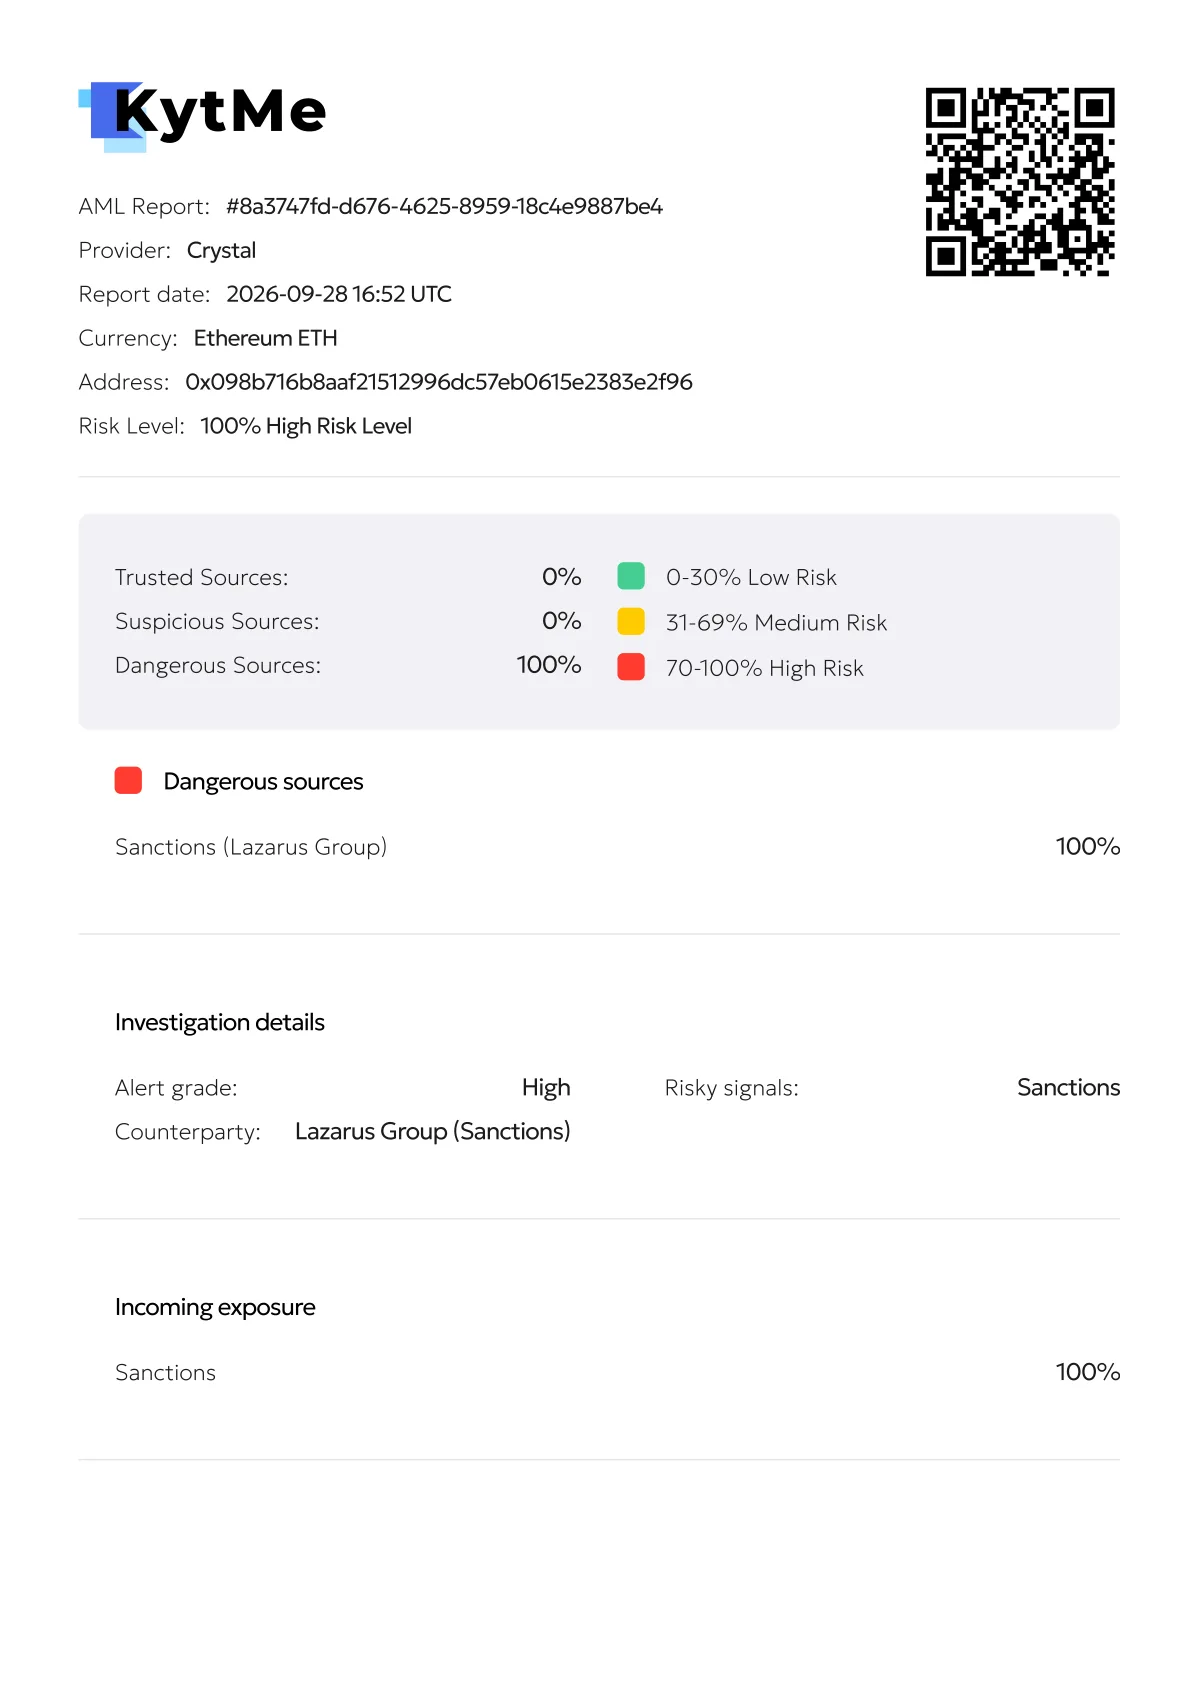
Relatório real da KYTme · endereço do Lazarus Group que recebeu recursos do hack da Ronin Bridge, sancionado pela OFAC em abril de 2022

O que pode dar errado com Ethereum

01

Fundos roubados

Hackers passam ETH roubado por muitas carteiras. Um depósito que tocou o endereço de um hacker pode ficar retido na exchange.

02

Conta na exchange bloqueada

Um depósito vindo de um endereço marcado pode disparar uma análise da origem dos recursos. A exchange pode segurar o depósito ou restringir a conta inteira até você comprovar de onde veio o dinheiro.

03

Phishing de aprovação

Um airdrop ou dApp falso pede para você assinar uma aprovação. Com essa assinatura, um drainer esvazia sua carteira depois.

04

Envenenamento de endereço

Golpistas enviam transferências de valor zero de um endereço parecido com um que você usa. Se você copiar do histórico, os ETH vão para eles.

O que a verificação AML de Ethereum detecta

Sanções

Redes na lista da OFAC

Endereços ligados a entidades sancionadas, como Lazarus Group, Garantex ou SUEX.

Hacks

Hacks e fundos roubados

Endereços que receberam recursos de hacks, exploits e drainers de phishing.

Exposição

Golpes, darknet e mixers

Qual parte dos recursos veio de golpes, mercados da darknet ou mixers, em porcentagem.

Cada provedor tem sua própria base de endereços de risco. Um pode deixar passar o que outro já marcou, por isso a KYTme permite verificar o mesmo endereço Ethereum com Crystal Intelligence, BitOK ou VALEGA Chain Analytics e comparar os resultados em um só lugar.

O que a verificação não vê

A verificação olha a blockchain, não o seu banco. Ela não detecta um comprovante falso nem um comprador que paga com a conta de outra pessoa. Antes de liberar ETH numa negociação P2P, abra o app do banco e confira se o dinheiro caiu e se o nome do pagador é o mesmo do comprador.

Procura o saldo ou o histórico de transações? Use o explorador da Ethereum. Esta página verifica o risco.

Como verificar um endereço Ethereum

  1. Cole o endereço ou o TXIDUm endereço Ethereum começa com 0x e tem 42 caracteres. Copie, não digite. A rede é detectada automaticamente.
  2. Escolha um provedorO preço aparece ao lado de cada um.
  3. Leia o relatórioVocê vê a pontuação de risco, a origem dos recursos por categoria e a participação de cada uma.
  4. Salve ou compartilheGuarde o link ou o PDF do relatório como prova de que você verificou.

Verificação AML de Ethereum: perguntas

Posso verificar o hash de uma transação em vez de um endereço?
Sim. Cole um TXID e você recebe o perfil de risco dessa transferência: de onde vieram os recursos antes de chegar até você.
Preciso conectar minha carteira?
Não. A verificação só precisa de um endereço público ou de um hash de transação. A KYTme nunca pede para conectar a carteira, assinar uma transação ou informar sua frase-semente. Um site que pede isso é golpe.
O ETH pode ser bloqueado?
O ETH não tem emissor que possa congelá-lo na blockchain. Mas uma exchange pode segurar um depósito vindo de um endereço de risco e perguntar a origem dos recursos, e tokens como USDT e USDC podem ser congelados pelos emissores.
A Ethereum pode ser rastreada?
Sim. Toda transação na Ethereum é pública na blockchain. É por isso que os provedores de análise conseguem rastrear a origem dos recursos e marcar endereços de risco.
Posso usar o relatório como prova?
Sim. Todo relatório traz o endereço, a data, o provedor e o detalhamento completo das origens. Você pode enviá-lo para uma exchange, um banco ou um provedor de pagamentos.
De onde vem o relatório de exemplo?
É uma verificação real da KYTme de um endereço do Lazarus Group, o grupo hacker norte-coreano por trás do hack da Ronin Bridge, de cerca de US$ 600 milhões, em março de 2022. O Tesouro dos EUA incluiu esse endereço na lista de sanções em abril de 2022.

Mais sobre verificação AML

Veja o risco
antes de aceitar fundos

Sua primeira verificação AML é grátis ao se cadastrar e confirmar o e-mail.

Cadastrar-se
Verificar carteira Ethereum: AML grátis | KYTme