Em 30 de agosto de 2026, um atacante retirou da Tectonic, o maior protocolo de empréstimos da rede Cronos, cerca de $75M, usando como garantia um ativo que praticamente não tinha um mercado real por trás. Poucos minutos depois, a Cronos interrompeu a produção de blocos. Nesse momento, cerca de $6M já haviam chegado à Ethereum. No dia seguinte, os validadores reiniciaram a rede e reverteram a blockchain ao estado anterior ao ataque, graças ao que a parte restante dos fundos foi recuperada.
Como o ataque aconteceu?
Os protocolos de empréstimos determinam quanto um usuário pode tomar emprestado com base no valor da garantia oferecida.
Se um token é negociado muito raramente e em pequenos volumes, um único comprador grande é capaz de alterar substancialmente seu preço. O TONIC, token de governança próprio da Tectonic, foi negociado por apenas cerca de $305K na semana anterior ao ataque.
Em cerca de 20 minutos, o atacante elevou o preço do TONIC aproximadamente 100 vezes, usou a posição artificialmente inflada resultante como garantia e tomou emprestados ativos mais líquidos dos pools de crédito da Tectonic.
A rede Cronos confirmou o incidente: «Identificamos um exploit na Tectonic. A rede Cronos está parada e publicaremos atualizações aqui». A Tectonic, por sua vez, pediu aos usuários que não interagissem com o protocolo até que se confirmasse que voltou a ser seguro.
Como um erro de lógica na DeFiTuna custou $570K em USDC - em um artigo separadoLeia mais
A reversão recuperou quase tudo, exceto os $6M que foram para a Ethereum
Os ativos roubados chegaram inicialmente a dois endereços receptores na rede Cronos.
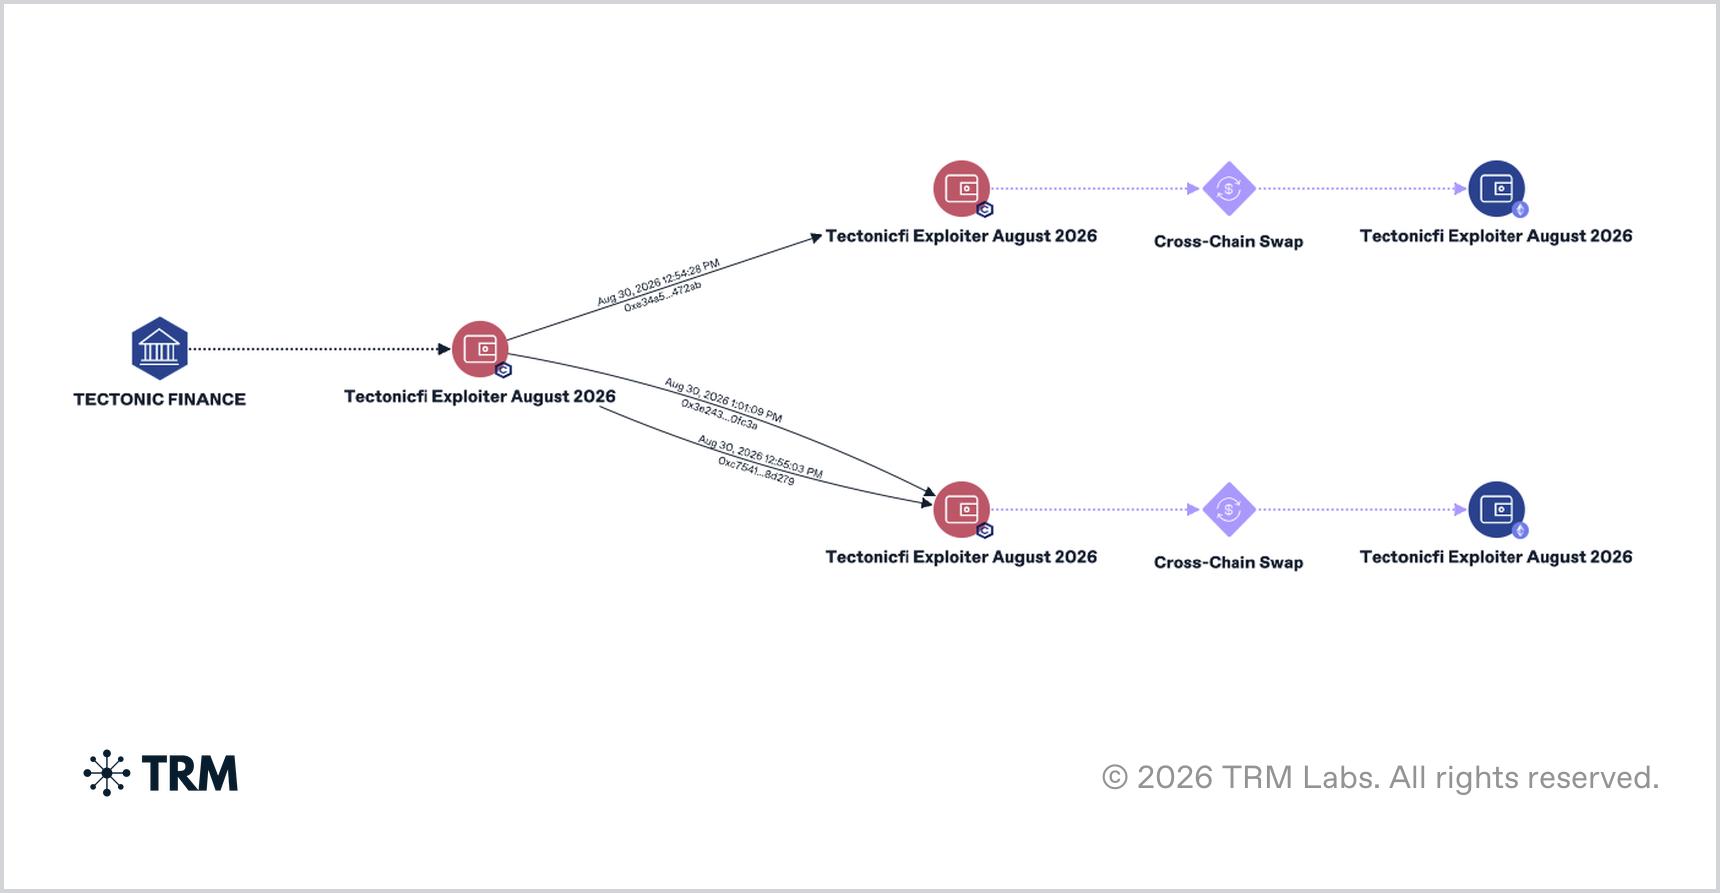
Em seguida, a carteira do atacante recebeu esses fundos, que depois foram transferidos da Cronos EVM para outra rede blockchain. Nesse endereço estão agora cerca de $6M, os que chegaram à Ethereum. Ali o atacante os trocou por USDC e depois por cerca de 2,500 ETH. O restante dos fundos nunca deixou a Cronos e, mais tarde, os validadores reverteram a blockchain ao estado anterior ao ataque, anulando essas operações. Os fundos transferidos entre redes ficam fora do alcance da reversão, pois a alteração do estado da Cronos não pode alterar o histórico de transações da Ethereum.
Depois de grandes roubos, os fundos costumam se movimentar por pontes cross-chain e serviços de troca que não exigem a passagem pelo procedimento de KYC, a verificação da identidade do cliente, antes de chegar a uma exchange. Verificar apenas a primeira transação dessa cadeia não permite rastrear todo o percurso. Para determinar o destino final dos fundos é necessário analisar múltiplas transferências consecutivas em diferentes blockchains e serviços, e esse percurso pode se ampliar à medida que novos endereços do atacante são identificados.
O que é KYT e como funciona o monitoramento de transações - em um artigo separadoLeia mais
A Cronos parou a própria blockchain em questão de minutos
Na maioria dos grandes exploits, os fundos roubados chegam a outra rede blockchain em poucas horas e, quando o protocolo confirma o ocorrido, deter sua movimentação já é praticamente impossível. A Cronos usa o mecanismo de consenso Tendermint com um limite de 100 validadores, um número de participantes pequeno o suficiente para que consigam acordar a parada da rede em poucos minutos.
Os validadores tinham três opções:
- retomar o funcionamento da rede em seu estado atual;
- congelar os endereços do atacante;
- reverter a blockchain ao estado anterior ao exploit.
Eles escolheram a última. Em 31 de agosto, a Cronos informou que a produção de blocos havia sido retomada, que a rede voltara plenamente ao estado operacional e que a blockchain fora restaurada ao momento anterior ao ataque. A reversão é visível diretamente na blockchain: o bloco que hoje é considerado o último antes da parada da rede tem outro registro de tempo e não contém transações, e o endereço pelo qual os fundos foram retirados da Cronos não mostra mais transações de saída.
O precedente publicado mais próximo é o exploit da KelpDAO em abril de 2026, no qual foram roubados $292M. O Conselho de Segurança da Arbitrum congelou ETH por cerca de $75M. Aproximadamente $175M em ETH, parte dos fundos que ficaram sem congelamento, foram posteriormente trocados por bitcoin, principalmente por meio da THORChain. A Arbitrum congelou parte dos fundos da KelpDAO e o restante continuou se movimentando. A Cronos, por sua vez, recuperou todos os fundos que, no momento da reversão, ainda não haviam deixado a rede.
Em 2026, os ataques de manipulação de preço atingiram um máximo histórico
Nos ataques a protocolos de empréstimos em 2026, o ponto fraco é cada vez mais a própria garantia.
Basta um token com mercado de baixa liquidez e um oráculo de preço que calcule seu valor com base nesse mercado. Segundo um estudo, em 2026 já foram registrados 32 ataques de manipulação de preço, mais do que em qualquer ano anterior.
O ataque à Tectonic foi o segundo maior deste ano entre aqueles em que a base do exploit foi uma garantia artificialmente criada ou manipulada, e não uma vulnerabilidade direta no código do protocolo. No ataque à Drift Protocol, em 1º de abril, o próprio atacante criou a garantia: um token artificial chamado CarbonVote Token, para o qual forneceu liquidez na Raydium de apenas alguns milhares de dólares e construiu um histórico de negociação com preço artificial de cerca de $1. Os oráculos da Drift o interpretaram como um ativo real e, em seguida, ao longo de aproximadamente 12 minutos, foram feitas 31 retiradas de fundos, totalizando cerca de $285M. Ainda assim, o ataque à Drift foi diferente do da Tectonic: a análise mostrou que os problemas críticos foram a engenharia social contra os signatários da multiassinatura e a transferência do controle sem atraso temporal, enquanto a garantia artificialmente criada foi apenas um dos componentes do ataque. Três dias antes do ataque à Tectonic, em 27 de agosto, um ataque semelhante de manipulação de preço retirou $8.7M da Moonwell na rede Base. A Moonwell também é um protocolo de empréstimos.
Hoje, os ataques de manipulação de preço representam cerca de um em cada oito ataques cripto contra protocolos, em comparação com um em cada dezessete em 2022. Sua participação no volume total de fundos roubados praticamente não mudou, enquanto a proporção dos próprios incidentes ligados à manipulação de preço cresce de forma consistente desde 2022.
O que vem a seguir?
A Cronos e a Tectonic ainda não informaram se congelarão adicionalmente os endereços identificados, anularão transações ou negociarão com o atacante. Os cerca de $6M que acabaram na Ethereum estão fora da área de alcance da reversão da Cronos e representam a parte dos fundos que continua diretamente rastreável no âmbito deste incidente.
