A empresa de análise de blockchain Elliptic publicou em 9 de novembro de 2026 uma nova técnica de lavagem de dinheiro usada para os fundos retirados no hack de outubro da Binance, de $6.4 bilhões. Os lavadores norte-coreanos - ligados ao subgrupo TraderTraitor dentro do Lazarus - estão criando seus próprios meme coins e passando parte do valor roubado por eles.
Como funciona o esquema de meme coins caseiros em NEAR e Tron
A técnica funciona em quatro etapas.
Os lavadores criam um novo token por meio de qualquer uma das ferramentas públicas de lançamento disponíveis na blockchain escolhida. Em seguida, eles o pareiam com um ativo real - NEAR ou uma stablecoin - dentro de um pool de liquidez em uma exchange descentralizada. O primeiro conjunto de carteiras despeja criptomoeda roubada no pool e recebe o novo token em troca. Um segundo conjunto de carteiras devolve o mesmo token ao pool e retira um ativo «limpo» - NEAR ou stablecoins.
O token em si é disfarçado como um meme coin padrão. Os logotipos apresentam um macaco usando um laço rosa, um pato na frente de uma bandeira dos EUA, uma raposa, Elon Musk sob um banner «Elon 2028 President». Os nomes seguem o mesmo padrão: do rude FUK a um eco das moedas de cachorro «-INU» na forma de SINU. Milhares desses tokens aparecem on-chain todos os dias, então mais um com um logotipo de desenho animado e um nome bobo não levanta nenhum sinal de alerta por si só.
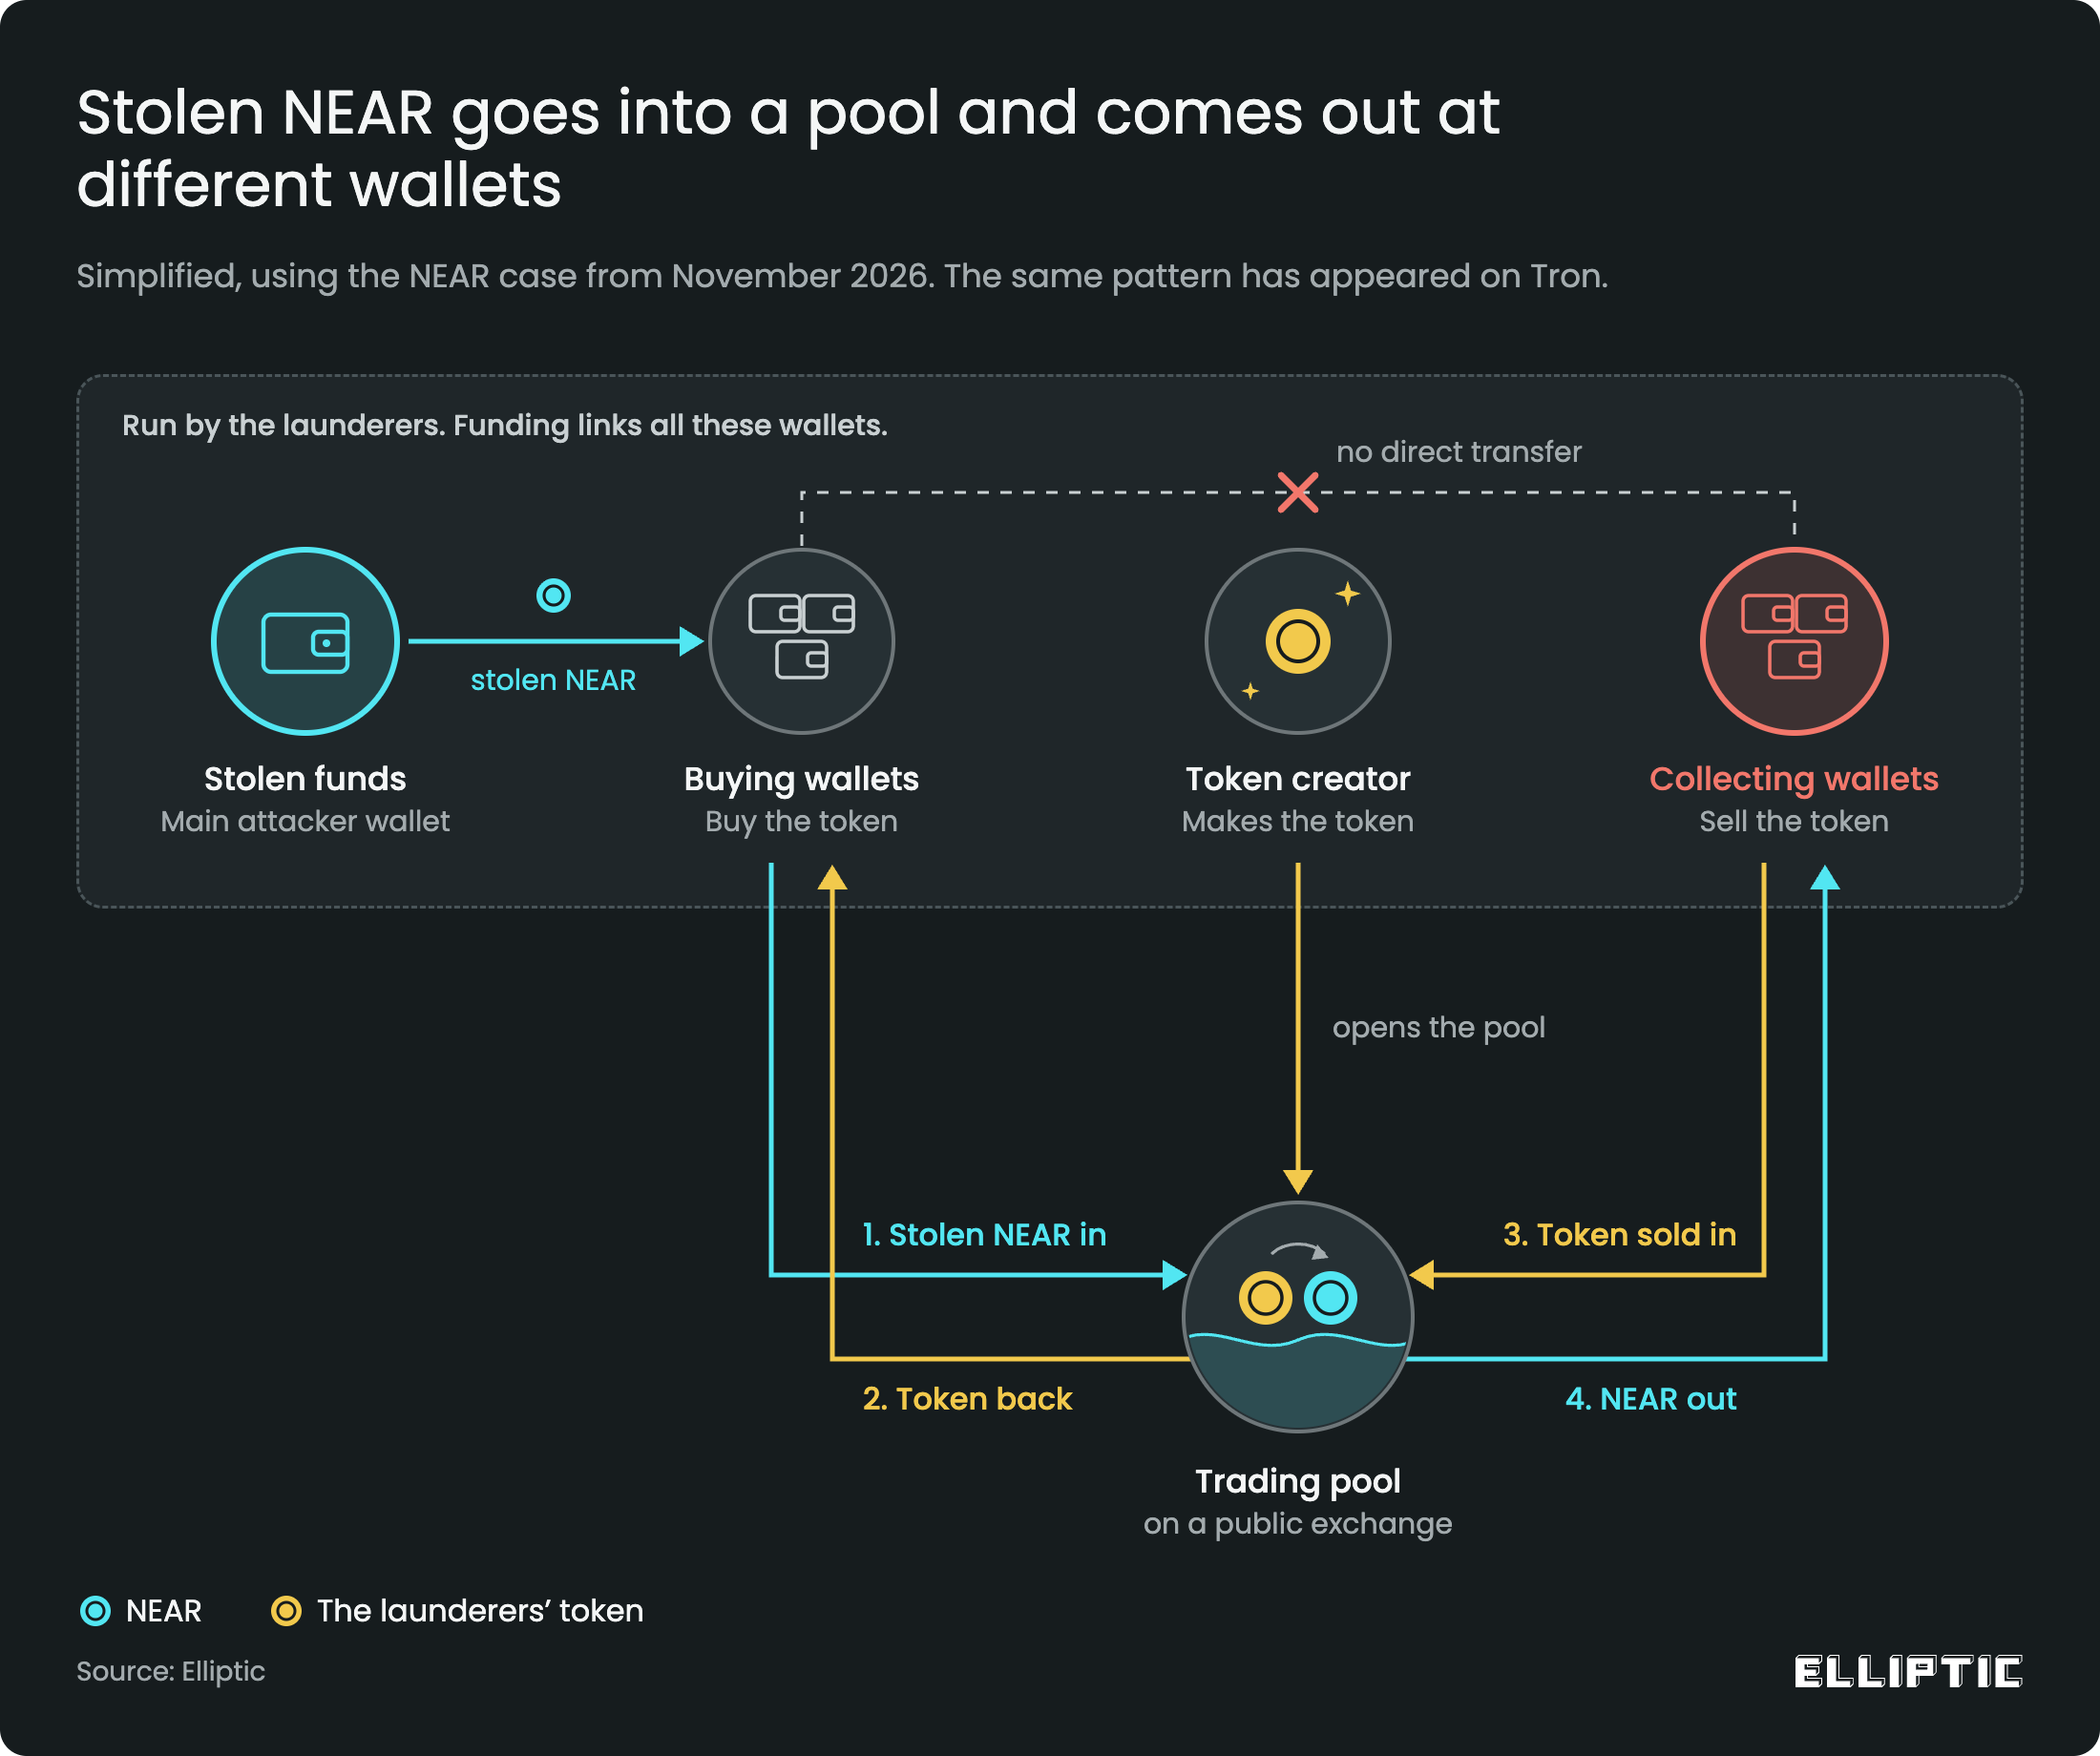
Seis tokens em NEAR e $430K em fundos roubados
A Elliptic identificou o método pela primeira vez em 2025, durante a lavagem do roubo da Bybit, também atribuído ao TraderTraitor. Pelo menos $24M passaram por um token caseiro em Tron naquela ocasião.
Após o hack da Binance, os lavadores aplicaram o mesmo roteiro no início de novembro. Em 2 de novembro, a Elliptic encontrou um novo token caseiro em Tron, criado exclusivamente para lavagem. Em 3 de novembro, SOL roubado foi trocado várias vezes por tokens de baixa liquidez em Solana, depois por USDC e através de uma ponte entre blockchains para outra blockchain. Os tokens em Solana não eram caseiros, mas o objetivo era o mesmo: colocar algum ativo obscuro entre os fundos roubados e a próxima carteira.
O quadro mais claro surgiu em NEAR. Entre 5 e 7 de novembro, os lavadores criaram seis novos meme coins, cada um pareado com NEAR em seu próprio pool: FUK foi lançado em 5 de novembro às 00:25 UTC, seguido por mais quatro (OLCCL, MEILI, MMLI e DABI) em 6 de novembro entre 07:19 e 14:27 UTC, e SINU em 7 de novembro às 10:06 UTC. Cada lançamento custou aos seus criadores cerca de 25 NEAR (cerca de $90).
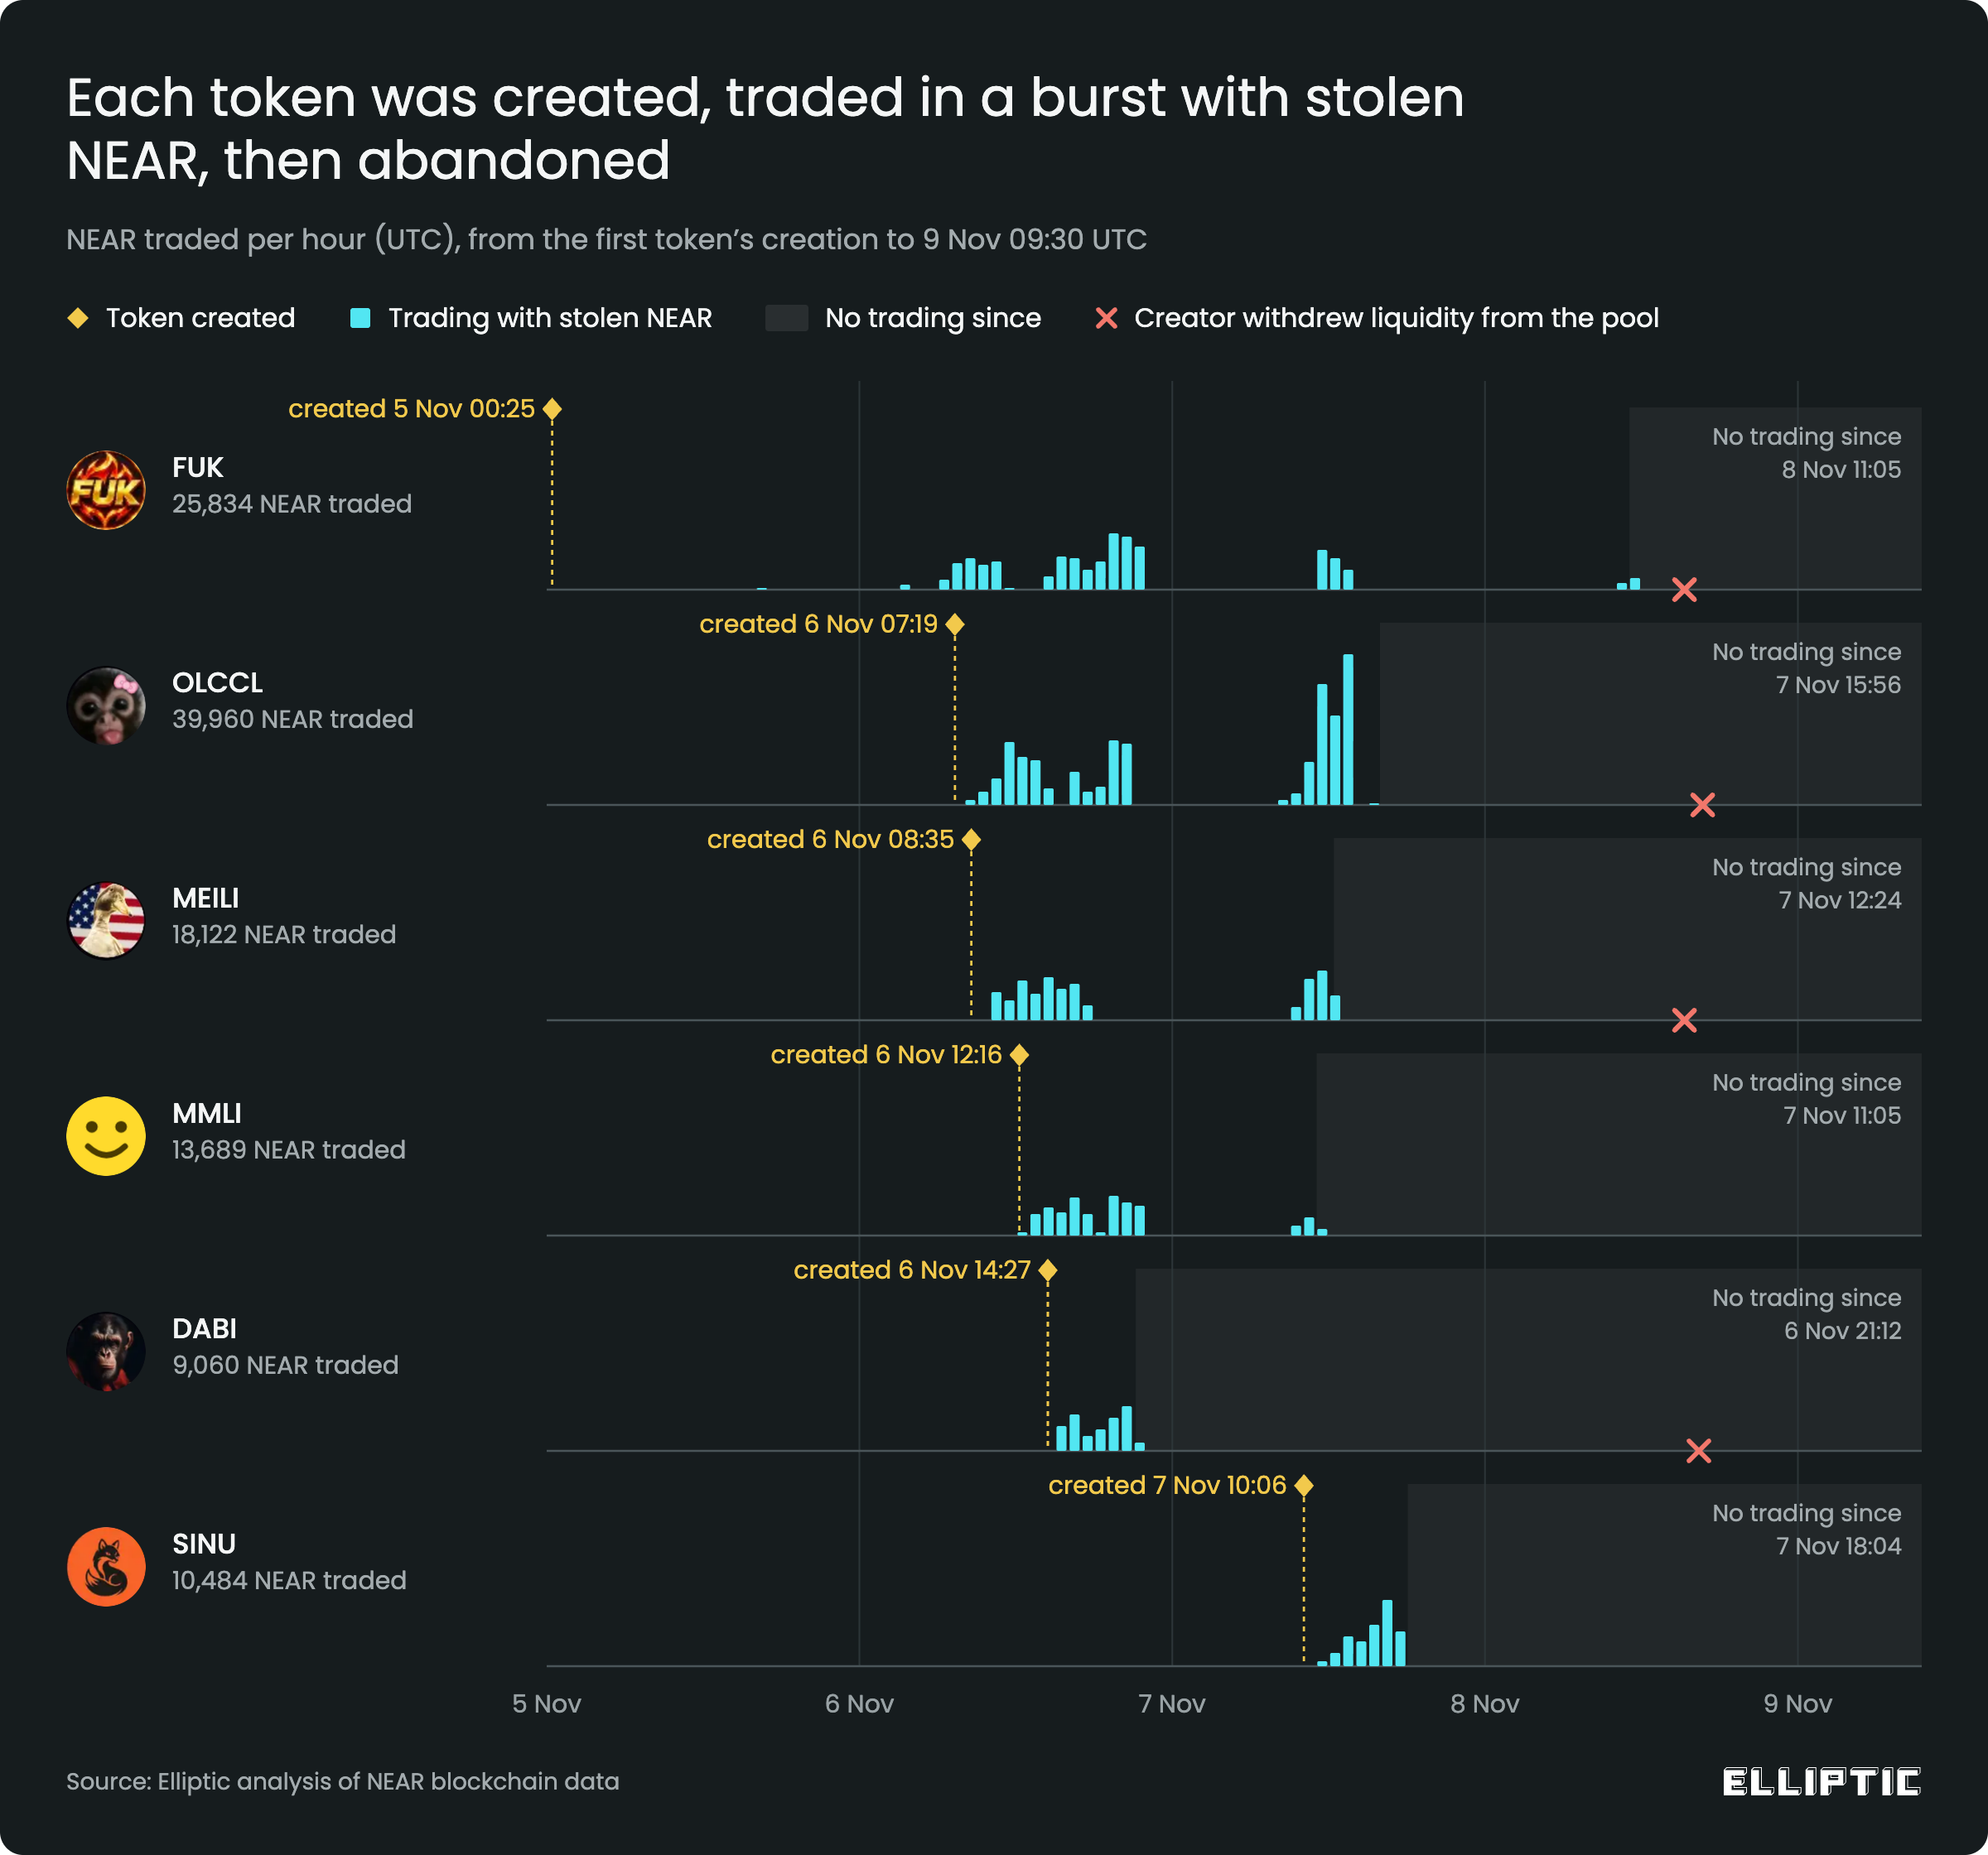
Cerca de 117,000 NEAR (aproximadamente $430K) passaram por todos os seis pools combinados. Após 8 de novembro, nenhum dos tokens voltou a ser negociado, e em quatro deles os próprios criadores retiraram a liquidez restante dos pools. A soma é pequena em comparação com o roubo, mas 11.8M NEAR (cerca de $43.7M) da Binance ainda não se moveram - e o mesmo esquema pode ser escalado para qualquer volume.
Três sinais de que os tokens em NEAR foram criados para lavagem de dinheiro
Segundo a Elliptic, três sinais nos dados denunciam os tokens.
Primeiro, mais ninguém mexeu neles. Em todos os seis tokens, as carteiras da rede de lavagem fizeram todas as vendas e todas as compras (com exceção do FUK, que teve algumas compras externas no primeiro dia - menos de 1% do volume). DABI, MMLI e SINU tiveram, cada um, uma única carteira compradora e uma única carteira vendedora.
Em segundo lugar, cada token seguinte era pago com os proventos do anterior. Cinco dos seis criadores de tokens receberam seu financiamento de uma carteira que vinha vendendo um token anterior entre 2 e 13 minutos antes do novo lançamento. A cadeia flui perfeitamente de um token vazio para o próximo.
Em terceiro lugar, os tokens eram usados instantaneamente e descartados. Cada um foi vendido pela primeira vez dentro de três horas após o lançamento, e 75% de seu volume de negociação se concentrou em um único dia. A quantidade de NEAR roubado que entrava no pool correspondia à quantidade de NEAR que saía em todos os casos.
O que isso significa para o compliance e a triagem de endereços?
Para as equipes de compliance, a conclusão é simples: uma carteira que recebeu seus fundos de uma troca em um pool de liquidez não deve ser tratada como limpa por padrão. Ela pode estar a apenas duas trocas de distância de um hack.
Quatro sinais merecem atenção: o token foi criado nos últimos dias; apenas um pequeno número de carteiras negocia no pool; algumas carteiras só compram o token enquanto outras só o vendem; as carteiras foram financiadas recentemente, geralmente pouco antes de começarem a negociar, muitas vezes em quantias redondas.
A técnica não esconde os fundos - ela apenas atrasa os investigadores. Cada salto extra custa tempo, e esse tempo é a janela de que os responsáveis pela lavagem de dinheiro precisam antes que o primeiro alerta chegue aos sistemas de monitoramento. A $90 por token, esse invólucro descartável pode ser criado às dezenas.
