Los delincuentes recurren cada vez más a la inteligencia artificial. Un estudio sobre la incorporación de la IA a la actividad delictiva en 2026 mostró que el uso de la IA por parte de los delincuentes creció un 40% interanual, y que los estafadores están entre los líderes de ese proceso. El fraude es una de las áreas en las que el uso de la IA ya ha alcanzado una fase madura y está presente prácticamente en todas las etapas del ataque.
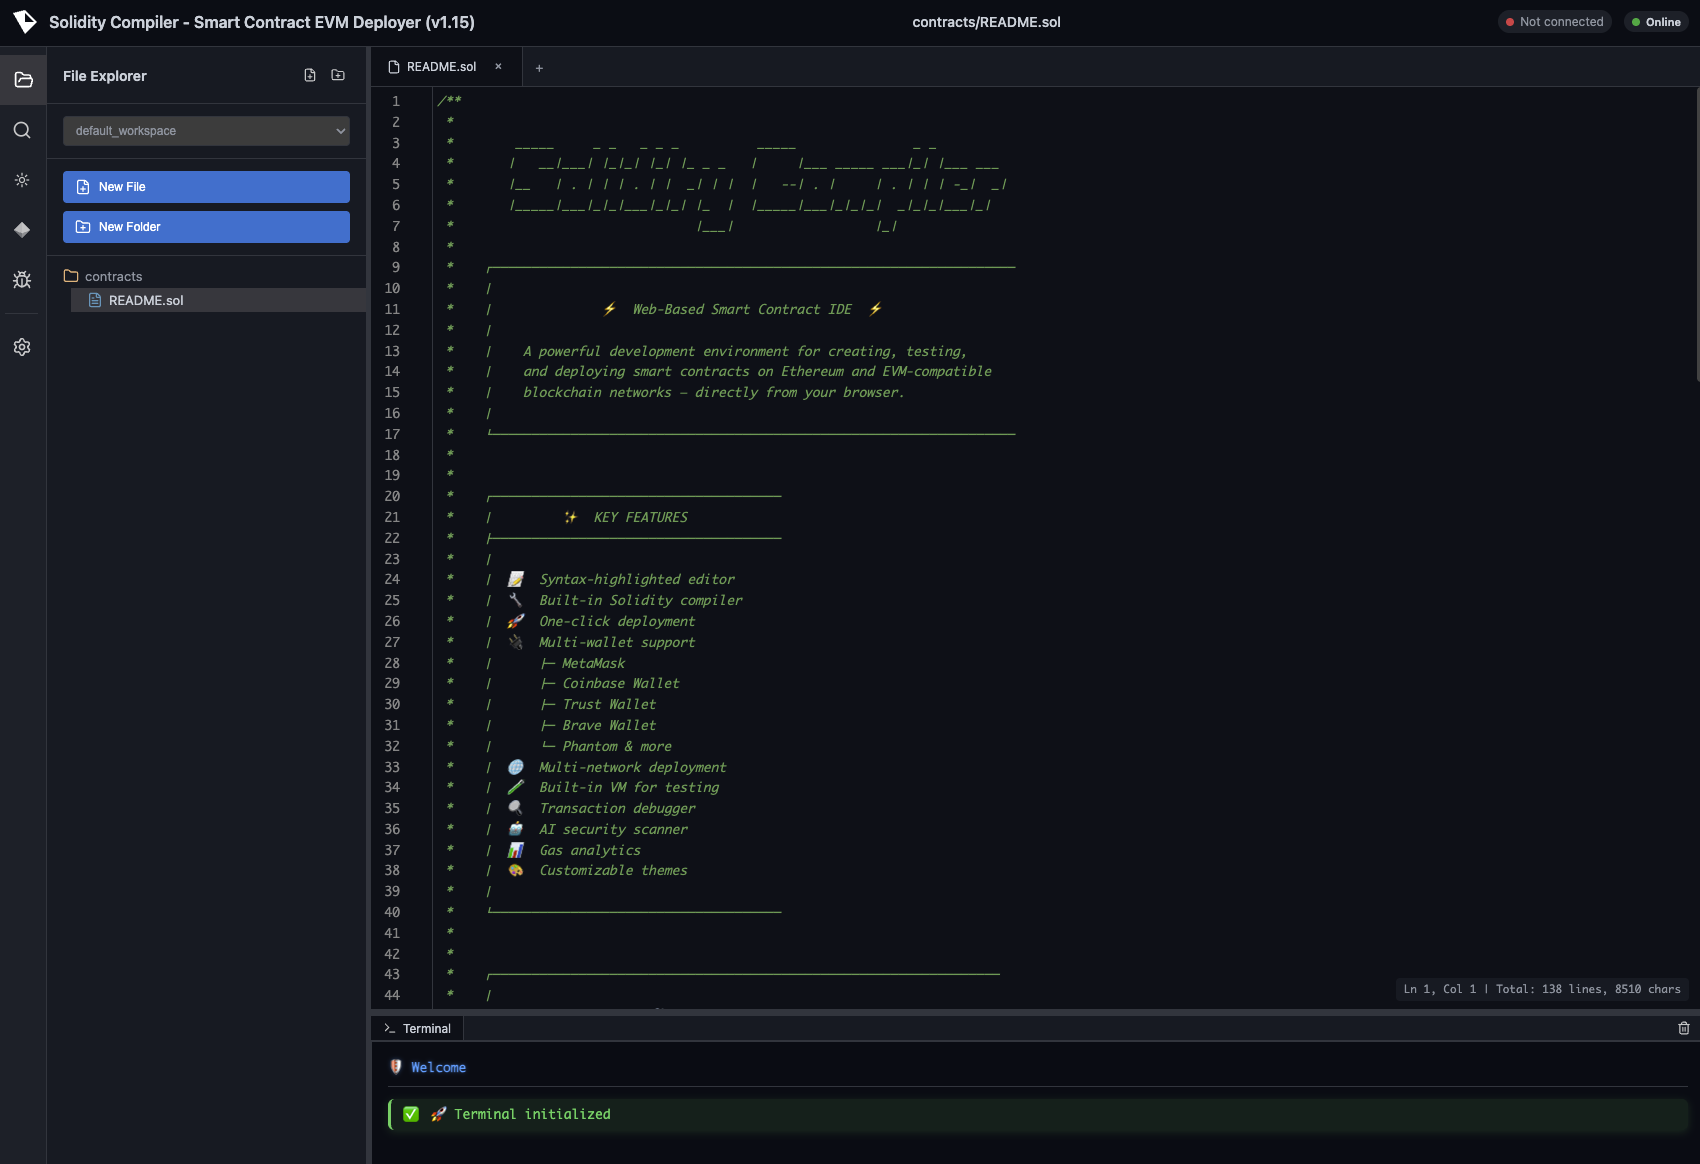
Uno de los vectores de ataque detectados son los vídeos de YouTube con bots de IA falsos para operar con criptomonedas y con tutoriales de programación. Los vídeos prometen enseñar al espectador a crear con Claude un bot de arbitraje de criptomonedas y, a continuación, lo guían paso a paso por todo el proceso: crear un monedero, copiar el código, desplegar el contrato inteligente y financiarlo con criptomonedas.
La propia víctima elige el tutorial, sigue las instrucciones y confirma cada transacción por su cuenta. El prometido bot de arbitraje es en realidad código malicioso. Cualquiera que siga un tutorial de este tipo hasta el final despliega y financia un contrato inteligente diseñado para enviar sus criptomonedas a los operadores del esquema.
En uno de los casos se detectaron nueve tutoriales de YouTube prácticamente idénticos, presentados como obra de autores distintos, pero con indicios de una producción común. Entre febrero y agosto de 2026 afectaron al menos a 224 víctimas. Se trata de un único ejemplo coordinado de cómo la IA puede utilizarse como cebo para sacar fondos a las víctimas.
¿Por qué este esquema elude la protección tradicional de los monederos cripto?
Es precisamente esa combinación lo que hace que la campaña resulte difícil de detectar con los medios de protección tradicionales. Las advertencias de seguridad de los monederos, las listas de bloqueo de sitios de phishing y el análisis de las firmas de permisos están pensados para identificar sitios maliciosos o permisos sospechosos. Aquí, en cambio, la víctima despliega por su cuenta el código que le han mostrado, envía fondos a un contrato de su propiedad y confirma cada etapa a través de su propio monedero. El código malicioso aparece en el proceso únicamente por el compilador falso, que despliega un bytecode distinto del código fuente mostrado a la víctima.
Los tutoriales se producen a gran escala
Los nueve tutoriales aparecieron en distintos canales de YouTube y cada uno se presentó como obra de un autor independiente. Sin embargo, los vídeos muestran indicios de una producción común.
Los guiones son prácticamente idénticos, las instrucciones en pantalla siguen la misma secuencia y en varios vídeos se muestra el mismo beneficio declarado hasta el decimal, incluida la promesa de obtener 1 ETH cada 20 horas.
Para crear la apariencia de autores distintos, los vídeos utilizan presentadores y voces generados por IA. En algunos clips un presentador virtual se dirige directamente al espectador; en otros, una voz generada por IA acompaña una grabación de pantalla. En muchos casos, las URL que aparecen en pantalla están ocultas de forma deliberada y se invita al espectador a seguir los enlaces de la descripción del vídeo. Eso permite reutilizar la misma grabación en distintos canales cambiando solo la dirección final.
En las secciones de comentarios hay reseñas fabricadas que afirman que el bot realmente funciona.
A septiembre de 2026, los nueve vídeos siguen en YouTube y han acumulado 310,474 visualizaciones desde que se publicó el más antiguo de ellos, en abril de 2026. Anteriormente ya se habían detectado versiones de estos vídeos creadas con el mismo patrón. Esos clips se eliminaron después de YouTube, lo que indica que la actividad no se limita a los nueve vídeos incluidos en este análisis.
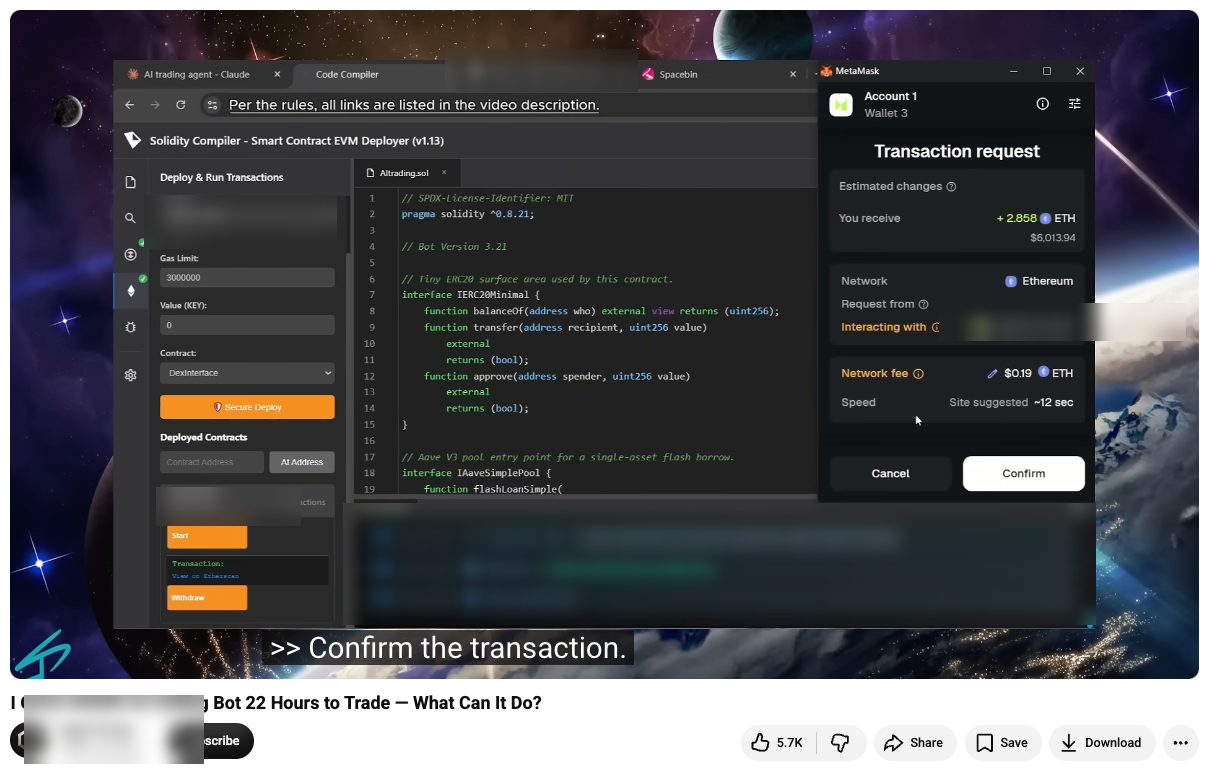
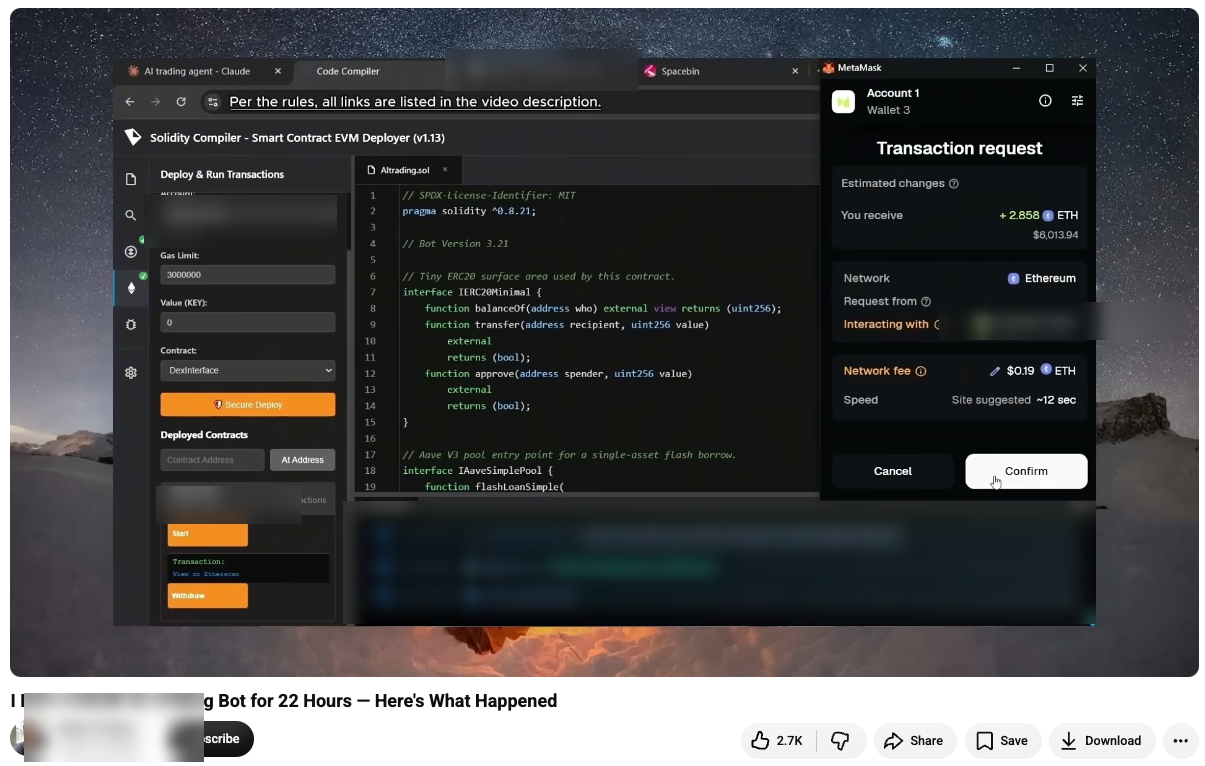
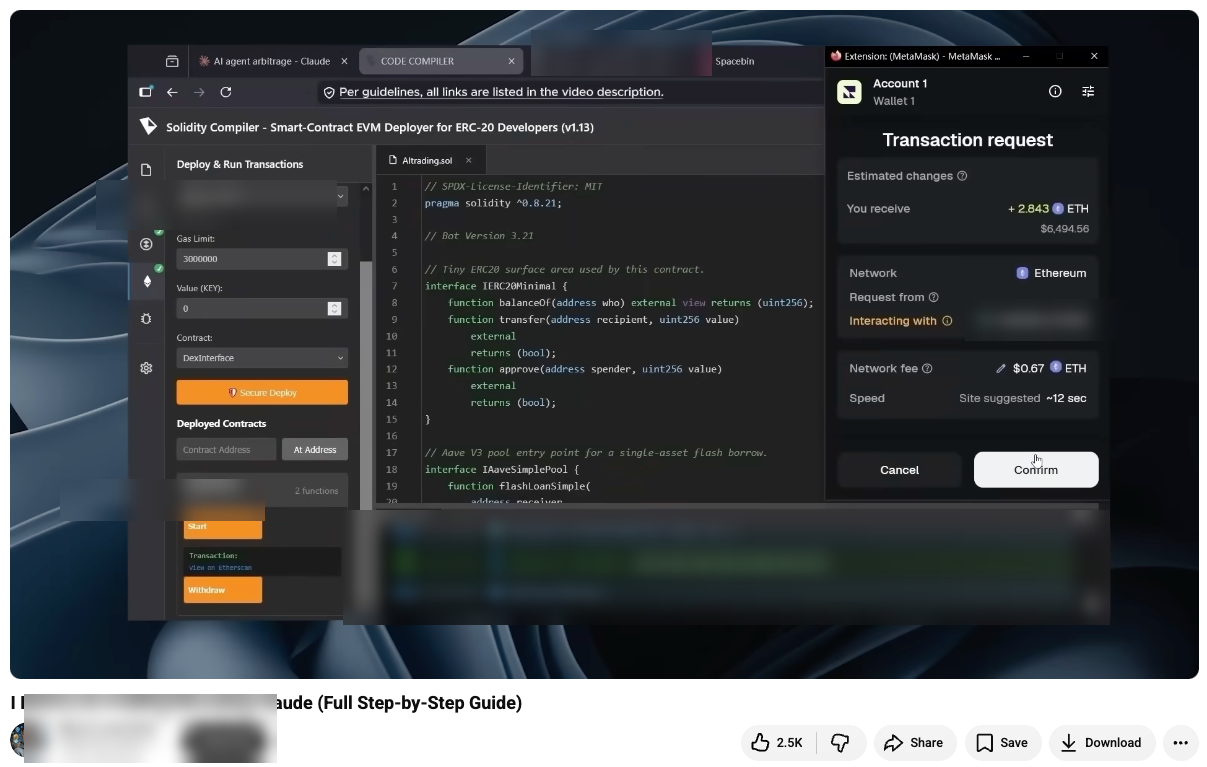
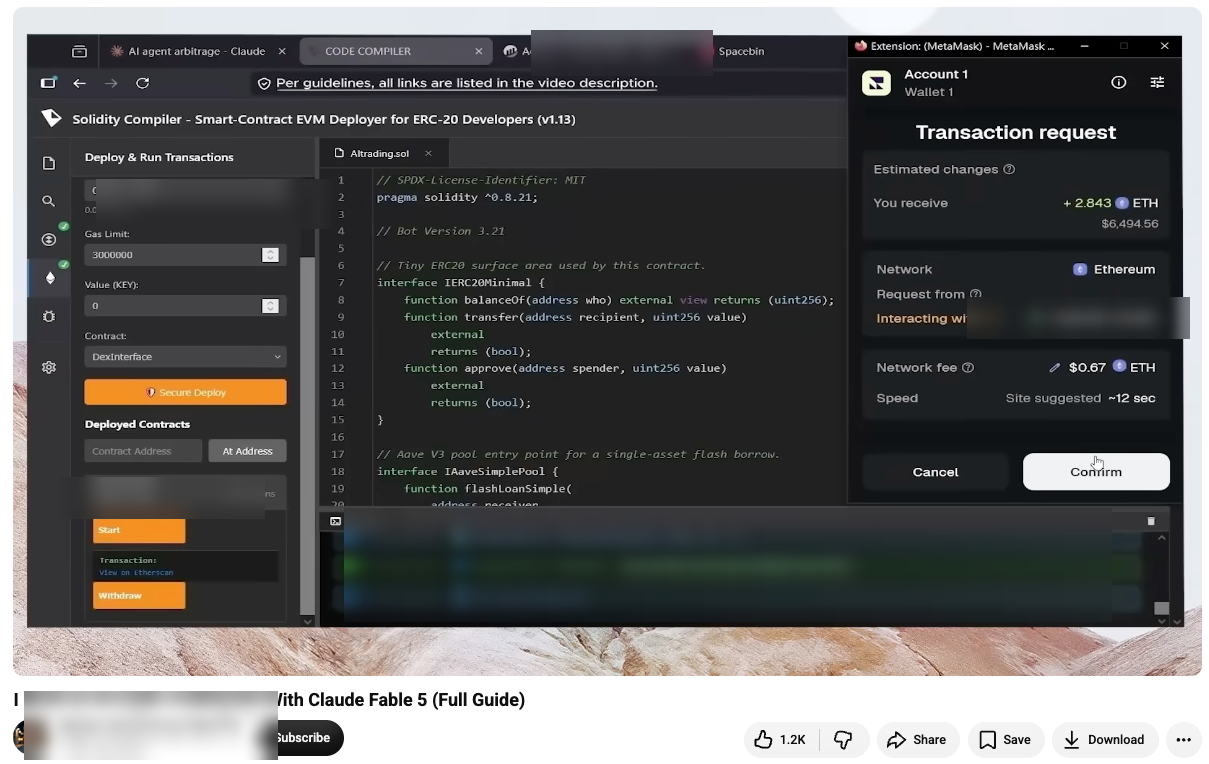
El formato de tutorial confiere al fraude una apariencia de legitimidad. El espectador ve cómo el presentador recorre todo el proceso en tiempo real, el código aparece en pantalla y el terminal muestra cada etapa. Al mismo tiempo, ese formato es fácil de escalar: el mismo guion y la misma grabación de pantalla pueden reempaquetarse y distribuirse en multitud de canales prácticamente sin costes adicionales.
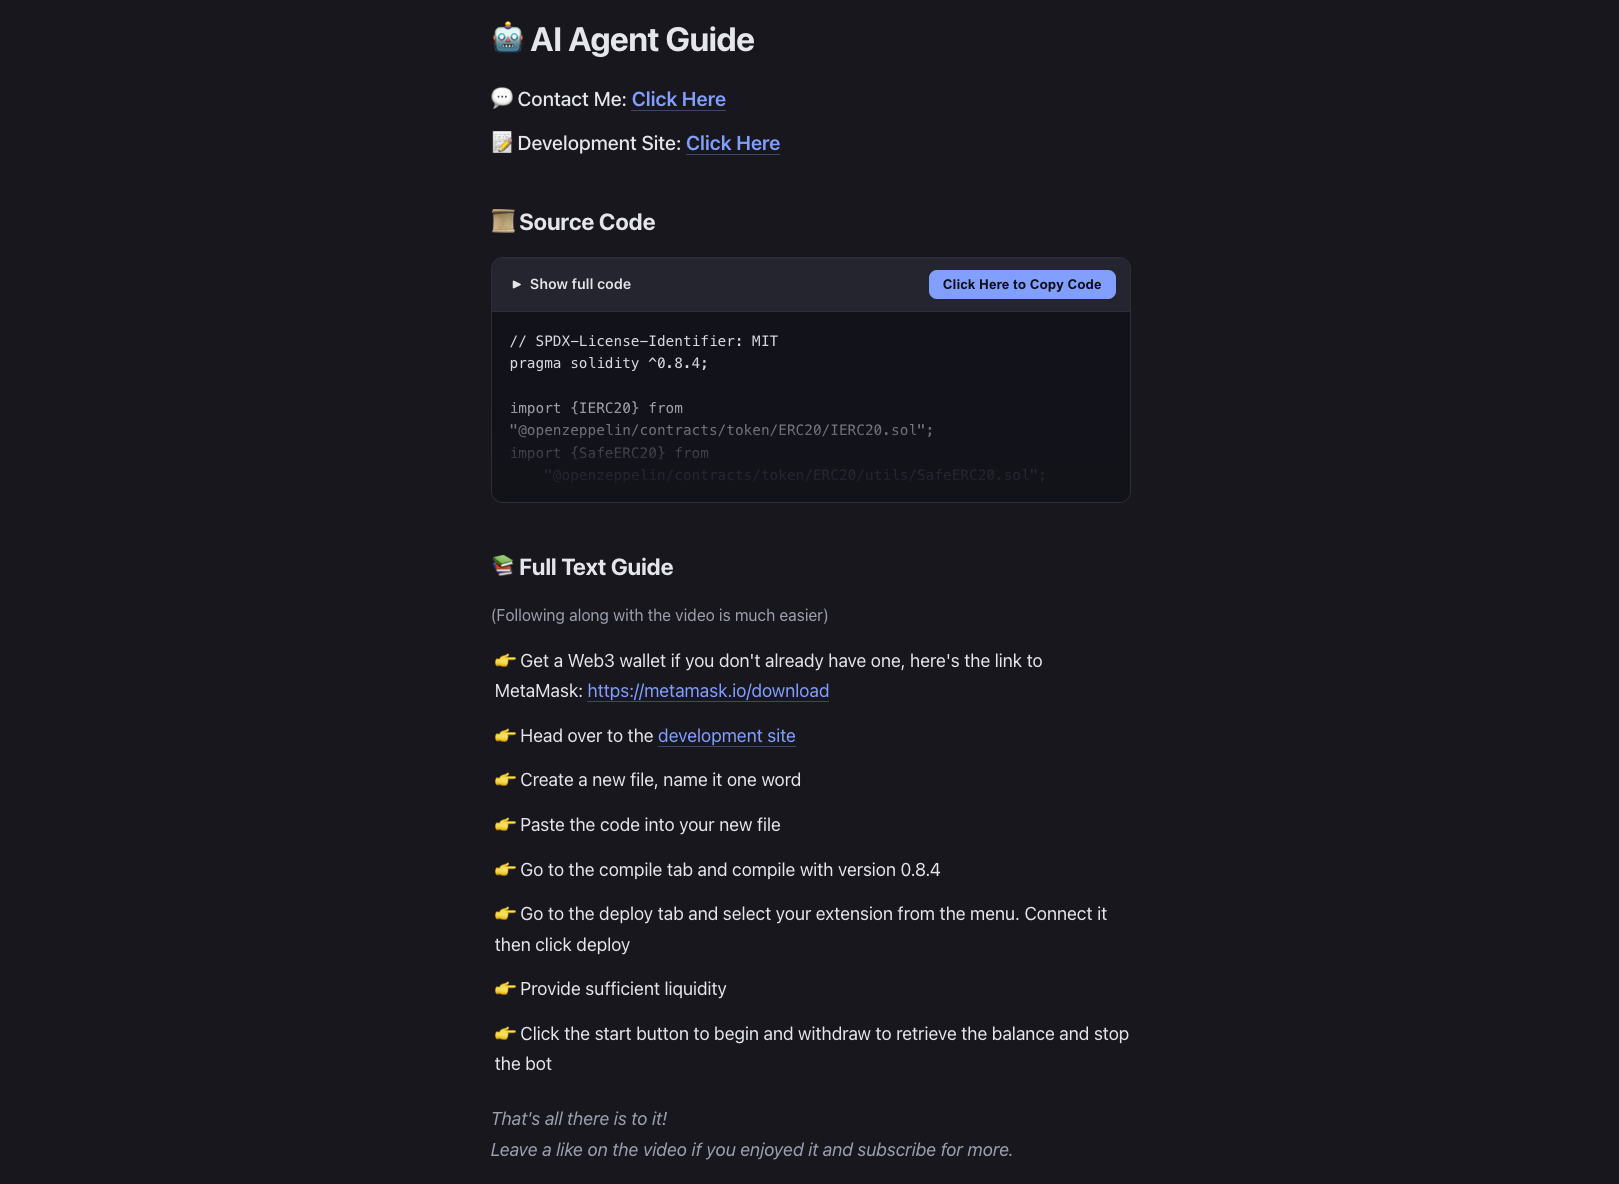
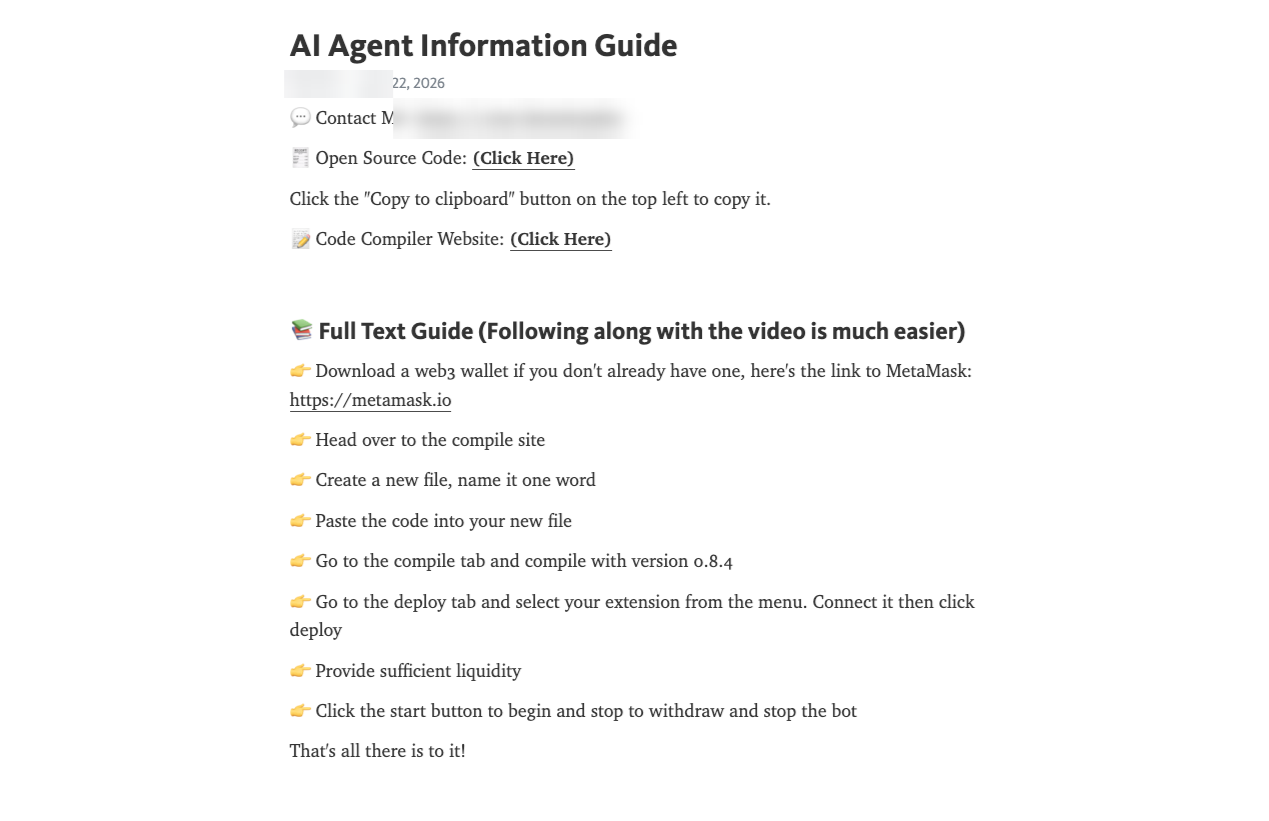
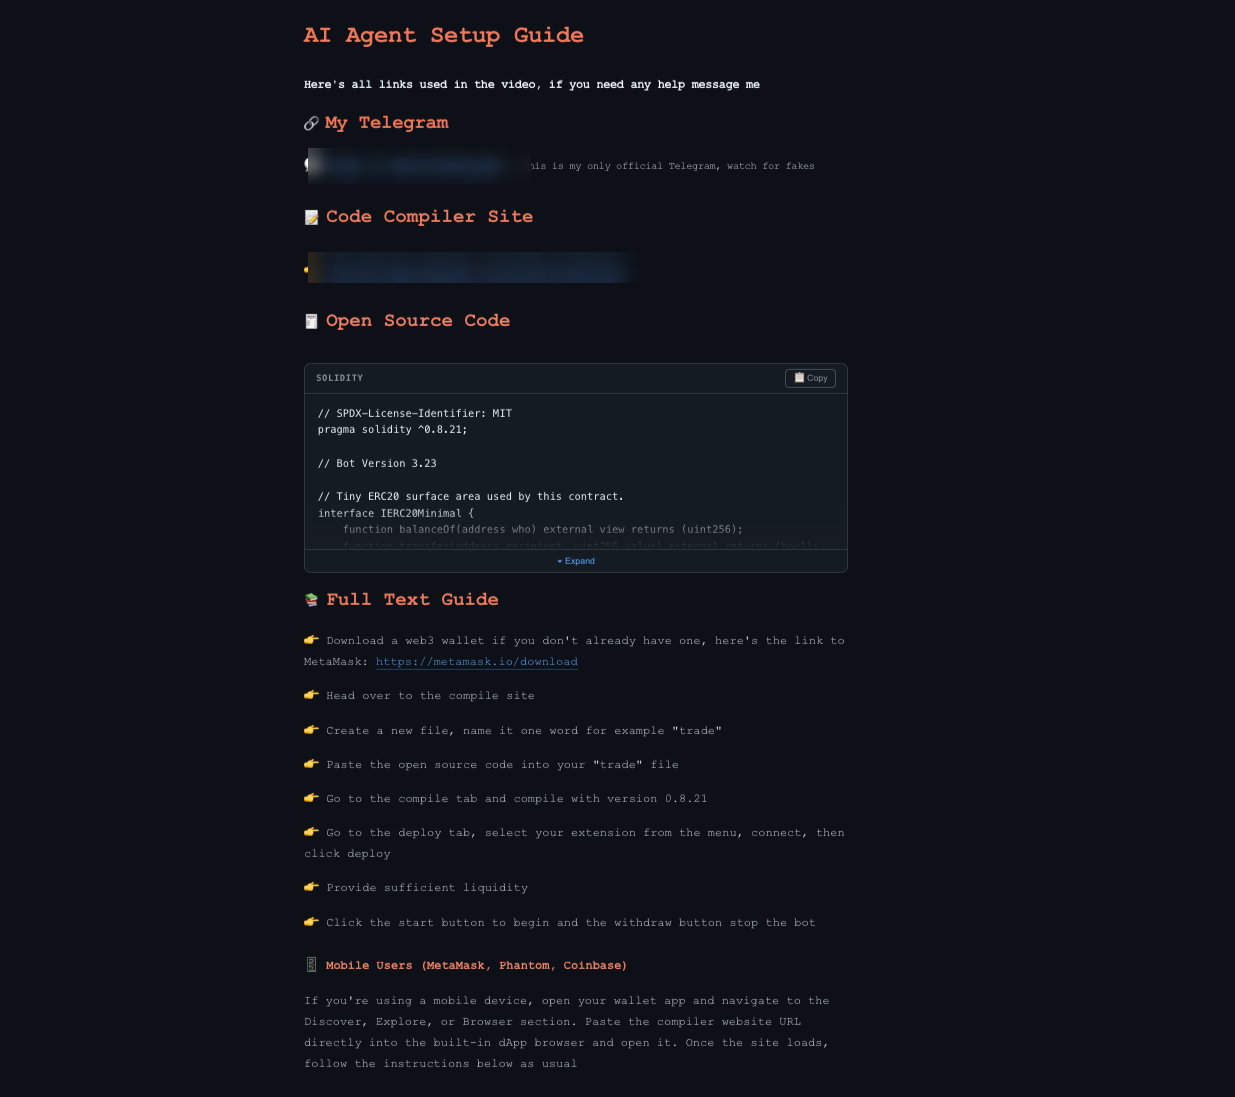
Las instrucciones escritas a las que remiten los enlaces de las descripciones muestran el mismo nivel de coordinación. Pese a estar alojadas en plataformas distintas - Telegraph, Amazon S3 y Google Cloud Storage - y diferir en diseño y enlaces, las instrucciones siguen el mismo orden y terminan con el mismo paso: dotar al bot de liquidez suficiente y pulsar Start.
Cómo los estafadores aprovechan la confianza en la IA
Claude ocupa un lugar destacado en los títulos, las descripciones y los guiones de estos tutoriales. En uno de los vídeos se promete al espectador mostrarle cómo crear con Claude un «bot de trading de criptomonedas totalmente autónomo desde cero», y el autor subraya expresamente que no hace falta experiencia previa.
Esa presentación resulta verosímil, porque los asistentes de IA para programación sí ayudan a los usuarios a escribir y desplegar software, incluidas aplicaciones de trading, y se utilizan cada vez más para ejecutar procesos técnicos reales de principio a fin. Los creadores del esquema recurren a este concepto conocido por el público para que el prometido bot de arbitraje parezca accesible incluso a espectadores con conocimientos técnicos limitados.
Este enfoque no se limita a Claude. Ya en 2025 se detectaron versiones anteriores del mismo esquema fraudulento que utilizaban ChatGPT como cebo, pero aplicaban el mismo mecanismo básico. El cambio a Claude en 2026 muestra que los operadores pueden cambiar la marca de IA de moda sin modificar prácticamente la mecánica del fraude.
Una sustitución oculta despliega el contrato malicioso
Las instrucciones que reciben las víctimas siguen siendo legítimas casi hasta el final. El usuario emplea un monedero real, despliega un contrato que él mismo controla y firma las transacciones por su cuenta. Ni siquiera el código fuente mostrado en pantalla contiene nada malicioso.
Por eso el propio entorno de desarrollo pasa a formar parte de la decisión de seguridad. Los usuarios solo deberían desplegar contratos inteligentes a través de herramientas que elijan por su cuenta y puedan verificar, y no mediante enlaces procedentes de tutoriales, instrucciones o canales de soporte. Un compilador malicioso es capaz de desplegar bytecode que no guarda ninguna relación con el código fuente mostrado en pantalla, y aun así la transacción resultante parecerá enviada legítimamente desde el propio monedero del usuario.
Un tutorial de aspecto profesional, una marca de IA conocida, una sección de comentarios activa o un código fuente comprensible no demuestran por sí solos que el contrato inteligente finalmente desplegado en la blockchain se corresponda con el código que se mostró al usuario.
274 ETH robados a 224 víctimas
Se identificaron 234 contratos inteligentes desplegados y financiados por las propias víctimas, cuyos fondos acabaron llegando a seis direcciones controladas por los operadores del esquema. El rastreo de estos contratos hasta los monederos desde los que se financiaron permitió establecer 224 monederos de víctimas. Ese patrón coincide con la mecánica mostrada en los tutoriales fraudulentos: las víctimas despliegan el contrato por su cuenta y lo financian desde su propio monedero.
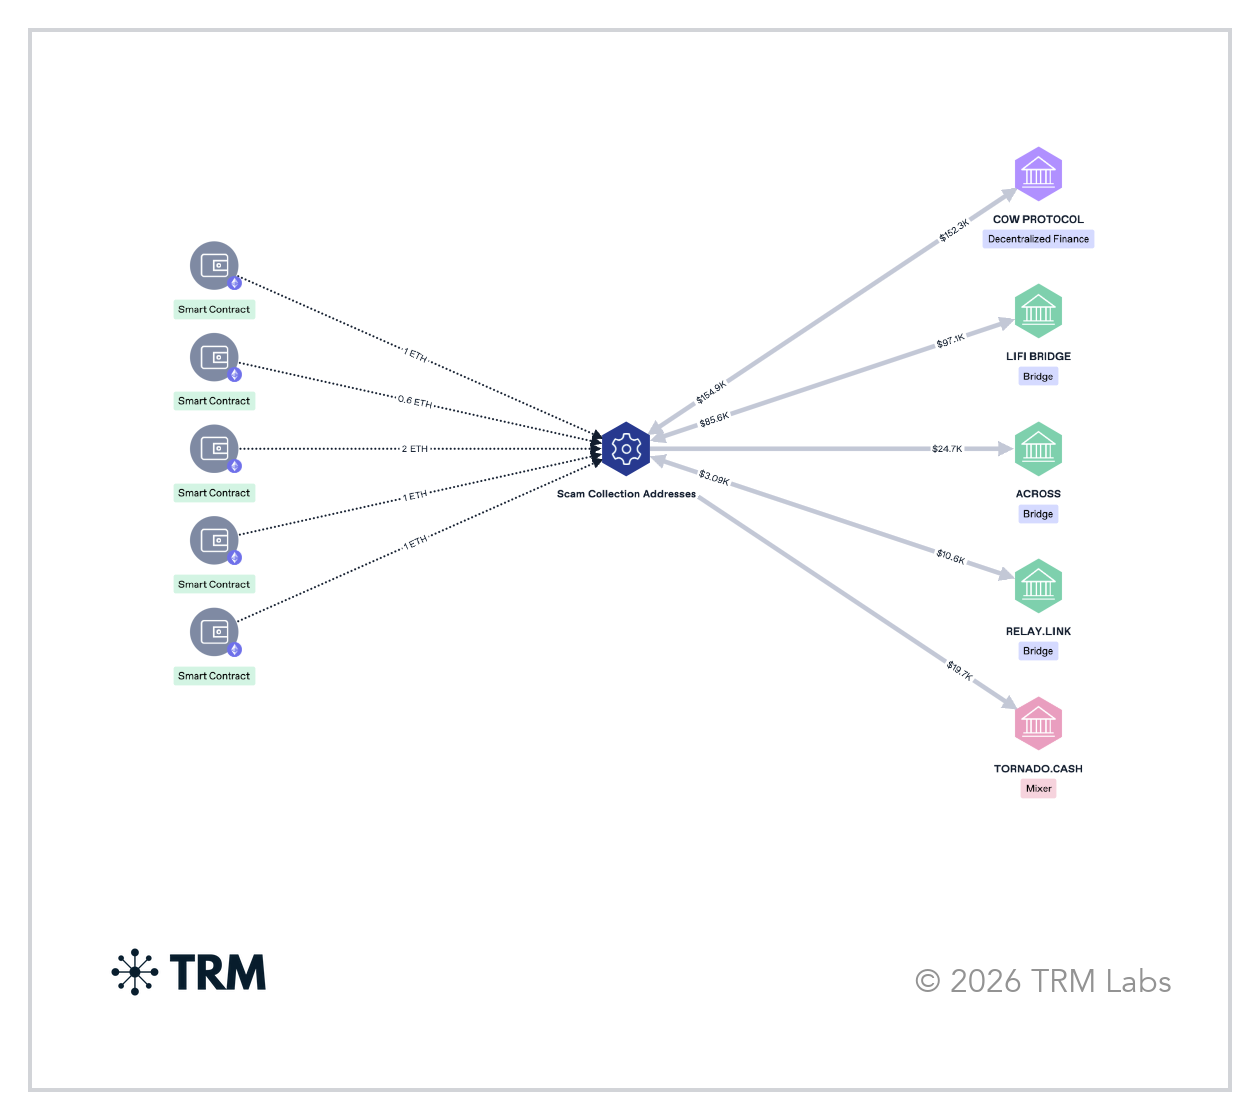
Después, los fondos robados se movieron exclusivamente a través de infraestructura descentralizada. Una parte del ETH se cambió por Dai mediante servicios financieros descentralizados y servicios de intercambio dentro de una misma red blockchain, mientras que otros fondos se desplazaron entre redes a través de varios puentes, con una de las rutas pasando por un mezclador. Una parte de los fondos permanece en las direcciones receptoras iniciales o en monederos de nueva creación. No se detectaron exchanges centralizados de criptomonedas en el movimiento de salida de los fondos.
Mezcladores de criptomonedas: cómo están construidos y qué significa su rastro en el historial de una cartera3 sept 2026Leer más
Cómo no desplegar un contrato malicioso
La mayoría de los pasos de estos tutoriales son legítimos en sí mismos. La víctima utiliza un monedero real, despliega un contrato que está bajo su control y firma las transacciones por su cuenta. Ni siquiera el código fuente mostrado en pantalla contiene elementos maliciosos. El compromiso se produce cuando la víctima sigue las instrucciones hasta el compilador controlado por los operadores del esquema, que sustituye el código que el usuario cree que va a desplegar por bytecode malicioso.
Esto significa que el propio entorno de desarrollo se convierte en un elemento importante de la seguridad.
