Blog
Todo sobre blockchain, las comprobaciones AML, el procedimiento KYT y el onboarding cripto.
Revolut entregó los datos de 680 clientes a estafadores desde un dominio gubernamental
Los hackers enviaron solicitudes desde un dominio de correo real de una agencia gubernamental y ahora exigen alrededor de 10,000 bitcoin, amenazando con filtraciones diarias.
Cómo funciona la analítica blockchain: clústeres, atribución y de dónde salen las etiquetas
La cadena muestra direcciones e importes, nada más. Todo lo demás en un informe se construye encima. Analizamos de qué se compone y dónde terminan los hechos.
Las consecuencias del 11-S: cómo ha cambiado la financiación del terrorismo en 25 años
Las redes terroristas buscan constantemente formas de sortear la principal ventaja de la blockchain, su transparencia, experimentando con transferencias entre redes.
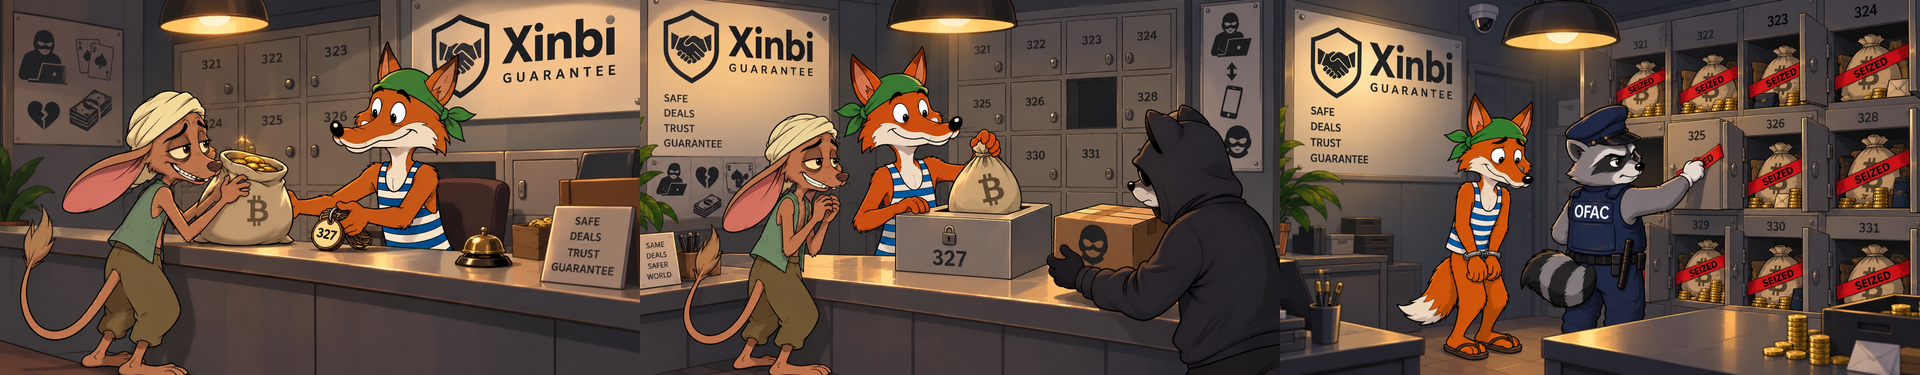
De los hackeos a las estafas románticas: cómo el dinero sucio confluía en una misma red cripto
La plataforma clandestina utilizaba un sistema de depósitos de garantía y de retención temporal de los pagos para reducir los riesgos de comprar servicios ilegales.
Trezor advierte sobre phishing desde su dominio real tras un ataque al proveedor de correo
Los correos llegan desde el dominio legítimo de la empresa y presionan a actualizar la cartera con urgencia por una vulnerabilidad ficticia.
Un error de unos pocos bytes: análisis del ataque a Liquid Network
Una vulnerabilidad en el código de Liquid Network permitió crear cerca de 3,998.5 L-BTC aprovechando un fallo en el mecanismo de caché de las comprobaciones criptográficas.