A partir del 30 de julio de 2026, los atacantes comenzaron a explotar una vulnerabilidad de cinco años en el firmware de los monederos de hardware Coldcard, desarrollados por la empresa Coinkite, para sustraer sistemáticamente bitcoins de los dispositivos que resultaron ser vulnerables.
El problema tiene su origen en una versión del firmware publicada en marzo de 2021. Debido a un error en el proceso de compilación del software, la generación de frases semilla en algunos casos no se realizaba mediante el generador de números aleatorios por hardware, como habían previsto los desarrolladores, sino a través de un generador de números pseudoaleatorios por software mucho más débil.
El análisis de la blockchain muestra que la mayor parte de los fondos sustraídos se acumula por ahora en un número reducido de direcciones controladas por los atacantes, mientras que el movimiento posterior de los activos sigue siendo mínimo. Al mismo tiempo, las diferencias en la forma de componer las transacciones durante las distintas oleadas de ataques permiten suponer que detrás de los robos podrían estar varios participantes independientes.
Así, este incidente se convirtió en el tercer mayor hackeo de la industria de las criptomonedas en 2026, y el daño total de todos los ataques conocidos desde principios de año superó los 1.2 mil millones de dólares.
Como en muchos otros casos de compromiso de criptoactivos a gran escala, la verdadera magnitud del suceso probablemente se irá conociendo poco a poco. Los fondos sustraídos siguen desplazándose por la blockchain, y muchos propietarios de monederos descubren el robo solo meses o incluso años después. Por eso, las estimaciones actuales deben considerarse preliminares. Por esa misma razón, y debido a los indicios de la participación de varios atacantes, los especialistas todavía no vinculan el ataque con ningún grupo de hackers concreto.
Cuatro oleadas de ataques: 1,816 BTC de 5,200 direcciones
El 30 de julio de 2026, los atacantes comenzaron a retirar masivamente bitcoins de los monederos protegidos por dispositivos de hardware Coldcard.
Más tarde quedó claro que aquello era solo la primera etapa de la operación. En los cuatro días siguientes se produjeron otras tres oleadas de robos a gran escala. A día de hoy se sabe de la sustracción de aproximadamente 1,816 BTC, con un valor de unos $116M, de más de 5,200 direcciones. Durante la preparación de la investigación, la cuarta oleada de transacciones aún estaba en cola para su confirmación (mempool).
La causa de la vulnerabilidad: el firmware de Coldcard de 2021 y los 40 bits
El ataque fue posible debido a un error en el firmware de los monederos de hardware Coldcard. La versión del firmware 4.0.1, publicada en marzo de 2021, contenía un error de software que hacía que algunos dispositivos crearan frases semilla con una aleatoriedad considerablemente menor de la que habían previsto los desarrolladores. Como resultado, las claves privadas creadas en esos dispositivos resultaron vulnerables a la fuerza bruta completa.
Una actualización del firmware soluciona el problema únicamente para los nuevos monederos que se creen después de instalar la versión corregida del software. Sin embargo, los monederos ya existentes, cuyas frases semilla se generaron con el firmware vulnerable, siguen en riesgo.
Por eso, los usuarios que crearon monederos en las versiones afectadas de Coldcard deben generar una nueva frase semilla y transferir por completo sus fondos a un nuevo monedero.
Qué pasó con los fondos robados: Wasabi y Tornado Cash
La mayor parte de los fondos sustraídos sigue concentrada en un número reducido de direcciones controladas por los atacantes. Por ahora, los intentos de ocultar el origen de los bitcoins robados han sido mínimos. Solo se han registrado una transferencia de 64.9 BTC a través de un monedero Wasabi y un envío de 200 ETH al servicio Tornado Cash el 4 de agosto de 2026.
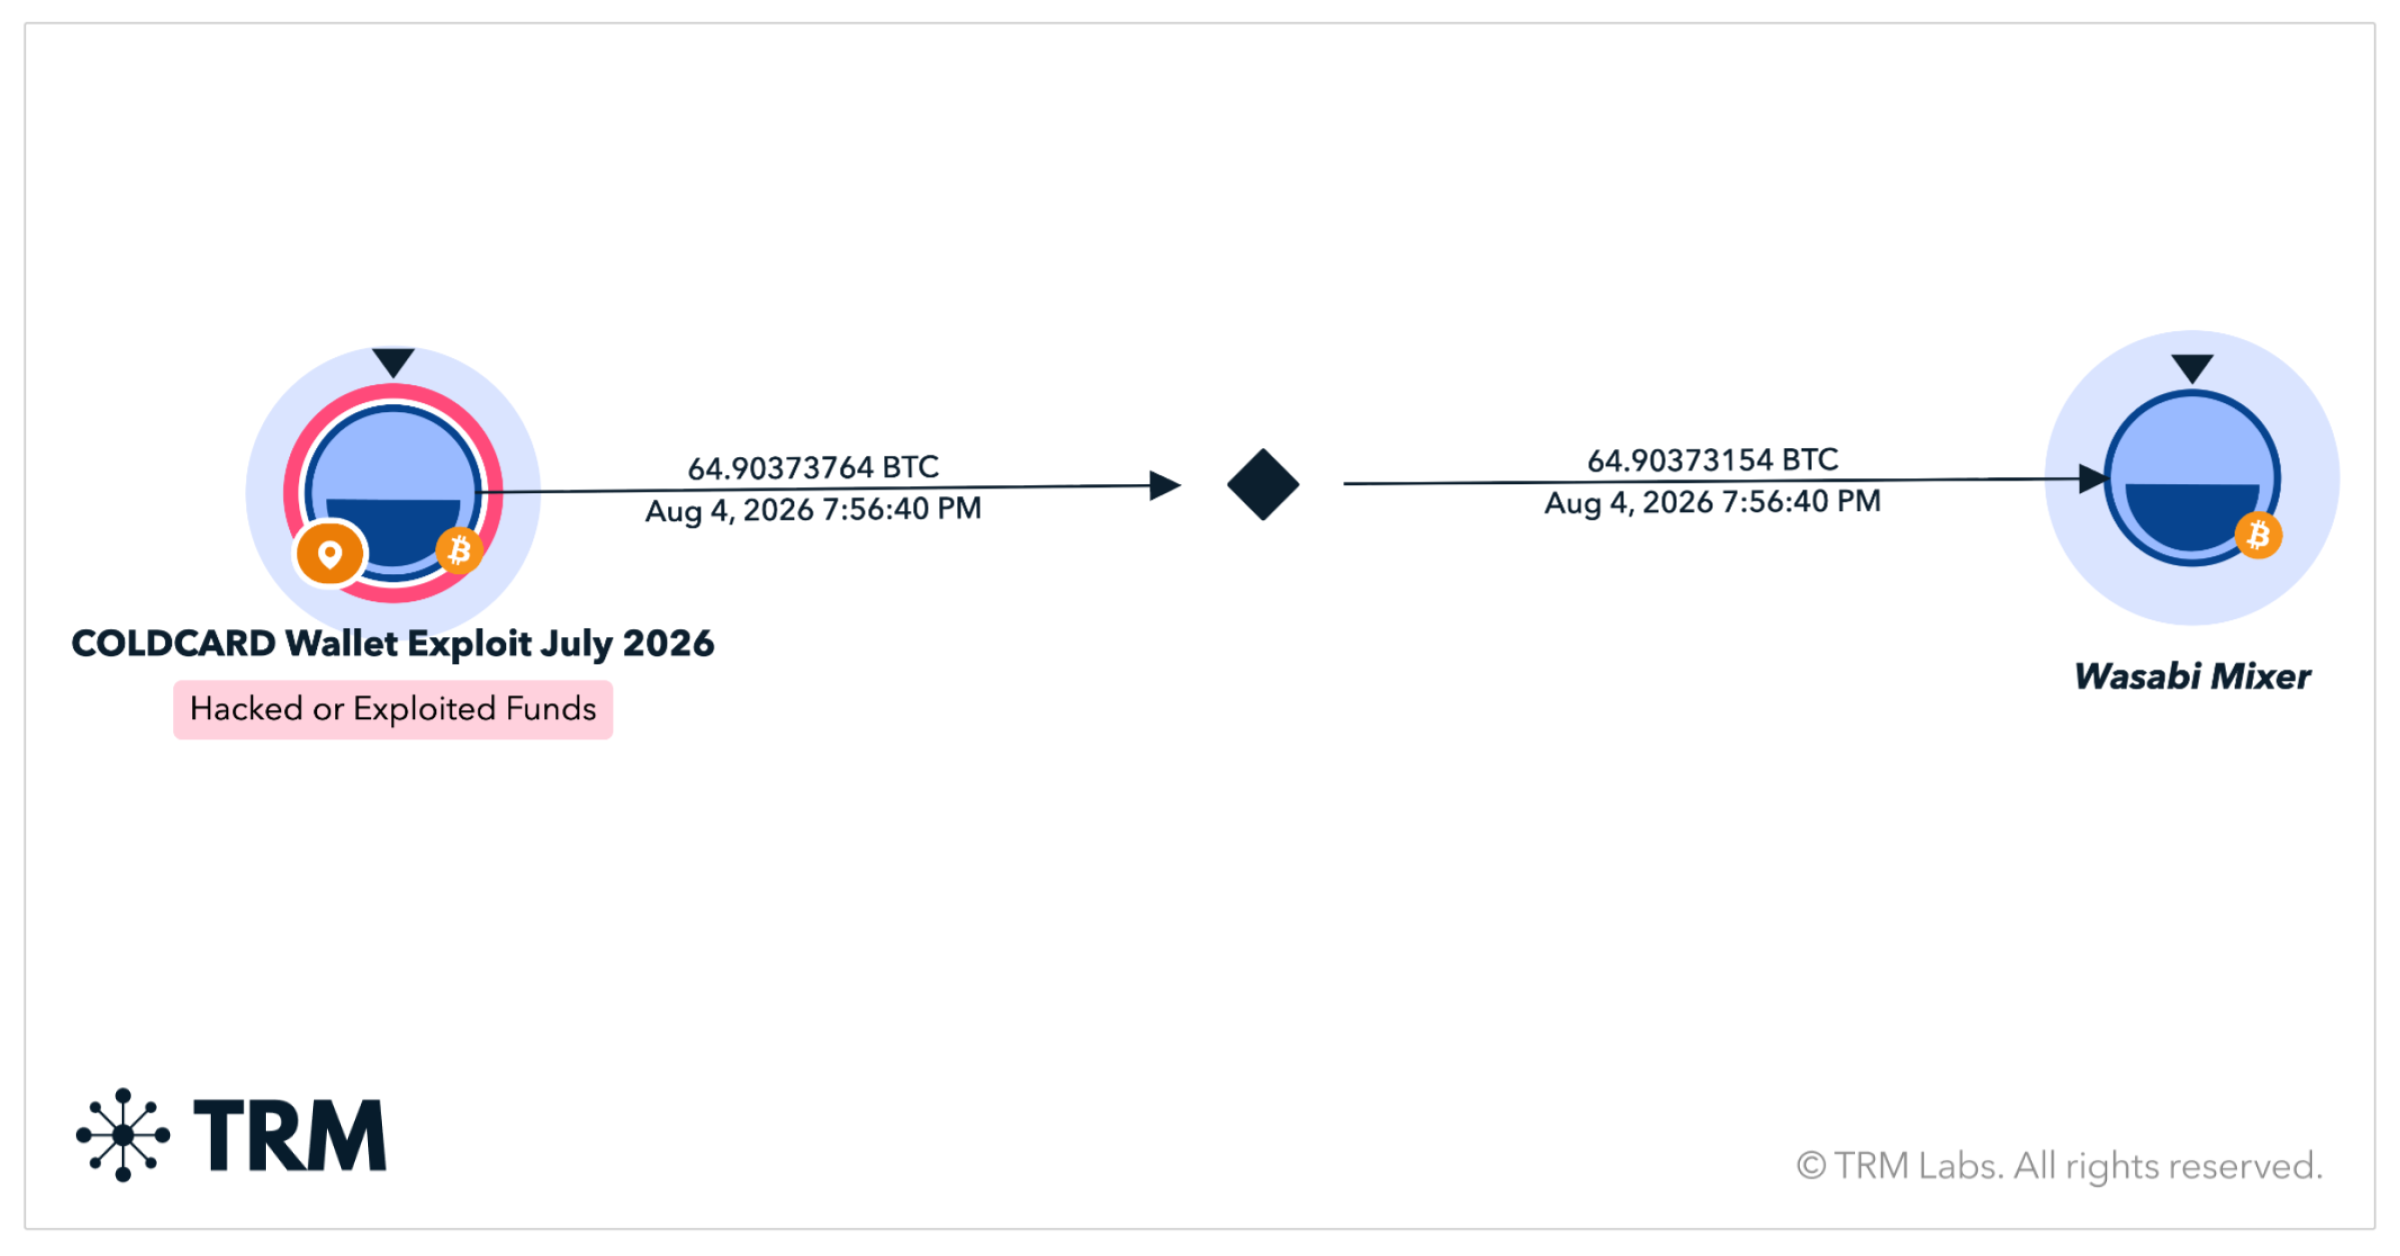
Si los fondos salían de las direcciones iniciales, por lo general esto se limitaba a una sola transferencia adicional a otra dirección para su consolidación. Todavía no se observan esquemas más complejos para ocultar el rastro: transferencias en varias etapas, fraccionamiento de importes o mezcla de monedas. Esto puede indicar que el atacante (o el grupo de atacantes) aún no ha decidido cómo retirar de forma más segura una suma tan grande, que atraerá la atención inevitablemente sin importar adónde se envíe.
Ese comportamiento difiere notablemente de las acciones de los grupos de hackers profesionales que se especializan en robos de criptomonedas. Por ejemplo, los conocidos operadores norcoreanos suelen empezar a blanquear activamente los fondos robados ya en las primeras horas o días tras el ataque, usando una gran cantidad de direcciones intermedias y diversos servicios para enredar la cadena de transacciones.
Uno de esos mensajes contenía una oferta para ayudar a blanquear los fondos robados a cambio de una comisión del 7%. No se puede descartar que el autor del mensaje fuera él mismo un estafador que intentaba engañar a los hackers, pero el simple hecho de que aparezcan tales ofertas muestra la rapidez con que los representantes del mercado clandestino intentan aprovechar los robos de criptomonedas de gran repercusión, anunciando sus servicios directamente a través de la blockchain.
Qué significa el incidente para la autocustodia de criptomonedas
2026 ya se ha destacado por varios de los mayores hackeos de protocolos DeFi, ataques a exchanges de criptomonedas centralizados y, ahora, se ha sumado uno de los mayores compromisos de monederos de hardware.
Este caso muestra claramente que la autocustodia de criptomonedas no elimina los riesgos por completo: solo traslada la responsabilidad de la seguridad al propietario de los activos. Incluso el monedero de hardware más confiable se vuelve vulnerable si el error se cometió ya en la etapa de generación de la clave privada. Por eso, tan importantes como la propia protección de hardware del dispositivo son la calidad del firmware y el mecanismo de generación de números aleatorios.
Ni siquiera el código abierto y las numerosas auditorías independientes pueden garantizar una seguridad absoluta. El firmware de los dispositivos y los algoritmos de generación de datos aleatorios requieren una verificación y un control constantes. Un nivel de protección adicional pueden ser los monederos multifirma (multisig), que usan varios dispositivos de hardware independientes de distintos fabricantes y diferentes fuentes de generación de números aleatorios. Ese enfoque reduce considerablemente la dependencia de una implementación concreta y hace que un ataque exitoso sea mucho más difícil.
Para proteger los fondos, se recomienda crear un nuevo monedero en la versión actualizada del dispositivo, comprobar el fingerprint del nuevo monedero y de una de las direcciones de recepción y, a continuación, realizar primero una pequeña transferencia de prueba. Solo tras confirmar que los fondos han llegado correctamente al nuevo monedero conviene transferir el saldo restante.
