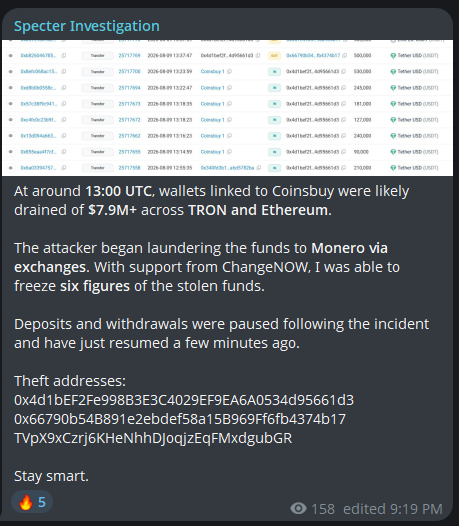
El exchange de criptomonedas Coinsbuy perdió alrededor de $8.07M en un ataque en dos redes a la vez - TRON y Ethereum. El primero en informar del retiro de fondos fue el servicio Specter, que estimó el daño en $7.9M. Un recuento detallado de las transacciones mostró una suma mayor - $8,073,992.
Coinsbuy aún no ha emitido un comunicado oficial, pero ya 12 horas después del robo la empresa recargó las direcciones afectadas con aproximadamente $3.93M. La precisión de la devolución fue de hasta el 0.05% de cada una de las sumas perdidas.
Cómo se produjo el hackeo de Coinsbuy
El ataque se desarrolló el 9 de agosto de 2026 y duró alrededor de una hora. La primera en entrar en acción fue la red TRON: a las 12:43:09, el hacker realizó una transferencia de prueba de 5 USDT desde el monedero caliente principal de Coinsbuy. Dos minutos después empezaron las sumas reales.
Para las 13:44, en el monedero recolector se habían acumulado 6,037,005 USDT retirados de ocho direcciones de Coinsbuy. El mayor retiro único fue de 3,492,005 USDT.
En paralelo, de las 12:54 a las 13:24, se desarrollaba un ataque en Ethereum. De tres monederos de la empresa salieron 1,889,000 USDT y 77 ETH. El hacker pasó las stablecoins obtenidas por el agregador 1inch y obtuvo a la salida 981.1 ETH en un monedero creado esa misma hora.
El vínculo entre las dos vías del ataque se confirmó on-chain. A las 14:09:18, el recolector en TRON envió 100,000 USDT al exchange cross-chain Bridgers. Al cabo de 14 y 23 minutos respectivamente, el contrato de pago de Bridgers emitió 5.111 ETH y 46.027 ETH - al mismo monedero que compraba ETH a través de 1inch. El saldo total coincide con una precisión del 0.16% (es el gas).
Adónde fueron los fondos robados a Coinsbuy
Otros 150 ETH ($288K) pasaron por ChangeNOW, donde informaron de la congelación de una suma de seis cifras. Al mismo tiempo, 282.2 ETH ($542K) permanecen intactos en cinco direcciones desde las 15:51 del 9 de agosto - hasta la mañana del día siguiente, el dinero no se había movido.
El vector del ataque no se ha establecido. El análisis on-chain tampoco reveló ninguna coincidencia de direcciones con el hacker que el 24 de julio atacó el servicio Triple-A - allí hubo un modus operandi de blanqueo distinto.
