Cuando los investigadores comenzaron a rastrear $387M robados de Bitget, estaba claro que los atacantes detrás del hecho actuarían con rapidez. Por eso, los investigadores utilizaron IA especializada para crear herramientas automatizadas a medida, de modo que la velocidad del análisis pudiera igualar la velocidad con la que se movían los fondos.
El mayor robo cripto del año: qué pasó con Bitget y quién pudo estar detrás del ataque28 sept 2026Leer más
Trabajando sin descanso, el equipo de investigación se mantuvo en contacto con Bitget y las fuerzas del orden, transmitiendo los últimos resultados del rastreo. El trabajo se aceleró gracias a la creación de herramientas de automatización a medida que eliminaron gran parte del rastreo manual de transacciones complejas en varias blockchains y la comparación de actividad en cada etapa.
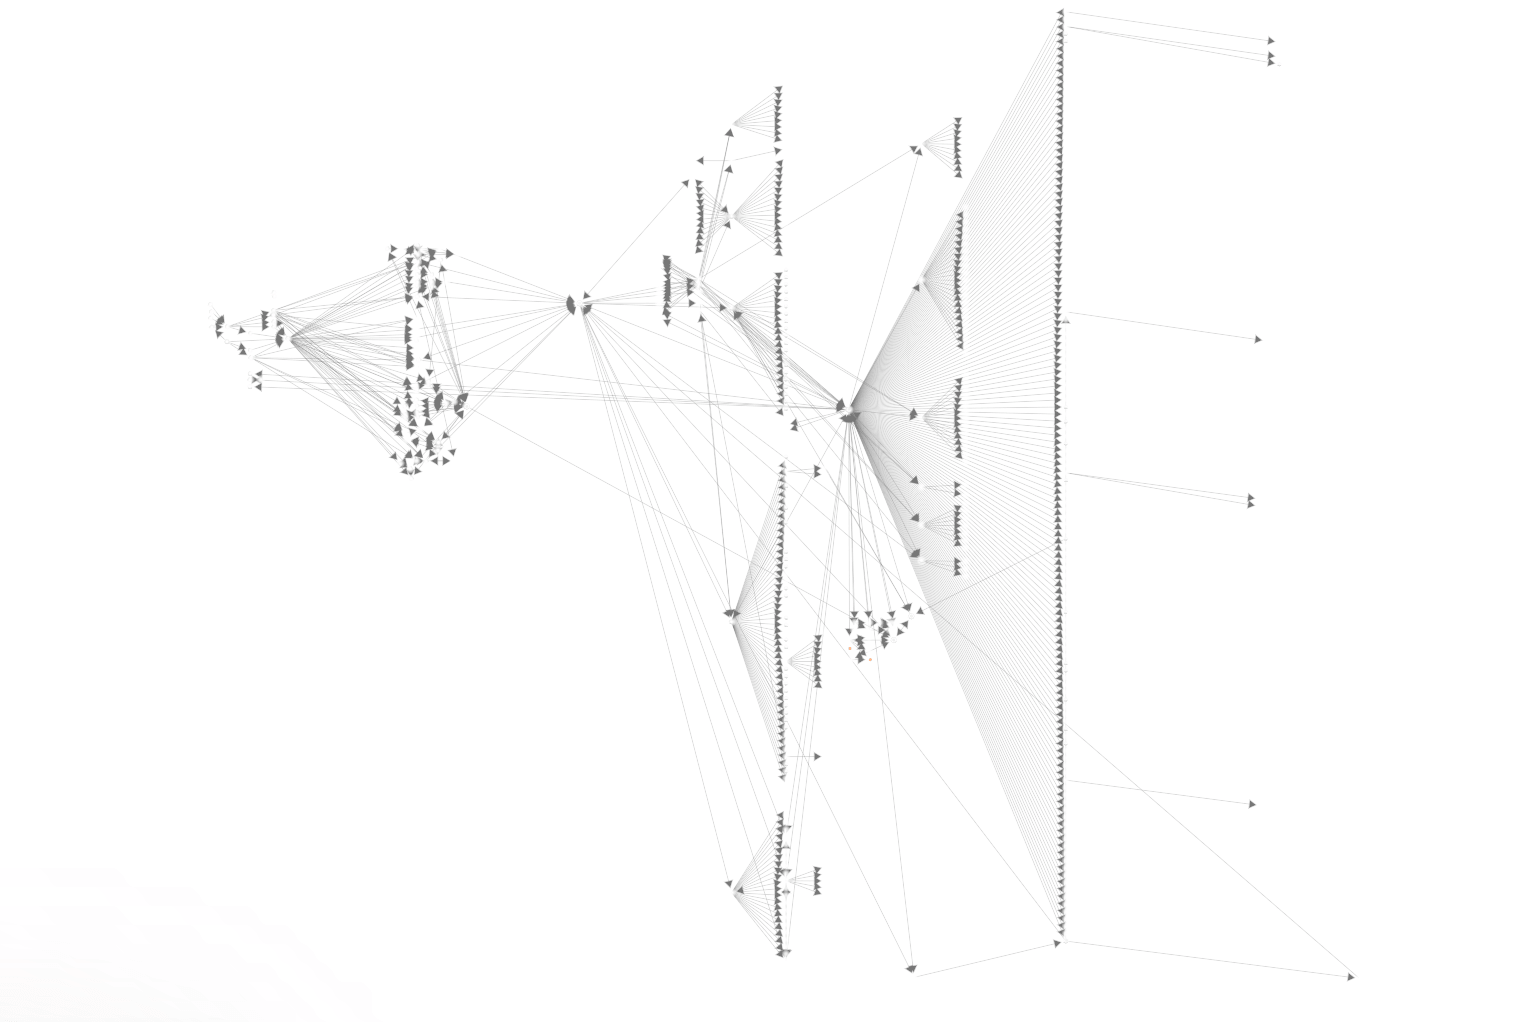
Como muestra el gráfico a continuación, aunque solo representa una parte de las transferencias, se realizaron cientos de transacciones después de iniciado el ataque. Los fondos se movieron entre distintas redes, por ejemplo de Ethereum a Bitcoin.
No se trató simplemente de usar la IA como herramienta auxiliar para construir gráficos de flujo de fondos. La plataforma agéntica permitió a los especialistas consultar diversas fuentes de datos y crear rápidamente soluciones especializadas adaptadas a las tareas específicas de la investigación.
La capacidad de detectar y comprender rápidamente la actividad ilícita es cada vez más importante, ya que los grupos norcoreanos y otros grupos cibercriminales utilizan automatización sofisticada para mover y ocultar fondos robados. Los investigadores deben mantener el ritmo de estos métodos mientras aplican criterio profesional y experiencia para interpretar actividad on-chain compleja.
Por eso la velocidad se está convirtiendo en una parte fundamental de toda investigación. A los pocos minutos de detectarse los fondos robados, las etiquetas correspondientes aparecieron en el sistema de información, brindando a los equipos de cumplimiento y a las fuerzas del orden los datos que necesitaban para actuar.
Reconstrucción de la ruta de los fondos robados
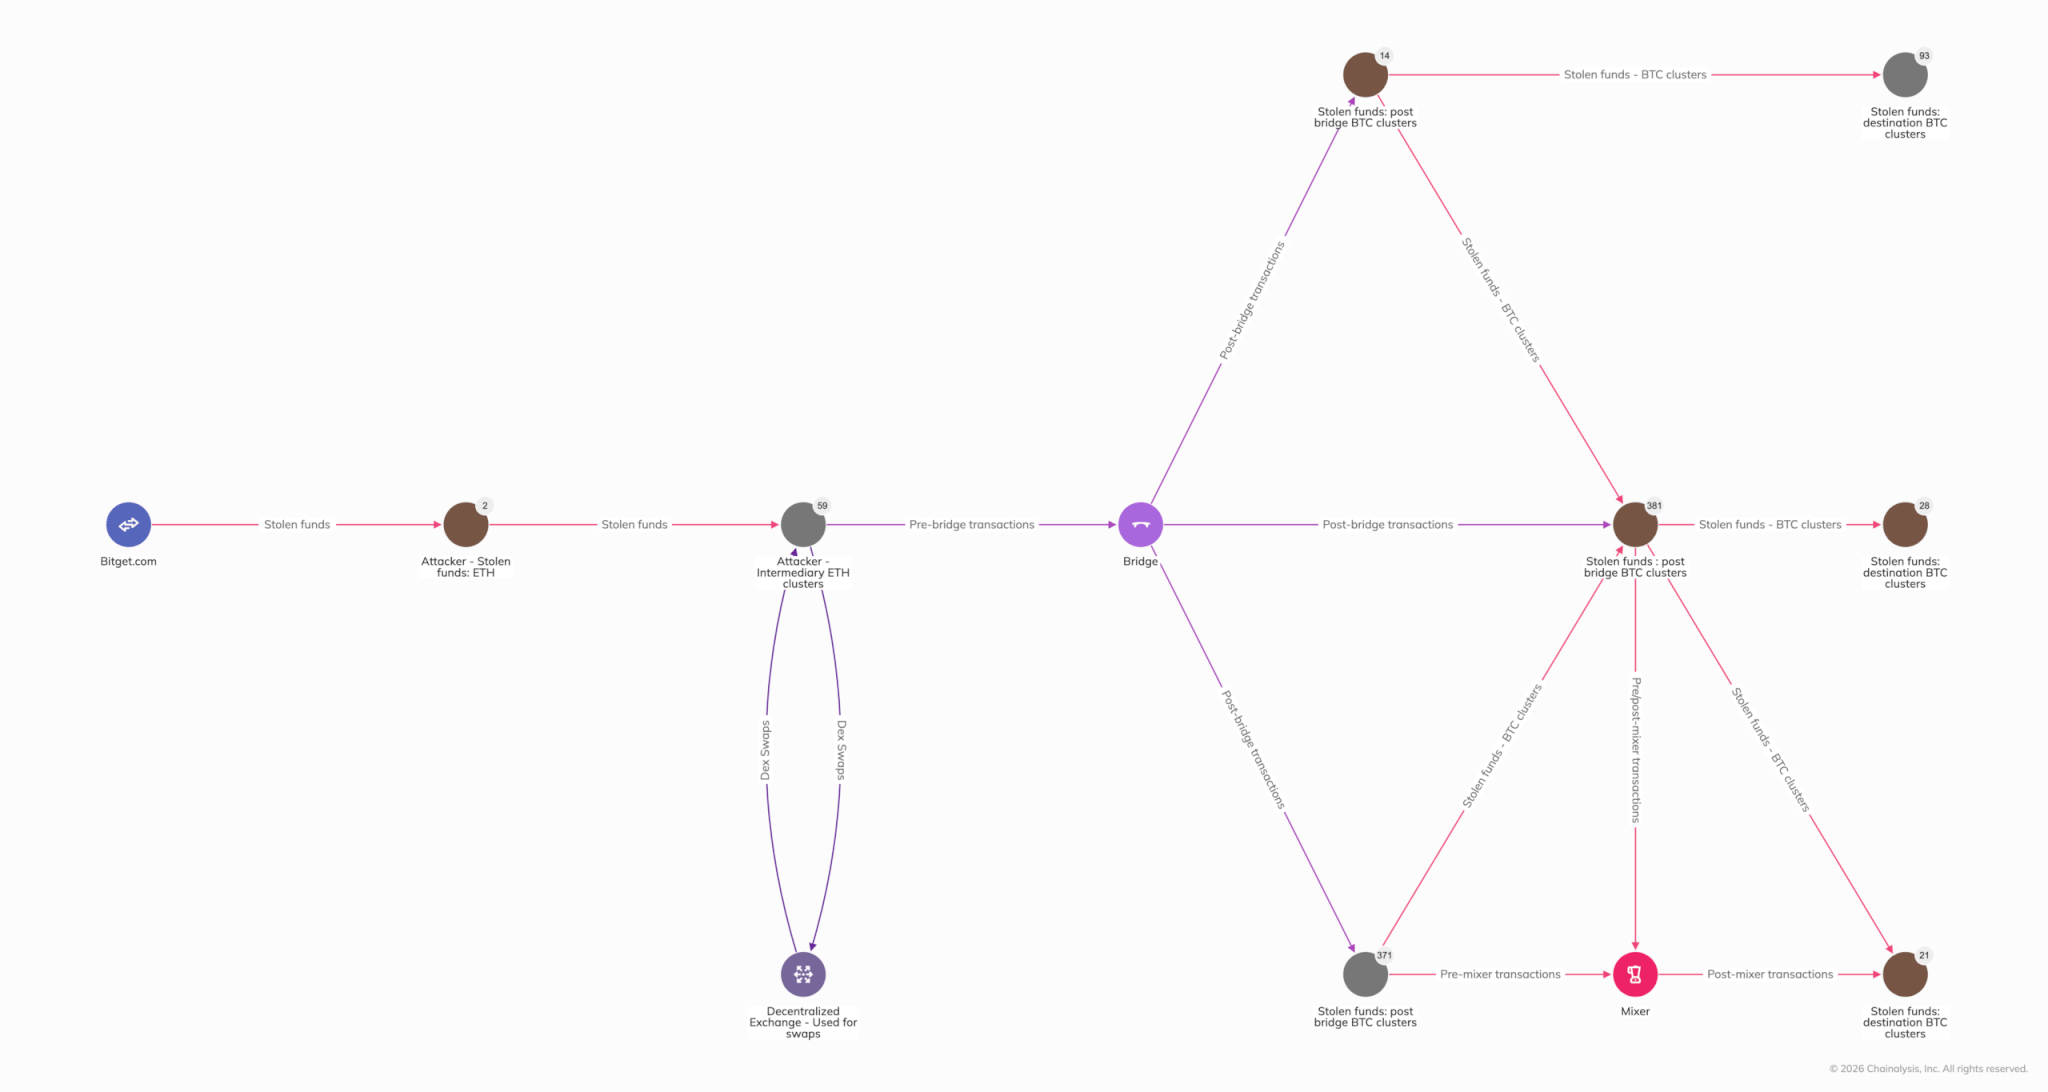
Después de eso, los investigadores identificaron varios mecanismos de blanqueo distintos utilizados por los atacantes, incluidos protocolos de liquidez y mensajería entre cadenas, así como intercambios instantáneos. También se encontraron vínculos con servicios utilizados para el blanqueo de capitales.
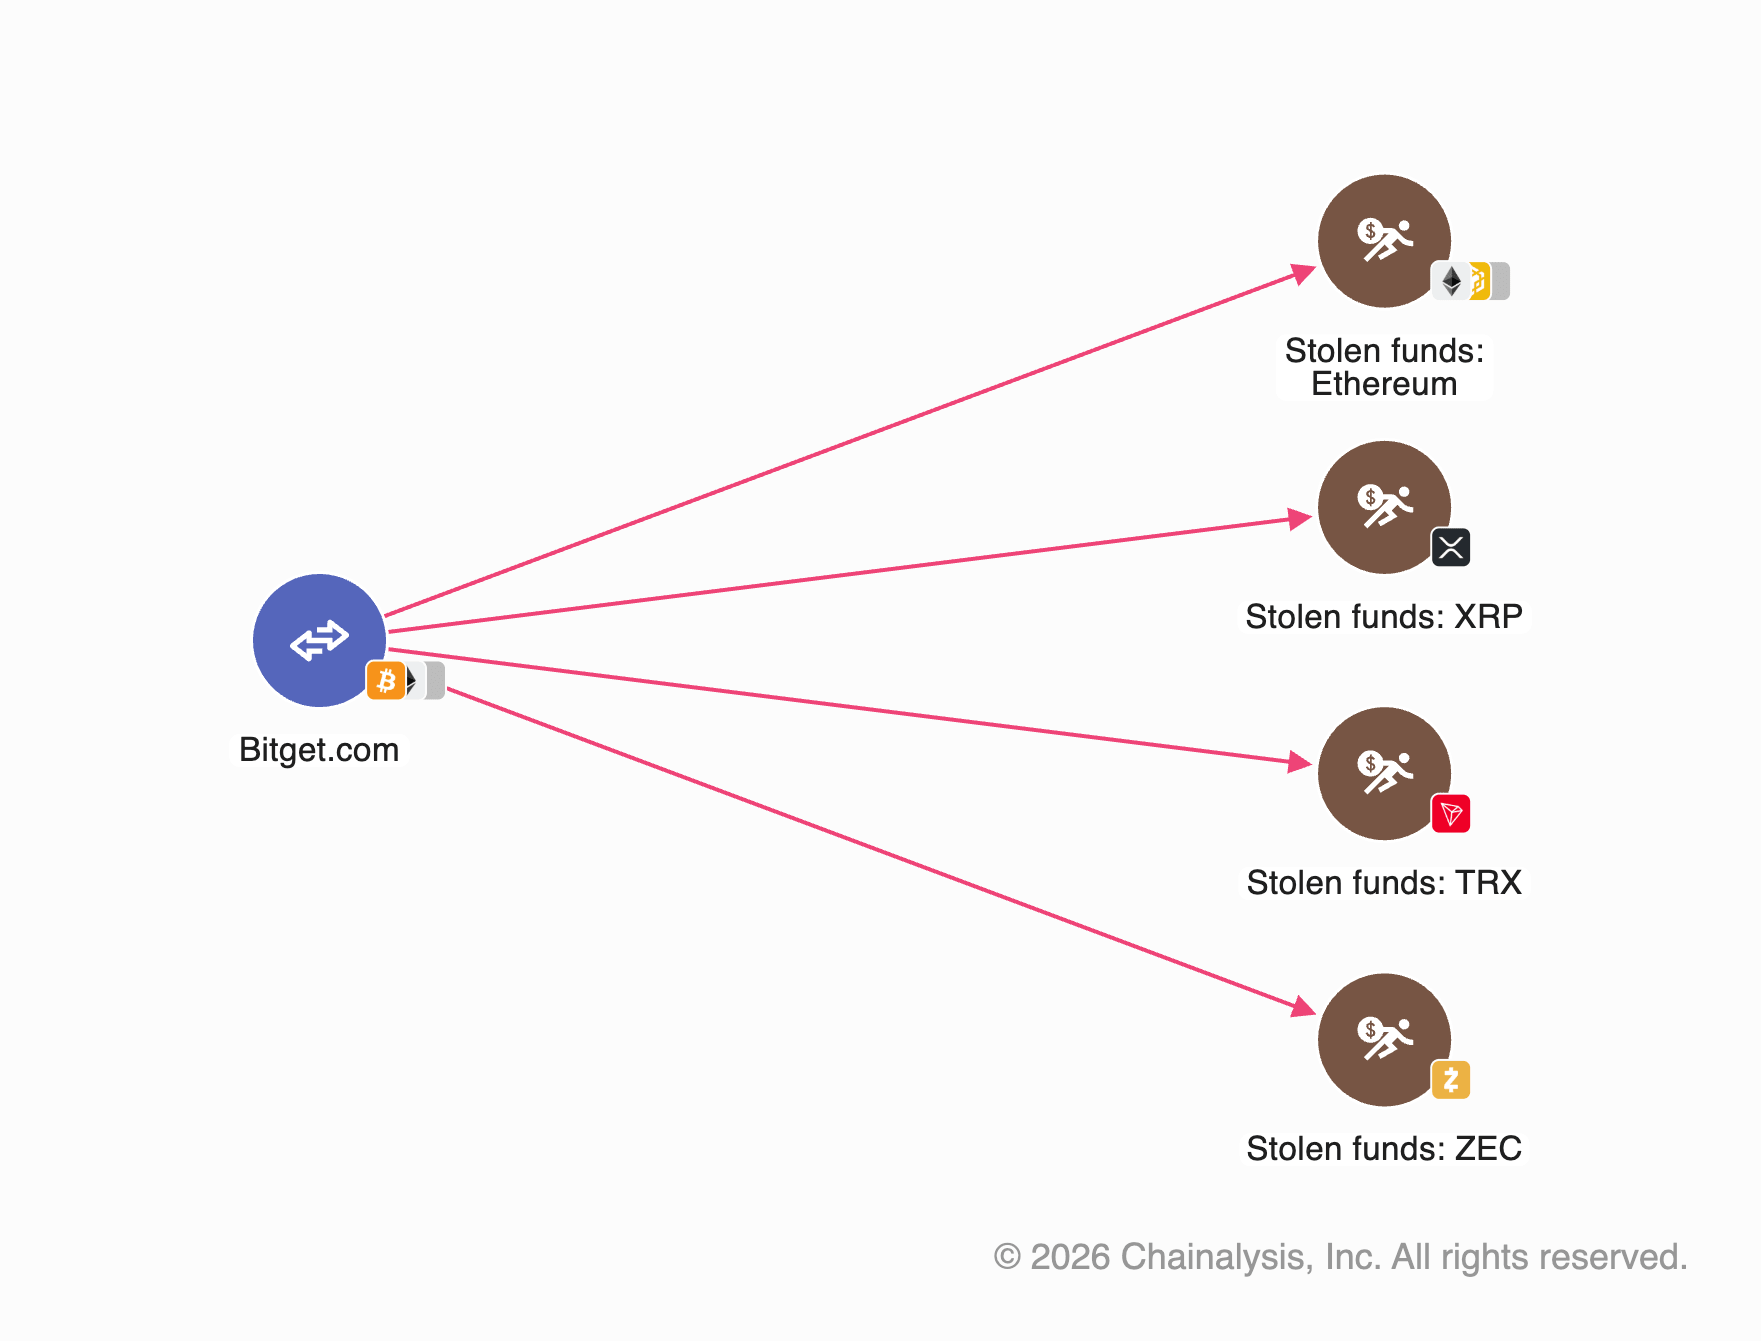
La capacidad de reconstruir el movimiento de fondos a lo largo de distintas rutas resultó especialmente importante para investigar el XRP robado. En lugar de enviar el XRP directamente a un exchange de criptomonedas, los atacantes lo hicieron pasar por un protocolo de liquidez entre cadenas y recibieron Bitcoin al otro extremo de la ruta.
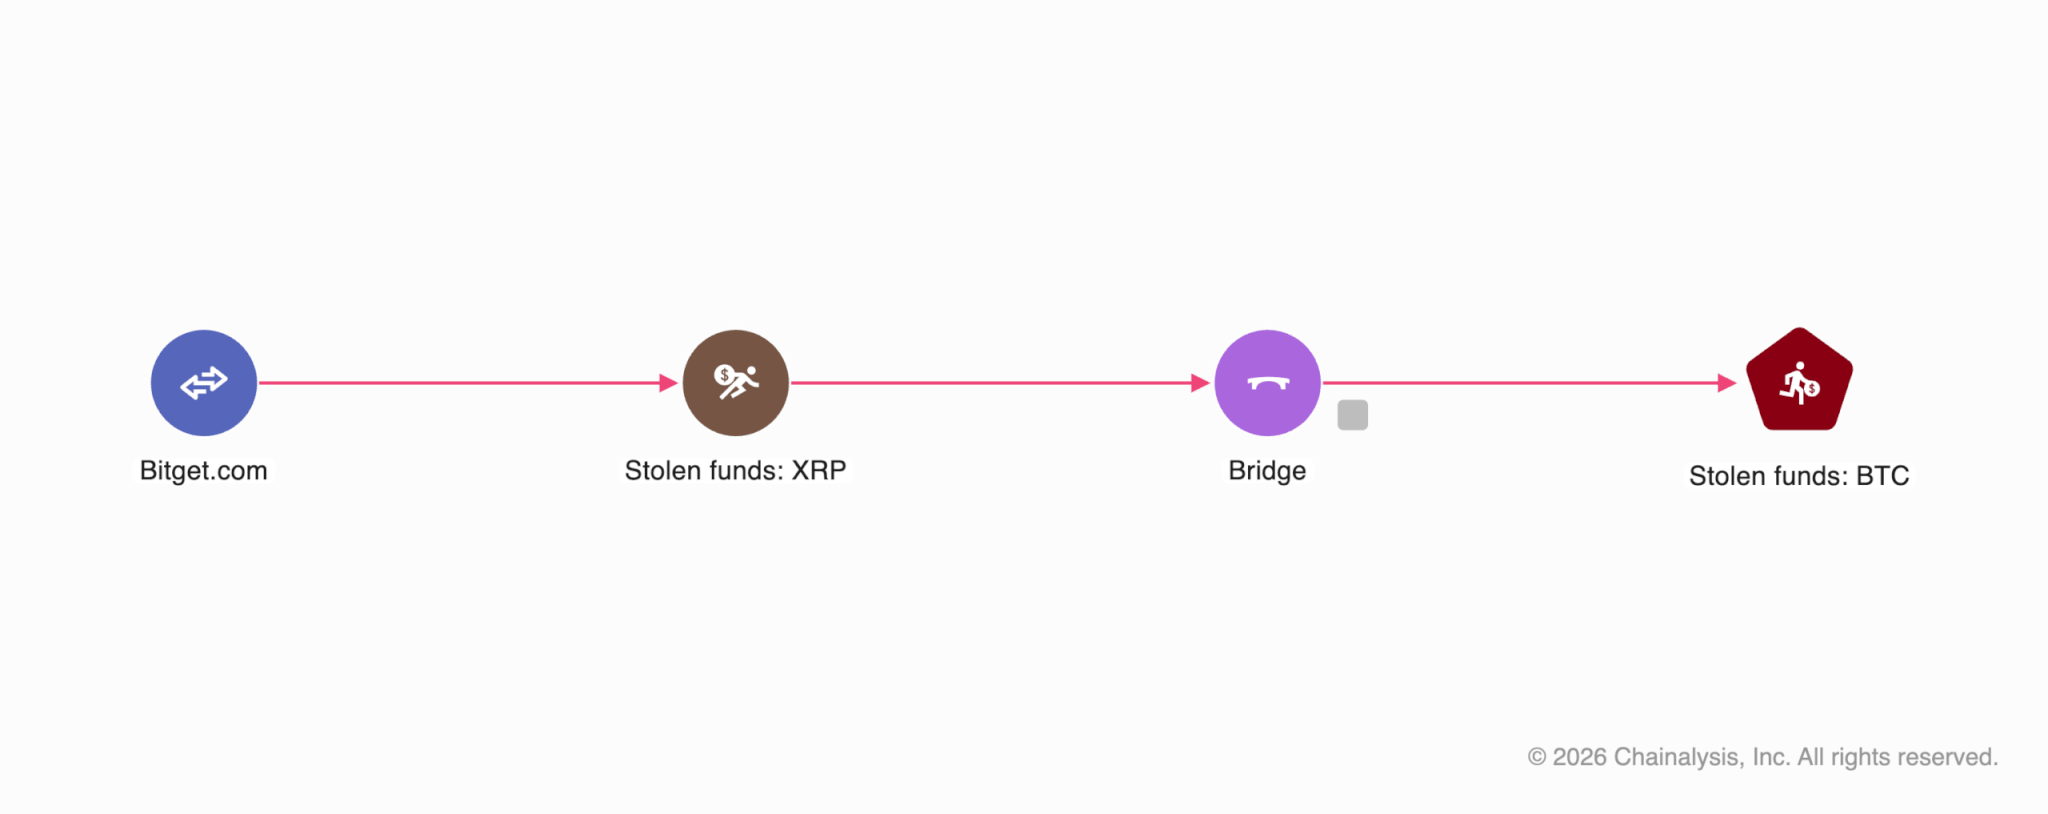
Los investigadores relacionaron los depósitos con los pagos correspondientes, conectando datos de distintas blockchains y continuando el seguimiento de la cadena de transferencias.
A lo largo de aproximadamente un día y medio, varias decenas de millones de dólares pasaron por este mecanismo. Los investigadores rastrearon estos fondos hasta sus destinos finales y luego continuaron siguiéndolos a través de transacciones posteriores, incluidas operaciones en varios protocolos de blockchain, hasta que los fondos llegaron a direcciones de Bitcoin controladas por el atacante que ahora están bajo monitoreo. Este rastreo fue posible gracias a la automatización que funciona sobre más de una década de datos acumulados sobre relaciones entre cadenas, lo que permite vincular operaciones en diferentes protocolos que de otro modo parecerían completamente independientes.
La siguiente visualización muestra, de forma condensada, parte de las transferencias realizadas después del ataque, así como el uso de varios servicios, incluidos puentes entre cadenas, mezcladores y exchanges descentralizados.
Hablar sobre la integración
Visitar el sitio