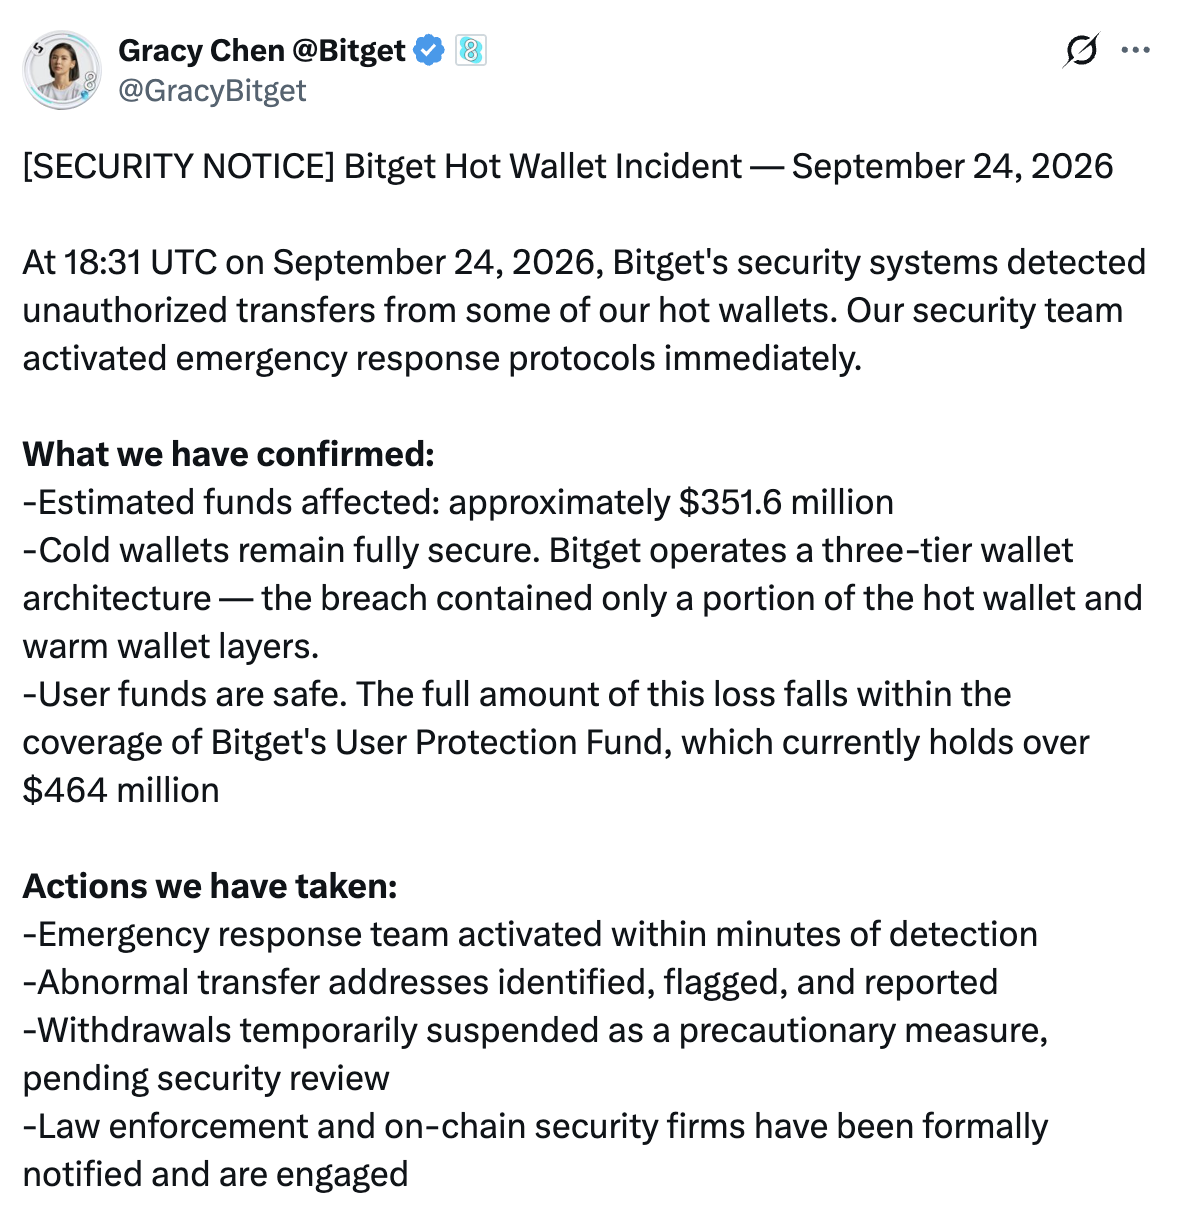
La criptobolsa Bitget confirmó transferencias no autorizadas de unos $351.6M desde parte de sus carteras calientes y templadas el 24 de septiembre de 2026, a las 18:31 UTC. El comunicado oficial de la CEO de Bitget, Gracy Chen, apareció en X varias horas después del incidente.
Se ha descartado el compromiso de las claves privadas - los hackers siguieron otro camino.
Cómo se desarrolló el ataque a Bitget
El equipo de seguridad de Bitget detectó transferencias anormales a las 18:31 UTC del 24 de septiembre de 2026 y activó los protocolos de respuesta de emergencia. Las direcciones anormales fueron marcadas, se suspendieron los retiros y se sumaron las fuerzas del orden y firmas de seguridad on-chain.
Según Chen, los atacantes no falsificaron solicitudes de retiro de usuarios y no obtuvieron claves privadas de las carteras frías, templadas y calientes - solo explotaron una vulnerabilidad en el sistema interno. Bitget opera con una arquitectura de carteras de tres niveles, y la brecha solo afectó a parte de las capas caliente y templada.
Los depósitos y el trading continúan funcionando con normalidad. Los retiros están suspendidos temporalmente hasta que finalice la revisión de seguridad. La empresa aún no está lista para dar un plazo exacto de restablecimiento.
La pista norcoreana y el vínculo con Lazarus Group
En una transmisión en vivo en X varias horas después del incidente, Chen declaró que la investigación preliminar apunta a un grupo norcoreano.
Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de un cierto grupo de la RPDC, - dijo Chen, añadiendo que el patrón se parece mucho a ataques norcoreanos anteriores.
Chen tampoco cree que el incidente haya sido un trabajo interno.
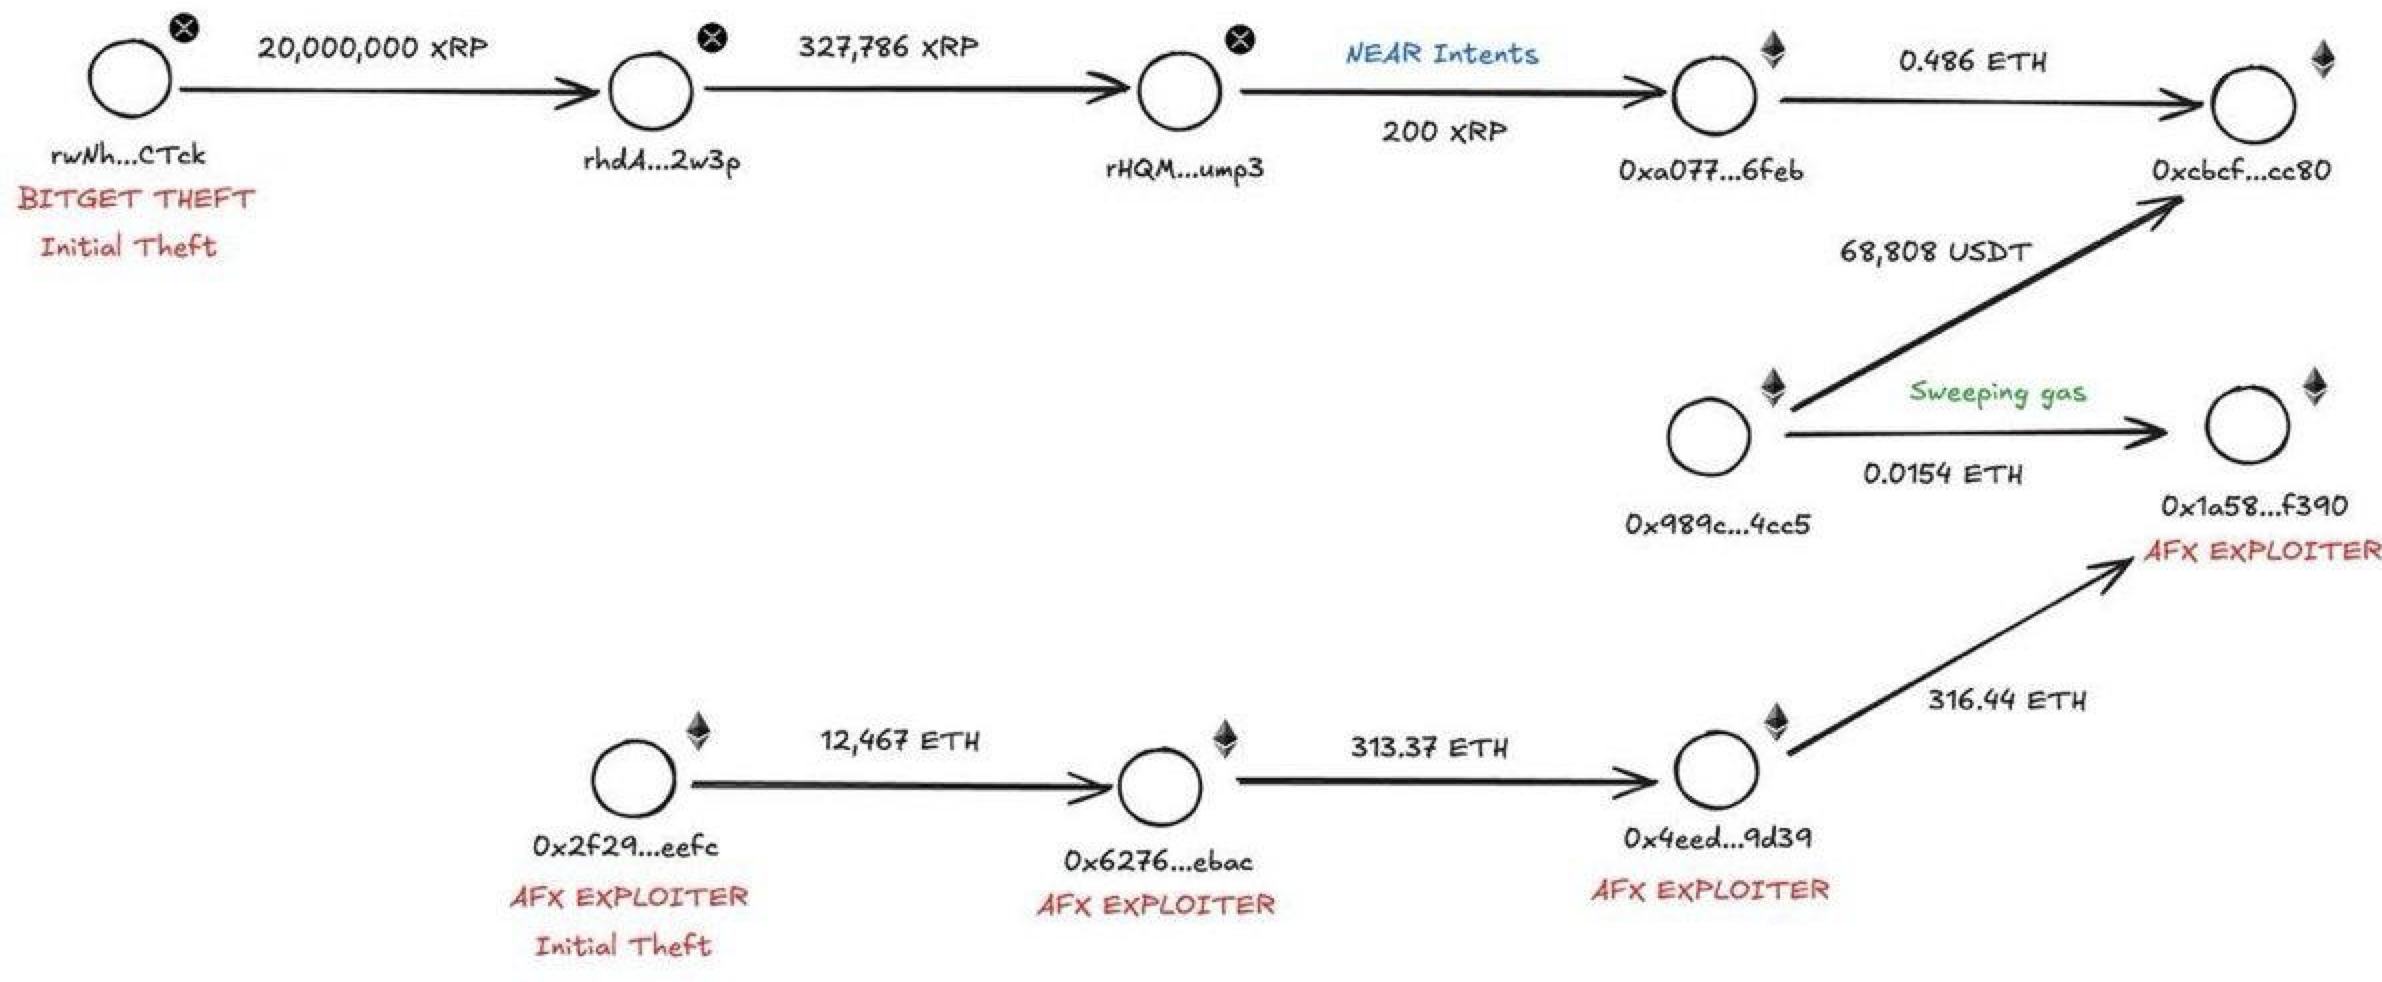
El investigador on-chain Specter vinculó de forma independiente el robo con Lazarus Group. Según él, parte de los XRP robados a Bitget fueron transferidos por un puente y están conectados con el AFX Exploiter - una cartera responsable del hackeo del servicio AFX en julio de 2026. AFX perdió entonces $24M, y en su postmortem la empresa señaló a TraderTraitor - un subgrupo vinculado a Corea del Norte.
La reacción de la bolsa y la respuesta de un conocido investigador
Bitget afirmó que toda la pérdida está cubierta por el User Protection Fund de la bolsa, que actualmente tiene más de $464M. Los fondos de los usuarios están respaldados 1:1 - se puede verificar a través de proof-of-reserves y datos de Merkle Tree.
Chen recordó por separado el colapso de FTX y dijo que no cree que las grandes bolsas de hoy mezclen los fondos de los clientes. Además del fondo de protección, Bitget también tiene más de 1 mil millones de dólares en activos propios, separados de los fondos de los clientes.
Al mismo tiempo, el conocido investigador on-chain ZachXBT rechazó públicamente monitorear este hackeo. Escribió que había dejado de perder tiempo con las empresas de la industria que no apoyan su trabajo - mediante donaciones, contratos de clientes o suscripciones a largo plazo a su canal.
