El 5 de octubre de 2026, el investigador de blockchain ZachXBT publicó un hilo de 12 publicaciones en el que describe cómo, en la primavera de 2025, se hizo pasar por cliente para infiltrarse en un grupo chino que, según sus estimaciones, ha blanqueado más de 1 mil millones de dólares para el Lazarus Group de Corea del Norte. Operó con uno de sus gestores, conocido como Jimmy Green, invirtió $349,700 de su propio dinero y contrastó las conversaciones con datos on-chain: la dirección de Jimmy recibió gas de un monedero en la lista negra de Bybit, y el propio Jimmy le adelantó hacia dónde se moverían los fondos robados. La información que reunió ayudó a congelar parte de los fondos. A continuación, lo que realmente ocurrió, qué está confirmado on-chain y qué sigue siendo solo la palabra del lavador, y cómo esta historia se conecta con Huione, Poloniex y el reciente hackeo de Bitget.
El 21 de febrero de 2025 se sustrajeron del exchange Bybit alrededor de 1.5 mil millones de dólares en ether. Cinco días después, el FBI vinculó oficialmente el ataque con Corea del Norte y denominó la actividad TraderTraitor, el nombre que el buró usa para una de las ramificaciones de Lazarus Group. En el mismo comunicado, el FBI advirtió que los hackers estaban convirtiendo rápidamente los activos robados en bitcoin y otros activos, distribuyéndolos entre miles de direcciones, y que muy probablemente los convertirían en moneda fiduciaria.
THORChain, un protocolo para intercambiar entre distintas blockchains sin intermediarios, desempeñó un papel clave en esto. Tras el hackeo de Bybit, procesó volúmenes récord: al día siguiente del ataque, el volumen diario de intercambios superó los quinientos millones de dólares, y los operadores del protocolo se negaron a bloquear las transacciones vinculadas a Bybit.
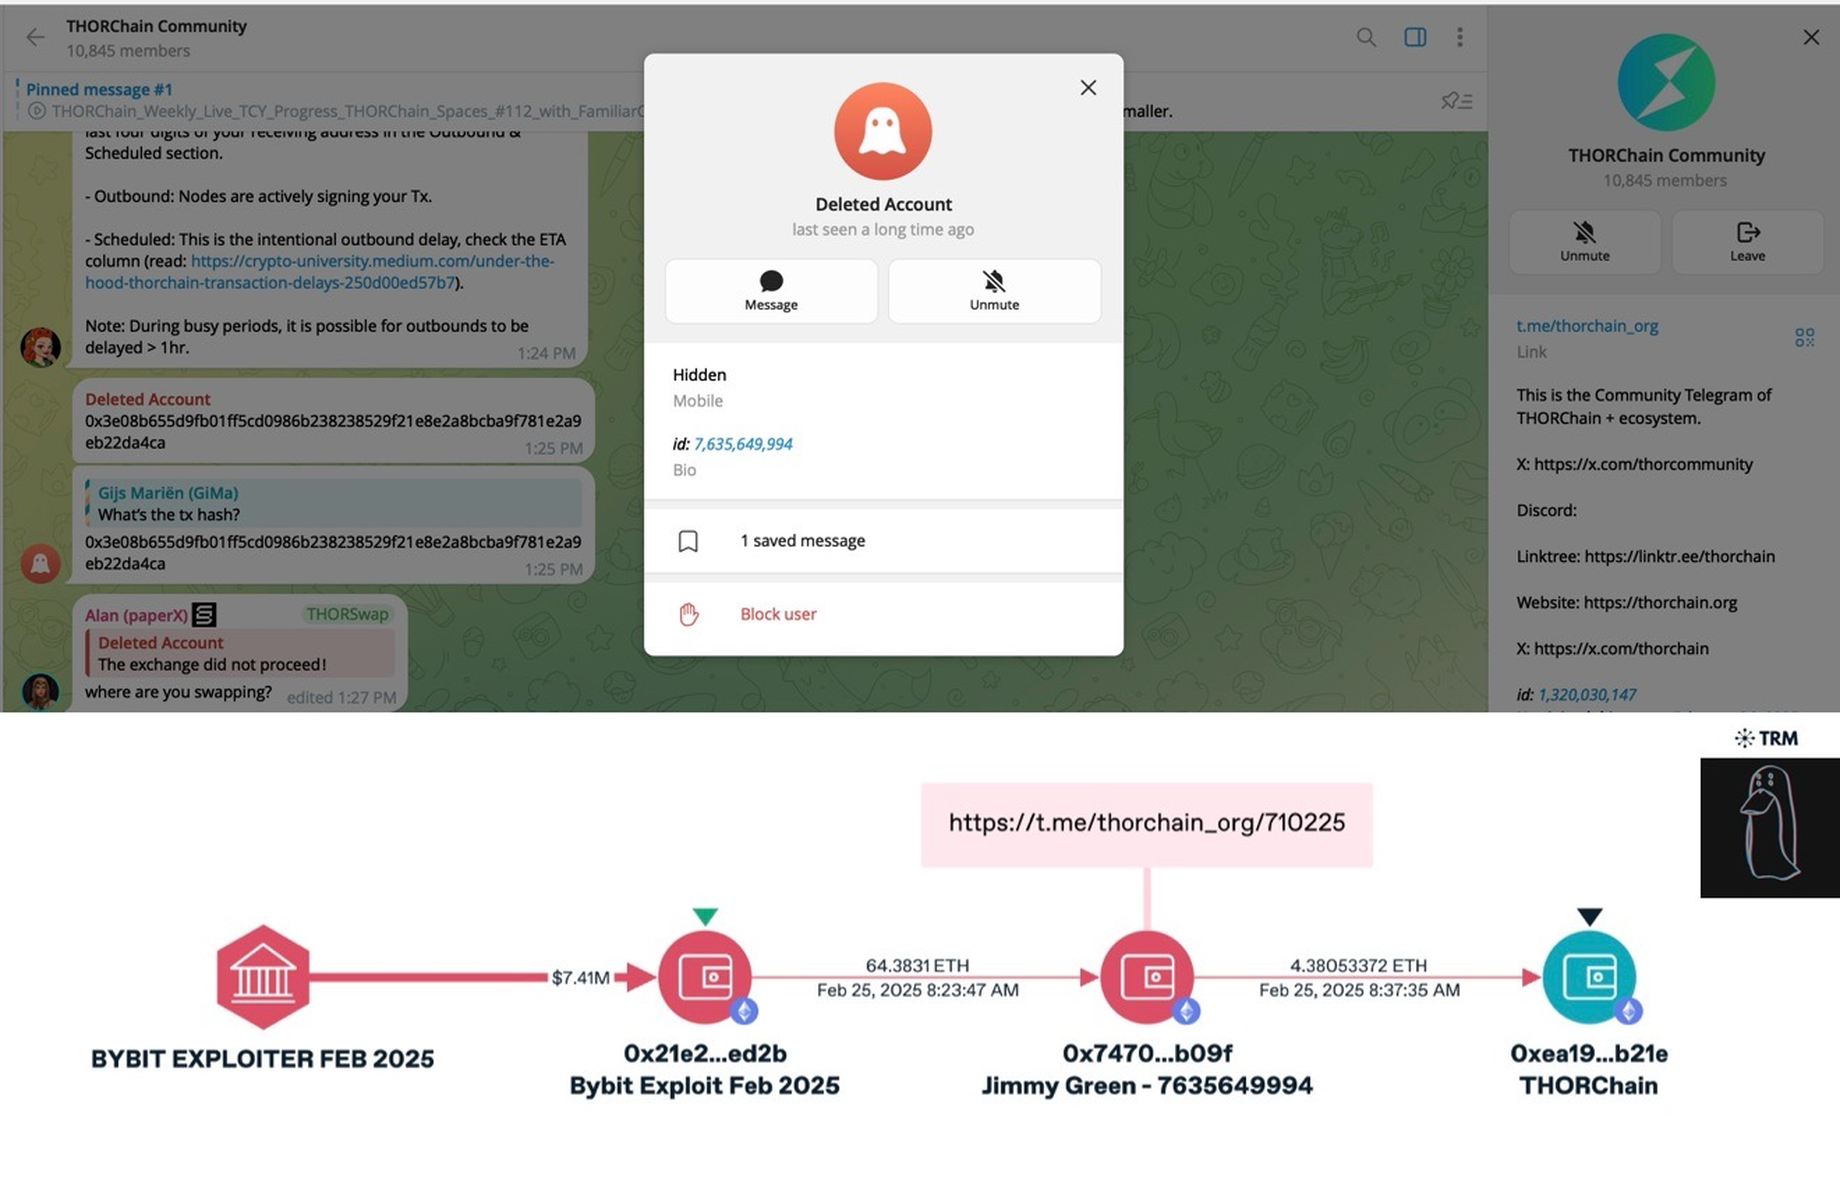
Pero intercambiar a través de un protocolo es solo el primer paso. Convertir cientos de millones en dinero que realmente se pueda gastar requiere personas: quienes reciben monedas «sucias», devuelven monedas «limpias» y encuentran compradores. ZachXBT notó que poco después del hackeo aparecieron más de 15 cuentas en los grupos públicos de Telegram y Discord de servicios como THORChain, quejándose de órdenes atascadas directamente vinculadas a los fondos robados. Una de estas cuentas, en la comunidad de THORChain en Telegram, pegó un hash de transacción y se quejó de que el intercambio no se había completado. La cuenta fue eliminada después, pero su ID siguió siendo visible: 7635649994. Es el ID de Jimmy Green, el protagonista de esta historia.
El mismo patrón se repitió en septiembre de 2026. Tras el hackeo de 387.5 millones de dólares a Bitget, ZachXBT mostró cómo intermediarios chinos que blanqueaban dinero para los presuntos atacantes norcoreanos abrían tickets de soporte con los servicios y pedían al personal que revisara intercambios de XRP a BTC «atascados». También vinculó a uno de ellos, que usaba el alias lolo, con el blanqueo tras el hackeo de 292 millones de dólares a Kelp DAO. El hilo sobre Jimmy Green sigue la misma línea: es una mirada desde adentro a una red que presta servicios a los hackers norcoreanos.
El mayor robo cripto del año: qué pasó con Bitget y quién pudo estar detrás del ataque28 sept 2026Leer más
Quién es Jimmy Green y qué ofrecía
ZachXBT comenzó a escribirles a las cuentas que se quejaban de órdenes relacionadas con fondos de Bybit. Una de ellas se llamaba Jimmy Green: nombre de usuario de Telegram long_991, ID 7635649994, cuenta registrada en junio de 2024.
Jimmy anuncia abiertamente su servicio en la biografía de su perfil. Traducido del chino, dice aproximadamente lo siguiente: BTC limpios, ayudamos a procesar BTC, ETH, SOL y TRX marcados, servicio de mezcla de monedas y ruptura de vínculos, sin flowback, aceptamos todo tipo de monedas digitales. «Sin flowback» aquí es una promesa de que el dinero no regresará al remitente después de una congelación o reversión.
El mismo chat muestra a Jimmy enviando una foto de un teléfono con un saldo de aproximadamente 1.2 millones de USDT, con su propio chat de fondo con un contacto guardado como 老外, «extranjero». Esto, al parecer, es como llama a sus clientes. En el mismo intercambio Jimmy escribe que el bitcoin norcoreano solía tener tres «líneas», una de ellas pasando por Hong Kong, y cuando ZachXBT comenta lo difícil que debe ser su trabajo, él responde: «Para nosotros es fácil. Nos especializamos en particiones y en evitar la congelación».
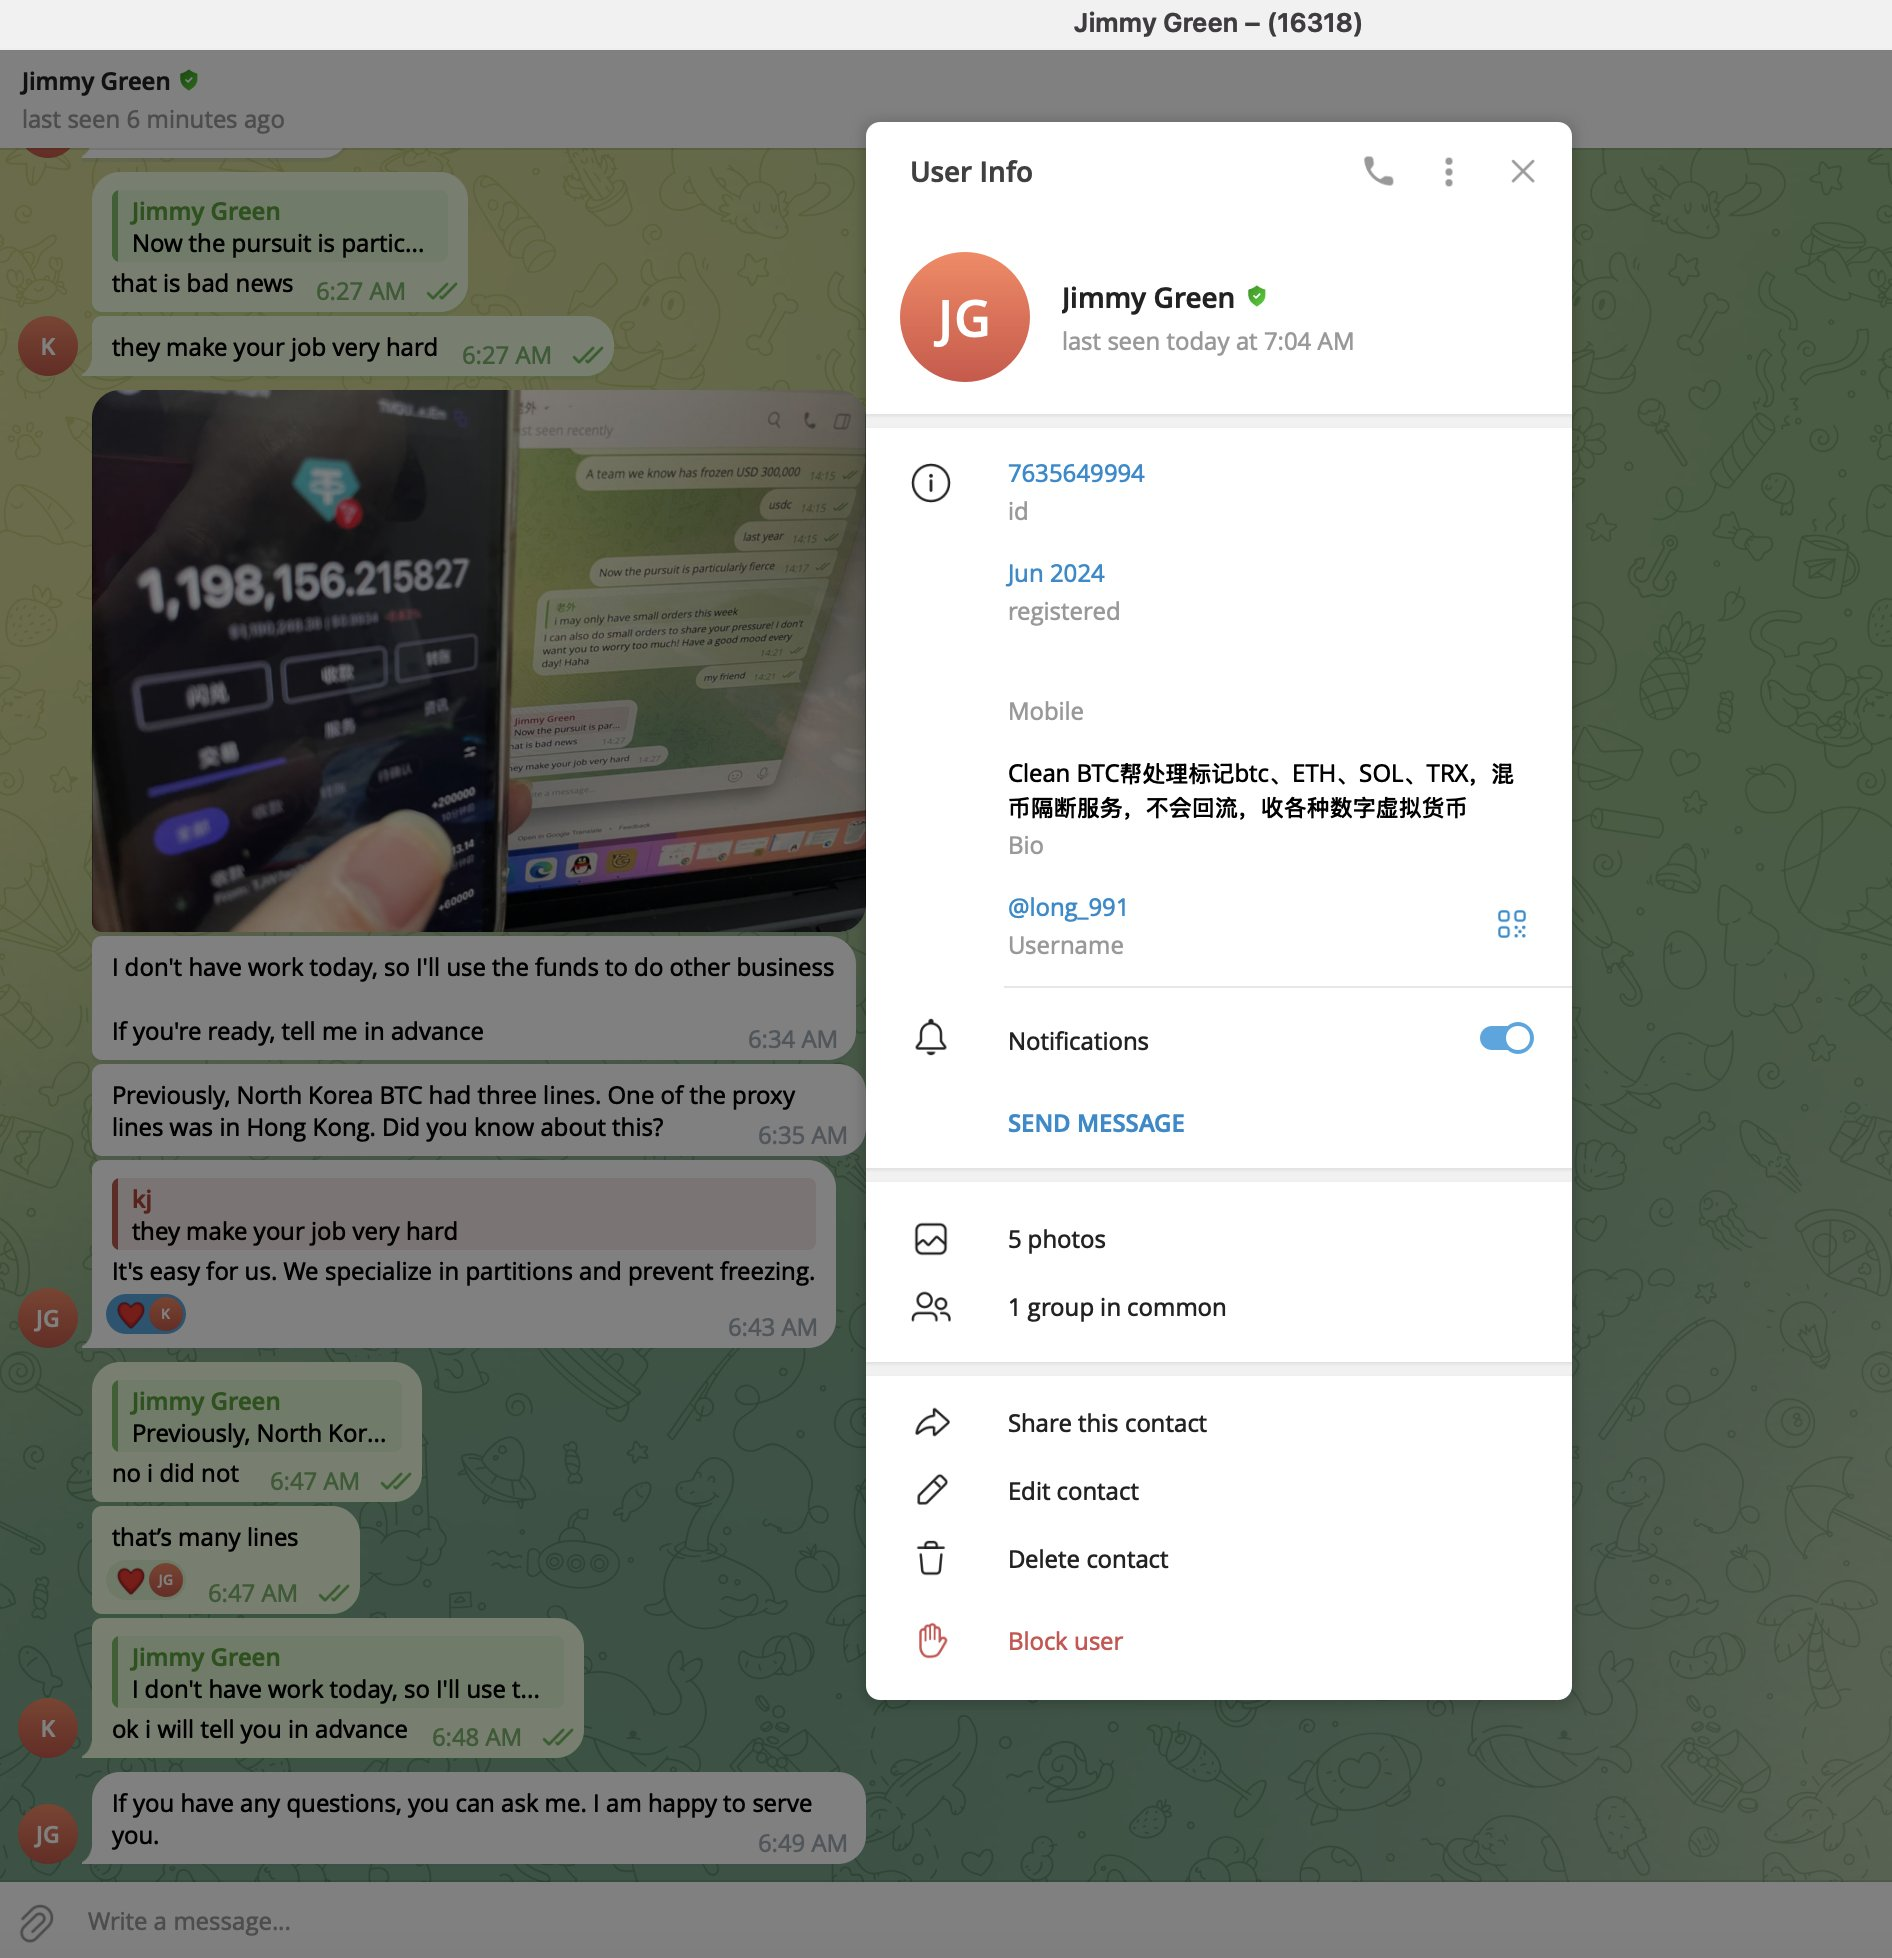
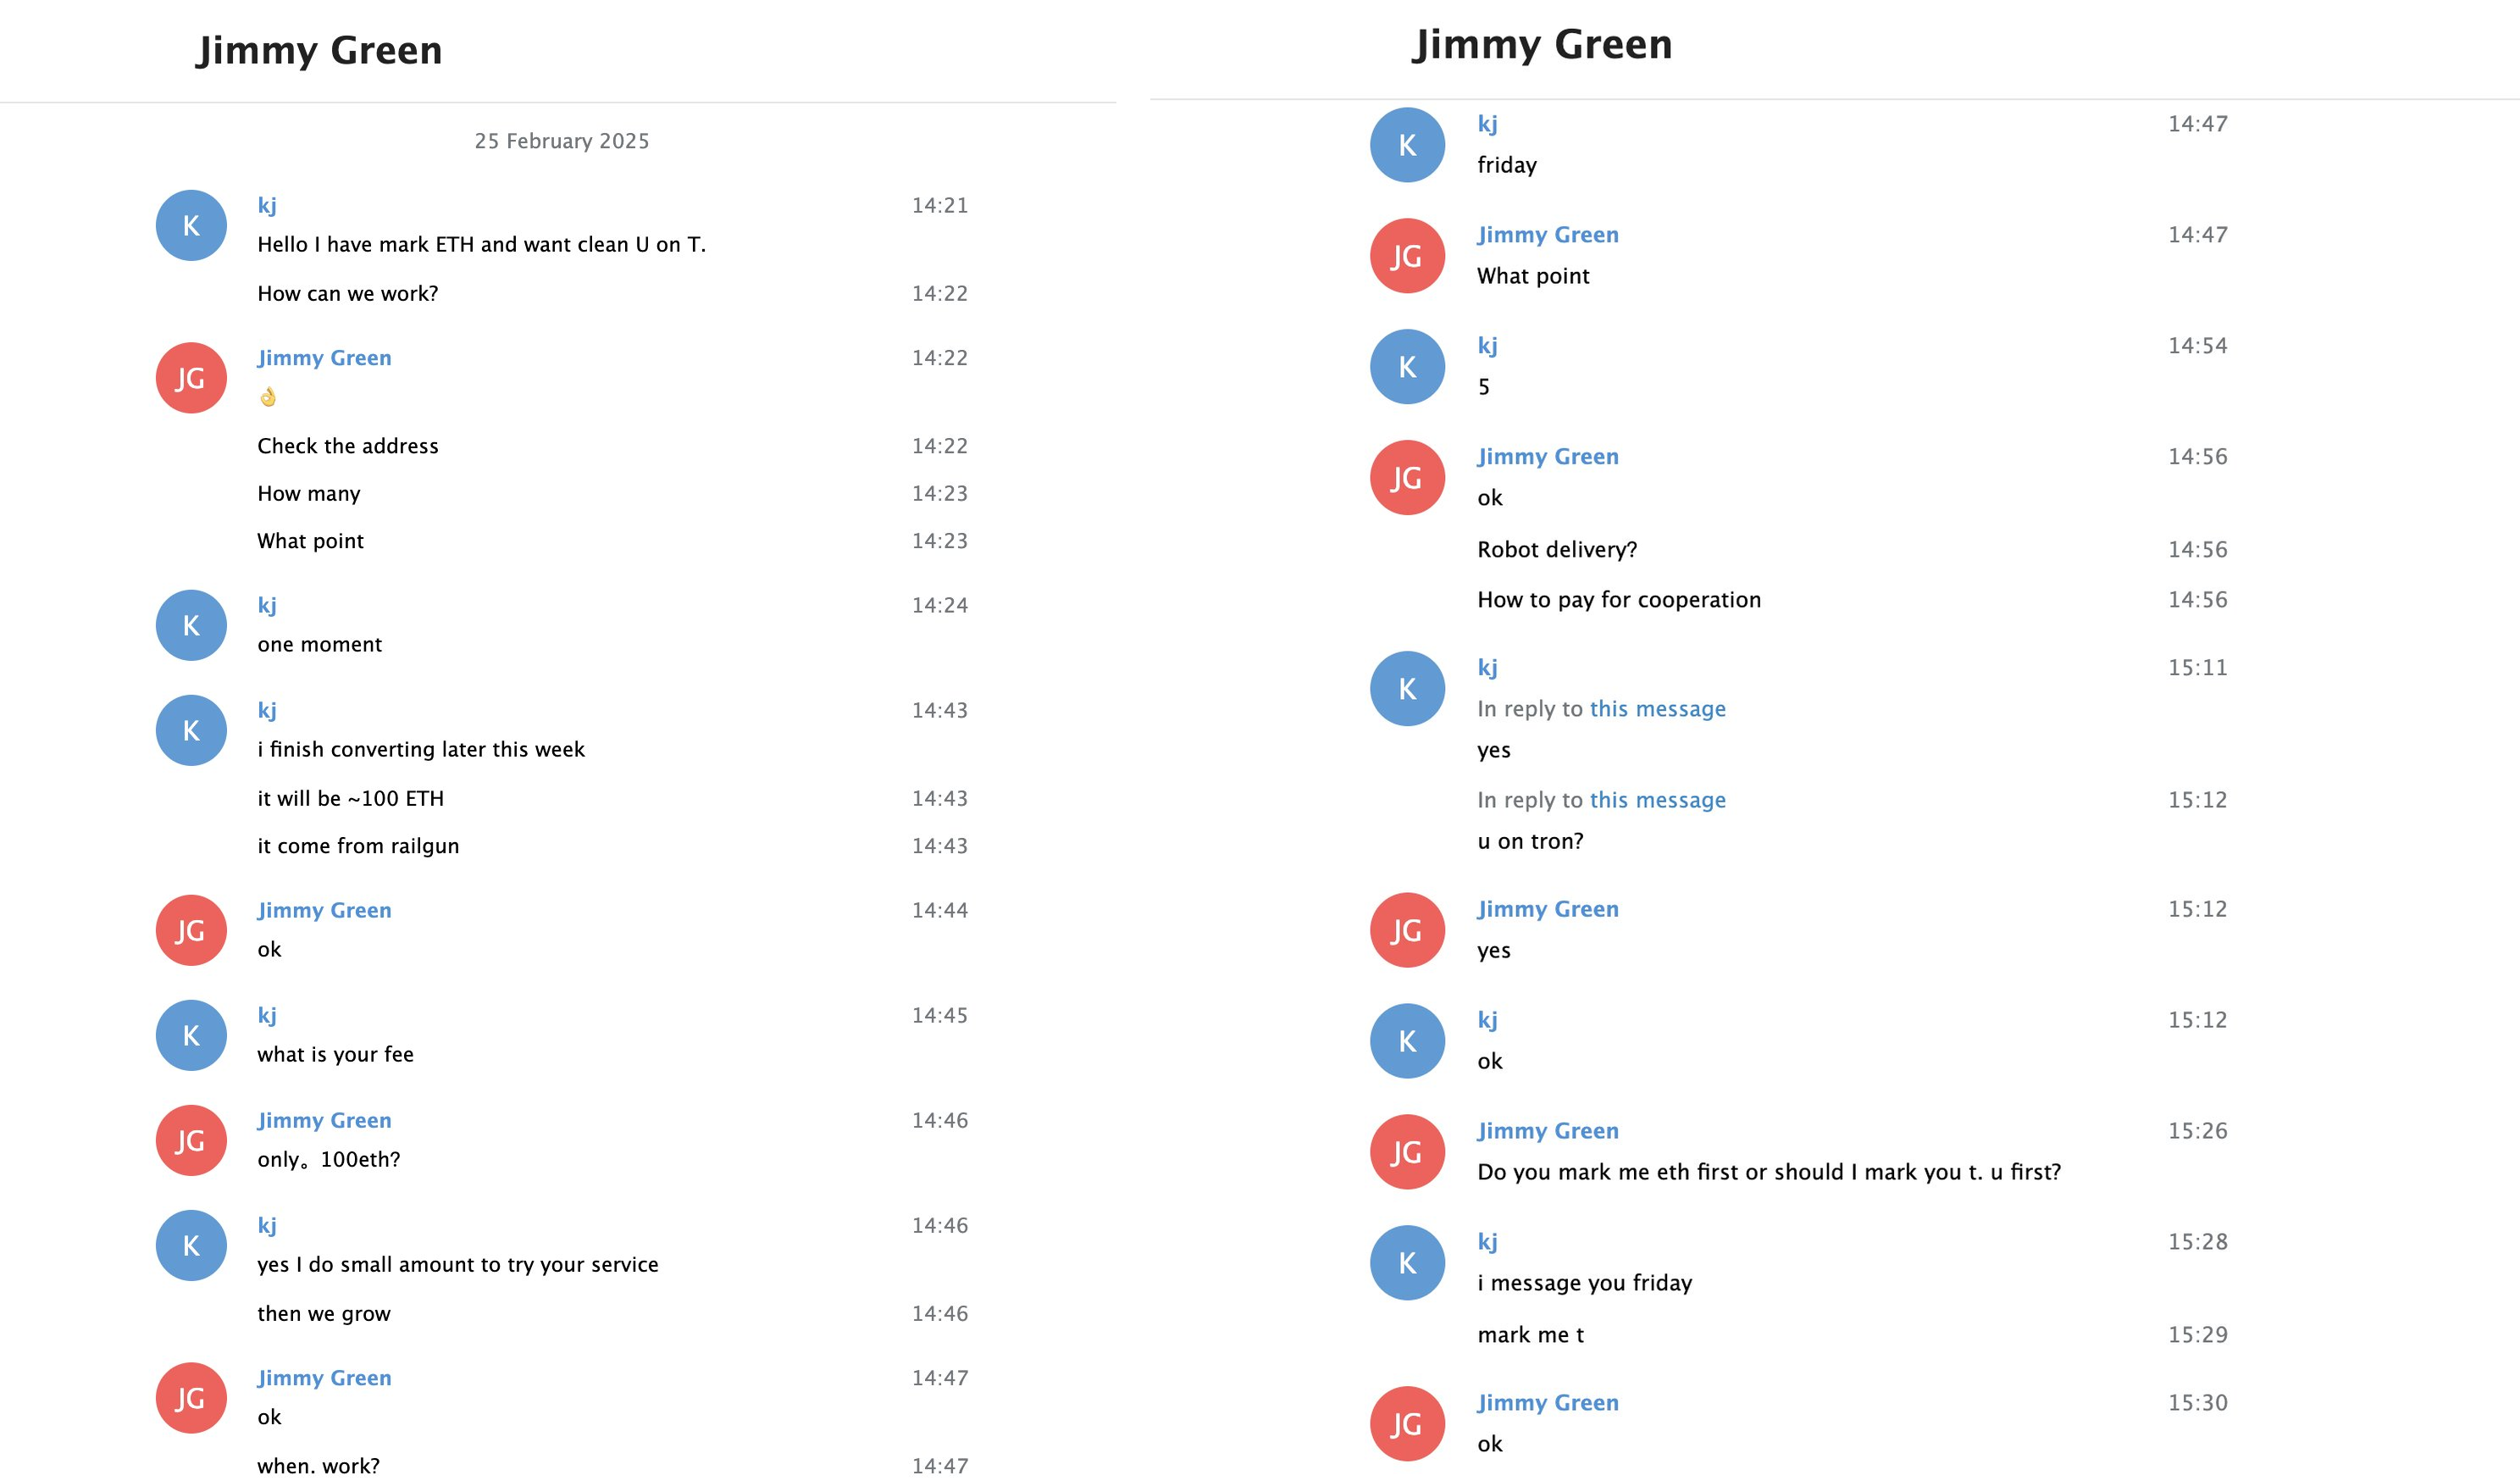
La primera conversación tuvo lugar el 25 de febrero de 2025, cuatro días después del hackeo. ZachXBT se presentó como cliente bajo el alias kj y escribió que tenía ETH marcados y quería U limpios en T. Jimmy le pidió verificar la dirección y preguntó por el volumen y la comisión. ZachXBT respondió que tendría alrededor de 100 ETH a fin de semana y que las monedas provenían de Railgun, un protocolo para transacciones privadas. Jimmy estableció sus condiciones: el trabajo comienza desde 100 ETH, la comisión es 5%, y está disponible la «entrega robot», un pago automático.
El mismo día, según el gráfico de ZachXBT, una dirección del clúster de Bybit envió 64.38 ETH al monedero 0x7470…b09f, que él etiquetó como perteneciente a Jimmy Green, y desde ahí 4.38 ETH pasaron a THORChain. Este es precisamente el swap que Jimmy intentaba «impulsar» a través del soporte en el chat de THORChain.
Una operación de $349,700 y el gas de un monedero de Bybit
El 6 de marzo de 2025, ZachXBT fondeó una nueva dirección de Ethereum con 349,700 USDC, su capital de trabajo para operar con Jimmy. Publicó la dirección en el hilo: 0x073256b50d66a7eb005f2a504d0a4fb6ea62a276.
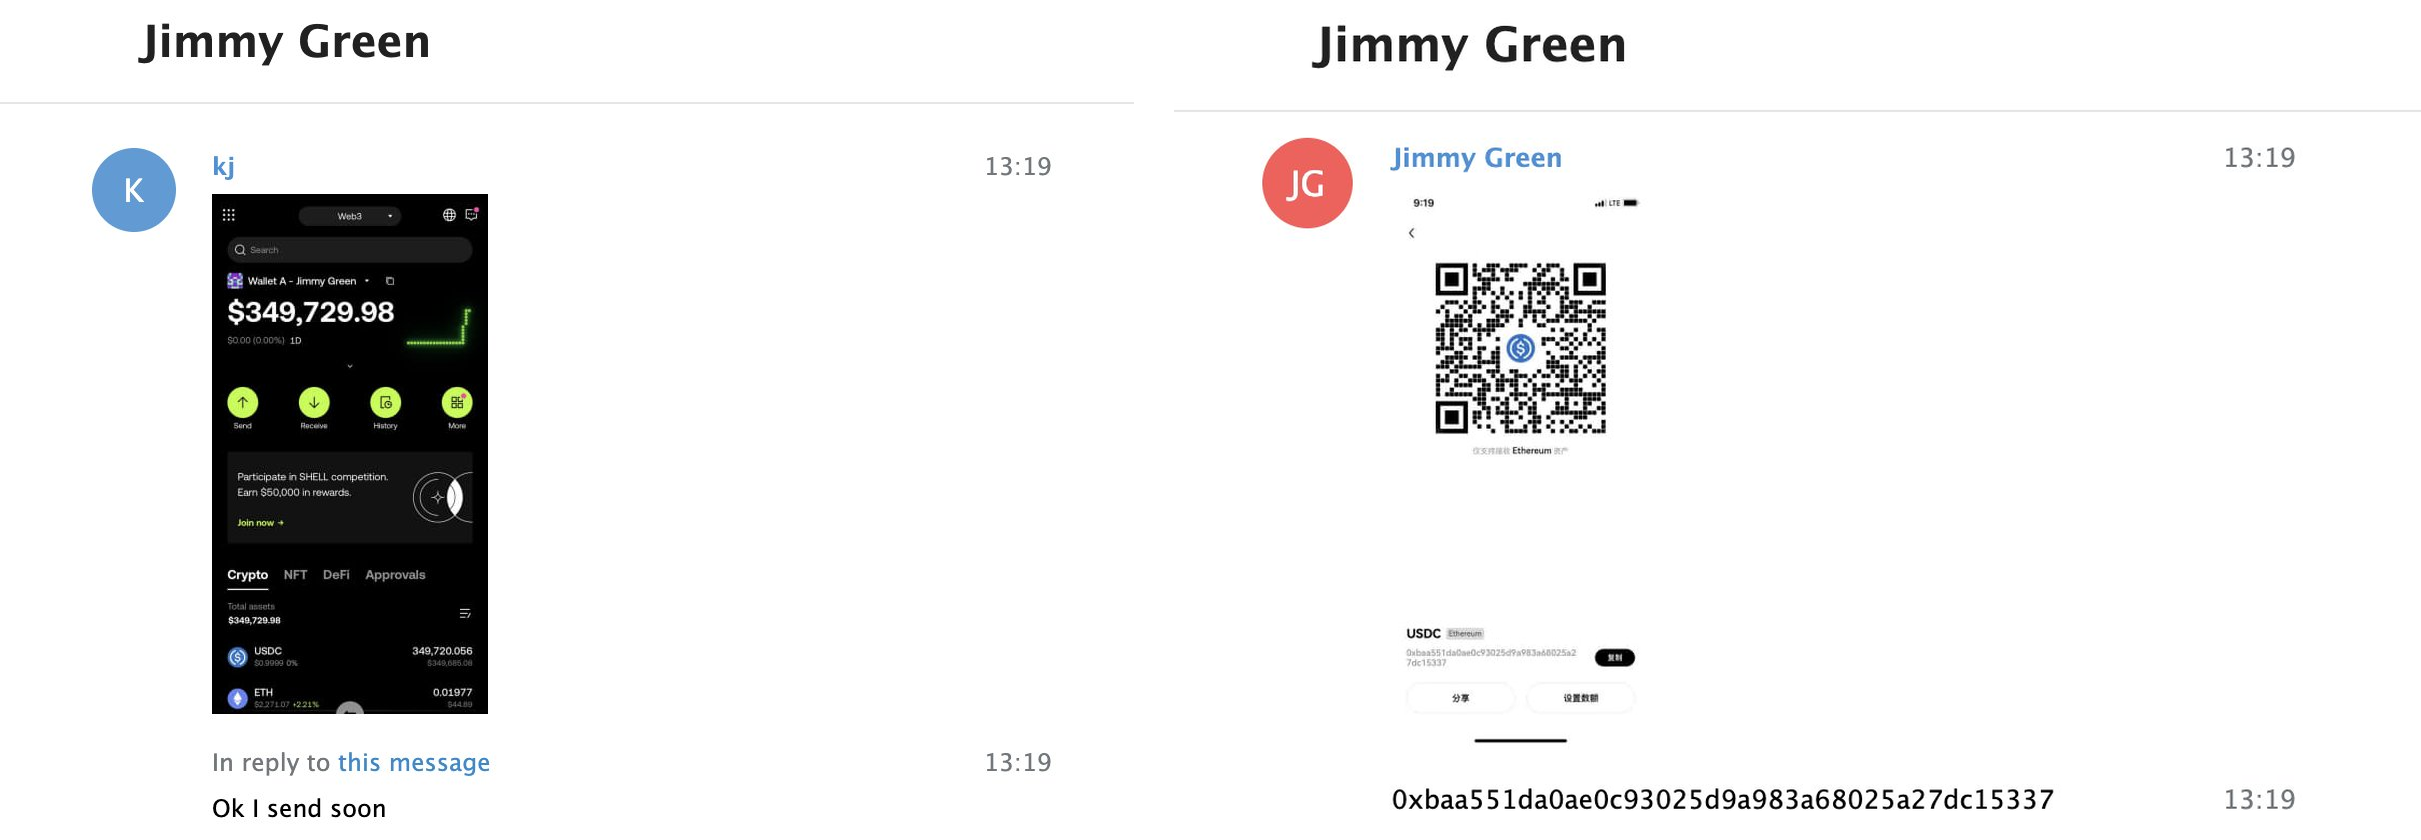
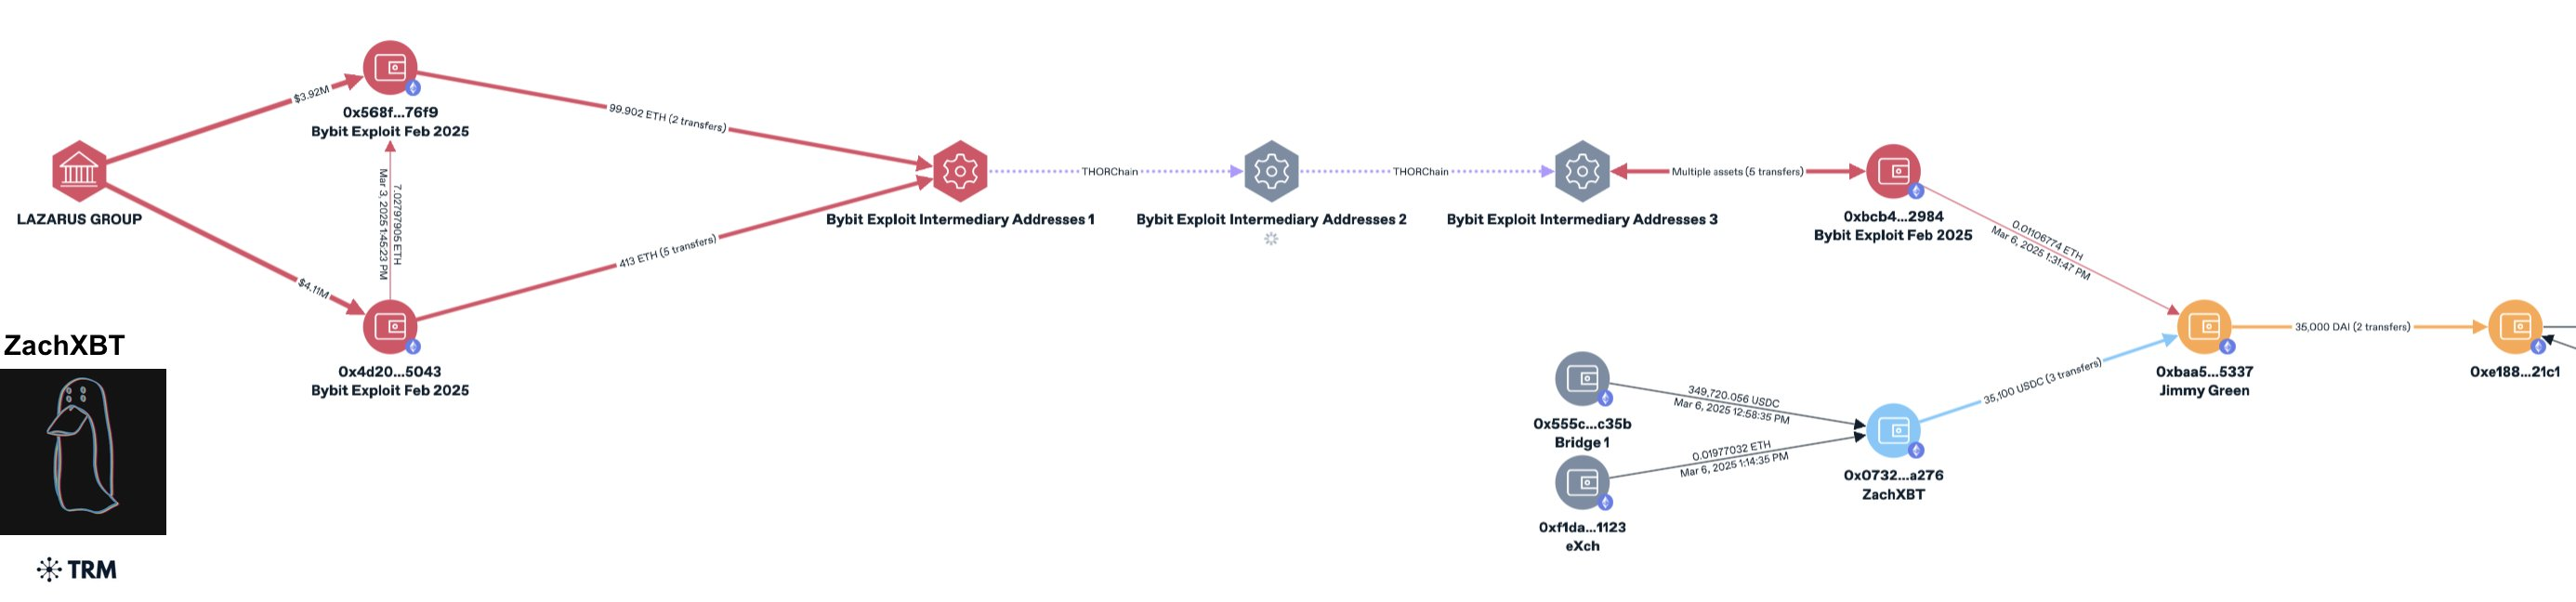
Jimmy proporcionó una dirección para recibir los USDC y, a cambio, debía enviar USDT en TRON. Fue aquí donde ZachXBT encontró su primera prueba on-chain: el gas de la dirección de Jimmy 0xbaa5 provino del monedero 0xbcb4, que es directamente rastreable a fondos del hackeo de Bybit y está etiquetado en el sitio público de lista negra del exploit de Bybit. En pocas palabras, el monedero que Jimmy usó para recibir el dinero de un cliente pagaba sus comisiones con dinero robado de Bybit.
El gráfico también muestra el movimiento de los propios fondos de ZachXBT: 35,100 USDC fueron a la dirección de Jimmy en tres transferencias, y Jimmy envió 35,000 DAI a continuación.
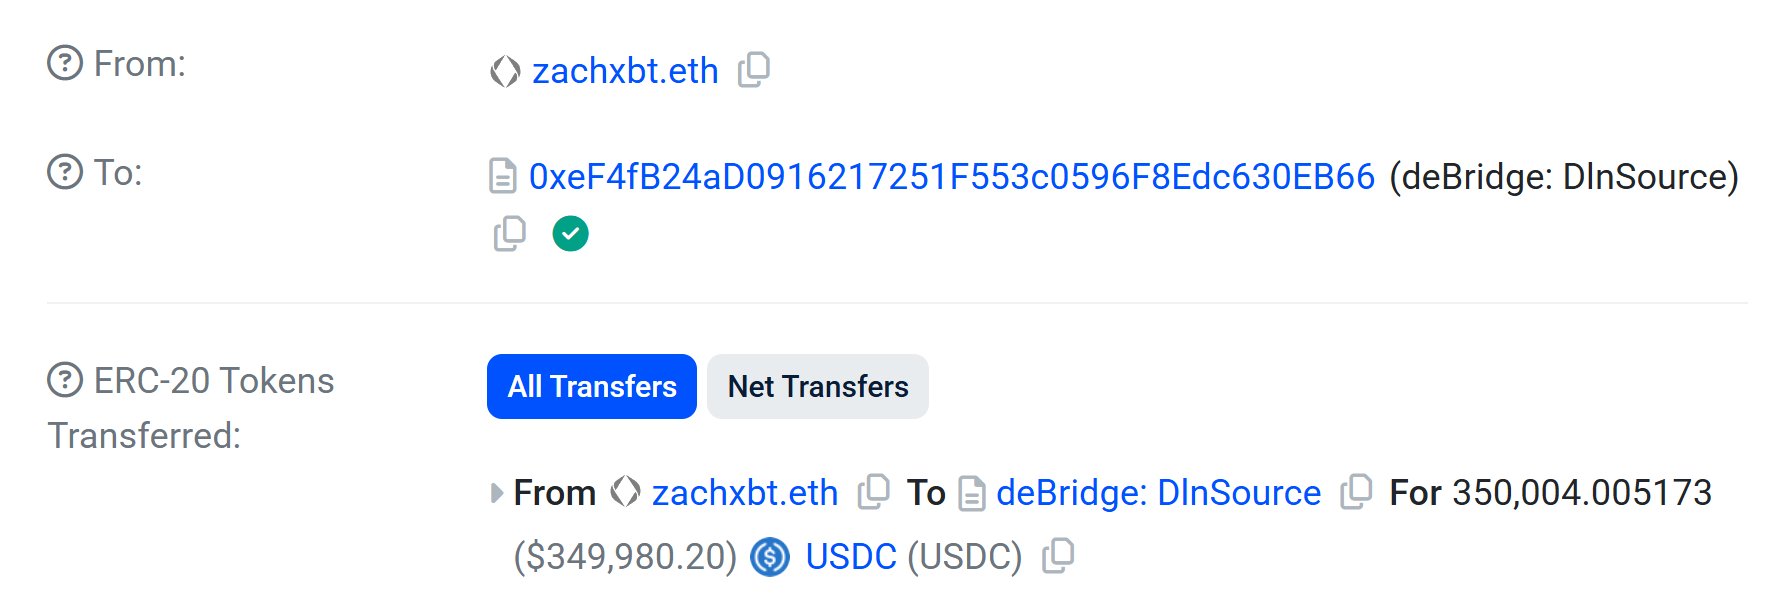
Después de publicarse el hilo, usuarios en X notaron un detalle que podría haber arruinado toda la operación. ZachXBT fondeó la nueva dirección a través del puente deBridge, y el dinero enviado al puente provenía de su monedero público con el nombre ENS zachxbt.eth: Etherscan muestra que 350,004 USDC salieron de ahí hacia el contrato DlnSource de deBridge. Esto fue señalado por el usuario r4nk0X. En otras palabras, si Jimmy o su «jefe» hubieran verificado de dónde provenía el dinero del cliente, habrían visto el nombre del investigador más conocido de la industria. El usuario bromeó diciendo que las organizaciones criminales pronto empezarán a hacer su propio AML.
Direcciones de Jimmy Green publicadas por ZachXBT:
Para generar confianza, ZachXBT completó varias operaciones más con Jimmy. El lavador también era cauteloso. En un mensaje escribe:
«Mi jefe está preocupado de que yo pueda ser un estafador» - escribió Jimmy Green en el chat publicado por ZachXBT.
Al preguntarle si tenía un equipo grande, Jimmy respondió que realiza «lavado profesional de monedas, aislamiento y prevención de congelaciones» y calificó a su grupo como el más grande de China.
El 10 de marzo, Jimmy presionaba a ZachXBT para conseguir nuevas operaciones: «la moneda norcoreana» había sido suspendida durante diez días, el equipo necesitaba trabajo y ya había preparado 1 millones de dólares.
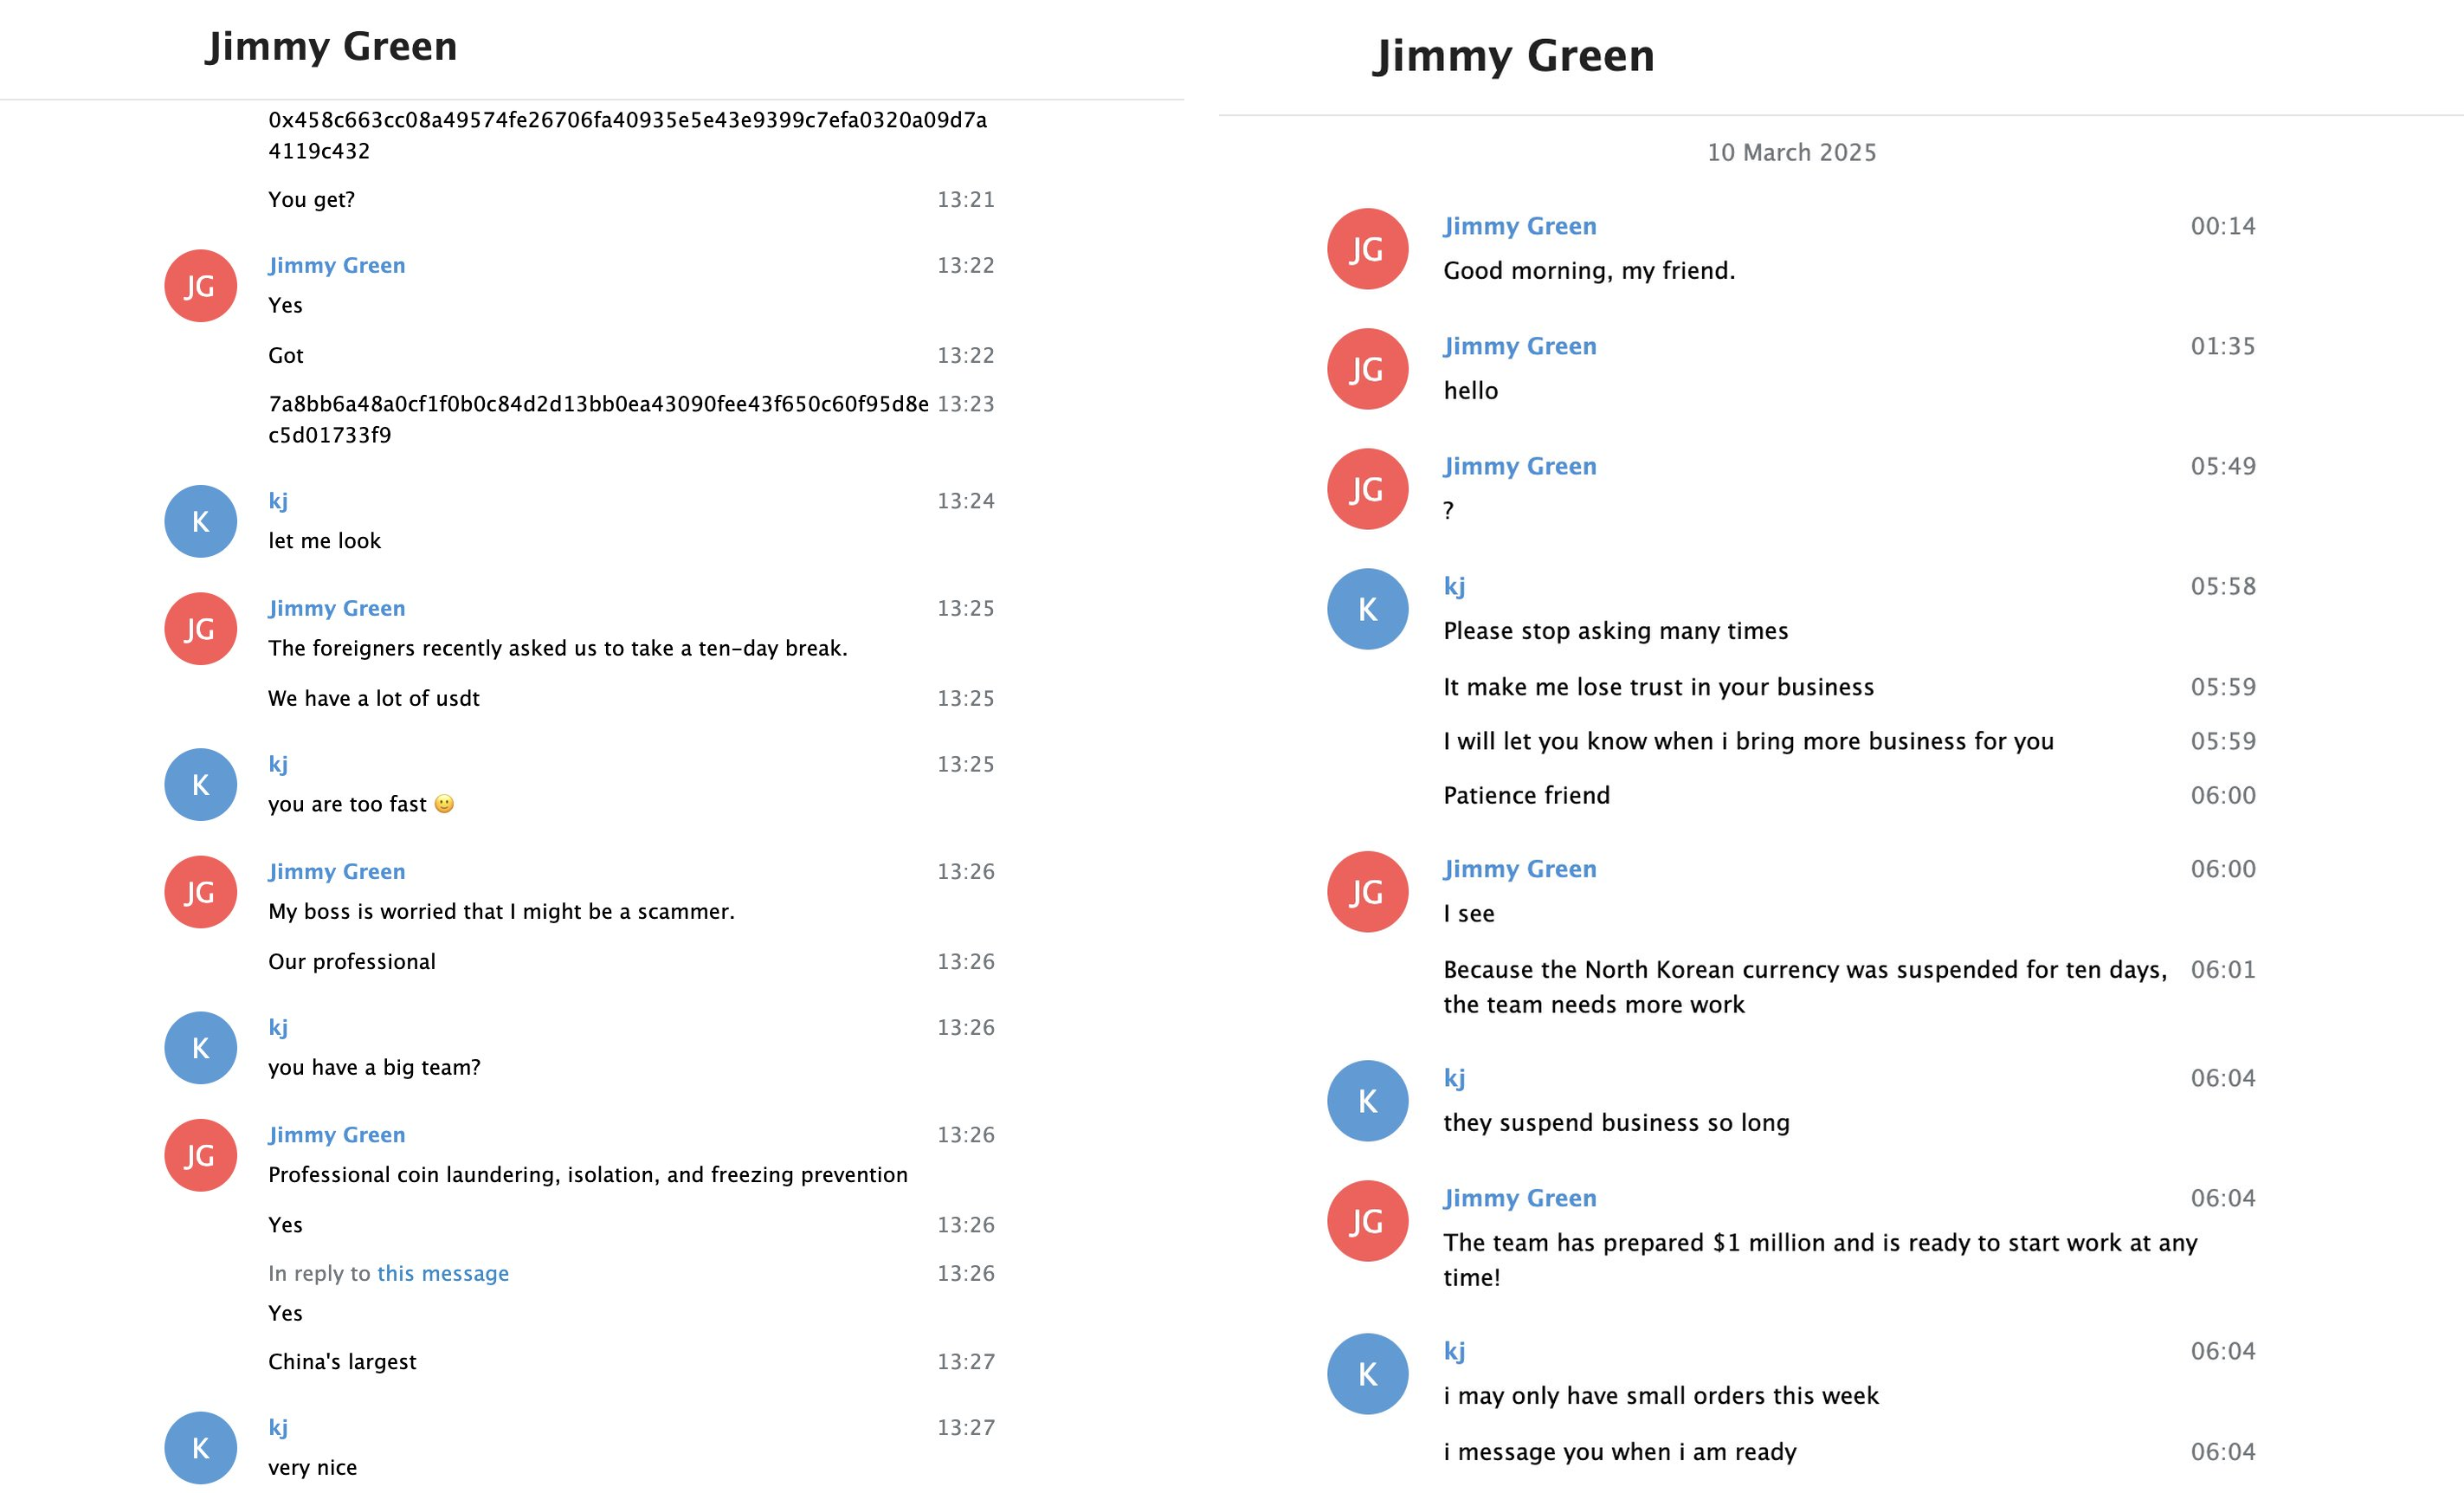
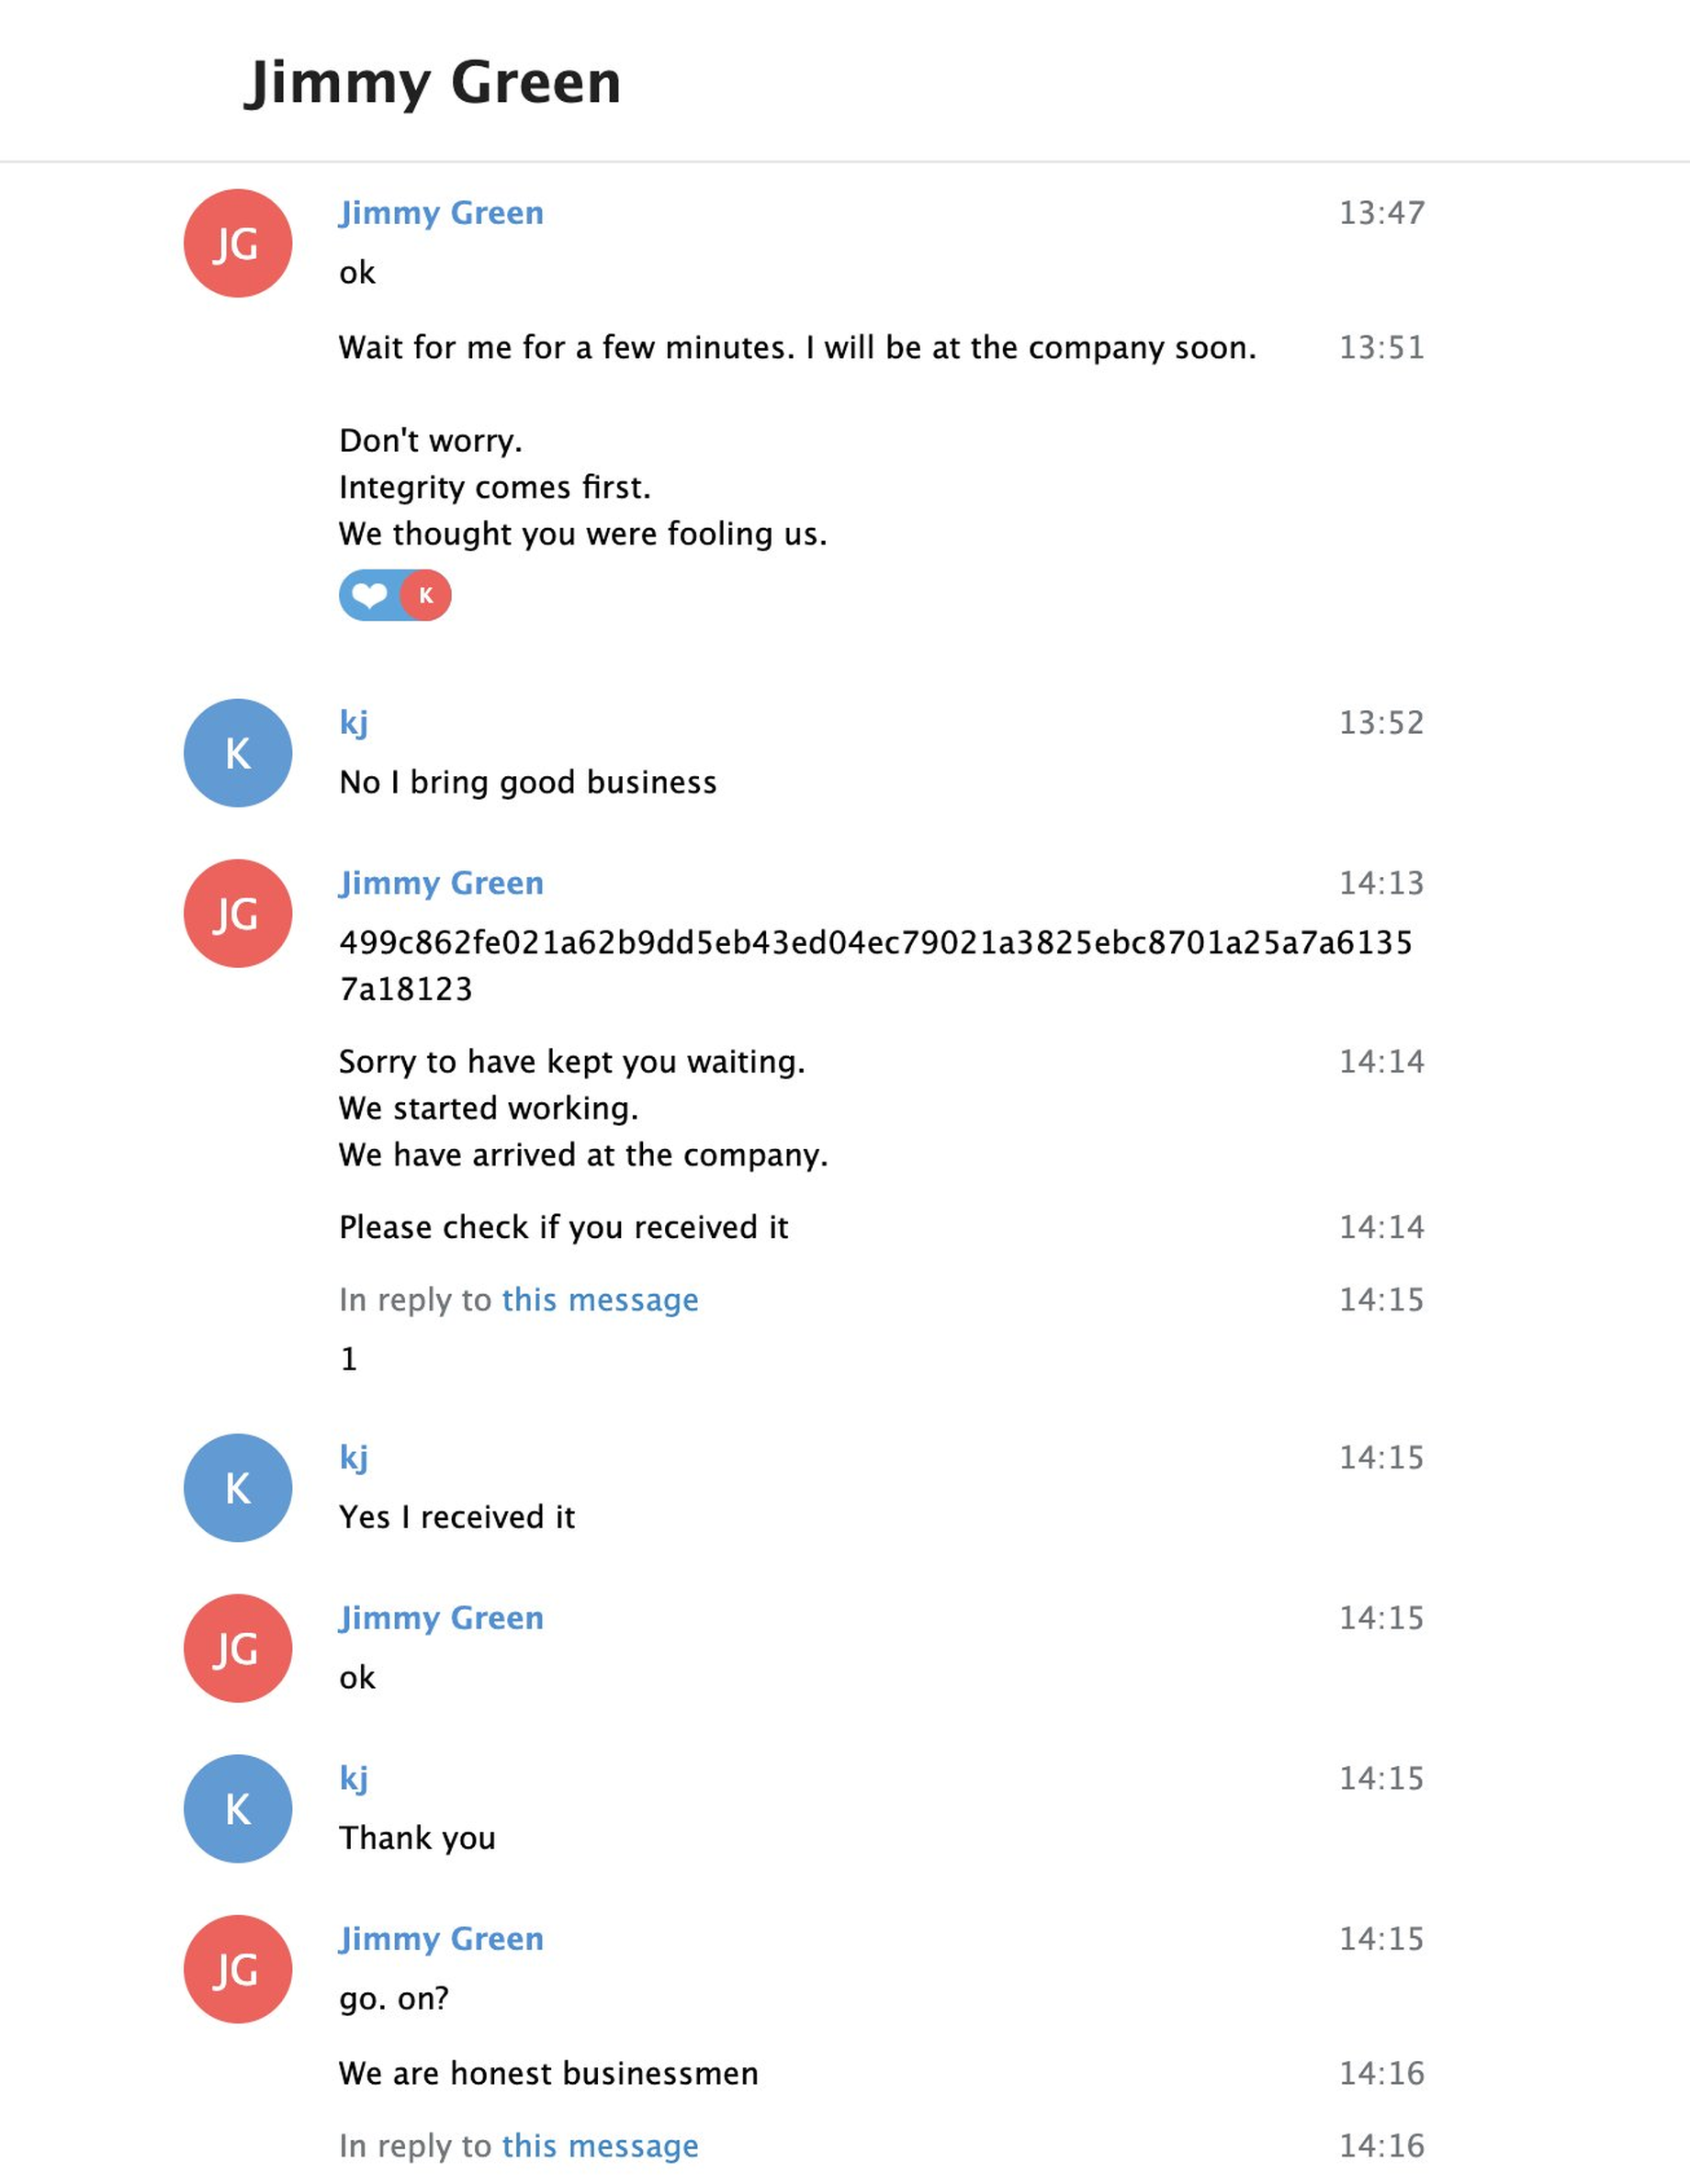
Después de una de las operaciones, Jimmy admitió que su equipo había sospechado que ZachXBT intentaba engañarlos, y de inmediato lo tranquilizó: «La integridad es lo primero», «Somos hombres de negocios honestos».
Lo que Jimmy reveló sobre su trabajo
Una vez establecida la confianza, Jimmy comenzó a hablar más abiertamente. Los chats conforman una imagen bastante detallada de cómo funciona este tipo de servicio.
El cliente es Corea del Norte, y nadie lo oculta. Jimmy llama a sus clientes «extranjeros» o simplemente Corea del Norte. En un mensaje explica una pausa en el trabajo diciendo que los «extranjeros» les pidieron tomar un descanso de diez días; en otro, que «la moneda norcoreana» fue suspendida durante diez días. En los chats, Jimmy y ZachXBT bromean con regularidad sobre Kim Jong-un: «Kim Jong-un pidió detener el trabajo. Las monedas que enviaron de vuelta estaban demasiado sucias. Están siendo investigadas». En otro mensaje, Jimmy escribe que ese día está lavando bitcoins de Corea del Norte y que Kim Jong-un «solo liberó» 50 BTC, de los cuales su equipo recibió 30. Si hay que creerle, el mismo flujo de dinero norcoreano se reparte entre varios grupos, lo cual coincide con su relato sobre las tres «líneas».
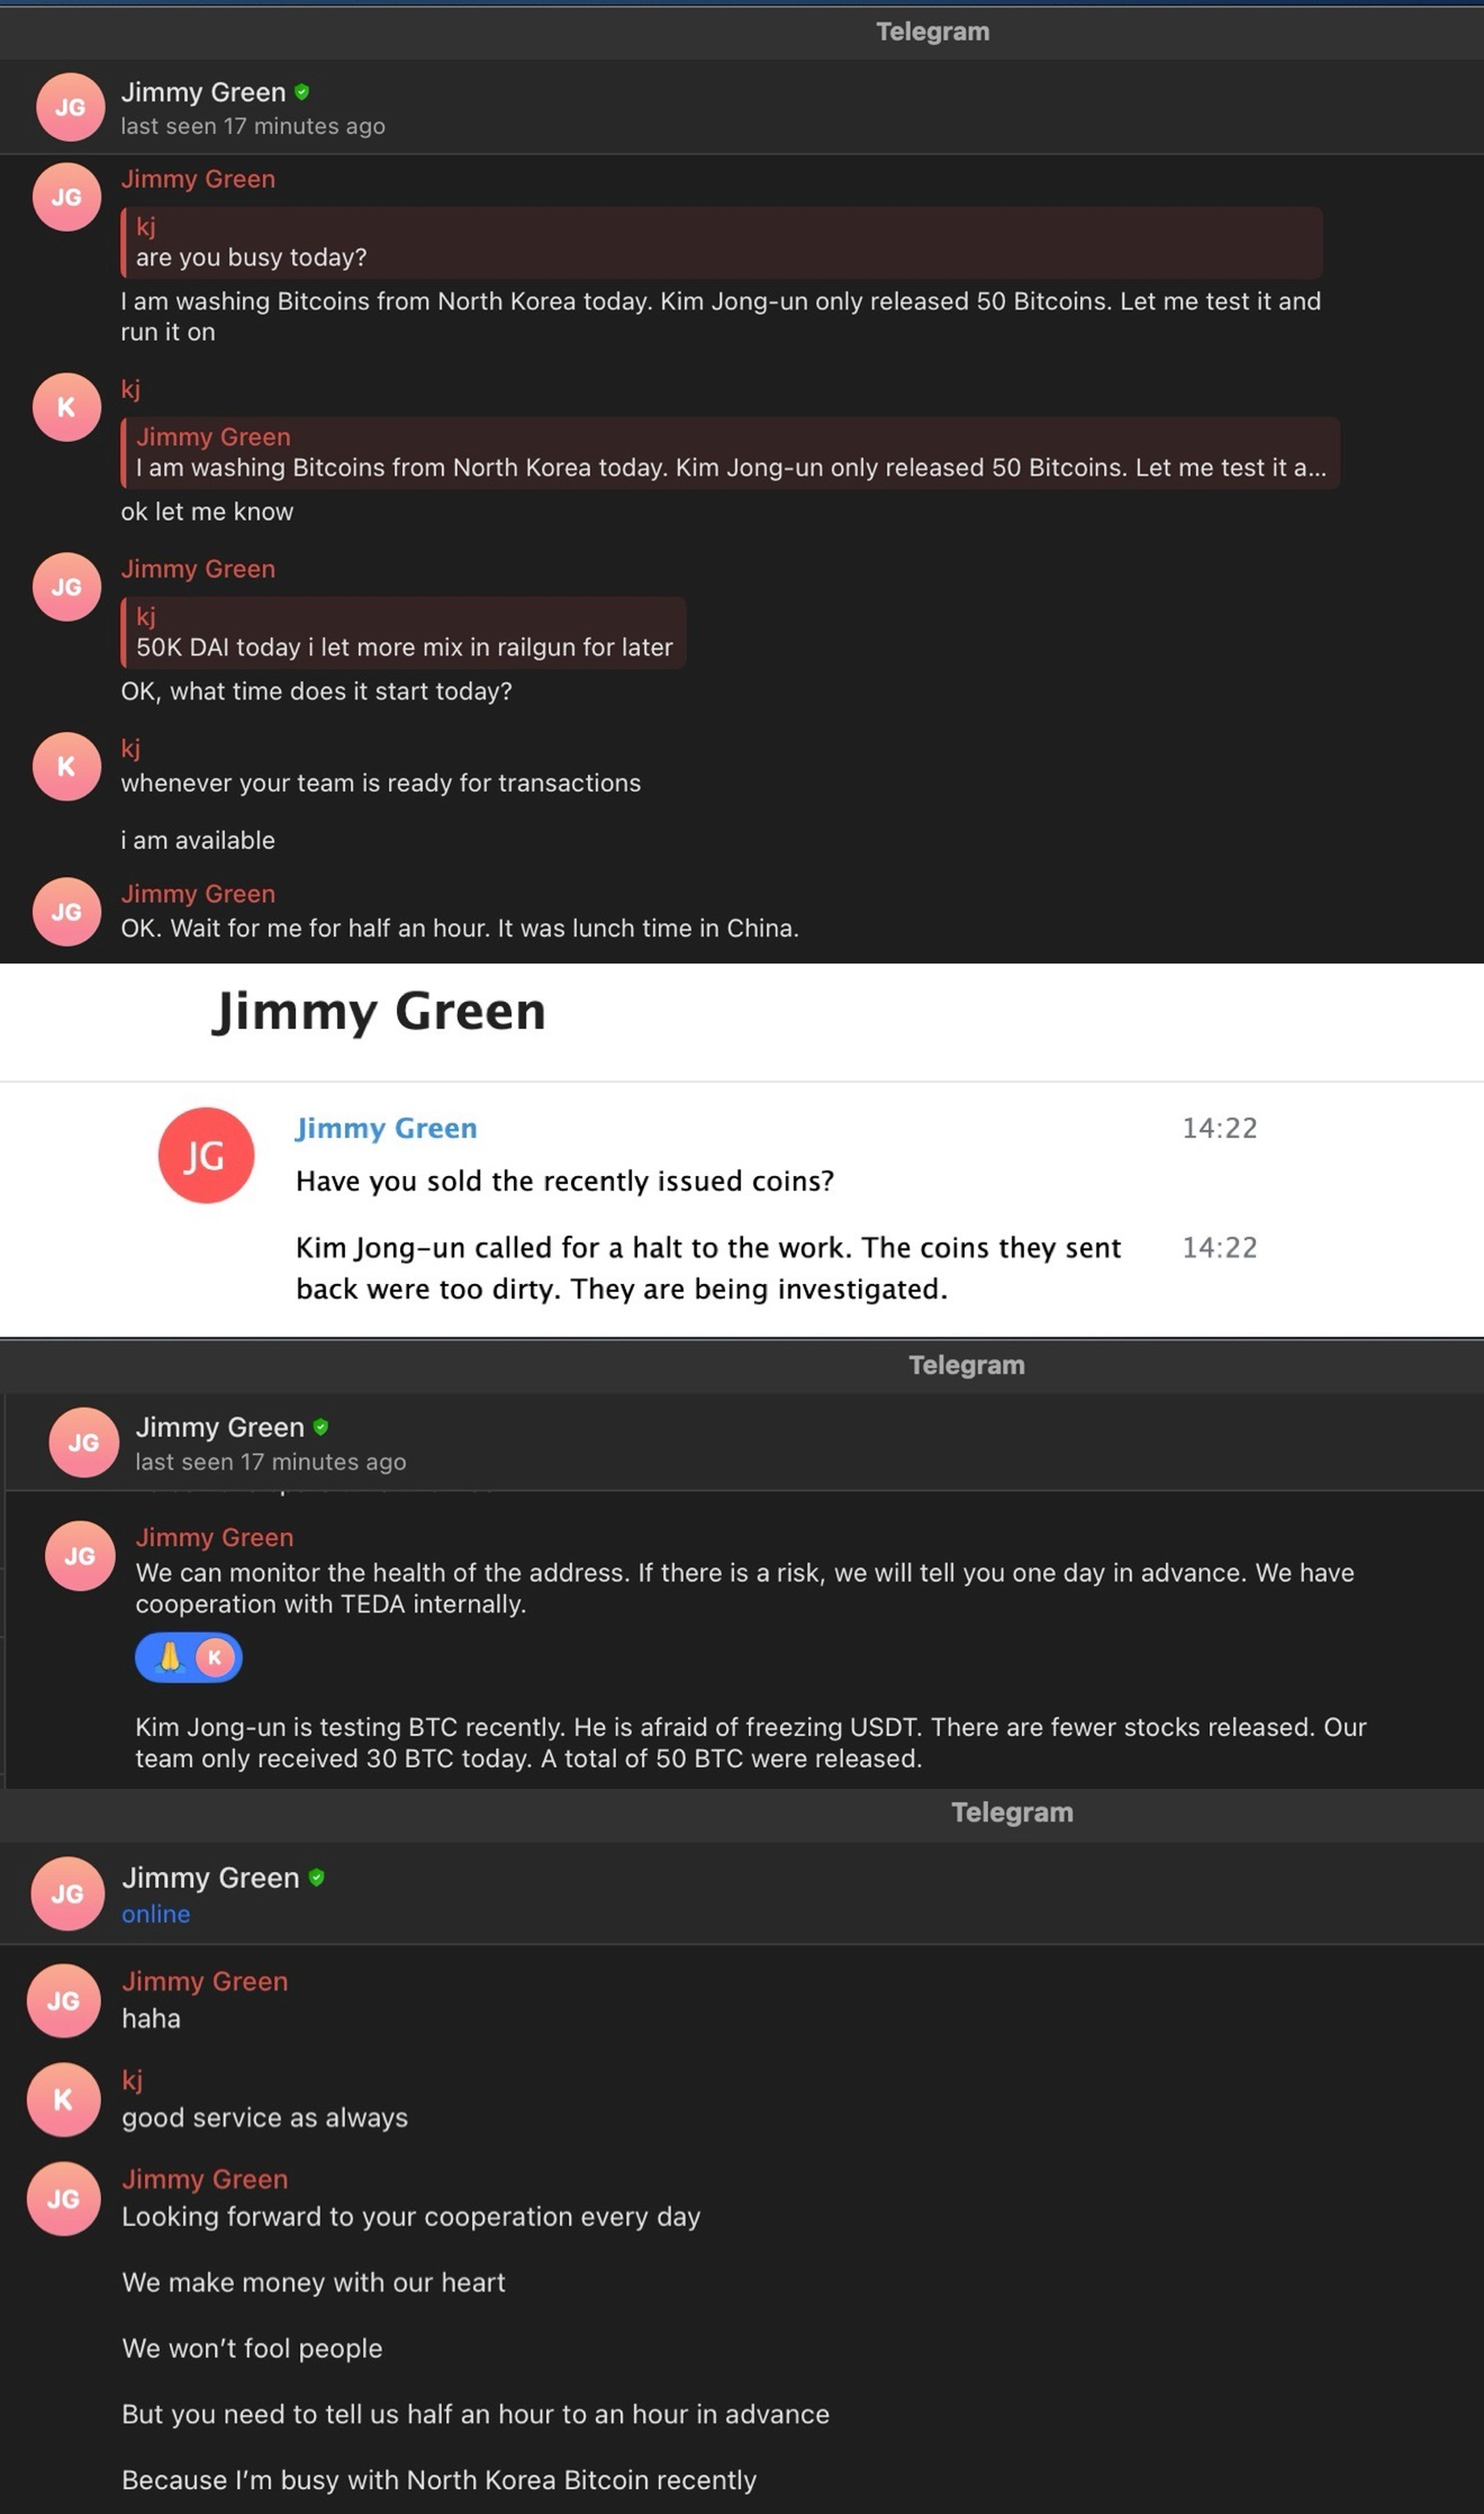
La protección contra congelaciones como producto principal. Jimmy afirmó que su equipo monitorea la «salud» de las direcciones y advertirá a un cliente con un día de anticipación si aparece un riesgo. En el mismo mensaje afirmó tener «cooperación interna con TEDA». Esto probablemente se refiere a Tether: en el argot cripto chino, el USDT se llama 泰达币, «moneda Taida». No hay confirmación de esto, y debe tomarse como publicidad del servicio más que como un hecho. Pero la formulación en sí muestra lo que más temen los clientes de este tipo de servicios: que el emisor congele su USDT.
Una garantía en caso de congelación. Cuando ZachXBT escribió que le preocupaba que su USDT fuera congelado, Jimmy prometió que las monedas que él proporcionara no serían congeladas, y que si lo fueran, compensaría la pérdida.
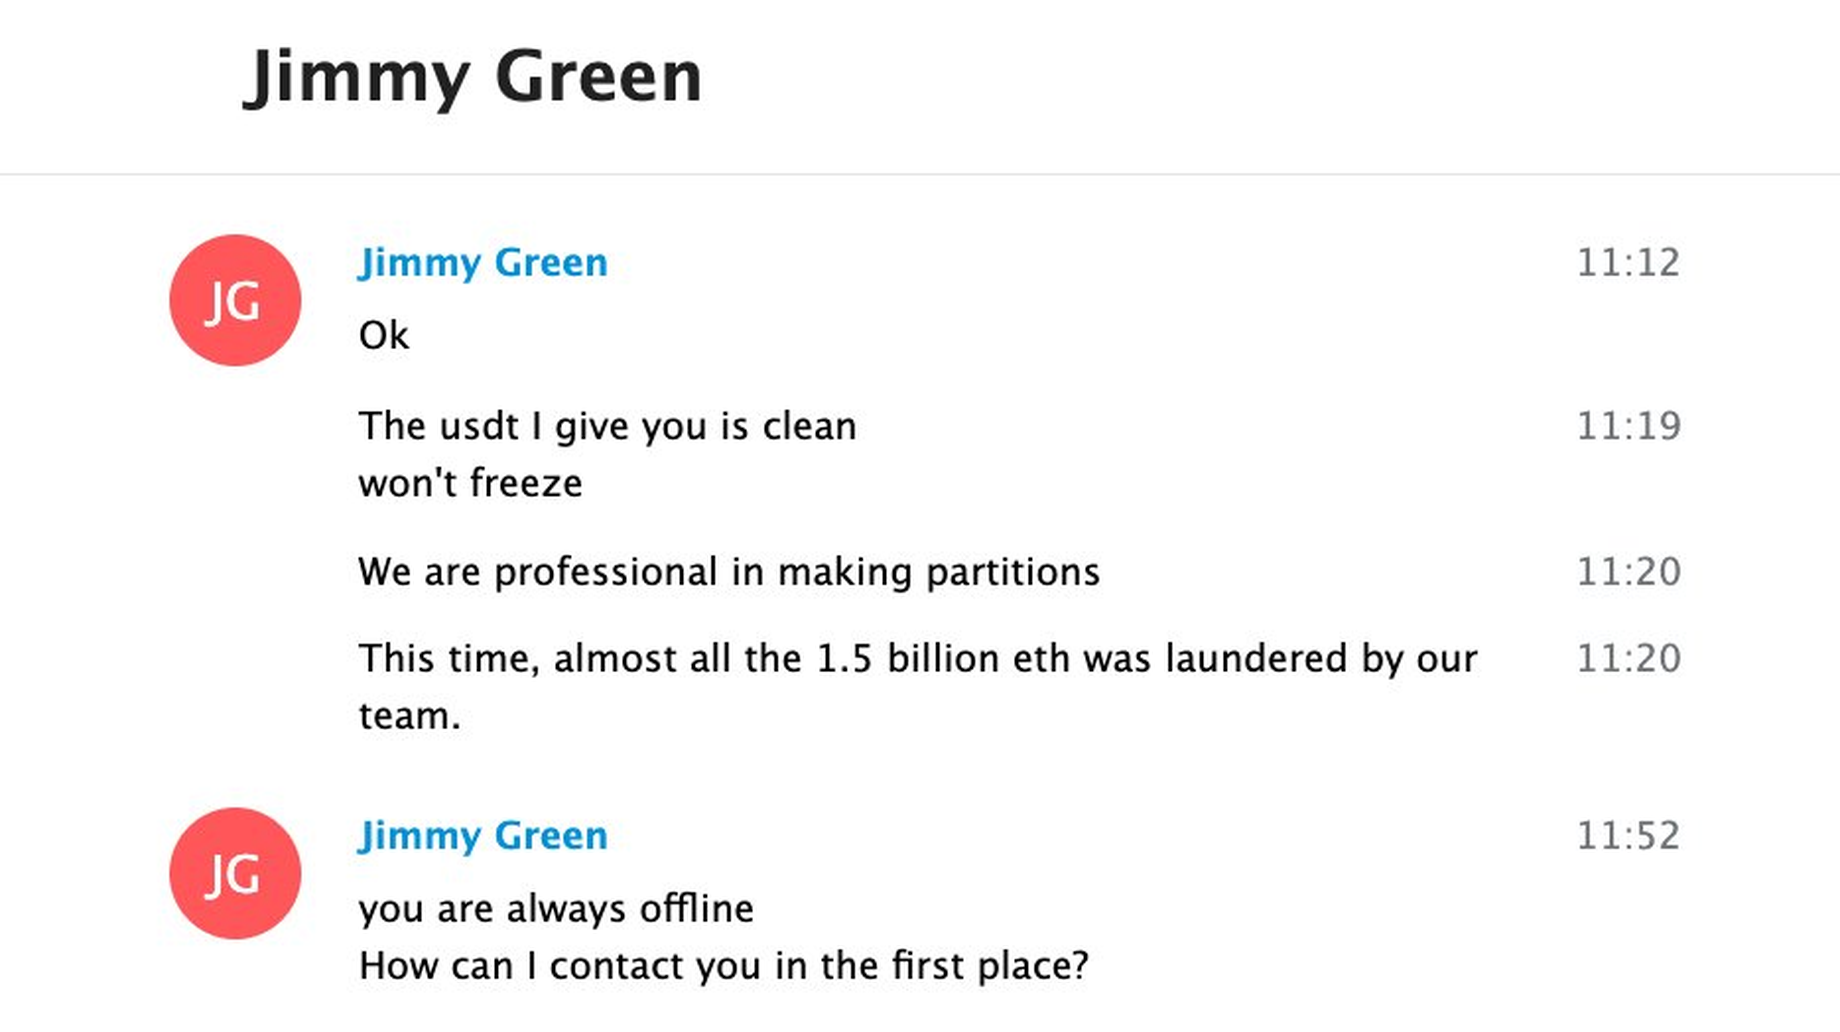
División del trabajo. Jimmy describió al grupo como un equipo donde cada uno tiene su propio rol. Según él, si los fondos que una persona está procesando se congelan, el resto de la cadena sigue funcionando. También escribió que el equipo toma el USDT y lo distribuye entre distintos «aceptadores». En el mismo intercambio advierte que al día siguiente comienza «la construcción de Corea del Norte» y que el bitcoin irá a Solana, y sugiere que ZachXBT se encargue él mismo de este trabajo: «Todo lo que necesitas es el cross-chain de Thor».
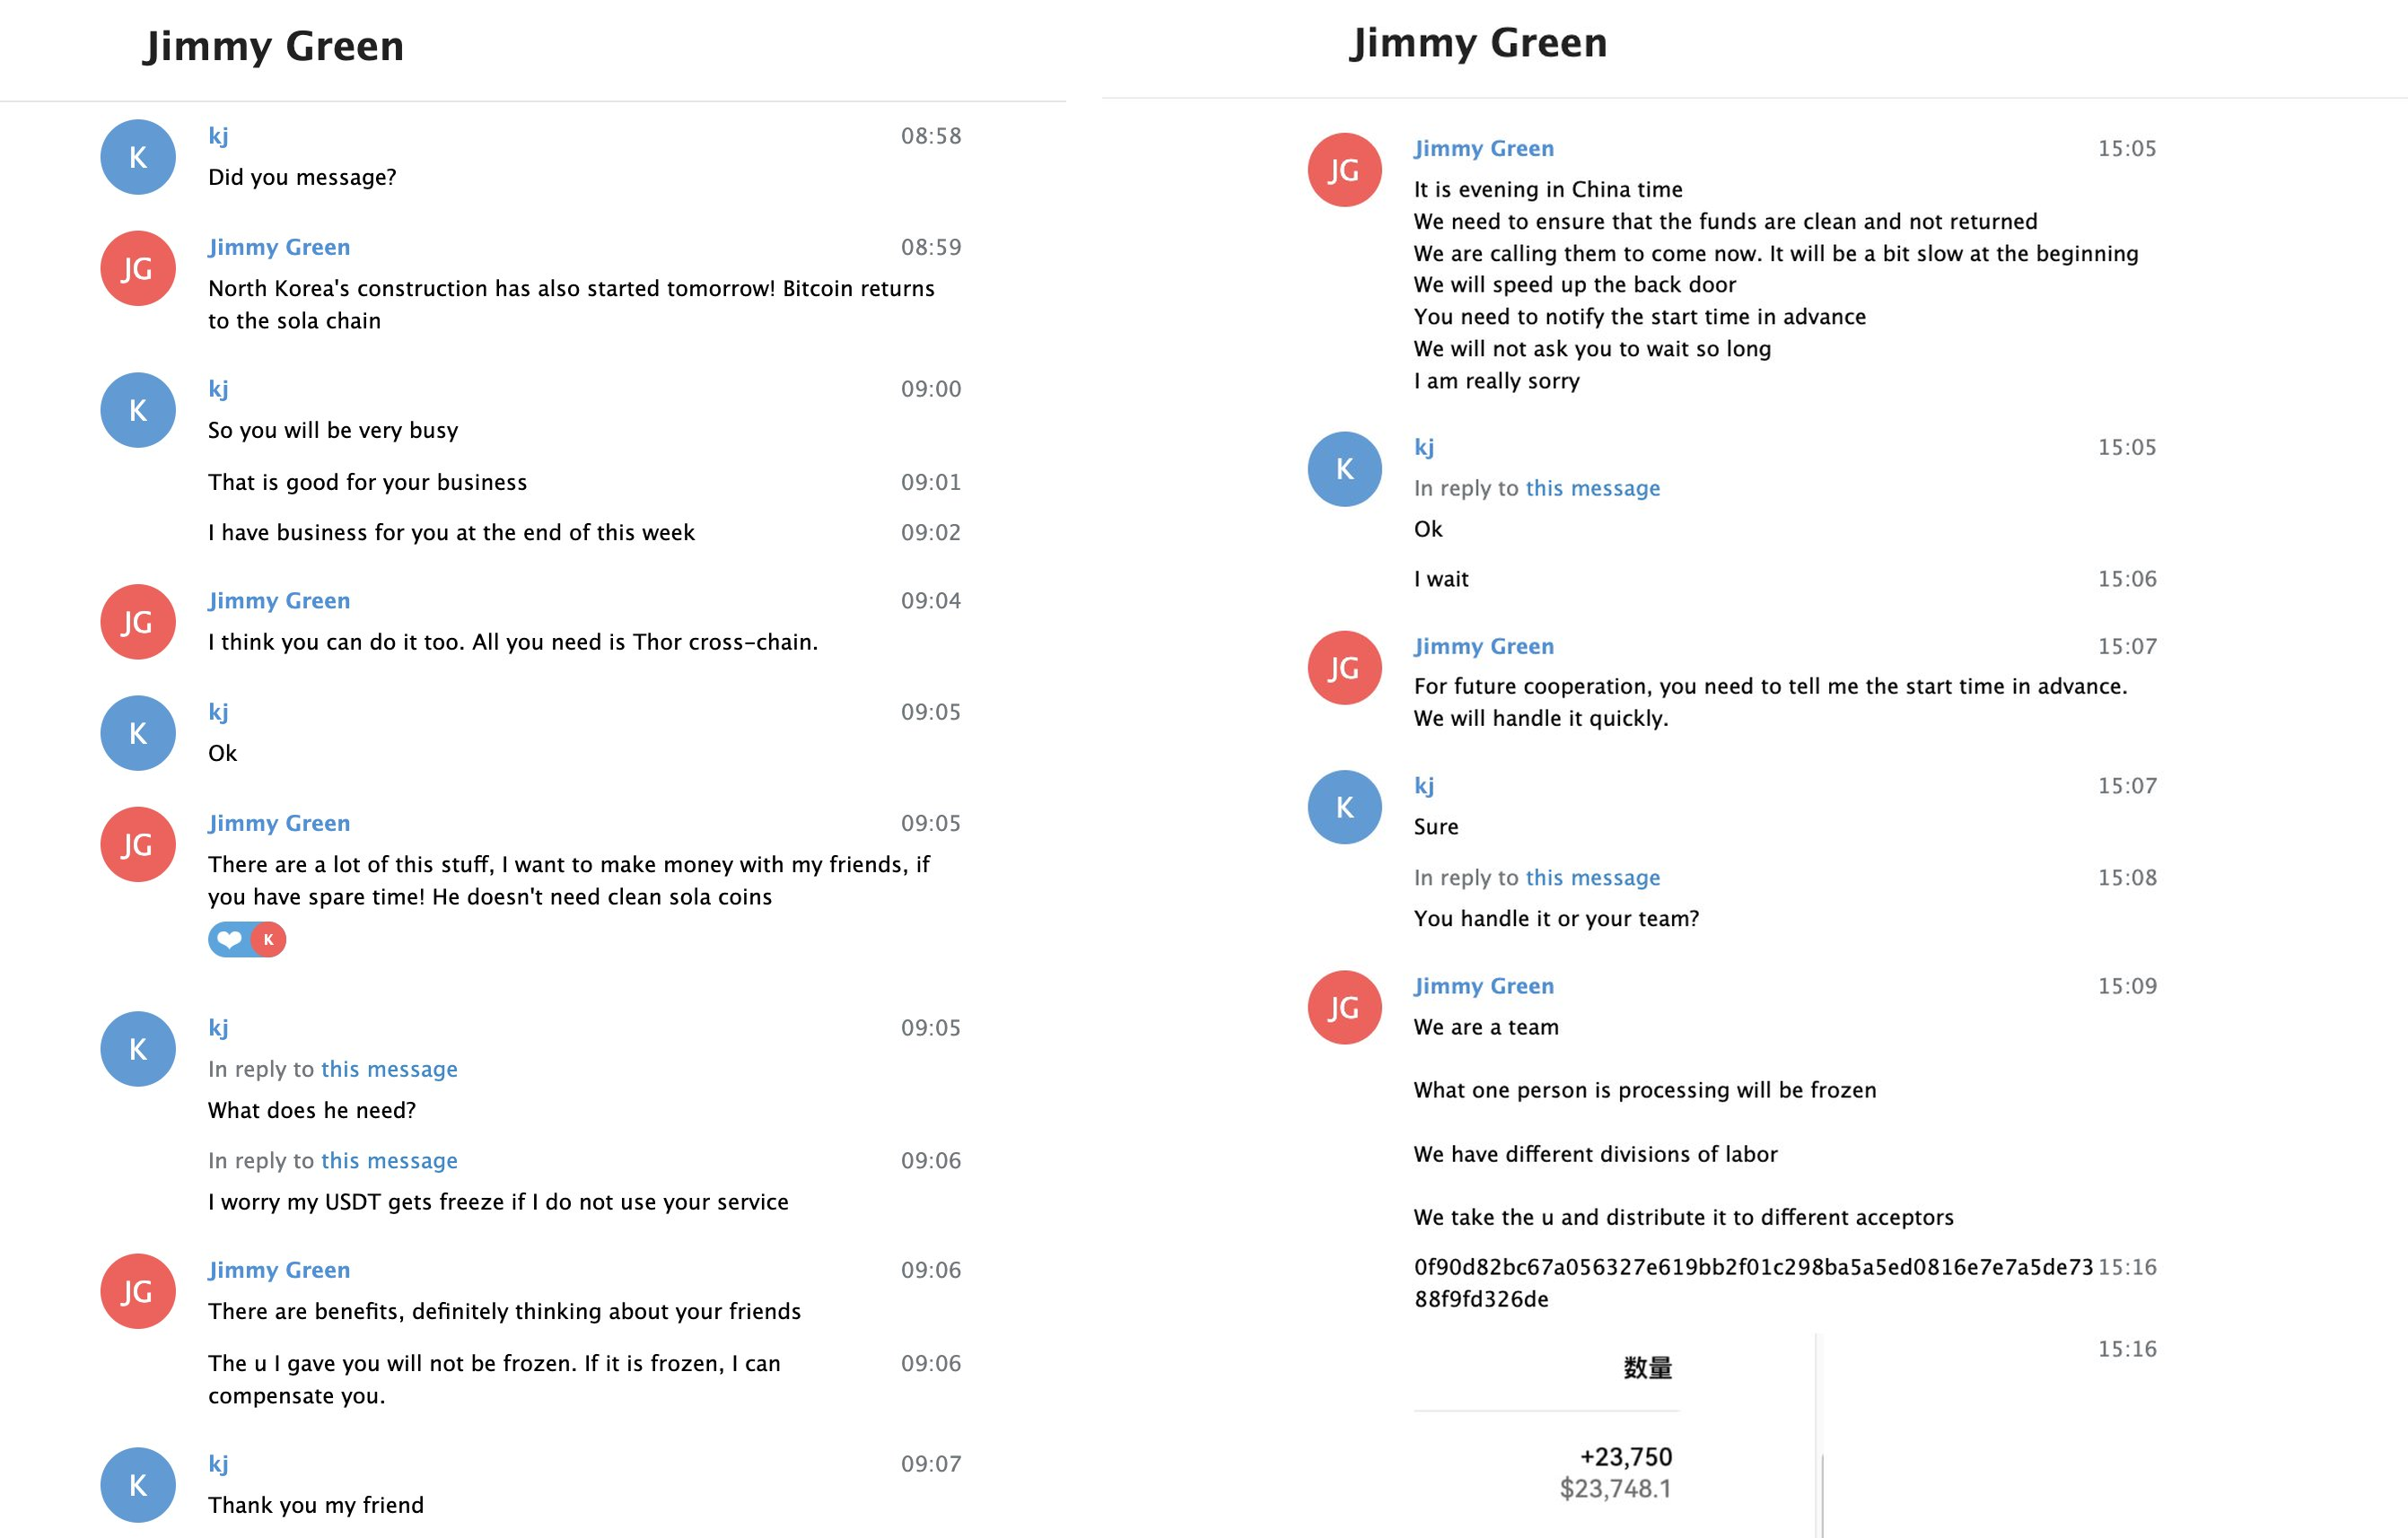
Este último punto importa no solo para los investigadores. Los aceptadores venden USDT en el mercado extrabursátil (OTC) y en P2P, por lo que las monedas con este origen tarde o temprano terminan en manos de vendedores y compradores comunes.
De dónde viene la criptomoneda sucia y cómo llega a las personas comunes22 sept 2026Leer más
Cómo ZachXBT verificó las palabras de Jimmy on-chain
El verdadero valor del hilo no está en los chats en sí, sino en el hecho de que la mayor parte de lo que dijo Jimmy pudo verificarse con datos on-chain.
Una ruta predicha. En una ocasión, Jimmy escribió que los fondos irían a Solana al día siguiente. Al día siguiente, así fue. Jimmy también dijo que su equipo había lavado la mayor parte de los 1.5 mil millones de dólares de Bybit. ZachXBT escribe que esto coincide con los patrones que observó, pero él mismo no cuantificó esa proporción.
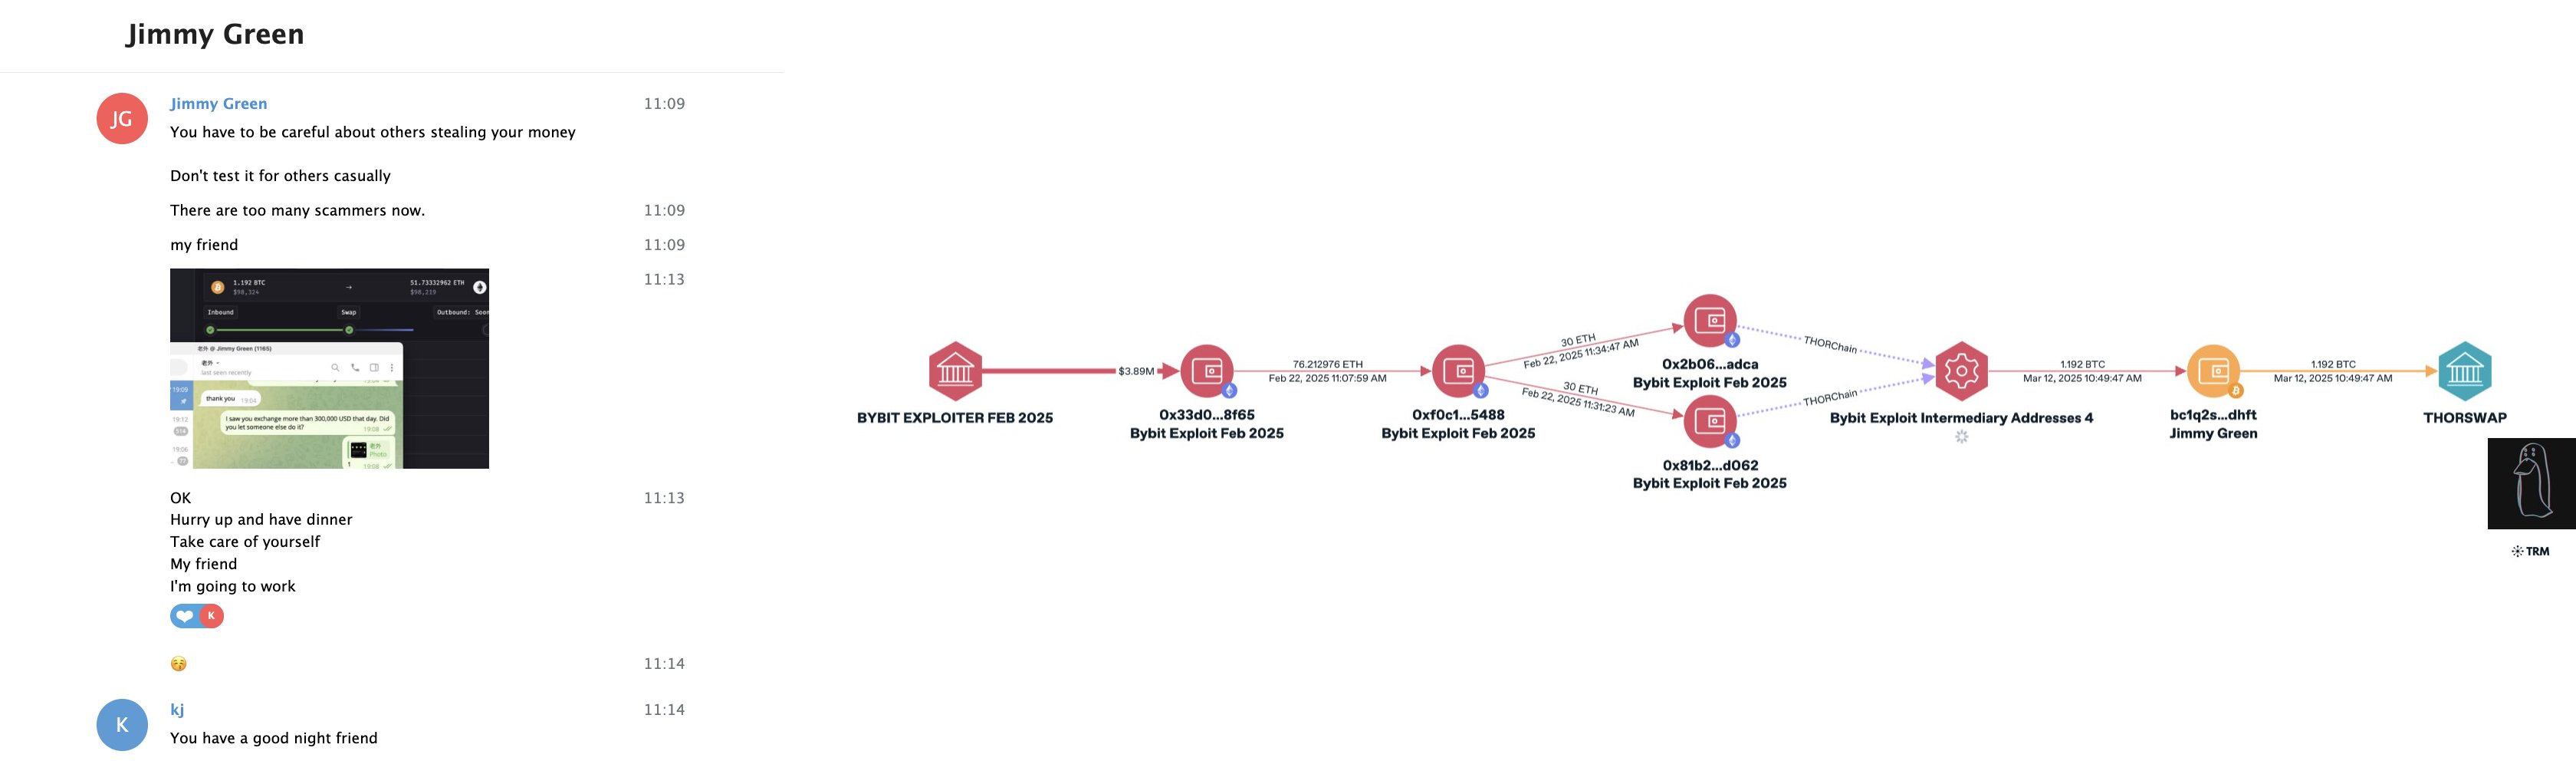
Una captura de pantalla que coincidía con THORChain. El 12 de marzo de 2025, Jimmy envió una captura de pantalla de sí mismo transfiriendo fondos mediante un puente. ZachXBT comparó los montos y el momento con el explorador de THORChain y encontró una orden creada minutos después del mensaje. En su gráfico, la ruta se ve así: la dirección del explotador de Bybit → varias direcciones intermedias de Bybit Exploit → la dirección de bitcoin bc1q2s…dhft, etiquetada como Jimmy Green → THORSwap. Hash de la transacción: 81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1.
La imagen que envió Jimmy muestra un intercambio de 1.192 BTC por 51.73 ETH, y el gráfico muestra cómo esos mismos 1.192 BTC llegaron a la dirección de Jimmy desde fondos de Bybit y salieron hacia THORSwap el 12 de marzo a las 10:49.
Un clúster de 12 millones de dólares y una congelación de Tether. Jimmy compartió tres direcciones de Solana y agregó: «De noche, hacía sola y volvía a trx».
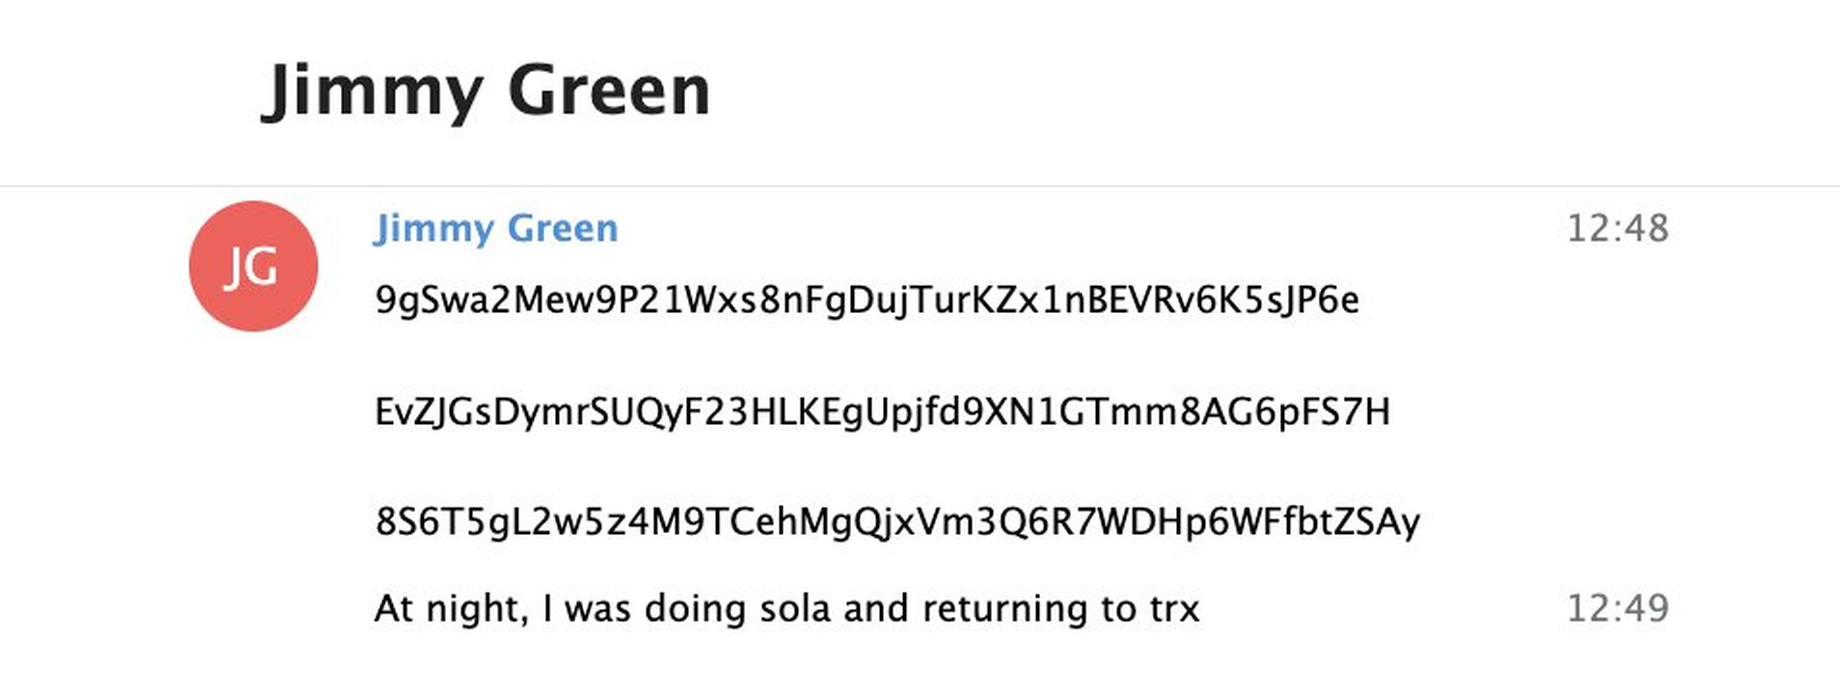
Estas direcciones llevaron a ZachXBT a un clúster de monederos a través del cual se intercambiaban en tiempo real más de 12 millones de dólares en fondos de Bybit siguiendo la ruta BTC → ETH → SOL → TRON. Tether congeló después 442,000 USDT vinculados a este clúster en la dirección 0x652d7f9edaaa8891be2de74ea568d70af823d89e. El gráfico de ZachXBT muestra una cifra distinta junto a esta congelación, 456,000 USDT en marzo de 2025, mientras que el texto del hilo indica 442,000.
Un nuevo método: blanqueo a través de pools de liquidez con tokens ilíquidos
En el mismo clúster, ZachXBT detectó un método que él llama nuevo: blanqueo a través de pools de liquidez de Uniswap usando tokens ilíquidos. En el hilo lo describe en una sola frase, pero el gráfico del clúster muestra cómo se veía.
Primero, los fondos de Bybit pasaron por el mezclador Tornado Cash. Luego, el dinero ingresó a alrededor de una decena de pools donde se negociaban contra USDT tokens poco conocidos con nombres como FIZZ, BUTTER, ZIPPY, SQUEE o GOLLUM. Para uno de los tokens, el gráfico también marca la dirección que lo creó. Desde los pools, el USDT se distribuyó entre direcciones de depósito de exchanges - el gráfico muestra OKX, BigONE, Gate, CoinEx y HTX - y luego los fondos se trasladaron a Solana, pasaron por un intercambio en Bitget Wallet y se consolidaron en direcciones de TRON. También se marca una congelación de Tether junto a uno de los pools.
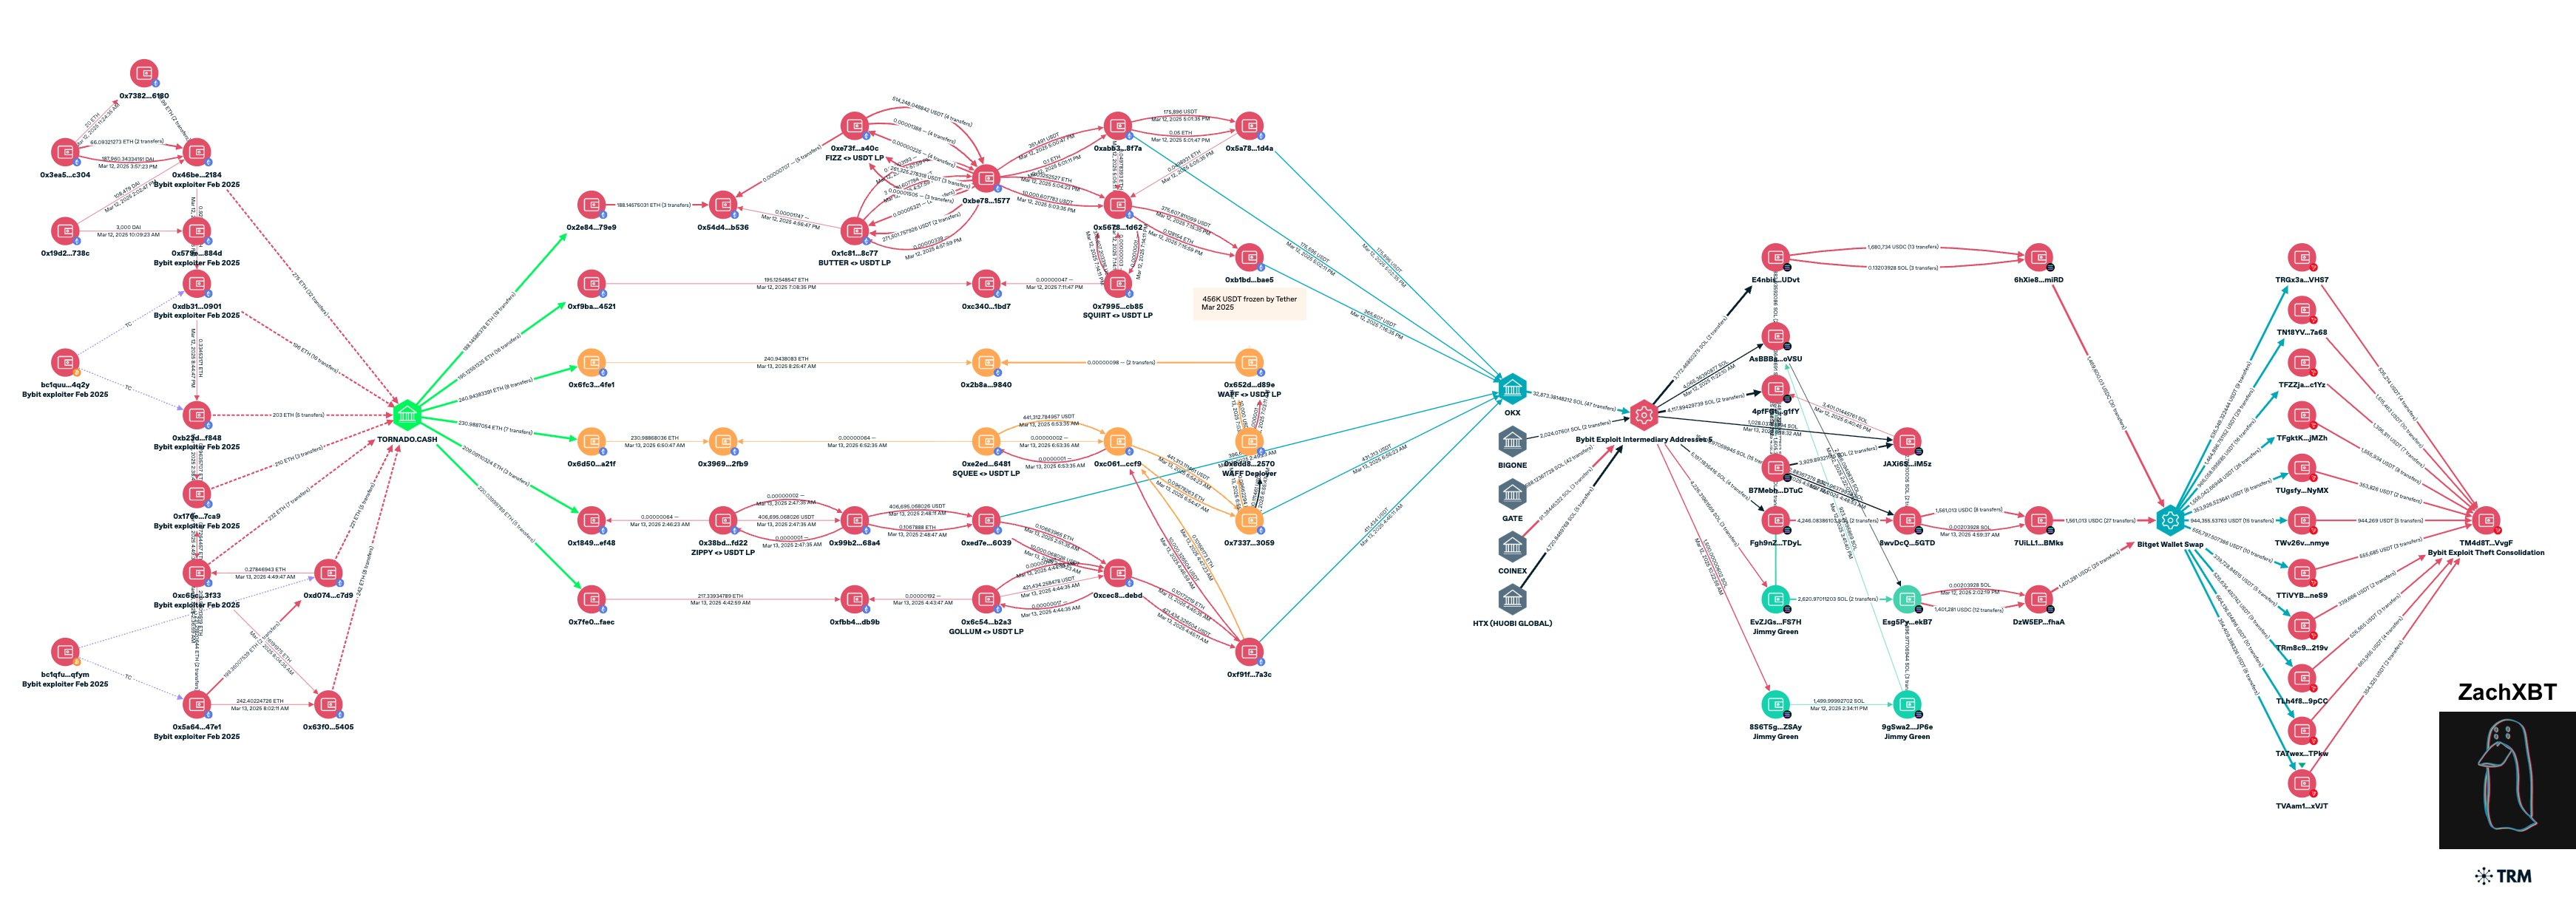
ZachXBT no explica la mecánica en detalle, así que lo que sigue es el principio general de este tipo de esquemas y no una descripción de transacciones específicas. Un token ilíquido no tiene más mercado que el pool controlado por el propio lavador. Este crea un token, configura un pool emparejado con USDT y ejecuta a través de él una serie de intercambios y operaciones de liquidez. Al final, el dinero robado parece ingresos del pool o ganancias por la venta del token. Nadie verifica el precio de ese token, por lo que casi cualquier monto puede pasarse a través del pool. Para las herramientas de análisis, esto parece una actividad de liquidez ordinaria, y el vínculo con el origen se vuelve indirecto.
Para los exchanges, lo que importa es la última parte de la ruta: el USDT que pasó por esos pools llegó a las direcciones de depósito de las principales plataformas.
Mezcladores de criptomonedas: cómo funcionan y qué significa su rastro en el historial de un monedero3 sept 2026Leer más
Poloniex y Huione: huellas de otros casos
Jimmy habló de algo más que Bybit, y ZachXBT también verificó estas historias.
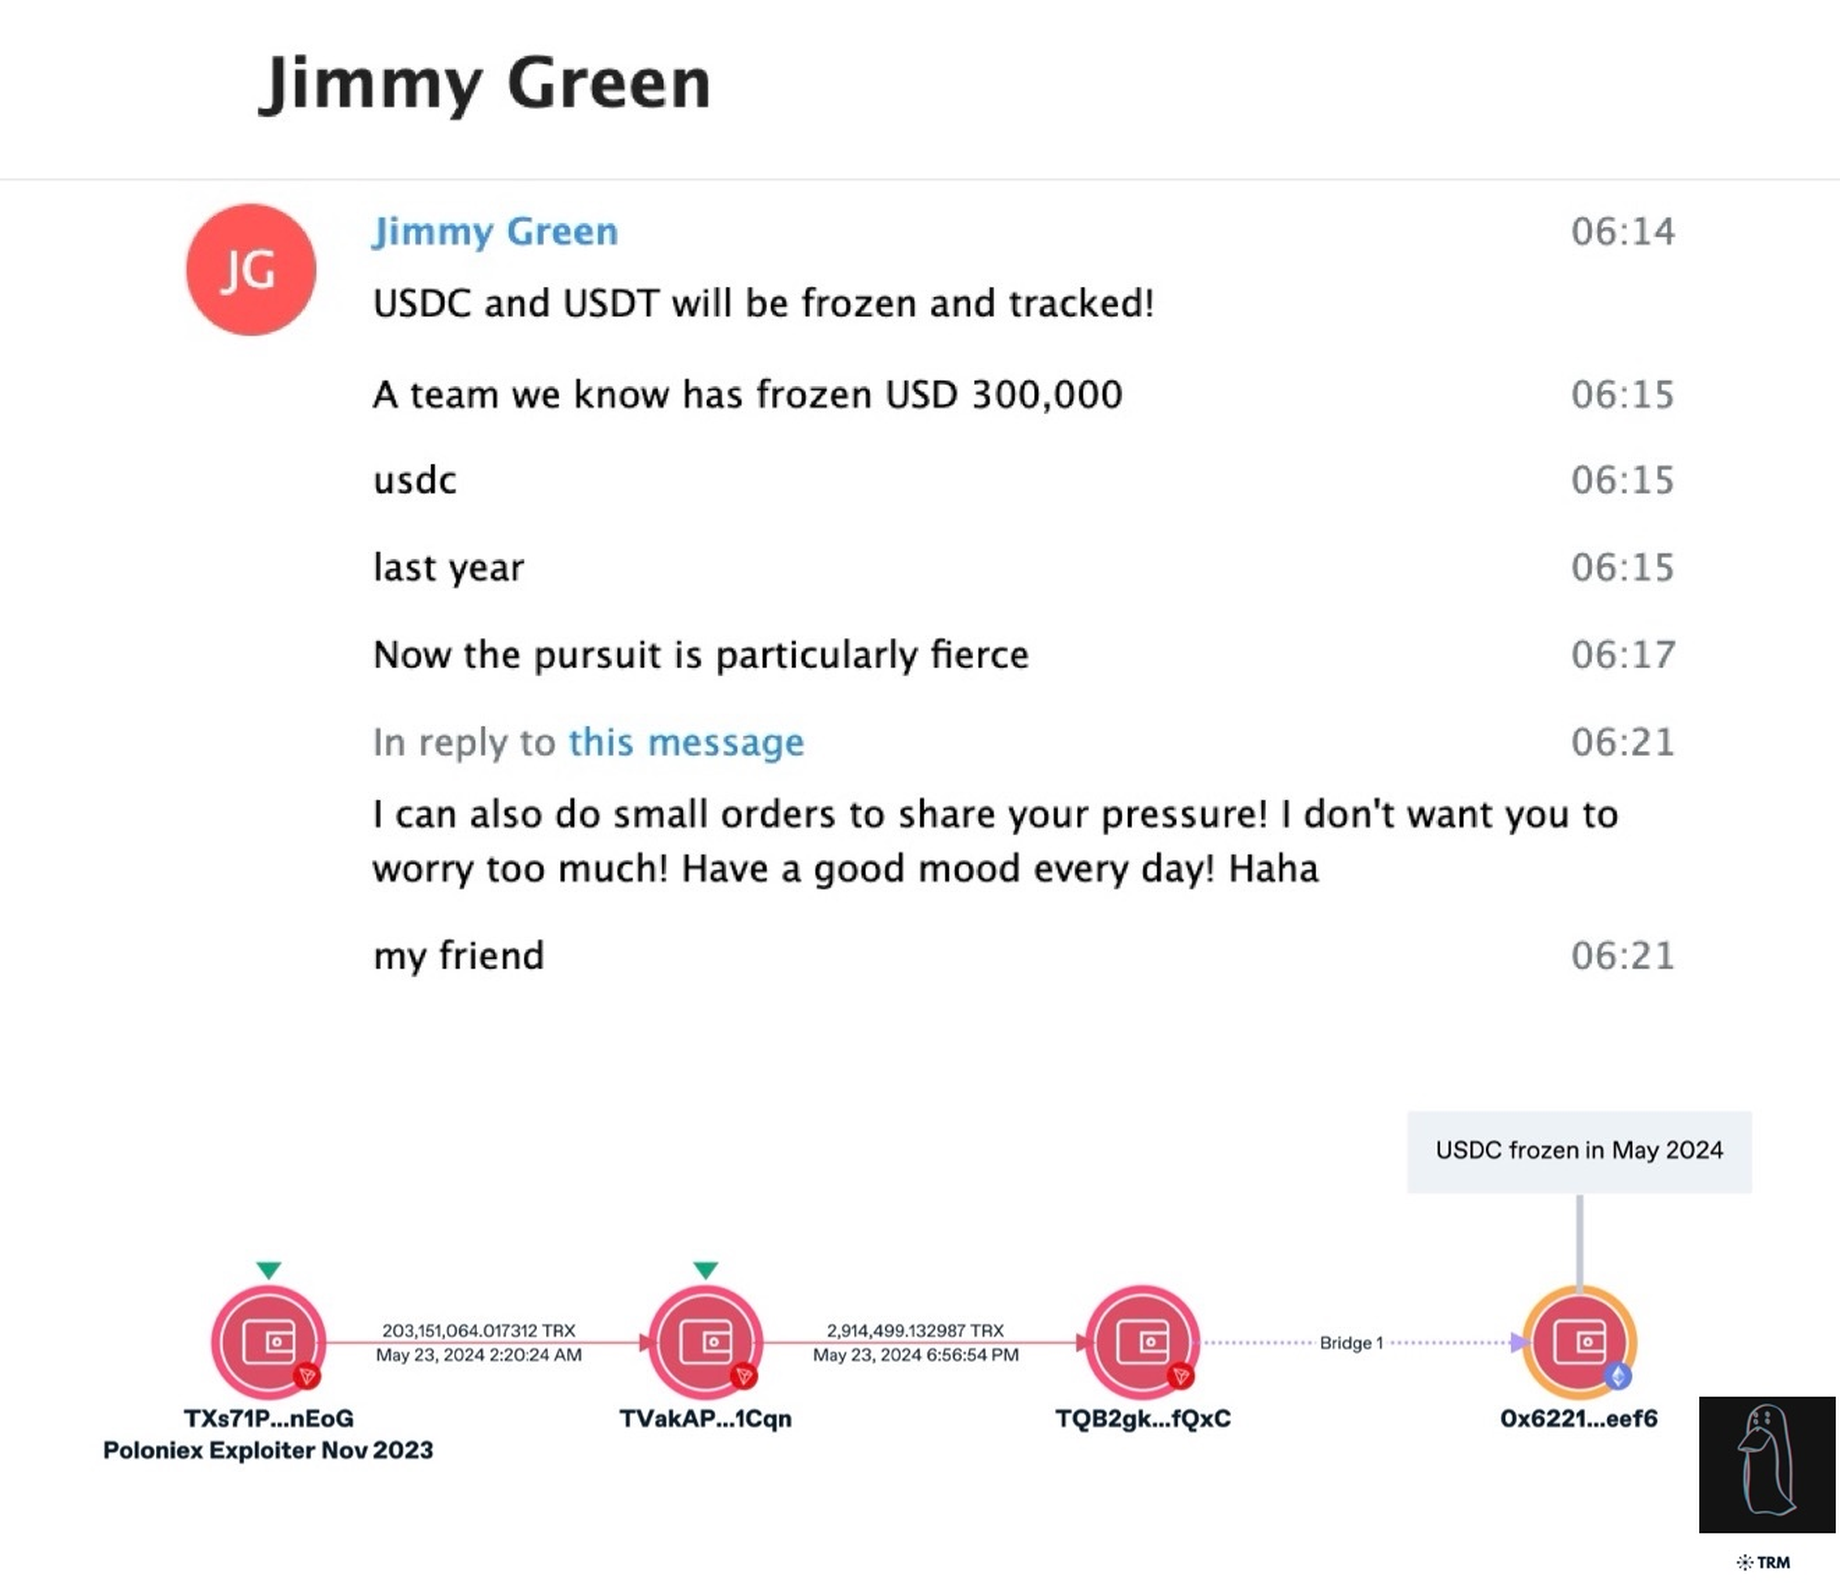
Poloniex. Jimmy mencionó que un equipo que conocía tuvo alrededor de $300,000 en USDC congelados el año anterior. ZachXBT encontró esa congelación on-chain: en realidad se trataba de 332,000 USDC provenientes del hackeo del exchange Poloniex, congelados en mayo de 2024. El hackeo en sí ocurrió en noviembre de 2023, cuando se robaron alrededor de 126 millones de dólares de monederos calientes, y también se atribuye al Lazarus Group. En el gráfico de ZachXBT, el dinero se movió desde la dirección del atacante de Poloniex a través de varias direcciones de TRON y un puente hasta la dirección donde se congeló el USDC. El propio Jimmy comentó: «¡Los USDC y USDT serán congelados y rastreados! Ahora la persecución es particularmente intensa».
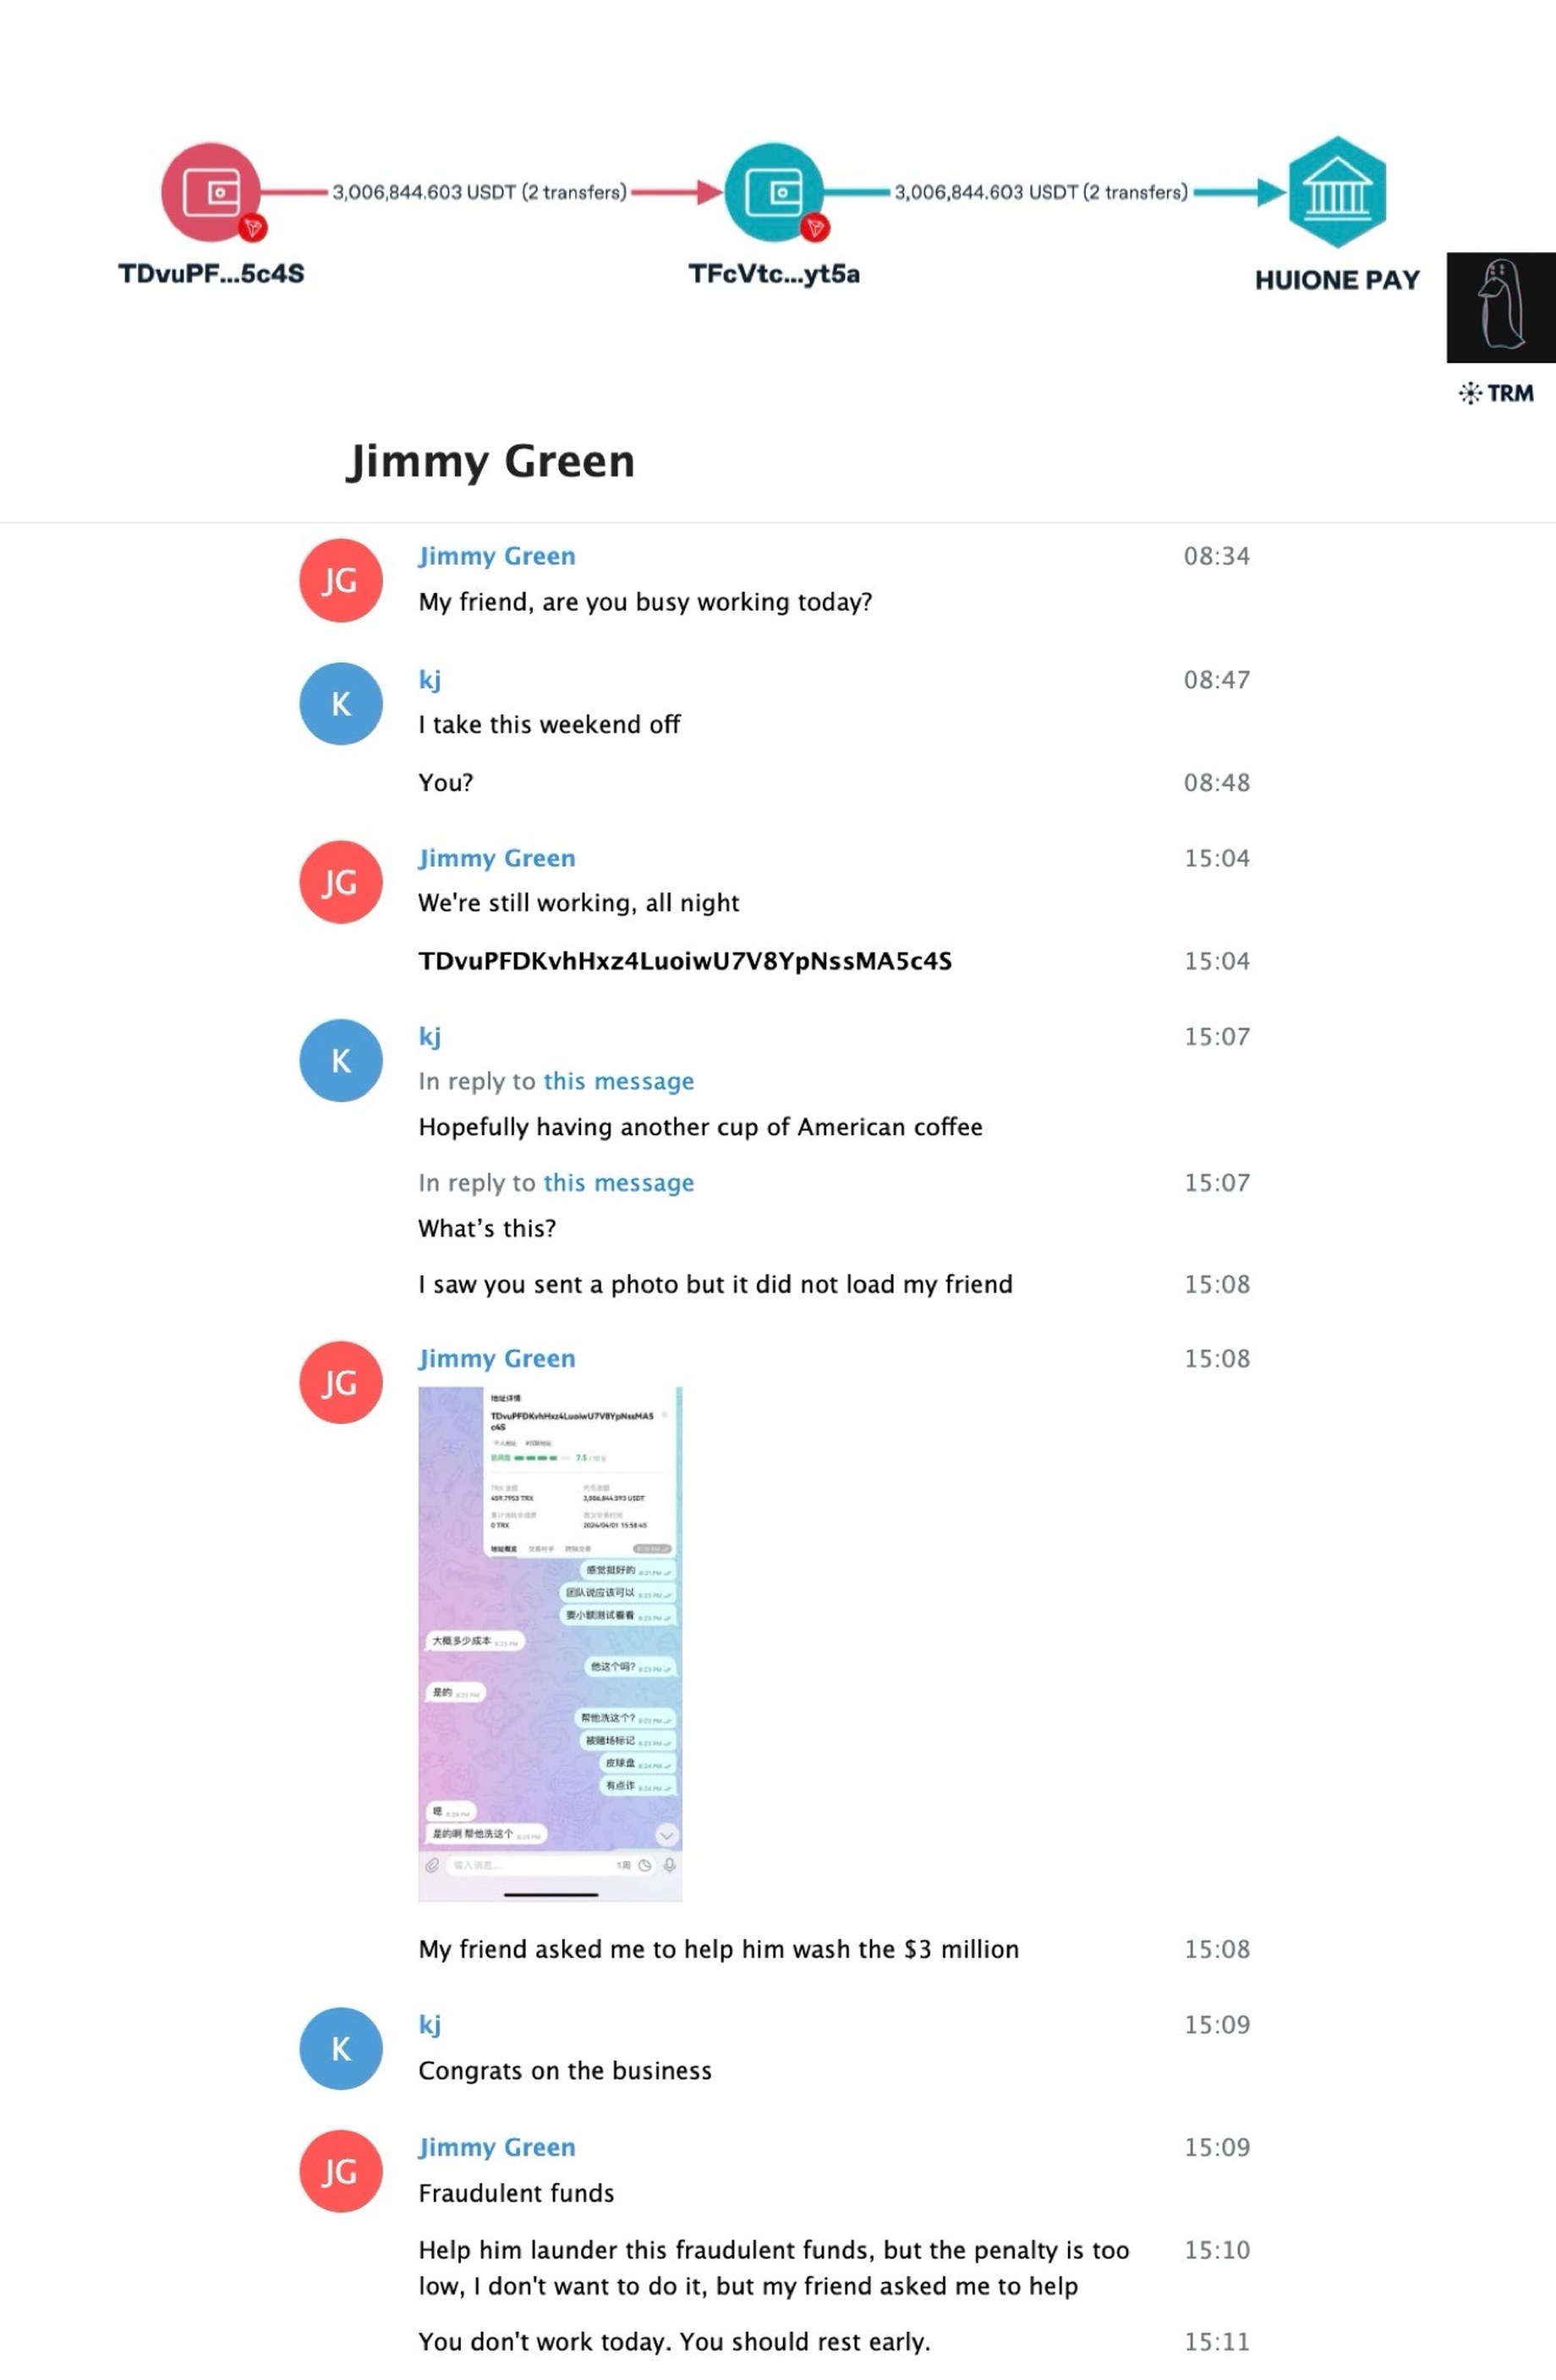
Huione Guarantee. Jimmy también mencionó el blanqueo de 3 millones de dólares en ganancias de fraude para otro cliente. Envió la dirección TDvuPFDKvhHxz4LuoiwU7V8YpNssMA5c4S y se quejó de que «la comisión es demasiado baja», refiriéndose aparentemente a su tarifa, pero dijo que un amigo le había pedido ayuda. ZachXBT rastreó el dinero hasta un monedero caliente de Huione Guarantee: en su gráfico, 3,006,844 USDT pasan en dos transferencias a través de una dirección intermedia hasta un monedero etiquetado como Huione Pay. Según Elliptic, se trata del mayor mercado clandestino conocido en Telegram, donde se vendían servicios para estafadores, datos robados y blanqueo. Más tarde se renombró como Haowang Guarantee. FinCEN designó a Huione Group como una preocupación primaria de blanqueo de capitales y prohibió a las instituciones financieras de Estados Unidos operar con él, y en abril de 2026 el expresidente de Huione Group, Li Xiong, fue extraditado de Camboya a China bajo cargos de blanqueo de capitales.
Este vínculo muestra que el grupo de Jimmy no trabajaba únicamente para hackers norcoreanos. El dinero de las víctimas de fraude pasaba por la misma infraestructura.
Mahjong, caza y «cerdos matados»: charla trivial entre operaciones
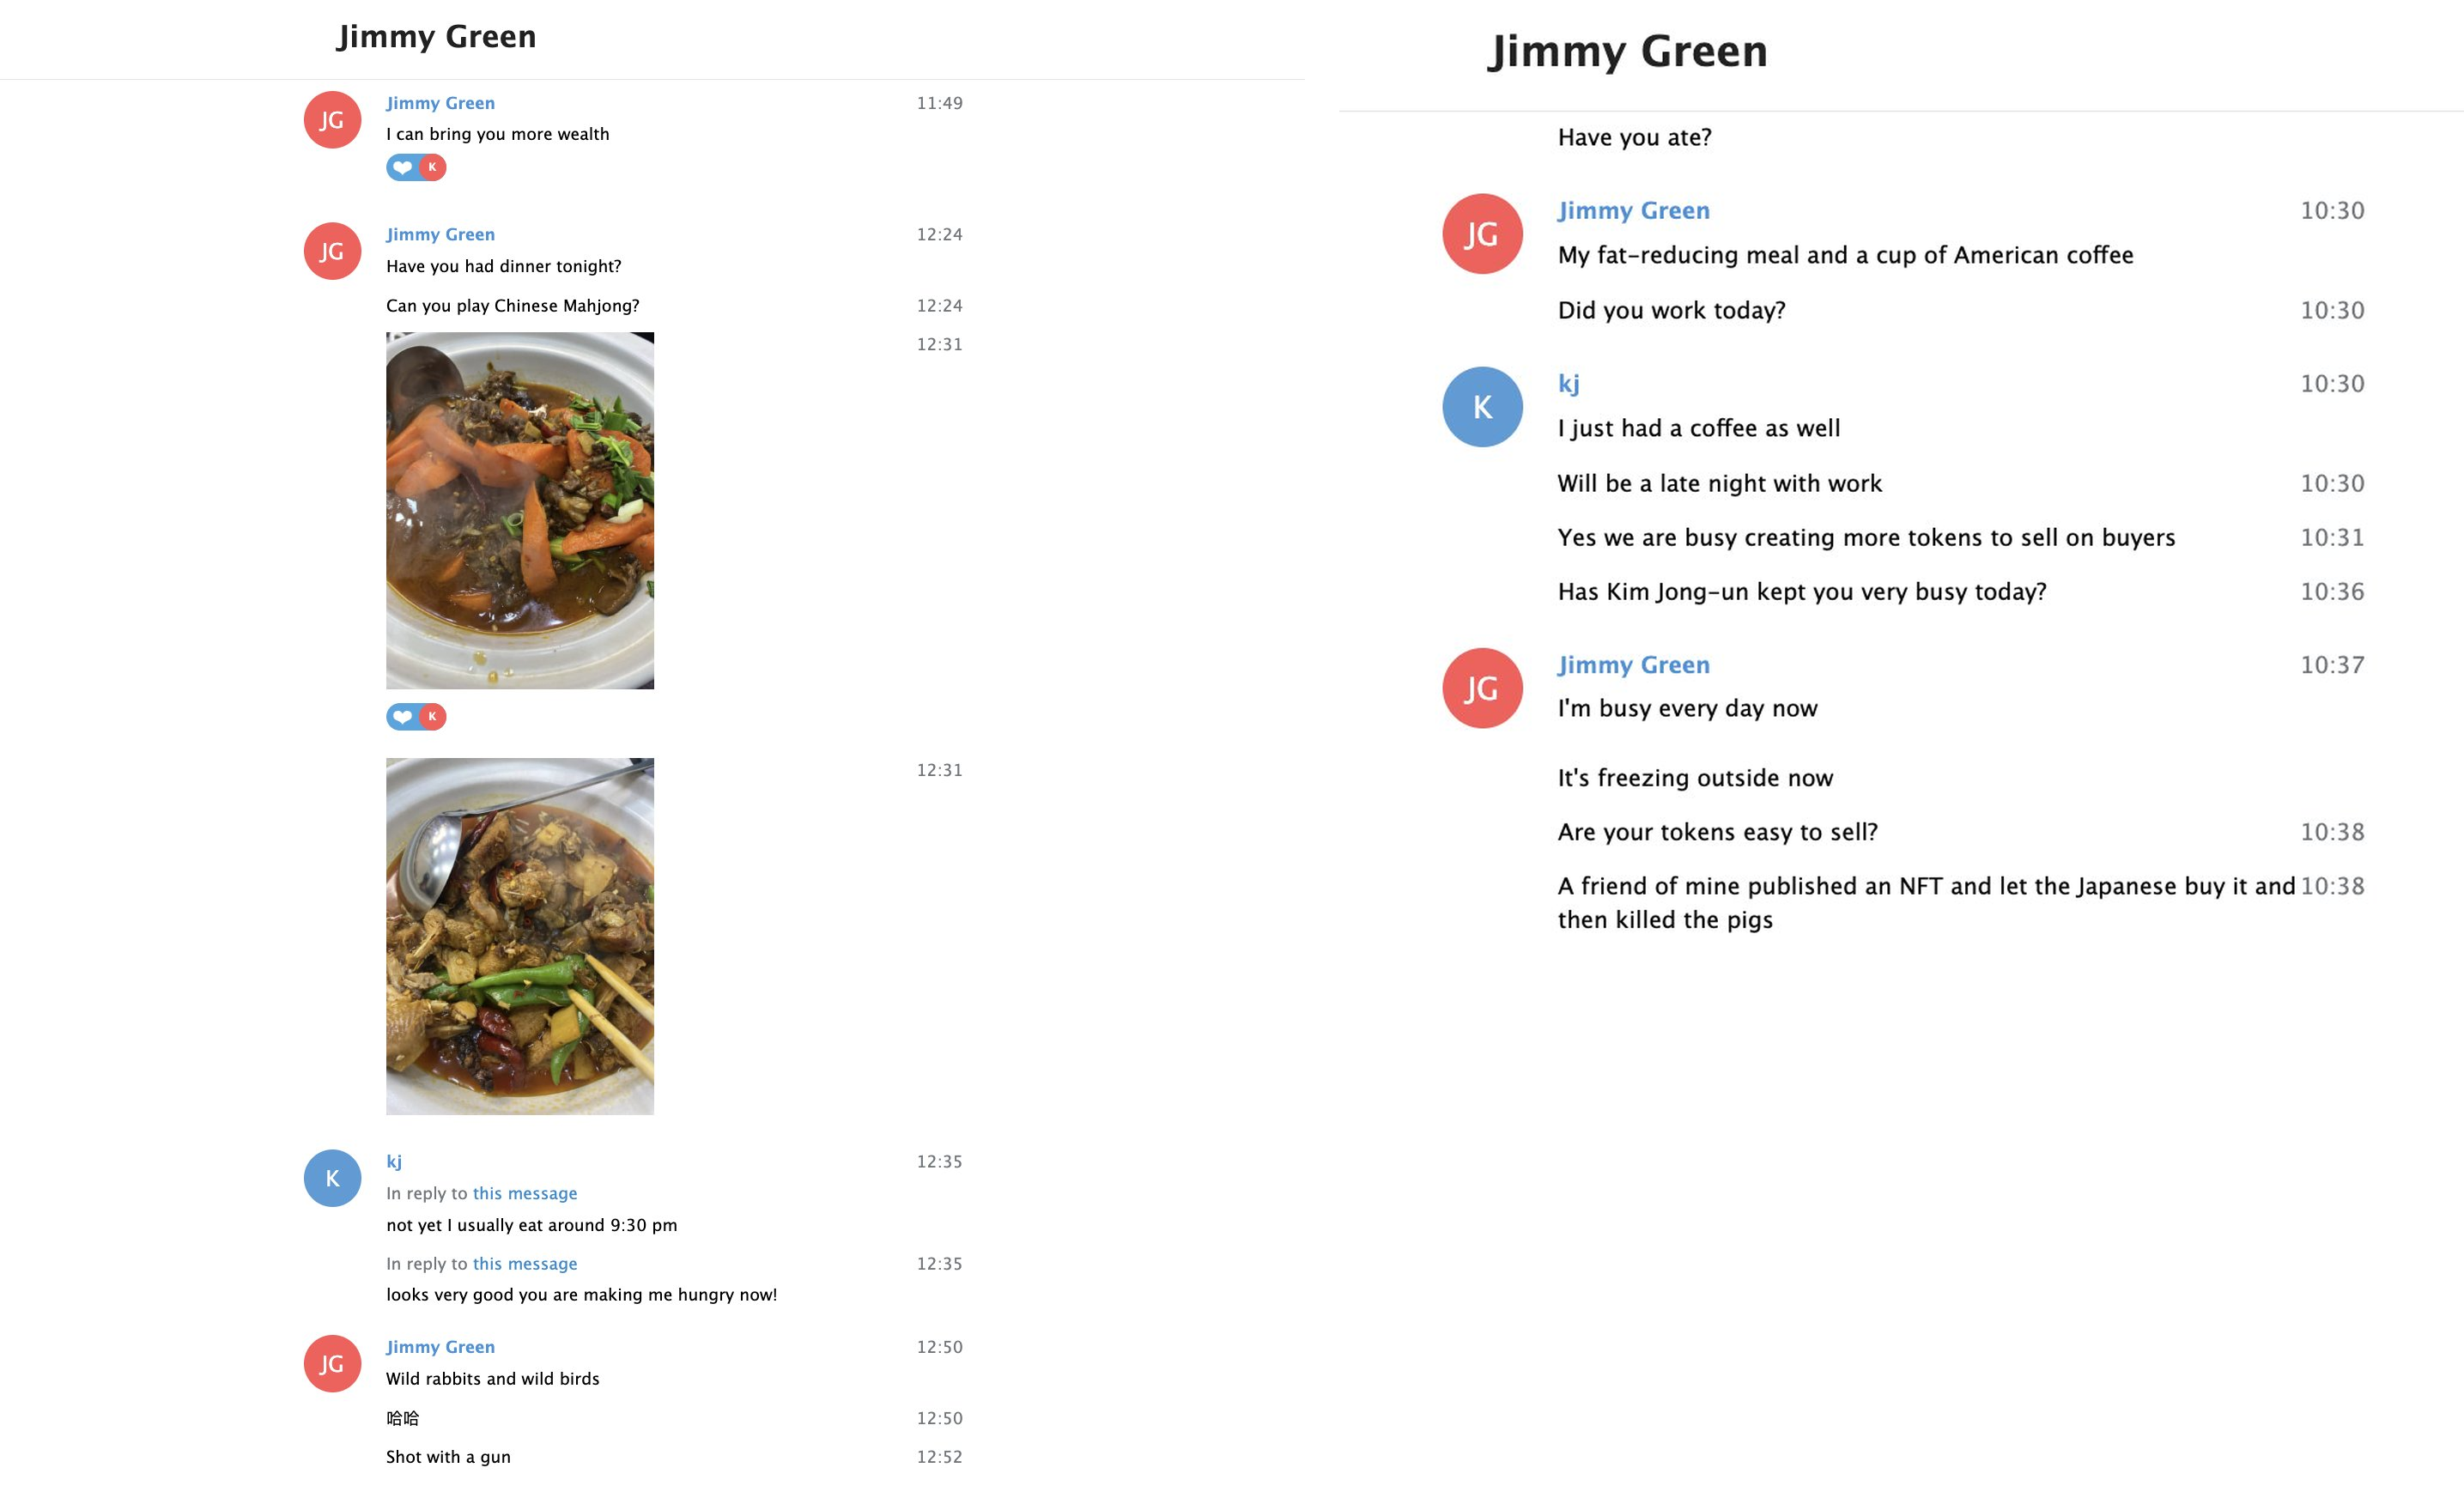
Entre conversaciones sobre blanqueo de capitales para Corea del Norte, Jimmy habló mucho sobre su vida: mahjong chino, conejos y aves silvestres «cazados con un arma», comida, su «comida reductora de grasa» y café americano, vida familiar y vacaciones en Disney. ZachXBT atribuye el torpe inglés de Jimmy al uso de un traductor.
En estas conversaciones ZachXBT mantuvo su tapadera: escribió que su equipo estaba «ocupado creando más tokens para vender a compradores», haciéndose pasar por alguien detrás de tokens de estafa. En respuesta, Jimmy le contó sobre un amigo que «publicó un NFT y dejó que los japoneses lo compraran y luego mató a los cerdos». Esta es una traducción casi literal del argot chino 杀猪盘, «pig butchering», el nombre de un esquema de fraude bien conocido.
Traders OTC chinos: no es el primer caso de este tipo
Desde hace tiempo se sabe que los hackers norcoreanos retiran fondos a través de intermediarios chinos. Lo nuevo en esta historia es el detalle interno.
Jimmy describe a su grupo como operando en Hong Kong y China continental, exactamente donde trabajaban los traders previamente sancionados. El esquema es el mismo: los hackers roban, protocolos como THORChain intercambian activos entre redes, y los grupos OTC chinos los convierten en stablecoins y luego, a través de aceptadores, en moneda fiduciaria.
Qué está confirmado y qué sigue siendo solo la palabra del lavador
En investigaciones como esta, es importante separar los datos verificables de las afirmaciones de las personas involucradas.
| Afirmación | Fuente | Estado |
|---|---|---|
| La dirección de Jimmy recibió gas de un monedero vinculado al hackeo de Bybit | blockchain, lista negra pública de Bybit | confirmado on-chain |
| La captura de pantalla de Jimmy coincide con una orden de THORChain | explorador de THORChain, hash de transacción | confirmado on-chain |
| Las direcciones de Solana de Jimmy conducen a un clúster con más de $12M en fondos de Bybit | blockchain | confirmado on-chain |
| Tether congeló 442,000 USDT de este clúster (456,000 en el gráfico) | blockchain, dirección de congelación | confirmado on-chain, los montos difieren |
| Congelación de 332,000 USDC del hackeo de Poloniex | blockchain | confirmado on-chain |
| $3M en ganancias de fraude fueron a Huione Guarantee | blockchain, gráfico de ZachXBT | confirmado on-chain según ZachXBT |
| El grupo blanqueó más de 1 mil millones de dólares a través de varios hackeos | estimación de ZachXBT | no confirmado oficialmente |
| El equipo de Jimmy blanqueó la mayor parte de los 1.5 mil millones de dólares de Bybit | palabras de Jimmy | ZachXBT dice que es consistente con los patrones pero no lo cuantificó |
| «Cooperación interna» con Tether y monitoreo de direcciones | palabras de Jimmy | sin confirmación |
No existen cargos oficiales contra Jimmy Green ni su grupo al momento de la publicación. ZachXBT escribe que compartió de inmediato sus hallazgos con investigadores de confianza en el sector privado y con las agencias de aplicación de la ley asignadas al caso. No pudo publicarlos antes debido a la sensibilidad de la investigación.
Lo que costó la investigación
ZachXBT puso $349,700 de su propio dinero y perdió una comisión de 5% en cada orden, sin garantía de que Jimmy no desapareciera con los fondos. Describe el riesgo personal de tratar con un grupo así como desconocido. Según su propio relato, desde 2022 ha ayudado a congelar más de 75 millones de dólares relacionados con incidentes vinculados a Corea del Norte. Financia su trabajo a través de subvenciones de fundaciones y donaciones.
Qué significa esto para exchanges, mesas OTC y usuarios comunes?
Esta es una historia sobre hackers norcoreanos, pero las consecuencias afectan a todo el mercado.
Primero, las monedas de tales esquemas no permanecen dentro de la economía sumergida. Los aceptadores revenden el USDT, y puede terminar en el monedero de un vendedor P2P común, un comerciante o una mesa OTC. Si el emisor congela una dirección por la que pasaron esos fondos, o un exchange ve el vínculo con el origen, los problemas recaen en el último titular.
Segundo, servicios como el grupo de Jimmy se anuncian abiertamente en Telegram.
En tercer lugar, verificar la dirección de una contraparte también funciona contra este tipo de esquemas. La dirección 0xbaa5, a la que Jimmy pidió que se enviara el dinero, estaba vinculada a un monedero en la lista negra de Bybit a través de gas, es decir, mediante una sola transacción. Esto es visible antes de enviar o aceptar cualquier cosa.
Puedes comprobar una dirección en KYTme: un solo informe muestra las puntuaciones de tres proveedores - Crystal Intelligence, BitOK y VALEGA Chain Analytics.
Comprobar una dirección
Visitar el sitio