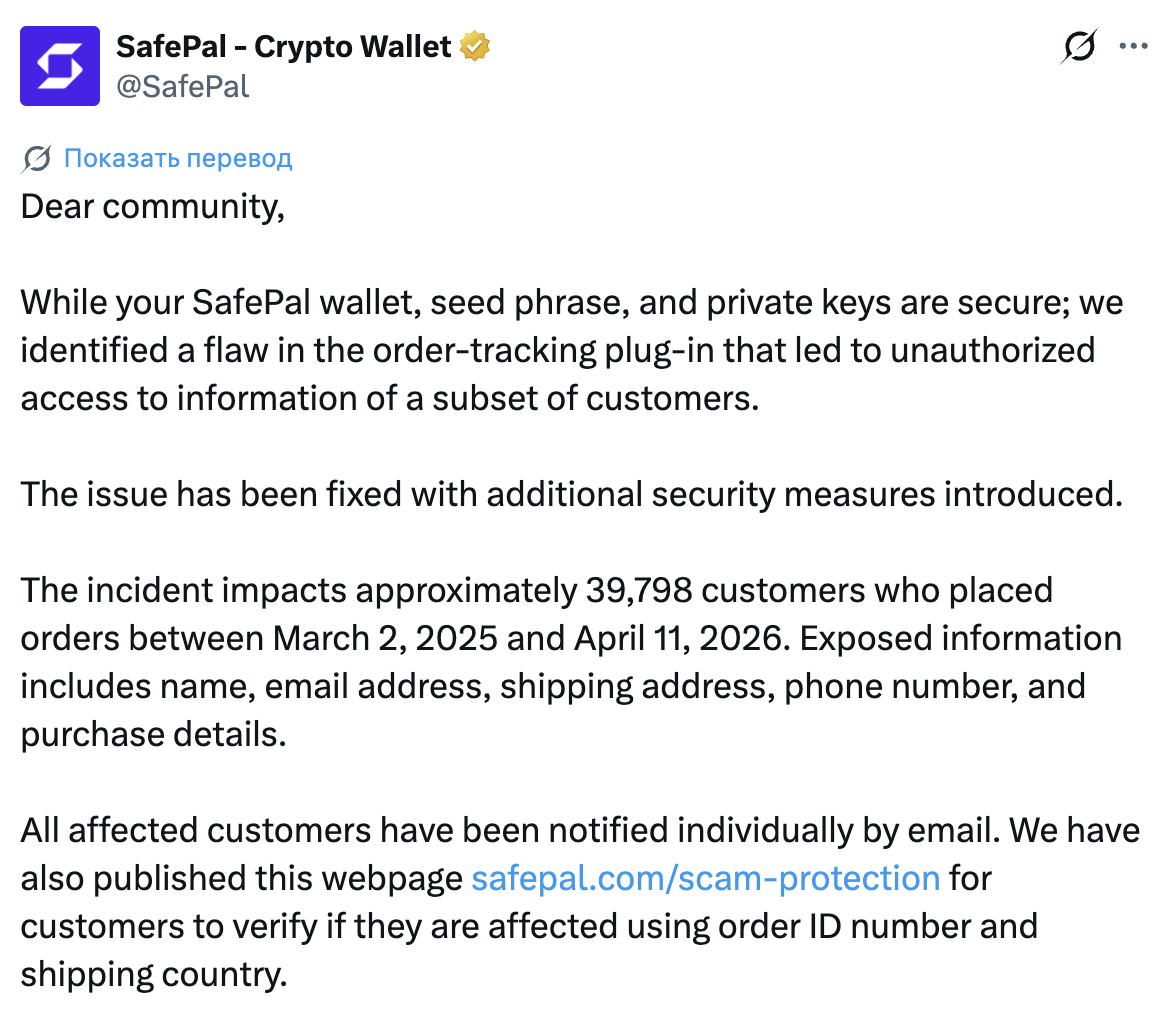
El fabricante de wallets cripto SafePal reveló una filtración de los datos personales de 39,798 clientes. La causa fue una vulnerabilidad de autorización en el plugin de seguimiento de pedidos, a través del cual terceros podían acceder a datos ajenos.
La empresa aclaró que los criptoactivos, las frases semilla, las claves privadas y las contraseñas de las wallets de los usuarios no resultaron afectados. La vulnerabilidad se corrigió y se introdujeron medidas de seguridad adicionales.
Qué datos de SafePal quedaron accesibles públicamente
La filtración afectó a los clientes que realizaron pedidos del 2 de marzo de 2025 al 11 de abril de 2026. En manos de terceros cayeron nombres, direcciones de correo electrónico, direcciones físicas de entrega, números de teléfono y detalles de las compras.
La vulnerabilidad de autorización en el plugin funcionaba con un escenario simple: el sistema de seguimiento de paquetes permitía que un cliente viera el pedido y la dirección de entrega de otro si introducía el número de pedido ajeno. No hizo falta una intrusión completa en la infraestructura.
Al mismo tiempo, los datos bancarios, los números de las tarjetas de pago y los documentos de identidad estatales no formaron parte del incidente. El principal riesgo para los afectados son los ataques de phishing dirigidos: los atacantes ahora conocen la dirección y el teléfono de un propietario real de una wallet de hardware.
Cómo responde SafePal a la filtración
La empresa envió notificaciones por correo electrónico a los 39,798 afectados. Para comprobar si un usuario concreto quedó incluido en la filtración, abrió en su sitio una herramienta de verificación por número de pedido y país de entrega.
SafePal recurrió a un tercero independiente para auditar las correcciones y revisar el sistema de procesamiento de pedidos. La empresa también redujo el plazo de conservación de los datos personales de los clientes en el sistema de procesamiento de pedidos a 90 días desde el momento de la recopilación.
Por separado, SafePal eliminó más de 30 sitios fraudulentos y enlaces de phishing vinculados con esta filtración.
