El 24 de septiembre de 2026, los atacantes drenaron alrededor de $351.6M de las hot wallets del exchange de criptomonedas Bitget a través de varias blockchains a la vez: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BNB Chain y Base. Bitget detectó las transferencias no autorizadas a las 18:31 UTC, suspendió los retiros y declaró que la pérdida está cubierta por su Fondo de Protección. Hasta el momento, este es el mayor robo de criptomonedas de 2026 en términos de valor.
Cómo se llevó a cabo el ataque
Los exchanges de criptomonedas usan hot wallets para procesar retiros, mientras que la mayor parte de los activos de los clientes se mantiene en cold wallets. Las transferencias desde estas wallets aún requieren confirmación antes de que se firme la transacción. Gracy Chen, directora ejecutiva de Bitget, dijo que el atacante obtuvo acceso a un sistema interno conectado a la infraestructura de wallets, sustituyó los datos de la transacción y activó el proceso de autorización. Bitget sostiene que sus claves privadas no fueron comprometidas y que sus cold wallets no se vieron afectadas.
En algunos aspectos, esta falla se parece al robo a Bybit de febrero de 2025: en ambos casos el atacante manipuló la información vista por las personas o sistemas responsables de confirmar la transferencia. En el caso de Bybit, esto llevó a los firmantes a aprobar una transferencia desde una cold wallet. En el caso de Bitget, según la declaración del exchange, los datos sustituidos hicieron que el sistema de protección confirmara transferencias desde hot wallets.
En pocas horas los fondos robados se repartieron en wallets en cantidades redondas
En Ethereum, una parte significativa de los fondos robados pasó por la dirección 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee, que también recibió fondos a través de Arbitrum, Avalanche, Base, BNB Chain y Optimism. Otra wallet, 0xa6dd3f218b65e32ccc37be30f74884133c655545, distribuyó sus fondos en wallets recién creadas durante aproximadamente dos horas en la tarde del 24 de septiembre. La mayoría de ellas recibió alrededor de 10,000 ETH. Junto con las wallets financiadas directamente desde la primera dirección, ocho wallets recibieron la mayor parte del ETH robado. Para la mañana del 25 de septiembre, ninguna de ellas había enviado los fondos más allá.
Algo muy similar ocurrió con XRP. Los fondos retirados de Bitget pasaron por pequeñas wallets intermedias y luego llegaron a cuentas separadas, donde se mantuvieron en grandes cantidades redondas de 20M XRP. La mayoría de estos XRP también seguían en su lugar hasta la mañana del 25 de septiembre.
Parte de los fondos robados ya ha comenzado a moverse hacia bitcoin. Los fondos en BNB Chain y Ethereum fueron intercambiados a través de THORChain y distribuidos entre direcciones de bitcoin siguiendo las llamadas peel chains - secuencias de transferencias en las que parte de los fondos se separa de la cantidad principal. En TRON, el TRX robado fue intercambiado por USDT a través de SunSwap, luego movido a Ethereum vía USDT0 e ingresó a la misma ruta a través de THORChain. Cantidades menores pasaron por Across, Bridgers, Chainflip y FixedFloat.
Las direcciones de los atacantes fueron marcadas y clasificadas como vinculadas al ataque de septiembre de 2026 contra Bitget. Estas etiquetas se han expandido desde Ethereum a otras redes, incluidas el XRP Ledger y Bitcoin, y abarcan wallets intermedias más adelante en la cadena de movimiento.
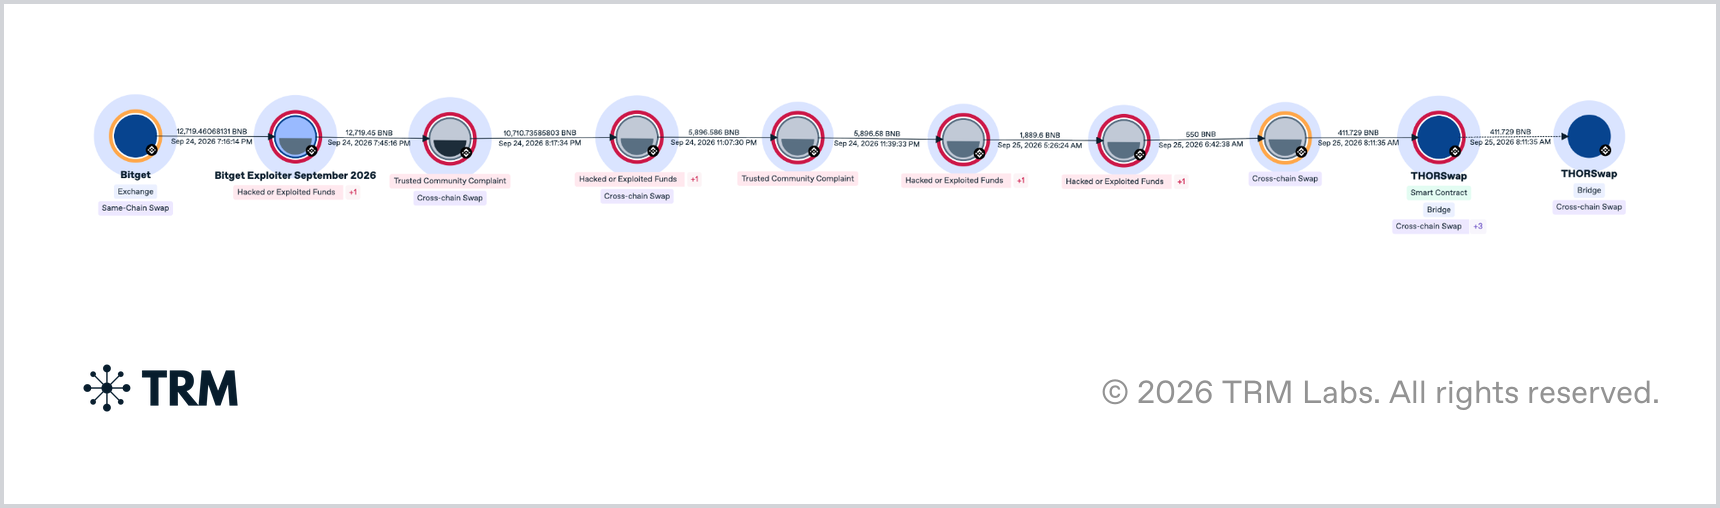
A continuación se muestra una de las rutas que tomaron los fondos después del ataque: desde la hot wallet de Bitget en BNB Chain a través de THORChain. Alrededor de $9.8M en BNB salieron de Bitget en la tarde del 24 de septiembre y pasaron por varias wallets de atacantes y direcciones intermedias antes de dividirse en cantidades más pequeñas. En las siguientes aproximadamente 13 horas, porciones individuales de los fondos llegaron a THORChain en transferencias de unos pocos cientos de miles de dólares cada una y fueron convertidas en bitcoin.
¿En qué se basa la suposición de participación norcoreana?
Gracy Chen, directora ejecutiva de Bitget, dijo que la participación norcoreana es «muy probable», citando direcciones IP que la investigación preliminar del exchange vinculó a servicios VPN asociados con un grupo de hackers norcoreano. Como durante el robo a Bybit de febrero de 2025, que el FBI vinculó a Corea del Norte, el atacante manipuló la información utilizada para confirmar la transferencia en lugar de robar claves privadas.
El rastreo on-chain de los fondos robados reveló varias coincidencias con wallets utilizadas para lavar dinero después de ataques norcoreanos anteriores, incluidos los ataques a Bybit y AFX Bridge. Como mínimo, estos vínculos on-chain muestran que el lavado se basa en la misma infraestructura que el grupo TraderTraitor utilizó en otros ataques recientes. Esta red de lavado no ha sido asociada previamente con robos de otros grupos de hackers, por lo que las coincidencias encontradas apuntan a TraderTraitor. En los próximos días podría surgir evidencia técnica más concluyente de la conexión.
La forma en que se lavaron los fondos después del ataque a Bitget coincide con el patrón de robos norcoreanos recientes. En pocas horas el dinero se repartió en nuevas wallets en grandes cantidades redondas, después de lo cual la mayor parte simplemente permaneció sin moverse. La porción que ya ha comenzado a moverse pasó por servicios de intercambio, incluido THORChain, y fue convertida en ETH y BTC. Sin embargo, dichos servicios y métodos están disponibles no solo para grupos norcoreanos.
¿Para qué deben prepararse los equipos de cumplimiento?
Los fondos que aún no se han movido siguen siendo la principal incógnita. Hasta la mañana del 25 de septiembre, la mayor parte del ETH y XRP robado seguía en las billeteras descritas anteriormente. Después del robo de Bybit, una parte importante del bitcoin convertido también permaneció casi inmóvil durante mucho tiempo antes de que comenzara la siguiente etapa de lavado, a través de mixers y redes over-the-counter (OTC). Después del ataque a Drift, parte de los fondos también permaneció intacta en nuevas billeteras.
Mixers de criptomonedas: cómo funcionan y qué significa su rastro en el historial de una billetera3 sept 2026Leer más
Cuando los fondos de Bitget empiecen a moverse, la ruta ya utilizada podría indicar dónde es más probable que reaparezcan. Los fondos que pasan por puentes entre cadenas, servicios de swap entre redes y cadenas de «peeling» de Bitcoin suelen llegar a los exchanges después de varios saltos intermedios, en lugar de directamente desde una dirección vinculada al ataque. Por eso, un depósito de este tipo solo puede vincularse al robo original mediante el seguimiento del movimiento de fondos a través de varias billeteras y diferentes blockchains.
