Le 30 août 2026, un attaquant a retiré de Tectonic, le plus grand protocole de prêt du réseau Cronos, environ $75M en utilisant comme garantie un actif derrière lequel il n'existait pratiquement aucun marché réel. Quelques minutes plus tard, Cronos a arrêté la production de blocs. À ce moment-là, environ $6M avaient déjà atteint Ethereum. Le lendemain, les validateurs ont redémarré le réseau en ramenant la blockchain à son état antérieur à l'attaque, ce qui a permis de récupérer la partie restante des fonds.
Comment l'attaque s'est-elle produite?
Les protocoles de prêt déterminent le montant qu'un utilisateur peut emprunter en se fondant sur la valeur de la garantie fournie.
Si un token s'échange très rarement et pour de faibles volumes, un seul acheteur important peut modifier sensiblement son prix. Le TONIC, token de gouvernance propre à Tectonic, ne s'est échangé que pour environ $305K la semaine précédant l'attaque.
En une vingtaine de minutes, l'attaquant a multiplié le prix du TONIC par près de 100, a utilisé la position artificiellement gonflée ainsi obtenue comme garantie et a emprunté des actifs plus liquides dans les pools de prêt de Tectonic.
Le réseau Cronos a confirmé l'incident: «Nous avons identifié un exploit sur Tectonic. Le réseau Cronos est arrêté et nous publierons les mises à jour ici». Tectonic, de son côté, a demandé aux utilisateurs de ne pas interagir avec le protocole jusqu'à ce que sa sécurité soit à nouveau confirmée.
Comment une erreur de logique dans DeFiTuna a coûté $570K en USDC - dans un article distinctEn savoir plus
Le retour en arrière a presque tout récupéré, sauf les $6M partis vers Ethereum
Les actifs dérobés sont d'abord arrivés sur deux adresses réceptrices du réseau Cronos.
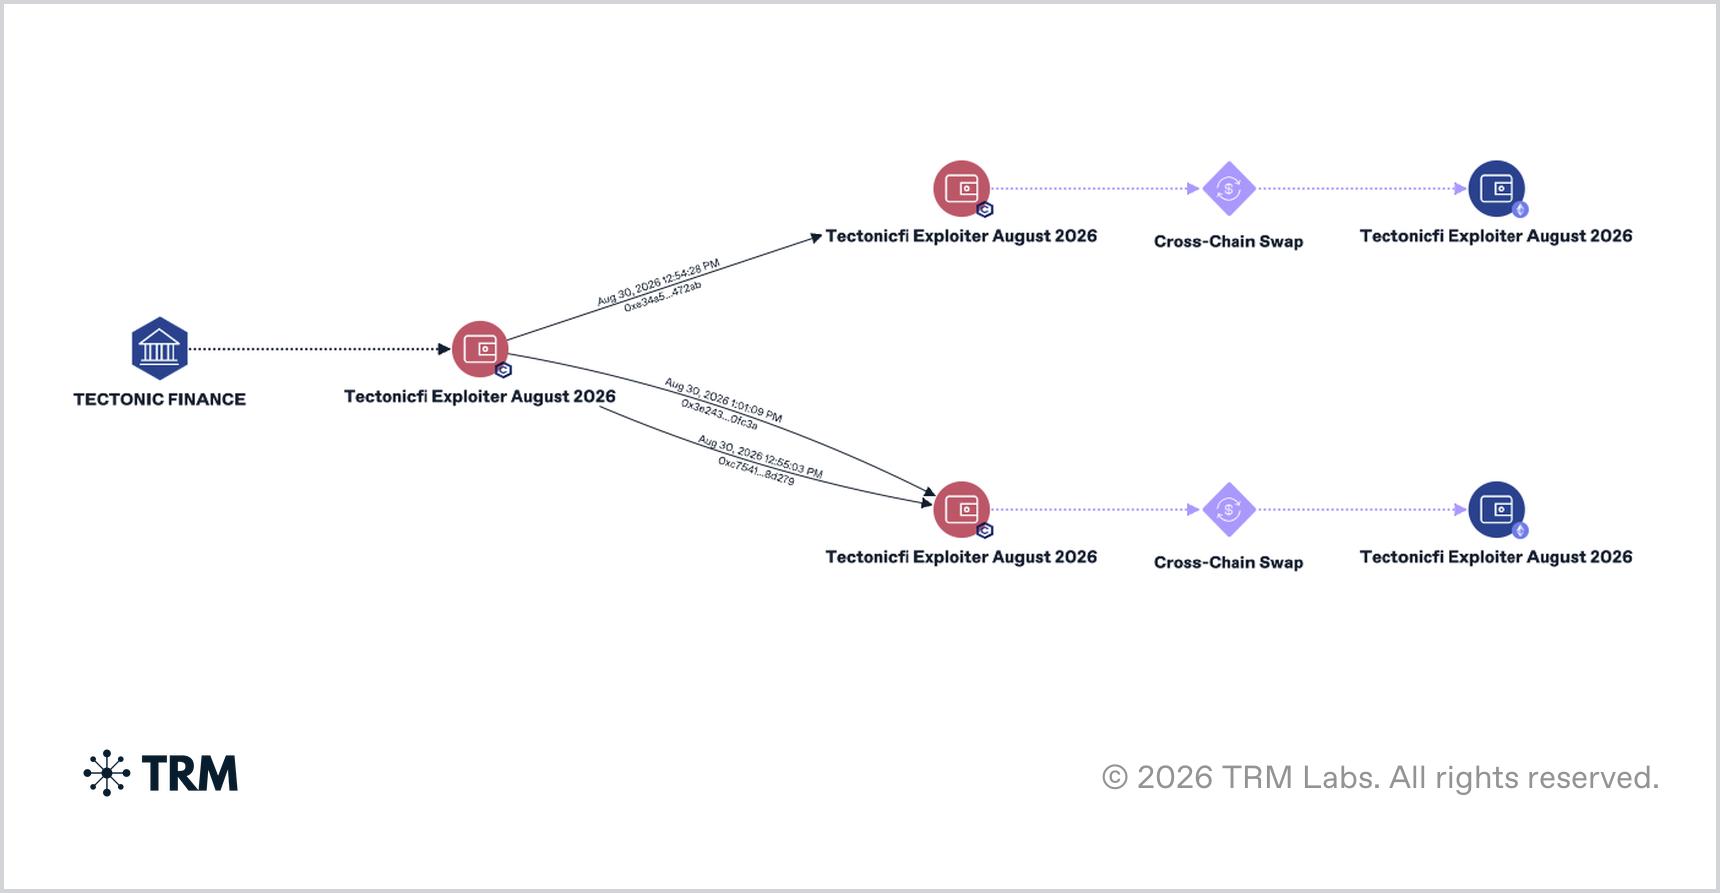
Le portefeuille de l'attaquant a ensuite reçu ces fonds, après quoi ils ont été transférés de Cronos EVM vers un autre réseau blockchain. Cette adresse détient aujourd'hui environ $6M, la part qui a atteint Ethereum. L'attaquant les y a échangés contre de l'USDC, puis contre environ 2,500 ETH. Le reste des fonds n'a jamais quitté Cronos et les validateurs ont plus tard ramené la blockchain à son état antérieur à l'attaque, annulant ces opérations. Les fonds transférés entre réseaux échappent au retour en arrière, car modifier l'état de Cronos ne peut pas modifier l'historique des transactions d'Ethereum.
Après les vols de grande ampleur, les fonds circulent généralement via des ponts cross-chain et des services d'échange qui n'exigent pas de passer la procédure de KYC, la vérification de l'identité du client, avant d'arriver sur une plateforme d'échange. Vérifier uniquement la première transaction d'une telle chaîne ne permet pas de suivre l'ensemble du parcours. Établir la destination finale des fonds exige d'analyser de nombreux transferts successifs à travers différentes blockchains et différents services, et ce parcours peut s'étendre à mesure que de nouvelles adresses de l'attaquant sont identifiées.
Qu'est-ce que le KYT et comment fonctionne la surveillance des transactions - dans un article distinctEn savoir plus
Cronos a arrêté sa propre blockchain en quelques minutes
Lors de la plupart des grands exploits, les fonds dérobés se retrouvent sur un autre réseau blockchain en quelques heures et, au moment où le protocole confirme ce qui s'est produit, il est pratiquement impossible d'arrêter leur mouvement. Cronos utilise le mécanisme de consensus Tendermint avec une limite de 100 validateurs, un nombre de participants suffisamment restreint pour qu'ils puissent s'accorder sur l'arrêt du réseau en quelques minutes.
Les validateurs disposaient de trois options:
- reprendre le fonctionnement du réseau dans son état actuel;
- geler les adresses de l'attaquant;
- ramener la blockchain à son état antérieur à l'exploit.
Ils ont choisi la dernière. Le 31 août, Cronos a annoncé que la production de blocs avait reprise, que le réseau était entièrement revenu à son état opérationnel et que la blockchain avait été restaurée au moment précédant l'attaque. Le retour en arrière est visible directement dans la blockchain: le bloc désormais considéré comme le dernier avant l'arrêt du réseau porte un autre horodatage et ne contient aucune transaction, et l'adresse par laquelle les fonds ont été sortis de Cronos n'affiche plus de transactions sortantes.
Le précédent publié le plus proche est l'exploit de KelpDAO en avril 2026, au cours duquel $292M ont été dérobés. Le Conseil de sécurité d'Arbitrum a gelé environ $75M d'ETH. Près de $175M en ETH, une partie des fonds restés non gelés, ont ensuite été échangés contre du bitcoin, principalement via THORChain. Arbitrum a gelé une partie des fonds de KelpDAO et le reste a continué de circuler. Cronos, elle, a récupéré l'ensemble des fonds qui n'avaient pas encore quitté le réseau au moment du retour en arrière.
En 2026, les attaques par manipulation de prix ont atteint un niveau record
Dans les attaques contre les protocoles de prêt en 2026, le point faible est de plus en plus souvent la garantie elle-même.
Il suffit d'un token au marché peu liquide et d'un oracle de prix qui calcule sa valeur à partir de ce marché. Selon une étude, 32 attaques par manipulation de prix ont déjà été enregistrées en 2026, soit plus que lors de n'importe quelle année précédente.
L'attaque contre Tectonic est la deuxième plus importante de l'année parmi celles dont le socle était une garantie artificiellement créée ou manipulée, et non une vulnérabilité directe dans le code du protocole. Lors de l'attaque contre Drift Protocol le 1er avril, l'attaquant a créé lui-même la garantie: un token artificiel appelé CarbonVote Token, pour lequel il n'a fourni que quelques milliers de dollars de liquidité sur Raydium et auquel il a construit un historique d'échanges avec un prix artificiel d'environ $1. Les oracles de Drift l'ont pris pour un actif réel, après quoi 31 retraits de fonds pour un total d'environ $285M ont été effectués en une douzaine de minutes. L'attaque contre Drift différait toutefois de celle de Tectonic: l'analyse a montré que les problèmes critiques ont été l'ingénierie sociale visant les signataires de la multisignature et le transfert du contrôle sans délai temporel, la garantie artificiellement créée n'étant qu'un des composants de l'attaque. Trois jours avant l'attaque contre Tectonic, le 27 août, une attaque similaire par manipulation de prix a permis de sortir $8.7M de Moonwell sur le réseau Base. Moonwell est également un protocole de prêt.
Aujourd'hui, les attaques par manipulation de prix représentent environ une attaque crypto sur huit contre des protocoles, contre une sur dix-sept en 2022. Leur part dans le volume total des fonds dérobés n'a pratiquement pas changé, tandis que la part des incidents liés à la manipulation de prix progresse régulièrement depuis 2022.
Que va-t-il se passer ensuite?
Cronos et Tectonic n'ont pas encore indiqué si elles gèleront en outre les adresses identifiées, annuleront des transactions ou négocieront avec l'attaquant. Les quelque $6M qui se sont retrouvés sur Ethereum échappent à la portée du retour en arrière de Cronos et représentent la partie des fonds qui reste directement traçable dans le cadre de cet incident.
