Le matin du 9 octobre, les propriétaires de portefeuilles matériels Ledger en Indonésie, en Malaisie et aux Philippines ont ouvert l'application et ont découvert un solde nul. Ils n'avaient rien envoyé, n'avaient partagé leur phrase de récupération avec personne, et leurs appareils étaient chez eux. Avant midi, des enquêteurs blockchain avaient publié les adresses vers lesquelles l'argent avait été transféré, et en quelques jours, il est devenu clair ce qui s'était passé: les phrases de récupération avaient fuité au moment de la configuration, directement depuis l'écran de l'appareil. Les portefeuilles ont été vidés presque simultanément, sur six blockchains en 47 minutes. Ci-dessous, nous retraçons l'histoire depuis les premiers signaux d'alerte de septembre jusqu'aux gels de Tether, et examinons ce qui est connu à ce jour, le 12 octobre, et ce qui reste encore une théorie.
Les signaux d'alerte avant le vol
Les premiers signes sont apparus des semaines avant la disparition de l'argent. Dès septembre, selon BleepingComputer, des chercheurs montraient un implant à l'intérieur d'un Ledger Nano X et notaient que de tels appareils étaient vendus à près de la moitié du prix de l'original. L'un d'eux était Mark Karpelès, l'ancien dirigeant de la plateforme d'échange Mt. Gox. Il avait acheté son appareil non pas auprès d'un vendeur officiel, mais sur une place de marché connue, auprès d'un vendeur chinois qui l'avait expédié depuis la Malaisie.
Mon Ledger à implant espion venait de Malaisie, et avait un emballage thermorétractable impeccable, - a écrit Mark Karpelès.
La découverte a rapidement été confirmée par le studio de recherche Tibane Labs. Il a démonté deux appareils infectés: l'un acheté sur Amazon Japan auprès d'un vendeur basé en Chine expédiant depuis la Malaisie, l'autre sur Yahoo! Auctions au Japon. Les deux appareils contenaient deux versions différentes de l'implant, et la seconde était nettement plus soignée que la première. La conclusion clé de Tibane: la carte de l'implant n'avait pas été soudée à la main, mais commandée auprès d'un fabricant. Cela signifie que l'attaque n'était pas l'œuvre d'un atelier artisanal, mais une opération préparée et en série.
À l'époque, ces découvertes ressemblaient à une histoire de contrefaçons provenant de places de marché - l'avertissement classique d'acheter uniquement auprès de vendeurs officiels. Le 9 octobre, il s'est avéré que des appareils infectés étaient vendus par un revendeur officiel.
Comment fonctionne l'implant
Pour comprendre pourquoi l'attaque a fonctionné, il est utile de rappeler comment un portefeuille matériel est construit. Les clés des cryptomonnaies sont stockées à l'intérieur d'une puce protégée, le Secure Element, et n'en sortent jamais. Le seul moment où le secret devient visible est la première configuration: l'appareil affiche les 24 mots de la phrase de récupération à l'écran pour que le propriétaire puisse les noter. C'est le moment que l'implant attendait.
Selon Tibane Labs, les attaquants ont remplacé la batterie standard par une plus petite et ont utilisé l'espace libéré pour un microcontrôleur STM32, une eSIM de 2×2 mm et un module LTE blindé. Dans la version la plus avancée, l'implant s'insérait à l'endroit où se trouve normalement le rembourrage en mousse sous l'écran et fonctionnait avec la batterie d'origine. Le microcontrôleur est connecté aux lignes qui transmettent l'image à l'écran. Il reconnaît la police de caractères Ledger, détecte que l'écran de configuration est ouvert, enregistre les mots un par un à mesure que le propriétaire les recopie, et envoie la phrase complète au serveur de l'attaquant via le réseau cellulaire.
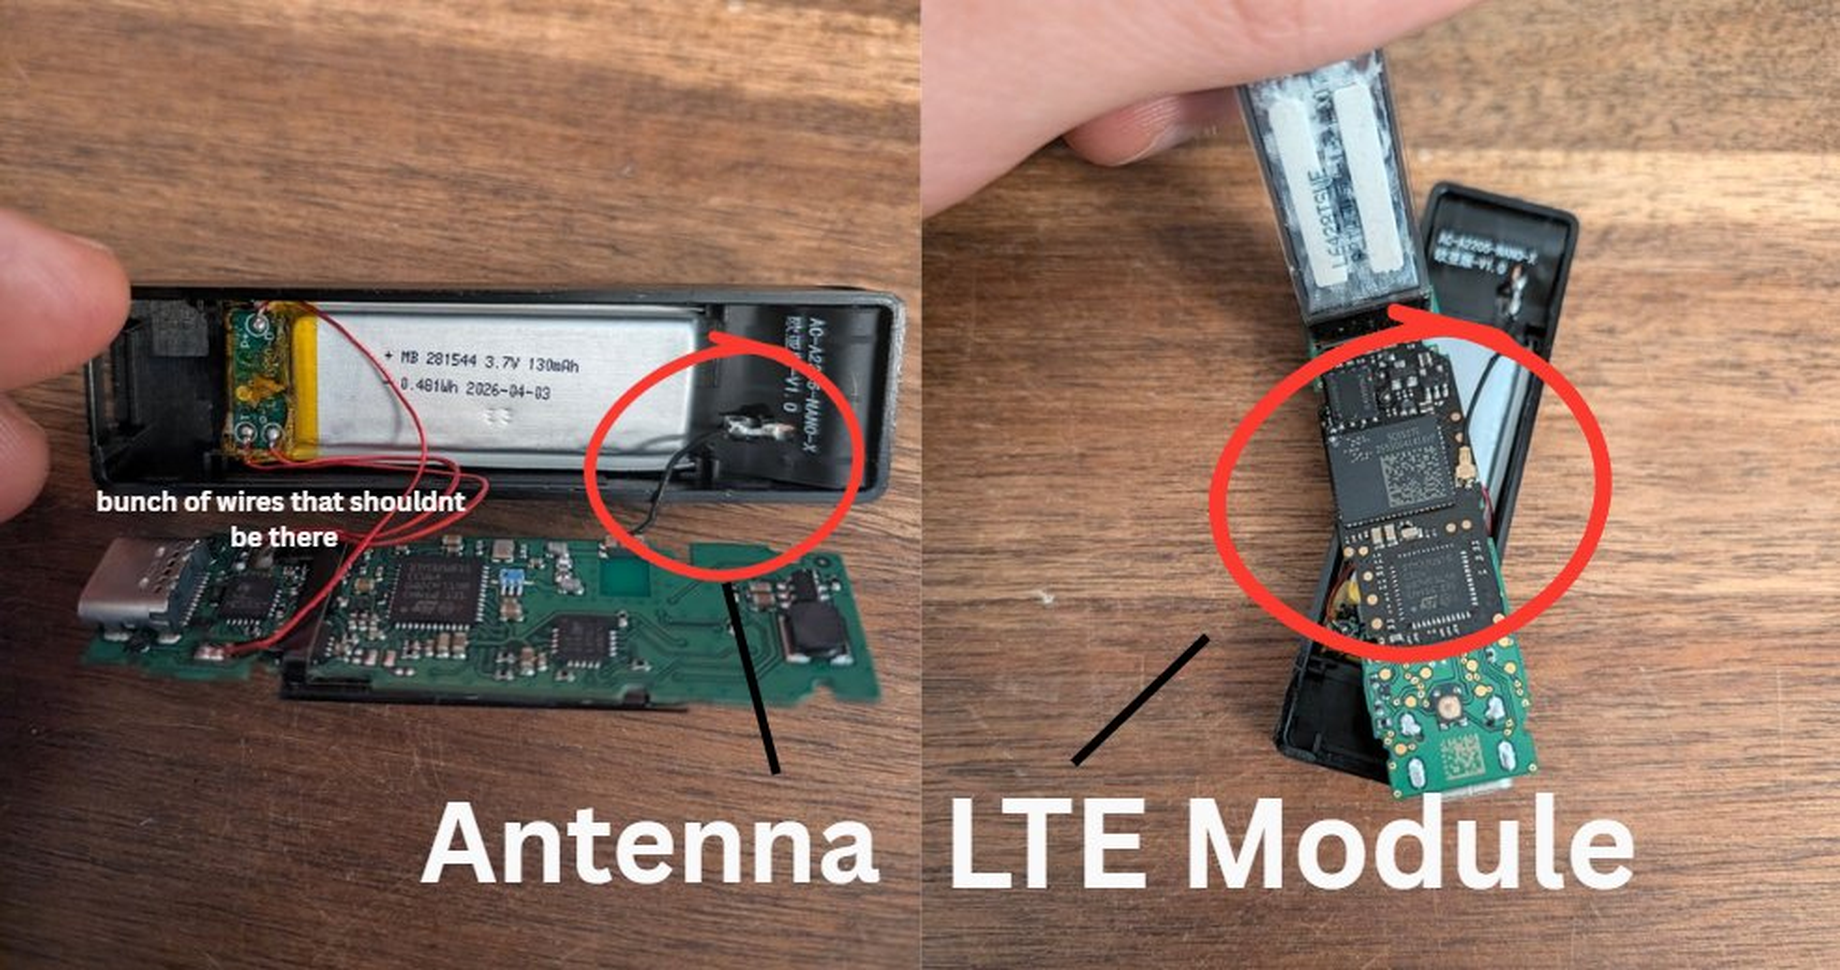
Le pire pour les propriétaires, c'est qu'un tel appareil passe tous les contrôles. Karpelès note que son unité est arrivée dans un emballage intact et a réussi le contrôle d'authenticité intégré de Ledger, Genuine Check: personne n'a touché la puce de sécurité réelle, et l'espion se trouve juste à côté. Ledger lui-même avertit que Genuine Check ne détecte pas les implants si l'élément sécurisé (Secure Element) d'origine est toujours en place. Un seul détail pourrait trahir l'implant - le fil d'antenne qui court le long du bord supérieur du boîtier. Mais pour le voir, il faut ouvrir l'appareil.
Ce stratagème présente une autre caractéristique qui explique l'ampleur du vol. L'attaquant n'avait pas besoin de vider les portefeuilles immédiatement après la configuration. Il pouvait collecter des phrases de récupération pendant des semaines, attendre que les propriétaires transfèrent leurs économies sur les appareils, puis tout prendre en une seule frappe.
Le revendeur qui a changé de mains
Tous les cas confirmés mènent à un seul point - CryptoBilis, un magasin de portefeuilles matériels en Indonésie, en Malaisie et aux Philippines, considéré comme un revendeur officiel de Ledger. Et ce magasin s'est avéré avoir sa propre histoire.
Juste après les premiers signalements de vols, les anciens fondateurs de CryptoBilis, Arravind Prabu et Vimalatheethan, ont publié une déclaration. Selon eux, l'entreprise avait été rachetée par de nouveaux propriétaires plus tôt dans l'année, et en mars 2026 ils ont finalisé une passation complète et n'ont depuis plus eu accès à ses systèmes, bases de données clients ou historiques de commandes. Ils n'ont pas pu annoncer publiquement cet accord: selon les termes de celui-ci, une annonce conjointe était interdite jusqu'à la mi-octobre.
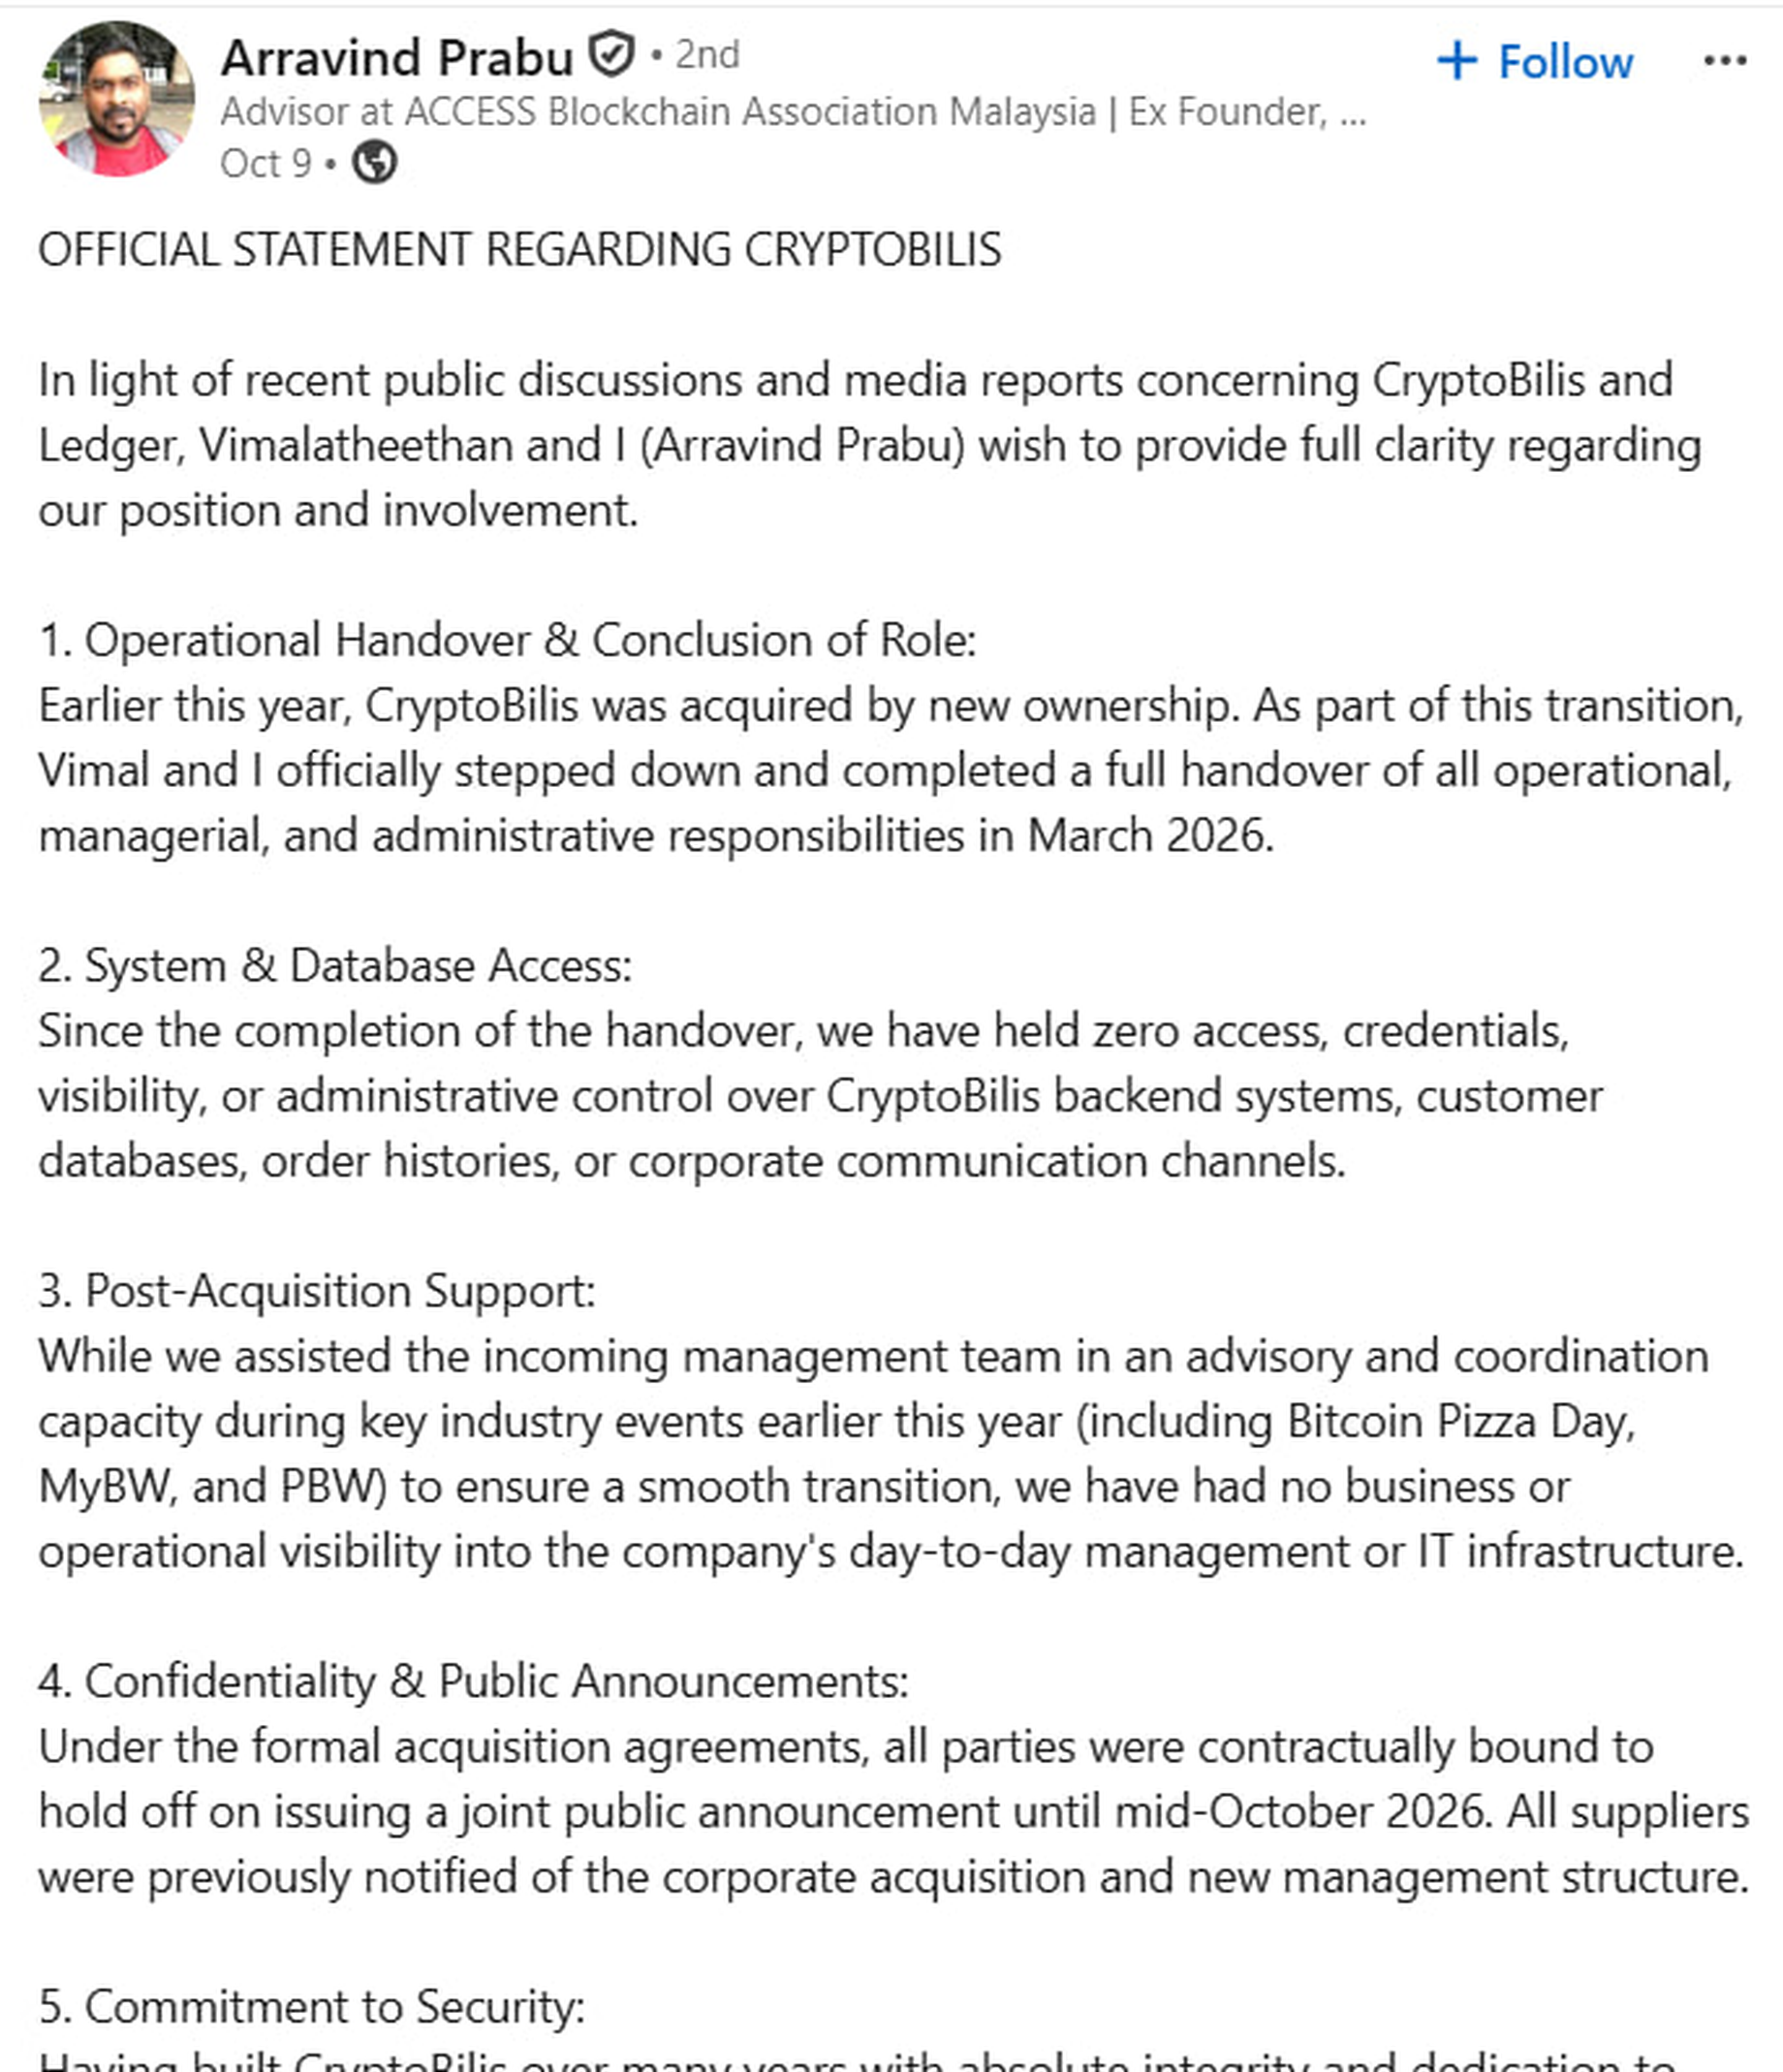
Les registres d'entreprise cités par TechFlow montrent que depuis août 3, 100% des parts de CryptoBilis appartiennent à un ressortissant chinois nommé Jiaming, avec une adresse enregistrée dans la province de Heilongjiang. L'accord de non-divulgation, selon Prabu, court jusqu'au 19 octobre. Les vols sont devenus publics dix jours plus tôt. Les anciens fondateurs désignent Nicholas Chang comme l'actuel dirigeant de l'entreprise.
Ces coïncidences ont été relevées par le fondateur de Binance, Changpeng Zhao.
Les pirates ont apparemment racheté le revendeur et l'ont fait signer un accord de non-divulgation pour qu'il garde le silence, - a écrit Changpeng Zhao.
Il est important de ne pas confondre les faits et les théories ici. Le changement de propriétaire est confirmé par des documents. Un lien entre le nouveau propriétaire et les implants ne l'est pas: ni Ledger ni les enquêteurs n'ont publié de telles preuves. On ignore également où exactement les appareils ont été ouverts: dans l'entrepôt du revendeur, chez l'un de ses fournisseurs, ou plus tôt encore. Mais le fait qu'un canal de vente officiel ait fonctionné pendant des mois sous un nouveau propriétaire non divulgué est déjà devenu la principale question pour le système de revendeurs de Ledger.
Deux semaines de préparation et un vol de 47 minutes
L'image la plus détaillée de ce qui s'est passé on-chain provient de l'enquête de Bitquery. Elle montre que le vol a été planifié à l'avance et exécuté selon un script.
Tout a commencé le 25 septembre. Ce jour-là, l'attaquant a créé deux adresses de contrôle, une sur TRON et une sur Ethereum, à trois minutes d'intervalle. Le gas pour l'adresse TRON provenait d'un portefeuille qui avait retiré 14,512 TRX de la plateforme d'échange Bybit la veille. Pendant les deux semaines suivantes, les deux adresses ont répété l'opération: elles envoyaient quelques dollars et un peu de gas à un portefeuille, obtenaient une autorisation de dépense, puis récupéraient l'argent. Il y a eu 21 boucles de ce type sur TRON et 20 sur Ethereum. Les deux dernières ont eu lieu le 7 octobre, à 23 secondes d'intervalle.
Le 9 octobre à 04:59 UTC, le script a été lancé. D'abord, 30 portefeuilles TRON ont modifié leurs paramètres d'accès en l'espace de trois secondes: chacun s'est vu ajouter la même nouvelle clé, suffisamment puissante pour déplacer les pièces sans le propriétaire. Seule la clé propre du portefeuille peut effectuer ce changement, ce qui signifie que l'attaquant détenait déjà les 30 clés. Huit minutes plus tard, 25 autres portefeuilles TRON ont signé la même autorisation de dépense en deux blocs consécutifs, et $29 millions en sont sortis en six secondes. Presque au même moment, des portefeuilles sur BNB Chain, Polygon et Ethereum ont été vidés, puis sur Solana, et à 05:54, 111 portefeuilles Bitcoin ont été vidés en un seul bloc.
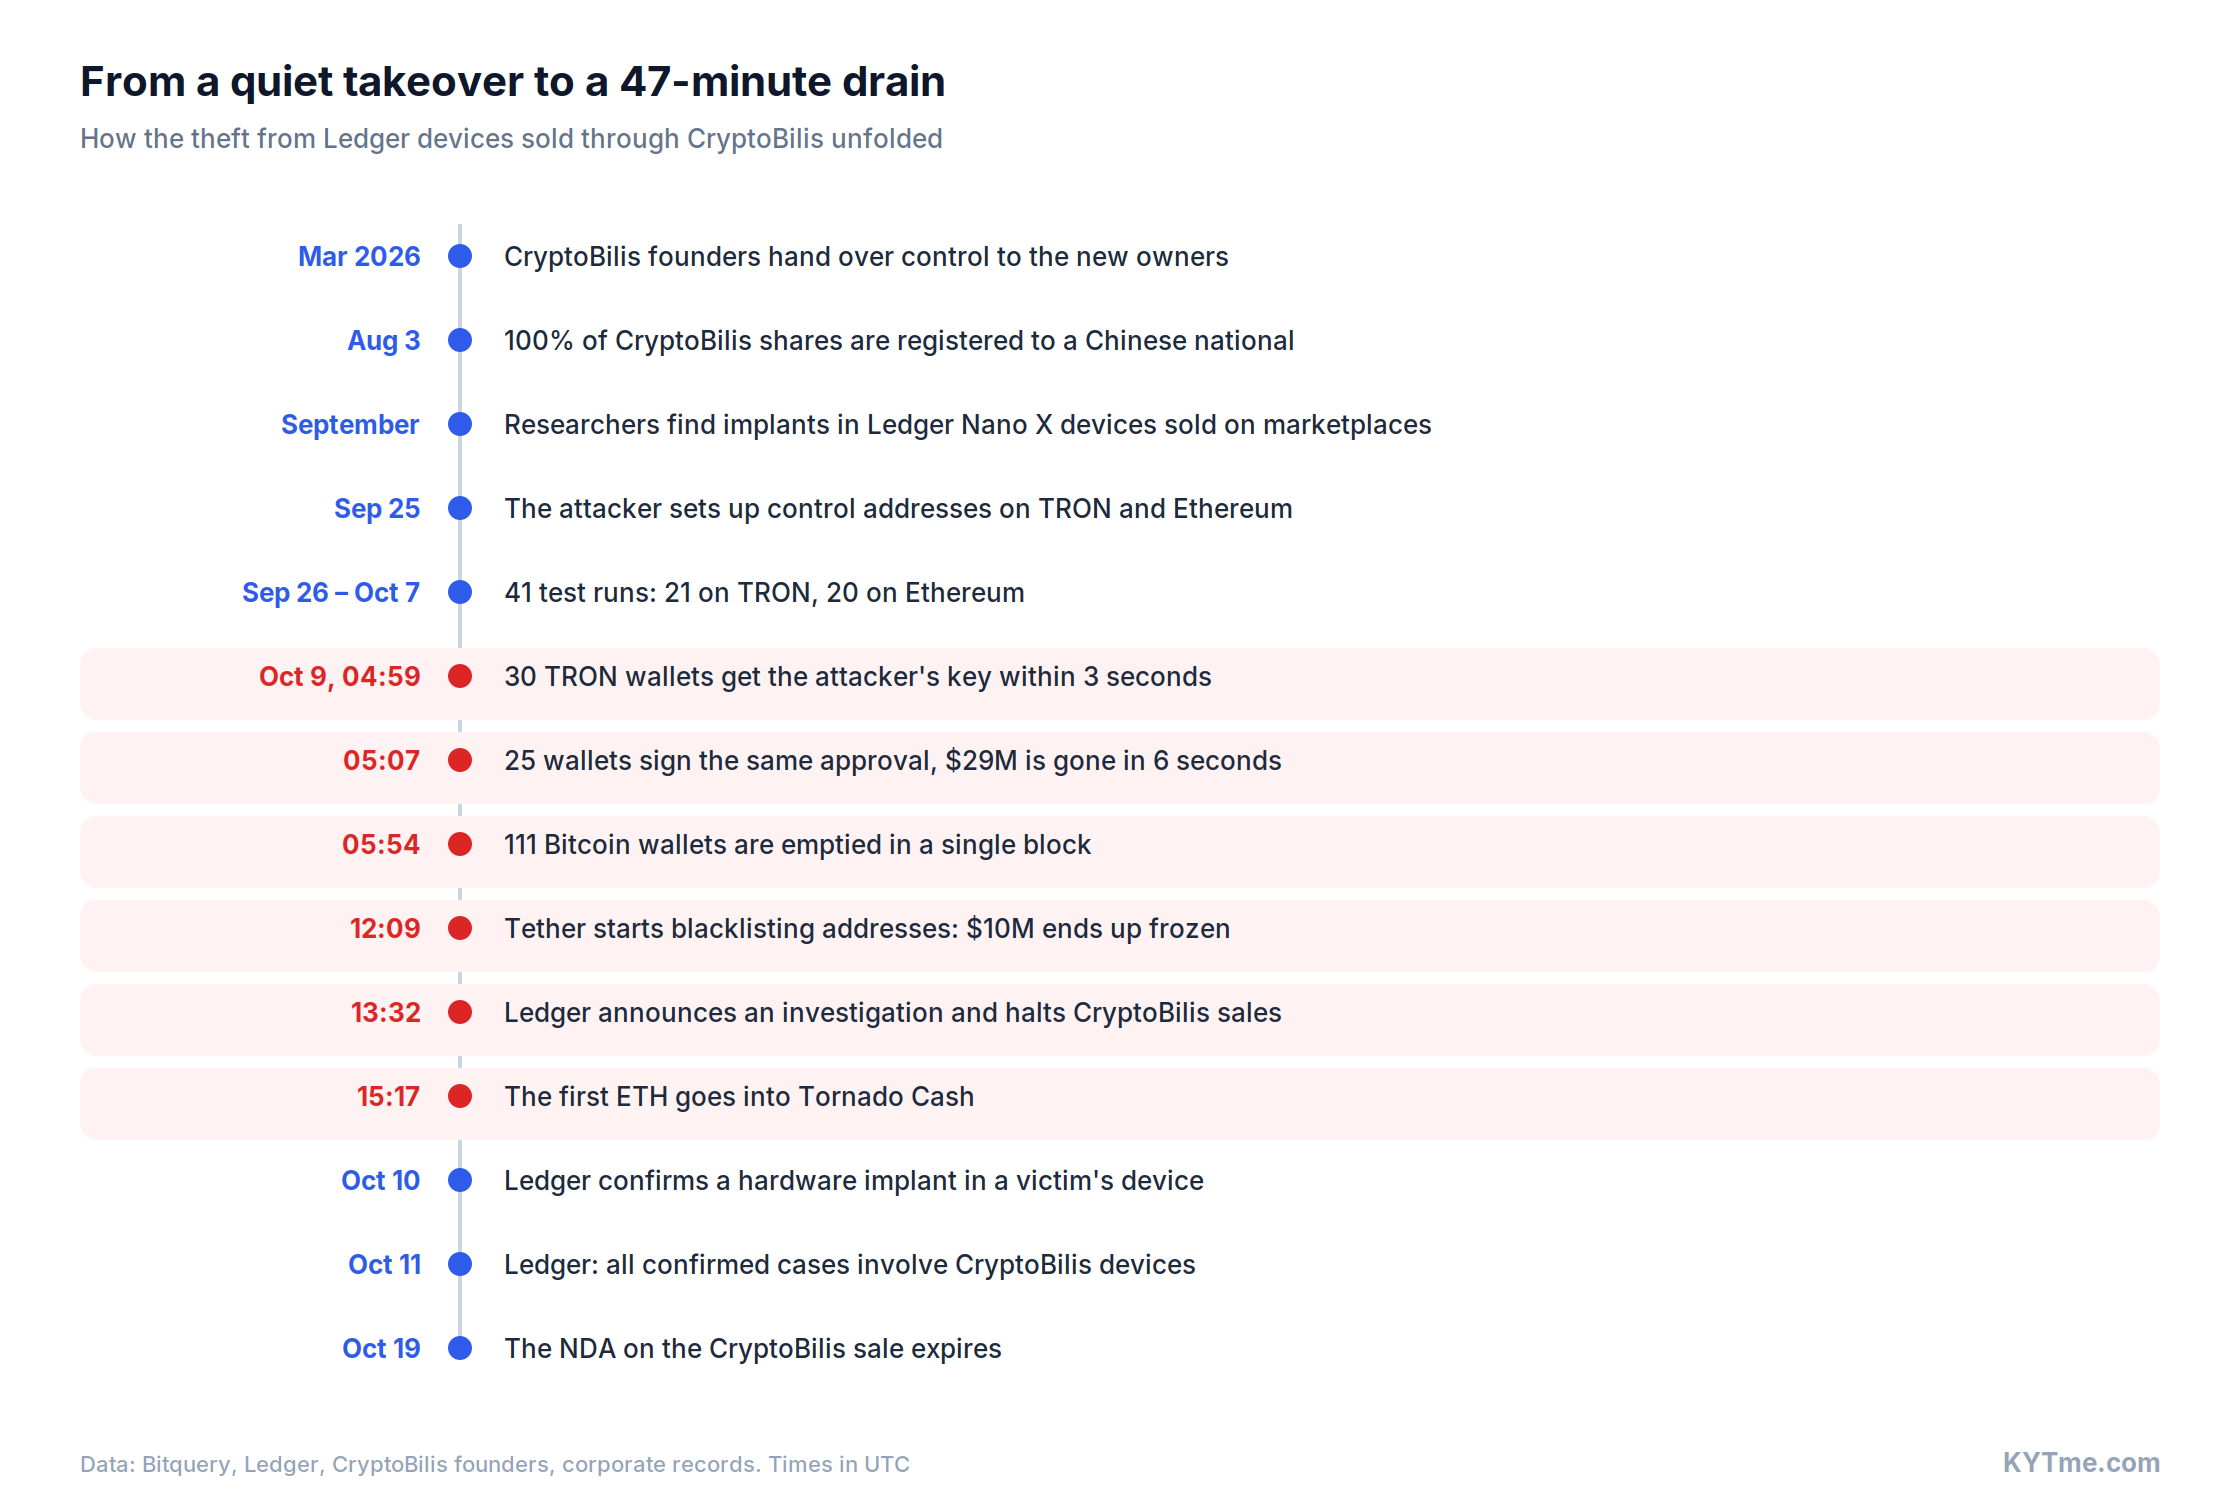
Bitquery en tire une conclusion claire: c'est le comportement d'un logiciel qui détient déjà toutes les clés, et non celui d'une personne. L'entreprise a également testé la théorie alternative d'un site de phishing collectant les signatures des victimes, et l'a jugée improbable. Un portefeuille professionnel a envoyé la totalité de son solde, 4.3 millions d'USDT, en plein milieu du vol, ce qui signifie que la signature a été effectuée à ce moment-là, sans l'intervention du propriétaire.
Au total, selon le décompte de Bitquery, l'attaquant a dérobé 93.2 millions de dollars à 315 portefeuilles. Le principal coup a touché TRON: 70.5 millions de dollars, presque entièrement en USDT. Du Bitcoin d'une valeur de 16.8 millions de dollars a été pris, et le reste provenait d'Ethereum, BNB Chain, Polygon et Solana. Les victimes n'étaient pas seulement des particuliers: l'un des portefeuilles vidés avait reçu 33.5 millions d'USDT depuis octobre 1 et payé des dizaines d'adresses, à la manière d'une entreprise. D'autres estimations sont proches mais ne correspondent pas: Specter, qui a été le premier à publier les adresses de l'attaquant, a évoqué 86 millions de dollars, tandis que YFarmX en a compté 94.5 millions depuis 521 adresses. Ledger n'a pas communiqué son propre chiffre.
Bitquery a également souligné le facteur temps. Ledger conseille d'agir aux personnes ayant acheté un appareil chez CryptoBilis au cours des 90 derniers jours. Mais plus de huit portefeuilles de victimes sur dix ont reçu des fonds pour la première fois à partir de juin. Cela signifie que les personnes ayant acheté un appareil plus tôt pourraient également être à risque.
La course contre Tether: où est passé l'argent?
Dès que les adresses de l'attaquant sont devenues publiques, la course a commencé. Les premiers messages contenant les adresses sont apparus sur X vers 12:00 UTC, et environ dix minutes plus tard, Tether a commencé à mettre sur liste noire les adresses liées. En deux heures, elle en a bloqué 37, et 10 millions de dollars en USDT sont restés bloqués sur 20 d'entre elles. Ledger a publié une déclaration officielle à 13:32 UTC: l'entreprise a annoncé une enquête, demandé à CryptoBilis de suspendre les ventes et conseillé aux acheteurs de ne pas configurer de nouveaux appareils.
L'attaquant s'était apparemment préparé aux gels. Il a déplacé la majeure partie de l'USDT sur TRON avant les premiers messages: 20 millions sont allés vers Ethereum via le pont USDT0 et ont été échangés contre de l'ETH, et 14.9 millions ont été convertis en USDD, un stablecoin TRON que Tether ne peut pas geler. Le reste est passé par les services d'échange Relay, Chainflip, HiFiSwap et NEAR Intents, qui ont payé l'attaquant en ETH.
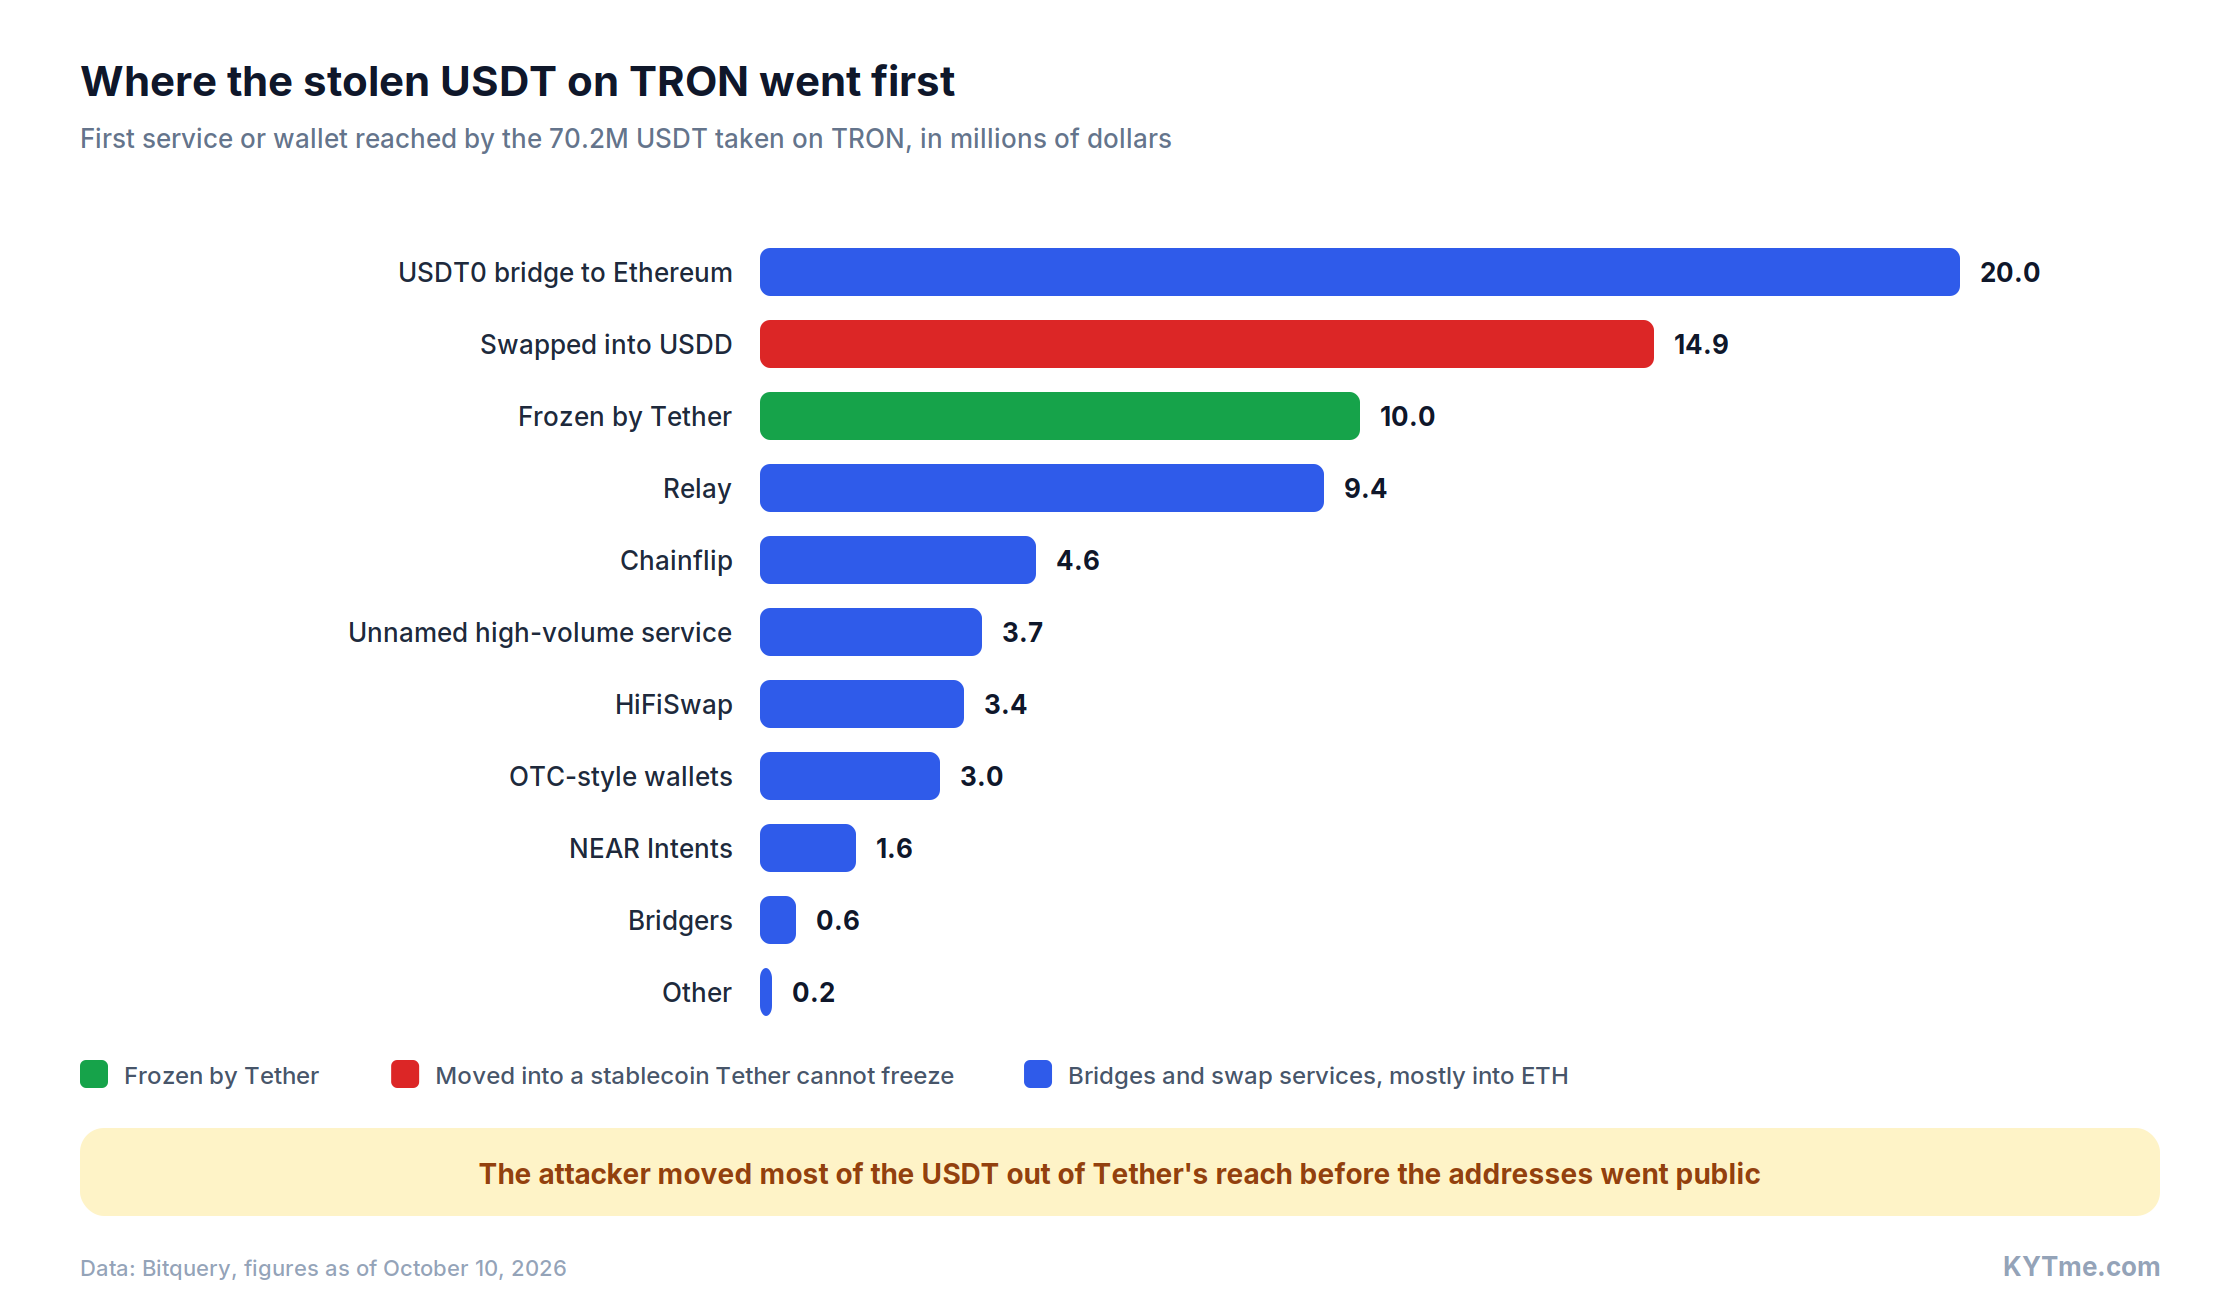
Dans la soirée du 9 octobre, le blanchiment a commencé. Trois lots d'environ 400 ETH chacun ont été envoyés dans le mixeur Tornado Cash en l'espace de 40 minutes, et 1,736 ETH supplémentaires ont suivi le lendemain. Au total, 2,990 ETH en deux jours. Depuis le mixeur, les fonds sont passés par Zcash, un réseau capable de dissimuler l'expéditeur, le destinataire et le montant, puis en sont ressortis. Mais l'anonymat n'a pas fonctionné: Bitquery a fait correspondre les montants et les horaires des dépôts et retraits jusqu'à la plus petite unité de Zcash et a découvert cinq nouveaux portefeuilles détenant 5.35 millions d'USDC. Ceux-ci peuvent être gelés par l'émetteur de l'USDC, Circle. Bitquery qualifie le lien de solide mais souligne qu'après un mixeur, il repose sur la correspondance de schémas et non sur une preuve directe.
L'attaquant a tenté de retirer une partie de l'argent via des intermédiaires de gré à gré (OTC). Il a reconverti 5.1 millions d'USDD en USDT et les a envoyés vers les portefeuilles d'un groupe OTC, d'où 5.2 millions d'USDT sont partis vers des adresses de dépôt de Binance. Ces portefeuilles servent aussi d'autres clients, de sorte que la part exacte de l'attaquant dans ces transferts ne peut pas être établie. Mais la plateforme d'échange sait sur quels comptes l'argent est arrivé, et pour les enquêteurs, c'est l'une des pistes les plus prometteuses.
Au matin du 11 octobre, environ 81 millions de dollars restaient traçables on-chain, selon Bitquery. Le Bitcoin d'une valeur de 16.8 millions de dollars n'a pas bougé depuis le vol. Les portefeuilles de l'attaquant détenaient 15,500 ETH et 10 millions d'USDD. Les adresses utilisées pour vider les fonds peuvent être vérifiées dans l'explorateur de KYTme:
| Réseau | Adresse de l'attaquant |
|---|---|
| TRON | TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C |
| TRON | TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9 |
| TRON | TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW |
| TRON | TSDWtuZ2pARUVz4v3PkL2hi3iXPjowAr5a |
| TRON, clé ajoutée à 30 portefeuilles | TEqZsE39aNXRnuTwrXJ9ooWMc87puuZxpK |
| Ethereum, BNB Chain, Polygon | 0x69c8f401cfc6cd40ac94691d6d7c48e3b7a47841 |
| Ethereum, BNB Chain, Polygon | 0x033636e45d519bebb7b5c2520ca6ce56fbdb4f7a |
| Ethereum, BNB Chain, Polygon | 0x83aeac166f6832ae3500000a24510a95a052a599 |
| Bitcoin | bc1qjqgwejnp8dc0x2938x9n9954hj97t82unx49dl |
| Bitcoin | bc1qqnkwurxs99xkx5t4yffqhq3u6qwy0qpjyujtm9 |
Cette histoire montre bien pourquoi les stablecoins sont le point faible d'un voleur et le plus pratique pour les enquêteurs. Leurs émetteurs peuvent geler USDT et USDC en quelques minutes, c'est précisément pour cette raison que le premier mouvement de l'attaquant a été de les convertir en ETH et USDD. Si vous acceptez des USDT d'expéditeurs inconnus, vérifiez si les pièces sont liées à de telles adresses. Nous avons expliqué pourquoi cela compte pour les vendeurs ordinaires dans notre article sur d'où vient la crypto sale.
Vérifier une adresse
Visiter le siteEurope: des implants dans des appareils provenant de MediaMarkt?
Alors que l'attention était focalisée sur l'Asie du Sud-Est, l'histoire a pris un tournant inattendu en Europe. Un utilisateur de X se faisant appeler Johannes a signalé avoir trouvé un implant dans un Ledger Nano X acheté dans un magasin MediaMarkt allemand, partenaire officiel de Ledger. Le lendemain, il a acheté un second appareil dans un autre magasin de la même chaîne, a filmé le déballage et, selon ses dires, a de nouveau trouvé les mêmes modifications: des fils supplémentaires et un module LTE.
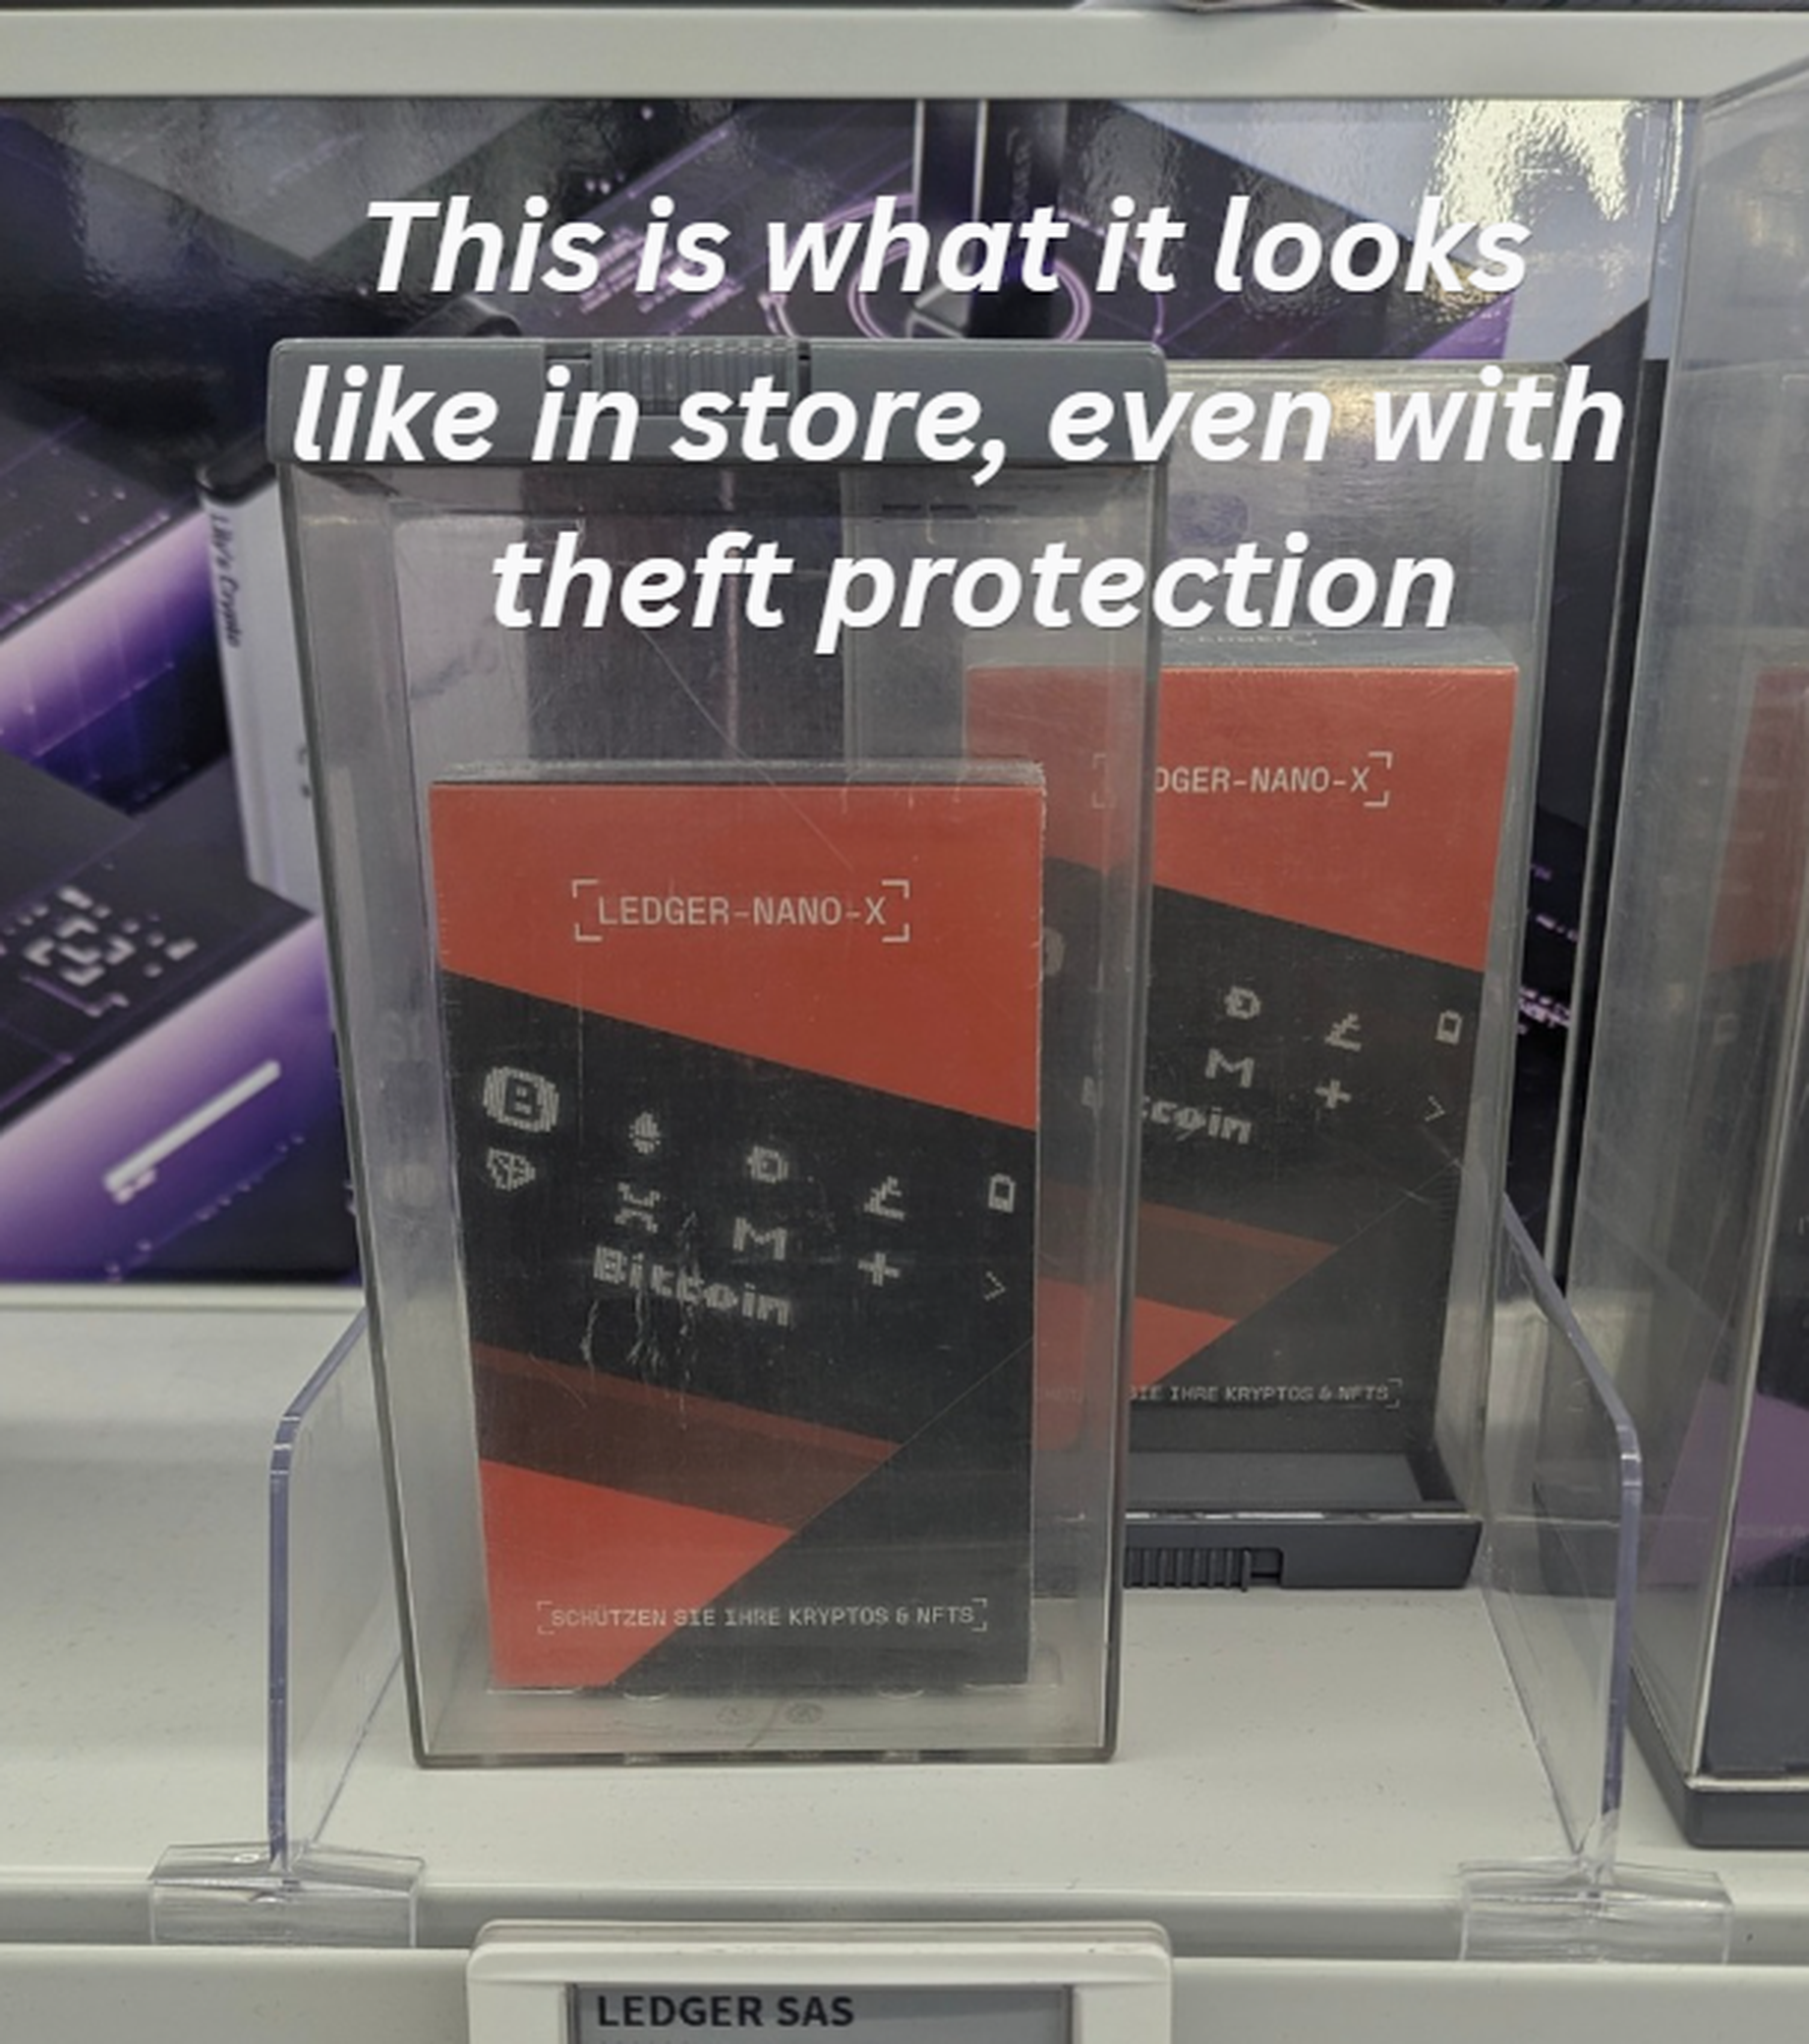
Johannes écarte l'hypothèse que des retours auraient été revendus comme neufs: un employé du magasin a confirmé que l'appareil n'était pas un retour, et que les Ledger retournés sont renvoyés au fabricant. Selon les registres du magasin, le stock provenait du distributeur Aqipa GmbH, qui opère dans toute l'Europe. Johannes a appelé Ledger à rappeler ses produits et a envoyé le second appareil à l'entreprise pour analyse. Selon lui, aucun fonds n'a quitté l'appareil européen: soit l'implant n'a pas fonctionné, soit les attaquants attendaient qu'une somme plus importante s'accumule sur les appareils infectés.
Cette affirmation n'a pas été confirmée. Certains observateurs doutent que les photos publiées montrent réellement un implant, voire même une carte d'origine. Ledger n'y a pas publiquement répondu, et dans sa mise à jour d'octobre 11, l'entreprise indique toujours que tous les cas confirmés sont liés à CryptoBilis. L'entreprise a également rappelé aux revendeurs et distributeurs de ne s'approvisionner que par des canaux officiels et de ne pas remettre en vente des appareils retournés.
Ce que dit Ledger et ce que l'on sait aujourd'hui
Le 10 octobre, Ledger a confirmé le fait clé: un implant matériel non autorisé a été trouvé dans l'appareil de l'une des victimes. Le 11 octobre, l'entreprise a publié une mise à jour: le nombre d'appareils concernés est limité, tous les cas confirmés sont liés à CryptoBilis, rien n'indique que l'infrastructure propre de Ledger ait été compromise, et l'entreprise collabore avec les autorités et contacte les victimes. CryptoBilis a cessé de vendre des portefeuilles matériels. Ledger n'a pas encore commenté une éventuelle compensation des victimes: elle n'a pas répondu à une demande de CoinDesk.
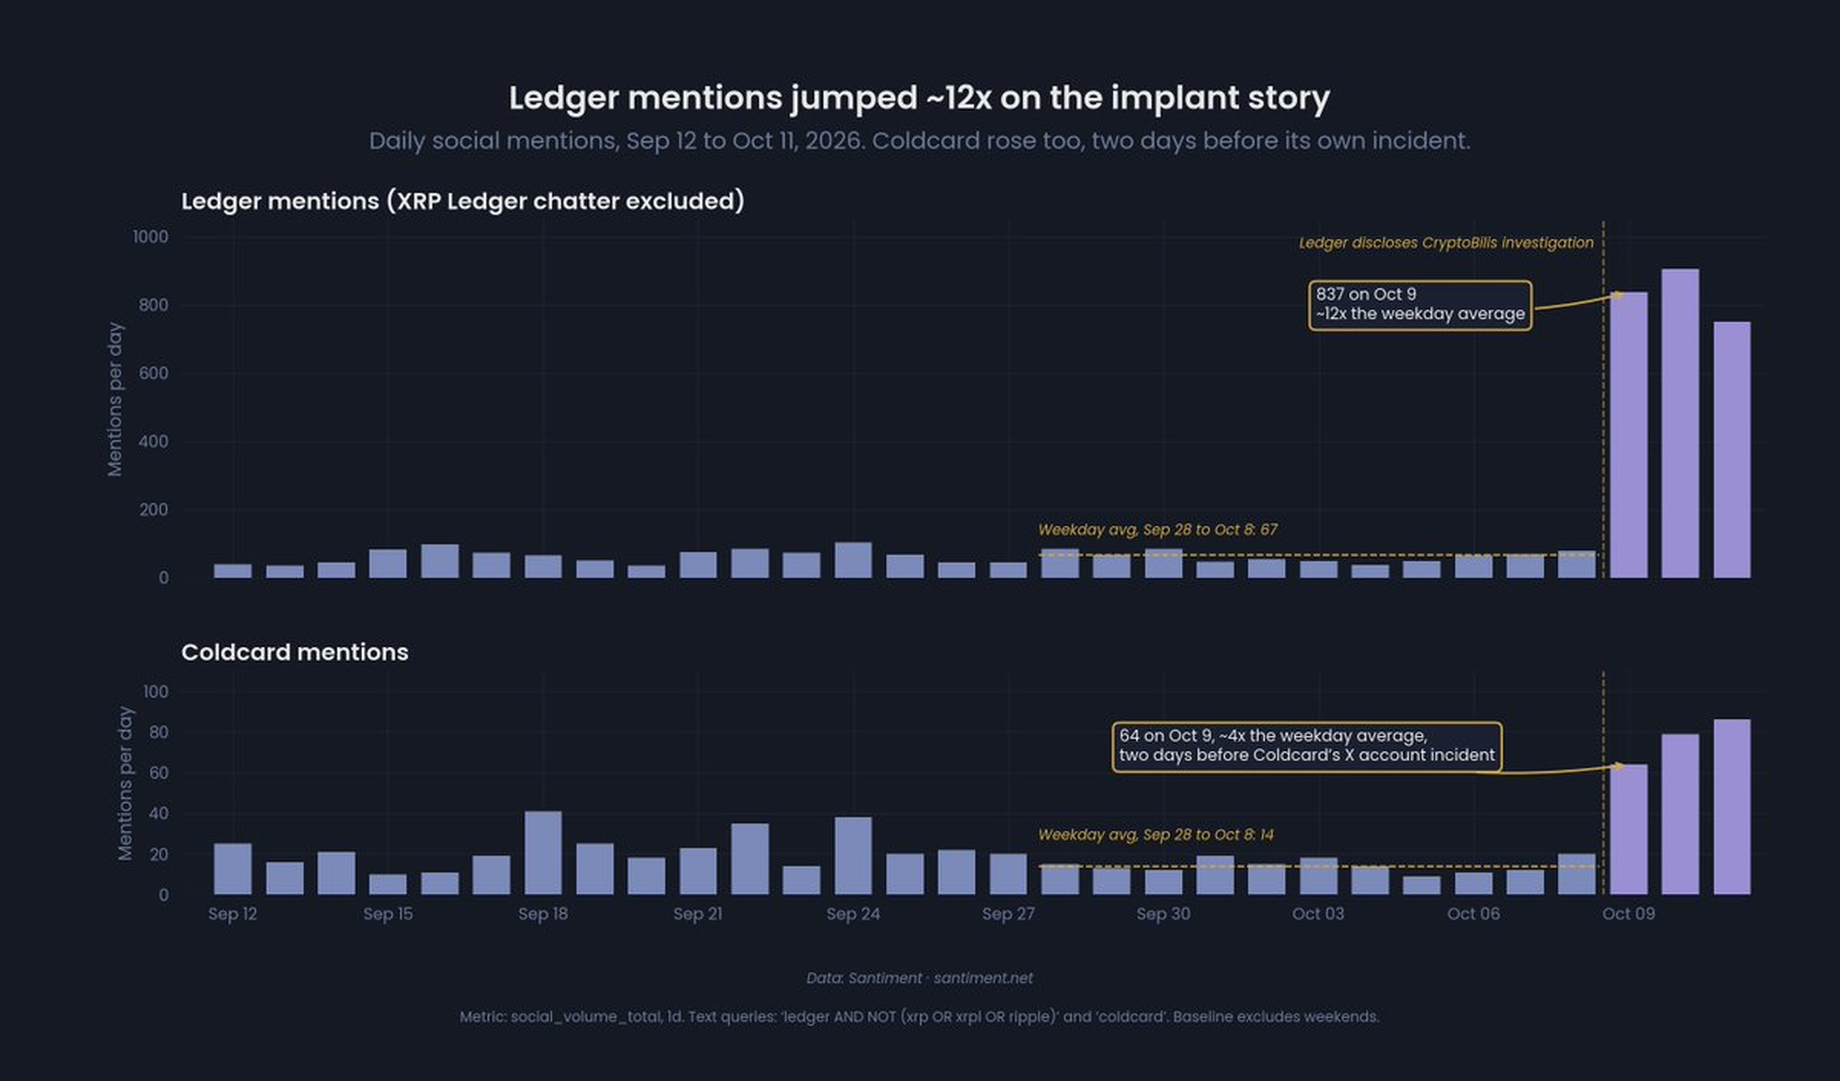
La réaction du marché a été disproportionnée par rapport à l'ampleur de l'incident touchant un seul revendeur. Selon Santiment, Ledger a été mentionné 837 fois sur les réseaux sociaux le 9 octobre, soit environ 12 fois plus que le niveau habituel en semaine, et l'intérêt s'est maintenu tout le week-end.
Si l'on sépare ce qui est vérifié de ce qui est supposé, voici à quoi ressemble la situation aujourd'hui. Un implant dans l'appareil d'une victime est confirmé, tout comme le fait que tous les cas connus sont liés à CryptoBilis. La blockchain confirme que le vol a été exécuté par un acteur unique détenant les clés de chaque portefeuille, et que Tether a gelé 10 millions de dollars. Le montant des dommages est une estimation d'analystes, pas une donnée de Ledger. Un lien entre le nouveau propriétaire du revendeur et les implants, ainsi que les cas survenus dans les magasins européens, restent pour l'instant de simples hypothèses, tout comme l'idée que tous les vols aient été causés par des implants.
Que doivent faire les détenteurs de Ledger
Si vous avez acheté un Ledger chez CryptoBilis, Ledger recommande de ne pas commencer à configurer un nouvel appareil, et si vous l'avez déjà configuré, de créer un portefeuille avec une nouvelle phrase de récupération sur un appareil acheté directement auprès du fabricant, puis d'y transférer tous les fonds. Compte tenu des données de Bitquery, cela vaut la peine même si l'appareil a été acheté il y a plus de 90 jours. Les détenteurs de portefeuilles TRON devraient vérifier leurs paramètres d'accès dans un explorateur de blockchain: une clé inconnue parmi les propriétaires signifie que quelqu'un d'autre contrôle le portefeuille.
Si votre portefeuille a déjà été vidé, prévenez toutes les personnes qui y envoient régulièrement de l'argent. L'attaquant connaît toujours la clé, et Bitquery a enregistré un cas où 70,000 USDT arrivés sur un portefeuille déjà vidé le lendemain ont été récupérés par l'attaquant dix minutes plus tard.
Les autres propriétaires de Ledger n'ont pas à paniquer: les appareils achetés directement auprès du fabricant ne sont pas concernés par cette histoire. Mais la leçon s'applique à tous. Un portefeuille froid protège la clé d'internet, mais pas de celui qui a ouvert la boîte avant vous. C'est pourquoi ces appareils ne doivent être achetés que directement auprès du fabricant, et vous ne devez jamais utiliser un appareil livré avec une phrase de récupération déjà écrite ou coûtant moins cher que d'habitude.
