Les criminels recourent de plus en plus à l'intelligence artificielle. Une étude sur l'intégration de l'IA dans l'activité criminelle en 2026 a montré que le recours à l'IA par les criminels avait progressé de 40% sur un an, les escrocs figurant parmi les moteurs de cette évolution. La fraude est l'un des domaines où l'usage de l'IA a déjà atteint un stade mature et intervient à pratiquement toutes les étapes de l'attaque.
L'un des vecteurs d'attaque identifiés est constitué de vidéos YouTube présentant de faux bots d'IA pour le trading de cryptomonnaies et des tutoriels de programmation. Ces vidéos promettent d'apprendre au spectateur à créer avec Claude un bot d'arbitrage crypto, puis le guident pas à pas tout au long du processus: création d'un portefeuille, copie du code, déploiement du contrat intelligent et approvisionnement de celui-ci en cryptomonnaie.
C'est la victime elle-même qui choisit le tutoriel, suit les instructions et confirme chaque transaction. Le bot d'arbitrage promis est en réalité un code malveillant. Quiconque suit un tel tutoriel jusqu'au bout déploie et approvisionne un contrat intelligent conçu pour envoyer sa cryptomonnaie aux opérateurs du dispositif.
Dans l'un des cas, neuf tutoriels YouTube pratiquement identiques ont été identifiés, présentés comme l'œuvre d'auteurs différents mais portant les marques d'une production commune. Entre février et août 2026, ils ont touché au moins 224 victimes. Ce n'est là qu'un exemple coordonné de la façon dont l'IA peut servir d'appât pour soutirer des fonds aux victimes.
Pourquoi ce stratagème contourne-t-il la protection traditionnelle des portefeuilles crypto?
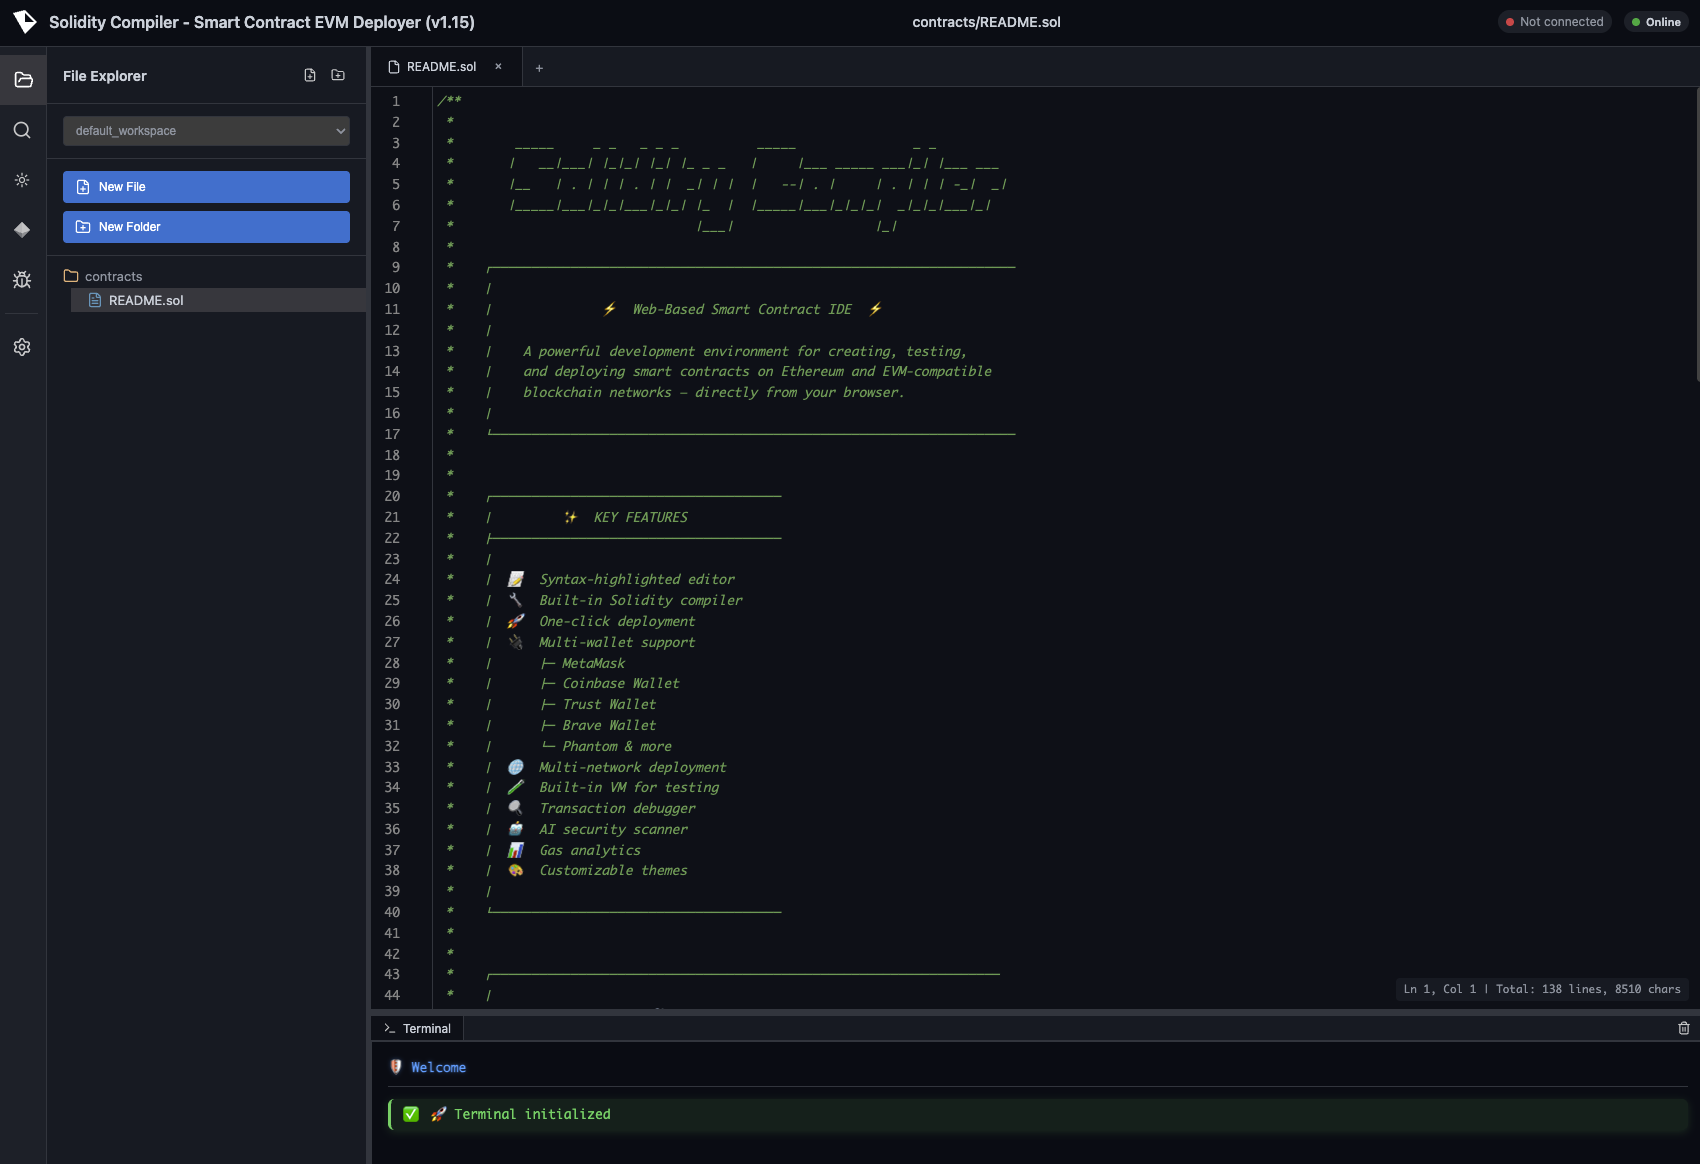
C'est précisément cette combinaison qui rend la campagne difficile à détecter par les moyens de protection traditionnels. Les avertissements de sécurité des portefeuilles, les listes de blocage de sites de phishing et l'analyse des signatures d'autorisations sont conçus pour repérer des sites malveillants ou des autorisations suspectes. Ici, en revanche, la victime déploie elle-même le code qu'on lui a montré, envoie des fonds vers un contrat qui lui appartient et confirme chaque étape via son propre portefeuille. Le code malveillant n'apparaît dans le processus qu'à cause du faux compilateur, qui déploie un bytecode différent du code source montré à la victime.
Les tutoriels sont produits à grande échelle
Les neuf tutoriels sont apparus sur des chaînes YouTube différentes, chacun étant présenté comme l'œuvre d'un auteur distinct. Les vidéos présentent pourtant les marques d'une production commune.
Les scripts sont pratiquement identiques, les instructions à l'écran se succèdent dans le même ordre et plusieurs vidéos affichent le même bénéfice annoncé jusqu'à la décimale, y compris la promesse de gagner 1 ETH toutes les 20 heures.
Pour donner l'illusion d'auteurs différents, les vidéos utilisent des présentateurs et des voix générés par IA. Dans certains clips, un présentateur virtuel s'adresse directement au spectateur; dans d'autres, une voix générée par IA accompagne un enregistrement d'écran. Dans de nombreux cas, les URL affichées à l'écran sont délibérément masquées et les spectateurs sont invités à suivre les liens figurant dans la description de la vidéo. Cela permet de réutiliser le même enregistrement sur différentes chaînes en ne changeant que l'adresse finale.
Les sections de commentaires contiennent de faux avis affirmant que le bot fonctionne réellement.
En septembre 2026, les neuf vidéos se trouvent toujours sur YouTube et ont cumulé 310,474 vues depuis la publication de la plus ancienne d'entre elles, en avril 2026. Des versions de ces vidéos réalisées selon le même modèle avaient déjà été repérées auparavant. Ces clips ont ensuite été supprimés de YouTube, ce qui indique que l'activité ne se limite pas aux neuf vidéos retenues dans cette analyse.
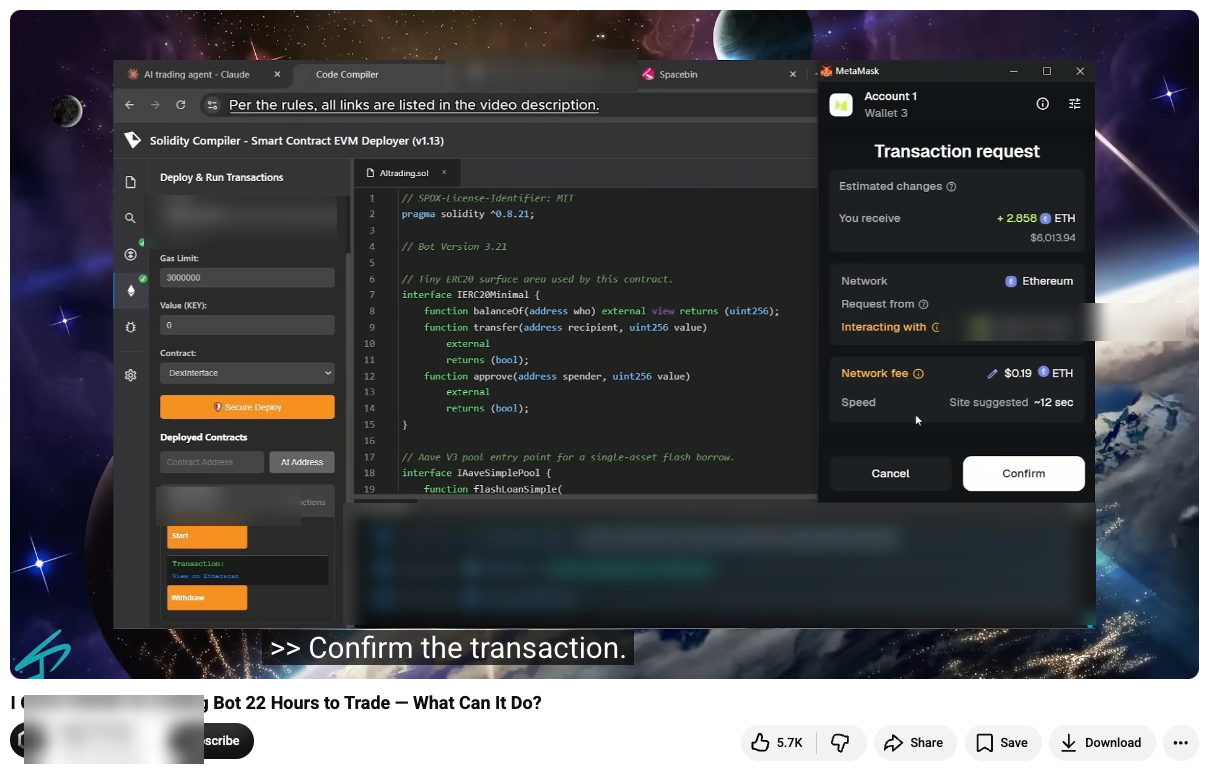
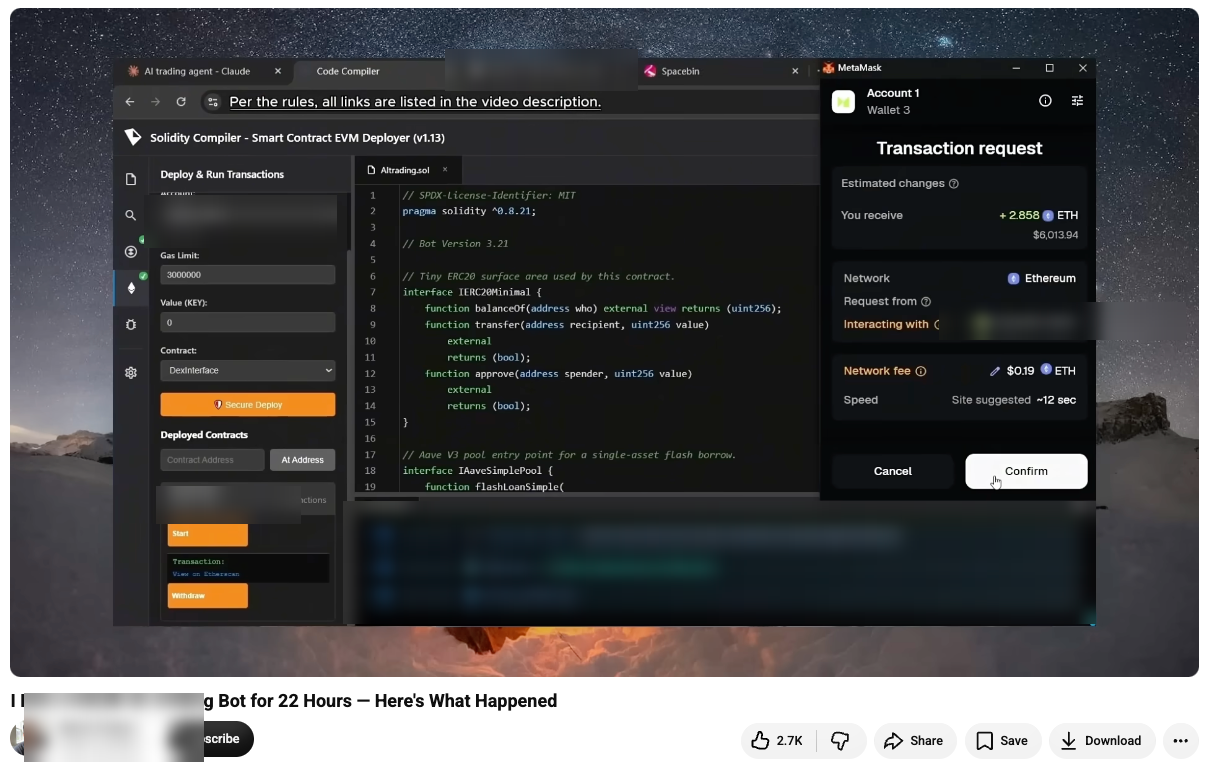
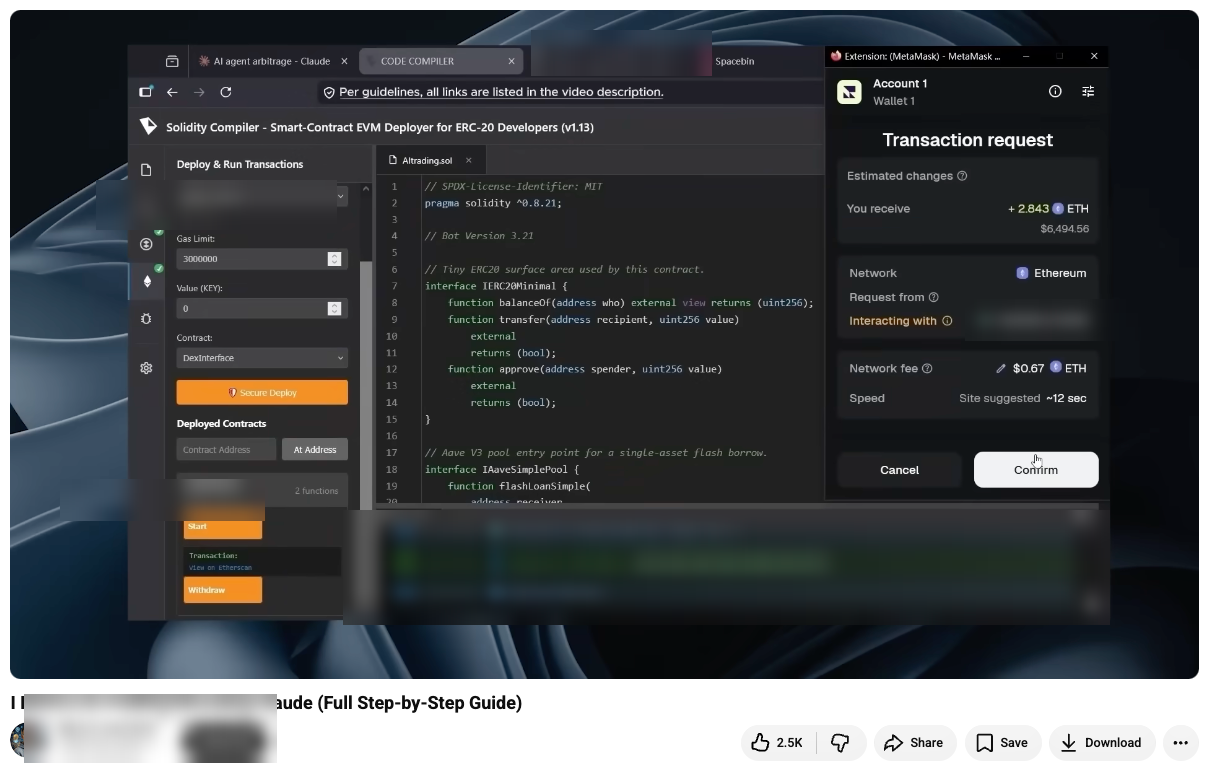
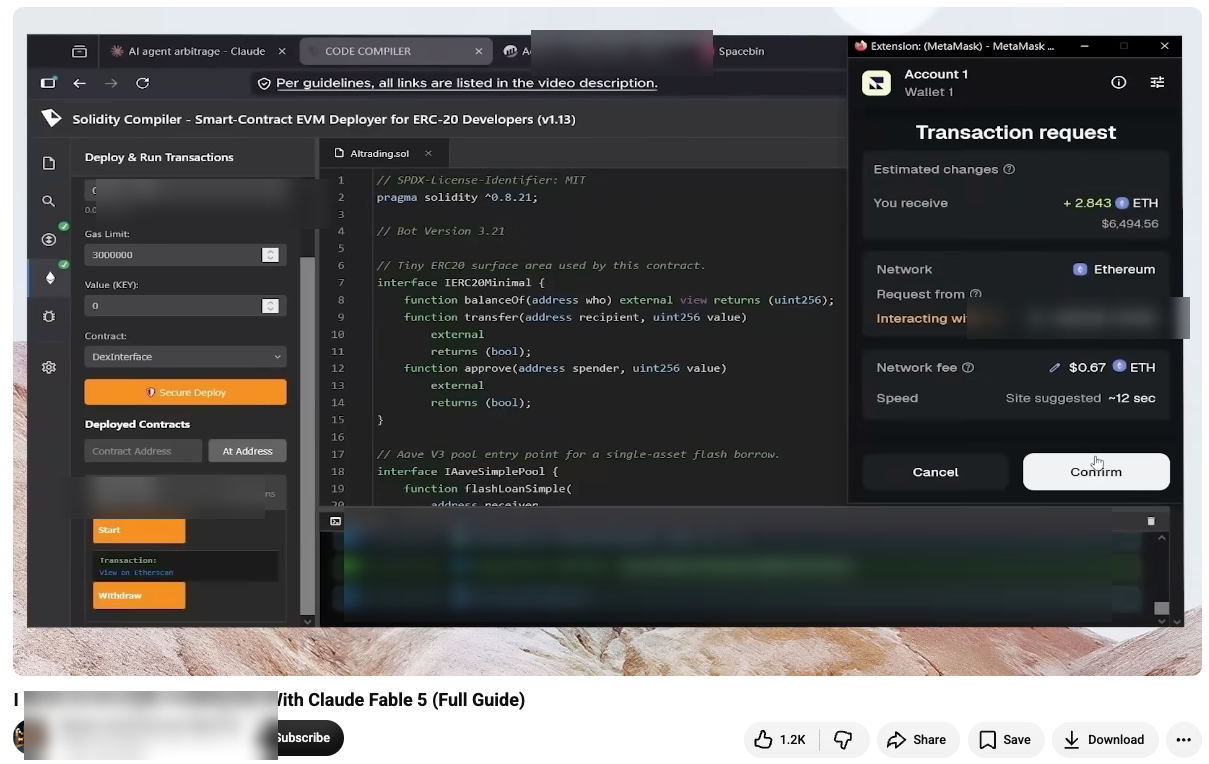
Le format du tutoriel donne à la fraude une apparence de légitimité. Le spectateur voit le présentateur parcourir tout le processus en temps réel, le code s'affiche à l'écran et le terminal montre chaque étape. En même temps, ce format est facile à industrialiser: le même script et le même enregistrement d'écran peuvent être reconditionnés et diffusés sur une multitude de chaînes pratiquement sans coût supplémentaire.
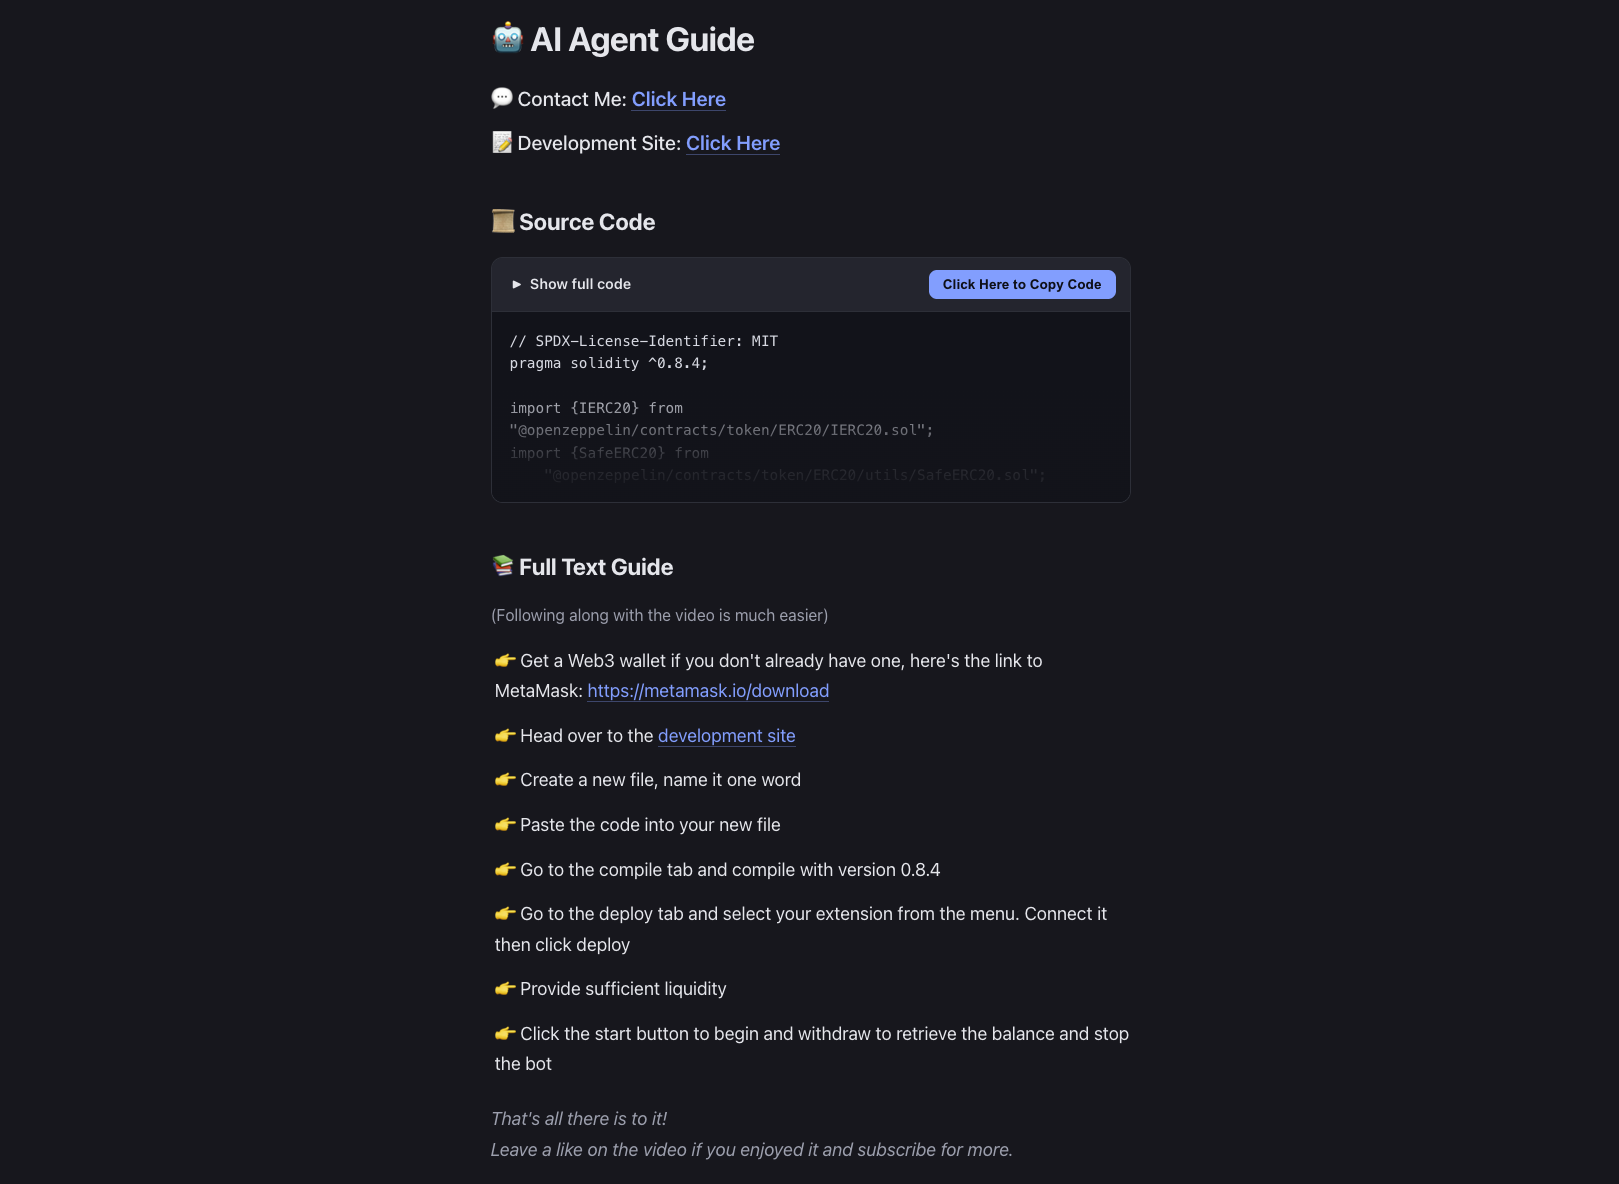
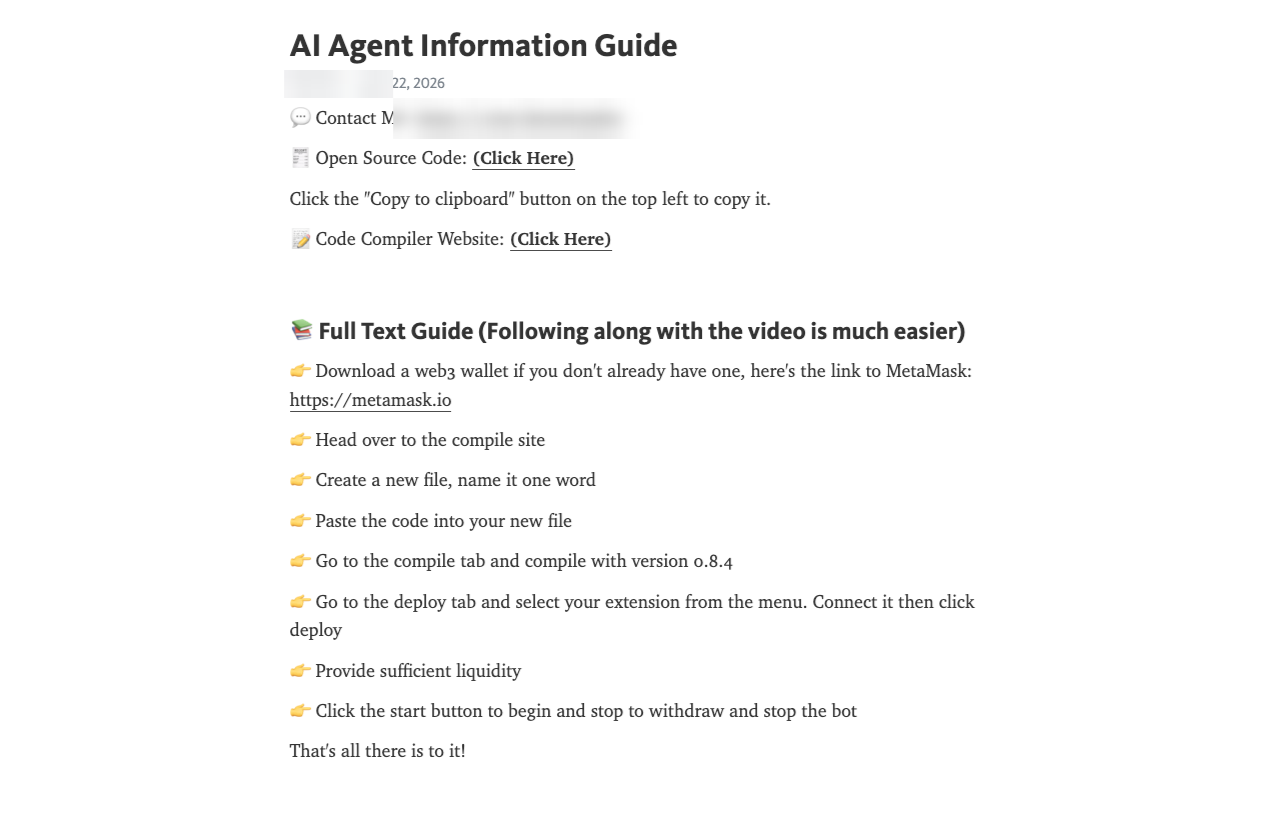
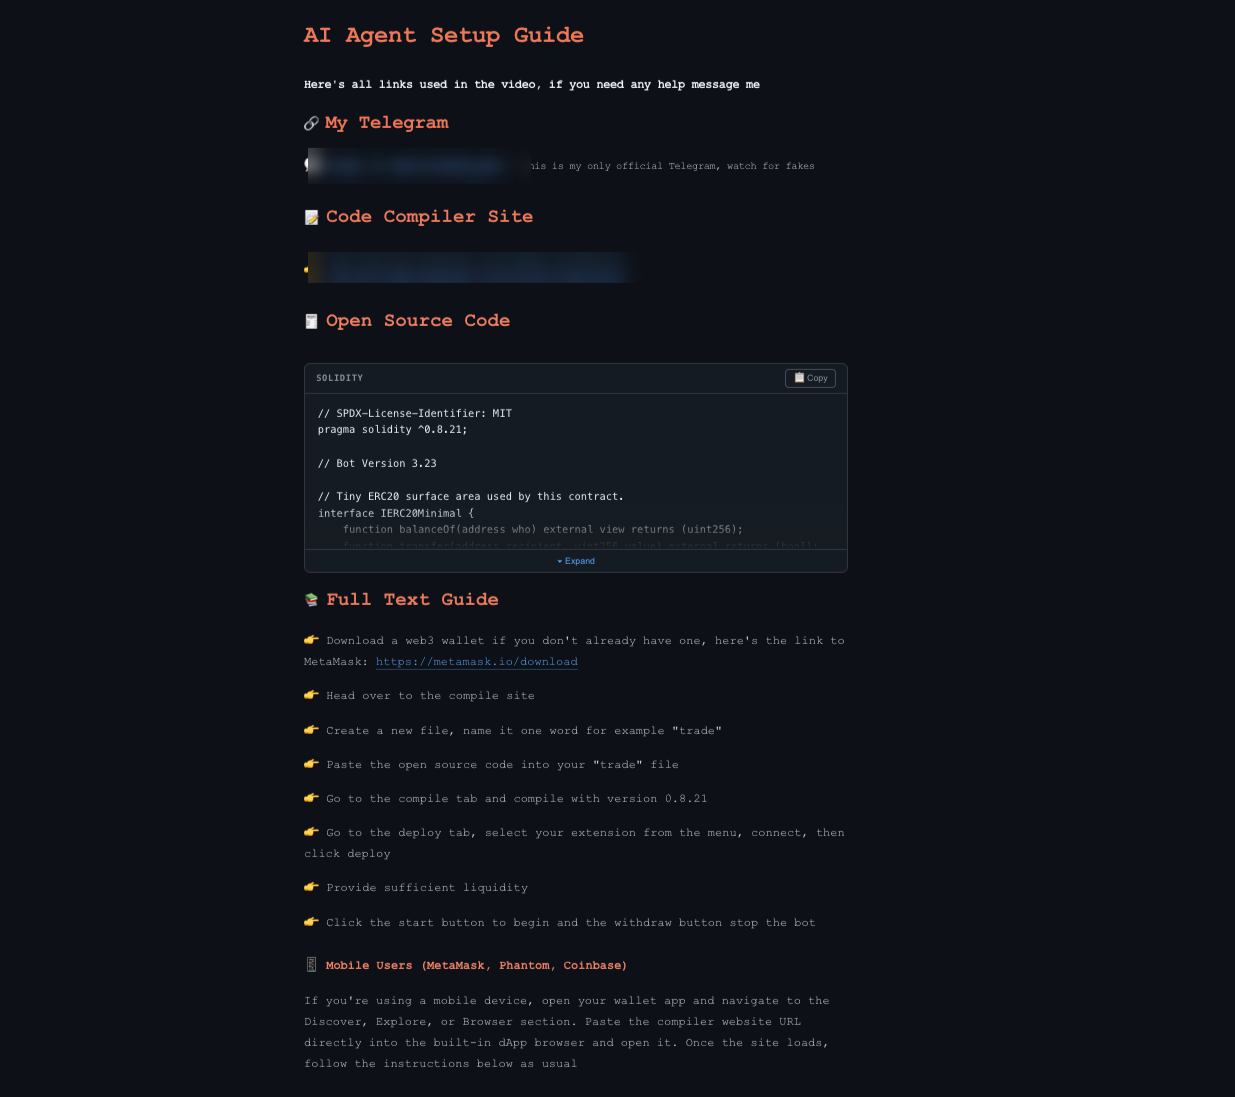
Les instructions écrites vers lesquelles renvoient les liens des descriptions témoignent du même niveau de coordination. Bien qu'elles soient hébergées sur des plateformes différentes - Telegraph, Amazon S3 et Google Cloud Storage - et qu'elles diffèrent par la présentation et les liens, ces instructions se suivent dans le même ordre et se terminent par la même étape: doter le bot d'une liquidité suffisante et appuyer sur Start.
Comment les escrocs exploitent la confiance envers l'IA
Claude occupe une place de choix dans les titres, les descriptions et les scripts de ces tutoriels. Dans l'une des vidéos, on promet aux spectateurs de leur montrer comment créer avec Claude un «bot de trading crypto entièrement autonome, à partir de zéro», l'auteur soulignant à part qu'aucune expérience préalable n'est nécessaire.
Cette présentation paraît plausible, car les assistants d'IA destinés à la programmation aident effectivement les utilisateurs à écrire et à déployer des logiciels, y compris des applications de trading, et servent de plus en plus à mener des processus techniques réels du début à la fin. Les créateurs du dispositif exploitent ce concept familier au public pour que le bot d'arbitrage promis paraisse accessible même aux spectateurs dont les connaissances techniques sont limitées.
Cette approche ne se limite pas à Claude. Dès 2025, des versions antérieures du même dispositif frauduleux avaient été repérées, utilisant ChatGPT comme appât tout en reposant sur le même mécanisme de base. Le passage à Claude en 2026 montre que les opérateurs peuvent changer de marque d'IA en vogue sans pratiquement modifier la mécanique de la fraude.
Une substitution cachée déploie le contrat malveillant
Les instructions que reçoivent les victimes restent légitimes presque jusqu'au bout. L'utilisateur se sert d'un vrai portefeuille, déploie un contrat qu'il gère lui-même et signe les transactions de sa propre main. Même le code source affiché à l'écran ne contient rien de malveillant.
L'environnement de développement lui-même devient donc partie intégrante de la décision de sécurité. Les utilisateurs ne devraient déployer des contrats intelligents qu'au moyen d'outils qu'ils choisissent eux-mêmes et peuvent vérifier, et non via des liens issus de tutoriels, d'instructions ou de canaux d'assistance. Un compilateur malveillant est capable de déployer un bytecode sans aucun rapport avec le code source affiché à l'écran, la transaction qui en résulte donnant malgré tout l'impression d'avoir été légitimement envoyée depuis le portefeuille de l'utilisateur.
Un tutoriel d'aspect professionnel, une marque d'IA connue, une section de commentaires animée ou un code source compréhensible ne prouvent pas à eux seuls que le contrat intelligent finalement déployé sur la blockchain correspond au code montré à l'utilisateur.
274 ETH dérobés à 224 victimes
234 contrats intelligents déployés et approvisionnés par les victimes elles-mêmes ont été identifiés, les fonds arrivant en fin de compte sur six adresses contrôlées par les opérateurs du dispositif. Le suivi de ces contrats jusqu'aux portefeuilles qui les ont financés a permis d'établir 224 portefeuilles de victimes. Ce schéma correspond à la mécanique montrée dans les tutoriels frauduleux: les victimes déploient elles-mêmes le contrat et l'approvisionnent depuis leur propre portefeuille.
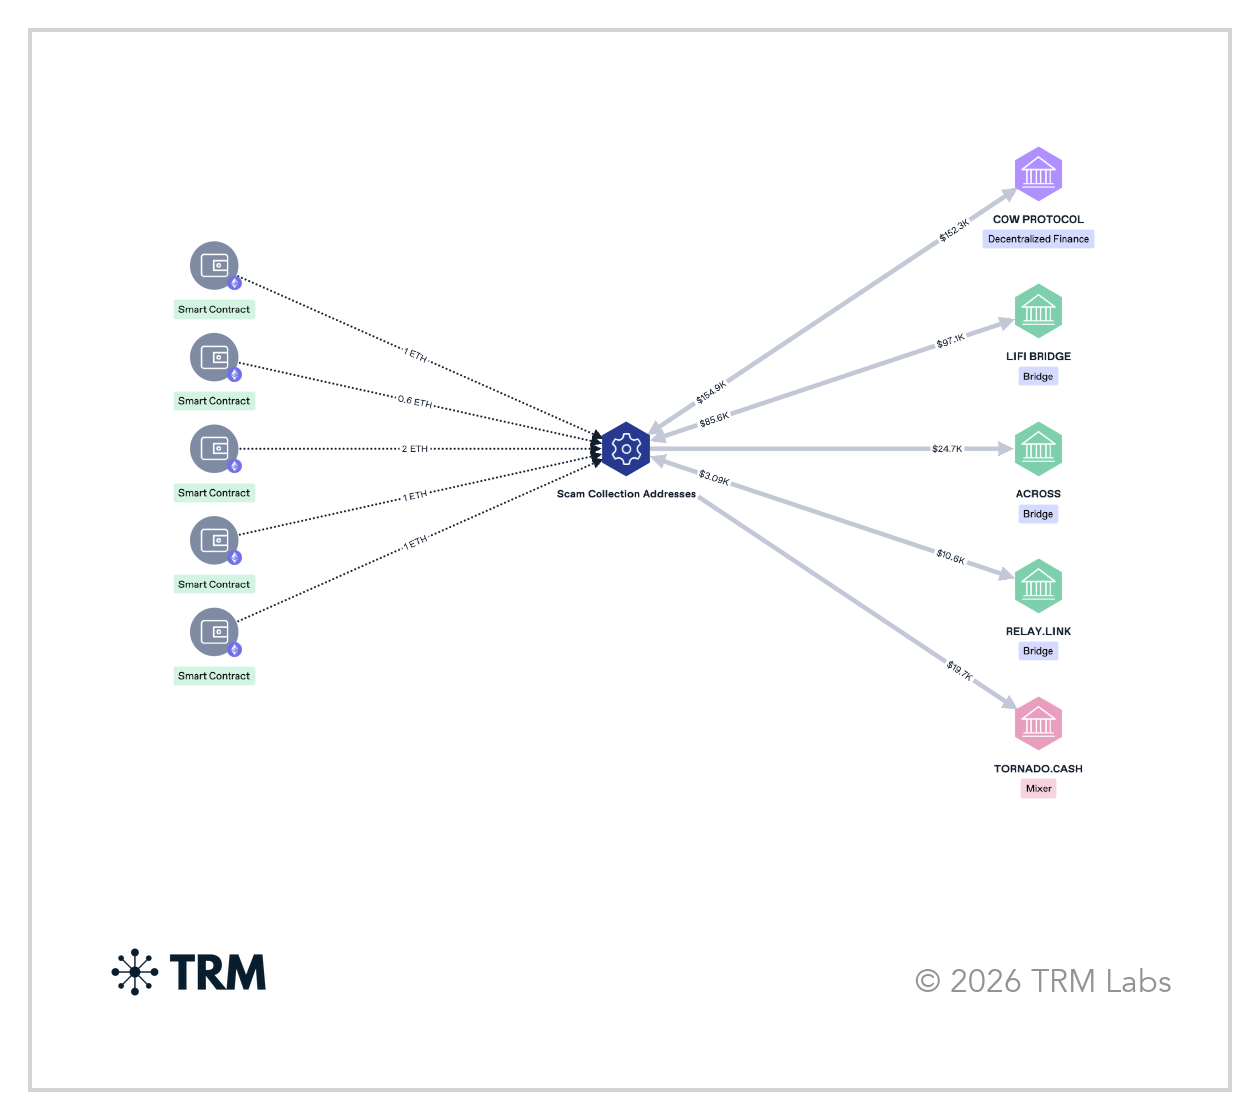
La perte médiane par victime s'est élevée à 1 ETH, ce qui correspond aux instructions des tutoriels demandant d'apporter de 1 à 2 ETH en capital de départ. Dans ce cas, l'opération de retrait la plus ancienne a eu lieu le 12 février 2026 et la plus récente le 11 août 2026. Au total, les six adresses des opérateurs ont reçu 274.60 ETH, qui valaient environ $517,205 au moment où les transferts ont été effectués.
Ensuite, les fonds dérobés ont circulé exclusivement par des infrastructures décentralisées. Une partie des ETH a été échangée contre des Dai via des services de finance décentralisée et des services d'échange au sein d'un même réseau blockchain, tandis que d'autres fonds ont transité entre réseaux par plusieurs ponts, l'un des itinéraires passant par un mixeur. Une partie des fonds reste sur les adresses destinataires initiales ou sur des portefeuilles nouvellement créés. Aucune plateforme d'échange centralisée n'a été détectée dans les mouvements sortants de fonds.
Mixeurs crypto: comment ils sont construits et ce que signifie leur trace dans l'historique d'un portefeuille3 sept. 2026En savoir plus
Comment éviter de déployer un contrat malveillant
La plupart des étapes de ces tutoriels sont en elles-mêmes légitimes. La victime utilise un vrai portefeuille, déploie un contrat placé sous son contrôle et signe les transactions elle-même. Même le code source affiché à l'écran ne contient aucun élément malveillant. La compromission survient lorsque la victime suit les instructions jusqu'au compilateur contrôlé par les opérateurs du dispositif, qui remplace le code que l'utilisateur croit s'apprêter à déployer par un bytecode malveillant.
Cela signifie que l'environnement de développement lui-même devient un élément important de la sécurité.
