30 Temmuz 2026'dan itibaren saldırganlar, savunmasız çıkan cihazlardan sistematik olarak bitcoin çalmak için Coinkite şirketi tarafından geliştirilen Coldcard donanım cüzdanlarının firmware'indeki beş yıllık bir güvenlik açığını kullanmaya başladı.
Sorun, Mart 2021'de yayımlanan bir firmware sürümünden kaynaklanıyor. Yazılımın derleme sürecindeki bir hata nedeniyle, tohum ifadelerinin üretimi bazı durumlarda geliştiricilerin öngördüğü gibi donanımsal rastgele sayı üreteciyle değil, çok daha zayıf bir yazılımsal sözde rastgele sayı üreteciyle gerçekleşiyordu.
Blok zinciri analizi, çalınan fonların büyük bölümünün şimdilik saldırganların kontrolündeki az sayıda adreste toplandığını, varlıkların sonraki hareketinin ise asgari düzeyde kaldığını gösteriyor. Aynı zamanda, farklı saldırı dalgaları sırasında işlemlerin oluşturulma biçimindeki farklılıklar, hırsızlıkların arkasında birden fazla ayrı katılımcının olabileceğini düşündürüyor.
Böylece bu olay, 2026'da kripto para sektörünün üçüncü en büyük hacki oldu; yılbaşından bu yana bilinen tüm saldırıların toplam zararı ise 1.2 milyar doları aştı.
Kripto varlıkların büyük ölçekli ele geçirildiği birçok başka olayda olduğu gibi, olayın gerçek boyutu büyük olasılıkla yavaş yavaş ortaya çıkacaktır. Çalınan fonlar blok zincirinde hareket etmeye devam ediyor ve birçok cüzdan sahibi hırsızlığı ancak aylar hatta yıllar sonra fark ediyor. Bu nedenle mevcut tahminler ön değerlendirme sayılmalıdır. Aynı nedenle ve birden fazla saldırganın katılımına dair belirtiler yüzünden, uzmanlar saldırıyı henüz belirli bir hacker grubuyla ilişkilendirmiyor.
Dört saldırı dalgası: 5,200 adresten 1,816 BTC
30 Temmuz 2026'da saldırganlar, Coldcard donanım cihazlarıyla korunan cüzdanlardan toplu olarak bitcoin çekmeye başladı.
Bunun operasyonun yalnızca ilk aşaması olduğu daha sonra anlaşıldı. Sonraki dört gün içinde büyük ölçekli üç hırsızlık dalgası daha yaşandı. Bugüne kadar 5,200'den fazla adresten yaklaşık $116M değerinde yaklaşık 1,816 BTC'nin çalındığı biliniyor. Araştırma hazırlanırken dördüncü işlem dalgası hâlâ onay için sırada (mempool) bekliyordu.
Güvenlik açığının nedeni: Coldcard'ın 2021 firmware'i ve 40 bit
Saldırı, Coldcard donanım cüzdanlarının firmware'indeki bir hata nedeniyle mümkün oldu. Mart 2021'de yayımlanan 4.0.1 firmware sürümü, bazı cihazların geliştiricilerin öngördüğünden çok daha az rastgelelikte tohum ifadeleri oluşturmasına yol açan bir yazılım hatası içeriyordu. Sonuç olarak, bu cihazlarda oluşturulan özel anahtarlar tam kaba kuvvete karşı savunmasız çıktı.
Bir firmware güncellemesi, sorunu yalnızca düzeltilmiş yazılım sürümü kurulduktan sonra oluşturulacak yeni cüzdanlar için giderir. Ancak tohum ifadeleri savunmasız firmware'de üretilmiş olan mevcut cüzdanlar risk altında kalır.
Bu nedenle, cüzdanlarını Coldcard'ın etkilenen sürümlerinde oluşturan kullanıcıların
Çalınan fonlara ne oldu: Wasabi ve Tornado Cash
Çalınan fonların büyük bölümü hâlâ saldırganların kontrolündeki az sayıda adreste toplanmış durumda. Şimdiye kadar çalınan bitcoinlerin kaynağını gizleme girişimleri asgari düzeyde oldu. Yalnızca bir Wasabi cüzdanı üzerinden 64.9 BTC'lik bir transfer ve 4 Ağustos 2026'da Tornado Cash hizmetine 200 ETH gönderimi kaydedildi.
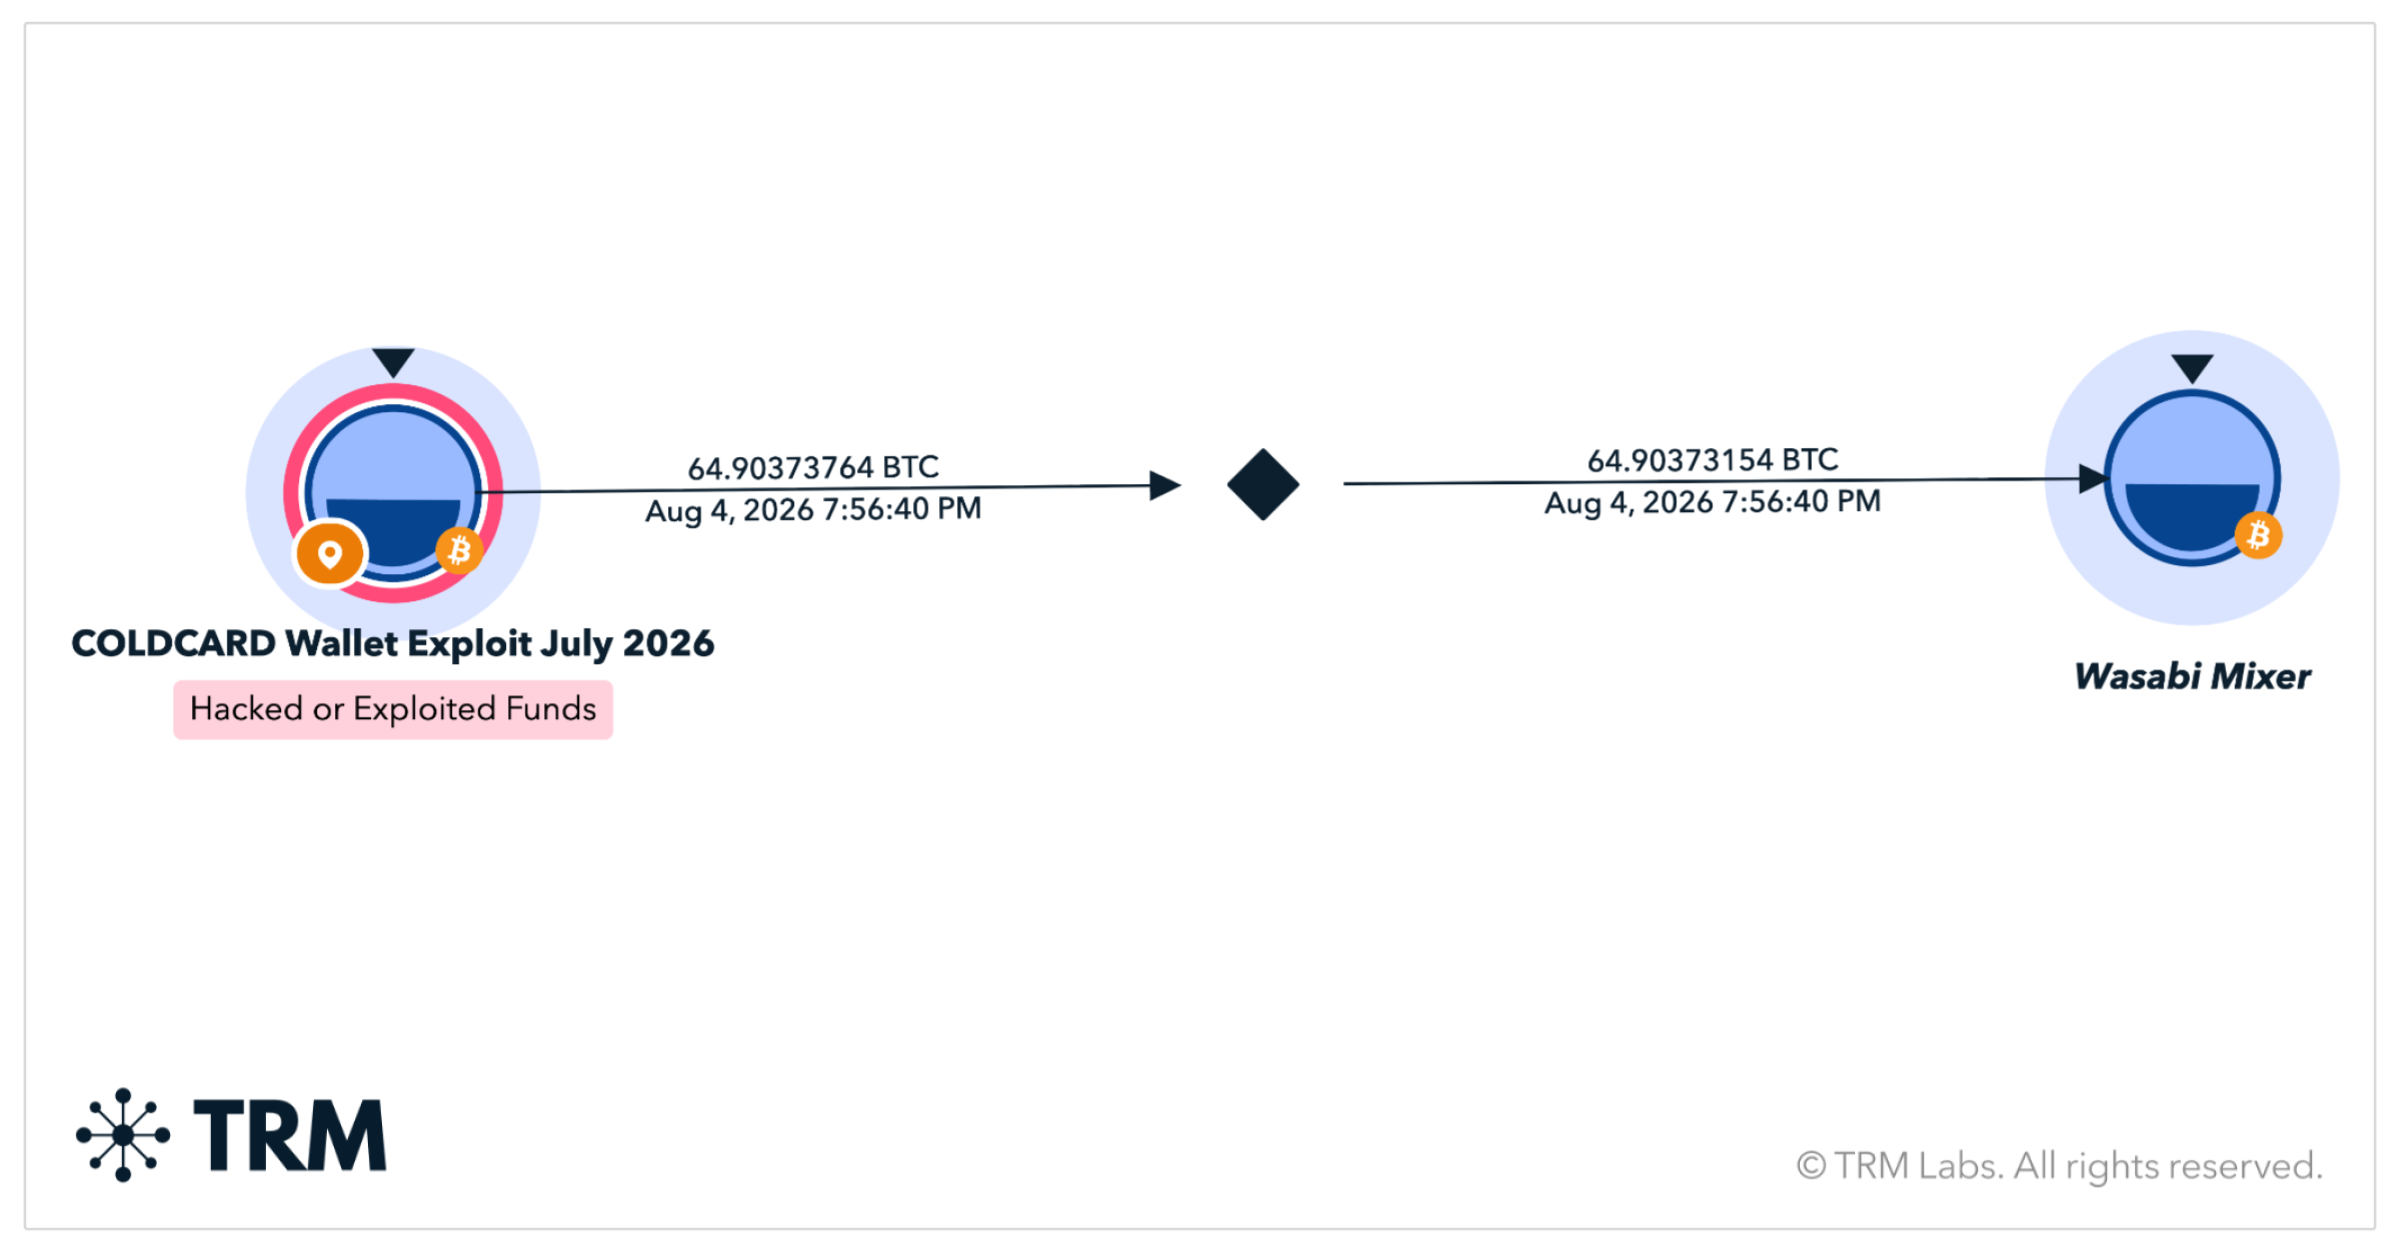
Fonlar ilk adreslerden çıktığında bu genellikle konsolidasyon için başka bir adrese yapılan tek bir ek transferle sınırlı kaldı. İzleri gizlemeye yönelik daha karmaşık şemalar - çok aşamalı transferler, tutarların parçalanması veya coin karıştırma - henüz gözlemlenmiyor. Bu, saldırganın (veya saldırgan grubunun), nereye gönderilirse gönderilsin kaçınılmaz olarak dikkat çekecek bu kadar büyük bir meblağı nasıl daha güvenli çekeceğine henüz karar vermediğine işaret edebilir.
Bu davranış, kripto para hırsızlıklarında uzmanlaşmış profesyonel hacker gruplarının eylemlerinden belirgin biçimde farklıdır. Örneğin, bilinen Kuzey Koreli operatörler, işlem zincirini karıştırmak için çok sayıda ara adres ve çeşitli hizmet kullanarak, çalınan fonları genellikle saldırıdan sonraki ilk saatler veya günler içinde aktif biçimde aklamaya başlar.
Bu mesajlardan biri, çalınan fonların %7'lik bir komisyon karşılığında aklanmasına yardım teklifi içeriyordu. Mesajın yazarının, hackerları kandırmaya çalışan bir dolandırıcı olması ihtimali göz ardı edilemez; ancak bu tür tekliflerin ortaya çıkması bile, karanlık piyasa temsilcilerinin yüksek profilli kripto para hırsızlıklarından ne kadar hızlı yararlanmaya çalıştığını, hizmetlerini doğrudan blok zinciri üzerinden reklam ederek gösteriyor.
Olayın kripto para öz saklaması açısından anlamı
2026, halihazırda en büyük DeFi protokolü hacklerinden birkaçıyla, merkezi kripto para borsalarına yönelik saldırılarla öne çıktı; şimdi bunlara donanım cüzdanlarının en büyük ele geçirilme olaylarından biri de eklendi.
Bu olay açıkça gösteriyor ki kripto paranın öz saklaması riskleri tamamen ortadan kaldırmaz - yalnızca güvenlik sorumluluğunu varlık sahibine aktarır. En güvenilir donanım cüzdanı bile, hata daha özel anahtarın üretimi aşamasında yapıldıysa savunmasız hâle gelir. Bu yüzden cihazın donanımsal koruması kadar önemli olan, firmware'in kalitesi ve rastgele sayı üretim mekanizmasıdır.
Açık kaynak kodu ve çok sayıda bağımsız denetim bile mutlak güvenliği garanti edemez. Cihazların firmware'i ve rastgele veri üretim algoritmaları sürekli denetim ve kontrol gerektirir. Ek bir koruma katmanı, farklı üreticilere ait birkaç bağımsız donanım cihazı ve farklı rastgele sayı üretim kaynakları kullanan çoklu imza (multisig) cüzdanları olabilir. Bu yaklaşım, belirli bir uygulamaya bağımlılığı önemli ölçüde azaltır ve başarılı bir saldırıyı çok daha zor hâle getirir.
Fonları korumak için, cihazın güncellenmiş sürümünde yeni bir cüzdan oluşturmak, yeni cüzdanın ve alım adreslerinden birinin fingerprint'ini doğrulamak ve ardından önce küçük bir test transferi yapmak önerilir. Ancak fonların yeni cüzdana başarıyla ulaştığı doğrulandıktan sonra kalan bakiye aktarılmalıdır.
