Blog
Blokzincir, AML kontrolü, KYT prosedürü ve kripto onboarding hakkında her şey.
Revolut, 680 müşterisinin verilerini devlet alan adından gelen dolandırıcılara verdi
Hackerlar gerçek bir devlet kurumu e-posta alan adından talep gönderdi ve şimdi yaklaşık 10,000 bitcoin talep ederek günlük sızıntılarla tehdit ediyor.
Blockchain analitiği nasıl çalışır: kümeleme, atıf ve etiketler nereden geliyor
Blockchain yalnızca adresleri ve tutarları gösterir. Rapordaki her şey bunun üzerine inşa edilir. Neyden oluştuğunu ve olguların nerede bittiğini anlatıyoruz.
11 Eylül’ün ardından: terörün finansmanının 25 yıldaki dönüşümü
Terör ağları, blok zincirinin başlıca üstünlüğünü — şeffaflığını — aşmanın yollarını arıyor ve zincirler arası transferlerle deneme yapıyor.
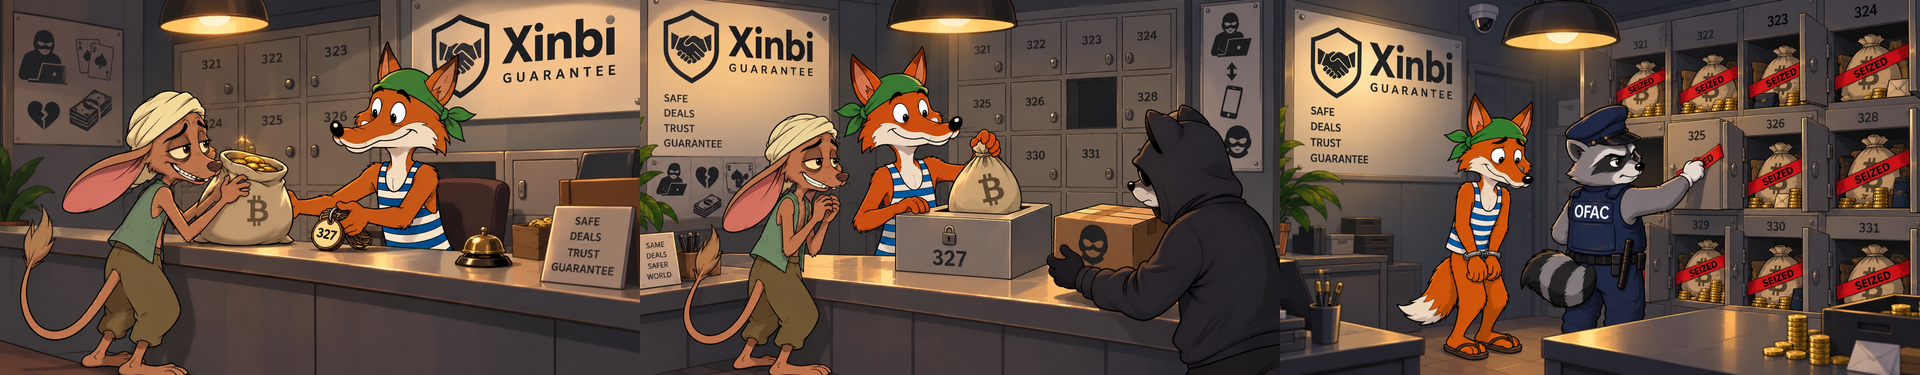
Hack’lerden romantik dolandırıcılığa: kirli paranın tek bir kripto ağında buluşması
Yeraltı platformu, yasa dışı hizmet alımındaki riskleri azaltmak için teminat depozitosu ve ödemelerin geçici olarak tutulması sistemini kullanıyordu.
Trezor, e-posta sağlayıcısındaki ihlalin ardından kendi gerçek alan adından gelen phishing konusunda uyardı
E-postalar şirketin meşru alan adından geliyor ve kullanıcıları uydurma bir güvenlik açığı nedeniyle cüzdanlarını acilen güncellemeye zorluyor.
Birkaç baytlık bir hata: Liquid Network saldırısının incelemesi
Liquid Network kodundaki bir güvenlik açığı, kriptografik doğrulamaların önbellek mekanizmasındaki hatayı kullanarak yaklaşık 3,998.5 L-BTC üretilmesine imkân verdi.