30 Ağustos 2026'da bir saldırgan, arkasında gerçek bir piyasa neredeyse bulunmayan bir varlığı teminat olarak kullanarak Cronos ağının en büyük borç verme protokolü Tectonic'ten yaklaşık $75M çekti. Birkaç dakika sonra Cronos blok üretimini durdurdu. O ana kadar yaklaşık $6M çoktan Ethereum'a ulaşmıştı. Ertesi gün doğrulayıcılar ağı yeniden başlattı ve blok zincirini saldırı öncesindeki duruma geri alarak fonların geri kalan kısmının iade edilmesini sağladı.
Saldırı nasıl gerçekleşti?
Borç verme protokolleri, bir kullanıcının ne kadar borç alabileceğini sağlanan teminatın değerine göre belirler.
Bir token çok seyrek ve küçük hacimlerle işlem görüyorsa, tek bir büyük alıcı fiyatını önemli ölçüde değiştirebilir. Tectonic'in kendi yönetim tokeni olan TONIC, saldırıdan bir hafta önce yalnızca yaklaşık $305K hacimle işlem gördü.
Saldırgan yaklaşık 20 dakikada TONIC fiyatını yaklaşık 100 kat yükseltti, ortaya çıkan yapay olarak şişirilmiş pozisyonu teminat olarak kullandı ve Tectonic'in kredi havuzlarından daha likit varlıkları borç aldı.
Cronos ağı olayı doğruladı: «Tectonic'te bir exploit tespit ettik. Cronos ağı durduruldu ve güncellemeleri burada paylaşacağız». Tectonic ise kullanıcılardan, tekrar güvenli olduğu doğrulanana kadar protokolle etkileşime girmemelerini istedi.
DeFiTuna'daki bir mantık hatası USDC cinsinden $570K'ya nasıl mal oldu - ayrı bir yazıdaDevamını oku
Geri alma neredeyse her şeyi kurtardı, Ethereum'a çıkan $6M hariç
Çalınan varlıklar ilk olarak Cronos ağındaki iki alıcı adrese ulaştı.
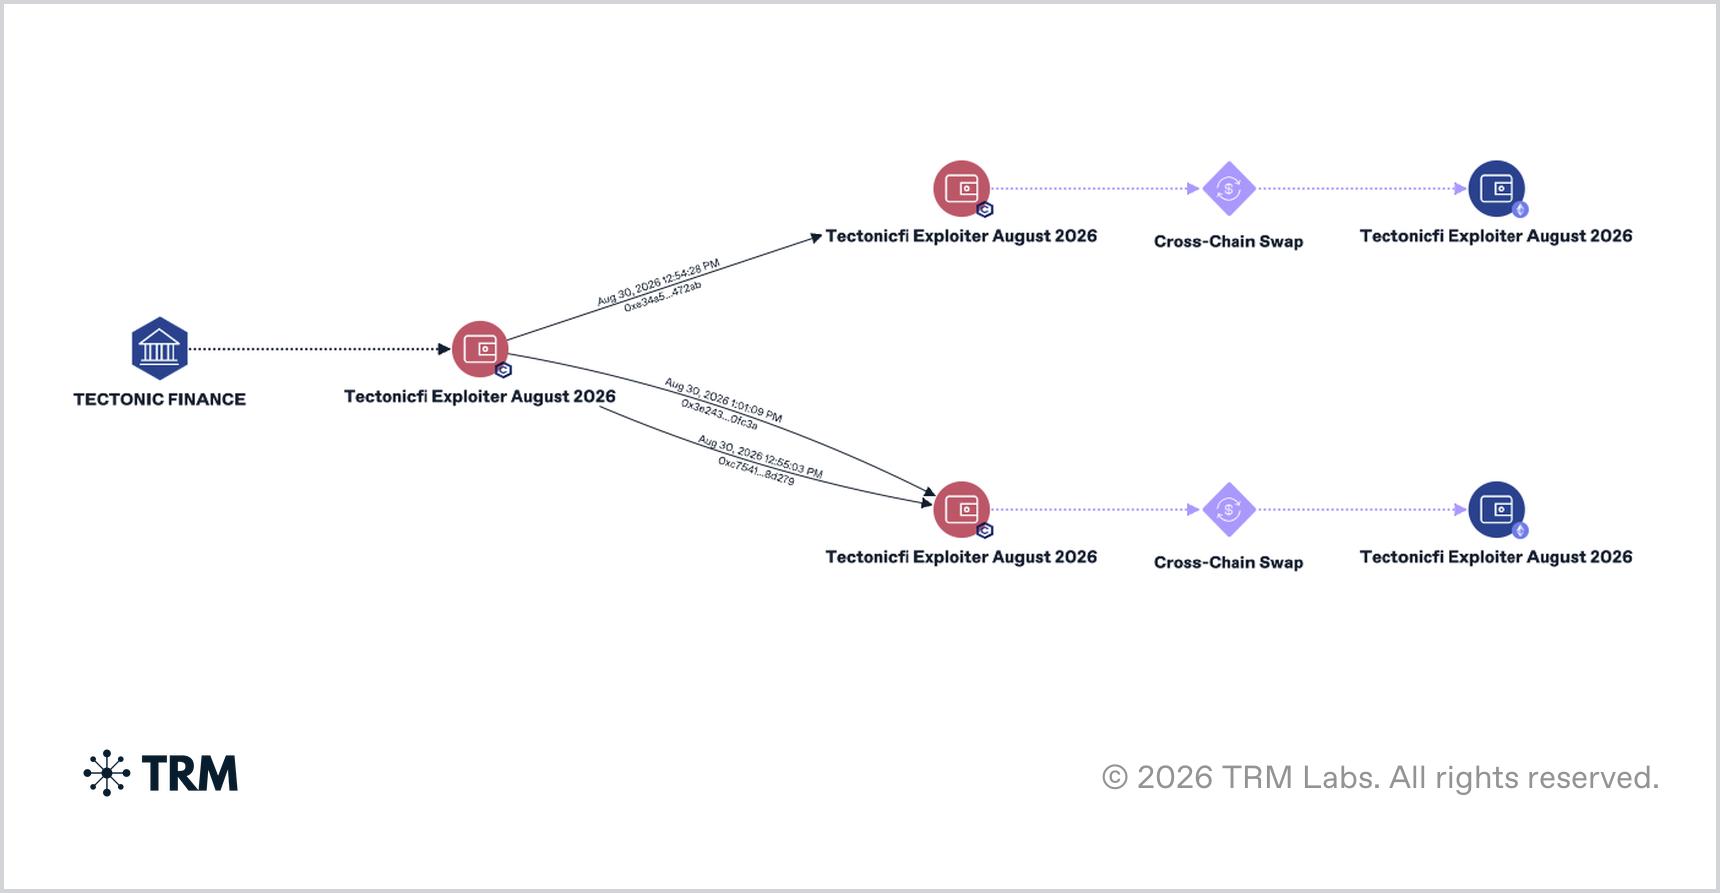
Ardından saldırganın cüzdanı bu fonları aldı ve sonrasında fonlar Cronos EVM'den başka bir blok zinciri ağına aktarıldı. Bu adreste şu anda Ethereum'a ulaşmayı başaran yaklaşık $6M bulunuyor. Saldırgan orada bu tutarı USDC'ye, ardından yaklaşık 2,500 ETH'ye çevirdi. Fonların geri kalanı Cronos'tan hiç çıkmadı ve doğrulayıcılar daha sonra blok zincirini saldırı öncesindeki duruma geri alarak bu işlemleri iptal etti. Ağlar arasında aktarılan fonlar geri almanın erişemeyeceği yerde kalıyor, çünkü Cronos'un durumunu değiştirmek Ethereum'un işlem geçmişini değiştiremez.
Büyük hırsızlıkların ardından fonlar, bir borsaya ulaşmadan önce genellikle müşteri kimlik doğrulaması olan KYC prosedürünü gerektirmeyen zincirler arası köprüler ve takas servisleri üzerinden hareket eder. Böyle bir zincirde yalnızca ilk işlemi kontrol etmek tüm güzergâhı izlemeye imkân vermez. Fonların nihai güzergâhını belirlemek için farklı blok zincirleri ve servisler üzerinden yapılan çok sayıda ardışık transferi analiz etmek gerekir ve saldırganın yeni adresleri tespit edildikçe bu güzergâh genişleyebilir.
KYT nedir ve işlem izleme nasıl çalışır - ayrı bir yazıdaDevamını oku
Cronos kendi blok zincirini dakikalar içinde durdurdu
Büyük exploitlerin çoğunda çalınan fonlar birkaç saat içinde başka bir blok zinciri ağında oluyor ve protokol olayı doğruladığında hareketlerini durdurmak neredeyse imkânsız hale geliyor. Cronos, 100 doğrulayıcı sınırı olan Tendermint uzlaşma mekanizmasını kullanıyor; bu, katılımcıların ağın durdurulması konusunda birkaç dakika içinde anlaşmasına yetecek kadar küçük bir sayı.
Doğrulayıcıların üç seçeneği vardı:
- ağı mevcut durumuyla yeniden çalıştırmak;
- saldırganın adreslerini dondurmak;
- blok zincirini exploit öncesindeki duruma geri almak.
Son seçeneği tercih ettiler. 31 Ağustos'ta Cronos, blok üretiminin yeniden başladığını, ağın tamamen çalışır duruma döndüğünü ve blok zincirinin saldırıdan önceki ana geri getirildiğini bildirdi. Geri alma doğrudan blok zincirinde görülüyor: ağın durmasından önceki son blok olarak kabul edilen blok farklı bir zaman damgası taşıyor ve hiç işlem içermiyor, fonların Cronos'tan çıkarıldığı adres ise artık giden işlem göstermiyor.
Yayımlanmış en yakın emsal, Nisan 2026'daki KelpDAO exploiti; bu olayda $292M çalındı. Arbitrum Güvenlik Konseyi yaklaşık $75M değerinde ETH'yi dondurdu. Dondurulmadan kalan fonların bir kısmı olan yaklaşık $175M değerindeki ETH, sonrasında büyük ölçüde THORChain üzerinden bitcoin'e çevrildi. Arbitrum, KelpDAO fonlarının bir bölümünü dondurdu, kalanı hareket etmeye devam etti. Cronos ise geri alma anında ağdan henüz çıkmamış olan tüm fonları iade etti.
Fiyat manipülasyonu saldırıları 2026'da tarihi zirveye ulaştı
2026'da borç verme protokollerine yönelik saldırılarda zayıf halka giderek daha çok teminatın kendisi oluyor.
Likiditesi düşük bir piyasası olan bir token ve değerini bu piyasaya dayanarak hesaplayan bir fiyat oracle'ı yeterli. Bir araştırmaya göre 2026'da şimdiye kadar 32 fiyat manipülasyonu saldırısı kaydedildi, bu da önceki tüm yıllardan fazla.
Tectonic saldırısı, temelinde protokol kodundaki doğrudan bir güvenlik açığı değil yapay olarak oluşturulmuş ya da manipüle edilmiş teminat bulunan saldırılar arasında bu yılın ikinci en büyüğü oldu. 1 Nisan'daki Drift Protocol saldırısında teminatı saldırganın kendisi oluşturdu: CarbonVote Token adlı yapay bir token için Raydium'da yalnızca birkaç bin dolarlık likidite sağladı ve yaklaşık $1 seviyesinde yapay bir fiyatla işlem geçmişi oluşturdu. Drift'in oracle'ları bunu gerçek bir varlık olarak algıladı; ardından yaklaşık 12 dakika içinde toplam yaklaşık $285M değerinde 31 para çekme işlemi gerçekleştirildi. Bununla birlikte Drift saldırısı Tectonic'ten farklıydı: analiz, kritik sorunların çoklu imza imzacılarına yönelik sosyal mühendislik ve kontrolün zaman gecikmesi olmadan devredilmesi olduğunu, yapay olarak oluşturulan teminatın ise saldırının yalnızca bir bileşeni olduğunu gösterdi. Tectonic saldırısından üç gün önce, 27 Ağustos'ta, benzer bir fiyat manipülasyonu saldırısıyla Base ağındaki Moonwell'den $8.7M çıkarıldı. Moonwell de bir borç verme protokolü.
Bugün protokollere yönelik kripto saldırılarının yaklaşık her sekizde biri fiyat manipülasyonu saldırısı; 2022'de bu oran her on yedide birdi. Çalınan fonların toplam hacmindeki payları neredeyse değişmedi, buna karşılık fiyat manipülasyonuyla ilgili olayların kendi payı 2022'den bu yana istikrarlı biçimde artıyor.
Bundan sonra ne olacak?
Cronos ve Tectonic, tespit edilen adresleri ek olarak dondurup dondurmayacaklarını, işlemleri iptal edip etmeyeceklerini veya saldırganla müzakere edip etmeyeceklerini henüz açıklamadı. Ethereum'a ulaşan yaklaşık $6M, Cronos'un geri alma işleminin kapsamı dışında kalıyor ve fonların bu olay çerçevesinde doğrudan izlenebilir olmayı sürdüren bölümünü oluşturuyor.
