24 Eylül 2026'da saldırganlar, kripto para borsası Bitget'in sıcak cüzdanlarından aynı anda birden fazla blok zincirinde yaklaşık 351,6 milyon dolar çekti: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BNB Chain ve Base. Bitget, yetkisiz transferleri 18:31 UTC'de tespit etti, para çekme işlemlerini askıya aldı ve kaybın Koruma Fonu tarafından karşılandığını belirtti. Mevcut durum itibarıyla bu, değer bakımından 2026'nın en büyük kripto para hırsızlığı.
Saldırı nasıl gerçekleştirildi
Kripto para borsaları para çekme işlemlerini gerçekleştirmek için sıcak cüzdanlar kullanırken, müşteri varlıklarının büyük kısmı soğuk cüzdanlarda tutulur. Bu tür cüzdanlardan yapılan transferler bile işlem imzalanmadan önce onay gerektirir. Bitget'in CEO'su Gracy Chen, saldırganın cüzdan altyapısına bağlı dahili bir sisteme erişim sağladığını, işlem verilerini değiştirdiğini ve yetkilendirme sürecini tetiklediğini söyledi. Bitget, özel anahtarlarının ele geçirilmediğini ve soğuk cüzdanlarının etkilenmediğini savunuyor.
Bazı açılardan bu başarısızlık, Şubat 2025'teki Bybit hırsızlığına benziyor: her iki durumda da saldırgan, transferi onaylamaktan sorumlu kişiler veya sistemler tarafından görülen bilgileri manipüle etti. Bybit'te bu durum, imzalayanların bir soğuk cüzdandan transferi onaylamasına yol açtı. Bitget'te ise, borsanın açıklamasına göre, değiştirilen veriler koruma sisteminin sıcak cüzdanlardan yapılan transferleri onaylamasına neden oldu.
Saatler içinde çalınan fonlar yuvarlak miktarlarda cüzdanlara dağıtıldı
Ethereum'da, çalınan fonların önemli bir kısmı 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee adresinden geçti; bu adres aynı zamanda Arbitrum, Avalanche, Base, BNB Chain ve Optimism üzerinden de fon aldı. Başka bir cüzdan olan 0xa6dd3f218b65e32ccc37be30f74884133c655545, 24 Eylül akşamı yaklaşık iki saat boyunca fonlarını yeni oluşturulan cüzdanlara dağıttı. Bunların çoğu yaklaşık 10.000 ETH aldı. İlk adresten doğrudan fonlanan cüzdanlarla birlikte, sekiz cüzdan çalınan ETH'nin büyük kısmını aldı. 25 Eylül sabahı itibarıyla hiçbiri fonları daha ileriye göndermemişti.
XRP ile de büyük ölçüde aynı şey oldu. Bitget'ten çekilen fonlar küçük ara cüzdanlardan geçti ve ardından ayrı hesaplara ulaştı; burada 20 milyon XRP'lik büyük yuvarlak miktarlarda tutuldu. Bu XRP'lerin çoğu 25 Eylül sabahı itibarıyla da hâlâ yerindeydi.
Çalınan fonların bir kısmı zaten bitcoin'e doğru hareket etmeye başladı. BNB Chain ve Ethereum'daki fonlar THORChain üzerinden takas edildi ve ana miktardan bir kısmının ayrıldığı transfer dizileri olan sözde soyma zincirleri (peel chains) boyunca bitcoin adreslerine dağıtıldı. TRON'da, çalınan TRX, SunSwap üzerinden USDT ile takas edildi, ardından USDT0 aracılığıyla Ethereum'a taşındı ve THORChain üzerinden aynı rotaya girdi. Daha küçük miktarlar Across, Bridgers, Chainflip ve FixedFloat üzerinden geçti.
Saldırganların adresleri işaretlendi ve Bitget'e yönelik Eylül 2026 saldırısıyla bağlantılı olarak sınıflandırıldı. Bu etiketler Ethereum'dan diğer ağlara, XRP Ledger ve Bitcoin dahil olmak üzere genişledi ve hareket zincirinin daha ilerisindeki ara cüzdanları kapsıyor.
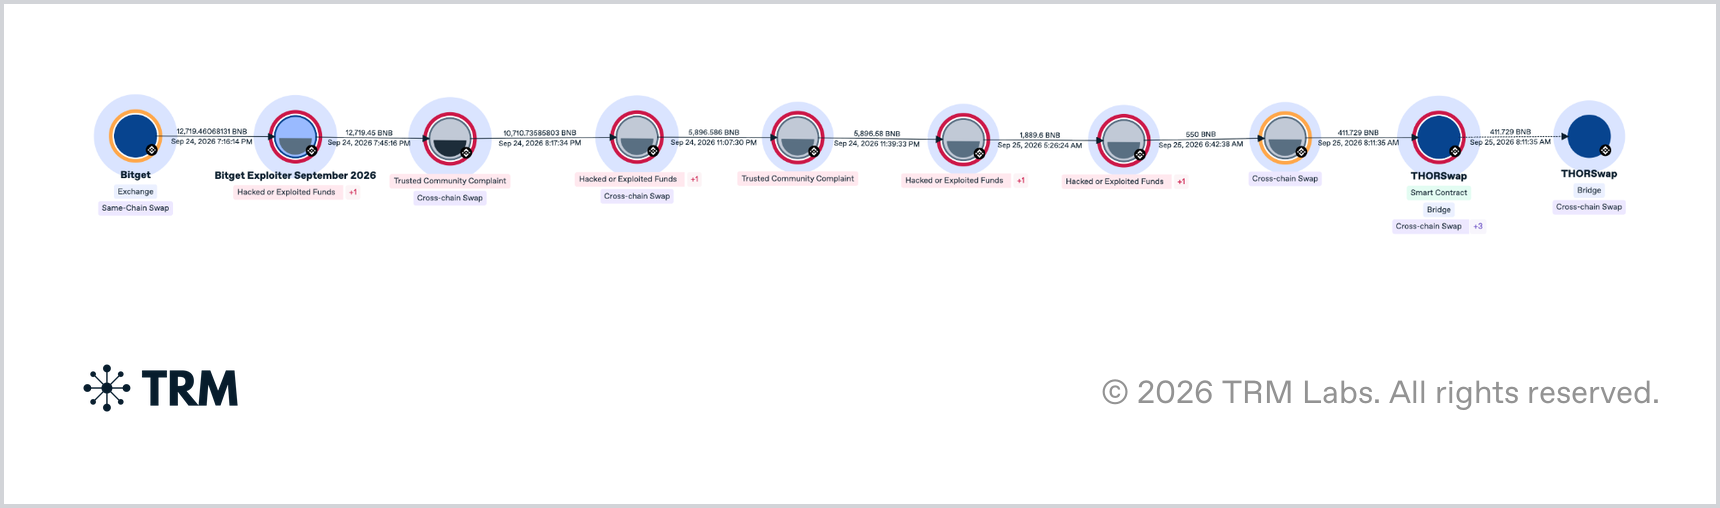
Aşağıda saldırıdan sonra fonların izlediği rotalardan biri gösteriliyor: Bitget'in BNB Chain'deki sıcak cüzdanından THORChain üzerinden geçiş. 24 Eylül akşamı Bitget'ten yaklaşık 9,8 milyon dolarlık BNB çıktı ve daha küçük miktarlara bölünmeden önce çeşitli saldırgan cüzdanlarından ve ara adreslerden geçti. Sonraki yaklaşık 13 saat boyunca, fonların bireysel kısımları her biri birkaç yüz bin dolarlık transferlerle THORChain'e ulaştı ve bitcoin'e dönüştürüldü.
Kuzey Kore'nin dahil olduğu varsayımı neye dayanıyor?
Bitget'in CEO'su Gracy Chen, borsanın ön araştırmasının Kuzey Kore hackleme grubuyla ilişkili VPN hizmetlerine bağladığı IP adreslerini gerekçe göstererek Kuzey Kore'nin dahil olma ihtimalinin «çok yüksek» olduğunu söyledi. FBI'ın Kuzey Kore'ye bağladığı Şubat 2025 Bybit hırsızlığında olduğu gibi, saldırgan özel anahtarları çalmak yerine transferi onaylamak için kullanılan bilgileri manipüle etti.
Çalınan fonların zincir üstünde izlenmesi, Bybit ve AFX Bridge saldırıları da dahil olmak üzere önceki Kuzey Kore saldırılarının ardından para aklamak için kullanılan cüzdanlarla çeşitli örtüşmeler ortaya çıkardı. En azından bu zincir üstü bağlantılar, para aklamanın TraderTraitor grubunun diğer son saldırılarda kullandığı aynı altyapıya dayandığını gösteriyor. Bu para aklama ağı daha önce başka hackleme gruplarının hırsızlıklarıyla ilişkilendirilmemişti, bu nedenle bulunan örtüşmeler TraderTraitor'a işaret ediyor. Bağlantıya dair daha kesin teknik kanıtlar önümüzdeki günlerde ortaya çıkabilir.
Bitget saldırısının ardından fonların aklanma şekli, son Kuzey Kore hırsızlıklarının kalıbıyla eşleşiyor. Birkaç saat içinde para büyük yuvarlak miktarlarda yeni cüzdanlara dağıtıldı, ardından çoğu basitçe yerinde kaldı. Zaten hareket etmeye başlayan kısım, THORChain dahil takas hizmetlerinden geçti ve ETH ile BTC'ye dönüştürüldü. Bununla birlikte, bu tür hizmetler ve yöntemler yalnızca Kuzey Kore gruplarının kullanımına açık değil.
Uyumluluk ekipleri neye hazırlanmalı?
Henüz hareket etmemiş fonlar temel soru olmayı sürdürüyor. 25 Eylül sabahı itibarıyla, çalıntı ETH ve XRP'nin büyük kısmı hâlâ yukarıda belirtilen cüzdanlarda duruyordu. Bybit hırsızlığından sonra, dönüştürülen bitcoin'in önemli bir kısmı da, mikserler ve tezgah üstü (OTC) ağlar üzerinden bir sonraki aklama aşaması başlamadan önce uzun süre neredeyse hareketsiz kaldı. Drift saldırısının ardından da fonların bir kısmı benzer şekilde yeni cüzdanlarda dokunulmadan bekledi.
Kripto mikserleri: nasıl çalışırlar ve cüzdan geçmişindeki izleri ne anlama gelir3 Eyl 2026Devamını oku
Bitget fonları hareket etmeye başladığında, kullanılan rota bunların en muhtemel çıkış noktasına dair ipucu verebilir. Zincirler arası köprülerden, ağlar arası takas hizmetlerinden ve Bitcoin peel chain'lerinden geçen fonlar, genellikle saldırıyla bağlantılı bir adresten doğrudan değil, birkaç ara aşamadan geçtikten sonra borsalara ulaşır. Bu nedenle böyle bir yatırma işlemi, ancak fonların birden fazla cüzdan ve farklı blok zincirleri arasındaki hareketinin izlenmesiyle orijinal hırsızlıkla ilişkilendirilebilir.
