El 30 de agosto de 2026 un atacante retiró de Tectonic, el mayor protocolo de préstamos de la red Cronos, unos $75M utilizando como garantía un activo que prácticamente no tenía un mercado real detrás. Pocos minutos después, Cronos detuvo la producción de bloques. En ese momento unos $6M ya habían alcanzado Ethereum. Al día siguiente los validadores reiniciaron la red y revirtieron la blockchain al estado previo al ataque, gracias a lo cual se recuperó la parte restante de los fondos.
¿Cómo se produjo el ataque?
Los protocolos de préstamos determinan cuánto puede pedir prestado un usuario a partir del valor de la garantía aportada.
Si un token se negocia muy pocas veces y con volúmenes pequeños, un solo comprador grande puede modificar su precio de forma sustancial. TONIC, el token de gobernanza propio de Tectonic, se negoció por solo unos $305K en la semana previa al ataque.
En unos 20 minutos el atacante subió el precio de TONIC unas 100 veces, usó la posición artificialmente inflada resultante como garantía y pidió prestados activos más líquidos de los pools de crédito de Tectonic.
La red Cronos confirmó el incidente: «Hemos detectado un exploit en Tectonic. La red Cronos está detenida y publicaremos actualizaciones aquí». Tectonic, por su parte, pidió a los usuarios que no interactuaran con el protocolo hasta que se confirmara que volvía a ser seguro.
Cómo un error de lógica en DeFiTuna costó $570K en USDC - en un artículo aparteLeer más
La reversión recuperó casi todo, excepto los $6M que salieron a Ethereum
Los activos robados llegaron inicialmente a dos direcciones receptoras en la red Cronos.
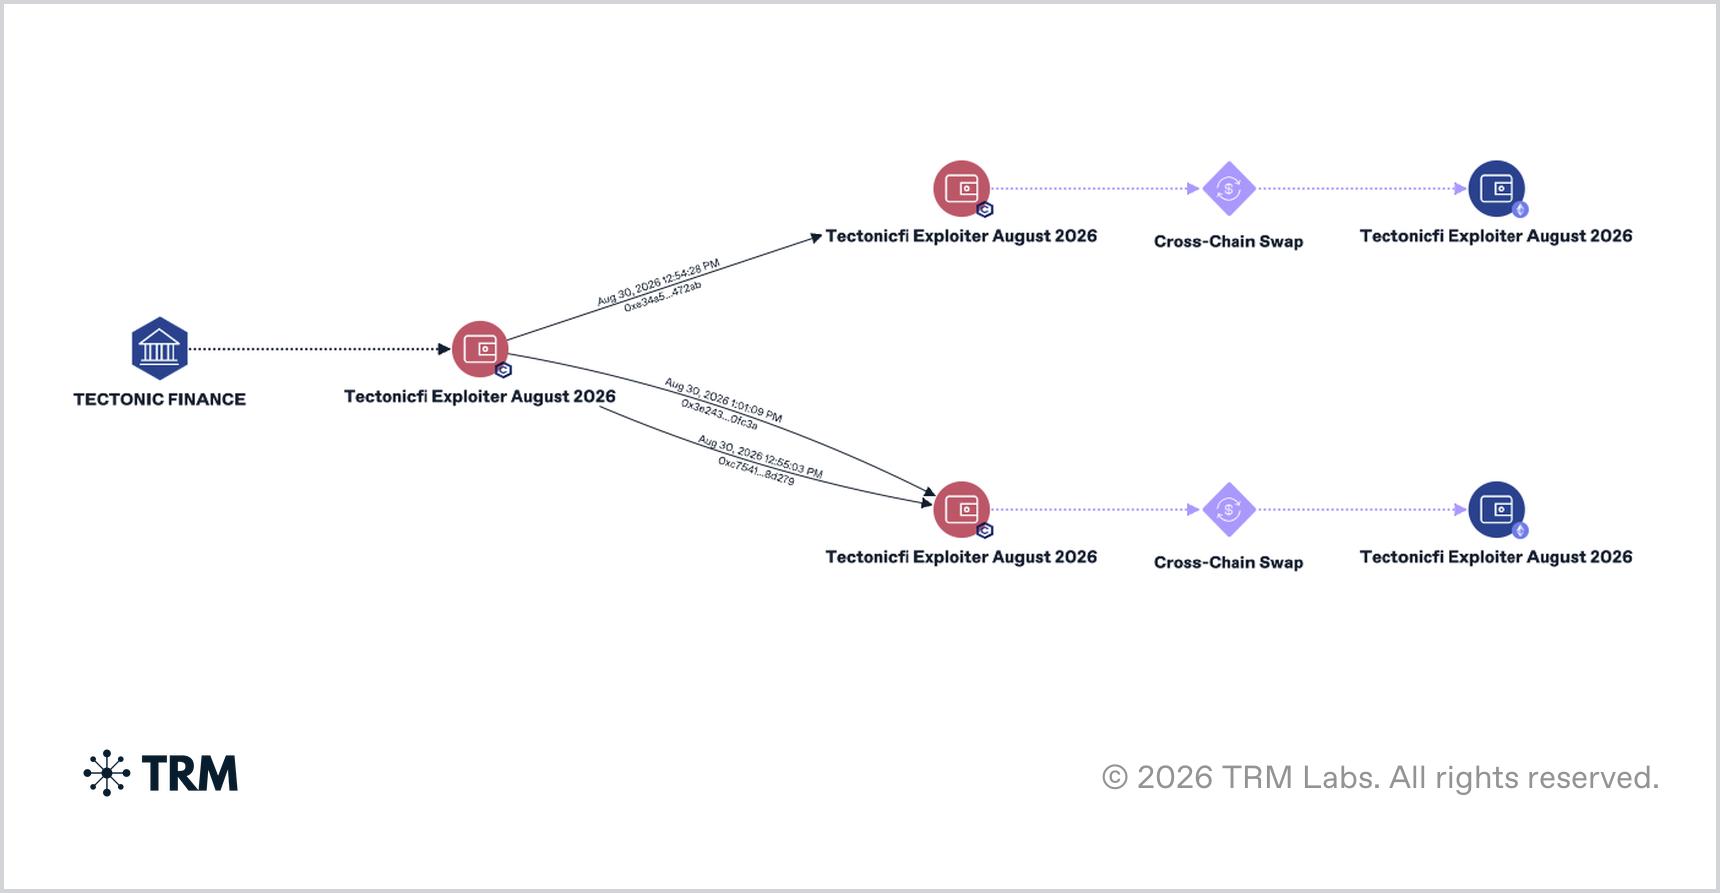
Después la cartera del atacante recibió esos fondos y, a continuación, fueron transferidos de Cronos EVM a otra red blockchain. En esa dirección se encuentran ahora unos $6M, los que alcanzaron Ethereum. Allí el atacante los cambió por USDC y luego por unos 2,500 ETH. El resto de los fondos nunca salió de Cronos y más tarde los validadores revirtieron la blockchain al estado previo al ataque, anulando esas operaciones. Los fondos transferidos entre redes quedan fuera del alcance de la reversión, ya que un cambio en el estado de Cronos no puede alterar el historial de transacciones de Ethereum.
Tras los grandes robos, los fondos suelen moverse a través de puentes cross-chain y servicios de intercambio que no exigen pasar por el proceso de KYC, la verificación de la identidad del cliente, antes de llegar a un exchange. Comprobar solo la primera transacción de esa cadena no permite rastrear todo el recorrido. Determinar el destino final de los fondos exige analizar múltiples transferencias consecutivas a través de distintas blockchains y servicios, y ese recorrido puede ampliarse a medida que se identifican nuevas direcciones del atacante.
Qué es el KYT y cómo funciona el monitoreo de transacciones - en un artículo aparteLeer más
Cronos detuvo su propia blockchain en cuestión de minutos
En la mayoría de los grandes exploits, los fondos robados acaban en otra red blockchain en unas pocas horas y, cuando el protocolo confirma lo ocurrido, detener su movimiento resulta prácticamente imposible. Cronos utiliza el mecanismo de consenso Tendermint con un límite de 100 validadores, un número de participantes lo bastante reducido para acordar la detención de la red en unos minutos.
Los validadores tenían tres opciones:
- reanudar el funcionamiento de la red en su estado actual;
- congelar las direcciones del atacante;
- revertir la blockchain al estado previo al exploit.
Eligieron la última. El 31 de agosto Cronos comunicó que se había reanudado la producción de bloques, que la red había vuelto por completo a su estado operativo y que la blockchain se había restaurado al momento anterior al ataque. La reversión se aprecia directamente en la blockchain: el bloque que ahora se considera el último antes de la detención de la red tiene otra marca temporal y no contiene transacciones, y la dirección a través de la cual se sacaron los fondos de Cronos ya no muestra transacciones salientes.
El precedente publicado más cercano es el exploit de KelpDAO de abril de 2026, en el que se robaron $292M. El Consejo de Seguridad de Arbitrum congeló ETH por unos $75M. Alrededor de $175M en ETH, parte de los fondos que quedaron sin congelar, se cambiaron después por bitcoin, sobre todo a través de THORChain. Arbitrum congeló una parte de los fondos de KelpDAO y el resto siguió moviéndose. Cronos, en cambio, recuperó todos los fondos que en el momento de la reversión aún no habían salido de la red.
En 2026 los ataques de manipulación de precios alcanzaron un máximo histórico
En los ataques contra protocolos de préstamos en 2026, el punto débil es cada vez más la propia garantía.
Basta con un token con un mercado poco líquido y un oráculo de precios que calcule su valor a partir de ese mercado. Según un estudio, en 2026 ya se han registrado 32 ataques de manipulación de precios, más que en cualquier año anterior.
El ataque a Tectonic fue el segundo mayor de este año entre aquellos cuya base fue una garantía creada artificialmente o manipulada, y no una vulnerabilidad directa en el código del protocolo. En el ataque a Drift Protocol del 1 de abril, el atacante creó él mismo la garantía: un token artificial llamado CarbonVote Token, para el que aportó liquidez en Raydium por solo unos pocos miles de dólares y al que construyó un historial de negociación con un precio artificial de alrededor de $1. Los oráculos de Drift lo tomaron por un activo real y, a continuación, en unos 12 minutos se realizaron 31 retiradas de fondos por un total de unos $285M. Aun así, el ataque a Drift se diferenció del de Tectonic: el análisis mostró que los problemas críticos fueron la ingeniería social contra los firmantes de la multifirma y el traspaso del control sin un retardo temporal, mientras que la garantía creada artificialmente fue solo uno de los componentes del ataque. Tres días antes del ataque a Tectonic, el 27 de agosto, un ataque similar de manipulación de precios sacó $8.7M de Moonwell en la red Base. Moonwell también es un protocolo de préstamos.
Hoy los ataques de manipulación de precios representan aproximadamente uno de cada ocho ataques cripto contra protocolos, frente a uno de cada diecisiete en 2022. Su peso en el volumen total de fondos robados apenas ha cambiado, mientras que la proporción de los propios incidentes relacionados con la manipulación de precios crece de forma sostenida desde 2022.
Según los datos de un estudio sobre el primer semestre de 2026, se registraron 207 ataques en los que se robaron $972M; la pérdida mediana fue de $219K. Tectonic se convirtió en el tercer mayor ataque de manipulación de precios de la historia, por detrás de Cetus en mayo de 2025 y de Mango Markets en octubre de 2022.
¿Qué pasará ahora?
Cronos y Tectonic todavía no han comunicado si congelarán adicionalmente las direcciones identificadas, anularán transacciones o negociarán con el atacante. Los cerca de $6M que acabaron en Ethereum están fuera del alcance de la reversión de Cronos y representan la parte de los fondos que sigue siendo directamente rastreable en el marco de este incidente.
