En la mañana del 9 de octubre, los dueños de monederos de hardware Ledger en Indonesia, Malasia y Filipinas abrieron la aplicación y vieron un saldo cero. No habían enviado nada, no habían compartido su frase semilla con nadie y sus dispositivos estaban en casa. Para el mediodía, los investigadores de blockchain ya habían publicado las direcciones a las que había ido el dinero, y en pocos días quedó claro qué había pasado: las frases semilla se habían filtrado en el momento de la configuración, directamente desde la pantalla del dispositivo. Los monederos quedaron vacíos casi simultáneamente, en seis cadenas, en 47 minutos. A continuación, reconstruimos la historia desde las primeras señales de alerta en septiembre hasta las congelaciones de Tether, y revisamos qué se sabe hasta hoy, 12 de octubre, y qué sigue siendo solo una teoría.
Advertencias que llegaron antes del robo
Las primeras señales aparecieron semanas antes de que desapareciera el dinero. Ya en septiembre, según BleepingComputer, investigadores mostraban un implante dentro de un Ledger Nano X y señalaban que esos dispositivos se vendían a casi la mitad del precio original. Uno de ellos era Mark Karpelès, exjefe del exchange Mt. Gox. Compró su unidad no en un vendedor oficial, sino en un conocido marketplace, a un vendedor chino que la envió desde Malasia.
«Mi Ledger con el espía implantado vino de Malasia y tenía un envoltorio termorretráctil impecable» - escribió Mark Karpelès.
El hallazgo fue confirmado poco después por el estudio de investigación Tibane Labs, que desarmó dos dispositivos infectados: uno comprado en Amazon Japan a un vendedor con sede en China que lo envió desde Malasia, y otro en Yahoo! Auctions en Japón. Las dos unidades contenían dos versiones distintas del implante, y la segunda era notablemente más prolija que la primera. La conclusión clave de Tibane: la placa del implante no fue soldada a mano, sino encargada a un fabricante. Esto significa que el ataque no fue obra de un taller improvisado, sino una operación preparada y en serie.
En ese momento, estos hallazgos parecían una historia sobre falsificaciones de marketplaces, la clásica advertencia de comprar solo a vendedores oficiales. El 9 de octubre resultó que los dispositivos infectados se vendían a través de un revendedor oficial.
Cómo funciona el implante
Para entender por qué funcionó el ataque, conviene recordar cómo está construido un monedero de hardware. Las claves de las criptomonedas se almacenan dentro de un chip protegido, el Secure Element, y nunca salen de él. El único momento en que el secreto se vuelve visible es la configuración inicial: el dispositivo muestra en pantalla las 24 palabras de la frase semilla para que el dueño las anote. Ese era el momento que esperaba el implante.
Según Tibane Labs, los atacantes reemplazaron la batería estándar por una más pequeña y usaron el espacio liberado para un microcontrolador STM32, una eSIM de 2×2 mm y un módulo LTE blindado. En la versión más avanzada, el implante encajaba donde normalmente va el relleno de espuma bajo la pantalla y funcionaba con la batería original. El microcontrolador está conectado a las líneas que llevan la imagen a la pantalla. Reconoce la fuente de Ledger, detecta cuándo está abierta la pantalla de configuración, registra las palabras una por una a medida que el dueño las copia, y envía la frase completa al servidor del atacante a través de la red celular.
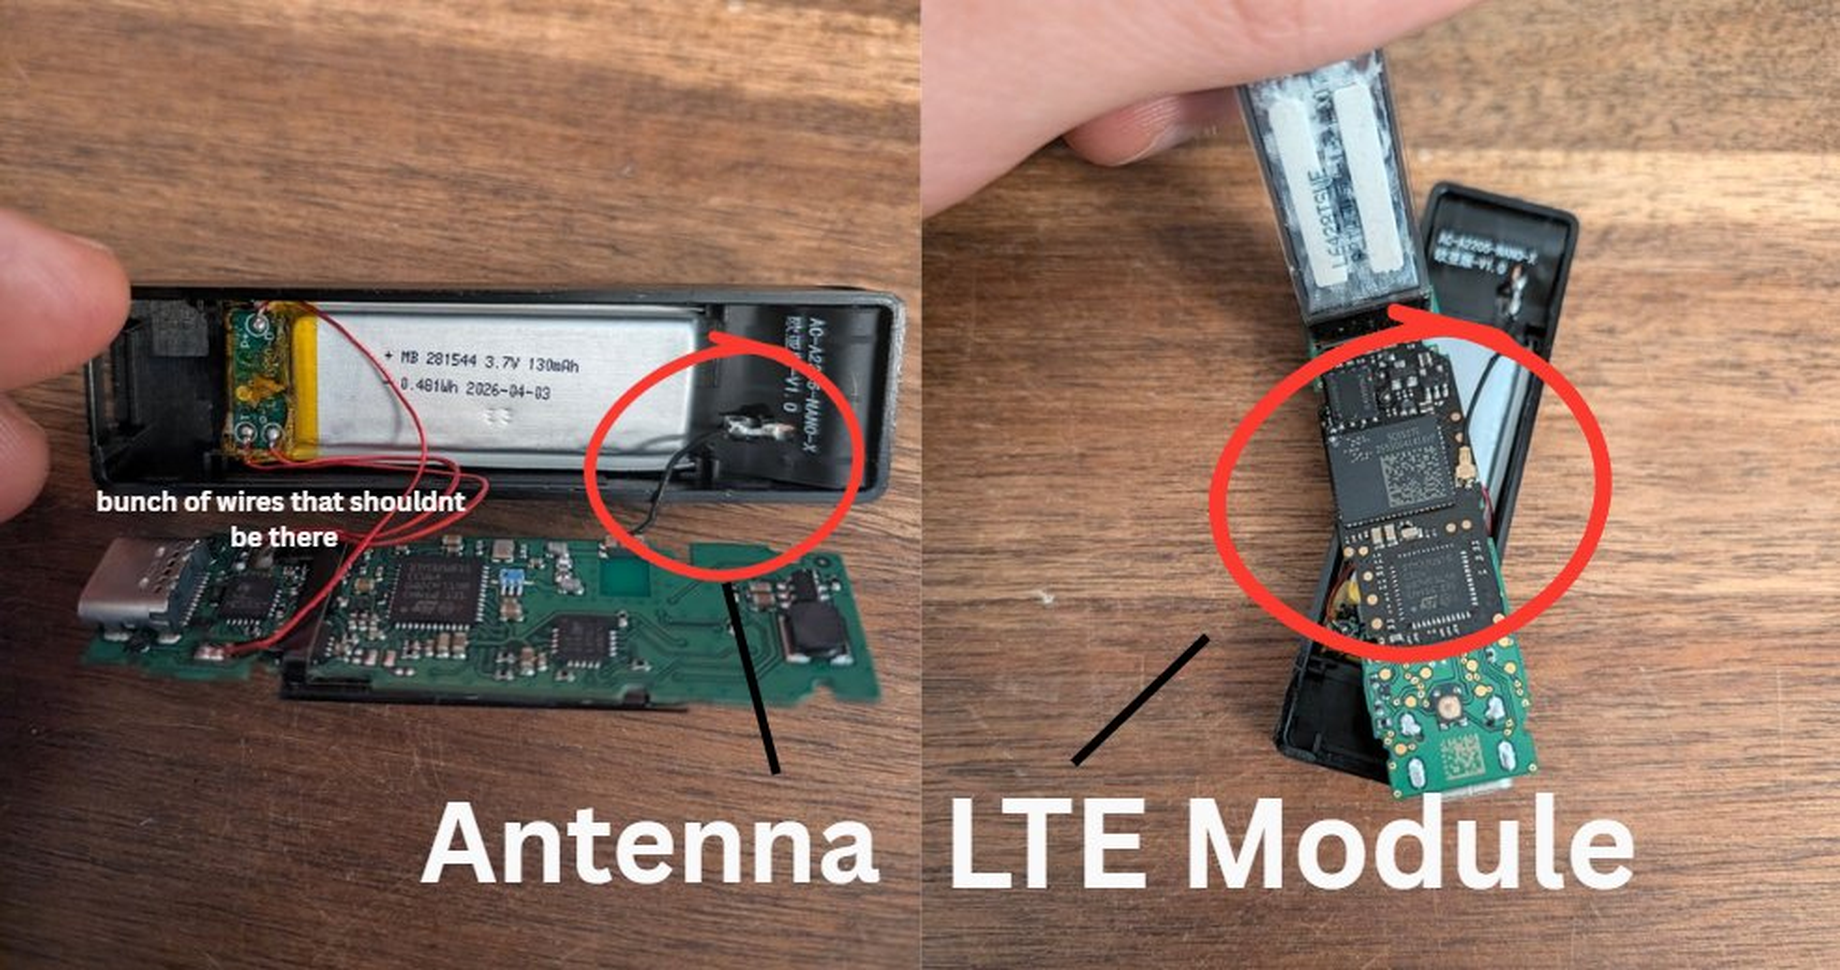
Lo peor para los propietarios es que ese dispositivo pasa todas las verificaciones. Karpelès señala que su unidad llegó en un empaque intacto y pasó la verificación de autenticidad integrada de Ledger, Genuine Check: nadie tocó el chip de seguridad real, y el espía está justo al lado de él. El propio Ledger advierte que Genuine Check no detecta implantes si el Secure Element original sigue en su lugar. Solo un detalle podría delatar el implante: el cable de la antena que recorre el borde superior de la carcasa. Pero para verlo, hay que abrir el dispositivo.
El esquema tiene otra propiedad que explica la magnitud del robo. El atacante no necesitaba vaciar los monederos justo después de la configuración. Podía recolectar frases semilla durante semanas, esperar a que los propietarios transfirieran sus ahorros a los dispositivos, y tomarlo todo en un solo golpe.
El revendedor que cambió de manos
Todos los casos confirmados conducen a un mismo punto: CryptoBilis, una tienda de monederos de hardware en Indonesia, Malasia y Filipinas que se consideraba un revendedor oficial de Ledger. Y resultó que la tienda tenía su propia historia.
Justo después de los primeros informes de robos, los exfundadores de CryptoBilis, Arravind Prabu y Vimalatheethan, publicaron un comunicado. Según ellos, la empresa había sido comprada por nuevos propietarios a principios de ese año, y en marzo de 2026 completaron un traspaso total y desde entonces no han tenido acceso a sus sistemas, bases de datos de clientes ni historiales de pedidos. No pudieron anunciar el acuerdo públicamente: según el contrato, un anuncio conjunto estaba prohibido hasta mediados de octubre.
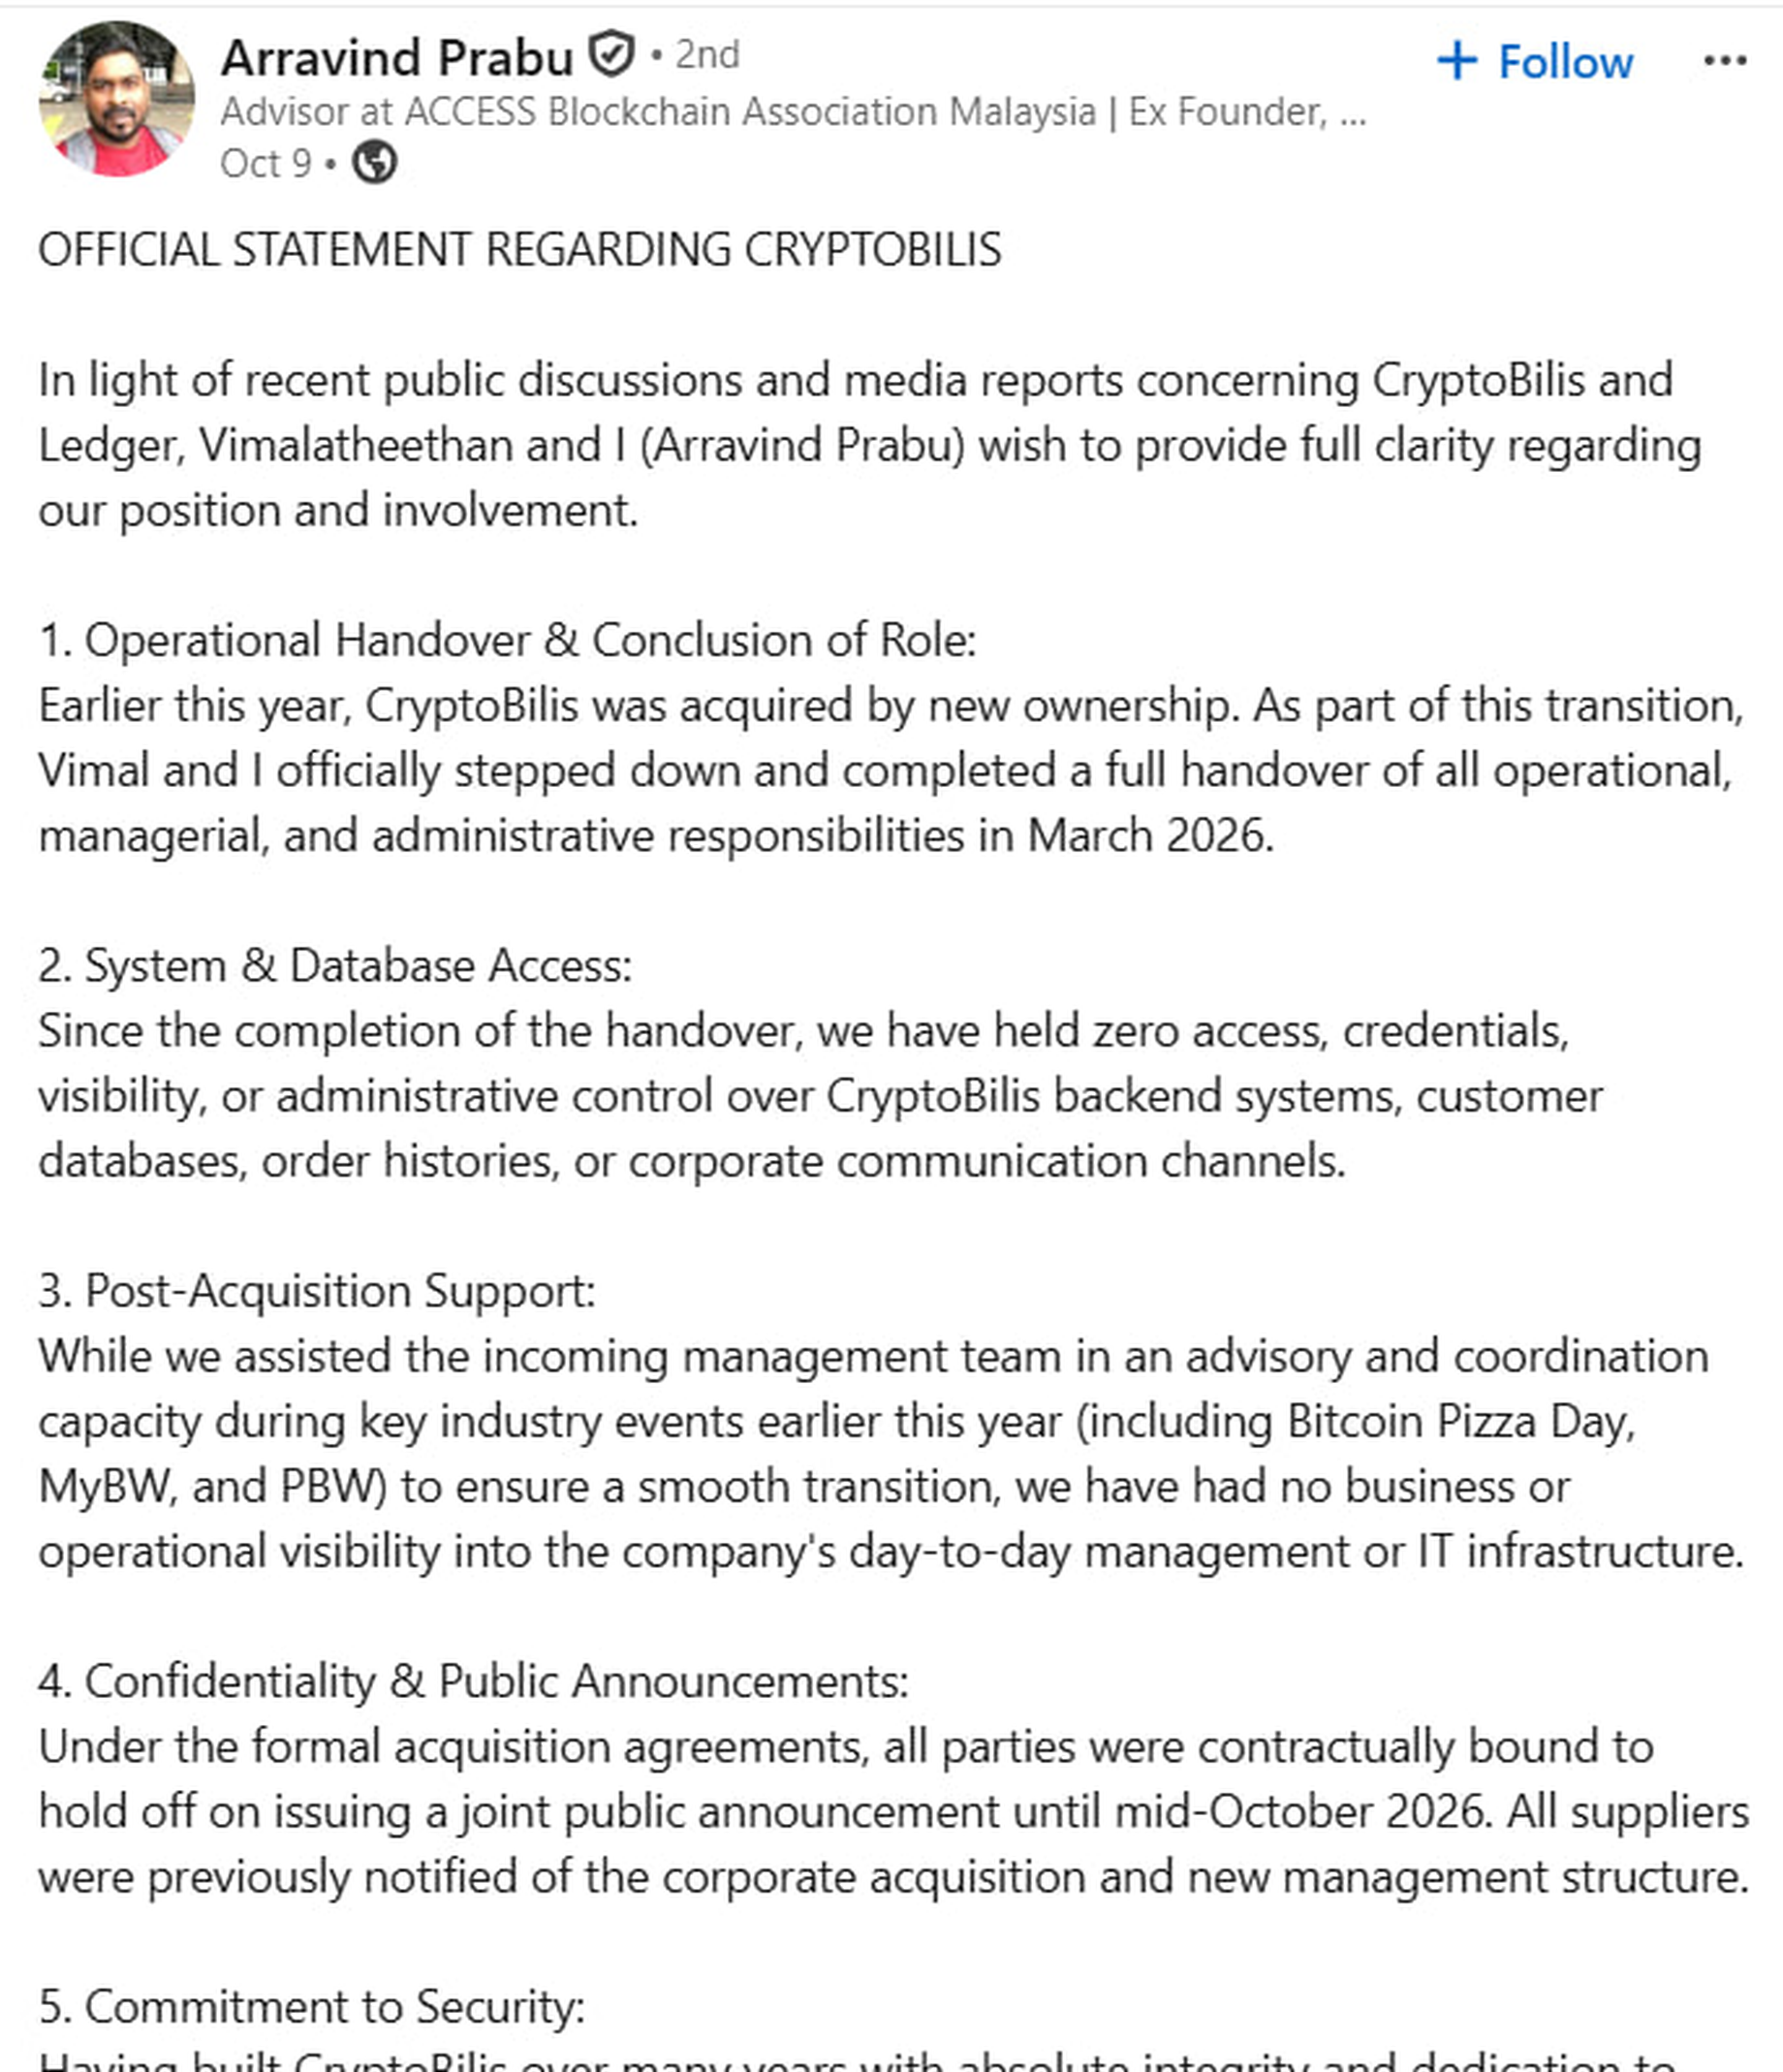
Registros corporativos citados por TechFlow muestran que desde agosto de 3, el 100% de las acciones de CryptoBilis pertenece a un ciudadano chino llamado Jiaming, con una dirección registrada en la provincia de Heilongjiang. El acuerdo de confidencialidad, según Prabu, rige hasta octubre de 19. Los robos se hicieron públicos diez días antes. Los exfundadores señalan a Nicholas Chang como el actual director de la empresa.
Estas coincidencias fueron señaladas por el fundador de Binance, Changpeng Zhao.
Los hackers aparentemente compraron al revendedor y lo hicieron firmar un acuerdo de confidencialidad para que guardara silencio, - escribió Changpeng Zhao.
Aquí es importante no confundir los hechos con las teorías. El cambio de propiedad está confirmado por documentos. Un vínculo entre el nuevo propietario y los implantes no lo está: ni Ledger ni los investigadores han publicado tal evidencia. Tampoco está claro dónde exactamente se abrieron los dispositivos: en el almacén del revendedor, en uno de sus proveedores o antes. Pero el hecho de que un canal de ventas oficial haya operado durante meses bajo un nuevo propietario no revelado ya se ha convertido en la principal pregunta para el sistema de revendedores de Ledger.
Dos semanas de preparación y un robo de 47 minutos
La imagen más detallada de lo ocurrido en la blockchain proviene de la investigación de Bitquery. Muestra que el robo fue planeado con antelación y ejecutado según un guion.
Todo comenzó el 25 de septiembre. Ese día el atacante creó dos direcciones de control, una en TRON y otra en Ethereum, con tres minutos de diferencia. El gas para la dirección de TRON provino de un monedero que había retirado 14,512 TRX del exchange Bybit el día anterior. Durante las dos semanas siguientes, ambas direcciones ensayaron: enviaban a un monedero unos pocos dólares y algo de gas, obtenían una aprobación de gasto y retiraban el dinero de vuelta. Hubo 21 de estos ciclos en TRON y 20 en Ethereum. Los dos últimos se ejecutaron el 7 de octubre, con 23 segundos de diferencia.
El 9 de octubre a las 04:59 UTC, se activó el guion. Primero, 30 monederos de TRON cambiaron su configuración de acceso en tres segundos: a cada uno se le añadió la misma clave nueva, lo bastante fuerte como para mover las monedas sin el propietario. Solo la clave propia del monedero puede hacer ese cambio, así que el atacante ya tenía las 30 claves. Ocho minutos después, otros 25 monederos de TRON firmaron la misma aprobación de gasto en dos bloques consecutivos, y $29 millones salieron de ellos en seis segundos. Casi al mismo tiempo, se vaciaron monederos en BNB Chain, Polygon y Ethereum, luego en Solana, y a las 05:54, se vaciaron 111 monederos de Bitcoin en un solo bloque.
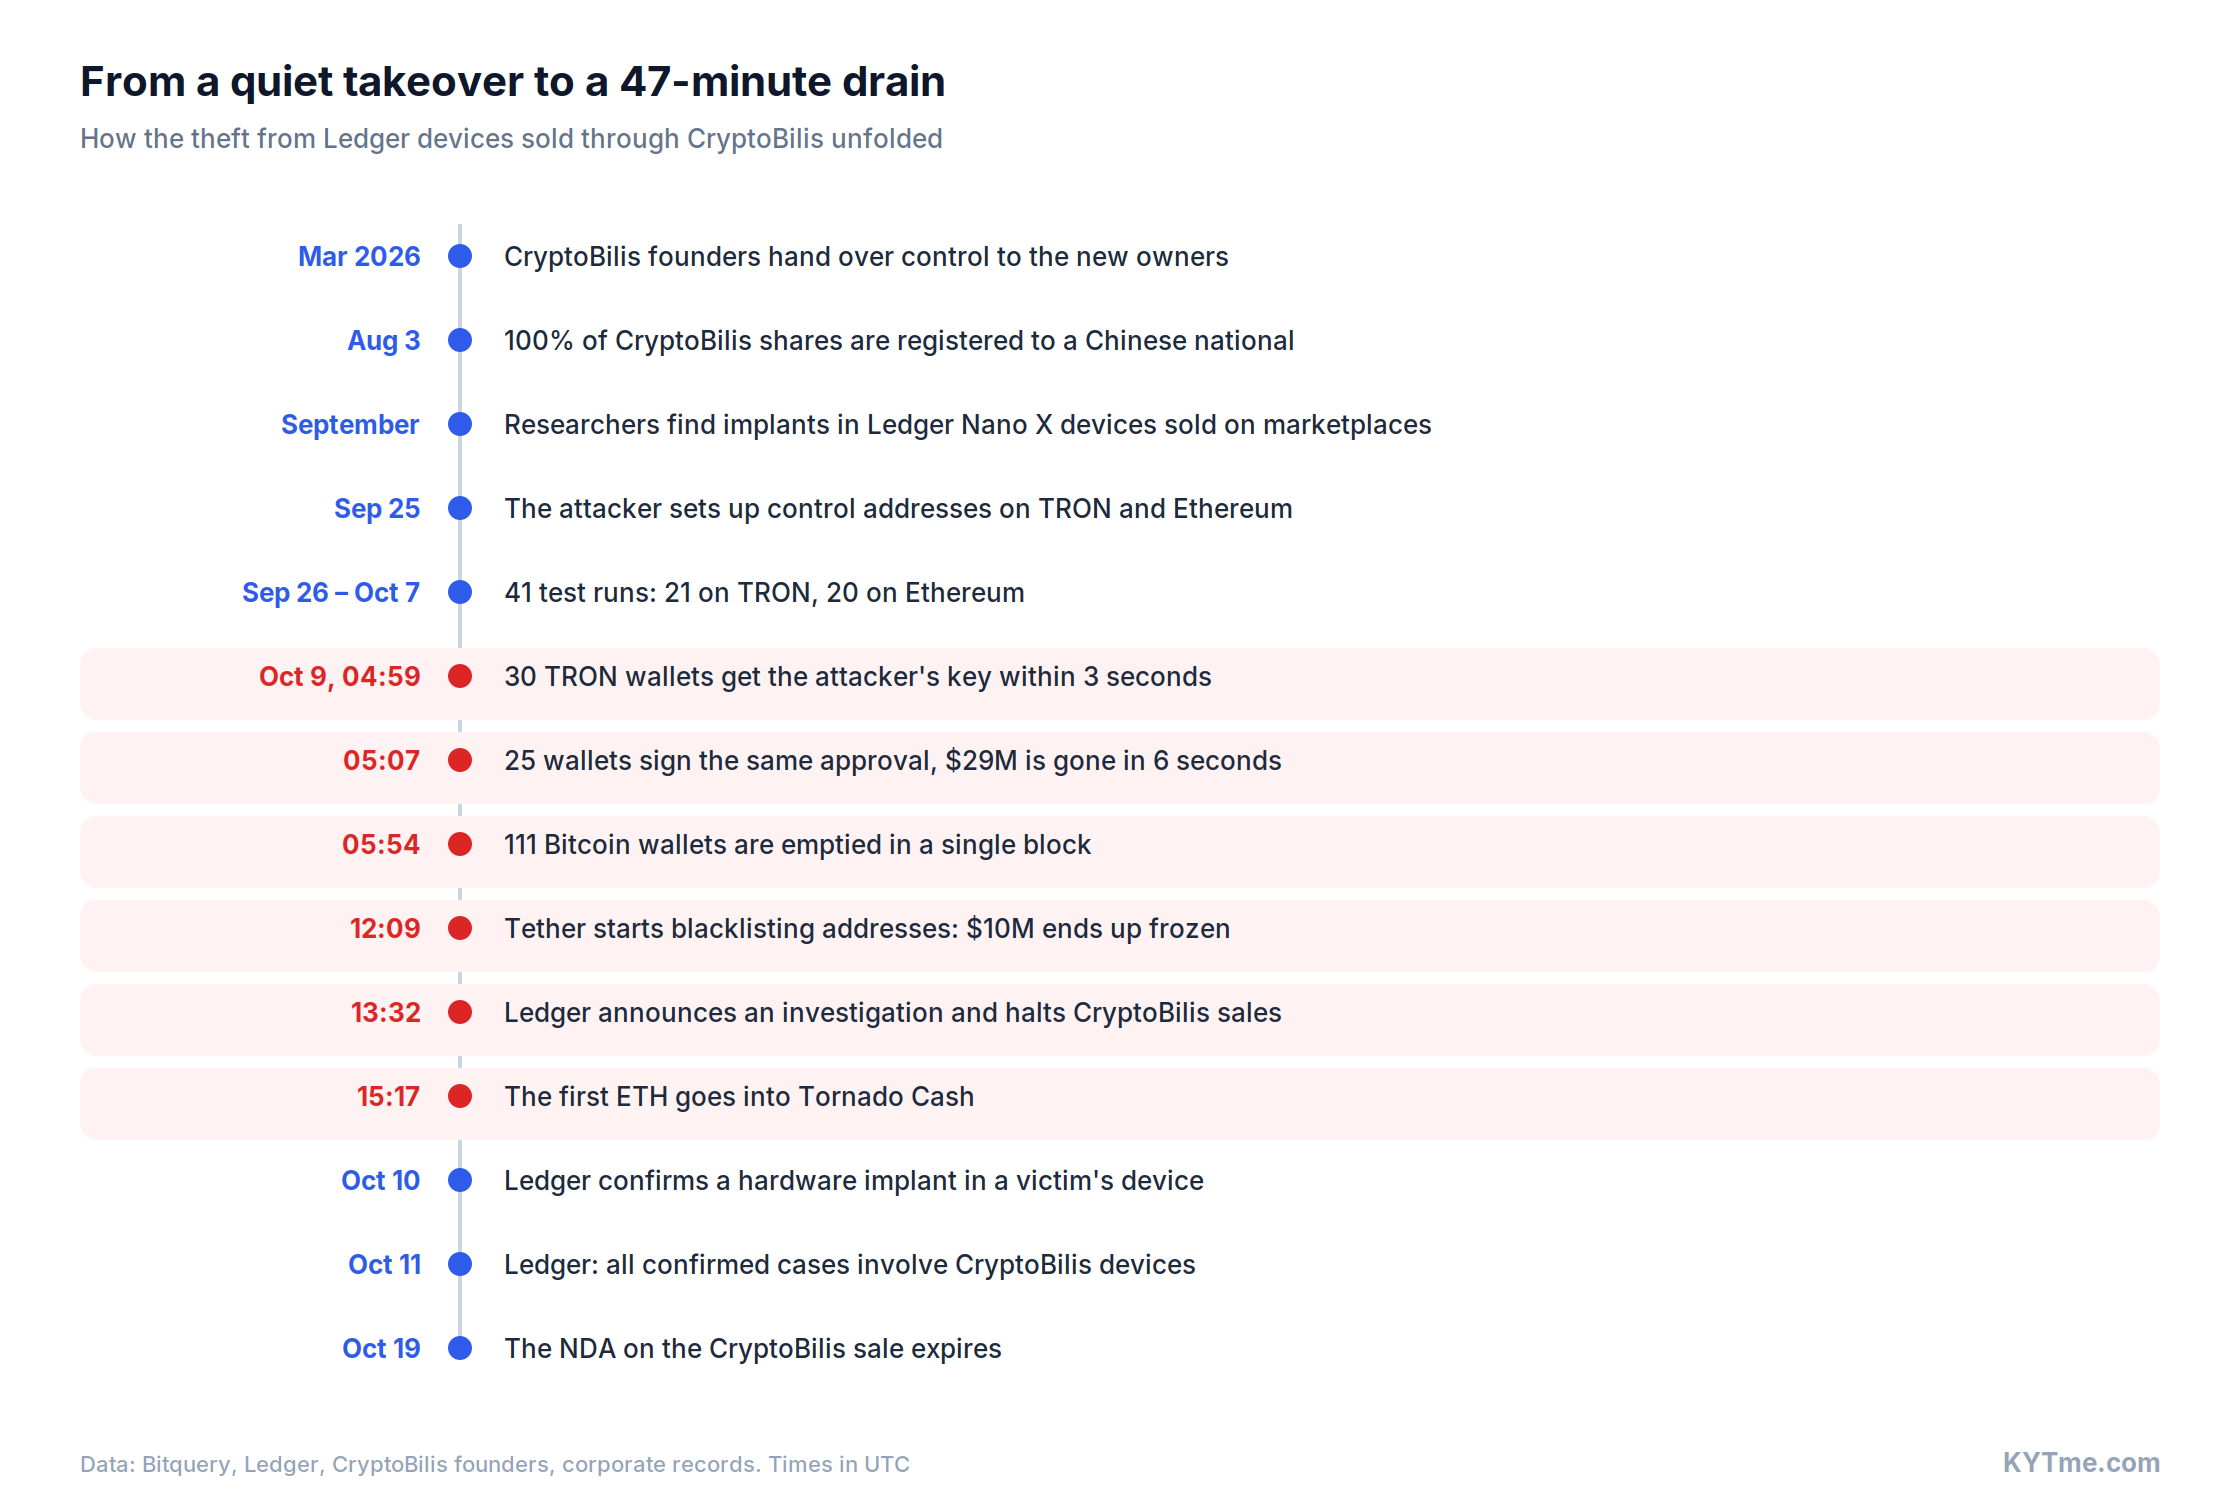
Bitquery saca una conclusión clara de esto: así se comporta un software que ya posee todas las claves, no una persona. La empresa también puso a prueba la teoría alternativa de un sitio de phishing que recolectara firmas de las víctimas, y la calificó de improbable. Un monedero empresarial envió todo su saldo, 4.3 millones de USDT, en medio del robo, lo que significa que la firma se realizó en ese momento, sin la participación del propietario.
En total, según el conteo de Bitquery, el atacante sustrajo $93.2 millones de 315 monederos. El golpe principal recayó sobre TRON: $70.5 millones, casi todo en USDT. Se tomaron $16.8 millones en Bitcoin, y el resto provino de Ethereum, BNB Chain, Polygon y Solana. Las víctimas no fueron solo personas individuales: uno de los monederos vaciados había recibido 33.5 millones de USDT desde octubre de 1 y pagaba a decenas de direcciones, como lo hace una empresa. Otras estimaciones son cercanas pero no coinciden: Specter, quien fue el primero en publicar las direcciones del atacante, habló de $86 millones, mientras que YFarmX contó $94.5 millones provenientes de 521 direcciones. Ledger no ha dado su propia cifra.
Bitquery también señaló el momento de los hechos. Ledger recomienda tomar medidas a quienes compraron un dispositivo de CryptoBilis en los últimos 90 días. Pero más de ocho de cada diez monederos de víctimas recibieron fondos por primera vez a partir de junio. Esto significa que quienes compraron un dispositivo antes también podrían estar en riesgo.
La carrera contra Tether: a dónde fue el dinero
En cuanto las direcciones del atacante se hicieron públicas, comenzó la carrera. Las primeras publicaciones con las direcciones aparecieron en X alrededor de las 12:00 UTC, y unos diez minutos después Tether comenzó a poner en lista negra las direcciones vinculadas. En dos horas puso en lista negra 37 direcciones, y $10 millones en USDT quedaron atrapados en 20 de ellas. Ledger emitió un comunicado oficial a las 13:32 UTC: la empresa anunció una investigación, pidió a CryptoBilis que detuviera las ventas y aconsejó a los compradores no configurar nuevos dispositivos.
Al parecer, el atacante se había preparado para las congelaciones. Movió la mayor parte del USDT en TRON antes de las primeras publicaciones: 20 millones fueron a Ethereum a través del puente USDT0 y se intercambiaron por ETH, y 14.9 millones se convirtieron en USDD, un stablecoin de TRON que Tether no puede congelar. El resto pasó por los servicios de intercambio Relay, Chainflip, HiFiSwap y NEAR Intents, que le pagaron al atacante en ETH.
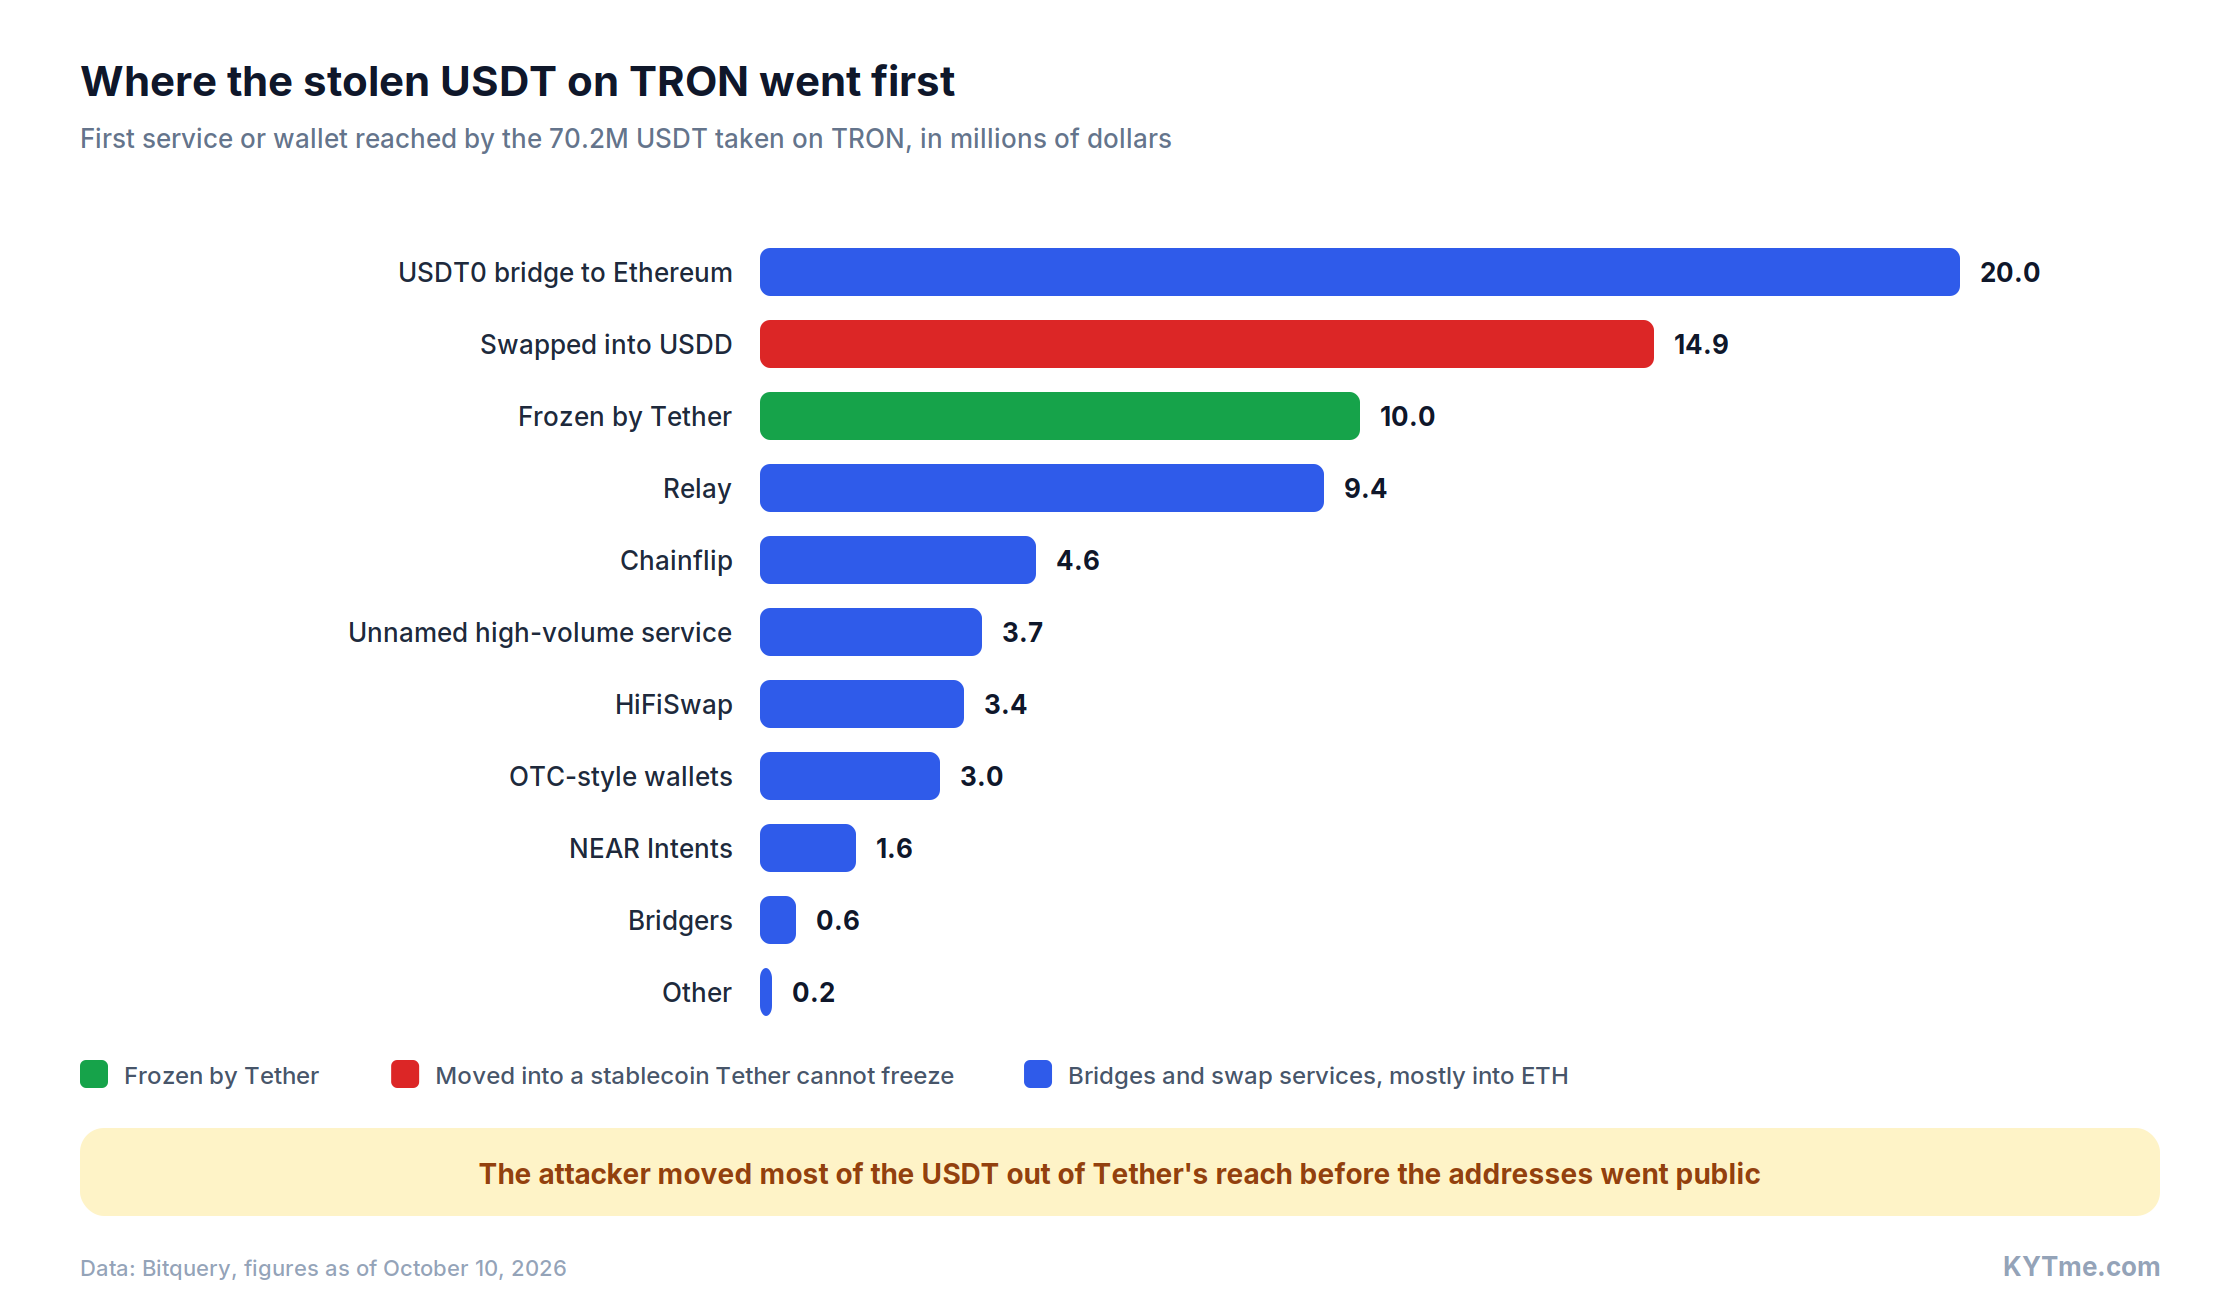
En la noche del 9 de octubre comenzó el blanqueo. Tres lotes de aproximadamente 400 ETH cada uno entraron al mezclador Tornado Cash en un lapso de 40 minutos, y otros 1,736 ETH siguieron al día siguiente. En total, 2,990 ETH en dos días. Desde el mezclador, las monedas pasaron a Zcash, una red que puede ocultar al remitente, al destinatario y el monto, y volvieron a salir. Pero el anonimato no funcionó: Bitquery cotejó los montos y los tiempos de los depósitos y retiros hasta la unidad más pequeña de Zcash y encontró cinco monederos nuevos con 5.35 millones de USDC. Estos pueden ser congelados por el emisor de USDC, Circle. Bitquery califica el vínculo como sólido, pero subraya que, después de un mezclador, se basa en la coincidencia de patrones y no en pruebas directas.
El atacante intentó cobrar parte del dinero a través de intermediarios extrabursátiles (OTC). Intercambió 5.1 millones de USDD de vuelta a USDT y lo envió a los monederos de un grupo OTC, y desde ahí 5.2 millones de USDT fueron a direcciones de depósito de Binance. Estos monederos también sirven a otros clientes, por lo que no se puede establecer con exactitud la participación del atacante en estas transferencias. Pero el exchange sabe a qué cuentas llegó el dinero, y para los investigadores esta es una de las pistas más prometedoras.
Hasta la mañana del 11 de octubre, alrededor de $81 millones seguían siendo rastreables on-chain, según Bitquery. El Bitcoin por valor de $16.8 millones no se ha movido desde el robo. Los monederos del atacante tenían 15,500 ETH y 10 millones de USDD. Las direcciones utilizadas para vaciar los fondos se pueden verificar en el explorador de KYTme:
| Red | Dirección del atacante |
|---|---|
| TRON | TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C |
| TRON | TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9 |
| TRON | TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW |
| TRON | TSDWtuZ2pARUVz4v3PkL2hi3iXPjowAr5a |
| TRON, clave agregada a 30 monederos | TEqZsE39aNXRnuTwrXJ9ooWMc87puuZxpK |
| Ethereum, BNB Chain, Polygon | 0x69c8f401cfc6cd40ac94691d6d7c48e3b7a47841 |
| Ethereum, BNB Chain, Polygon | 0x033636e45d519bebb7b5c2520ca6ce56fbdb4f7a |
| Ethereum, BNB Chain, Polygon | 0x83aeac166f6832ae3500000a24510a95a052a599 |
| Bitcoin | bc1qjqgwejnp8dc0x2938x9n9954hj97t82unx49dl |
| Bitcoin | bc1qqnkwurxs99xkx5t4yffqhq3u6qwy0qpjyujtm9 |
Esta historia muestra bien por qué las stablecoins son el punto más débil para un ladrón y el más conveniente para los investigadores. Sus emisores pueden congelar USDT y USDC en minutos, por eso el primer movimiento del atacante fue convertirlos en ETH y USDD. Si aceptas USDT de remitentes desconocidos, verifica si las monedas están vinculadas a este tipo de direcciones. Explicamos por qué esto importa para los vendedores comunes en nuestro artículo sobre de dónde proviene la cripto sucia.
Comprobar una dirección
Visitar el sitio¿Europa: implantes en dispositivos de MediaMarkt?
Mientras la atención estaba centrada en el sudeste asiático, la historia dio un giro inesperado en Europa. Un usuario de X conocido como Johannes reportó haber encontrado un implante en un Ledger Nano X comprado en una tienda MediaMarkt de Alemania, socio oficial de Ledger. Un día después compró un segundo dispositivo en otra tienda de la misma cadena, grabó el unboxing y, según su relato, volvió a encontrar las mismas modificaciones: cables adicionales y un módulo LTE.
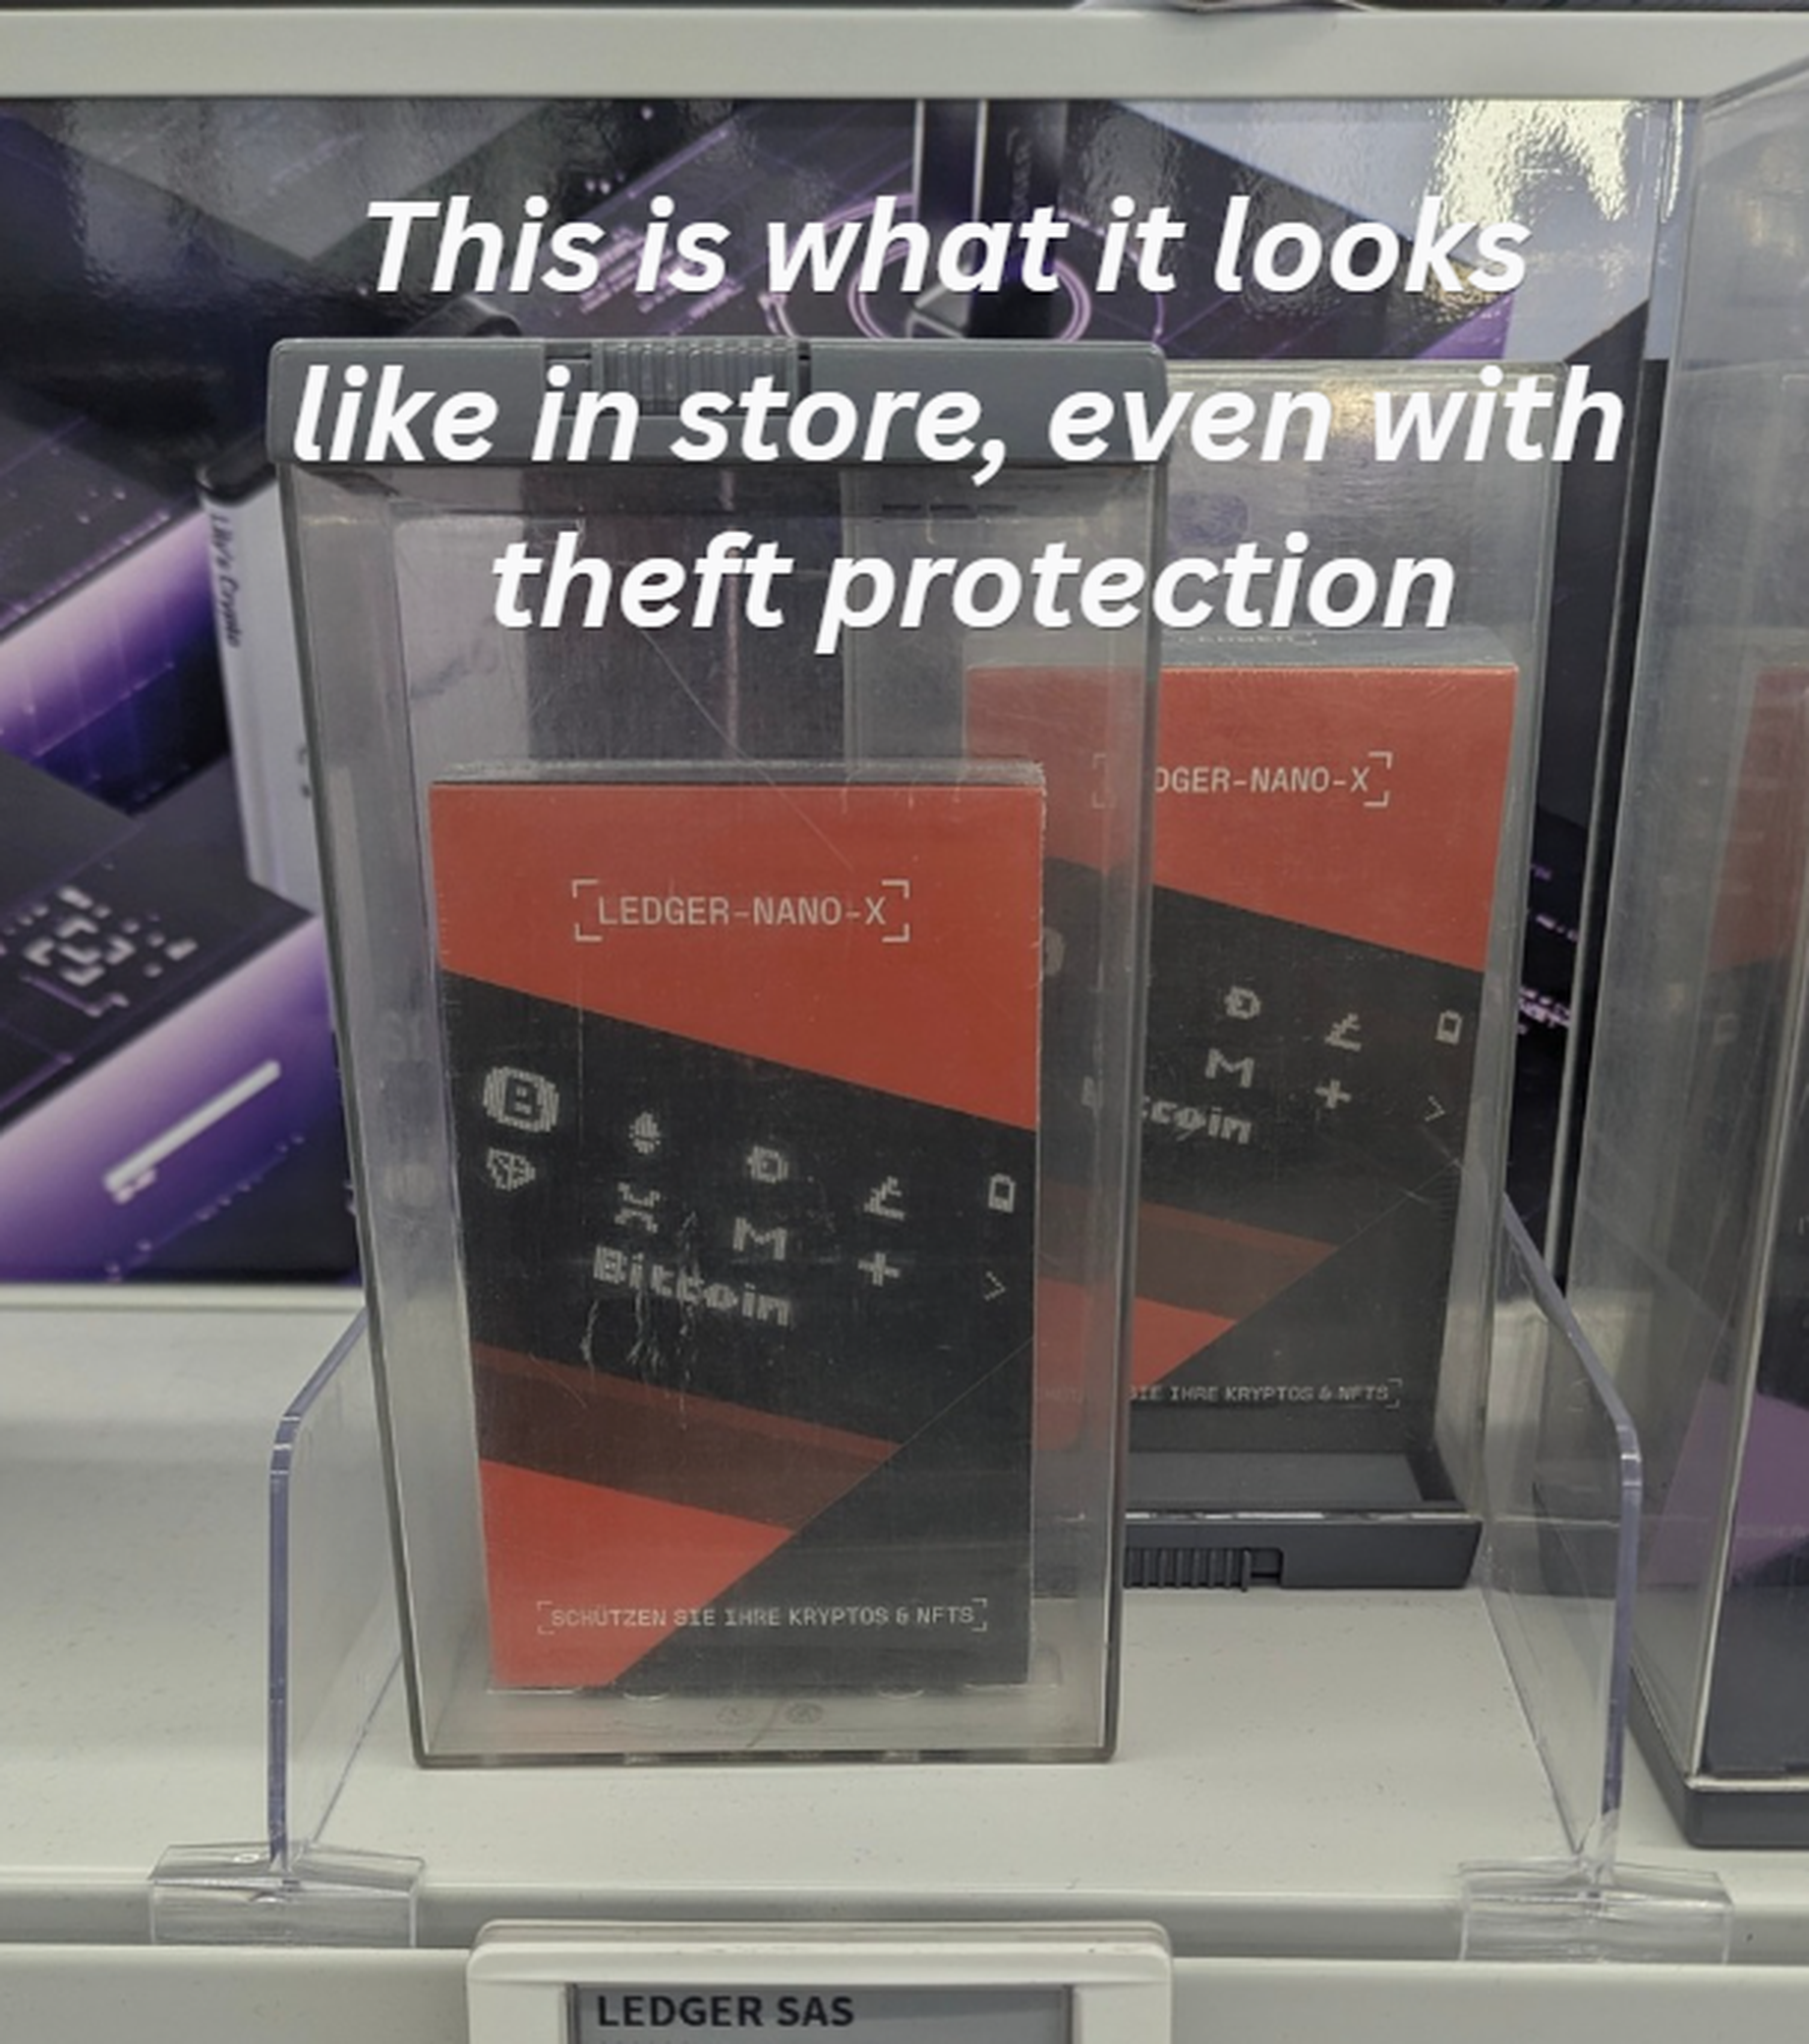
Johannes descarta la teoría de que las devoluciones se revendieran como nuevas: un empleado de la tienda confirmó que el dispositivo no era una devolución, y los Ledger devueltos se envían de vuelta al fabricante. Según los registros de la tienda, el stock provenía del distribuidor Aqipa GmbH, que opera en toda Europa. Johannes pidió a Ledger que retirara sus productos y envió el segundo dispositivo a la empresa para su análisis. Según él, ningún fondo salió del dispositivo europeo: o el implante no funcionó, o los atacantes estaban esperando a que se acumulara más dinero en los dispositivos infectados.
Esta afirmación no ha sido confirmada. Algunos observadores dudan de que las fotos publicadas muestren realmente un implante, o incluso una placa original. Ledger no ha respondido públicamente al respecto, y en su actualización de octubre de 11 sigue afirmando que todos los casos confirmados están vinculados a CryptoBilis. La empresa también recordó a revendedores y distribuidores que deben obtener los productos solo a través de canales oficiales y no volver a poner a la venta dispositivos devueltos.
Qué dice Ledger y qué se sabe hasta hoy
El 10 de octubre, Ledger confirmó el hecho clave: se encontró un implante de hardware no autorizado en el dispositivo de una de las víctimas. El 11 de octubre, la empresa publicó una actualización: el número de dispositivos afectados es limitado, todos los casos confirmados están vinculados a CryptoBilis, no hay indicios de que la propia infraestructura de Ledger haya sido vulnerada, y la empresa está trabajando con las fuerzas del orden y contactando a las víctimas. CryptoBilis dejó de vender monederos de hardware. Ledger aún no se ha pronunciado sobre la compensación a las víctimas: no respondió a una solicitud de CoinDesk.
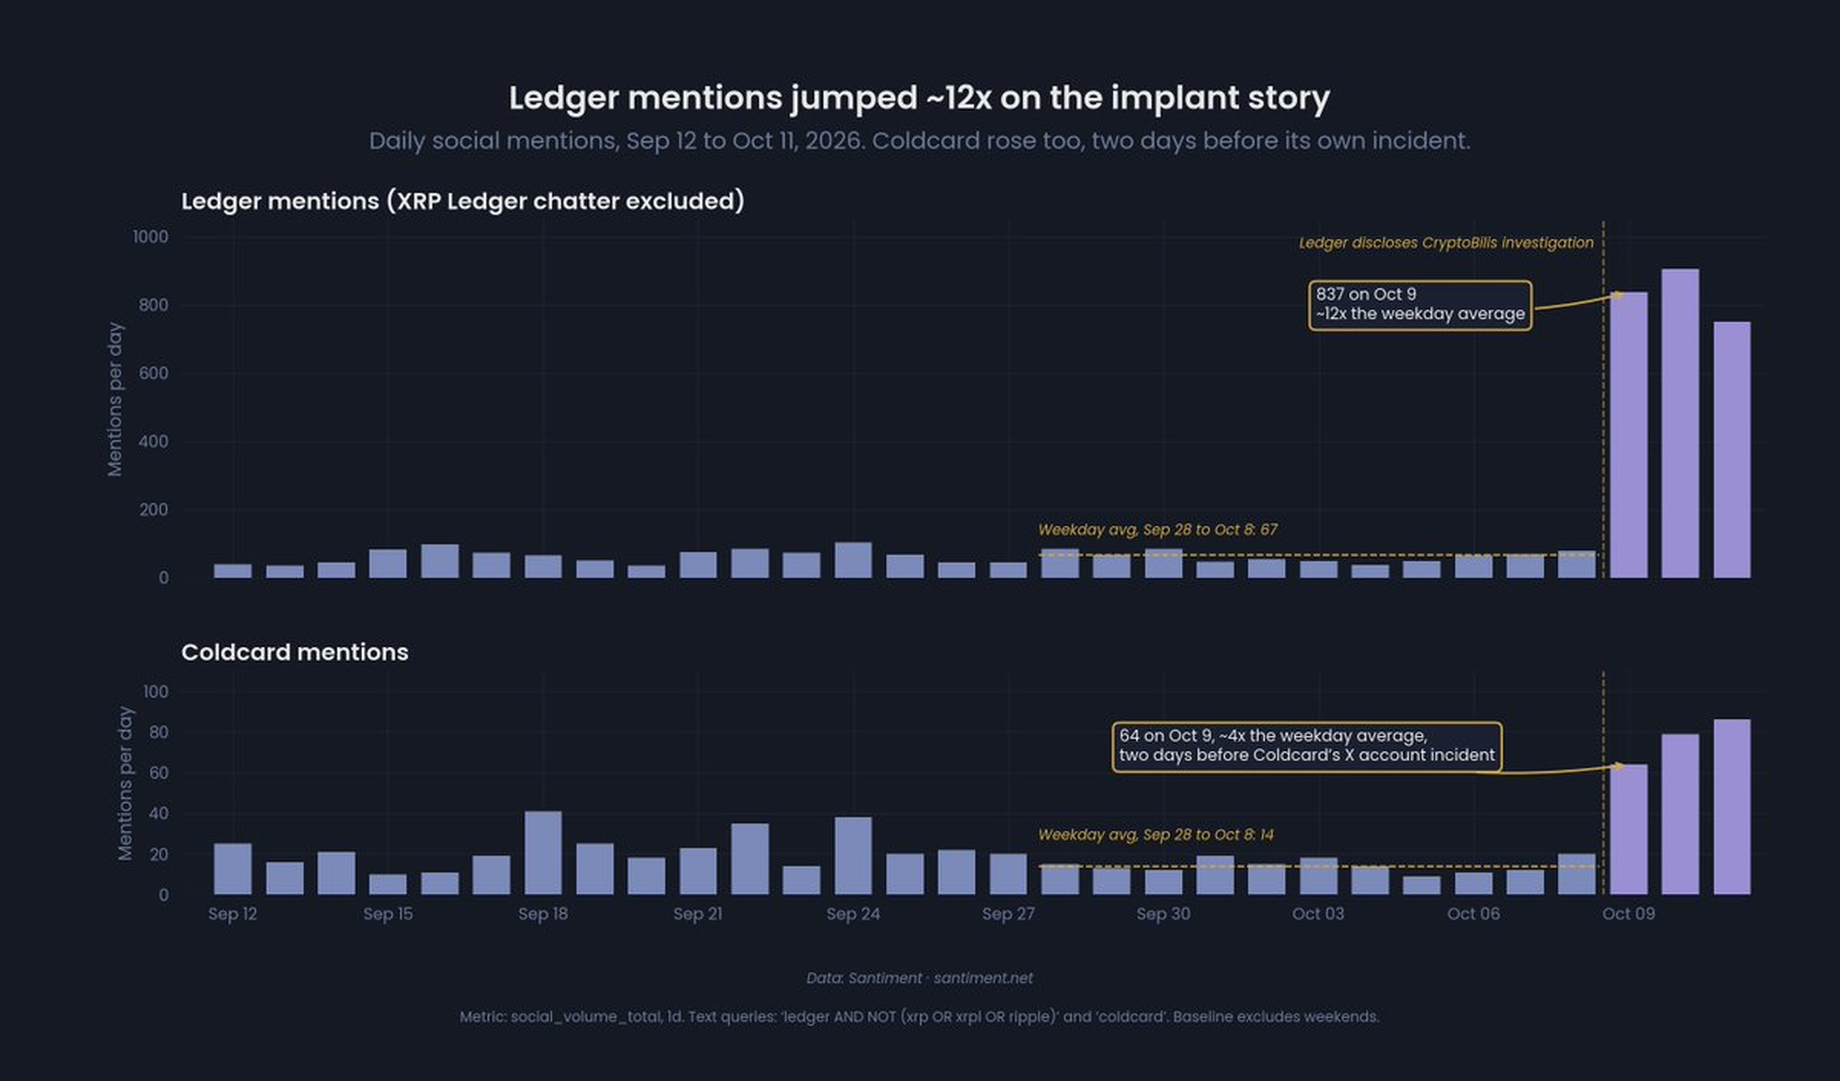
La reacción del mercado fue desproporcionada respecto a la magnitud de un solo revendedor. Según Santiment, Ledger fue mencionado en redes sociales 837 veces el 9 de octubre, aproximadamente 12 veces más que el nivel habitual de un día laborable, y el interés se mantuvo durante todo el fin de semana.
Si separamos lo verificado de lo que se asume, el panorama actual se ve así. Se confirma un implante en el dispositivo de una víctima, al igual que el hecho de que todos los casos conocidos están vinculados a CryptoBilis. La blockchain confirma que el robo fue llevado a cabo por un solo actor que poseía las claves de cada monedero, y que Tether congeló $10 millones. El monto del daño es una estimación de los analistas, no un dato de Ledger. Un vínculo entre el nuevo propietario del revendedor y los implantes, así como los casos en tiendas europeas, siguen siendo teorías por ahora, al igual que la idea de que todos los robos fueron causados por implantes.
Qué deben hacer los propietarios de Ledger
Si compraste un Ledger a CryptoBilis, Ledger aconseja no comenzar a configurar un dispositivo nuevo, y si ya lo configuraste, crear un monedero con una nueva frase semilla en un dispositivo comprado directamente al fabricante y trasladar todos los fondos allí. Dados los datos de Bitquery, vale la pena hacerlo incluso si el dispositivo se compró hace más de 90 días. Los propietarios de monederos TRON deben verificar su configuración de acceso en un explorador de blockchain: una clave desconocida entre los propietarios significa que alguien más controla el monedero.
Si tu monedero ya fue vaciado, advierte a todos los que suelen enviarle dinero. El atacante todavía conoce la clave, y Bitquery registró un caso en el que 70,000 USDT que llegaron a un monedero ya vaciado al día siguiente fueron tomados por el atacante diez minutos después.
Otros propietarios de Ledger no necesitan entrar en pánico: los dispositivos comprados directamente al fabricante no forman parte de esta historia. Pero la lección aplica a todos. Un monedero físico protege la clave de internet, pero no de quien haya abierto la caja antes que tú. Por eso este tipo de dispositivos debe comprarse solo directamente al fabricante, y nunca debes usar un dispositivo que haya llegado con una frase semilla ya escrita o que haya costado menos de lo habitual.
