La firma de análisis de blockchain Elliptic publicó el 9 de noviembre de 2026 una nueva técnica de lavado utilizada para los fondos sustraídos en el hackeo de Binance de octubre, de 6.4 mil millones de dólares. Los lavadores norcoreanos - vinculados al subgrupo TraderTraitor dentro de Lazarus - están acuñando sus propias monedas meme y haciendo pasar por ellas una parte del monto robado.
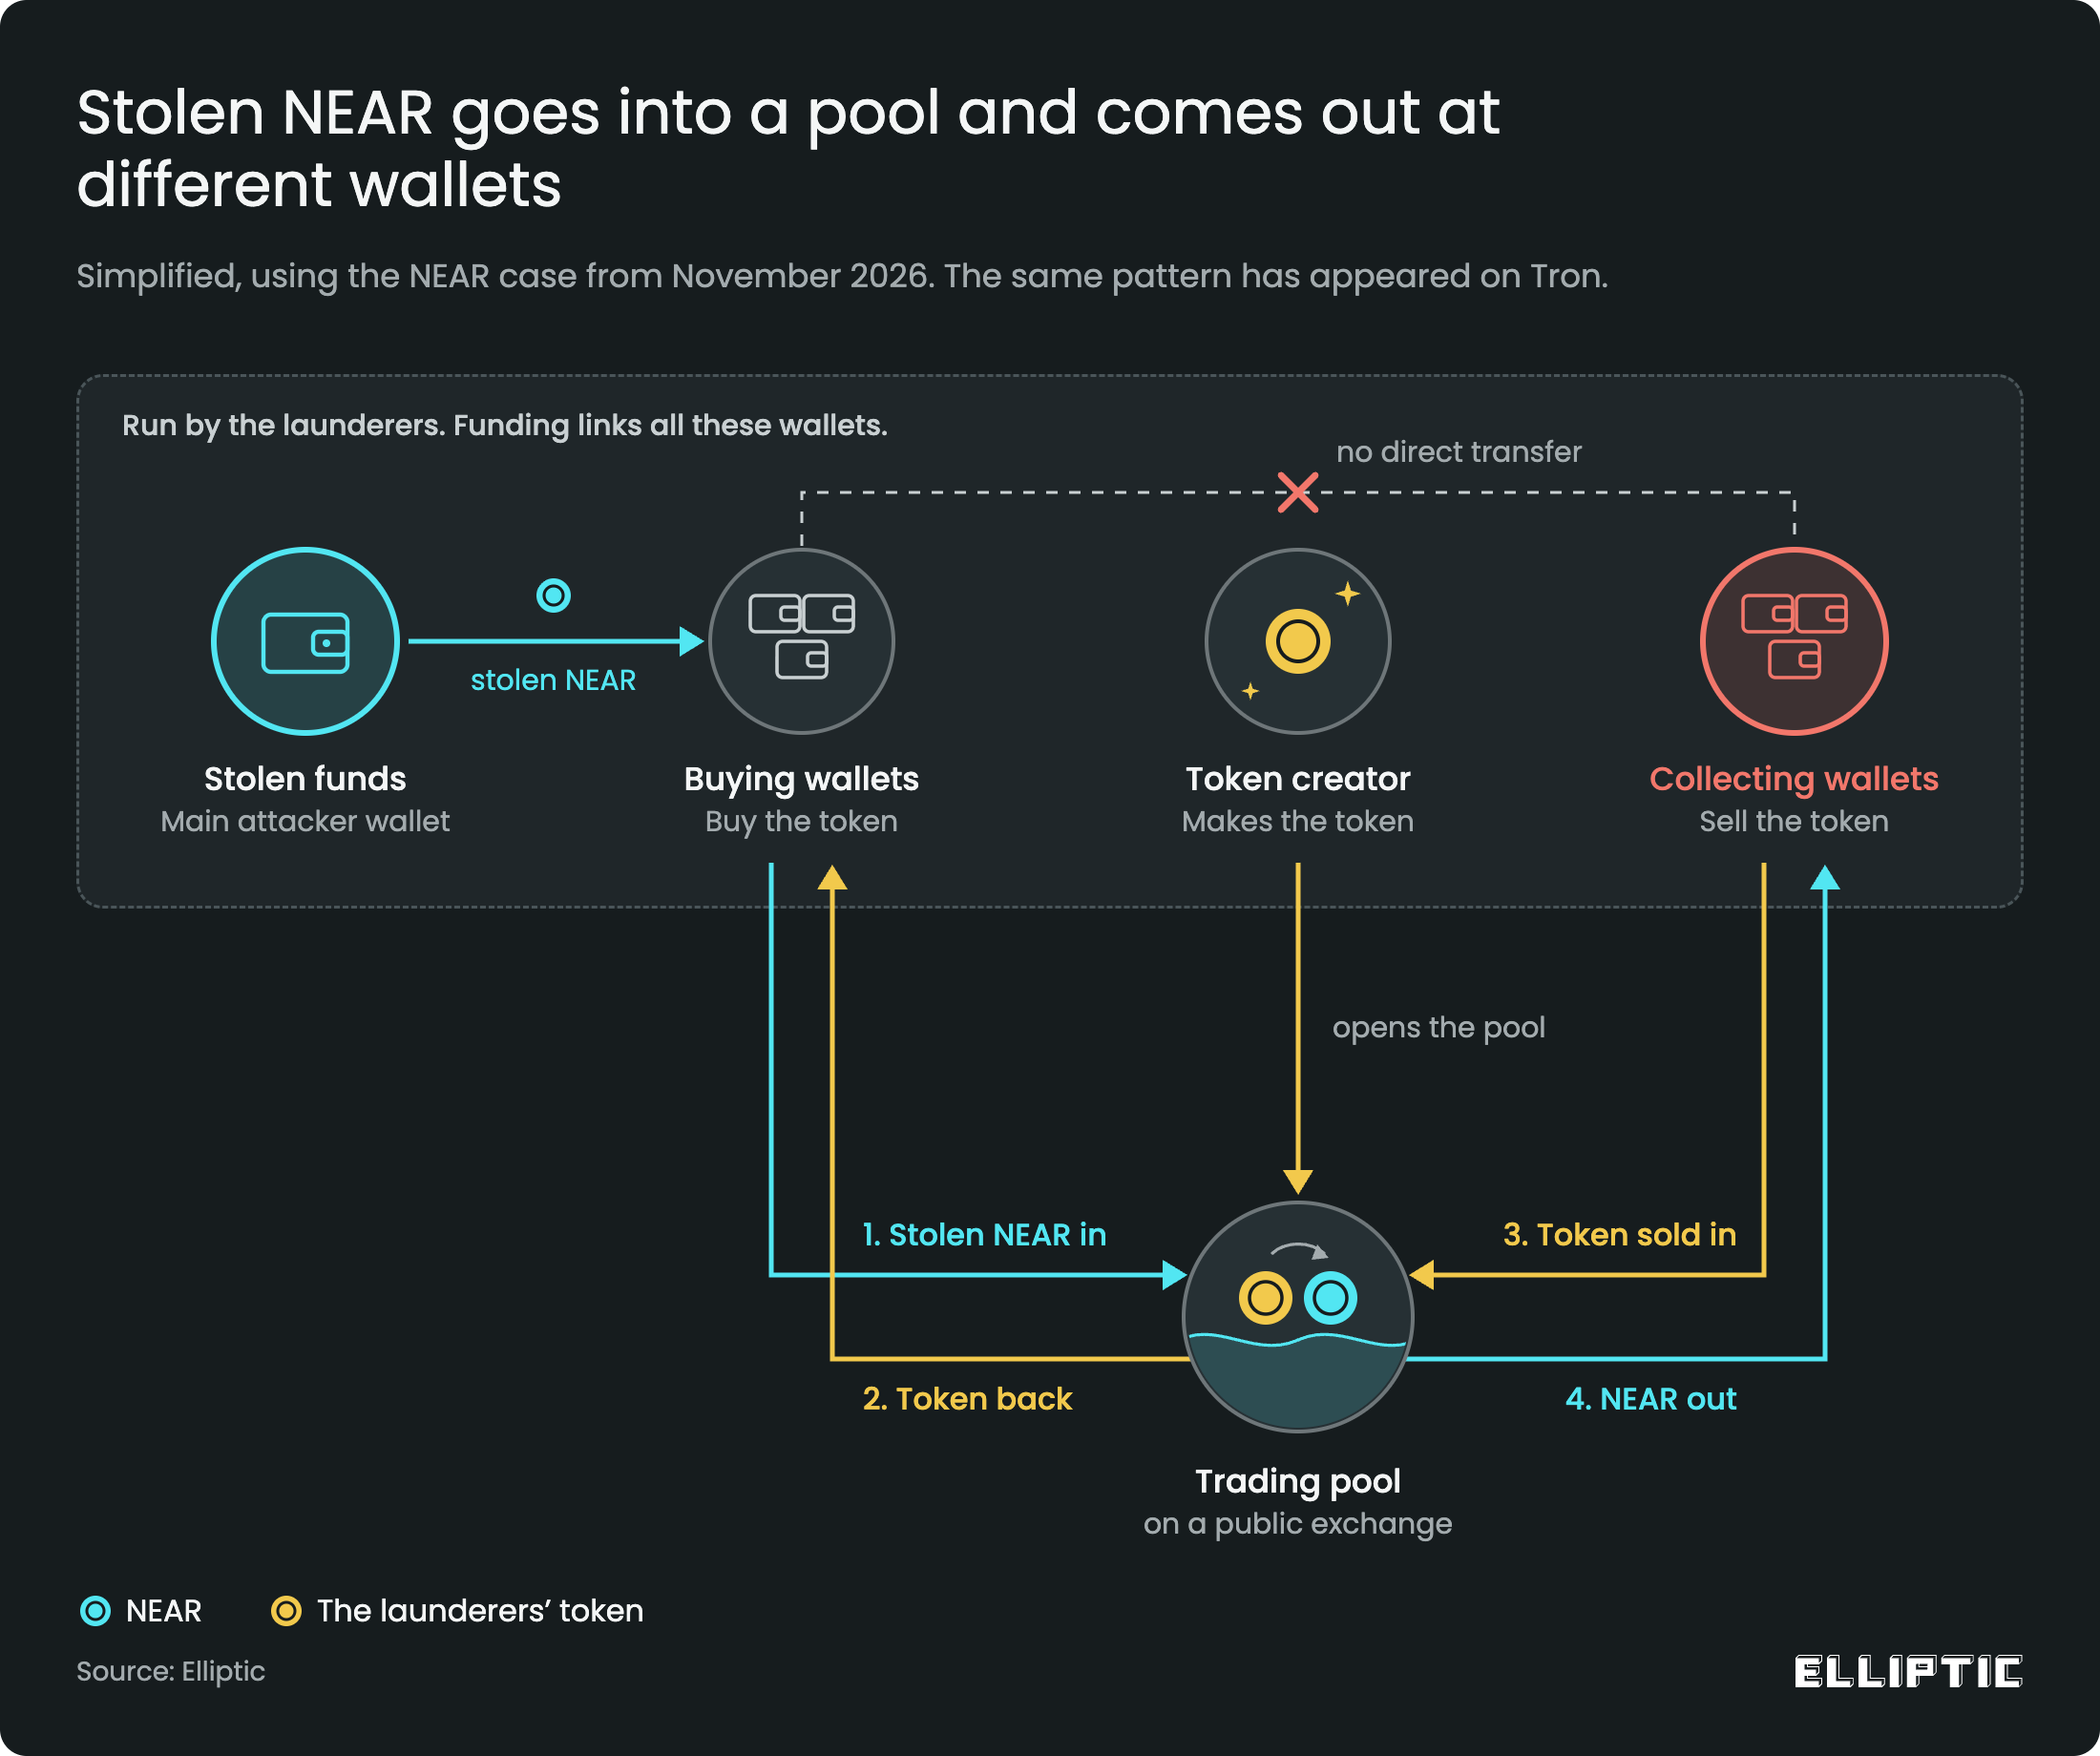
Cómo funciona el esquema de monedas meme hechas a medida en NEAR y TRON
La técnica se ejecuta en cuatro pasos.
Los lavadores acuñan un nuevo token a través de cualquiera de las herramientas públicas de lanzamiento disponibles en la cadena elegida. Luego lo emparejan con un activo real - NEAR o una stablecoin - dentro de un pool de liquidez en un exchange descentralizado. El primer grupo de monederos vuelca criptomonedas robadas en el pool y recibe a cambio el nuevo token. Un segundo grupo de monederos deposita ese mismo token de vuelta en el pool y retira un activo «limpio»: NEAR o stablecoins.
El token en sí se disfraza como una moneda meme estándar. Los logotipos muestran un mono con un lazo rosa, un pato frente a una bandera de Estados Unidos, un zorro, a Elon Musk bajo un cartel que dice «Elon 2028 President». Los nombres siguen el mismo patrón: desde el tosco FUK hasta un eco de las monedas de perros «-INU» con la forma de SINU. Miles de monedas de este tipo aparecen on-chain cada día, así que una más con un logo de caricatura y un nombre absurdo no levanta sospechas por sí sola.
Seis tokens en NEAR y $430K en fondos robados
Elliptic detectó el método por primera vez en 2025, durante el lavado del robo a Bybit, también atribuido a TraderTraitor. En esa ocasión, al menos $24M pasaron por un token hecho a medida en TRON.
Tras el hackeo de Binance, los lavadores aplicaron el mismo libreto a principios de noviembre. El 2 de noviembre, Elliptic encontró un nuevo token hecho a medida en TRON, creado únicamente para el lavado. El 3 de noviembre, el SOL robado se intercambió varias veces por tokens de bajo volumen en Solana, luego por USDC y se trasladó mediante un puente entre cadenas a otra blockchain. Los tokens de Solana no eran hechos a medida, pero el objetivo era el mismo: interponer algún activo oscuro entre los fondos robados y el siguiente monedero.
El panorama más claro surgió en NEAR. Entre el 5 y el 7 de noviembre, los lavadores acuñaron seis nuevas monedas meme, cada una emparejada con NEAR en su propio pool: FUK se lanzó el 5 de noviembre a las 00:25 UTC, seguida de otras cuatro (OLCCL, MEILI, MMLI y DABI) el 6 de noviembre entre las 07:19 y las 14:27 UTC, y SINU el 7 de noviembre a las 10:06 UTC. Cada lanzamiento le costó a sus creadores cerca de 25 NEAR (alrededor de $90).
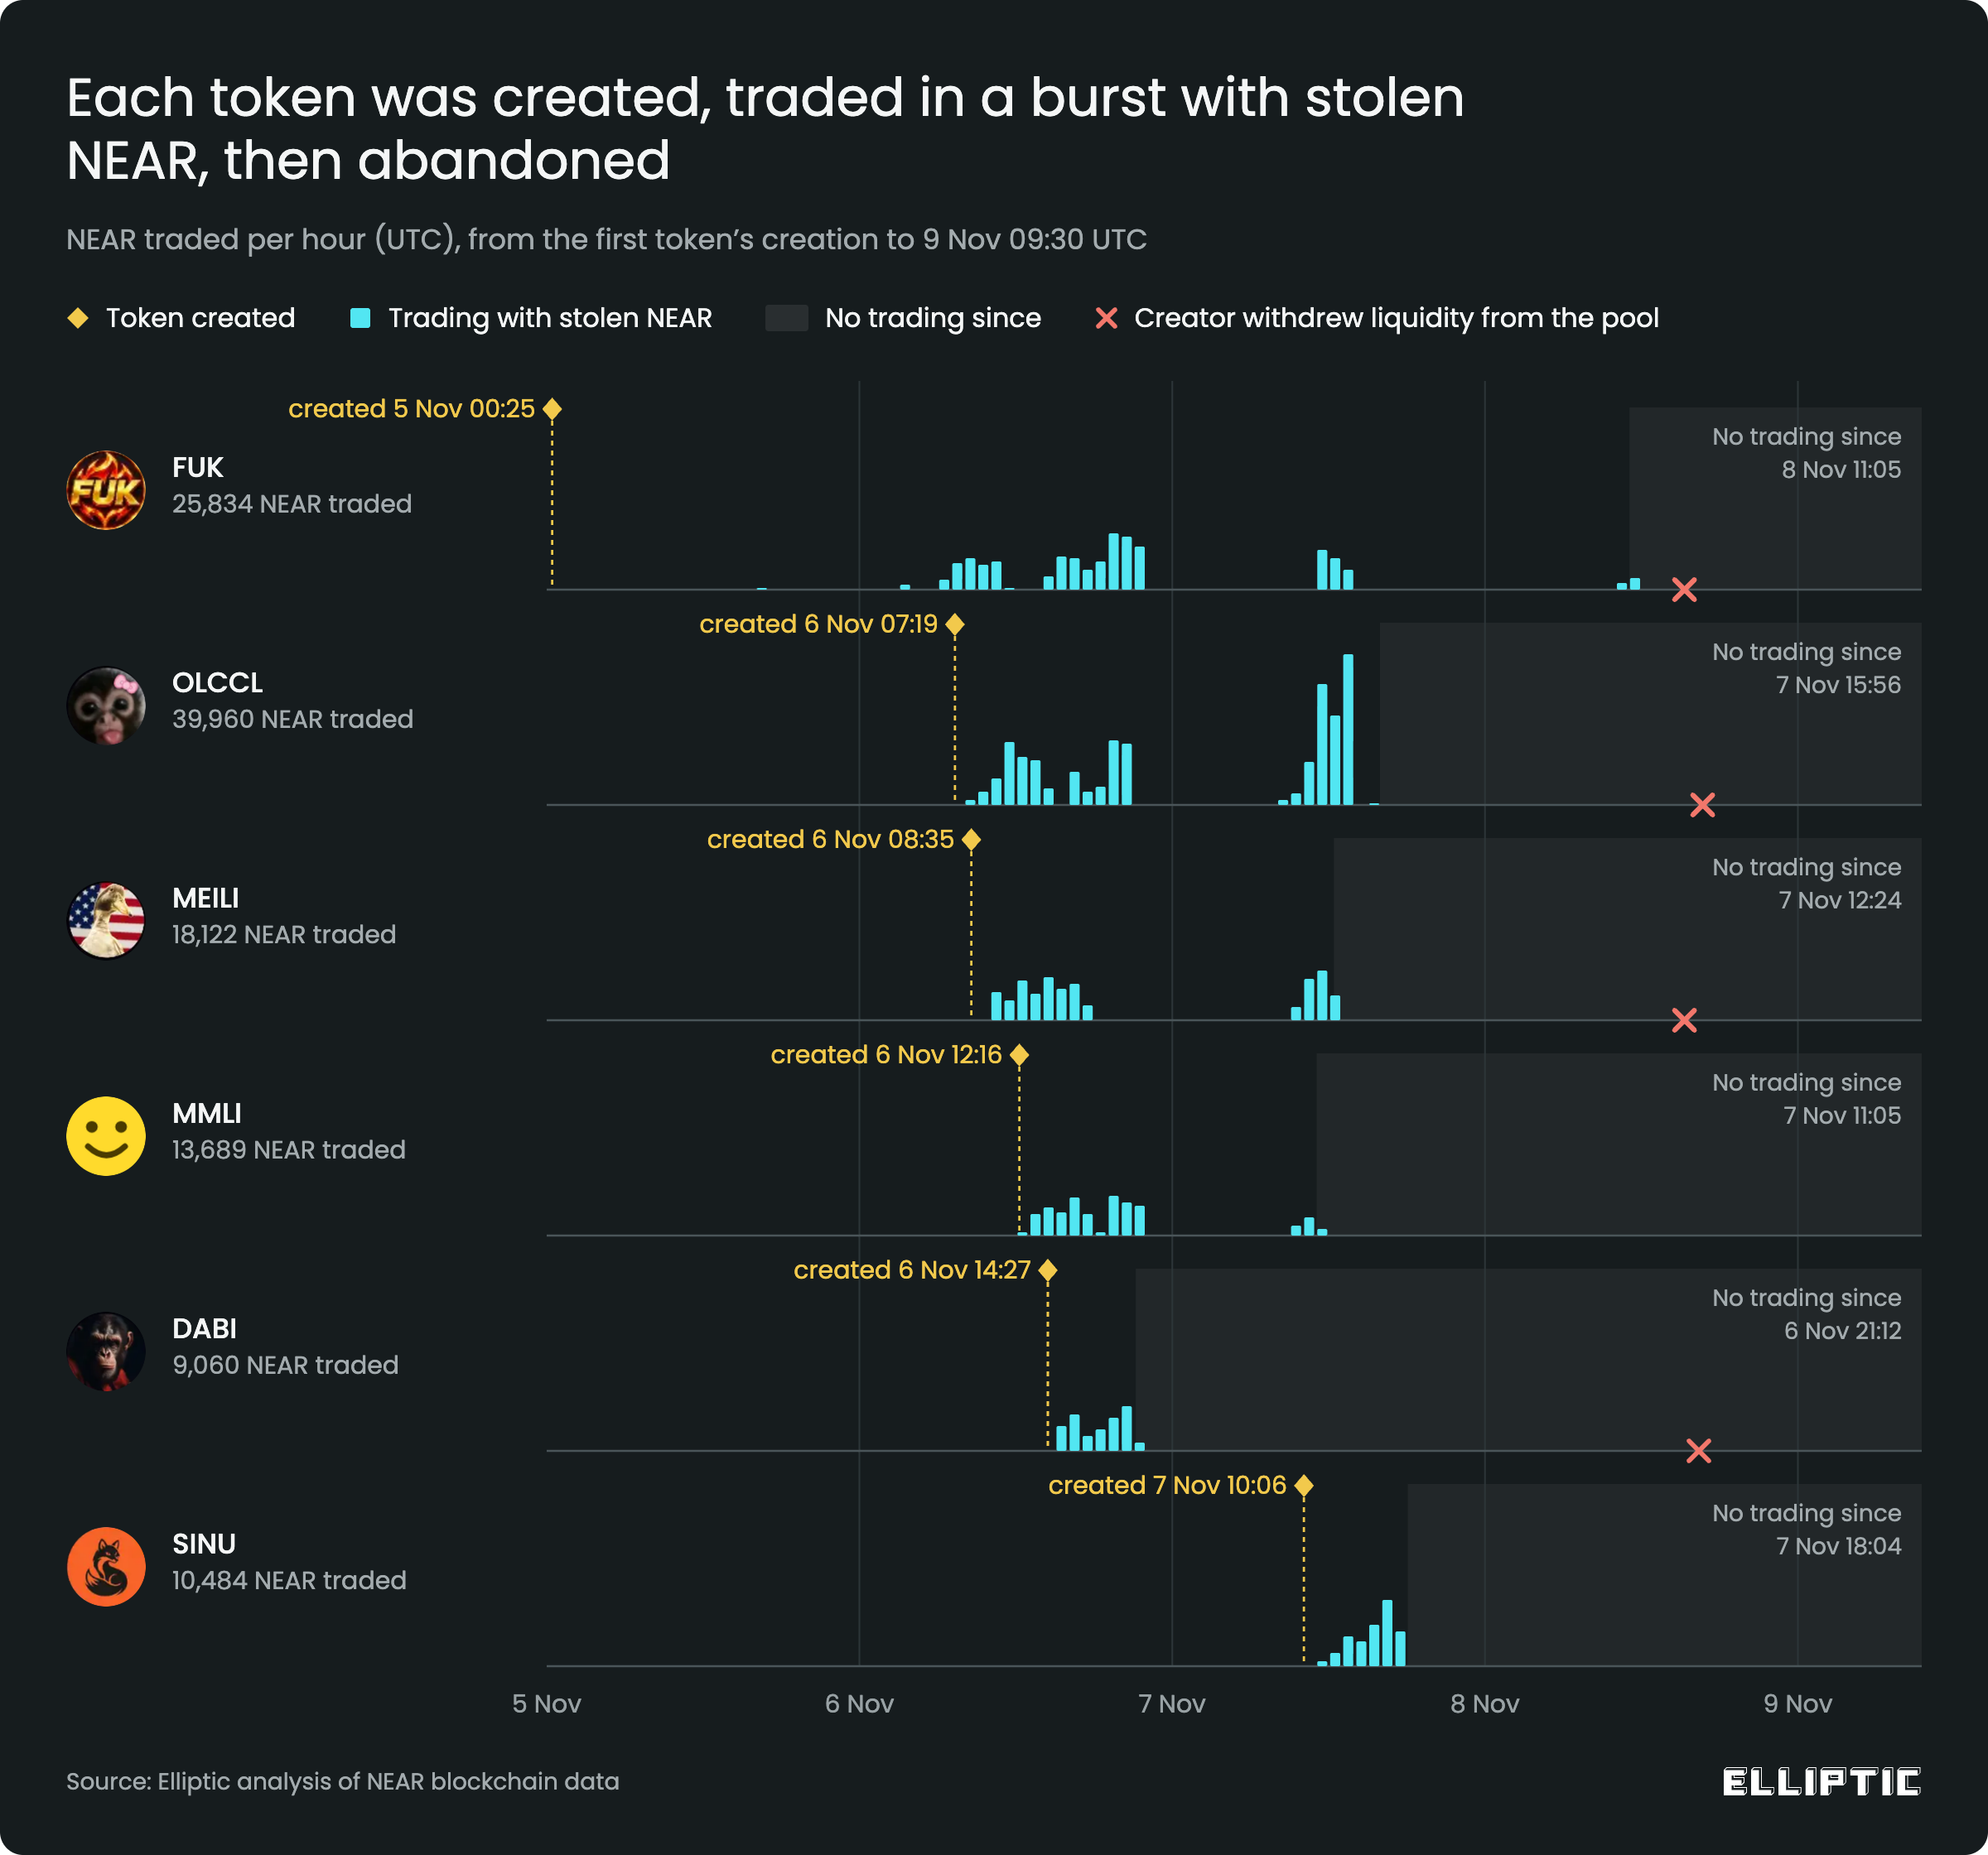
Cerca de 117,000 NEAR (aproximadamente $430K) pasaron por los seis pools en conjunto. Después del 8 de noviembre, ninguno de los tokens volvió a operarse, y en cuatro de ellos los propios creadores retiraron la liquidez restante de los pools. La suma es pequeña comparada con el robo, pero 11.8M NEAR (cerca de $43.7M) de Binance aún no se han movido - y el mismo esquema puede escalarse a cualquier volumen.
Tres señales de que los tokens de NEAR fueron creados para el lavado
Según Elliptic, tres señales en los datos delatan a los tokens.
En primer lugar, nadie más los tocó. En los seis tokens, los monederos de la red de blanqueo realizaron todas las ventas y todas las compras (con la excepción de FUK, que tuvo algunas compras externas el primer día, menos del 1% del volumen). DABI, MMLI y SINU tuvieron cada uno un único monedero comprador y un único monedero vendedor.
Segundo, cada token siguiente se pagó con las ganancias del anterior. Cinco de los seis creadores de tokens recibieron su financiamiento de un monedero que había estado vendiendo un token anterior entre 2 y 13 minutos antes del nuevo lanzamiento. La cadena fluye con precisión de un token vacío al siguiente.
Tercero, los tokens se usaron de inmediato y luego se descartaron. Cada uno se vendió por primera vez dentro de las tres horas posteriores al lanzamiento, y 75% de su volumen de operaciones se concentró en un solo día. La cantidad de NEAR robado que entraba al pool coincidía con la cantidad de NEAR que salía en cada caso.
¿Qué significa esto para el cumplimiento y el cribado de direcciones?
Para los equipos de cumplimiento, la conclusión es simple: un monedero que recibió sus fondos de un intercambio en un pool de liquidez no debería considerarse limpio por defecto. Podría estar a solo dos intercambios de distancia de un hackeo.
Hay cuatro señales que vale la pena observar: el token se creó en los últimos días; solo un pequeño número de monederos opera en el pool; algunos monederos solo compran el token mientras que otros solo lo venden; los monederos están recién financiados, generalmente justo antes de que comiencen a operar, a menudo en montos redondos.
La técnica no oculta los fondos, sino que retrasa a los investigadores. Cada salto adicional cuesta tiempo, y ese tiempo es la ventana que los lavadores necesitan antes de que salte la primera alerta en los sistemas de monitoreo. A $90 por token, este tipo de envoltorio desechable puede acuñarse por docenas.
