Çalıntı fonlar
Hacker'lar çalınan ETH'yi birçok cüzdandan geçirir. Bir hacker'ın adresine dokunmuş bir yatırma borsada bekletilebilir.
Bir Ethereum adresini veya işlem hash'ini yapıştırın, üç sağlayıcıdan risk puanını saniyeler içinde alın. ETH'yi kabul etmeden önce hack'ler, dolandırıcılık, mikserler veya yaptırımlarla bağlantısı olup olmadığını görün.
Kısa cevap: Ethereum adresini veya TXID'yi kontrole yapıştırın. ETH bir hack'e, drainer'a veya yaptırımlı adrese çıkıyorsa borsa yatırmanızı bekletebilir. Önce kontrol edin: saniyeler sürer.
BTC/ETH/BCH/ZEC/DASH/LTC/TRX/DOGE/BSC BNB/XRP/SOL
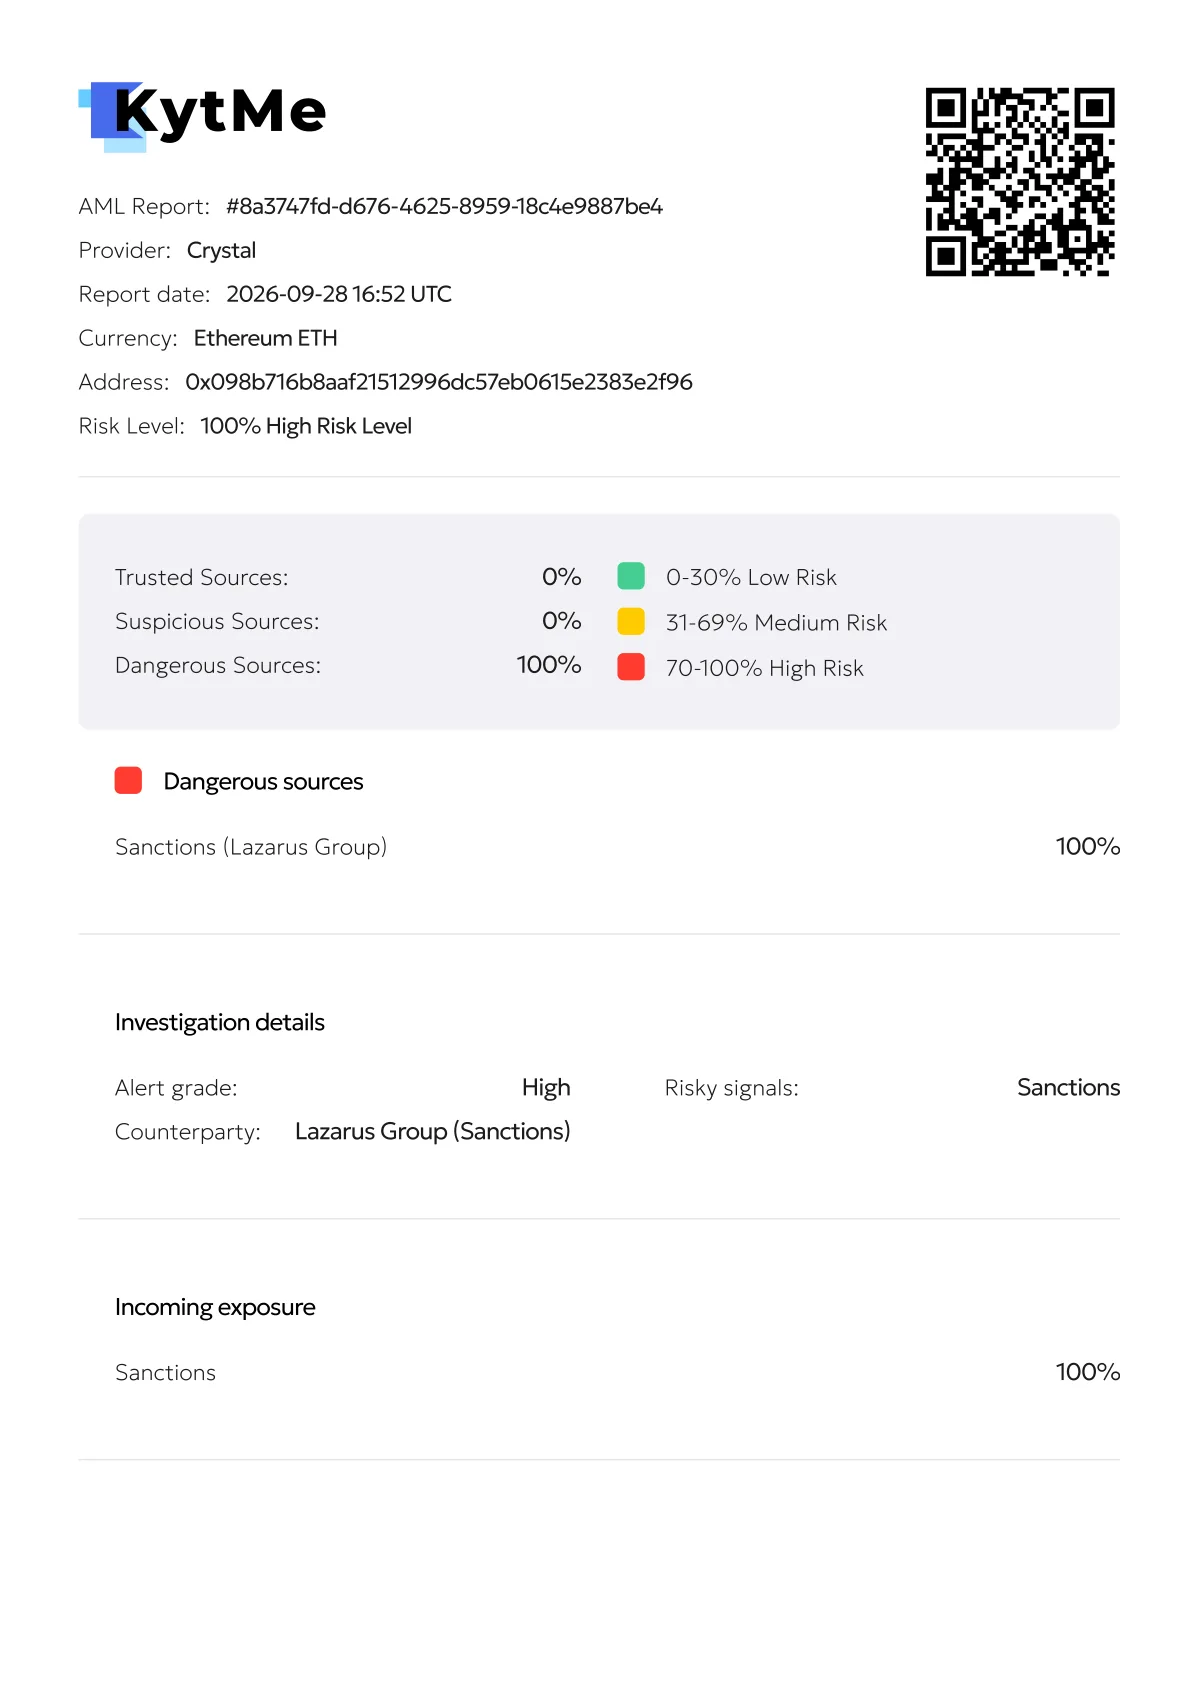
Gerçek KYTme raporu · Ronin Bridge hack'inden fon alan ve Nisan 2022'de OFAC yaptırım listesine eklenen bir Lazarus Group adresi
Hacker'lar çalınan ETH'yi birçok cüzdandan geçirir. Bir hacker'ın adresine dokunmuş bir yatırma borsada bekletilebilir.
İşaretli bir adresten gelen yatırma, fon kaynağı incelemesini başlatabilir. Borsa, paranın nereden geldiğini açıklayana kadar yatırmayı bekletebilir veya tüm hesabı kısıtlayabilir.
Sahte bir airdrop veya dApp sizden onay imzalamanızı ister. Bu imza, bir drainer'ın cüzdanınızı daha sonra boşaltmasına izin verir.
Dolandırıcılar, kullandığınız bir adrese benzeyen adresten sıfır değerli transferler gönderir. Adresi geçmişten kopyalarsanız ETH onlara gider.
Lazarus Group, Garantex veya SUEX gibi yaptırım uygulanan kuruluşlarla bağlantılı adresler.
Hack'lerden, exploit'lerden ve oltalama drainer'larından fon almış adresler.
Fonların yüzde kaçının dolandırıcılık, darknet pazarları veya mikserlerden geldiği.
Her sağlayıcının kendi riskli adres veritabanı vardır. Birinin kaçırdığını diğeri zaten işaretlemiş olabilir; bu yüzden KYTme aynı Ethereum adresini Crystal Intelligence, BitOK veya VALEGA Chain Analytics ile kontrol edip sonuçları tek yerde karşılaştırmanızı sağlar.
Kontrol bankanıza değil, blokzincire bakar. Sahte ödeme dekontunu veya başkasının hesabından ödeme yapan alıcıyı yakalamaz. P2P işlemde ETH'yi serbest bırakmadan önce banka uygulamanızı açın, paranın geldiğinden ve gönderen adının alıcıyla aynı olduğundan emin olun.
Bakiye veya işlem geçmişi mi arıyorsunuz? Ethereum gezginini kullanın. Bu sayfa riski kontrol eder.
Kaydolup e-postanızı onayladığınızda ilk AML kontrolünüz ücretsiz.