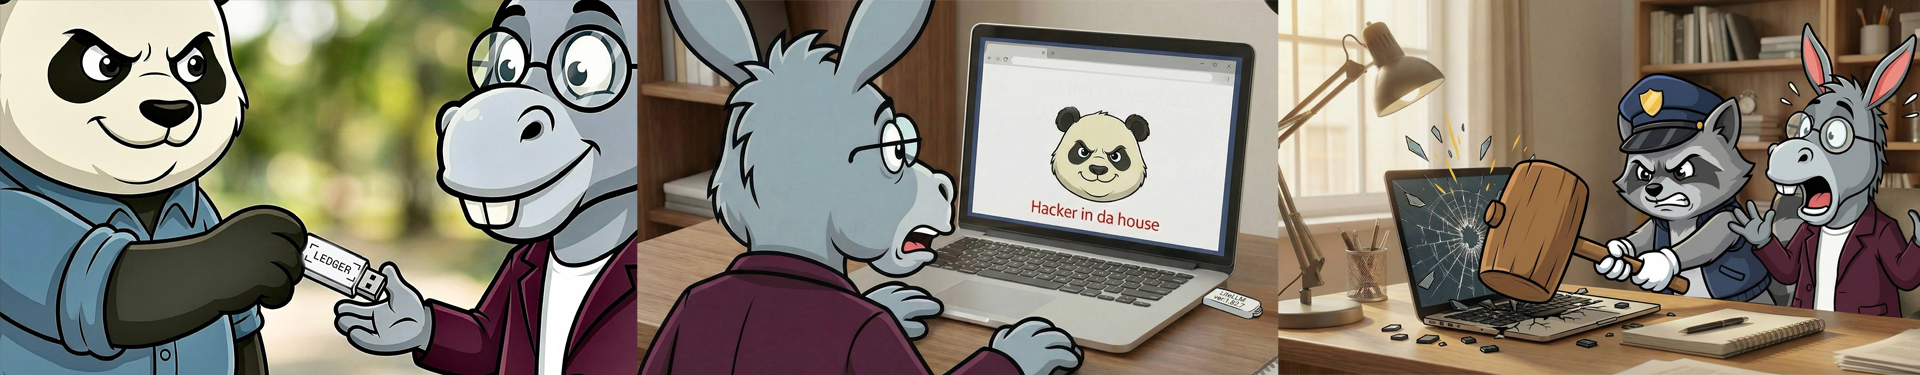
9 Ekim sabahı, Endonezya, Malezya ve Filipinler'deki Ledger donanım cüzdanı sahipleri uygulamayı açtığında bakiyelerinin sıfır olduğunu gördü. Hiçbir şey göndermemişlerdi, seed phrase'lerini kimseyle paylaşmamışlardı ve cihazları evdeydi. Öğle vaktine kadar, blokzincir araştırmacıları paranın gittiği adresleri yayımlamıştı ve birkaç gün içinde ne olduğu netleşti: seed phrase'ler, kurulum anında doğrudan cihaz ekranından sızdırılmıştı. Cüzdanlar neredeyse eş zamanlı olarak, altı zincirde 47 dakika içinde boşaltıldı. Aşağıda, hikayeyi Eylül'deki ilk uyarı işaretlerinden Tether'in dondurma işlemlerine kadar yeniden kuruyor ve bugün, 12 Ekim itibarıyla neyin bilindiğine, neyin hâlâ sadece bir teori olduğuna bakıyoruz.
Hırsızlıktan önce gelen uyarılar
İlk işaretler, para kaybolmadan haftalar önce ortaya çıktı. BleepingComputer'a göre, daha Eylül ayında araştırmacılar bir Ledger Nano X içindeki implantı gösteriyor ve bu tür cihazların orijinalinin neredeyse yarı fiyatına satıldığını belirtiyordu. Bunlardan biri, eski Mt. Gox borsası başkanı Mark Karpelès'ti. Cihazını resmi bir satıcıdan değil, tanınmış bir pazar yerinden, Malezya'dan gönderim yapan Çinli bir satıcıdan satın almıştı.
Casus implantlı Ledger'ım Malezya'dan geldi ve kusursuz bir shrink wrap'e sahipti - diye yazdı Mark Karpelès.
Bu bulgu kısa süre sonra araştırma stüdyosu Tibane Labs tarafından doğrulandı. Stüdyo, enfekte olmuş iki cihazı parçalarına ayırdı: biri Amazon Japan'dan, Malezya'dan gönderim yapan Çin merkezli bir satıcıdan; diğeri ise Japonya'daki Yahoo! Auctions'tan satın alınmıştı. İki cihazda implantın iki farklı sürümü bulundu ve ikincisi birincisinden belirgin şekilde daha özenliydi. Tibane'nin temel sonucu: implant kartı elle lehimlenmemiş, bir üreticiden sipariş edilmişti. Bu da saldırının bir ev atölyesi işi değil, hazırlanmış, seri bir operasyon olduğu anlamına geliyor.
O sırada bu bulgular, pazar yerlerinden gelen sahte ürünlerle ilgili bir hikaye gibi görünüyordu - yalnızca resmi satıcılardan alışveriş yapma konusundaki klasik uyarı. 9 Ekim'de, enfekte cihazların resmi bir bayi tarafından satıldığı ortaya çıktı.
İmplant nasıl çalışıyor
Saldırının neden işe yaradığını anlamak için bir donanım cüzdanının nasıl yapılandırıldığını hatırlamak faydalı olur. Kripto paranın anahtarları, korumalı bir çip olan Secure Element içinde saklanır ve asla buradan çıkmaz. Sırrın görünür hale geldiği tek an, ilk kurulumdur: cihaz, sahibinin yazabilmesi için seed phrase'in 24 kelimesini ekranda gösterir. İmplantın beklediği an tam olarak buydu.
Tibane Labs'a göre saldırganlar, standart pili daha küçük bir pille değiştirdi ve açılan alanı bir STM32 mikrodenetleyici, 2×2 mm'lik bir eSIM ve korumalı bir LTE modülü için kullandı. Daha gelişmiş versiyonda implant, ekranın altındaki köpük dolgunun normalde bulunduğu yere sığdırılmış ve orijinal pille çalışıyordu. Mikrodenetleyici, görüntüyü ekrana taşıyan hatlara bağlıdır. Ledger yazı tipini tanır, kurulum ekranının açık olduğunu tespit eder, sahip kelimeleri kopyalarken bunları tek tek kaydeder ve tamamlanan ifadeyi hücresel ağ üzerinden saldırganın sunucusuna gönderir.
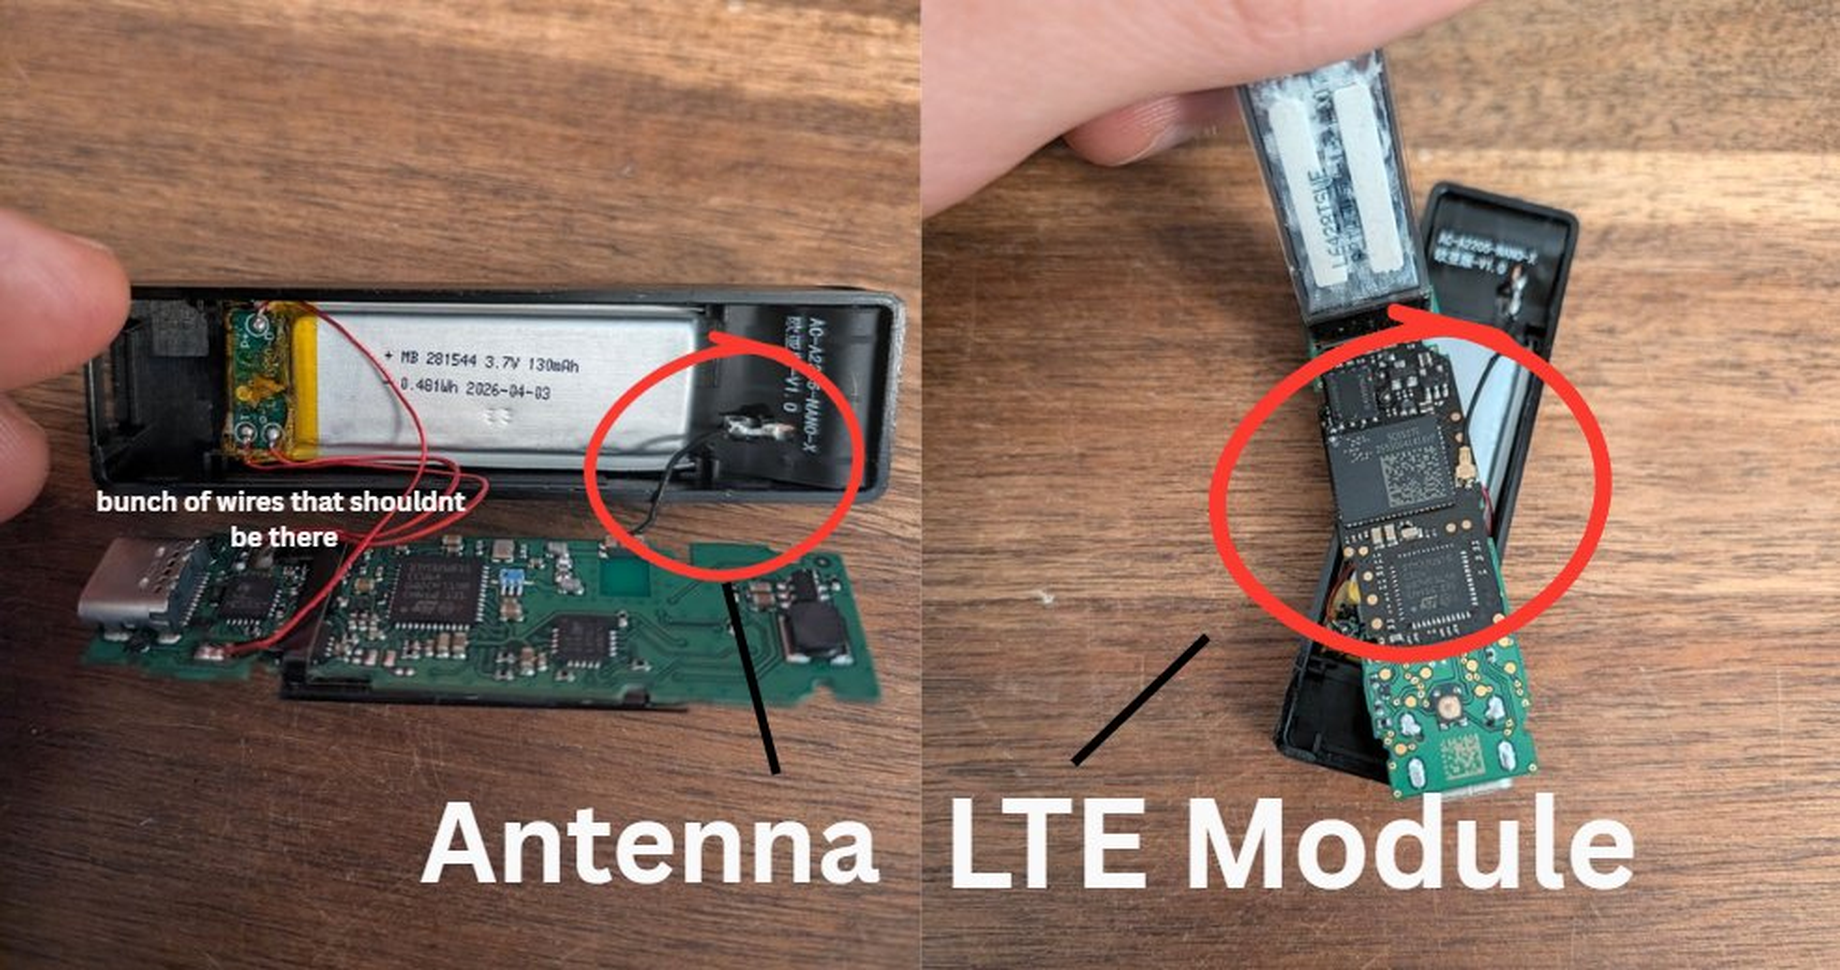
Sahipler için en kötü yanı, böyle bir cihazın her kontrolden geçmesidir. Karpelès, kendi cihazının bozulmamış ambalajla geldiğini ve Ledger'ın yerleşik özgünlük kontrolü olan Genuine Check'ten geçtiğini belirtiyor: gerçek güvenlik çipine kimse dokunmamış, casus da onun hemen yanında duruyor. Ledger'ın kendisi uyarıyor: orijinal Secure Element yerinde kaldığı sürece Genuine Check implantları tespit etmiyor. İmplantı ele verebilecek tek bir ayrıntı var - kasanın üst kenarı boyunca uzanan anten teli. Ama onu görmek için cihazı açmak gerekiyor.
Bu şemanın hırsızlığın boyutunu açıklayan bir başka özelliği daha var. Saldırganın kurulumdan hemen sonra cüzdanları boşaltmasına gerek yoktu. Haftalarca seed ifadeleri toplayabilir, sahiplerin birikimlerini cihazlara taşımasını bekleyebilir ve her şeyi tek bir vuruşta alabilirdi.
El değiştiren bayi
Doğrulanmış tüm vakalar tek bir noktaya çıkıyor: Ledger'ın resmi bayisi sayılan Endonezya, Malezya ve Filipinler'deki donanım cüzdan mağazası CryptoBilis. Ve mağazanın kendine özgü bir hikayesi olduğu ortaya çıktı.
Hırsızlıklara ilişkin ilk haberlerin hemen ardından, CryptoBilis'in eski kurucuları Arravind Prabu ve Vimalatheethan bir açıklama yayımladı. Açıklamalarına göre şirket yıl başlarında yeni sahiplerine satılmıştı; Mart 2026'te devir işlemini tamamen tamamladılar ve o tarihten beri sistemlerine, müşteri veri tabanlarına ya da sipariş geçmişlerine erişimleri kalmadı. Anlaşma gereği ortak bir duyuru Ekim ortasına kadar yasaklandığı için bunu kamuoyuna açıklayamadılar.
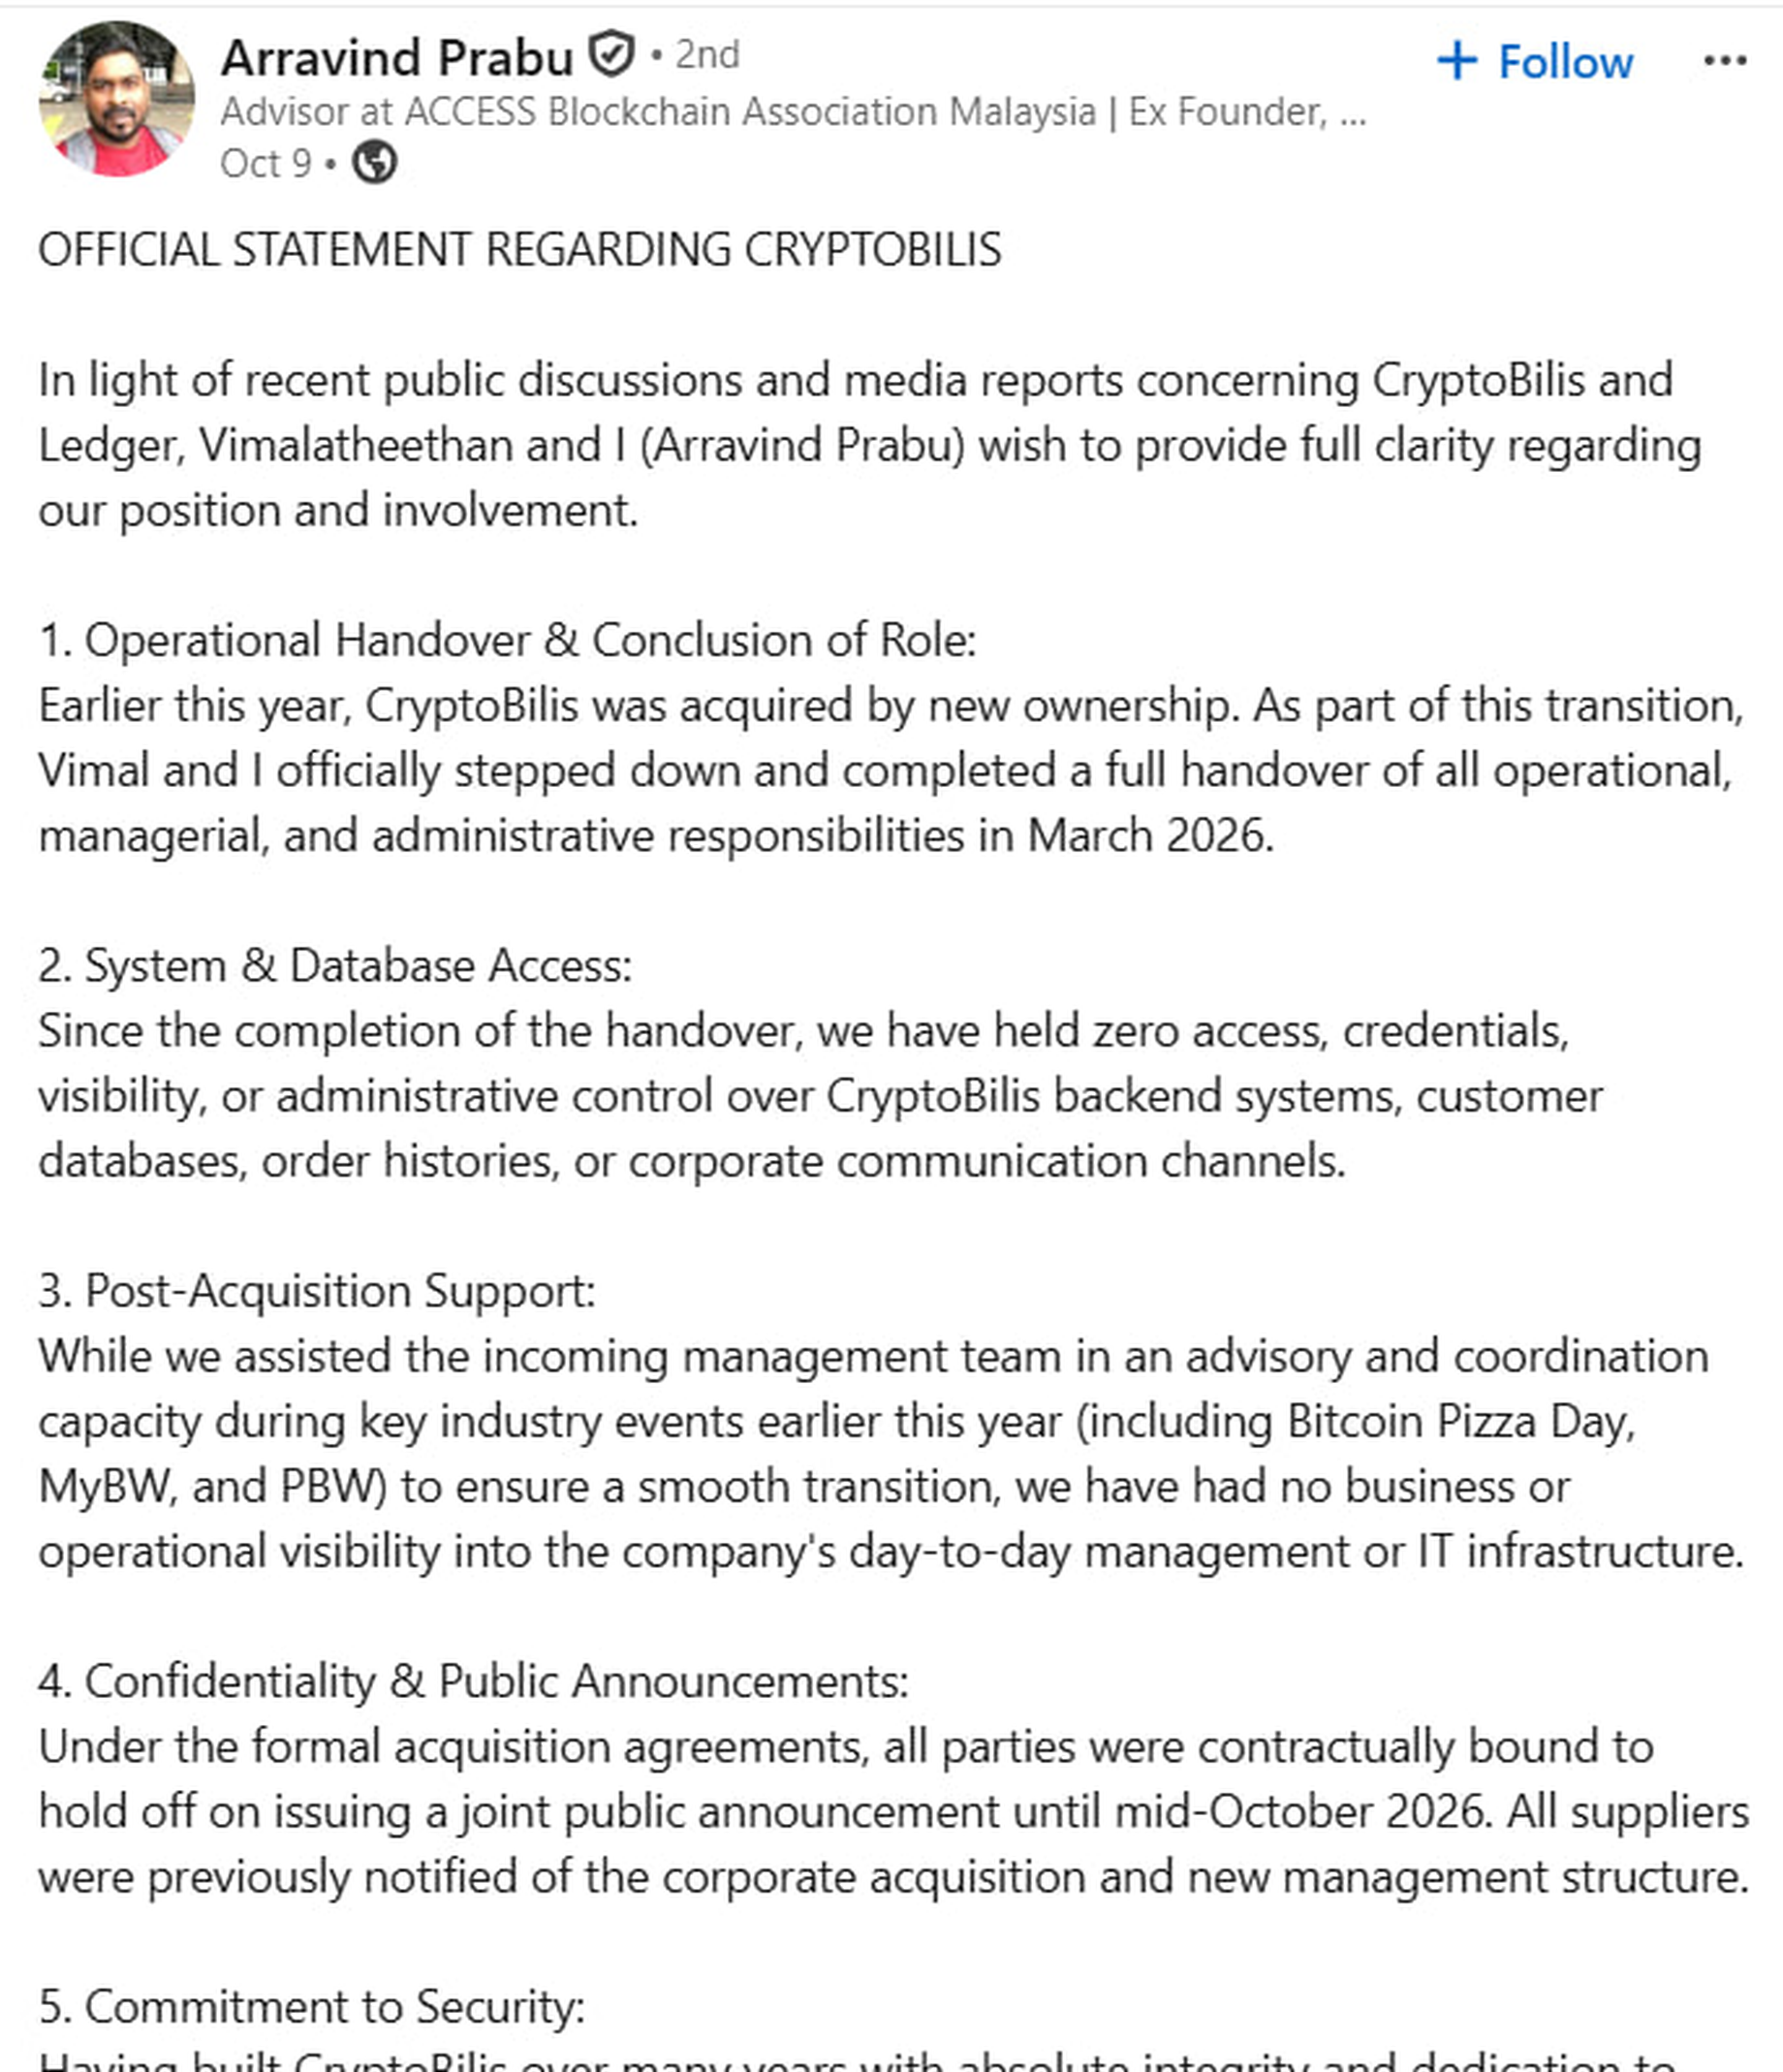
TechFlow tarafından aktarılan kurumsal kayıtlar, Ağustos 3'den bu yana CryptoBilis hisselerinin %100'sinin Heilongjiang eyaletinde kayıtlı adrese sahip Jiaming adlı bir Çinli vatandaşa ait olduğunu gösteriyor. Prabu'ya göre gizlilik anlaşması Ekim 19'e kadar geçerli. Hırsızlıklar bundan on gün önce kamuoyuna duyuruldu. Eski kurucular, şirketin mevcut başkanı olarak Nicholas Chang'ı gösteriyor.
Bu tesadüfleri Binance kurucusu Changpeng Zhao da fark etti.
«Hackerlar görünüşe göre bayiyi satın aldı ve ağızlarını kapalı tutmak için onlara bir gizlilik anlaşması imzalattı» - yazdı Changpeng Zhao.
Burada gerçekleri teorilerle karıştırmamak önemli. Sahiplik değişikliği belgelerle doğrulanmış durumda. Yeni sahip ile implantlar arasındaki bağlantı ise doğrulanmamış: ne Ledger ne de soruşturmacılar bu yönde bir kanıt yayımladı. Cihazların tam olarak nerede açıldığı da belirsizliğini koruyor: bayinin deposunda mı, tedarikçilerinden birinde mi yoksa daha öncesinde mi. Ama resmi bir satış kanalının aylarca yeni, açıklanmamış bir sahip altında faaliyet göstermiş olması, Ledger'ın bayi sistemi için çoktan ana soru haline geldi.
İki haftalık hazırlık ve 47 dakikalık hırsızlık
Zincir üzerinde olanların en ayrıntılı tablosu Bitquery'nin soruşturmasından geliyor. Bu soruşturma, hırsızlığın önceden planlandığını ve bir senaryoya göre gerçekleştirildiğini gösteriyor.
Her şey 25 Eylül'de başladı. O gün saldırgan, biri TRON'da diğeri Ethereum'da olmak üzere, üç dakika arayla iki kontrol adresi oluşturdu. TRON adresi için gereken gas, bir gün önce Bybit borsasından 14,512 TRX çekmiş bir cüzdandan geldi. Sonraki iki hafta boyunca her iki adres de prova yaptı: bir cüzdana birkaç dolar ve biraz gas gönderdiler, bir harcama onayı aldılar ve parayı geri çektiler. TRON'da 21, Ethereum'da ise 20 kez bu döngü tekrarlandı. Son iki döngü 7 Ekim'de, 23 saniye arayla çalıştırıldı.
9 Ekim'de saat 04:59 UTC'de senaryo devreye girdi. İlk olarak 30 TRON cüzdanı, üç saniye içinde erişim ayarlarını değiştirdi: her birine, sahibi olmadan paraları hareket ettirmeye yetecek güçte aynı yeni anahtar eklendi. Bu değişikliği yalnızca cüzdanın kendi anahtarı yapabildiğinden, saldırganın elinde zaten 30 anahtarın tamamı vardı. Sekiz dakika sonra, 25 başka TRON cüzdanı art arda iki blokta aynı harcama onayını imzaladı ve altı saniye içinde 29 milyon dolar bu cüzdanlardan çıktı. Neredeyse aynı anda BNB Chain, Polygon ve Ethereum'daki cüzdanlar, ardından Solana'dakiler boşaltıldı; 05:54'de ise 111 Bitcoin cüzdanı tek bir blokta boşaltıldı.
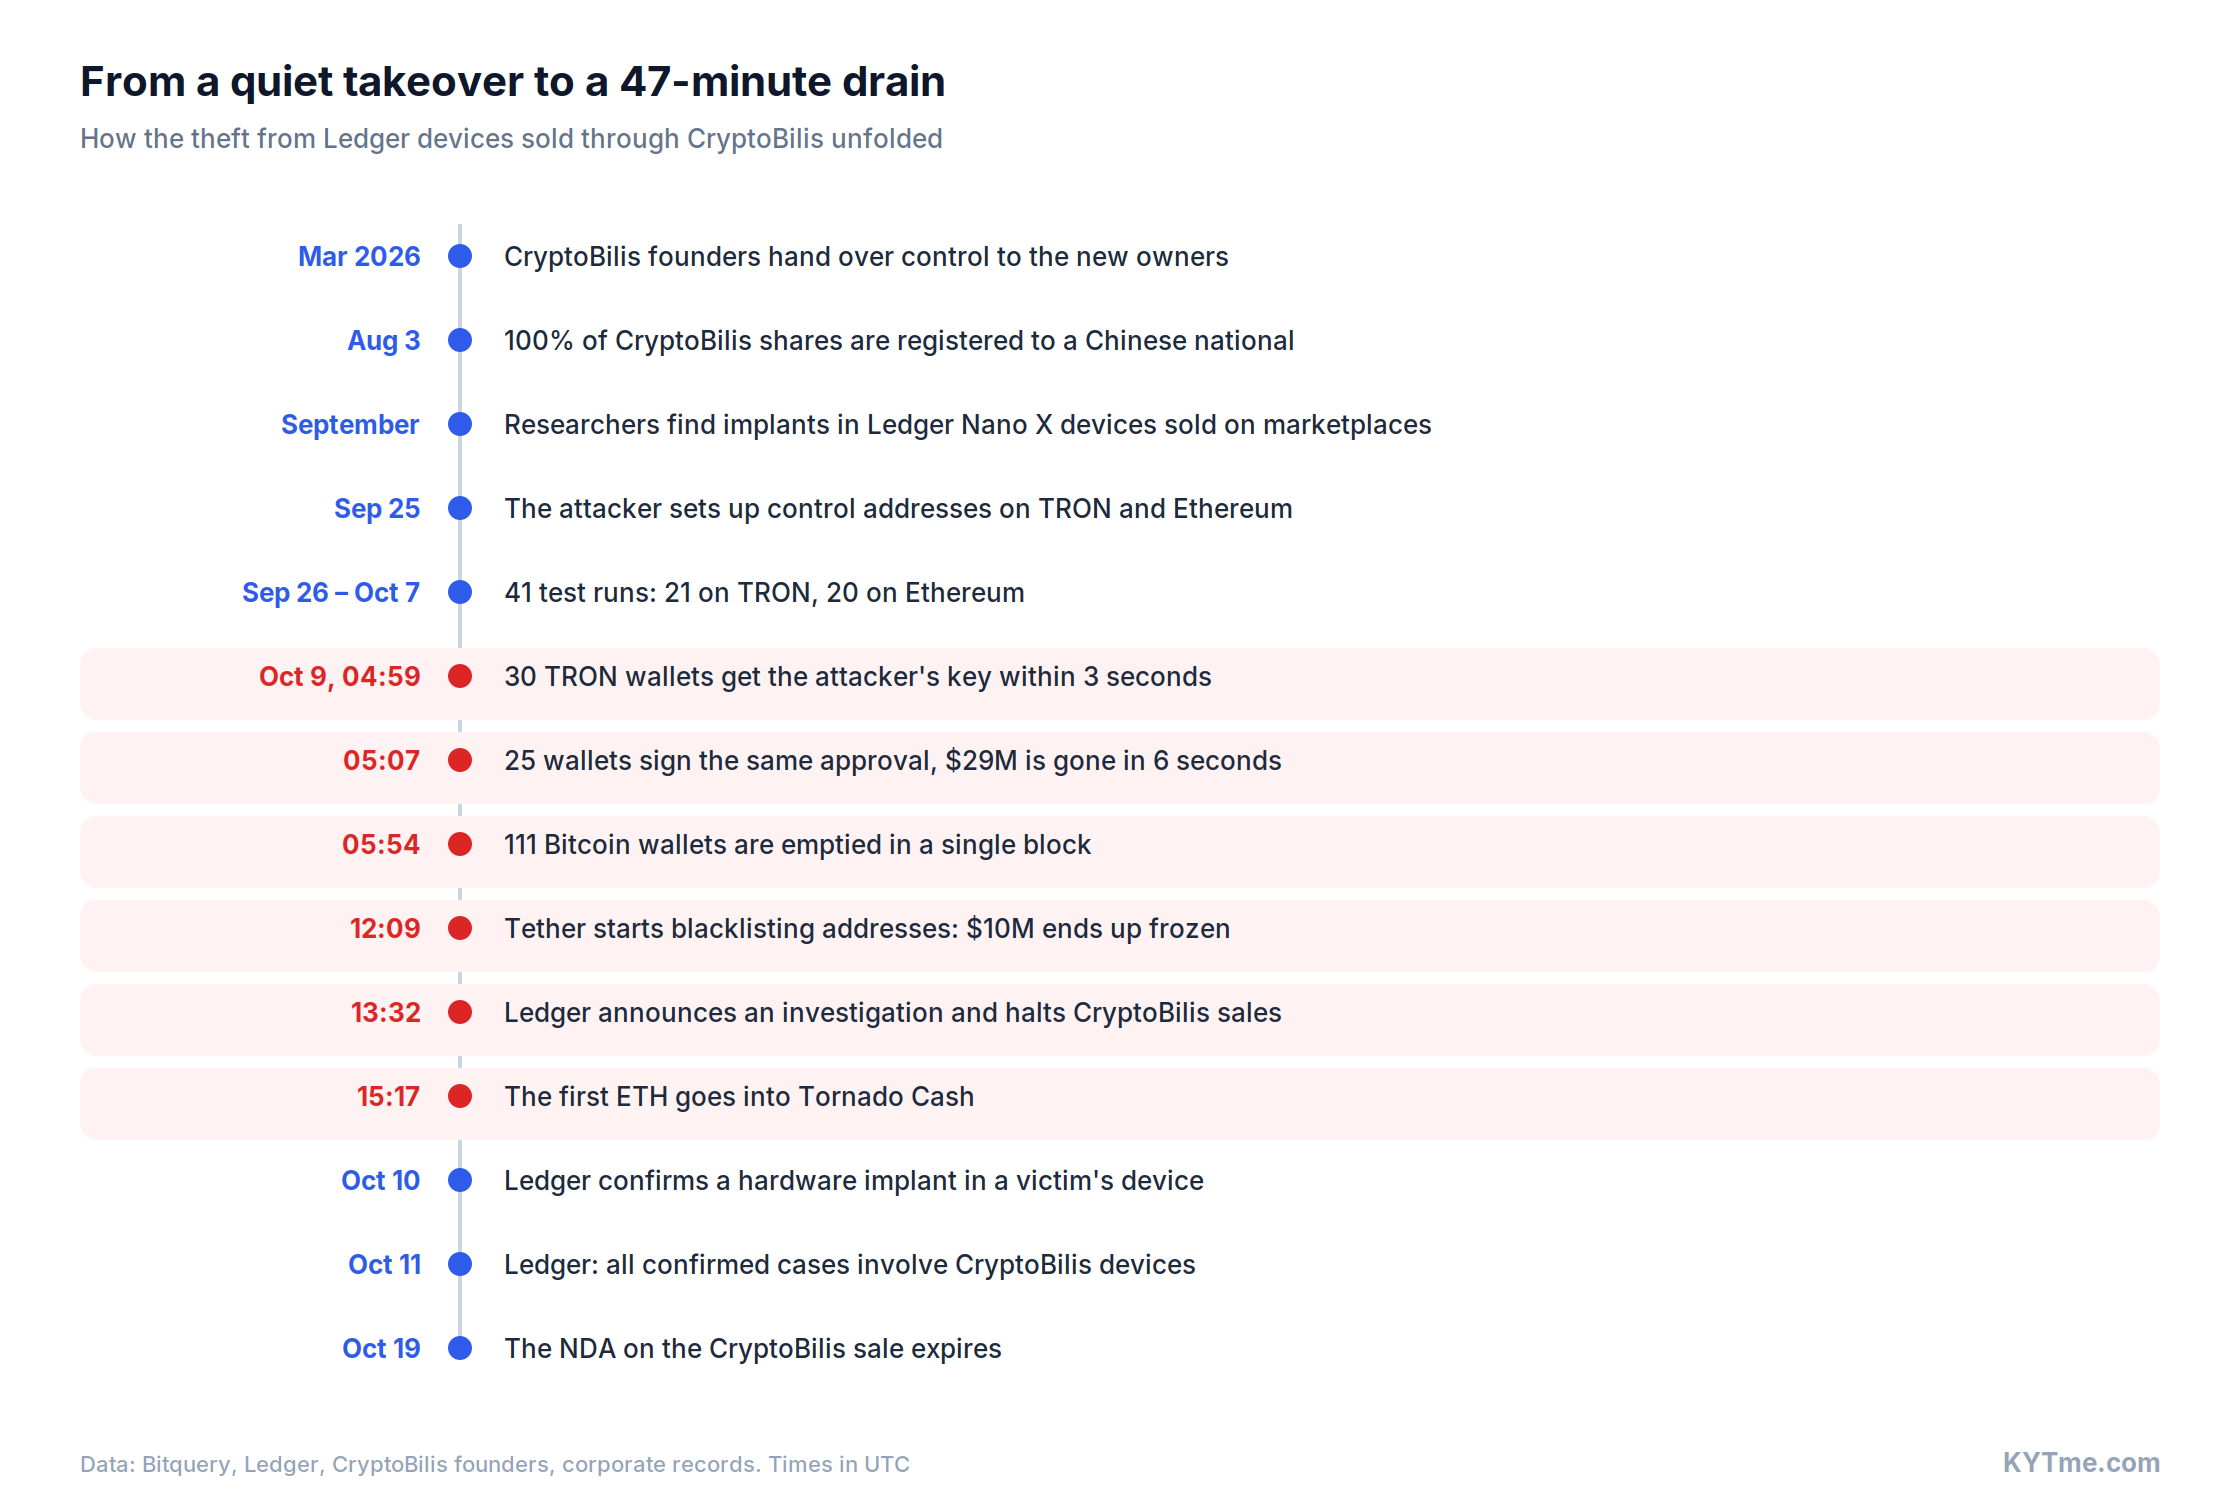
Bitquery bundan net bir sonuç çıkarıyor: bu, bir insanın değil, zaten her anahtara sahip olan bir yazılımın davranışı. Şirket, kurbanlardan imza toplayan bir kimlik avı sitesi alternatif teorisini de test etti ve bunu olası bulmadı. Bir işletme cüzdanı, hırsızlığın tam ortasında tüm bakiyesini, 4.3 milyon USDT'yi gönderdi; bu da imzanın tam o anda, sahibinin müdahalesi olmadan atıldığı anlamına geliyor.
Bitquery'nin hesaplamasına göre saldırgan toplamda 315 cüzdandan $93.2 milyon çaldı. Esas darbe TRON'a geldi: neredeyse tamamı USDT olmak üzere $70.5 milyon. $16.8 milyon değerinde Bitcoin alındı, geri kalanı ise Ethereum, BNB Chain, Polygon ve Solana'dan geldi. Kurbanlar yalnızca bireyler değildi: boşaltılan cüzdanlardan biri Ekim 1'den bu yana 33.5 milyon USDT almış ve bir işletme gibi onlarca adrese ödeme yapmıştı. Diğer tahminler birbirine yakın ama örtüşmüyor: saldırganın adreslerini ilk yayımlayan Specter $86 milyon'dan söz ederken, YFarmX 521 adresten $94.5 milyon hesapladı. Ledger kendi rakamını henüz vermedi.
Bitquery zamanlamaya da dikkat çekti. Ledger, son 90 gün içinde CryptoBilis'ten cihaz satın alanlara önlem almalarını tavsiye ediyor. Ancak kurban cüzdanların onda sekizinden fazlası ilk fonları Haziran ayından itibaren almaya başladı. Bu da daha önce cihaz satın almış kişilerin de risk altında olabileceği anlamına geliyor.
Tether ile yarış: para nereye gitti?
Saldırganın adresleri kamuya açıldığı anda yarış başladı. Adresleri içeren ilk gönderiler X'te yaklaşık 12:00 UTC'de yayımlandı ve yaklaşık on dakika sonra Tether bağlantılı adresleri kara listeye almaya başladı. İki saat içinde 37 adres kara listeye alındı ve bunlardan 20'ünde $10 milyon USDT kilitli kaldı. Ledger, 13:32 UTC'de resmi bir açıklama yayımladı: şirket bir soruşturma başlattığını duyurdu, CryptoBilis'ten satışları durdurmasını istedi ve alıcılara yeni cihaz kurulumu yapmamalarını tavsiye etti.
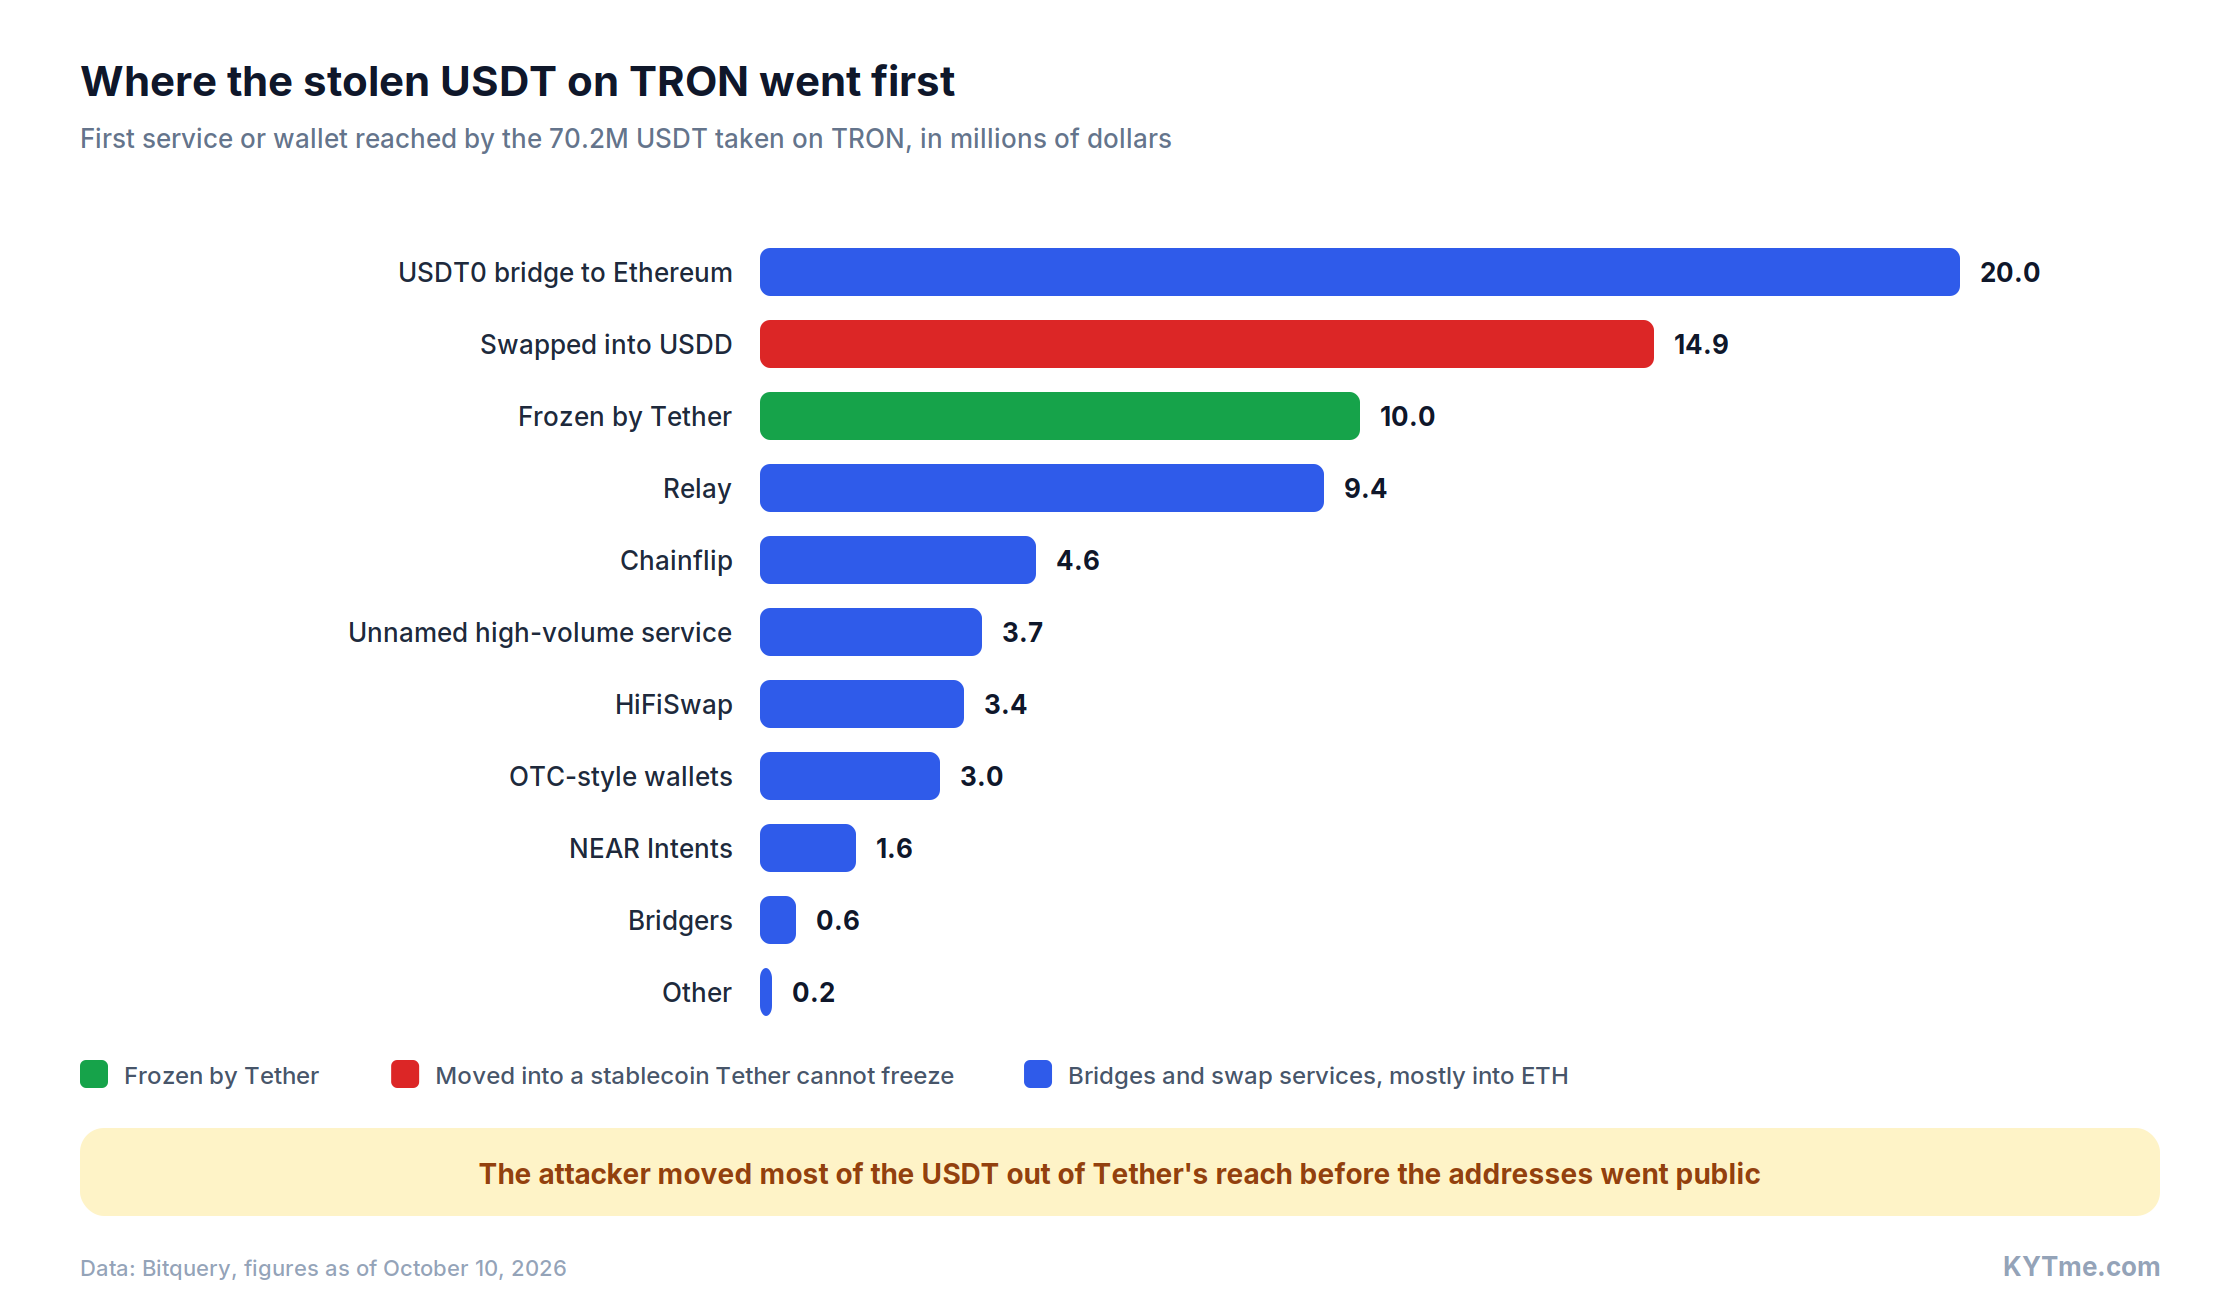
Saldırgan donma işlemlerine anlaşılan önceden hazırlanmıştı. İlk gönderilerden önce TRON üzerindeki USDT'nin büyük kısmını taşıdı: 20 milyon, USDT0 köprüsü üzerinden Ethereum'a geçti ve ETH ile takas edildi, 14.9 milyon ise Tether'ın dondurmaya kapalı bir TRON stablecoin'i olan USDD'ye çevrildi. Geri kalanı, saldırgana ETH ödeyen Relay, Chainflip, HiFiSwap ve NEAR Intents takas servisleri üzerinden geçti.
Ekim 9 akşamı aklama başladı. 40 dakika içinde her biri yaklaşık 400 ETH olan üç parti Tornado Cash karıştırıcısına gönderildi, ertesi gün ise 1,736 ETH daha gönderildi. İki günde toplam 2,990 ETH. Karıştırıcıdan sonra paralar, gönderen, alıcı ve tutarı gizleyebilen bir ağ olan Zcash'e geçti ve oradan tekrar çıktı. Ancak anonimlik işe yaramadı: Bitquery, yatırma ve çekme işlemlerinin tutarlarını ve zamanlamasını Zcash'in en küçük birimine kadar eşleştirerek toplam 5.35 milyon USDC tutan beş yeni cüzdan buldu. Bunlar USDC'nin ihraççısı Circle tarafından dondurulabilir. Bitquery bu bağlantıyı güçlü olarak nitelendiriyor, ancak bir karıştırıcının ardından bunun doğrudan kanıta değil, örüntü eşleşmesine dayandığını vurguluyor.
Saldırgan paranın bir kısmını tezgâh üstü (OTC) aracılar üzerinden nakde çevirmeye çalıştı. 5.1 milyon USDD'yi tekrar USDT'ye çevirip bir OTC grubunun cüzdanlarına gönderdi, oradan da 5.2 milyon USDT Binance yatırma adreslerine ulaştı. Bu cüzdanlar başka müşterilere de hizmet verdiğinden, saldırganın bu transferlerdeki tam payı belirlenemiyor. Ancak borsa, paranın hangi hesaplara ulaştığını biliyor ve soruşturmacılar için bu en umut verici izlerden biri.
Bitquery'ye göre Ekim 11 sabahı itibarıyla yaklaşık $81 milyon hâlâ zincir üzerinde izlenebilir durumdaydı. $16.8 milyon değerindeki Bitcoin, hırsızlıktan bu yana hiç hareket etmedi. Saldırganın cüzdanlarında 15,500 ETH ve 10 milyon USDD bulunuyordu. Fonları boşaltmak için kullanılan adresler KYTme explorer üzerinden kontrol edilebilir:
| Ağ | Saldırgan adresi |
|---|---|
| TRON | TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C |
| TRON | TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9 |
| TRON | TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW |
| TRON | TSDWtuZ2pARUVz4v3PkL2hi3iXPjowAr5a |
| TRON, anahtar 30 cüzdana eklendi | TEqZsE39aNXRnuTwrXJ9ooWMc87puuZxpK |
| Ethereum, BNB Chain, Polygon | 0x69c8f401cfc6cd40ac94691d6d7c48e3b7a47841 |
| Ethereum, BNB Chain, Polygon | 0x033636e45d519bebb7b5c2520ca6ce56fbdb4f7a |
| Ethereum, BNB Chain, Polygon | 0x83aeac166f6832ae3500000a24510a95a052a599 |
| Bitcoin | bc1qjqgwejnp8dc0x2938x9n9954hj97t82unx49dl |
| Bitcoin | bc1qqnkwurxs99xkx5t4yffqhq3u6qwy0qpjyujtm9 |
Bu hikaye, stabilcoinlerin bir hırsız için en zayıf, araştırmacılar içinse en uygun nokta olduğunu çok iyi gösteriyor. İhraççıları USDT ve USDC'yi dakikalar içinde dondurabiliyor; saldırganın ilk hamlesinin bunları ETH ve USDD'ye çevirmek olmasının nedeni de tam olarak bu. Bilinmeyen gönderenlerden USDT kabul ediyorsanız, bu coin'lerin bu tür adreslerle bağlantılı olup olmadığını kontrol edin. Bunun sıradan satıcılar için neden önemli olduğunu kirli kripto paranın nereden geldiği başlıklı yazımızda anlattık.
Adresi kontrol edin
Siteyi ziyaret etAvrupa: MediaMarkt'tan gelen cihazlarda implant mı var?
Dikkatler Güneydoğu Asya'ya odaklanmışken, hikaye Avrupa'da beklenmedik bir yön aldı. Johannes adıyla bilinen bir X kullanıcısı, resmi bir Ledger ortağı olan Almanya'daki bir MediaMarkt mağazasından satın aldığı bir Ledger Nano X cihazında implant bulduğunu bildirdi. Bir gün sonra aynı zincirin başka bir mağazasından ikinci bir cihaz satın aldı, kutu açılışını kaydetti ve kendi ifadesine göre yine aynı değişiklikleri buldu: fazladan kablolar ve bir LTE modülü.
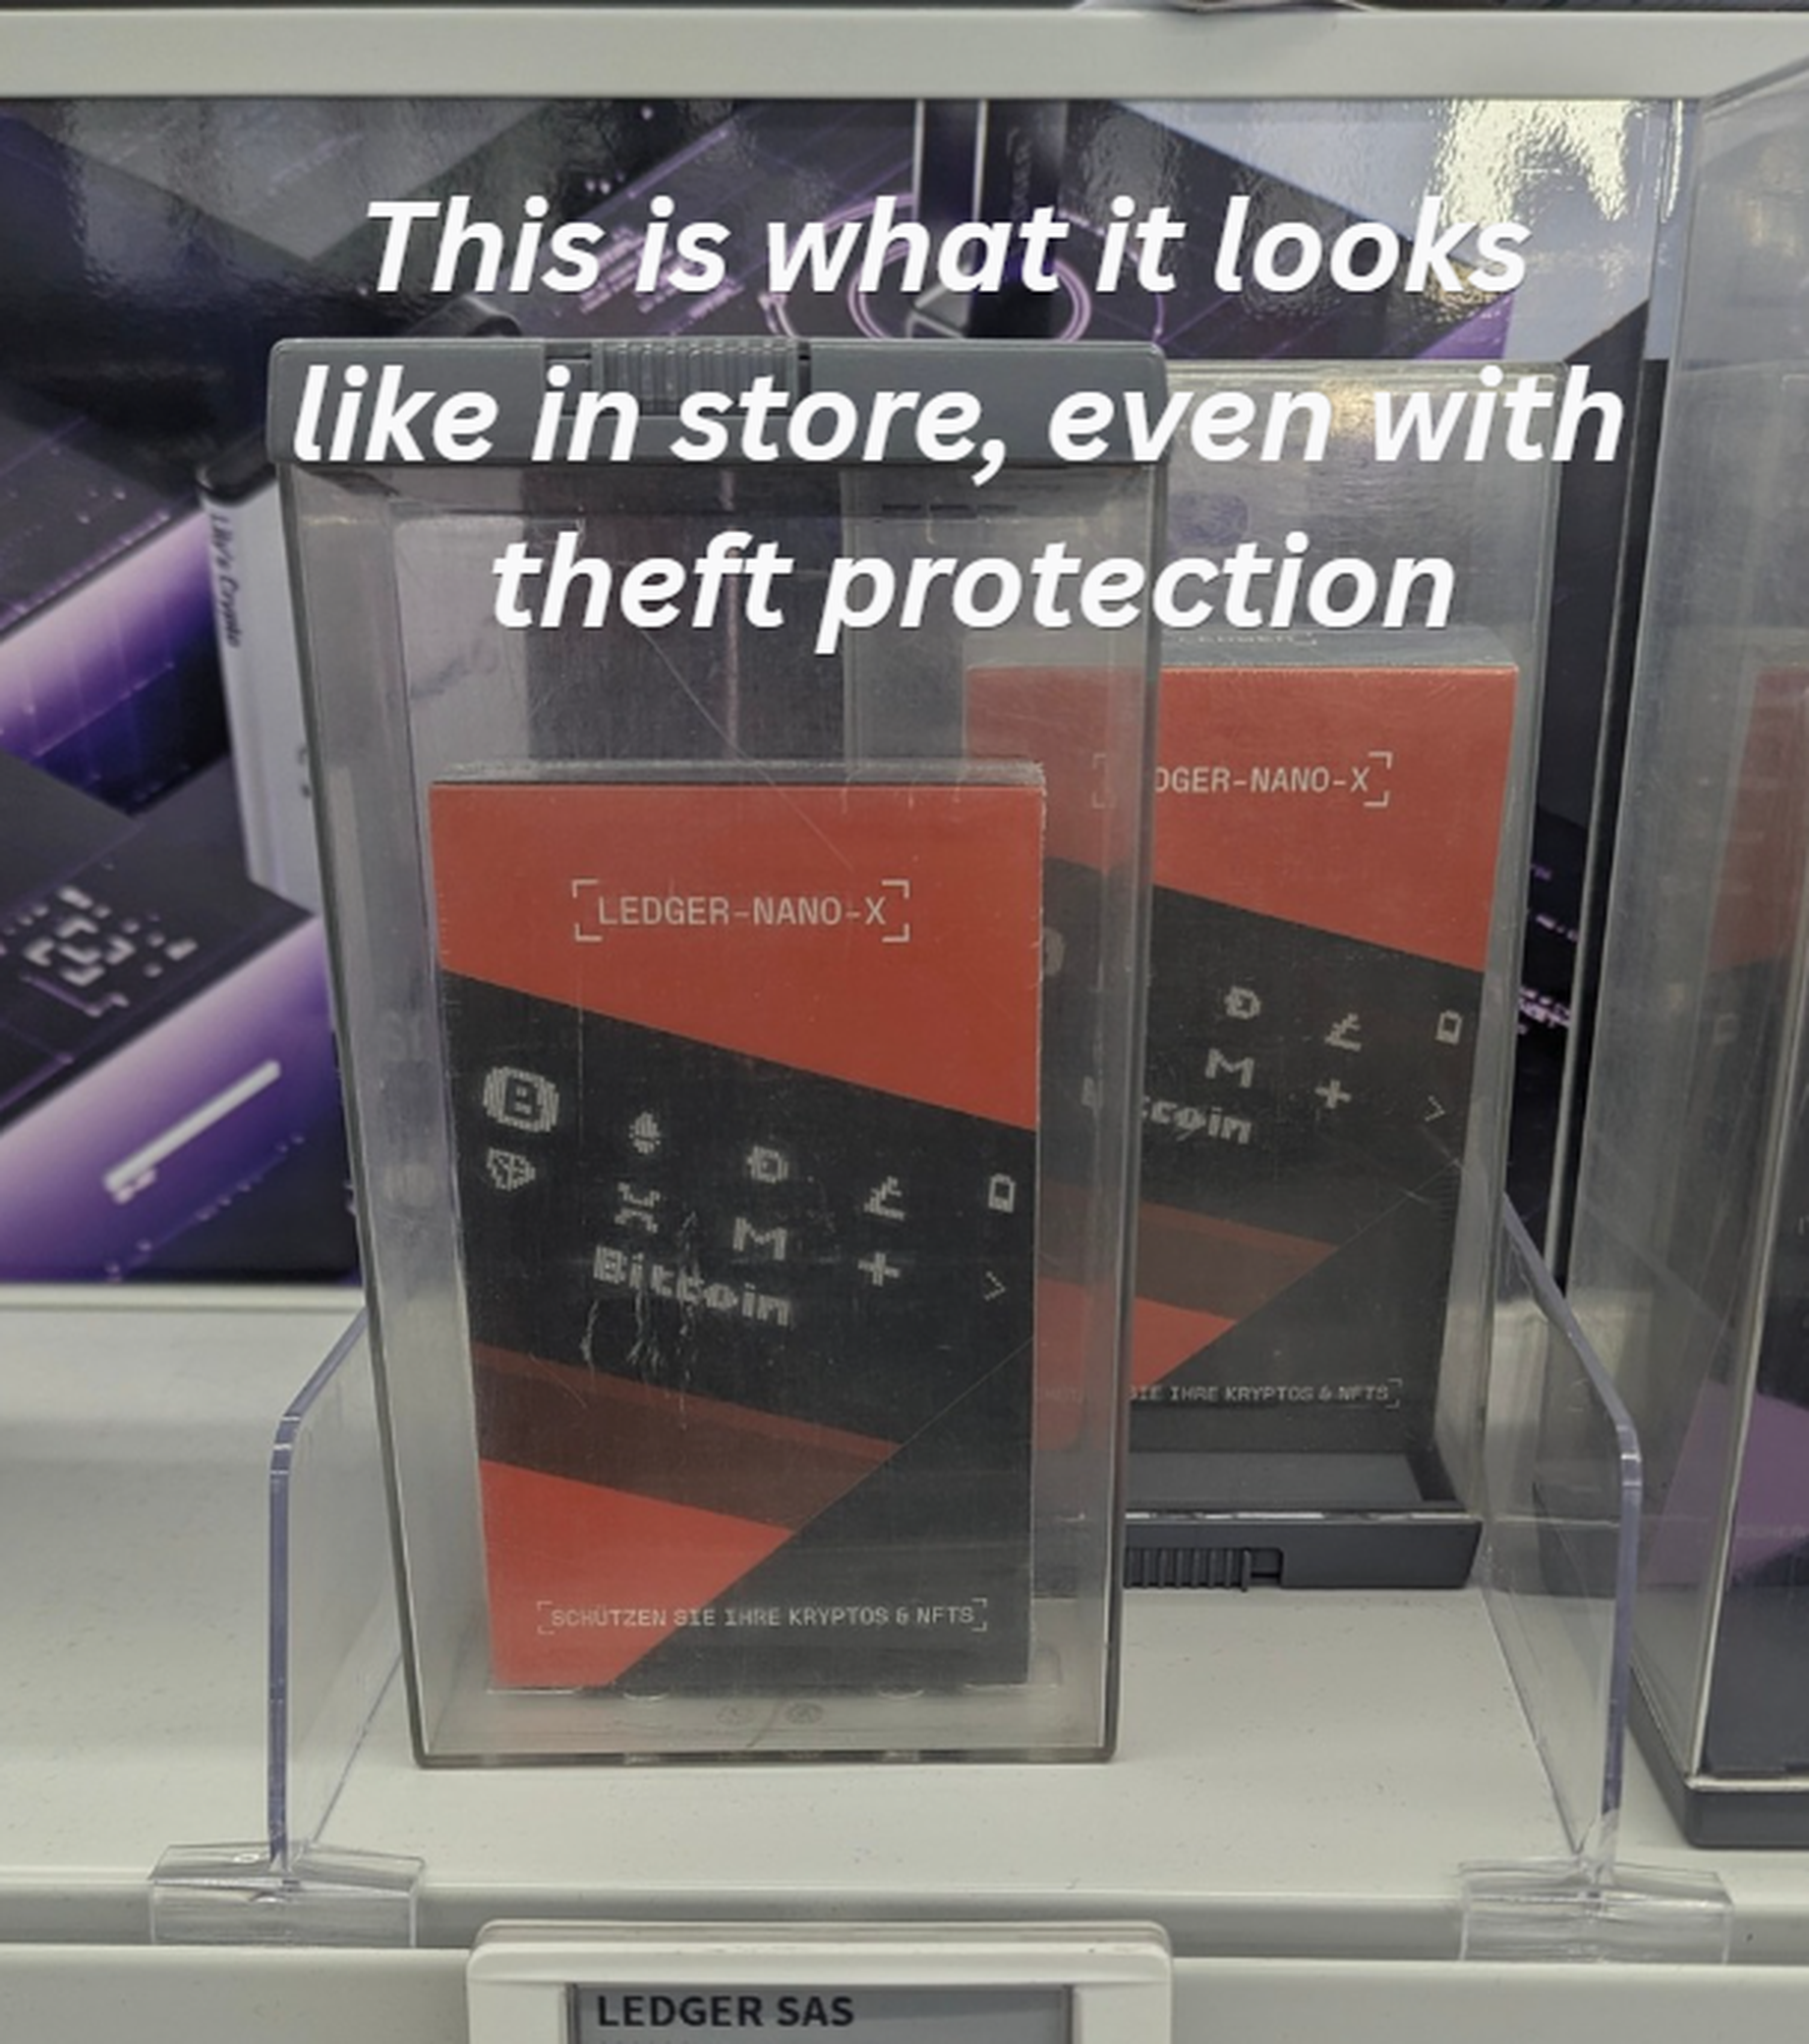
Johannes, iade edilen ürünlerin yeni olarak yeniden satıldığı teorisini dışlıyor: bir mağaza çalışanı cihazın iade olmadığını doğruladı ve iade edilen Ledger'lar üreticiye geri gönderiliyor. Mağaza kayıtlarına göre stok, Avrupa genelinde faaliyet gösteren distribütör Aqipa GmbH'den geldi. Johannes, Ledger'ı ürünlerini geri çağırmaya çağırdı ve ikinci cihazı analiz için şirkete gönderdi. Ona göre Avrupa'daki cihazdan hiçbir fon çıkmadı: ya implant çalışmadı ya da saldırganlar enfekte cihazlarda daha fazla paranın birikmesini bekliyordu.
Bu iddia doğrulanmadı. Bazı gözlemciler, yayınlanan fotoğrafların gerçekten bir implant, hatta orijinal bir kart gösterip göstermediğinden şüphe duyuyor. Ledger buna kamuoyu önünde yanıt vermedi ve 11 Ekim güncellemesinde hâlâ tüm doğrulanmış vakaların CryptoBilis ile bağlantılı olduğunu belirtiyor. Şirket ayrıca satıcılara ve distribütörlere ürünleri yalnızca resmi kanallardan temin etmelerini ve iade edilen cihazları yeniden satışa sunmamalarını hatırlattı.
Ledger'ın söyledikleri ve bugün bilinenler
10 Ekim'de Ledger kilit gerçeği doğruladı: kurbanlardan birinin cihazında izinsiz bir donanım implantı bulundu. 11 Ekim'de şirket bir güncelleme yayınladı: etkilenen cihaz sayısı sınırlı, tüm doğrulanmış vakalar CryptoBilis ile bağlantılı, Ledger'ın kendi altyapısının ihlal edildiğine dair hiçbir belirti yok ve şirket kolluk kuvvetleriyle çalışıyor ve kurbanlarla iletişime geçiyor. CryptoBilis donanım cüzdan satışını durdurdu. Ledger, kurbanlara tazminat konusunda henüz yorum yapmadı: CoinDesk'in talebine yanıt vermedi.
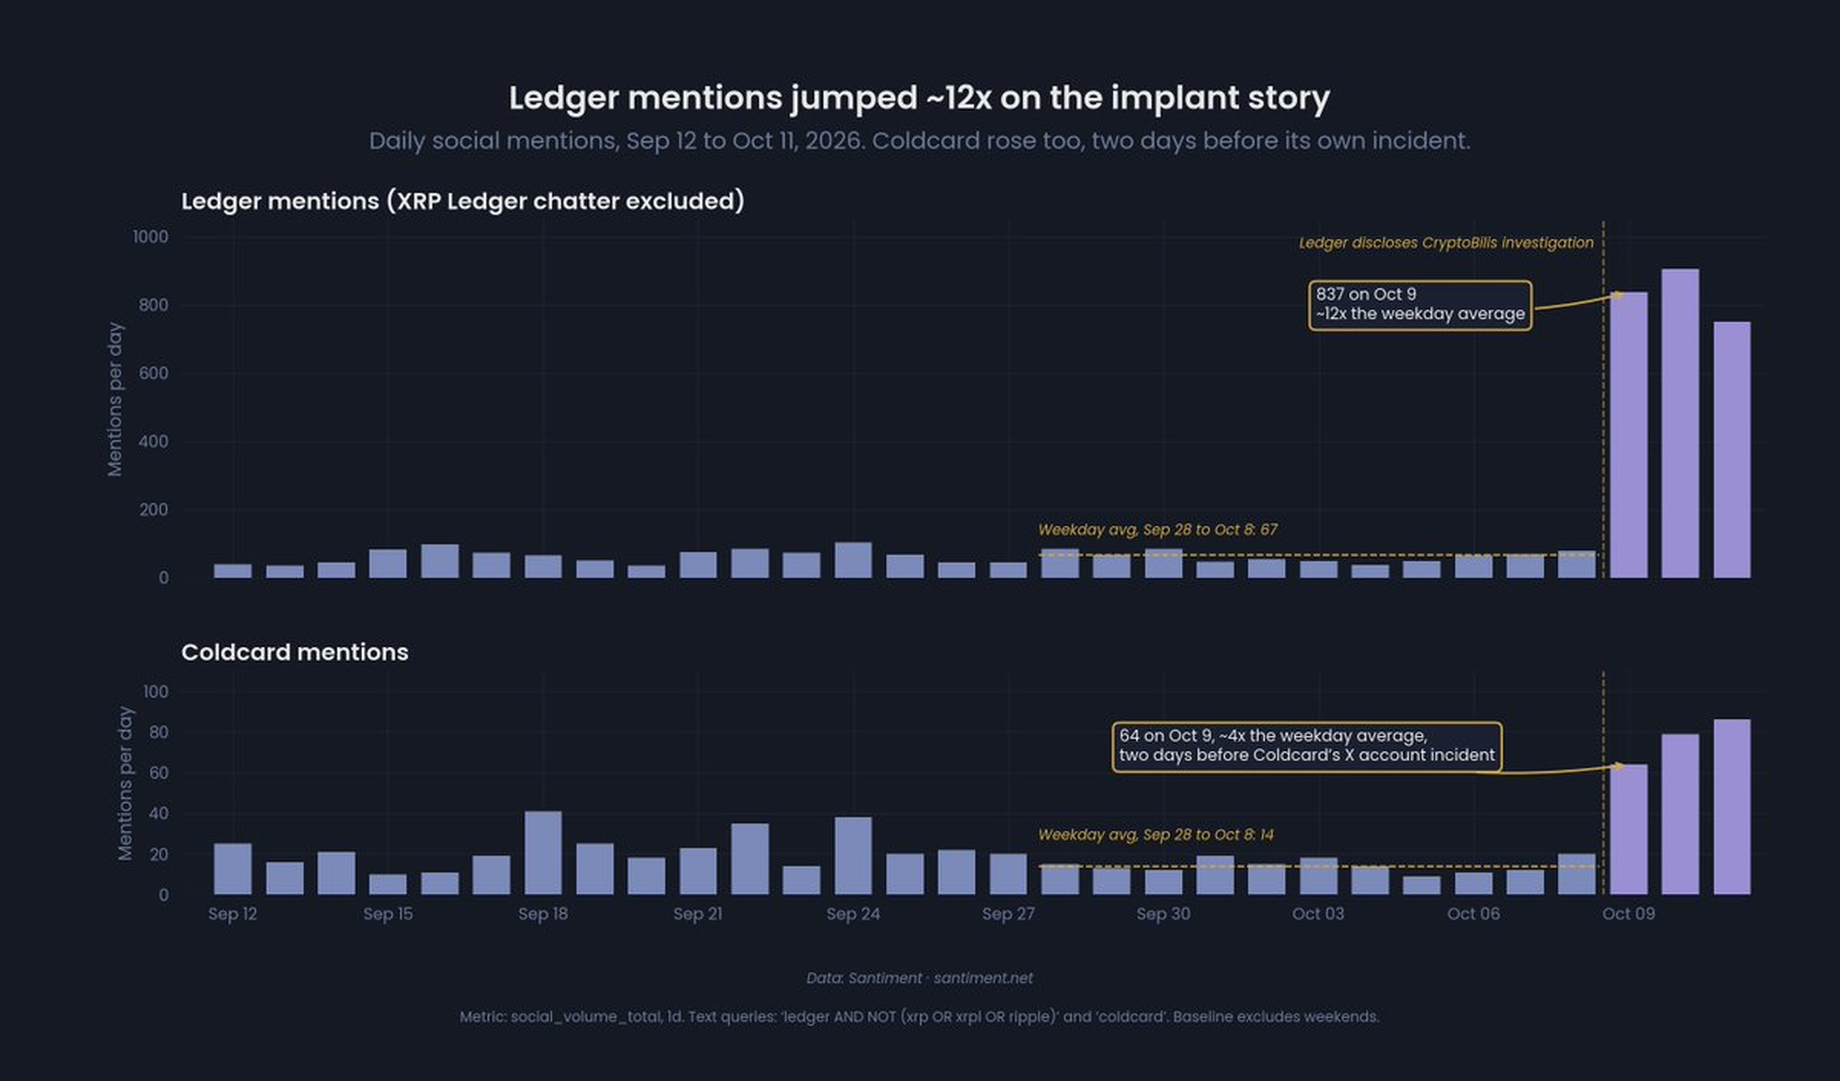
Piyasa tepkisi, tek bir satıcının ölçeğiyle orantısızdı. Santiment'e göre, Ledger 9 Ekim'de sosyal medyada 837 kez anıldı; bu, olağan hafta içi seviyesinin yaklaşık 12 katıydı ve ilgi tüm hafta sonu boyunca sürdü.
Doğrulanmış olanla varsayılan olanı ayırırsanız, bugünkü tablo şöyle: bir kurbanın cihazındaki implant doğrulandı, tüm bilinen vakaların CryptoBilis ile bağlantılı olduğu gerçeği de öyle. Blokzincir, hırsızlığın her cüzdanın anahtarlarına sahip tek bir aktör tarafından gerçekleştirildiğini ve Tether'ın $10 milyon dondurduğunu doğruluyor. Zarar miktarı, Ledger'ın verisi değil, analistlerin tahminidir. Satıcının yeni sahibi ile implantlar arasındaki bağlantı ve Avrupa mağazalarındaki vakalar, tüm hırsızlıkların implantlardan kaynaklandığı fikri gibi, şimdilik birer teori olarak kalıyor.
Ledger sahiplerinin yapması gerekenler
CryptoBilis'ten bir Ledger satın aldıysanız, Ledger yeni bir cihazın kurulumuna başlamamanızı, zaten kurduysanız doğrudan üreticiden satın alınan bir cihazda yeni bir seed ifadesiyle bir cüzdan oluşturup tüm fonları oraya taşımanızı öneriyor. Bitquery'nin verileri göz önüne alındığında, cihaz 90 günden daha önce satın alınmış olsa bile bunu yapmakta fayda var. TRON cüzdanı sahipleri, bir blokzincir gezgininde erişim ayarlarını kontrol etmeli: sahipler arasında tanıdık olmayan bir anahtar, cüzdanı başka birinin kontrol ettiği anlamına gelir.
Eğer cüzdanınız zaten boşaltıldıysa, ona düzenli olarak para gönderen herkesi uyarın. Saldırgan hâlâ anahtarı biliyor ve Bitquery, zaten boşaltılmış bir cüzdana ertesi gün gelen 70,000 USDT'nin on dakika sonra saldırgan tarafından alındığı bir vakayı kaydetti.
Diğer Ledger sahiplerinin paniğe kapılmasına gerek yok: doğrudan üreticiden satın alınan cihazlar bu hikâyede yer almıyor. Ancak ders herkes için geçerli. Donanım cüzdanı anahtarı internetten korur, ancak kutuyu sizden önce kimin açtığından korumaz. Bu yüzden bu tür cihazlar yalnızca doğrudan üreticiden satın alınmalı ve seed ifadesi zaten yazılmış halde gelen ya da normalden daha ucuz olan bir cihaz asla kullanılmamalıdır.
