Suçlular yapay zekâyı giderek daha yoğun kullanıyor. Yapay zekânın 2026'da suç faaliyetlerine girişine ilişkin bir araştırma, suçluların yapay zekâ kullanımının yıllık bazda %40 arttığını ve dolandırıcıların bu sürecin öncüleri arasında yer aldığını gösterdi. Dolandırıcılık, yapay zekâ kullanımının şimdiden olgun bir aşamaya ulaştığı ve saldırının neredeyse her aşamasında yer aldığı alanlardan biri.
Tespit edilen saldırı vektörlerinden biri, kripto para ticareti için sahte yapay zekâ botları ve programlama dersleri içeren YouTube videoları. Videolar izleyiciye Claude'un yardımıyla kripto arbitraj botu yapmayı öğretmeyi vadediyor, ardından onu tüm süreç boyunca adım adım yönlendiriyor: cüzdan oluşturma, kodu kopyalama, akıllı sözleşmeyi devreye alma ve kriptoparayla fonlama.
Eğitimi kurbanın kendisi seçiyor, talimatları izliyor ve her işlemi kendi onaylıyor. Vadedilen arbitraj botu aslında zararlı bir kod. Böyle bir eğitimi sonuna kadar izleyen herkes, kriptoparasını şemanın operatörlerine gönderecek şekilde tasarlanmış bir akıllı sözleşmeyi devreye alıp fonluyor.
Bir vakada, farklı yazarların işi gibi sunulan ancak ortak üretime dair izler taşıyan dokuz neredeyse birebir aynı YouTube eğitimi tespit edildi. Şubat-Ağustos 2026 döneminde bunlar en az 224 kurbanı etkiledi. Bu, yapay zekânın kurbanlardan para koparmak için yem olarak nasıl kullanılabileceğine dair koordineli örneklerden yalnızca biri.
Bu şema kripto cüzdanların geleneksel korumasını neden aşıyor?
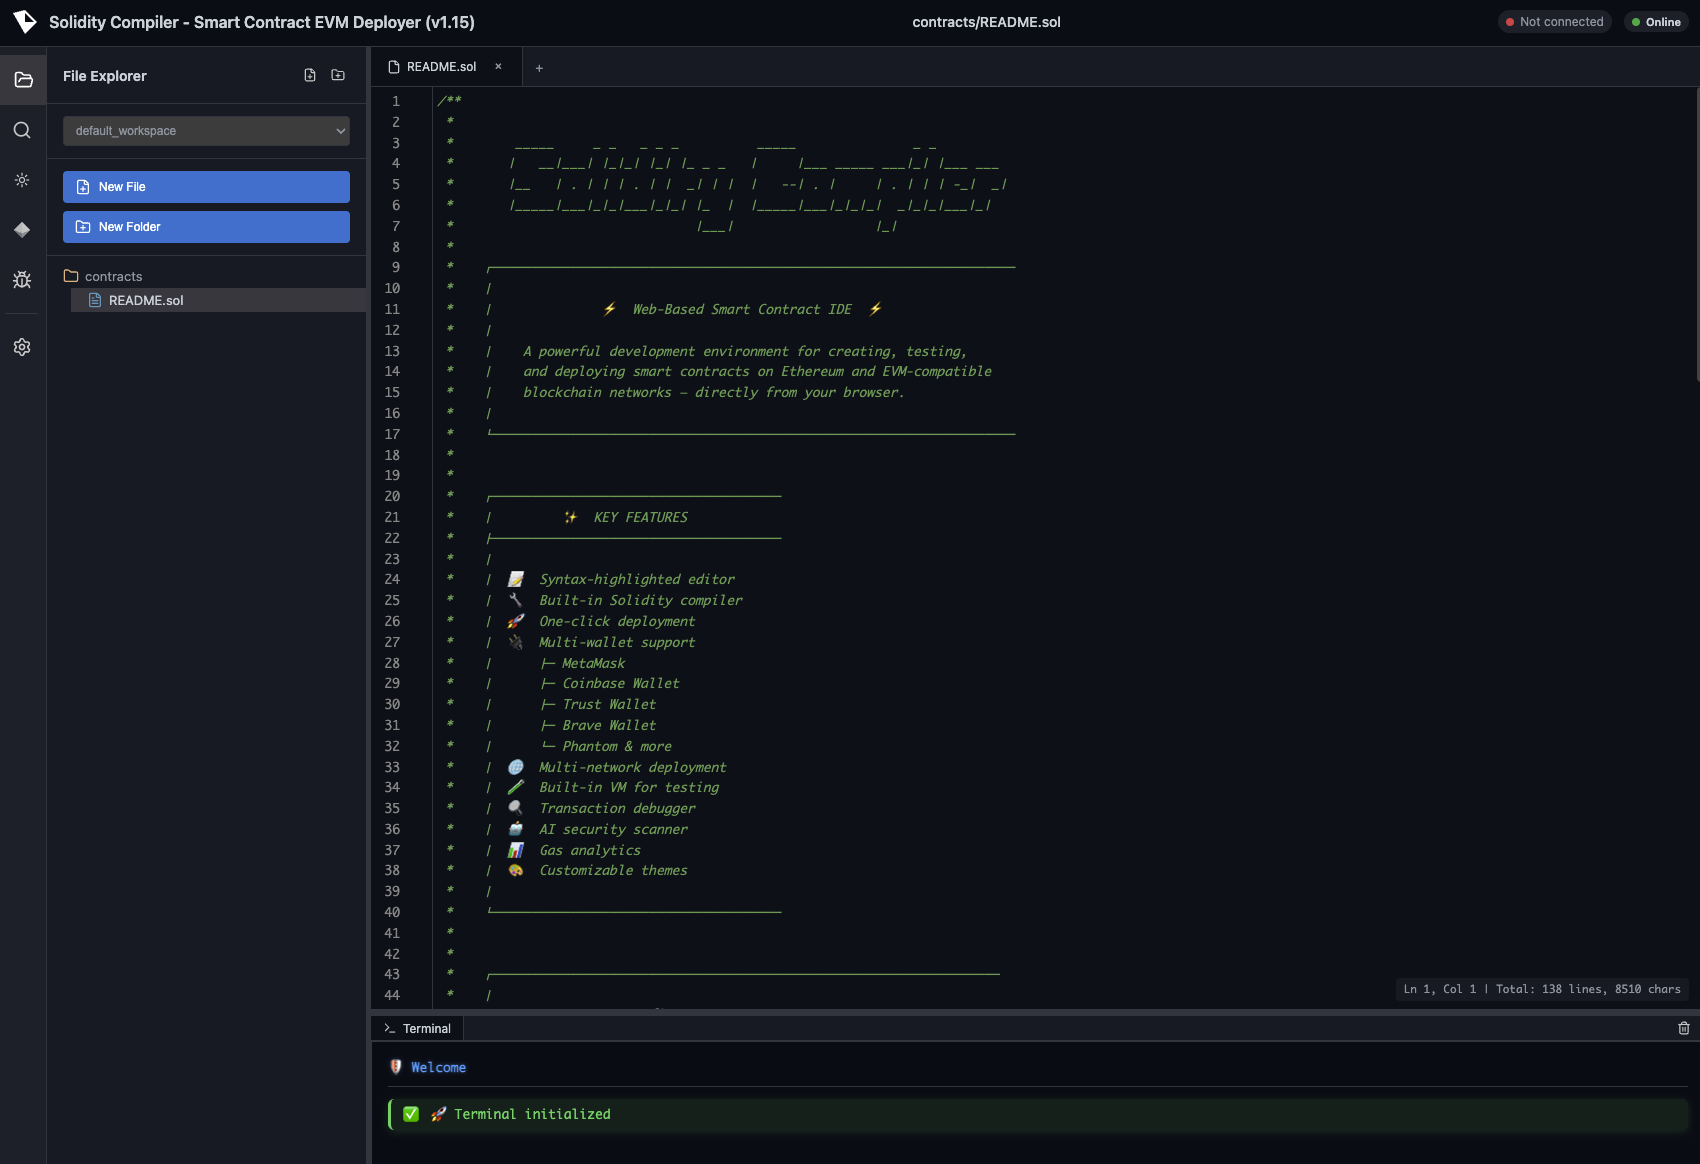
Kampanyayı geleneksel koruma araçlarıyla tespit etmeyi zorlaştıran da tam olarak bu birleşim. Cüzdanların güvenlik uyarıları, kimlik avı sitesi engel listeleri ve izin imzası analizi, zararlı siteleri ya da şüpheli izinleri saptamak için tasarlandı. Burada ise kurban kendisine gösterilen kodu kendi devreye alıyor, fonları kendi sahibi olduğu sözleşmeye gönderiyor ve her aşamayı kendi cüzdanı üzerinden onaylıyor. Zararlı kod sürece yalnızca sahte derleyici yüzünden giriyor: bu derleyici, kurbana gösterilen kaynak koddan farklı bir bytecode'u devreye alıyor.
Eğitim videoları büyük ölçekte üretiliyor
Dokuz eğitim videosu farklı YouTube kanallarında yayımlandı ve her biri ayrı bir yazarın işi olarak sunuldu. Ancak videolar ortak üretime dair izler taşıyor.
Senaryolar neredeyse birebir aynı, ekrandaki talimatlar aynı sırayla ilerliyor ve birkaç videoda, 20 saatte bir 1 ETH kazanma vaadi dahil olmak üzere, aynı kâr tutarı ondalık basamağına kadar aynı şekilde gösteriliyor.
Farklı yazarlar izlenimi yaratmak için videolarda yapay zekâ tarafından üretilmiş sunucular ve sesler kullanılıyor. Bazı kliplerde sanal bir sunucu doğrudan izleyiciye sesleniyor, bazılarında ise yapay zekâ üretimi bir ses ekran kaydına eşlik ediyor. Çoğu durumda ekranda görünen URL'ler kasıtlı olarak gizleniyor ve izleyicilere video açıklamasındaki bağlantılara gitmeleri öneriliyor. Bu da aynı kaydın yalnızca nihai adres değiştirilerek farklı kanallarda yeniden kullanılmasına imkân veriyor.
Yorum bölümlerinde, botun gerçekten çalıştığını iddia eden uydurma değerlendirmeler yer alıyor.
Eylül 2026 itibarıyla dokuz video hâlâ YouTube'da ve en eskisinin Nisan 2026'da yayımlanmasından bu yana 310,474 görüntülenme topladı. Daha önce de aynı kalıba göre üretilmiş video sürümleri tespit edilmişti. Bu klipler sonradan YouTube'dan kaldırıldı; bu da faaliyetin bu analize dahil edilen dokuz videoyla sınırlı olmadığını gösteriyor.
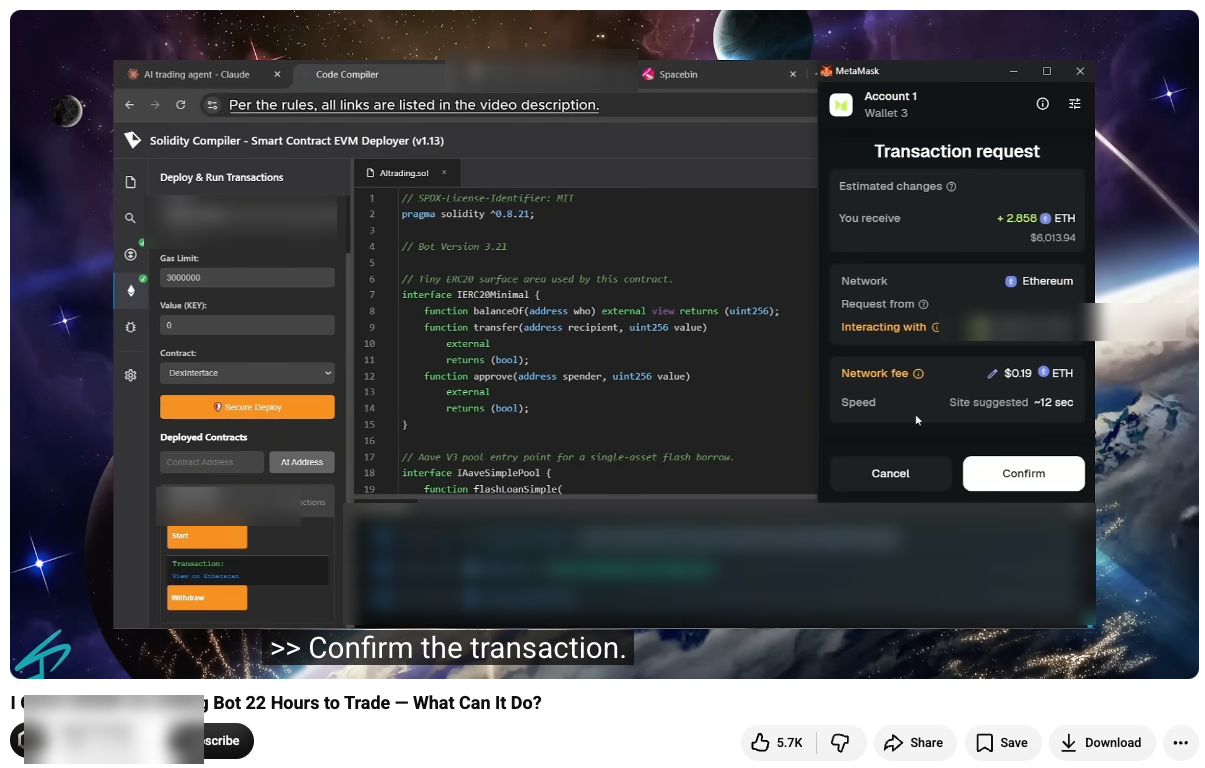
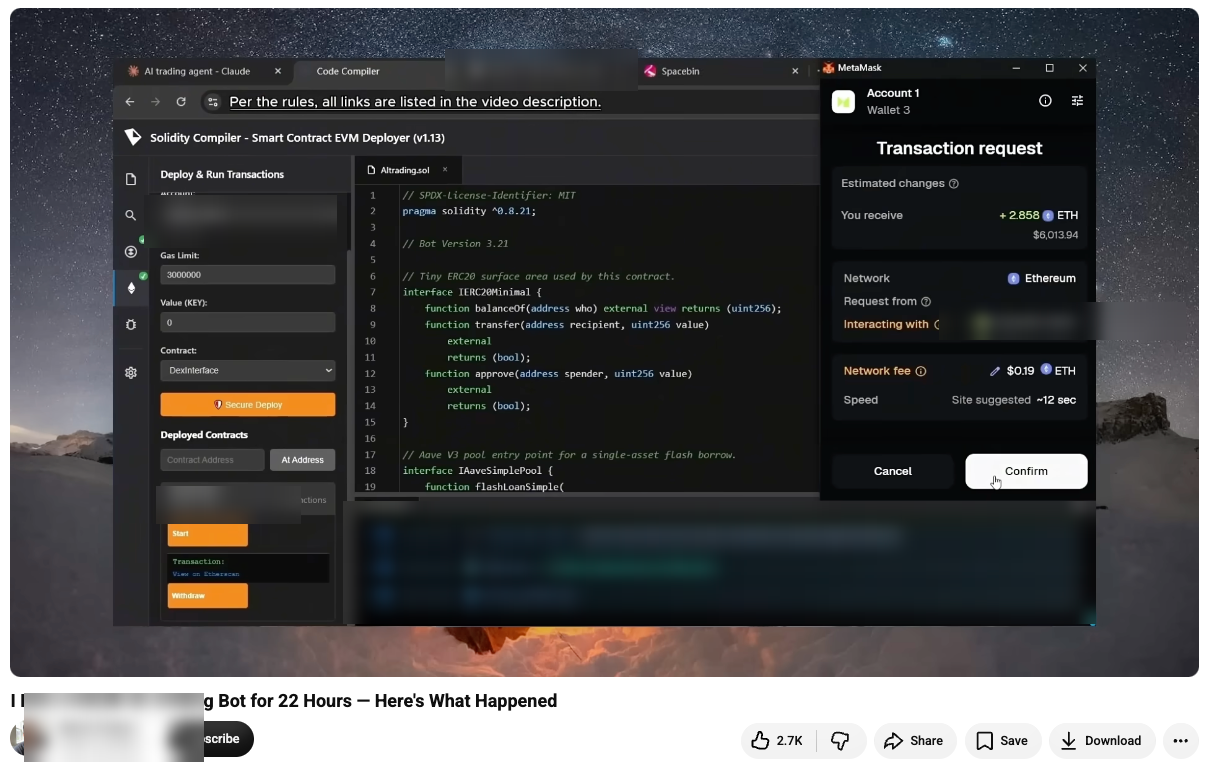
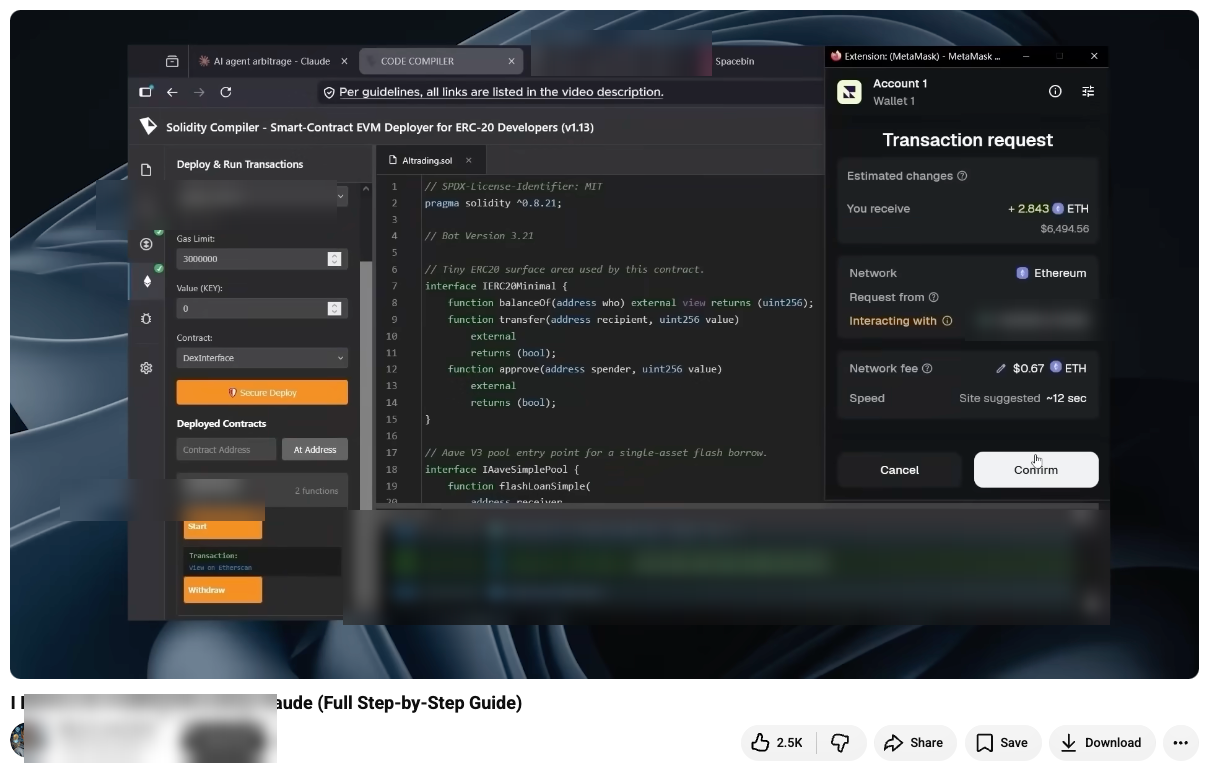
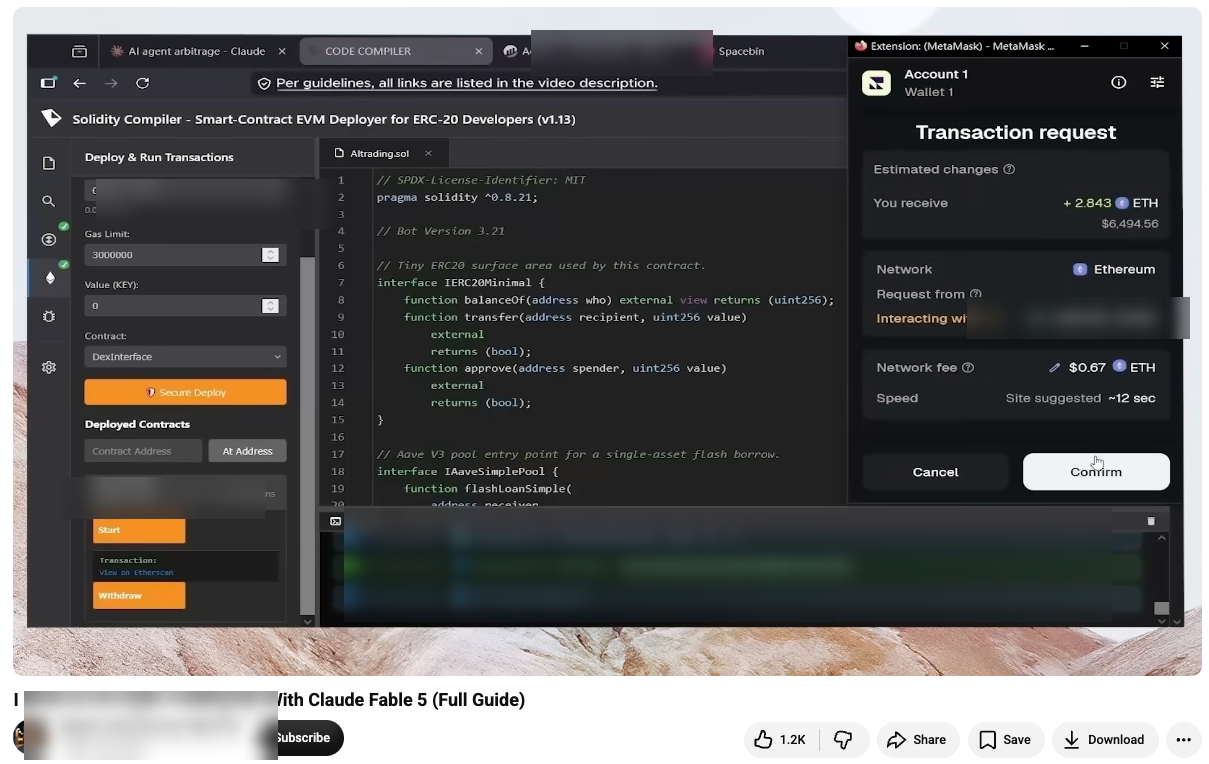
Eğitim formatı dolandırıcılığa meşruiyet görüntüsü kazandırıyor. İzleyici, sunucunun tüm süreci gerçek zamanlı olarak nasıl geçtiğini görüyor, ekranda kod beliriyor ve terminal her aşamayı gösteriyor. Aynı zamanda bu formatı ölçeklemek kolay: aynı senaryo ve aynı ekran kaydı neredeyse ek maliyet olmadan yeniden paketlenip çok sayıda kanalda dağıtılabiliyor.
Video açıklamalarındaki bağlantıların yönlendirdiği yazılı talimatlar da aynı düzeyde bir koordinasyon sergiliyor. Farklı platformlarda - Telegraph, Amazon S3 ve Google Cloud Storage - barındırılmalarına, tasarım ve bağlantı bakımından farklı olmalarına rağmen talimatlar aynı sırayla ilerliyor ve aynı adımla bitiyor: bota yeterli likidite sağlayın ve Start'a basın.
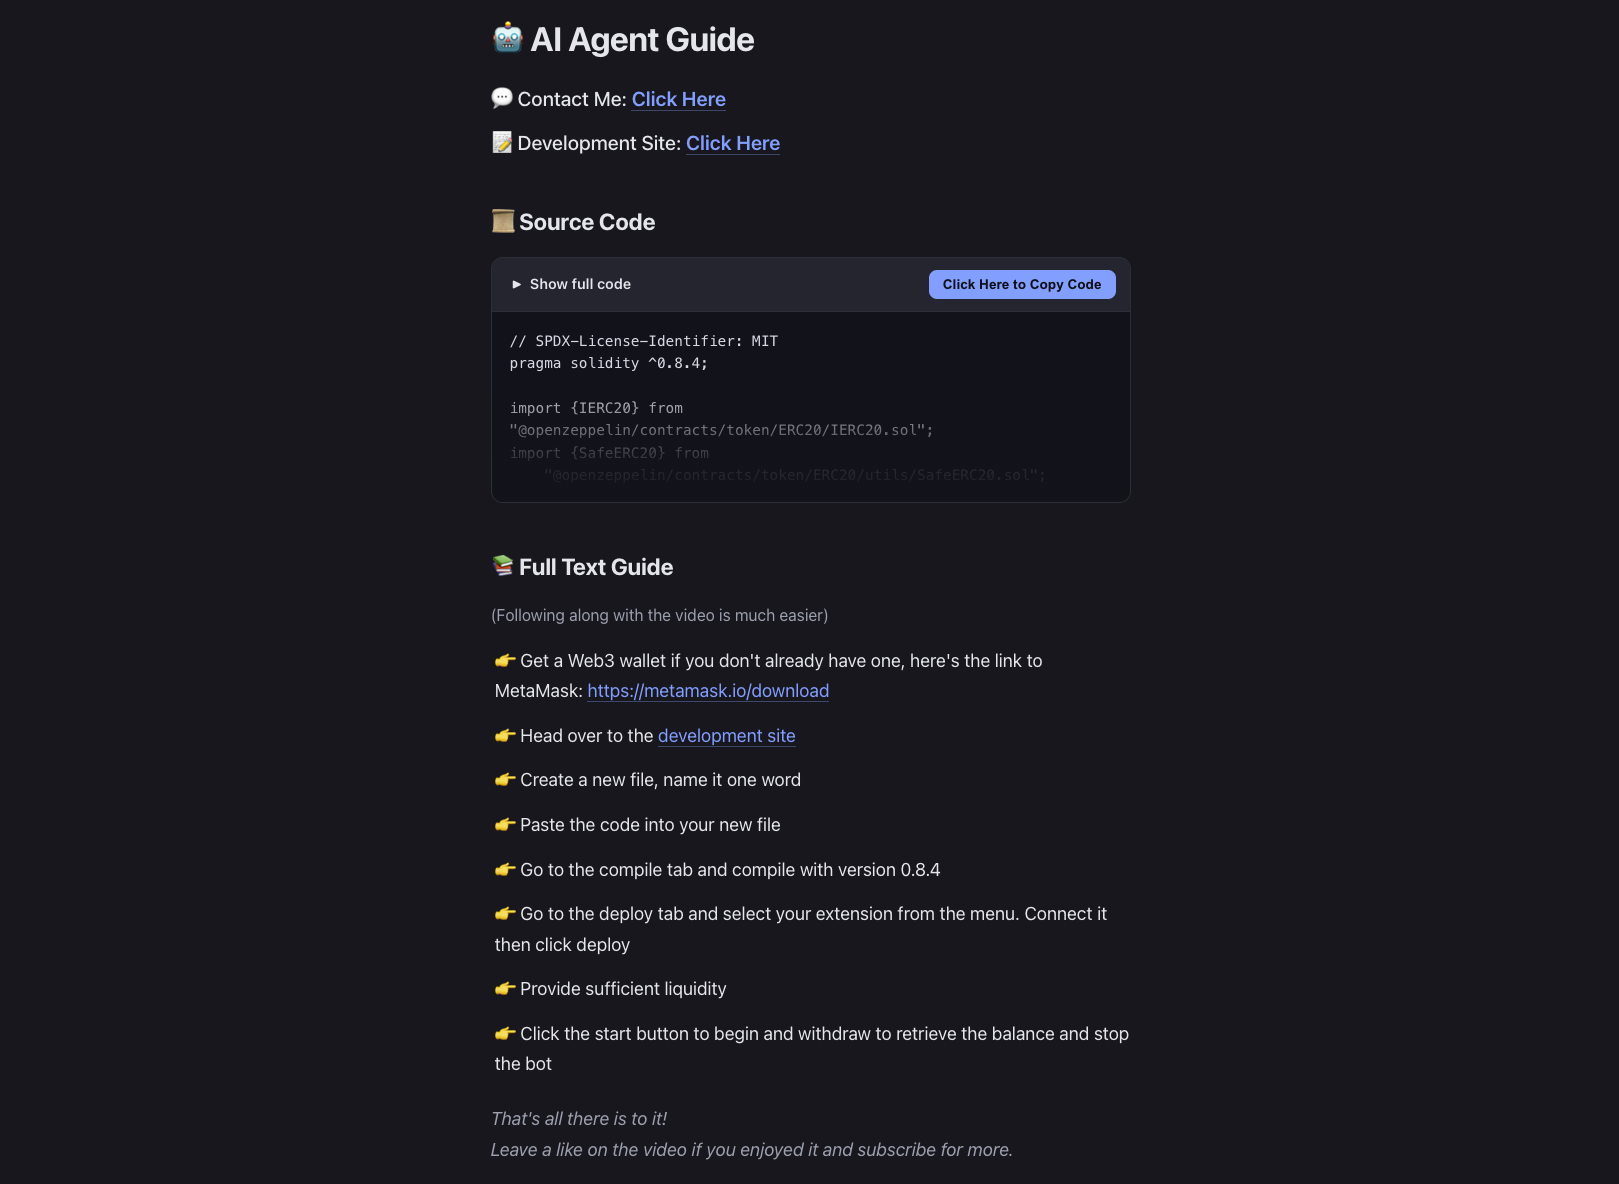
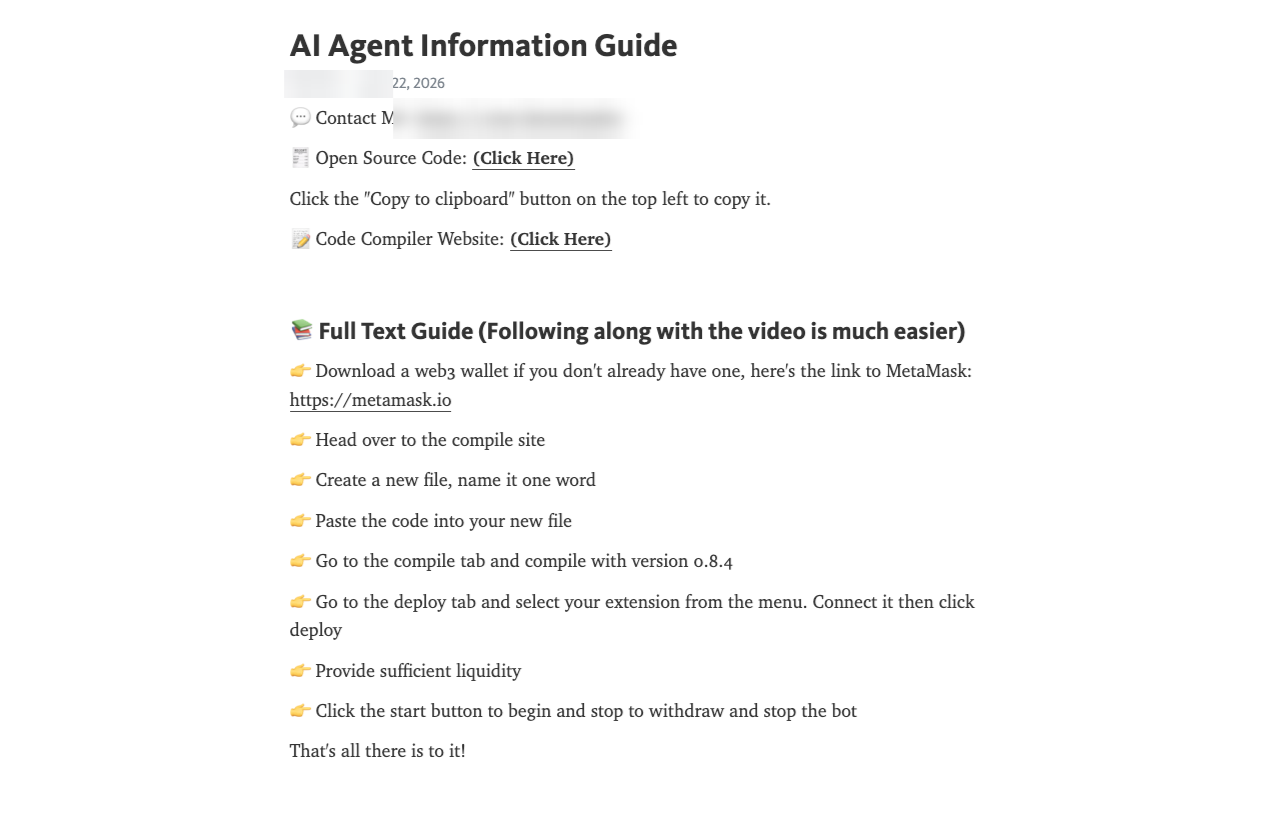
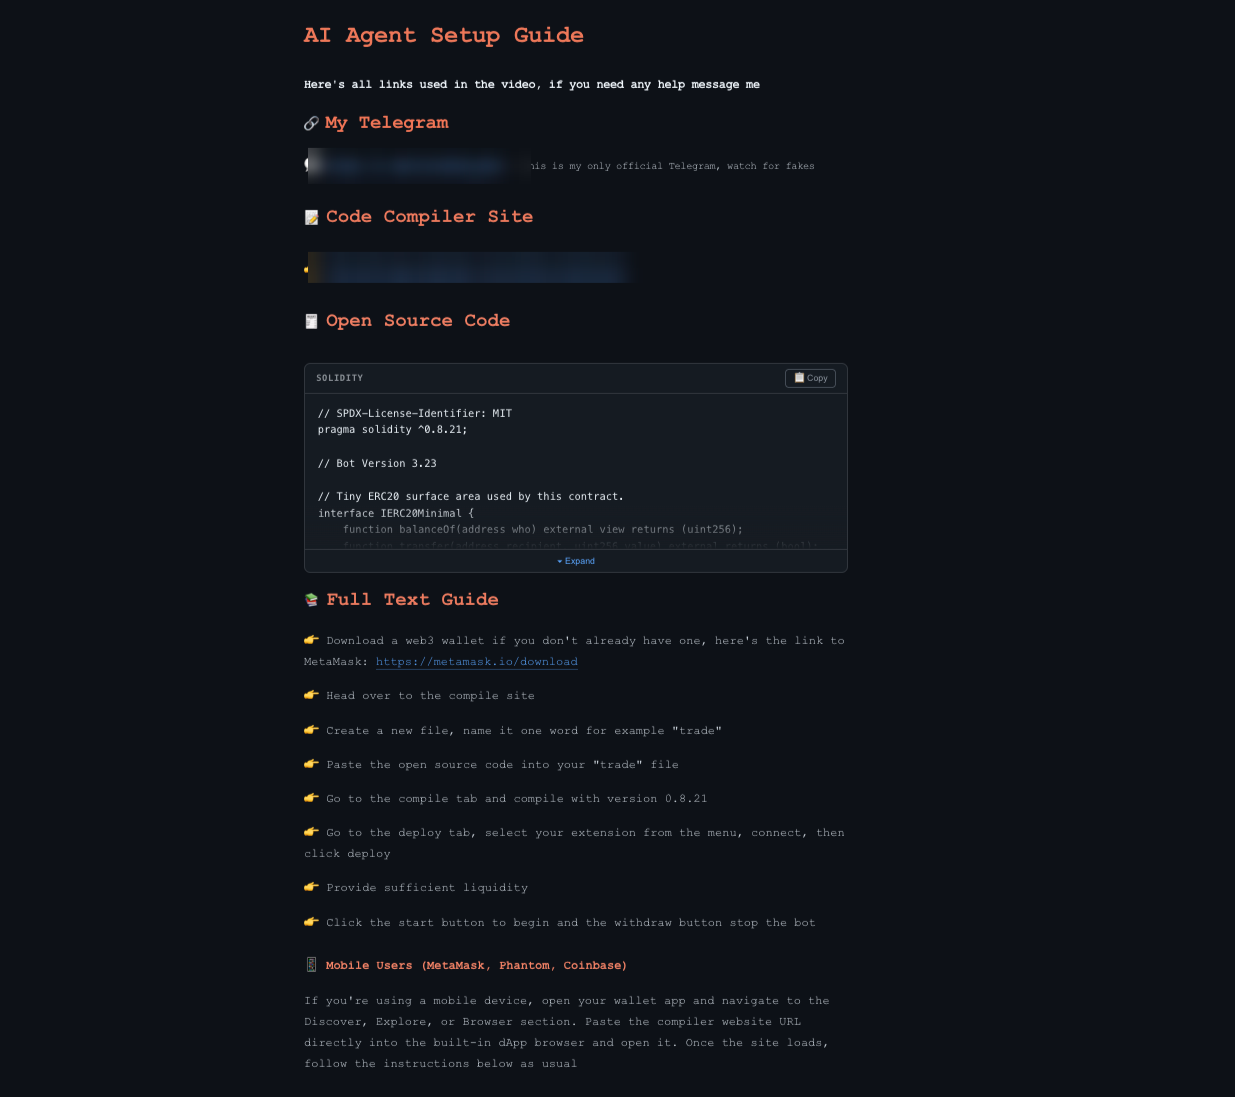
Dolandırıcıların yapay zekâya duyulan güveni kullanması
Bu eğitimlerin başlıklarında, açıklamalarında ve senaryolarında Claude belirgin bir yer tutuyor. Videolardan birinde izleyicilere Claude ile «sıfırdan tamamen otonom bir kripto ticaret botu» yapmanın nasıl gösterileceği vadediliyor ve yazar, önceden deneyim gerekmediğinin altını ayrıca çiziyor.
Bu sunum inandırıcı görünüyor, çünkü programlama için yapay zekâ asistanları kullanıcıların ticaret uygulamaları dahil yazılım yazmasına ve devreye almasına gerçekten yardımcı oluyor ve gerçek teknik süreçleri baştan sona yürütmek için giderek daha fazla kullanılıyor. Şemanın yaratıcıları, vadedilen arbitraj botunun teknik bilgisi sınırlı izleyicilere bile erişilebilir görünmesi için izleyicinin aşina olduğu bu kavramdan yararlanıyor.
Bu yaklaşım Claude ile sınırlı değil. Daha 2025'te, yem olarak ChatGPT'nin kullanıldığı ancak aynı temel mekanizmaya dayanan, aynı dolandırıcılık şemasının daha erken sürümleri tespit edilmişti. 2026'da Claude'a geçiş, operatörlerin dolandırıcılığın mekaniğini neredeyse hiç değiştirmeden popüler yapay zekâ markasını değiştirebildiğini gösteriyor.
Gizli bir değişim zararlı sözleşmeyi devreye alıyor
Kurbanların aldığı talimatlar neredeyse en sona kadar meşru kalıyor. Kullanıcı gerçek bir cüzdan kullanıyor, kendi yönettiği bir sözleşmeyi devreye alıyor ve işlemleri kendi imzalıyor. Ekranda gösterilen kaynak kod bile zararlı hiçbir şey içermiyor.
Bu yüzden geliştirme ortamının kendisi güvenlik kararının bir parçası hâline geliyor. Kullanıcılar akıllı sözleşmeleri yalnızca kendi seçtikleri ve doğrulayabildikleri araçlarla devreye almalı; eğitimlerden, talimatlardan ya da destek kanallarından gelen bağlantılarla değil. Zararlı bir derleyici, ekranda gösterilen kaynak kodla hiçbir ilgisi olmayan bir bytecode'u devreye alabiliyor; üstelik ortaya çıkan işlem yine de kullanıcının kendi cüzdanından meşru şekilde gönderilmiş gibi görünüyor.
Profesyonel görünen bir eğitim, tanıdık bir yapay zekâ markası, hareketli bir yorum bölümü ya da anlaşılır bir kaynak kod, blokzincirde nihayetinde devreye alınan akıllı sözleşmenin kullanıcıya gösterilen kodla örtüştüğünü tek başına kanıtlamıyor.
224 kurbandan 274 ETH çalındı
Kurbanların kendilerinin devreye alıp fonladığı 234 akıllı sözleşme tespit edildi; fonlar nihayetinde şema operatörlerinin kontrolündeki altı adrese ulaştı. Bu sözleşmelerin, fonlandıkları cüzdanlara kadar izlenmesi 224 kurban cüzdanının belirlenmesini sağladı. Bu düzen, dolandırıcılık eğitimlerinde gösterilen mekaniğe birebir uyuyor: kurbanlar sözleşmeyi kendileri devreye alıyor ve kendi cüzdanlarından fonluyor.
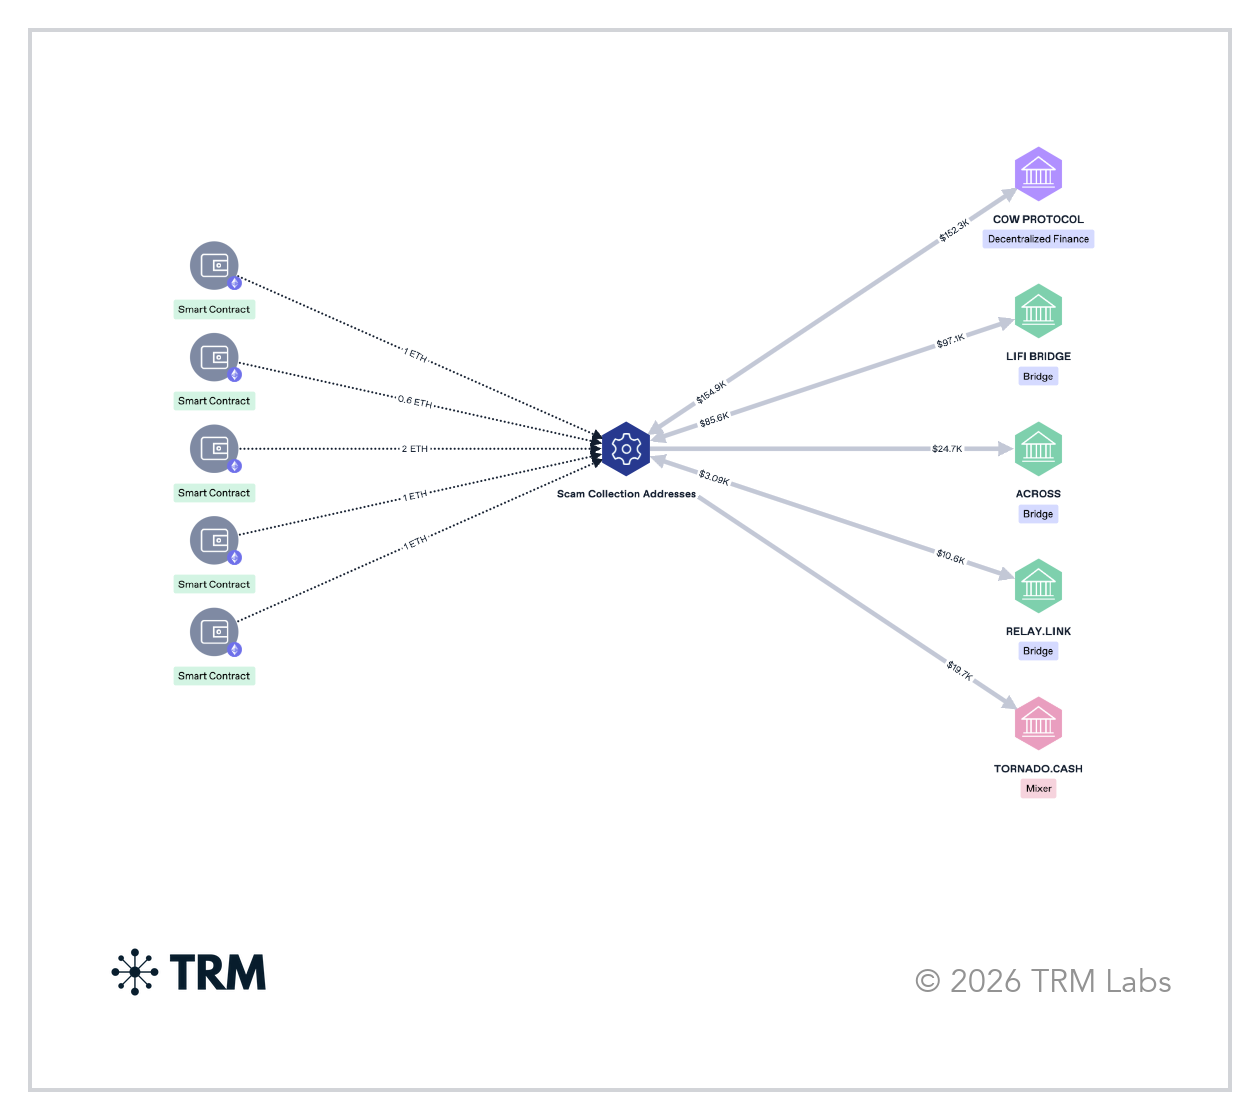
Kurban başına medyan kayıp 1 ETH oldu; bu da eğitimlerdeki, başlangıç sermayesi olarak 1 ila 2 ETH sağlanması yönündeki talimatla örtüşüyor. Bu vakada en erken çıkış işlemi 12 Şubat 2026'da, en geç olanı ise 11 Ağustos 2026'da gerçekleşti. Operatörlerin altı adresi toplamda 274.60 ETH aldı; transferlerin yapıldığı sıradaki değeri yaklaşık $517,205'ti.
Bunun ardından çalınan fonlar yalnızca merkeziyetsiz altyapı üzerinden hareket etti. ETH'nin bir kısmı merkeziyetsiz finans servisleri ve aynı blokzincir ağı içindeki takas servisleri aracılığıyla Dai'ye çevrildi; diğer fonlar ise birkaç köprü üzerinden ağlar arasında taşındı ve rotalardan biri bir mikserden geçti. Fonların bir bölümü ilk alıcı adreslerde ya da yeni oluşturulmuş cüzdanlarda duruyor. Fonların çıkış hareketinde merkezi kripto para borsalarına rastlanmadı.
Kripto karıştırıcılar: nasıl çalışır ve izleri neden kırmızı bayraktır3 Eyl 2026Devamını oku
Zararlı bir sözleşmeyi devreye almamak için
Bu eğitimlerdeki adımların çoğu kendi başına meşru. Kurban gerçek bir cüzdan kullanıyor, kendi kontrolündeki bir sözleşmeyi devreye alıyor ve işlemleri kendi imzalıyor. Ekranda gösterilen kaynak kod bile zararlı unsur içermiyor. Ele geçirme, kurban talimatları izleyerek şema operatörlerinin kontrolündeki derleyiciye ulaştığında gerçekleşiyor: bu derleyici, kullanıcının devreye alacağını sandığı kodu zararlı bytecode ile değiştiriyor.
Bu da geliştirme ortamının kendisinin güvenliğin önemli bir unsuru hâline geldiği anlamına geliyor.
