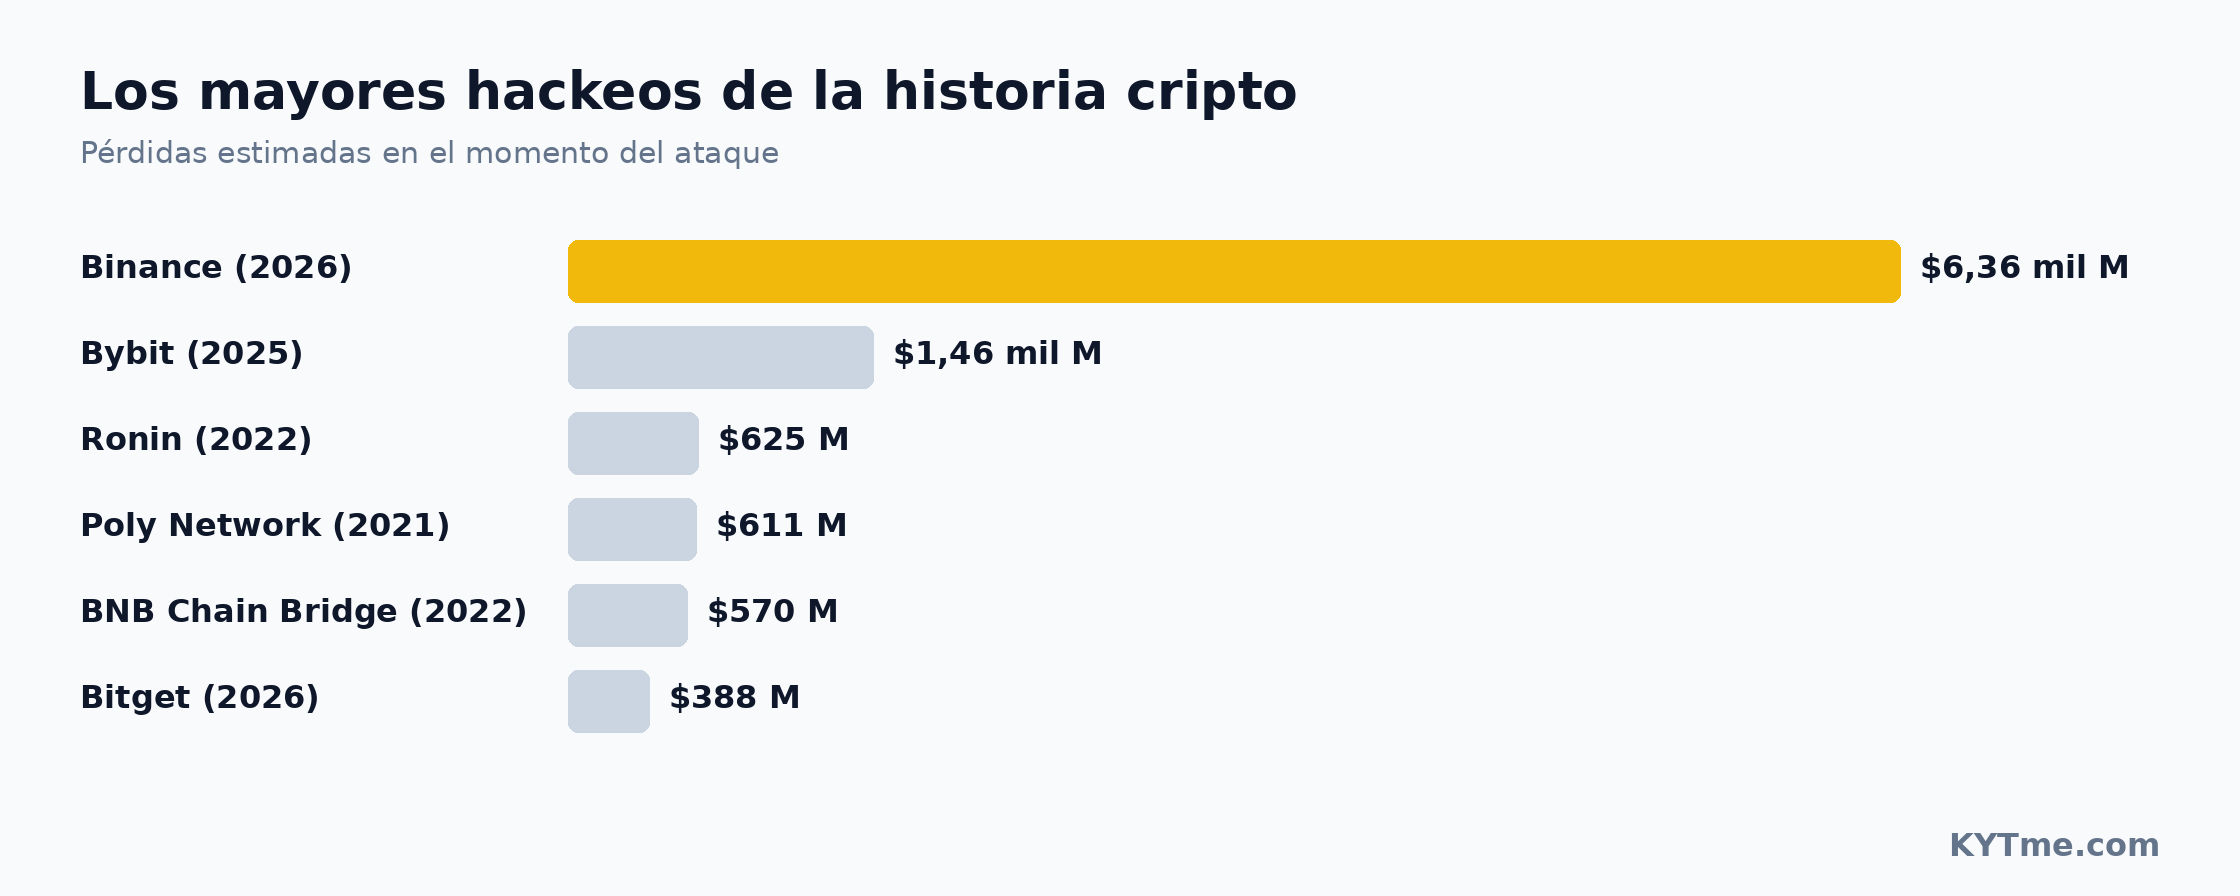
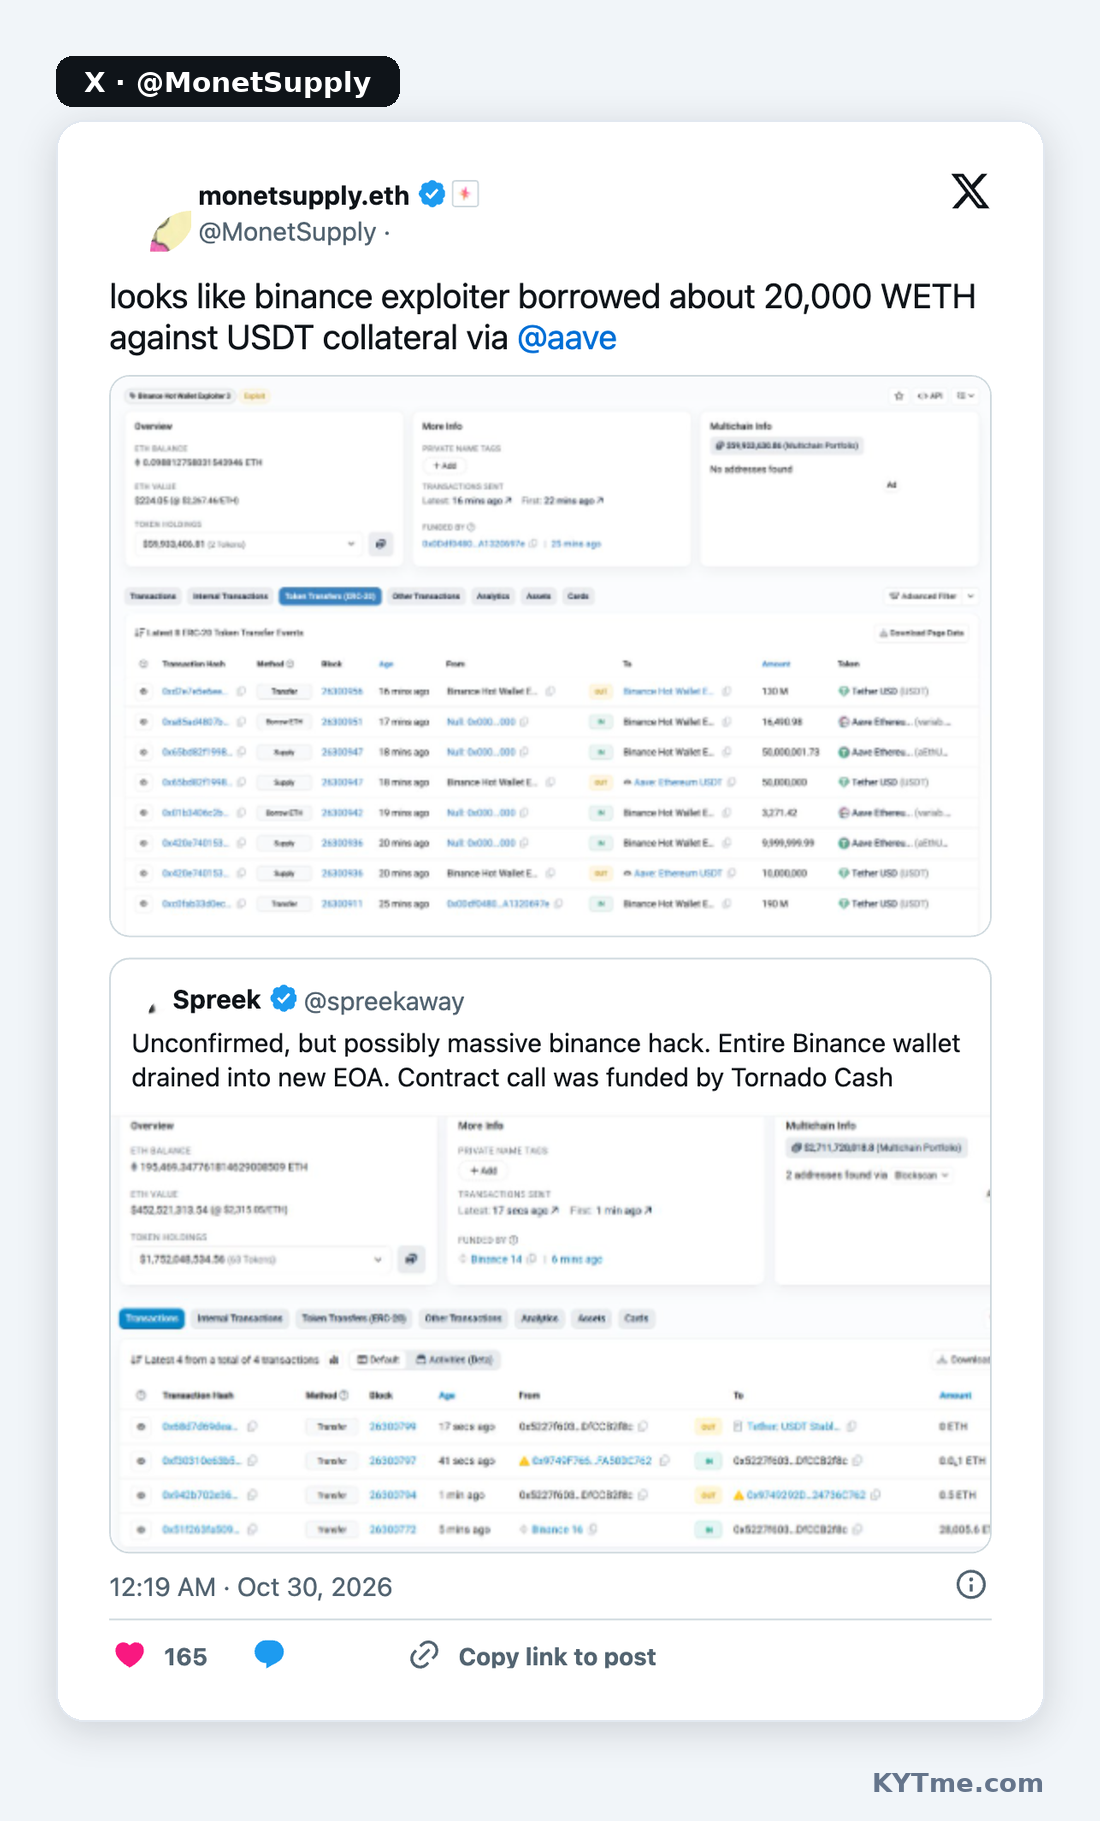
En la noche del 29 de octubre, los analistas de blockchain notaron que casi todos los fondos del monedero que los exploradores de bloques etiquetan como Binance 14 habían salido de él en cuestión de minutos. Las primeras estimaciones situaron la pérdida en $2.5-3.5 mil millones de dólares, por la noche la cifra había crecido a 5.5 mil millones de dólares, y en la mañana del 30 de octubre Binance dio su propia estimación - aproximadamente 6.3 mil millones de dólares. TRM Labs contabilizó 6.36 mil millones de dólares a los precios del momento del robo, Chainalysis - entre $5.9 y 6.4 mil millones de dólares.
Hasta ahora, el récord pertenecía al hackeo de Bybit de febrero de 2025, cuando los atacantes se llevaron aproximadamente 1.46 mil millones de dólares. El ataque a Binance es aproximadamente cuatro veces mayor. Tampoco es el primer incidente del exchange, pero la escala no es comparable: en 2019 se robaron 7,000 BTC de Binance (aproximadamente 40 millones de dólares en ese momento), y en 2022 se explotó una vulnerabilidad del puente de BNB Chain para acuñar 2 millones de BNB por un valor de 570 millones de dólares.
Cómo funcionó el ataque: 50 firmas y una que importó
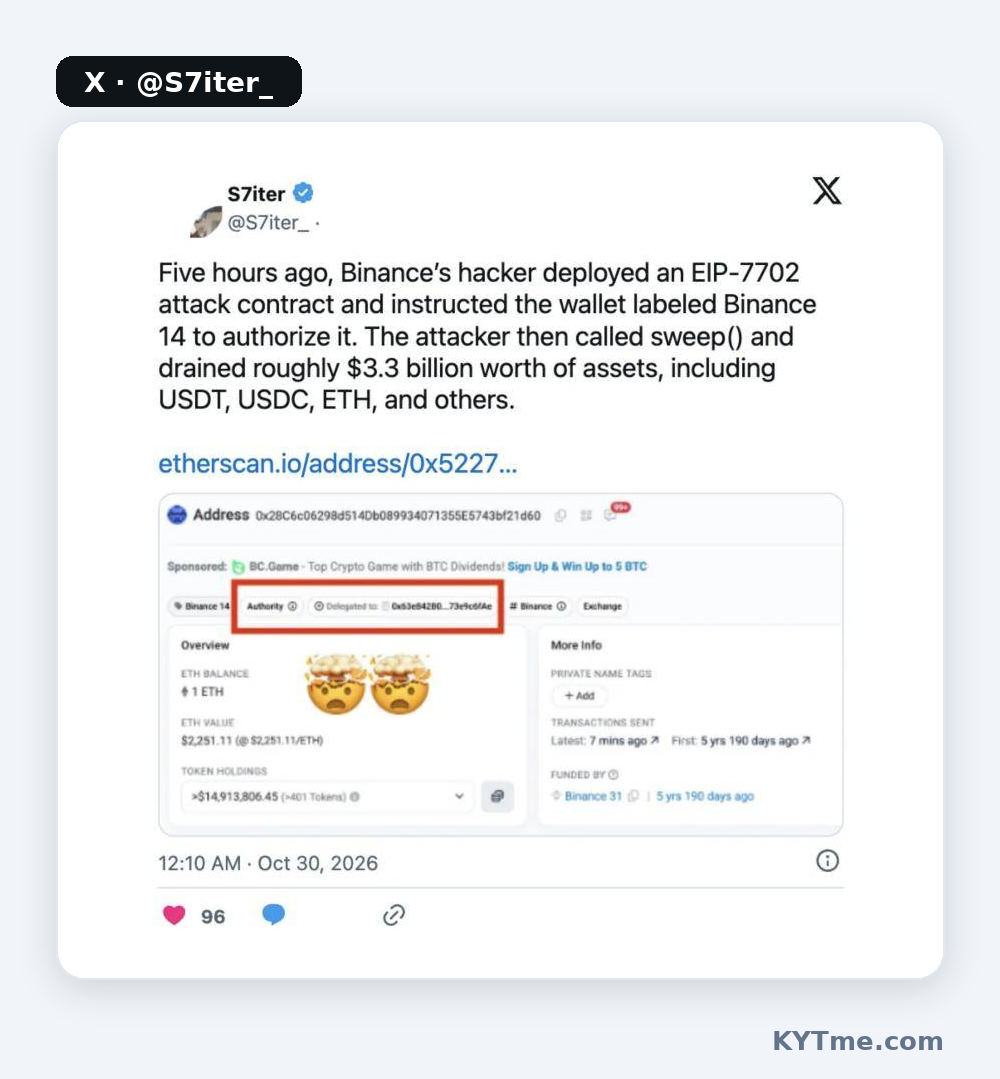
El episodio clave tuvo lugar en Ethereum. Desde mayo de 2025 y la actualización Pectra, la red admite EIP-7702. Esto permite que un monedero normal transfiera el control a un contrato inteligente: el propietario firma una autorización, y a partir de ese momento las llamadas al monedero ejecutan el código del contrato - con acceso a todos sus saldos. La autorización está vinculada al nonce, el número de secuencia de transacciones del monedero.
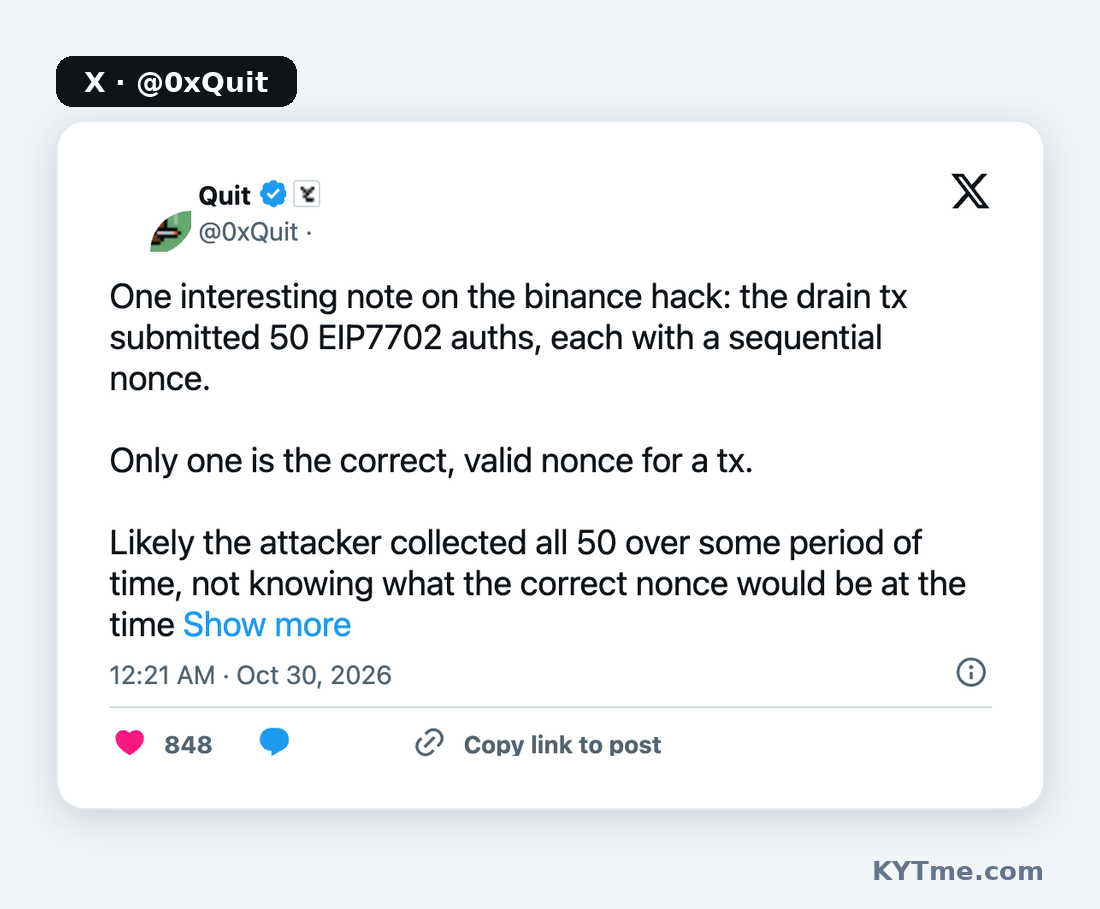
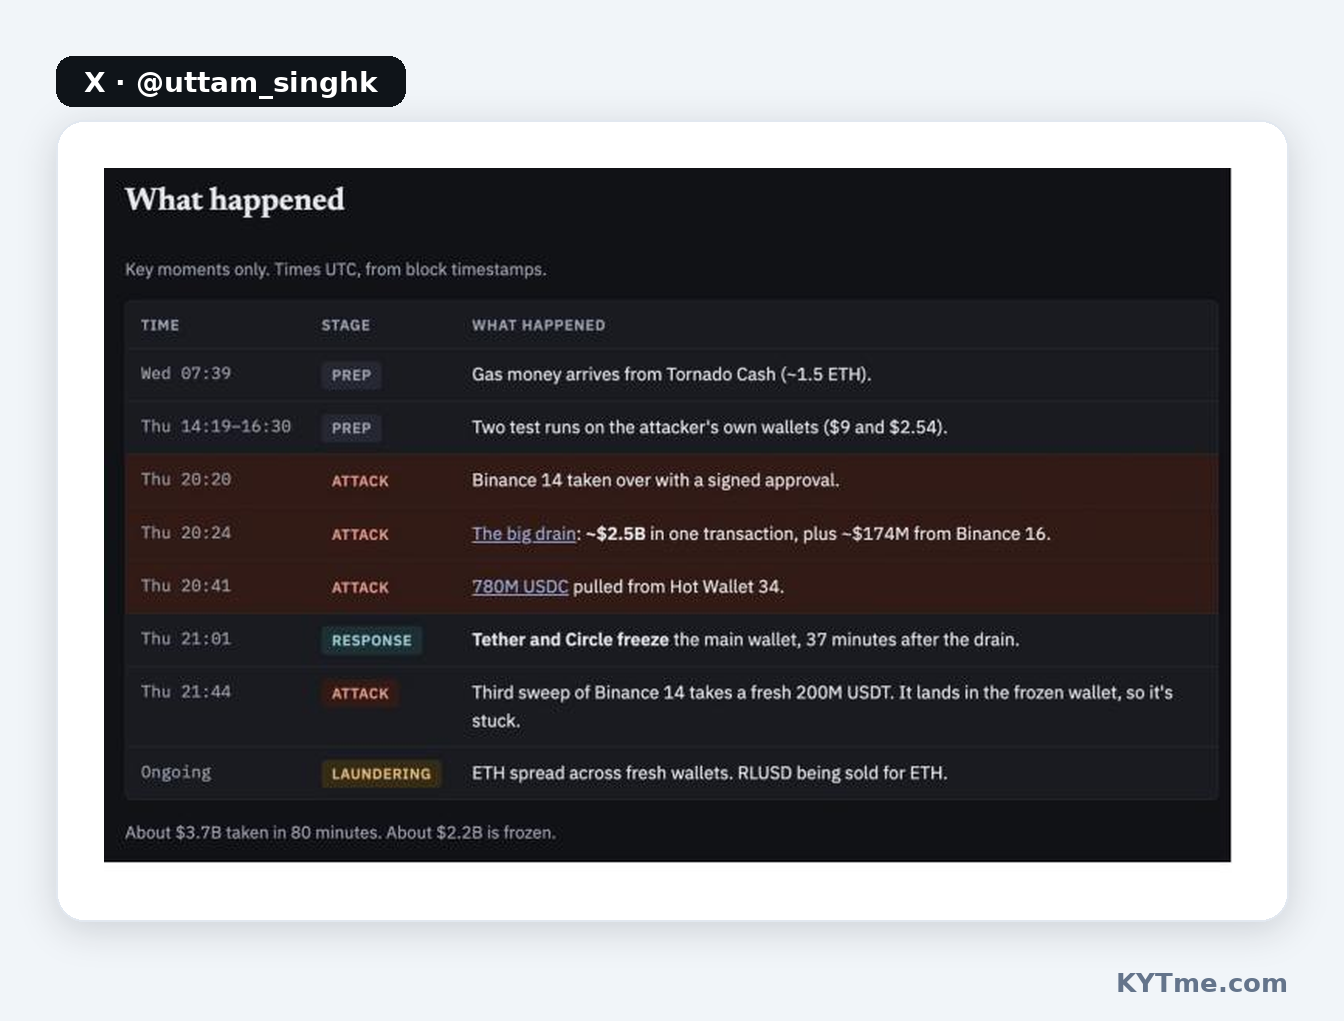
Binance 14 es un monedero caliente en funcionamiento que procesa retiros sin parar, por lo que su nonce cambia cada minuto. El atacante no pudo adivinar el valor exacto y encontró una manera de evitarlo: a las 20:20:59 UTC, envió una transacción con 50 autorizaciones firmadas - una para cada nonce de 18,914,775 a 18,914,824. Según Blockaid, 49 de ellas eran inválidas y una coincidió. Así fue como Binance 14 quedó vinculado al contrato del atacante.
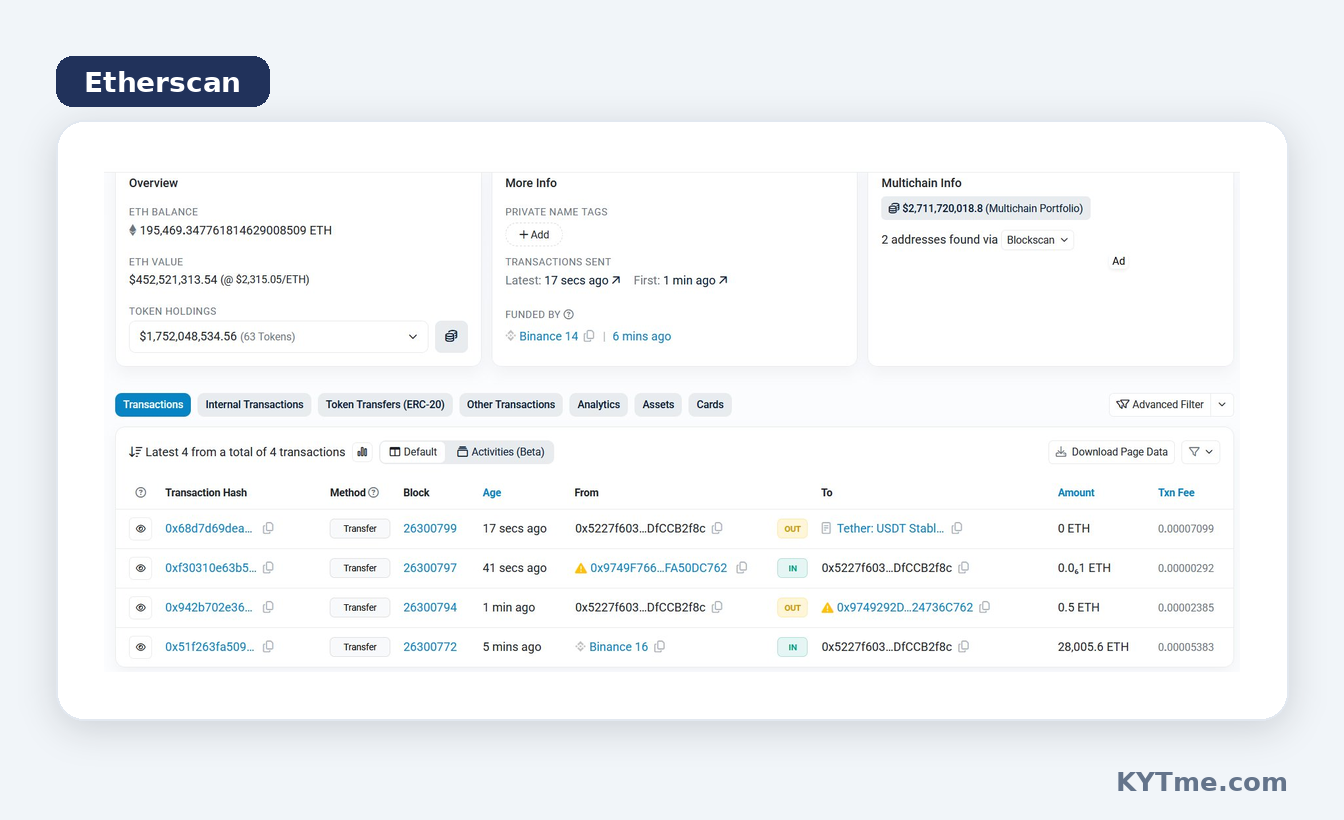
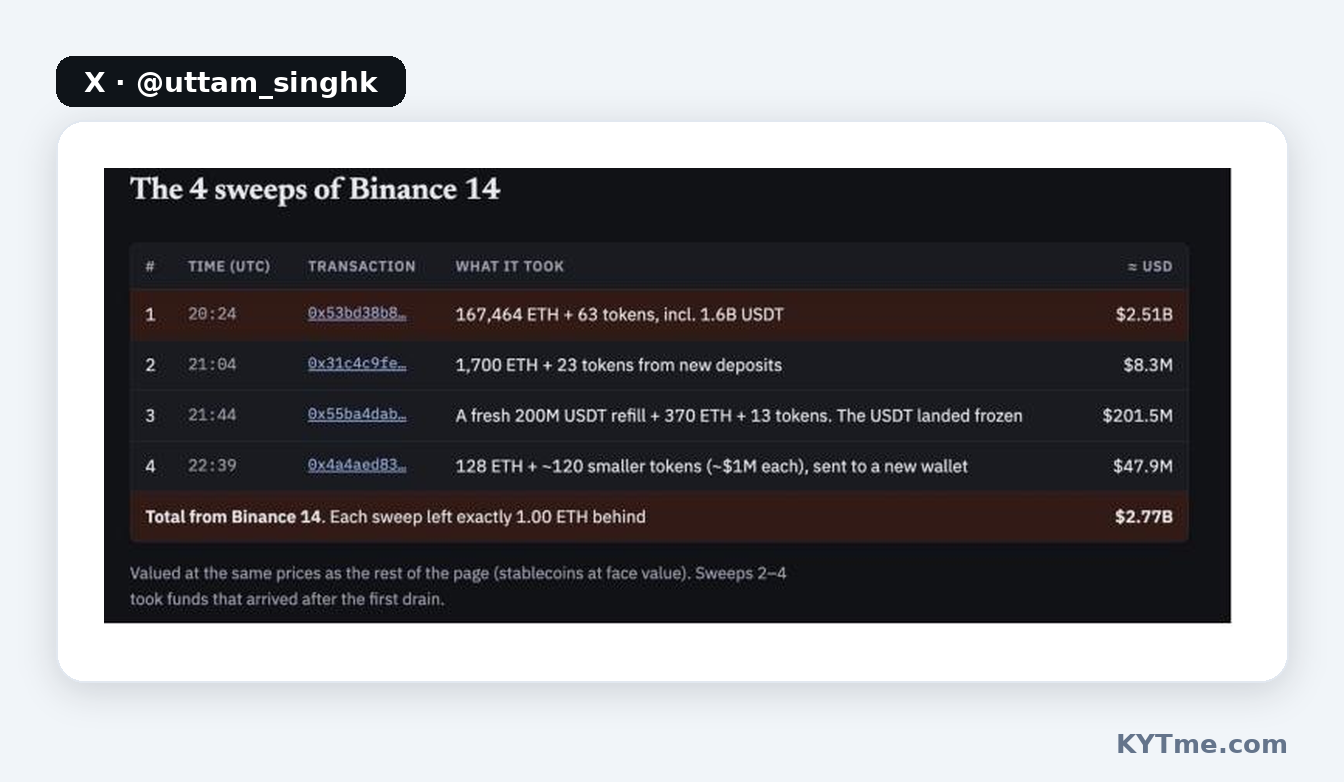
El propio contrato había sido desplegado a las 15:59 UTC y aceptaba comandos de una sola dirección - el operador. Su función sweep() movió todo el ETH y los tokens del monedero a una dirección especificada, dejando 1 ETH para gas. A las 20:24:23 UTC, el operador la llamó: 167,464 ETH, 1.615 mil millones de USDT y aproximadamente 60 otros tokens - alrededor de 2.5 mil millones de dólares - salieron de Binance 14 hacia una dirección nueva sin historial. Veinticuatro segundos después, 28,005.6 ETH, 55.7 millones de USDT y 25.9 millones de RLUSD llegaron a la misma dirección desde el monedero Binance 16.
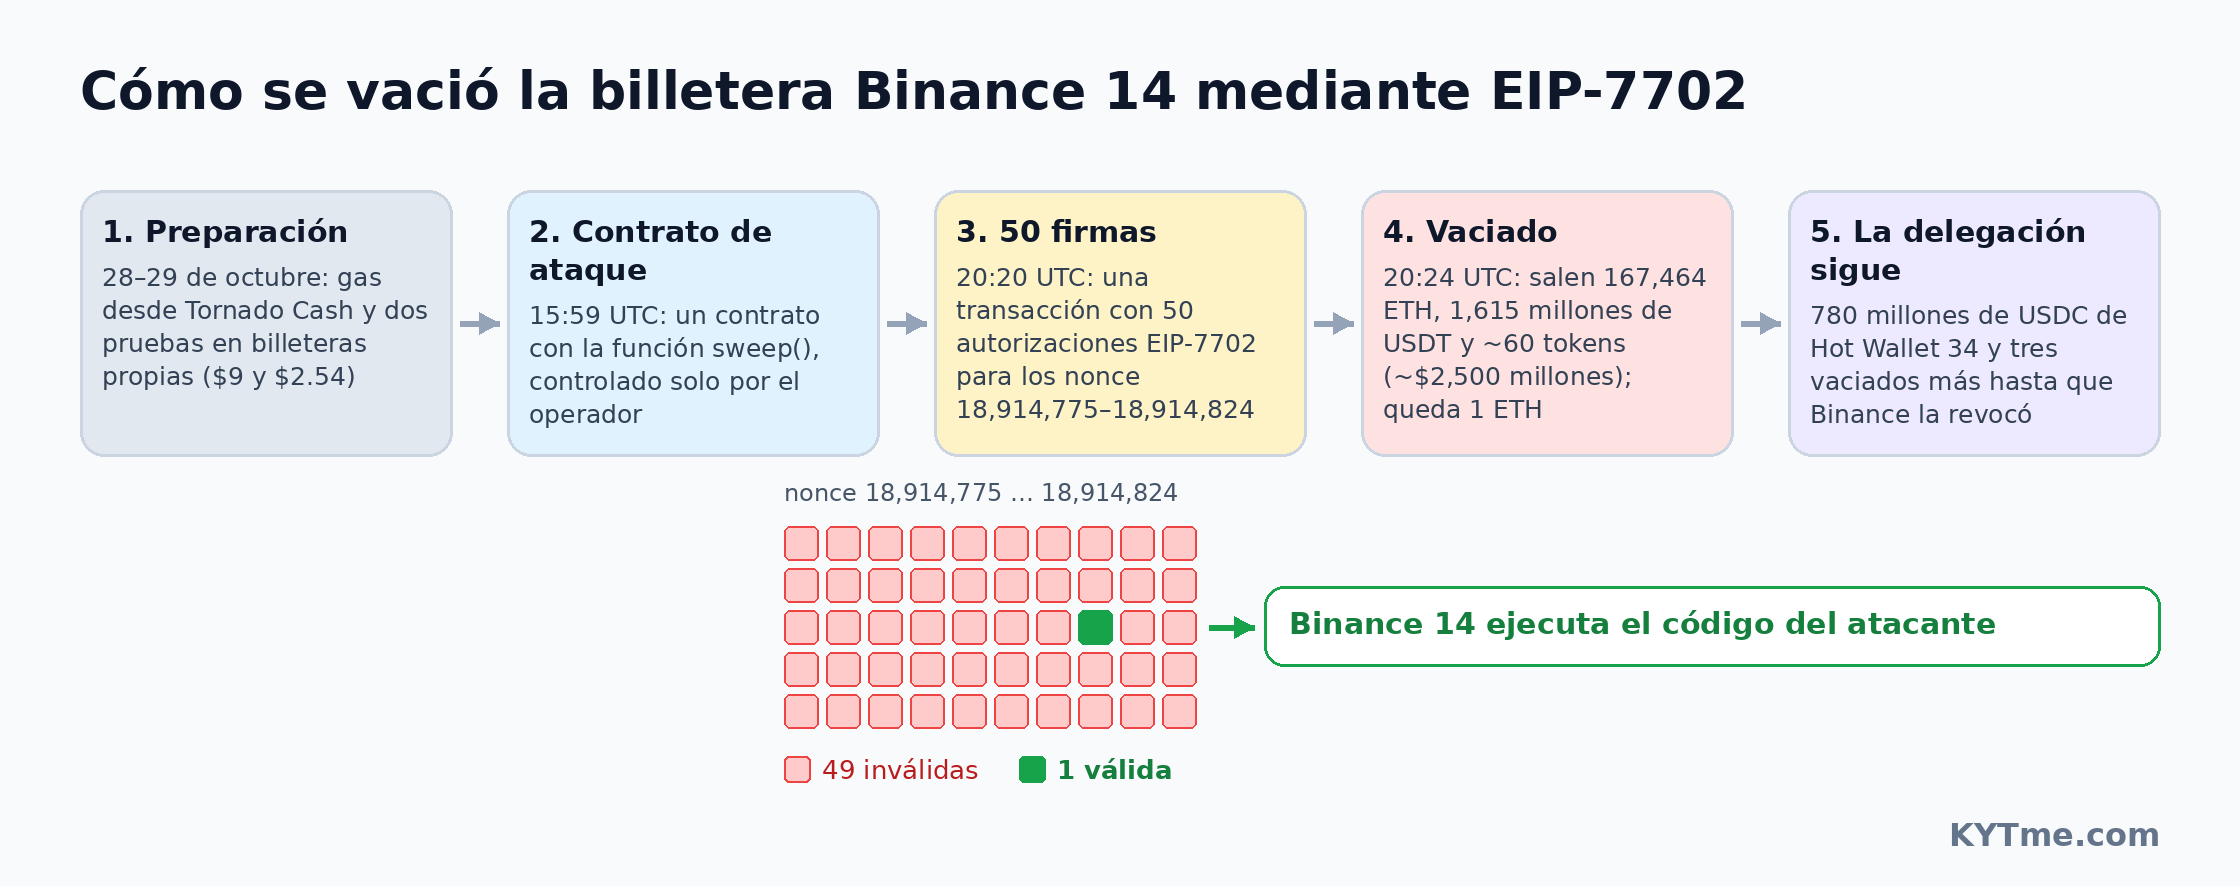
La preparación tomó más de un día. En la mañana del 28 de octubre, el operador recibió dinero para gas mediante tres retiros del mezclador Tornado Cash. Al día siguiente, ejecutó todo el esquema dos veces en sus propios monederos - con $9 y $2.54 - y unas horas después atacó a Binance.
La delegación no expira por sí sola. Hasta que Binance revocó la autorización, el monedero siguió obedeciendo al contrato inteligente, y el atacante aprovechó esto: a las 20:41 UTC usó Binance 14 para extraer otros 780 millones de USDC del monedero inteligente Binance Hot Wallet 34, controlado por Binance 14, y luego otros 43 millones de USDC. En total, Binance 14 fue vaciado cuatro veces: la segunda, tercera y cuarta oleadas tomaron fondos que seguían llegando al monedero después de la primera. La tercera oleada, a las 21:44 UTC, tomó 200 millones de USDT recién llegados, pero estos terminaron en una dirección que ya había sido congelada y quedaron atrapados ahí.
El ataque afectó a diez blockchains al mismo tiempo
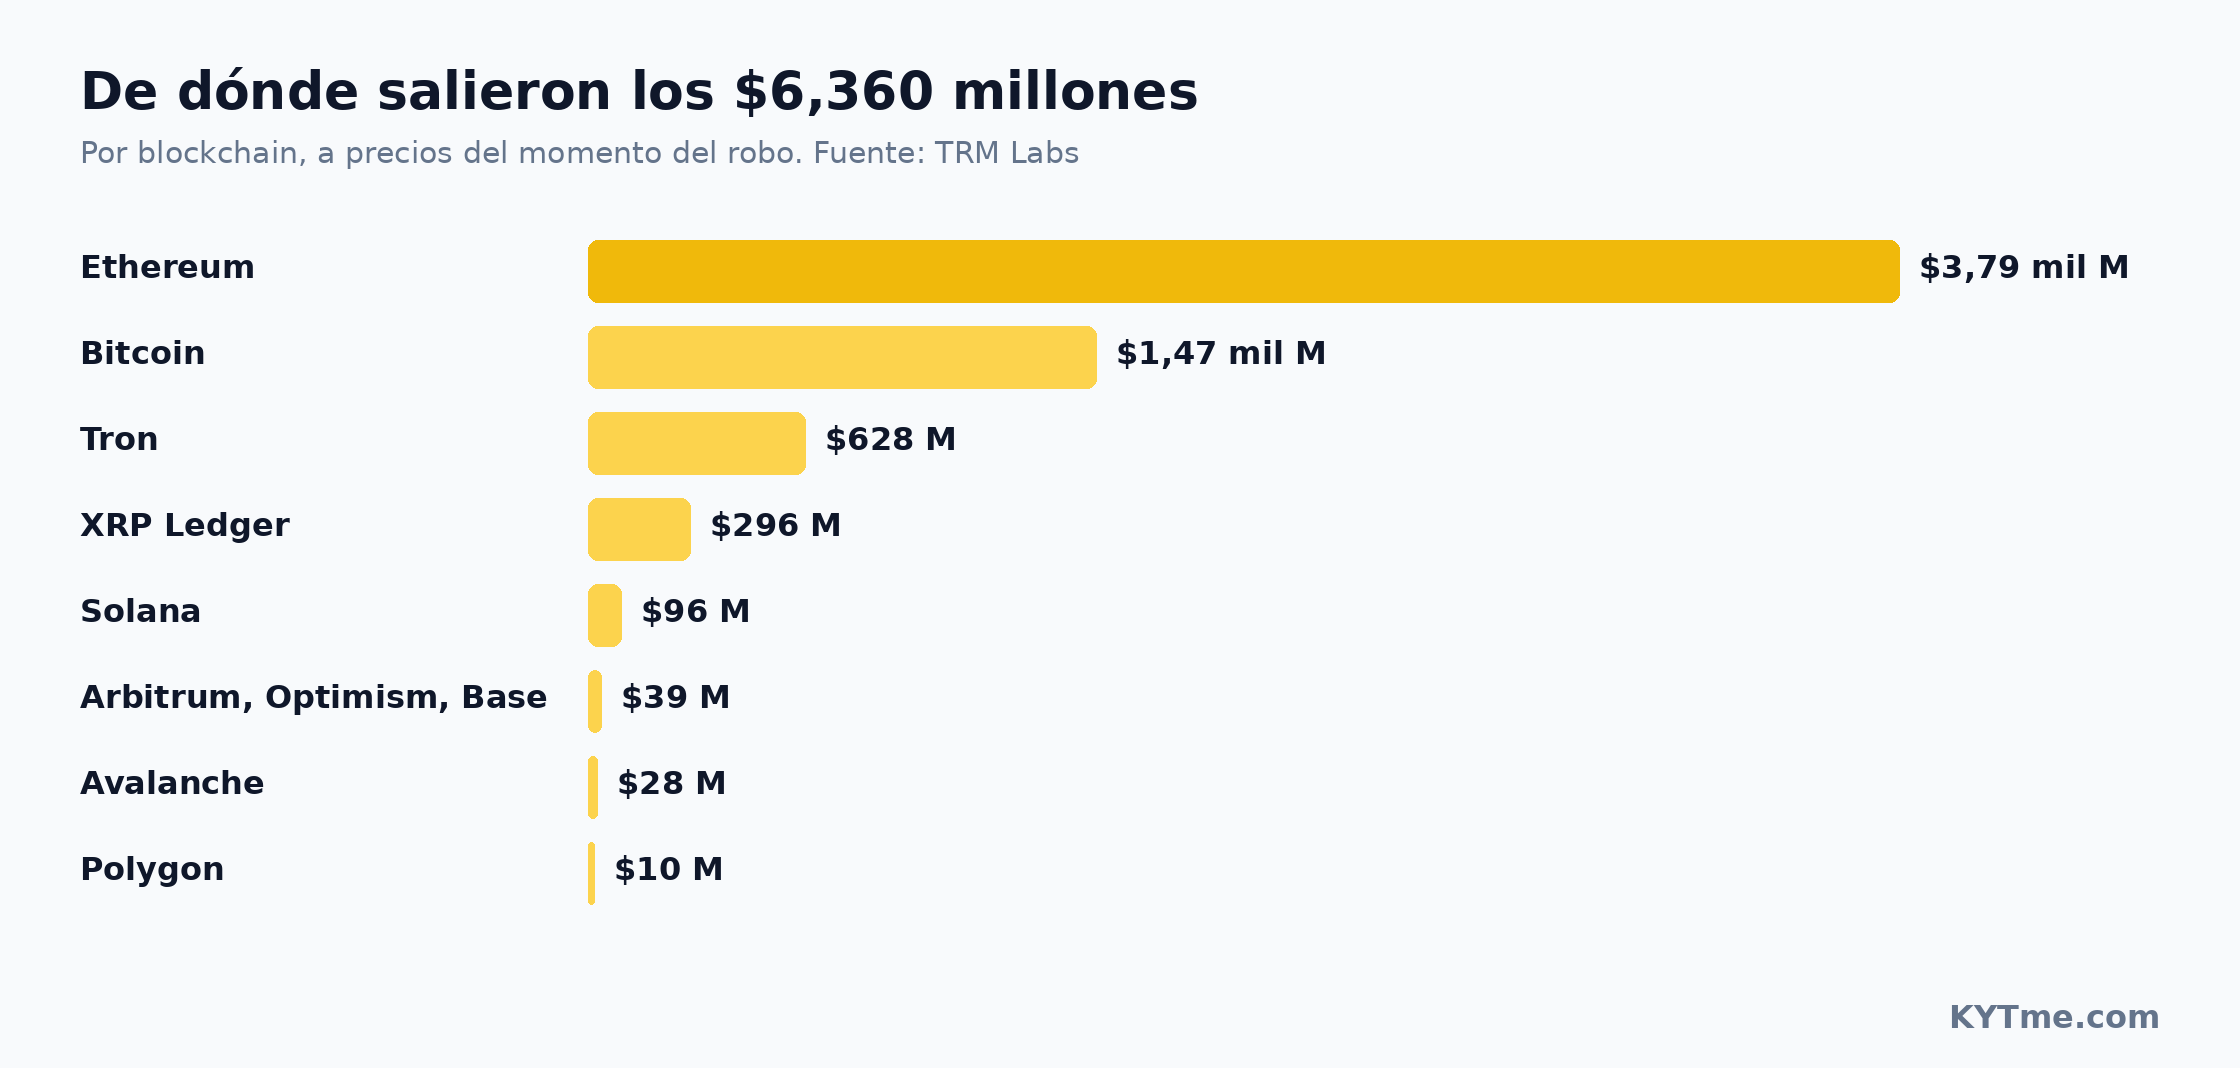
Ethereum no fue el único objetivo. Según la cronología de TRM Labs, las primeras transferencias comenzaron a las 20:05 UTC: en cuatro minutos, cinco monederos de Binance en XRP Ledger enviaron 233.46 millones de XRP a una sola dirección. A las 20:10, se vaciaron monederos en Solana y Optimism, a las 20:20 el monedero caliente de Bitcoin envió 18,270 BTC, y en los dos minutos siguientes un monedero de Tron transfirió 612.7 millones de USDT y 46.4 millones de TRX. Una segunda oleada golpeó Avalanche y Polygon a las 23:05.
| Blockchain | Qué se robó | Estimación, $ |
|---|---|---|
| Ethereum | 200,630 ETH y 185 tokens, incluyendo 1.875B USDT, 823M USDC y 88.5M RLUSD | 3.79B |
| Bitcoin | 18,270 BTC | 1.47B |
| Tron | 612.7M USDT y 46.4M TRX | 628M |
| XRP Ledger | 233.46M XRP | 296M |
| Solana | 970,500 SOL | 96M |
| Arbitrum, Optimism, Base | incluyendo 74.6M ARB | 39M |
| Avalanche | AVAX y USDT | 28M |
| Polygon | - | 10M |
Fuente: TRM Labs, estimación a los precios vigentes al momento del robo.
Este detalle importa. EIP-7702 existe solo en Ethereum y redes compatibles, mientras que en Bitcoin, Tron y XRP Ledger los monederos de Binance enviaron fondos con transacciones firmadas de manera ordinaria. TRM concluye que el atacante obtuvo acceso a la infraestructura que firma las transacciones del monedero caliente, en lugar de simplemente encontrar un punto débil en un contrato.
Qué dice Binance
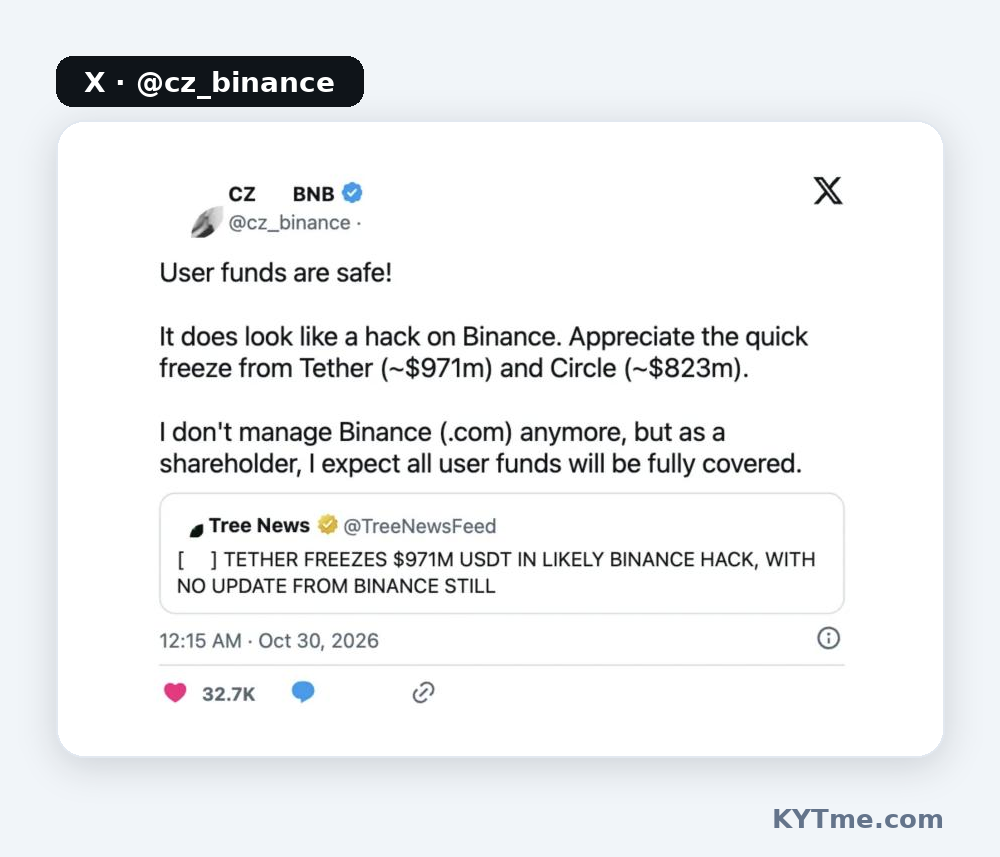
Durante las primeras horas, el exchange guardó silencio. Alrededor de la medianoche UTC, el fundador de Binance, Changpeng Zhao (CZ), escribió que «parece un hackeo», agradeció a Tether y Circle por congelar los fondos rápidamente y prometió que los fondos de los usuarios estarían totalmente cubiertos. Agregó que ya no dirige el exchange y que hablaba como accionista.
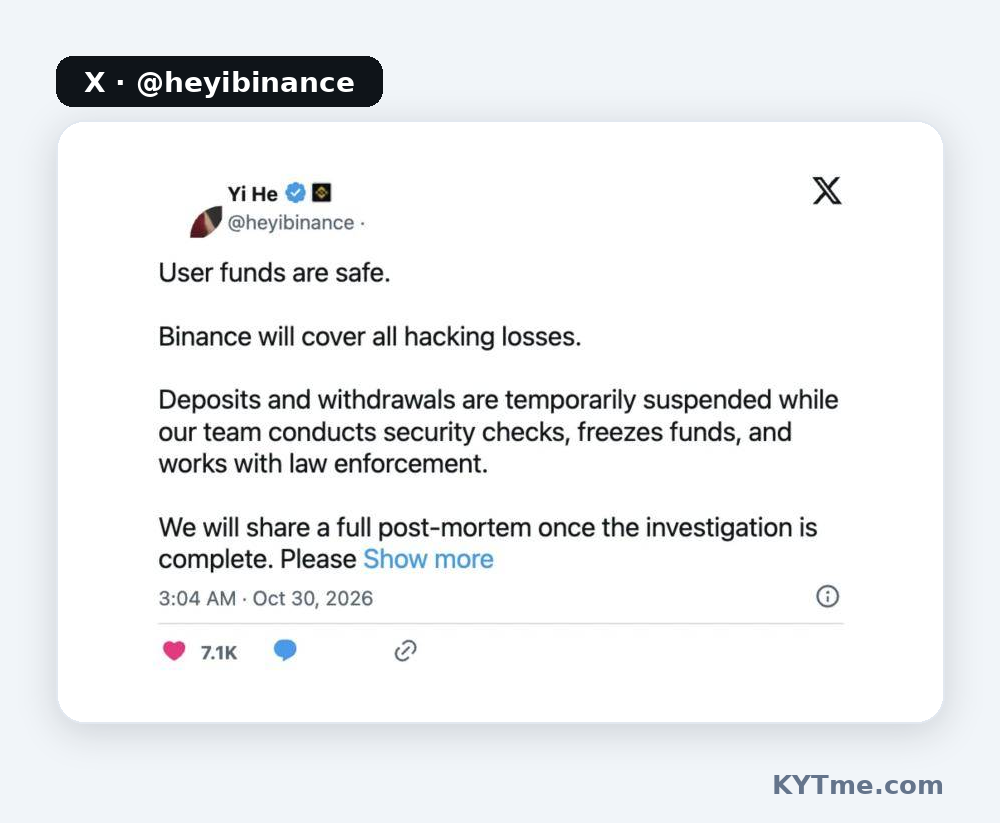
Luego, Binance suspendió los retiros y, temporalmente, los depósitos. La cofundadora y co-CEO de Binance, Yi He, dijo que el exchange cubriría todas las pérdidas del hackeo y publicaría un desglose completo después de la investigación.
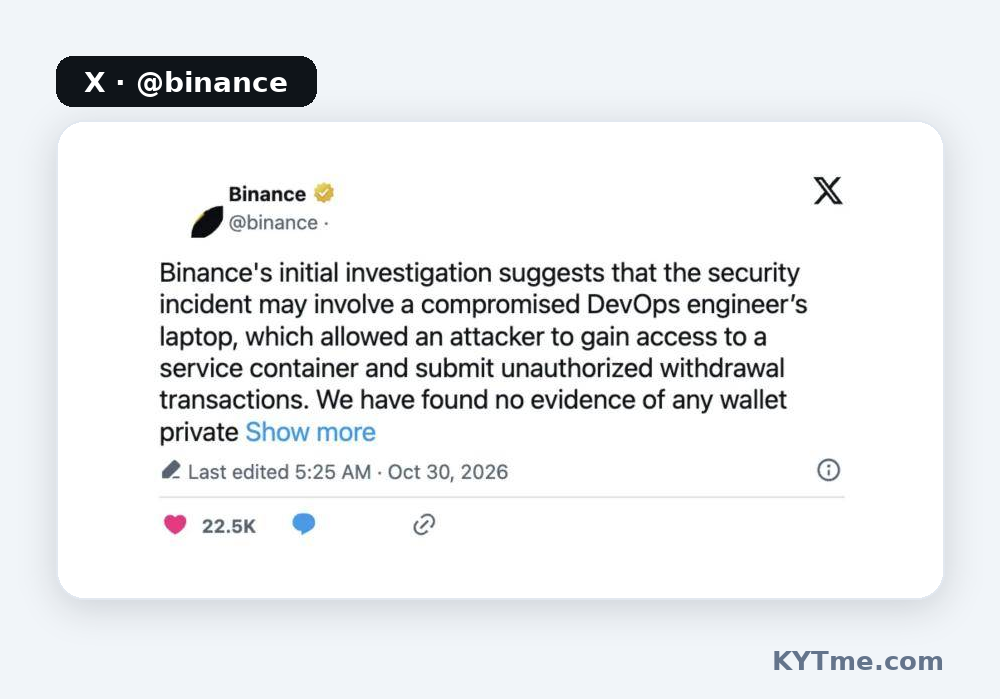
A las 02:23 UTC del 30 de octubre, Binance publicó sus hallazgos iniciales. Según el exchange, el ataque pudo haber comenzado con la laptop comprometida de un ingeniero de DevOps: a través de ella, el atacante obtuvo acceso a un contenedor de servicio y envió transacciones de retiro no autorizadas en nombre del exchange. Binance no encontró indicios de una filtración de clave privada y revocó la autorización que vinculaba a Binance 14 con el contrato del atacante. El exchange estimó el daño total en aproximadamente 6.3 mil millones de dólares, de los cuales alrededor de 3 mil millones de dólares ya habían sido congelados para ese momento. Binance cubrirá las pérdidas con su fondo SAFU y capital propio y, una vez que sus sistemas estén restaurados, publicará una Prueba de Reservas actualizada.
Más tarde, Binance aclaró que los depósitos funcionan con normalidad, mientras que los retiros permanecerán pausados hasta que el equipo reconstruya su sistema de retiros y las direcciones relacionadas. Planea reanudarlos en un plazo de 48 horas.
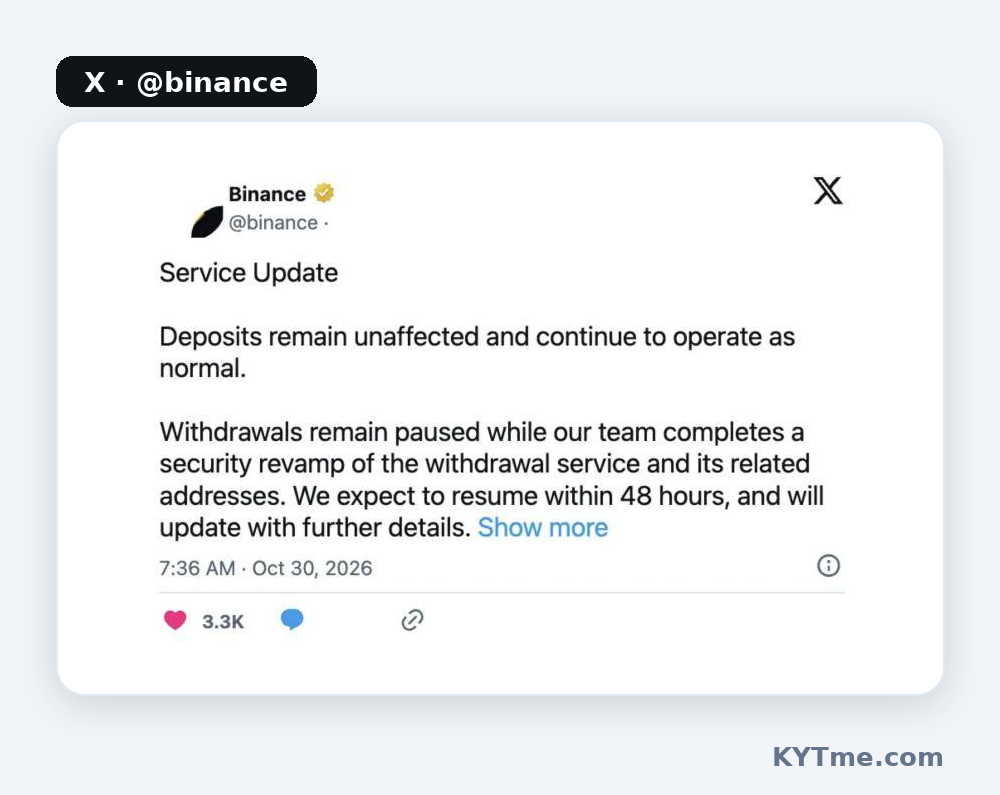
Solo una evaluación difiere de la versión del exchange. En su informe, Blockaid se refiere a una «clave robada». Binance niega cualquier filtración de clave, y TRM habla de un compromiso de la infraestructura de firma. Técnicamente, ambos escenarios llevan al mismo resultado - transacciones firmadas en nombre del exchange - y una respuesta definitiva solo llegará con el post-mortem final.
¿Cuánto se ha congelado?
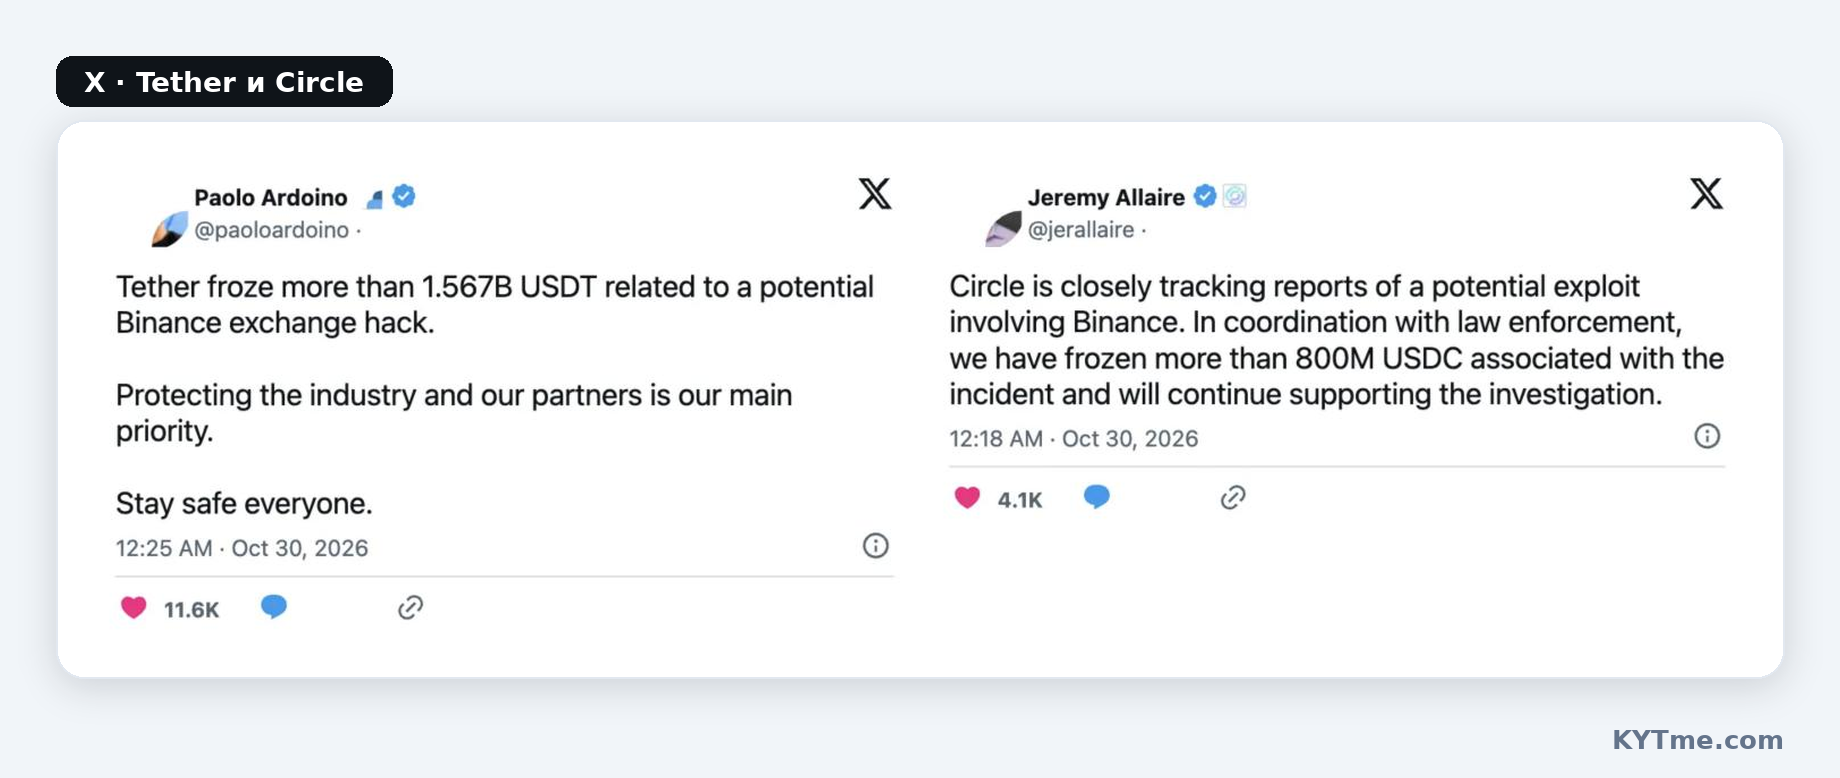
El atacante se topó de inmediato con un problema: la mayor parte del botín eran stablecoins, y sus emisores pueden bloquear direcciones. A las 21:01 UTC, 37 minutos después del barrido principal, Tether congeló 971.1 millones de USDT en la dirección de recolección principal. El CEO de Tether, Paolo Ardoino, pronto informó que el total había superado los 1.567 mil millones de USDT. Circle congeló más de 800 millones de USDC, trabajando en conjunto con las autoridades.
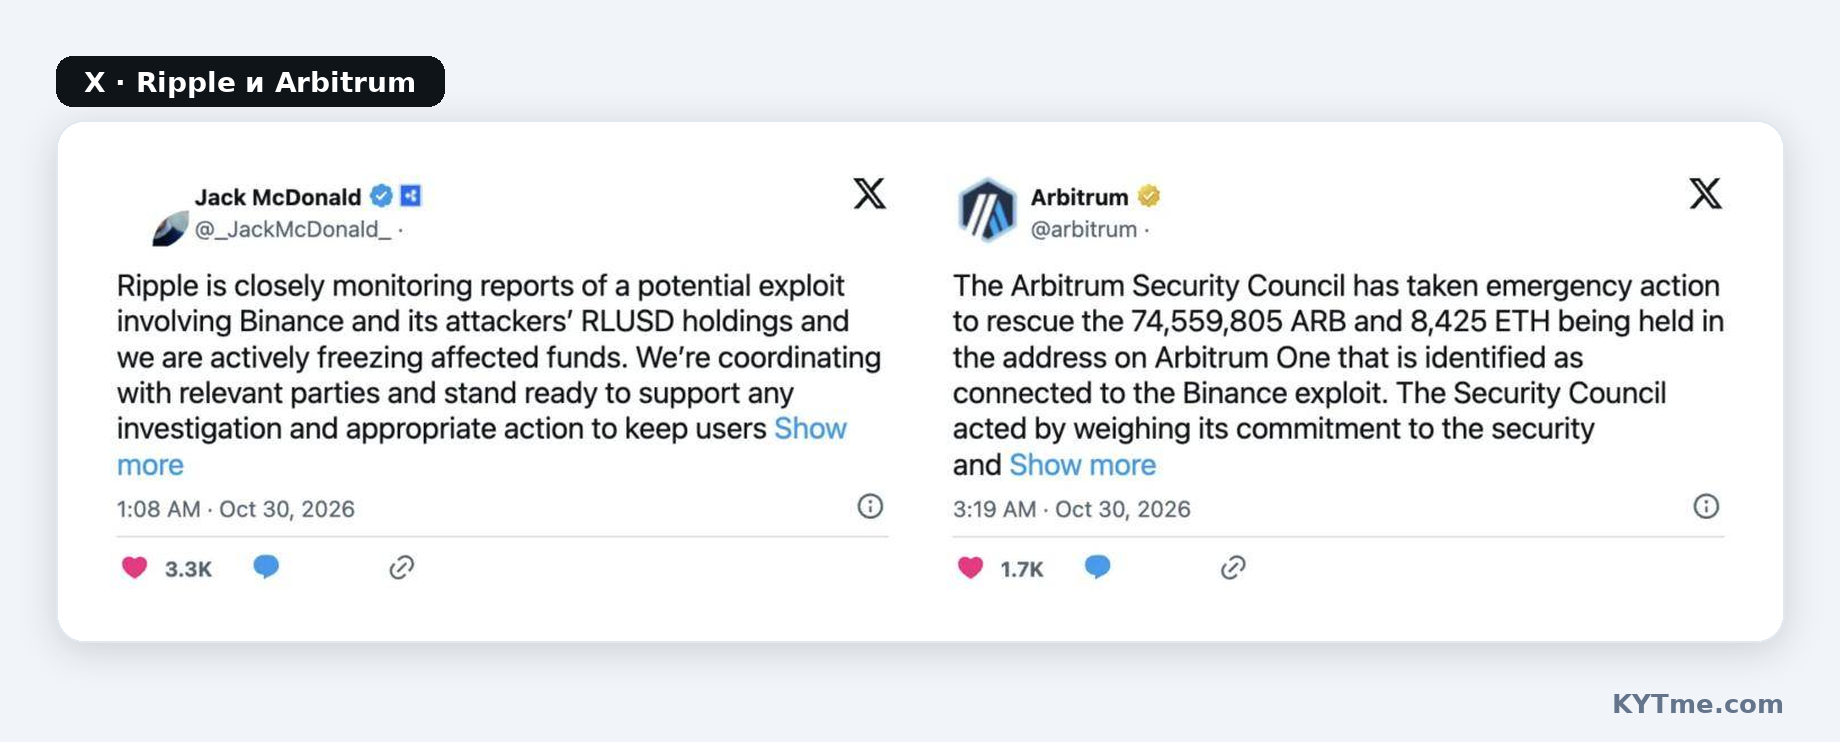
Ripple siguió con una congelación de 40.5 millones de RLUSD, al igual que World Liberty Financial (27.8 millones de USD1) y First Digital (FDUSD). A las 00:08 UTC, el Arbitrum Security Council - un organismo que puede intervenir en la red en emergencias - trasladó 74.56 millones de ARB y 8,425 ETH desde la dirección del atacante a un monedero restringido. Los fondos solo pueden salir de él mediante una nueva decisión del consejo o una votación de la Arbitrum DAO.
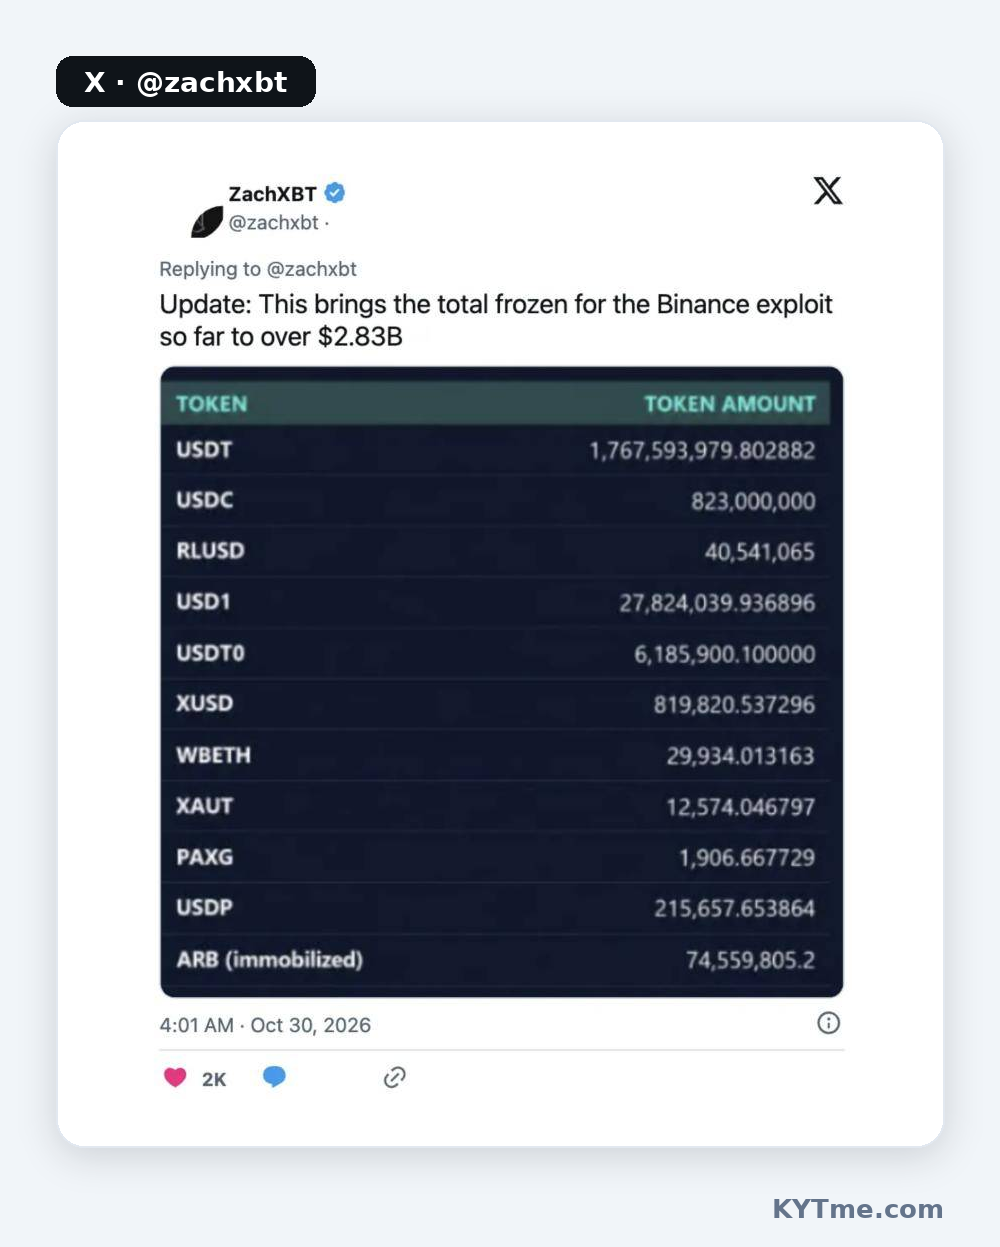
Para la mañana del 30 de octubre, ZachXBT contabilizó más de $2.83 mil millones en fondos congelados; Binance, alrededor de $3 mil millones. Eso es casi la mitad de lo robado, pero el resto no se puede congelar: nadie puede bloquear ETH, BTC, SOL o XRP. Según TRM, más de 420,000 ETH y 18,270 BTC - unos $2.4 mil millones - permanecen fuera del alcance de los emisores.
Explicamos cómo los emisores congelan stablecoins y cómo terminan esas congelaciones en nuestra investigación sobre los $6.4 mil millones congelados por Tether y Circle.
Hacia dónde va el dinero
El atacante comenzó a lavar el dinero de inmediato y pagó un alto precio por la velocidad. Según TRM, vendió unos 325 millones de USDT a creadores de mercado a través de UniswapX y recibió aproximadamente 122,300 ETH, a un precio de unos $2,650 por ETH mientras el precio de mercado era de $2,300-2,350. Es decir, pagó de más por encima de 10% solo para deshacerse de las stablecoins antes de que fueran congeladas.
Parte del USDT pasó a protocolos de préstamos. En Aave, el atacante depositó 60 millones de USDT y pidió prestado alrededor de 19,760 ETH contra ese depósito, tras lo cual Aave congeló sus mercados: 175 reservas en V3 y 117 en V4. En TRON, 300 millones de USDT ingresaron al protocolo JustLend, y unos 200 millones más de USDT pasaron por monederos intermediarios y se intercambiaron en Uniswap. RLUSD por un valor de 48 millones se vendió en exchanges descentralizados antes de la congelación.
Los bitcoins se están dividiendo mediante un peel chain (cadena de desprendimiento): los 18,270 BTC se están fraccionando en partes de 1,000 y 100 BTC. TRM espera que a continuación entren en juego puentes entre cadenas, servicios de intercambio y corredores OTC, tal como ocurrió tras el hackeo de Bitget en septiembre.
Por qué el rastro lleva a Corea del Norte
El vínculo con Bitget resultó ser algo más que métodos similares. En la mañana del 30 de octubre, ZachXBT informó que los fondos de Binance y los fondos robados de Bitget, tras pasar por THORChain, terminaron en la misma dirección. En su opinión, esto sugiere que probablemente el mismo actor esté detrás de ambos ataques. El hackeo de $388 millones a Bitget se había atribuido antes al grupo norcoreano TraderTraitor, cuyos rastros también se han cruzado con otros ataques, como el ocurrido contra Kelp DAO.
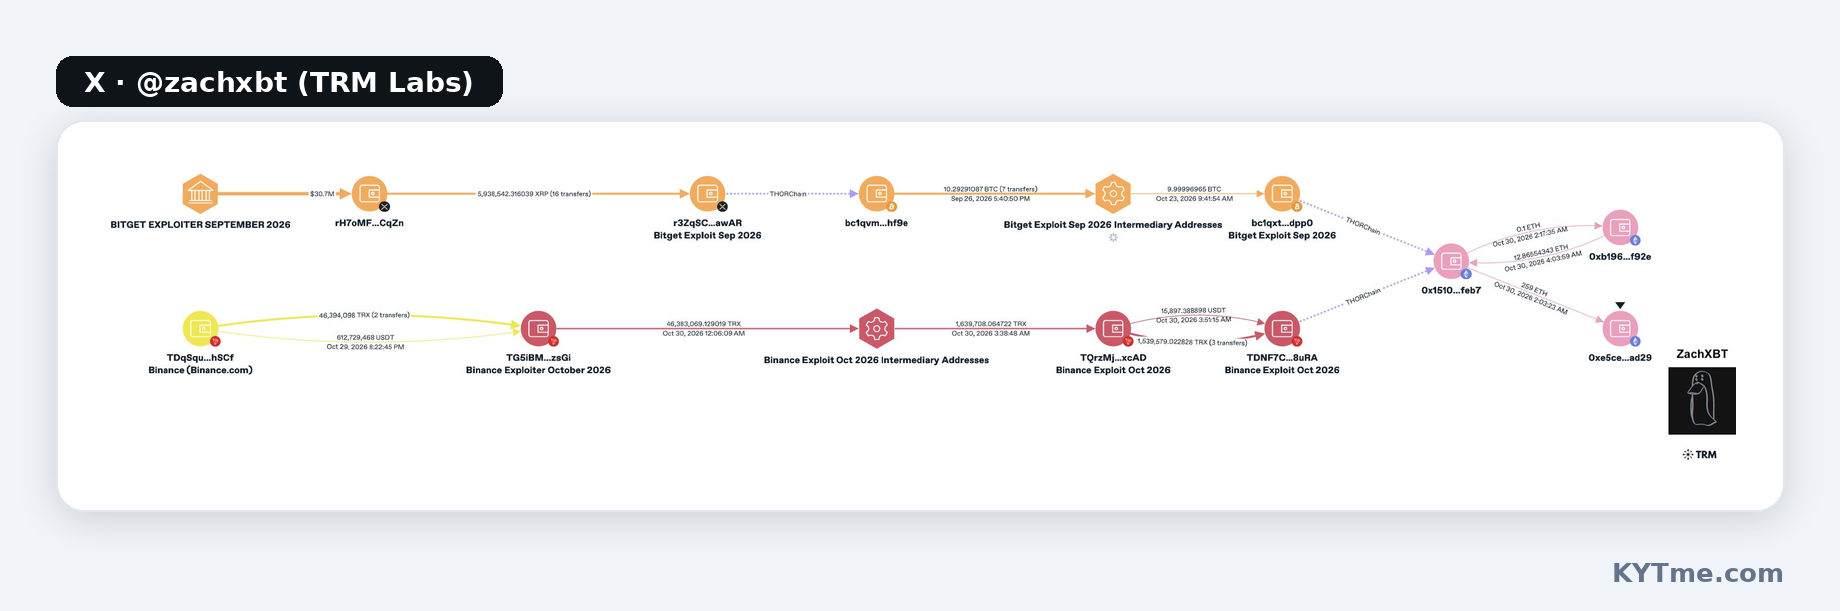
Las firmas de análisis han llegado a la misma conclusión. TRM Labs atribuye el ataque a TraderTraitor con «alta confianza» basándose en datos on-chain y off-chain. El CEO de Chainalysis, Jonathan Levin, escribió:
Evaluamos que el hackeo de Binance por $6.4B probablemente fue obra del grupo de la RPDC TraderTraitor, debido a vínculos con un hackeo anterior, - escribió Jonathan Levin.
TraderTraitor es una unidad del Lazarus Group de Corea del Norte. El FBI lo ha vinculado anteriormente con el hackeo de Bybit de 2025 y el robo de $308 millones a la japonesa DMM Bitcoin en 2024. En el caso de DMM, el atacante se hizo pasar por reclutador y envió a un empleado del proveedor del monedero una prueba de programación que contenía código malicioso. La versión de Binance sobre la laptop comprometida de un ingeniero encaja bien con este patrón: TraderTraitor lleva tiempo apuntando no a contratos inteligentes, sino a personas con acceso a la infraestructura.
Describimos cómo operan las redes chinas que lavan dinero para Corea del Norte en nuestro análisis sobre la infiltración de ZachXBT en una de esas redes.
Rumores sobre Bybit y Bitget y la reacción del mercado
Durante la noche, publicaciones en redes sociales afirmaron que Bybit y Bitget habían sido hackeados tras Binance, supuestamente por unos 1 mil millones de dólares cada uno. Bybit negó los rumores en un breve comunicado: «Bybit no se vio afectado». Al momento de la publicación, no hay confirmación de un hackeo a Bitget.
El mercado cayó. A las 01:19 UTC del 30 de octubre, bitcoin bajaba 4.9% hasta $76,937, ETH bajaba 5.7% hasta $2,211 y BNB bajaba 8% hasta $693. Los tokens de los protocolos DeFi usados para el blanqueo cayeron con más fuerza que el resto: AAVE un 11.3% y UNI un 10.7%. El índice Fear & Greed bajó a 30 por primera vez desde agosto. Los creadores de mercado Wintermute y GSR revelaron su exposición a Binance: menos del 20% y menos del 5% de su capital propio, respectivamente.
Qué sigue
La investigación continúa. Binance promete un informe técnico detallado tras el incidente y un nuevo reporte de reservas, y quedan varias preguntas abiertas: cómo exactamente el atacante obtuvo las firmas para las autorizaciones 50 EIP-7702, por qué un único punto de entrada dio acceso a monederos calientes en diez redes a la vez, y cuánto del 2.4 mil millones de dólares restante se puede rastrear. Actualizaremos este artículo a medida que surjan nuevos datos.
Direcciones vinculadas al ataque
| Rol | Dirección |
|---|---|
| Operador del ataque | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0[](https://kytme.com/address/0x7C8601d4645b93cea45F71e118A729332e6B5CA0?coin=ETH) |
| Contrato sweep() | 0x63e842B054Bd624a465454D533C33F573e9c6fAe |
| Dirección de recolección | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
| Dirección del atacante en Arbitrum | 0x3E2bf1ac6bf0934BBba6456C341c2EcbCED632d5 |
| Dirección donde se encontraron los fondos de Binance y Bitget | 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 |
| Binance 14 (monedero atacado) | 0x28C6c06298d514Db089934071355E5743bf21d60 |
| Binance 16 (monedero atacado) | 0xDFd5293D8e347dFe59E90eFd55b2956a1343963d |
