O que aconteceu
Em 29 de outubro, ativos em criptomoedas no valor de 6.43 bilhões de dólares foram roubados da Binance, uma das maiores exchanges de criptomoedas do mundo. Os fundos estavam distribuídos em 11 redes de blockchain diferentes. A Binance afirmou que o ataque começou com o comprometimento do notebook de um dos engenheiros da empresa. O artigo anterior descreve detalhadamente o ataque em si e os indícios que permitem identificar os possíveis responsáveis. A lavagem que se seguiu mostrou-se extremamente sofisticada: nos primeiros três dias e meio, o invasor usou cerca de 12,000 carteiras em 11 blockchains e realizou mais de 40,000 transações.
A seguir está uma reconstrução passo a passo, dia a dia, de como os fundos roubados foram lavados. «O invasor» refere-se a quem quer que atualmente controle as carteiras que detêm esses ativos. Os dados da blockchain permitem ver as próprias carteiras e a movimentação dos fundos entre elas, mas não revelam a identidade das pessoas por trás das operações.
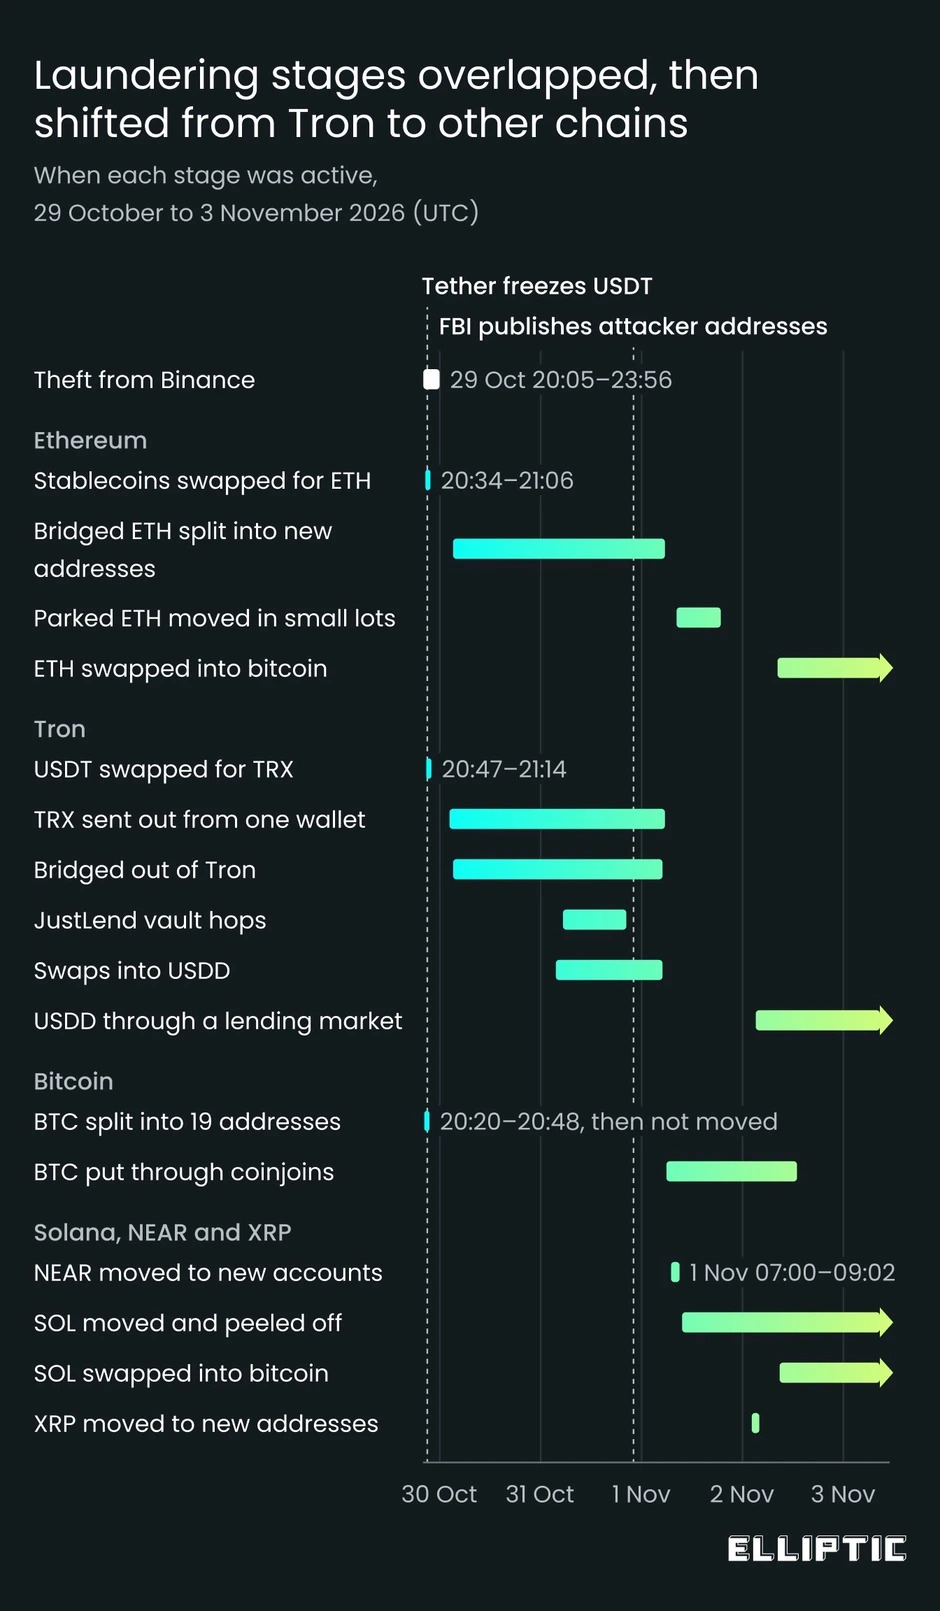
As barras mostram os períodos de atividade de cada etapa com base nas operações na blockchain registradas até 08:40 UTC em 3 de novembro de 2026. As setas indicam as etapas que ainda estavam em andamento no momento do corte dos dados.
29 de outubro: uma corrida contra os congelamentos
O roubo durou de 20:05 a 23:56 UTC em 29 de outubro. Dos 6.43 bilhões de dólares em ativos roubados, 3.46 bilhões de dólares, ou 54%, estavam em stablecoins como USDT e USDC. As empresas emissoras desses tokens, incluindo Tether e Circle, são capazes de bloqueá-los. Por isso, a primeira tarefa do invasor foi trocar as stablecoins por ativos que não podem ser congelados dessa forma, como ETH e TRX.
No Ethereum, a Tether congelou o USDT roubado 37 minutos após sua chegada. Antes do congelamento, o invasor conseguiu trocar 434 milhões de USDT por ETH em exchanges descentralizadas (DEX) como a Uniswap. Além disso, ele tomou emprestados 19,762 ETH no protocolo de empréstimos Aave, colocando outros 59.9 milhões de USDT como garantia.
Na TRON, o invasor trocou 234 milhões de USDT por TRX via SunSwap antes que a Tether congelasse os fundos restantes. A Circle conseguiu bloquear todos os 823 milhões de USDC roubados antes que pudessem ser trocados.
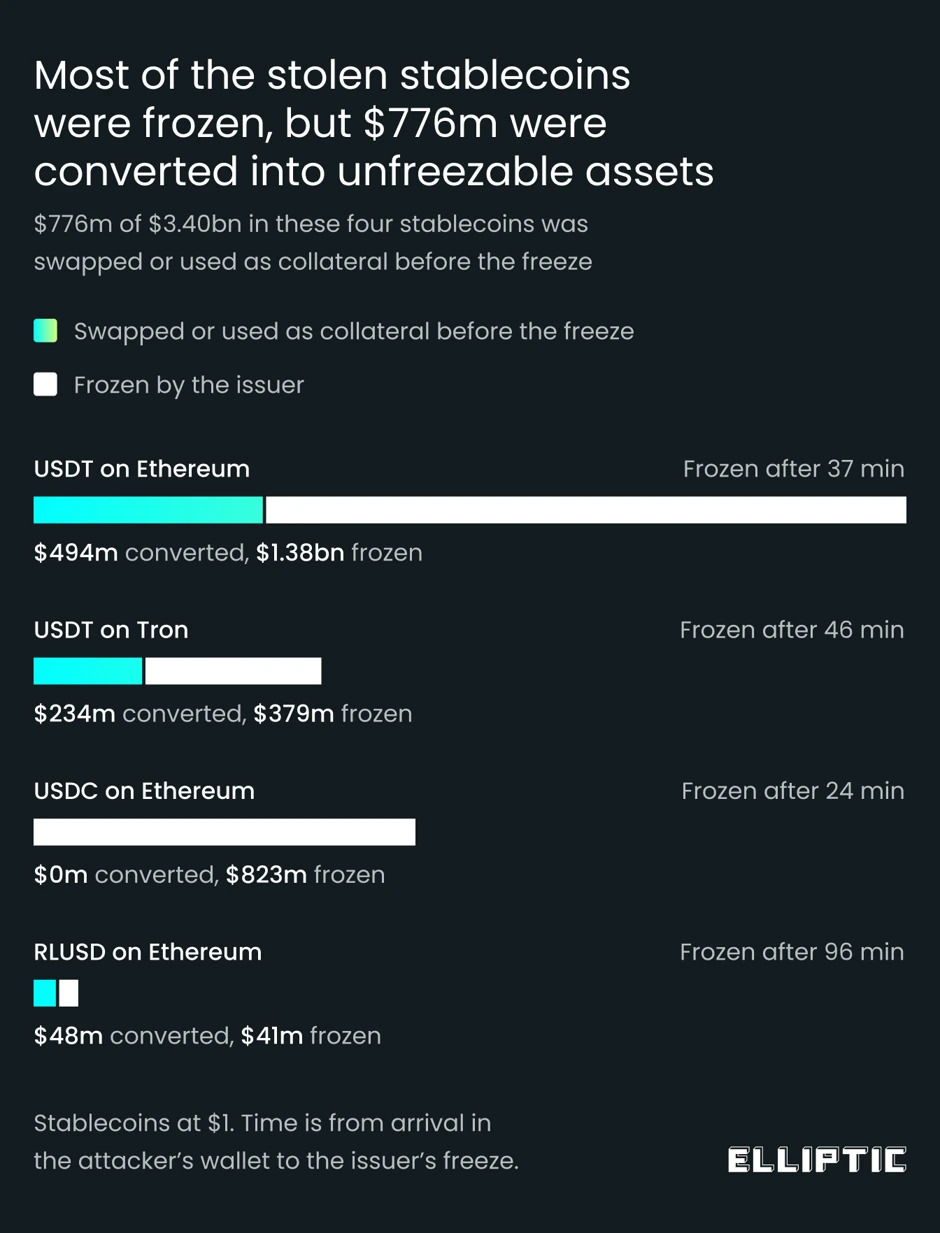
Os volumes de tokens são mostrados em milhões, e as stablecoins são avaliadas em $1 por token. O tempo é contado a partir do momento em que os fundos chegaram à carteira do invasor até serem bloqueados pelo emissor.
No total, cerca de 2.85 bilhões de dólares foram congelados ou apreendidos. Cerca de $786M em stablecoins foi trocado antes que os congelamentos entrassem em vigor.
Na mesma meia hora, os 18,270 BTC roubados foram distribuídos por 19 endereços. Esses fundos não se movimentaram desde então.
30 de outubro: TRON se torna a principal rota
Depois da primeira hora, quase não houve movimentação de fundos na Tron por cerca de cinco horas. Então, às 02:19 UTC de 30 de outubro, uma única carteira de distribuição começou a enviar os 684.6 milhões de TRX do invasor em pequenas quantias para centenas de novos endereços. Os fundos acabaram distribuídos por cerca de 7,700 carteiras.
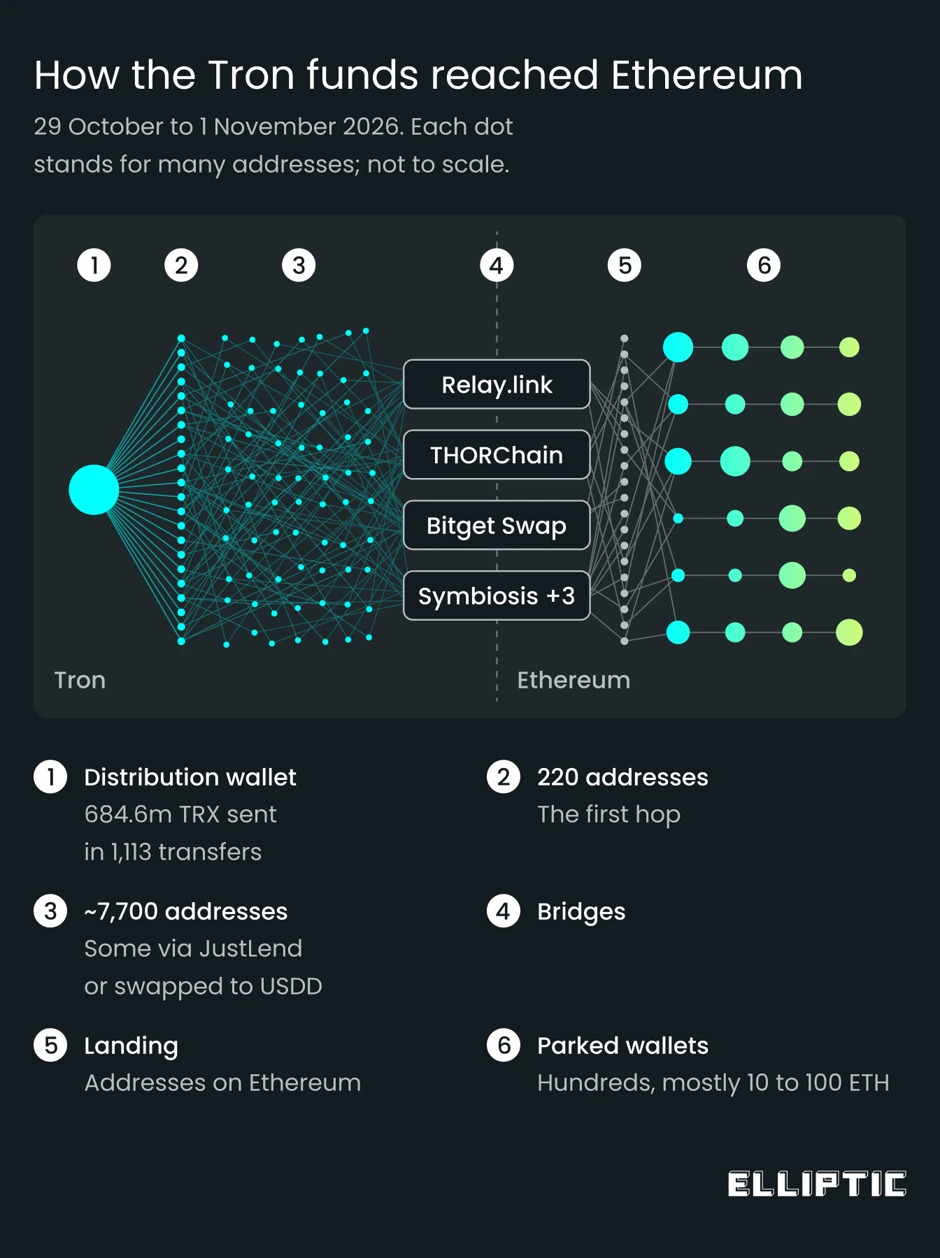
Nas duas horas e meia seguintes, o invasor usou seis pontes entre blockchains diferentes pela primeira vez, principalmente testando-as com pequenas transferências. Essas pontes permitem enviar um ativo de uma blockchain e receber um ativo correspondente em outra rede. Quase todo o TRX foi transferido para a Ethereum como ETH. Até agora, ativos no valor de pelo menos $147M foram retirados da Tron por meio de pontes entre blockchains.
Na Ethereum, o ETH recebido foi enviado para endereços recém-criados, após o que os fundos pararam de se movimentar. Atualmente, cerca de 68,600 ETH está distribuído por cerca de 840 dessas pequenas carteiras. A maioria delas mantém entre 10 e 100 ETH. Os nove maiores endereços, que detêm 89% de todo o ETH do invasor, não movimentam fundos desde 30 de outubro.
31 de outubro: novas rotas e operações mais rápidas
Em 31 de outubro, o invasor adicionou novas rotas de lavagem. A partir das 03:36 UTC, parte do TRX começou a ser trocada por USDD - uma stablecoin apresentada como resistente a congelamento, ou seja, que não pode ser bloqueada por uma única organização centralizada.
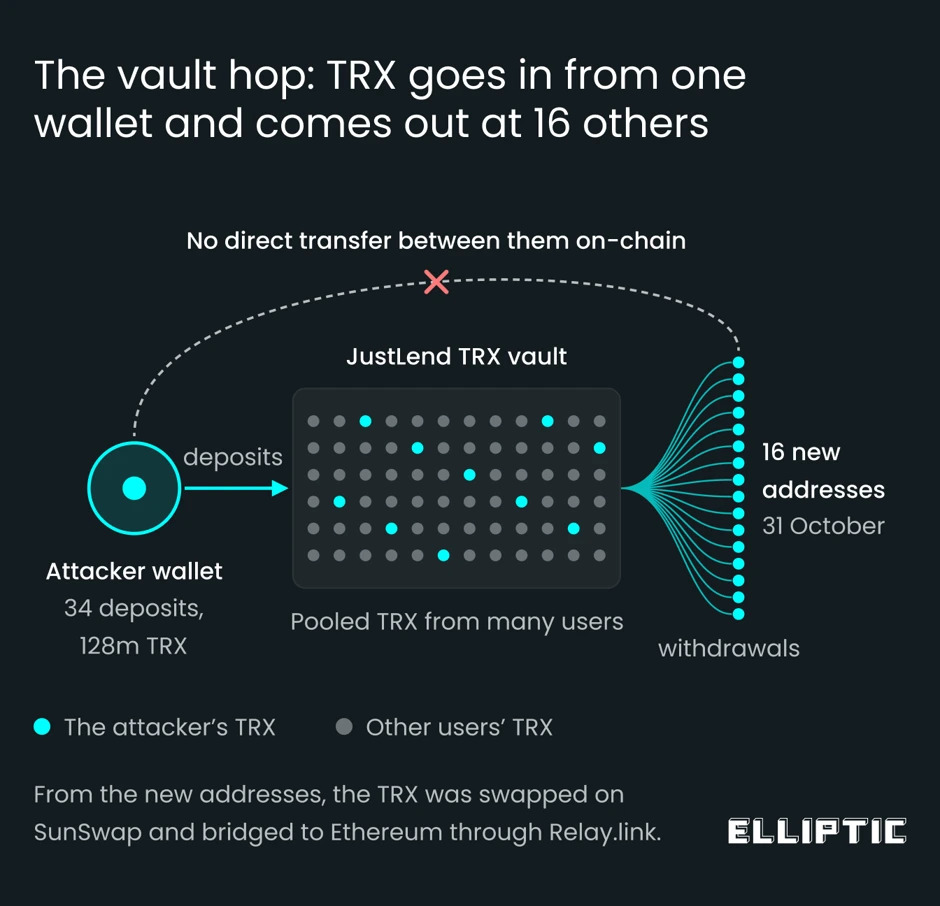
A partir das 05:18 UTC, um dos endereços passou 128 milhões de TRX pelo pool de empréstimos JustLend: os fundos foram depositados a partir de uma carteira e retirados para 16 novos endereços. Não houve transferências diretas entre os endereços de envio e de recebimento.
A carteira de distribuição também começou a trabalhar mais rápido. Enquanto durante a maior parte de 30 de outubro ela enviou menos de 12 milhão de TRX por hora, em 31 de outubro sua velocidade chegou a 37 milhões de TRX por hora. As operações continuaram durante as duas noites, no horário de Pyongyang. No pico, às 08:00 UTC de 31 de outubro, as carteiras do invasor na Tron realizavam cerca de 1,300 transações por hora.
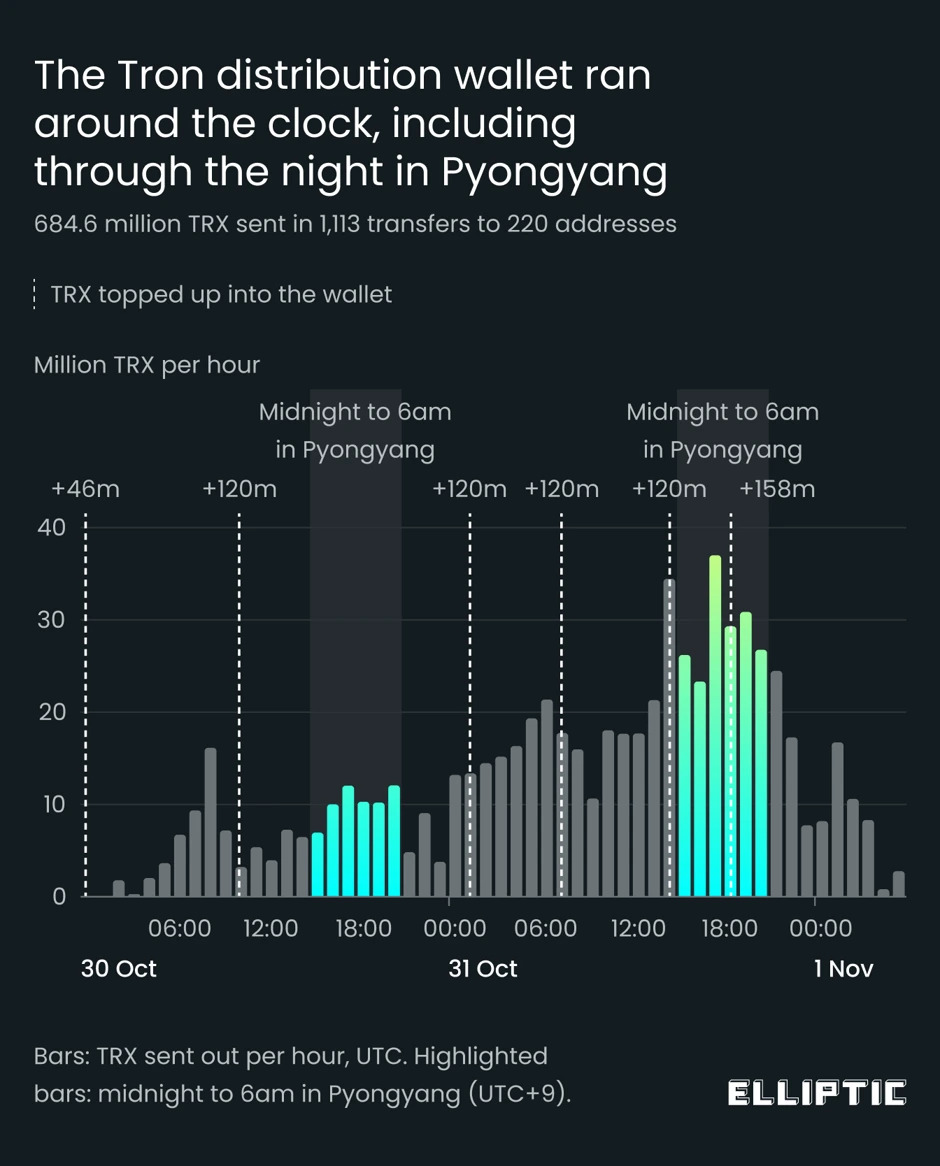
O gráfico mostra as transferências da carteira de distribuição desde as 02:19 UTC de 30 de outubro até as 05:33 UTC de 1 de novembro.
No fim da noite de 31 de outubro, o FBI atribuiu o roubo ao grupo TraderTraitor e publicou os endereços das carteiras do invasor.
1 de novembro: a atividade na Tron diminui e os fundos começam a se movimentar em outras redes
Por volta das 05:00 UTC de 1 de novembro, a atividade na Tron havia praticamente cessado. A última transferência da carteira de distribuição foi feita às 05:33 UTC. Em 51 horas, 1,113 transferências foram enviadas a partir dela.
Em seguida, os fundos em outras blockchains começaram a se movimentar. A partir das 07:00 UTC, tokens NEAR começaram a ser transferidos para novos endereços. A partir das 08:19 UTC, parte do ETH que até então estava parado voltou a se movimentar - em lotes de cerca de 10 ETH. A partir das 09:38 UTC, cerca de metade do SOL roubado foi enviada para um novo endereço, do qual pequenas quantias começaram então a ser retiradas gradualmente. O NEAR não se movimentou desde então.
Nesse dia, os fundos roubados também foram misturados pela primeira vez. A partir das 05:55 UTC, bitcoins obtidos de operações com ativos da Tron começaram a ser enviados para as chamadas transações CoinJoin usando o WabiSabi - o protocolo usado na Wasabi Wallet e em carteiras semelhantes.
Mais tarde no mesmo dia, parte do ETH que havia permanecido intocado foi trocada por bitcoin. A maior parte do BTC resultante também foi enviada por meio do CoinJoin. Até as 06:02 UTC de 2 de novembro, cerca de 28 BTC, no valor de $2.2M, haviam passado por 18 dessas operações.
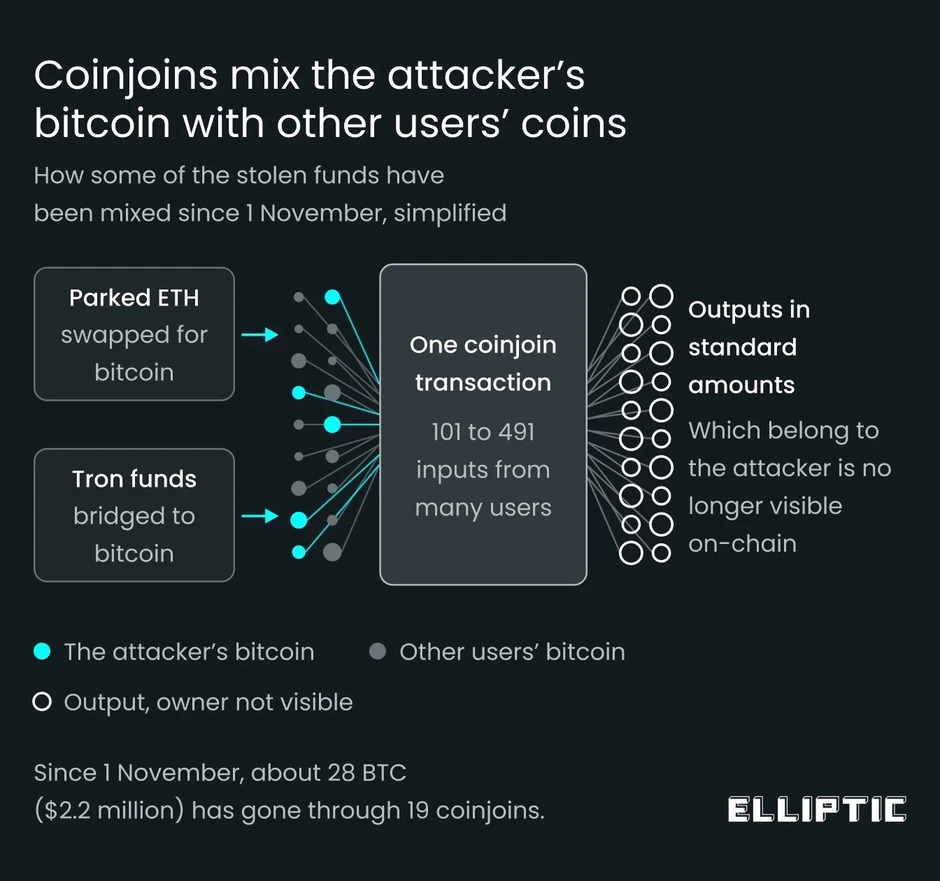
O diagrama é simplificado. Nesse caso, cada transação CoinJoin incluiu entre 101 e 491 entradas.
Misturadores de criptomoedas: como funcionam e o que o rastro deles no histórico de uma carteira significa3 de set. de 2026Leia mais
2 de novembro: o XRP se movimenta e o SOL é trocado por bitcoin
No início da manhã de 2 de novembro, o XRP começou a se movimentar pela primeira vez desde o roubo. Entre as 02:12 e as 04:00 UTC, todos os 233 milhões de XRP foram enviados para seis novos endereços, onde permanecem até agora.
Na Solana, o invasor trocou parte do SOL por USDC e, em seguida, trocou o USDC de volta por SOL. Além disso, ele passou SOL por um pool de empréstimos usando o mesmo esquema da Tron: depositou fundos a partir de um endereço e os retirou para outro.
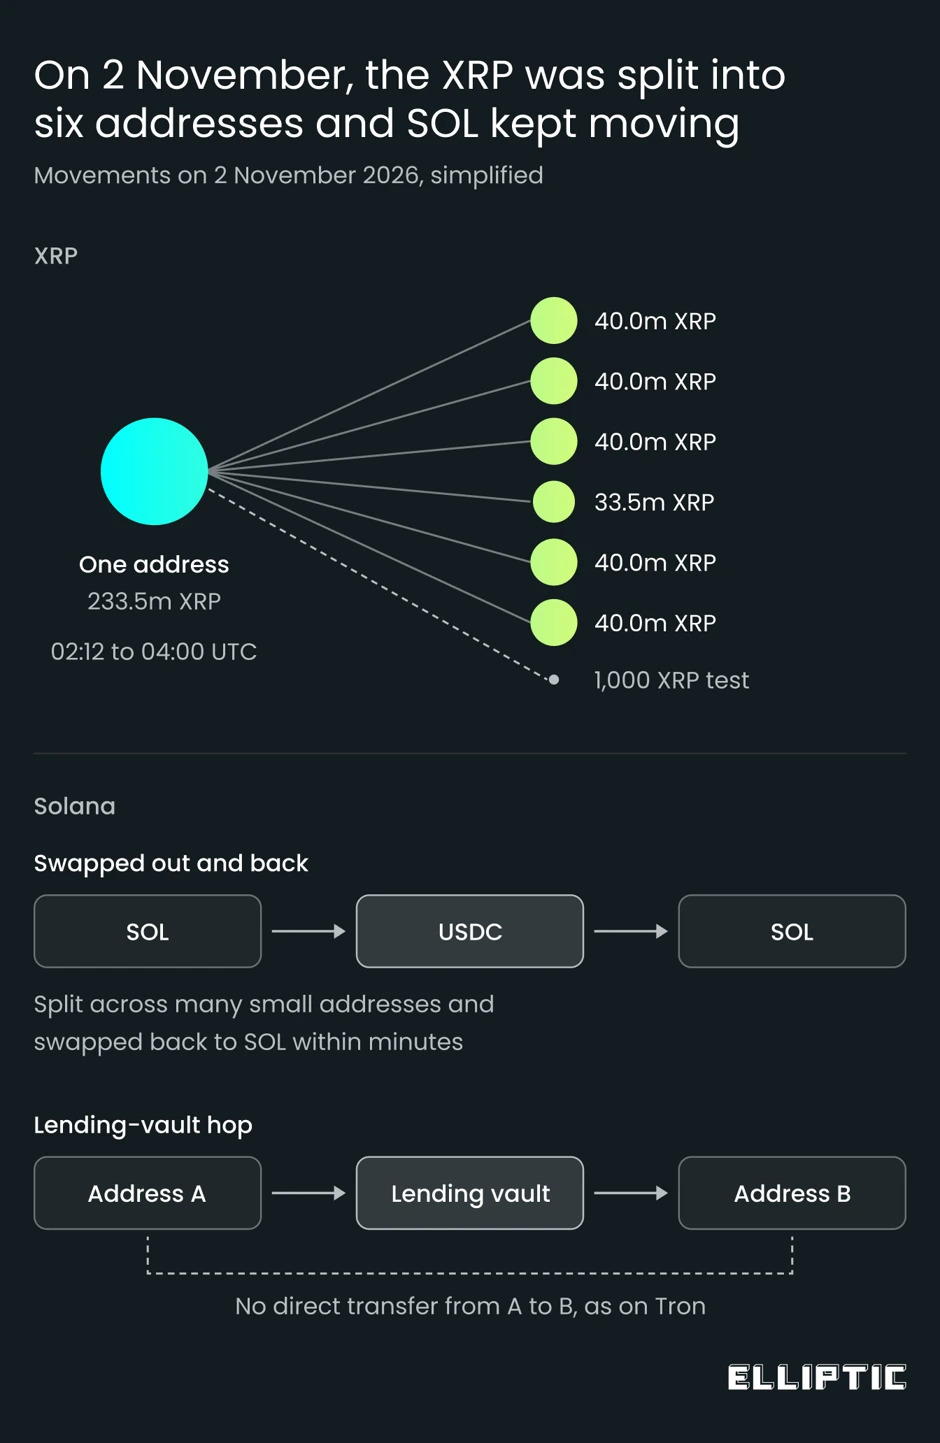
Os volumes de XRP são baseados em dados da blockchain. A movimentação de fundos na Solana é apresentada de forma simplificada. Os endereços das carteiras não são mostrados.
3 de novembro: o SOL é retirado mais rapidamente
Em 3 de novembro, o ritmo das operações aumentou. Até 08:40 UTC, cerca de 87,000 SOL no valor de $8M haviam sido retirados da carteira original que recebeu o SOL roubado. Esses fundos foram distribuídos entre novas carteiras, passados por pools de empréstimo e um serviço de staking líquido, e depois vendidos ou trocados por bitcoin. Cerca de 825,000 SOL permanece no endereço original e em carteiras relacionadas, quase tudo em dois endereços.
Na TRON, uma carteira que mantinha cerca de 700,000 TRX foi esvaziada. Esses tokens foram trocados por USDT e USDD, passados por um mercado de empréstimo e depois trocados por bitcoin. O USDT nunca permaneceu em uma carteira por mais de um minuto.
Pequenas quantidades de ETH também continuaram sendo trocadas por bitcoin. No total, novos endereços de bitcoin agora detêm cerca de 200 BTC no valor de $15M. Esses fundos foram obtidos por meio da troca de outros ativos roubados.
Técnicas que dificultam o rastreamento dos fundos
O invasor combina vários métodos comuns. Nenhum deles é novo, mas usá-los em conjunto torna o rastreamento dos ativos roubados muito mais difícil.
Os fundos são distribuídos entre milhares de novos endereços, o que significa que muito mais transações individuais precisam ser rastreadas.
Os ativos são movidos entre blockchains usando pontes entre blockchains e serviços de troca entre blockchains. O depósito de fundos em uma rede e o recebimento em outra são registrados como transações separadas. Alguns lotes passam por quatro blockchains diferentes em poucas horas.
Os ativos são trocados em exchanges descentralizadas. Como resultado, o token monitorado muda constantemente. Os fundos passam por pools de empréstimo e serviços de staking líquido na TRON e na Solana. Isso possibilita evitar uma transferência direta entre o endereço do remetente e o endereço do destinatário.
Os bitcoins são misturados usando CoinJoin: moedas de diferentes usuários são combinadas em uma única transação, o que quebra a ligação visível entre os fundos recebidos e enviados.
Dividir os fundos em pequenas quantias faz mais do que apenas dificultar o rastreamento. Pequenos lotes podem ser trocados ou movidos por meio de pontes entre blockchains sem causar oscilações perceptíveis no preço de mercado. Essas operações são menos visíveis para exchanges que fazem a triagem dos fundos recebidos. Além disso, a lavagem pode ser realizada em pequenos lotes na velocidade que o invasor escolher.
A lavagem é automatizada?
A alta velocidade das operações levou a especulações de que os fundos estariam sendo movidos por agentes de IA autônomos. No entanto, os dados disponíveis apontam mais para uma automação comum: intervalos de tempo fixos, quantias predefinidas, novas tentativas sem análise do resultado e novos métodos introduzidos em etapas com poucas horas de intervalo. Também houve pausas que lembram uma jornada de trabalho humana normal.
A própria escala das operações aponta para o uso de software. Na TRON, os fundos roubados foram movimentados em cerca de 32,000 transações. No pico, cerca de 1,300 operações foram realizadas em uma hora - aproximadamente uma a cada três segundos. Cada dólar que passou pelo esquema de lavagem na TRON foi movimentado cerca de nove vezes.
Onde os fundos estão agora
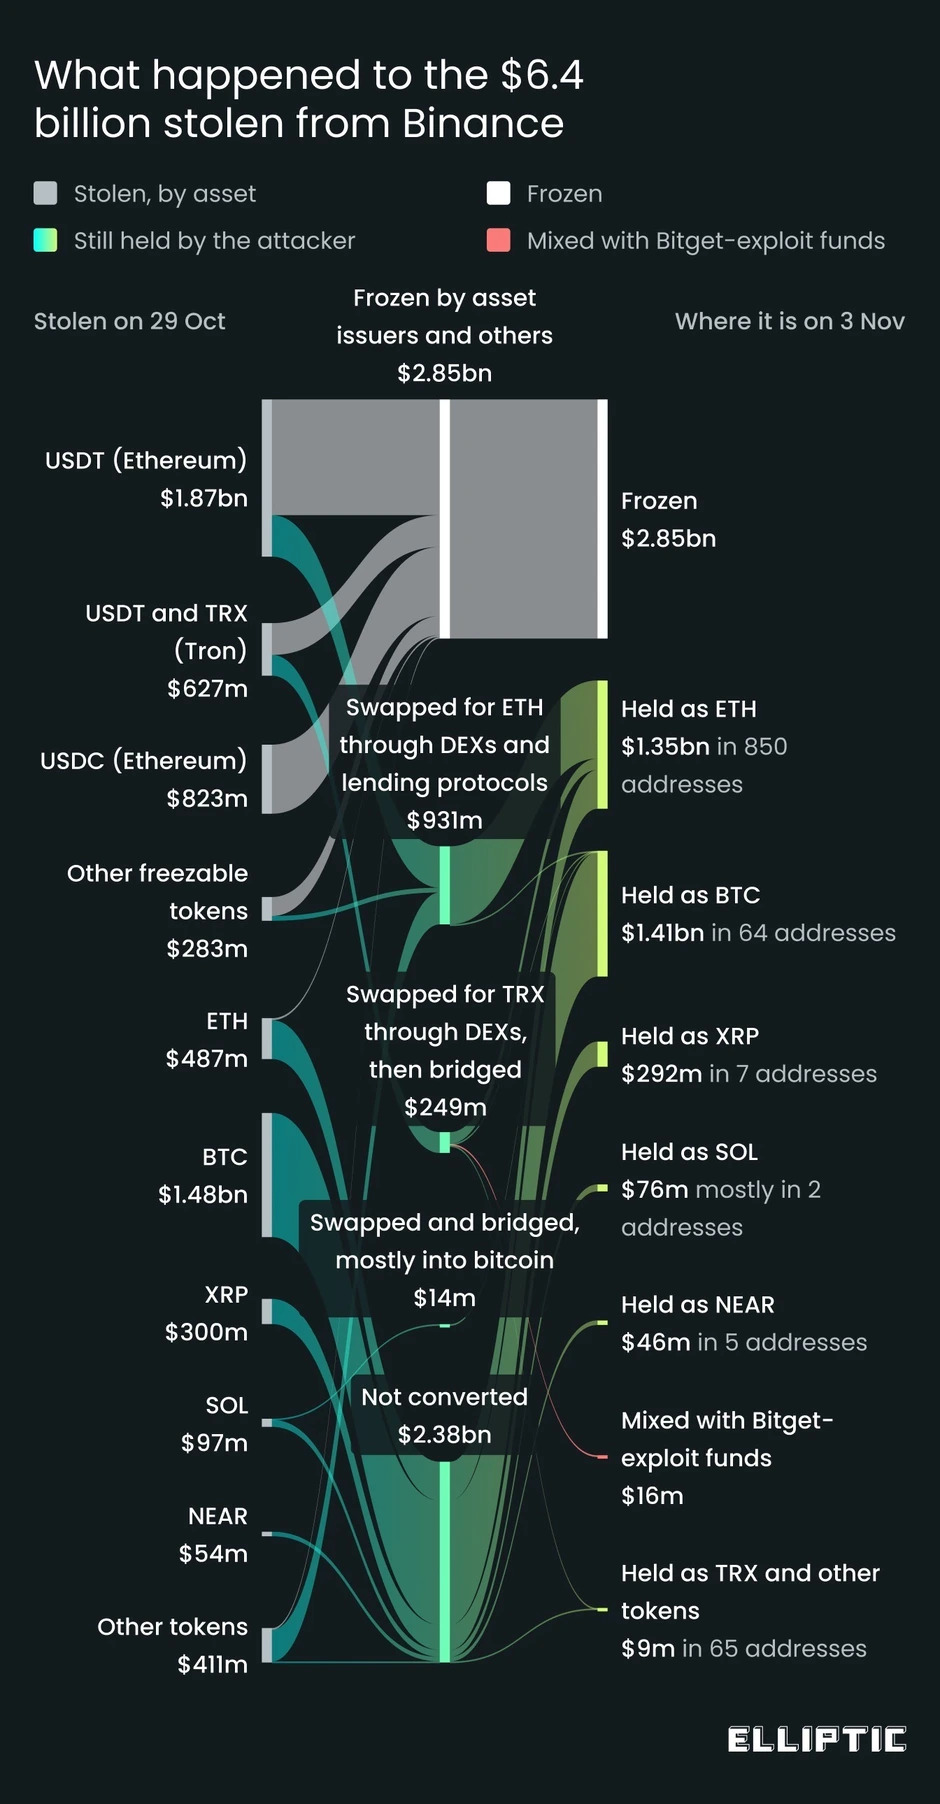
A largura das faixas mostra o valor dos ativos no momento do roubo. As linhas finas que levam ao bitcoin mostram trocas de SOL, TRX e ETH por BTC - até o momento, cerca de $15M. Os rótulos à direita mostram o valor atual dos ativos por volta de 08:35 UTC de 3 de novembro de 2026. Os dados sobre os saldos congelados foram reverificados por volta de 08:30 UTC.
Dos 6.43 bilhões de dólares roubados, 2.85 bilhões de dólares foram congelados. Cerca de 3.18 bilhões de dólares ainda permanecem em endereços ligados ao roubo.
A maior parte desses fundos ainda não passou por esquemas de lavagem. Trata-se principalmente do bitcoin e do ETH mantidos nos nove maiores endereços. É altamente provável que esses ativos ainda estejam sob o controle da Coreia do Norte. No entanto, os fundos que já estão em movimento por esquemas de lavagem podem ter ido parar em outras mãos.
Posando como cliente: como ZachXBT se infiltrou em uma rede chinesa que lava dinheiro para o Lazarus5 de out. de 2026Leia mais
Em casos anteriores, a Coreia do Norte repassou fundos roubados a redes chinesas especializadas em lavagem de dinheiro. Os dados da blockchain não permitem estabelecer se isso ocorreu neste caso.
Cerca de $16M foi transferido para endereços que também detêm fundos obtidos no hack da Bitget em setembro de 2026. Esse ataque também está ligado ao grupo TraderTraitor.
Os fundos roubados já foram sacados?
Neste momento, provavelmente apenas uma parte insignificante dos fundos foi sacada. A maioria das operações realizadas até agora são trocas de alguns ativos cripto por outros: os ativos mudam de forma, mas permanecem em blockchains públicas, em endereços ligados ao roubo.
O que acontece a seguir
Após o hack da Bybit em fevereiro de 2025, a Coreia do Norte lavou todos os 499,000 ETH roubados em dez dias. Isso foi feito principalmente trocando Ethereum por bitcoin. No entanto, a conversão final em dinheiro levou vários meses.
De acordo com a investigação, os fundos roubados da Bybit foram eventualmente trocados por USDT na TRON e depois sacados por meio de supostos serviços chineses de negociação de balcão (OTC). Esses intermediários liquidam com os vendedores off-chain, de modo que a cadeia pública de transferências termina em seus endereços.
Até agora, a lavagem de dinheiro após o hack da Binance está ocorrendo mais lentamente. ETH e BTC não podem ser congelados como as stablecoins centralizadas, então o invasor não tem pressa. Além disso, o valor roubado é mais do que o dobro do prejuízo causado pelo hack da Bybit. Tentar vender volumes tão grandes rapidamente levaria a perdas significativas devido a condições de câmbio desfavoráveis.
Por fim, depois que o FBI publicou os endereços do invasor, serviços de troca e outros participantes do mercado passaram a ter a capacidade de rastrear operações ligadas ao ataque.
Espera-se que o ETH seja gradualmente trocado por bitcoin em pequenos lotes e que, ao longo de vários meses, haja tentativas de convertê-lo em dinheiro por meio de corretoras de balcão (OTC). As trocas de SOL iniciadas em 2 de novembro já mostram esse padrão em menor escala.
Novos congelamentos serão mais difíceis de conseguir. Bloquear 44% dos fundos roubados já é um resultado incomum. Após o hack da Bybit, cerca de 3% dos ativos roubados foram congelados. As oportunidades mais prováveis para novos congelamentos são as stablecoins que ficam brevemente em endereços intermediários durante as transferências, bem como os serviços centralizados pelos quais o invasor tentará converter os fundos em dinheiro. Alertas sobre transferências suspeitas já ajudaram a detectar essas operações e a conseguir o congelamento de ativos.
