O que aconteceu
Na noite de 29 de outubro, criptoativos no valor de bilhões de dólares começaram a sair das carteiras da Binance, a maior exchange de criptomoedas do mundo. Em poucos minutos, as carteiras da exchange no XRP Ledger, Ethereum, Bitcoin, TRON, Solana e em outras quatro blockchains enviaram seus fundos para endereços controlados por um único invasor. Uma segunda onda de transferências ocorreu por volta das 23:05 UTC: desta vez, os fundos foram enviados das carteiras da Binance em Avalanche e Polygon.
A Binance disse que estava investigando um possível problema de segurança e, em seguida, anunciou uma pausa temporária nos saques em várias redes como medida de precaução. A exchange afirmou que os fundos dos usuários estão seguros. A situação ainda está em desenvolvimento, e os números apresentados neste artigo refletem os dados da blockchain em 00:30 UTC de 30 de outubro.
O maior hack de criptomoedas da história: o que sabemos sobre a violação de 6.3 bilhões de dólares na Binance30 de out. de 2026Leia mais
Quem está por trás do ataque
A análise relaciona este ataque ao TraderTraitor, um dos grupos de hackers norte-coreanos mais conhecidos. Essa avaliação se baseia em uma combinação de dados obtidos diretamente das blockchains e de fontes externas. Em fevereiro de 2025, o FBI havia apontado o mesmo grupo como responsável pelo hack de 1.5 bilhões de dólares da Bybit.
Várias características do ataque atual coincidem com métodos usados anteriormente em grandes roubos ligados à Coreia do Norte. Entre eles estão o hack da Bybit e o ataque ao KelpDAO em abril de 2026. Em ambos os casos, houve pequenas transferências do Tornado Cash para financiar a carteira do operador, ações preparatórias iniciadas muito antes do roubo e assinaturas obtidas com antecedência que foram depois usadas quase simultaneamente.
Ao mesmo tempo, o método de lavagem identificado até agora difere do esquema usado após o hack da Bybit. Desta vez, o invasor se apoiou fortemente em grandes trocas (swaps) por meio de participantes profissionais do mercado e protocolos de empréstimo, em vez de depender principalmente de pontes entre blockchains. Mais detalhes podem surgir à medida que a investigação avança.
Quanto foi roubado
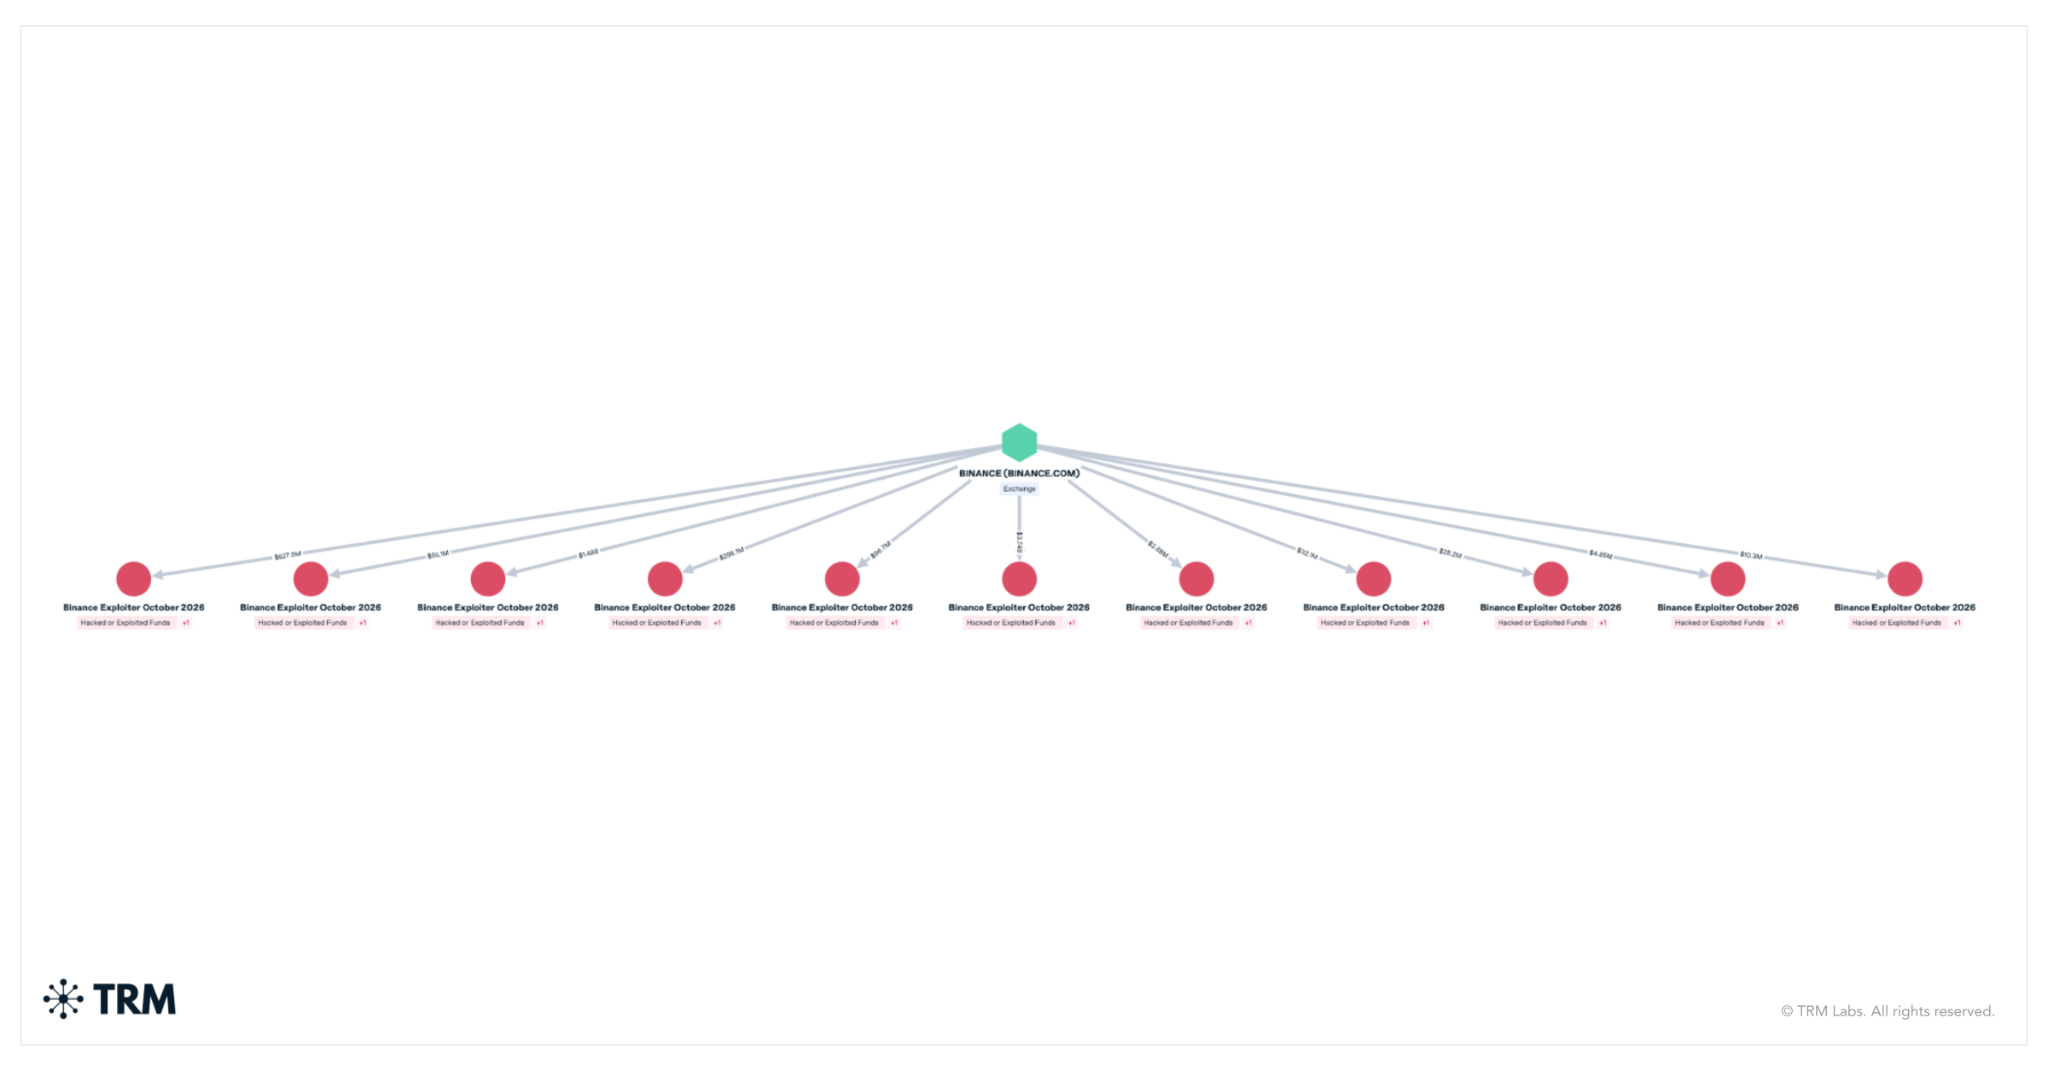
Todas as transferências das carteiras ligadas à Binance para os endereços controlados pelo invasor em dez redes blockchain foram rastreadas. Se cada transferência for avaliada pelo preço de mercado do ativo no momento do roubo, o total chega a cerca de 6.36 bilhões de dólares. Aos preços atuais, esses mesmos ativos valem cerca de 6.23 bilhões de dólares.
A Ethereum responde por cerca de 3.79 bilhões de dólares. Isso inclui 200,630 ETH e 185 outros tokens, entre eles 1.875 bilhões de USDT, 823 milhões de USDC e 88.5 milhões de RLUSD. 18,270 BTC, no valor de cerca de 1.47 bilhões de dólares, foram drenados da rede Bitcoin. Na TRON, 612.7 milhões de USDT e 46.4 milhões de TRX foram roubados - cerca de $628M. 233.46 milhões de XRP, no valor de cerca de $296M, foram retirados do XRP Ledger. Na Solana, o valor roubado chegou a 970,500 SOL, ou cerca de $96M.
Arbitrum, Optimism e Base juntos respondem por cerca de $39M, incluindo 74.6 milhões de ARB drenados do Arbitrum. Ativos no valor de cerca de $28M foram roubados da Avalanche, e cerca de $10M da Polygon.
Como o ataque se desenrolou
A preparação começou pelo menos 36 horas antes do roubo. Na manhã de 28 de outubro, a carteira operadora usada para realizar o ataque recebeu três pequenas transferências do Tornado Cash - um serviço que permite ocultar a origem original de criptomoedas.
No início da manhã de 29 de outubro, o invasor implantou a primeira versão do código de ataque e o testou em duas carteiras. Mais tarde naquele dia, ele testou a versão final em uma terceira carteira e depois devolveu os fundos de teste para o próprio endereço. Quatro horas após esse teste, o mesmo código foi instalado em uma carteira quente da Binance.
O primeiro roubo daquela noite ocorreu na XRP Ledger. Entre 20:05 e 20:09 UTC, cinco carteiras da Binance enviaram 233.46 milhões de XRP para um único endereço do invasor. Depois disso, cada uma das carteiras ficou apenas com o saldo mínimo necessário para existir na rede. O XRP roubado permanece nesse endereço desde então.
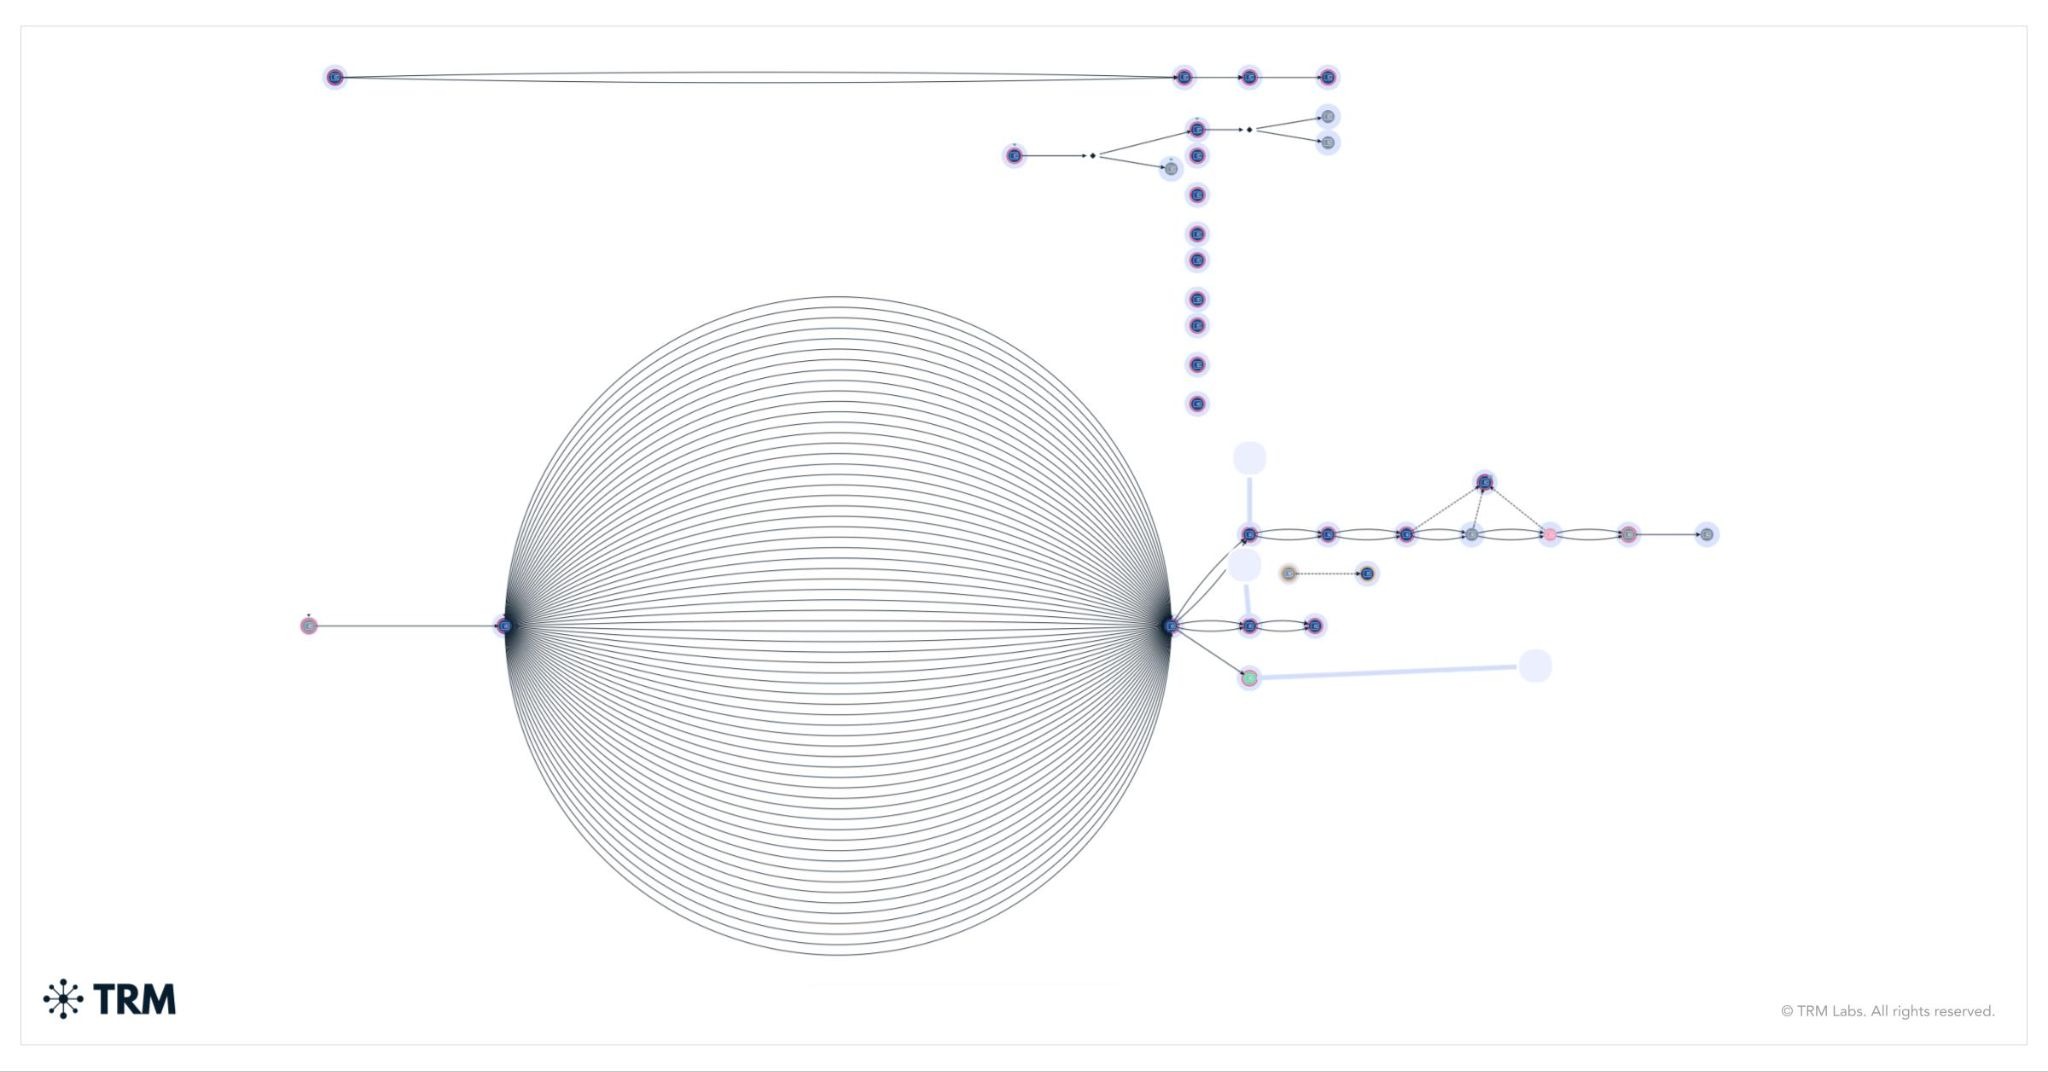
Pouco depois das 20:10 UTC, seguiram-se transferências de carteiras da Binance na Solana e na Optimism. Às 20:20 UTC, a carteira quente de Bitcoin da Binance enviou 18,270 BTC para o endereço do invasor. Ele começou a dividir os fundos em lotes de cerca de 1,000 e 100 BTC dentro de um único bloco. Esse método é chamado de peel chain (cadeia de desprendimento) - uma cadeia de transferências sequenciais em que um valor grande é gradualmente dividido em partes menores. Essa abordagem dificulta o rastreamento da movimentação dos fundos. Menos de dois minutos depois, a carteira quente da Binance na Tron enviou ao invasor 612.7 milhões de USDT e 46.4 milhões de TRX.
Como o invasor obteve controle de uma carteira quente da Binance
Nesse caso, tratava-se de uma das carteiras quentes mais conhecidas da Binance na Ethereum.
O mecanismo EIP-7702 surgiu na atualização da Ethereum chamada Pectra, ocorrida em maio de 2025. Ele permite que uma carteira de criptomoedas comum transfira o controle de suas ações para um contrato inteligente - um programa especial na blockchain - por meio de uma autorização assinada. Depois disso, todas as chamadas à carteira são executadas de acordo com o código desse contrato. A delegação permanece em vigor até que a própria carteira assine uma nova autorização que altere ou revogue a configuração anterior.
Às 20:20 UTC, o operador enviou uma única transação contendo 50 autorizações de delegação. Cada uma delas foi assinada pela carteira quente da Binance e apontava para um contrato de varredura que aceitava comandos apenas do operador.
Toda carteira possui um contador de transações chamado nonce. Ele aumenta a cada nova operação. Uma autorização assinada é válida apenas para o valor do contador que a carteira possui no momento da execução. A carteira quente da Binance processa constantemente solicitações de saque, então seu contador muda o tempo todo.
Ao preparar assinaturas com antecedência para 50 valores consecutivos do contador, o invasor garantiu que poderia usar pelo menos uma das autorizações, mesmo que o contador já tivesse mudado no momento em que a transação fosse executada. Uma das autorizações correspondia ao valor atual - e isso foi suficiente. Todas as assinaturas foram preparadas com antecedência e enviadas em um único lote.
Três minutos e 24 segundos após a delegação, o operador instruiu a carteira quente da Binance a transferir todo o seu saldo para um endereço controlado pelo invasor. Uma única transação movimentou 167,464 ETH e 63 outros tokens, incluindo 1.615 bilhões de USDT.
A delegação permaneceu em vigor. À medida que novos fundos chegavam à carteira quente da Binance, o operador os retirava novamente às 20:41, 20:59, 21:04, 21:44, 22:39 e 23:56 UTC.
Além disso, essa carteira era usada para executar operações de uma conta inteligente separada da Binance. Isso permitiu que o invasor retirasse 823 milhões de USDC dela. Pouco depois, a Circle congelou esses fundos.
Os dados apontam para um comprometimento do sistema de assinatura de transações da Binance
Os primeiros sinais de atividade na Ethereum sugeriam que o invasor poderia ter enganado alguém para fornecer assinaturas para as autorizações de delegação. No entanto, essa versão explica apenas os eventos na Ethereum e não mostra como os fundos foram drenados das outras redes.
Durante o mesmo período, cinco carteiras da Binance na XRP Ledger, as carteiras da exchange na Arbitrum, Avalanche, Optimism e Base, a carteira quente de Bitcoin, a carteira quente da Tron e a carteira da Solana enviaram fundos ao invasor por meio de transferências assinadas comuns.
Outra carteira quente da Binance na Ethereum enviou 28,006 ETH, 55.7 milhões de USDT e 25.9 milhões de RLUSD da mesma forma - sem usar delegação. Cerca de duas horas e meia depois, às 23:05 UTC, carteiras da Binance na Avalanche e na Polygon se juntaram às transferências.
Essas carteiras operam em blockchains diferentes e usam tipos diferentes de chaves e mecanismos de assinatura de transações. Mesmo assim, todas produziram assinaturas válidas para transferências ao invasor em cerca de meia hora.
O lote de 50 autorizações pré-assinadas pode indicar que o acesso ao sistema era limitado no tempo ou que as assinaturas precisavam ser solicitadas por meio de um mecanismo de software específico. A Binance ainda não publicou uma explicação oficial sobre a causa raiz do incidente.
Congelamentos de stablecoins e trocas dos fundos roubados
Os emissores de stablecoins responderam rapidamente, e os congelamentos continuaram durante toda a noite. Às 23:35 UTC, a Binance informou que o valor confirmado de fundos congelados havia chegado a 2.54 bilhões de dólares. Incluindo os congelamentos on-chain posteriores, cerca de 2.7 bilhões de dólares haviam sido congelados até às 00:30 UTC.
- 1. Tether - cerca de 1.77 bilhões de USDT.Às 21:01 UTC, 37 minutos após a retirada principal, a Tether congelou 971.1 milhões de USDT no endereço principal que recebeu os ativos roubados. Fundos de retiradas posteriores chegaram depois ao mesmo endereço. Ele agora contém 1.175 bilhões de USDT. Além disso, a Tether congelou 205 milhões de USDT em outros dois endereços do invasor na Ethereum, 378.7 milhões de USDT em dois de seus endereços na TRON e 8.4 milhões de USDT na Avalanche. Outros 6.2 milhões de USDT0 na Polygon também foram bloqueados.
- 2. Circle - cerca de 825 milhões de USDC.Às 21:04 UTC, a Circle congelou 823 milhões de USDC no endereço principal que recebeu os fundos roubados. A operação foi realizada em cooperação com as autoridades. A empresa depois bloqueou outros 1.56 milhões de USDC que o invasor obteve ao trocar AVAX e mover fundos da Avalanche para a Ethereum por meio de uma ponte entre blockchains.
- 3. Ripple - 40.5 milhões de RLUSD.Às 22:01 UTC, a Ripple bloqueou a carteira que mantinha o RLUSD roubado. Nesse momento, 40.5 milhões dos 88.5 milhões de RLUSD ainda estavam nela. A empresa também congelou RLUSD na carteira quente comprometida da Binance, para que novos fundos recebidos não pudessem ser retirados. Yi He, co-CEO da Binance, afirmou que a ajuda da Ripple permitiu interromper a transferência de cerca de $200M. Ao mesmo tempo, o congelamento de 40.5 milhões de RLUSD é confirmado na blockchain.
- 4. World Liberty Financial - 27.8 milhões de USD1.Às 22:10 UTC, a World Liberty Financial congelou 27.8 milhões de USD1 mantidos no endereço principal de recebimento. Outro congelamento de USD1 na carteira quente comprometida da Binance foi realizado às 22:26 UTC.
- 5. Arbitrum Security Council - 8,426 ETH e 74.6 milhões de ARB.O Arbitrum Security Council é um grupo com autoridade para tomar medidas de emergência na rede Arbitrum. Às 00:08 UTC, ele usou esses poderes para forçar duas transferências a partir da carteira do invasor na Arbitrum. Dessa forma, 8,426 ETH e 74.6 milhões de ARB, com valor total de cerca de $30M, foram retirados do controle dele.
Nas primeiras horas após o ataque, o invasor tentou trocar stablecoins que os emissores poderiam congelar por ativos que não podem ser bloqueados dessa forma. Isso teve um custo financeiro significativo.
- Cerca de 325 milhões de USDT foram vendidos a participantes profissionais do mercado e formadores de mercado por meio da UniswapX e de outros contratos que funcionam com base em condições de troca pré-acordadas. Em troca, o invasor recebeu cerca de 122,300 ETH. O preço resultante foi de cerca de $2,650 por ETH, enquanto o ETH era negociado na faixa de $2,300–2,350 nesse momento. Em outras palavras, a troca foi realizada com um desconto de mais de 10%. Os 175 milhões de USDT restantes desse lote foram congelados.
- Outra carteira do invasor depositou 60 milhões de USDT no protocolo de empréstimos Aave e tomou emprestado cerca de 19,760 ETH com essa garantia. Em seguida, a Aave congelou os mercados afetados.
- Na TRON, 300 milhões de USDT foram movidos para uma carteira que começou a colocar esses fundos no protocolo de empréstimos JustLend. Outros 200 milhões de USDT passaram por uma cadeia de carteiras intermediárias, onde foram trocados na Uniswap. 30 milhões de USDT dessa cadeia foram congelados.
- Os 88.5 milhões de RLUSD roubados passaram por dois endereços intermediários e chegaram a uma carteira a partir da qual 48 milhões de tokens foram vendidos em exchanges descentralizadas entre 21:42 e 22:01 UTC. Os 40.5 milhões de RLUSD restantes foram congelados pela Ripple.
Depois que o ETH foi concentrado em várias carteiras e os 18,270 BTC continuaram se movendo pela cadeia de transferências sequenciais, cerca de 2.4 bilhões de dólares em ativos que os emissores não podem congelar permaneceram sob o controle do invasor.
Com base em grandes roubos anteriores, a próxima etapa pode envolver transferências por meio de pontes entre blockchains, serviços de troca e corretoras de balcão (OTC). O rastreamento continua tanto para os fundos que se movem pela cadeia de transferências sequenciais quanto para as carteiras onde os ativos roubados estão concentrados.
O que exchanges e especialistas de compliance devem fazer agora?
As exchanges de criptomoedas e os especialistas em compliance devem fazer a triagem de depósitos recebidos e contrapartes em busca de vínculos com os endereços do invasor já identificados e rotulados durante a investigação. Nos próximos dias, os fundos provenientes da cadeia de transferências dos bitcoins roubados e das carteiras onde o ETH está concentrado podem chegar a exchanges, serviços de troca e mesas de negociação de balcão (OTC).
As equipes de tesouraria devem monitorar delegações EIP-7702 em carteiras compatíveis com a Ethereum. Essa delegação aparece como código de programa em um endereço onde, em condições normais, não deveria haver nenhum. Qualquer alteração desse tipo em uma carteira de tesouraria deve acionar imediatamente um alerta de segurança. Além disso, as equipes devem ter um procedimento pré-acordado e testado para assinar uma autorização que revogue a delegação.
As políticas de assinatura de transações devem rejeitar autorizações EIP-7702 que não tenham sido planejadas com antecedência. Uma solicitação de um grande número de autorizações para um intervalo consecutivo de valores de contador de transações deve ser tratada como um possível sinal de comprometimento.
A infraestrutura de assinatura de transações e os procedimentos de aprovação precisam ser separados por blockchain e por nível de carteira. Neste incidente, um único invasor conseguiu obter assinaturas válidas para carteiras em dez redes em poucas horas.
