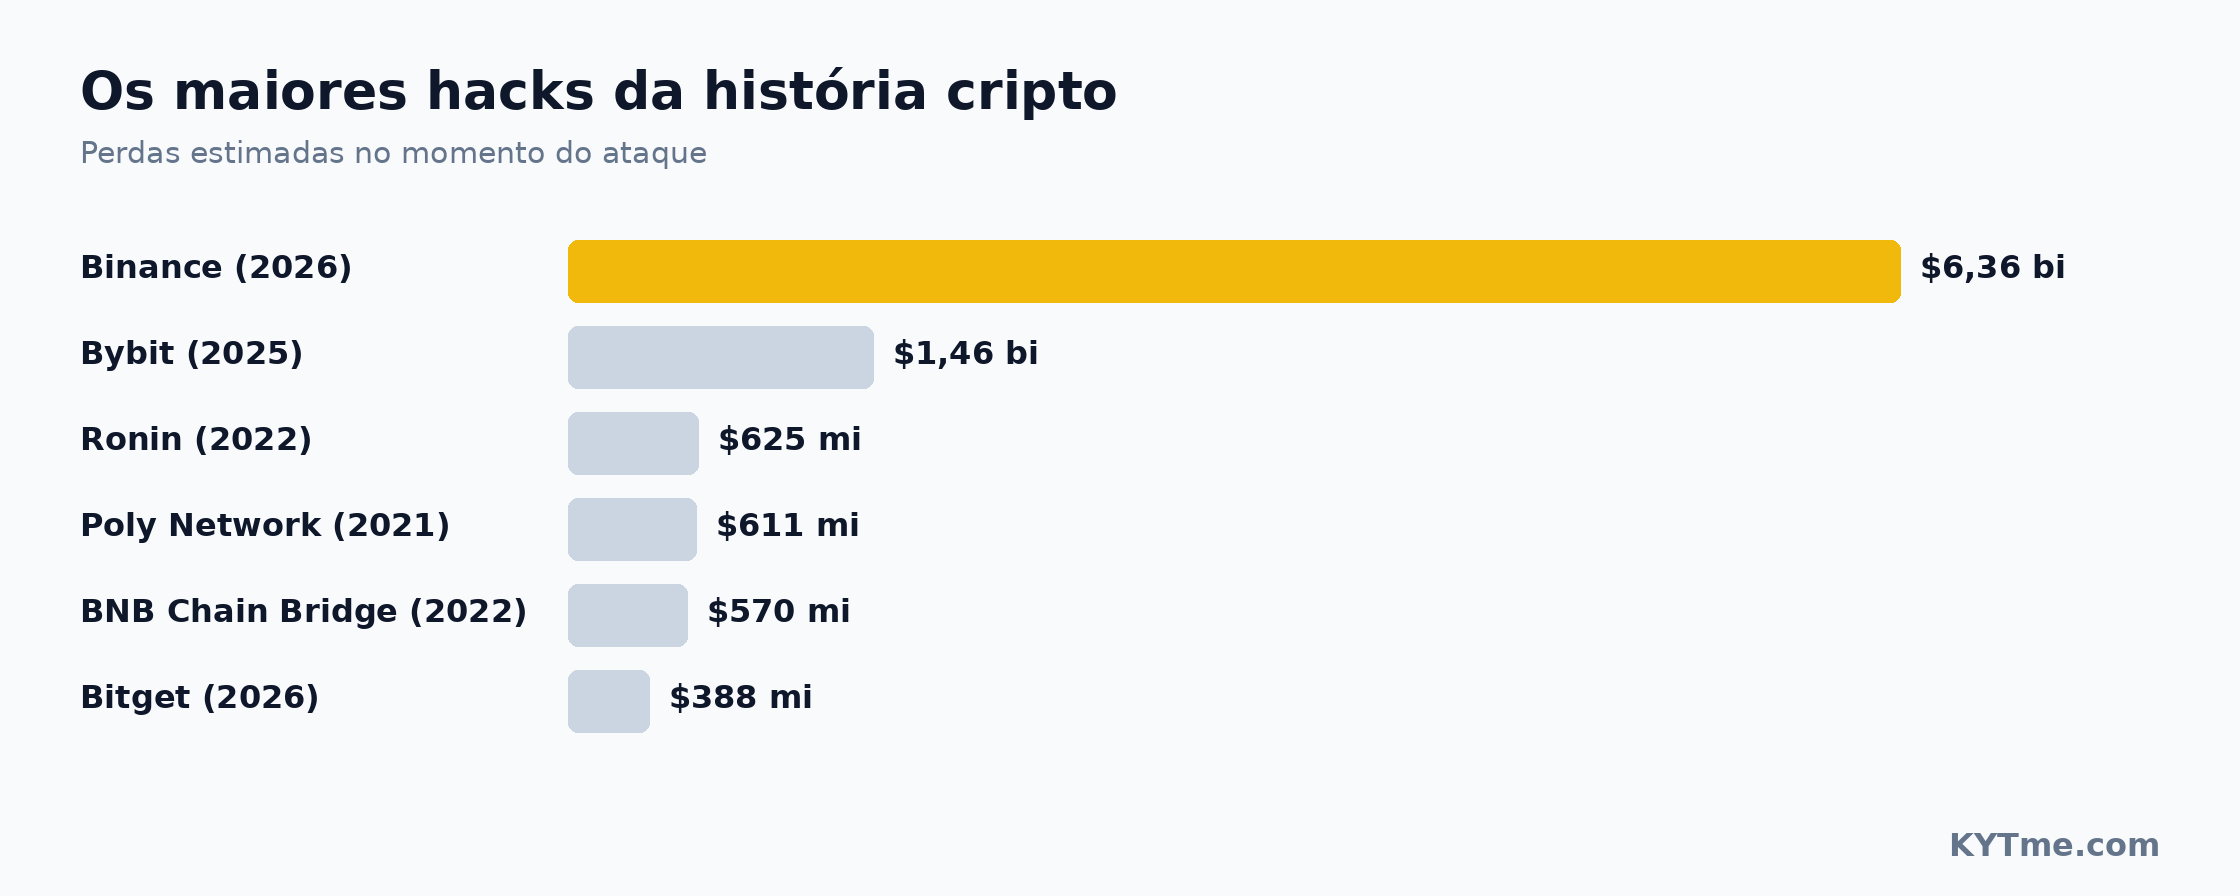
Na noite de 29 de outubro, analistas de blockchain perceberam que quase todos os fundos da carteira que os block explorers rotulam como Binance 14 haviam saído dela em poucos minutos. As primeiras estimativas apontavam uma perda de $2.5-3.5 bilhões de dólares, à noite o número havia crescido para 5.5 bilhões de dólares, e na manhã de 30 de outubro a Binance deu sua própria estimativa - cerca de 6.3 bilhões de dólares. A TRM Labs contabilizou 6.36 bilhões de dólares a preços da época do roubo, a Chainalysis - entre $5.9 e 6.4 bilhões de dólares.
Até agora, o recorde pertencia ao hack da Bybit em fevereiro de 2025, quando invasores levaram cerca de 1.46 bilhões de dólares. O ataque à Binance é cerca de quatro vezes maior. Também não é o primeiro incidente da exchange, mas a escala não é comparável: em 2019, 7,000 BTC (cerca de 40 milhões de dólares na época) foram roubados da Binance, e em 2022 uma vulnerabilidade na ponte da BNB Chain foi usada para cunhar 2 milhões de BNB no valor de 570 milhões de dólares.
Como funcionou o ataque: 50 assinaturas e apenas uma que importou
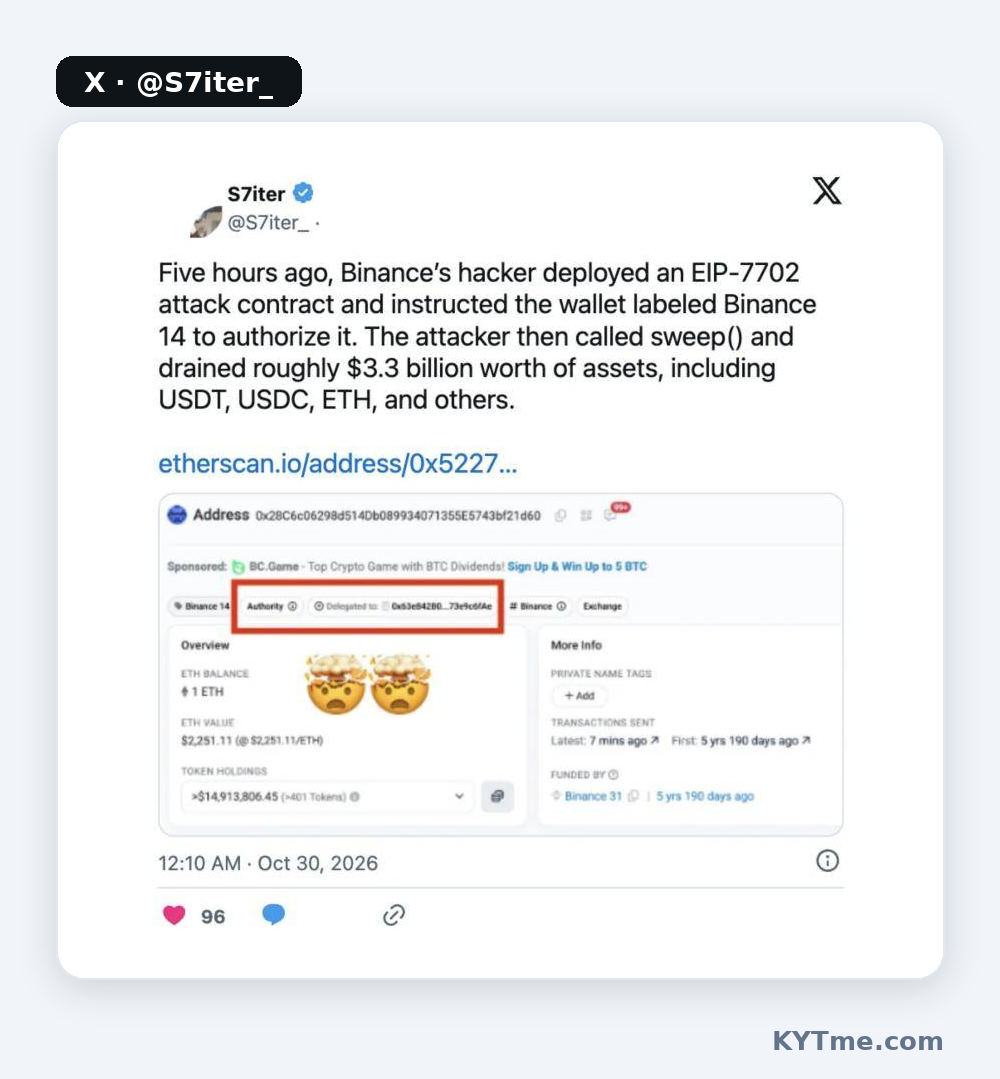
O episódio-chave ocorreu na Ethereum. Desde maio de 2025 e a atualização Pectra, a rede suporta o EIP-7702. Ele permite que uma carteira comum transfira o controle para um contrato inteligente: o proprietário assina uma autorização e, a partir desse momento, as chamadas à carteira executam o código do contrato - com acesso a todos os seus saldos. A autorização é vinculada ao nonce, o número de sequência de transações da carteira.
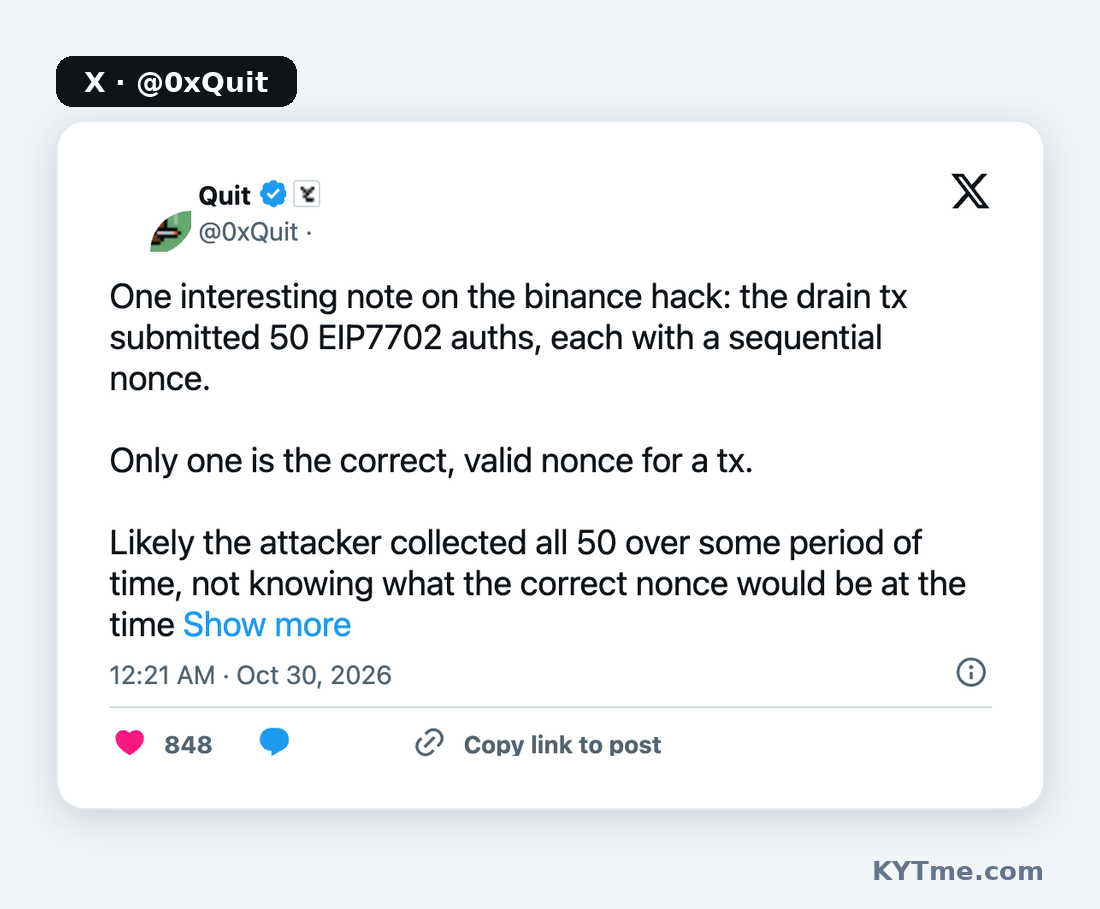
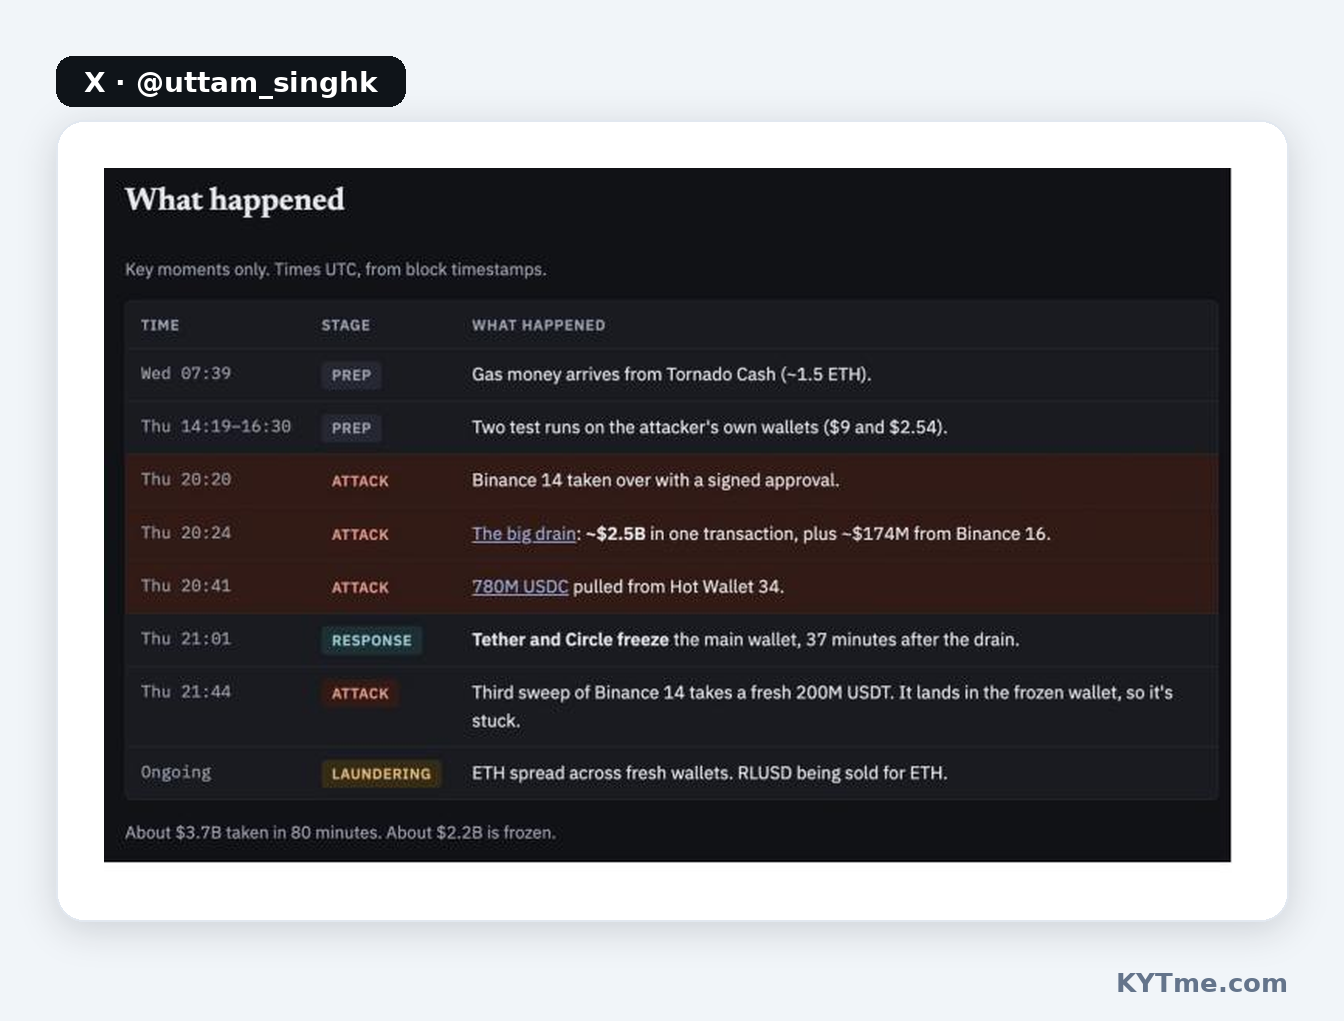
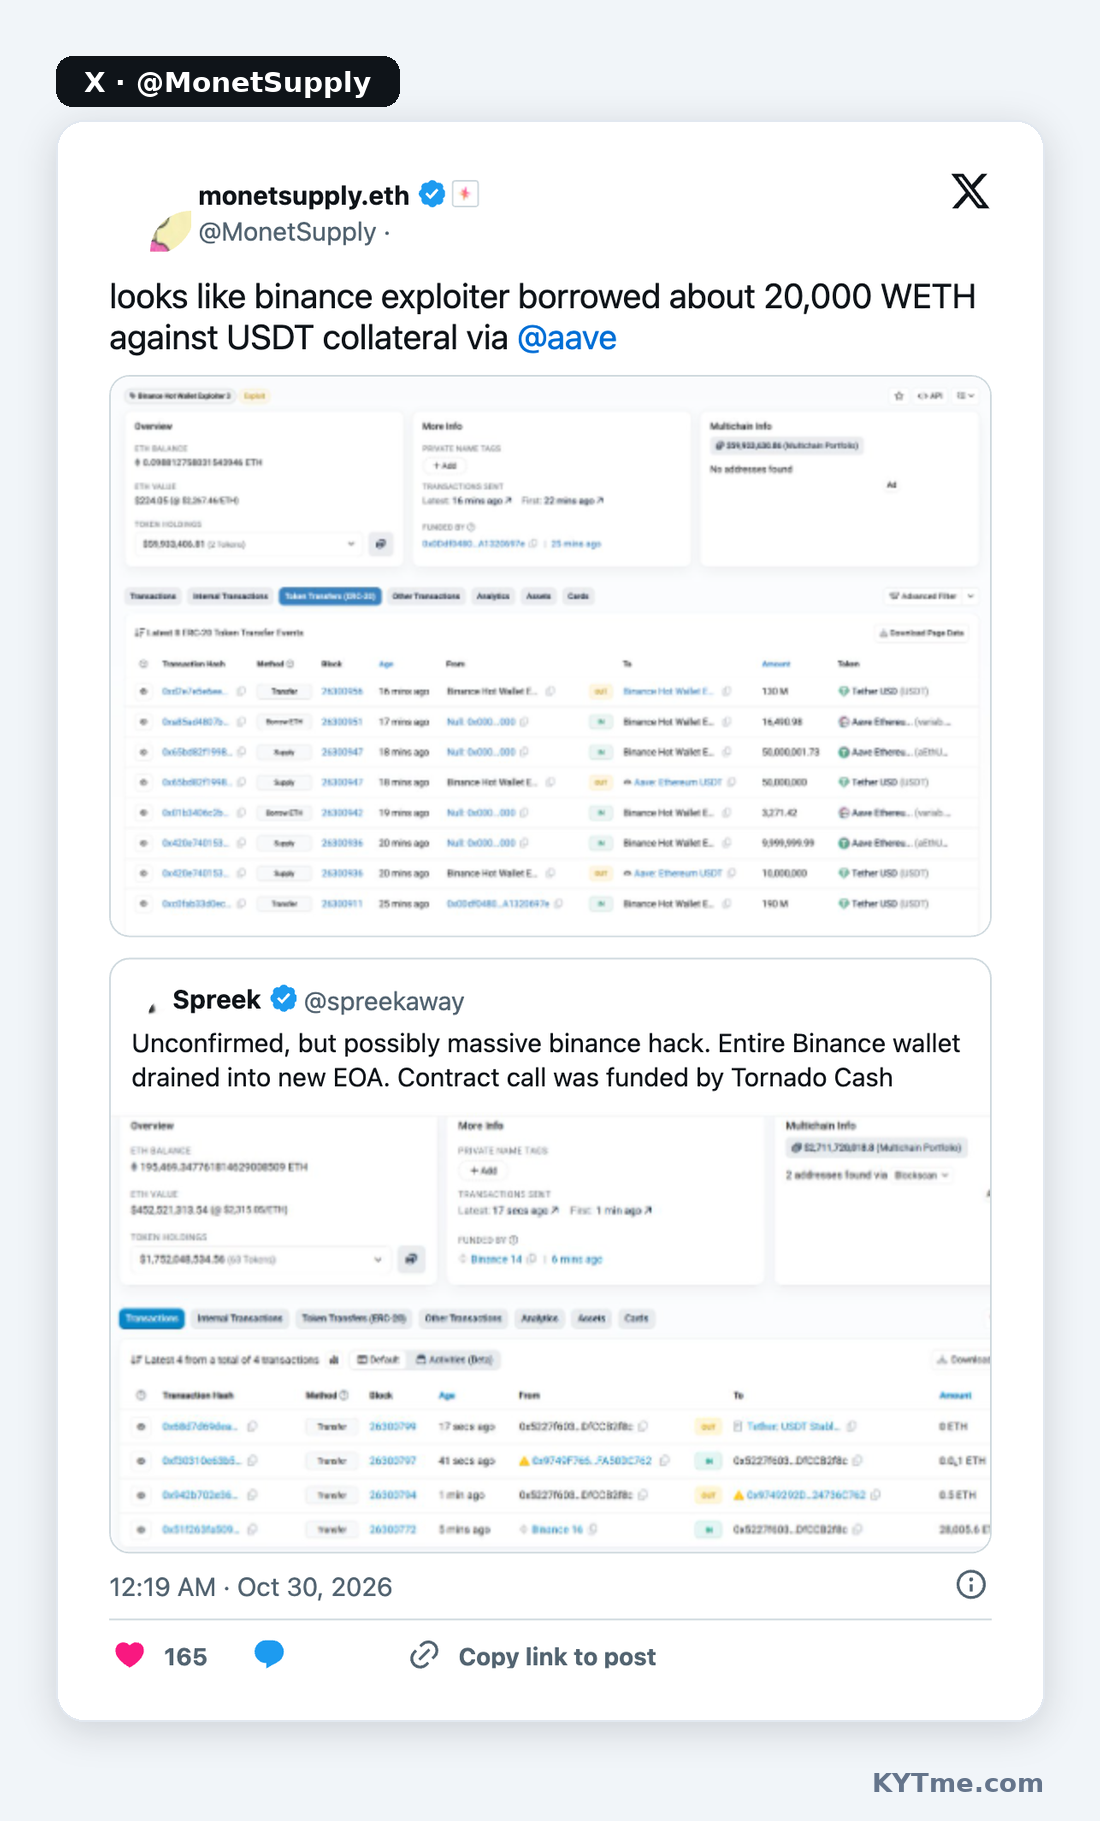
A Binance 14 é uma carteira quente em operação que processa saques continuamente, então seu nonce muda a cada minuto. O invasor não conseguiu adivinhar o valor exato e encontrou uma forma de contornar isso: às 20:20:59 UTC, ele enviou uma transação com 50 autorizações assinadas - uma para cada nonce de 18,914,775 a 18,914,824. Segundo a Blockaid, 49 delas eram inválidas e uma correspondeu. Foi assim que a Binance 14 ficou vinculada ao contrato do invasor.
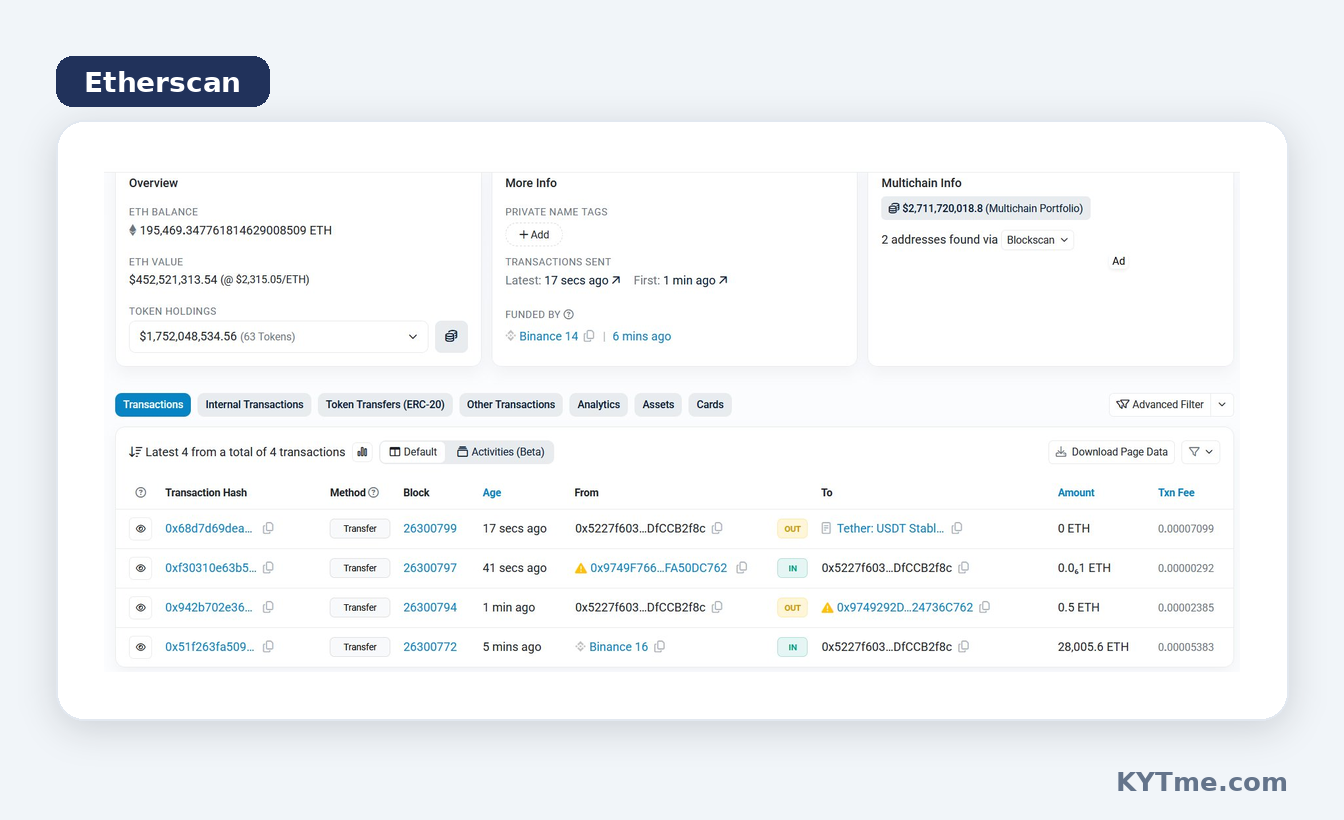
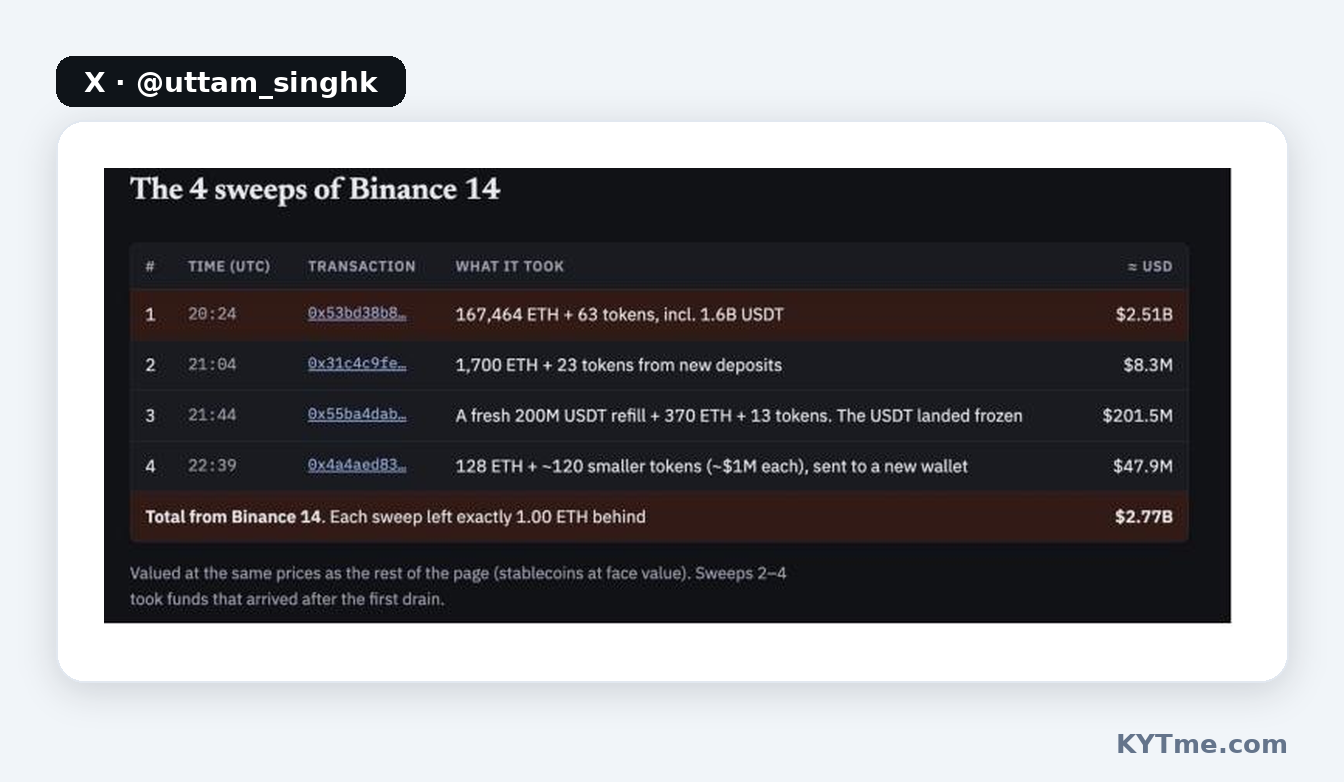
O próprio contrato havia sido implantado às 15:59 UTC e aceitava comandos de apenas um endereço - o operador. Sua função sweep() movia todo o ETH e os tokens da carteira para um endereço especificado, deixando 1 ETH para gás. Às 20:24:23 UTC, o operador a chamou: 167,464 ETH, 1.615 bilhões de USDT e cerca de 60 outros tokens - aproximadamente 2.5 bilhões de dólares - saíram da Binance 14 para um endereço novo sem histórico. Vinte e quatro segundos depois, 28,005.6 ETH, 55.7 milhões de USDT e 25.9 milhões de RLUSD chegaram ao mesmo endereço vindos da carteira Binance 16.
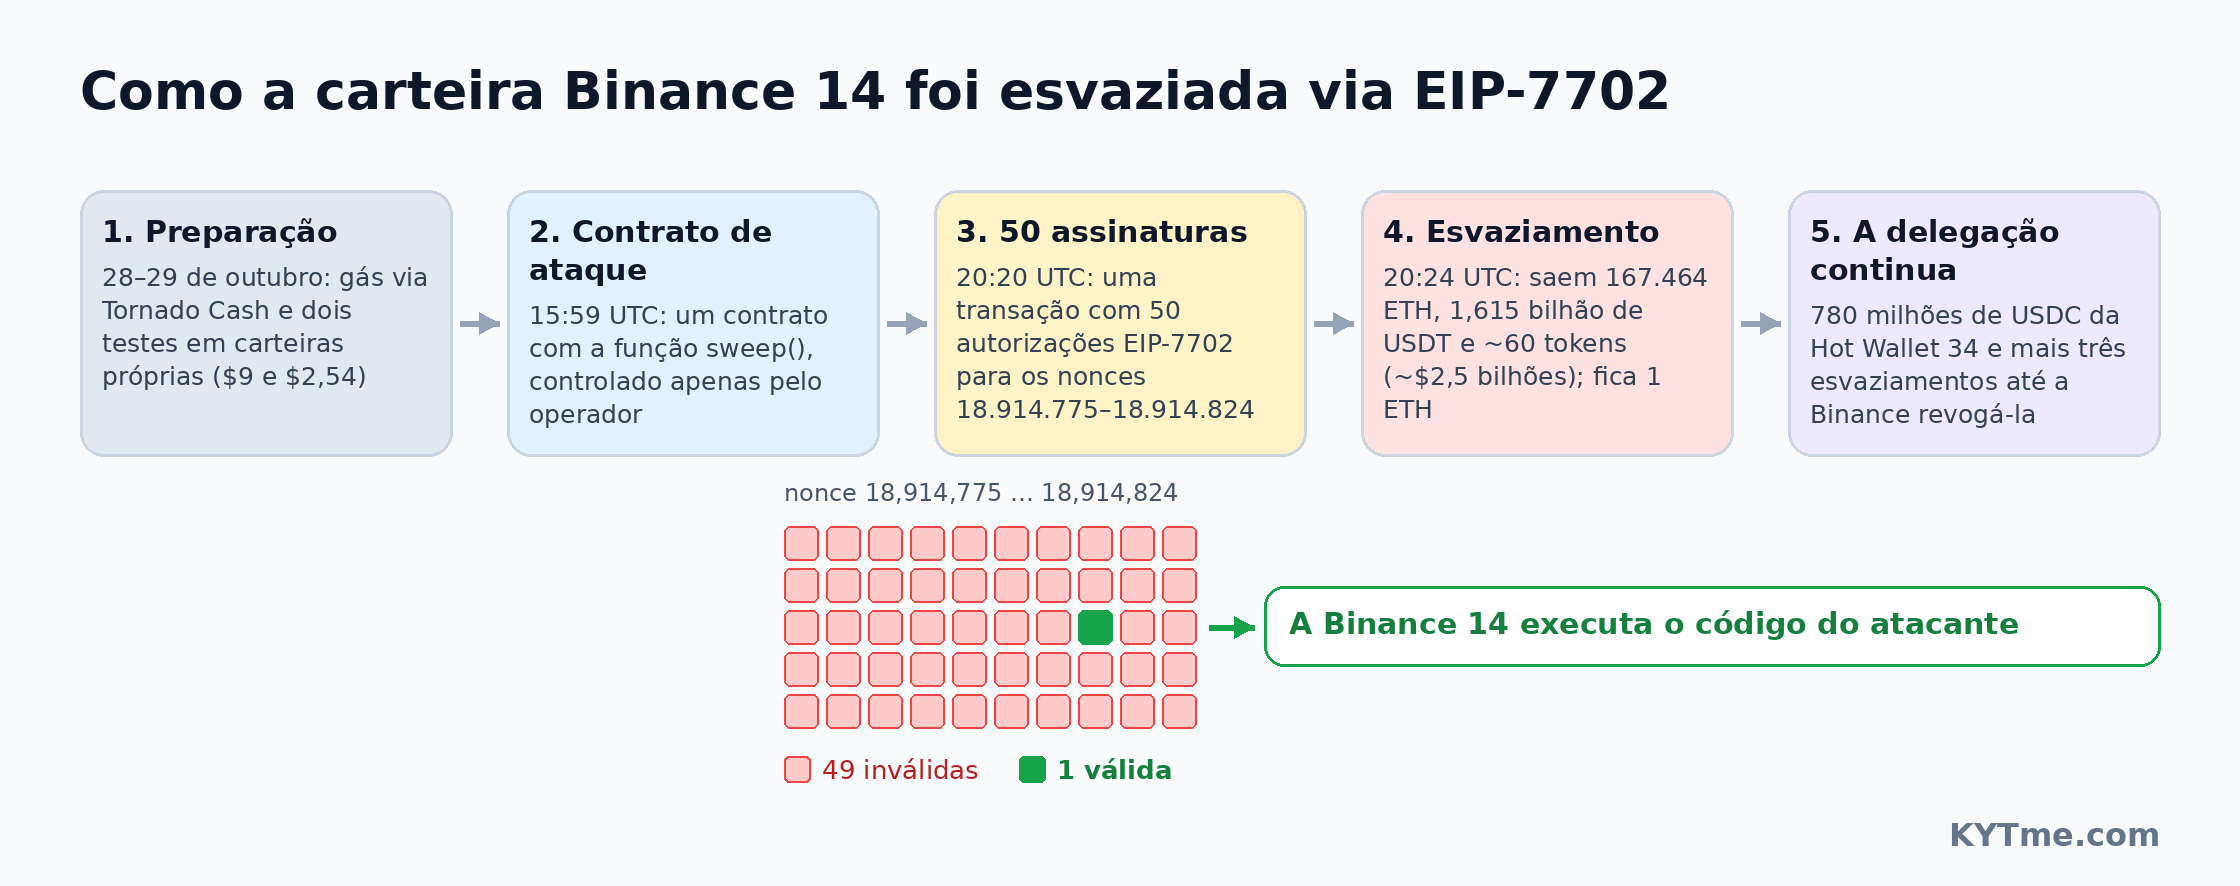
A preparação levou mais de um dia. Na manhã de 28 de outubro, o operador recebeu dinheiro para gas por meio de três saques do misturador Tornado Cash. No dia seguinte, ele executou todo o esquema duas vezes em suas próprias carteiras - com $9 e $2.54 - e, poucas horas depois, atacou a Binance.
A delegação não expira sozinha. Até a Binance revogar a autorização, a carteira continuou obedecendo ao contrato, e o invasor aproveitou isso: às 20:41 UTC, ele usou a Binance 14 para retirar mais 780 milhões de USDC da carteira inteligente Binance Hot Wallet 34, controlada pela Binance 14, e depois mais 43 milhões de USDC. No total, a Binance 14 foi esvaziada quatro vezes: a segunda, terceira e quarta ondas retiraram fundos que continuaram chegando à carteira após a primeira. A terceira onda, às 21:44 UTC, levou mais 200 milhões de USDT recém-chegados, mas eles caíram em um endereço que já havia sido congelado e ficaram presos lá.
O ataque atingiu dez blockchains ao mesmo tempo
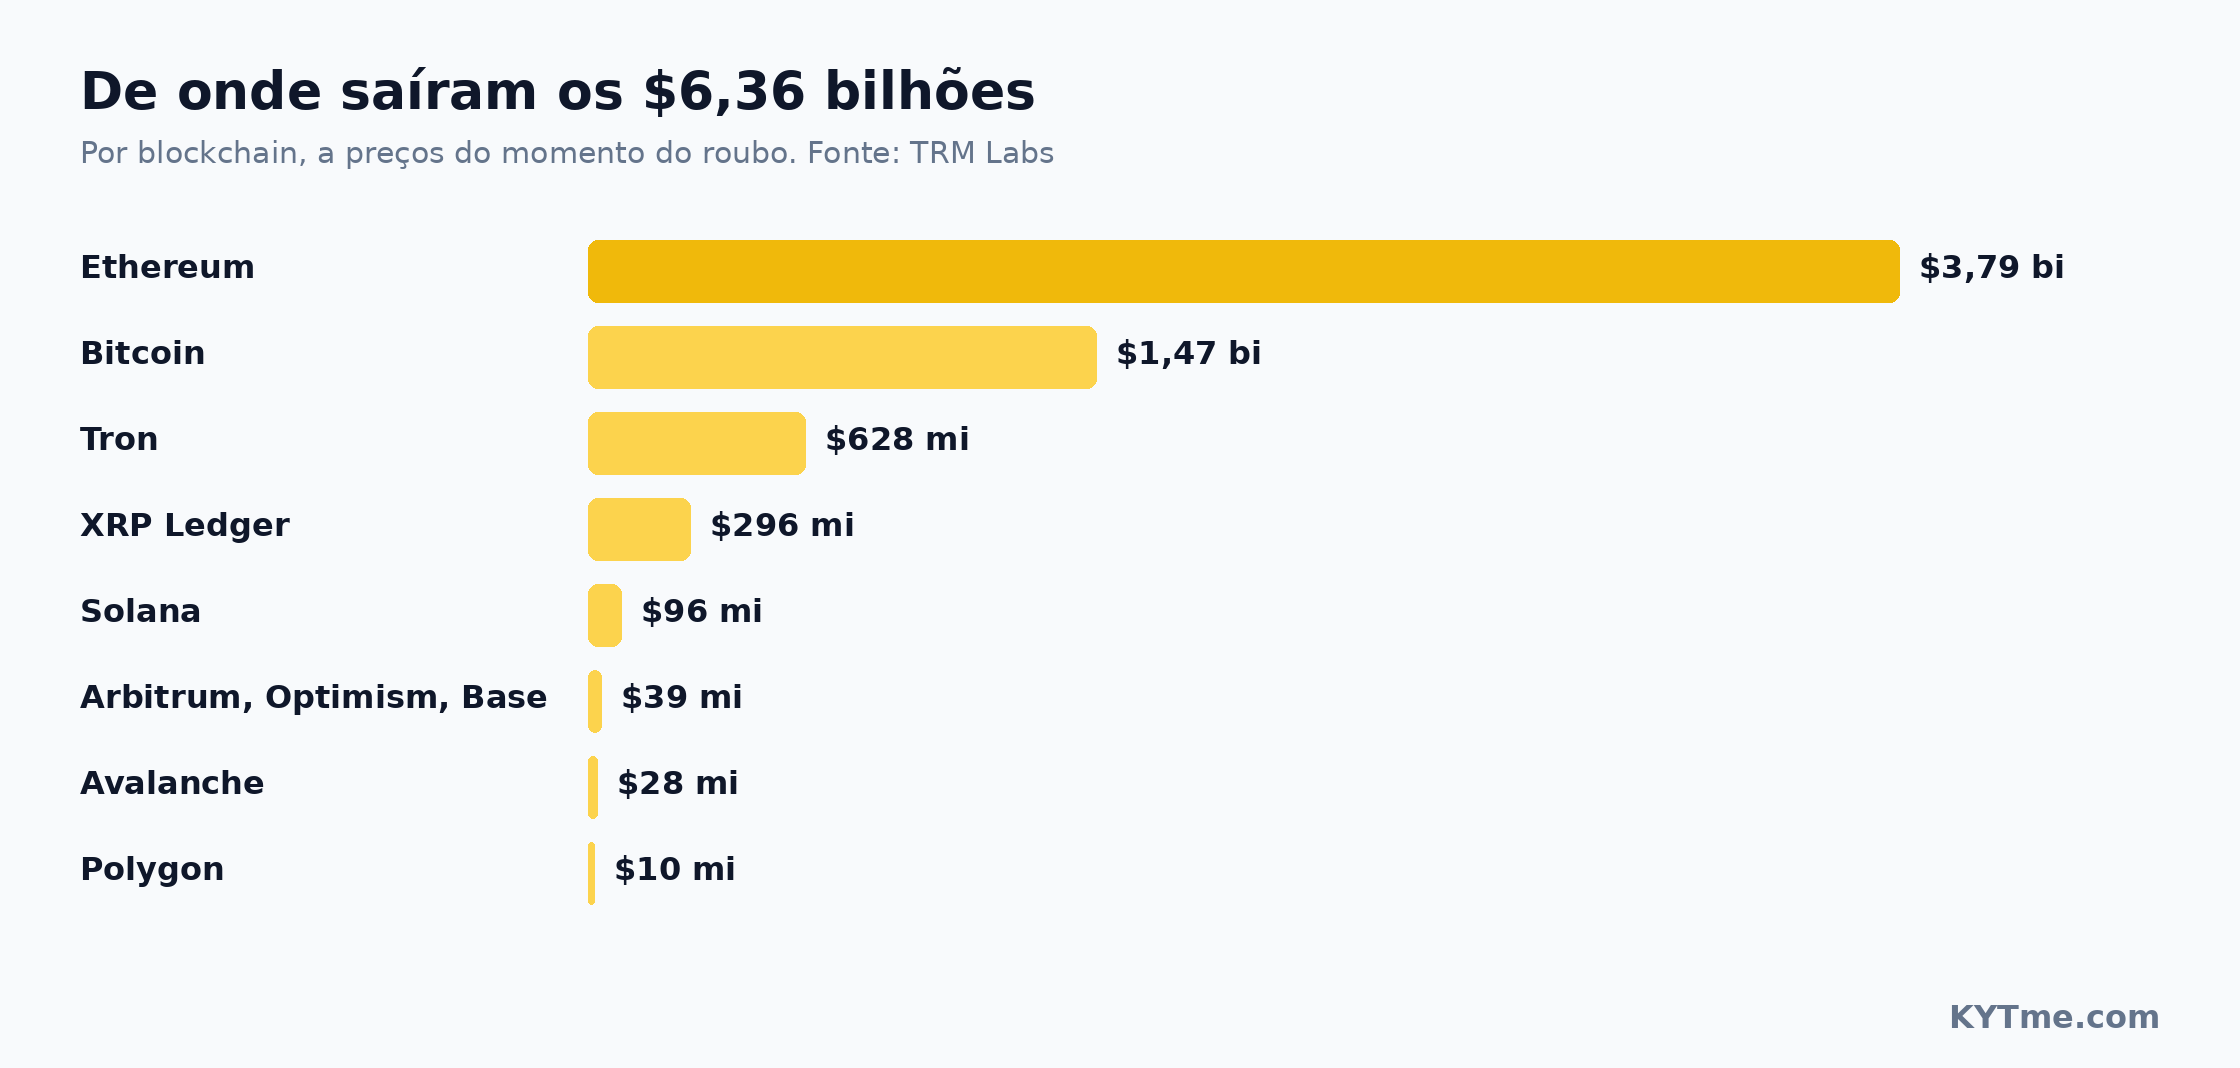
Ethereum não foi o único alvo. De acordo com a linha do tempo da TRM Labs, as primeiras transferências começaram às 20:05 UTC: em quatro minutos, cinco carteiras da Binance na XRP Ledger enviaram 233.46 milhões de XRP para um único endereço. Às 20:10, carteiras na Solana e na Optimism foram esvaziadas; às 20:20, a carteira quente de Bitcoin enviou 18,270 BTC, e, nos dois minutos seguintes, uma carteira na TRON transferiu 612.7 milhões de USDT e 46.4 milhões de TRX. Uma segunda onda atingiu Avalanche e Polygon às 23:05.
| Blockchain | O que foi retirado | Estimativa, $ |
|---|---|---|
| Ethereum | 200,630 ETH e 185 tokens, incluindo 1.875B USDT, 823M USDC e 88.5M RLUSD | 3.79B |
| Bitcoin | 18,270 BTC | 1.47B |
| TRON | 612.7M USDT e 46.4M TRX | 628M |
| XRP Ledger | 233.46M XRP | 296M |
| Solana | 970,500 SOL | 96M |
| Arbitrum, Optimism, Base | incluindo 74.6M ARB | 39M |
| Avalanche | AVAX e USDT | 28M |
| Polygon | - | 10M |
Fonte: TRM Labs, estimativa com base nos preços no momento do roubo.
Esse detalhe importa. O EIP-7702 existe apenas na Ethereum e em redes compatíveis, enquanto no Bitcoin, na TRON e na XRP Ledger as carteiras da Binance enviaram fundos com transações assinadas comuns. A TRM conclui que o invasor obteve acesso à infraestrutura que assina as transações das carteiras quentes, em vez de simplesmente encontrar um ponto fraco em um contrato.
O que diz a Binance
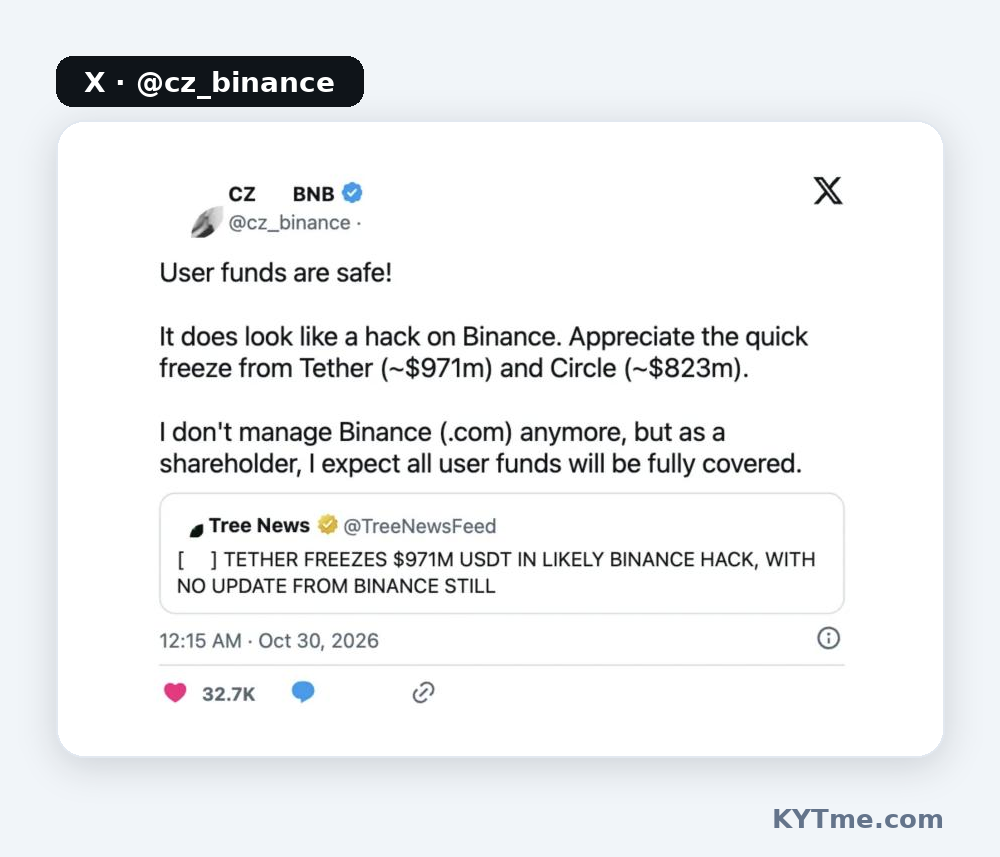
Durante as primeiras horas, a exchange permaneceu em silêncio. Por volta da meia-noite UTC, o fundador da Binance, Changpeng Zhao (CZ), escreveu que «parece um hack», agradeceu à Tether e à Circle por congelarem os fundos rapidamente e prometeu que os fundos dos usuários seriam totalmente cobertos. Ele acrescentou que não administra mais a exchange e estava falando como acionista.
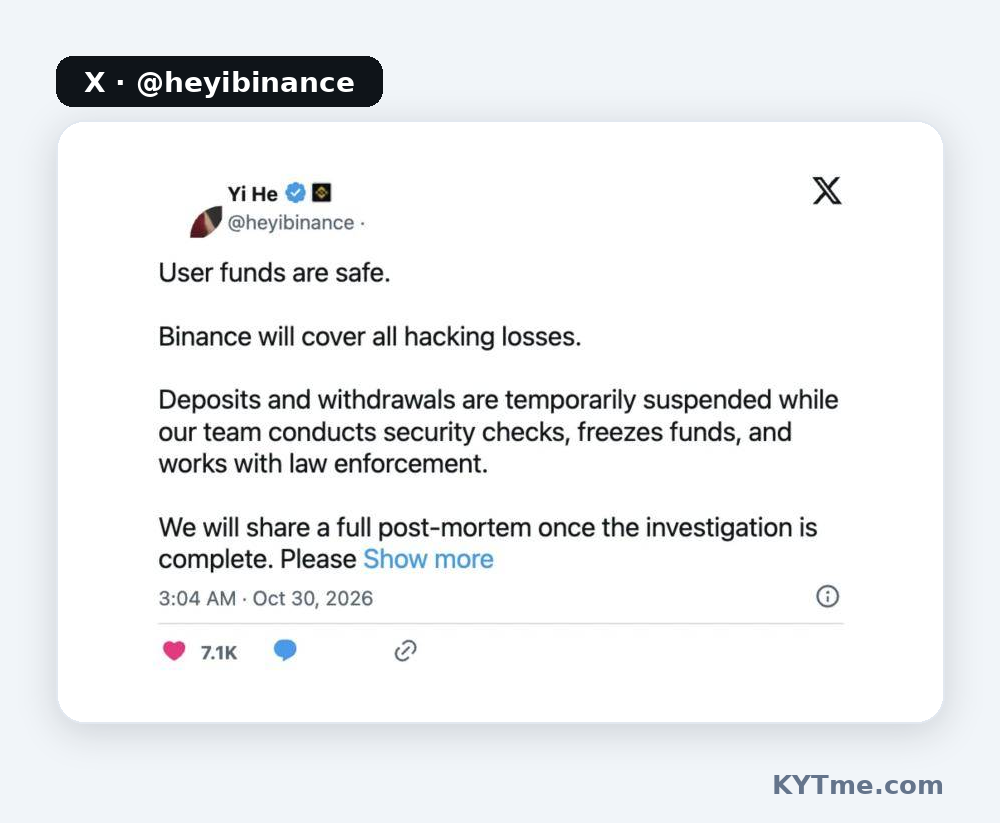
Em seguida, a Binance suspendeu os saques e, temporariamente, os depósitos. A cofundadora e co-CEO da Binance, Yi He, disse que a exchange cobriria todas as perdas do hack e publicaria um detalhamento completo após a investigação.
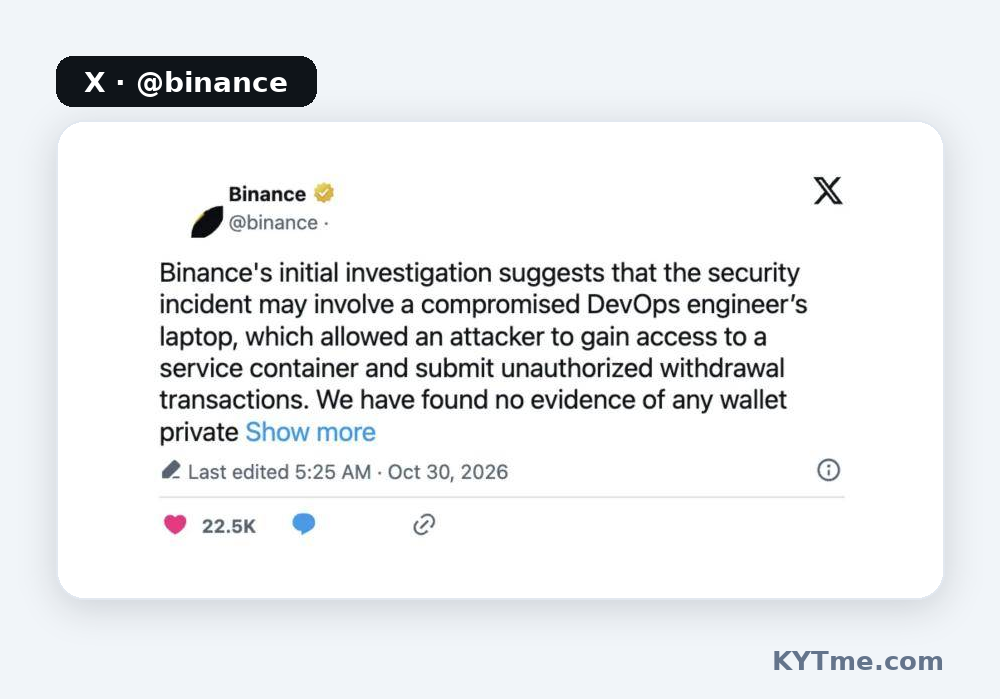
Às 02:23 UTC de 30 de outubro, a Binance publicou suas conclusões iniciais. Segundo a exchange, o ataque pode ter começado com o laptop comprometido de um engenheiro de DevOps: por meio dele, o invasor obteve acesso a um contêiner de serviço e enviou transações de saque não autorizadas em nome da exchange. A Binance não encontrou sinais de vazamento de chave privada e revogou a autorização que vinculava a Binance 14 ao contrato do invasor. A exchange estimou o dano total em cerca de 6.3 bilhões de dólares, dos quais cerca de 3 bilhões de dólares já haviam sido congelados até aquele momento. A Binance vai cobrir as perdas com seu fundo SAFU e capital próprio e, assim que seus sistemas forem restaurados, publicará uma Prova de Reservas atualizada.
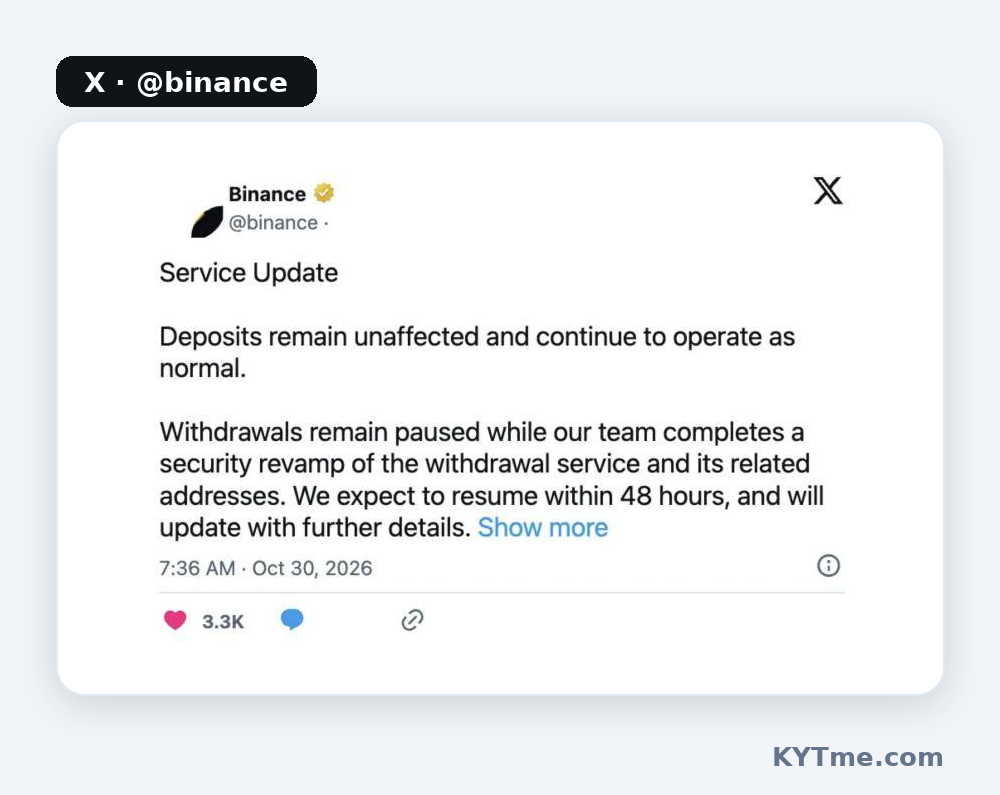
Mais tarde, a Binance esclareceu que os depósitos estão funcionando normalmente, enquanto os saques permanecerão pausados até que a equipe reconstrua seu sistema de saques e os endereços relacionados. A empresa planeja retomá-los em até 48 horas.
Apenas uma avaliação difere da versão da exchange. Em sua análise, a Blockaid faz referência a uma «chave roubada». A Binance nega qualquer vazamento de chave, e a TRM fala de um comprometimento da infraestrutura de assinatura. Tecnicamente, ambos os cenários levam ao mesmo resultado - transações assinadas em nome da exchange - e uma resposta definitiva só virá com o post-mortem final.
Quanto foi congelado?
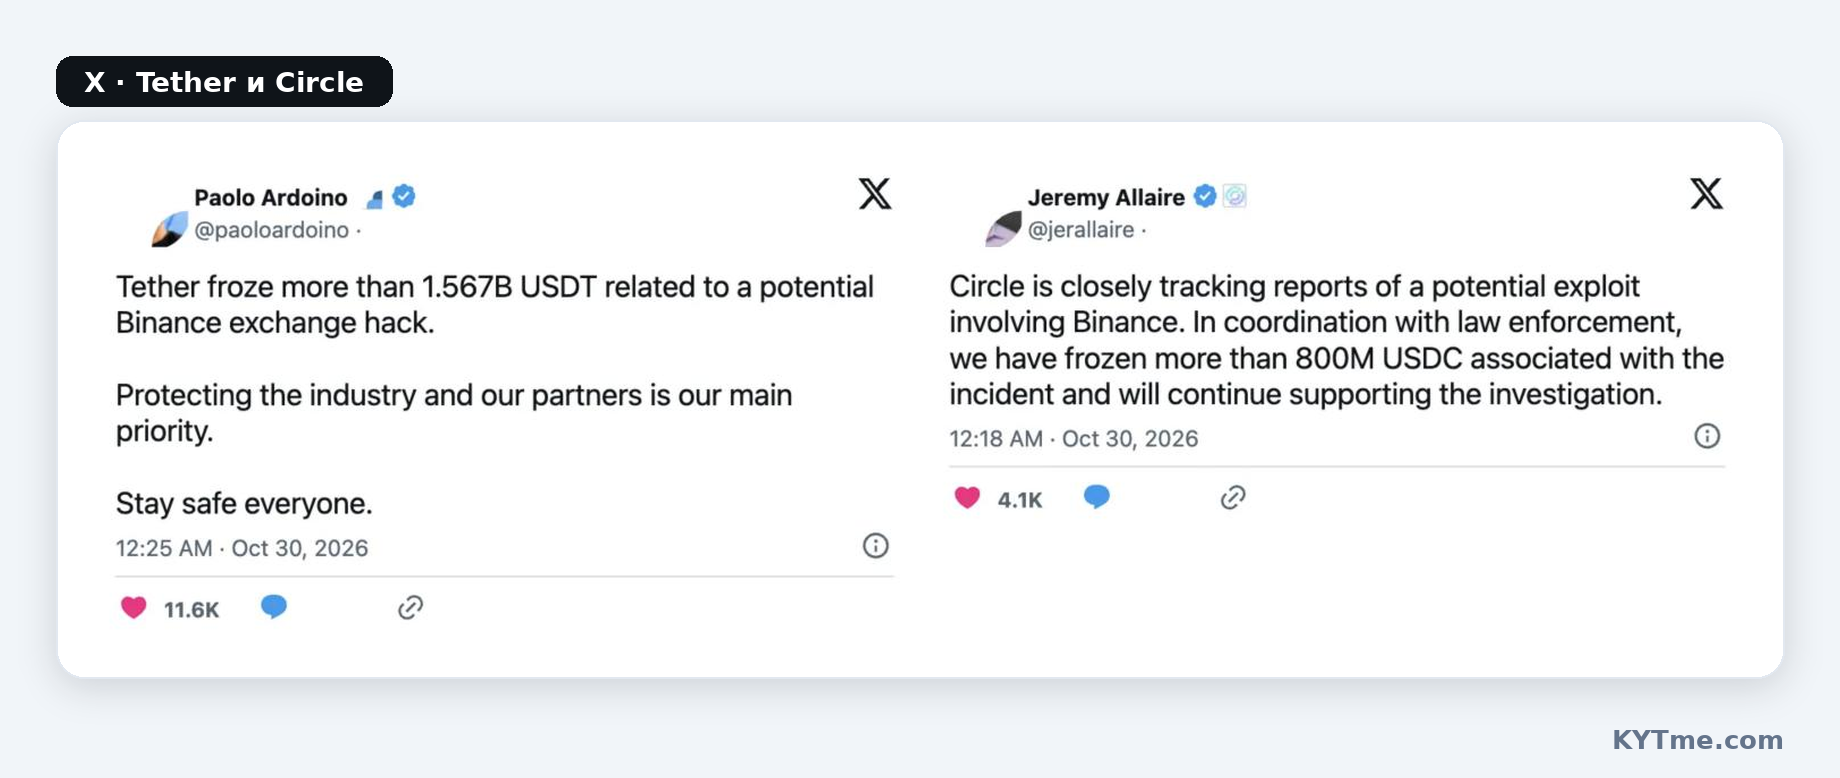
O invasor rapidamente se deparou com um problema: a maior parte do butim era em stablecoins, e seus emissores podem bloquear endereços. Às 21:01 UTC, 37 minutos após a varredura principal, a Tether congelou 971.1 milhões de USDT no endereço de coleta principal. O CEO da Tether, Paolo Ardoino, logo informou que o total havia ultrapassado 1.567 bilhões de USDT. A Circle congelou mais de 800 milhões de USDC, trabalhando em conjunto com as autoridades.
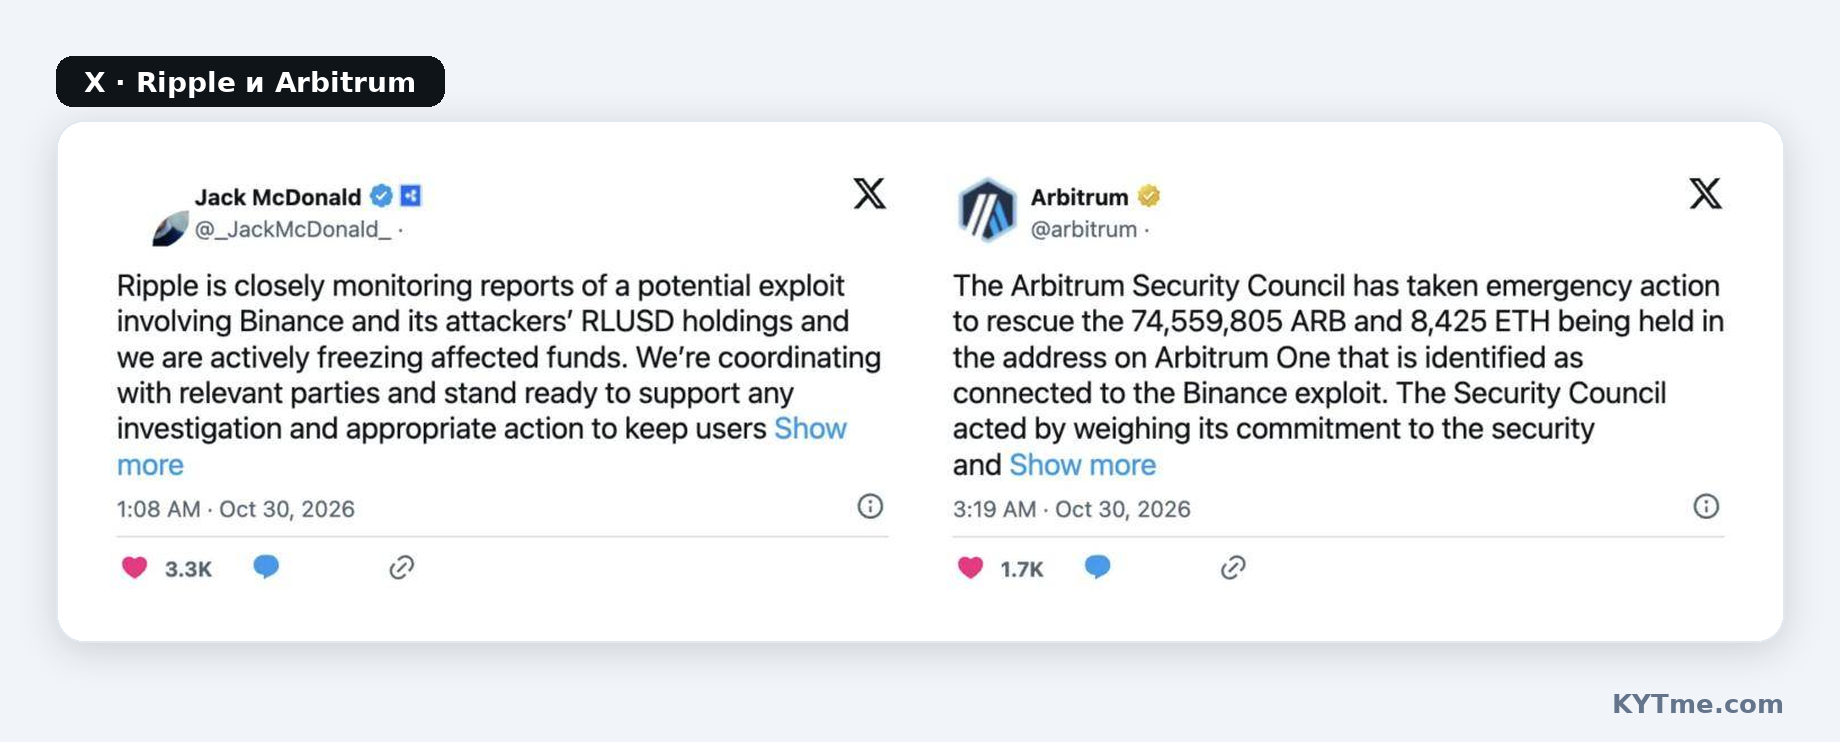
A Ripple seguiu com um congelamento de 40.5 milhões de RLUSD, assim como a World Liberty Financial (27.8 milhões de USD1) e a First Digital (FDUSD). Às 00:08 UTC, o Arbitrum Security Council - um órgão que pode intervir na rede em emergências - moveu 74.56 milhões de ARB e 8,425 ETH do endereço do invasor para uma carteira restrita. Os fundos só podem sair dela por meio de uma nova decisão do conselho ou de uma votação da Arbitrum DAO.
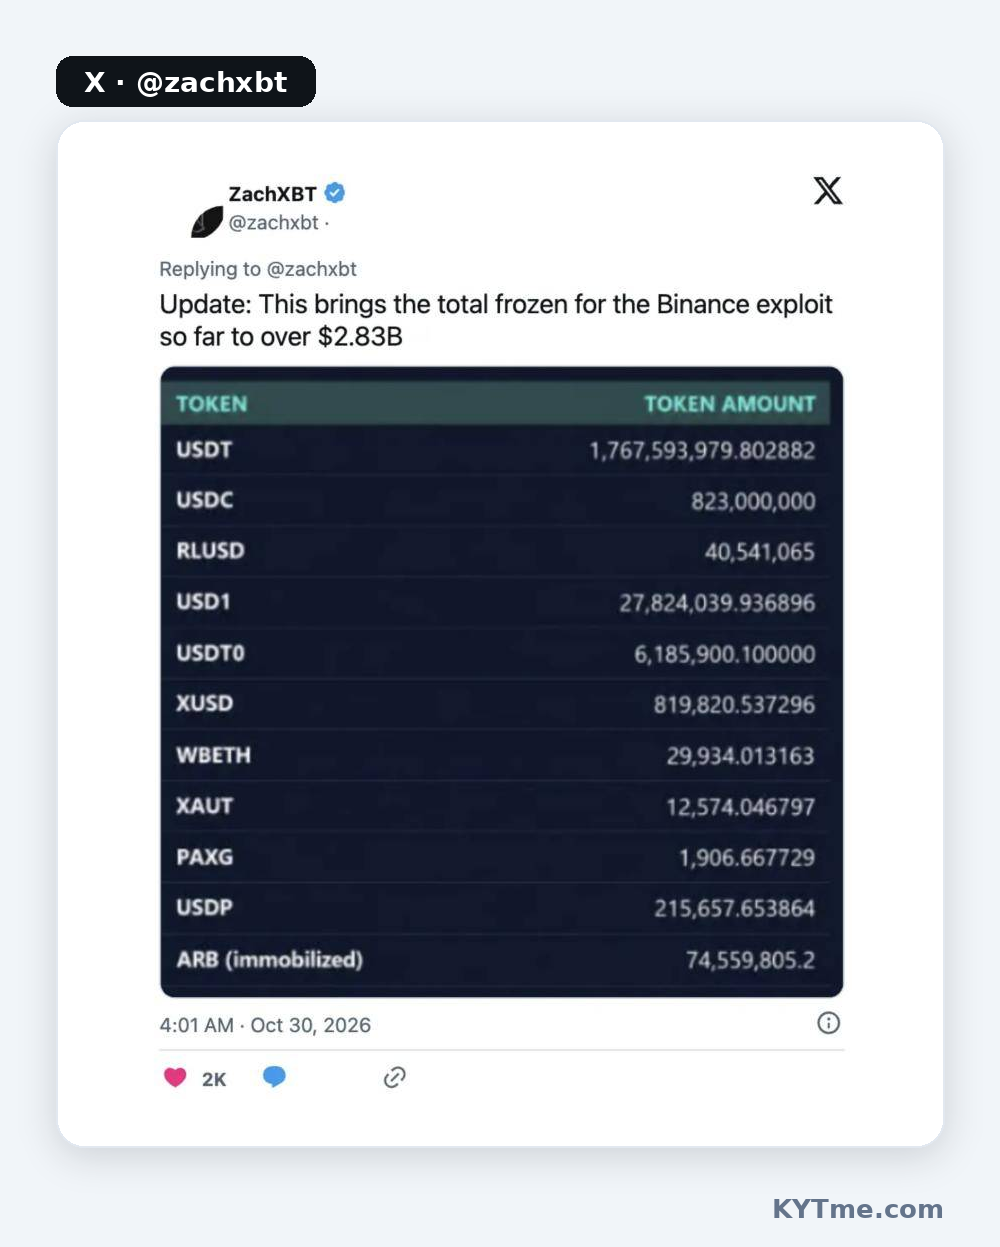
Na manhã de 30 de outubro, a ZachXBT contabilizou mais de $2.83 bilhões em fundos congelados, a Binance - cerca de $3 bilhões. Isso é quase metade do que foi roubado, mas o restante não pode ser congelado: ninguém pode bloquear ETH, BTC, SOL ou XRP. Segundo a TRM, mais de 420,000 ETH e 18,270 BTC - cerca de $2.4 bilhões - permanecem fora do alcance dos emissores.
Explicamos como os emissores congelam stablecoins e como esses congelamentos terminam em nossa pesquisa sobre os $6.4 bilhões congelados pela Tether e pela Circle.
Para onde o dinheiro está indo
O invasor começou a lavar o dinheiro imediatamente e pagou caro pela velocidade. Segundo a TRM, ele vendeu cerca de 325 milhões de USDT a formadores de mercado por meio da UniswapX e recebeu aproximadamente 122,300 ETH - a cerca de $2,650 por ETH, enquanto o preço de mercado era de $2,300-2,350. Em outras palavras, ele pagou mais de 10% acima do valor justo apenas para se livrar das stablecoins antes que fossem congeladas.
Parte do USDT foi destinada a protocolos de empréstimo. Na Aave, o invasor depositou 60 milhões de USDT e tomou emprestado cerca de 19,760 ETH em troca, após o que a Aave congelou seus mercados: 175 reservas na V3 e 117 na V4. Na TRON, 300 milhões de USDT foram destinados ao protocolo JustLend, e mais cerca de 200 milhões de USDT passaram por carteiras intermediárias e foram trocados na Uniswap. RLUSD no valor de 48 milhões foi vendido em exchanges descentralizadas antes do congelamento.
Os bitcoins estão sendo divididos por meio de uma peel chain (cadeia de desprendimento): os 18,270 BTC estão sendo fragmentados em partes de 1,000 e 100 BTC. A TRM espera que pontes entre blockchains, serviços de troca e corretores de balcão (OTC) sejam os próximos passos - assim como ocorreu após o hack da Bitget em setembro.
Por que o rastro leva à Coreia do Norte?
A ligação com a Bitget se mostrou mais do que métodos semelhantes. Na manhã de 30 de outubro, a ZachXBT informou que fundos da Binance e fundos roubados da Bitget, após passarem pela THORChain, chegaram ao mesmo endereço. Em sua avaliação, isso sugere que o mesmo agente provavelmente está por trás dos dois ataques. O hack de $388 milhões da Bitget já havia sido atribuído ao grupo norte-coreano TraderTraitor, cujos rastros também se sobrepõem a outros ataques, como o ocorrido com a Kelp DAO.
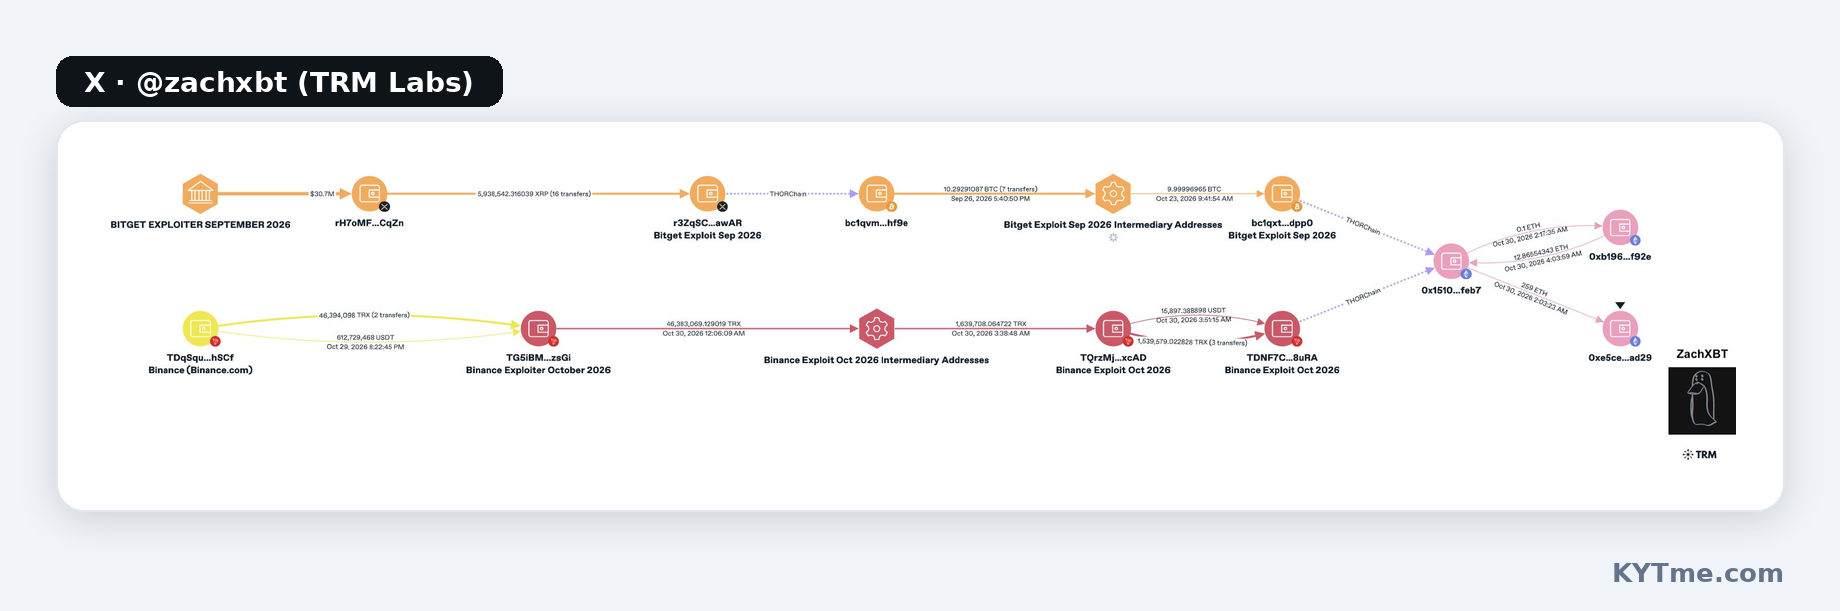
Empresas de análise chegaram à mesma conclusão. A TRM Labs atribui o ataque ao TraderTraitor com «alta confiança», com base em dados on-chain e off-chain. O CEO da Chainalysis, Jonathan Levin, escreveu:
Avaliamos que o hack da Binance em $6.4B provavelmente foi realizado pelo grupo norte-coreano TraderTraitor, devido a ligações com um hack anterior - escreveu Jonathan Levin.
A TraderTraitor é uma unidade do Lazarus Group, da Coreia do Norte. O FBI já havia ligado o grupo ao hack da Bybit em 2025 e ao roubo de $308 milhões da japonesa DMM Bitcoin em 2024. No caso da DMM, o invasor se passou por um recrutador e enviou a um funcionário do provedor de carteiras um teste de programação contendo código malicioso. A versão da Binance sobre o laptop comprometido de um engenheiro se encaixa bem nesse padrão: a TraderTraitor há muito tempo tem como alvo não contratos inteligentes, mas pessoas com acesso à infraestrutura.
Descrevemos como operam as redes chinesas que lavam dinheiro para a Coreia do Norte em nossa análise sobre a infiltração da ZachXBT em uma dessas redes.
Rumores sobre a Bybit e a Bitget e a reação do mercado
Durante a noite, publicações nas redes sociais alegaram que Bybit e Bitget haviam sido hackeadas pela Binance - supostamente em cerca de 1 bilhões de dólares cada uma. A Bybit negou os rumores em uma breve declaração: «Bybit is not affected». Não há confirmação de um hack da Bitget até o momento da publicação.
O mercado caiu. Às 01:19 UTC de 30 de outubro, o bitcoin caía 4.9%, cotado a $76,937, o ETH caía 5.7%, cotado a $2,211, e o BNB caía 8%, cotado a $693. Os tokens dos protocolos DeFi usados na lavagem de dinheiro caíram mais do que o resto: AAVE caiu 11.3% e UNI caiu 10.7%. O Fear & Greed Index caiu para 30 pela primeira vez desde agosto. As market makers Wintermute e GSR divulgaram sua exposição à Binance: menos de 20% e menos de 5% de seu patrimônio próprio, respectivamente.
O que vem a seguir
A investigação continua. A Binance promete uma análise técnica detalhada e um novo relatório de reservas, e várias perguntas permanecem em aberto: como exatamente o invasor obteve assinaturas para 50 autorizações EIP-7702, por que um único ponto de entrada deu acesso a carteiras quentes em dez redes ao mesmo tempo, e quanto dos 2.4 bilhões de dólares restantes pode ser rastreado. Atualizaremos este artigo conforme novos dados surgirem.
Endereços vinculados ao ataque
| Função | Endereço |
|---|---|
| Operador do ataque | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0[](https://kytme.com/address/0x7C8601d4645b93cea45F71e118A729332e6B5CA0?coin=ETH) |
| Contrato sweep() | 0x63e842B054Bd624a465454D533C33F573e9c6fAe |
| Endereço de coleta | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
| Endereço do invasor na Arbitrum | 0x3E2bf1ac6bf0934BBba6456C341c2EcbCED632d5 |
| Endereço onde os fundos da Binance e da Bitget se encontraram | 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 |
| Binance 14 (carteira atacada) | 0x28C6c06298d514Db089934071355E5743bf21d60 |
| Binance 16 (carteira atacada) | 0xDFd5293D8e347dFe59E90eFd55b2956a1343963d |
