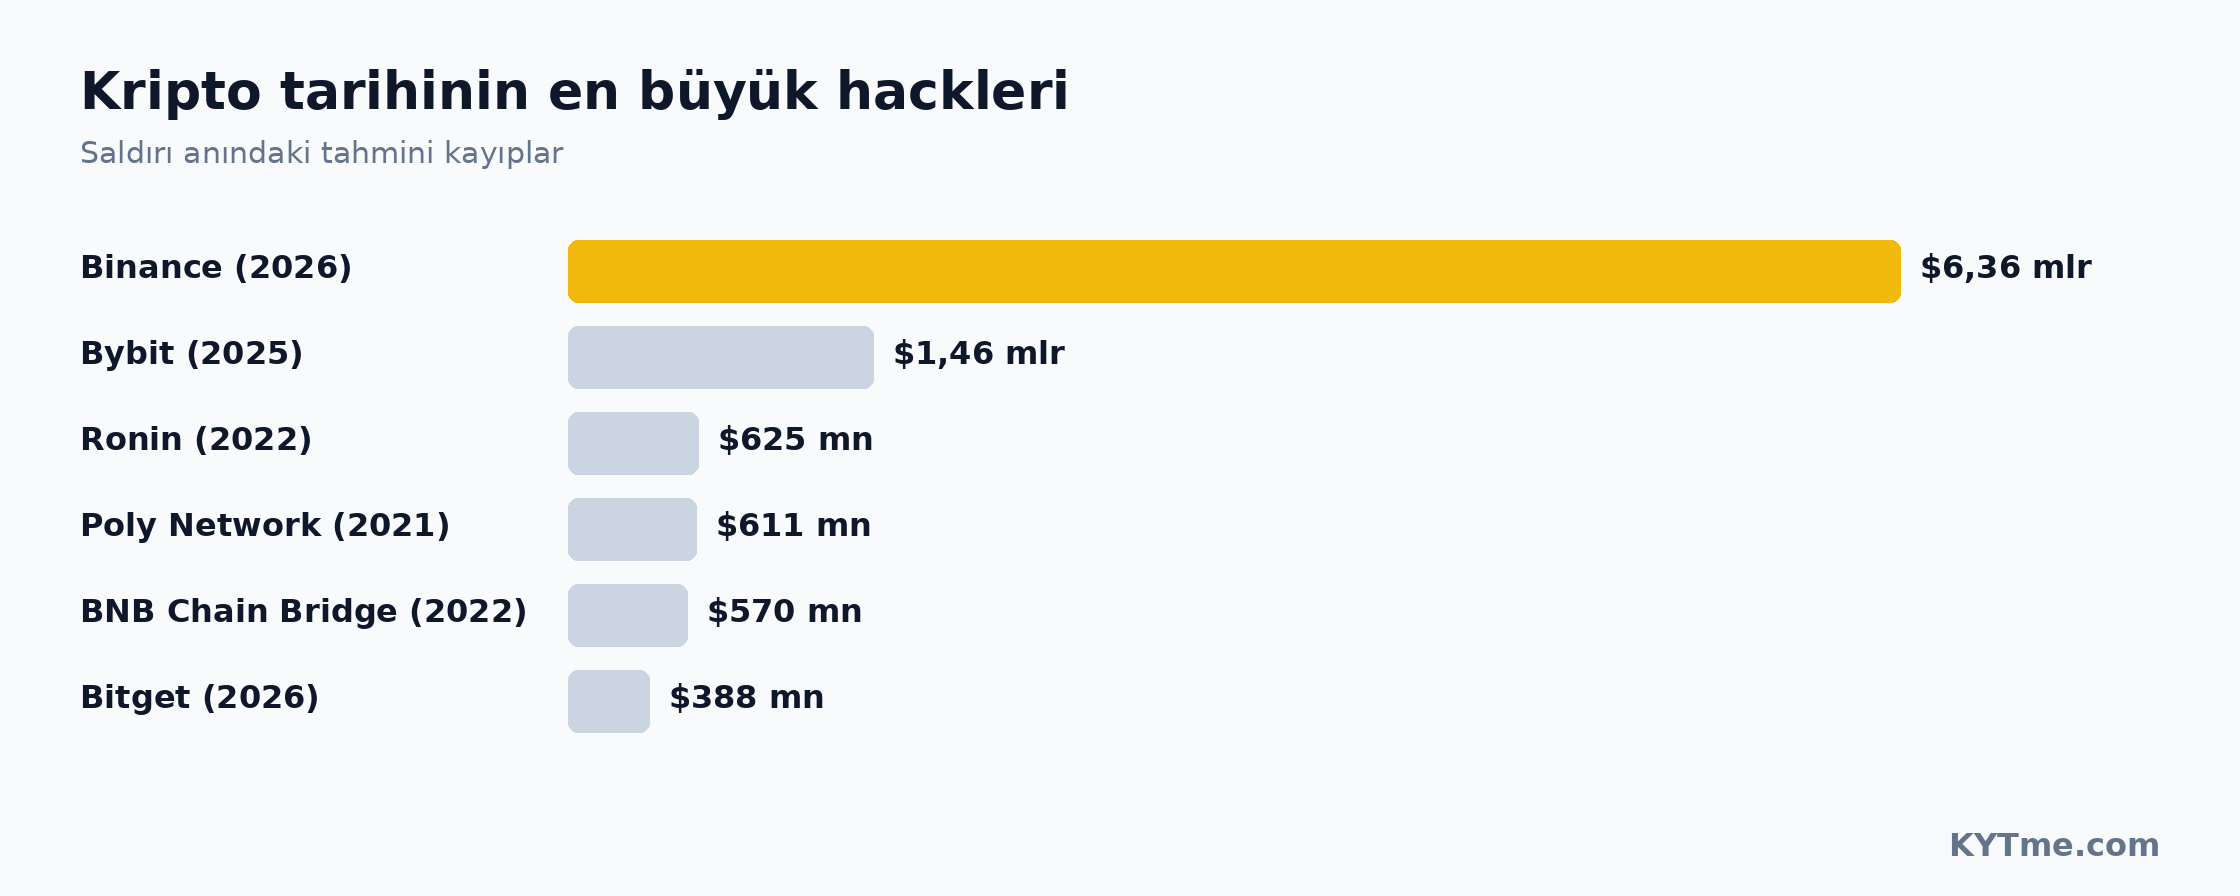
29 Ekim akşamı, blokzincir analistleri blok gezginlerinin Binance 14 olarak etiketlediği cüzdandaki neredeyse tüm fonların birkaç dakika içinde cüzdanı terk ettiğini fark etti. İlk tahminler kaybı $2.5-3.5 milyar olarak gösteriyordu, gece itibarıyla rakam $5.5 milyara yükseldi ve 30 Ekim sabahı Binance kendi tahminini verdi - yaklaşık $6.3 milyar. TRM Labs, hırsızlık anındaki fiyatlarla $6.36 milyar hesapladı, Chainalysis ise $5.9 ile $6.4 milyar arasında bir rakam verdi.
O zamana kadar rekor, saldırganların yaklaşık $1.46 milyar aldığı 2025 Şubat'taki Bybit hack'ine aitti. Binance saldırısı bundan yaklaşık dört kat daha büyük. Bu, borsanın ilk olayı da değil, ancak ölçek kıyaslanamaz: 2019 yılında Binance'tan 7,000 BTC (o zamanki değerle yaklaşık $40 milyon) çalındı ve 2022 yılında bir BNB Chain köprüsündeki güvenlik açığı kullanılarak $570 milyon değerinde 2 milyon BNB basıldı.
Saldırı nasıl işledi: 50 imza ve önemli olan tek biri
Kilit olay Ethereum üzerinde gerçekleşti. 2025 yılındaki Pectra yükseltmesinden bu yana ağ, EIP-7702'i destekliyor. Bu standart, sıradan bir cüzdanın kontrolü bir akıllı sözleşmeye devretmesine olanak tanır: sahip bir yetkilendirme imzalar ve o andan itibaren cüzdana yapılan çağrılar, sözleşmenin kodunu - tüm bakiyelere erişimle birlikte - çalıştırır. Yetkilendirme, cüzdanın işlem sıra numarası olan nonce'a bağlıdır.
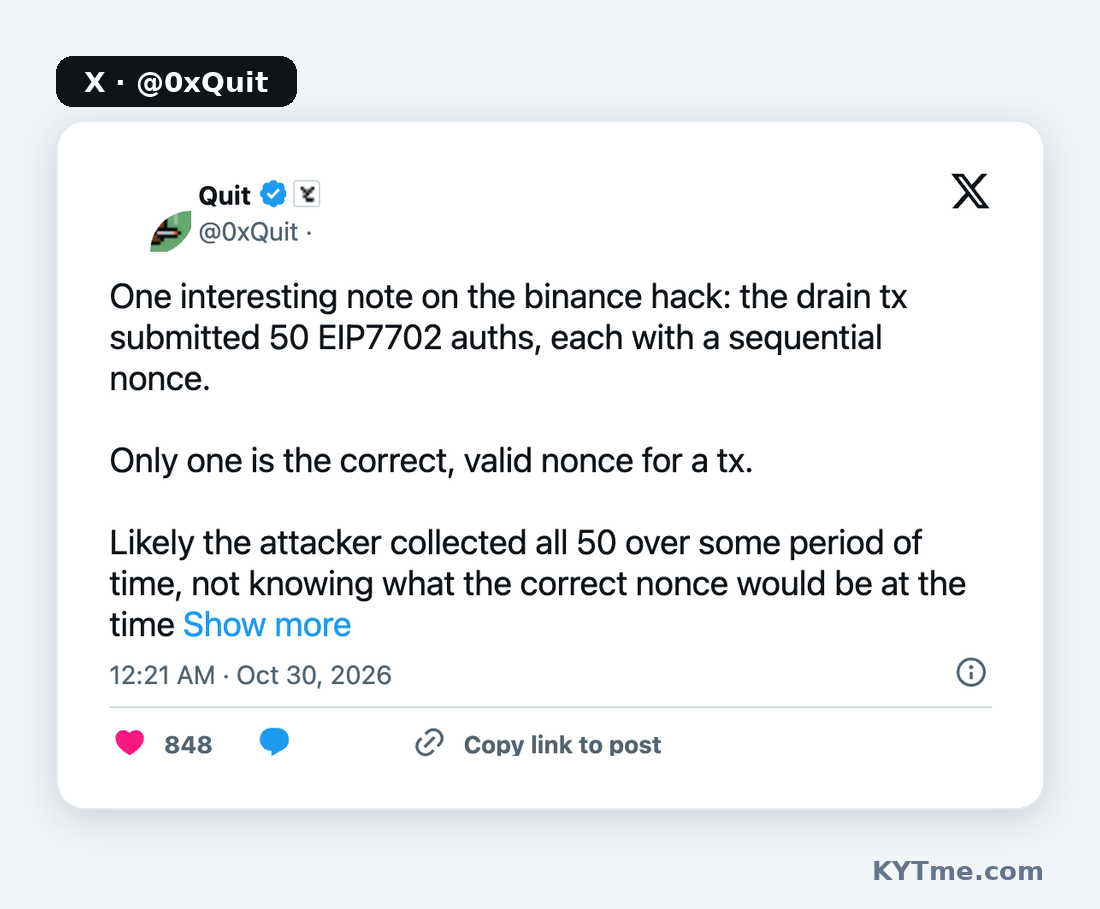
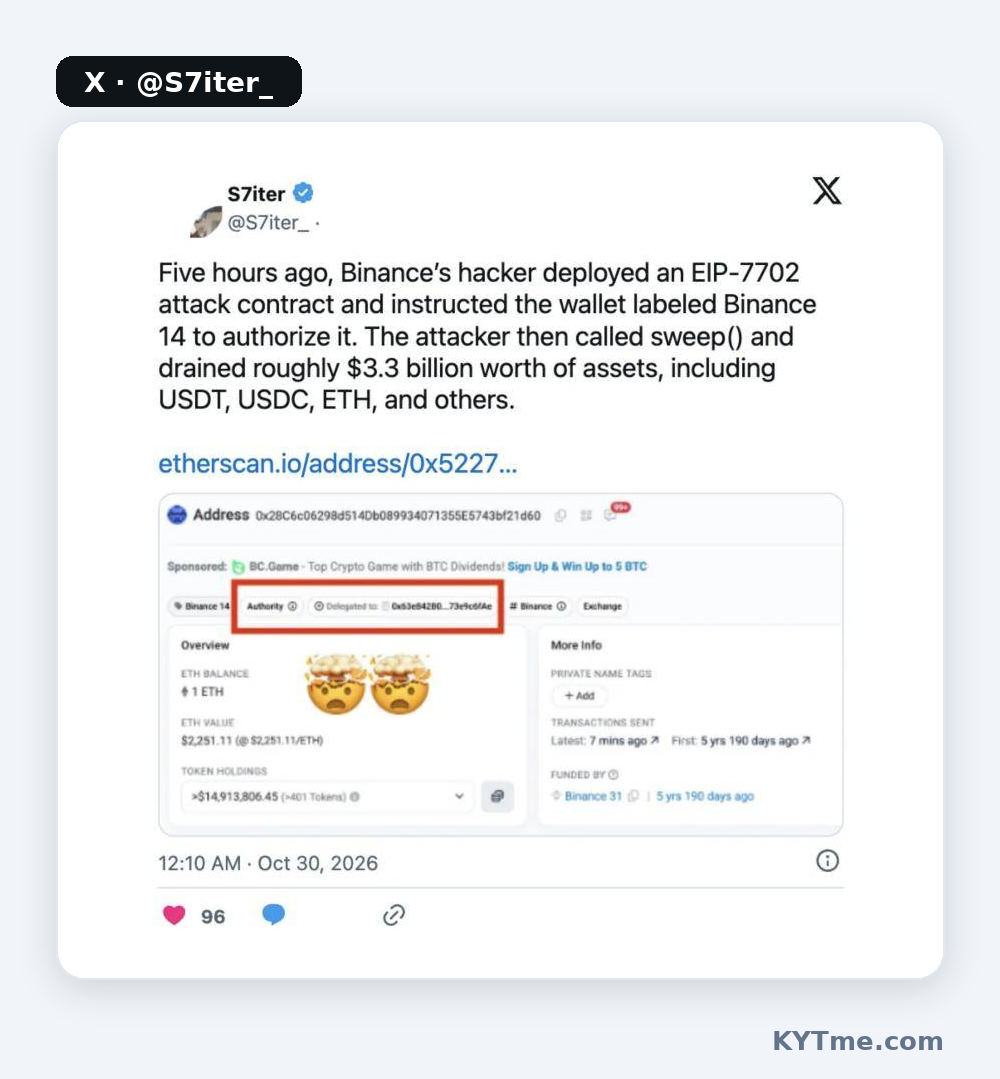
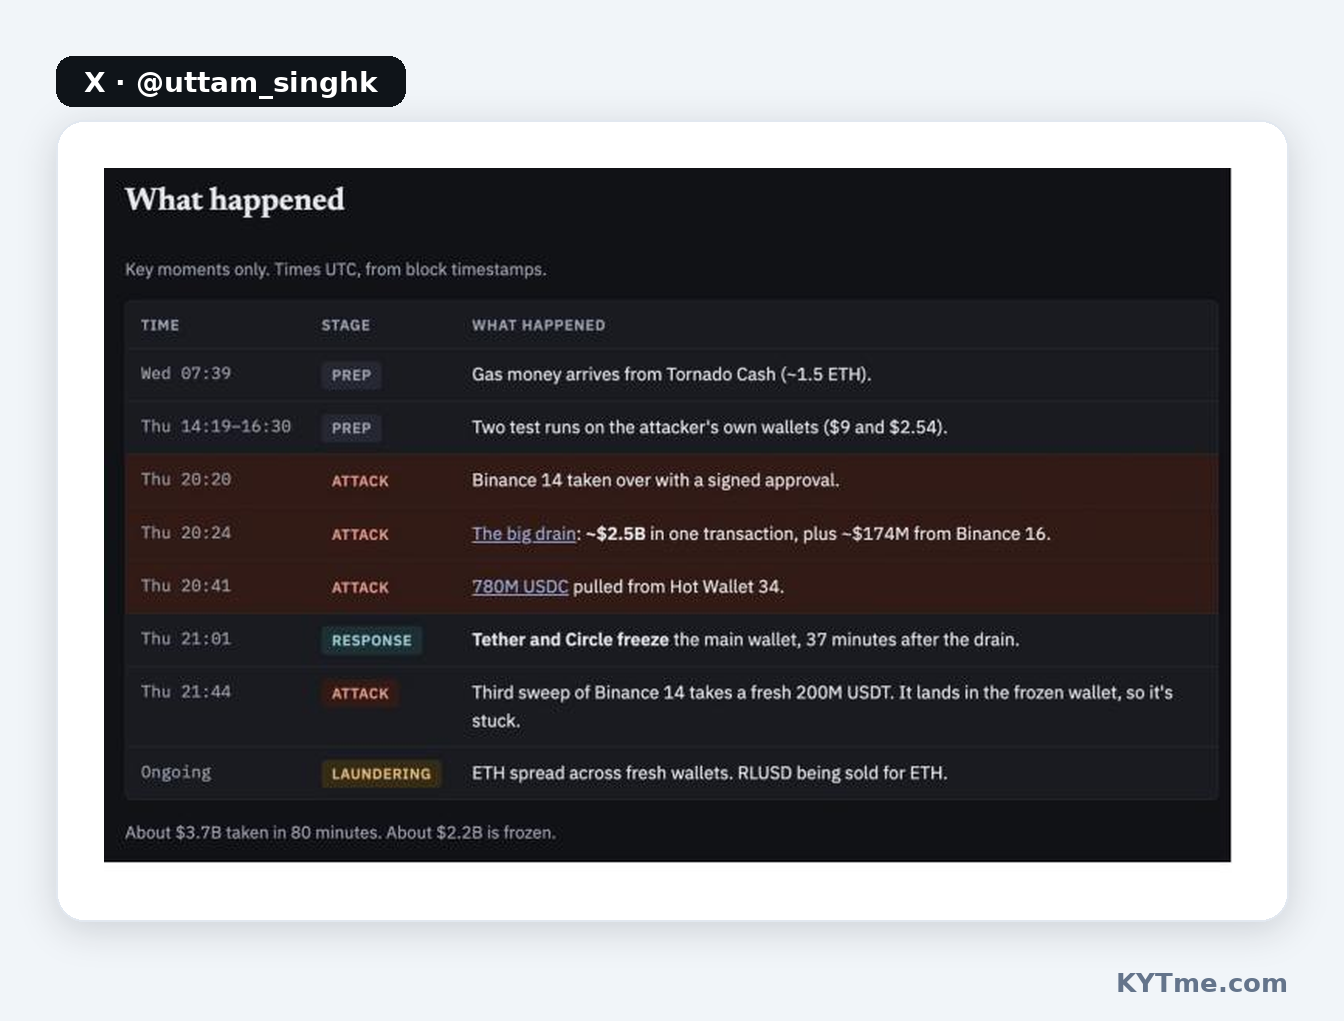
Binance 14, para çekme işlemlerini durmaksızın işleyen çalışan bir sıcak cüzdandır, bu yüzden nonce'u her dakika değişir. Saldırgan tam değeri tahmin edemedi ve bunun bir yolunu buldu: 20:20:59 UTC'de, 18,914,775'ten 18,914,824'ya kadar her nonce için bir tane olmak üzere 50 imzalı yetkilendirme içeren tek bir işlem gönderdi. Blockaid'e göre, bunlardan 49'i geçersizdi ve biri eşleşti. Binance 14 işte bu şekilde saldırganın sözleşmesine bağlandı.
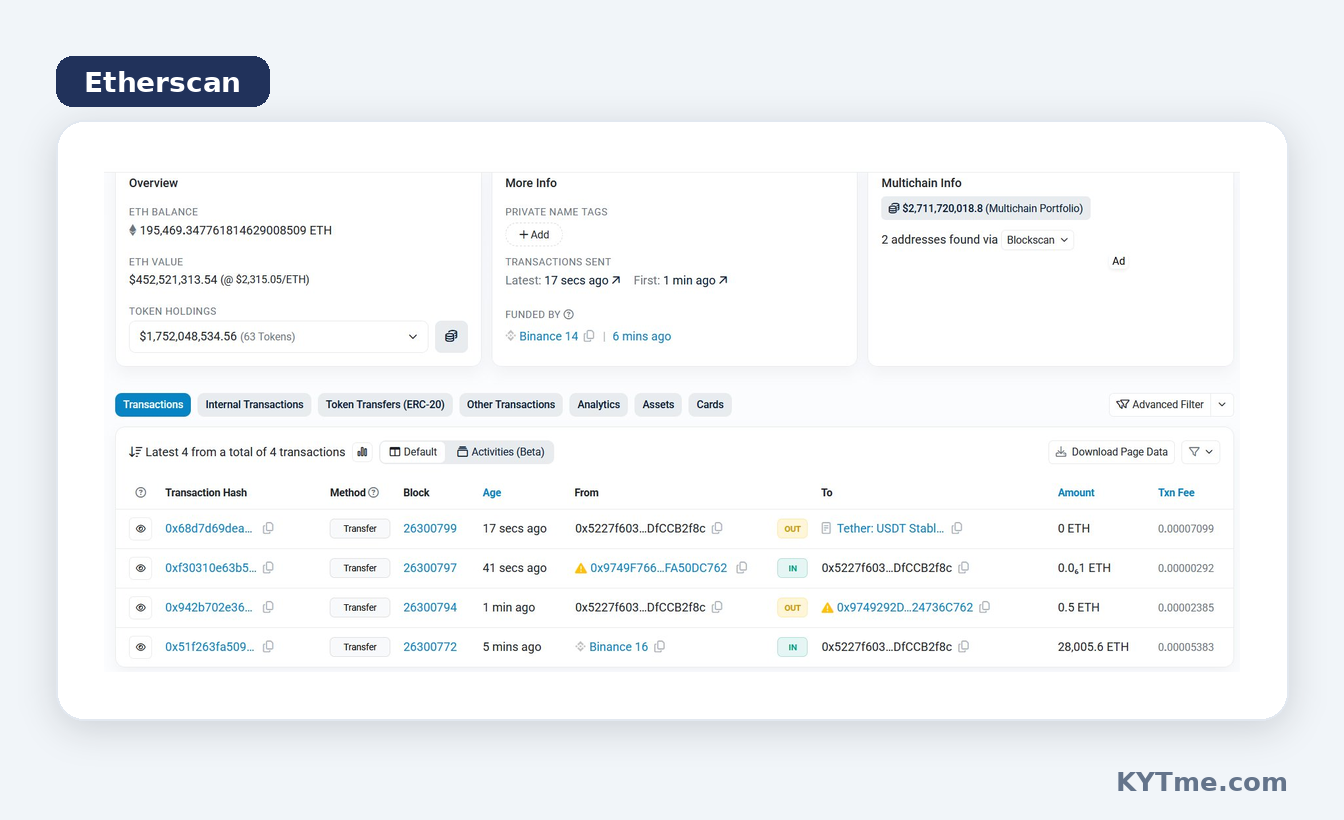
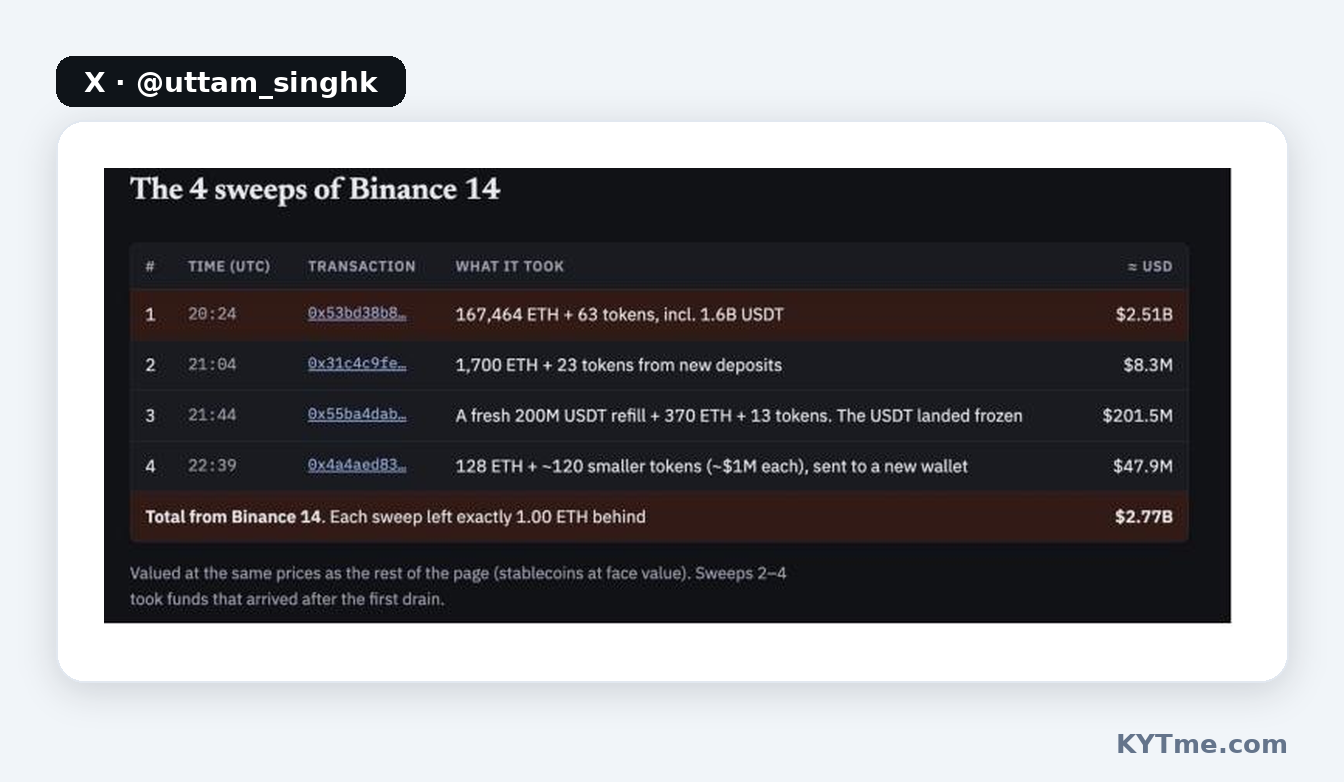
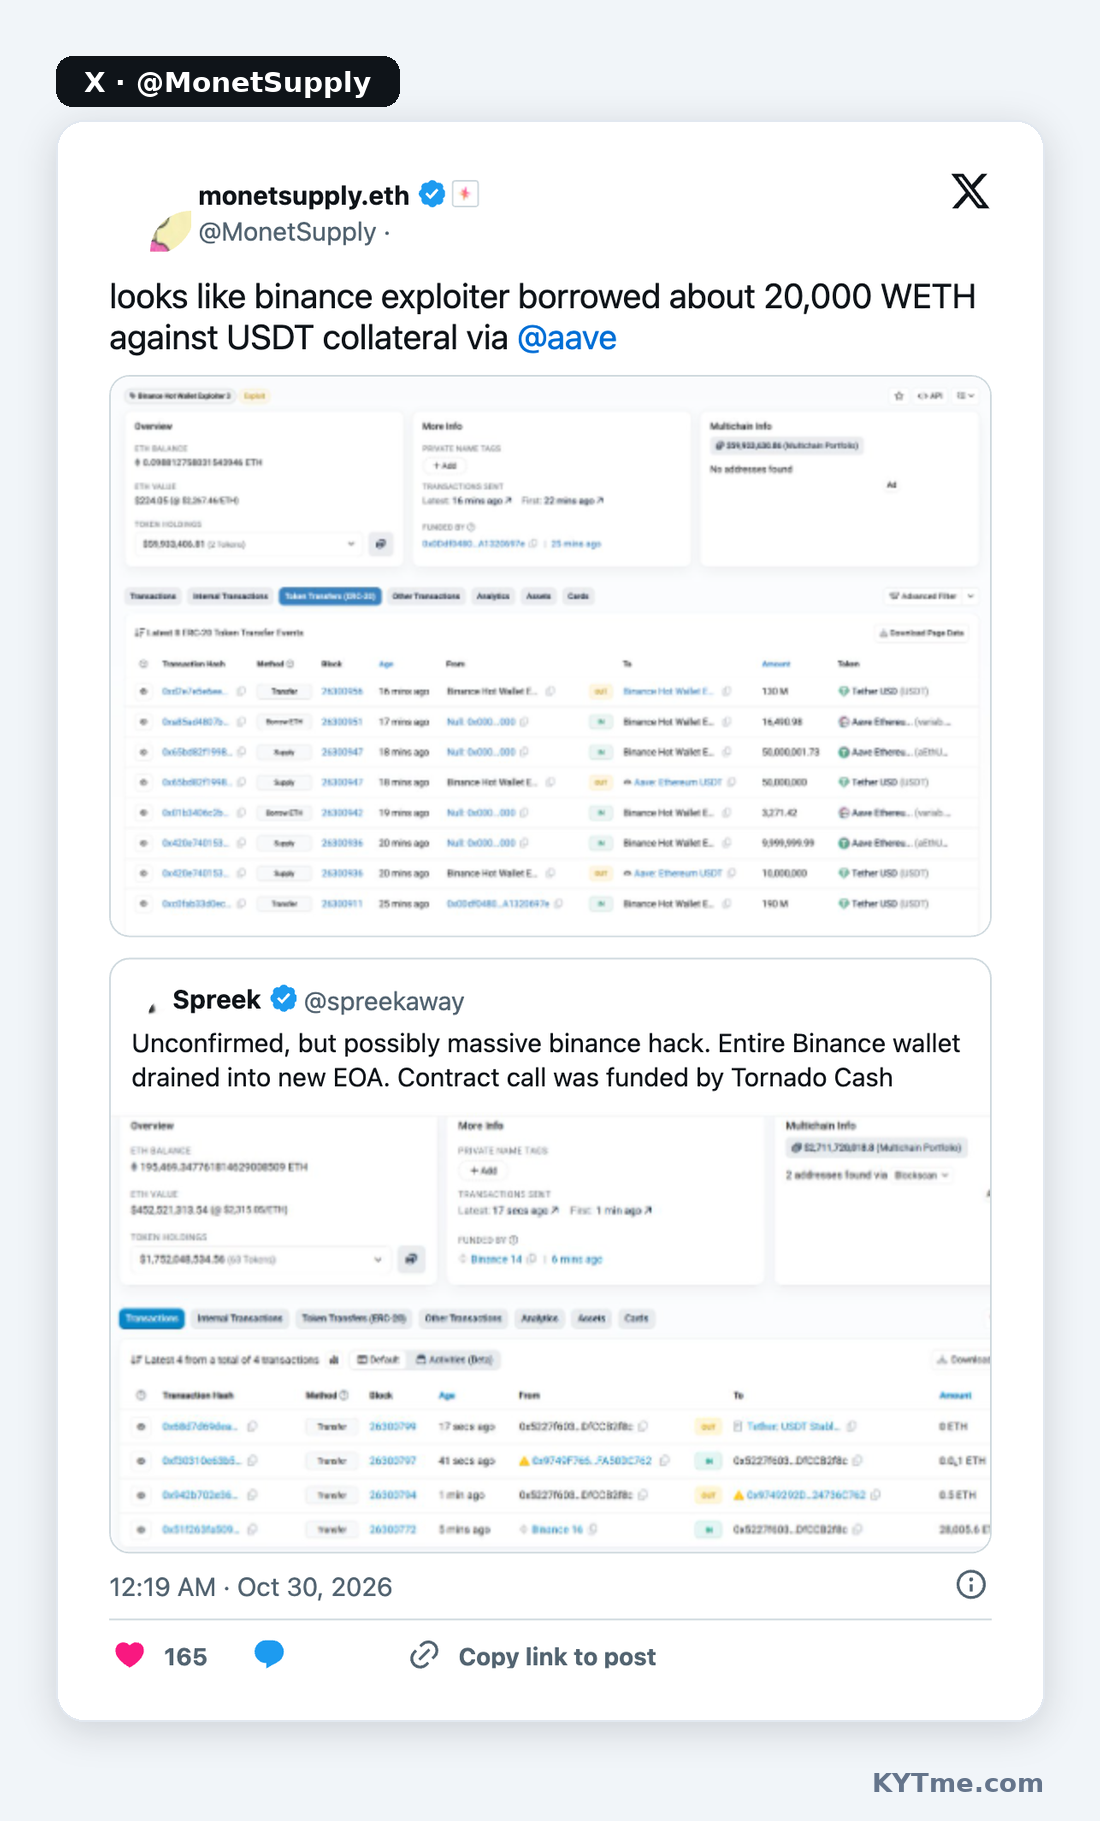
Sözleşmenin kendisi 15:59 UTC'de dağıtılmıştı ve yalnızca tek bir adresten - operatörden - gelen komutları kabul ediyordu. Onun sweep() fonksiyonu, cüzdanın tüm ETH ve token'larını belirli bir adrese taşıdı, gaz için 1 ETH bıraktı. 20:24:23 UTC'de operatör bunu çağırdı: 167,464 ETH, 1.615 milyar USDT ve yaklaşık 60 diğer token - yaklaşık $2.5 milyar değerinde - Binance 14'den geçmişi olmayan yeni bir adrese gitti. Yirmi dört saniye sonra, aynı adrese Binance 16 cüzdanından 28,005.6 ETH, 55.7 milyon USDT ve 25.9 milyon RLUSD geldi.
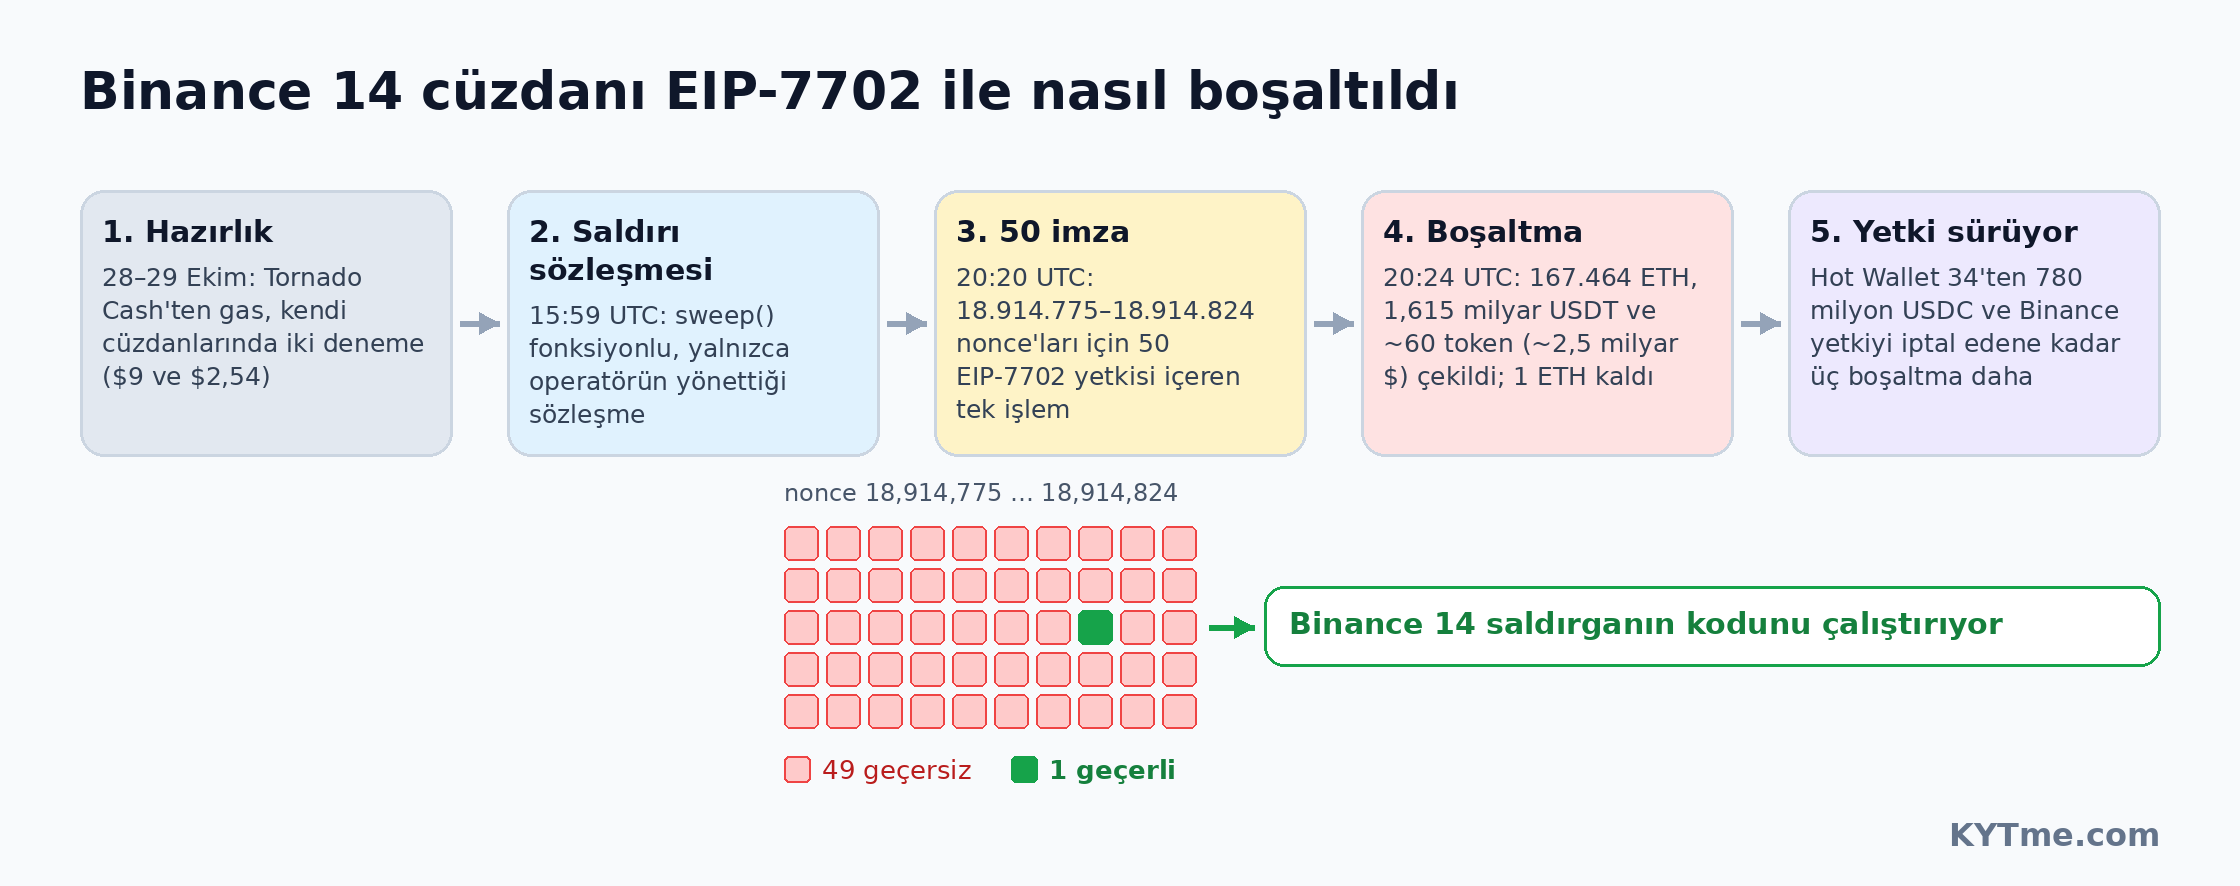
Hazırlık bir günden fazla sürdü. 28 Ekim sabahı, operatör Tornado Cash karıştırıcısından yapılan üç çekim yoluyla gas parası aldı. Ertesi gün, tüm şemayı kendi cüzdanlarında - $9 ve $2.54 ile - iki kez çalıştırdı ve birkaç saat sonra Binance'a saldırdı.
Yetkilendirme kendiliğinden sona ermiyor. Binance yetkiyi iptal edene kadar cüzdan akıllı sözleşmeye itaat etmeye devam etti ve saldırgan bundan yararlandı: 20:41 UTC'de, Binance 14'in kontrol ettiği Binance Hot Wallet 34 akıllı cüzdanından 780 milyon USDC daha çekmek için Binance 14'yi kullandı, ardından 43 milyon USDC daha. Toplamda Binance 14 dört kez boşaltıldı: ikinci, üçüncü ve dördüncü dalgalar, ilkinden sonra cüzdana gelmeye devam eden fonları aldı. 21:44 UTC'deki üçüncü dalga, yeni gelen 200 milyon USDT'yi aldı, ancak bu tutar daha önce dondurulmuş bir adrese ulaştı ve orada sıkışıp kaldı.
Saldırı aynı anda on blokzincirini vurdu
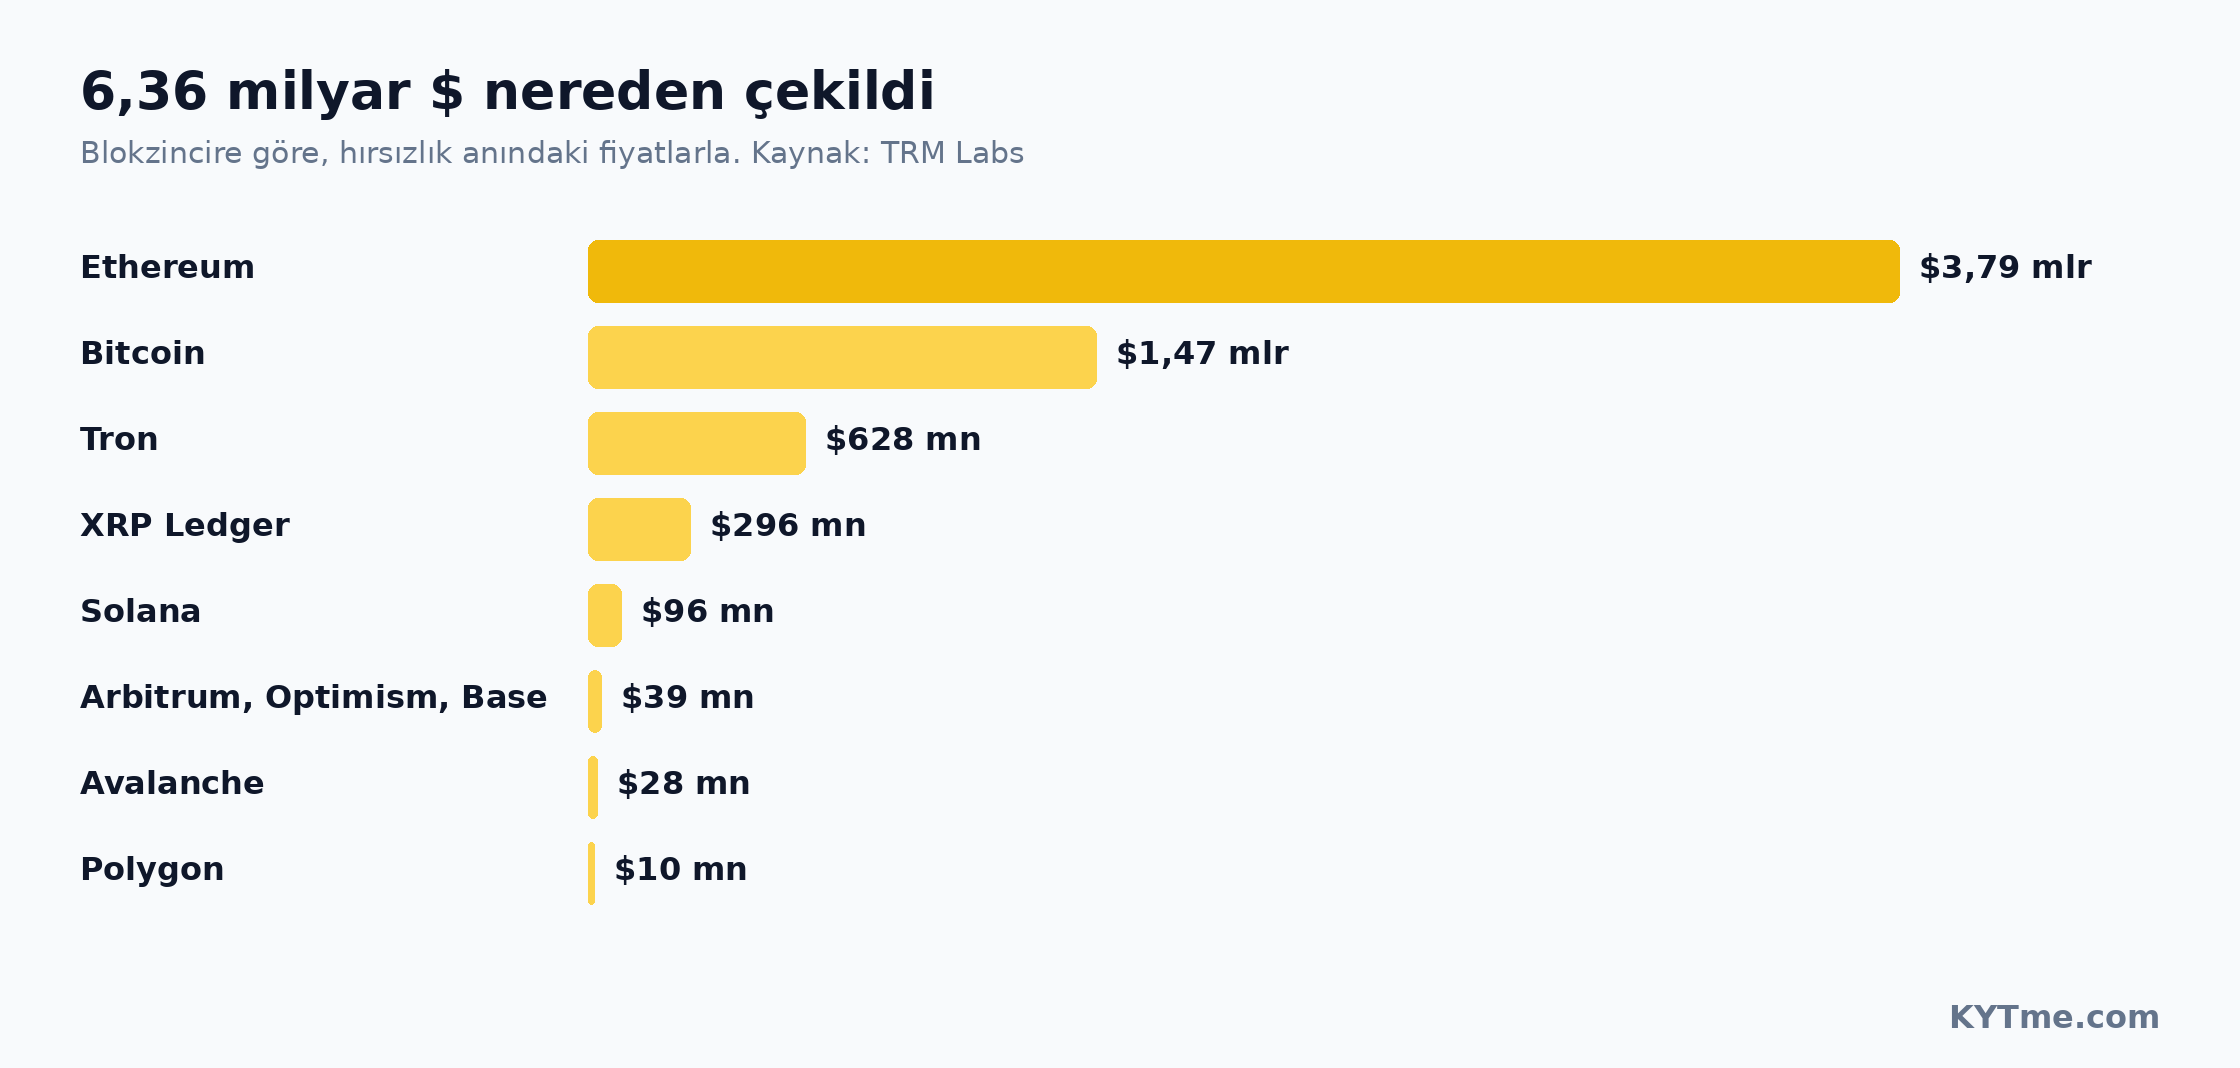
Ethereum tek hedef değildi. TRM Labs'ın zaman çizelgesine göre, ilk transferler 20:05 UTC'de başladı: dört dakika içinde, XRP Ledger üzerindeki beş Binance cüzdanı tek bir adrese 233.46 milyon XRP gönderdi. 20:10'te Solana ve Optimism üzerindeki cüzdanlar boşaltıldı, 20:20'de Bitcoin sıcak cüzdanı 18,270 BTC gönderdi ve sonraki iki dakika içinde bir Tron cüzdanı 612.7 milyon USDT ve 46.4 milyon TRX transfer etti. İkinci bir dalga 23:05'de Avalanche ve Polygon'u vurdu.
| Blokzincir | Neyin alındığı | Tahmini, $ |
|---|---|---|
| Ethereum | 200,630 ETH ve 185 token, bunlar arasında 1.875B USDT, 823M USDC ve 88.5M RLUSD | 3.79B |
| Bitcoin | 18,270 BTC | 1.47B |
| Tron | 612.7M USDT ve 46.4M TRX | 628M |
| XRP Ledger | 233.46M XRP | 296M |
| Solana | 970,500 SOL | 96M |
| Arbitrum, Optimism, Base | bunlar arasında 74.6M ARB | 39M |
| Avalanche | AVAX ve USDT | 28M |
| Polygon | - | 10M |
Kaynak: TRM Labs, hırsızlık anındaki fiyatlara göre tahmin.
Bu ayrıntı önemli. EIP-7702 yalnızca Ethereum ve uyumlu ağlarda mevcut, Bitcoin, Tron ve XRP Ledger'da ise Binance cüzdanları fonları olağan imzalı işlemlerle gönderdi. TRM, saldırganın tek bir sözleşmede zayıf bir nokta bulmaktan ziyade sıcak cüzdan işlemlerini imzalayan altyapıya erişim sağladığı sonucuna varıyor.
Binance'ın söyledikleri
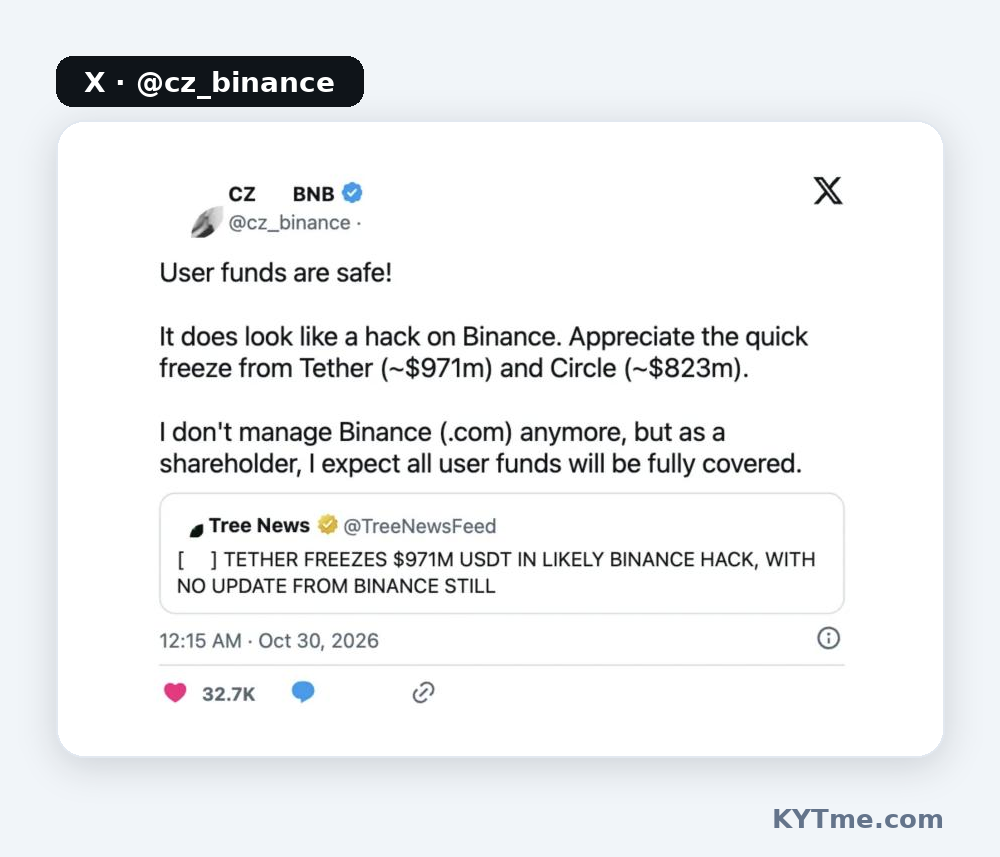
İlk birkaç saat boyunca borsa sessiz kaldı. UTC ile gece yarısı civarında, Binance kurucusu Changpeng Zhao (CZ) bunun «bir hack gibi göründüğünü» yazdı, fonları hızlıca dondurdukları için Tether ve Circle'a teşekkür etti ve kullanıcı fonlarının tamamen karşılanacağına söz verdi. Artık borsayı yönetmediğini ve bir hissedar olarak konuştuğunu ekledi.
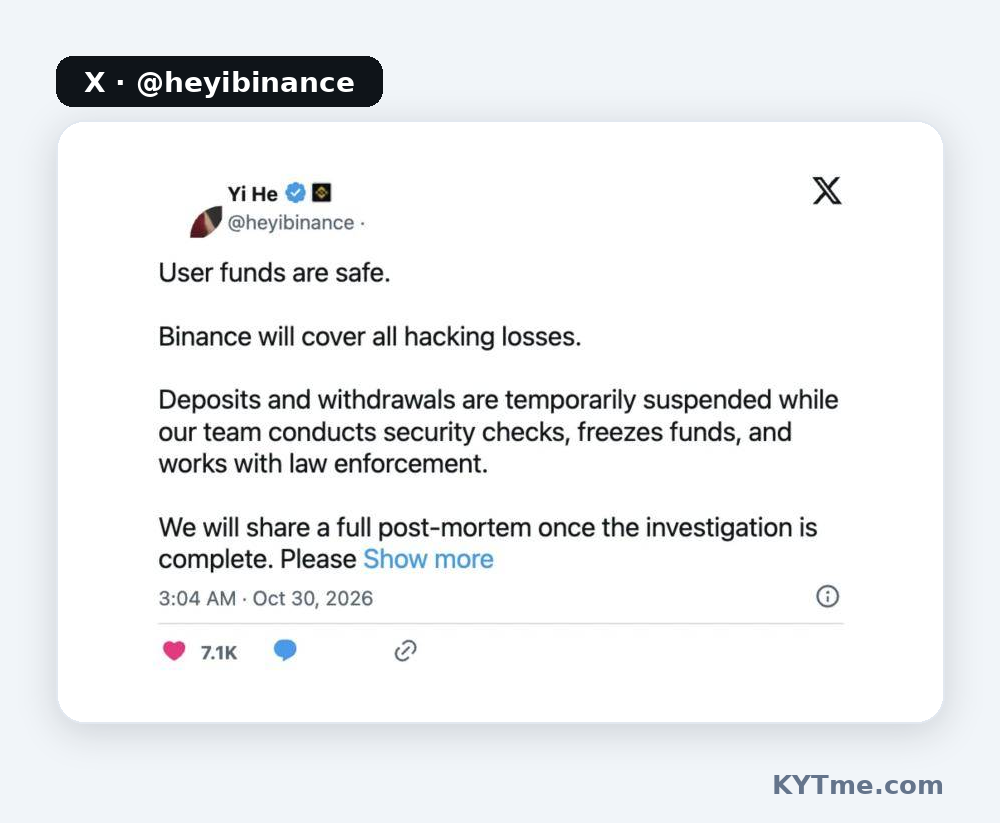
Binance ardından çekimleri askıya aldı ve geçici olarak yatırmaları da durdurdu. Binance'ın kurucu ortağı ve eş CEO'su Yi He, borsanın hack'ten kaynaklanan tüm kayıpları karşılayacağını ve soruşturmanın ardından tam bir döküm yayınlayacağını söyledi.
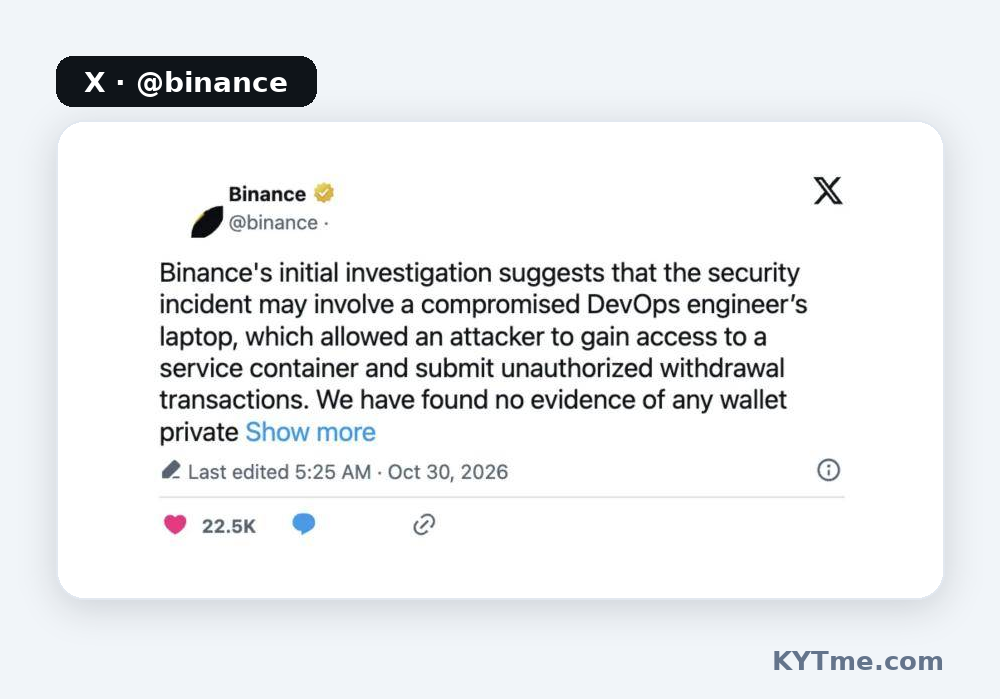
30 Ekim'de 02:23 UTC'de Binance ilk bulgularını yayınladı. Borsaya göre saldırı, güvenliği ihlal edilmiş bir DevOps mühendisinin dizüstü bilgisayarıyla başlamış olabilir: bunun üzerinden saldırgan bir servis konteynerine erişim sağladı ve borsa adına yetkisiz çekim işlemleri gönderdi. Binance bir özel anahtar sızıntısına dair herhangi bir belirti bulamadı ve Binance 14'ü saldırganın sözleşmesine bağlayan yetkiyi iptal etti. Borsa toplam zararı yaklaşık 6.3 milyar dolar olarak tahmin etti; bunun yaklaşık 3 milyar doları o zamana kadar dondurulmuştu. Binance kayıpları SAFU fonundan ve kendi sermayesinden karşılayacak ve sistemleri yeniden kurulduğunda güncellenmiş bir Proof of Reserves yayınlayacak.
Binance daha sonra yatırmaların her zamanki gibi çalıştığını, çekimlerin ise ekip çekim sistemini ve ilgili adresleri yeniden kurana kadar durdurulmuş kalacağını açıkladı. Çekimleri 48 saat içinde yeniden başlatmayı planlıyor.
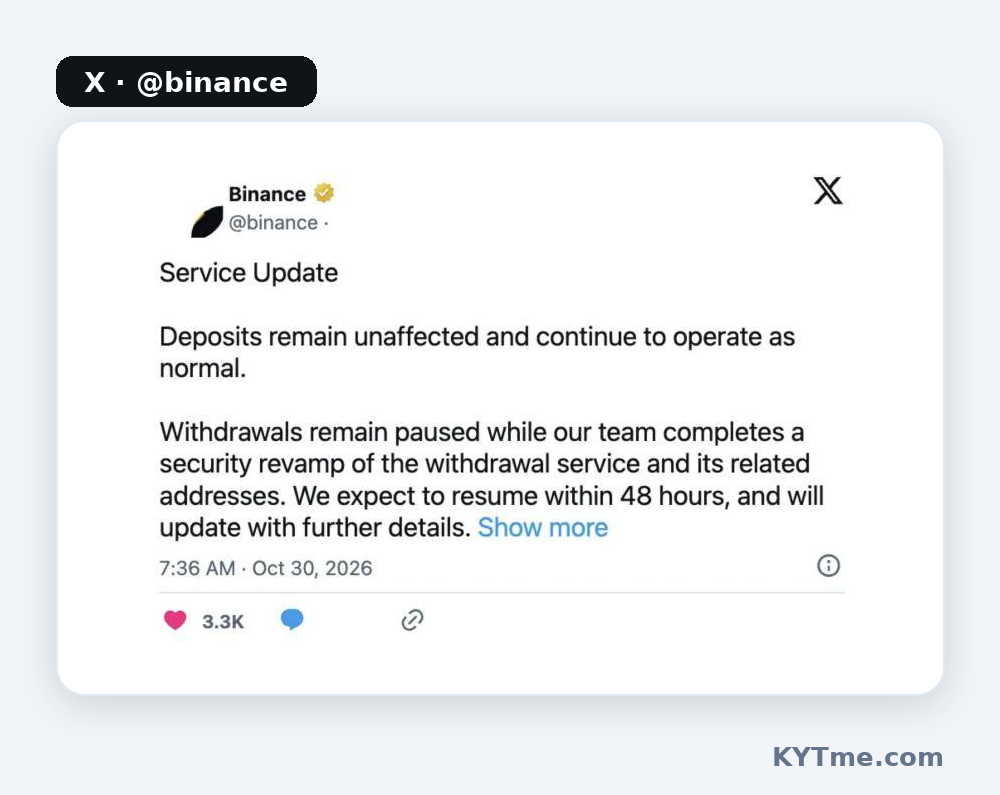
Yalnızca bir değerlendirme borsanın versiyonundan farklı. Blockaid, raporunda «çalınmış bir anahtara» atıfta bulunuyor. Binance herhangi bir anahtar sızıntısını reddediyor, TRM ise imzalama altyapısının ele geçirilmesinden söz ediyor. Teknik olarak, her iki senaryo da aynı sonuca - borsa adına imzalanan işlemler - götürüyor ve kesin cevap ancak nihai post-mortem raporuyla gelecek.
Ne kadarı donduruldu?
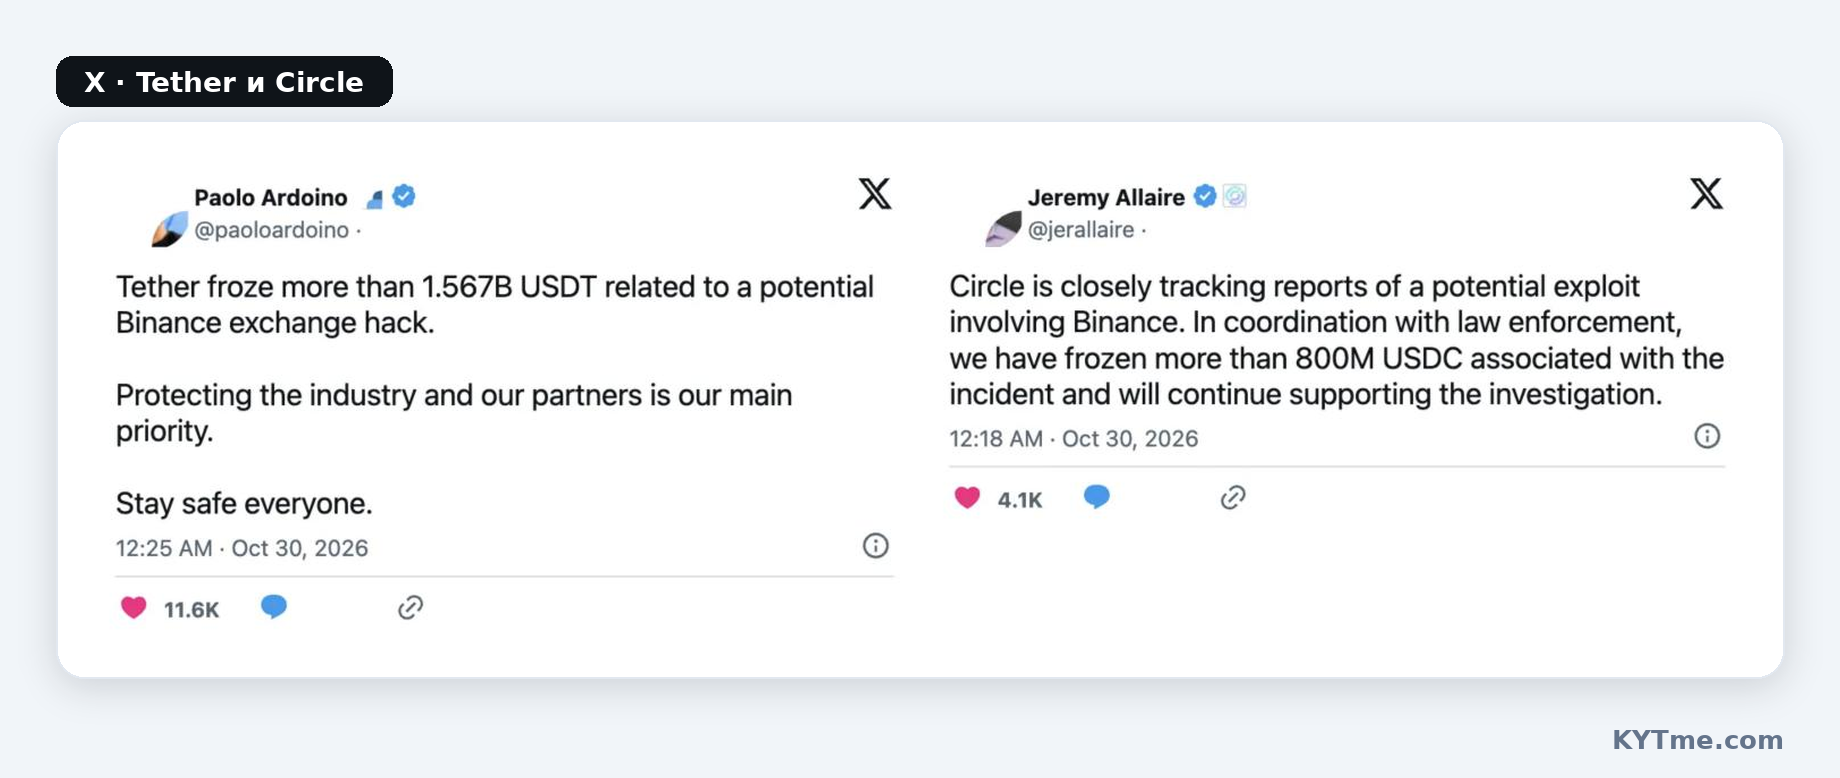
Saldırgan hemen bir sorunla karşılaştı: çalınanların çoğu stablecoin'di ve ihraççıları adresleri engelleyebiliyordu. 21:01 UTC'de, ana toplama işleminden 37 dakika sonra, Tether ana toplama adresindeki 971.1 milyon USDT'yi dondurdu. Tether CEO'su Paolo Ardoino kısa süre sonra toplam tutarın 1.567 milyar USDT'yi aştığını bildirdi. Circle, kolluk kuvvetleriyle birlikte çalışarak 800 milyon dolardan fazla USDC'yi dondurdu.
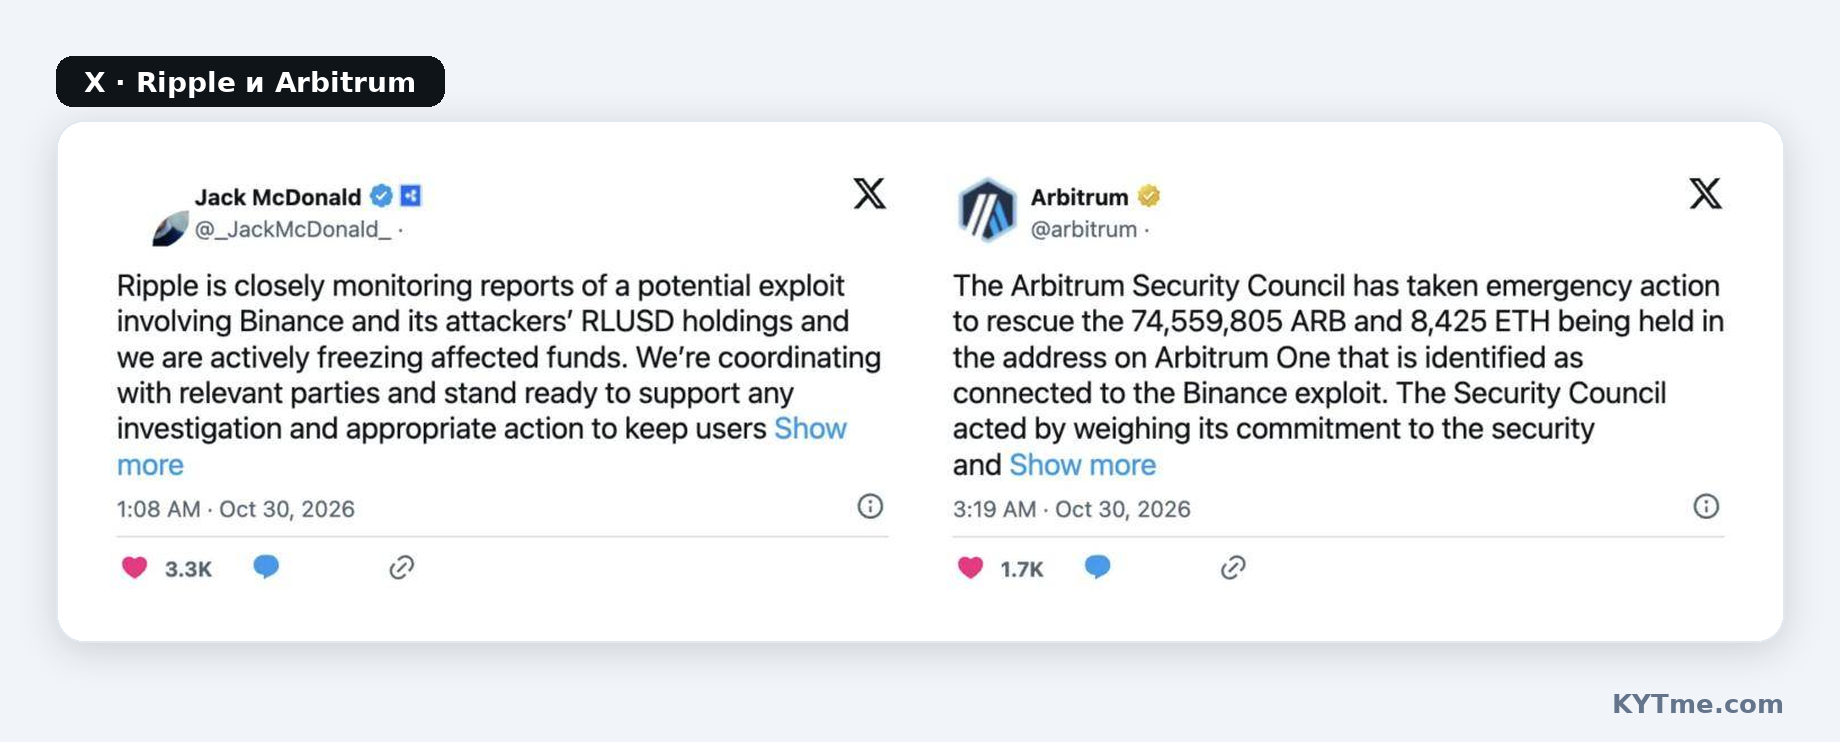
Ripple'ı, 40.5 milyon RLUSD'yi dondurarak takip etti; aynı şekilde World Liberty Financial (27.8 milyon USD1) ve First Digital (FDUSD) de dondurma yaptı. Acil durumlarda ağa müdahale edebilen bir organ olan Arbitrum Güvenlik Konseyi, 00:08 UTC'de saldırganın adresinden 74.56 milyon ARB ve 8,425 ETH'yi kısıtlı bir cüzdana taşıdı. Fonlar buradan ancak yeni bir konsey kararı veya Arbitrum DAO oylamasıyla çıkabilir.
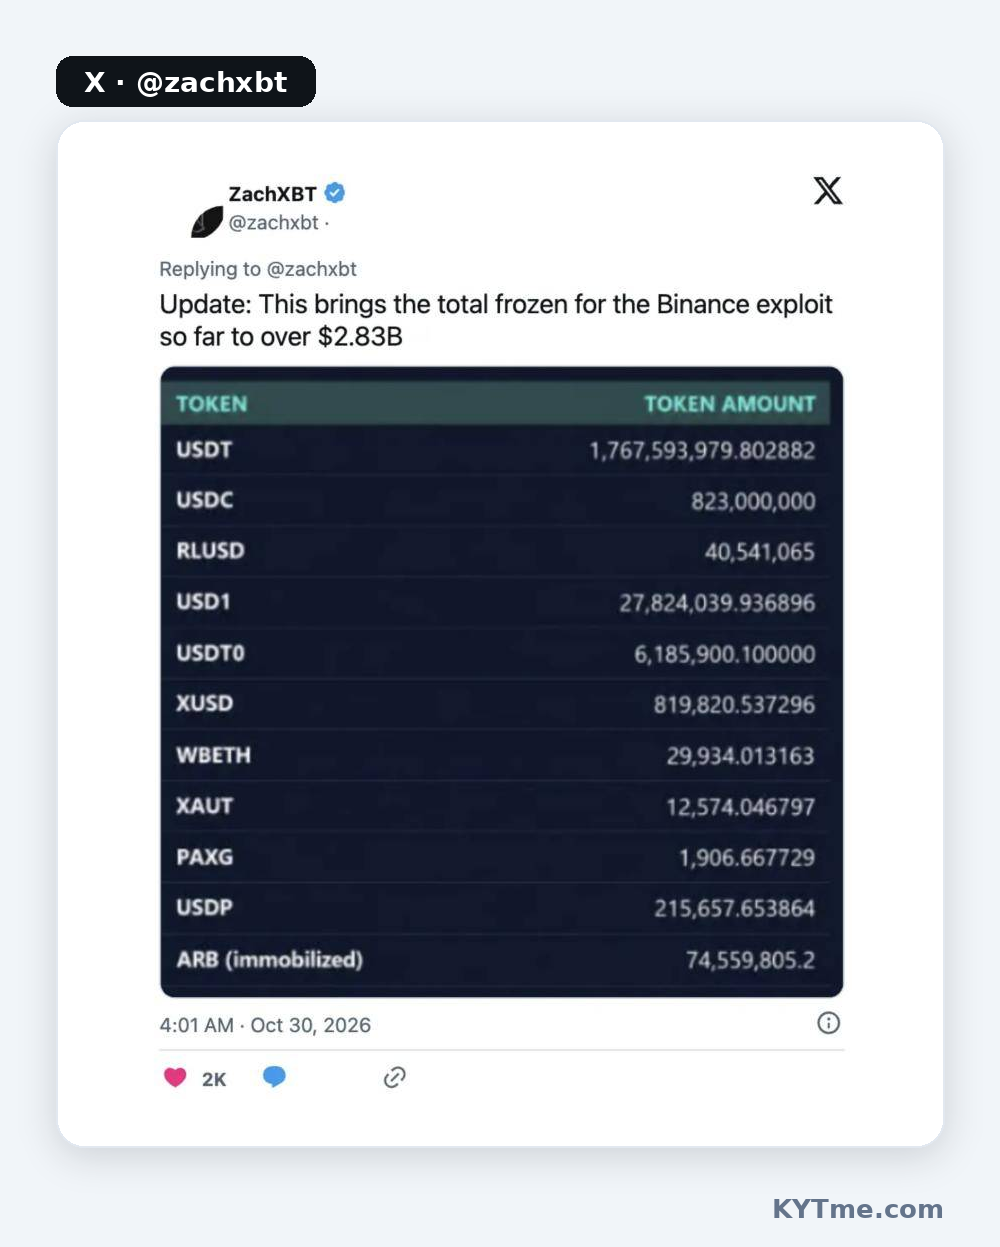
30 Ekim sabahına kadar ZachXBT, dondurulan fonların $2.83 milyardan fazla olduğunu hesapladı, Binance ise yaklaşık $3 milyar olduğunu belirtti. Bu, çalınan tutarın neredeyse yarısına denk geliyor, ancak geri kalanı dondurulamıyor: ETH, BTC, SOL veya XRP'yi kimse engelleyemiyor. TRM'ye göre, 420,000 ETH'den ve 18,270 BTC'den fazlası - yaklaşık $2.4 milyar - ihraççıların erişiminin dışında kalıyor.
İhraççıların stablecoin'leri nasıl dondurduğunu ve bu dondurmaların nasıl sonuçlandığını, Tether ve Circle tarafından dondurulan $6.4 milyar üzerine araştırmamızda ele aldık.
Para nereye gidiyor
Saldırgan aklamaya hemen başladı ve hız için ağır bir bedel ödedi. TRM'ye göre, UniswapX üzerinden piyasa yapıcılara yaklaşık 325 milyon USDT sattı ve piyasa fiyatı $2,300-2,350 aralığındayken ETH başına yaklaşık $2,650 ödeyerek karşılığında yaklaşık 122,300 ETH elde etti. Başka bir deyişle, stablecoin'lerden donmadan önce kurtulmak için %10'ten fazla fazla ödeme yaptı.
USDT'nin bir kısmı borç verme protokollerine gitti. Saldırgan Aave'de 60 milyon USDT yatırdı ve karşılığında yaklaşık 19,760 ETH borç aldı, bunun ardından Aave piyasalarını dondurdu: V3'te 175 rezerv ve V4'te 117 rezerv. Tron'da 300 milyon USDT JustLend protokolüne gitti ve yaklaşık 200 milyon USDT daha aracı cüzdanlar üzerinden geçerek Uniswap'ta takas edildi. 48 milyon değerindeki RLUSD, dondurulmadan önce merkeziyetsiz borsalarda satıldı.
Bitcoin'ler bir peel chain (soyma zinciri) aracılığıyla bölünüyor: 18,270 BTC, 1,000 ve 100 BTC'lik parçalara ayrılıyor. TRM, tıpkı Eylül ayındaki Bitget hack sonrasında olduğu gibi, sırada zincirler arası köprülerin, takas servislerinin ve OTC komisyoncularının olmasını bekliyor.
İz neden Kuzey Kore'ye çıkıyor?
Bitget ile olan bağlantının benzer yöntemlerden daha fazlası olduğu ortaya çıktı. 30 Ekim sabahı ZachXBT, Binance'den gelen fonlar ile Bitget'ten çalınan fonların THORChain üzerinden geçtikten sonra aynı adreste birleştiğini bildirdi. Ona göre bu, her iki saldırının arkasında büyük olasılıkla aynı aktörün olduğunu gösteriyor. $388 milyonluk Bitget hack'i daha önce, izleri Kelp DAO'ya yapılan saldırı gibi başka saldırılarla da örtüşen Kuzey Koreli grup TraderTraitor'a atfedilmişti.
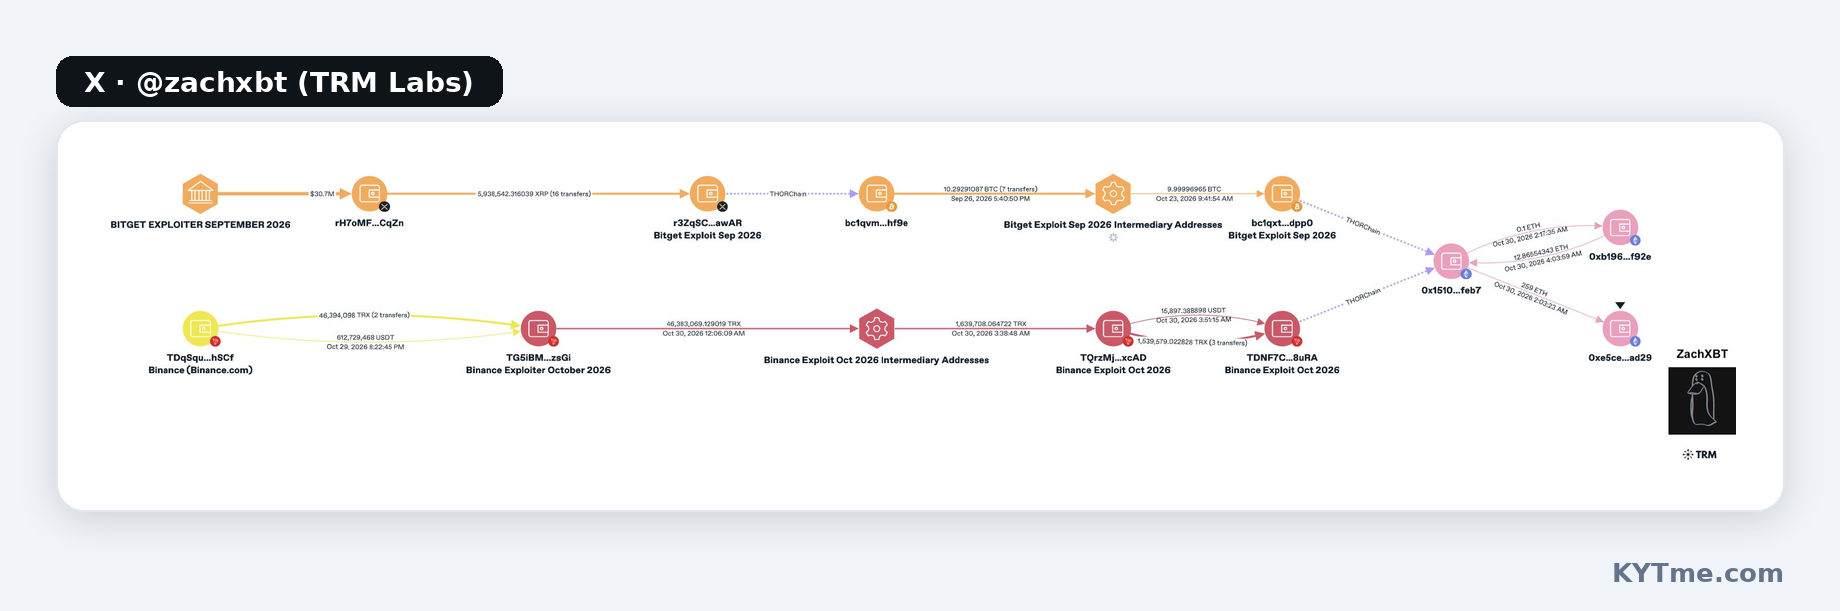
Analitik firmalar da aynı sonuca ulaştı. TRM Labs, zincir üstü ve zincir dışı verilere dayanarak saldırıyı «yüksek güvenilirlikle» TraderTraitor'a atfediyor. Chainalysis CEO'su Jonathan Levin şunları yazdı:
$6.4B için Binance hack'ini, önceki hack'le olan bağlantılar nedeniyle büyük olasılıkla Kuzey Kore (DPRK) grubu TraderTraitor'ın gerçekleştirdiğini değerlendiriyoruz, - diye yazdı Jonathan Levin.
TraderTraitor, Kuzey Kore'nin Lazarus Group'unun bir birimidir. FBI daha önce bunu 2025 Bybit hack'i ve 2024 yılında Japonya'nın DMM Bitcoin'inden çalınan $308 milyon ile ilişkilendirmişti. DMM vakasında saldırgan bir işe alım uzmanı gibi davranarak cüzdan sağlayıcısının bir çalışanına kötü amaçlı kod içeren bir kodlama testi gönderdi. Binance'in bir mühendisin ele geçirilmiş dizüstü bilgisayarına ilişkin versiyonu bu düzene iyi uyuyor: TraderTraitor uzun süredir akıllı sözleşmeleri değil, altyapıya erişimi olan kişileri hedef alıyor.
Kuzey Kore için para aklayan Çinli ağların nasıl çalıştığını, ZachXBT'nin bu tür bir ağa sızmasına ilişkin incelememizde anlattık.
Bybit ve Bitget hakkındaki söylentiler ve piyasa tepkisi
Gece boyunca sosyal medyada, Bybit ve Bitget'in Binance'ten sonra - sözde her biri yaklaşık 1 milyar dolar tutarında - hacklendiğine dair paylaşımlar yapıldı. Bybit kısa bir açıklamayla söylentileri yalanladı: «Bybit etkilenmedi». Yayın anında Bitget hack'ine dair bir doğrulama bulunmuyor.
Piyasa düştü. 30 Ekim 01:19 UTC itibarıyla bitcoin %4.9 düşüşle $76,937 seviyesinde, ETH %5.7 düşüşle $2,211 seviyesinde, BNB ise %8 düşüşle $693 seviyesindeydi. Aklama için kullanılan DeFi protokollerinin tokenleri diğerlerine göre daha sert düştü: AAVE %11.3, UNI ise %10.7 geriledi. Korku ve Açgözlülük Endeksi, Ağustos'tan bu yana ilk kez 30 seviyesine düştü. Piyasa yapıcıları Wintermute ve GSR, Binance'e olan maruziyetlerini açıkladı: sırasıyla kendi özkaynaklarının %20'inden ve %5'inden azı.
Bundan sonra ne olacak?
Soruşturma devam ediyor. Binance, ayrıntılı bir teknik olay sonrası analiz ve yeni bir rezerv raporu vaat ediyor; ancak açık kalan birkaç soru var: saldırganın 50 EIP-7702 yetkilendirmeleri için imzaları tam olarak nasıl elde ettiği, tek bir giriş noktasının neden on ağdaki sıcak cüzdanlara aynı anda erişim sağladığı ve kalan 2.4 milyar dolarlık kısmın ne kadarının izlenebileceği. Yeni veriler ortaya çıktıkça bu makaleyi güncelleyeceğiz.
Saldırıyla bağlantılı adresler
| Rol | Adres |
|---|---|
| Saldırı operatörü | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0[](https://kytme.com/address/0x7C8601d4645b93cea45F71e118A729332e6B5CA0?coin=ETH) |
| sweep() sözleşmesi | 0x63e842B054Bd624a465454D533C33F573e9c6fAe |
| Toplama adresi | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
| Saldırganın Arbitrum üzerindeki adresi | 0x3E2bf1ac6bf0934BBba6456C341c2EcbCED632d5 |
| Binance ve Bitget fonlarının buluştuğu adres | 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 |
| Binance 14 (saldırıya uğrayan cüzdan) | 0x28C6c06298d514Db089934071355E5743bf21d60 |
| Binance 16 (saldırıya uğrayan cüzdan) | 0xDFd5293D8e347dFe59E90eFd55b2956a1343963d |
