Ce qui s'est passé
Le 29 octobre, des actifs crypto d'une valeur de 6.43 milliards de dollars ont été volés à Binance, l'une des plus grandes plateformes d'échange de cryptomonnaies au monde. Les fonds étaient détenus sur 11 réseaux blockchain différents. Binance a déclaré que l'attaque avait commencé par la compromission de l'ordinateur portable de l'un des ingénieurs de l'entreprise. L'article précédent décrit en détail l'attaque elle-même et les éléments permettant d'identifier les auteurs possibles. Le blanchiment qui a suivi s'est révélé extrêmement sophistiqué: au cours des trois premiers jours et demi, l'attaquant a utilisé environ 12,000 portefeuilles sur 11 blockchains et a effectué plus de 40,000 transactions.
Voici une reconstitution étape par étape, jour par jour, du blanchiment des fonds volés. «L'attaquant» désigne quiconque contrôle actuellement les portefeuilles détenant ces actifs. Les données de la blockchain permettent de voir les portefeuilles eux-mêmes et le mouvement des fonds entre eux, mais elles ne révèlent pas l'identité des personnes à l'origine des opérations.
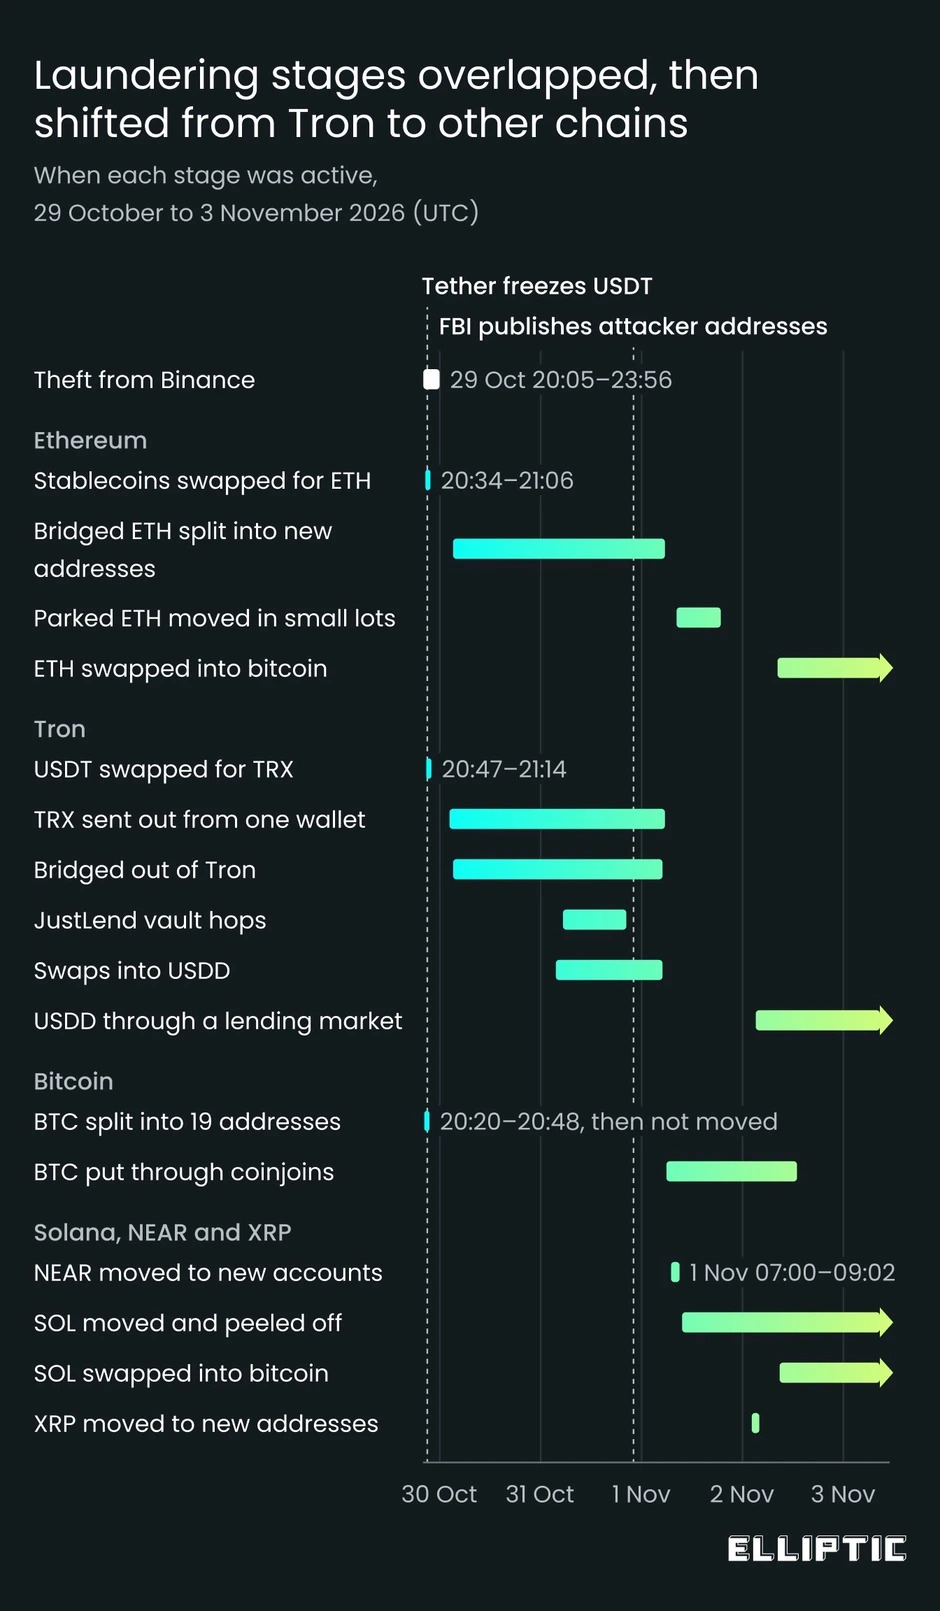
Les barres indiquent les périodes d'activité de chaque étape, sur la base des opérations blockchain enregistrées jusqu'à 08:40 UTC le 3 novembre 2026. Les flèches indiquent les étapes qui étaient encore en cours au moment de l'arrêt des données.
29 octobre: une course contre les gels
Le vol a duré de 20:05 à 23:56 UTC le 29 octobre. Sur les 6.43 milliards de dollars d'actifs volés, 3.46 milliards de dollars, soit 54%, étaient en stablecoins tels que USDT et USDC. Les entreprises qui émettent ces tokens, dont Tether et Circle, sont en mesure de les bloquer. La première tâche de l'attaquant a donc été d'échanger les stablecoins contre des actifs qui ne peuvent pas être gelés de cette manière, comme ETH et TRX.
Sur Ethereum, Tether a gelé les USDT volés 37 minutes après leur arrivée. Avant le gel, l'attaquant a réussi à échanger 434 millions d'USDT contre de l'ETH via des plateformes d'échange décentralisées (DEX) telles qu'Uniswap. De plus, il a emprunté 19,762 ETH sur le protocole de prêt Aave, en mettant en garantie 59.9 millions d'USDT supplémentaires.
Sur Tron, l'attaquant a échangé 234 millions d'USDT contre des TRX via SunSwap avant que Tether ne gèle les fonds restants. Circle a réussi à bloquer la totalité des 823 millions d'USDC volés avant qu'ils ne puissent être échangés.
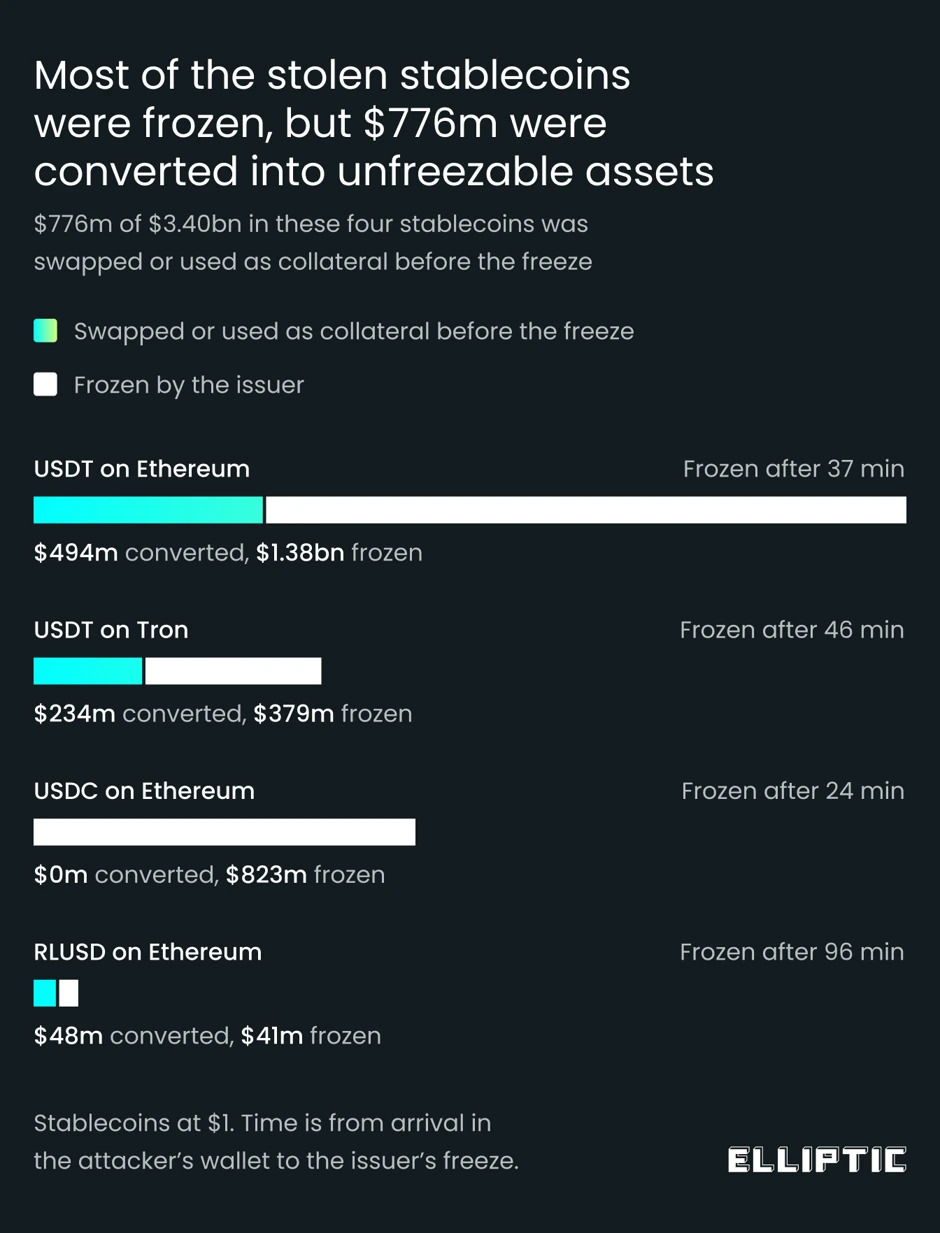
Les volumes de tokens sont indiqués en millions, et les stablecoins sont évalués à $1 par token. Le temps est compté à partir du moment où les fonds sont arrivés dans le portefeuille de l'attaquant jusqu'à ce qu'ils soient bloqués par l'émetteur.
Au total, environ 2.85 milliards de dollars ont été gelés ou saisis. Environ $786M en stablecoins ont été échangés avant que les gels ne prennent effet.
Au cours de cette même demi-heure, les 18,270 BTC volés ont été répartis sur 19 adresses. Ces fonds n'ont pas bougé depuis.
30 octobre: Tron devient la voie principale
Après la première heure, il n'y a eu presque aucun mouvement de fonds sur Tron pendant environ cinq heures. Puis, à 02:19 UTC le 30 octobre, un seul portefeuille de distribution a commencé à envoyer les 684.6 millions de TRX de l'attaquant en petites quantités vers des centaines de nouvelles adresses. Les fonds ont finalement été répartis sur environ 7,700 portefeuilles.
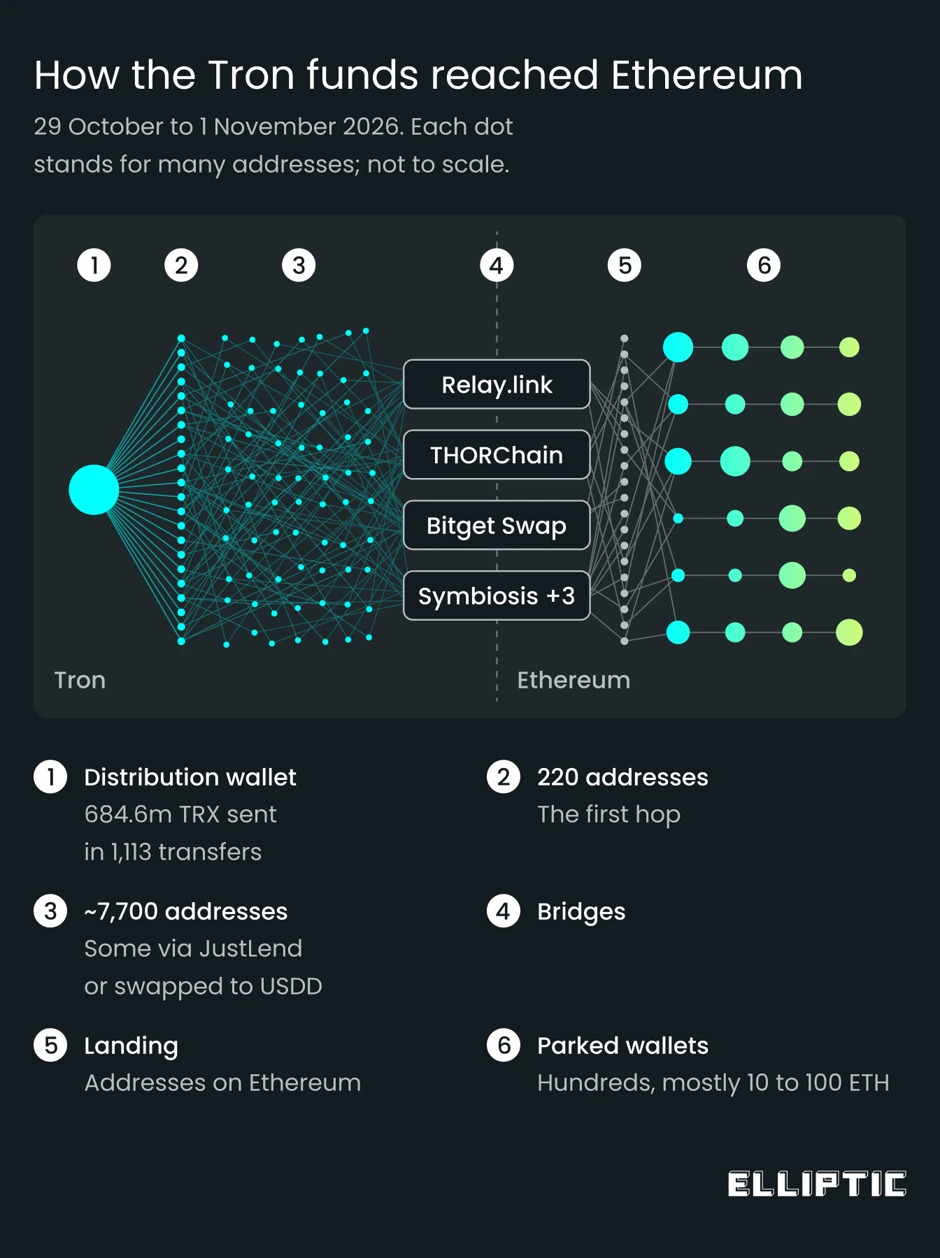
Au cours des deux heures et demie suivantes, l'attaquant a utilisé pour la première fois six ponts inter-chaînes différents, les testant principalement avec de petits transferts. Ces ponts permettent d'envoyer un actif depuis une blockchain et de recevoir un actif correspondant sur un autre réseau. Presque tous les TRX ont été transférés vers Ethereum sous forme d'ETH. À ce jour, des actifs d'une valeur d'au moins $147M ont été transférés hors de Tron via des ponts inter-chaînes.
Sur Ethereum, les ETH entrants ont été envoyés vers des adresses nouvellement créées, après quoi les fonds ont cessé de bouger. Désormais, environ 68,600 ETH sont répartis sur environ 840 de ces petits portefeuilles. La plupart d'entre eux détiennent entre 10 et 100 ETH. Les neuf plus grandes adresses, qui détiennent 89% de tous les ETH de l'attaquant, n'ont pas bougé de fonds depuis le 30 octobre.
31 octobre: nouveaux itinéraires et opérations plus rapides
Le 31 octobre, l'attaquant a ajouté de nouveaux itinéraires de blanchiment. À partir de 03:36 UTC, une partie des TRX a commencé à être échangée contre des USDD - un stablecoin présenté comme résistant au gel, c'est-à-dire ne pouvant pas être bloqué par une seule organisation centralisée.
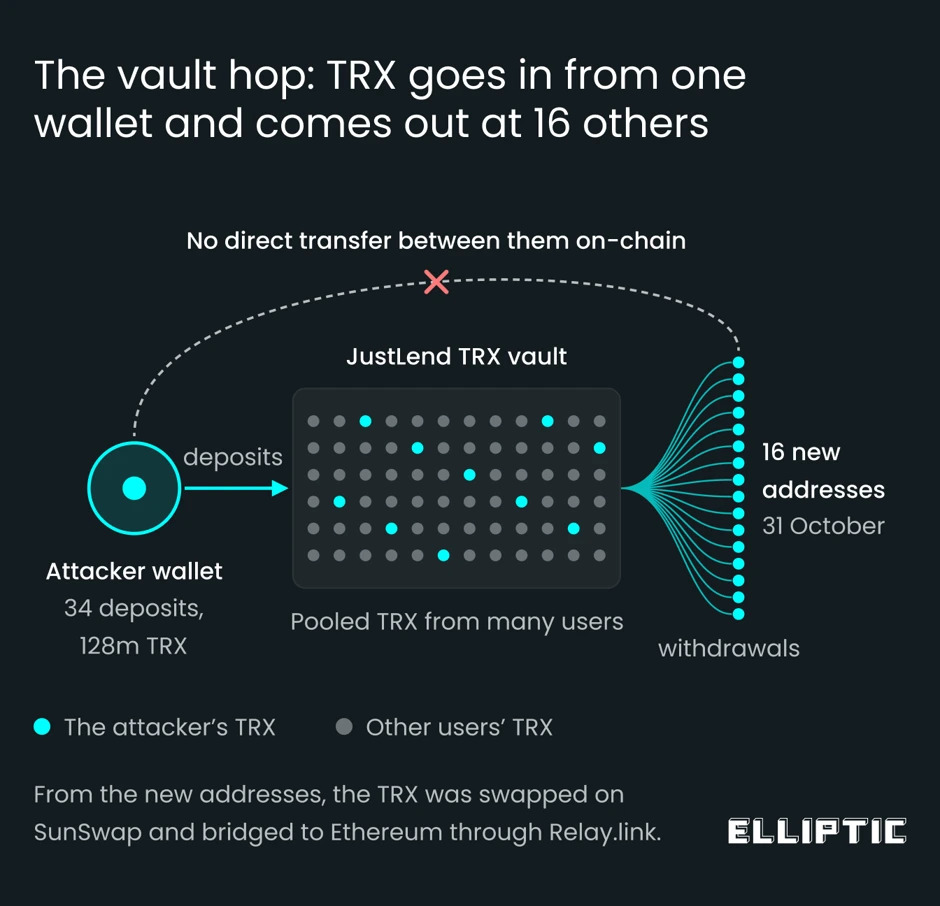
À partir de 05:18 UTC, l'une des adresses a fait transiter 128 millions de TRX par le pool de prêt JustLend: les fonds ont été déposés depuis un portefeuille et retirés vers 16 nouvelles adresses. Il n'y a eu aucun transfert direct entre les adresses d'envoi et de réception.
Le portefeuille de distribution a également commencé à fonctionner plus rapidement. Alors que pendant la majeure partie du 30 octobre il envoyait moins de 12 million de TRX par heure, le 31 octobre sa vitesse a atteint 37 millions de TRX par heure. Les opérations se sont poursuivies pendant les deux nuits, heure de Pyongyang. Au moment le plus actif, à 08:00 UTC le 31 octobre, les portefeuilles de l'attaquant sur Tron effectuaient environ 1,300 transactions par heure.
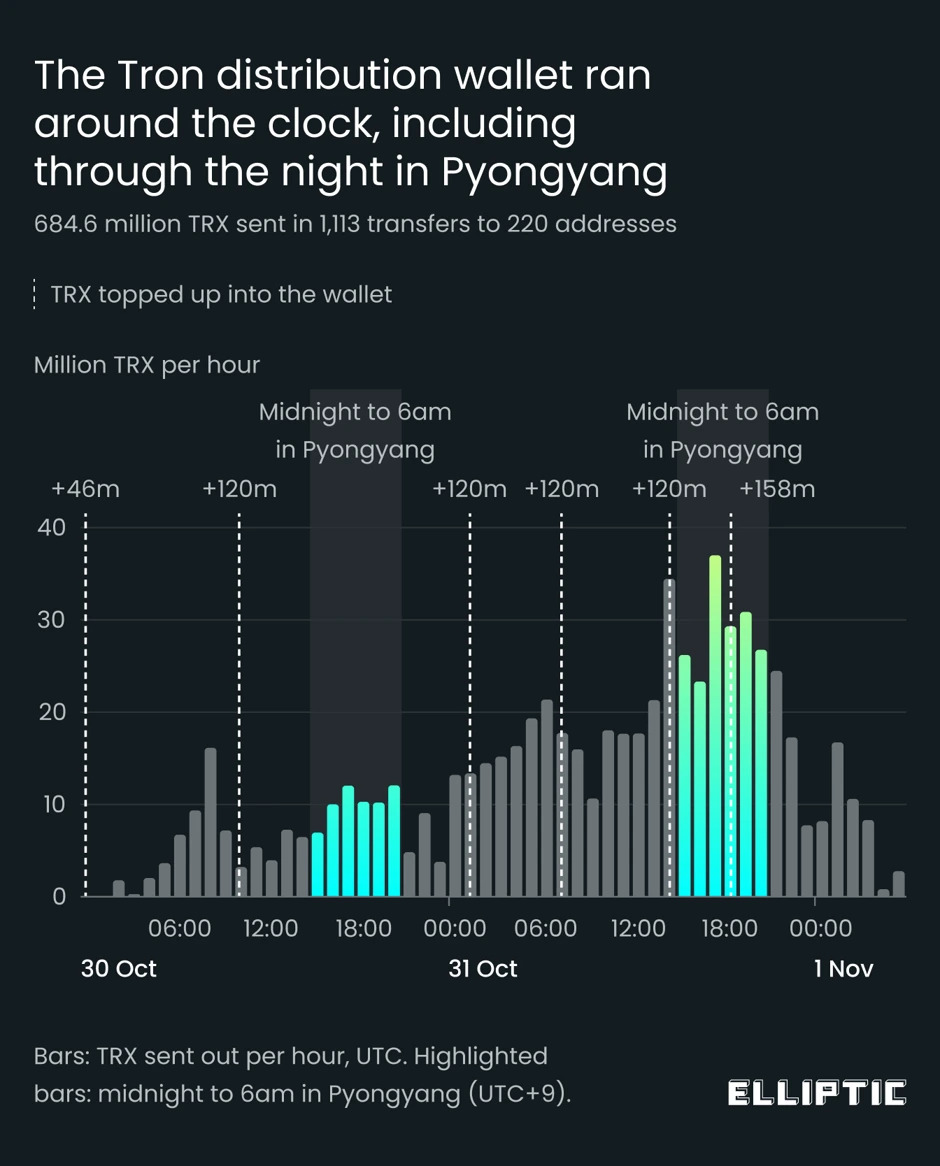
Le graphique montre les transferts depuis le portefeuille de distribution de 02:19 UTC le 30 octobre à 05:33 UTC le 1 novembre.
Tard dans la soirée du 31 octobre, le FBI a attribué le vol au groupe TraderTraitor et a publié les adresses de portefeuille de l'attaquant.
1 novembre: l'activité sur Tron s'essouffle, les fonds commencent à bouger sur d'autres réseaux
Vers 05:00 UTC le 1 novembre, l'activité sur Tron s'était largement arrêtée. Le dernier transfert depuis le portefeuille de distribution a été effectué à 05:33 UTC. En 51 heures, 1,113 transferts en ont été envoyés.
Puis les fonds sur d'autres blockchains ont commencé à bouger. À partir de 07:00 UTC, des tokens NEAR ont commencé à être transférés vers de nouvelles adresses. À partir de 08:19 UTC, une partie des ETH restés immobiles jusque-là a recommencé à bouger - par lots d'environ 10 ETH. À partir de 09:38 UTC, environ la moitié des SOL volés a été envoyée vers une nouvelle adresse, depuis laquelle de petits montants ont ensuite commencé à être retirés progressivement. Les NEAR n'ont plus bougé depuis.
Ce jour-là, les fonds volés ont également été mixés pour la première fois. À partir de 05:55 UTC, des bitcoins obtenus à partir d'opérations avec des actifs provenant de Tron ont commencé à être envoyés dans des transactions dites CoinJoin utilisant WabiSabi - le protocole utilisé dans Wasabi Wallet et des portefeuilles similaires.
Plus tard ce même jour, une partie des ETH restés intacts a été échangée contre des bitcoins. La majeure partie des BTC obtenus a également été envoyée via CoinJoin. Vers 06:02 UTC le 2 novembre, environ 28 BTC d'une valeur de $2.2M étaient passés par 18 de ces opérations.
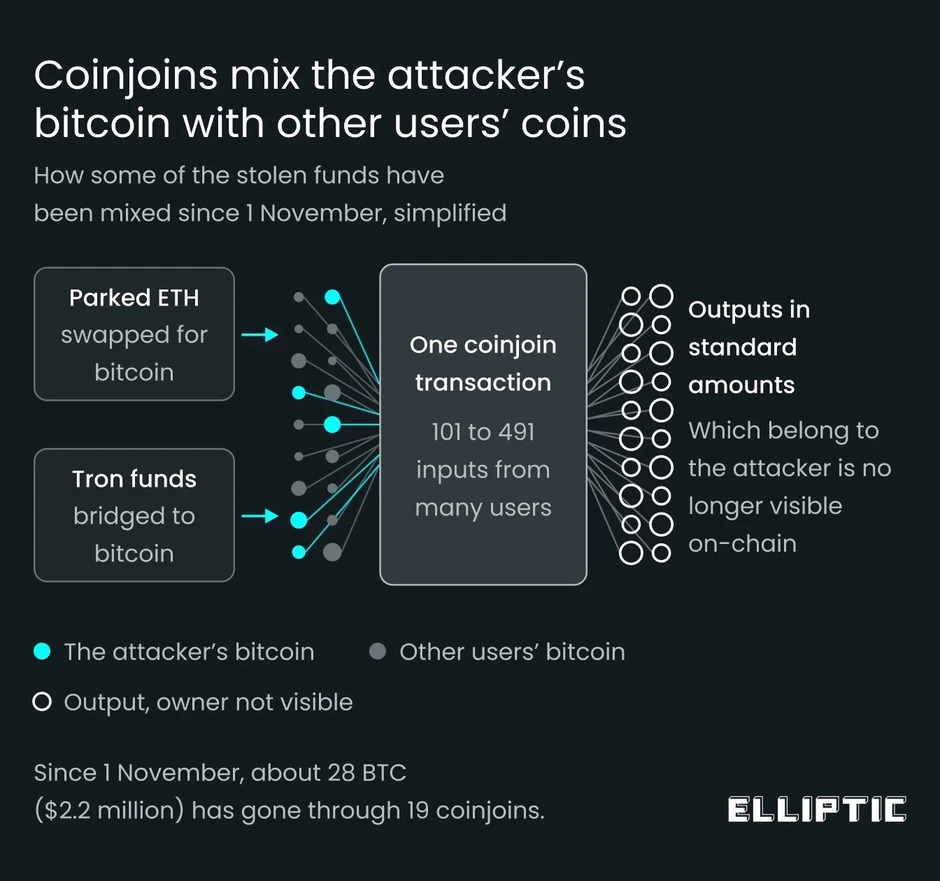
Le schéma est simplifié. Dans ce cas, chaque transaction CoinJoin comptait entre 101 et 491 entrées.
Les mixeurs crypto: comment ils fonctionnent et ce que signifie leur trace dans l'historique d'un portefeuille3 sept. 2026En savoir plus
2 novembre: les XRP bougent et les SOL sont échangés contre des bitcoins
Tôt le matin du 2 novembre, les XRP ont commencé à bouger pour la première fois depuis le vol. Entre 02:12 et 04:00 UTC, les 233 millions de XRP ont tous été envoyés vers six nouvelles adresses, où ils se trouvent toujours.
Sur Solana, l'attaquant a échangé une partie des SOL contre des USDC, puis a reconverti les USDC en SOL. De plus, il a fait transiter des SOL par un pool de prêt en utilisant le même schéma que sur Tron: il a déposé des fonds depuis une adresse et les a retirés vers une autre.
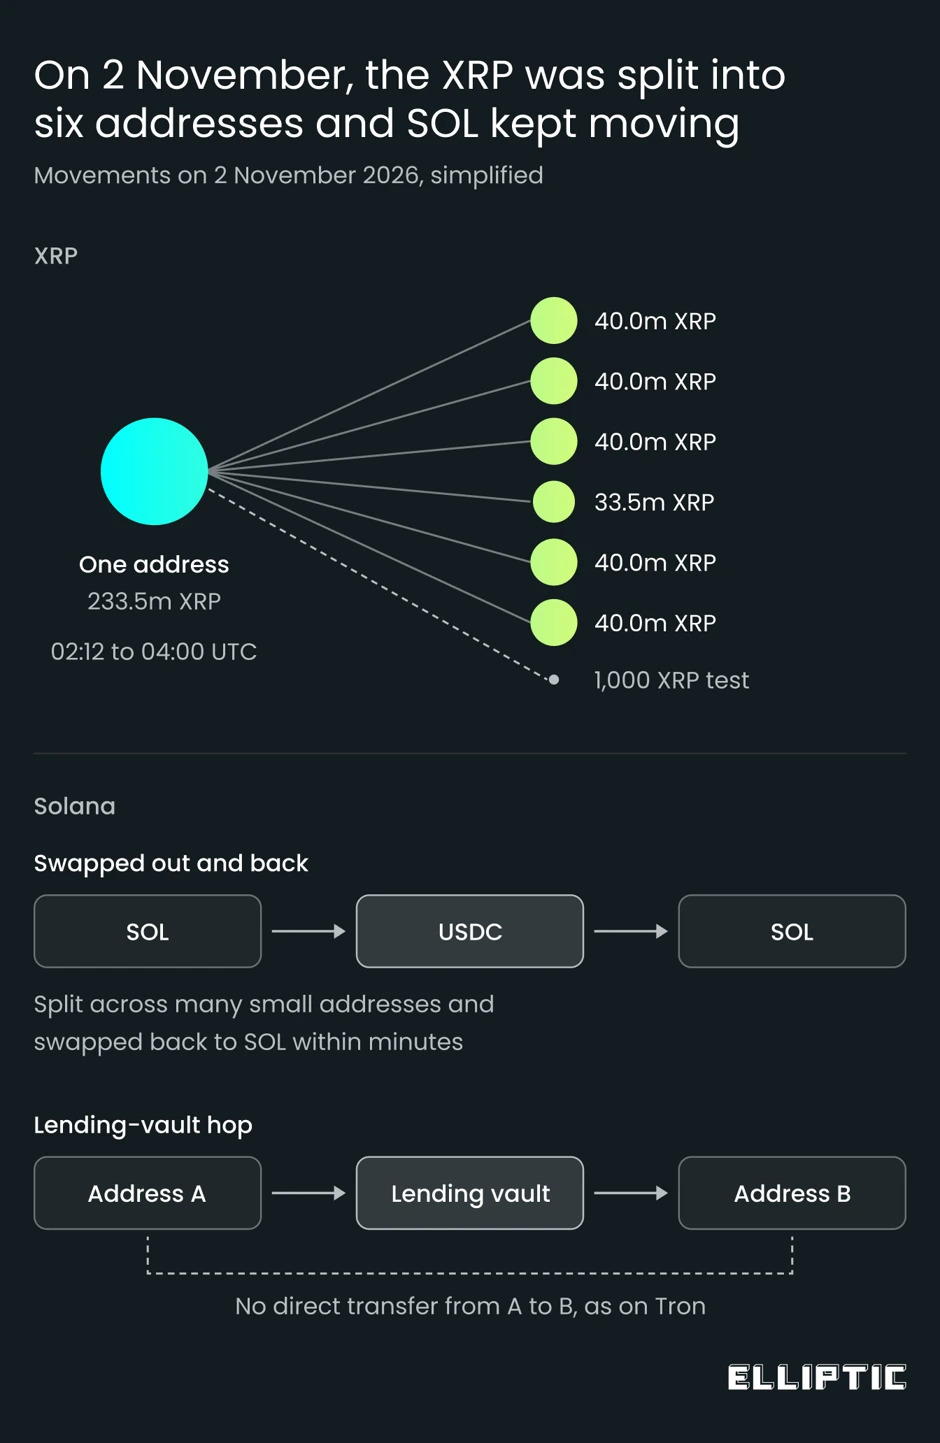
Les volumes de XRP sont basés sur les données de la blockchain. Le mouvement des fonds sur Solana est présenté sous forme simplifiée. Les adresses de portefeuille ne sont pas indiquées.
3 novembre: les SOL sont retirés plus rapidement
Le 3 novembre, le rythme des opérations s'est accéléré. À 08:40 UTC, environ 87,000 SOL d'une valeur de $8M avaient été retirés du portefeuille d'origine qui avait reçu les SOL volés. Ces fonds ont été répartis entre de nouveaux portefeuilles, transférés via des pools de prêt et un service de liquid staking, puis vendus ou échangés contre du bitcoin. Environ 825,000 SOL restent sur l'adresse d'origine et les portefeuilles associés, presque tout étant concentré sur deux adresses.
Sur Tron, un portefeuille qui détenait environ 700,000 TRX a été vidé. Ces tokens ont été échangés contre des USDT et des USDD, transférés via un marché de prêt, puis échangés contre du bitcoin. Les USDT ne sont jamais restés plus d'une minute dans le même portefeuille.
De petites quantités d'ETH ont également continué d'être échangées contre du bitcoin. Au total, les nouvelles adresses bitcoin détiennent désormais environ 200 BTC d'une valeur de $15M. Ces fonds ont été obtenus en échangeant d'autres actifs volés.
Des techniques qui rendent les fonds plus difficiles à tracer
L'attaquant combine plusieurs méthodes courantes. Aucune n'est nouvelle, mais leur utilisation conjointe complique considérablement le traçage des actifs volés.
Les fonds sont répartis entre des milliers de nouvelles adresses, ce qui signifie qu'un nombre bien plus important de transactions individuelles doit être suivi.
Les actifs sont déplacés entre les blockchains à l'aide de ponts inter-chaînes et de services d'échange inter-chaînes. Le dépôt de fonds sur un réseau et leur réception sur un autre sont enregistrés comme des transactions distinctes. Certains lots traversent quatre blockchains différentes en l'espace de quelques heures.
Les actifs sont échangés sur des plateformes d'échange décentralisées. Le token surveillé change donc constamment. Les fonds transitent par des pools de prêt et des services de liquid staking sur Tron et Solana. Cela permet d'éviter un transfert direct entre l'adresse de l'expéditeur et celle du destinataire.
Les bitcoins sont mélangés via CoinJoin: des pièces provenant de différents utilisateurs sont combinées dans une même transaction, ce qui rompt le lien visible entre les fonds entrants et sortants.
Diviser les fonds en petits montants ne fait pas que compliquer le traçage. Les petits lots peuvent être échangés ou déplacés via des ponts inter-chaînes sans provoquer de variations notables du prix sur le marché. Ces opérations sont moins visibles pour les plateformes d'échange qui filtrent les fonds entrants. De plus, le blanchiment peut être réalisé par petits lots, au rythme choisi par l'attaquant.
Le blanchiment est-il automatisé?
La rapidité des opérations a alimenté des spéculations selon lesquelles les fonds seraient déplacés par des agents IA autonomes. Toutefois, les données disponibles indiquent plutôt une automatisation classique: intervalles de temps fixes, montants prédéfinis, nouvelles tentatives sans analyse du résultat, et nouvelles méthodes introduites par étapes espacées de quelques heures. On observe également des pauses qui rappellent un horaire de travail humain normal.
L'ampleur même des opérations suggère l'utilisation d'un logiciel. Sur Tron, les fonds volés ont été déplacés en environ 32,000 transactions. Au pic, environ 1,300 opérations ont été réalisées en une heure - soit environ une toutes les trois secondes. Chaque dollar ayant transité par le circuit de blanchiment sur Tron a été déplacé environ neuf fois.
Où se trouvent les fonds actuellement
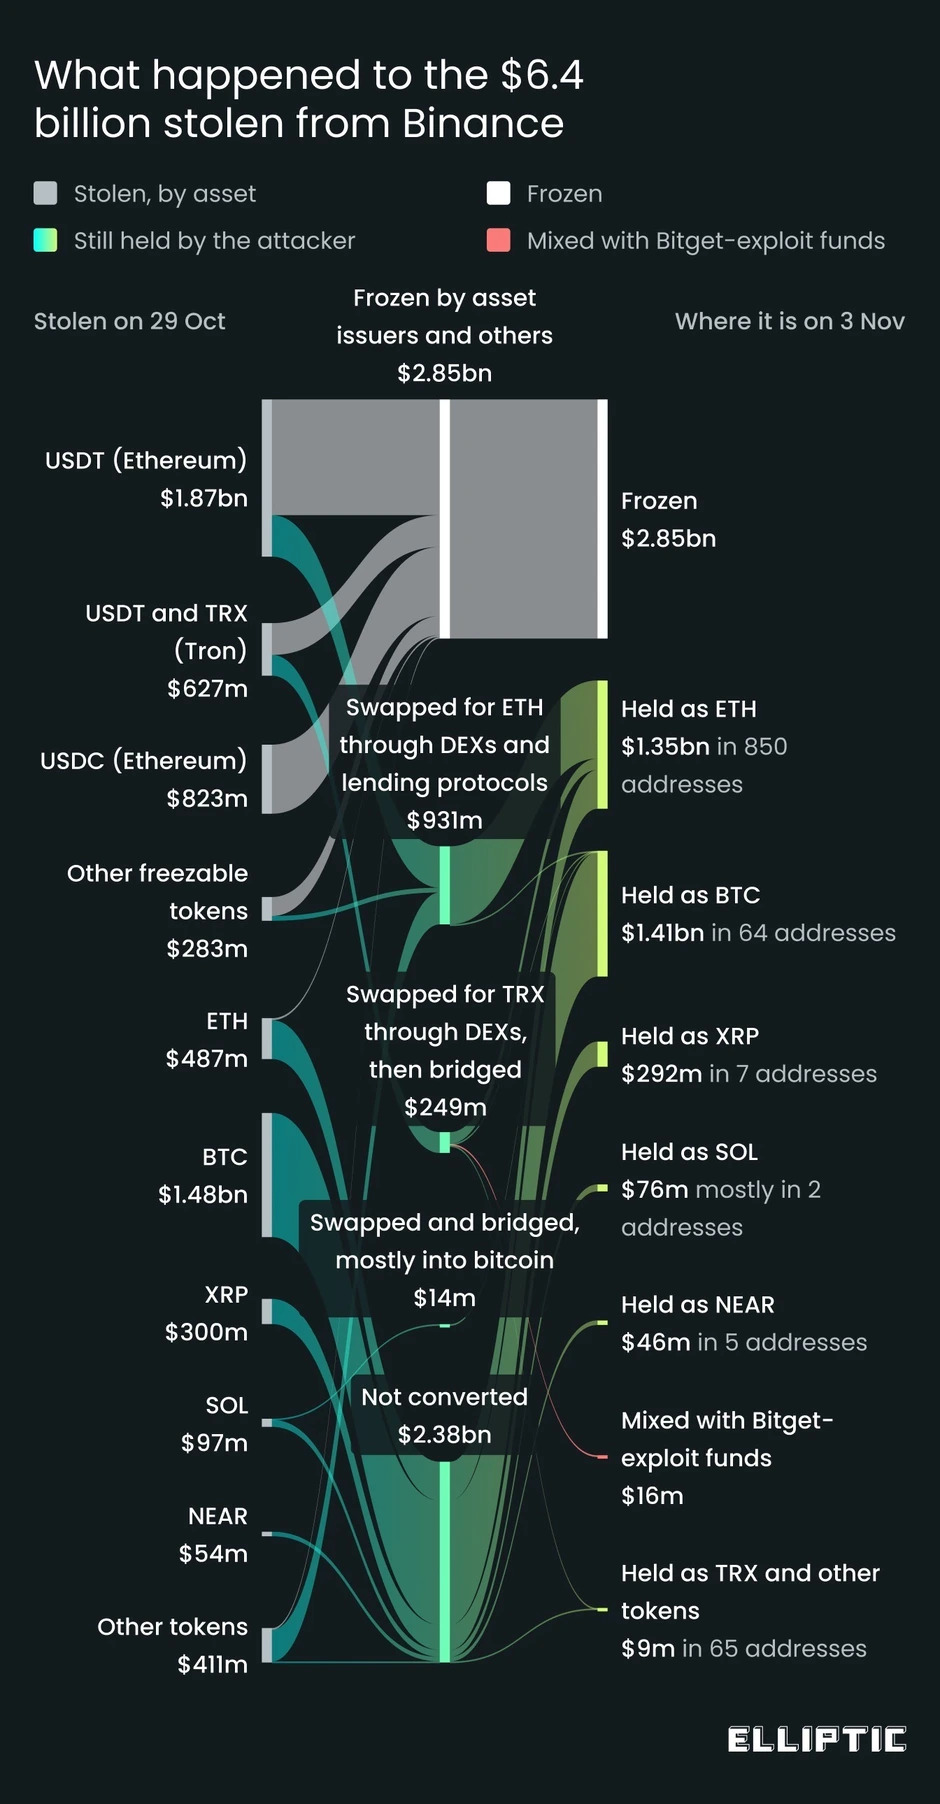
La largeur des bandes indique la valeur des actifs au moment du vol. Les fines lignes menant au bitcoin montrent les échanges de SOL, TRX et ETH contre du BTC - environ $15M à ce jour. Les étiquettes à droite indiquent la valeur actuelle des actifs vers 08:35 UTC le 3 novembre 2026. Les données sur les soldes gelés ont été revérifiées vers 08:30 UTC.
Sur les 6.43 milliards de dollars volés, 2.85 milliards de dollars ont été gelés. Environ 3.18 milliards de dollars se trouvent encore sur des adresses liées au vol.
La majeure partie de ces fonds n'est pas encore passée par des circuits de blanchiment. Il s'agit principalement du bitcoin et de l'ETH détenus sur les neuf plus grandes adresses. Ces actifs restent très probablement sous le contrôle de la Corée du Nord. En revanche, les fonds déjà en circulation dans les circuits de blanchiment pourraient avoir changé de mains.
En se faisant passer pour un client: comment ZachXBT a infiltré un réseau chinois blanchissant de l'argent pour Lazarus5 oct. 2026En savoir plus
Dans des cas précédents, la Corée du Nord a remis des fonds volés à des réseaux chinois spécialisés dans le blanchiment d'argent. Les données de la blockchain ne permettent pas d'établir si cela s'est produit dans ce cas.
Environ $16M a été transféré vers des adresses qui détiennent également des fonds provenant du piratage de Bitget en septembre 2026. Cette attaque est également liée au groupe TraderTraitor.
Les fonds volés ont-ils été encaissés?
À ce stade, seule une part probablement insignifiante des fonds a été encaissée. La plupart des opérations réalisées jusqu'à présent consistent en des échanges entre différents actifs crypto: les actifs changent de forme, mais restent sur des blockchains publiques, à des adresses liées au vol.
Et ensuite?
Après le piratage de Bybit en février 2025, la Corée du Nord a blanchi la totalité des 499,000 ETH volés en dix jours. Cela a été réalisé principalement en échangeant de l'Ethereum contre du bitcoin. Cependant, l'encaissement final a pris plusieurs mois.
Selon l'enquête, les fonds volés à Bybit ont finalement été échangés contre de l'USDT sur TRON, puis retirés via des services de trading OTC présumés chinois. Ces intermédiaires règlent avec les vendeurs off-chain, de sorte que la chaîne publique de transferts s'arrête à leurs adresses.
Jusqu'à présent, le blanchiment après le piratage de Binance progresse plus lentement. L'ETH et le BTC ne peuvent pas être gelés comme le sont les stablecoins centralisés, l'attaquant n'a donc aucune raison de se précipiter. De plus, le montant volé représente plus du double des dommages causés par le piratage de Bybit. Tenter de vendre rapidement de tels volumes entraînerait des pertes importantes en raison de conditions d'échange défavorables.
Enfin, après que le FBI a publié les adresses de l'attaquant, les services d'échange et d'autres acteurs du marché ont acquis la capacité de suivre les opérations liées à l'attaque.
L'ETH devrait être progressivement échangé contre du bitcoin par petits lots, puis, sur plusieurs mois, des tentatives d'encaissement seront effectuées via des courtiers OTC. Les échanges de SOL amorcés le 2 novembre illustrent déjà ce schéma à plus petite échelle.
De nouveaux gels seront plus difficiles à obtenir. Le blocage de 44% des fonds volés constitue déjà un résultat inhabituel. Après le piratage de Bybit, environ 3% des actifs volés avaient été gelés. Les opportunités les plus probables pour de nouveaux gels sont les stablecoins qui transitent brièvement par des adresses intermédiaires lors des transferts, ainsi que les services centralisés par lesquels l'attaquant tentera d'encaisser les fonds. Des alertes concernant des transferts suspects ont déjà permis de détecter de telles opérations et de faire geler des actifs.
