Ce qui s'est passé
Dans la soirée du 29 octobre, des actifs numériques d'une valeur de plusieurs milliards de dollars ont commencé à quitter les portefeuilles de Binance, la plus grande plateforme d'échange de cryptomonnaies au monde. En quelques minutes, les portefeuilles de la plateforme sur XRP Ledger, Ethereum, Bitcoin, TRON, Solana et quatre autres blockchains ont envoyé leurs fonds vers des adresses contrôlées par un seul attaquant. Une seconde vague de transferts est survenue vers 23:05 UTC: cette fois, des fonds ont été envoyés depuis les portefeuilles de Binance sur Avalanche et Polygon.
Binance a déclaré enquêter sur un possible problème de sécurité, puis a annoncé une suspension temporaire des retraits sur plusieurs réseaux par mesure de précaution. La plateforme a indiqué que les fonds des utilisateurs sont en sécurité. La situation continue d'évoluer, et les chiffres de cet article reflètent les données de la blockchain à 00:30 UTC le 30 octobre.
Le plus grand piratage crypto de l'histoire: ce que l'on sait sur la brèche de 6.3 milliards de dólares chez Binance30 oct. 2026En savoir plus
Qui est derrière l'attaque?
L'analyse relie cette attaque à TraderTraitor, l'un des groupes de piratage nord-coréens les plus connus. Cette évaluation repose sur une combinaison de données obtenues à la fois directement sur les blockchains et auprès de sources externes. En février 2025, le FBI a désigné ce même groupe comme responsable du piratage de Bybit, d'un montant de 1.5 milliards de dollars.
Plusieurs caractéristiques de l'attaque actuelle correspondent à des méthodes déjà utilisées lors de vols majeurs liés à la Corée du Nord. Parmi eux figurent le piratage de Bybit et l'attaque contre KelpDAO en avril 2026. Dans les deux cas, on retrouve de petits transferts depuis Tornado Cash pour financer le portefeuille de l'opérateur, des actions préparatoires entamées bien avant le vol, et des signatures obtenues à l'avance puis utilisées presque simultanément.
Dans le même temps, la méthode de blanchiment identifiée jusqu'à présent diffère du schéma utilisé après le piratage de Bybit. Cette fois, l'attaquant s'est fortement appuyé sur des échanges de grande ampleur via des acteurs professionnels du marché et des protocoles de prêt, plutôt que principalement sur des ponts inter-chaînes. Davantage de détails pourraient émerger à mesure que l'enquête progresse.
Combien a été volé?
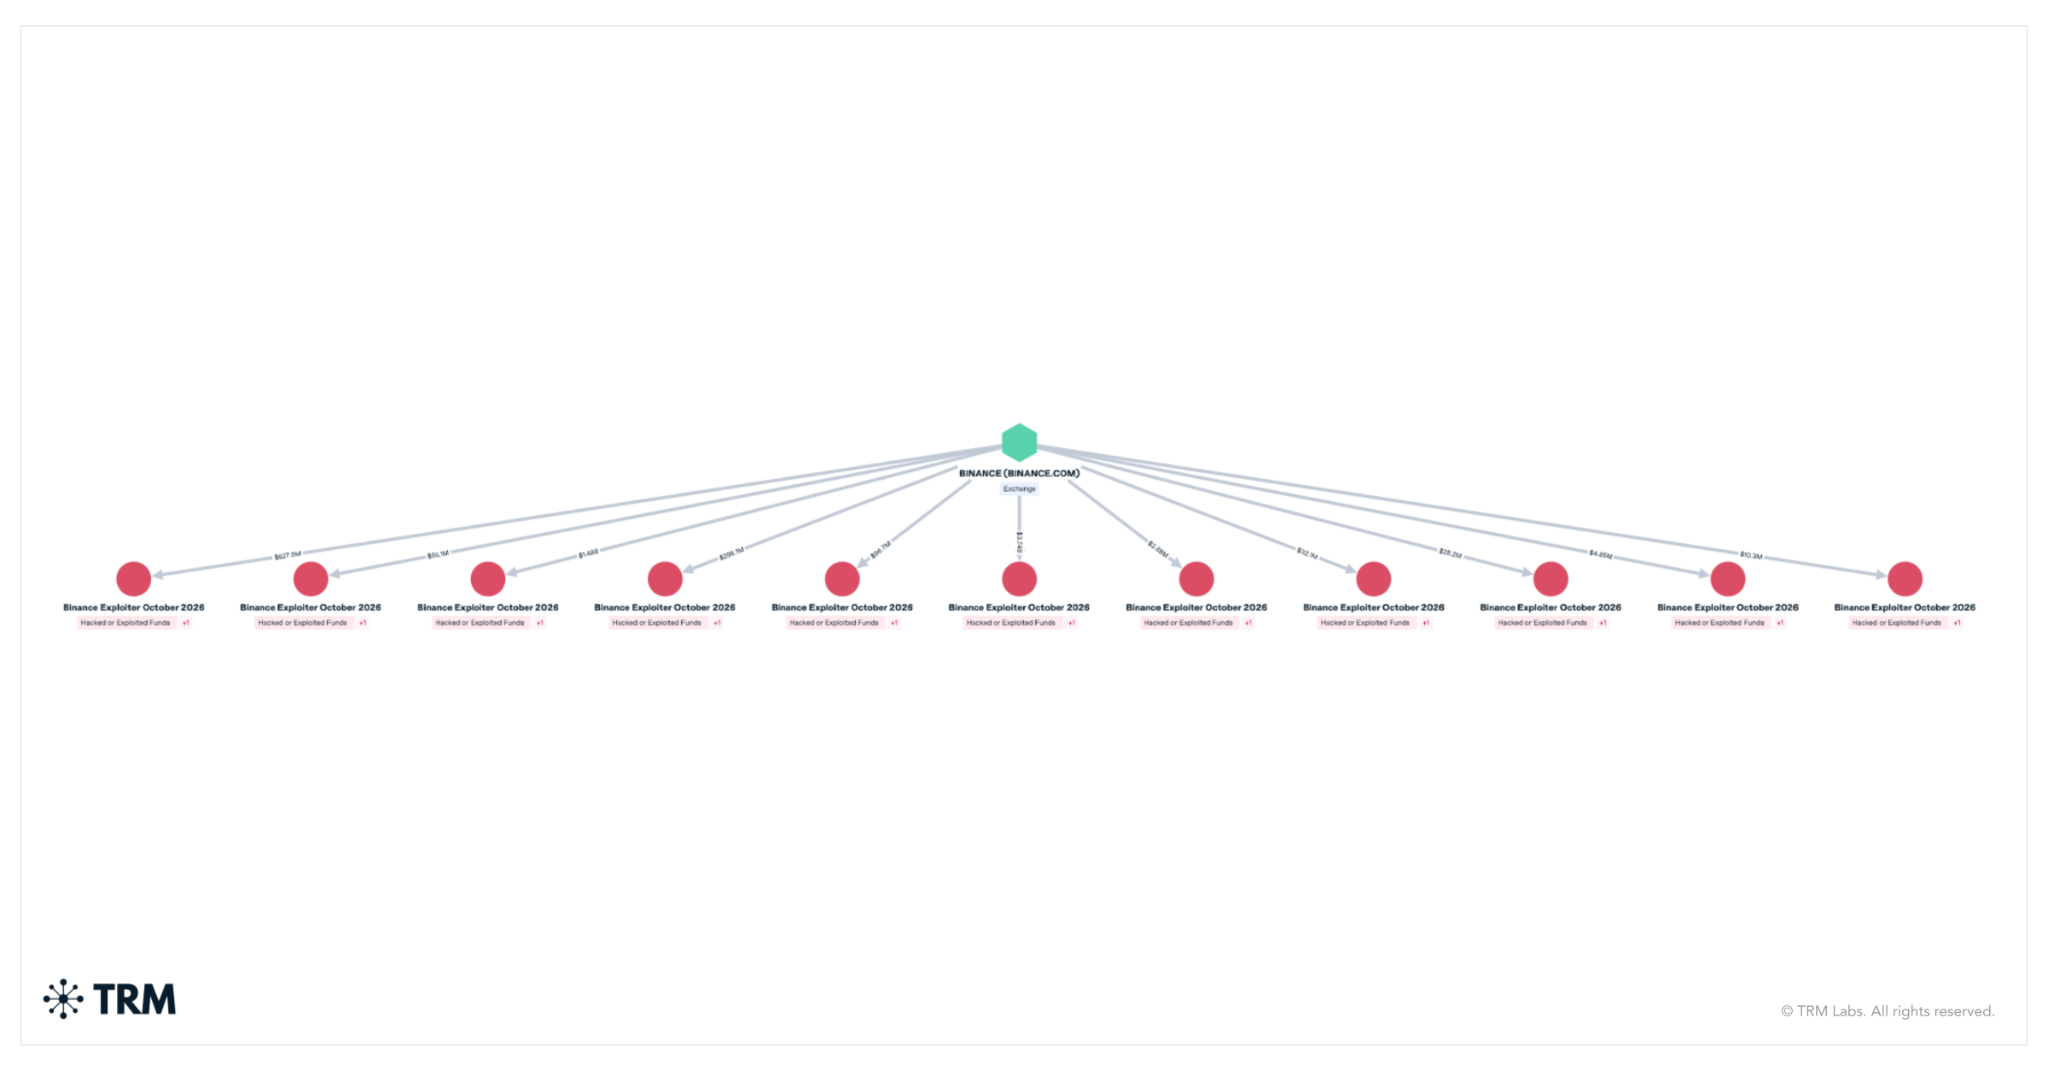
Tous les transferts des portefeuilles liés à Binance vers les adresses contrôlées par l'attaquant sur dix réseaux blockchain ont été tracés. Si chaque transfert est évalué au prix du marché de l'actif au moment du vol, le total s'élève à environ 6.36 milliards de dollars. Aux prix actuels, ces mêmes actifs valent environ 6.23 milliards de dollars.
Ethereum représente environ 3.79 milliards de dollars. Cela inclut 200,630 ETH et 185 autres tokens, parmi lesquels 1.875 milliards d'USDT, 823 millions d'USDC et 88.5 millions de RLUSD. 18,270 BTC d'une valeur d'environ 1.47 milliards de dollars ont été drainés du réseau Bitcoin. Sur TRON, 612.7 millions d'USDT et 46.4 millions de TRX ont été volés - soit environ $628M. 233.46 millions de XRP d'une valeur d'environ $296M ont été prélevés sur XRP Ledger. Sur Solana, le montant volé s'est élevé à 970,500 SOL, soit environ $96M.
Arbitrum, Optimism et Base représentent ensemble environ $39M, dont 74.6 millions d'ARB drainés d'Arbitrum. Des actifs d'une valeur d'environ $28M ont été volés sur Avalanche, et environ $10M sur Polygon.
Comment l'attaque s'est déroulée
La préparation a commencé au moins 36 heures avant le vol. Dans la matinée du 28, le portefeuille opérateur utilisé pour mener l'attaque a reçu trois petits transferts depuis Tornado Cash - un service qui permet de dissimuler la source d'origine des cryptos.
Tôt dans la matinée du 29, l'attaquant a déployé la première version du code d'attaque et l'a testée sur deux portefeuilles. Plus tard dans la journée, il a testé la version finale sur un troisième portefeuille, puis a renvoyé les fonds de test vers sa propre adresse. Quatre heures après ce test, le même code a été installé sur un portefeuille chaud de Binance.
Le premier vol de la soirée a eu lieu sur XRP Ledger. Entre 20:05 et 20:09 UTC, cinq portefeuilles Binance ont envoyé 233.46 millions de XRP vers une seule adresse de l'attaquant. Ensuite, chacun de ces portefeuilles n'a conservé que le solde minimum requis pour exister sur le réseau. Les XRP volés sont restés sur cette adresse depuis.
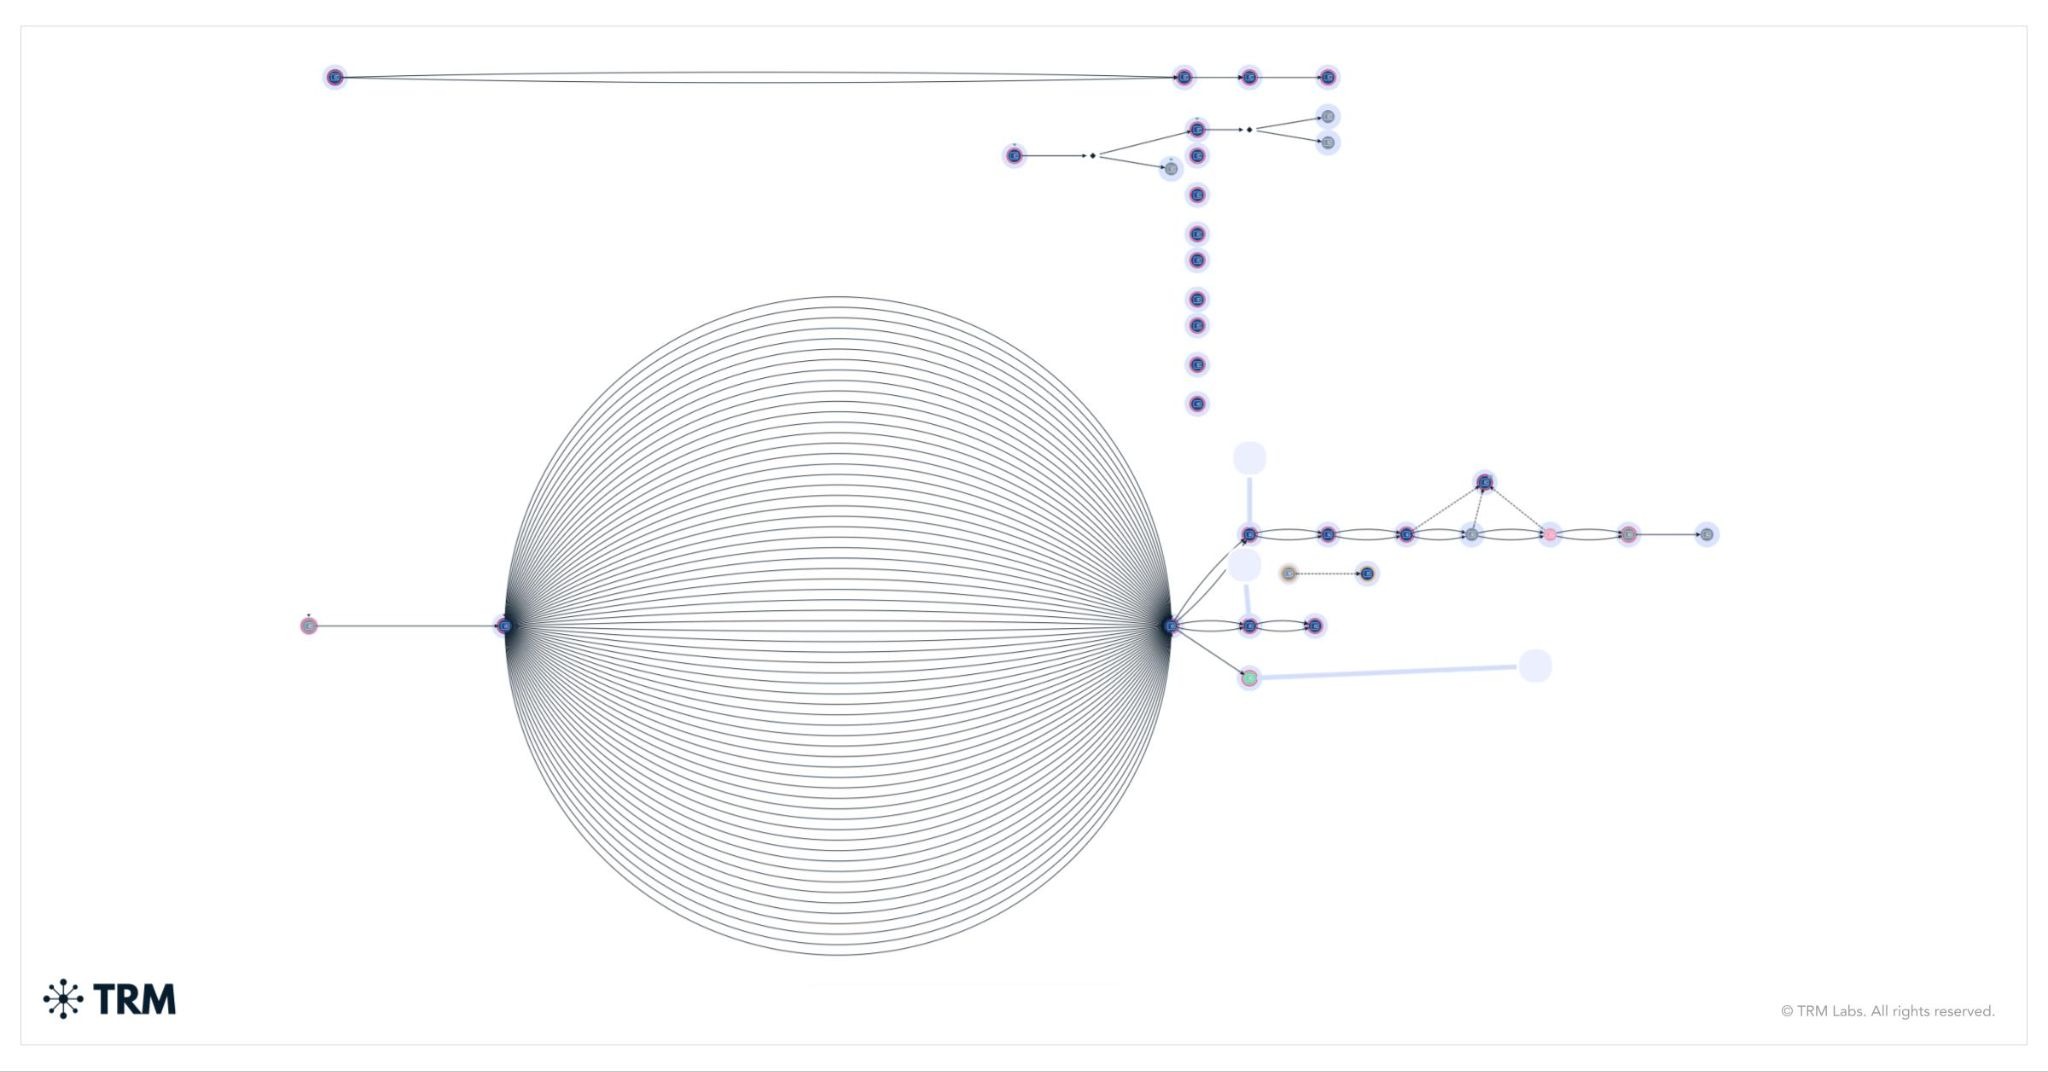
Peu après 20:10 UTC, des transferts provenant des portefeuilles Binance sur Solana et Optimism ont suivi. À 20:20 UTC, le portefeuille chaud Bitcoin de Binance a envoyé 18,270 BTC vers l'adresse de l'attaquant. Celui-ci a commencé à fractionner les fonds en lots d'environ 1,000 et 100 BTC au sein d'un même bloc. Cette méthode est appelée peel chain (chaîne de desquamation) - une chaîne de transferts séquentiels dans laquelle un montant important est progressivement fragmenté en plus petites parties. Cette approche complique le traçage du mouvement des fonds. Moins de deux minutes plus tard, le portefeuille chaud Binance sur Tron a envoyé à l'attaquant 612.7 millions d'USDT et 46.4 millions de TRX.
Comment l'attaquant a pris le contrôle d'un portefeuille chaud de Binance
Dans ce cas, il s'agissait de l'un des portefeuilles chauds les plus connus de Binance sur Ethereum.
Le mécanisme EIP-7702 est apparu lors de la mise à niveau d'Ethereum appelée Pectra, intervenue en mai 2025. Il permet à un portefeuille crypto classique de déléguer le contrôle de ses actions à un contrat intelligent - un programme spécial sur la blockchain - au moyen d'une autorisation signée. Par la suite, tous les appels au portefeuille sont exécutés selon le code de ce contrat. La délégation reste en place jusqu'à ce que le portefeuille lui-même signe une nouvelle autorisation qui modifie ou révoque le paramètre précédent.
À 20:20 UTC, l'opérateur a envoyé une seule transaction contenant 50 autorisations de délégation. Chacune d'elles était signée par le portefeuille chaud de Binance et pointait vers un contrat de balayage (sweeper) qui n'acceptait des commandes que de l'opérateur.
Chaque portefeuille possède un compteur de transactions appelé nonce. Il augmente à chaque nouvelle opération. Une autorisation signée n'est valide que pour la valeur du compteur que possède le portefeuille au moment de l'exécution. Le portefeuille chaud de Binance traite en permanence des demandes de retrait, de sorte que son compteur change constamment.
En préparant des signatures à l'avance pour 50 valeurs de compteur consécutives, l'attaquant s'est assuré de pouvoir utiliser au moins une des autorisations, même si le compteur avait déjà changé au moment de l'exécution de la transaction. L'une des autorisations correspondait à la valeur courante - et cela a suffi. Toutes les signatures ont été préparées à l'avance et envoyées en un seul lot.
Trois minutes et 24 secondes après la délégation, l'opérateur a ordonné au portefeuille chaud de Binance de transférer l'intégralité de son solde vers une adresse contrôlée par l'attaquant. Une seule transaction a déplacé 167,464 ETH et 63 autres tokens, dont 1.615 milliards d'USDT.
La délégation est restée en vigueur. Au fur et à mesure que de nouveaux fonds arrivaient sur le portefeuille chaud de Binance, l'opérateur les a retirés à nouveau à 20:41, 20:59, 21:04, 21:44, 22:39 et 23:56 UTC.
De plus, ce portefeuille était utilisé pour exécuter les opérations d'un compte intelligent distinct de Binance. Cela a permis à l'attaquant d'en prélever 823 millions d'USDC. Peu après, Circle a gelé ces fonds.
Les données indiquent une compromission du système de signature des transactions de Binance
Les premiers signes d'activité sur Ethereum suggéraient que l'attaquant avait peut-être trompé quelqu'un pour obtenir des signatures en vue des autorisations de délégation. Toutefois, cette version n'explique que les événements survenus sur Ethereum et ne montre pas comment les fonds ont été drainés des autres réseaux.
Durant la même période, cinq portefeuilles Binance sur XRP Ledger, les portefeuilles de la plateforme sur Arbitrum, Avalanche, Optimism et Base, le portefeuille chaud Bitcoin, le portefeuille chaud Tron et le portefeuille Solana ont envoyé des fonds à l'attaquant via de simples transferts signés.
Un autre portefeuille chaud de Binance sur Ethereum a envoyé de la même manière 28,006 ETH, 55.7 millions d'USDT et 25.9 millions de RLUSD - sans recourir à la délégation. Environ deux heures et demie plus tard, à 23:05 UTC, les portefeuilles Binance sur Avalanche et Polygon ont rejoint les transferts.
Ces portefeuilles fonctionnent sur différentes blockchains et utilisent différents types de clés et mécanismes de signature des transactions. Néanmoins, tous ont produit des signatures valides pour des transferts vers l'attaquant en l'espace d'environ une demi-heure.
Le lot de 50 autorisations pré-signées peut indiquer que l'accès au système était limité dans le temps ou que les signatures devaient être demandées via un mécanisme logiciel particulier. Binance n'a pas encore publié d'explication officielle sur la cause profonde de l'incident.
Gels de stablecoins et échanges des fonds volés
Les émetteurs de stablecoins ont réagi rapidement, et les gels se sont poursuivis toute la nuit. À 23:35 UTC, Binance a signalé que le montant confirmé des fonds gelés avait atteint 2.54 milliards de dollars. En comptant les gels on-chain ultérieurs, environ 2.7 milliards de dollars avaient été gelés à 00:30 UTC.
- 1. Tether - environ 1.77 milliards d'USDT.À 21:01 UTC, 37 minutes après le retrait principal, Tether a gelé 971.1 millions d'USDT sur l'adresse principale ayant reçu les actifs volés. Les fonds provenant des retraits suivants sont ensuite arrivés sur la même adresse. Elle détient désormais 1.175 milliards d'USDT. En outre, Tether a gelé 205 millions d'USDT sur deux autres adresses de l'attaquant sur Ethereum, 378.7 millions d'USDT sur deux de ses adresses sur Tron et 8.4 millions d'USDT sur Avalanche. Un autre montant de 6.2 millions d'USDT0 sur Polygon a également été bloqué.
- 2. Circle - environ 825 millions d'USDC.À 21:04 UTC, Circle a gelé 823 millions d'USDC sur l'adresse principale ayant reçu les fonds volés. L'opération a été menée en coopération avec les forces de l'ordre. L'entreprise a ensuite bloqué 1.56 millions d'USDC supplémentaires que l'attaquant avait obtenus en échangeant des AVAX et en transférant des fonds d'Avalanche vers Ethereum via un pont inter-chaînes.
- 3. Ripple - 40.5 millions de RLUSD.À 22:01 UTC, Ripple a bloqué le portefeuille détenant les RLUSD volés. À ce moment-là, 40.5 millions des 88.5 millions de RLUSD y restaient. L'entreprise a également gelé les RLUSD sur le portefeuille chaud compromis de Binance afin que les nouveaux fonds entrants ne puissent pas être retirés. La co-PDG de Binance, Yi He, a déclaré que l'aide de Ripple avait permis d'arrêter le transfert d'environ $200M. Dans le même temps, le gel de 40.5 millions de RLUSD est confirmé sur la blockchain.
- 4. World Liberty Financial - 27.8 millions d'USD1.À 22:10 UTC, World Liberty Financial a gelé 27.8 millions d'USD1 détenus sur l'adresse principale de réception. Un autre gel d'USD1 sur le portefeuille chaud compromis de Binance a été effectué à 22:26 UTC.
- 5. Arbitrum Security Council - 8,426 ETH et 74.6 millions d'ARB.L'Arbitrum Security Council est un groupe disposant de l'autorité pour prendre des mesures d'urgence sur le réseau Arbitrum. À 00:08 UTC, il a utilisé ces pouvoirs pour forcer deux transferts depuis le portefeuille de l'attaquant sur Arbitrum. De cette manière, 8,426 ETH et 74.6 millions d'ARB, d'une valeur totale d'environ $30M, ont été soustraits à son contrôle.
Dans les premières heures après l'attaque, l'attaquant a tenté d'échanger des stablecoins que les émetteurs pouvaient geler contre des actifs qui ne peuvent pas être bloqués de cette manière. Cela a eu un coût financier significatif.
- Environ 325 millions d'USDT ont été vendus à des participants professionnels du marché et à des teneurs de marché via UniswapX et d'autres contrats fonctionnant selon des conditions d'échange préétablies. En échange, l'attaquant a reçu environ 122,300 ETH. Le prix obtenu était d'environ $2,650 par ETH, alors que l'ETH se négociait dans la fourchette $2,300-2,350 à ce moment-là. Autrement dit, l'échange s'est effectué avec une décote de plus de 10%. Les 175 millions d'USDT restants de ce lot ont été gelés.
- Un autre portefeuille de l'attaquant a déposé 60 millions d'USDT dans le protocole de prêt Aave et a emprunté environ 19,760 ETH en garantie. Aave a ensuite gelé les marchés concernés.
- Sur Tron, 300 millions d'USDT ont été transférés vers un portefeuille qui a commencé à placer ces fonds dans le protocole de prêt JustLend. Un autre montant de 200 millions d'USDT a transité par une chaîne de portefeuilles intermédiaires, où il a été échangé sur Uniswap. 30 millions d'USDT de cette chaîne ont été gelés.
- Les 88.5 millions de RLUSD volés ont transité par deux adresses intermédiaires et sont arrivés sur un portefeuille depuis lequel 48 millions de tokens ont été vendus via des plateformes d'échange décentralisées entre 21:42 et 22:01 UTC. Les 40.5 millions de RLUSD restants ont été gelés par Ripple.
Après que l'ETH a été concentré dans plusieurs portefeuilles et que les 18,270 BTC ont continué à circuler le long de la chaîne de transferts séquentiels, environ 2.4 milliards de dollars d'actifs que les émetteurs ne peuvent pas geler sont restés sous le contrôle de l'attaquant.
D'après des vols majeurs précédents, la prochaine étape pourrait impliquer des transferts via des ponts inter-chaînes, des services d'échange et des courtiers OTC. Le traçage se poursuit à la fois pour les fonds circulant le long de la chaîne de transferts séquentiels et pour les portefeuilles où les actifs volés sont concentrés.
Que doivent faire les plateformes d'échange et les spécialistes de la conformité maintenant?
Les plateformes d'échange de cryptomonnaies et les spécialistes de la conformité devraient filtrer les dépôts entrants et les contreparties à la recherche de liens avec les adresses de l'attaquant déjà identifiées et étiquetées au cours de l'enquête. Dans les jours à venir, des fonds issus de la chaîne de transferts des bitcoins volés et des portefeuilles où les ETH sont concentrés pourraient atteindre des plateformes d'échange, des services d'échange et des bureaux de trading OTC.
Les équipes de trésorerie devraient surveiller les délégations EIP-7702 dans les portefeuilles compatibles Ethereum. Une telle délégation apparaît sous forme de code programme à une adresse où, dans des conditions normales, il ne devrait y en avoir aucun. Tout changement de ce type dans un portefeuille de trésorerie devrait immédiatement déclencher une alerte de sécurité. De plus, les équipes devraient disposer d'une méthode préétablie et testée pour signer une autorisation révoquant la délégation.
Les politiques de signature des transactions devraient rejeter les autorisations EIP-7702 à moins qu'elles n'aient été planifiées à l'avance. Une demande portant sur un grand nombre d'autorisations pour une plage consécutive de valeurs de compteur de transactions devrait être traitée comme un signal d'alerte possible de compromission.
L'infrastructure de signature des transactions et les procédures d'approbation doivent être séparées par blockchain et par niveau de portefeuille. Dans cet incident, un seul attaquant a réussi à obtenir des signatures valides pour des portefeuilles sur dix réseaux en l'espace de quelques heures.
