Dans la soirée du 29 octobre, des analystes blockchain ont remarqué que presque tous les fonds du portefeuille que les explorateurs de blocs étiquettent Binance 14 en étaient sortis en quelques minutes. Les premières estimations situaient la perte entre $2.5 et 3.5 milliards, dans la nuit le chiffre est passé à 5.5 milliards de dólares, et au matin du 30 octobre Binance a donné sa propre estimation - environ 6.3 milliards de dólares. TRM Labs a calculé 6.36 milliards de dólares aux prix au moment du vol, Chainalysis - entre $5.9 et 6.4 milliards de dólares.
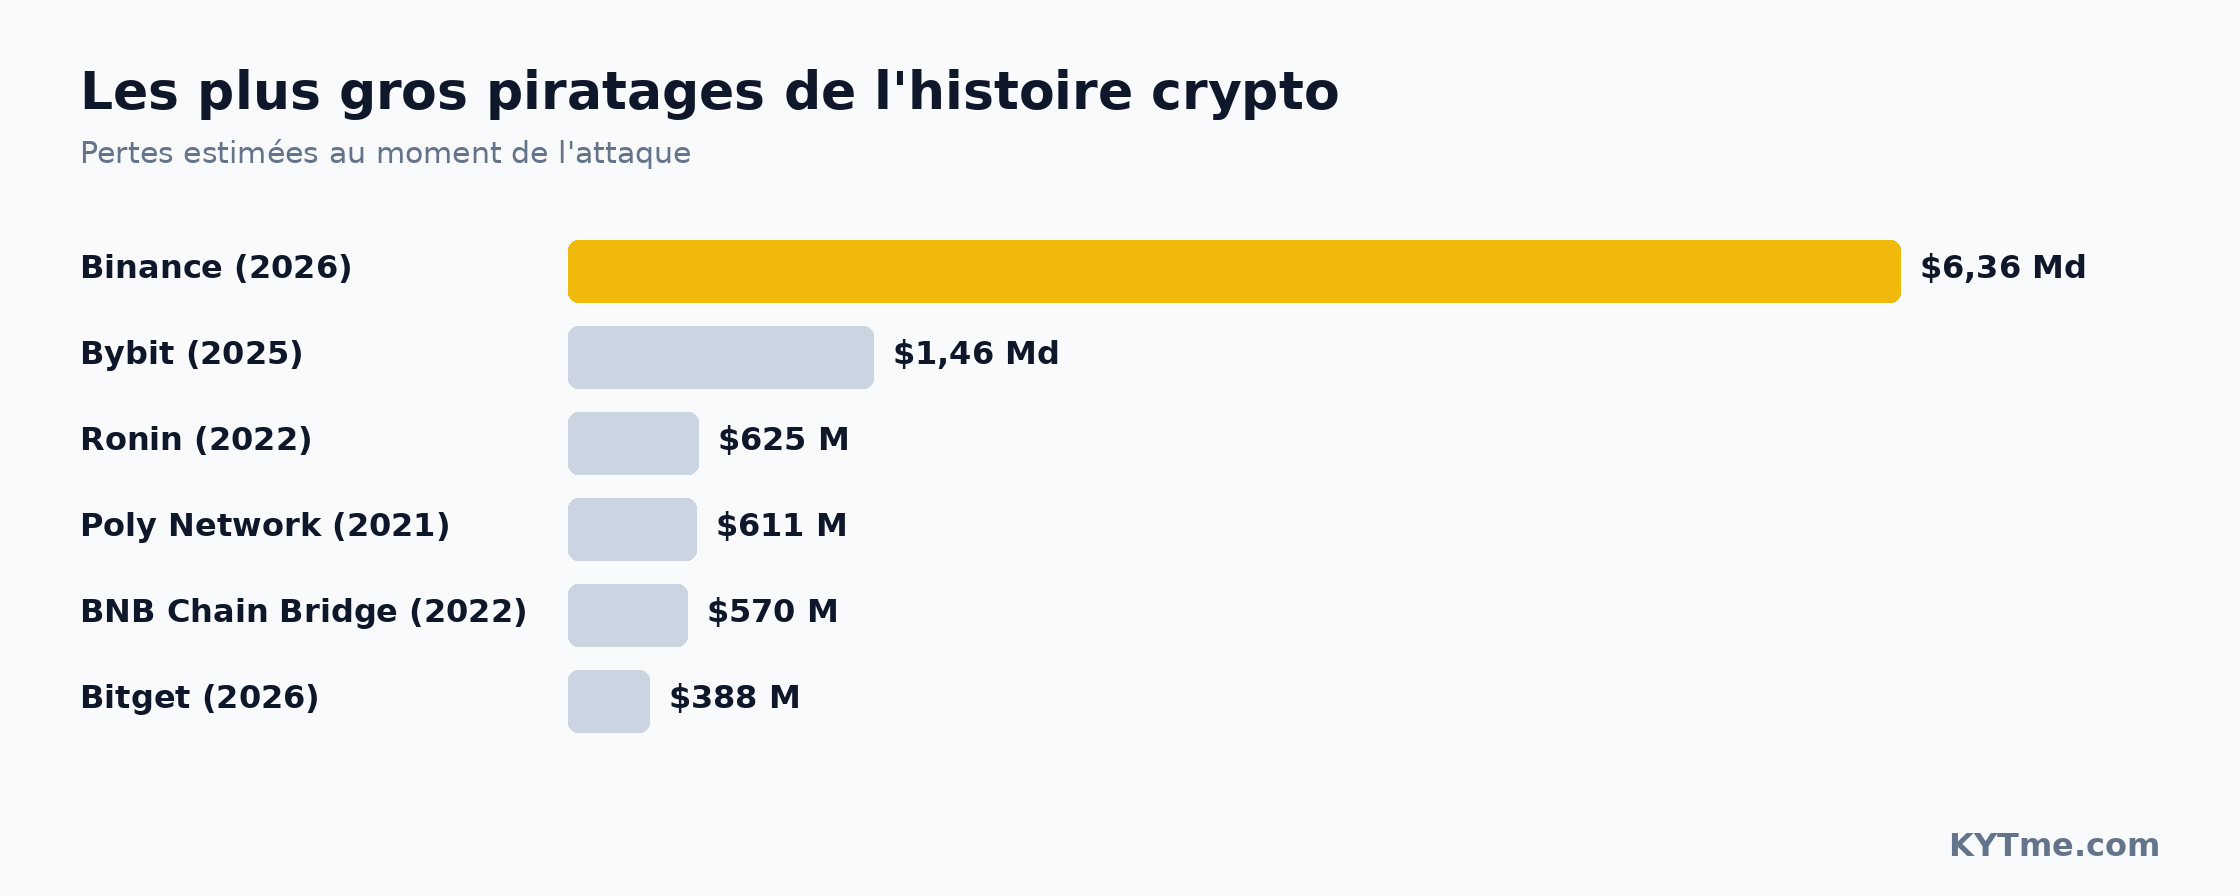
Jusqu'ici, le record appartenait au piratage de Bybit de février 2025, où les attaquants avaient pris environ 1.46 milliards de dólares. L'attaque de Binance est environ quatre fois plus importante. Ce n'est pas non plus le premier incident de la plateforme d'échange, mais l'ampleur n'est pas comparable: en 2019, 7,000 BTC (environ 40 millions de dólares à l'époque) avaient été volés à Binance, et en 2022 une vulnérabilité d'un pont BNB Chain avait été exploitée pour créer 2 millions de BNB d'une valeur de 570 millions de dólares.
Comment l'attaque a fonctionné: 50 signatures et une seule qui comptait
L'épisode clé s'est déroulé sur Ethereum. Depuis mai 2025 et la mise à niveau Pectra, le réseau prend en charge EIP-7702. Cela permet à un portefeuille classique de céder le contrôle à un contrat intelligent: le propriétaire signe une autorisation, et à partir de ce moment les appels au portefeuille exécutent le code du contrat - avec accès à tous ses soldes. L'autorisation est liée au nonce, le numéro de séquence des transactions du portefeuille.
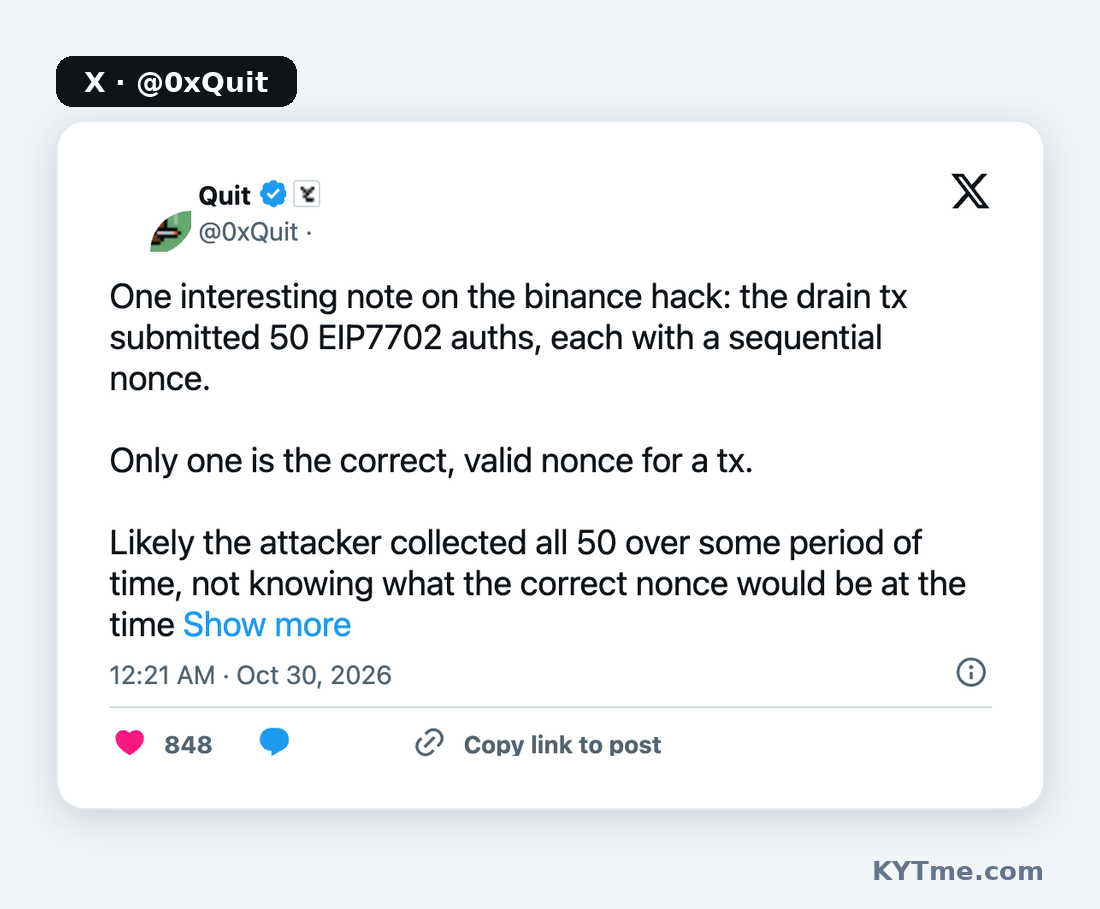
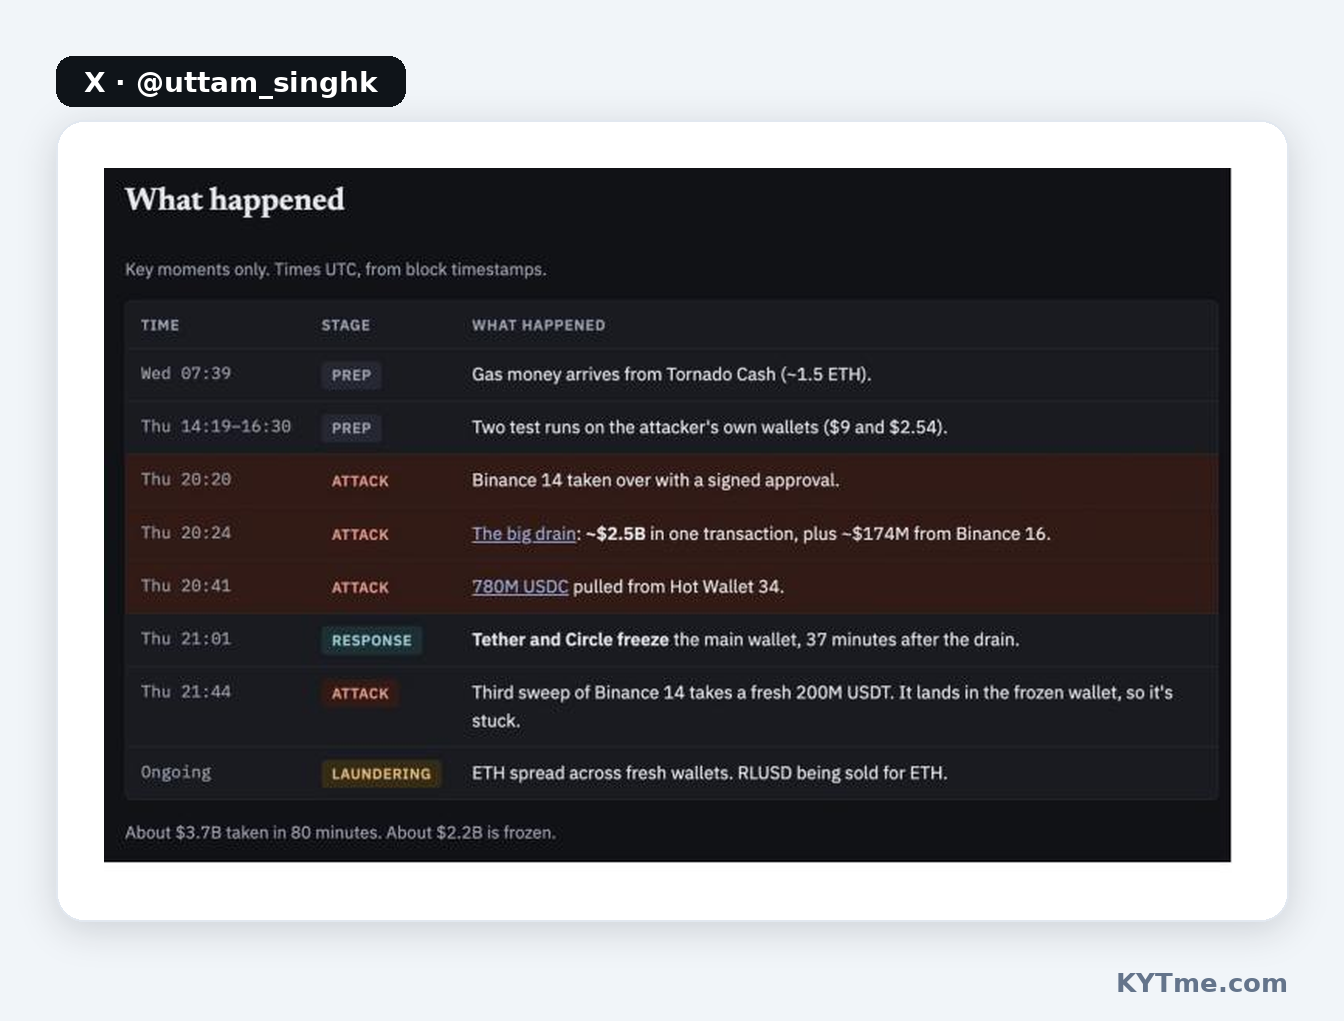
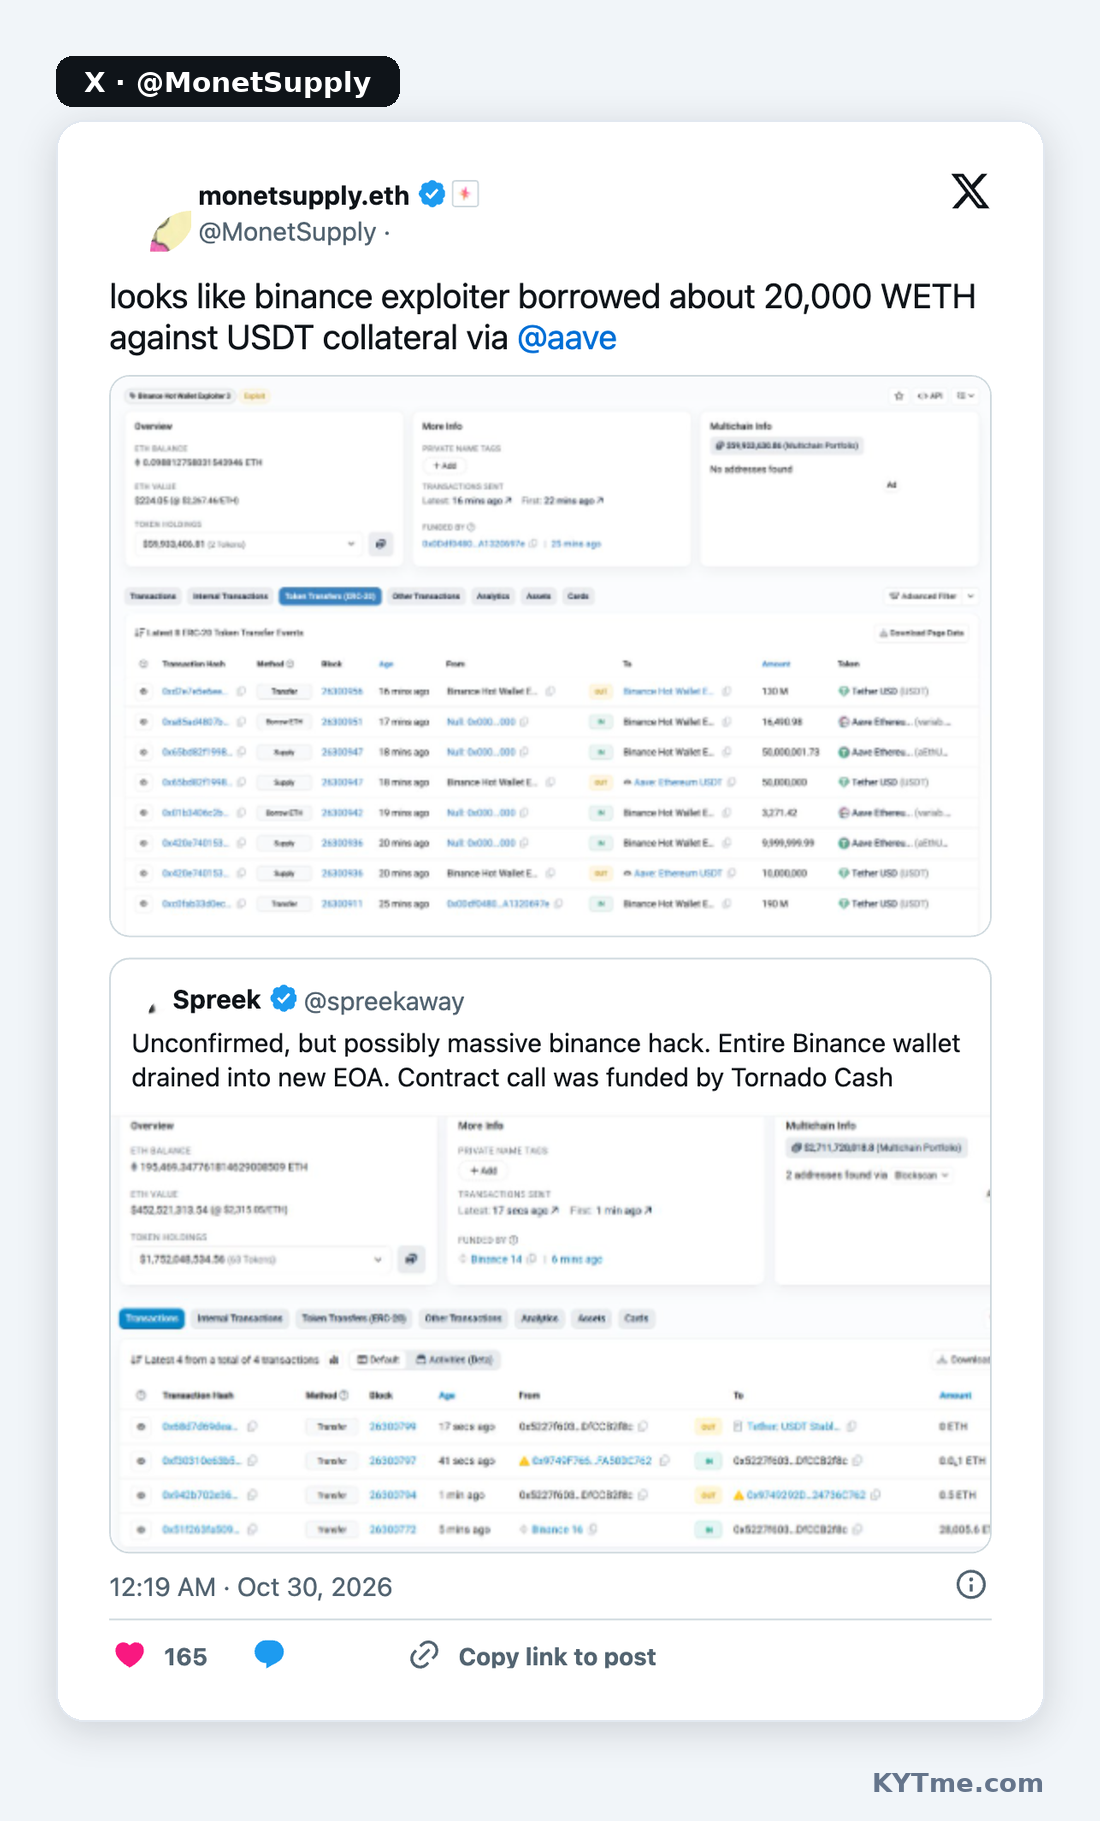
Binance 14 est un portefeuille chaud opérationnel qui traite les retraits en continu, de sorte que son nonce change chaque minute. L'attaquant ne pouvait pas deviner la valeur exacte et a trouvé une parade: à 20:20:59 UTC, il a envoyé une transaction avec 50 autorisations signées - une pour chaque nonce de 18,914,775 à 18,914,824. Selon Blockaid, 49 d'entre elles étaient invalides et une correspondait. C'est ainsi que Binance 14 s'est retrouvé lié au contrat de l'attaquant.
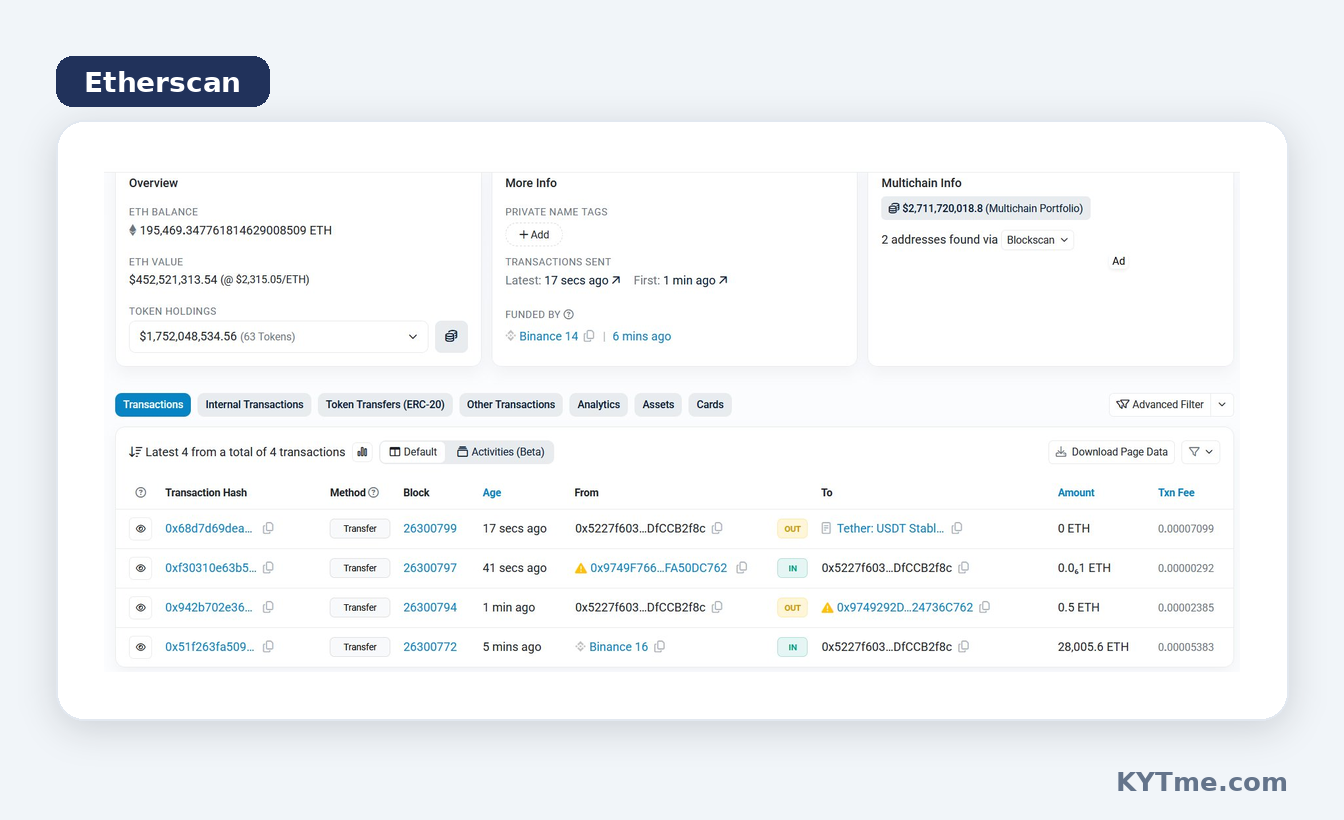
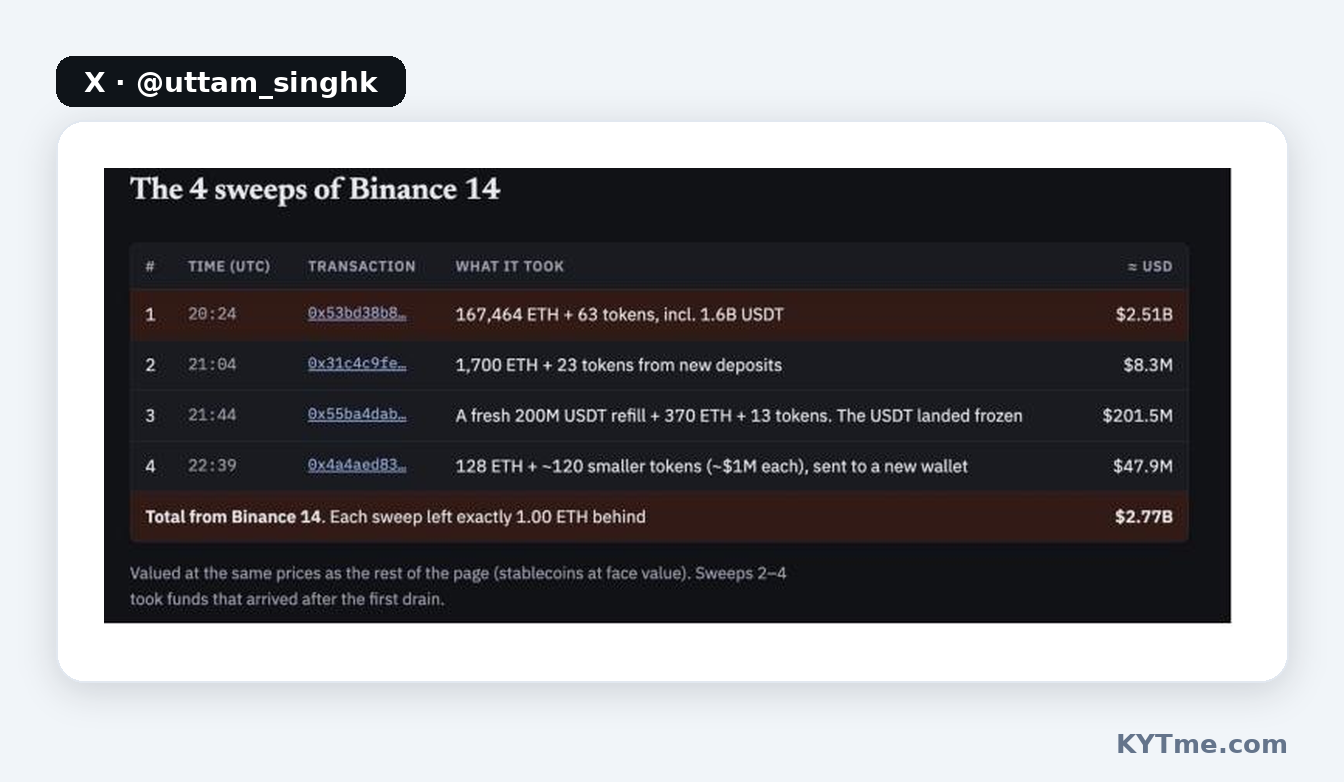
Le contrat lui-même avait été déployé à 15:59 UTC et n'acceptait les commandes que d'une seule adresse - l'opérateur. Sa fonction sweep() transférait tout l'ETH et les tokens du portefeuille vers une adresse spécifiée, en laissant 1 ETH pour le gas. À 20:24:23 UTC, l'opérateur l'a appelée: 167,464 ETH, 1.615 milliards d'USDT et environ 60 autres tokens - soit environ 2.5 milliards de dólares - ont quitté Binance 14 vers une adresse toute neuve sans historique. Vingt-quatre secondes plus tard, 28,005.6 ETH, 55.7 millions d'USDT et 25.9 millions de RLUSD sont arrivés à la même adresse depuis le portefeuille Binance 16.
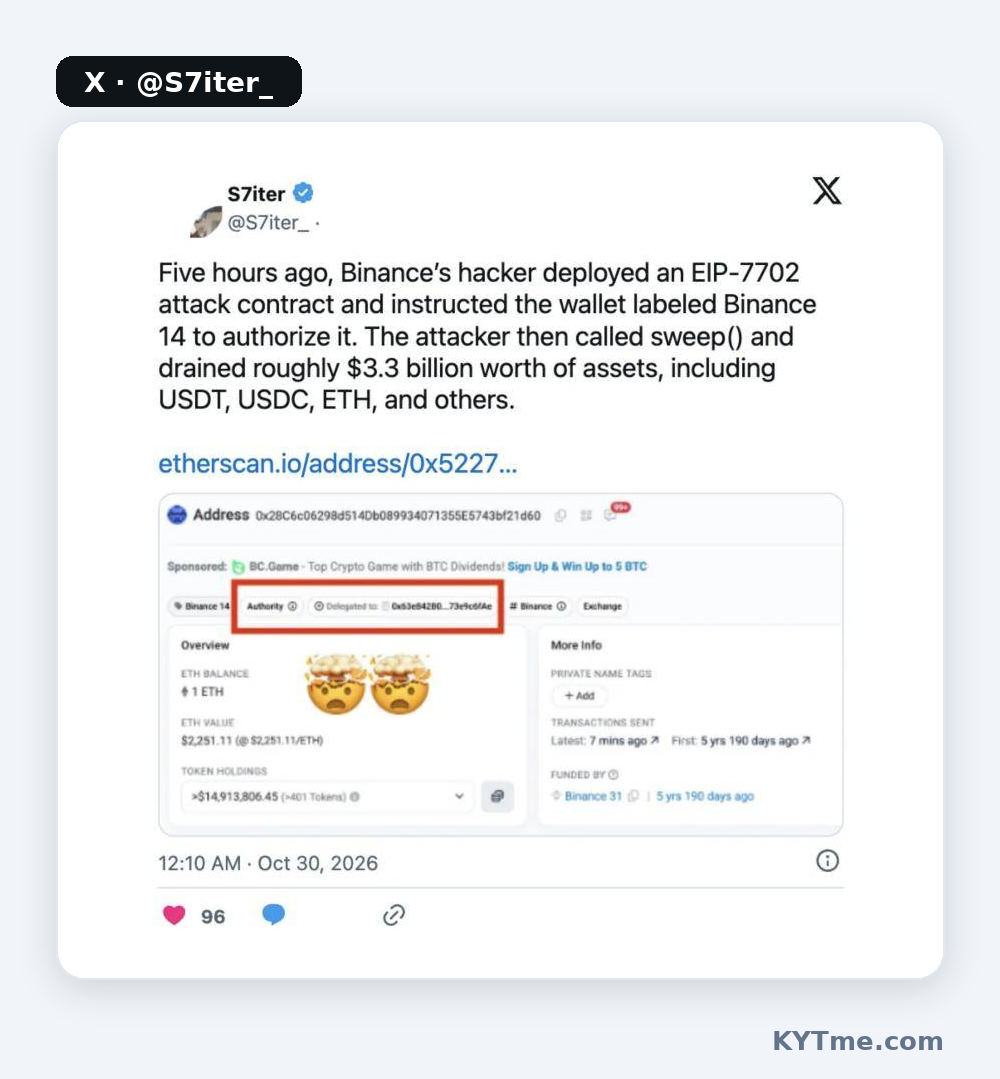
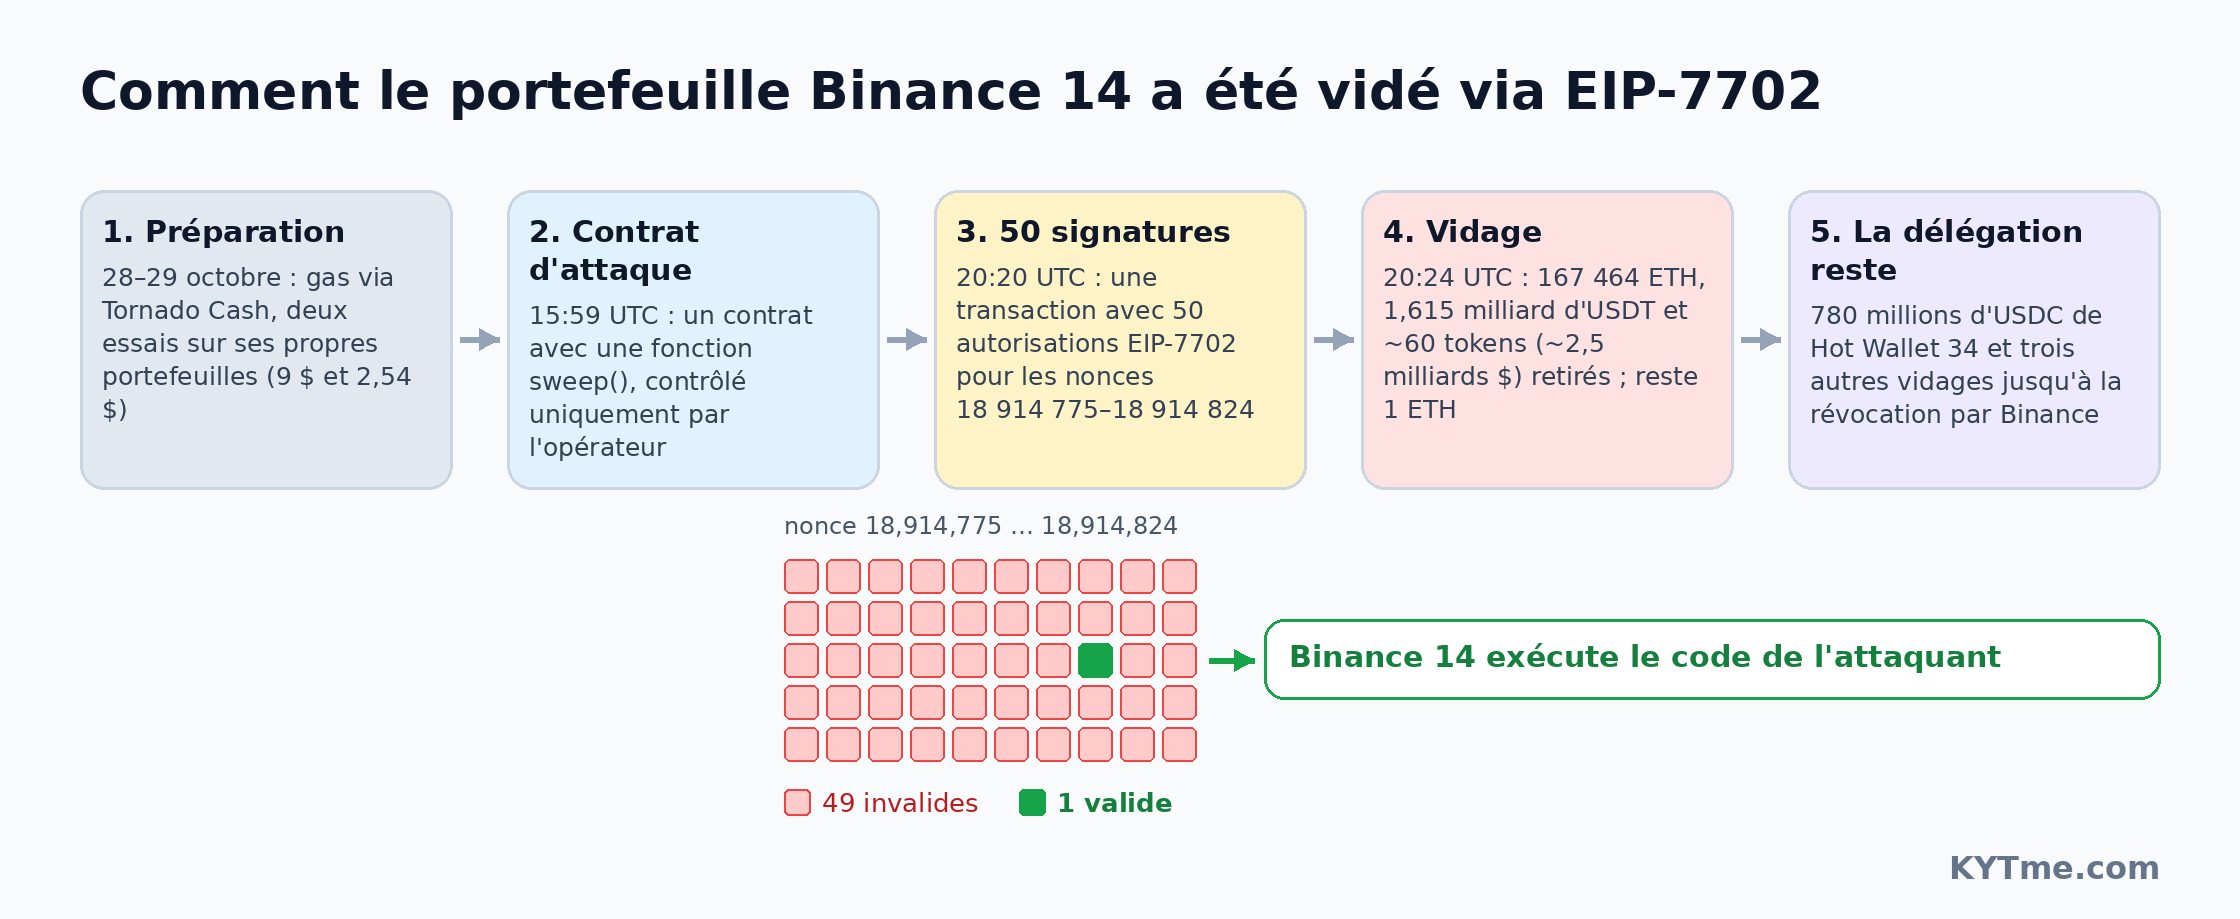
La préparation a duré plus d'une journée. Le matin du 28 octobre, l'opérateur a reçu de l'argent pour le gas via trois retraits depuis le mixeur Tornado Cash. Le lendemain, il a exécuté l'ensemble du schéma deux fois sur ses propres portefeuilles - avec $9 et $2.54 - puis, quelques heures plus tard, a attaqué Binance.
La délégation n'expire pas d'elle-même. Tant que Binance n'avait pas révoqué l'autorisation, le portefeuille continuait d'obéir au contrat, et l'attaquant en a profité: à 20:41 UTC, il a utilisé Binance 14 pour retirer encore 780 millions d'USDC du portefeuille intelligent Binance Hot Wallet 34, contrôlé par Binance 14, puis encore 43 millions d'USDC. Au total, Binance 14 a été vidé à quatre reprises: les deuxième, troisième et quatrième vagues ont pris des fonds qui continuaient d'arriver sur le portefeuille après la première. La troisième vague, à 21:44 UTC, a prélevé 200 millions d'USDT fraîchement arrivés, mais ils ont atterri sur une adresse déjà gelée et y sont restés bloqués.
L'attaque a touché dix blockchains à la fois
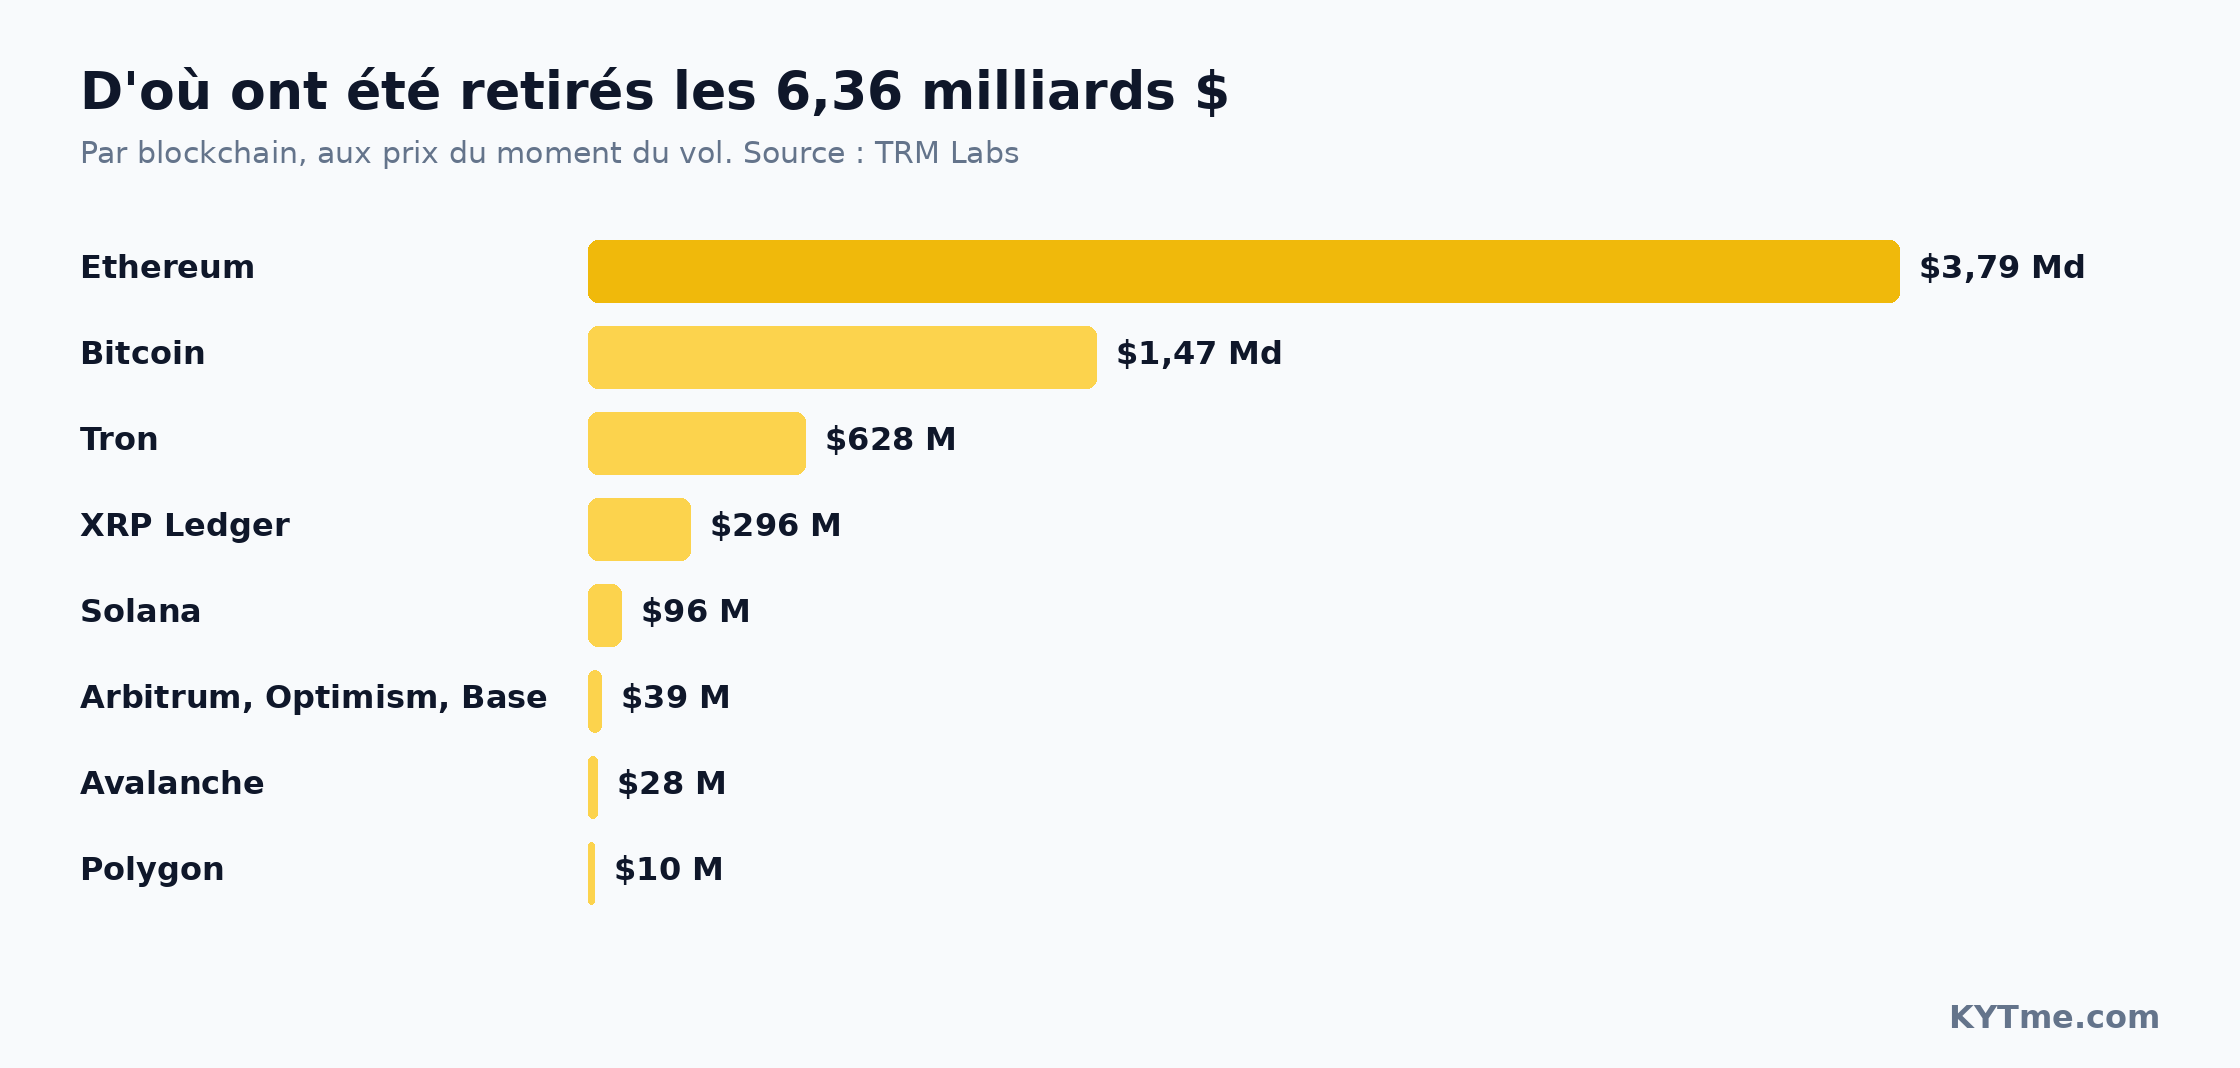
Ethereum n'était pas la seule cible. Selon la chronologie de TRM Labs, les premiers transferts ont commencé à 20:05 UTC: en quatre minutes, cinq portefeuilles Binance sur XRP Ledger ont envoyé 233.46 millions de XRP vers une seule adresse. À 20:10, les portefeuilles sur Solana et Optimism ont été vidés, à 20:20 le portefeuille chaud Bitcoin a envoyé 18,270 BTC, et dans les deux minutes suivantes un portefeuille Tron a transféré 612.7 millions d'USDT et 46.4 millions de TRX. Une seconde vague a touché Avalanche et Polygon à 23:05.
| Blockchain | Ce qui a été volé | Estimation, $ |
|---|---|---|
| Ethereum | 200,630 ETH et 185 tokens, dont 1.875B USDT, 823M USDC et 88.5M RLUSD | 3.79B |
| Bitcoin | 18,270 BTC | 1.47B |
| Tron | 612.7M USDT et 46.4M TRX | 628M |
| XRP Ledger | 233.46M XRP | 296M |
| Solana | 970,500 SOL | 96M |
| Arbitrum, Optimism, Base | dont 74.6M ARB | 39M |
| Avalanche | AVAX et USDT | 28M |
| Polygon | - | 10M |
Source: TRM Labs, estimation aux prix au moment du vol.
Ce détail compte. EIP-7702 n'existe que sur Ethereum et les réseaux compatibles, alors que sur Bitcoin, Tron et XRP Ledger, les portefeuilles Binance ont envoyé des fonds via des transactions signées classiques. TRM conclut que l'attaquant a obtenu l'accès à l'infrastructure qui signe les transactions des portefeuilles chauds, plutôt que de simplement trouver une faille dans un seul contrat.
Ce que dit Binance
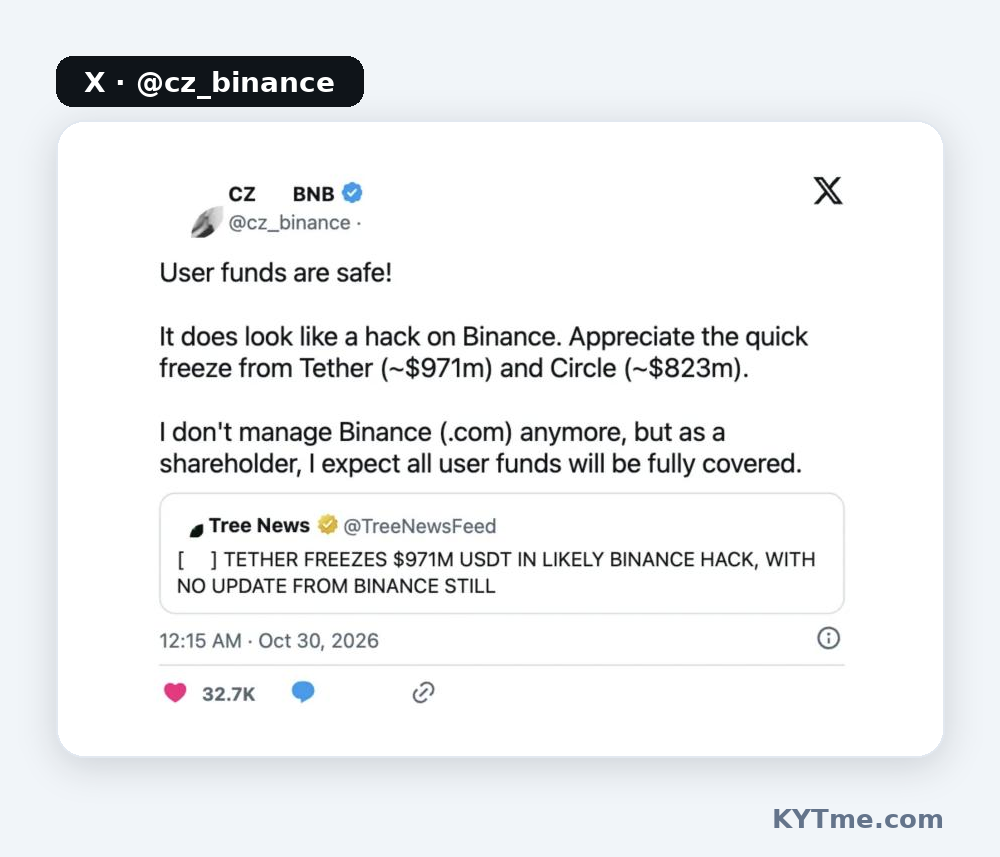
Pendant les premières heures, la plateforme d'échange est restée silencieuse. Vers minuit UTC, le fondateur de Binance, Changpeng Zhao (CZ), a écrit que cela «ressemblait à un piratage», a remercié Tether et Circle d'avoir gelé rapidement les fonds et a promis que les fonds des utilisateurs seraient entièrement couverts. Il a ajouté qu'il ne dirigeait plus la plateforme d'échange et qu'il s'exprimait en tant qu'actionnaire.
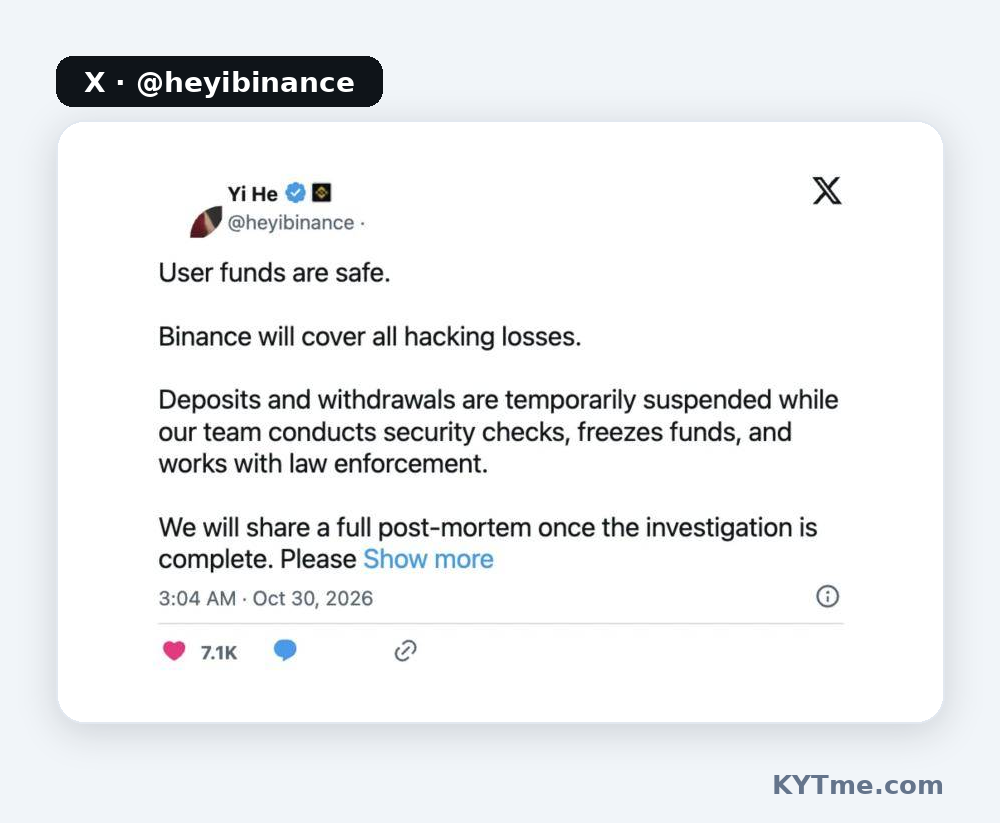
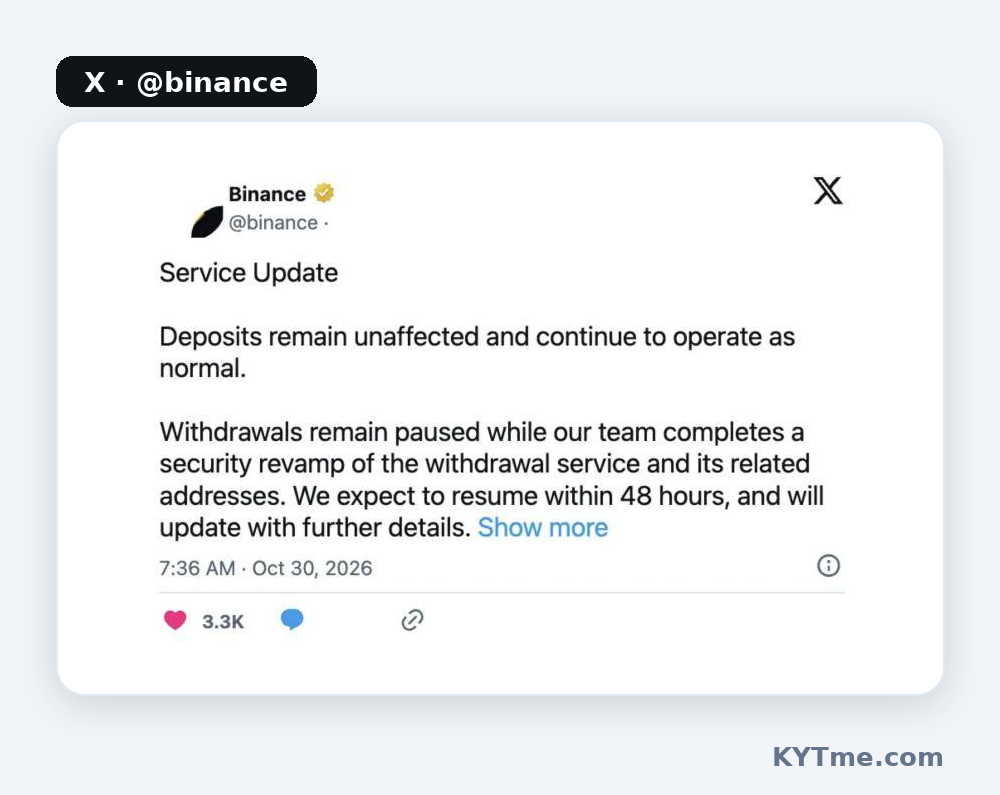
Binance a ensuite suspendu les retraits et, temporairement, les dépôts. La cofondatrice et co-PDG de Binance, Yi He, a déclaré que la plateforme d'échange couvrirait toutes les pertes liées au piratage et publierait un bilan complet après l'enquête.
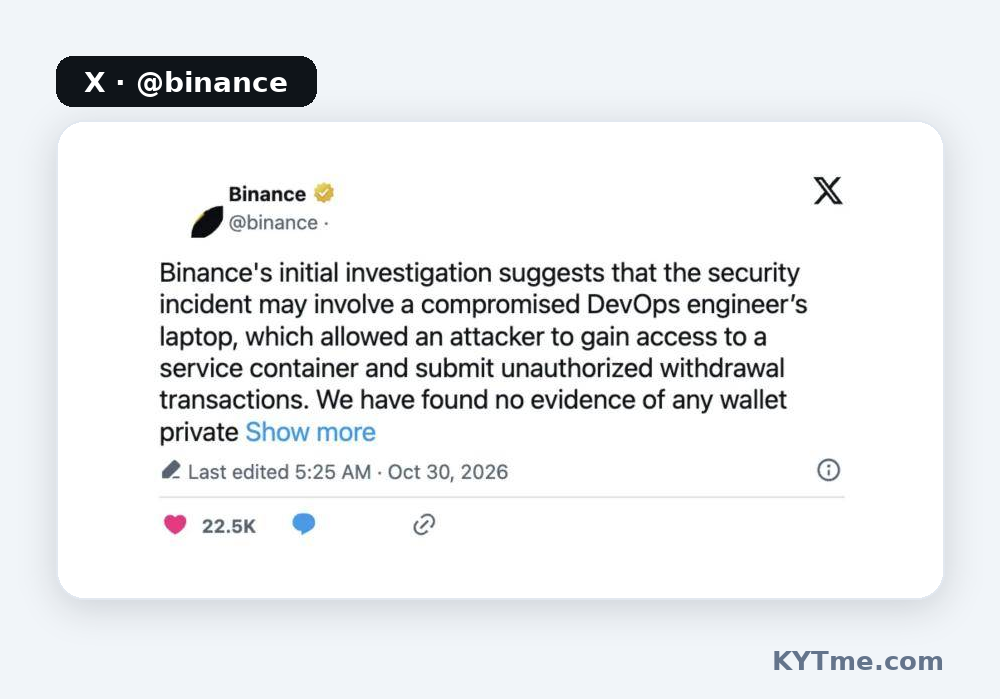
À 02:23 UTC le 30 octobre, Binance a publié ses premières conclusions. Selon la plateforme d'échange, l'attaque pourrait avoir commencé par la compromission de l'ordinateur portable d'un ingénieur DevOps: via celui-ci, l'attaquant a obtenu l'accès à un conteneur de service et envoyé des transactions de retrait non autorisées au nom de la plateforme d'échange. Binance n'a trouvé aucun signe de fuite de clé privée et a révoqué l'autorisation qui liait Binance 14 au contrat de l'attaquant. La plateforme d'échange a estimé les dommages totaux à environ 6.3 milliards de dollars, dont environ 3 milliards de dollars avaient déjà été gelés. Binance couvrira les pertes grâce à son fonds SAFU et à son propre capital et, une fois ses systèmes rétablis, publiera une preuve de réserves actualisée.
Binance a ensuite précisé que les dépôts fonctionnent normalement, tandis que les retraits resteront suspendus jusqu'à ce que l'équipe reconstruise son système de retrait et les adresses associées. Elle prévoit de les reprendre dans un délai de 48 heures.
Une seule évaluation diffère de la version de la plateforme d'échange. Dans son rapport, Blockaid évoque une «clé volée». Binance dément toute fuite de clé, et TRM parle d'une compromission de l'infrastructure de signature. Techniquement, les deux scénarios mènent au même résultat - des transactions signées au nom de la plateforme d'échange - et une réponse définitive ne viendra qu'avec le post-mortem final.
Combien a été gelé?
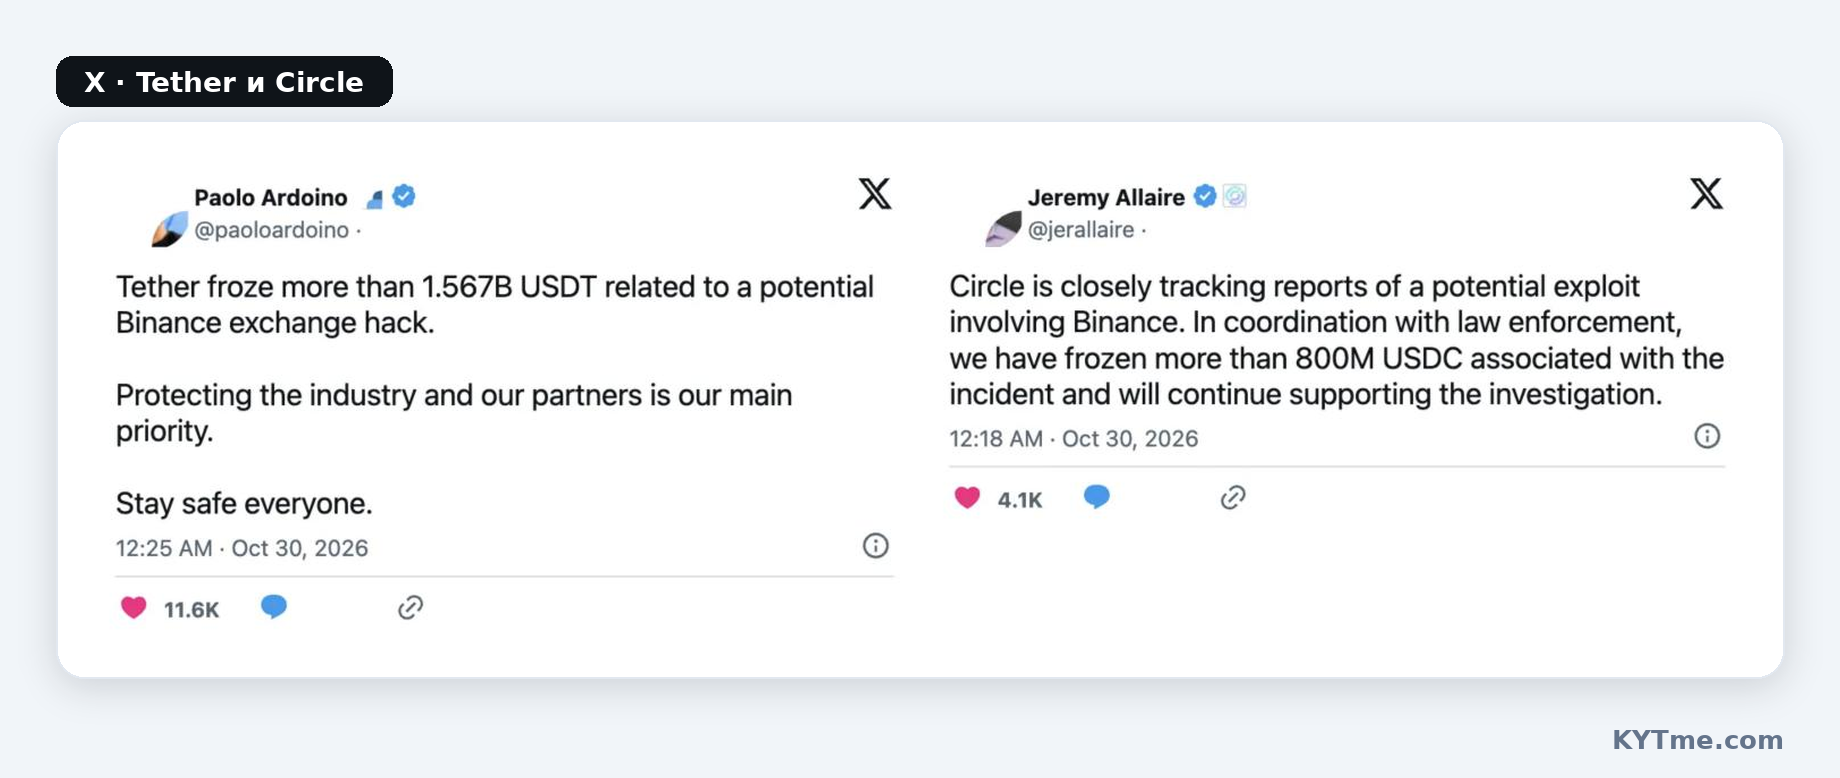
L'attaquant s'est immédiatement heurté à un problème: la majeure partie du butin était composée de stablecoins, et leurs émetteurs peuvent bloquer des adresses. À 21:01 UTC, 37 minutes après le transfert principal, Tether a gelé 971.1 millions d'USDT sur l'adresse de collecte principale. Le PDG de Tether, Paolo Ardoino, a rapidement rapporté que le total avait dépassé 1.567 milliards d'USDT. Circle a gelé plus de 800 millions d'USDC, en coopération avec les forces de l'ordre.
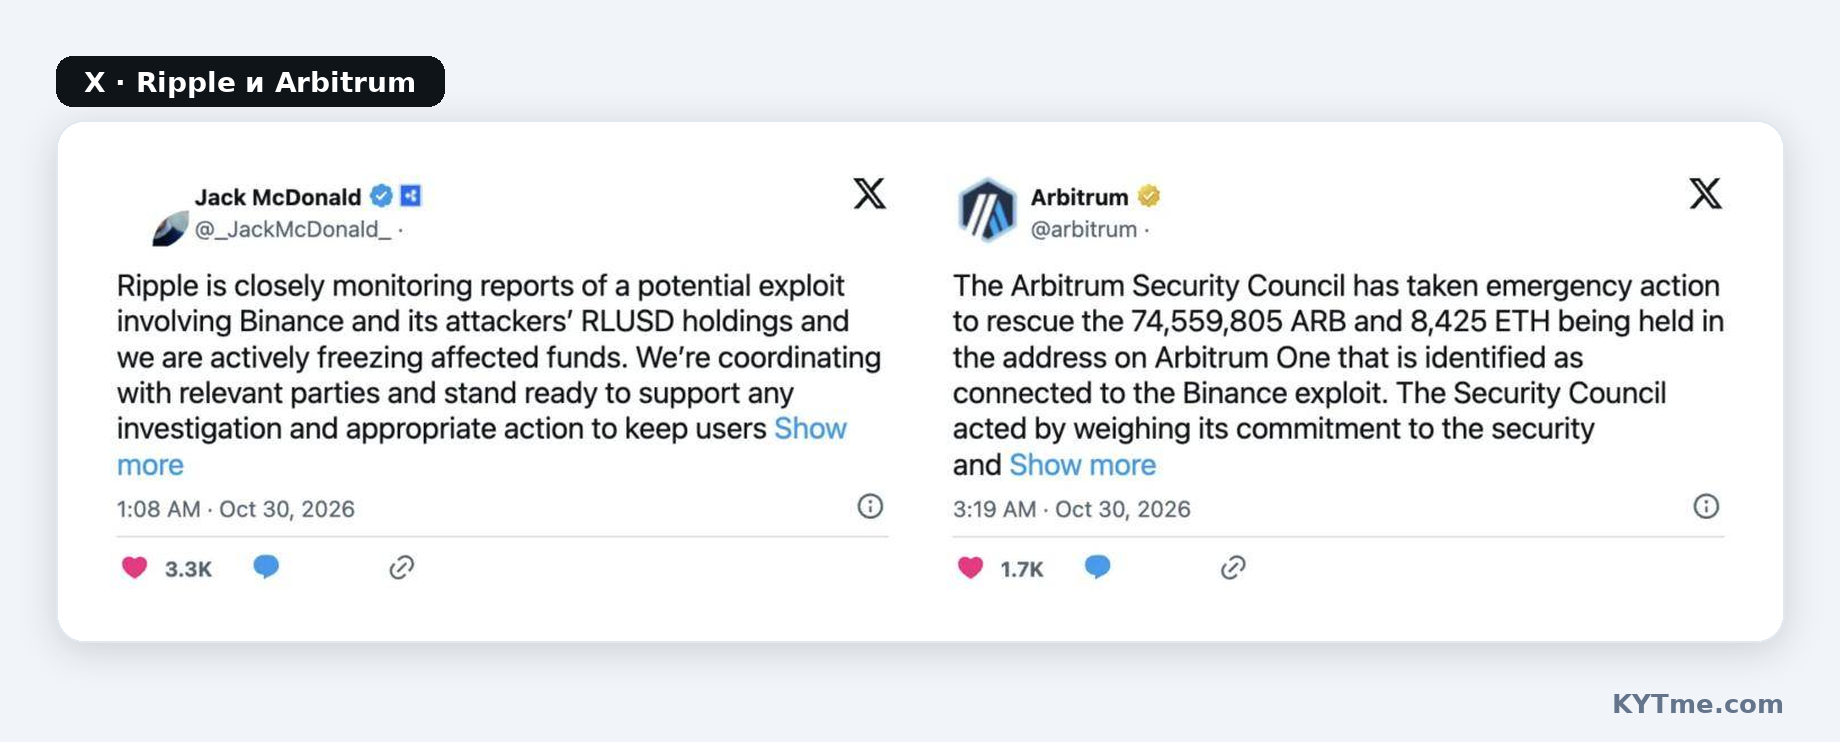
Ripple a suivi avec un gel de 40.5 millions de RLUSD, tout comme World Liberty Financial (27.8 millions d'USD1) et First Digital (FDUSD). À 00:08 UTC, l'Arbitrum Security Council - un organe pouvant intervenir sur le réseau en cas d'urgence - a déplacé 74.56 millions d'ARB et 8,425 ETH de l'adresse de l'attaquant vers un portefeuille restreint. Les fonds ne peuvent en sortir que par une nouvelle décision du conseil ou un vote de l'Arbitrum DAO.
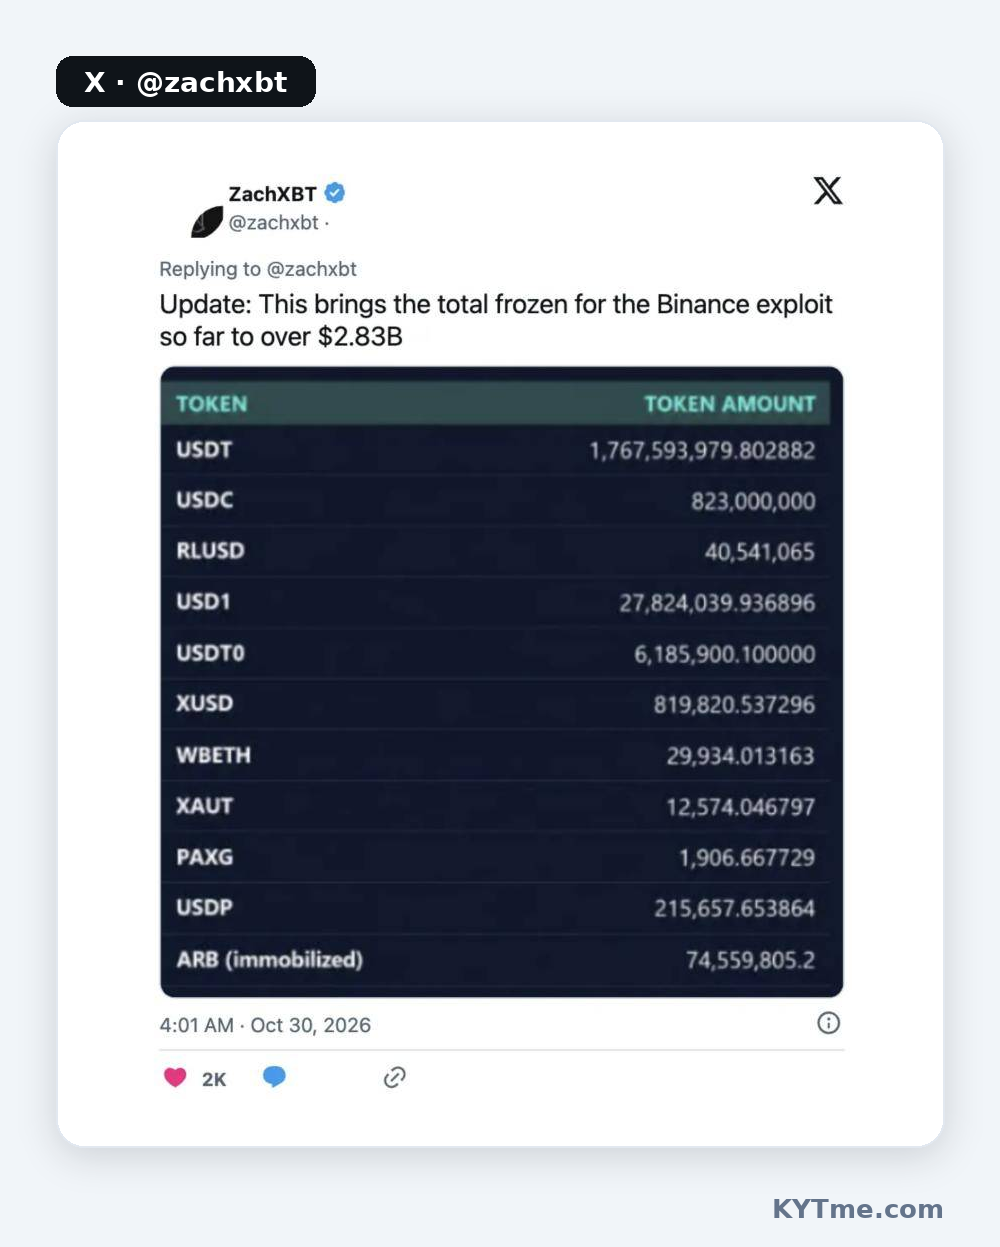
Au matin du 30 octobre, ZachXBT a comptabilisé plus de 2.83 milliards de dollars de fonds gelés, Binance - environ 3 milliards de dollars. C'est presque la moitié du montant volé, mais le reste ne peut pas être gelé: personne ne peut bloquer les ETH, BTC, SOL ou XRP. Selon TRM, plus de 420,000 ETH et 18,270 BTC - soit environ 2.4 milliards de dollars - restent hors de portée des émetteurs.
Nous avons expliqué comment les émetteurs gèlent les stablecoins et comment ces gels se terminent dans notre étude sur les 6.4 milliards de dollars gelés par Tether et Circle.
Où va l'argent
L'attaquant a commencé à blanchir l'argent immédiatement et a payé cher pour la rapidité. Selon TRM, il a vendu environ 325 millions d'USDT à des teneurs de marché via UniswapX et a reçu environ 122,300 ETH - à environ $2,650 par ETH alors que le prix du marché était de $2,300-2,350. Autrement dit, il a payé plus de 10% de plus que nécessaire juste pour se débarrasser des stablecoins avant qu'ils ne soient gelés.
Une partie des USDT est allée dans des protocoles de prêt. Sur Aave, l'attaquant a déposé 60 millions d'USDT et a emprunté environ 19,760 ETH en garantie, après quoi Aave a gelé ses marchés: 175 réserves sur V3 et 117 sur V4. Sur TRON, 300 millions d'USDT sont allés dans le protocole JustLend, et environ 200 millions d'USDT supplémentaires sont passés par des portefeuilles intermédiaires et ont été échangés sur Uniswap. Des RLUSD d'une valeur de 48 millions ont été vendus sur des plateformes d'échange décentralisées avant le gel.
Les bitcoins sont fractionnés via une peel chain (chaîne de desquamation): les 18,270 BTC sont découpés en lots de 1,000 et 100 BTC. TRM s'attend à ce que des ponts inter-chaînes, des services d'échange et des courtiers OTC entrent ensuite en jeu, comme après le piratage de Bitget en septembre.
Pourquoi la piste mène vers la Corée du Nord
Le lien avec Bitget s'est avéré aller au-delà de simples méthodes similaires. Au matin du 30 octobre, ZachXBT a rapporté que les fonds de Binance et les fonds volés à Bitget, après être passés par THORChain, avaient fini sur la même adresse. Selon lui, cela suggère que le même acteur est très probablement derrière les deux attaques. Le piratage de Bitget, d'un montant de 388 millions de dollars, avait déjà été attribué au groupe nord-coréen TraderTraitor, dont les traces se sont également recoupées avec d'autres attaques, comme celle visant Kelp DAO.
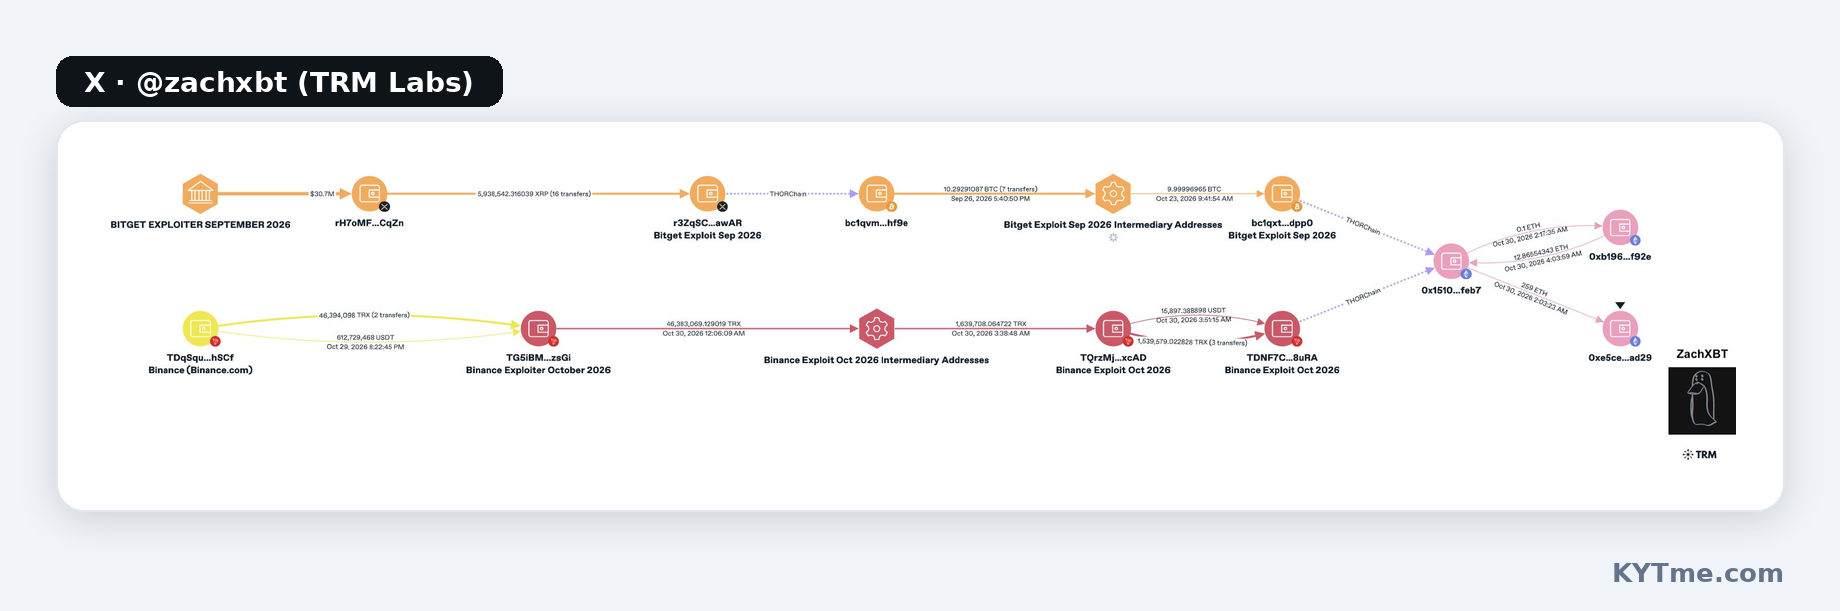
Les sociétés d'analyse sont parvenues à la même conclusion. TRM Labs attribue l'attaque à TraderTraitor avec un «niveau de confiance élevé», sur la base de données on-chain et off-chain. Le PDG de Chainalysis, Jonathan Levin, a écrit:
Nous estimons que le piratage de Binance pour $6.4B a probablement été réalisé par le groupe nord-coréen TraderTraitor, en raison de liens avec un piratage précédent, - a écrit Jonathan Levin.
TraderTraitor est une unité du groupe nord-coréen Lazarus Group. Le FBI l'a précédemment lié au piratage de Bybit en 2025 et au vol de 308 millions de dollars auprès de la société japonaise DMM Bitcoin en 2024. Dans l'affaire DMM, l'attaquant s'est fait passer pour un recruteur et a envoyé à un employé du fournisseur de portefeuille un test de codage contenant un code malveillant. La version de Binance concernant l'ordinateur portable compromis d'un ingénieur correspond bien à ce schéma: TraderTraitor cible depuis longtemps non pas les contrats intelligents, mais les personnes ayant accès à l'infrastructure.
Nous avons décrit le fonctionnement des réseaux chinois qui blanchissent de l'argent pour la Corée du Nord dans notre analyse de l'infiltration par ZachXBT de l'un de ces réseaux.
Rumeurs sur Bybit et Bitget et réaction du marché
Dans la nuit, des publications sur les réseaux sociaux ont affirmé que Bybit et Bitget avaient été piratées après Binance - prétendument pour environ 1 milliards de dollars chacune. Bybit a démenti les rumeurs dans un bref communiqué: «Bybit n'est pas affectée». Aucune confirmation d'un piratage de Bitget n'était disponible au moment de la publication.
Le marché a chuté. À 01:19 UTC le 30 octobre, le bitcoin était en baisse de 4.9% à $76,937, l'ETH en baisse de 5.7% à $2,211, et le BNB en baisse de 8% à $693. Les tokens des protocoles DeFi utilisés pour le blanchiment ont chuté plus fortement que les autres: AAVE de 11.3% et UNI de 10.7%. L'indice Fear & Greed est tombé à 30 pour la première fois depuis août. Les teneurs de marché Wintermute et GSR ont révélé leur exposition à Binance: moins de 20% et moins de 5% de leurs fonds propres respectifs.
Ce qui va suivre
L'enquête se poursuit. Binance promet une analyse technique détaillée post-mortem et un nouveau rapport sur ses réserves, et plusieurs questions restent ouvertes: comment exactement l'attaquant a obtenu les signatures pour 50 autorisations EIP-7702, pourquoi un seul point d'entrée donnait accès aux portefeuilles chauds sur dix réseaux à la fois, et quelle part des 2.4 milliards de dollars restants peut être tracée. Nous mettrons à jour cet article au fur et à mesure que de nouvelles données émergeront.
Adresses liées à l'attaque
| Rôle | Adresse |
|---|---|
| Opérateur de l'attaque | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0[](https://kytme.com/address/0x7C8601d4645b93cea45F71e118A729332e6B5CA0?coin=ETH) |
| Contrat sweep() | 0x63e842B054Bd624a465454D533C33F573e9c6fAe |
| Adresse de collecte | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
| Adresse de l'attaquant sur Arbitrum | 0x3E2bf1ac6bf0934BBba6456C341c2EcbCED632d5 |
| Adresse où se sont rejoints les fonds de Binance et Bitget | 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 |
| Binance 14 (portefeuille attaqué) | 0x28C6c06298d514Db089934071355E5743bf21d60 |
| Binance 16 (portefeuille attaqué) | 0xDFd5293D8e347dFe59E90eFd55b2956a1343963d |
