2025 yılının başında, Brezilyalı bir tüccar P2P platformu Hodl Hodl üzerinden R$15,000 değerinde bitcoin sattı. Her şey kurallara uygun şekilde ilerledi: alıcı parayı Pix aracılığıyla onun Banco do Brasil'deki hesabına gönderdi, ödemenin geldiğini gördü ve coinleri emanetten serbest bıraktı. İşlem kapandı ve platform görevini yerine getirmişti.
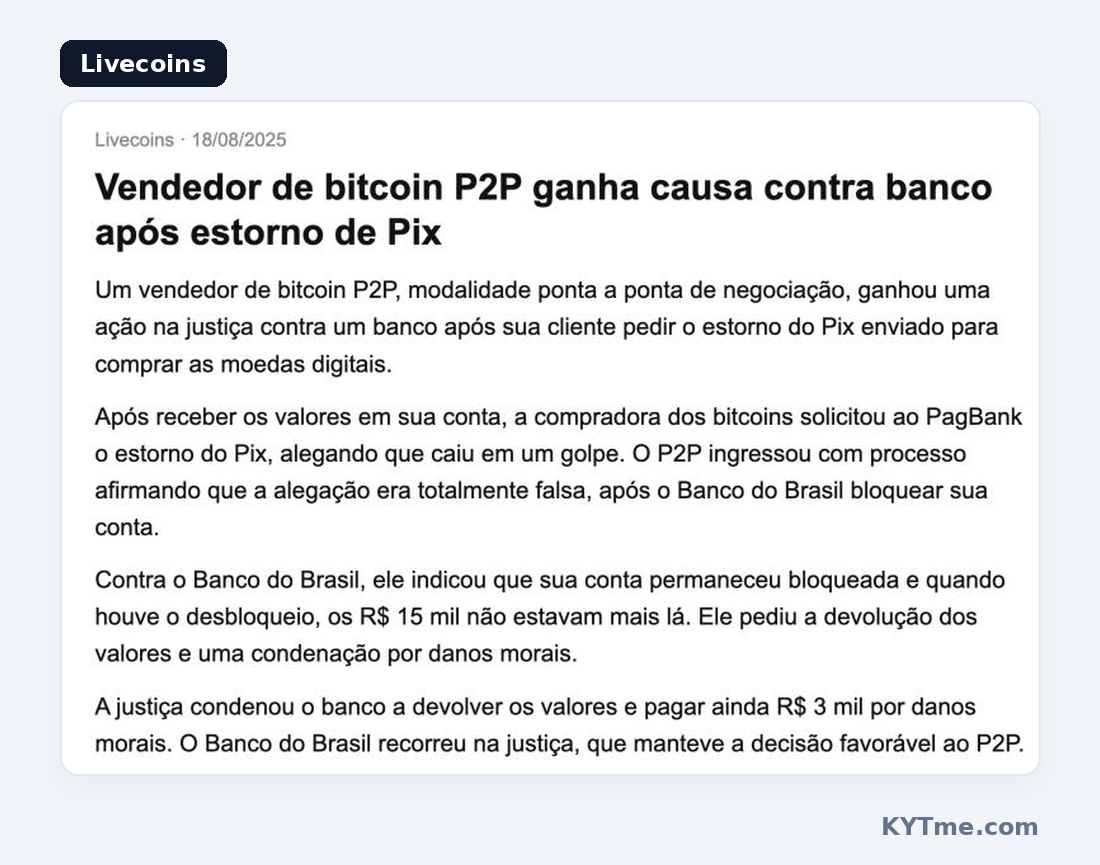
Kısa süre sonra alıcı kendi bankası PagBank'a giderek bir dolandırıcılık kurbanı olduğunu iddia etti. Banka, Brezilya Merkez Bankası'nın Pix dolandırıcılığı kurbanlarına para iadesi için kullandığı mekanizma olan MED'i devreye soktu. Bu talep üzerine Banco do Brasil, satıcının hesabını otomatik olarak bloke etti. 27 Şubat'ında banka, hiçbir kanıt beklemeden R$15,000'i alıcıya geri gönderdi ve hesap 5 Mart'ına kadar bloke kaldı. Satıcı erişimini yeniden kazandığında para gitmişti. Coinler de öyle.
Satıcı polise şikayette bulundu, Hodl Hodl alıcının hesabını yasakladı ve satıcı bankayı mahkemeye verdi. Goiás eyaletindeki bir mahkeme, bankanın Merkez Bankası'nın kurallarına uymadığına karar verdi ve Banco do Brasil'e R$15,000'i geri ödemesini ve ayrıca R$3,000 tazminat ödemesini emretti. Banka itiraz etti ve kaybetti.
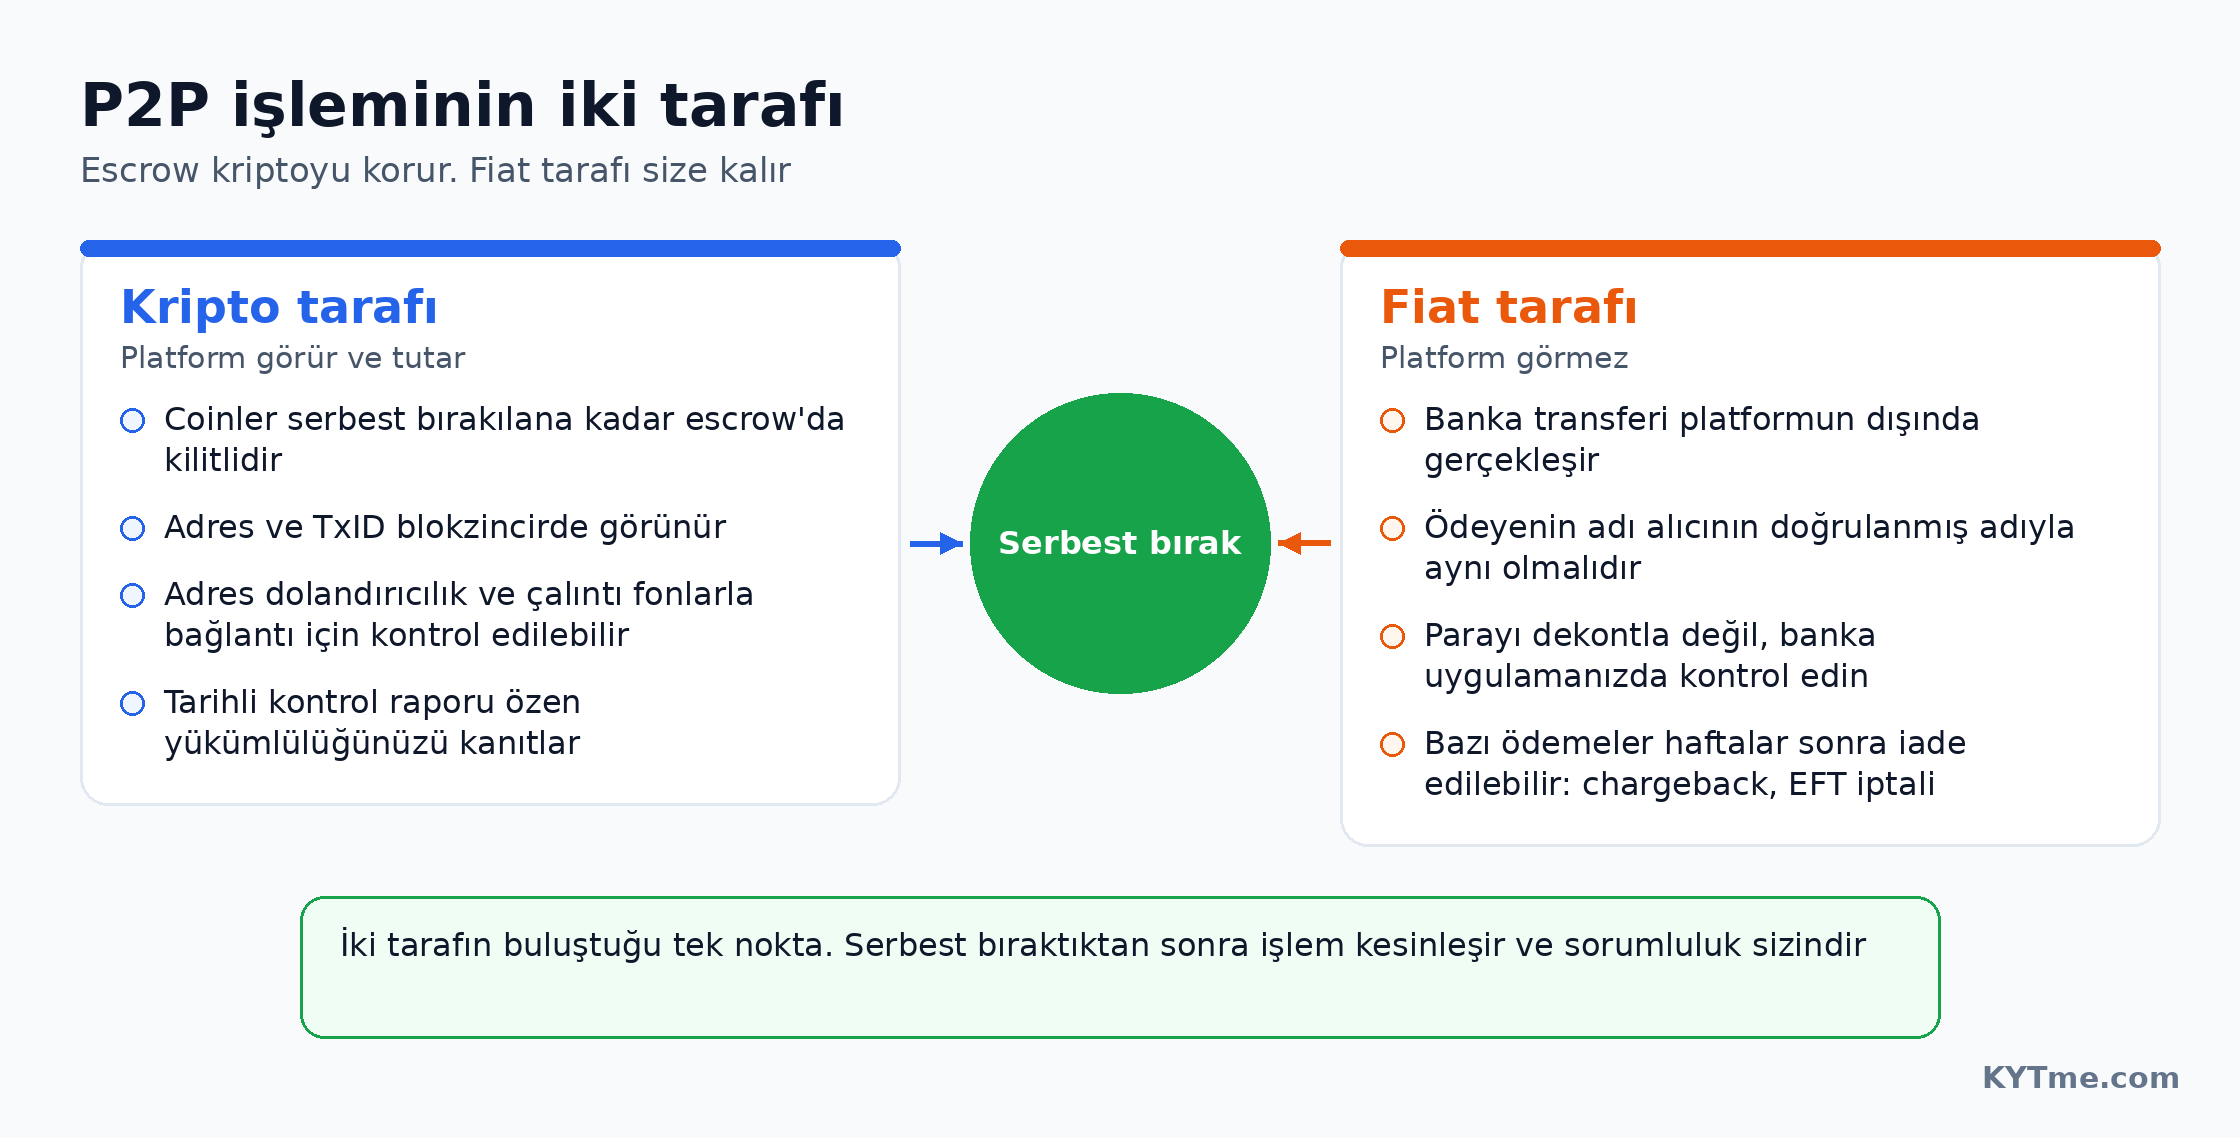
Bu satıcı şanslıydı: işlemle ilgili tüm belgelere sahipti ve mahkemeye kadar gidebildi. Bunun gibi hikayelerin çoğu, paranın basitçe kaybolmasıyla sonuçlanır. Bu vaka, P2P dolandırıcılığının nasıl işlediğini açıkça gösteriyor. Emanet, satıcı «Serbest Bırak» tuşuna basana kadar coinleri korudu. Bundan sonra olan her şey, platformun göremediği bir bankanın içinde gerçekleşti.
Neredeyse her plan bunun üzerine kuruludur: triangülasyon, sahte makbuzlar, chargeback'ler, Telegram üzerinden anlaşmalar. 2025 yılında Nijeryalı OTC servisi Breet, P2P ticareti hakkında 20,000'den fazla gönderiyi analiz etti ve beş platformda kendi işlemlerinden yüzden fazlasını gerçekleştirdi. Şüpheli veya manipülatif davranış yaklaşık her altı işlemden birinde ortaya çıktı.
Emanet satıcıyı neden korumuyor?
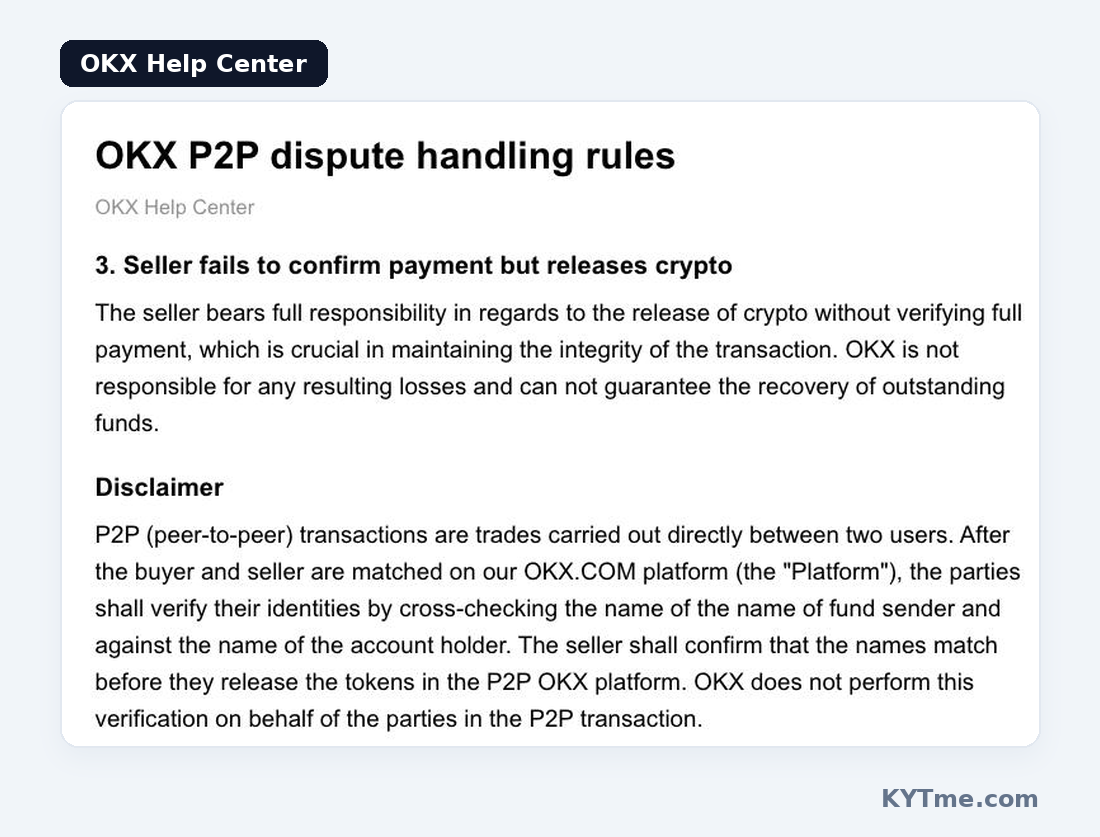
Emanet, blokzincirde doğrulanabilecek şeyi, yani coinleri tutar. Platform fiat transferini göremez. Paranın hangi banka hesabından geldiğini, gerçekten ulaşıp ulaşmadığını veya bankanın bir ay sonra onu geri çekip çekmeyeceğini bilmez. OKX, anlaşmazlık kurallarında tarafların gönderenin adını hesap sahibinin adıyla kendilerinin kontrol etmesi gerektiğini ve platformun bunu onlar için yapmadığını açıkça belirtiyor.
«Para burada, serbest bırakabilirim» kararını satıcı verir ve düğmeye basıldığında platform işlemi tamamlanmış sayar. Aynı OKX kuralları, satıcının tam ödemeyi onaylamadan coinleri serbest bırakması durumunda tüm sorumluluğun satıcıya ait olduğunu ve platformun kayıplardan sorumlu olmadığını belirtir. Bu nedenle dolandırıcılar emaneti kırmaz. Bunun yerine her şeyi hedef alırlar: banka transferini, makbuzu, sohbeti ve satıcının aceleciliğini.
On P2P dolandırıcılığı: nasıl çalışırlar ve nasıl durdurulurlar
1. Triangülasyon ve üçüncü taraf ödemeleri
Bu, bir satıcı için en tehlikeli yöntemdir, çünkü kaybettikleri şey kripto paralar değil, bankanın güvenidir. Dolandırıcı, ilgisiz bir kişiyi kandırır: var olmayan bir telefon satar, bir «yatırım» teklif eder ya da başka bir yolla ondan para çeker. Aynı zamanda, dolandırıcı bir P2P platformunda gerçek bir satıcıdan USDT satın almak için bir işlem açar ve kurbana o satıcının banka bilgilerini verir. Kurban parayı gönderir, satıcı paranın geldiğini görür ve USDT'yi dolandırıcıya serbest bırakır. Kurban kandırıldığını fark ettiğinde polise gider - ve iz satıcının hesabına çıkar. Üçgenin mekaniğini bir P2P satışından sonra dondurulan banka hesapları başlıklı yazımızda ayrıntılı olarak ele aldık.
Görünüşe göre 2026 Eylül'ünde Binance P2P üzerinden yaklaşık $1,000 tutarında USDT satan bir Hint tüccarın başına gelen de buydu. Rupiler, State Bank of India hesabına ulaştı ve işlem kapandı. 22 Eylül'de banka, hesaba ₹101,337 tutarında bir haciz koydu. 1 Ekim'de, aynı transfer üzerine aynı tutarda bir haciz daha ve ayrıca ₹16,737 tutarında bir haciz daha koydu. Daha önce bir arkadaşının hesabına gönderdiği paranın bir kısmı da bloke edildi. Kendi hesaplamasına göre, şu anda neredeyse ₹4.5 lakh donmuş durumda - sattığı kriptonun değerinin beş katı.
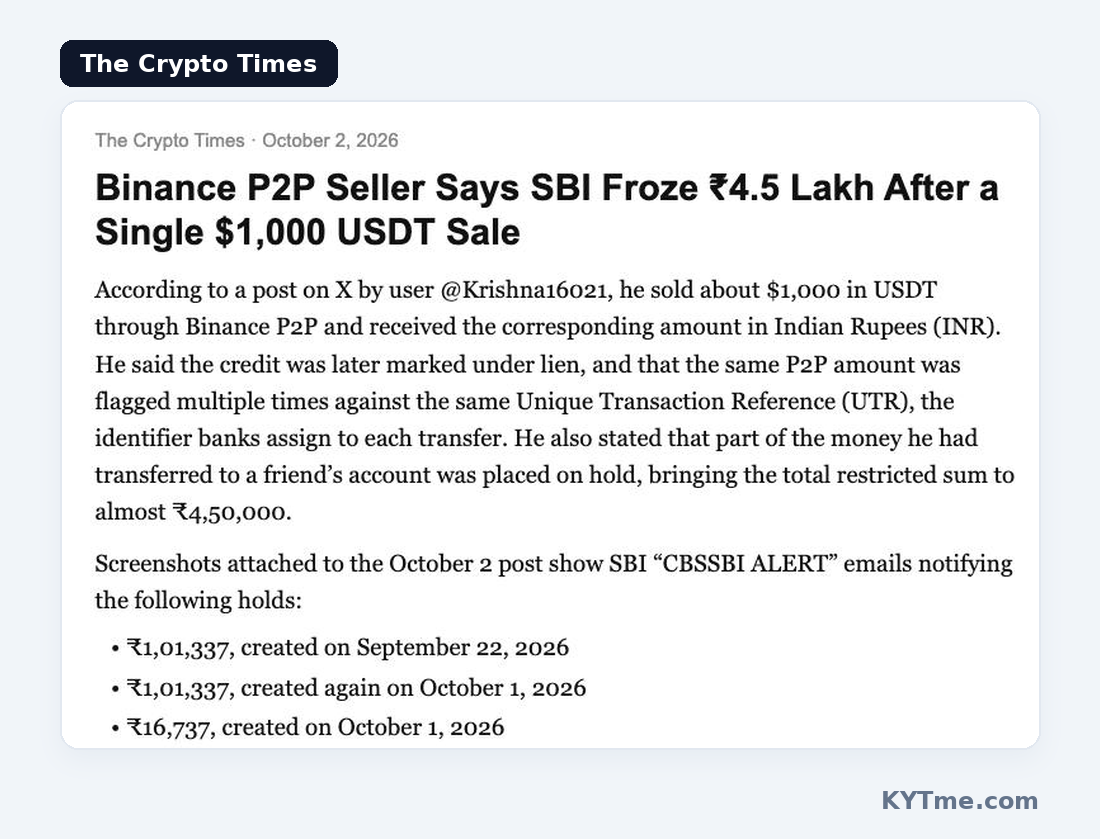
Satıcı, ulusal siber suç portalına ve İçişleri Bakanlığı'nın siber güvenlik kanalına şikayette bulundu, ancak net bir yanıt alamadı. Binance işlemini ve sattığı USDT'nin nereden geldiğine dair kanıtları saklamış durumda. Ancak böyle bir haciz genellikle yalnızca soruşturmayı yürüten memur veya bir sulh hakimi tarafından kaldırılabilir ve etkilenenlere göre bu tür incelemeler birkaç haftadan aylara kadar sürebiliyor. Satıcı, alıcının daha sonra bir dolandırıcılıkla bağlantılı olduğunun ortaya çıktığını söylüyor. Ödeme yaptığı para, başka birinin kurbanına ait.
2. Bir satıcıya iki işlem
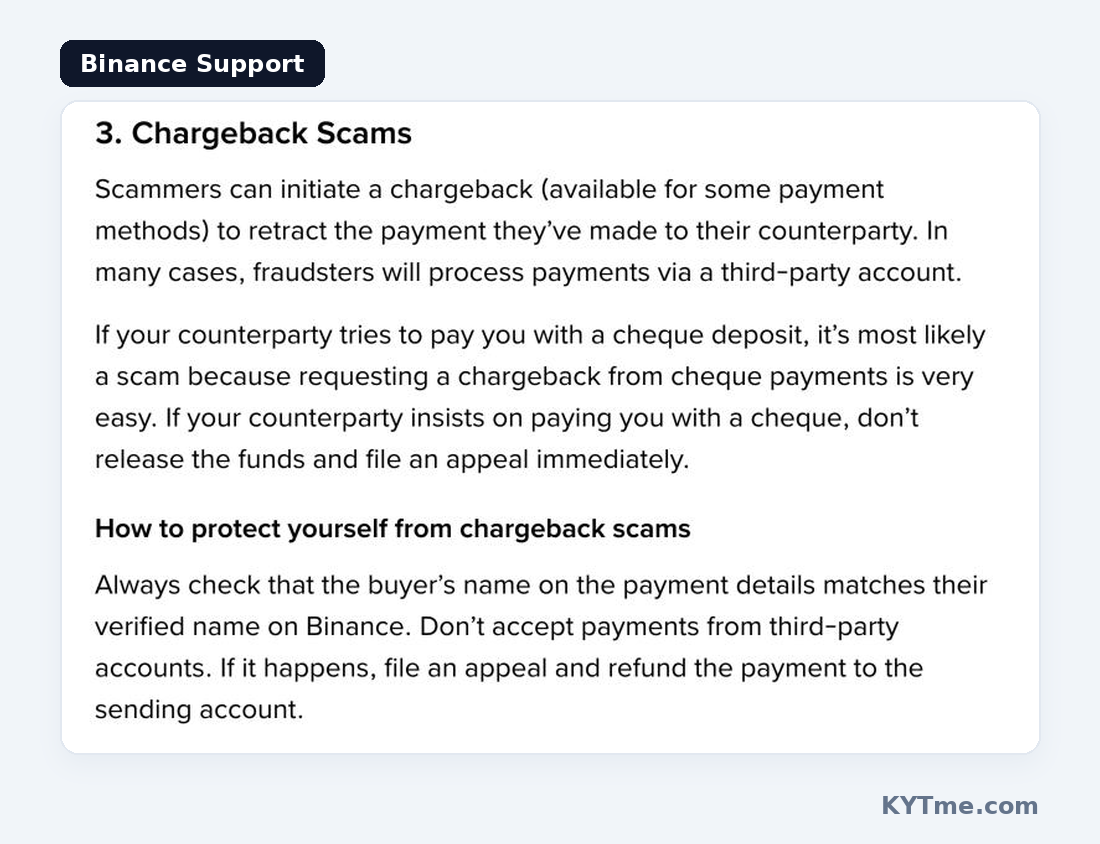
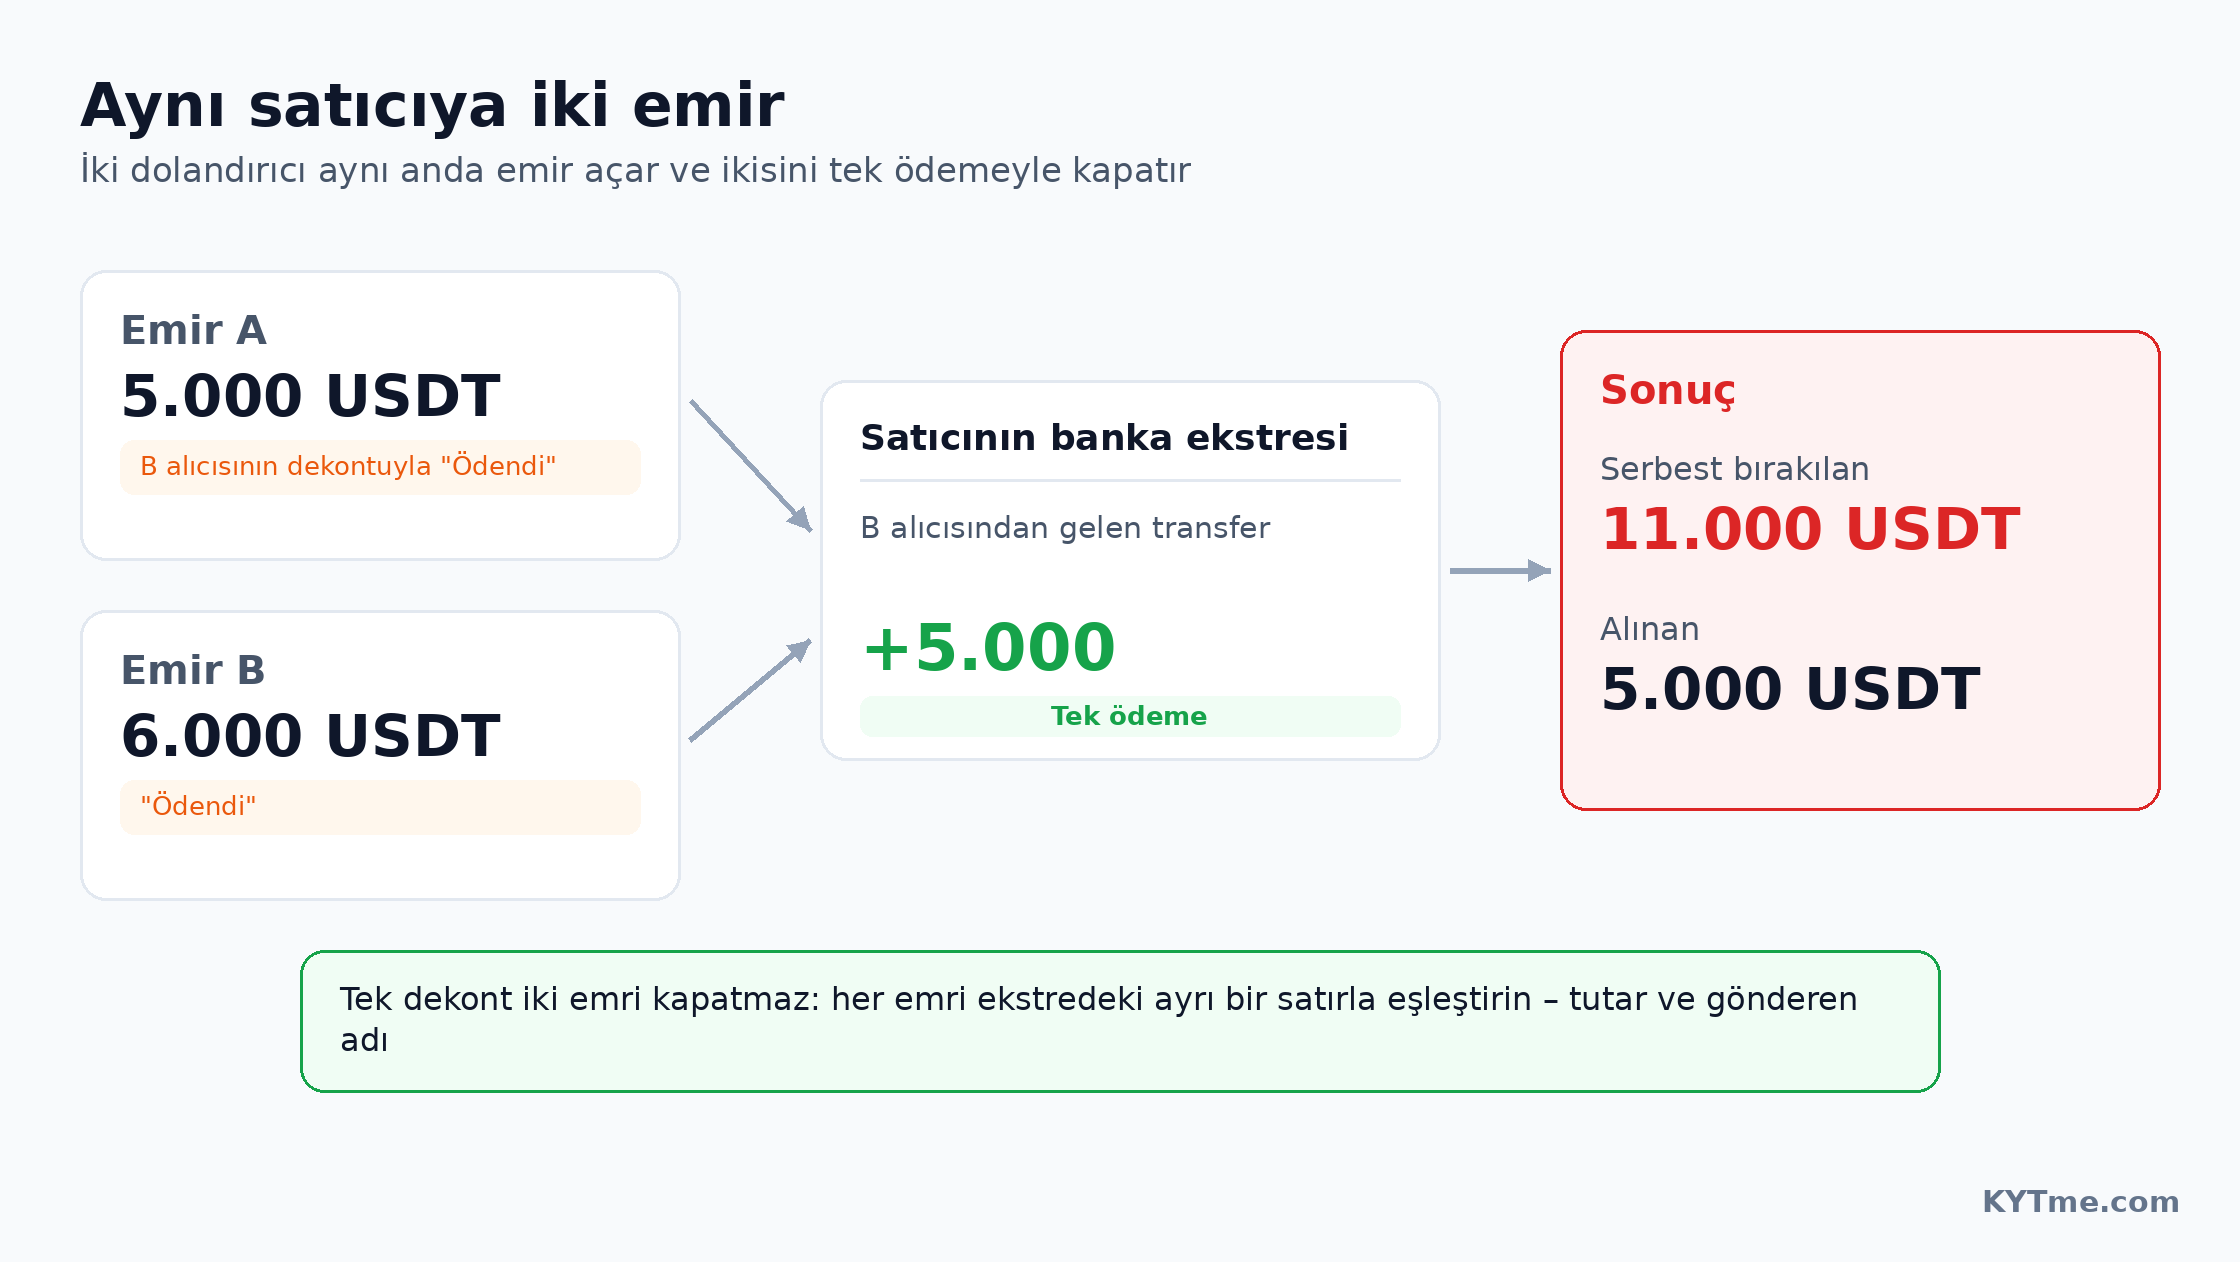
Binance'ın yardım merkezinde «üçgen dolandırıcılığı» olarak adlandırdığı şey, benzer isme rağmen aslında farklı bir yöntemdir. Borsanın destek ekibi bunu şöyle açıklıyor: İki dolandırıcı, neredeyse aynı anda aynı satıcıyla işlem açar: biri 5,000 USDT için, diğeri 6,000 USDT için. İkincisi 5,000 gönderir ve birincisi «Ödendi» düğmesine basarak ikincisinin makbuzunu ekler. Satıcı, ekstresinde 5,000 tutarında bir ödeme görür, bunu ilk işlemle eşleştirir ve her iki işlemdeki kriptoyu serbest bırakır. Sonuçta satıcı 11,000 USDT vermiş ve yalnızca 5,000 için ödeme almıştır.
3. Sahte makbuzlar, ekran görüntüleri, SMS'ler ve sahte bankacılık uygulamaları
Bu, en yaygın yöntemdir. Alıcı «Ödendi» düğmesine basar ve hiç gerçekleşmemiş bir transferin ekran görüntüsünü gönderir. Bazen bir transfer gerçekten yapılır, ama yalnızca cüzi bir tutar için: dolandırıcı satıcıya sembolik bir miktar gönderir ve ardından makbuz görselindeki rakamı değiştirir. Makbuz gerçek görünür, çünkü üzerindeki işlem numarası ve banka bilgileri gerçektir. Technext'in yaptığı bir ankete göre, Nijeryalı P2P tüccarlarının neredeyse yarısı en az bir kez sahte bir makbuz almıştır.
Sahteler giderek daha ikna edici hale geliyor ve Arjantin bunu iyi gösteriyor. 2024 Ocak'ta, Mar del Plata'da bir plaj kulübünde sekiz genç, 1 milyon peso değerinde içecek sipariş etti ve bunları Mercado Pago uygulamasının sahte bir sürümüyle ödedi. Bu sürüm, popüler cüzdanı taklit ediyor, «sonsuz bakiye» gösteriyor ve gerçeğinden ayırt edilmesi neredeyse imkansız bir makbuz üretiyor: doğru tutar, alıcının adı, tanıdık tasarım. Grup gözaltına alındı, ancak uygulama hâlâ dolaşımda. Daha sonra Formosa eyaletinde, gelen ödeme bildirimi sesini bile çalan bir sürüm bulundu. Bir P2P satıcısına karşı böyle bir uygulama, tıpkı bir barmene karşı olduğu gibi çalışır: ekranda her şey bir ödeme gibi görünür.
4. Brezilya'da geri ödemeler (chargeback), ödeme iptalleri ve MED
Burada para gerçekten gelir, ama sonra geri gider - Hodl Hodl satıcısının hikâyesinde olduğu gibi. Alıcı coinleri alır ve ardından bankasında transferi itiraz konusu yapar, dolandırıcılık kurbanı olduğunu iddia eder ya da ödemeyi hiç yapmadığını söyler. Binance bunu klasik bir chargeback olarak tanımlıyor.
Brezilya'da bu tür talepler için resmi bir mekanizma var: MED. Gerçek kurbanlara parayı geri vermek için oluşturuldu, ama bir MED talebinde satıcının bankası önce fonları bloke eder, ancak sonra duruma bakar. Bir ödeme hemen değil, haftalar sonra bile itiraz konusu olabilir: Bisq üzerinden işlem yapan başka bir Brezilyalı satıcı, işlemden 55 gün sonra bir itirazdan haberdar oldu. Diğer ülkelerde mekanizmaların adları farklı ama fikir aynı: Nijerya'da bankalar coinler bırakıldıktan sonra ödemeleri iptal ediyor, Türkiye'de ise avukatlar hafta sonları gönderilen ve mutabakata varmadan iptal edilen EFT transferlerini anlatıyor.
5. Zamanlanmış Pix (Pix agendado)
Bu, sahte makbuzun Brezilya versiyonudur. Dolandırıcı bir Pix göndermez, bunun yerine ileri bir tarih için zamanlar ve onayı satıcıya iletir. Finansal hizmet Afinz, böyle bir makbuzun neredeyse gerçek göründüğünü, ancak «Pagamento» yerine «Agendamento de pagamento» - zamanlanmış ödeme - yazdığını açıklıyor. Bazen tarih basitçe kırpılır. Satıcı coinleri bırakır, dolandırıcı zamanlanmış transferi iptal eder ve para hiç gelmez.
6. «Ödendi olarak işaretlendi ama hiç ödenmedi» ve sohbette sahte destek
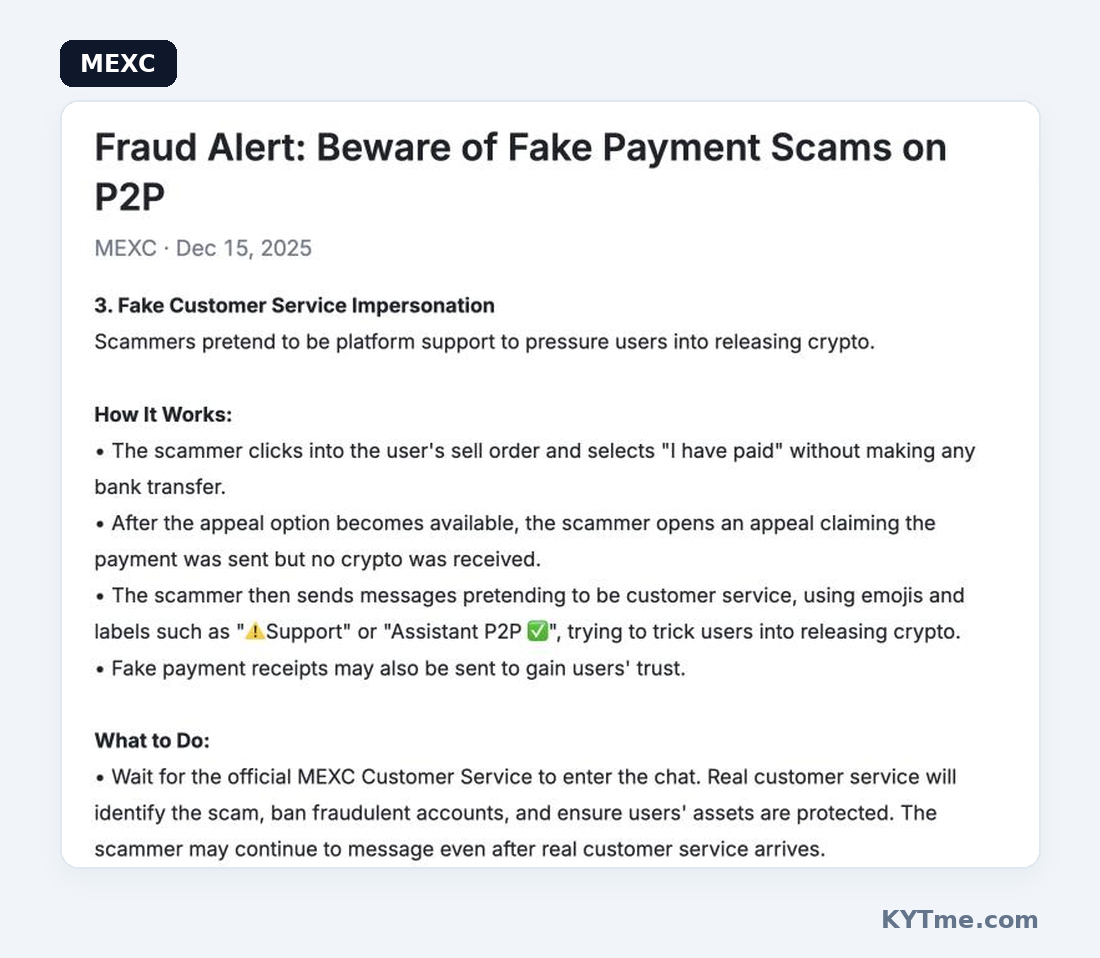
Aralık 2025'da MEXC, Ukrayna'da bu tür vakalarda bir artış konusunda uyardı ve senaryoyu ayrıntılı olarak anlattı. Dolandırıcı bir satış ilanına yanıt verir ve hiçbir şey göndermeden «Ödedim» tuşuna basar. İtiraz seçeneği kullanılabilir hale gelir gelmez bir itiraz açar ve para gönderdiğini ama hiç kripto almadığını iddia eder. Ardından sipariş sohbetinde «destek»ten mesajlar belirir - emojiler ve «⚠️Support» veya «Assistant P2P ✅» gibi etiketlerle. «Temsilci», coinlerin bırakılmasını talep eder, aksi halde hesabın bloke edileceğini söyler ve ikna edici görünmek için sahte bir makbuz gönderir. Aynı bildiride MEXC, sipariş oluşturulduktan sonra dolandırıcıların gönderdiği sahte «anlaşmalar» ve belgeler konusunda da uyardı.
7. Fazla ödeme yaparak farkın iadesini isteme
Alıcı, sipariş tutarından daha fazlasını gönderir ve farkın geri gönderilmesini ister - ama başka bir hesaba, «çünkü bu hesap bloke». Çoğu zaman fazla ödemenin kendisi üçüncü bir taraftan gelmiştir veya daha sonra iptal edilir. Satıcı, «fazlalığı» kendi parasından iade eder ve bir aklama zincirinin halkası haline gelir.
8. Telegram ve WhatsApp'ta anlaşmalar, QR kod ile giriş ve sahte USDT kontrolleri
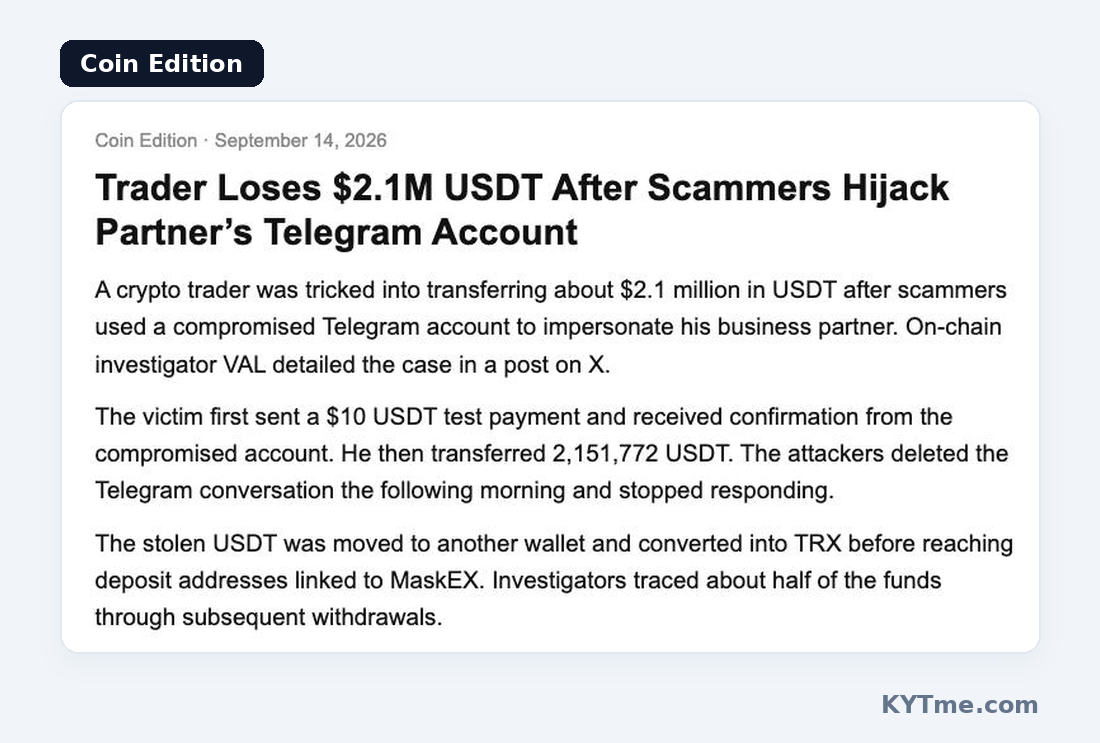
Anlaşma platformdan çıktığında hem emanet hem de anlaşmazlık kuralları ortadan kalkar. En büyük kayıplar burada yaşanır. 2026 Eylül ayında, on-chain araştırmacı VAL, 2,151,772 USDT kaybeden bir tüccarın vakasını anlattı. Tüccar, ortağıyla Telegram üzerinden iş yapıyordu. Dolandırıcılar ortağın hesabını ele geçirdi ve onun adına büyük bir transfer düzenledi.
Tüccar dikkatliydi: önce 10 USDT'lik bir test ödemesi gönderdi ve sohbette paranın ulaştığına dair onay aldı. Ancak bundan sonra ana tutarı gönderdi. Ertesi sabah sohbet silinmişti ve «ortak» yanıt vermeyi kesti. Çalınan USDT başka bir cüzdana taşındı, TRX'e takas edildi ve MaskEX borsasındaki yatırma adreslerine gönderildi. Altı gün sonra Tether yaklaşık $1 milyon dondurdu ve araştırmacılar fonların kabaca yarısını izlemeyi başardı. Test ödemesi işe yaramadı: bu yalnızca adresi doğrular, sohbetin karşı tarafındaki kişiyi değil.
Daha küçük ama yaygın senaryolar da var. WhatsApp'ta bir «alıcı», kurbandan USDT'sini üçüncü taraf bir web sitesinde kontrol etmesini ister; kurban bir cüzdan bağlar, bir onay imzalar ve 4,678 USDT kaybeder. Başka bir versiyonda, sipariş QR kodu yerine saldırgan Binance'e giriş için bir QR kod gönderir ve kurban bunu taradığında saldırgan hesabına erişim elde eder.
9. İspanya'da ters Bizum
Bu şema sıradan çevrimiçi satıştan doğdu, ancak İspanya'nın popüler anlık ödeme sistemi Bizum'u kabul eden P2P satıcılarını da etkiliyor. 2025 yılında İspanyol polisi, 200'ten fazla kurbanın ve €480,000'ten fazla kaybın arkasındaki bir grubun 16 üyesini tutukladı.
Nasıl çalıştıkları şöyle: İlan platformlarında dolandırıcılar alıcı gibi davrandı ve bir şirket hesabından ödeme yaptıklarını söyledi, bu yüzden satıcının ödemeyi «kabul etmesi» gerekiyordu. Aslında bir transfer değil, bir ödeme talebi gönderiyorlardı: satıcı «onayla»ya basıyor ve kendi parasını dolandırıcılara gönderiyordu. Kurbanları kafa karıştırmak için grup, gelen ödemelere ait sahte ekran görüntüleri gönderdi ve bazen işlemde «yardımcı olmak» için banka çalışanı gibi davranarak aradı. Para, komisyon karşılığında hesaplarını kiralayan paravan kişilerin hesapları üzerinden geçti. Direnenler kişisel verilerinin kötüye kullanılmasıyla tehdit edildi.
10. İki platformda tek ödeme ve sistematik eksik ödeme
Birçok satıcı aynı anda birkaç borsada aynı ilanları yayınlar. Bu, Kenya'da yaşanan bir vaka dalgasının ardından MEXC'in 2025 Aralık ayında uyardığı bir şemanın temelidir. Saldırgan, satıcının ilanını başka bir platformda bulur ve orada normal bir işlem tamamlar: gerçekten para gönderir ve coinleri alır. Ardından aynı satıcıyla MEXC'de - aynı tutar ve aynı ödeme bilgileriyle - bir sipariş açar. İki kez ödeme yapmaya hiç niyetleri yoktur: «Ödendi»ye basarlar ve satıcı coinleri serbest bırakmadığında bir itiraz açıp ilk işlemden alınan makbuzu yüklerler. Makbuz gerçektir, tutar ve bilgiler eşleşir ve farklı borsalarda düzinelerce siparişi aynı anda yöneten yorgun bir satıcı kolayca bir ödemeyi iki kez almış sanabilir.
Bu gruptaki ikinci şema, hesabını yapana kadar dolandırıcılık gibi görünmez. Nijerya'da buna kobo chopping denir: alıcı tutarı aşağı yuvarlar ve birkaç düzine veya birkaç yüz naira eksik öder. Breet'in araştırmasına göre, ödenen tutar neredeyse her üç işlemden birinde sipariş tutarından farklıydı. Servisin tahminine göre, günde 500 işlem yapan bir satıcı için bu «bozuk para» kayıpları yılda ₦2 milyondan fazla toplam oluşturuyor. Nijerya'da ayrıca coinleri serbest bırakmadan önce kendi «kârları» olan ₦500-1,000 talep eden «pazarlıkçılar» da var.
P2P dolandırıcılığı nasıl fark edilir: her senaryo için kırmızı bayraklar ve kurallar
| Senaryo | Kırmızı bayrak | Kural |
|---|---|---|
| Üçgenleme, üçüncü taraf ödemesi | Gönderenin adı siparişteki adla uyuşmuyor, açıklamada «telefon için» yazıyor | Serbest bırakmayın, itiraz açın, gönderenin hesabına iade yapın |
| Bir satıcıda iki sipariş | Benzer tutarlar için art arda iki sipariş, bunlardan biri için ayrı bir ödeme yok | Her siparişi ekstredeki kendi satırıyla eşleştirin |
| Sahte makbuz, SMS, sahte bankacılık uygulaması | Bir makbuz var, bakiye değişmemiş, alıcı sizi acele ettiriyor | Yalnızca kendi bankacılık uygulamanızı kontrol edin |
| Geri ödeme, MED, EFT iptali | Kurumsal hesap, gece veya hafta sonu ödeme, yeni bir kullanıcıdan büyük tutar | Geri alınamaz ödeme yöntemleri, limitler, kanıtları saklayın |
| Planlanmış Pix | Makbuzda «Agendamento» yazıyor, tarih kırpılmış, ekstrede «lançamento futuro» görünüyor | Yalnızca para hesaba geçtikten sonra serbest bırakın, Pix ID'sini kontrol edin |
| «Ödendi olarak işaretlendi» ve sahte destek | Sohbette «⚠️Destek», bağlantılar, hesabınızı engelleme tehditleri | Destek sipariş sohbetinde yazmaz, hiçbir şeyi imzalamayın |
| Fazla ödeme | «Farkı başka bir hesaba iade et» | Yalnızca gönderene, destek üzerinden iade edin |
| Telegram üzerinden anlaşma, QR kod, sahte USDT çeki | Bir mesajlaşma uygulamasına geçme, QR kod tarama ya da cüzdan bağlama talebi | Yalnızca platform sohbeti, cüzdan bağlamadan adres kontrolü |
| Bizum inverso | Ödeme yerine ödeme talebi, «şirket hesabı» | Para almak için hiçbir şeyi onaylamayın |
| İki platformda tek ödeme, eksik ödeme | Sipariş, başka bir borsadaki bir işlemi tekrar ediyor, makbuz başka bir işlemden, tutar biraz eksik | Her ödemeyi belirli bir borsadaki bir siparişle eşleştirin, tutarı son birime kadar kontrol edin |
P2P platformları anlaşmazlıkları nasıl çözer
İtiraz, hem satıcılar hem de alıcılar için başlıca savunma hattıdır. Ancak her platformun kendi kurallarına göre işler ve bir anlaşmazlığı kaybeden taraf çoğunlukla bu kuralları önceden bilmeyen taraftır: coinleri çok erken serbest bırakmıştır, sohbeti silmiştir ya da yanlış kanıt sunmuştur. En büyük platformlarda anlaşmazlıkların nasıl işlediği aşağıdadır.
Binance
Binance'de bir taraf itiraz açtığında, muhatabın sipariş sohbetinde yanıt vermek için 10 dakikası vardır. İki taraf anlaşmaya varamazsa, 24-48 saat içinde bir destek temsilcisi anlaşmazlığa dahil olur. Temsilci sipariş sohbetini ve her iki tarafın yüklediği kanıtları inceler. Sohbetin ekran görüntüsü ödeme kanıtı olarak sayılmaz.
Binance'in yaygın durumlar için belirlenmiş bir prosedürü vardır. Para üçüncü bir taraftan geldiyse, satıcı hemen itiraz açabilir ve ödemeyi geldiği hesaba iade edebilir. Alıcı fazla ödeme yaptıysa, taraflar önce bunu sohbette çözmeyi denemeli; başarısız olursa itiraz açıp ödeme kanıtını eklemelidir.
Binance'in kanıt gereksinimleri katıdır. Video kanıt iki cihazla kaydedilmelidir: biri, bankacılık uygulamanıza giriş yaparken ve profilinizle işlem geçmişinizi açarken diğerini filme çeker. Ekran kayıtları kabul edilmez, kesme ve düzenlemelere izin verilmez ve dosya boyutu 200 MB'ı geçmemelidir. Banka ekstresi, bankadan indirilmiş, düzenleme, kırpma ya da parola içermeyen, son üç ayı kapsayan bir PDF olmalıdır. PDF'ye dönüştürülmüş ekstre fotoğrafları reddedilir.
OKX
OKX'in en ayrıntılı anlaşmazlık kuralları vardır ve bunlar platformun her durumda hangi tarafı tuttuğunu açıkça gösterir.
Ödeyenin adı, alıcının doğrulanmış adıyla uyuşmuyorsa, coinler serbest bırakılmaz, satıcı tam tutarı iade eder ve iade ücretlerini alıcı öder. Alıcının P2P işlevleri 15 gün süreyle askıya alınır, tekrarı halinde 30 gün süreyle. Alıcı sipariş tutarından daha az ödediyse, belirlenen süre içinde kalanı ödemelidir, aksi takdirde satıcı alınan tutarı iade eder. Ancak satıcı tam ödemeyi almadan coinleri serbest bıraktıysa, zarar satıcıda kalır: OKX, zararlardan sorumlu olmadığını ve geri kazanımı garanti edemeyeceğini açıkça belirtir.
Alıcı sahte bir makbuz gönderirse, destek ekibi siparişi iptal eder ve bu tür üç iptalden sonra alıcının hesabı askıya alınır. Alıcı ödeme açıklamasına «BTC», «OKX» veya «P2P» yazdıysa, satıcı coinleri serbest bırakabilir veya parayı iade edebilir ve yine ücretleri alıcı öder. Tam tersi durumda, alıcı doğru tutarı kendi hesabından ödediyse ve satıcı coinleri serbest bırakmayı reddediyorsa, destek ekibi 12 saat sonra coinleri serbest bırakır. İstisna, piyasa fiyatının %10 veya daha fazla altında fiyatlandırılan siparişlerdir: bu kural onlar için geçerli değildir.
OKX'in temel kuralı P2P işlem yapan herkesin aklında tutması gereken bir kuraldır: bir işlem tamamlandıktan sonra, yasa aksini gerektirmedikçe tüm ödemeler kesindir. Serbest bırakılan coinleri destek yoluyla geri almak neredeyse imkânsızdır.
Bybit, Bitget ve KuCoin
Bybit üçüncü taraf ödemelerini yasaklar. Böyle bir ödeme gelirse, destek ekibi satıcıya göndereni parayı iade etmesini önerir ve siparişi yalnızca iade onaylandıktan sonra iptal eder. Borsanın kendisi bu tür anlaşmazlıkların uzayabileceği konusunda uyarıyor ve bazıları uzun süre çözümsüz kalıyor. Bu yüzden işi itiraz aşamasına taşımamak ve coinleri serbest bırakmadan önce ödeyenin adını kontrol etmek daha iyidir.
Bitget, banka hesabı sahibinin adının borsadaki doğrulanmış adla eşleşmesini şart koşar ve üçüncü taraf ödemelerinin çoğu zaman para aklamayla bağlantılı olduğunu ve satıcının hesabının dondurulma riskiyle karşı karşıya kaldığını açıkça belirtir. Satıcılar (merchant) için kurallar daha da sıkıdır: coinler ödemeden sonra 30 dakika içinde serbest bırakılmalıdır, ihlaller önce bir uyarıya, ardından 24-72 saatlik bir yasağa ve merchant statüsünün kaybına yol açar. Bir işlemde yasa dışı fonlar bulunursa, hesap derhal engellenir ve bilgiler kolluk kuvvetlerine iletilir.
KuCoin, sahte ödeme onaylarından ve SMS'lerden ters ibraz (chargeback) ve eşzamanlı iki siparişe kadar altı yaygın düzeni açıklıyor.
Deneyimli P2P satıcılarının uyduğu kurallar
Her gün P2P işlem yapan kişiler tek bir konuda hemfikir: sizi koruyan platform değil, disiplindir. İşte borsa yardım merkezlerinde ve farklı ülkelerdeki satıcıların tavsiyelerinde tekrar tekrar karşımıza çıkan kurallar.
P2P dolandırıcılığının satıcı için yasal anlamı nedir?
Hesabına bir kurbanın parası geçen satıcı, banka ve polis için suç ortağı gibi görünür. Düzenden habersiz olduğunuzu kanıtlamak size kalmış bir iştir ve 2026 yılında yasalar giderek sertleşiyor.
Brezilya'da, 15.397/2026 sayılı Kanun Mayıs 2026'da yürürlüğe girdi. Ceza kanununa ayrı bir suç ekledi: banka hesabını suç gelirleriyle yapılan işlemler için sağlamak, 1 ila 5 yıl hapisle cezalandırılıyor. Mahkûmiyet için kasıt gerekiyor, ancak bir hesabı başkasının P2P işlem hacmini yürütmek için kiralamak artık tam olarak bu yasanın kapsamına giriyor.
Türkiye'de, üçgenleme (triangulation) vakaları Ceza Kanunu'nun 158/1-f maddesi uyarınca bankaları ve bilişim sistemlerini kullanarak dolandırıcılık olarak değerlendiriliyor ve kara para aklamayla mücadele yasası kapsamında mali istihbarat birimi MASAK, bir hesaptaki işlemleri yedi iş günü süreyle askıya alabiliyor.
İspanya'da Yüksek Mahkeme, uzun zamandır «para kuryelerini» (money mules) dolandırıcılığın suç ortağı olarak değerlendiriyor ve açık sorun belirtilerine rağmen bir işlemi kontrol etmeyen kişi, ihmalkâr para aklama suçlamasıyla karşı karşıya kalabiliyor. Temmuz 2026'da polis, 67 AB vatandaşından oluşan ve 800'ten fazla hesap açarak üzerinden 140 milyon euronun geçtiği bir ağı çökertti.
2026 Eylül ayında, Hindistan Merkezi Soruşturma Bürosu, tek bir dikkatsiz işlemin bir kripto satıcısını şüpheliye dönüştürebileceği konusunda uyardı.
Adres kontrolü nerede yardımcı olur, nerede olmaz
Dolandırıcılar «AML» kelimesini istismar etmekten çekinmez: kimlik avı siteleri USDT kontrol servisi gibi görünür. Bu yüzden bir adres kontrolünün aslında ne yaptığını anlamak önemlidir.
Risk kripto tarafındaysa yardımcı olur. Telegram'daki bir «satıcı» size fon göndermeniz için bir adres verirse, bir kontrol bunun dolandırıcılık, karıştırıcı veya yaptırımlı adreslerle bağlantılı olup olmadığını gösterir. USDT satın alıyorsanız, gelen coinleri kontrol etmek bunların darknet veya hırsızlıkla bağlantılı olup olmadığını gösterir: bu tür coinler bir borsaya bir sonraki yatırdığınızda dondurulabilir. Son olarak, kaydedilmiş ve tarihli bir rapor, işlemden önce muhatabınızı kontrol ettiğinizin kanıtıdır. Türk avukatlar bu tür raporları hesap dondurmasını kaldırmak için belge paketine açıkça dahil eder.
Kontrol, her şeyin bir banka içinde gerçekleştiği durumlarda yardımcı olmaz. Blokzincir analitiği triangülasyonu, sahte makbuzları, ters ibrazları (chargeback), MED'i, zamanlanmış Pix'i veya Bizum inverso'yu göremez: size kimin lira ya da real gönderdiğini bilmesinin hiçbir yolu yoktur. Burada yalnızca isim eşleştirmesi, paranın hesaba geçmesini beklemek ve üçüncü taraf ödemelerini reddetmek işe yarar.
P2P dolandırıcılığı SSS
Her zaman değil, ama her zaman bir risktir. Alıcının bir akrabası olsa bile, banka açısından üçüncü bir taraftan para almış olursunuz ve bir anlaşmazlık ya da şikayet olursa, bundan sorumlu olan siz olursunuz. Binance, OKX, Bybit ve Bitget'in kuralları aynıdır: coinleri serbest bırakmayın, göndericiye iade edin ve itiraz açın.
Bu makale yalnızca bilgilendirme amaçlıdır ve hukuki tavsiye niteliği taşımaz.
