Bir P2P satıcısı USDT alır, bakiyeyi cüzdanında görür ve alıcıya fiat parayı gönderir. Göndericinin adresi dondurulmamıştır ve transfer başarıyla gerçekleşmiştir - her şey yolunda görünür. Sorun birkaç gün sonra, satıcı coinleri bir borsaya aktardığında ortaya çıkar: yatırma işlemi şüpheli kaynak notuyla incelemede takılır. Para çalınmamış veya kalıcı olarak bloke edilmemiştir, ancak satıcı kaynağını kanıtlayana kadar bunu kullanamaz.
Bu durum, fiat veya mal göndermeden önce coinleri kontrol ederek önlenebilir. Bunun için göndericinin adresi veya gelen işlemin hash'i bir AML tarama servisine yapıştırılır, örneğin KYTme'deki USDT kontrolü. Bu servis adres geçmişini blokzincir analitik veritabanlarıyla eşleştirir ve coinlerin nereden geldiğini gösterir: borsalar, dolandırıcılık şemaları, yaptırımlı servisler veya karıştırıcılar. Cüzdan bağlamanıza gerek yoktur - genel bir adres yeterlidir ve kontrol bir dakikadan az sürer. Aşağıda bunun neden olduğunu, bir yaptırım etiketinin neden tehlikeli olduğunu, bir borsa tutma işleminin Tether dondurmasından nasıl farklı olduğunu ve gerçek raporları kullanarak çalışabileceğiniz coinleri almamanız gereken coinlerden nasıl ayırt edeceğinizi açıklıyoruz.
«Adres dondurulmamış» neden «coinler temiz» anlamına gelmez?
USDT'nin kendisi hiçbir zaman kirli veya temiz değildir - geçmişi öyledir. Blokzincir analitik şirketleri yıllardır adresleri etiketliyor: bu bir borsaya ait, bu bir dolandırıcılık projesine, bu bir darknet pazarına, bu ise yaptırım altında. Coinler yeni bir cüzdana ulaştığında analitik, hangi etiketli adreslerden geçtiğine bakar ve bu izi yeni sahibine taşır.
Dolaylı maruziyet, «dürüst birinden aldım» ifadesinin hiçbir şeyi garanti etmemesinin nedenidir. Ara cüzdanlar izi silmez: muhatabınız iki transfer önce bir dolandırıcılık kümesinden coin almışsa, analitik bu bağlantıyı sizin raporunuzda da görür. Transfer sayısı arttıkça ve bu tür fonların payı küçüldükçe bağlantı zayıflar, ancak hiçbir zaman sıfıra inmez.
İzler farklı ağırlık taşır. Yaptırımlar en ağırıdır - bunlar hakkında aşağıda daha fazla bilgi var. Darknet pazarları, dolandırıcılık, hırsızlık, fidye yazılımı, karıştırıcılar ve yasa dışı hizmetler de ciddi kategoriler olarak kabul edilir. Kumar yükseltilmiş ancak yasaklı olmayan bir risktir. «Borsa» veya «P2P borsası» ifadesi ise bir raporda tek başına kötü bir şey anlamına gelmez: neredeyse her cüzdanın geçmişi borsalardan geçer.
İşi karmaşıklaştıran şey, USDT'nin birden fazla ağda var olması ve her birinde kendi geçmişine ve kendi kara listesine sahip olmasıdır. Ethereum'daki bir adresin temiz durumu, aynı adresin BNB Chain'deki durumu hakkında hiçbir şey söylemez. Bu yüzden anlaşmadan önce ağ üzerinde anlaşmak ve adres formatını kontrol etmek önemlidir: TRON adresleri T ile, Ethereum ve BNB Chain adresleri 0x ile başlar. Yanlış ağda yapılan bir transfer tüm coinlere mal olabilir.
Çoğunlukla TRON'dan bahsediyoruz. Buradaki transferler daha ucuzdur ve P2P piyasasının büyük kısmı bu ağda, dolandırıcılarla birlikte, yürür. BlockSec'e göre, Tether'in 2025 yılında kara listeye aldığı adreslerin %84.2 TRON'a aitti. Ethereum'daki dondurmalar daha nadirdir ama daha büyüktür: orada dondurulan bir adresin ortalama bakiyesi yaklaşık $613,000 iken, TRON'da bu rakam $243,000'tür. Piyasa genelinde, Chainalysis'in tahminine göre stabletcoinler yasa dışı on-chain hacminin %84'ünü oluşturuyor.
Bazen kirli bir iz, siz hiçbir şey yapmadan ortaya çıkar. Birleşik Krallık, HTX borsasına yaptırım uyguladıktan sonra, cüzdanlarından başka kişilerin adreslerine - Coinbase ve Binance yatırma adresleri dahil - istenmeyen 3-12 USDT transferleri gelmeye başladı. Alıcılar incelemeye alındı ve NullTX'e göre, bir Coinbase kullanıcısının 7.5 USDT aldıktan sonra hesabı donduruldu.
HTX çılgınca küçük miktarlar gönderiyor, böylece başkalarının adreslerini kirletmiş oluyor - diye yazdı kullanıcı 0xZiye X'te.
Sonuç basit: bir borsaya para yatırmadan önce yalnızca muhatabınızı değil, kendi adresinizi de kontrol edin. TRON ağının bu tür küçük transferlerle nasıl dolduğunu TRON ağında spam konulu yazımızda inceledik.
Kirli kripto nereden gelir ve sıradan insanlara nasıl ulaşır?22 Eyl 2026Devamını oku
Borsalar USDT'nizin geçmişini nasıl görür
Tüm bu geçmiş, coinler bir borsaya ulaştığı anda önem kazanır. Büyük platformlar her yatırmayı otomatik olarak kontrol eder: bir işlem izleme sistemi, gönderenin adresini ve transferin kendisini blokzincir analitiğinden geçirerek bir risk skoru atar. Skor iç eşiğin üzerindeyse, yatırma işlemi hesaba geçirilmez ve manuel inceleme için bir uyum görevlisine iletilir.
Kriptoda KYT nedir ve işlem izleme nasıl çalışır?25 Ağu 2026Devamını oku
Borsalar eşik değerlerini yayınlamaz ve her birinin kendi eşiği vardır. Platformlar farklı analitik sağlayıcıları ve farklı modeller kullanır, bu yüzden aynı yatırma işlemi bir borsada sorunsuz geçerken başka bir borsada incelemeye takılabilir. Sınırın nerede olduğunu önceden bilemezsiniz. Ancak borsanın ne göreceğini - coinlerin geçmişini - önceden görebilirsiniz. Bu yüzden USDT'yi kabul etmeden önce kontrol etmek, yatırma işlemi zaten tutulduktan sonra kontrol etmekten daha mantıklıdır.
Yaptırım etiketleri: doğrudan eşleşme ve dolaylı maruziyet
Bir coinin geçmişindeki tüm izler arasında yaptırım izi en tehlikeli olanıdır, çünkü arkasında bir analistin değerlendirmesi değil, yasa durur. Bir adres, ABD düzenleyicisi OFAC'ın SDN listesi gibi bir yaptırım listesindeki bir kuruluşla bağlantılıysa, borsalar, bankalar ve ödeme servisleri buna göre hareket etmek zorundadır. Ancak bir raporda yaptırım etiketi iki türde gelir ve aralarındaki fark temeldir.
Doğrudan eşleşme, çoğu borsa ve banka için kesin bir durdurma noktasıdır. Rapor, kuruluşun adını ve yaptırım kategorisini gösterir ve bu tür bir adrese gönderilen fonlar dondurulabilir. Böyle bir adresten para kabul etmemeli veya ona para göndermemelisiniz.
Dolaylı maruziyet, otomatik bir yasaklama değil, daha yakından bakmak için bir nedendir. Burada iki şey önemlidir: adresteki fonların ne kadarının yaptırım uygulanan kuruluştan geldiği ve adresin kaynaktan kaç transfer uzakta olduğu. Zincirin derinliklerindeki küçük bir pay ile yaptırım uygulanan bir borsadan doğrudan gelen büyük bir meblağ, raporda aynı etiketle anılsa bile tamamen farklı durumlardır.
Yaptırım etiketi, standart KYTme AML raporunda görünür: sağlayıcılar, yaptırım uygulanan kuruluşların adreslerini etiketler ve bu tür bir etiketi tehlikeli kaynaklar arasında gösterir. OFAC SDN listesiyle başlarlar, ancak diğer yaptırım rejimlerine ilişkin kapsamları farklılık gösterir, bu yüzden tartışmalı bir adresi başka bir sağlayıcıyla yeniden kontrol etmekte fayda vardır. Bir yaptırım etiketinin nasıl okunacağını cüzdan raporunda OFAC etiketi konulu yazımızda daha ayrıntılı şekilde anlattık.
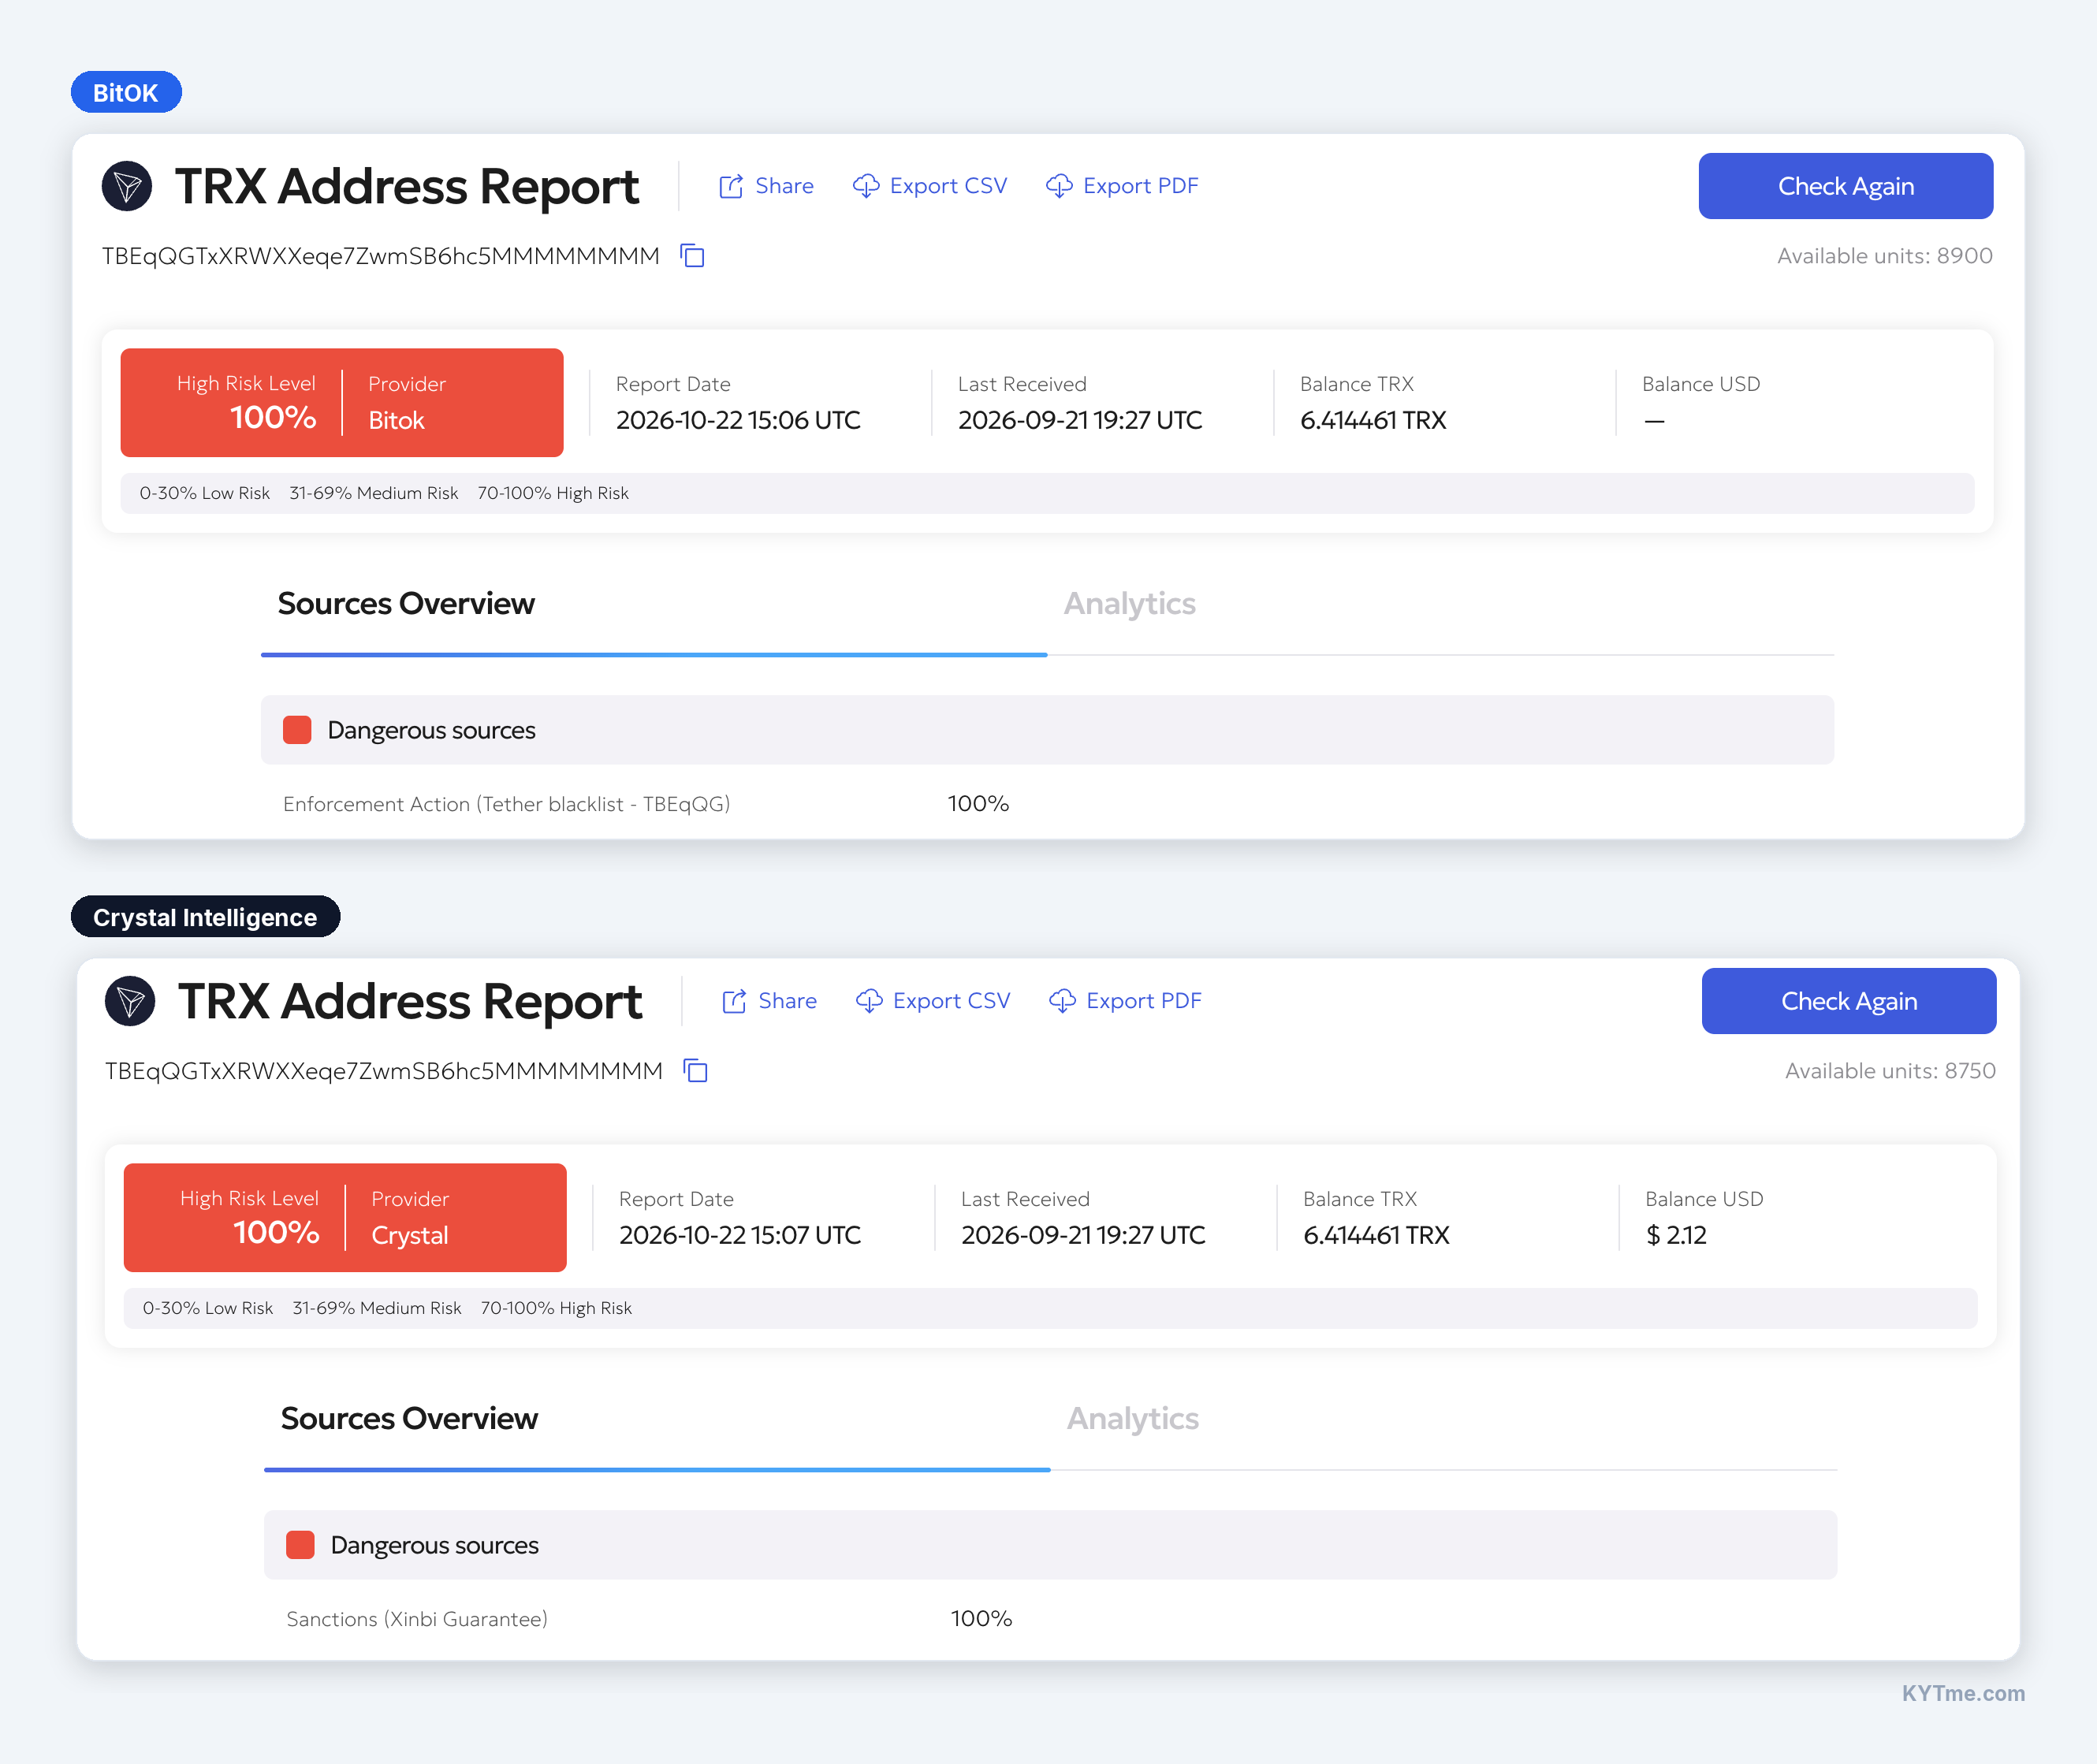
Bunun bir raporda nasıl göründüğünü, garanti pazar yeri Xinbi Guarantee'ye ait olan TRON üzerindeki TBEqQGTxXRWXXeqe7ZwmSB6hc5MMMMMMMM adresinde açıkça görmek mümkündür. Bu adresi iki sağlayıcıyla kontrol ettik ve her ikisi de en yüksek seviye olan %100 risk döndürdü. Crystal Intelligence, adresteki tüm fonları yaptırımlara bağlıyor ve varlığı doğrudan adlandırıyor: Sanctions (Xinbi Guarantee). BitOK aynı adrese başka bir açıdan bakıyor - Tether'ın kara listesindeki bir adres olarak. Bu durum, bu makalenin iki konusunu güzelce birbirine bağlıyor: bir yaptırım etiketi ve bir Tether dondurması genellikle aynı adreste karşımıza çıkıyor.
Borsa bekletmesi ve Tether dondurması: iki farklı hikaye
Bir yatırma incelemede takıldığında insanlar «USDT'm donduruldu» der. Ancak bu ifade iki farklı olayı kapsar ve bunları karıştırmak tehlikelidir: hangisinin gerçekleştiği, hem parayı geri alma şansınızı hem de ne yapmanız gerektiğini belirler.
Borsa bekletmesi, hesap düzeyinde bir kısıtlamadır - coinlerin geçmişine yönelik kontrolün tam olarak sonucudur. Bildirimlerde Abnormal Asset Origin, şüpheli köken veya risk kontrolü olarak görünür. Coinler sizin kalır ve sorun genellikle fonların kaynağını kanıtlayan belgeleri sunduğunuzda çözülür.
Tether dondurması farklı çalışır. Bu, USDT akıllı sözleşmesinin kendisindeki bir bayraktır ve bu bayrağa sahip bir adres, herhangi bir cüzdan veya borsa üzerinden USDT gönderemez. Ona gelen transferler geçer, ancak coinler ileriye taşınamaz. Kararı yalnızca Tether verir: kolluk kuvvetlerinin talebi üzerine, yaptırım listelerine dayanarak veya kendi izlemesinin sonucu olarak. Bu tür dondurmalar nadiren kaldırılır. BlockSec'e göre, 2025 yılında Tether, 1.26 milyar dolar değerinde 4,163 adresi kara listeye aldı ve bunlardan yalnızca %3.6'ünün dondurmasını kaldırdı.
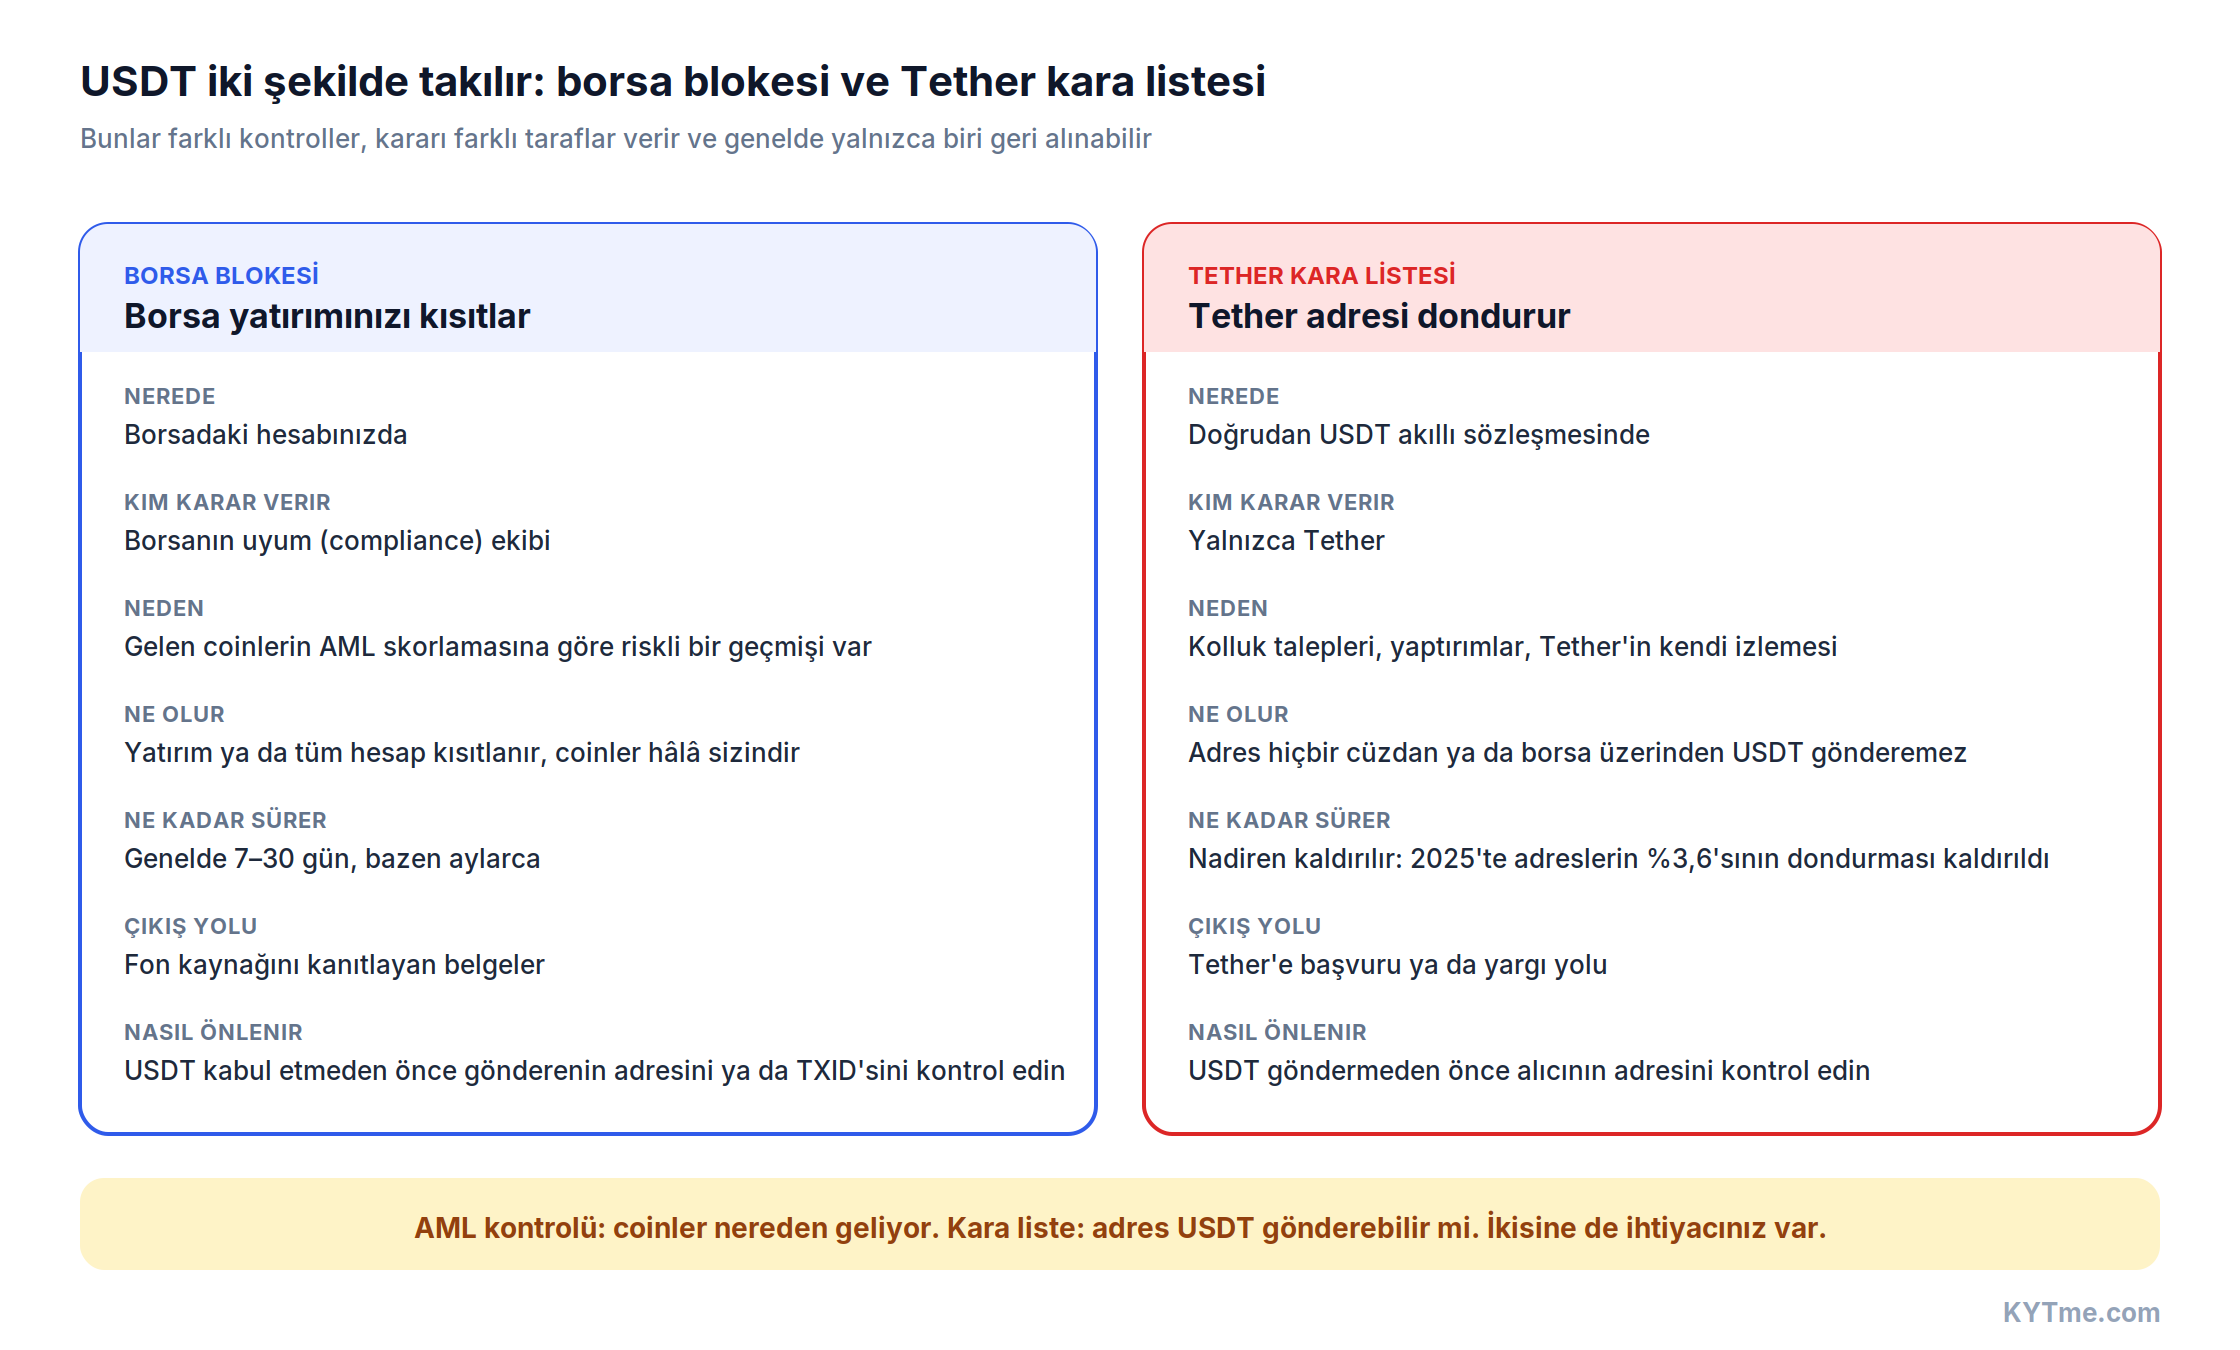
Bunlar farklı mekanizmalar olduğundan, kontroller de farklıdır ve biri diğerinin yerini tutmaz. Bir AML kontrolü, coinlerin kökenine bakar - borsanın önem verdiği şey tam olarak budur. Kara liste ise başka bir soruyu yanıtlar: belirli bir adresin USDT'yi hareket ettirip ettiremeyeceğini.
İki dondurma türü ayrıca yaptırımlar üzerinden de birbirine bağlıdır. OFAC bir adresi listesine eklediğinde, Bitquery'ye göre Tether, 2024 yılından bu yana çoğu durumda bir hafta içinde ve en sık olarak aynı gün içinde bu adresi engellemiştir. Dolayısıyla bir yaptırım listesiyle doğrudan eşleşme, neredeyse her zaman adresin zaten donduğu veya yakında donacağı anlamına gelir.
Bitcoin kimsenin bir ödemeyi durduramayacağını vaat etti. Stablecoin ihraççıları 6.4 milyar dolar dondurdu19 Eki 2026Devamını oku
Pratikte kara liste, gönderim öncesinde en çok önem taşır. Engellenmiş bir adresten size ödeme yapılamaz - transfer gerçekleşmez. Ancak USDT'yi böyle bir adrese siz gönderirseniz, alıcı bunu kullanamaz.
Kirli USDT kabul edenlere ne olur?
Borsalar kararları nasıl verdiklerini açıklamıyor, ancak kullanıcı yorumları bunun nereye vardığını gösteriyor. Bir Bybit kullanıcısı, borsanın hesabındaki 12,500 USDT'yi şüpheli köken notuyla izole ettiğini ve üç haftadan fazla süredir elinde tuttuğunu yazıyor. HTX'ten yapılan bir transferin ardından yatırılan 3,000 USDT'lik bir yatırma, 100 günden fazla süredir incelemede ve bir başka 4,188 USDT'lik yatırma ise 152 günden fazla süredir incelemede. Küçük tutarlar da koruma sağlamıyor: Nijerya'dan bir kullanıcının sadece 126 USDT'lik yatırması, coinler P2P platformu NoOnes'tan geldiği için engellendi.
Benzer kurallar diğer platformlarda da geçerlidir. OKX, Telegram garanti grupları gibi yüksek riskli kaynaklardan gelen yatırmaların 15 gün veya daha uzun süre incelendiğini ve bu süre boyunca hesap işlevlerinin kısıtlandığını resmi olarak duyurdu. Borsanın bu adımı neden attığını ayrı bir makalede açıkladık.
Bununla birlikte, borsa bekletmesi kesin bir karar değildir. Bybit'te, kullanıcı belgeleri gönderdikten sonra yaklaşık $11,000 tutarındaki engel 9 gün içinde kaldırıldı. KuCoin, $200,000'nin üzerinde bulunan bir hesaptaki kısıtlamayı 5 hafta sonra kaldırdı ve Türkiye'de bir OKX kullanıcısı 3 gün sonra 7,062 USDT'ye yeniden erişim sağladı. Bu hikayeler arasındaki fark genellikle kişinin paranın nereden geldiğini ne kadar hızlı açıklayabildiğine bağlıdır. Bunu yapmanın en kolay yolu, coinlerin anlaşmadan önce kontrol edilmiş olmasıdır.
Anlaşmadan önce USDT nasıl kontrol edilir
Kontrol basit bir soruyla başlar: coinler hangi adresten gelecek? Muhatabınız harici bir cüzdandan ödeme yapıyorsa, adresi önceden isteyin ve anlaşmadan önce kontrol edin. P2P platformlarında gönderenin adresi genellikle yalnızca transferden sonra görünür hale gelir - bu durumda mantık farklıdır ve gelen transferin kendisini kontrol etmeniz gerekir. Buna aşağıda tekrar döneceğiz.
Adres, KYTme'deki kontrol formuna girilir. Ağ genellikle otomatik olarak tespit edilir, ancak 0x… ile başlayan adresler için servis ağı manuel olarak seçmenizi ister: böyle bir adres hem Ethereum hem de BNB Chain üzerinde bulunur ve her ağdaki geçmişi farklıdır. USDT'nin ulaşacağı ağı seçin.
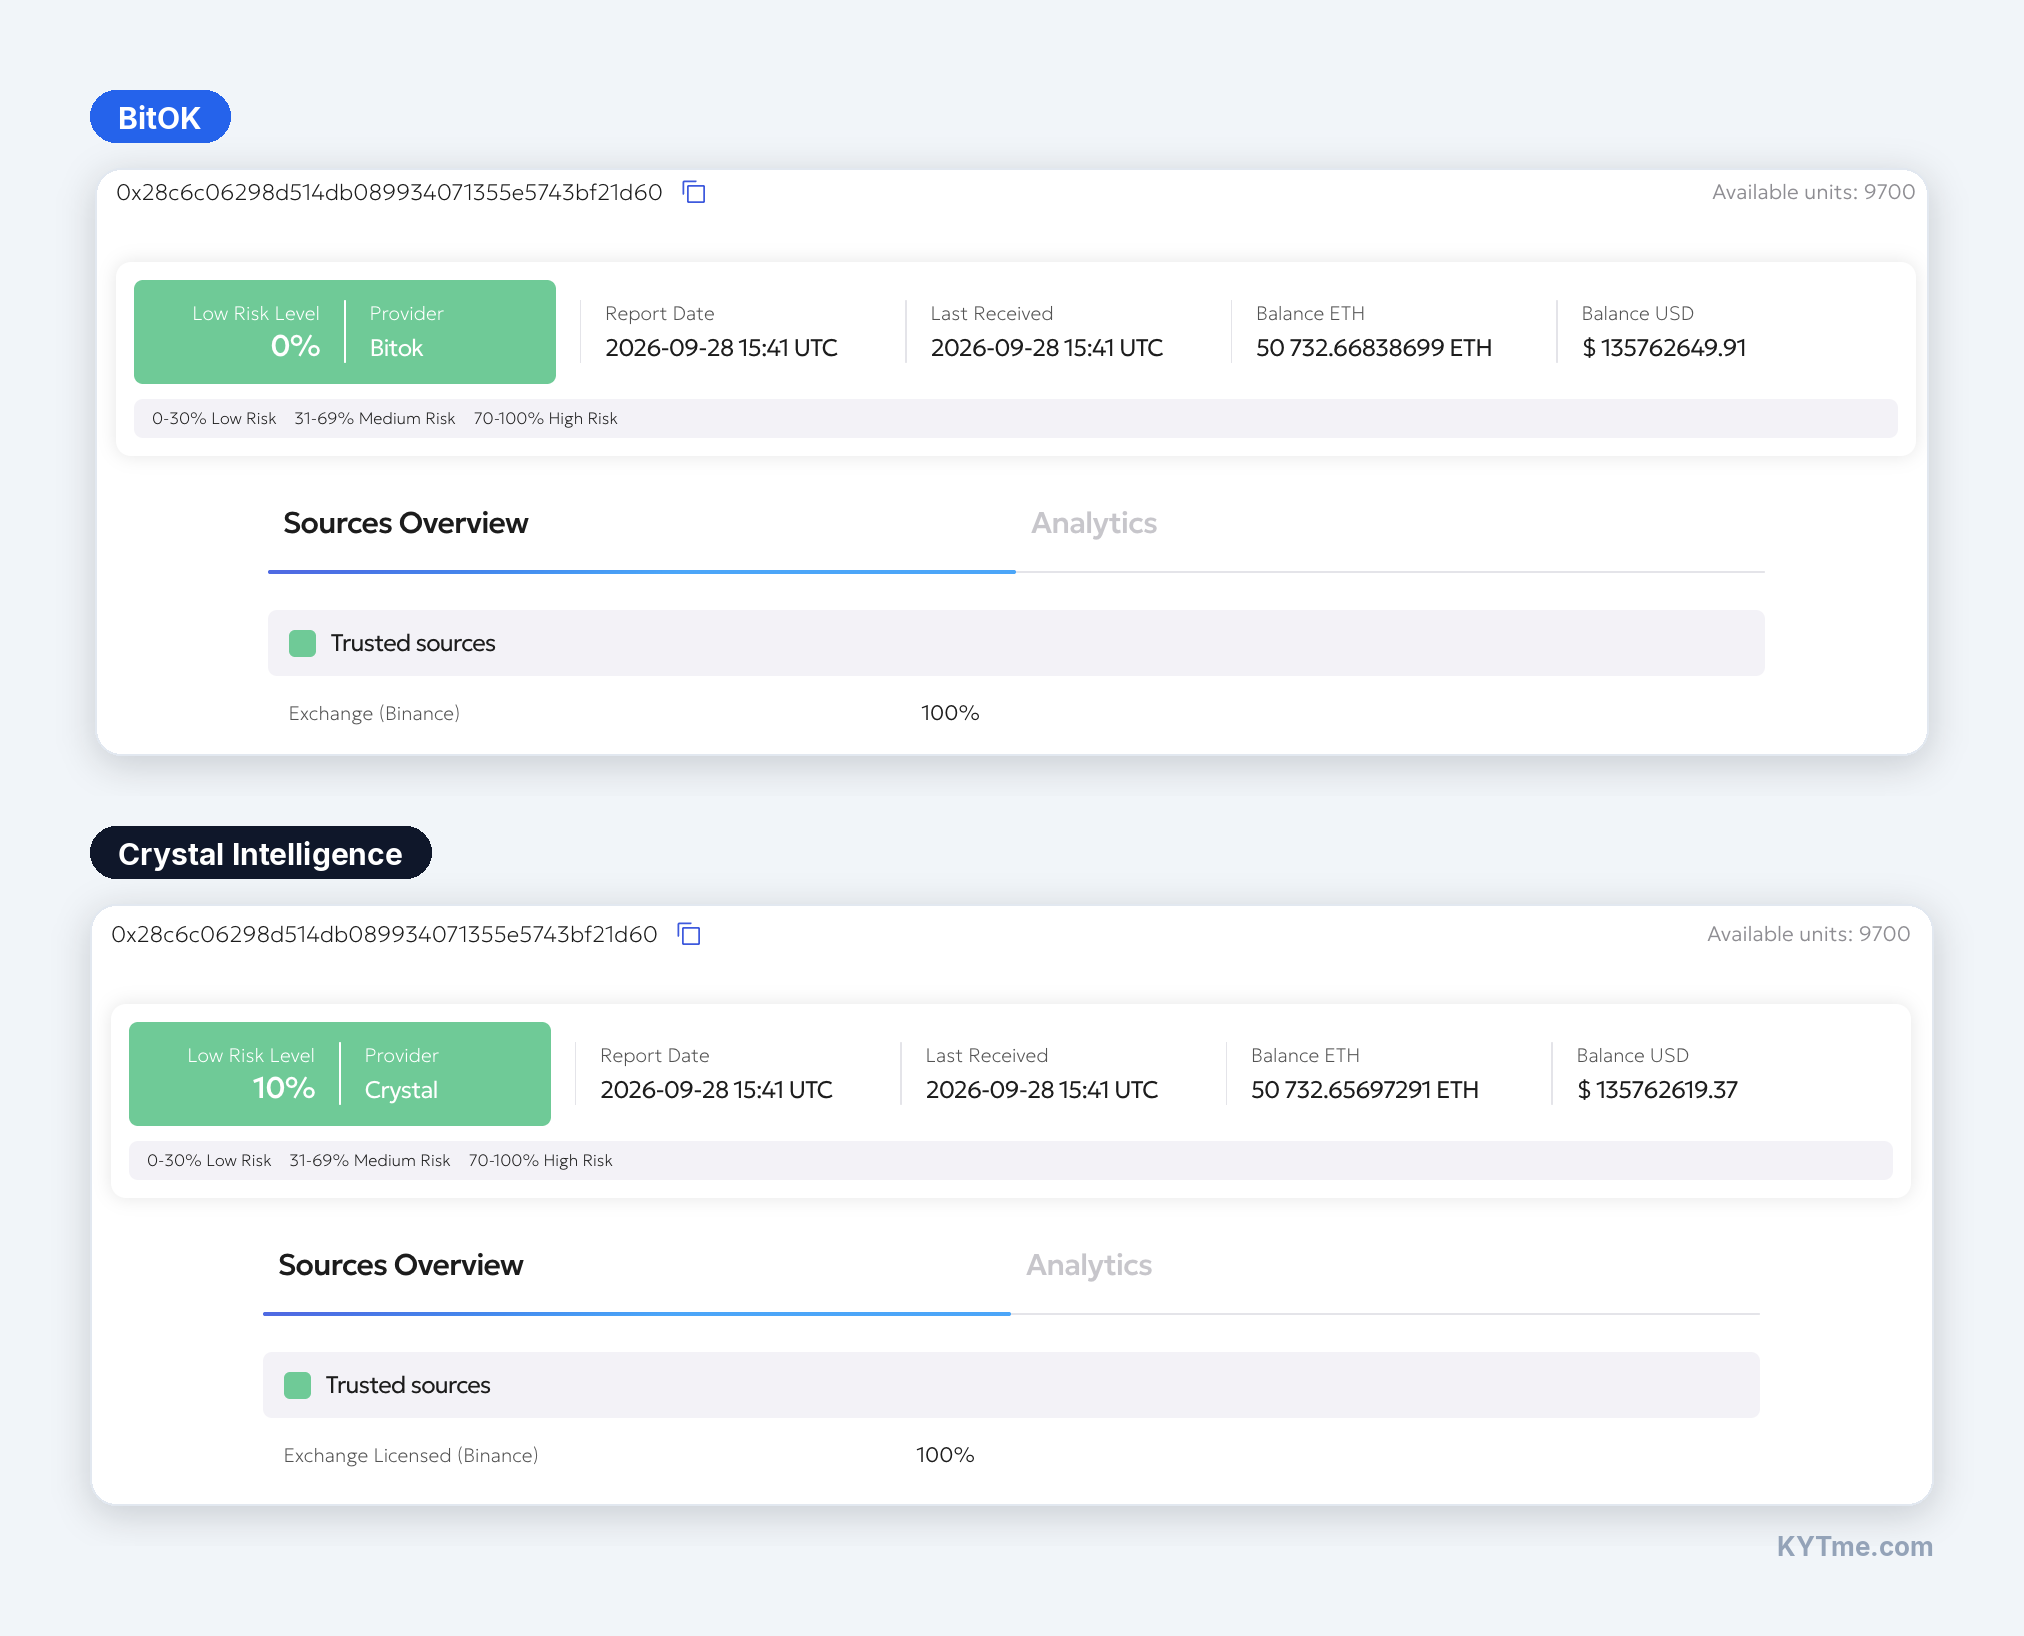
KYTme kontrolü üç sağlayıcıdan biriyle yapılır - Crystal Intelligence, BitOK veya VALEGA Chain Analytics: sağlayıcı her kontrolden önce seçilir ve her birinin kendi etiket veritabanı vardır. Sonuç tartışmalı görünüyorsa, adresi başka bir sağlayıcıyla yeniden kontrol edebilirsiniz. Her raporun üst kısmında genel risk seviyesi, rapor tarihi, son gelen transferin tarihi ve bakiye yer alır. Altında, fon kaynakları üç gruba ayrılır: güvenilir, şüpheli ve tehlikeli. Bir kategorinin yanındaki dolaylı işareti, bağlantının ara adresler üzerinden dolaylı olduğu anlamına gelir.
Bunun nasıl göründüğünü göstermenin en kolay yolu iki uç örnektir. İlki, Ethereum üzerindeki bir Binance sıcak cüzdanı. Her iki sağlayıcı da bunu bir borsa olarak tanır ve fonların %100'ini Binance'e atfeder: BitOK %0 risk gösterir, Crystal ise %10. Böyle bir adresle güvenle çalışabilirsiniz.
İkinci uç örnek ise TRON üzerindeki TDvuPFDKvhHxz4LuoiwU7V8YpNssMA5c4S adresidir. Araştırmacı ZachXBT'ye göre, bu adres üzerinden yaklaşık $3M tutarında dolandırıcılık geliri aklandı ve para Huione pazar yerine gitti. BitOK riski %74 olarak derecelendiriyor - yüksek seviye - Crystal ise %57 olarak. Her ikisi de adresin fonlarının neredeyse yarısını tehlikeli kaynaklara atfediyor: BitOK yaptırım işlemiyle bağlantılı fonlara (%48.32), Crystal ise yasa dışı bir servise (%52).
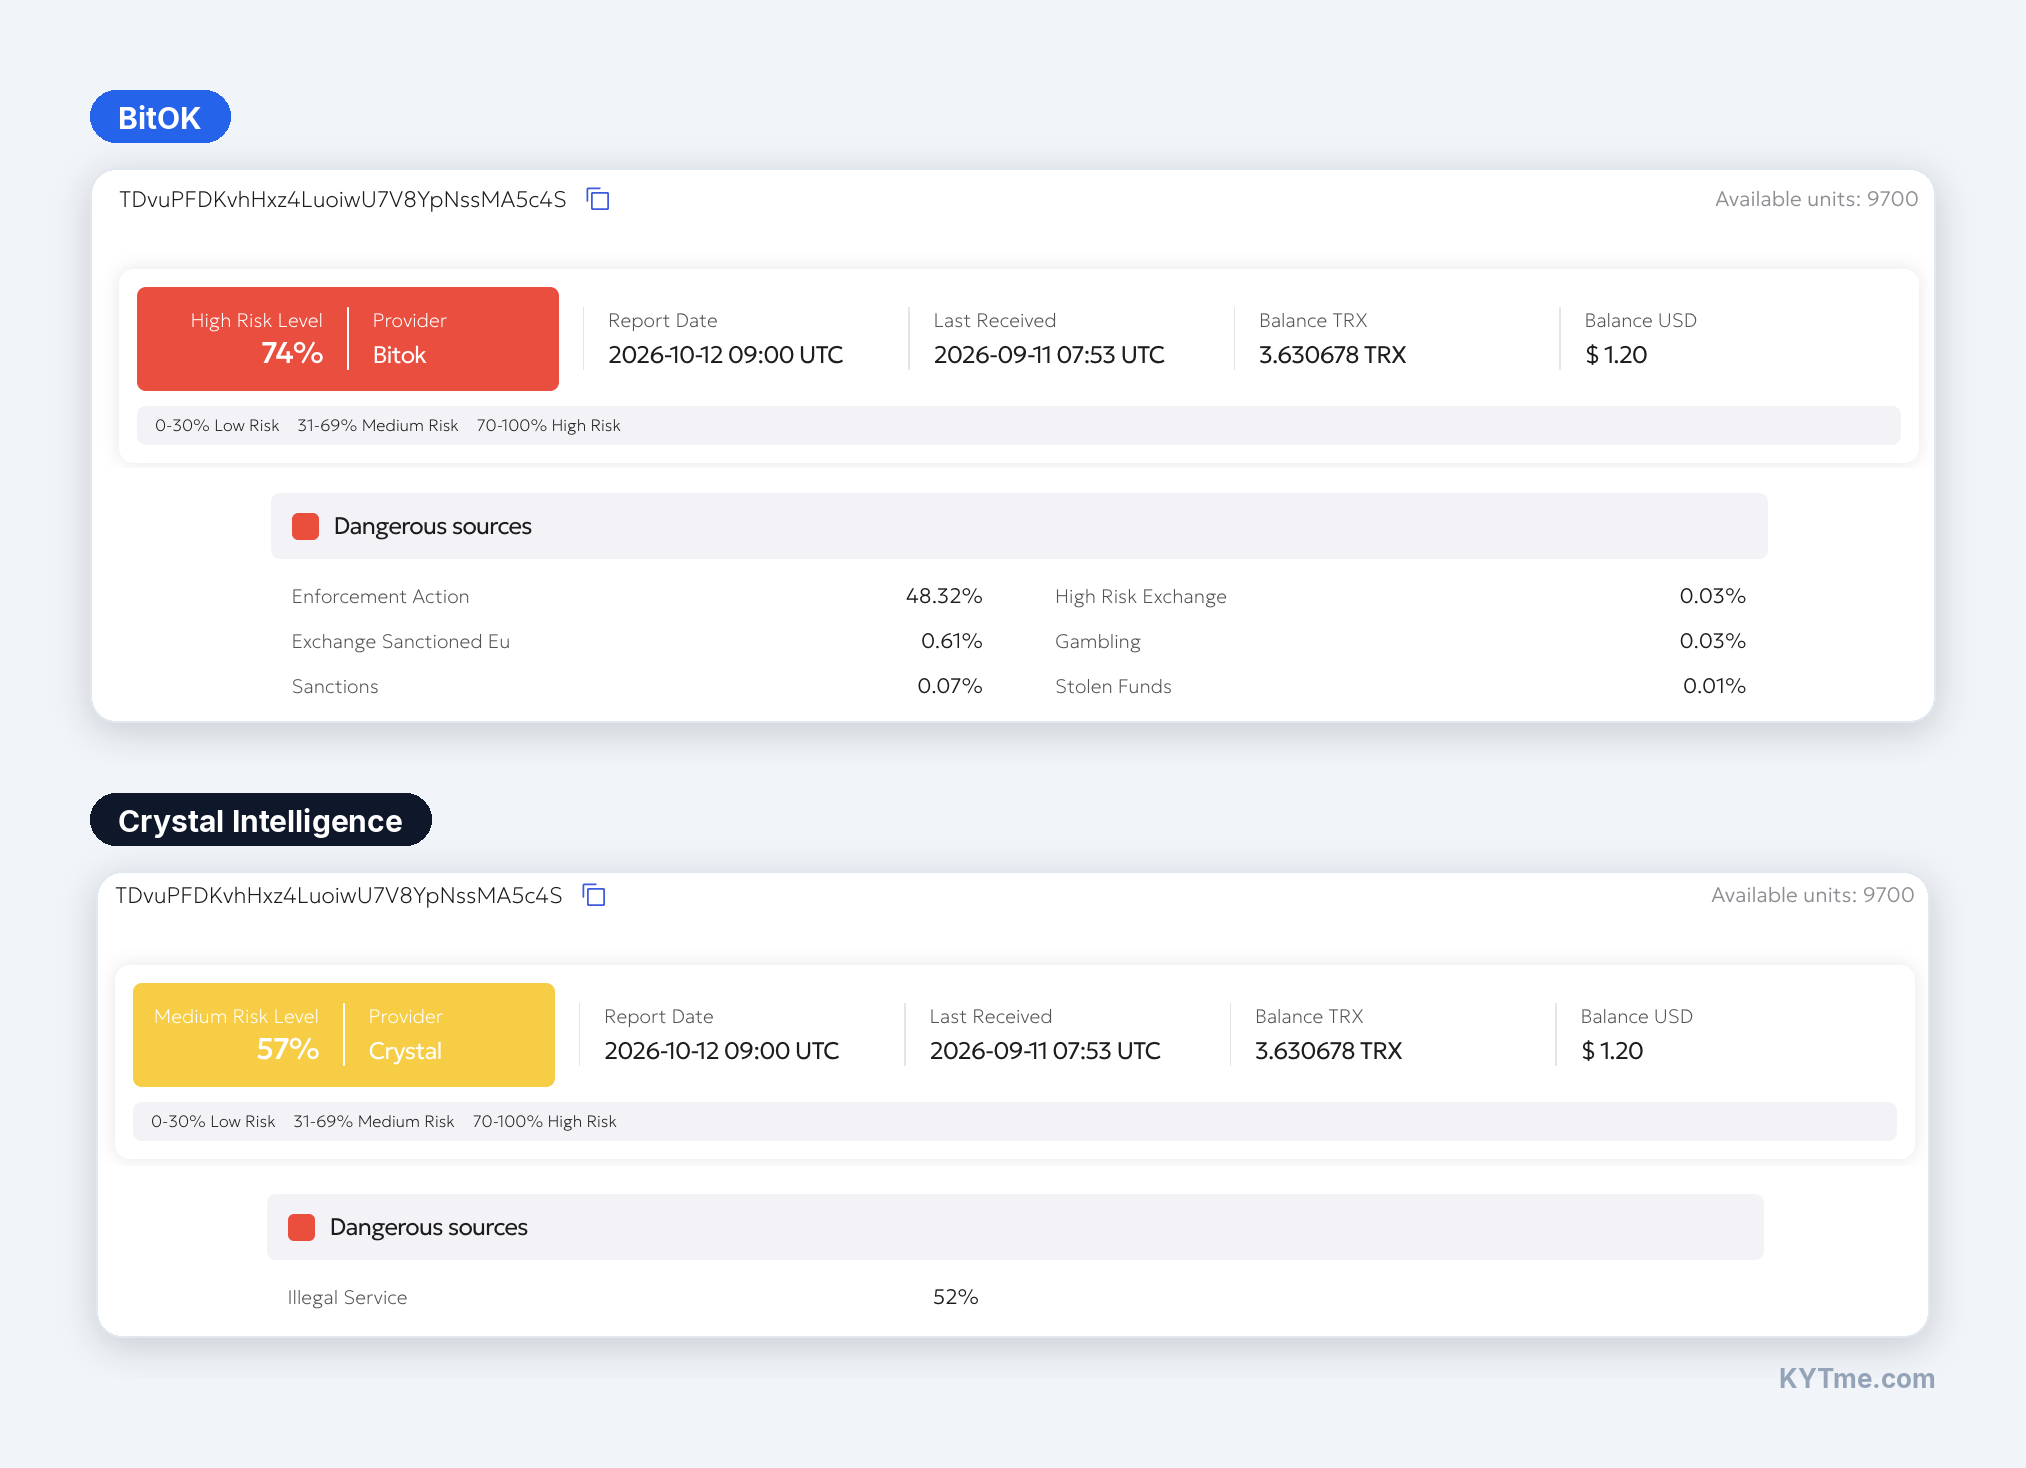
Bu adresi iki sağlayıcıyla ayrı ayrı kontrol ettik ve ikisi de aynı sonuca ulaştı: bu adresten gelen para reddedilmeli. Her sağlayıcının kendi etiketleme sistemi vardır, bu yüzden birbiriyle uyuşan iki rapor, tek bir kaynaktan daha güvenilir bir tablo sunar. KYTme'nin sağlayıcıları hakkında daha fazla bilgiyi ayrı bir sayfada bulabilirsiniz.
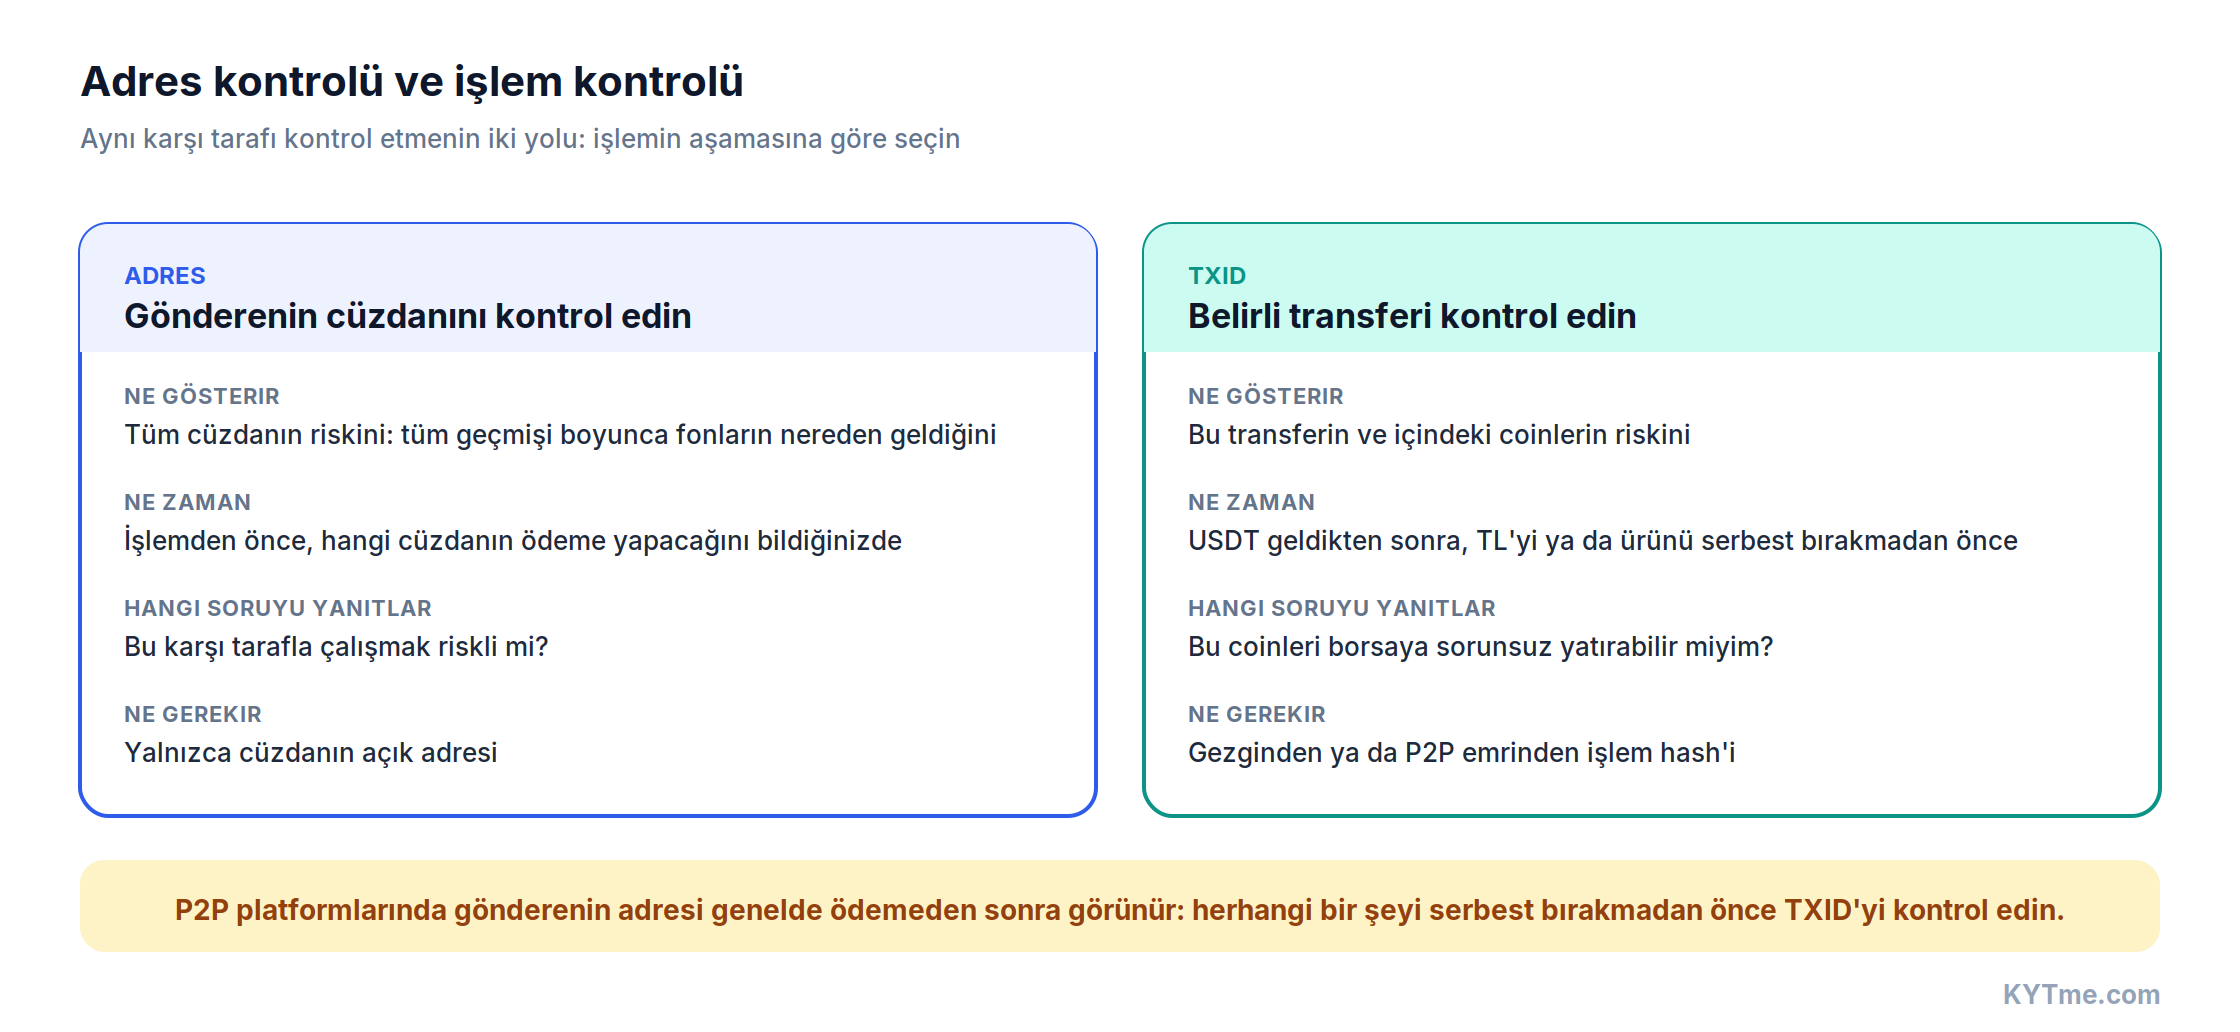
Şimdi de adresin önceden bilinmediği duruma bakalım. Bir adres kontrolü, cüzdanın tüm geçmişini gösterirken, bir işlem hash'i (TxID) kontrolü size ulaşan belirli transferin riskini gösterir. P2P için bu genellikle en önemli adımdır: bunlar daha sonra bir borsaya götüreceğiniz aynı coinlerdir. Hash, P2P sipariş detaylarında veya bir blokzincir gezgininde bulunabilir. KYTme gezgininde, her işlemin bir Check AML Risk butonu vardır: bir sağlayıcı seçtiğinizde, o transferin kontrolünü çalıştırır.
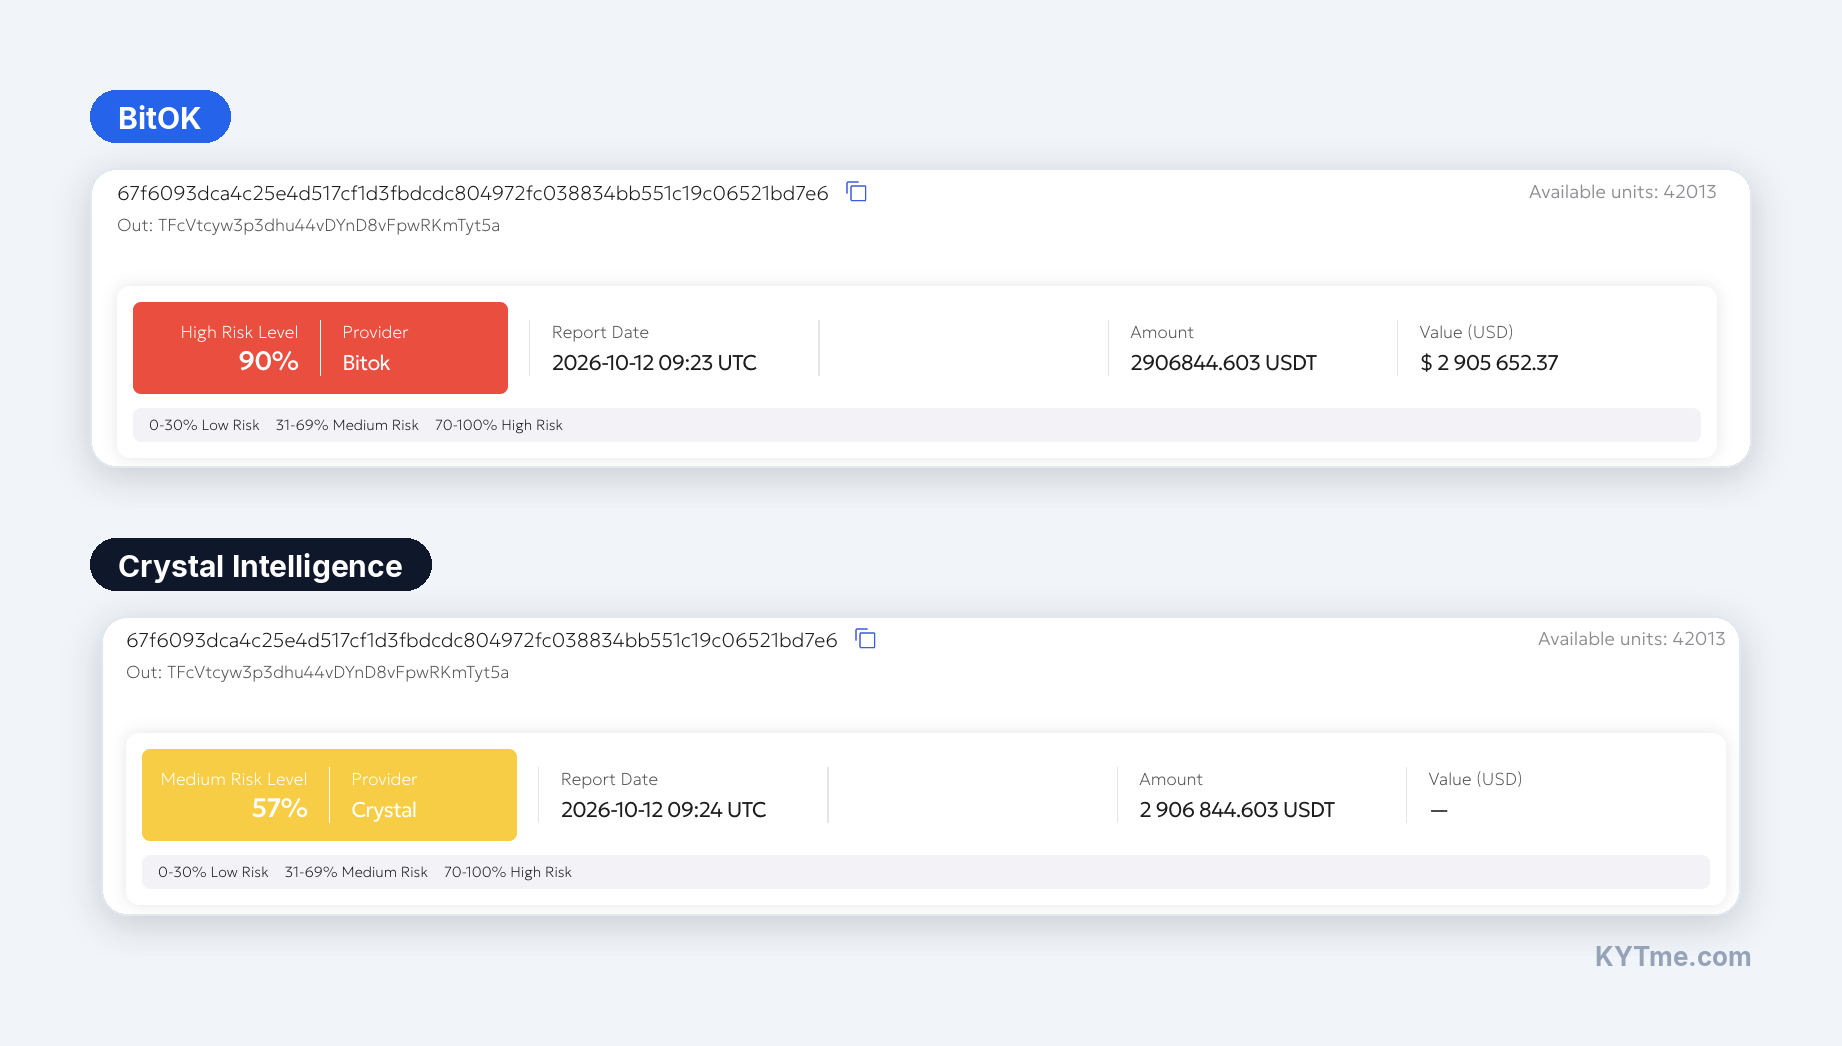
Örneğin, Huione hikâyesindeki aynı adresten 2.9 milyon USDT'lik bir transfer her iki sağlayıcı tarafından da riskli olarak işaretlendi: BitOK %90 ile yüksek risk, Crystal ise %57 ile. Böyle bir transfer P2P siparişinizin ödemesi olarak gelseydi, kontrol size karşı ödemeyi yapmamanız gerektiğini söylerdi.
Geriye son durum kalıyor - USDT gönderen taraf siz olduğunuzda. Bu durumda alıcının adresini kontrol etmekte fayda var. Rapor bir yaptırım etiketi veya dondurulmuş fonlarla bir bağlantı gösteriyorsa, gönderdiğiniz coinler alıcıda takılı kalabilir veya dondurulabilir. Bunu göndermeden hemen önce yapmak en iyisidir: bir adresin geçmişi değişir ve bir etiket her an ortaya çıkabilir.
Adresi ücretsiz kontrol edin
Siteyi ziyaret etSonuç nasıl okunur ve bir anlaşmadan ne zaman vazgeçilir
Bir raporda bakılacak ilk şey genel risk seviyesidir. KYTme ölçeği doğrudan raporda gösterir: %30'a kadar düşük risk, 31-%69 orta, %70 ve üzeri yüksektir. Ancak yüzde, cevabın yalnızca yarısıdır. Diğer yarısı ise bu yüzdeyi hangi kategorilerin oluşturduğudur. Bir cüzdanın geçmişinde %40 «borsa» olması normaldir. Ancak bir yaptırım listesiyle doğrudan eşleşme, genel yüzde ne olursa olsun bir dur işaretidir.
Orta bölge özel dikkat gerektirir: borsaların fon kaynağı kanıtı en sık istediği yatırmalar bunlardır. Burada belirleyici olan risk kategorisidir. Eğer bu bir dolandırıcılık, yasa dışı bir servis veya bir yaptırım listesiyle doğrudan eşleşmeyse, bu yüzde ne olursa olsun bir ret sebebidir. Dolaylı yaptırım maruziyetinde, bu tür fonların payına ve kaynaktan sizi kaç transferin ayırdığına bakın. Öte yandan, coinler büyük, lisanslı bir borsadan geldiyse, cüzdanın uzun ve sıradan bir geçmişi varsa ve genel risk her sağlayıcıda düşükse, böyle bir muhatapla genellikle çalışabilirsiniz.
Risk ölçeğinin nasıl çalıştığını ve yüzdelerin nereden geldiğini ayrı bir makalede ele aldık; yaptırım etiketinin ne anlama geldiğini ise cüzdan raporundaki OFAC etiketi başlıklı makalemizde anlattık.
Düşük, orta, yüksek: kripto cüzdanların AML risk skorlaması nasıl çalışır?22 Tem 2026Devamını oku
Karantina cüzdanı ve kanıt olarak rapor
Eğer USDT'yi düzenli olarak kabul ediyorsanız, kontrole iki alışkanlık eklemeye değer. Birincisi karantina cüzdanıdır. Tanımadığınız göndericilerden gelen coinleri doğrudan bir borsa yatırma adresine değil, ayrı bir adrese almak daha iyidir. Önce gelen transferi kontrol edin, ancak ondan sonra coinleri ilerletin. Kirli çıkarlarsa sorun ayrı cüzdanda kalır ve hesabınıza dokunmaz.
İkinci alışkanlık ise raporu saklamaktır. İşlemden önceki tarihli bir AML raporu, P2P sipariş numarası, sohbet kaydı ve işlem hash'i ile birlikte, muhatabı önceden kontrol ettiğinizi gösterir. Bir KYTme raporu sağlayıcıyı, kontrolün tarih ve saatini, adresi ve genel riski içerir ve raporun kendisi PDF olarak indirilebilir. Borsa daha sonra fonların kaynağını sorarsa, böyle bir belge incelemeyi gözle görülür şekilde hızlandırır. Adresleri sık sık kontrol ediyorsanız, bunu doğrudan mesajlaşma uygulamasında KYTme Telegram botu üzerinden yapmak daha kullanışlıdır.
Kirli USDT zaten geldiyse
Kontrol, coinler geldikten sonra risk gösteriyorsa, önemli olan durumu daha da kötüleştirmemektir. İlk dürtü coinleri hızla başka bir yere göndermek veya birkaç cüzdana dağıtmaktır. Bu bir hatadır: analitik tüm zinciri görür ve geçmişi «bulanıklaştırmaya» çalışmak resmi yalnızca kötüleştirir. Aynı nedenle aynı cüzdandan aynı borsaya yeni fon göndermeyin.
Sonra, hangi tür dondurmayla karşı karşıya olduğunuzu anlamanız gerekir. Coinler hiçbir cüzdan veya borsa üzerinden hareket ettirilemiyorsa, bu bir Tether dondurmasıdır. Coinler bir borsadaysa ve borsa fonların kaynağına dair belge istiyorsa, bu bir borsa tutmasıdır.
Bir borsa tutması genellikle çözülebilir. Tek bir destek talebi açın ve hızlı yanıt verin. Satın alma kanıtını, hesap özetlerini, işlem geçmişini, cüzdan sahipliği kanıtını, bu bir iş karşılığı ödemeyse fatura veya sözleşmeleri ve elinizdeyse işlemden önce hazırlanmış bir AML raporunu ekleyin.
Tether söz konusu olduğunda şanslar belirgin şekilde daha düşüktür. Coinlerin kökenini açıklayan her şeyi toplayın - kimin, neden gönderdiğini, tarihleri, tutarları, sohbet kaydını - ve Tether'a yazın. Bir muhatap size daha sonra engellenen bir adresten ödeme yaptıysa, işlem hash'i ile birlikte polise şikayette bulunun.
USDT kontrolü hakkında sıkça sorulan sorular
Hayır. Kara liste yalnızca tek bir şeyi gösterir: adresin USDT gönderip gönderemeyeceğini. Borsalar yatırmaları coinlerin geçmişine göre engeller ve bu yalnızca bir AML raporunda görülebilir.
