¿Qué pasó?
El 29 de octubre, se robaron activos cripto por un valor de 6.43 mil millones de dólares de Binance, uno de los exchanges de criptomonedas más grandes del mundo. Los fondos se mantenían en 11 redes blockchain diferentes. Binance declaró que el ataque comenzó con el compromiso de la laptop de uno de los ingenieros de la empresa. El artículo anterior describe en detalle el ataque en sí y los motivos para identificar a los posibles responsables. El blanqueo que siguió resultó extremadamente sofisticado: en los primeros tres días y medio, el atacante utilizó alrededor de 12,000 monederos en 11 blockchains y realizó más de 40,000 transacciones.
A continuación se presenta una reconstrucción paso a paso, día a día, de cómo se blanquearon los fondos robados. «El atacante» se refiere a quien actualmente controla los monederos que contienen estos activos. Los datos de la blockchain permiten ver los propios monederos y el movimiento de fondos entre ellos, pero no revelan la identidad de las personas detrás de las operaciones.
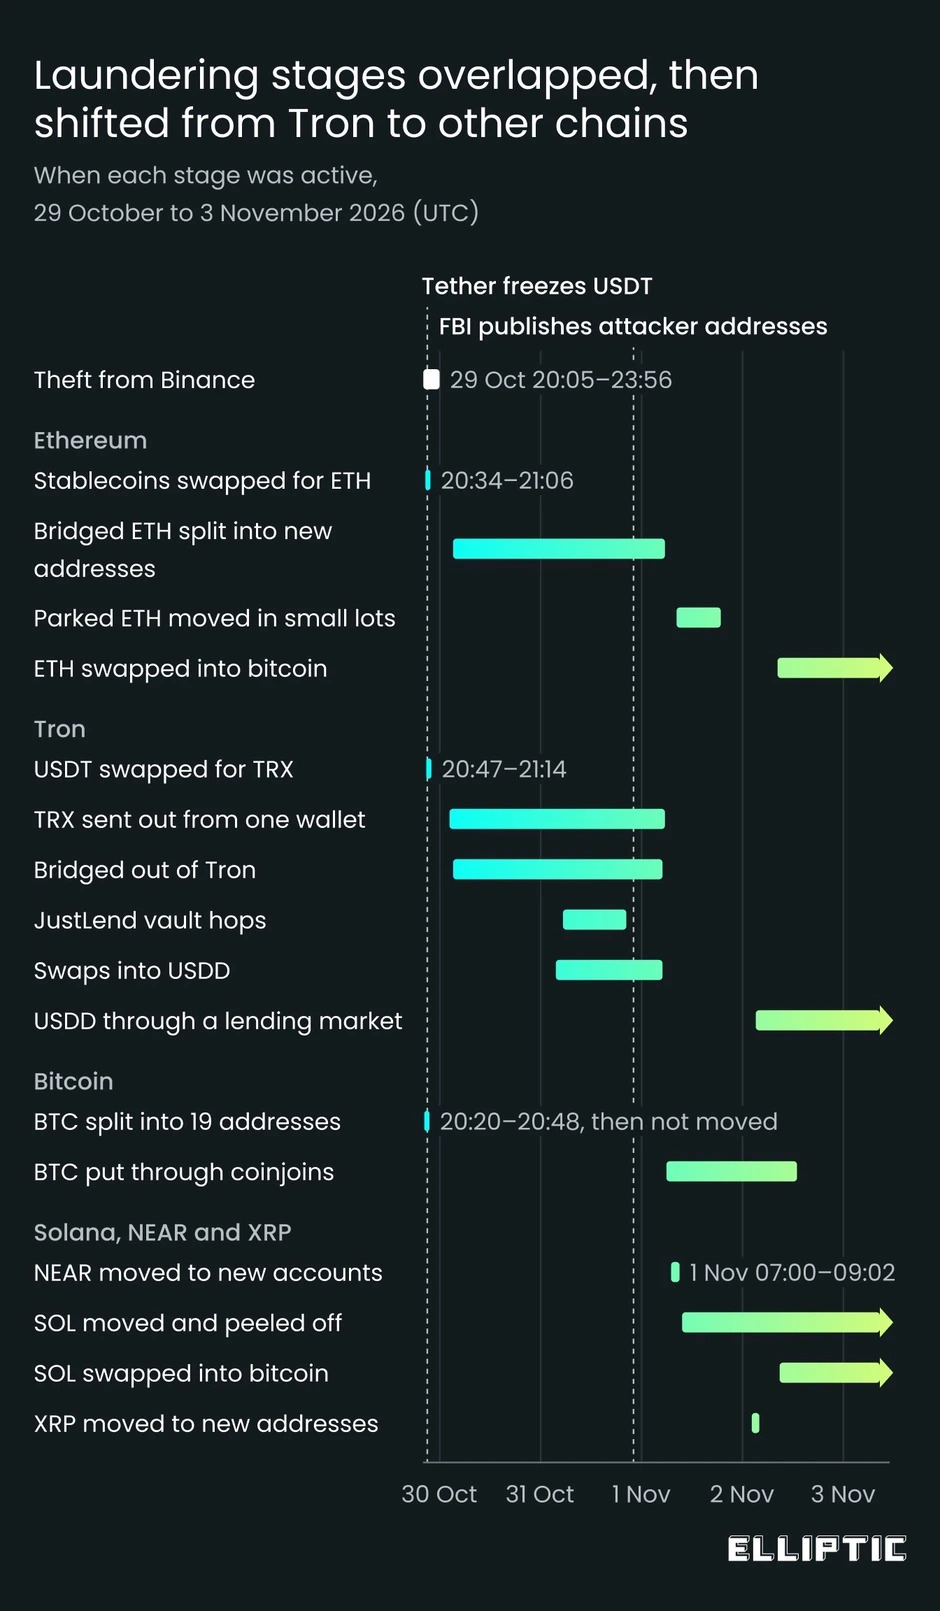
Las barras muestran los períodos de actividad de cada etapa según las operaciones de blockchain registradas hasta las 08:40 UTC del 3 de noviembre de 2026. Las flechas indican las etapas que todavía estaban en curso en el momento del corte de datos.
29 de octubre: una carrera contra las congelaciones
El robo duró de 20:05 a 23:56 UTC el 29 de octubre. De los 6.43 mil millones de dólares en activos robados, 3.46 mil millones de dólares, o 54%, estaban en stablecoins como USDT y USDC. Las empresas que emiten estos tokens, incluidas Tether y Circle, pueden bloquearlos. Por eso, la primera tarea del atacante fue intercambiar las stablecoins por activos que no se pueden congelar de esta manera, como ETH y TRX.
En Ethereum, Tether congeló los USDT robados 37 minutos después de su llegada. Antes de la congelación, el atacante logró intercambiar 434 millones de USDT por ETH a través de exchanges descentralizados (DEX) como Uniswap. Además, pidió prestados 19,762 ETH en el protocolo de préstamos Aave, aportando otros 59.9 millones de USDT como garantía.
En TRON, el atacante intercambió 234 millones de USDT por TRX a través de SunSwap antes de que Tether congelara los fondos restantes. Circle logró bloquear la totalidad de los 823 millones de USDC robados antes de que pudieran ser intercambiados.
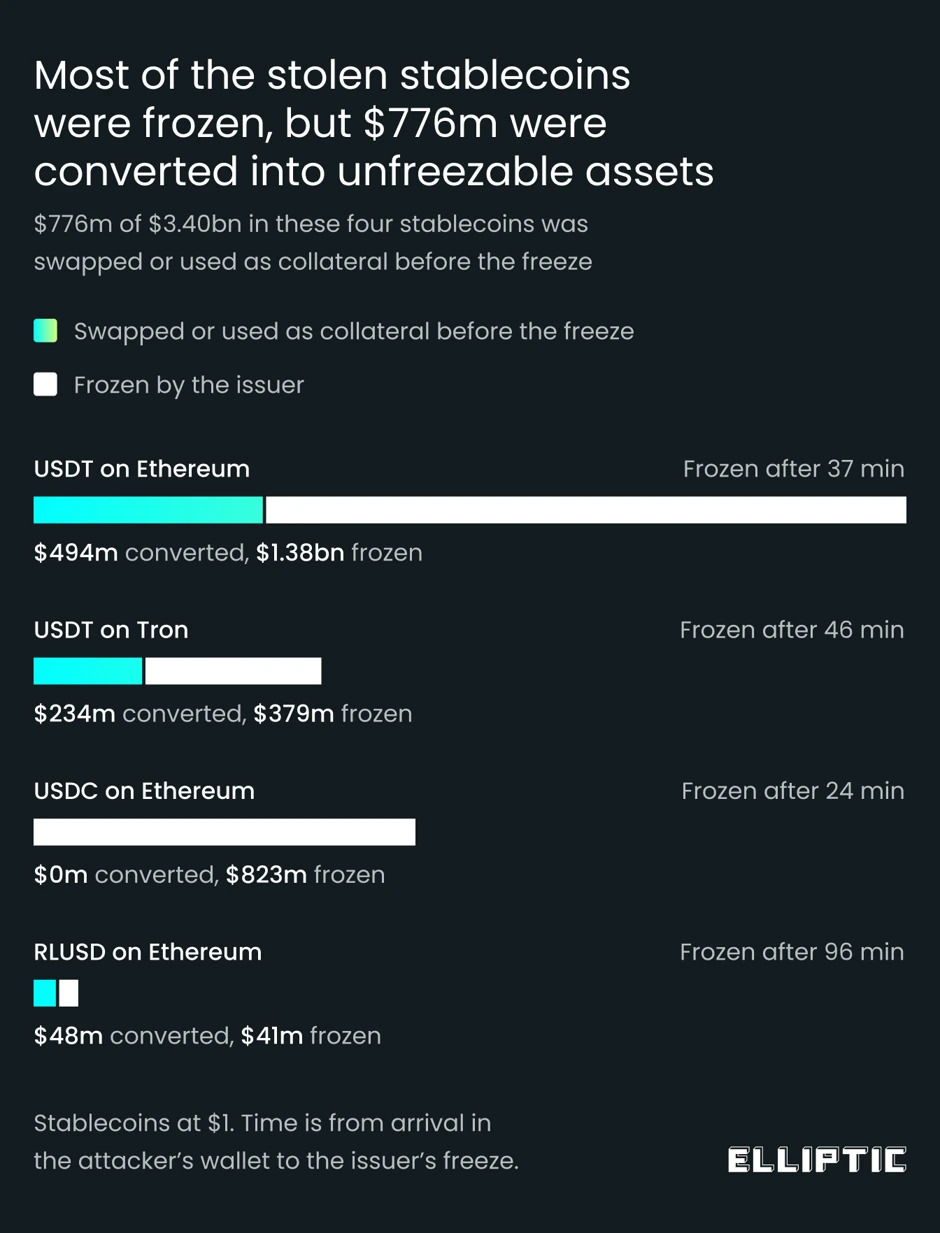
Los volúmenes de tokens se muestran en millones, y las stablecoins se valoran en $1 por token. El tiempo se cuenta desde el momento en que los fondos llegaron al monedero del atacante hasta que fueron bloqueados por el emisor.
En total, se congelaron o incautaron alrededor de 2.85 mil millones de dólares. Alrededor de $786M en stablecoins se intercambiaron antes de que entraran en vigor las congelaciones.
En la misma media hora, los 18,270 BTC robados se distribuyeron en 19 direcciones. Estos fondos no se han movido desde entonces.
30 de octubre: TRON se convierte en la ruta principal
Tras la primera hora, casi no hubo movimiento de fondos en Tron durante unas cinco horas. Luego, a las 02:19 UTC del 30 de octubre, un único monedero de distribución comenzó a enviar los 684.6 millones de TRX del atacante en pequeñas cantidades a cientos de nuevas direcciones. Los fondos finalmente se distribuyeron entre unos 7,700 monederos.
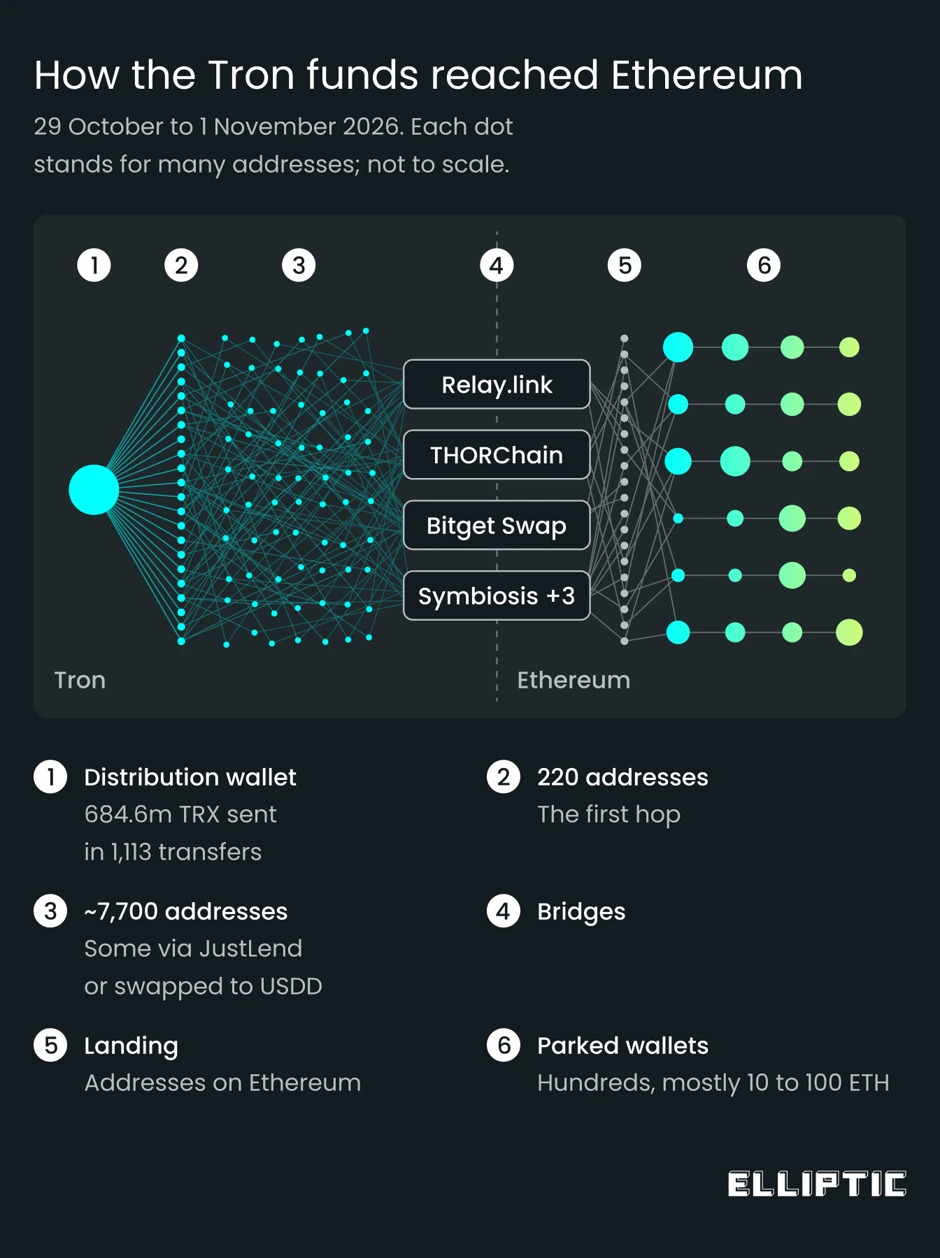
Durante las siguientes dos horas y media, el atacante usó seis puentes entre cadenas diferentes por primera vez, principalmente probándolos con transferencias pequeñas. Estos puentes permiten enviar un activo desde una blockchain y recibir un activo correspondiente en otra red. Casi todo el TRX se transfirió a Ethereum como ETH. Hasta el momento, se han movido fuera de Tron activos por un valor de al menos $147M a través de puentes entre cadenas.
En Ethereum, el ETH entrante se envió a direcciones recién creadas, tras lo cual los fondos dejaron de moverse. Ahora, cerca de 68,600 ETH está distribuido entre unos 840 monederos pequeños de este tipo. La mayoría contiene entre 10 y 100 ETH. Las nueve direcciones más grandes, que contienen 89% de todo el ETH del atacante, no han movido fondos desde el 30 de octubre.
31 de octubre: nuevas rutas y operaciones más rápidas
El 31 de octubre, el atacante agregó nuevas rutas de blanqueo. Desde las 03:36 UTC, parte del TRX comenzó a intercambiarse por USDD - una stablecoin posicionada como resistente a la congelación, es decir, una que no puede ser bloqueada por una única organización centralizada.
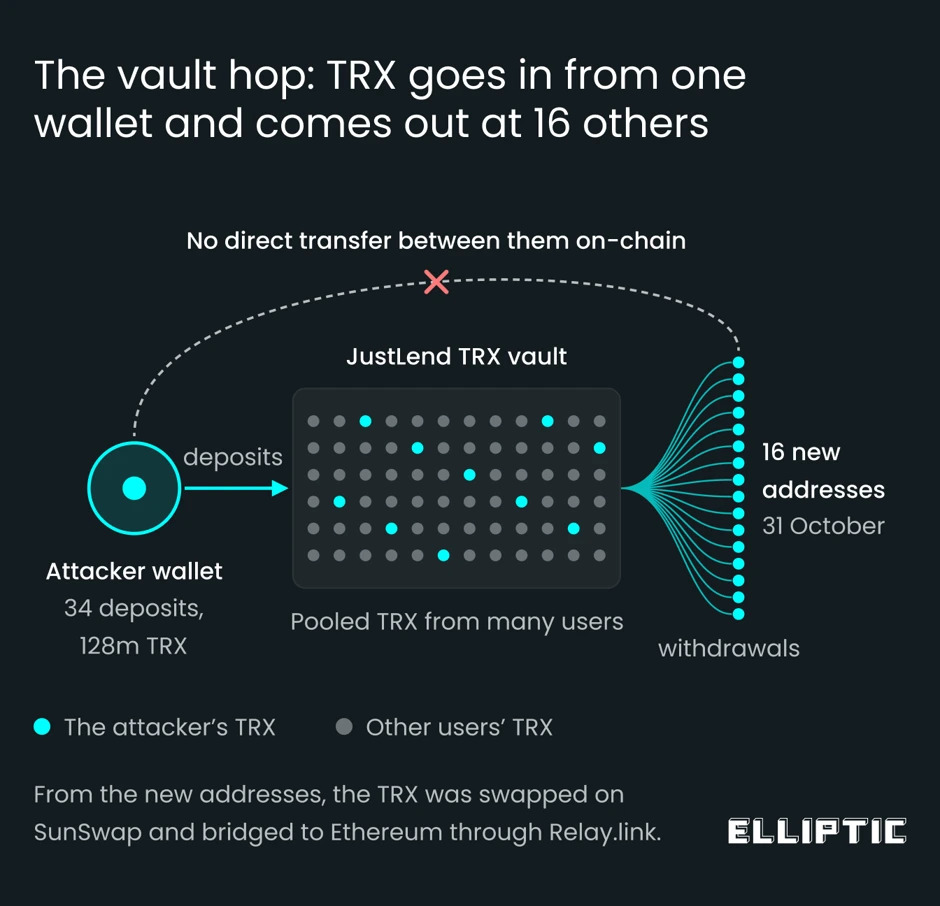
Desde las 05:18 UTC, una de las direcciones hizo circular 128 millones de TRX a través del pool de préstamos de JustLend: los fondos se depositaron desde un monedero y se retiraron a 16 nuevas direcciones. No hubo transferencias directas entre las direcciones de envío y de recepción.
El monedero de distribución también empezó a operar más rápido. Mientras que durante la mayor parte del 30 de octubre enviaba menos de 12 millón de TRX por hora, el 31 de octubre su velocidad alcanzó 37 millones de TRX por hora. Las operaciones continuaron durante ambas noches, hora de Pionyang. En el momento de mayor actividad, a las 08:00 UTC del 31 de octubre, los monederos del atacante en Tron realizaban cerca de 1,300 transacciones por hora.
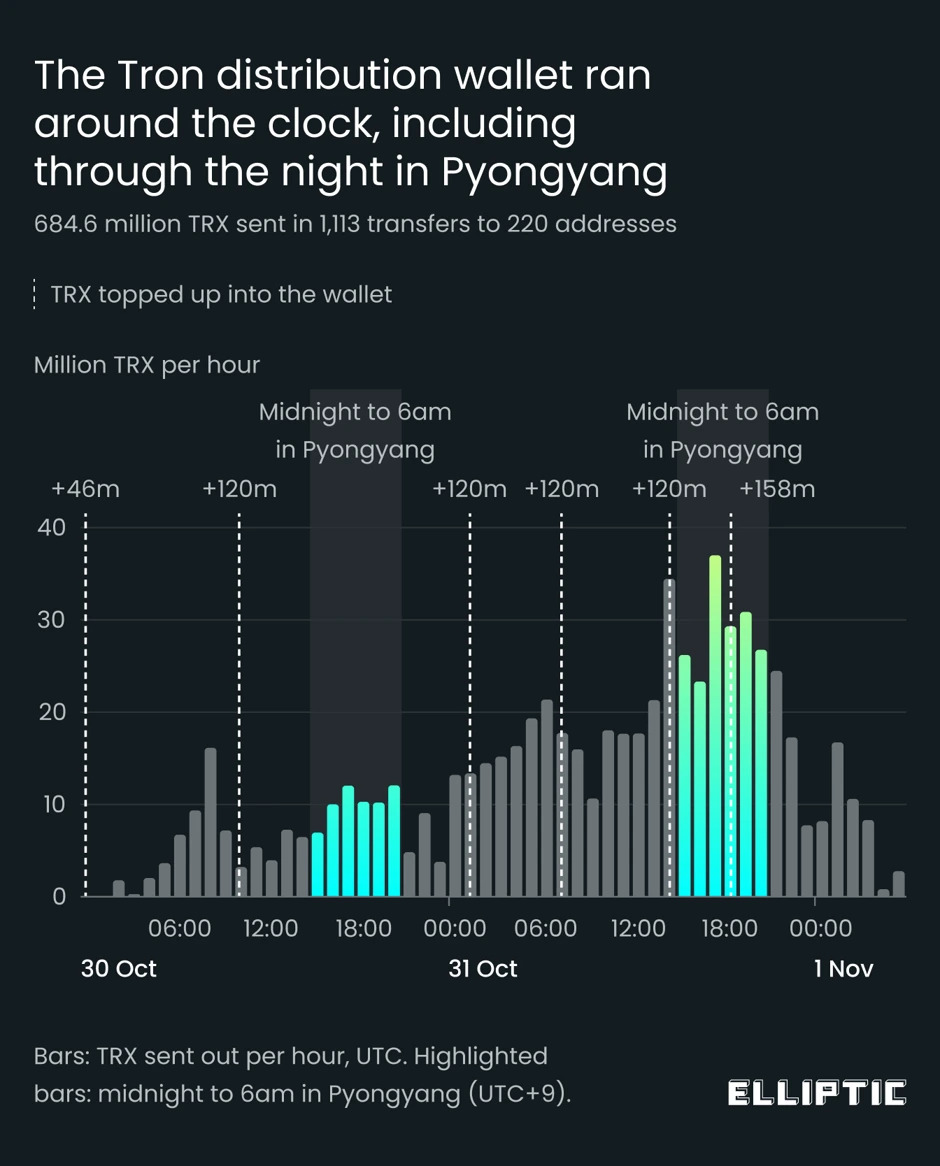
El gráfico muestra las transferencias desde el monedero de distribución desde las 02:19 UTC del 30 de octubre hasta las 05:33 UTC del 1 de noviembre.
A última hora de la noche del 31 de octubre, el FBI atribuyó el robo al grupo TraderTraitor y publicó las direcciones de los monederos del atacante.
1 de noviembre: la actividad en Tron disminuye y los fondos empiezan a moverse en otras redes
Hacia las 05:00 UTC del 1 de noviembre, la actividad en Tron prácticamente se había detenido. La última transferencia desde el monedero de distribución se realizó a las 05:33 UTC. En 51 horas, se enviaron 1,113 transferencias desde él.
Luego, los fondos en otras blockchains comenzaron a moverse. Desde las 07:00 UTC, los tokens de NEAR empezaron a transferirse a nuevas direcciones. Desde las 08:19 UTC, parte del ETH que hasta entonces había permanecido inmóvil volvió a moverse, en lotes de unos 10 ETH. Desde las 09:38 UTC, cerca de la mitad del SOL robado se envió a una nueva dirección, desde la cual luego se empezaron a retirar pequeñas cantidades de forma gradual. El NEAR no se ha movido desde entonces.
Ese día, los fondos robados también se mezclaron por primera vez. Desde las 05:55 UTC, el bitcoin obtenido de operaciones con activos provenientes de Tron comenzó a enviarse a las llamadas transacciones CoinJoin usando WabiSabi, el protocolo utilizado en Wasabi Wallet y monederos similares.
Más tarde ese mismo día, parte del ETH que había quedado sin usar se intercambió por bitcoin. La mayor parte del BTC resultante también se envió a través de CoinJoin. Hacia las 06:02 UTC del 2 de noviembre, cerca de 28 BTC, por un valor de $2.2M, habían pasado por 18 operaciones de este tipo.
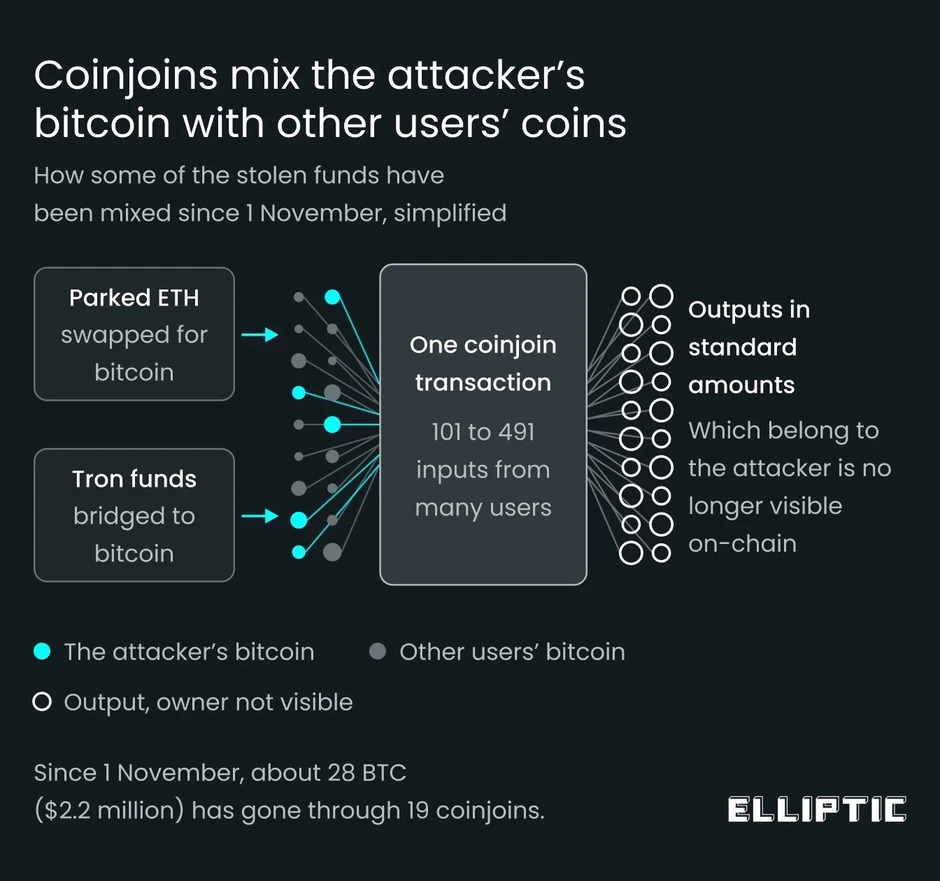
El diagrama está simplificado. En este caso, cada transacción CoinJoin incluyó entre 101 y 491 entradas.
Mezcladores de criptomonedas: cómo funcionan y qué significa su rastro en el historial de un monedero3 sept 2026Leer más
2 de noviembre: el XRP se mueve y el SOL se intercambia por bitcoin
A primera hora de la mañana del 2 de noviembre, el XRP se movió por primera vez desde el robo. Entre las 02:12 y las 04:00 UTC, los 233 millones de XRP se enviaron a seis nuevas direcciones, donde permanecen hasta ahora.
En Solana, el atacante intercambió parte del SOL por USDC y luego volvió a intercambiar el USDC por SOL. Además, hizo circular SOL a través de un pool de préstamos usando el mismo esquema que en Tron: depositó fondos desde una dirección y los retiró a otra.
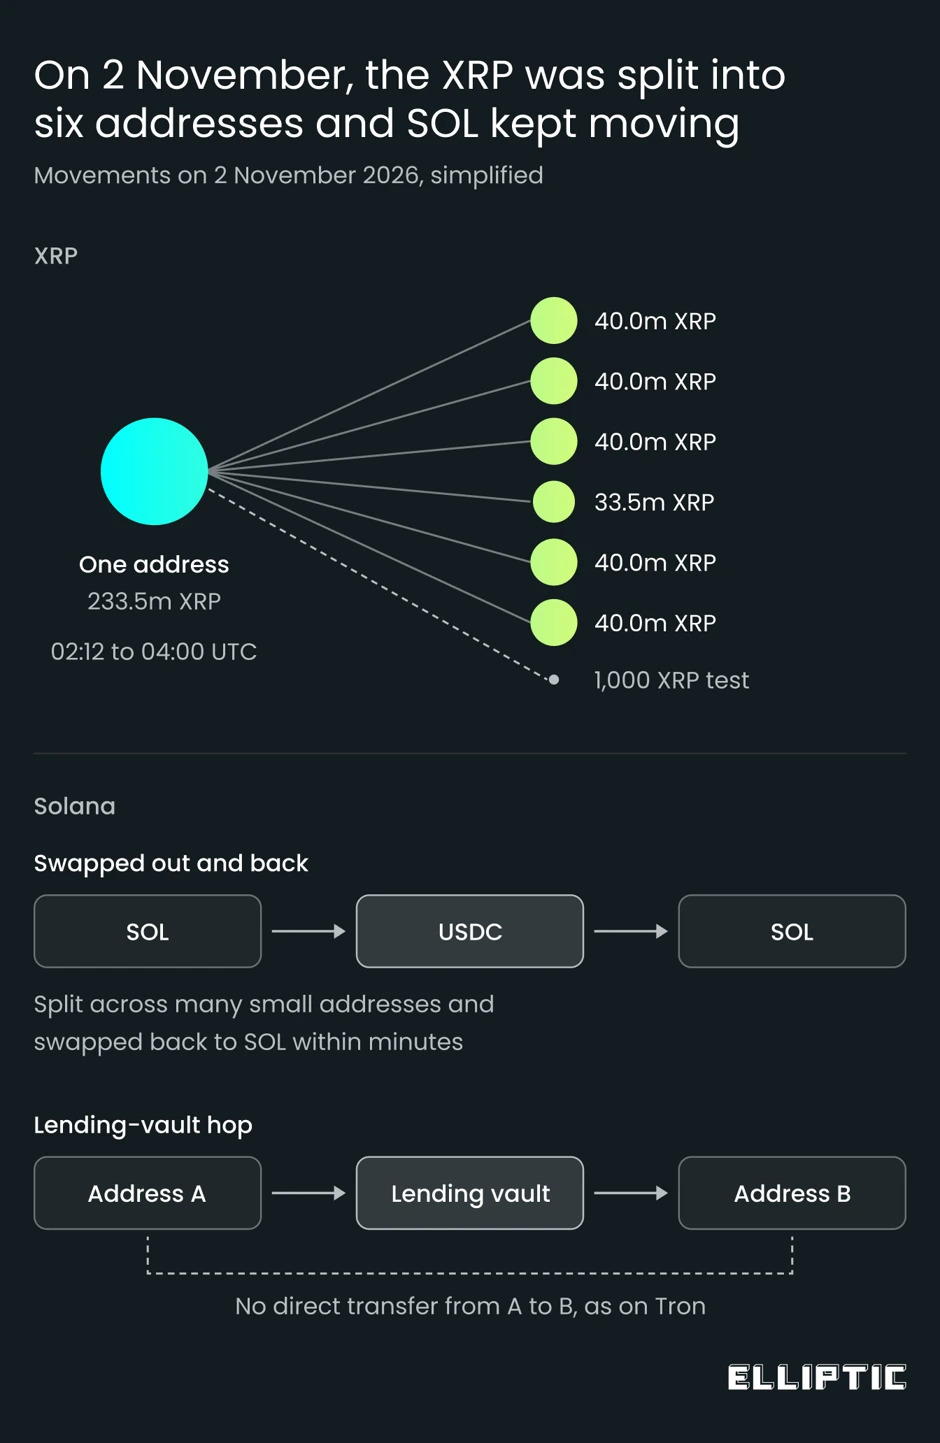
Los volúmenes de XRP se basan en datos de la blockchain. El movimiento de fondos en Solana se muestra de forma simplificada. No se muestran las direcciones de los monederos.
3 de noviembre: el SOL se retira más rápido
El 3 de noviembre, el ritmo de las operaciones se aceleró. Hacia las 08:40 UTC, se habían retirado aproximadamente 87,000 SOL por un valor de $8M desde el monedero original que recibió los SOL robados. Estos fondos se distribuyeron entre nuevos monederos, se hicieron circular por pools de préstamo y un servicio de staking líquido, y luego se vendieron o intercambiaron por bitcoin. Quedan aproximadamente 825,000 SOL en la dirección original y los monederos relacionados, casi todo concentrado en dos direcciones.
En TRON, se vació un monedero que contenía aproximadamente 700,000 TRX. Estos tokens se intercambiaron por USDT y USDD, se hicieron circular por un mercado de préstamos y luego se intercambiaron por bitcoin. El USDT nunca permaneció en un mismo monedero por más de un minuto.
También se siguieron intercambiando pequeñas cantidades de ETH por bitcoin. En total, las nuevas direcciones de bitcoin ahora contienen aproximadamente 200 BTC por un valor de $15M. Estos fondos se obtuvieron al intercambiar otros activos robados.
Técnicas que dificultan el rastreo de los fondos
El atacante combina varios métodos comunes. Ninguno de ellos es nuevo, pero su uso combinado dificulta mucho más el rastreo de los activos robados.
Los fondos se distribuyen entre miles de nuevas direcciones, lo que significa que hay que rastrear muchas más transacciones individuales.
Los activos se mueven entre blockchains mediante puentes entre cadenas y servicios de intercambio entre cadenas. Depositar fondos en una red y recibirlos en otra se registra como transacciones separadas. Algunos lotes pasan por cuatro blockchains diferentes en cuestión de horas.
Los activos se intercambian en exchanges descentralizados. Como resultado, el token que se está monitoreando cambia constantemente. Los fondos pasan por pools de préstamo y servicios de staking líquido en TRON y Solana. Esto permite evitar una transferencia directa entre la dirección del remitente y la del destinatario.
Los bitcoins se mezclan mediante CoinJoin: se combinan monedas de distintos usuarios en una sola transacción, lo que rompe el vínculo visible entre los fondos entrantes y salientes.
Dividir los fondos en pequeñas cantidades hace más que dificultar el rastreo. Los lotes pequeños pueden intercambiarse o moverse a través de puentes entre cadenas sin provocar variaciones notables en el precio de mercado. Este tipo de operaciones es menos visible para los exchanges que realizan cribado de los fondos entrantes. Además, el blanqueo puede llevarse a cabo en pequeños lotes al ritmo que el atacante elija.
¿El blanqueo está automatizado?
La alta velocidad de las operaciones ha dado pie a especulaciones de que los fondos están siendo movidos por agentes de IA autónomos. Sin embargo, los datos disponibles apuntan más bien a una automatización ordinaria: intervalos de tiempo fijos, montos preestablecidos, reintentos sin analizar el resultado y nuevos métodos introducidos por etapas con pocas horas de diferencia. También hubo pausas que se asemejan a un horario laboral humano normal.
La propia escala de las operaciones apunta al uso de software. En TRON, los fondos robados se movieron en aproximadamente 32,000 transacciones. En el punto máximo, se realizaron alrededor de 1,300 operaciones en una hora - aproximadamente una cada tres segundos. Cada dólar que pasó por el esquema de blanqueo en TRON se movió unas nueve veces.
Dónde están los fondos ahora
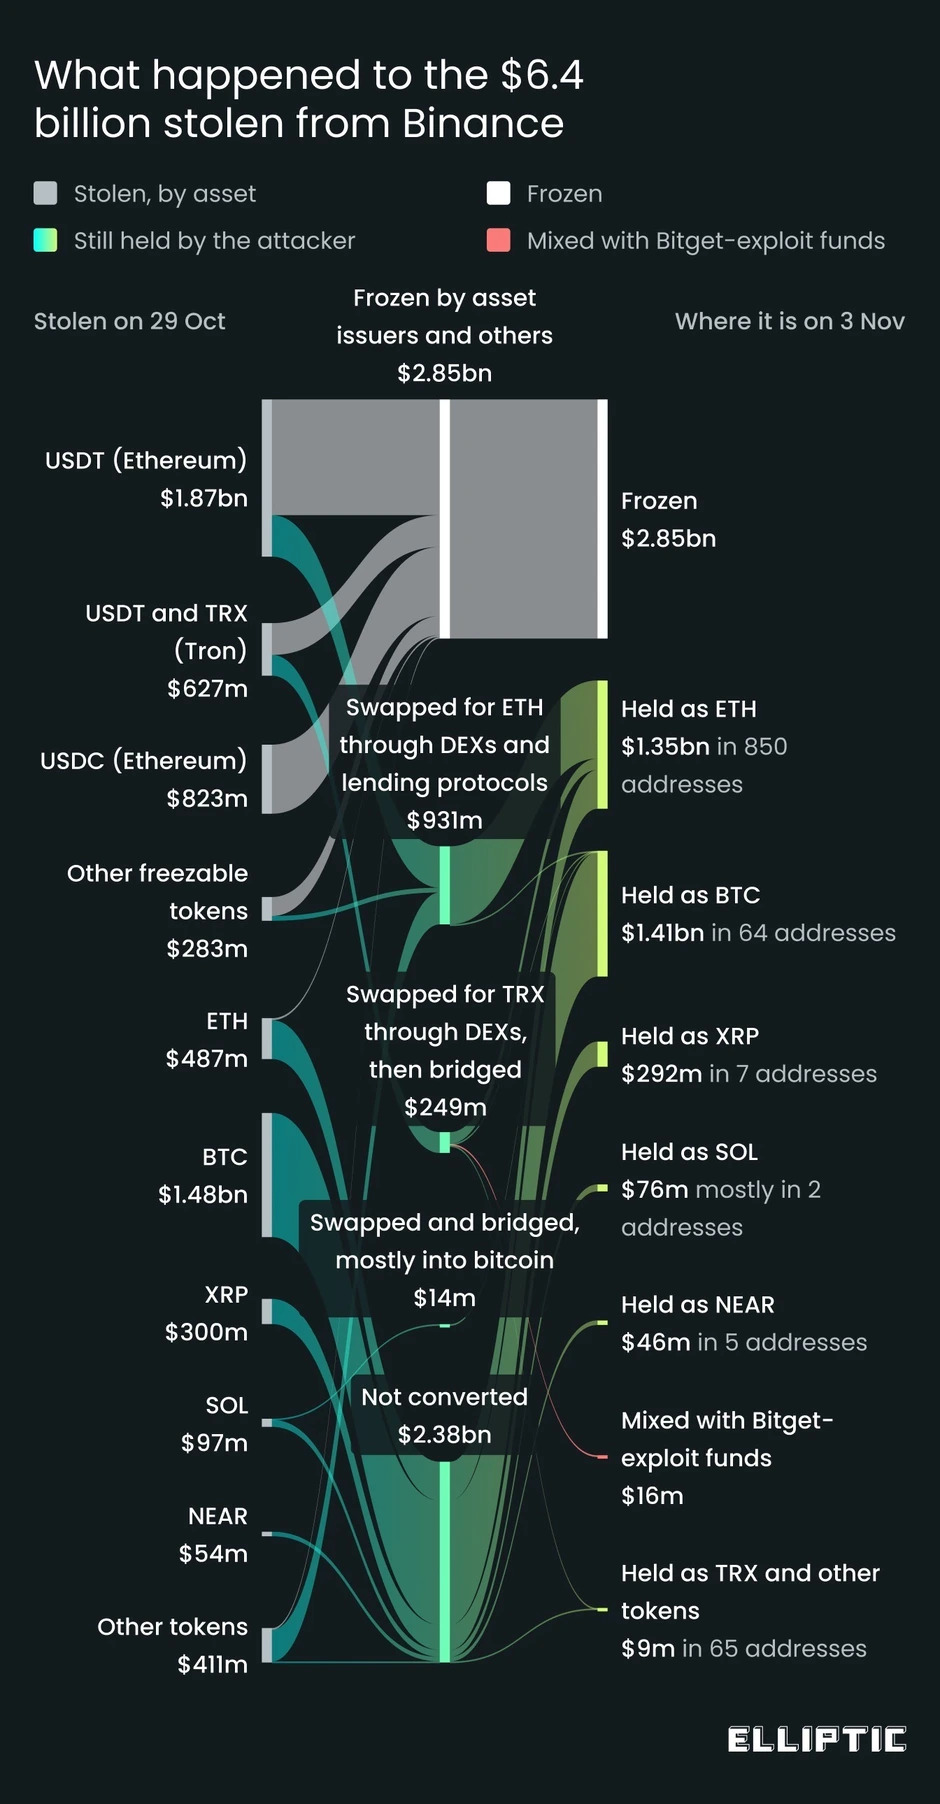
El ancho de las bandas muestra el valor de los activos en el momento del robo. Las líneas delgadas que conducen al bitcoin muestran los intercambios de SOL, TRX y ETH por BTC - hasta ahora, aproximadamente $15M. Las etiquetas de la derecha muestran el valor actual de los activos hacia las 08:35 UTC del 3 de noviembre de 2026. Los datos sobre los saldos congelados se revisaron nuevamente hacia las 08:30 UTC.
De los 6.43 mil millones de dólares robados, se han congelado 2.85 mil millones de dólares. Aproximadamente 3.18 mil millones de dólares siguen en direcciones vinculadas al robo.
La mayor parte de estos fondos aún no ha pasado por esquemas de blanqueo. Se trata principalmente del bitcoin y el ETH que se encuentran en las nueve direcciones más grandes. Es muy probable que estos activos sigan bajo el control de Corea del Norte. Sin embargo, los fondos que ya están circulando por esquemas de blanqueo podrían haber terminado en otras manos.
Haciéndose pasar por cliente: cómo ZachXBT se infiltró en una red china que lavaba dinero para Lazarus5 oct 2026Leer más
En casos anteriores, Corea del Norte entregó fondos robados a redes chinas especializadas en blanqueo de capitales. Los datos de la blockchain no permiten establecer si esto ha ocurrido en este caso.
Aproximadamente $16M se transfirieron a direcciones que también contienen fondos obtenidos del hackeo de Bitget en septiembre de 2026. Ese ataque también está vinculado al grupo TraderTraitor.
¿Se han retirado a efectivo los fondos robados?
Por ahora, probablemente solo una parte insignificante de los fondos se ha retirado a efectivo. La mayoría de las operaciones realizadas hasta el momento son intercambios de unos activos cripto por otros: los activos cambian de forma, pero permanecen en blockchains públicas, en direcciones vinculadas al robo.
Qué sucede a continuación
Tras el hackeo de Bybit en febrero de 2025, Corea del Norte blanqueó la totalidad de los 499,000 ETH robados en un plazo de diez días. Esto se hizo principalmente intercambiando Ethereum por bitcoin. Sin embargo, el retiro final a efectivo tomó varios meses.
Según la investigación, los fondos robados de Bybit finalmente se intercambiaron por USDT en Tron y luego se retiraron a través de presuntos servicios de trading OTC chinos. Este tipo de intermediarios liquida con los vendedores fuera de la cadena, por lo que la cadena pública de transferencias termina en sus direcciones.
Hasta ahora, el blanqueo tras el hackeo de Binance avanza más lentamente. ETH y BTC no se pueden congelar de la misma forma que las stablecoins centralizadas, por lo que el atacante no tiene necesidad de apresurarse. Además, el monto robado es más del doble del daño causado por el hackeo de Bybit. Intentar vender volúmenes tan grandes rápidamente generaría pérdidas significativas debido a condiciones de cambio desfavorables.
Finalmente, después de que el FBI publicara las direcciones del atacante, los servicios de intercambio y otros participantes del mercado adquirieron la capacidad de rastrear operaciones vinculadas al ataque.
Se espera que el ETH se intercambie gradualmente por bitcoin en lotes pequeños, y que luego, a lo largo de varios meses, se realicen intentos de retirarlo a efectivo a través de brokers OTC. Los intercambios de SOL que comenzaron el 2 de noviembre ya muestran este patrón a menor escala.
Lograr nuevas congelaciones será más difícil. Bloquear 44% de los fondos robados ya es un resultado inusual. Tras el hackeo de Bybit, se congeló alrededor de 3% de los activos robados. Las oportunidades más probables para nuevas congelaciones son las stablecoins que pasan brevemente por direcciones intermediarias durante las transferencias, así como los servicios centralizados a través de los cuales el atacante intentará retirar los fondos a efectivo. Las alertas sobre transferencias sospechosas ya han ayudado a detectar este tipo de operaciones y a lograr la congelación de activos.
